SSO-Setup in Salesforce
Optimieren Sie die SSO-Einrichtung in Salesforce mit dieser umfassenden Anleitung von miniOrange. Unsere Salesforce-SSO-Konfiguration mit SAML Single Sign-On (SSO) ermöglicht die nahtlose Anmeldung bei verschiedenen Salesforce-Kanälen und -Anwendungen mit einheitlichen Anmeldeinformationen.
Durch die Aktivierung von SSO in Salesforce können Benutzer mit nur einem Klick sicher auf Salesforce zugreifen und müssen Benutzername und Passwort nicht erneut eingeben. Vereinfachen Sie Ihren Salesforce-Authentifizierungsprozess und erhöhen Sie die Sicherheit mit der benutzerfreundlichen SSO-Lösung von miniOrange.
Mit miniOrange Salesforce SSO können Sie:
- Ermöglichen Sie Ihren Benutzern die automatische Anmeldung bei Salesforce.
- Behalten Sie über Ihr Salesforce Single Sign-On-Setup eine zentrale und einfache Zugriffskontrolle für alle Benutzer bei.
- Stellen Sie problemlos eine Verbindung mit jeder externen Identitätsquelle her, z. B. mit Microsoft Entra ID, Azure Active Directory, ADFS, Cognito und mehr.
-
Salesforce fungiert auch als Identitätsanbieter (IDP). Mit der miniOrange Salesforce SSO-Lösung können Sie Single Sign-On auf nachgelagerte Anwendungen wie WooCommerce, Shopify, WordPress, JIRA und Confluence ausweiten und den gesamten Benutzerlebenszyklus ohne zusätzliche Salesforce-Lizenzen verwalten.
Kostenlose Installationshilfe
miniOrange bietet Ihnen kostenlose Hilfe in Form eines Beratungsgesprächs mit unseren Systemingenieuren zur Installation oder Einrichtung der Salesforce SSO-Lösung in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
Unterstützte SSO-Funktionen
Die SAML-Integration von miniOrange und Salesforce unterstützt die folgenden Salesforce SSO-Konfigurationsfunktionen:
- Vom SP initiierte SSO-Anmeldung: Benutzer können über eine URL oder ein Lesezeichen auf ihr Salesforce-Konto zugreifen. Sie werden automatisch zum miniOrange-Portal weitergeleitet, um sich anzumelden. Nach der Anmeldung werden sie automatisch weitergeleitet und bei Salesforce angemeldet.
- Vom IdP initiierte SSO-Anmeldung: Benutzer müssen sich zunächst bei miniOrange anmelden und dann auf das Salesforce-Symbol im Anwendungs-Dashboard klicken, um auf Salesforce zuzugreifen. (Wenn Sie weitere Identitätsquellen eingerichtet haben, melden Sie sich bei dieser Plattform an.)
- JIT-Bereitstellung: Ermöglicht die automatische Erstellung von Benutzerkonten in Salesforce, wenn sich eine Person zum ersten Mal per Desktop SSO, IDP oder Active Directory (AD)-Authentifizierung anmeldet.
- Einzelabmeldung: Mit dieser Funktion werden Sie automatisch von allen Salesforce-Anwendungen abgemeldet, die mit dem Identitätsanbieter (IdP) verbunden sind, wenn Sie sich von der Salesforce-Organisation oder einer anderen App abmelden.
- Fordern Sie von Benutzern die Anmeldung per SSO an: Single Sign-On kann die Anmeldung aller Salesforce-Benutzer per SSO verpflichten. Dies verhindert, dass sich jemand über eine andere Quelle anmeldet und das Anmeldesystem umgeht. Niemand kann sich direkt anmelden, was den Prozess optimiert und sicher macht.
- MFA und Benutzerbereitstellung: Sichern Sie Salesforce-Anmeldungen mit über 29 MFA-Methoden und erstellen, aktualisieren oder löschen Sie Benutzerkonten automatisch basierend auf den Daten Ihres Identitätsanbieters. Verwalten Sie Authentifizierung und Benutzerlebenszyklus zentral.
- Unterstützung für beliebige Salesforce-Objekte: Authentifizieren Sie Benutzer anhand von Salesforce-Kontakten, Leads, Accounts oder benutzerdefinierten Objekten als Identitätsquellen. Dadurch können Sie Ihre vorhandenen Salesforce-Daten flexibel zur Anmeldeverwaltung nutzen, ohne zusätzlichen Aufwand.
- Attribut- und Rollenzuordnung: Ordnen Sie Salesforce-Benutzerfelder SAML- oder OpenID Connect-Attributen zu, um Rollen und Berechtigungen in verbundenen Anwendungen zuzuweisen. Dadurch wird eine einheitliche Zugriffskontrolle für alle von Ihrem Team genutzten Anwendungen gewährleistet.
Voraussetzungen:
- Für die genannten Authentifizierungsmethoden sind die folgenden Abonnements erforderlich:
- Föderierte Authentifizierung: Alle Editionen
- Delegierte Authentifizierung Professional, Enterprise, Performance, Unlimited, Developer und So integrieren Sie Ausgaben.
- Authentifizierungsanbieter: Professional, Enterprise, Performance, Unlimited und Developer Edition.
- Hinweis - Um SP-initiiertes SSO in Salesforce durchzuführen, müssen Sie eine benutzerdefinierte Domäne erstellen. Überprüfen Sie diesen Link - Salesforce-Domänenänderungen und befolgen Sie die folgenden Schritte:
- Loggen Sie sich Salesforce -Konto.
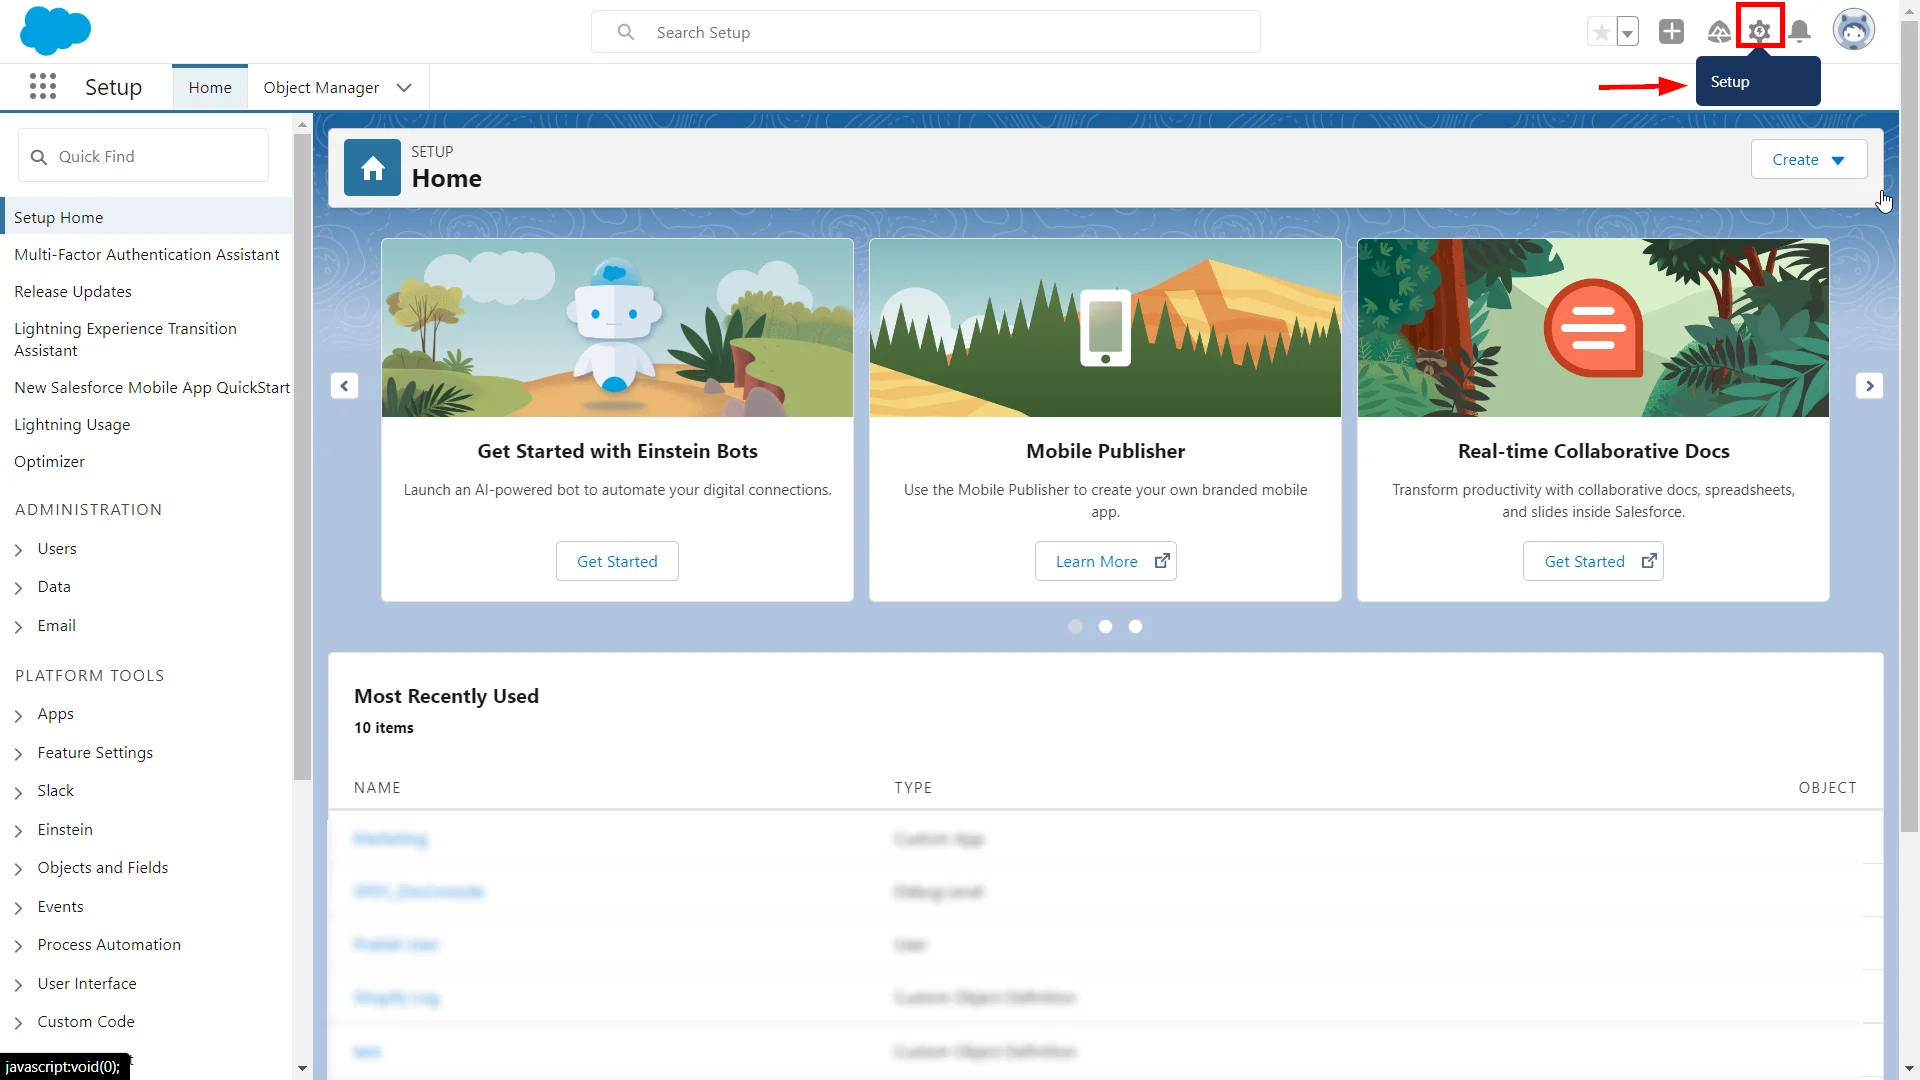
- Klicken Sie auf Einrichtung Symbol im oberen rechten Bereich der Salesforce Lightening-Dashboardseite.
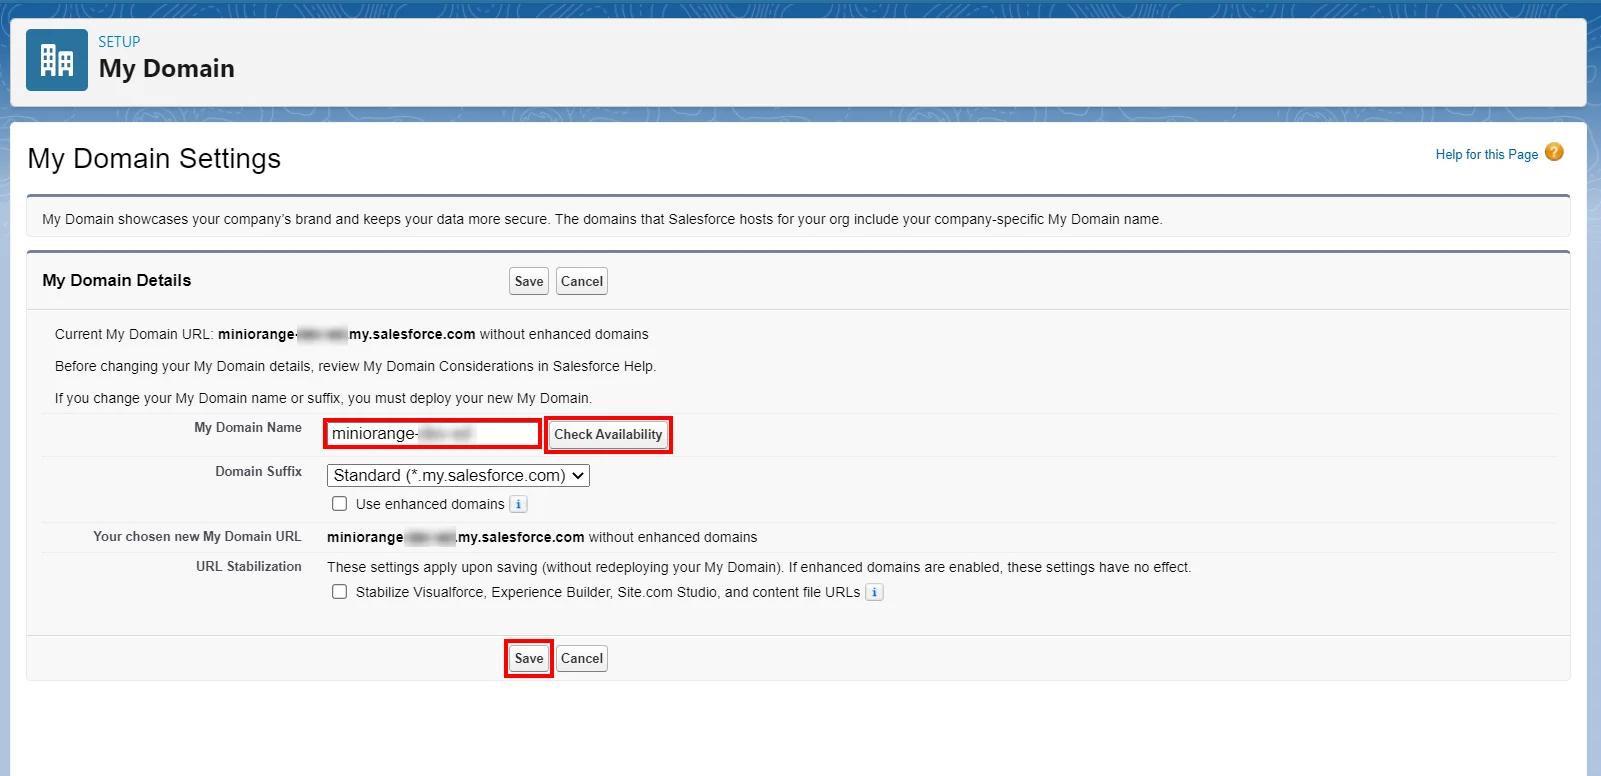
- Suchen Sie nun im Suchfeld nach dem Meine Domäneneinstellungen.
- Wählen Sie Ihren Domänennamen, prüfen Sie die Verfügbarkeit und fahren Sie, falls verfügbar, mit dem Speichern der Einstellungen fort.
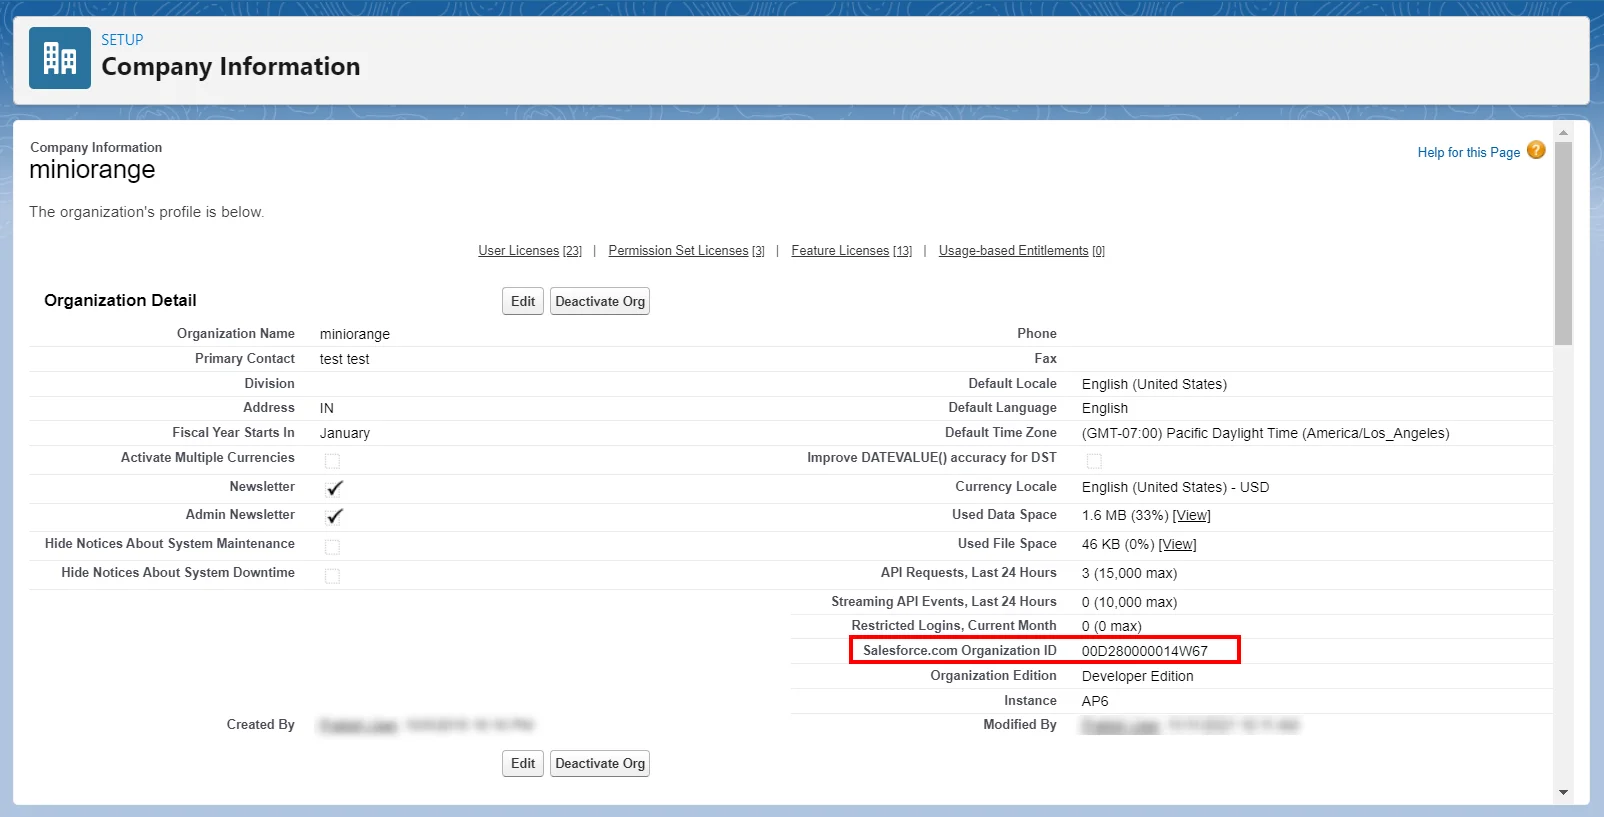
- Suchen Sie nach Firmeninformation in der Suchleiste.
- Kopieren Sie die Organisations-ID. (Dies wird später benötigt)
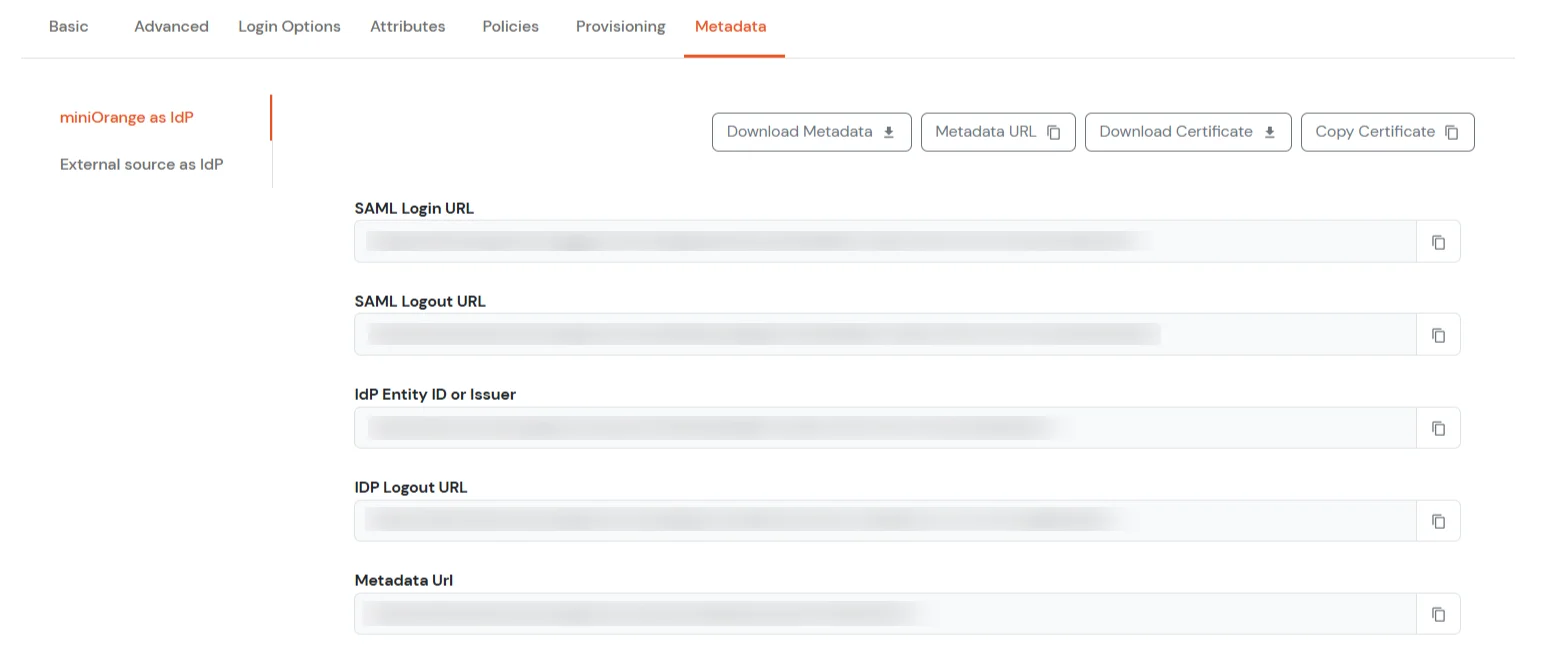
- Salesforce-Metadaten: Nachdem Sie die SSO-Einstellungen im Salesforce Admin Dashboard eingerichtet haben, erhalten Sie die Salesforce-Metadatendatei. Klicken Sie auf Metadaten herunterladen um eine XML-Datei Ihrer SAML-Konfigurationseinstellungen herunterzuladen und an Ihren Identitätsanbieter zu senden. Der Identitätsanbieter kann diese Konfigurationseinstellungen dann hochladen, um eine Verbindung mit Ihrer Experience Cloud-Site herzustellen.
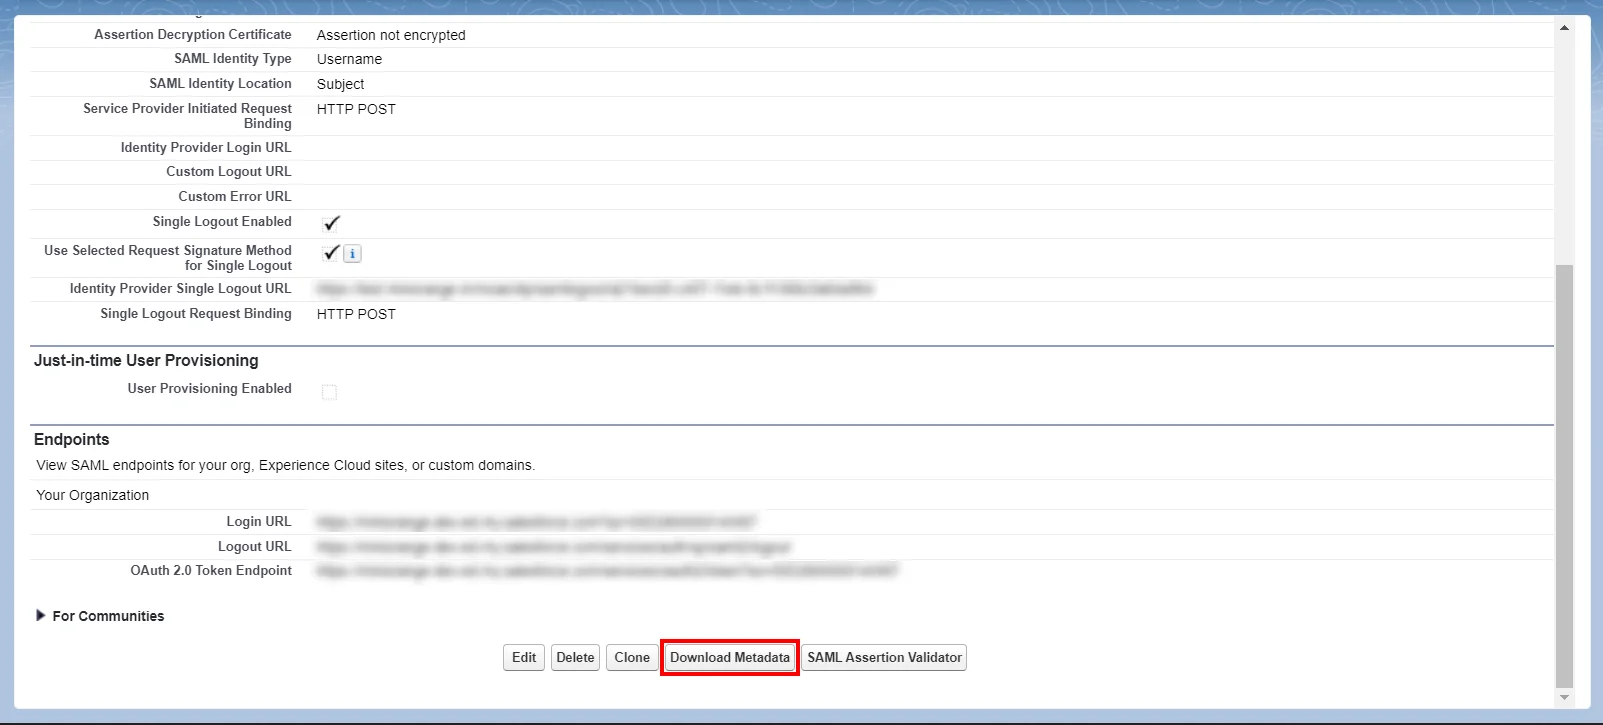
- Melden Sie sich bei Ihrem Salesforce-Konto an.
- Zurück Nach Einrichtung im oberen rechten Bereich der klassischen Salesforce-Dashboardseite.
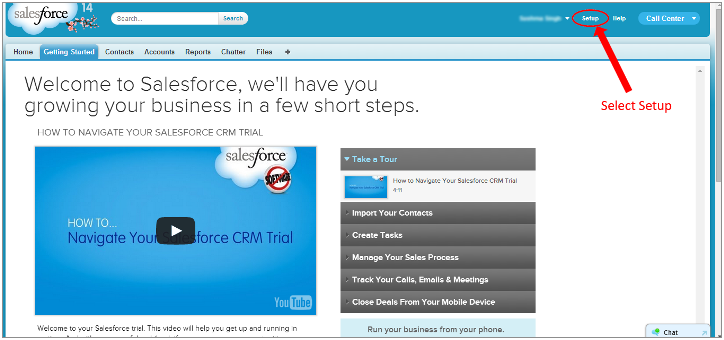
- Wählen Sie nun im linken Bereich Domänenverwaltung.
- Auswählen Meine Domain.
- Wählen Sie Ihren Domänennamen, prüfen Sie die Verfügbarkeit und fahren Sie, falls verfügbar, mit einem Klick auf das Domain registrieren .
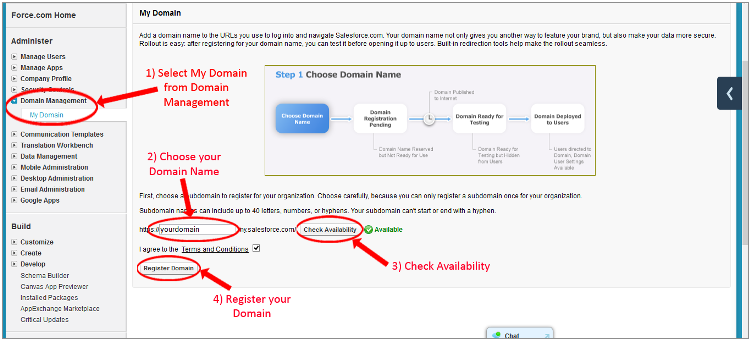
- Testen Sie Ihre Domäne, sobald sie bereit ist, indem Sie auf den Link und dann auf „Für Benutzer bereitstellen“ klicken.
- Suchen Sie nach Unternehmensinformationen in der Suchleiste.
- Organisations-ID kopieren. (Dies wird später benötigt)
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für Salesforce Single Sign-On (SSO).
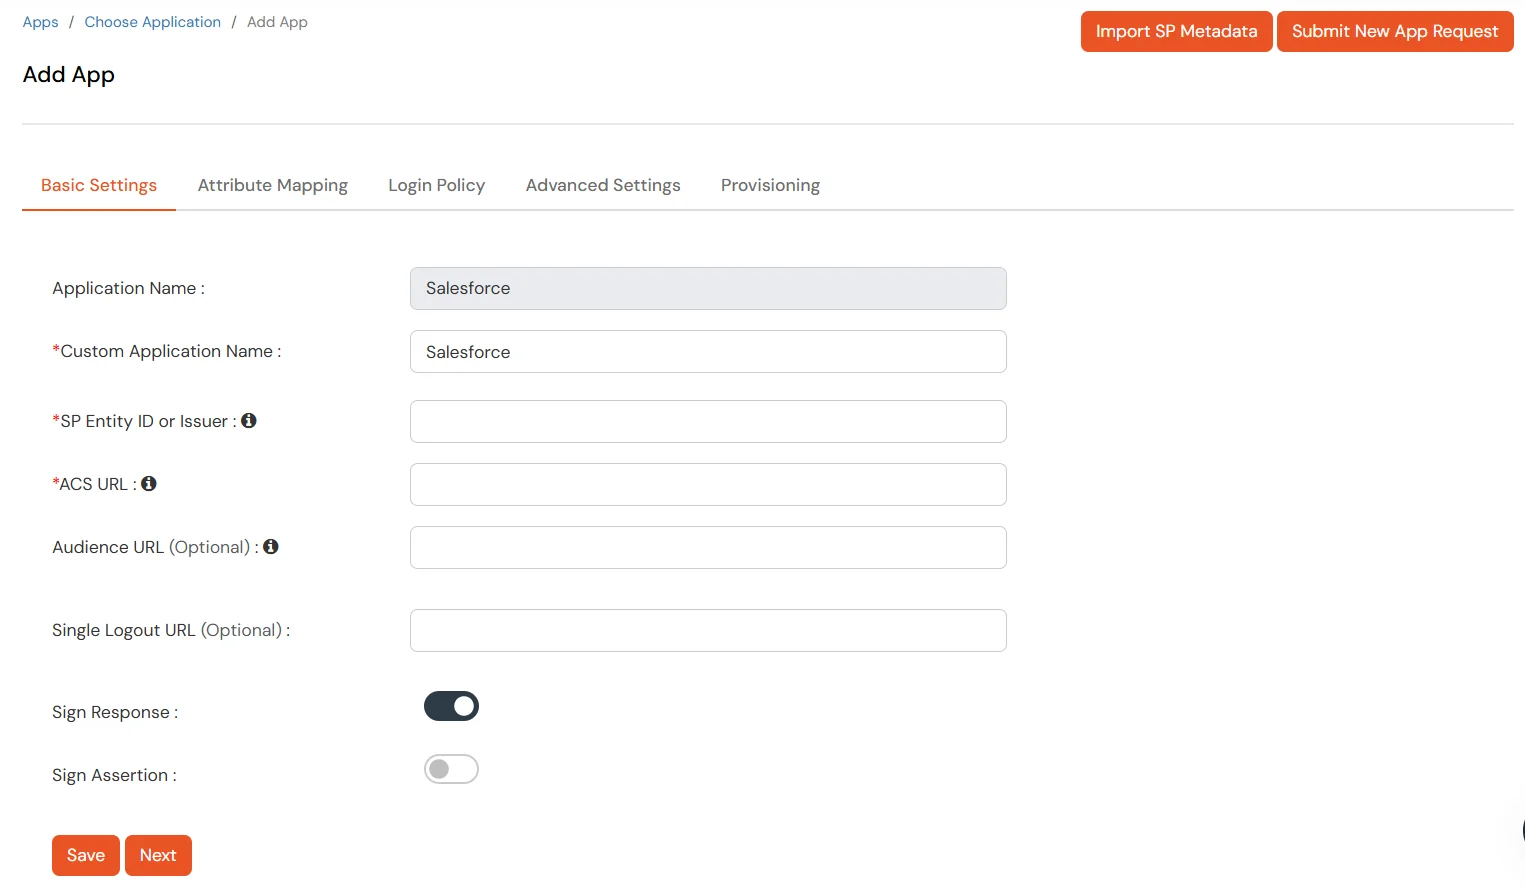
1. Salesforce in miniOrange konfigurieren
- Melden Sie sich bei miniOrange an Admin-Konsole.
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

- In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.

- Suchen Sie nach Salesforce Wenn Sie Salesforce nicht in der Liste finden, suchen Sie nach Original und Sie können Ihre Anwendung einrichten in Benutzerdefinierte SAML-App.
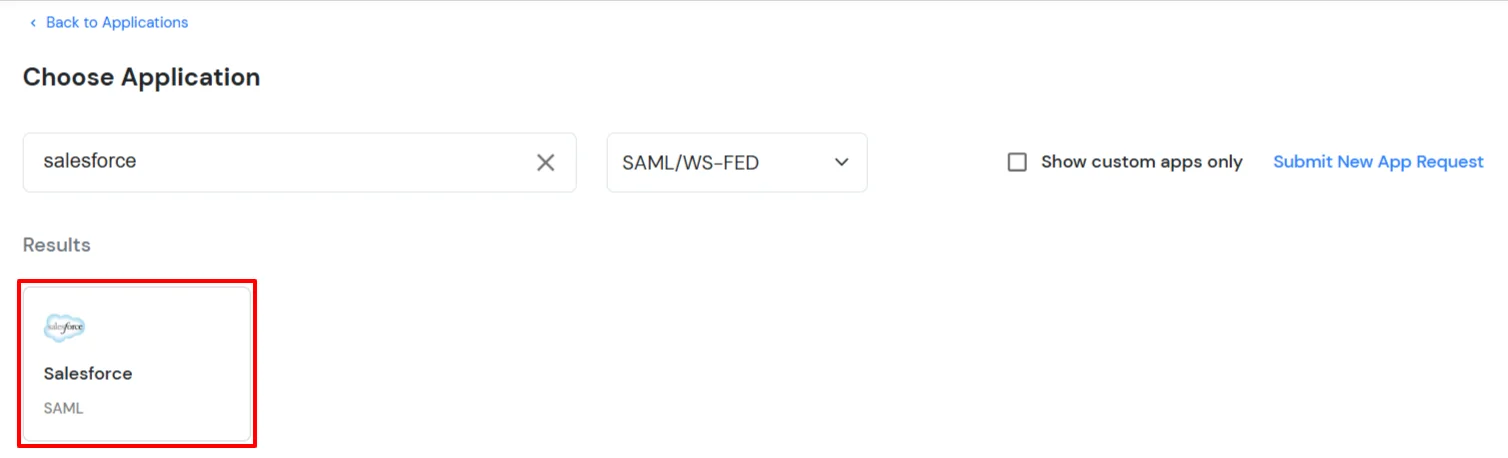
2. Konfigurieren Sie SSO im Salesforce-Administratorkonto
- Melden Sie sich bei Ihrem Salesforce-Konto als Account an Administrator.
- Klicken Sie auf das Zahnradsymbol und navigieren Sie dann zu Setup > Identität > Single-Sign-On-Einstellungen.
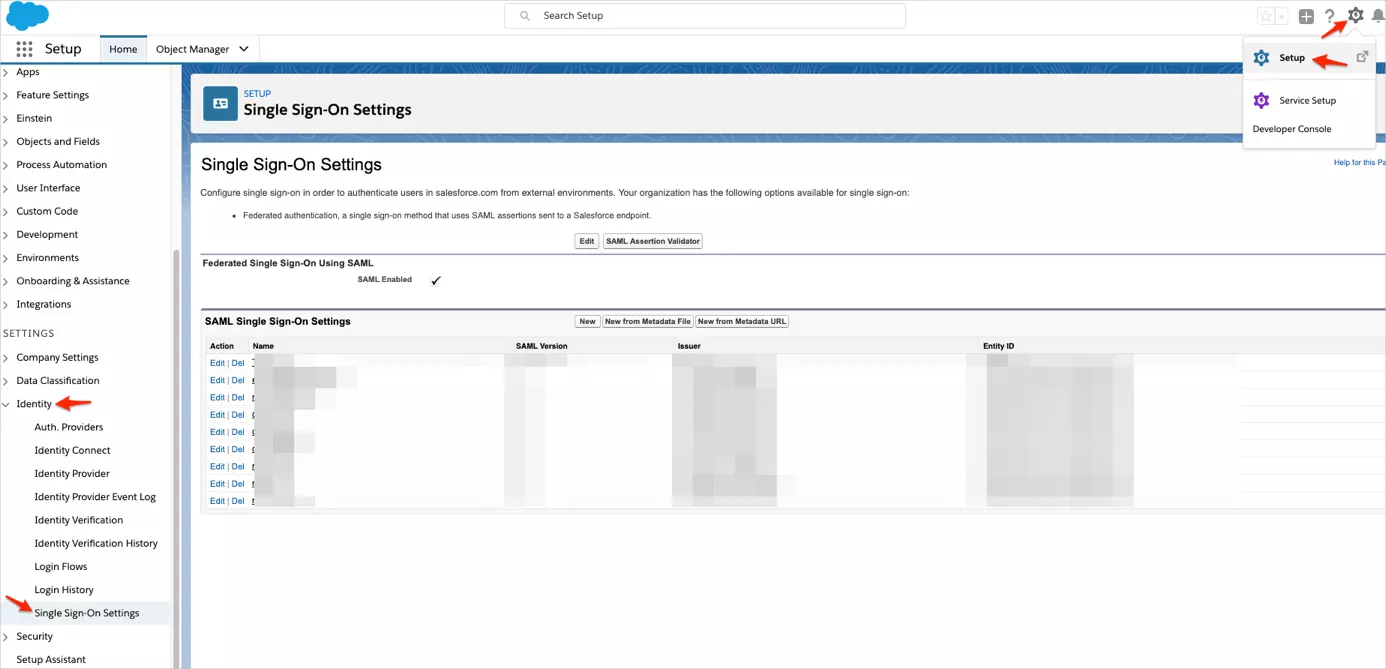
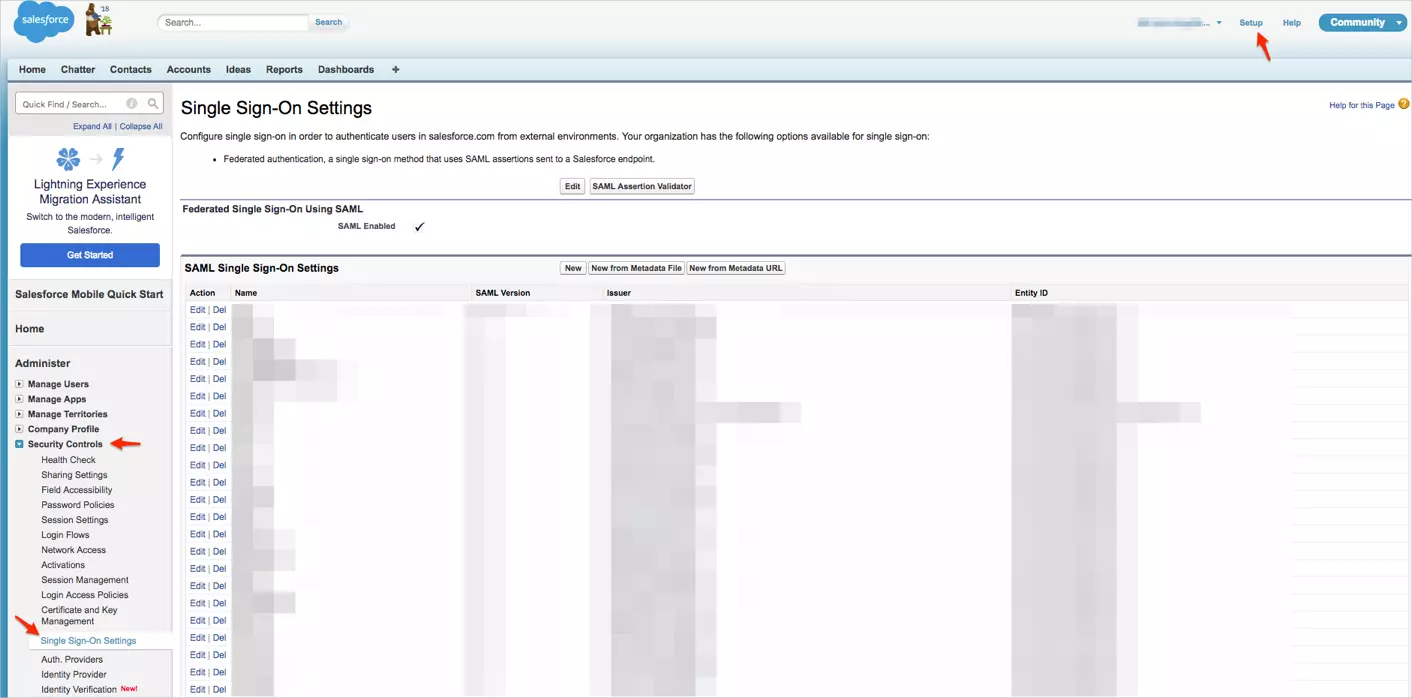
- Melden Sie sich bei Ihrem Salesforce-Konto als Account an Administrator.
- Navigieren Setup > Sicherheitskontrollen > Single-Sign-On-Einstellungen.
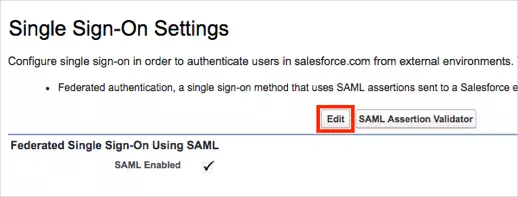
- Auf dem Single-Sign-On-Einstellungen Seite, klicken Sie auf Bearbeiten.
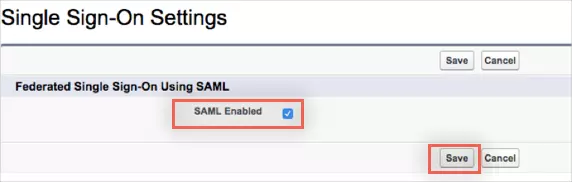
- Prüfen Sie die SAML aktiviert Klicken Sie auf das Kästchen, um die Verwendung von SAML Single-Sign-On zu aktivieren, und klicken Sie dann auf Gespeichert.
- Klicken Sie auf New , um die SAML Single Sign-On-Einstellungen zu öffnen.
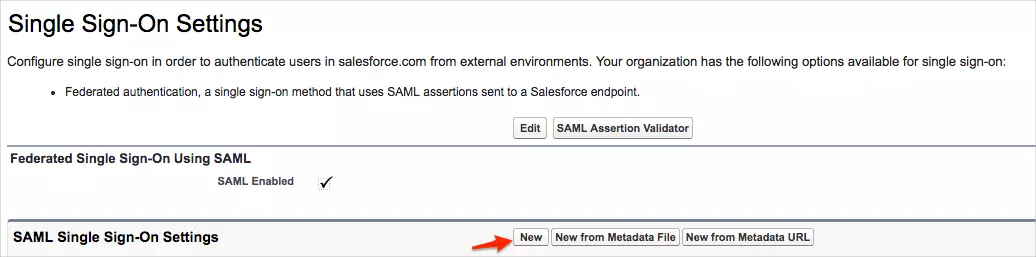
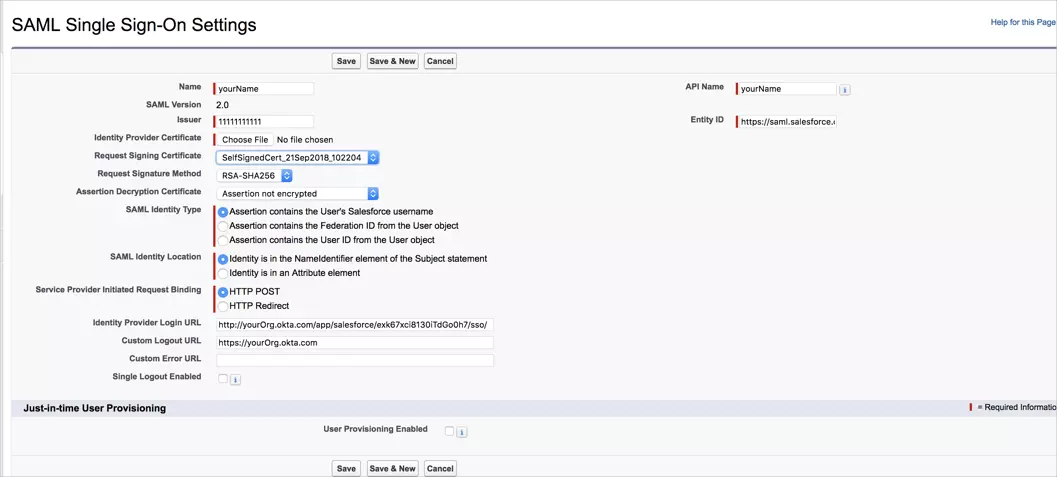
- Geben Sie die folgenden Werte in die entsprechenden Felder ein.
- Aussteller :
IDP Entity ID/Issuer in miniorange metadata
- Entitäts-ID:
https://[yourdomain].my.salesforce.com
- Identitätsanbieter-Zertifikat:
Upload Certificate from miniOrange metadata
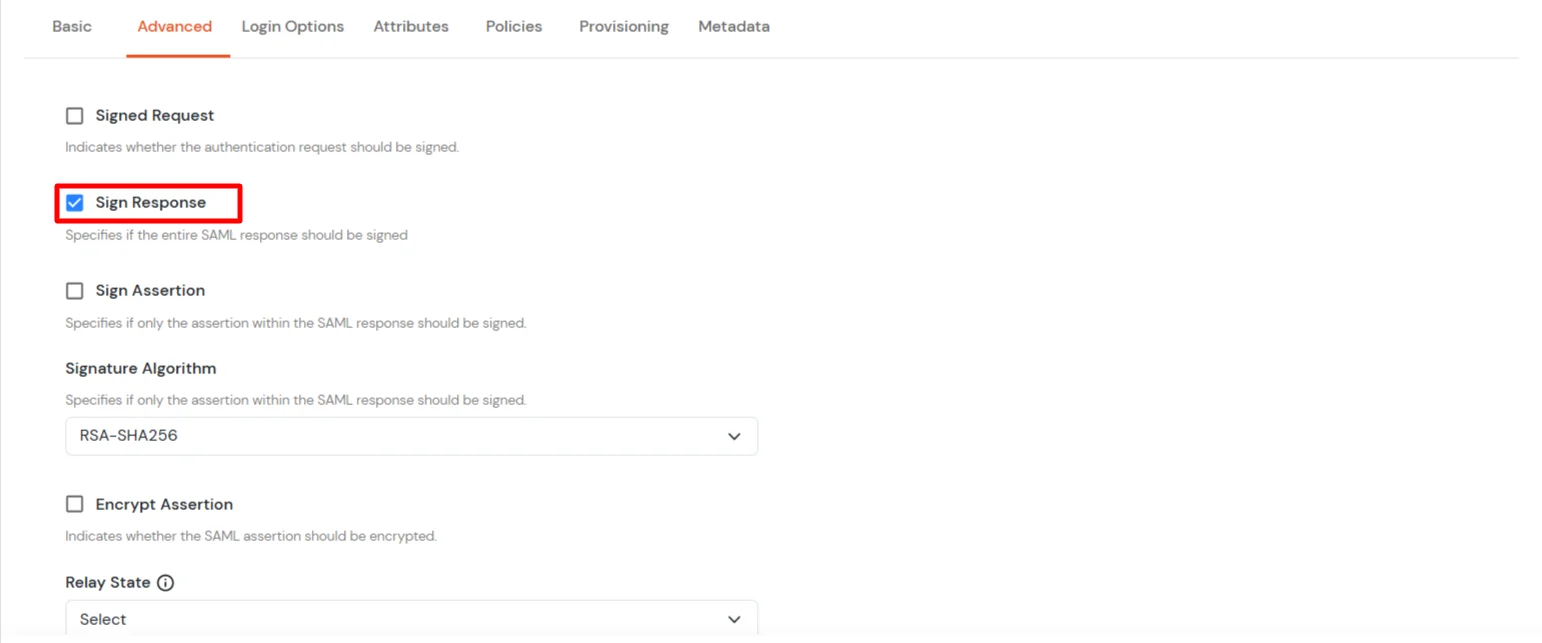
- Methode zur Anforderung einer Signatur:
RSA-SHA256
- Assertions-Entschlüsselungszertifikat:
Not encrypted
- SAML-Identitätstyp:
Assertion contains the User's Salesforce username
- Standort der SAML-Identität:
Identity is in the NameIdentifier element of the Subject statement
- Vom Dienstanbieter initiierte Anforderungsbindung:
HTTP Redirect
- Anmelde-URL des Identitätsanbieters:
SAML Login URL in miniOrange metadata
- Benutzerdefinierte Abmelde-URL:
https://[yourdomain].my.salesforce.com
- Klicken Sie auf Speichern.
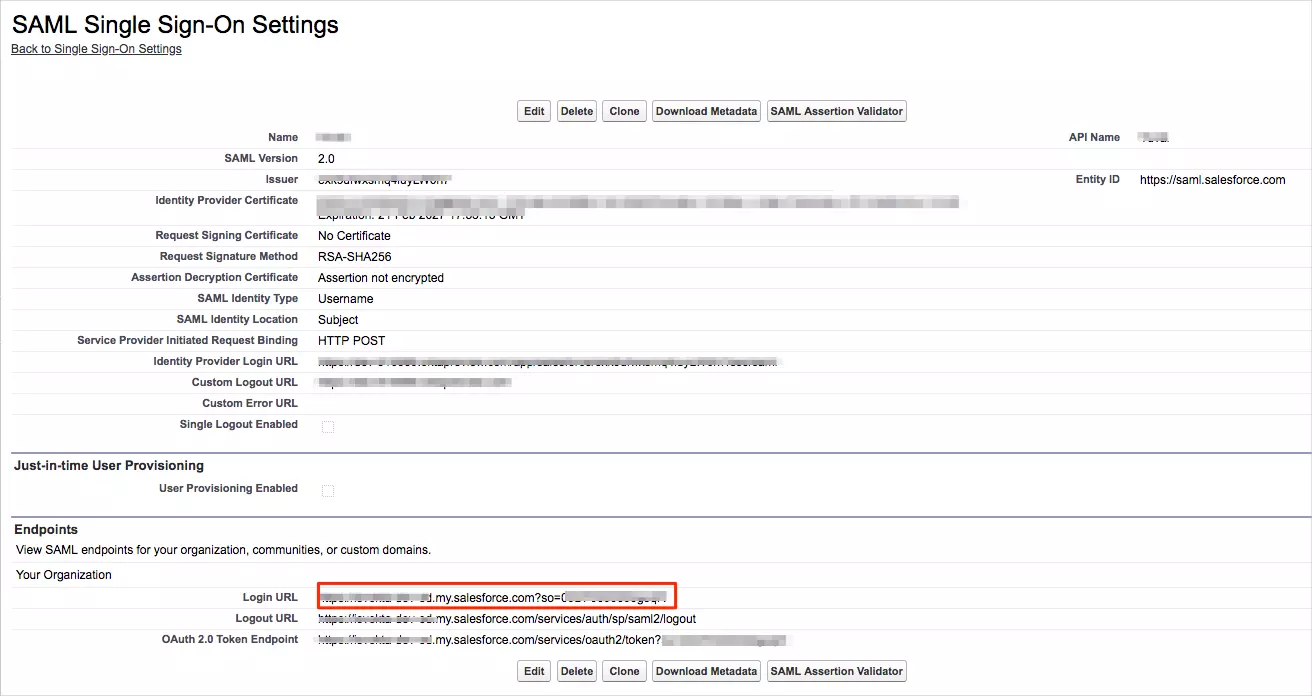
- Kopieren Sie Ihre Anmelde-URL Wert.
- Wenn Sie " aktivieren möchtenAnmeldung mit SSO" auf der Salesforce Lightning-Anmeldeseite können Sie die folgenden Schritte ausführen:
- Salesforce-Anmeldung als Admin > Setup.
- Navigieren Sie zu „Meine Domäne“.
- Zurück Nach Authentifizierungskonfiguration > Bearbeiten.
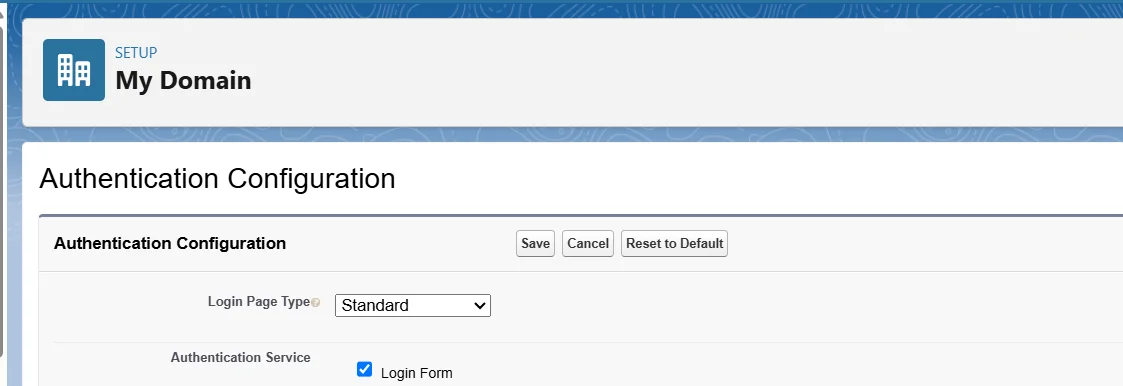
- Wählen Sie den von Ihnen konfigurierten IDP > Speichern.
- Melden Sie sich erneut bei Ihrem Salesforce an. Sie sollten die Option auf der Anmeldeseite sehen können.
3. SSO-Konfiguration testen
Testen Sie die SSO-Anmeldung bei Ihrem Salesforce-Konto mit miniOrange IdP:
Problemlösung
Wie identifizieren Sie Fehler in SAML-Assertionen, die von Ihrem IDP gesendet werden?
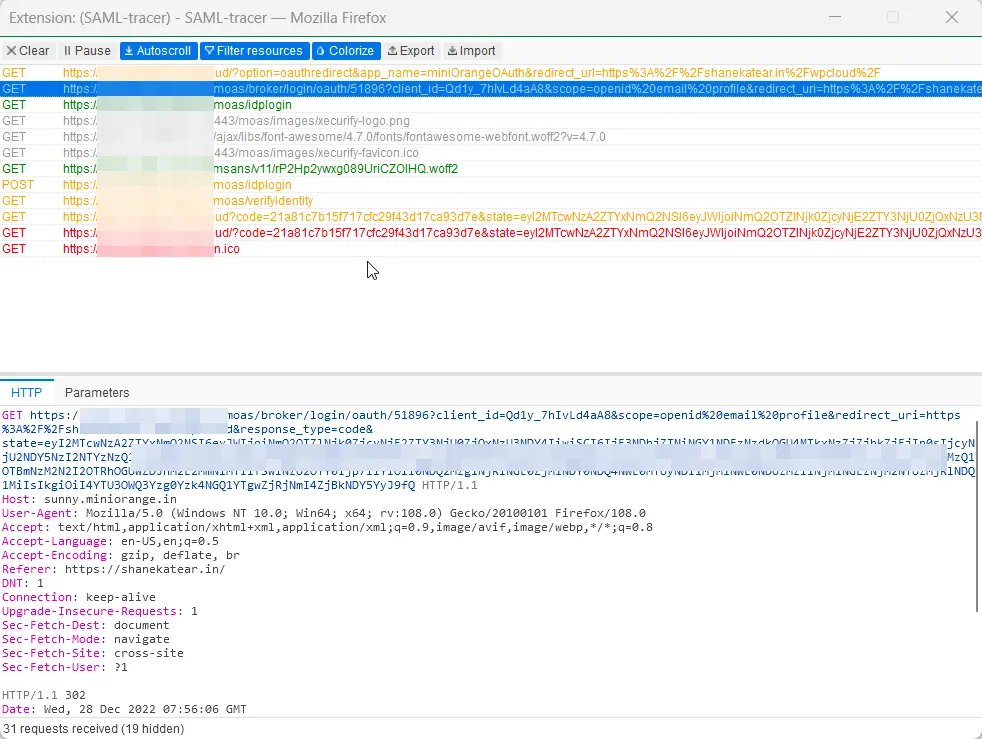
- Verwenden Sie den SAML Assertion Validator, um Probleme bei der Anmeldung bei Single Sign-On (SSO) zu beheben und Fehler in SAML-Assertions zu identifizieren, die von Ihrem Identitätsanbieter gesendet wurden. Klicken Sie auf diesen Link Erfahren Sie mehr über die Fehleridentifizierung in SAML-Assertions.
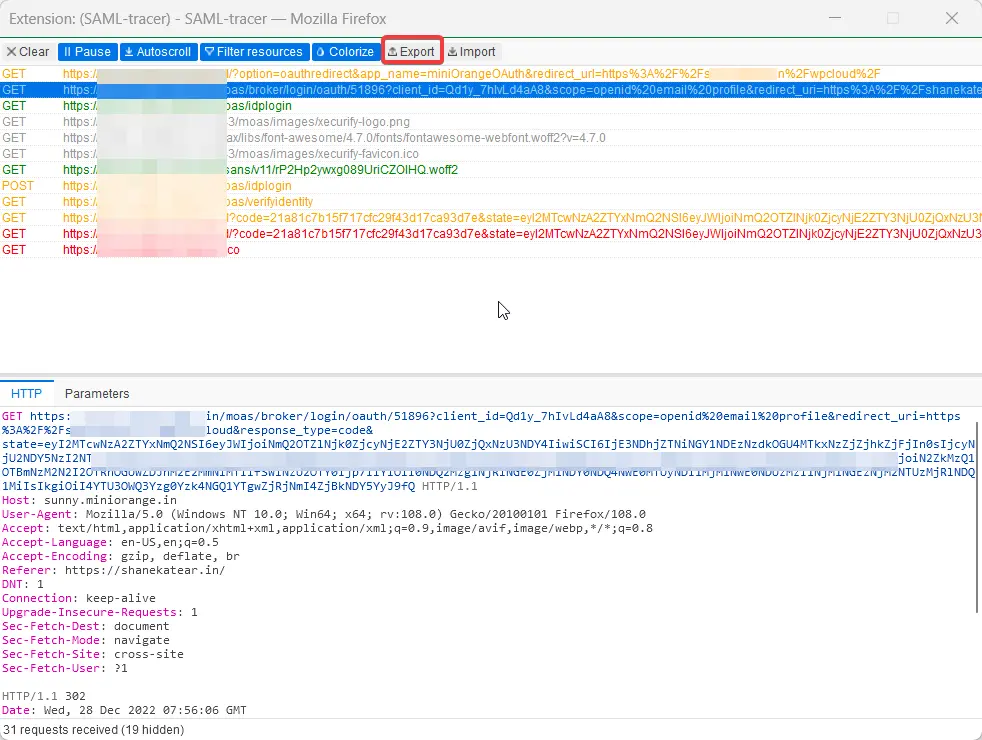
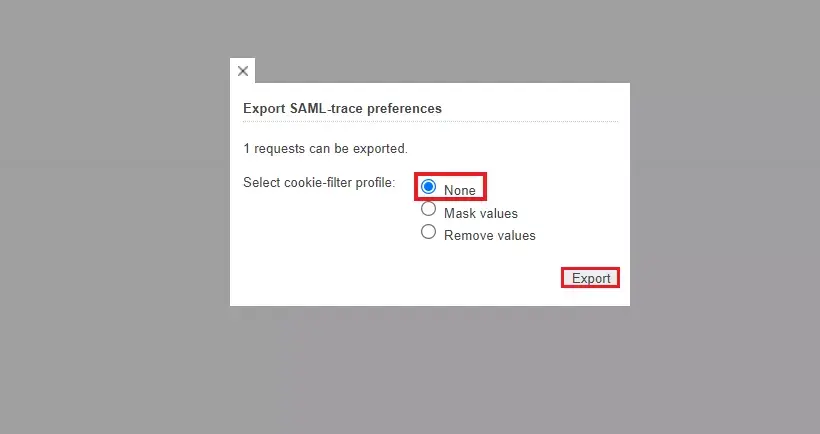
Wie kann ich die SAML-Tracer-Protokolle verfolgen und exportieren?
Häufig gestellte Fragen
Welcher Support steht Kunden während der Salesforce SSO-Einrichtung zur Verfügung?
miniOrange bietet Expertenberatung, E-Mail-Support und Anleitungen, um sicherzustellen, dass Sie eine nahtlose Salesforce SSO-Konfigurationserfahrung haben.
Können Salesforce-Kontakte, -Accounts und benutzerdefinierte Objekte als Identitätsquelle für Salesforce SSO verwendet werden?
Ja, Salesforce-Kontakte, -Accounts und benutzerdefinierte Objekte können als Identitätsquelle für Salesforce SSO verwendet werden , sofern sie eindeutige Identitätsattribute wie eine E-Mail-Adresse oder einen Benutzernamen enthalten, die während der Authentifizierung zugeordnet werden können.
Externe Referenzen