Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Die Single Sign-On (SSO)-Lösung von miniOrange ermöglicht sicheren Single Sign-On- Zugriff auf SAP ECC mit nur einem Satz Anmeldeinformationen. Sie können sich mit miniOrange-Anmeldeinformationen, Azure AD-Anmeldeinformationen oder den Anmeldeinformationen eines Ihrer bestehenden Identitätsanbieter bei SAP ECC anmelden. Mit den miniOrange SSO-Diensten können Sie sich neben SAP ECC auch bei anderen On-Premise- und Cloud-Anwendungen mit Ihren bestehenden Anmeldeinformationen Ihrer Identitätsanbieter/Benutzerdatenbanken (Azure Active Directory, Okta, Ping) anmelden . Folgen Sie der bereitgestellten Einrichtungsanleitung, um headerbasiertes SSO für Ihr SAP ECC-Konto zu integrieren.
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.



| SP-Entitäts-ID oder Aussteller: | https://www.sap.com/a/your_samlname |
|---|---|
| AC-URL: | https://www.sap.com/a/your_samlname |
| Namenskennung: | E-Mail-Addresse |
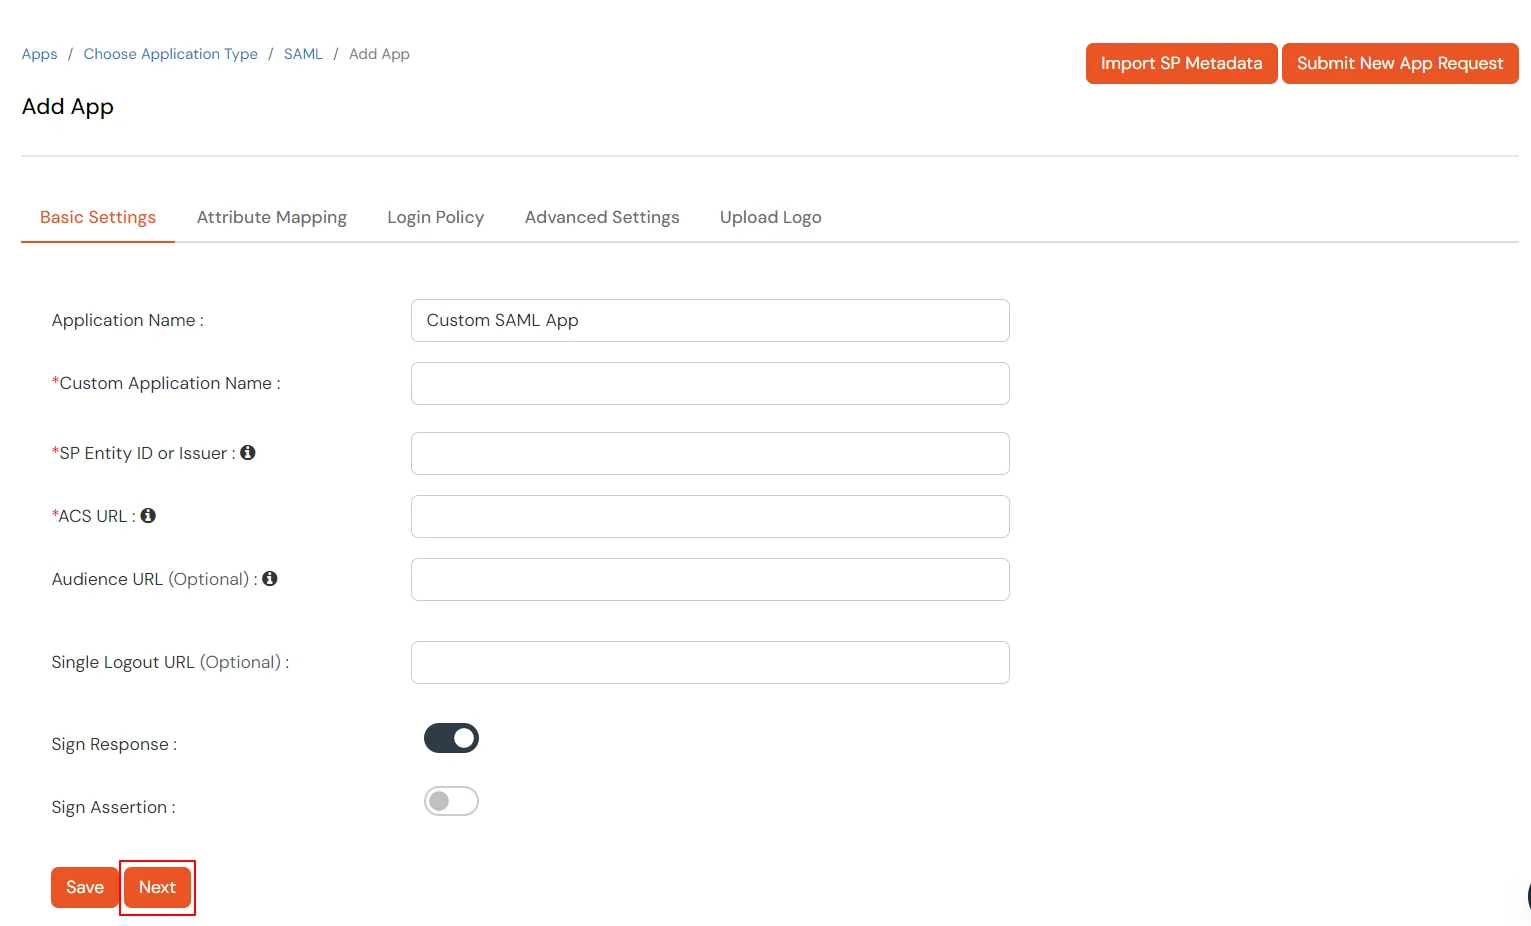
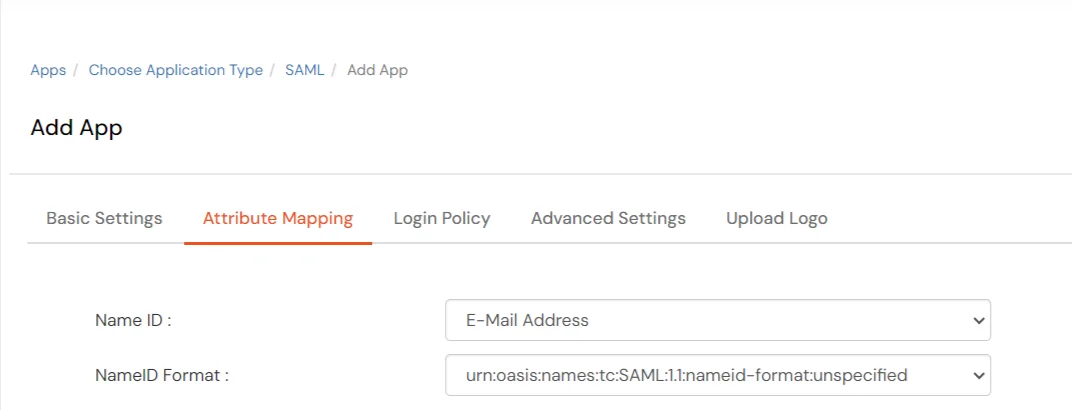
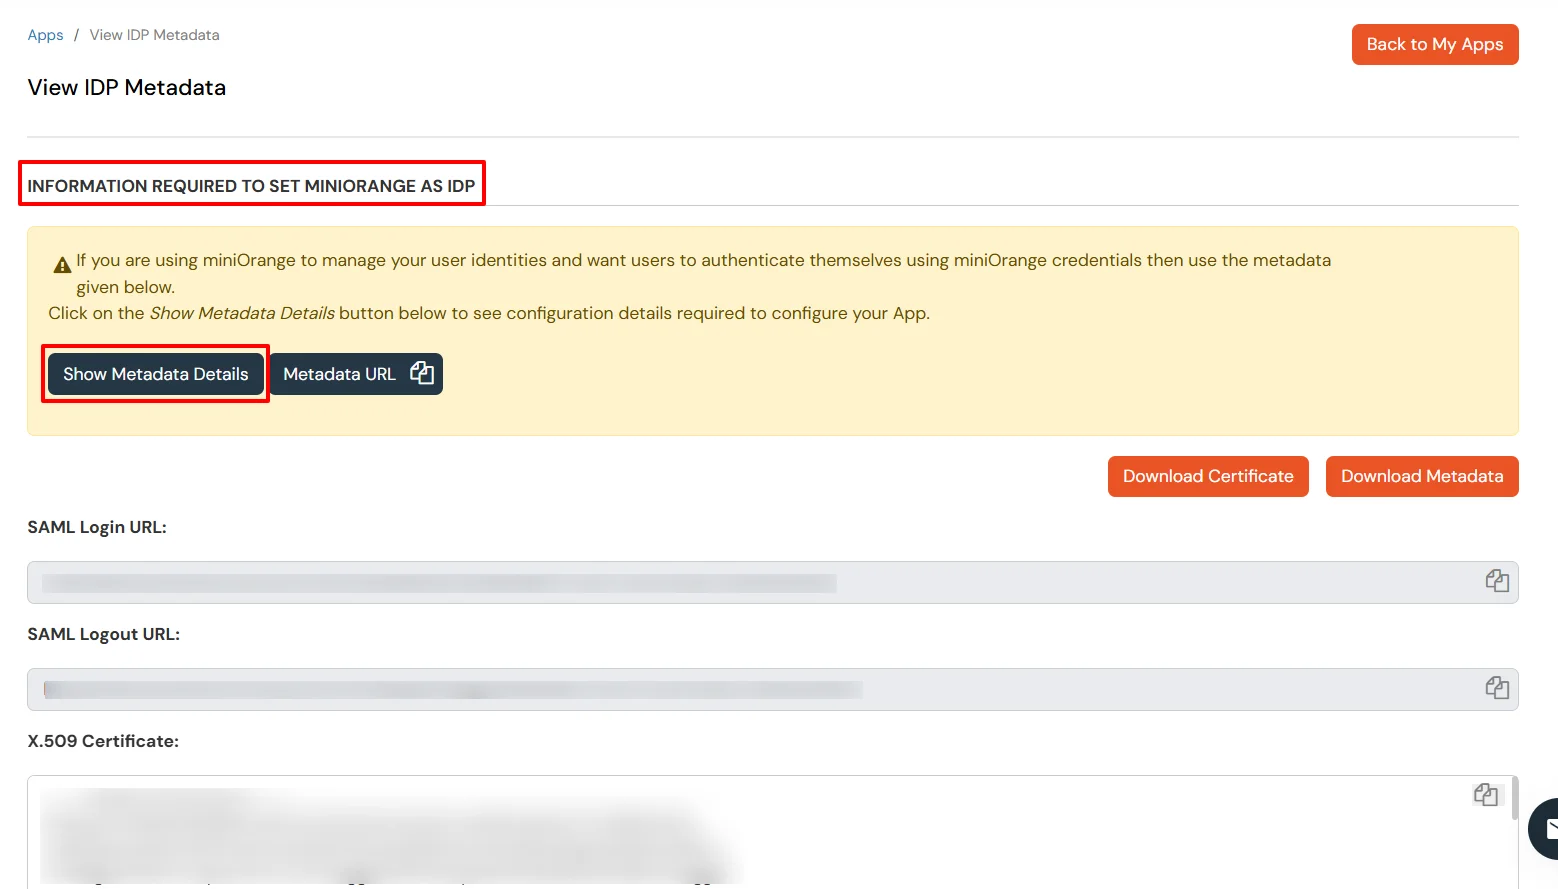
Holen Sie sich IdP-Metadatendetails zum Hochladen in SAP ECC:

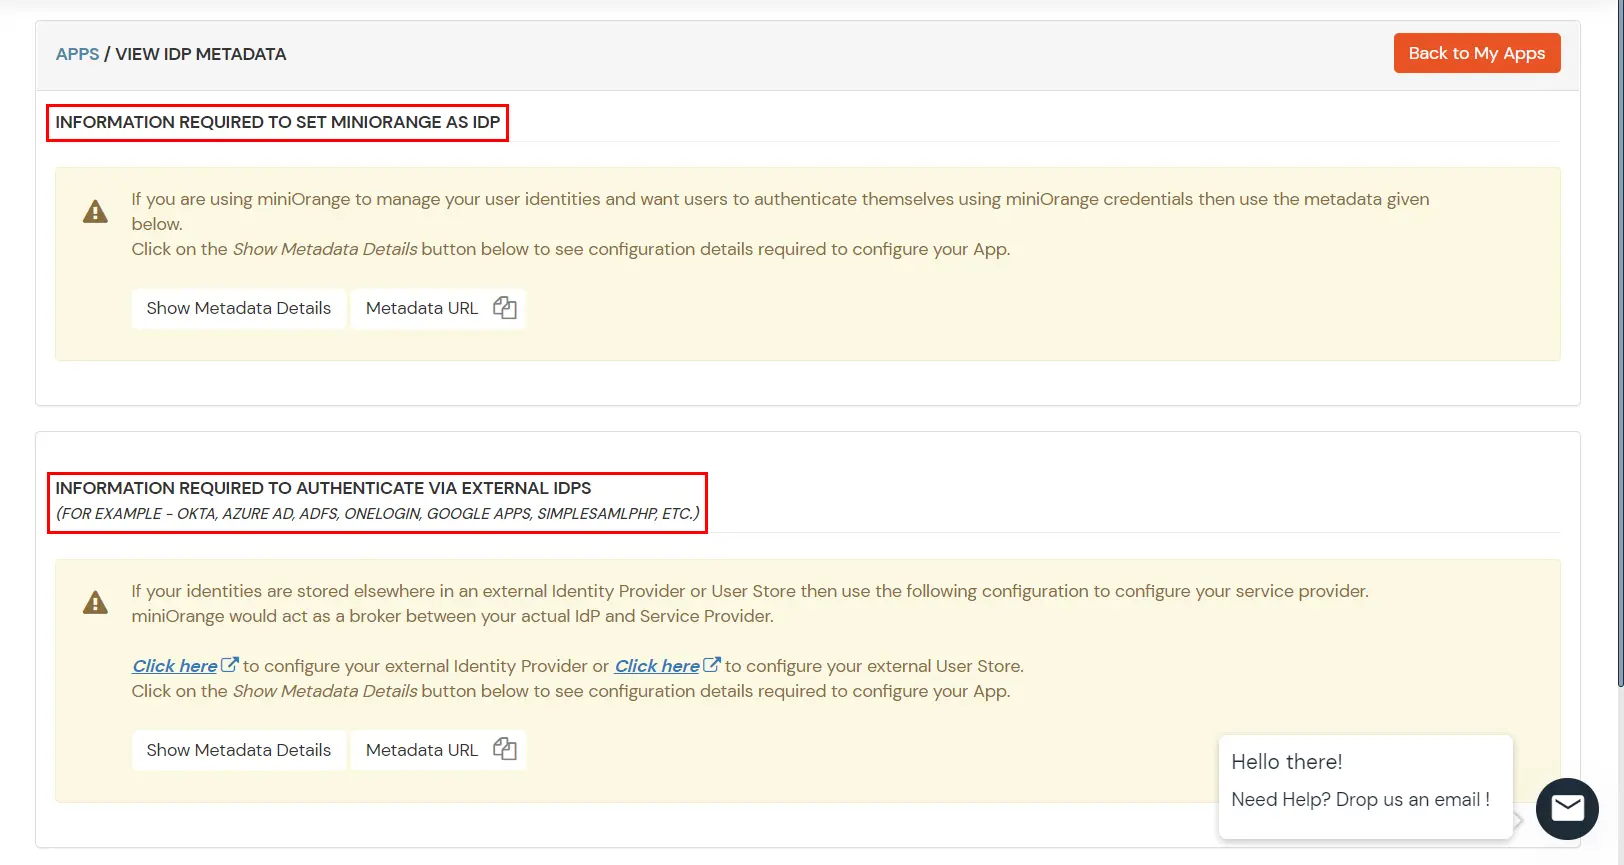



| Attribut | Beschreibung |
|---|---|
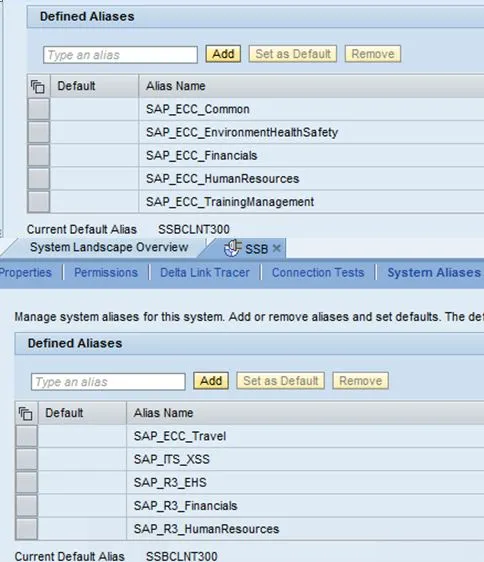
| SAML-Name | Beliebiger Wert. Stellen Sie sicher, dass es derselbe ist, der in der ACS-URL in miniOrange gespeichert ist. |
| SAML-SSO-URL | Geben Sie den SAML-Anmelde-URL-Wert ein, den Sie in Schritt 1 erhalten haben. |
| SAML-Abmelde-URL | Geben Sie den SAML-Abmelde-URL-Wert ein, den Sie in Schritt 1 erhalten haben. |
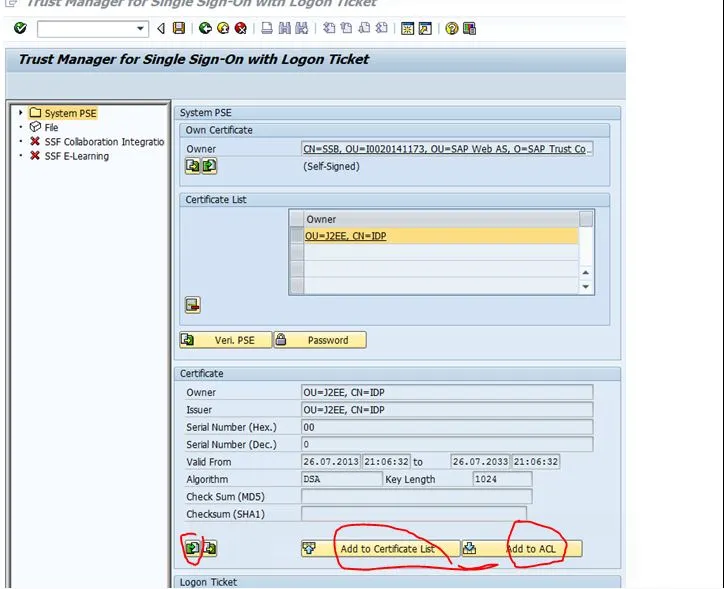
| X509-Zertifikat | Fügen Sie den Inhalt des X.509-Zertifikats ein, das Sie in Schritt 1 erhalten haben. |


