Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Die SharePoint SAML Single Sign-On (SSO) -Lösung von miniOrange ermöglicht sicheren Single Sign-On- Zugriff auf SharePoint mit nur einem Satz Anmeldeinformationen. So können Unternehmen den Zugriff auf ihr SharePoint- Team absichern und die Benutzerzugriffe einfach verwalten, während gleichzeitig ein reibungsloses Anmeldeerlebnis für die Benutzer gewährleistet wird.
Mit miniOrange SharePoint SSO können Sie:
miniOrange bietet Ihnen kostenlose Hilfe in Form eines Beratungsgesprächs mit unseren Systemingenieuren zur Installation oder Einrichtung einer SharePoint SSO-Lösung in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
Die SharePoint SAML-Integration von miniOrange unterstützt die folgenden Funktionen:
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
1. Synchronisieren Sie das lokale Active Directory mit der Microsoft Entra ID
HINWEIS: Wenn Sie Ihr lokales Active Directory als Benutzerverzeichnis für Single Sign-On bei SharePoint verwenden möchten, befolgen Sie die folgenden Schritte, um Ihr AD und Ihre Microsoft Entra ID zu synchronisieren.
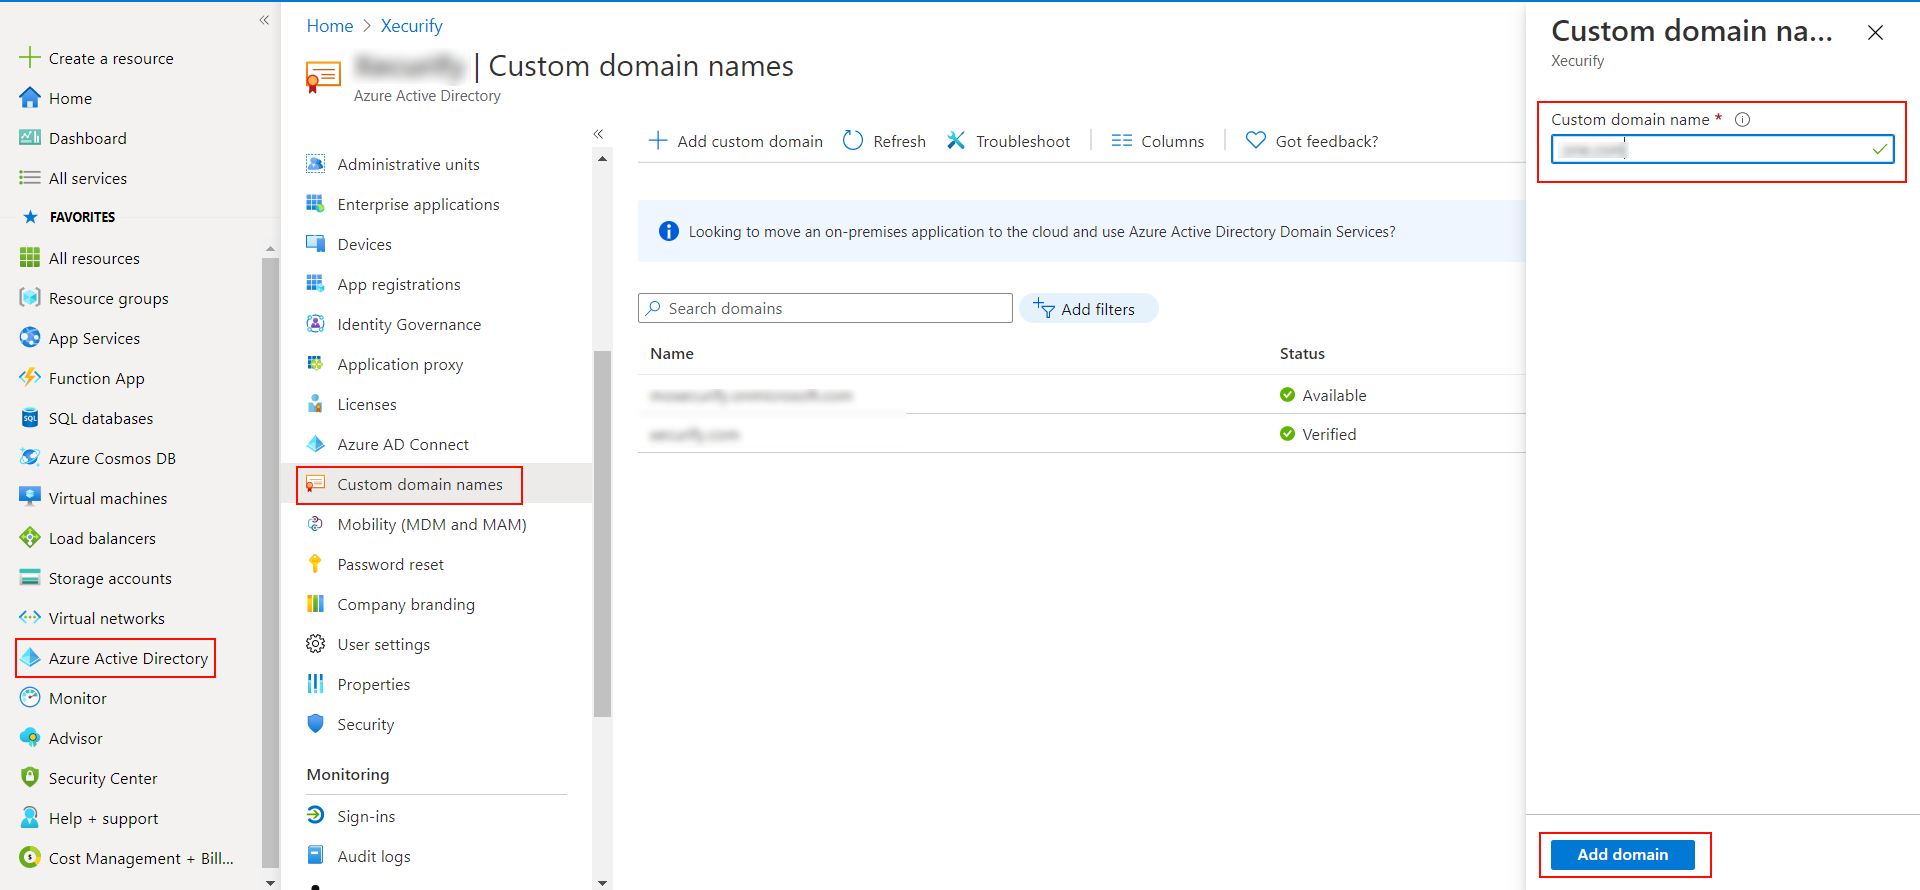
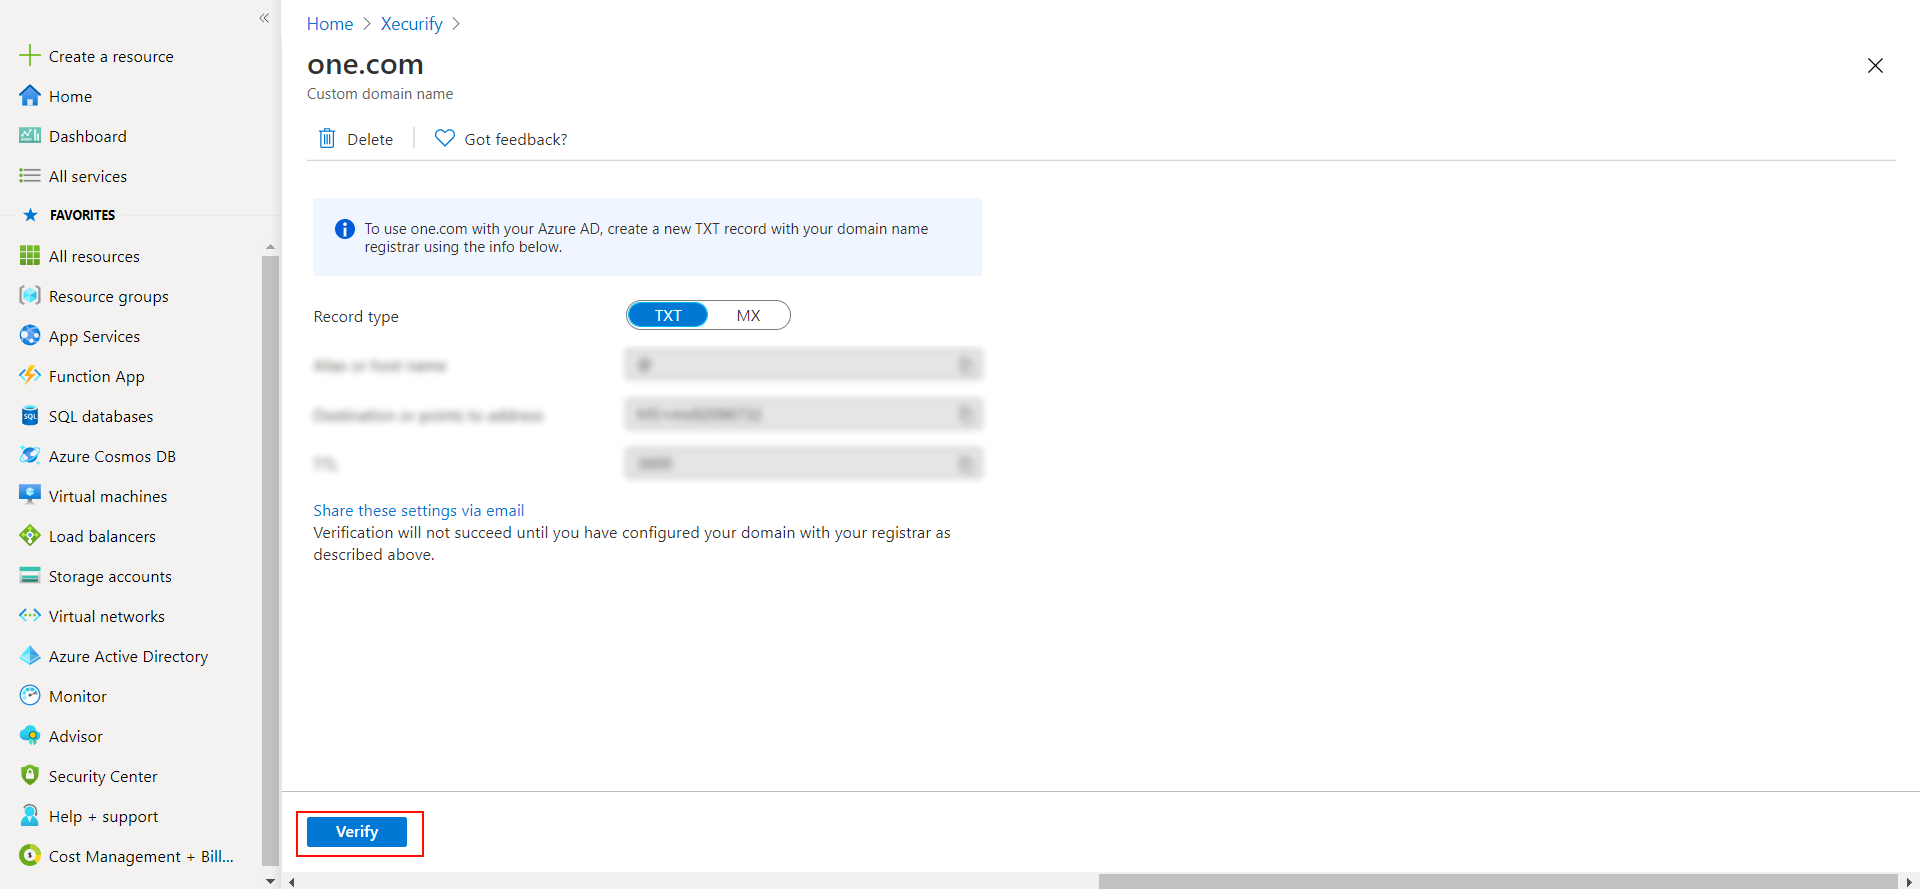
2. Überprüfen Sie Ihre UPN-Domäne im Azure-Portal
Hinweis: Wenn Sie einen benutzerdefinierten Domainnamen eingerichtet haben, überspringen Sie diesen Schritt.
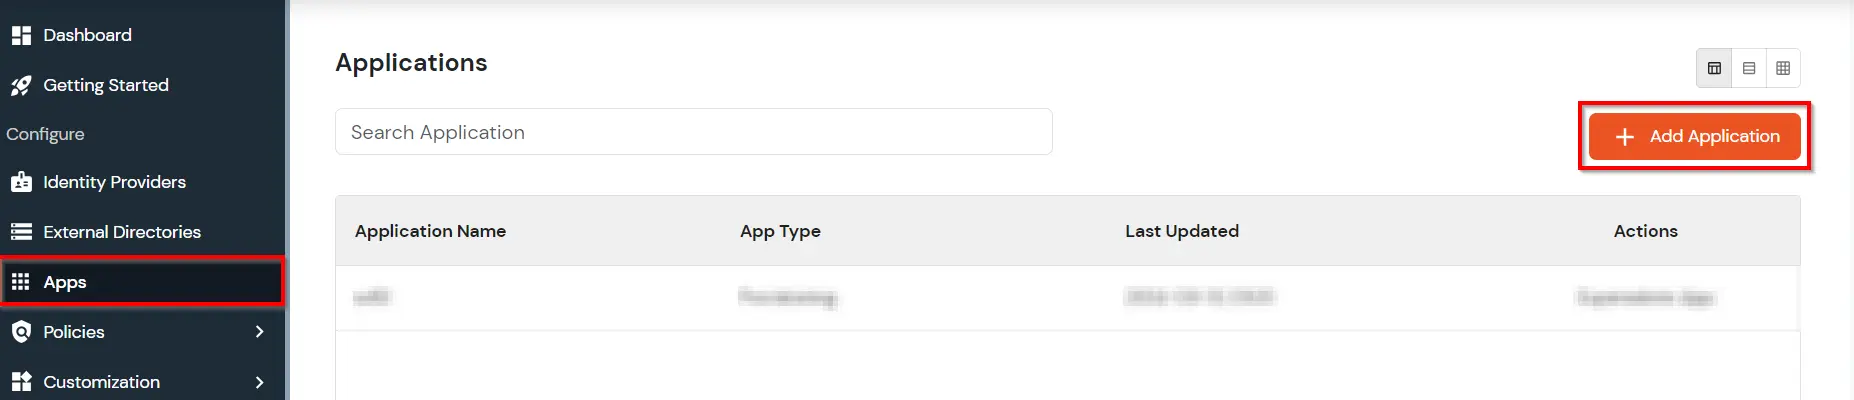
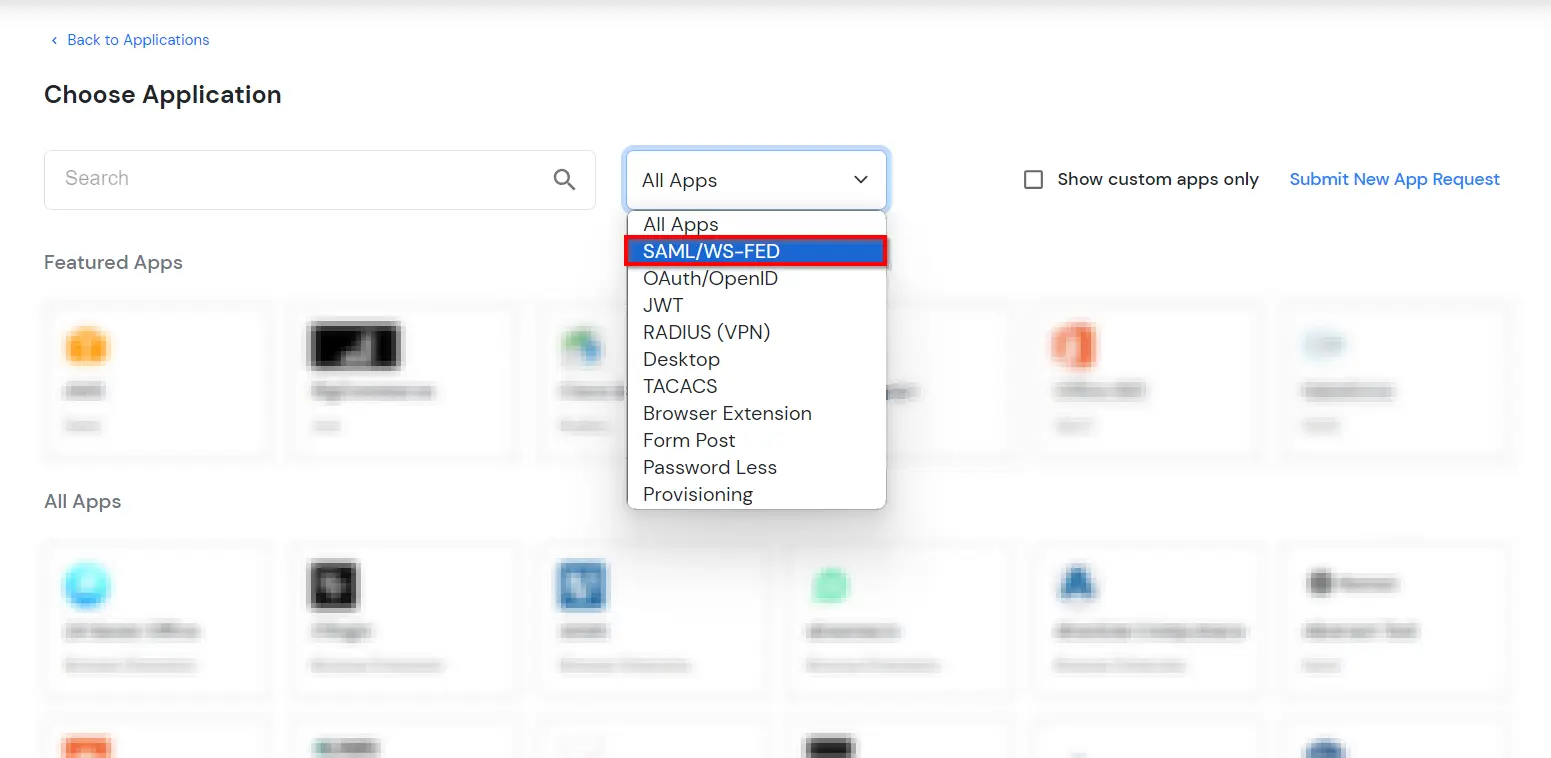
Bitte stellen Sie sicher, dass das Branding Ihrer Organisation bereits unter Anpassung >> Branding für Anmeldung und Registrierung im linken Menü des Dashboards festgelegt ist.
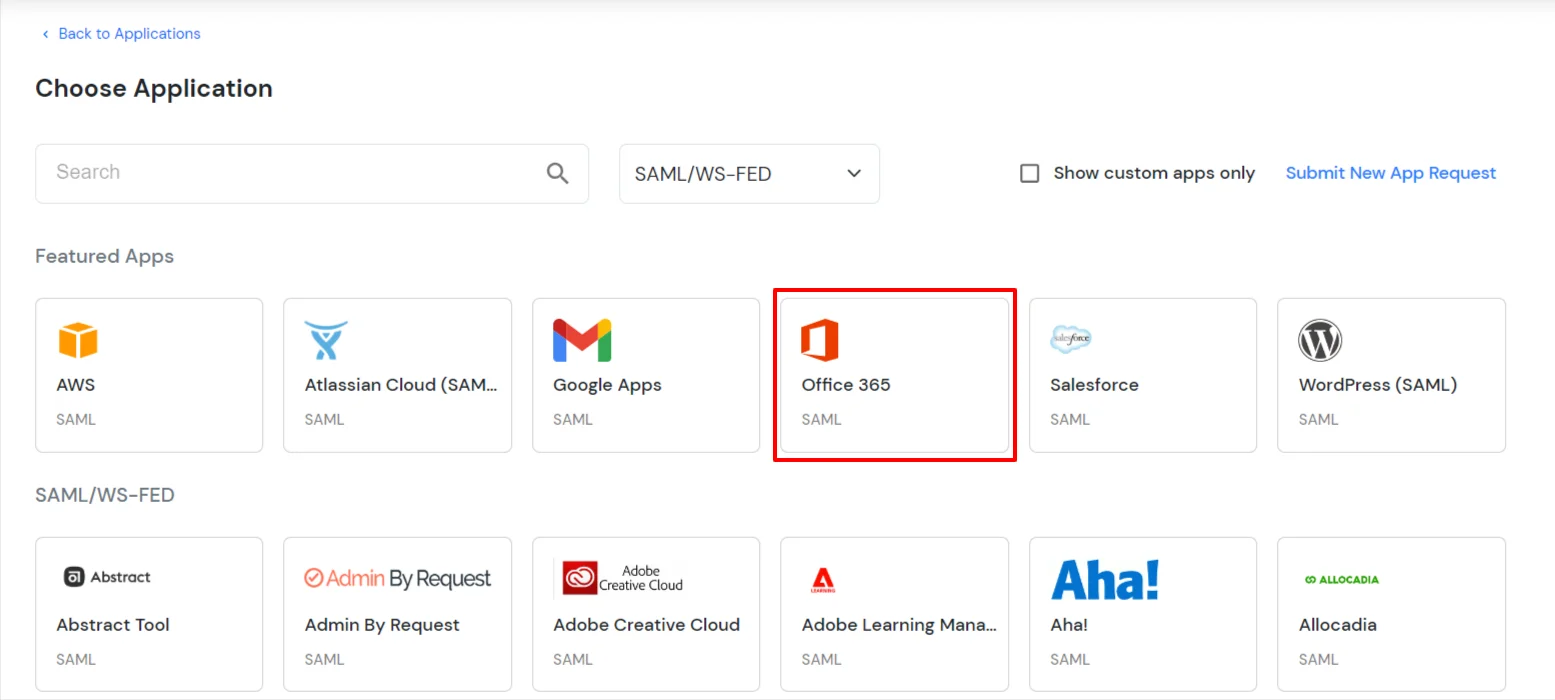
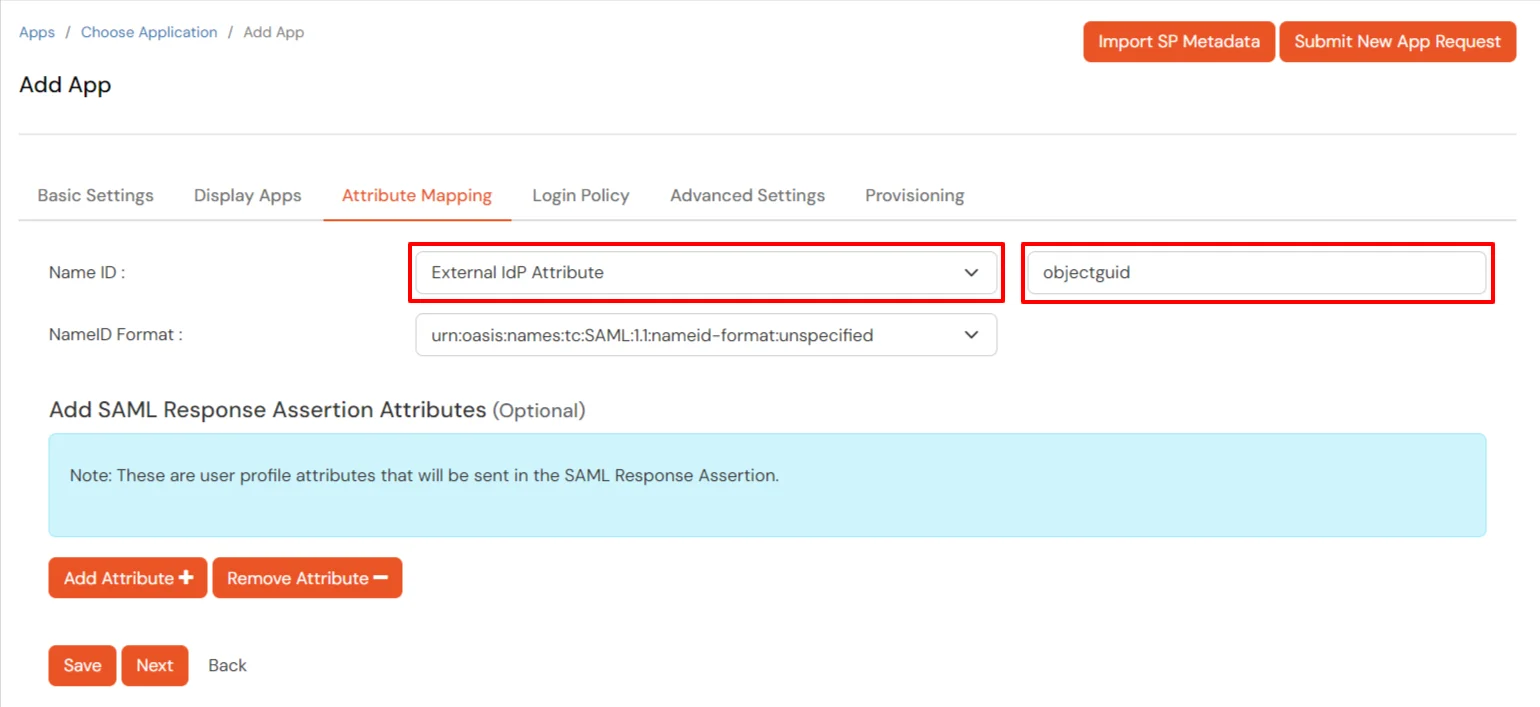
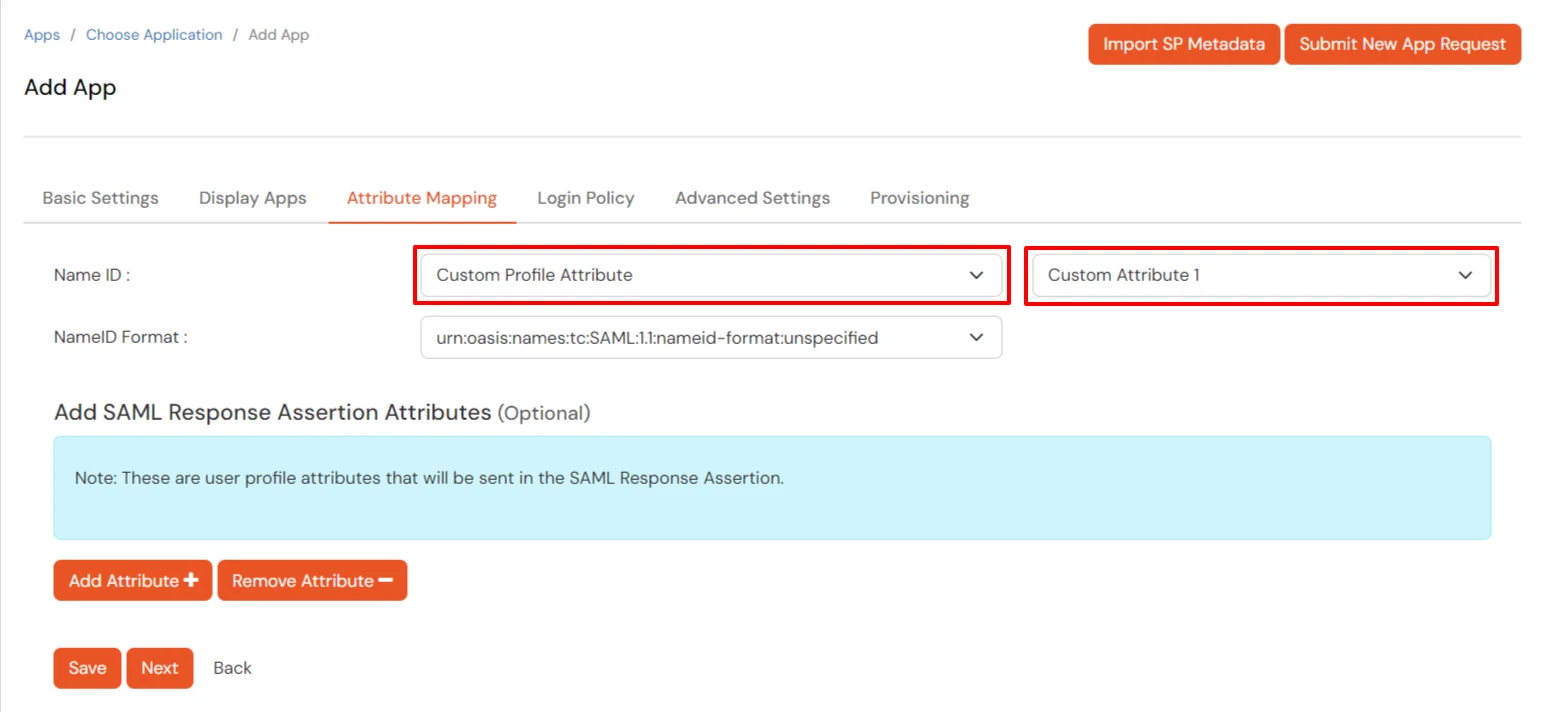
urn:federation:MicrosoftOnlinehttps://login.microsoftonline.com/login.srf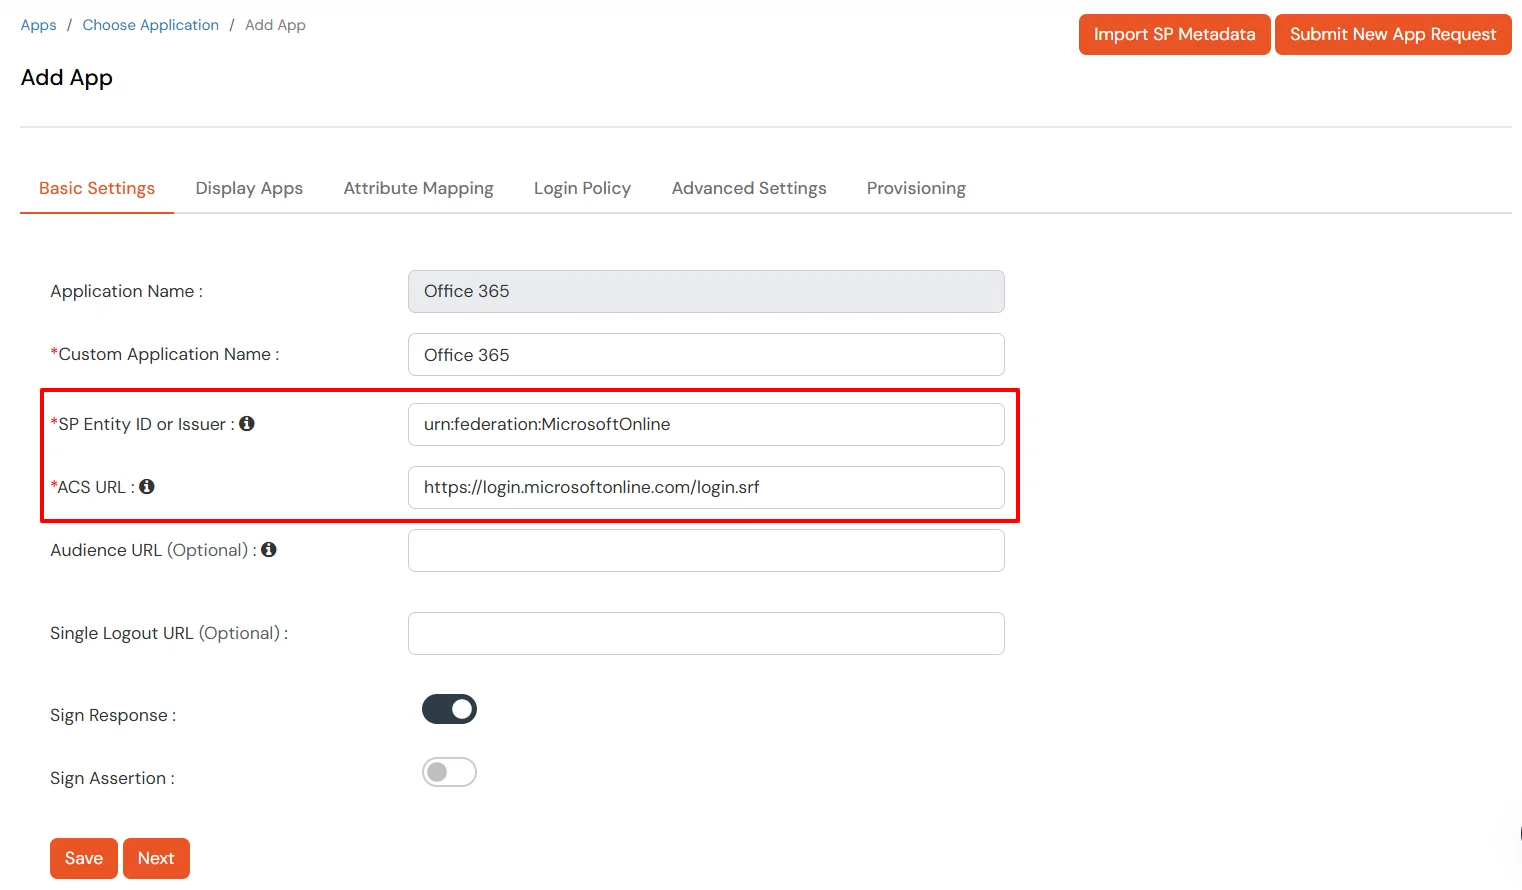
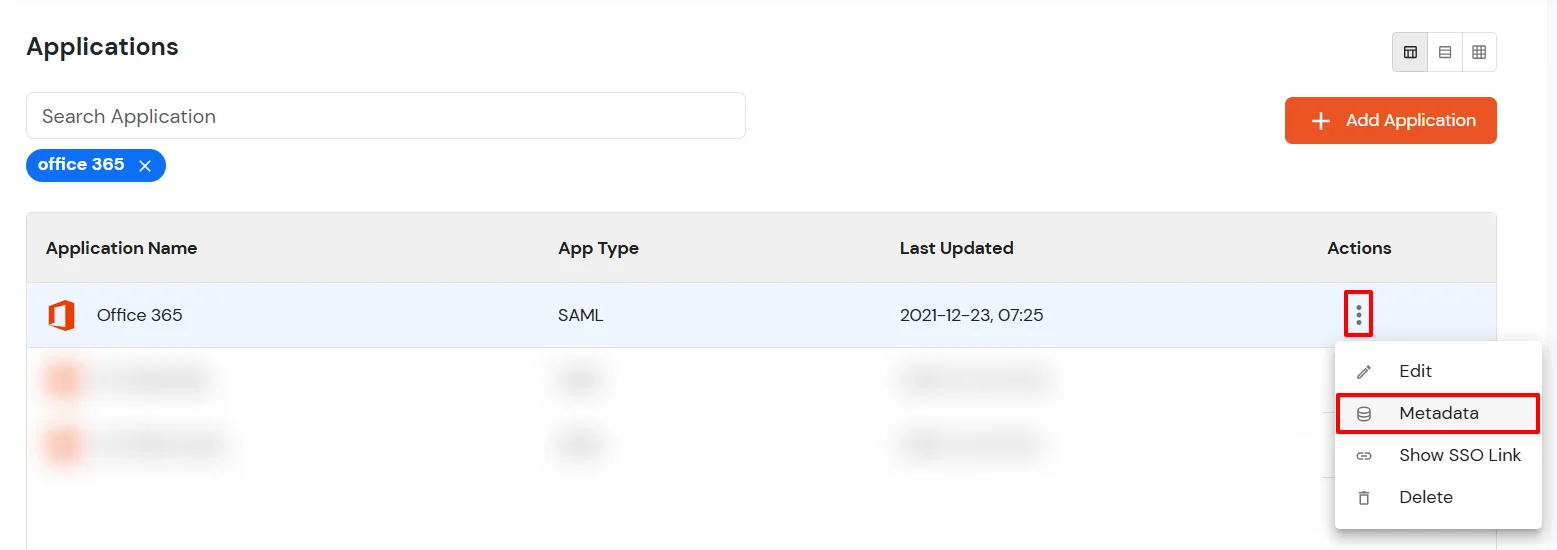
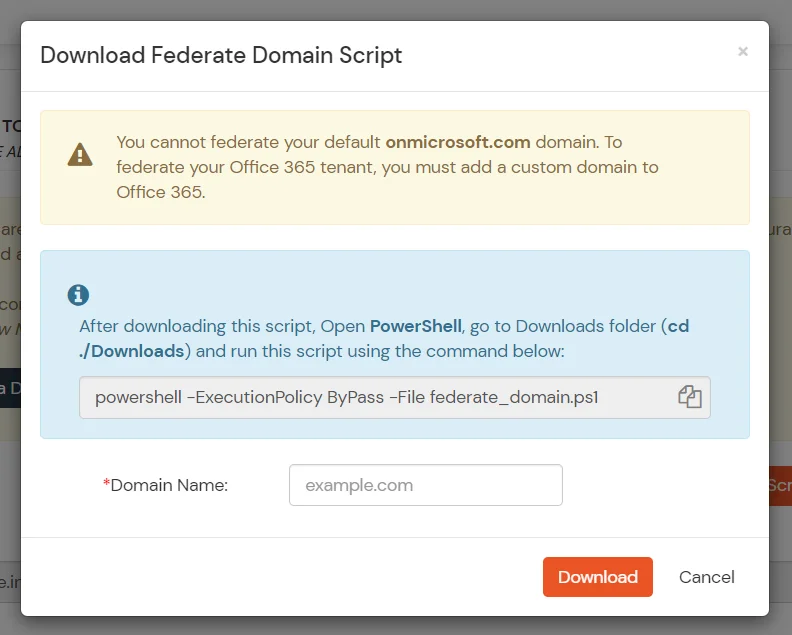
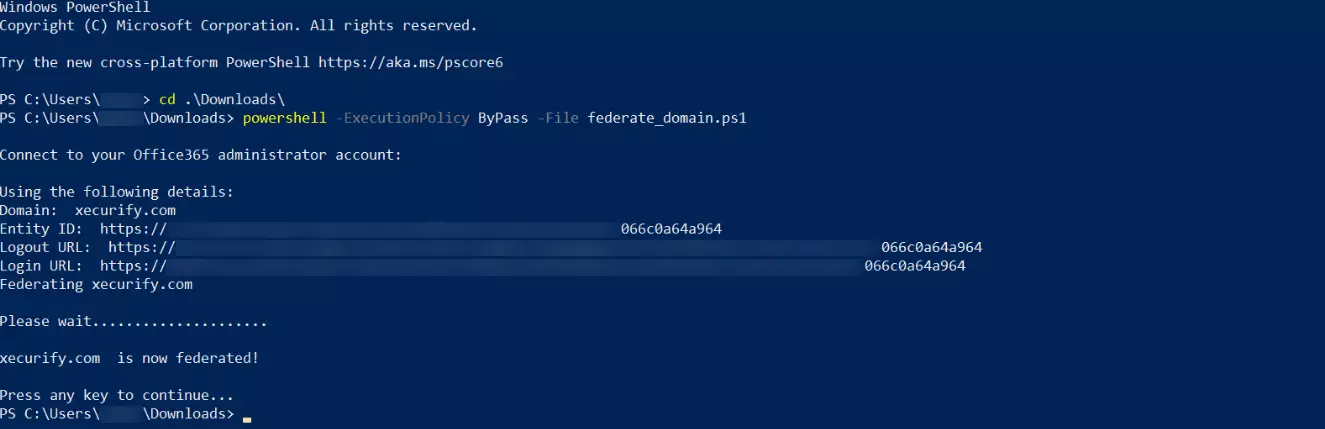
cd ./Downloads
    powershell -ExecutionPolicy ByPass -File federate_domain.ps1
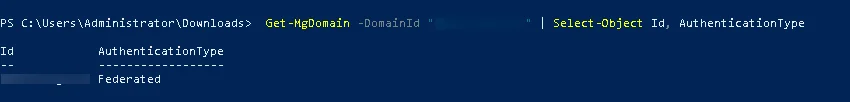
Get-MgDomain -DomainId "<domain>" | Select-Object Id, AuthenticationType
1. Mit SP-initiiertem Login: -
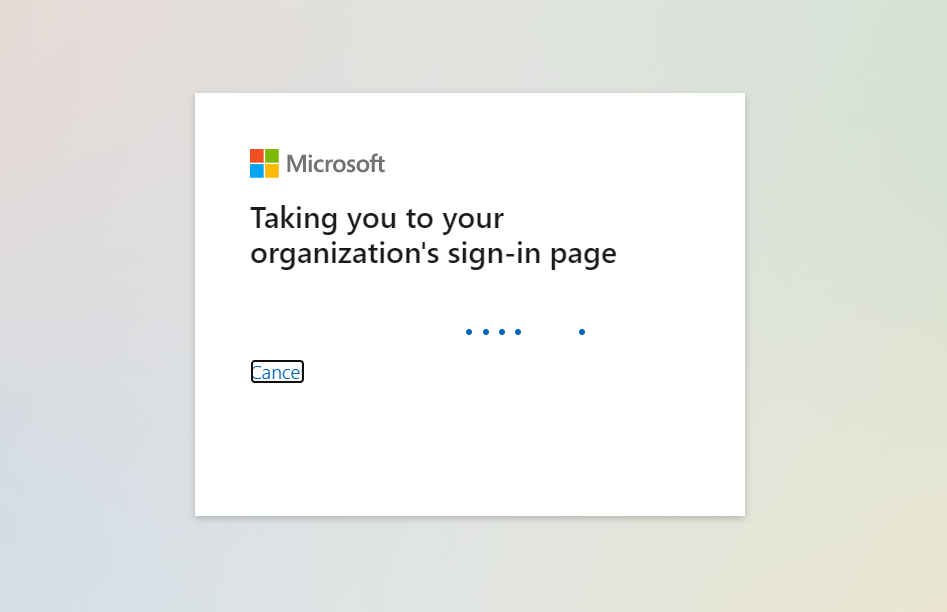
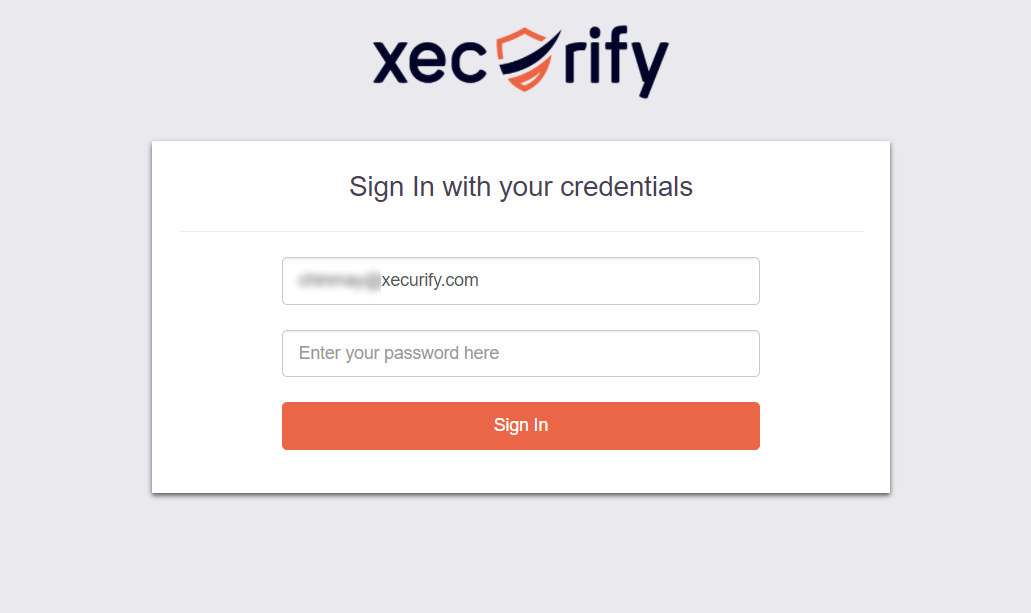
2. Verwenden der vom IdP initiierten Anmeldung: -
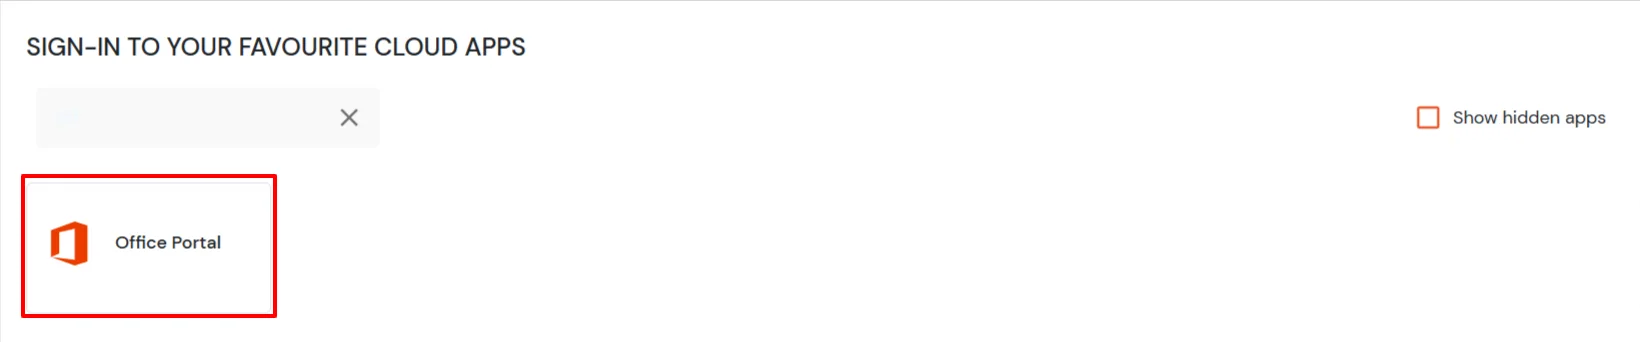
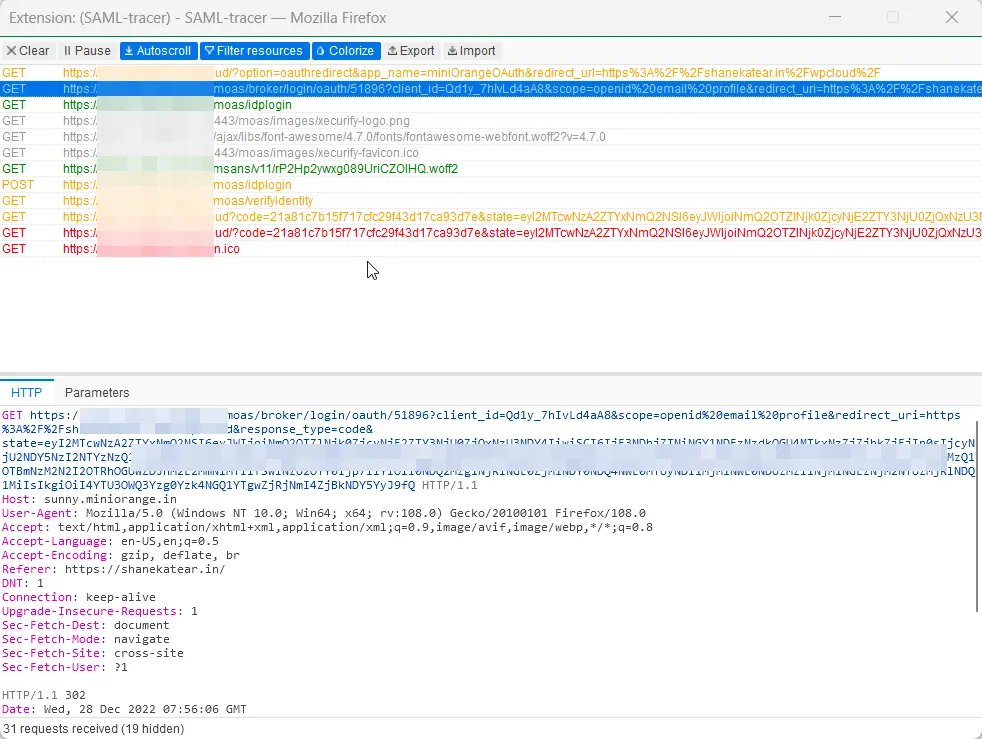
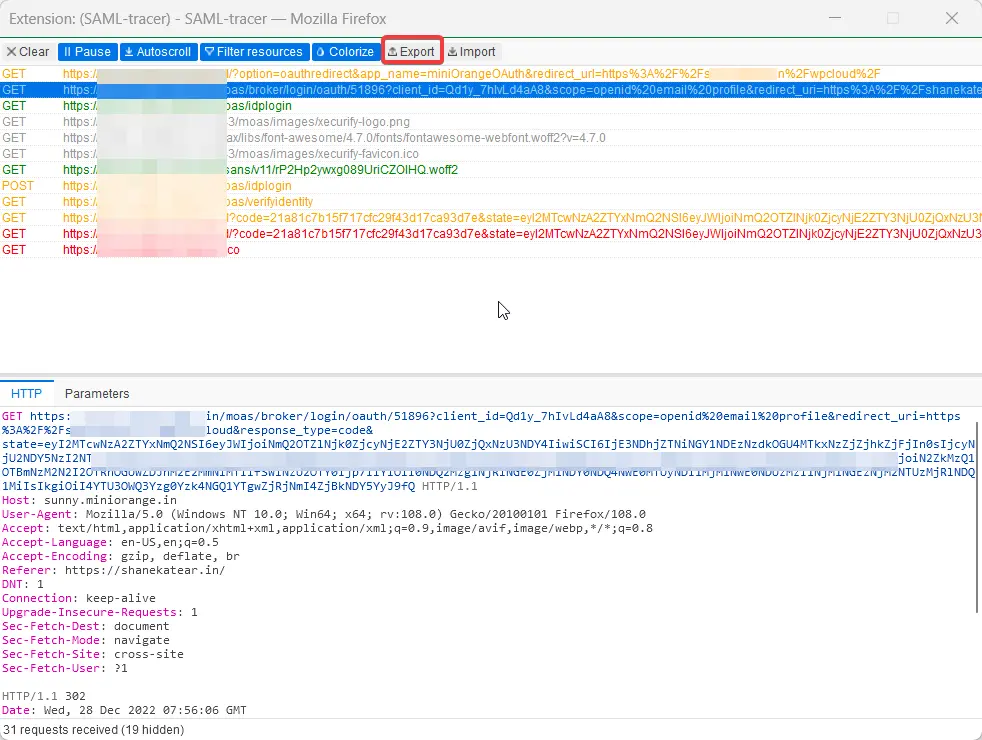
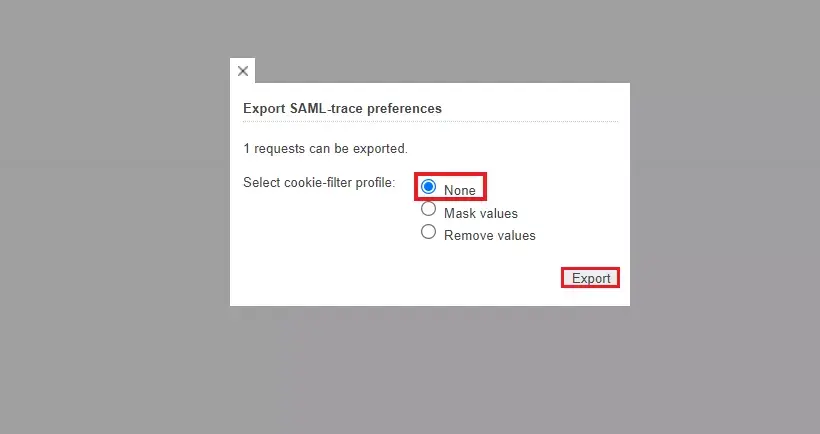
Für Firefox: Fügen Sie das SAML-Tracer-Add-on aus dem Firefox Marketplace hinzu.
Für Chrome / Edge oder Chromium-basierte Browser: Installieren Sie die SAML-Tracer-Erweiterung aus dem Chrome Webstore.