Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Integrieren Sie miniOrange in Ihre SIEM-Plattform (Security Information and Event Management), um Daten zu erfassen und weiterzuleiten. IAMSSO, MFA, Authentifizierung und Sicherheitsaudit-Protokolle für die zentrale Überwachung und Analyse. SIEM-Integration Ermöglicht es Sicherheitsteams, identitätsbezogene Ereignisse zu erfassen und nahezu in Echtzeit an cloudbasierte oder lokale SIEM-Plattformen zu übermitteln.
miniOrange unterstützt SIEM-Integrationen mit Plattformen wie Splunk, Sumo Logic und FortiSIEM. Sie können die an Ihr SIEM gesendeten Sicherheitsdaten wie folgt steuern:
Die SIEM-Integration erfasst Sicherheits- und Audit-Ereignisse, die von der miniOrange Identity Platform generiert werden, und leitet sie zur zentralen Überwachung und Analyse an Ihr SIEM weiter.
miniOrange unterstützt zwei Methoden zur Weiterleitung von SIEM-Protokollen:
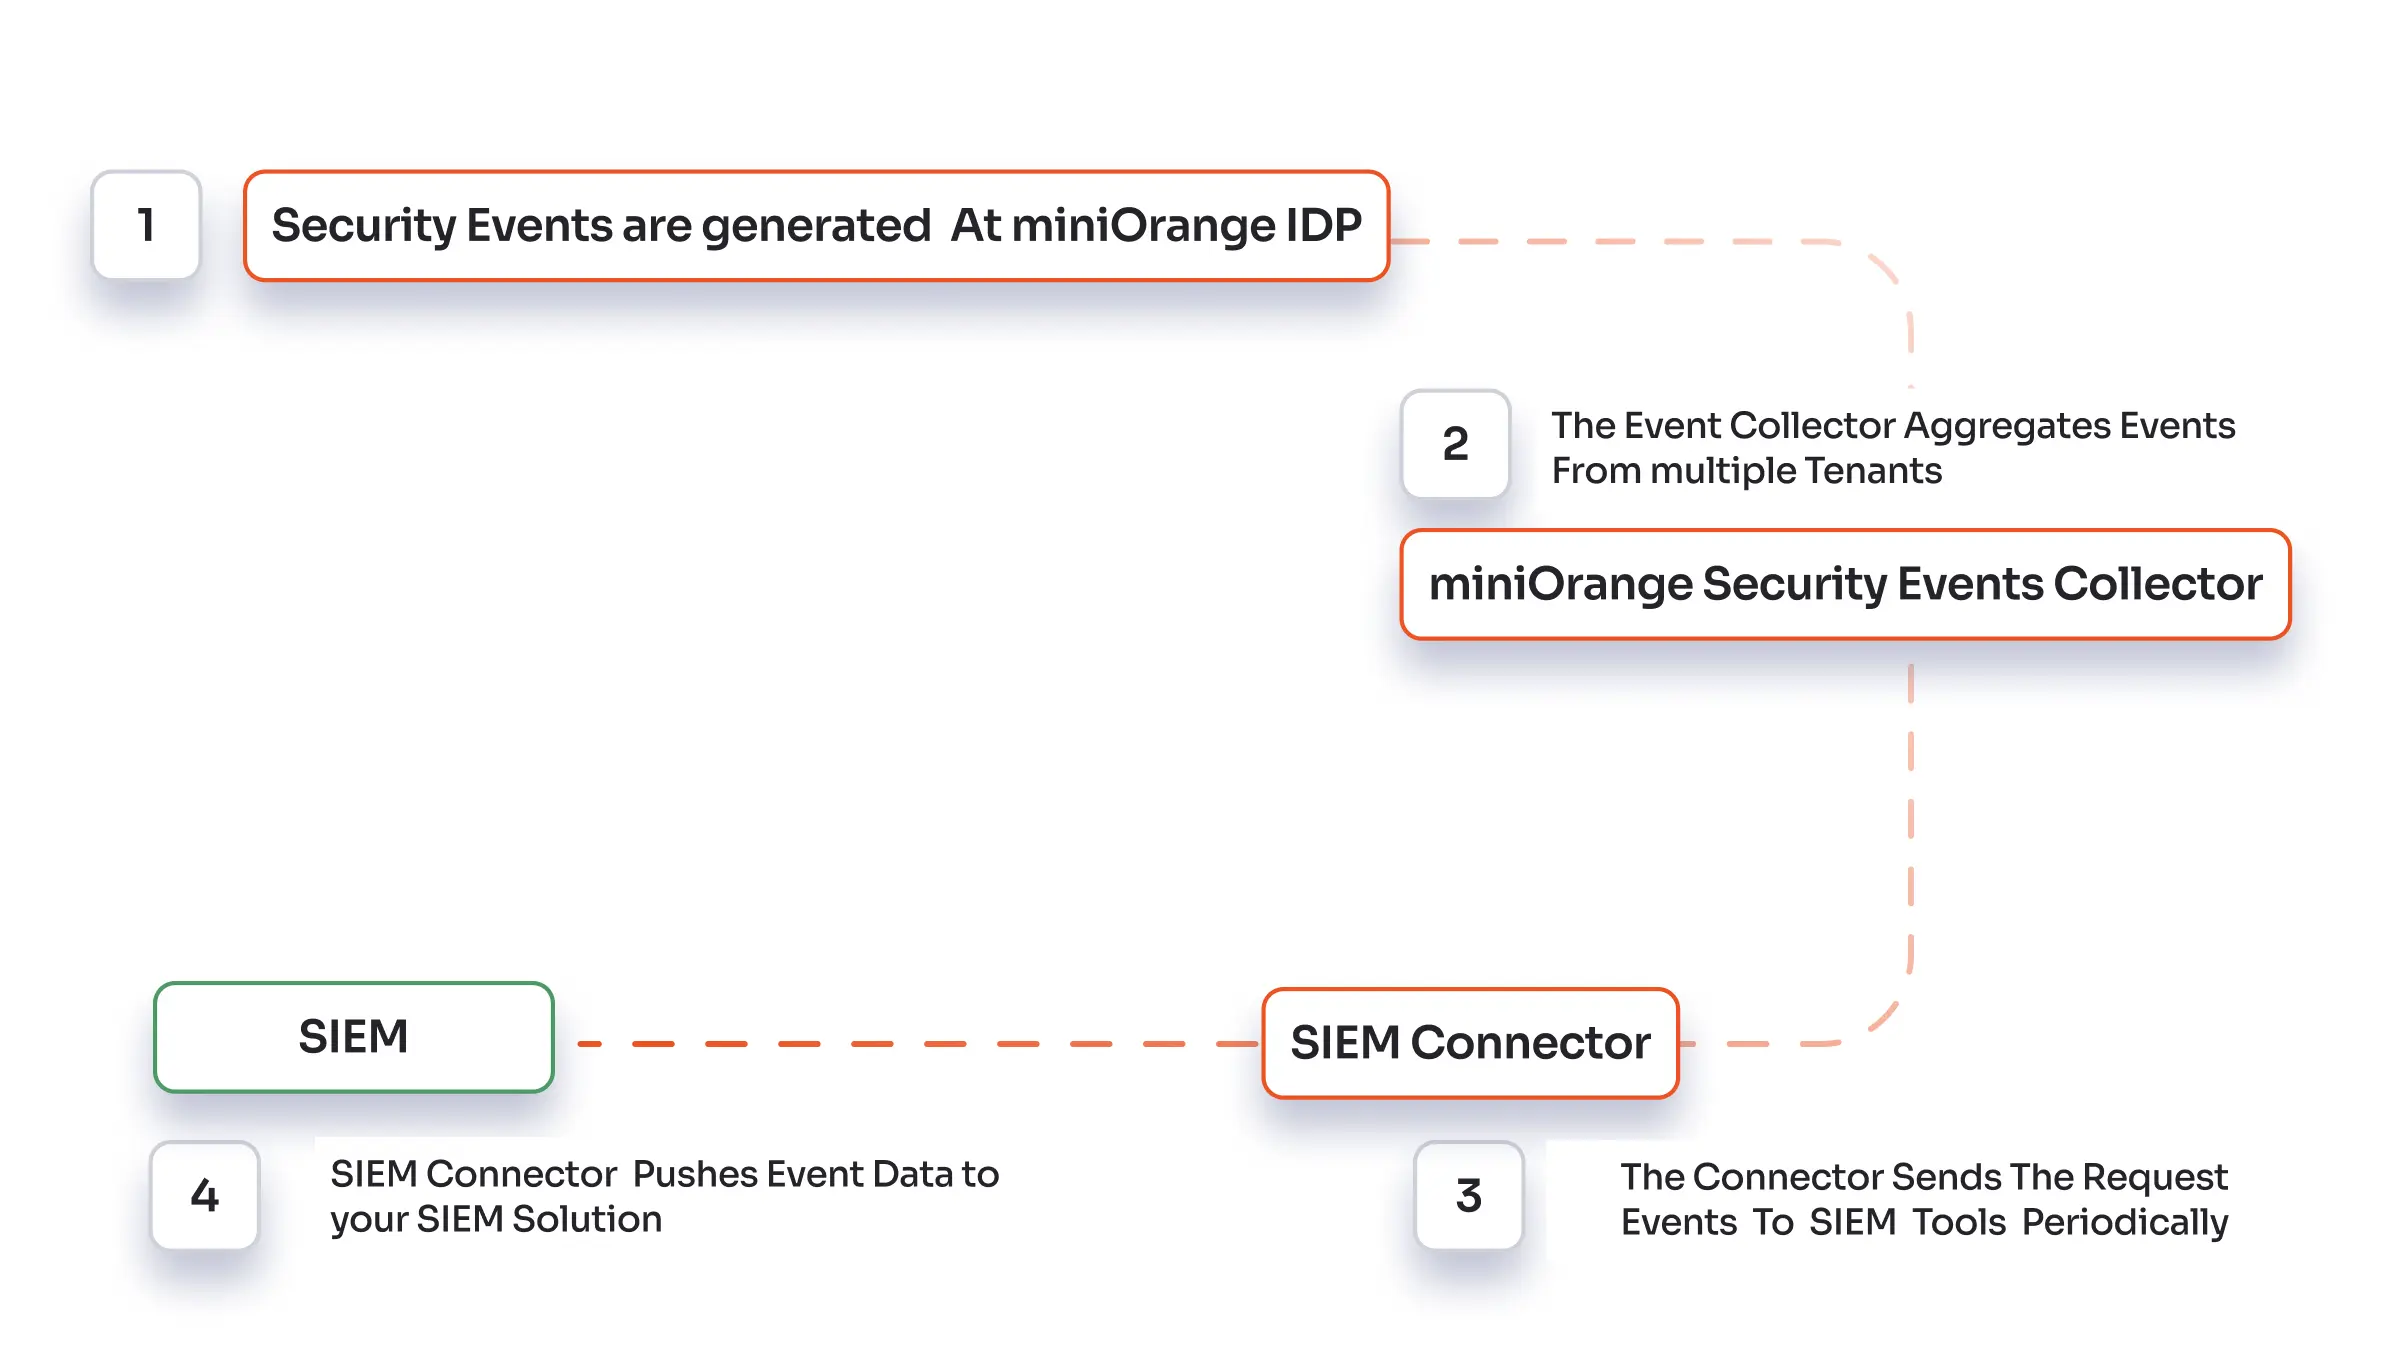
Wir unterstützen derzeit das JSON-Format.
      {
  "audit": {
	"logId": "79804b38-3c70-11f0-ab78-06260491ad45",
	"customerId": 123456,
	"actor": {
  	"identifier": "a@gmail.com",
  	"type": "END_USER",
  	"displayName": "a d",
  	"customerId": 123456
	},
	"target": {
  	"identifier": "a@gmail.com",
  	"type": "END_USER",
  	"displayName": "a d",
  	"customerId":123456
	},
	"eventType": "Update Users Phone or Email.",
	"eventDescription": "User has updated Phone or Email.",
	"status": "SUCCESS",
	"displayMessage": "User has updated EMAIL.",
	"clientIp": "127.127.127.127"
  },
  "customerId": 123456,
  "auditKey": "Update Users Phone or Email.",
  "auditValue": "User with username: a@gmail.com has updated EMAIL to: b@gmail.com.",
  "xtraAttributes": "{}"
}
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung zur SIEM-Integration in Cloud und On-Premise
Hinweis: Wenden Sie sich an den miniOrange-Support , um die auf der Whitelist stehenden IP-Adressen der miniOrange-Cloud-Server zu erhalten.
Wir empfehlen, die Protokollebene auf Fehlernachrichten zu ändern. Wenn die Protokollebenen auf ein Minimum reduziert sind, generiert der Server in einer aktiven Produktionsumgebung große Mengen an Informationen. Alternativ können Sie die Protokollebene auf FEHLER und höher einstellen, sodass nur wichtige Protokolle protokolliert werden. Dadurch wird sichergestellt, dass nur wichtige Informationen an Ihr SIEM-Tool gesendet werden.
Sie können sogar ein spezielles Protokoll einrichten, das nur Fehler und höhere Werte protokolliert, indem Sie die Datei log4j2.xml bearbeiten. Die Datei log4j2.xml finden Sie hier: <Pfad zum Miniorange-Verzeichnis>\moas\WEB-INF\classes\log4j2.xml.
        <Syslog name="Remote" host="<ip-address>" port="514" protocol="UDP">
            <PatternLayout pattern="${pattern}"/>
        </Syslog>
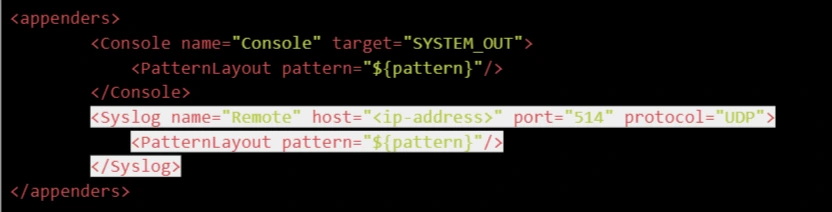
<appender-ref ref="Remote" />
        <asyncLogger name="com.miniorange" level="debug">
            <appender-ref ref="Remote" />
        </asyncLogger>
Die SIEM-Integration verbindet die miniOrange Identity Platform mit einer Security Information and Event Management (SIEM)-Plattform, um Daten weiterzuleiten. IAMSSO, MFA, Authentifizierung und Sicherheitsaudit-Protokolle für die zentrale Überwachung und Analyse.
miniOrange erfasst Sicherheits- und Audit-Ereignisse der Identitätsplattform und leitet sie per HTTP- oder TCP-Weiterleitung an Ihre SIEM-Plattform weiter . Dadurch können Sicherheitsteams identitätsbezogene Ereignisse überwachen und potenzielle Sicherheitsbedrohungen zentral untersuchen.
miniOrange unterstützt die SIEM-Integration mit Plattformen wie Splunk , Sumo Logic und FortiSIEM . Die Plattform kann außerdem Protokolle an SIEM-Lösungen weiterleiten, die die verfügbaren HTTP- oder TCP-Weiterleitungsmethoden unterstützen.
miniOrange unterstützt die Weiterleitung von HTTP- und TCP-Protokollen . Die HTTP-Weiterleitung sendet Sicherheitsereignisse an eine SIEM-Ingestion-API oder einen Collector-Endpunkt, während die TCP-Weiterleitung Protokolle an einen konfigurierten SIEM-Host und -Port sendet. Sofern unterstützt, kann TLS zur Sicherung der TCP-Protokollübertragung verwendet werden.

