Zwei-Faktor-Authentifizierung (2FA/MFA) für Slack
Die Slack-2FA- Lösung von miniOrange bietet zusätzliche Sicherheit für Ihren Slack-Login. Mit aktivierter Slack-2FA muss jeder, der sich in Ihr Slack-Konto einloggen möchte, zwei Authentifizierungsfaktoren erfüllen, um Zugriff zu erhalten. Die Slack- 2FA-Authentifizierung beginnt mit der Eingabe von Benutzername und Passwort. Nach erfolgreicher Authentifizierung im ersten Schritt fordert die konfigurierte 2FA- Methode (z. B. OTP per SMS, Push-Benachrichtigungen, YubiKey, TOTP, Google Authenticator) die zweite Authentifizierungsstufe an. Nur wer beide Schritte erfolgreich abgeschlossen hat, erhält Zugriff auf sein Slack-Konto. Die Aktivierung von 2FA verhindert die unbefugte Nutzung Ihres Slack-Kontos, selbst wenn Cyberkriminelle Ihre Anmeldedaten erlangen.
Kostenlose Installationshilfe
miniOrange bietet Ihnen kostenlose Unterstützung durch ein Beratungsgespräch mit unseren Systemingenieuren zur Installation oder Einrichtung der Slack MFA-Lösung in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
miniOrange bietet über 15 2FA-Methoden und -Lösungen für verschiedene Anwendungsfälle. Unternehmen können neben den Sicherheitsfunktionen auch spezifische Authentifizierungs- und Konfigurationsoptionen einrichten.
- Rollenbasierte 2FA
- Passwortbeschränkungen
- Einschränken der Anmeldemethoden
- Passwortlose Authentifizierung
- Offline-2FA-Unterstützung

miniOrange
Authentifikator-App

Google
Authentifikator-App

Authy 2-Faktor
Authentifizierungs-App
Microsoft
Authentifikator-App
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für Slack Single Sign-On (SSO).
1. Slack in miniOrange konfigurieren
- Melden Sie sich bei miniOrange an Admin-Konsole.
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

- In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.

- Suchen Sie nach Slack in der Liste, wenn Sie Slack nicht in der Liste finden, suchen Sie nach Original und Sie können Ihre Anwendung einrichten in Benutzerdefinierte SAML-App.
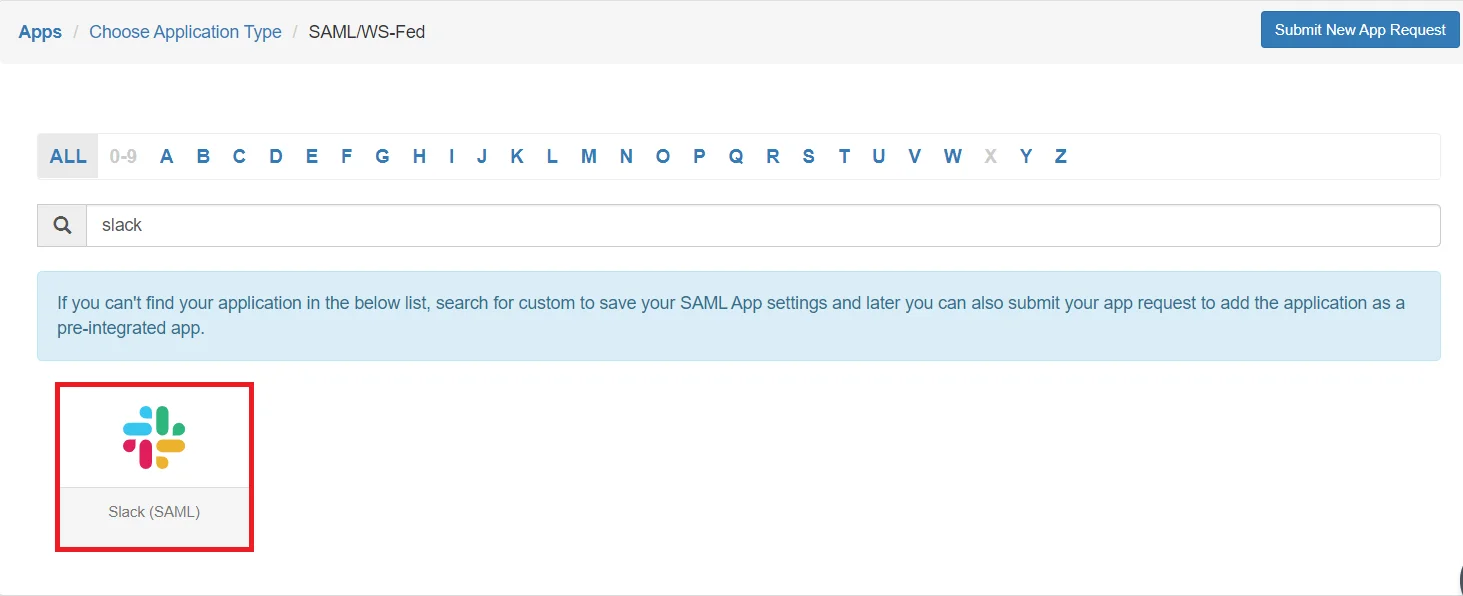
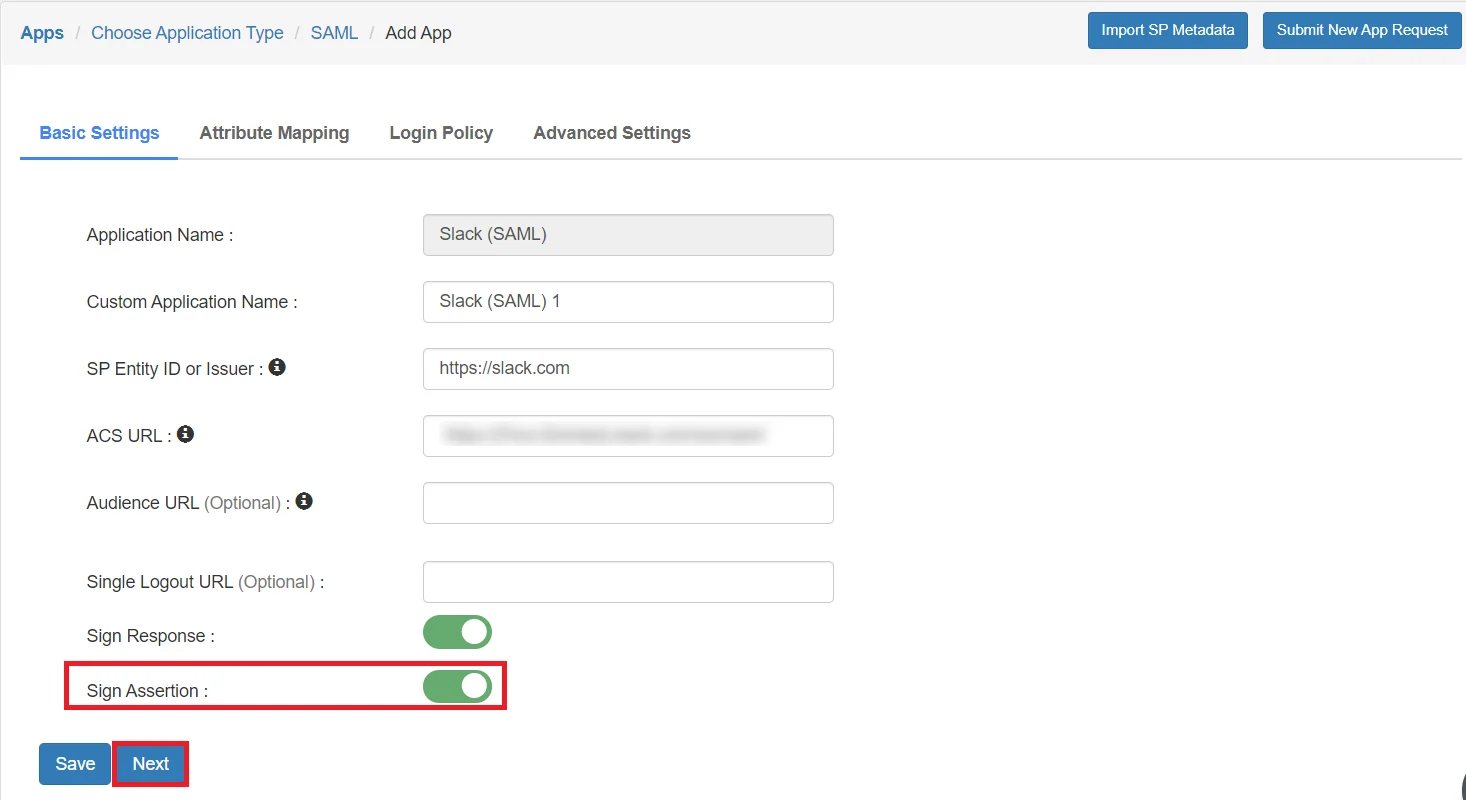
- Erleben Sie das Einfache. SP-Entitäts-ID oder Aussteller aus den Metadaten. Den Wert finden Sie in der ersten Zeile bei entityID.
- SP-Einheit:
https://slack.com
Stellen Sie sicher, dass die ACS-URL hat das Format: .
https://[Your-Domian].slack.com/sso/saml
Sign-Assertion aktivieren wie unten in der Abbildung dargestellt.
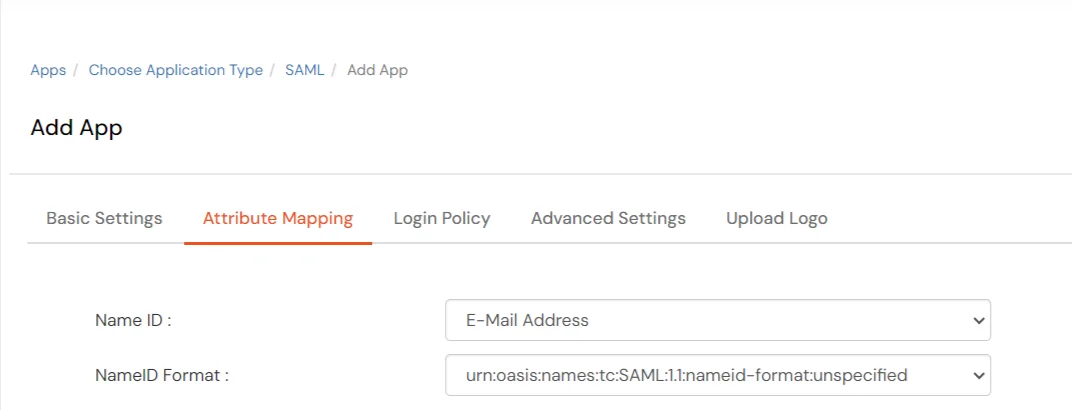
 Klicken Sie auf Weiter, jetzt im Attributzuordnung Konfigurieren Sie die folgenden Attribute wie im Bild unten gezeigt.
Attribute hinzufügen E-Mail und wählen Sie E-Mail-Addresse aus der Dropdown-Liste
 Gehen Sie zur Anmelderichtlinie und wählen Sie DEFAULT von der Gruppenname Dropdown-Liste.
Geben Sie nun die Slack in England, Versicherungsname Feld.
Auswählen PASSWORD von der Erster Faktortyp Dropdown-Liste.
Klicken Sie auf Gespeichert um Slack zu konfigurieren.
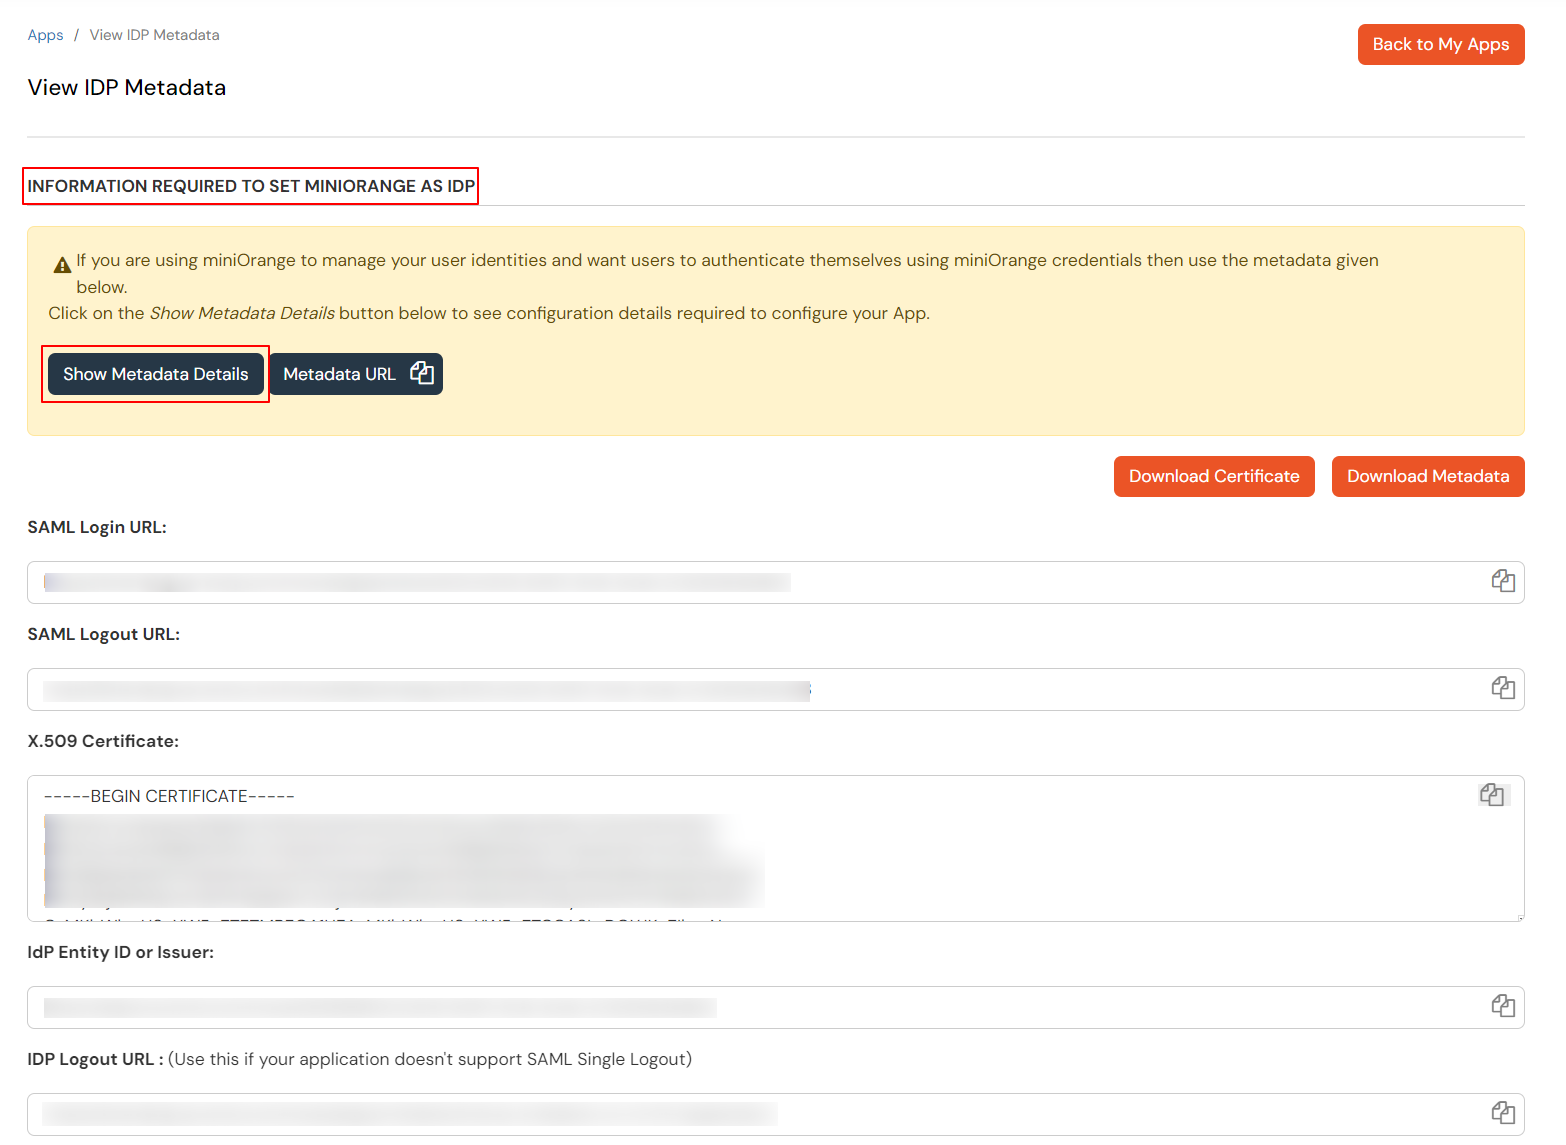
Klicken Sie auf Metadaten um Metadatendetails abzurufen, die später benötigt werden. Klicken Sie auf SSO-Link anzeigen um den vom IDP initiierten SSO-Link für Slack anzuzeigen.
 Hier sehen Sie 2 Optionen, wenn Sie einrichten miniOrange als IDP Kopieren Sie die Metadaten zu miniOrange, wenn Sie sich authentifizieren möchten über externe IDPs (Okta, AZURE AD, ADFS, ONELOGIN, GOOGLE APPS) Sie können Metadaten aus dem 2. Abschnitt abrufen, wie unten gezeigt.
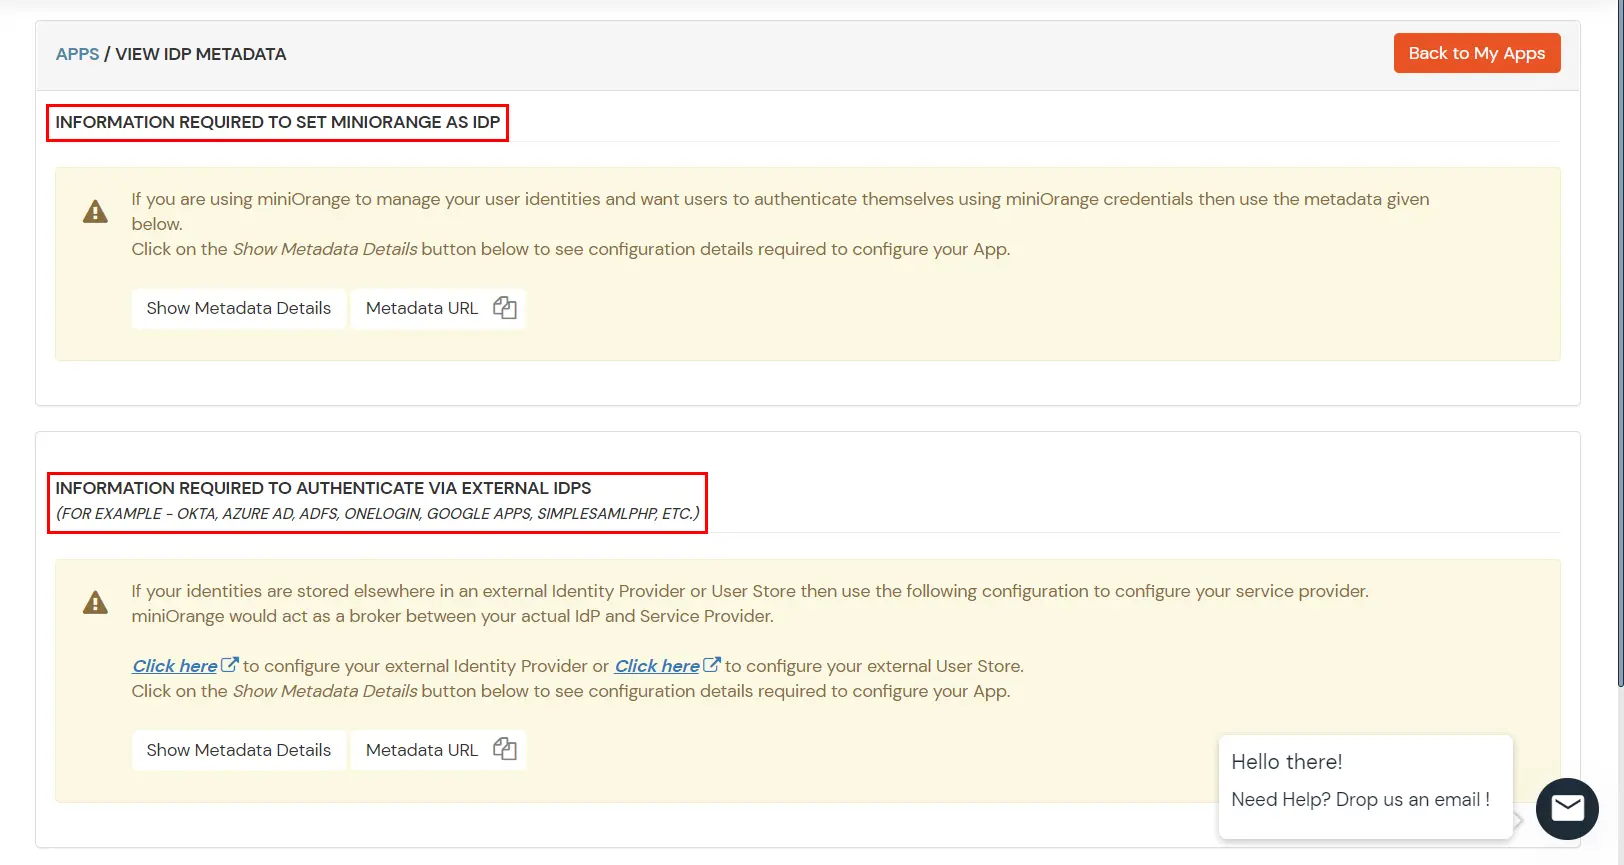 Behalten SAML-Anmelde-URL , SAML-Abmelde-URL und klicken Sie auf Zertifikat herunterladen , um das Zertifikat herunterzuladen, das Sie benötigen in Schritt 2:.
2. SSO in Slack konfigurieren
- Einloggen um Slack als Systemadministrator.
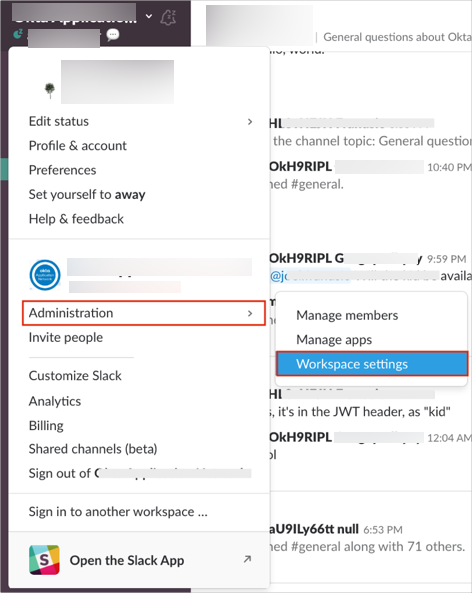
- Auswählen Einstellungen & Verwaltung Klicken Sie im Menü auf Arbeitsbereichseinstellungen.
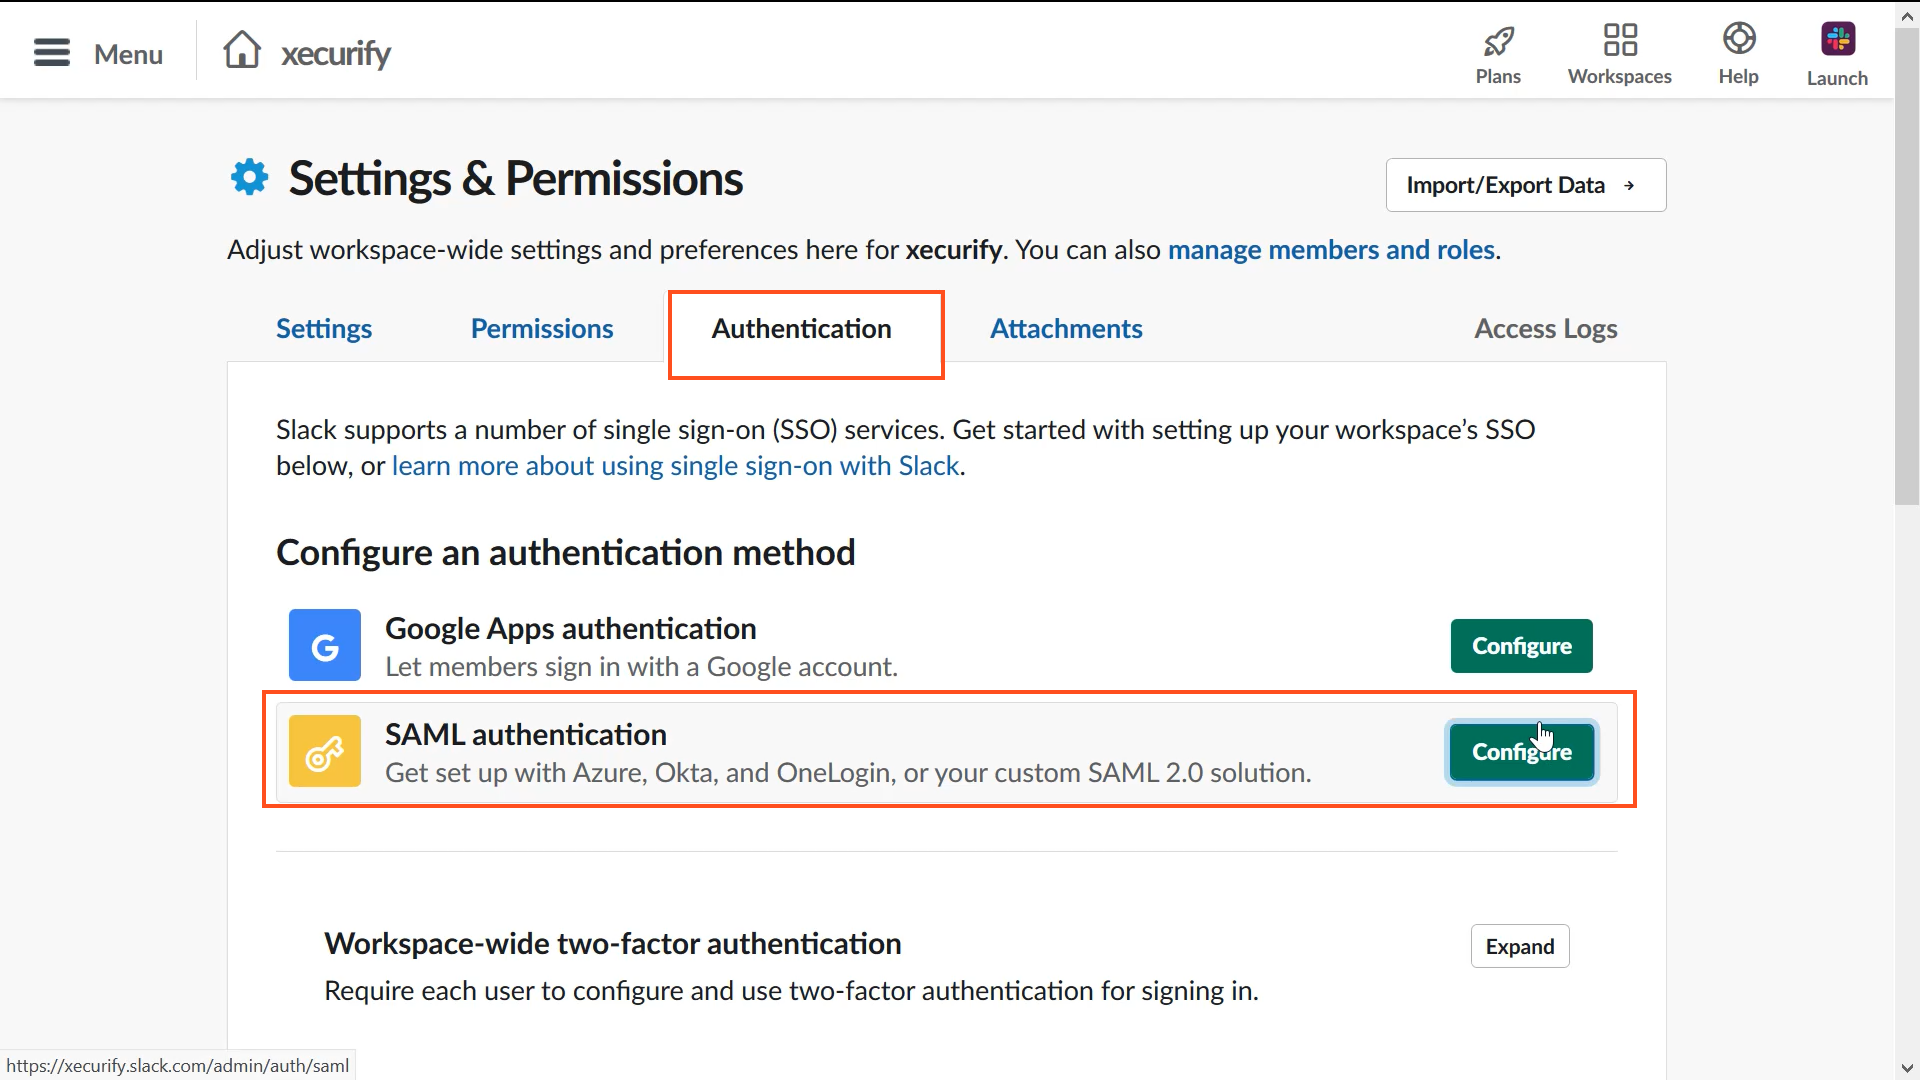
- Klicken Sie auf die Authentifizierung Tab.
- Neben SAML-Authentifizierung, klicken Einrichtung.
- Oben rechts: Umschalten Test Modus an.
- Neben SAML-SSO-URL, geben Sie Ihr SAML 2.0-Endpunkt-URL (HTTP) :
https://yourdomain.slack.com/sso/saml/logout
- Neben Herausgeber des Identitätsanbieters, geben Sie Ihr IDP-Entitäts-ID.
- Kopieren Sie die gesamte x.509-Zertifikat von Ihrem Identitätsanbieter und fügen Sie es in das Öffentliches Zertifikat Feld.
- Geben Sie Folgendes ein, um die App zu konfigurieren.
- SAML 2.0-Endpunkt (HTTP): Kopieren Sie das Folgende und fügen Sie es ein von Schritt 1:
- Neben Erweiterte Optionen, klicken Erweitern Sie die Funktionalität derWählen Sie aus, wie die SAML-Antwort Ihres IDP signiert wird. Wenn Sie einen End-to-End-Verschlüsselungsschlüssel benötigen, aktivieren Sie das Kontrollkästchen neben Signieren Sie AuthnRequest um das Zertifikat vorzuzeigen.
- Der Einstellungen , entscheiden Sie, ob Mitglieder ihre Profilinformationen (wie ihre E-Mail-Adresse oder ihren Anzeigenamen) bearbeiten können, nachdem SSO aktiviert wurde. Sie können auch auswählen, ob SSO erforderlich, teilweise erforderlich oder optional ist.
- Der Anpassen, Geben Sie ein Beschriftung der Anmeldeschaltfläche.
- Auswählen Konfiguration speichern beenden.
- Einloggen um Slack als Systemadministrator.
- Auswählen Einstellungen & Verwaltung Klicken Sie im Menü auf Organisationseinstellungen.
- Klicken Sie in der linken Seitenleiste auf Sicherheit.
- Klicken Sie auf SSO-Einstellungen.
- Geben Sie Ihre SSO-Name.
- Geben Sie Ihre SAML 2.0-Endpunkt-URL (Dies ergab sich aus der früheren Einrichtung Ihres Connectors.) Hierher werden Authentifizierungsanforderungen von Slack gesendet.
- Geben Sie Ihre Identitätsanbieter-Aussteller-URL (auch als Entitäts-ID bezeichnet).
- Das Dienstanbieter-Aussteller-URL ist standardmäßig auf https://slack.com eingestellt. Dieses Feld sollte mit den Einstellungen in Ihrem IDP übereinstimmen.
- Kopieren Sie die gesamtes x.509-Zertifikat von Ihrem Identitätsanbieter.
- Wählen Sie aus, ob die SAML-Antworten und -Assertionen signiert sind. Wenn Sie einen End-to-End-Verschlüsselungsschlüssel für Ihren IDP benötigen, aktivieren Sie das Kontrollkästchen neben Signieren Sie AuthnRequest um das Zertifikat anzuzeigen. Sie können auch Ihre Präferenz für AuthnContextClassRef Werte.
- Klicken Sie auf TestkonfigurationSlack teilt Ihnen mit, ob die Änderungen erfolgreich waren oder ob Sie weitere Änderungen vornehmen müssen.
- Wenn Sie fertig sind, klicken Sie auf Aktivieren Sie SSO or SSO hinzufügen.
Bei Problemen, die während der Einrichtung auftreten können, finden Sie im Abschnitt zur Fehlerbehebung weitere Informationen.
3. 2FA für Slack konfigurieren
3.1: 2FA für Benutzer der Slack-App aktivieren
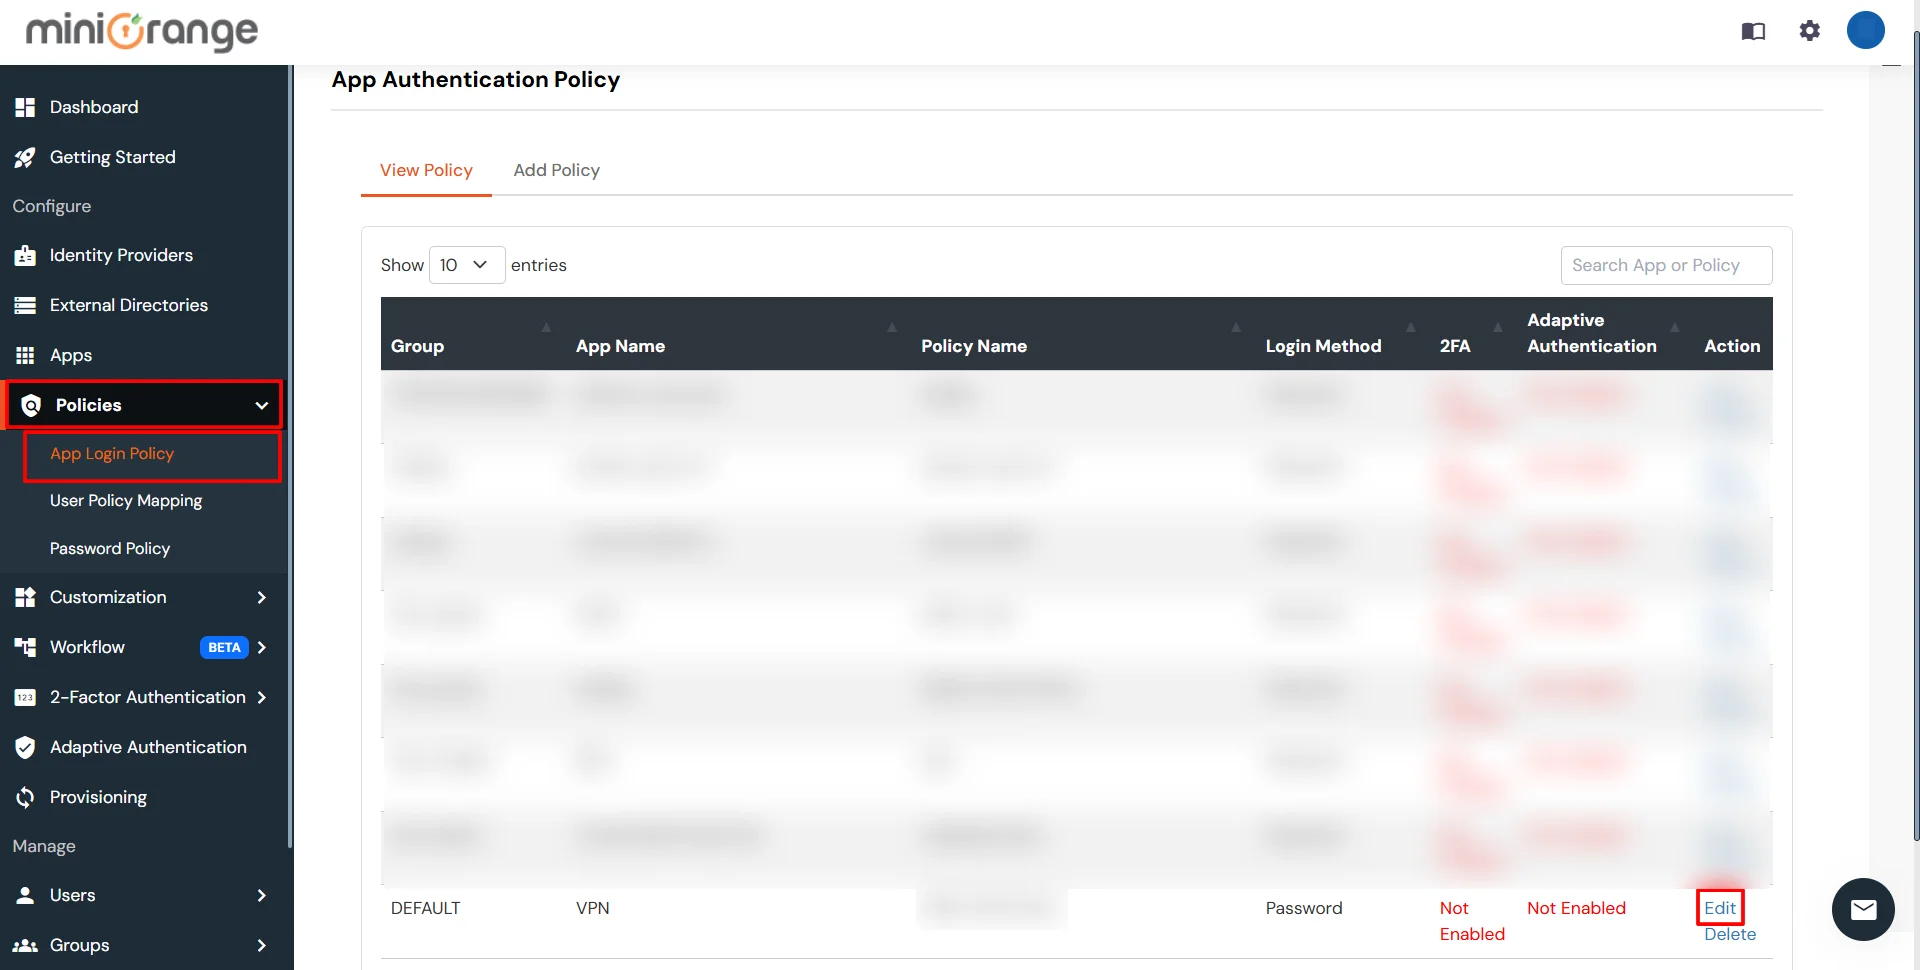
- So aktivieren Sie 2FA für Benutzer der Slack-Anwendung. Gehen Sie zu Richtlinien >> App-Anmelderichtlinie
- Klicken Sie auf Bearbeiten Symbol neben der von Ihnen konfigurierten Anwendung.
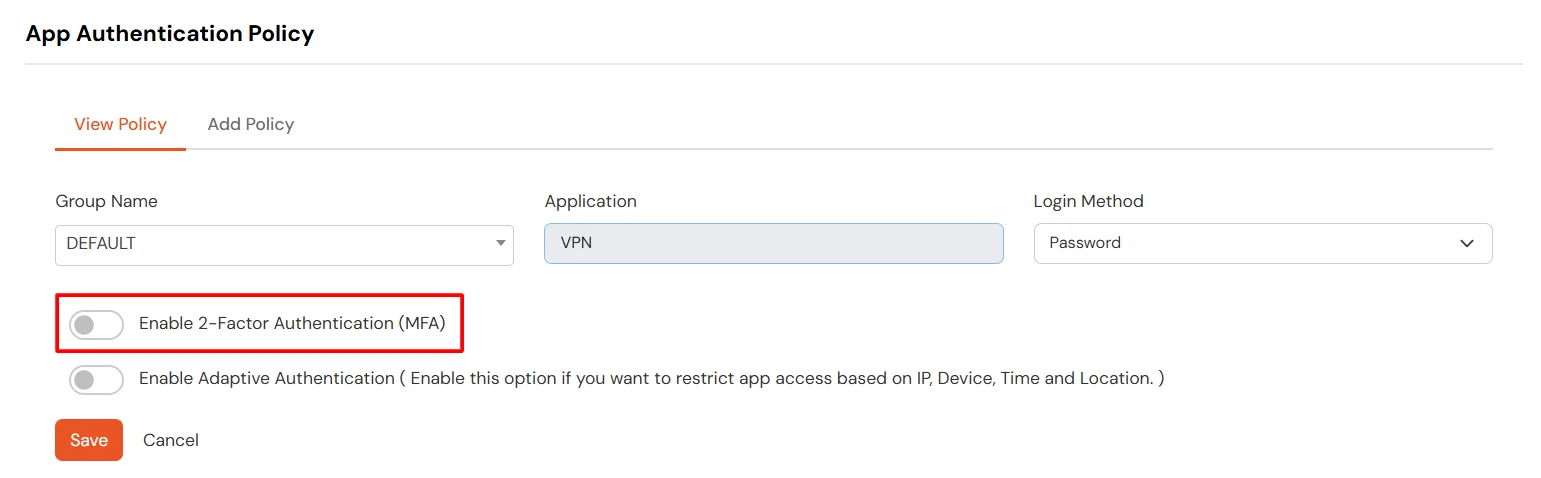
- Prüfen Sie die 2-Faktor-Authentifizierung (MFA) aktivieren .
- Klicken Sie auf Einreichen.
3.2: Konfigurieren Sie 2FA für Ihre Endbenutzer
- Um 2FA/MFA für Endbenutzer zu aktivieren, gehen Sie zu 2-Faktor-Authentifizierung >> 2FA-Optionen für Endbenutzer.
- Standard auswählen Zwei-Faktor-Authentifizierungsmethode für Endbenutzer. Sie können auch bestimmte 2FA-Methoden auswählen, die Sie auf dem Dashboard des Endbenutzers anzeigen möchten.
- Wenn Sie mit den Einstellungen fertig sind, klicken Sie auf Gespeichert um Ihre 2FA-Einstellungen zu konfigurieren.
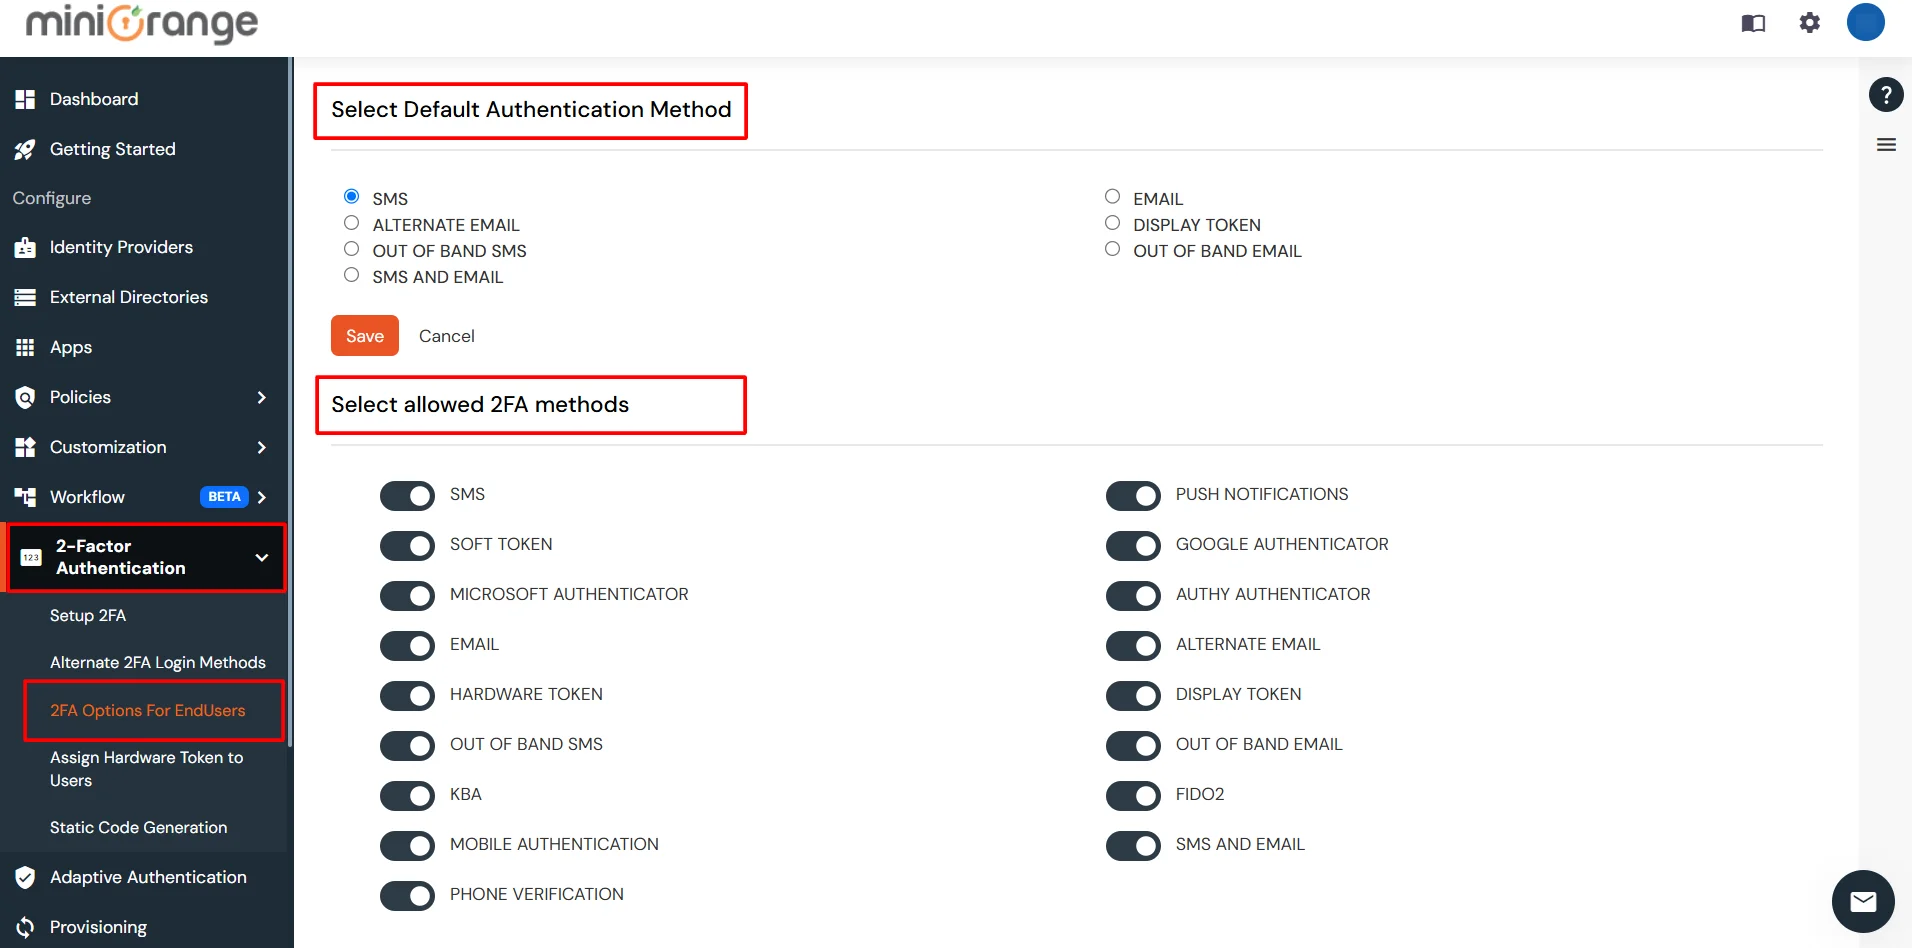
3.3: 2FA-Setup für Endbenutzer
- Einloggen um Endbenutzer-Dashboard mithilfe der Endbenutzer-Anmelde-URL.
- Für die Cloud-Version: Die von Ihnen festgelegte Login-URL (Branding-URL).
- Für die On-Premise-Version: Die Anmelde-URL ist dieselbe wie die Administrator-Anmelde-URL.
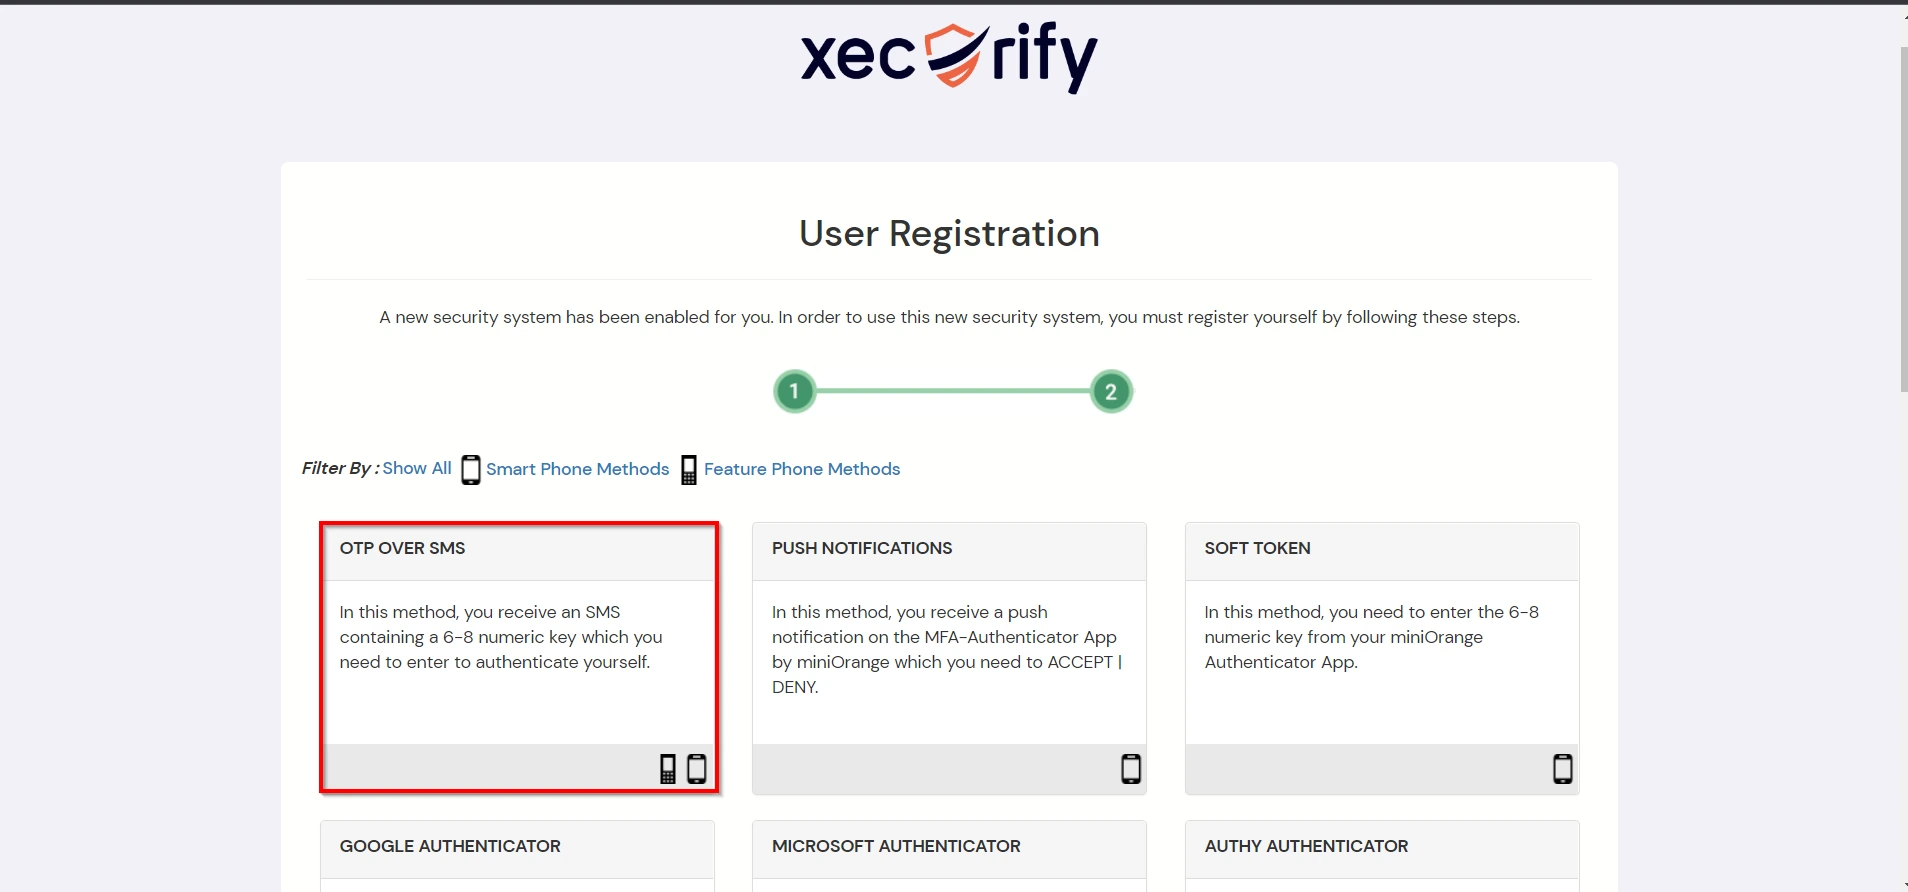
- Auswählen 2FA einrichten Wählen Sie dann eine der 2FA-Methode erhältlich.
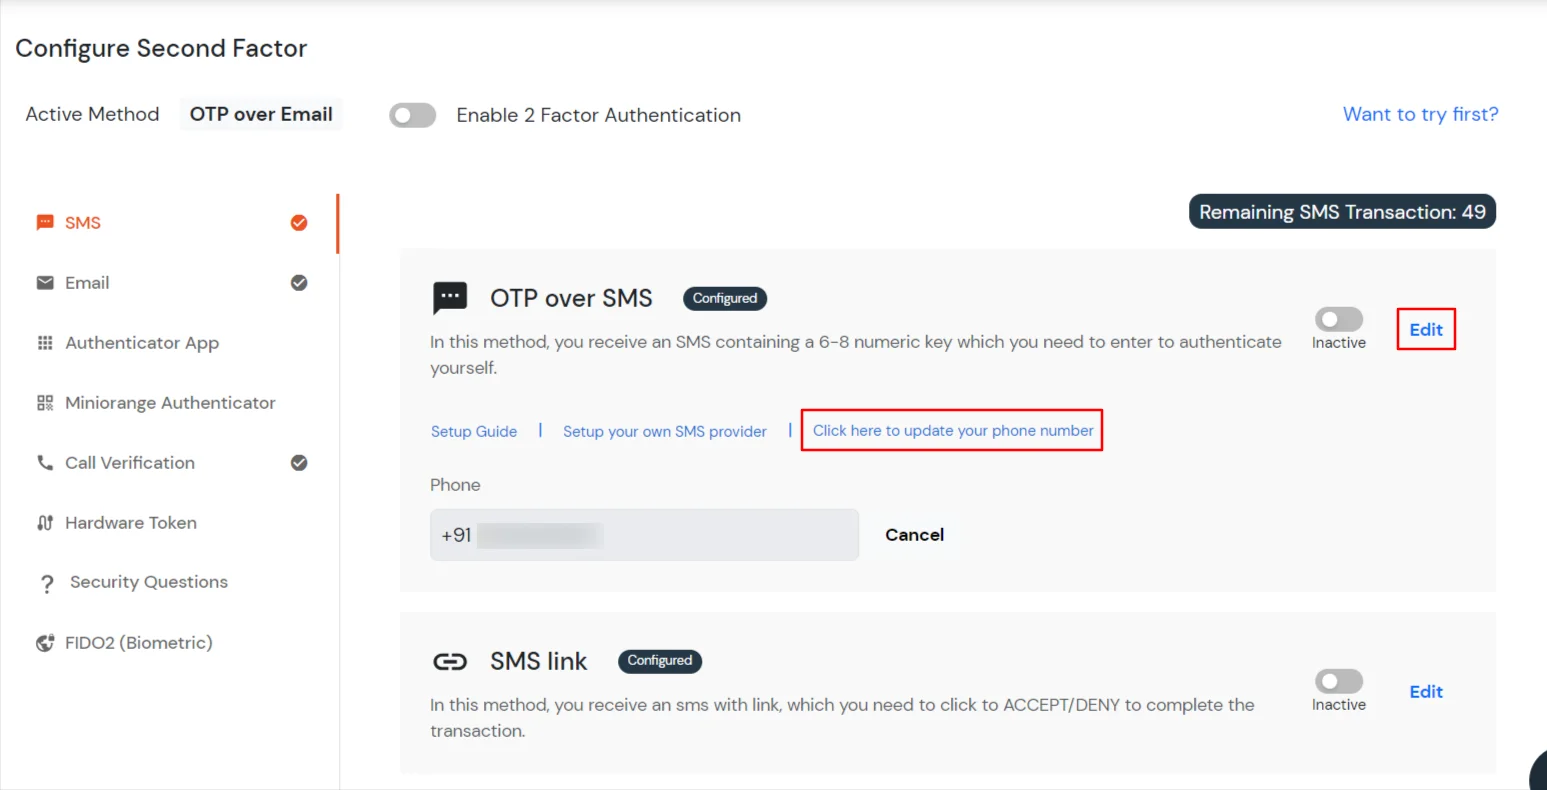
- Für den Moment haben wir ausgewählt: SMS >> OTP per SMS als unsere 2FA-Methode. Sie können die Anleitung zum Einrichten anderer 2FA-Methoden hier.
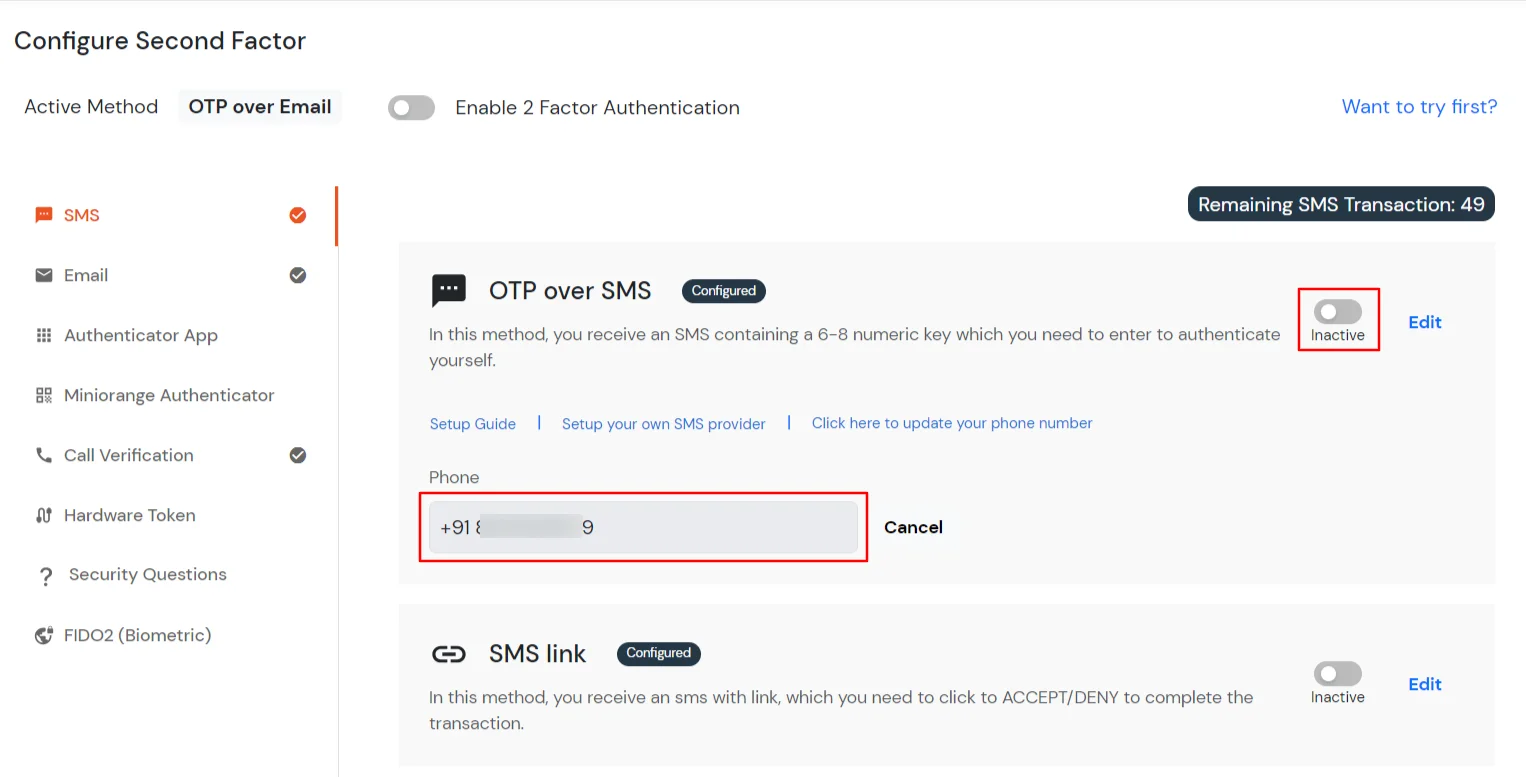
- Ermöglichen das OTP per SMS, wenn Sie Ihre Telefonnummer unter Ihren Kontoinformationen hinzugefügt haben, andernfalls klicken Sie auf Bearbeiten >> Klicken Sie hier, um Ihre Telefonnummer zu aktualisieren Link.
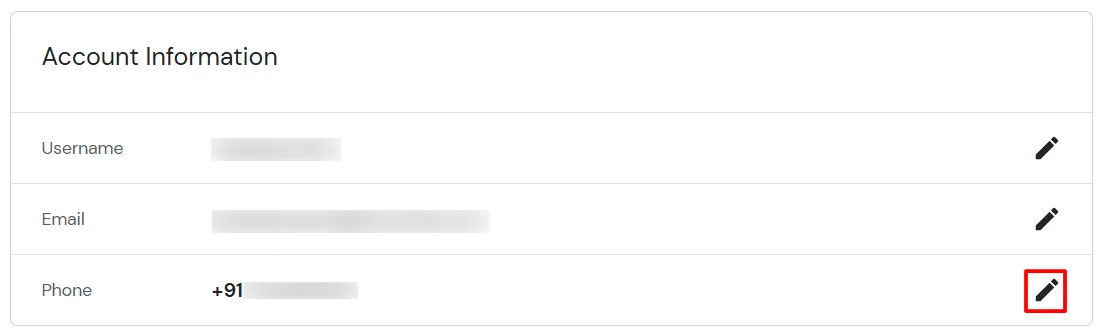
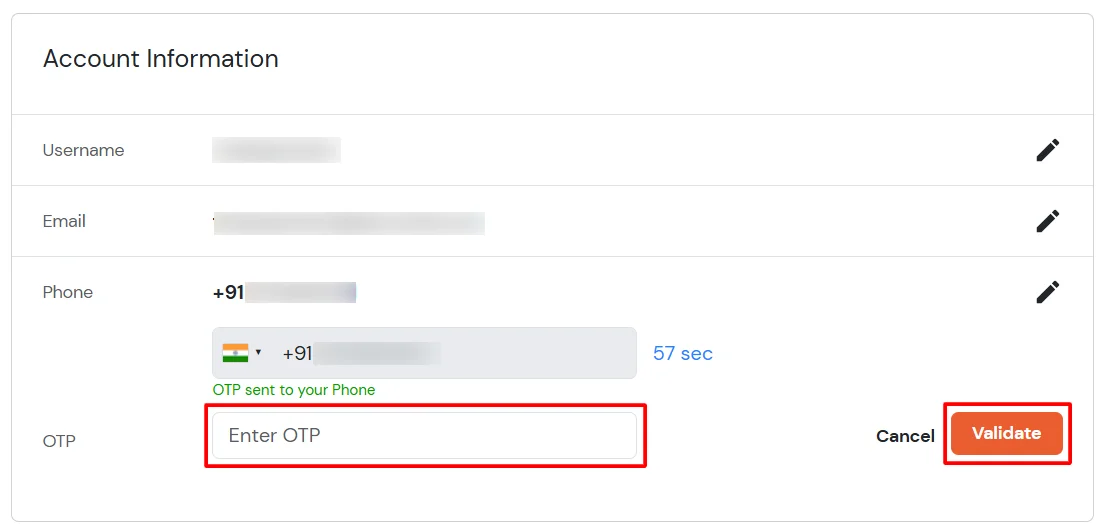
- Klicken Sie in den Kontoinformationen auf das Bearbeitungssymbol.
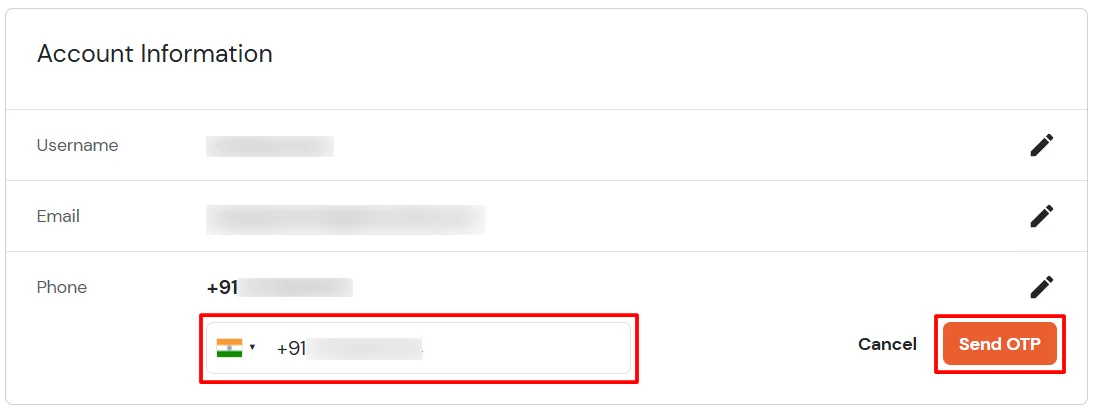
- Wählen Sie Ihre Landesvorwahl, geben Sie Ihre Handynummer ein und klicken Sie auf OTP senden.
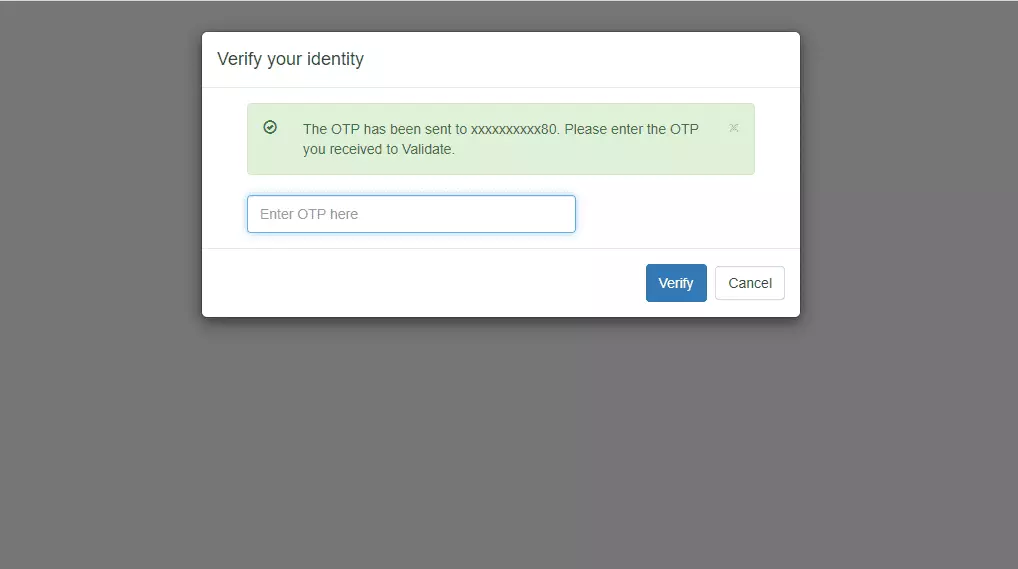
- Geben Sie das an Ihr Telefon gesendete OTP ein und klicken Sie auf „Validieren“.
- Nachdem Sie Ihre Telefonnummer hinzugefügt haben, schalten Sie den Schalter ein, um OTP über SMS zu aktivieren.
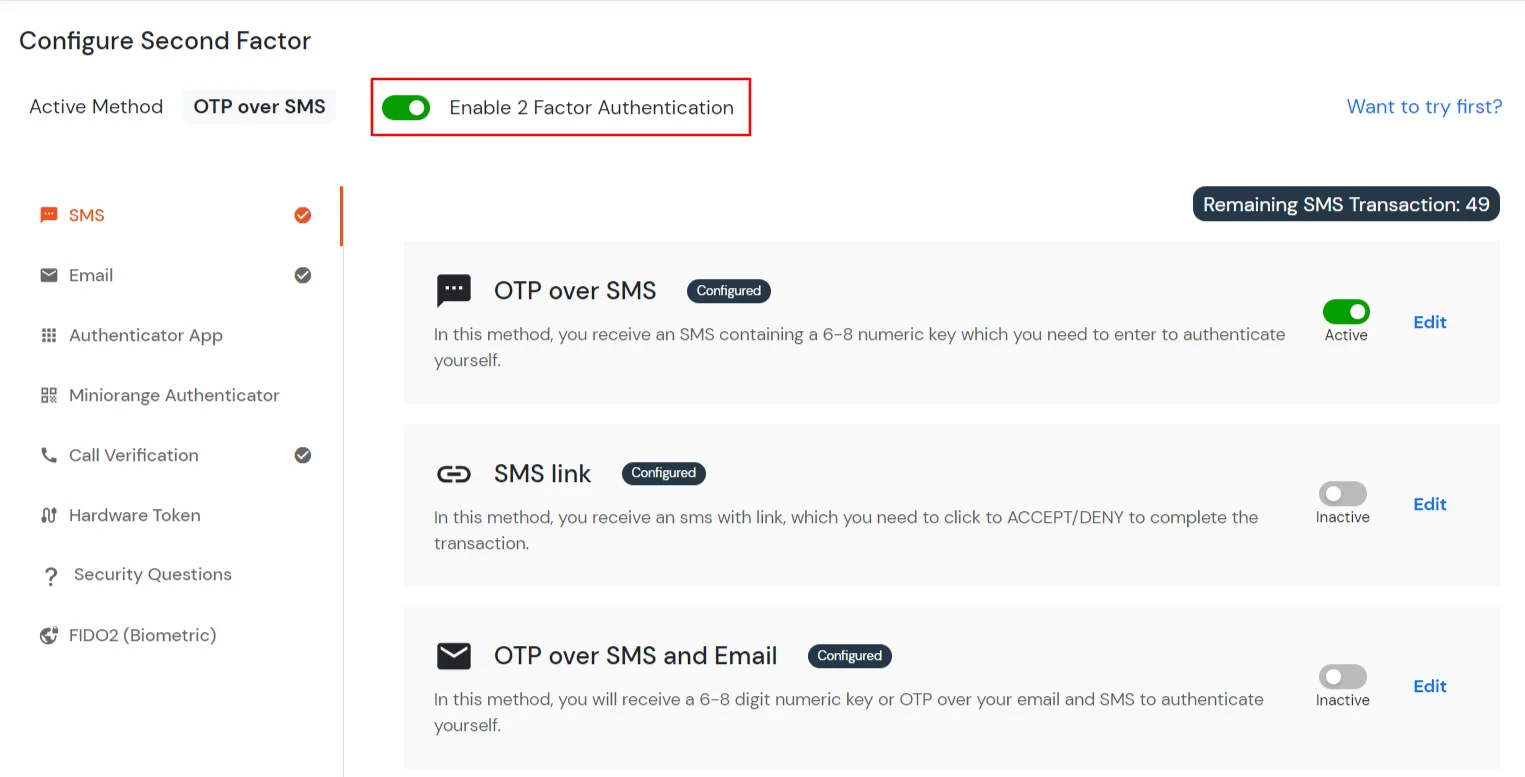
- Aktuell 2-Faktor-Authentifizierung aktivieren falls dies nicht bereits geschehen ist, wie unten gezeigt.
4. Testen Sie die Zwei-Faktor-Authentifizierung für Slack
5. Adaptive Authentifizierung mit Slack
Die adaptive Authentifizierung für Slack ermöglicht Administratoren die Durchsetzung kontextbezogener Zugriffsrichtlinien durch die Auswertung von Benutzeranmeldebedingungen wie IP-Adresse, Gerät, Standort und Anmeldezeitpunkt. Basierend auf der konfigurierten Richtlinie kann Benutzern der Zugriff gewährt, eine zusätzliche Verifizierung angefordert oder der Zugriff verweigert werden. Administratoren können zudem E-Mail-Benachrichtigungen konfigurieren, Fehlermeldungen für Benutzer anpassen, Richtlinieneinstellungen vor der Bereitstellung überprüfen und adaptive Authentifizierungsrichtlinien Anwendungsanmelderichtlinien zuweisen, um die Sicherheit zu erhöhen und unberechtigten Zugriff zu verhindern.
[Hinweis: Der Abschnitt „Adaptive Authentifizierung“ wurde aus dem linken Navigationsmenü verschoben. Sie können nun auf adaptive Authentifizierungsrichtlinien zugreifen und diese verwalten, indem Sie zu „Richtlinien“ >> „Adaptive Zugriffsrichtlinie“ navigieren.]
A. Beschränkung des Zugriffs auf Slack mittels IP-basierter Zugriffsbeschränkung
Die IP-basierte Zugriffsbeschränkung ermöglicht Administratoren die Steuerung des Benutzerzugriffs anhand der Quell-IP-Adresse der Anmeldeanfrage. Administratoren können vertrauenswürdige oder eingeschränkte IP-Adressen und IP-Bereiche konfigurieren und festlegen, welche Aktion ausgeführt werden soll, wenn die IP-Adresse eines Benutzers den konfigurierten Kriterien entspricht. Während der Authentifizierung wird die IP-Adresse des Benutzers anhand der konfigurierten Richtlinie geprüft, und der Zugriff wird je nach Konfiguration entweder erlaubt, verweigert oder überprüft .
Sie können die adaptive Authentifizierung mit IP-basierter Beschränkung wie folgt konfigurieren:
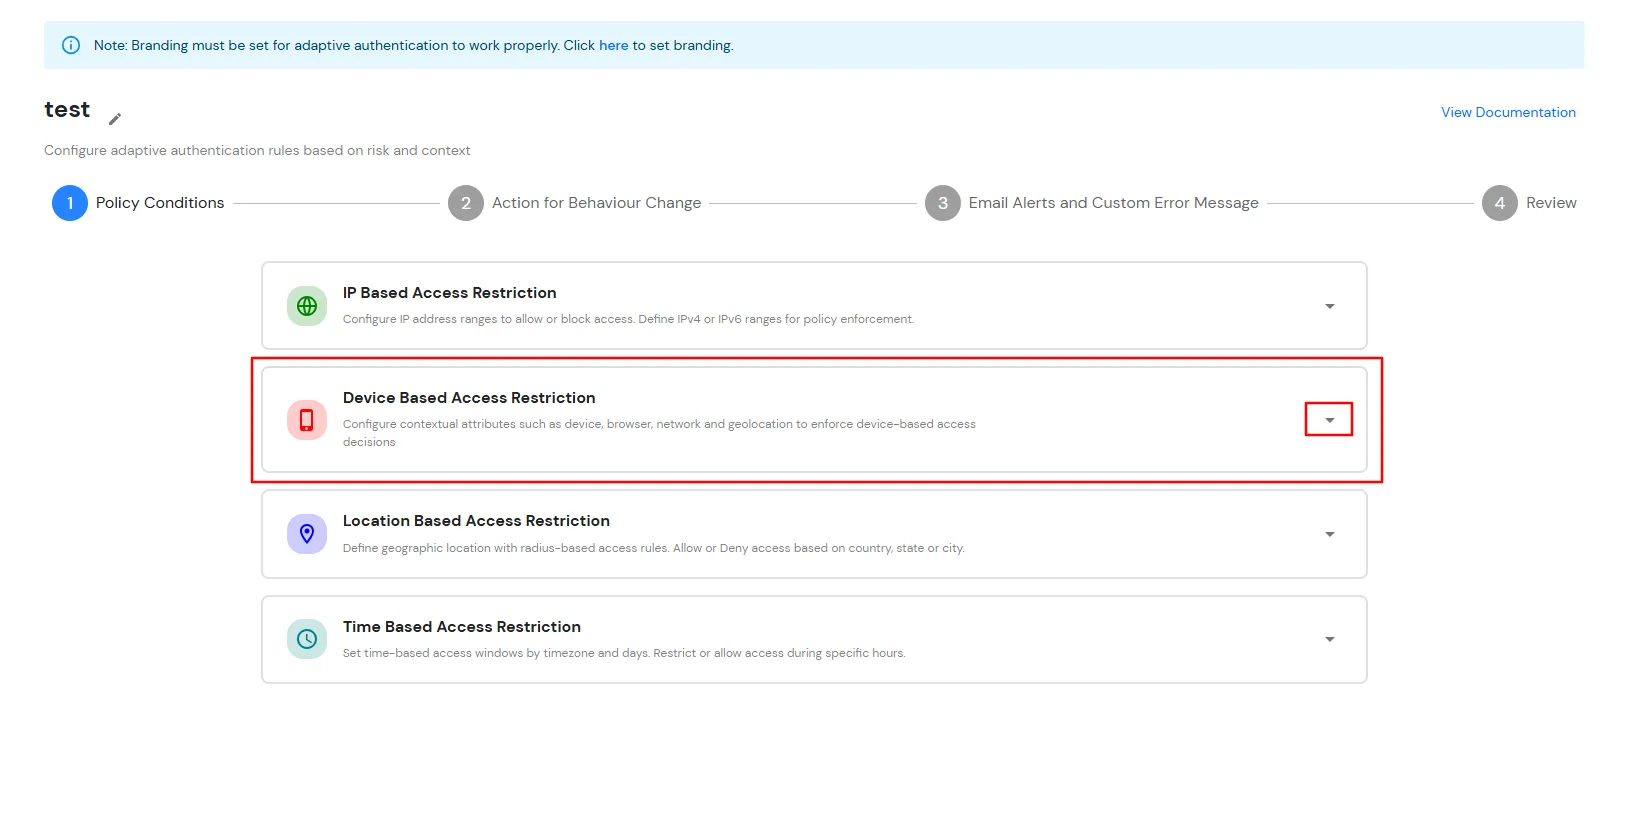
- Einloggen um Selbstbedienungskonsole >> Richtlinien >> Richtlinie für adaptiven Zugriff Abschnitt aus dem Menü auf der linken Seite.

- Klicken Sie auf Richtlinie erstellen Klicken Sie auf die Schaltfläche oben rechts. Geben Sie einen passenden Policennamen ein und klicken Sie auf „Weiter“. Richtlinie erstellen.

- Erweitern Sie die IP-basierte Zugriffsbeschränkung Klicken Sie auf das Dropdown-Symbol, um den Abschnitt zu konfigurieren und IP-basierte Zugriffsregeln festzulegen.

- Klicken Sie auf IP-Bereich hinzufügen um IP-Adressen oder IP-Bereiche für die Richtlinie zu konfigurieren.

- Geben Sie die IP-Adresse an, die Sie auf die Whitelist setzen möchten. Für andere IP-Bereiche als die auf der Whitelist können Sie die oben stehende Einstellung auswählen.
- Wählen Sie beides Erlauben or Ablehnen durch Auswahl der entsprechenden Option aus dem Dropdown-Menü. Wenn ein Benutzer versucht, sich mit einer IP-Adresse aus der Whitelist anzumelden, wird ihm der Zugriff immer gewährt.
- Wir unterstützen IP-Adressbereiche in drei Formaten, nämlich: IPv4, IPv4 CIDR und IPv6 CIDR. Sie können aus dem Dropdown-Menü auswählen, was für Sie geeignet ist.
- Sie können mehrere IPs oder IP-Bereiche hinzufügen, indem Sie auf das + IP-Bereich hinzufügen .

- Sobald die Änderungen vorgenommen wurden, klicken Sie auf Weiter.
- Auswählen Maßnahmen zur Verhaltensänderung, wählen Sie die entsprechende Action und Herausforderungstyp für den Benutzer aus diesem Abschnitt.
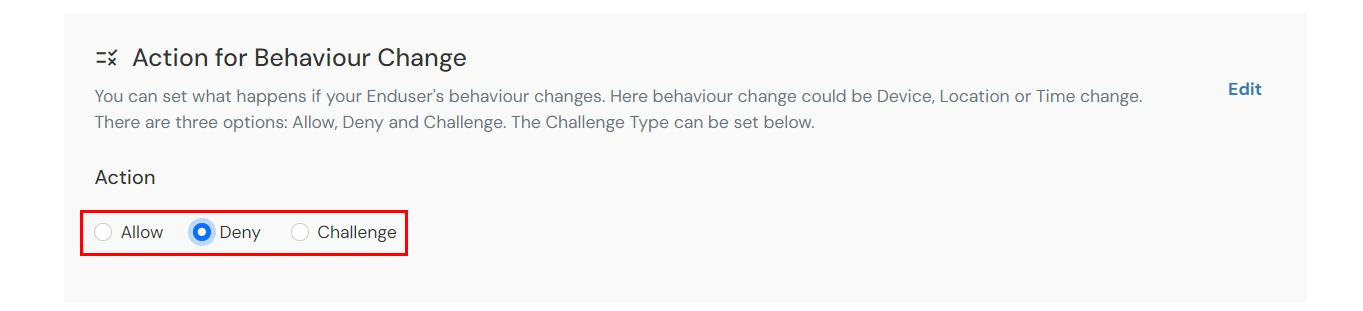
| Attribut (Option) |
Beschreibung |
| Erlauben |
Erlauben Sie Benutzern die Authentifizierung und Nutzung von Diensten, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Ablehnen |
Verweigern Sie Benutzerauthentifizierungen und den Zugriff auf Dienste, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Herausforderung |
Fordern Sie Benutzer mit einer der drei unten genannten Methoden zur Überprüfung der Benutzerauthentizität heraus. |
- Optionen für den Herausforderungstyp: Legen Sie den Herausforderungstyp fest, wenn die Aktion für Verhalten als Herausforderung konfiguriert ist.
| Attribut |
Beschreibung |
| Benutzer zweiter Faktor |
Der Benutzer muss sich mit dem zweiten Faktor authentifizieren, den er gewählt oder zugewiesen hat, wie zum Beispiel
- OTP über SMS
- Push-Benachrichtigung
- OTP per E-Mail und viele mehr.
|
| KBA (Wissensbasierte Authentifizierung) |
Das System stellt dem Benutzer zwei von drei Fragen, die er in seiner Self-Service-Konsole konfiguriert hat. Erst wenn beide Fragen richtig beantwortet wurden, kann der Benutzer fortfahren. |
| OTP über alternative E-Mail |
Der Benutzer erhält ein OTP an die alternative E-Mail-Adresse, die er über die Self-Service-Konsole konfiguriert hat. Sobald der Benutzer das richtige OTP angegeben hat, kann er fortfahren. |
- Klicken Sie auf Weiter um fortzufahren.
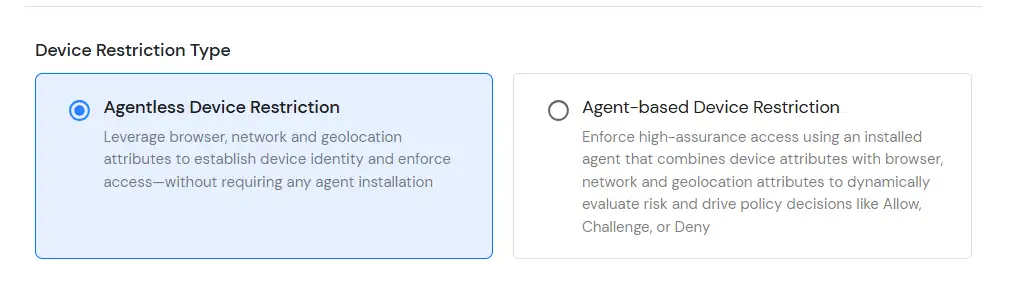
B. Beschränkung des Zugriffs auf Slack mithilfe gerätebasierter Zugriffsbeschränkung
C. Einschränkung des Zugriffs auf Slack durch standortbasierte Zugriffsbeschränkung
Bei Standortbeschränkungen konfiguriert der Administrator eine Liste von Standorten, an denen sich Endbenutzer je nach den vom Administrator festgelegten Bedingungen anmelden oder der Zugriff verweigert werden soll. Wenn sich ein Benutzer mit aktivierter adaptiver Authentifizierung anmeldet, werden seine Standortattribute (z. B. Breitengrad, Längengrad und Ländercode) mit der vom Administrator konfigurierten Standortliste abgeglichen. Basierend darauf wird dem Benutzer der Zugriff entweder erlaubt, eine Abfrage durchgeführt oder verweigert.
Sie können die adaptive Authentifizierung mit standortbasierter Einschränkung wie folgt konfigurieren:
- Einloggen um Selbstbedienungskonsole >> Richtlinien >> Richtlinie für adaptiven Zugriff Abschnitt aus dem Menü auf der linken Seite.
- Klicken Sie auf Richtlinie erstellen Klicken Sie auf die Schaltfläche oben rechts. Geben Sie einen passenden Policennamen ein und klicken Sie auf „Weiter“. Richtlinie erstellen.
- Klicken Sie auf Dropdown erweitern die Standortbasierte Zugriffsbeschränkung Abschnitt zur Konfiguration standortbasierter Zugriffsregeln.
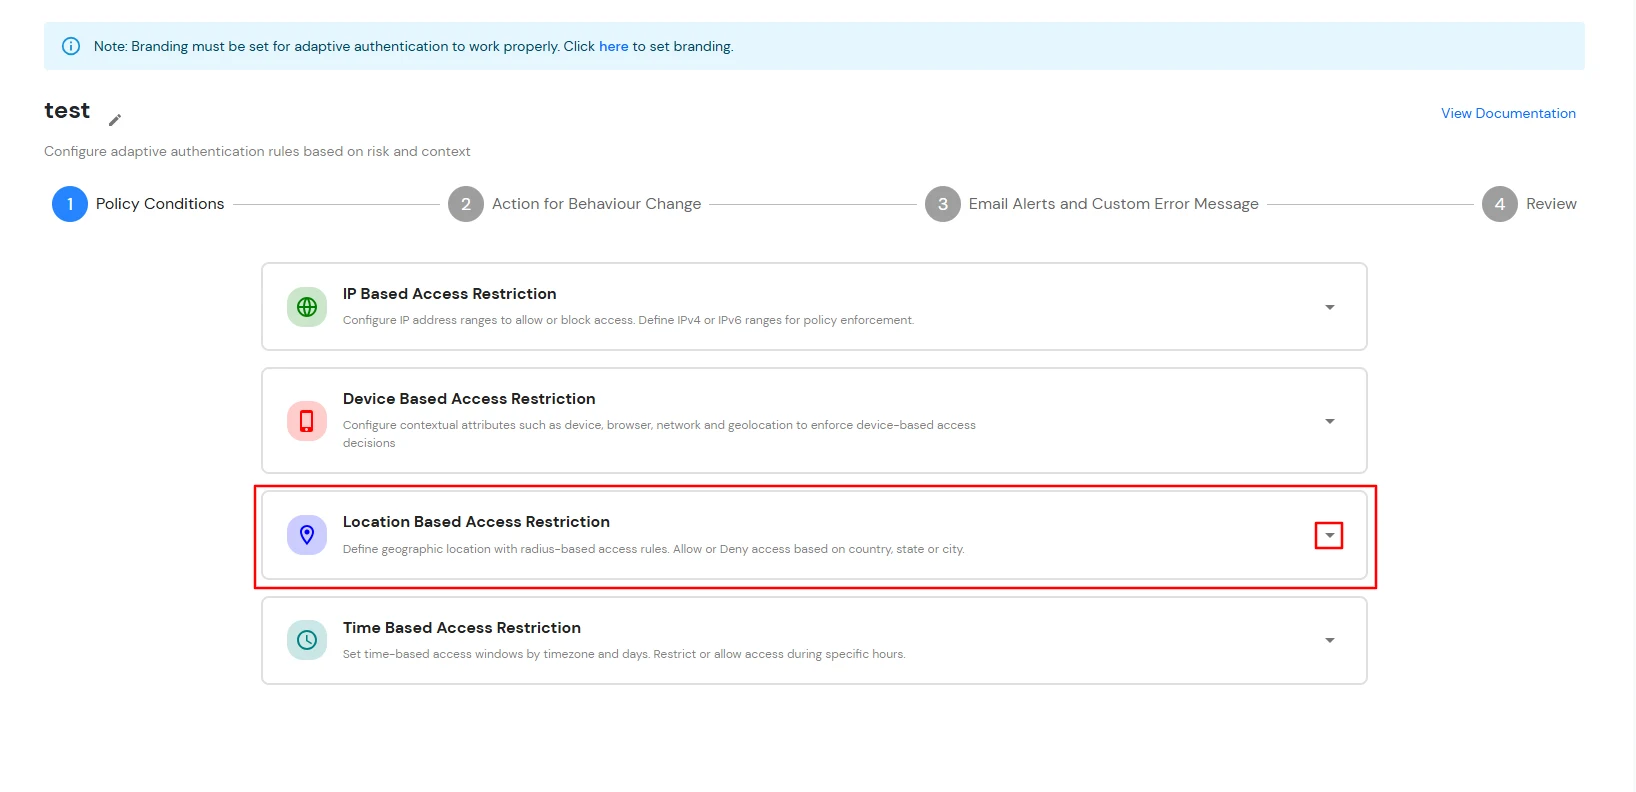
- Auswählen Standort registrieren, falls der Nutzer die Herausforderung abschließt um den Standort eines Benutzers nach erfolgreicher Challenge-Verifizierung automatisch zu registrieren.
- Klicken Sie auf Ort hinzufügen.

- Im Standort suchen Geben Sie im Feld den Namen des Ortes ein und wählen Sie den entsprechenden Ort aus den Suchergebnissen aus.
- Geben Sie den Radius um den ausgewählten Ort an und wählen Sie die Entfernungseinheit (Kilometer oder MeilenDies ist die Gesamtfläche innerhalb und um den Standort, den wir anhand der Breiten- und Längengradpunkte konfiguriert haben.
- Wählen Sie für jeden konfigurierten Standort aus, ob der Zugriff erfolgen soll. Erlaubt or Denied.

- Sie können auf die Schaltfläche Ort hinzufügen , um mehr als einen Standort hinzuzufügen, und befolgen Sie dann die Schritte 2 bis 4 wie oben beschrieben.
- Sobald die Änderungen vorgenommen wurden, klicken Sie auf Weiter.
- Wählen Sie Ihre Maßnahmen zur Verhaltensänderung und Herausforderungstyp für Benutzer aus dem Maßnahmen zur Verhaltensänderung Abschnitt.
- Klicken Sie auf Weiter um fortzufahren.
D. Beschränkung des Zugriffs auf Slack durch zeitbasierte Zugriffsbeschränkung
E. E-Mail-Benachrichtigungen und benutzerdefinierte E-Mail-Nachrichten
Dieser Abschnitt behandelt Benachrichtigungen und Warnungen im Zusammenhang mit der Richtlinie für adaptiven Zugriff. Er bietet folgende Optionen:
- E-Mail-Benachrichtigungen senden: Konfigurieren Sie die Empfänger, die E-Mail-Benachrichtigungen bei Ereignissen der adaptiven Authentifizierung erhalten sollen. Benachrichtigungen können je nach Ihren Überwachungs- und Sicherheitsanforderungen an Administratoren, Endbenutzer oder beide gesendet werden.
- E-Mail-Benachrichtigungen an Administratoren senden: Aktivieren Sie diese Option, um Administratoren zu benachrichtigen, wenn konfigurierte Ereignisse der adaptiven Authentifizierung ausgelöst werden. Optional können Sie hier eine E-Mail-Adresse angeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen um Benachrichtigungen zu erhalten; andernfalls werden Benachrichtigungen an das Standard-Administratorkonto gesendet.

- Senden Sie E-Mail-Benachrichtigungen an Endbenutzer: Aktivieren Sie diese Option, um Endbenutzer zu benachrichtigen, wenn adaptive Authentifizierungsereignisse ihre Anmeldeversuche oder Geräteregistrierungen beeinträchtigen.
- Anzahl der Geräteregistrierungen überschreitet zulässige Anzahl: Wenn diese Funktion aktiviert ist, erhalten Endbenutzer eine E-Mail-Benachrichtigung, wenn sie versuchen, mehr Geräte zu registrieren als die durch die konfigurierte Gerätebeschränkungsrichtlinie maximal zulässige Anzahl.Nur für Endbenutzerbenachrichtigungen verfügbar.)

- Erhalten Sie E-Mail-Benachrichtigungen, wenn sich Benutzer von unbekannten Geräten oder Standorten aus anmelden: Administratoren müssen diese Option aktivieren, um Benachrichtigungen für verschiedene Benachrichtigungsoptionen zu erhalten.
| Option |
Beschreibung |
| Benutzer melden sich von unbekannten IP-Adressen, Geräten oder Standorten aus an |
Durch Aktivieren dieser Option können Sie sich von unbekannten IP-Adressen oder Geräten und sogar Standorten aus anmelden. |
| Herausforderung abgeschlossen und Gerät registriert |
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt und ein Gerät registriert. |
| Herausforderung abgeschlossen, aber Gerät nicht registriert |
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt, das Gerät jedoch nicht registriert. |
| Herausforderung fehlgeschlagen |
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer die Herausforderung nicht meistert. |

- Falls mehrere Administratorkonten Benachrichtigungen erhalten sollen, können Sie die Option für Administratoren aktivieren und anschließend die E-Mail-Adressen der Administratoren durch ein Komma getrennt in das Eingabefeld daneben eingeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen Bezeichnung. Um Warnungen für Endbenutzer zu aktivieren, können Sie die Endbenutzer Kontrollkästchen.
- Falls Sie die Ablehnungsnachricht anpassen möchten, die der Endbenutzer erhält, wenn seine Authentifizierung aufgrund einer adaptiven Richtlinie verweigert wird, können Sie dies tun, indem Sie die Nachricht in Nachricht ablehnen Textfeld ein.

F. Überprüfung
Überprüfen Sie die konfigurierten Richtlinienbedingungen, Verhaltensänderungsaktionen, E-Mail-Benachrichtigungseinstellungen und benutzerdefinierten Fehlermeldungen, bevor Sie die adaptive Authentifizierungsrichtlinie erstellen. Dieser Schritt bietet eine Übersicht aller konfigurierten Einstellungen, sodass Sie die Richtlinienkonfiguration überprüfen und gegebenenfalls Änderungen vornehmen können, bevor Sie sie speichern.

- Sobald Sie alle Konfigurationen überprüft haben, klicken Sie Richtlinie erstellen um die Richtlinie zu speichern und zu aktivieren.
- Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.

G. Fügen Sie eine adaptive Authentifizierungsrichtlinie zu Slack hinzu.
- Einloggen um Selbstbedienungskonsole >> Richtlinien >> App-Anmelderichtlinie.
- Klicken Sie auf Bearbeiten Symboloption für vordefinierte App-Richtlinien.
- Legen Sie Ihre Richtlinie in der Versicherungsname und wählen Sie Passwort als Erster Faktor.
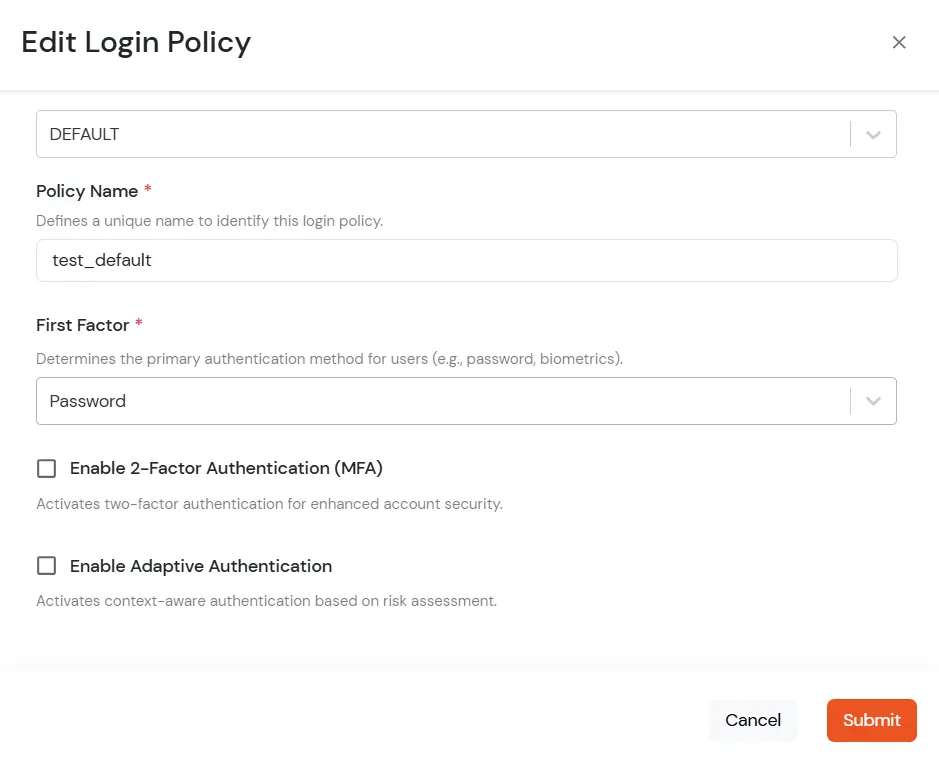
- Ermöglichen Adaptive Authentifizierung Auf der Seite „Anmelderichtlinie bearbeiten“ die gewünschte Einschränkungsmethode als Option auswählen.
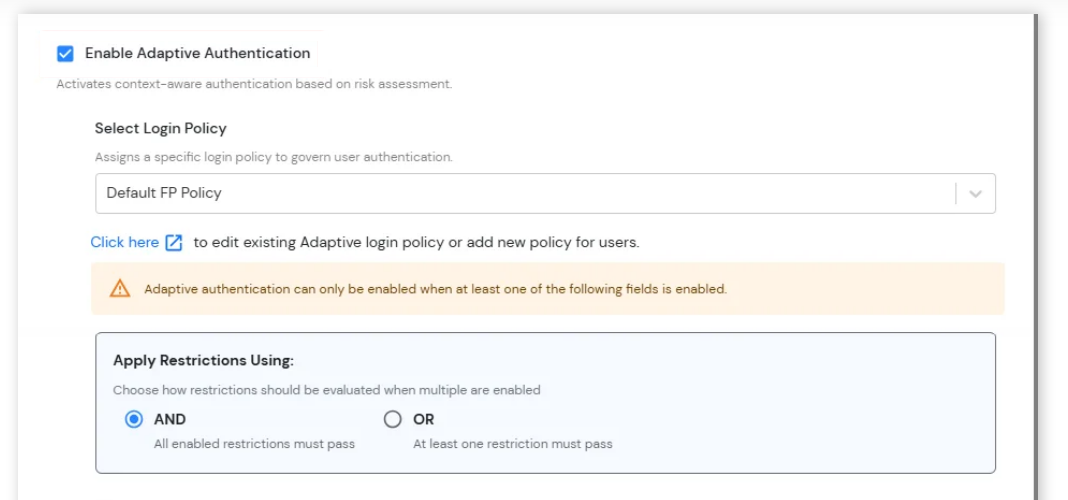
- Von Wählen Sie „Anmelderichtlinie“ Wählen Sie im Dropdown-Menü die im letzten Schritt erstellte Richtlinie aus.
-
Einschränkungen anwenden mit: Konfigurieren Sie, wie mehrere adaptive Authentifizierungsbeschränkungen während der Benutzeranmeldung ausgewertet werden sollen.
- UND: Alle aktivierten Einschränkungen müssen erfolgreich erfüllt sein, damit der Anmeldeversuch zugelassen werden kann.
- ODER: Mindestens eine der aktivierten Einschränkungen muss erfüllt sein, damit der Anmeldeversuch zugelassen wird.
-
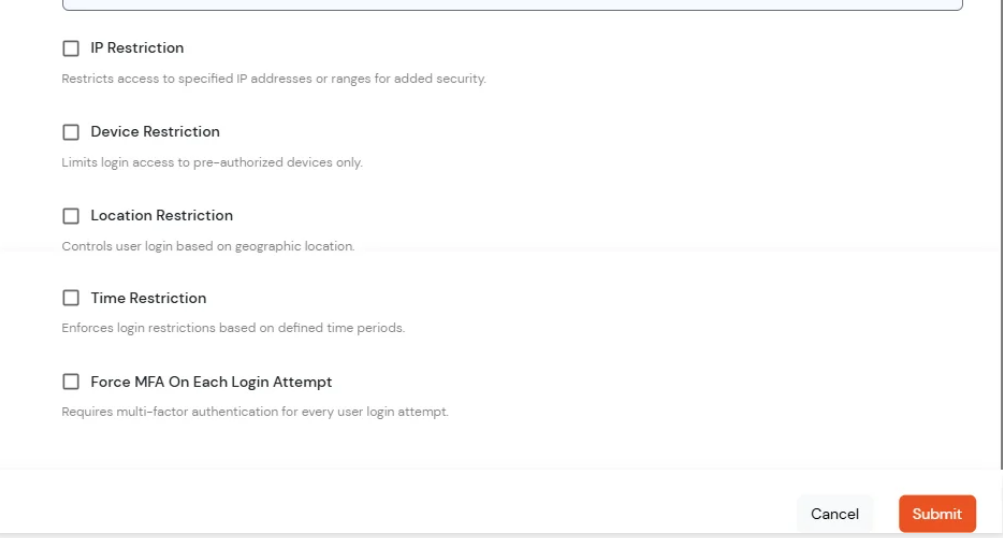
Einschränkungen bei der adaptiven Authentifizierung: Konfigurieren Sie zusätzliche Anmeldebeschränkungen und Verifizierungsbedingungen, um die Kontosicherheit zu erhöhen und den Benutzerzugriff auf Basis kontextbezogener Risikofaktoren zu kontrollieren.
- IP-Beschränkung: Um die Sicherheit zu erhöhen, kann der Login-Zugriff auf bestimmte IP-Adressen oder IP-Bereiche beschränkt werden.
- Gerätebeschränkung: Der Anmeldezugriff darf nur von vertrauenswürdigen oder vorab autorisierten Geräten gestattet werden.
- Standortbeschränkung: Benutzerzugriffe basierend auf dem geografischen Standort steuern.
- Zeitbeschränkung: Beschränken Sie den Benutzerzugriff auf bestimmte Tage oder Zeiträume.
- Multi-Faktor-Authentifizierung bei jedem Anmeldeversuch erzwingen: Verlangen Sie von den Benutzern, dass sie bei jedem Anmeldeversuch unabhängig vom Gerät oder Sitzungsstatus die MFA-Verifizierung abschließen.
So fügen Sie ein vertrauenswürdiges Gerät hinzu
- Wenn sich der Endbenutzer nach der Richtlinie für Gerätebeschränkung aktiviert ist, wird ihm die Möglichkeit geboten, das aktuelle Gerät als vertrauenswürdiges Gerät hinzuzufügen.
Externe Referenzen