SonicWall Global VPN (2FA/MFA) Einrichtungsanleitung
miniOrange Integration mit Sonicwall Global VPN bietet eine nahtlose und effiziente Möglichkeit, die Sicherheit für den Fernzugriff zu verbessern. Der Vorgang ist unkompliziert und Sie können 2FA auf Ihrem Sonicwall Global VPN innerhalb von Minuten konfigurieren. Die Integration bietet eine zusätzliche Sicherheitsebene, um sicherzustellen, dass nur autorisierte Benutzer beim Verbinden mit dem VPN darauf zugreifen können.
In der heutigen hybriden Arbeitskultur ist eine sichere Umgebung für den Fernzugriff immer wichtiger geworden. Die von miniOrange bereitgestellte Zwei-Faktor-Authentifizierungsfunktion stellt sicher, dass selbst wenn die Anmeldeinformationen eines Benutzers kompromittiert werden, sein Zugriff auf das Sonicwall Global VPN VPN durch den zusätzlichen Authentifizierungsfaktor weiterhin geschützt ist. Dies bietet eine starke Verteidigung gegen potenzielle Cyberbedrohungen und stellt sicher, dass die Daten und Ressourcen Ihres Unternehmens sicher bleiben
miniOrange ermöglicht sicheren Zugriff auf Ihr SonicWall Global VPN durch starke Authentifizierung mit Zwei-Faktor-Authentifizierung (2FA) über den miniOrange RADIUS-Server. Bei der Integration von 2FA in Ihren SonicWall Global VPN-Server müssen Ihre Benutzer wie gewohnt ihren Benutzernamen und ihr Passwort (erster Faktor) eingeben. Als zweiten Faktor benötigen sie einen Authentifizierungscode, der ihnen virtuell auf ihrem Gerät oder in Form eines Hardware-Tokens angezeigt wird. Diese 2FA-Lösung bietet eine zusätzliche Sicherheitsmaßnahme, um unbefugten Zugriff auf Ihren SonicWall Global VPN-Server zu verhindern.
miniOrange 2FA/MFA-Authentifizierung für Sonicwall Global VPN Login
miniOrange fungiert dabei als RADIUS-Server, der die vom Benutzer eingegebenen Anmeldedaten (Benutzername/Passwort) als RADIUS-Anfrage entgegennimmt und den Benutzer anhand eines Benutzerverzeichnisses wie Active Directory (AD) validiert. Nach der ersten Authentifizierungsstufe fordert die miniOrange MFA-Lösung den Benutzer zur Eingabe eines zweiten Authentifizierungsfaktors auf und gewährt oder entzieht ihm basierend auf dessen Eingabe den Zugriff.
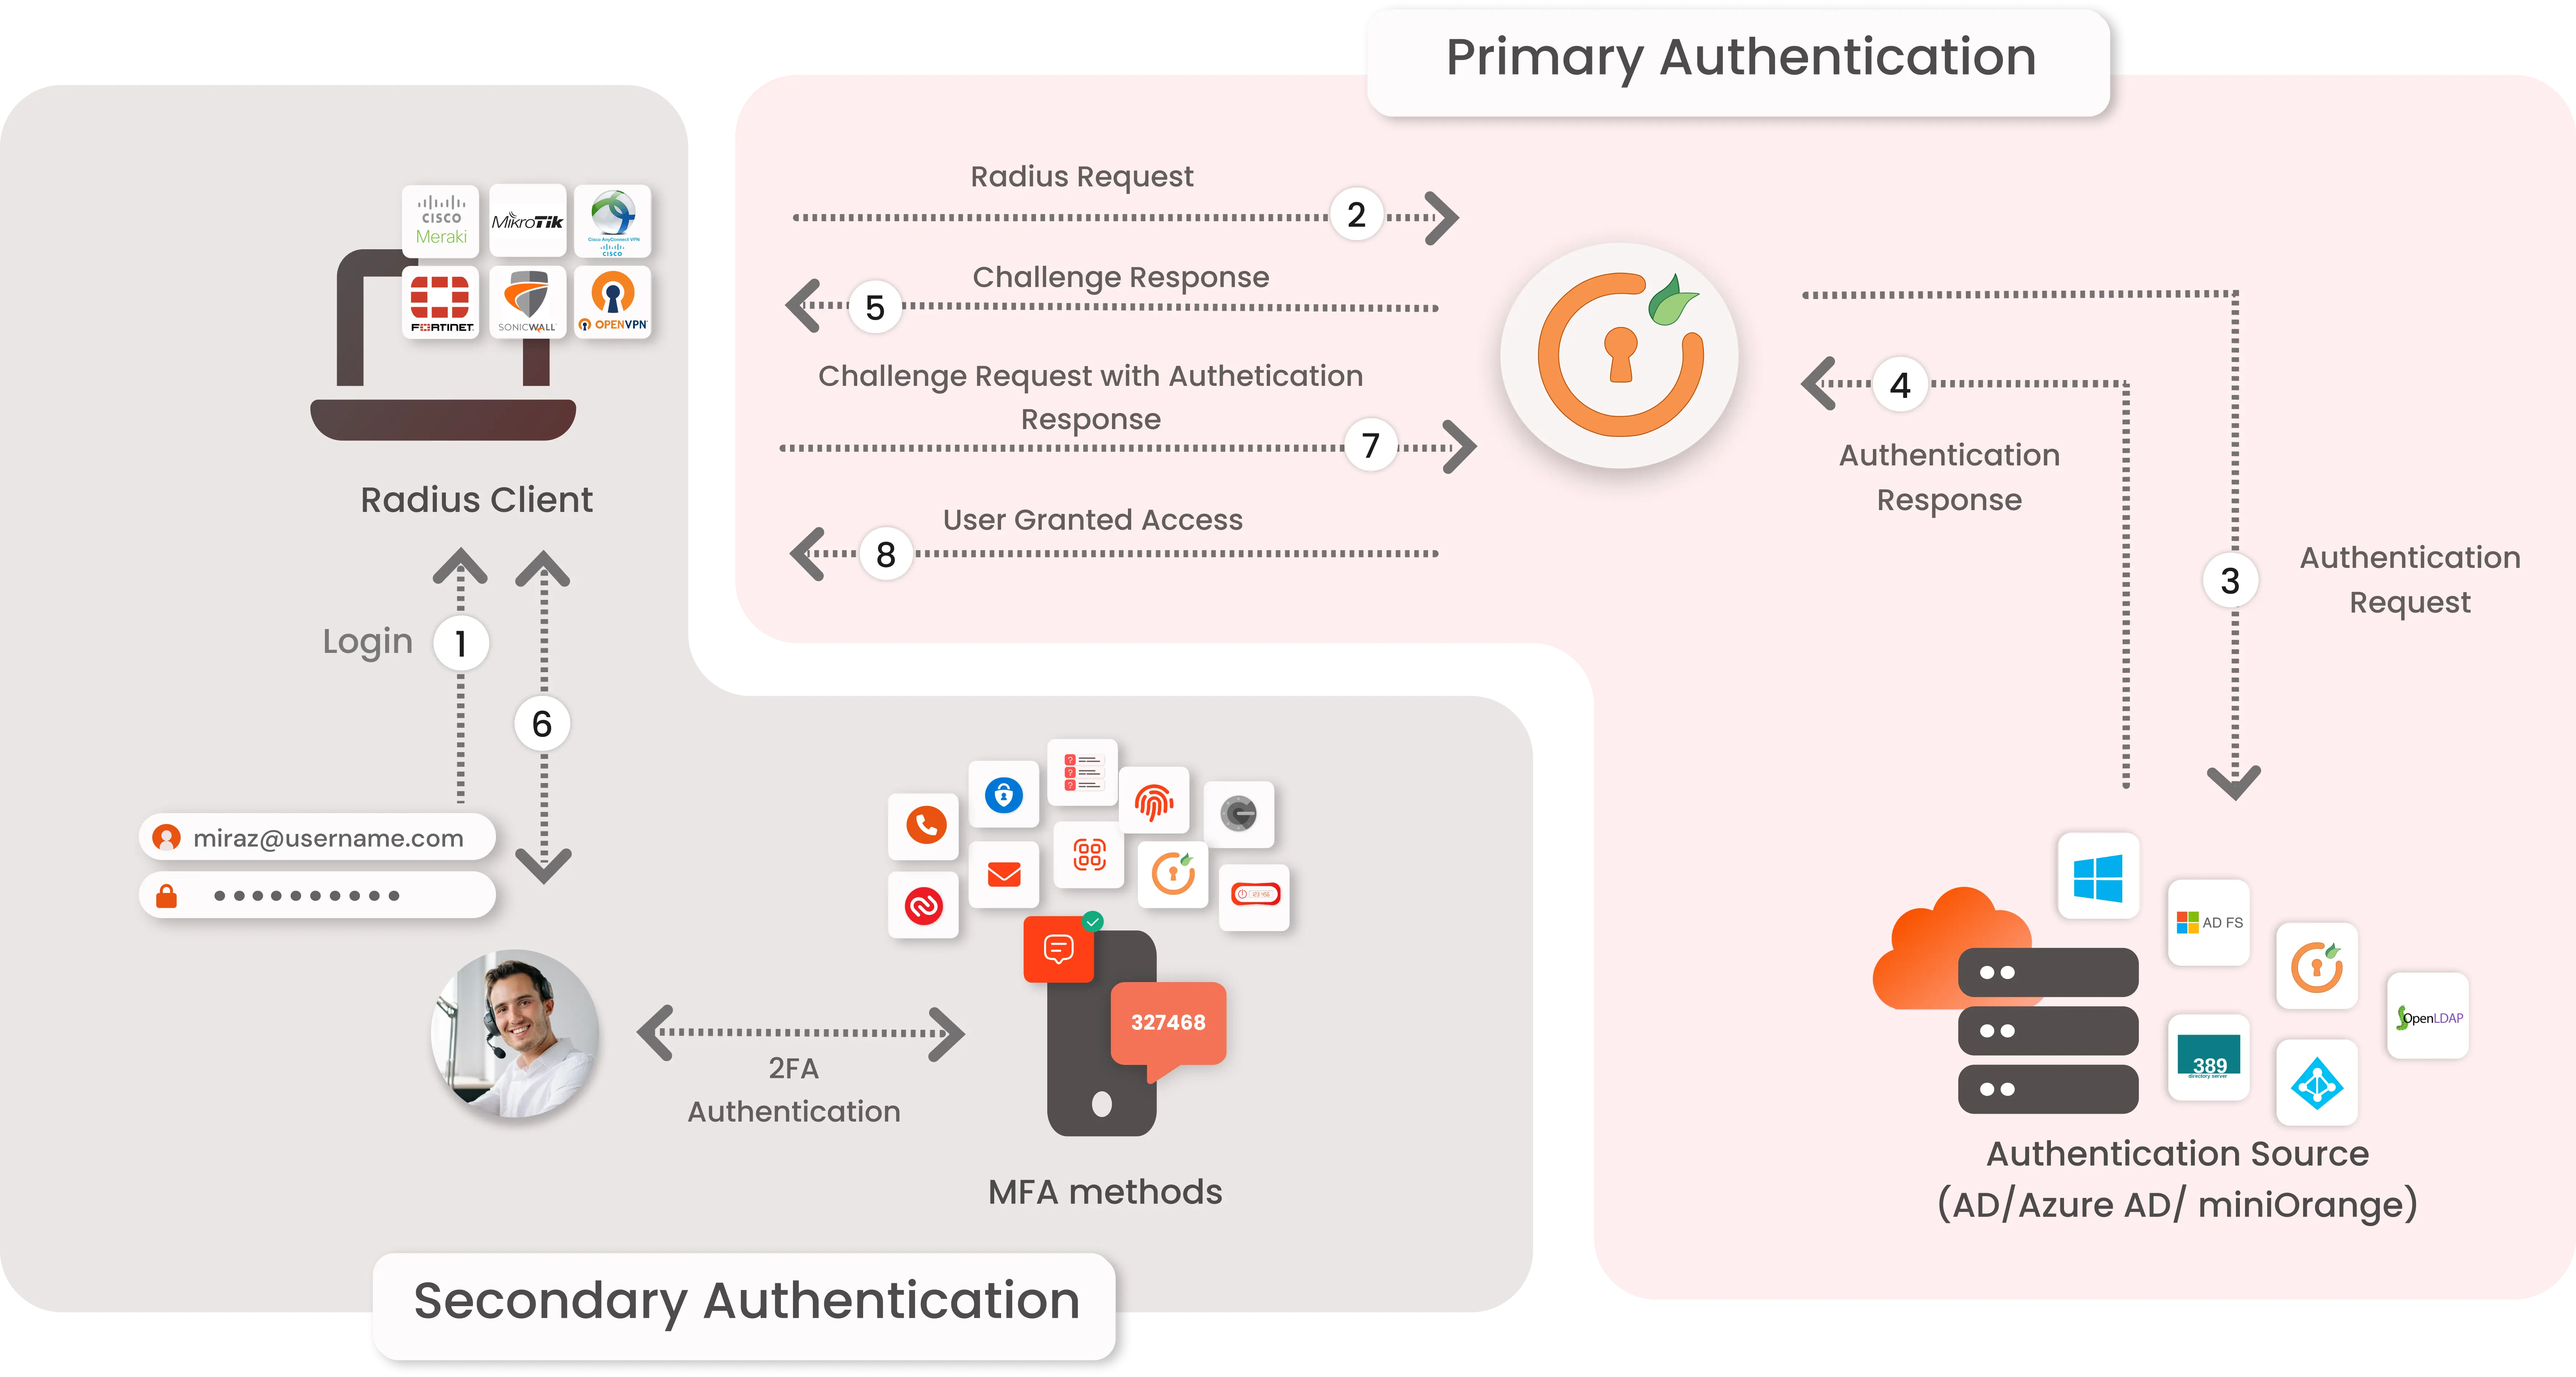
- Die primäre Authentifizierung beginnt mit der Eingabe des Benutzernamens und des Passworts durch den Benutzer für Sonicwall Global VPN .
- Die Benutzeranfrage fungiert als Authentifizierungsanfrage zum RADIUS-Server (miniOrange).
- miniOrange RADIUS-Server übergibt Benutzeranmeldeinformationen zur Überprüfung anhand der im AD (Active Directory)/in der Datenbank gespeicherten Anmeldeinformationen.
- Sobald die erste Authentifizierungsebene des Benutzers validiert ist AD sendet die Bestätigung an den RADIUS-Server.
- Jetzt fragt der miniOrange RADIUS Server nach einem 2-Faktor-Authentifizierungs-Herausforderung für den Benutzer.
- Hier übermittelt der Benutzer die Antwort/den Code, den er auf seiner Hardware/seinem Telefon empfängt.
- Benutzerantwort wird auf der RADIUS-Serverseite von miniOrange überprüft.
- Bei erfolgreichem 2. Faktor-Authentifizierung dem Benutzer wird der Zugang zum Login gewährt.
Verbindung mit beliebigen externen Verzeichnissen
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Verzeichnissen wie miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito und vielen mehr.
Sie finden Ihr Verzeichnis nicht? Kontaktieren Sie uns unter idpsupport@xecurify.com
Holen Sie sich einen kostenlosen POC – Buchen Sie einen Slot
miniOrange bietet einen kostenlosen POC und Hilfe durch ein Beratungsgespräch mit unseren Systemingenieuren zum Einrichten der Multi-Faktor-Authentifizierung für Sonicwall Global VPN in Ihrer Umgebung mit einer 30-tägigen Testversion.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen kostenlosen Proof of Concept zu erhalten. Wir helfen Ihnen dann umgehend bei der Einrichtung unserer Lösung.
Kostenlosen POC erhalten
1. Konfigurieren Sie Sonicwall Global VPN in miniOrange
- Melden Sie sich bei miniOrange an Admin-Konsole.
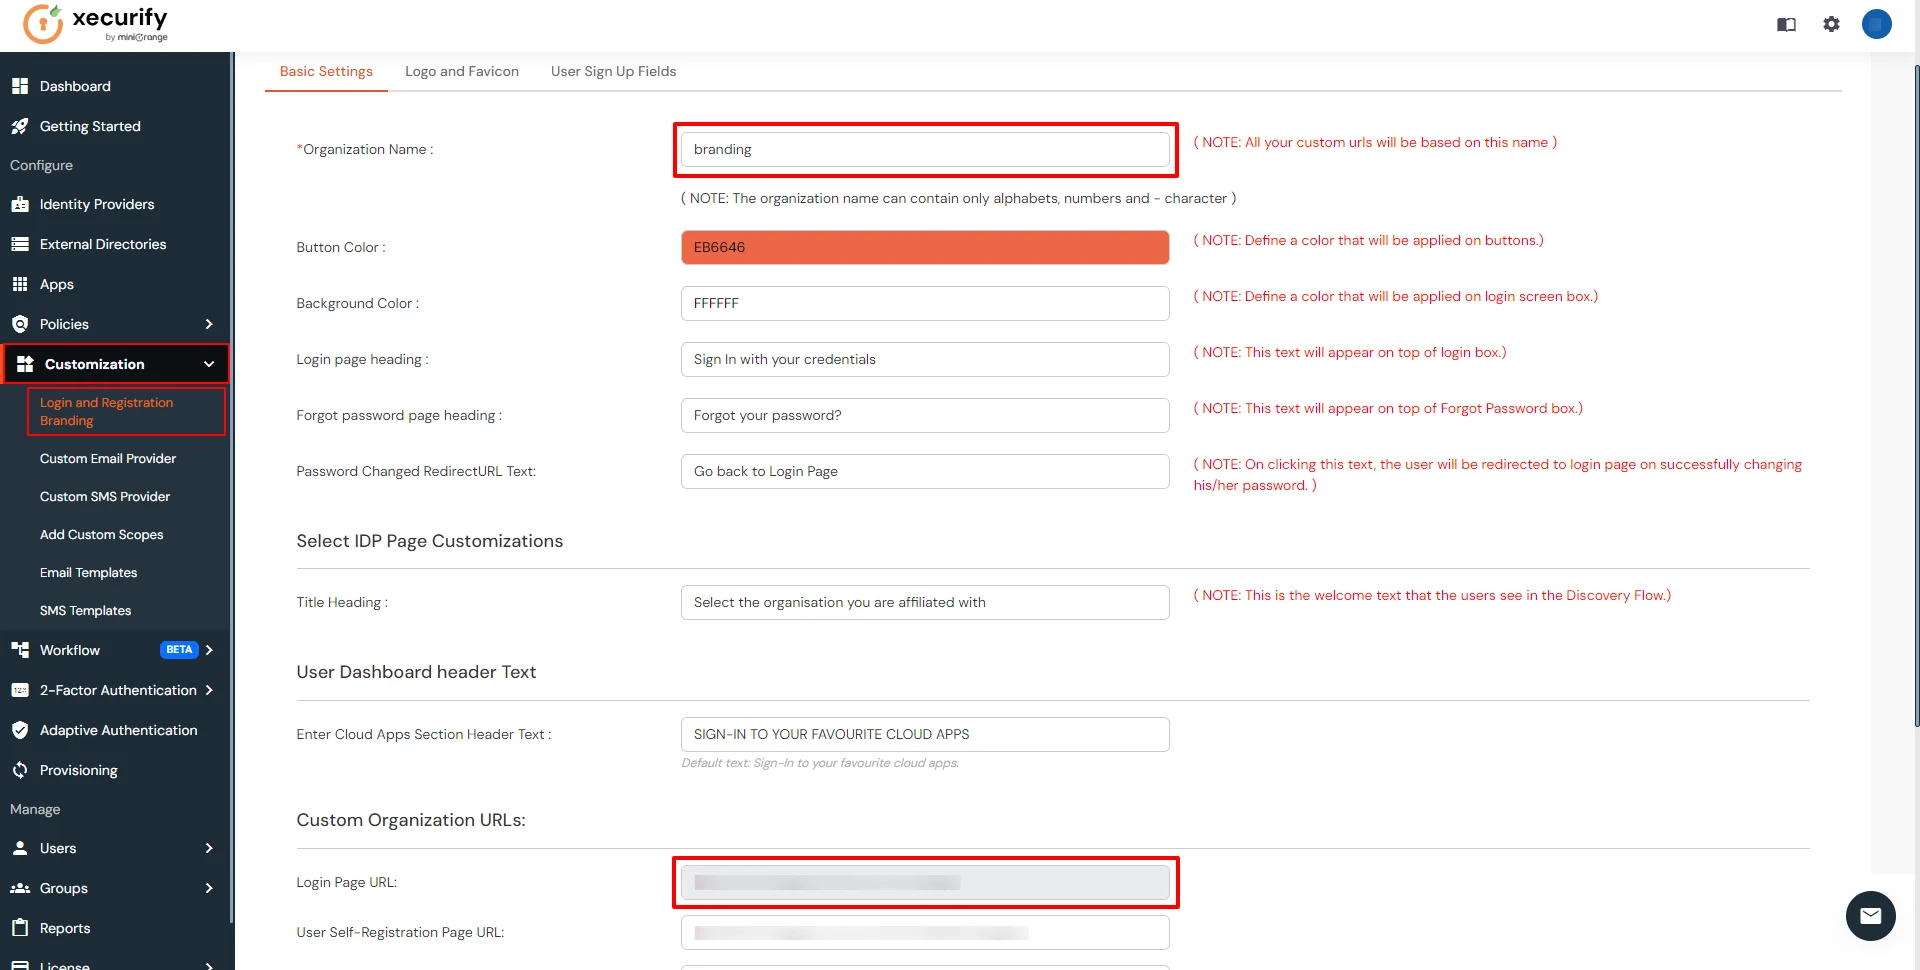
- Klicken Sie auf Anpassung im linken Menü des Dashboards.
- In GrundeinstellungenStellen Sie die Name der Organisation als benutzerdefinierter Domänenname.
- Klicken Sie auf Gespeichert. Sobald dies festgelegt ist, hat die Marken-Anmelde-URL das Format https://<custom_domain>.xecurify.com/moas/login
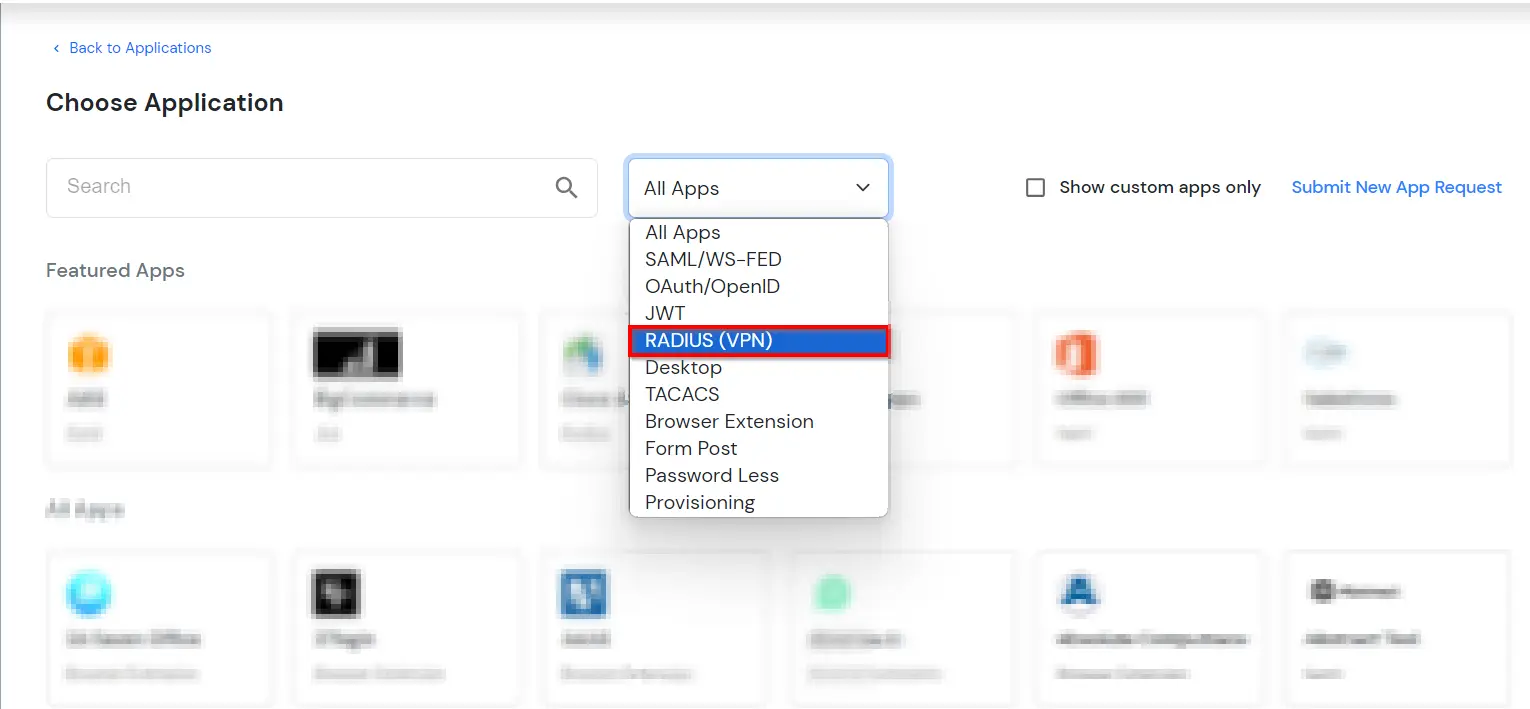
- Zurück Nach Apps Klicken Sie auf Anwendung hinzufügen .

- Wählen RADIUS als Anwendungstyp und klicken Sie auf App erstellen .
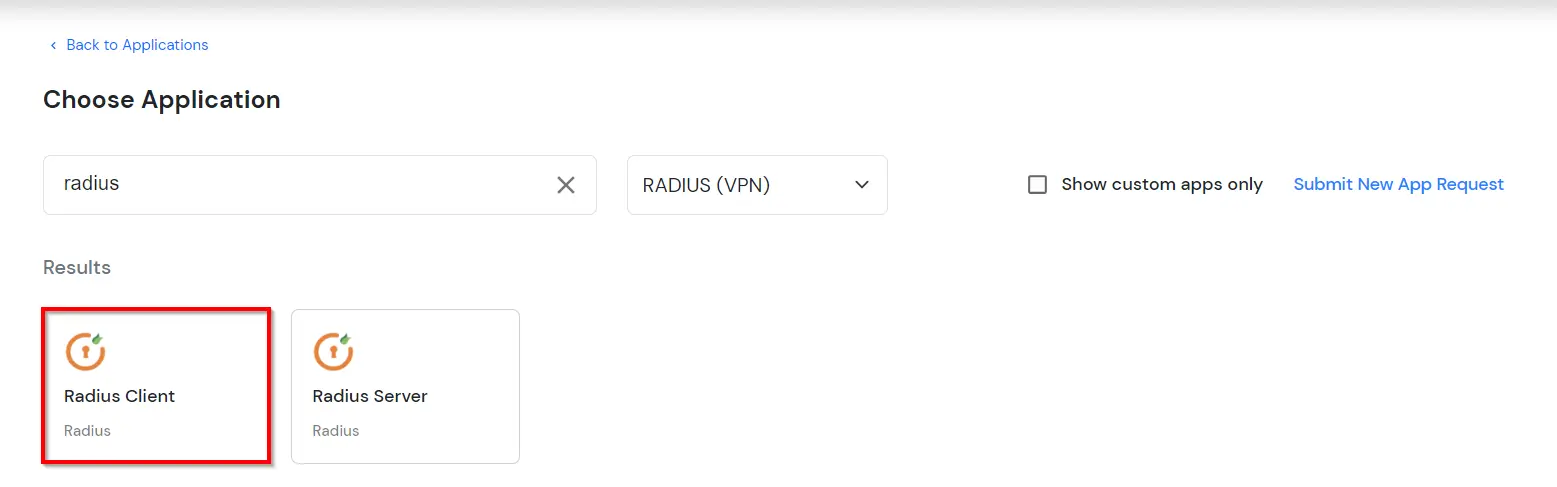
- Klicken Sie auf Sonicwall Global VPN Registerkarte Anwendung. Wenn Sie Ihre Anwendung nicht finden, klicken Sie auf Radius-Client Registerkarte "Anwendungen".
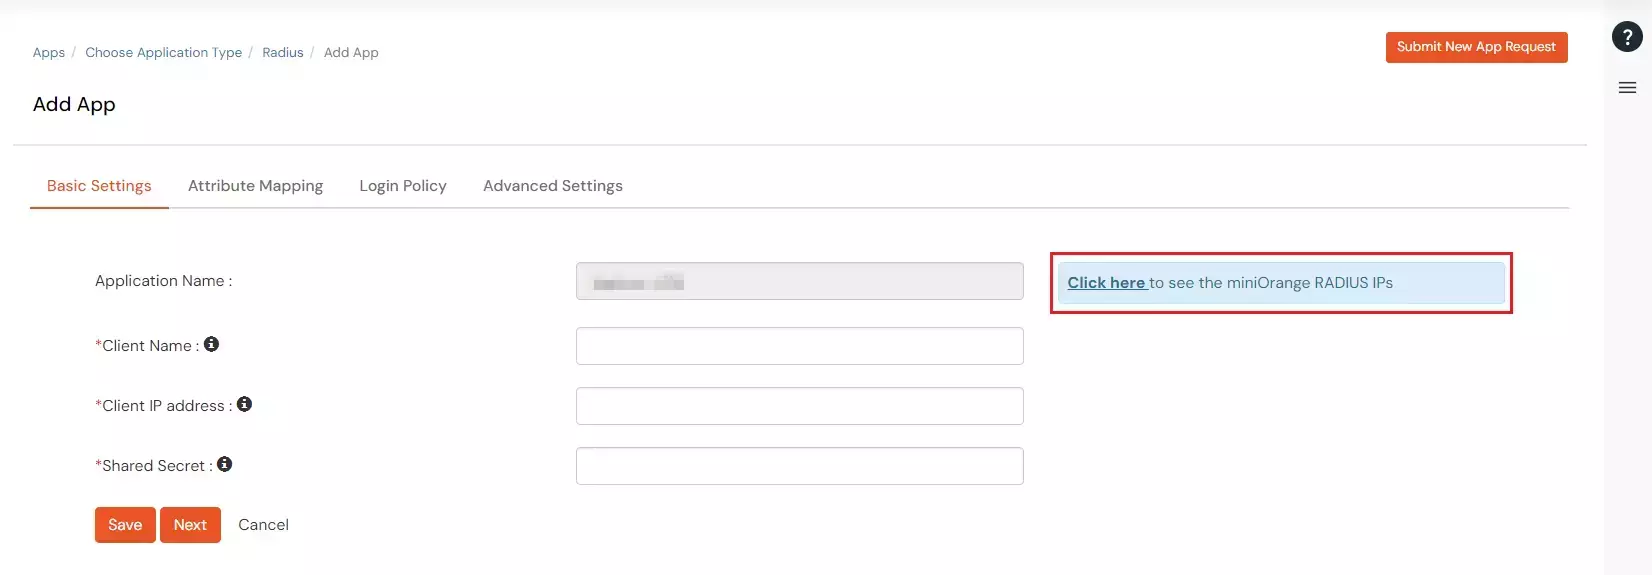
- Klicken Sie auf Dokumentation um die Radius-Server-IPs zu erhalten.
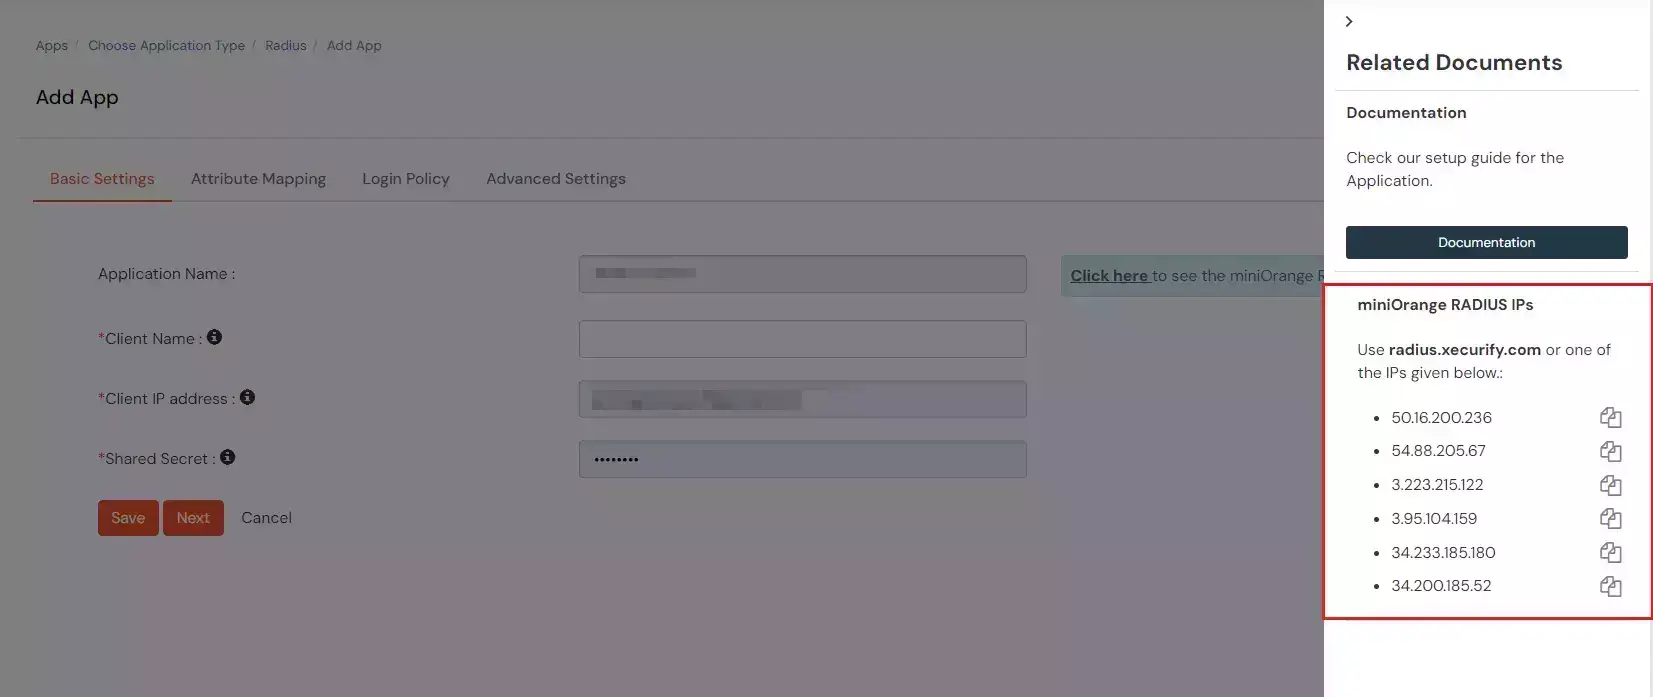
- Kopieren und speichern Sie die Radius-Server-IPs, die zum Konfigurieren Ihres Radius-Clients erforderlich sind.
- Konfigurieren Sie die folgenden Details, um Radius Client hinzuzufügen.
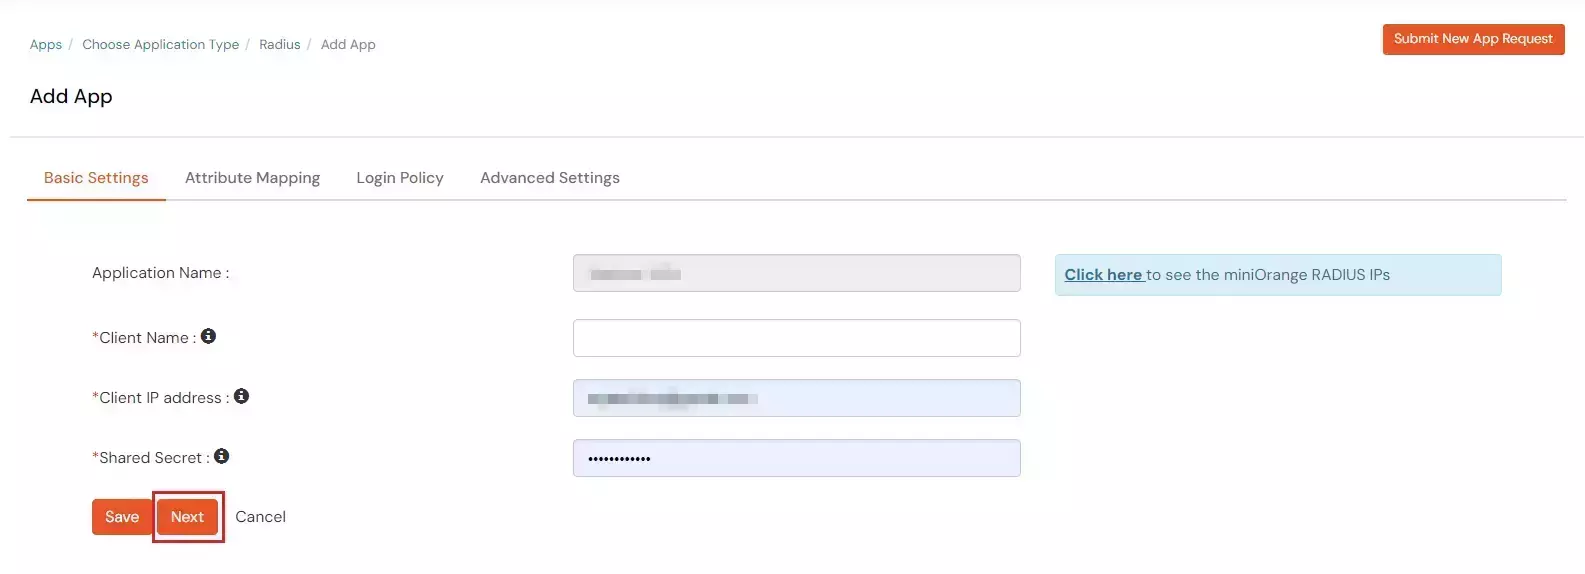
| Kundenname: |
Ein beliebiger Name zu Ihrer Referenz. |
| Client-IP: |
IP-Adresse des VPN-Servers, der die Radius-Authentifizierungsanforderung sendet. |
| Geteiltes Geheimnis: |
Sicherheitsschlüssel.
Für zB. "geteiltes Geheimnis"
(Behalten Sie dies bei sich, Sie müssen dasselbe auf dem VPN-Server konfigurieren). |
- Klicken Sie auf Weiter.
- Aktivieren Sie auf der Registerkarte Attributzuordnungen den Schalter, wenn Sie Gruppen als Antwort senden möchten, und klicken Sie dann auf Weiter
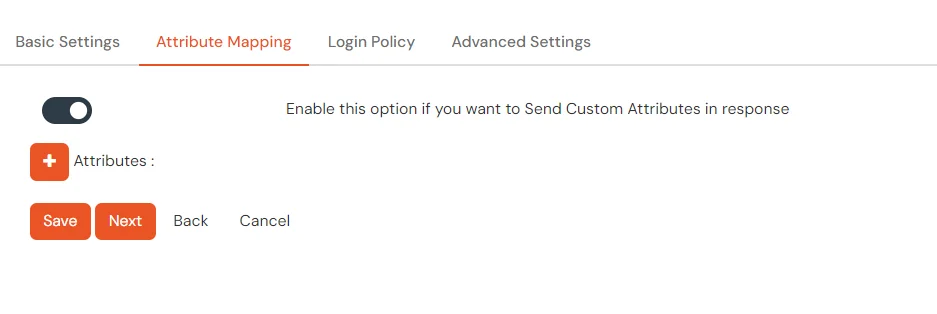
- Die Attribut-ID der Lieferantengruppe finden Sie in der folgenden Tabelle.
| Herstellername |
Gruppenattribut |
Vendor ID |
Lieferantenattribut-ID |
| Cisco ASA VPN |
26 Herstellerspezifisch |
3076 |
25 |
| Fortinet VPN |
26 Herstellerspezifisch |
12356 |
1 |
| Palo Alto VPN |
26 Herstellerspezifisch |
25461 |
5 |
| SonicWall-VPN |
26 Herstellerspezifisch |
8741 |
3 |
| Citrix VPN |
26 Herstellerspezifisch |
66 |
16 |
- Konfigurieren Sie die folgenden Richtliniendetails für den Radius-Client.
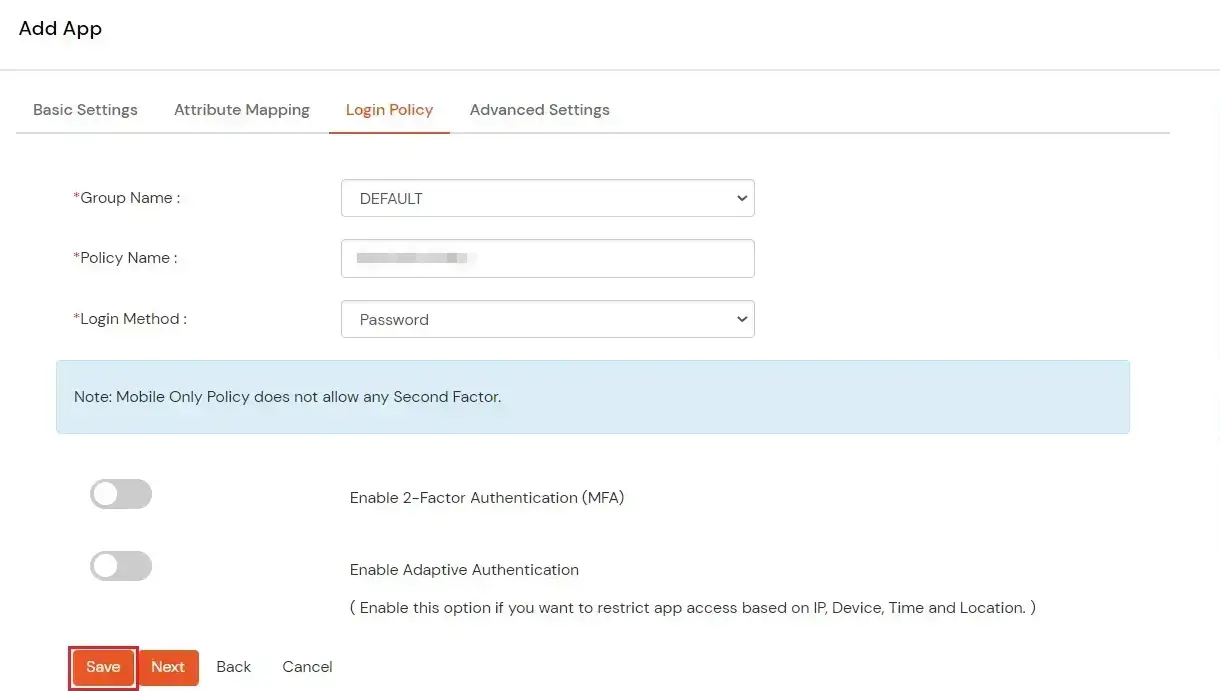
| Gruppenname: |
Gruppe, für die die Richtlinie gilt. |
| Versicherungsname: |
Jeder Bezeichner, der den Richtliniennamen angibt. |
| Login-Methode |
Anmeldemethode für die Benutzer, die dieser Richtlinie zugeordnet sind. |
| Aktivieren Sie die 2-Faktor-Authentifizierung |
Aktiviert den zweiten Faktor während der Anmeldung für Benutzer, die dieser Richtlinie zugeordnet sind. |
| Adaptive Authentifizierung aktivieren |
Aktiviert die adaptive Authentifizierung für die Anmeldung von Benutzern, die dieser Richtlinie zugeordnet sind. |
- Nachdem Sie die oben angegebenen Details konfiguriert haben, klicken Sie auf Gespeichert .
Hinweis: Sie können folgen
dem Leitfaden, wenn Sie Radius 2FA mit dem MSCHAPv2-Protokoll konfigurieren möchten.
Anmerkungen: Für On-Premise Version: Befolgen Sie die nachstehenden Schritte, bevor Sie die Konnektivität testen.
Nur für die On-Premise-Version
Öffnen Sie die Firewall-Ports.
- Um die RADIUS-Anfrage zu erhalten, ist es notwendig, Offener UDP-Verkehr an Häfen 1812 und 1813 zur Verfügung für die Maschine, auf der On-Premise IdP bereitgestellt wird.
- Handelt es sich bei der Host-Maschine um eine Windows Maschine dann können Sie folgen fehlen uns die Worte. Dokument.
- Handelt es sich bei der Host-Maschine um eine Linux Maschine dann können Sie folgen fehlen uns die Worte. Dokument.
Anmerkungen: Wenn Ihre Maschine auf AWS gehostet wird, aktivieren Sie die Ports vom AWS-Panel aus.
2. Konfigurieren Sie RADIUS in Sonicwall Global VPN
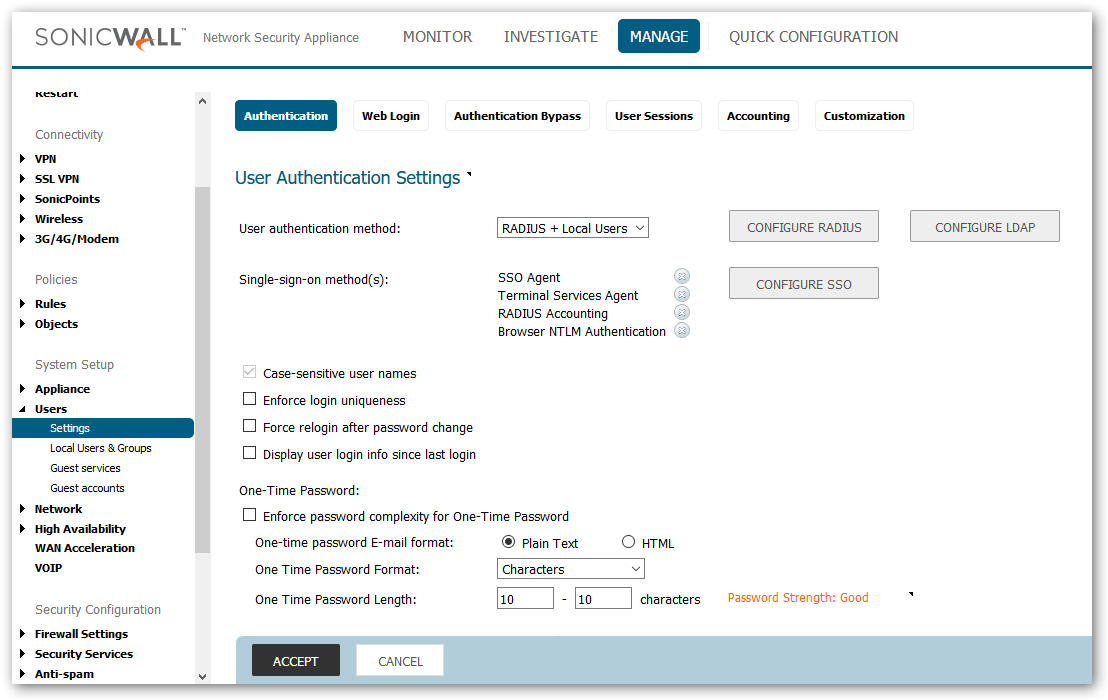
- Gehe zu Benutzer >> Einstellungen >> Authentifizierung Methode für die Anmeldung und Auswahl RADIUS. Klicken Sie auf Konfigurieren.
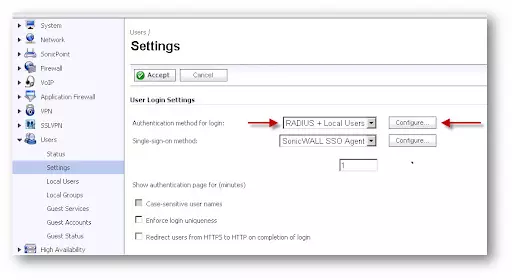
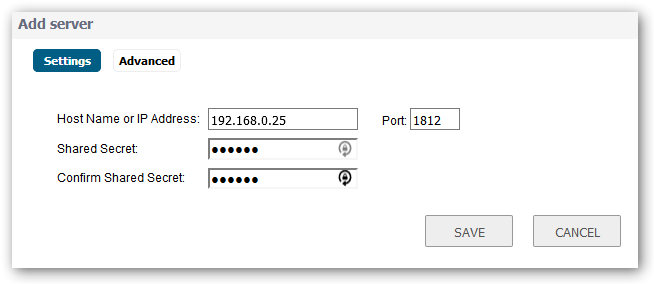
- Geben Sie die IP-Adresse Primärer RADIUS-Server und der Radius-Port 1812Wenn Sie nach einem Hochverfügbarkeits-Setup für RADIUS-Server suchen, können Sie die Details des sekundären Servers eingeben.
- Geben Sie das gemeinsame Geheimnis in das Feld „Shared Secret“. Das alphanumerische Shared Secret kann zwischen 1 und 31 Zeichen lang sein. Beim Shared Secret wird zwischen Groß- und Kleinschreibung unterschieden. Dieses Shared Secret wird in einem Verschlüsselungsprozess verwendet, um bestimmte Details in RADIUS-Nachrichten, wie z. B. Benutzerkennwörter, zu verschleiern.
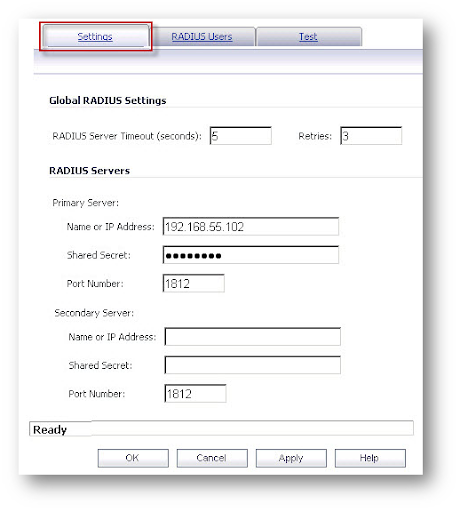
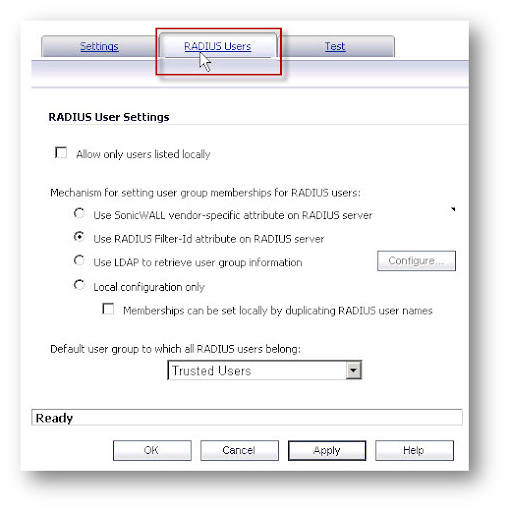
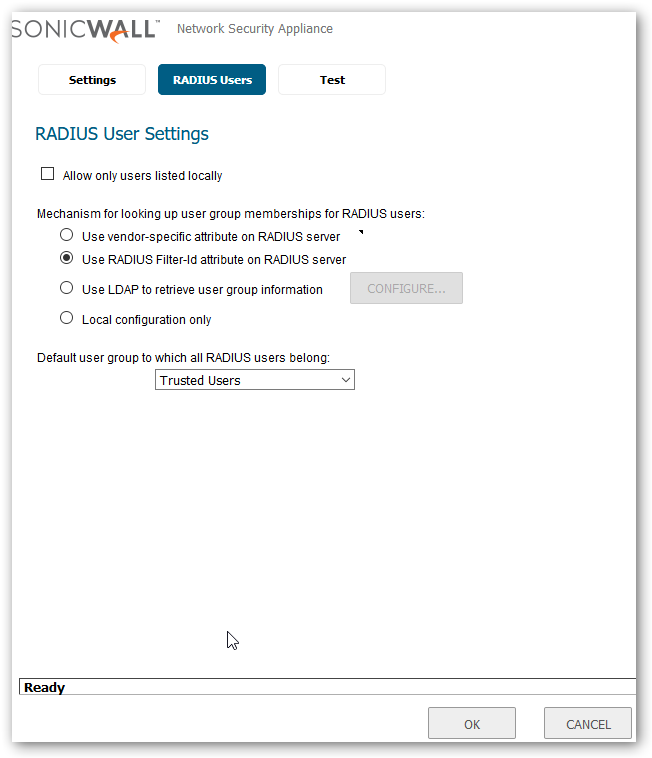
- Klicken Sie auf RADIUS-Benutzer Wählen Sie den entsprechenden Mechanismus zum Festlegen der Benutzergruppenmitgliedschaft. Wenn Sie sich nicht sicher sind, verwenden Sie RADIUS Filter-ID Attribut auf RADIUS-Server-Option und klicken Sie auf sich bewerben.
- Melden Sie sich bei der SonicWall-Verwaltungsoberfläche.
- Suche Verwalten und geh zu Einstellungen Abschnitt unter Nutzer und klicken auf Radius konfigurieren.
- Klicken Sie auf Speichern und geben Sie dann die IP-Adresse des primären RADIUS-Servers und den Radius-Port ein. Geben Sie das gemeinsame Geheimnis des RADIUS-Servers in das Feld „Gemeinsames Geheimnis“ ein.
Fügen Sie eine lokale Gruppe in Sonicwall hinzu
- Klicken Sie auf die Gruppe hinzufügen Schaltfläche zum Anzeigen der Gruppe hinzufügen Fenster.
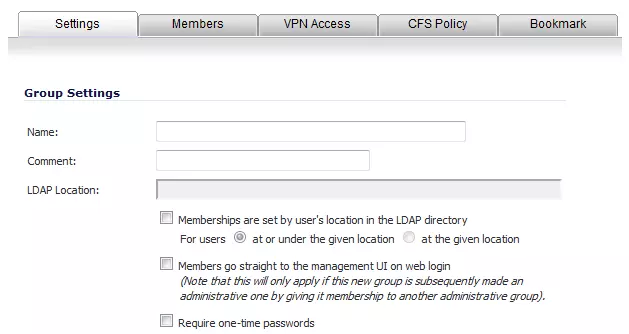
- Auf dem Einstellungen Geben Sie einen Benutzernamen in das Feld Name Feld und es sollte dasselbe sein wie das von miniOrange, das Sie erhalten haben von Step1.
Optional können Sie die Mitglieder gelangen beim Web-Login direkt zur Verwaltungsoberfläche Kontrollkästchen. Diese Auswahl gilt nur, wenn dieser neuen Gruppe später die Mitgliedschaft in einer anderen administrativen Gruppe zugewiesen wird. Sie können auch das Kontrollkästchen Einmalkennwörter anfordern Kontrollkästchen, um SSL-VPN-Benutzer zur Eingabe eines systemgenerierten Kennworts für die Zwei-Faktor-Authentifizierung aufzufordern. Wenn diese Funktion aktiviert ist, müssen Benutzer ihre E-Mail-Adressen festgelegt haben.
- Klicken Sie auf die Mitglieder , um Benutzer und andere Gruppen zu dieser Gruppe hinzuzufügen.
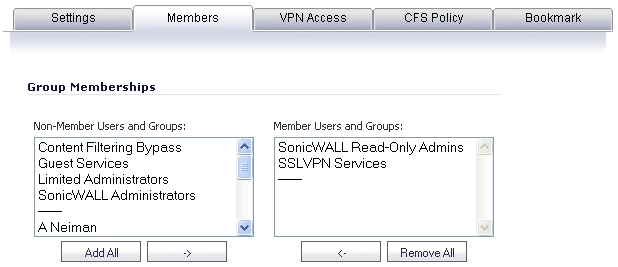
- Wählen Sie den Benutzer oder die Gruppe aus dem Nicht-Mitglieder Benutzer und Gruppen Liste und klicken Sie dann auf den Rechtspfeil -> Schaltfläche.
- Klicken Sie auf die VPN-Zugang können Sie konfigurieren, auf welche Netzwerkressourcen VPN-Benutzer (entweder GVC, NetExtender oder Virtual Office-Lesezeichen) zugreifen können.
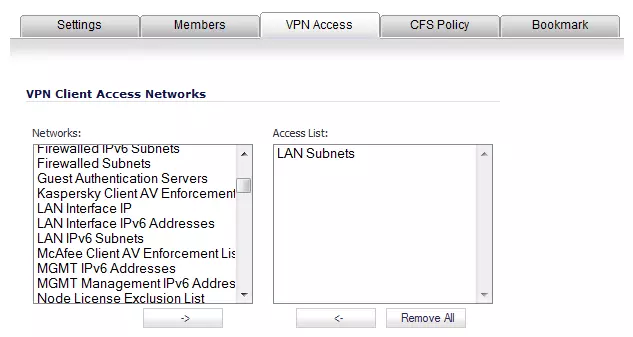
- Wählen Sie ein oder mehrere Netzwerke aus dem Netzwerke und klicken Sie auf den Pfeil nach rechts (->), um sie in die Zugangsliste Um den Zugriff des Benutzers auf ein Netzwerk zu entfernen, wählen Sie das Netzwerk aus der Zugangslisteund klicken Sie auf den linken Pfeil (<-).< /li>
3. Konfigurieren Sie Ihr Benutzerverzeichnis
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
Hinweis: Sie können dieser Anleitung folgen , wenn Sie Radius MFA mit Ihren in Microsoft Entra ID gespeicherten Benutzern unter Verwendung von OAuth Password Grant konfigurieren möchten.
AD/LDAP als Benutzerverzeichnis einrichten
Einrichten von miniOrange als Benutzerverzeichnis
Konfigurieren Sie Ihre vorhandenen Verzeichnisse wie Microsoft Active Directory, Microsoft Entra ID, OpenLDAP usw.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards.

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- Geben Sie LDAP ein Display Name und Identifizieren Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Kennwortrichtlinie aus AD importieren
- Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
Benutzergruppen erstellen (empfohlen)
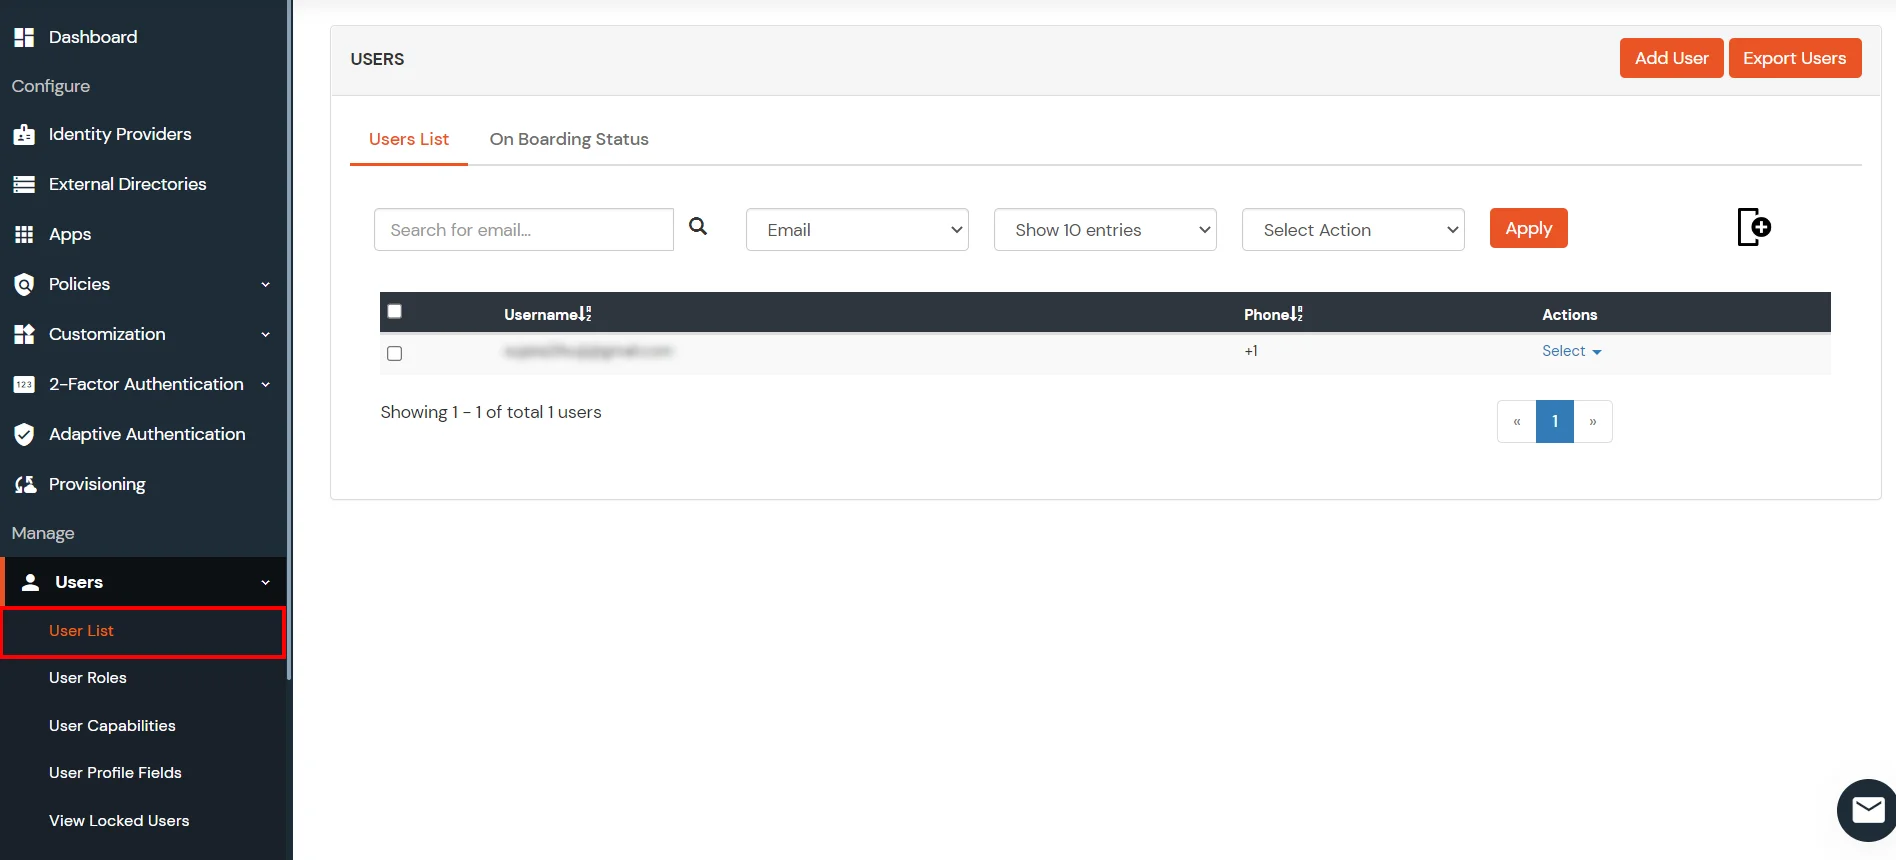
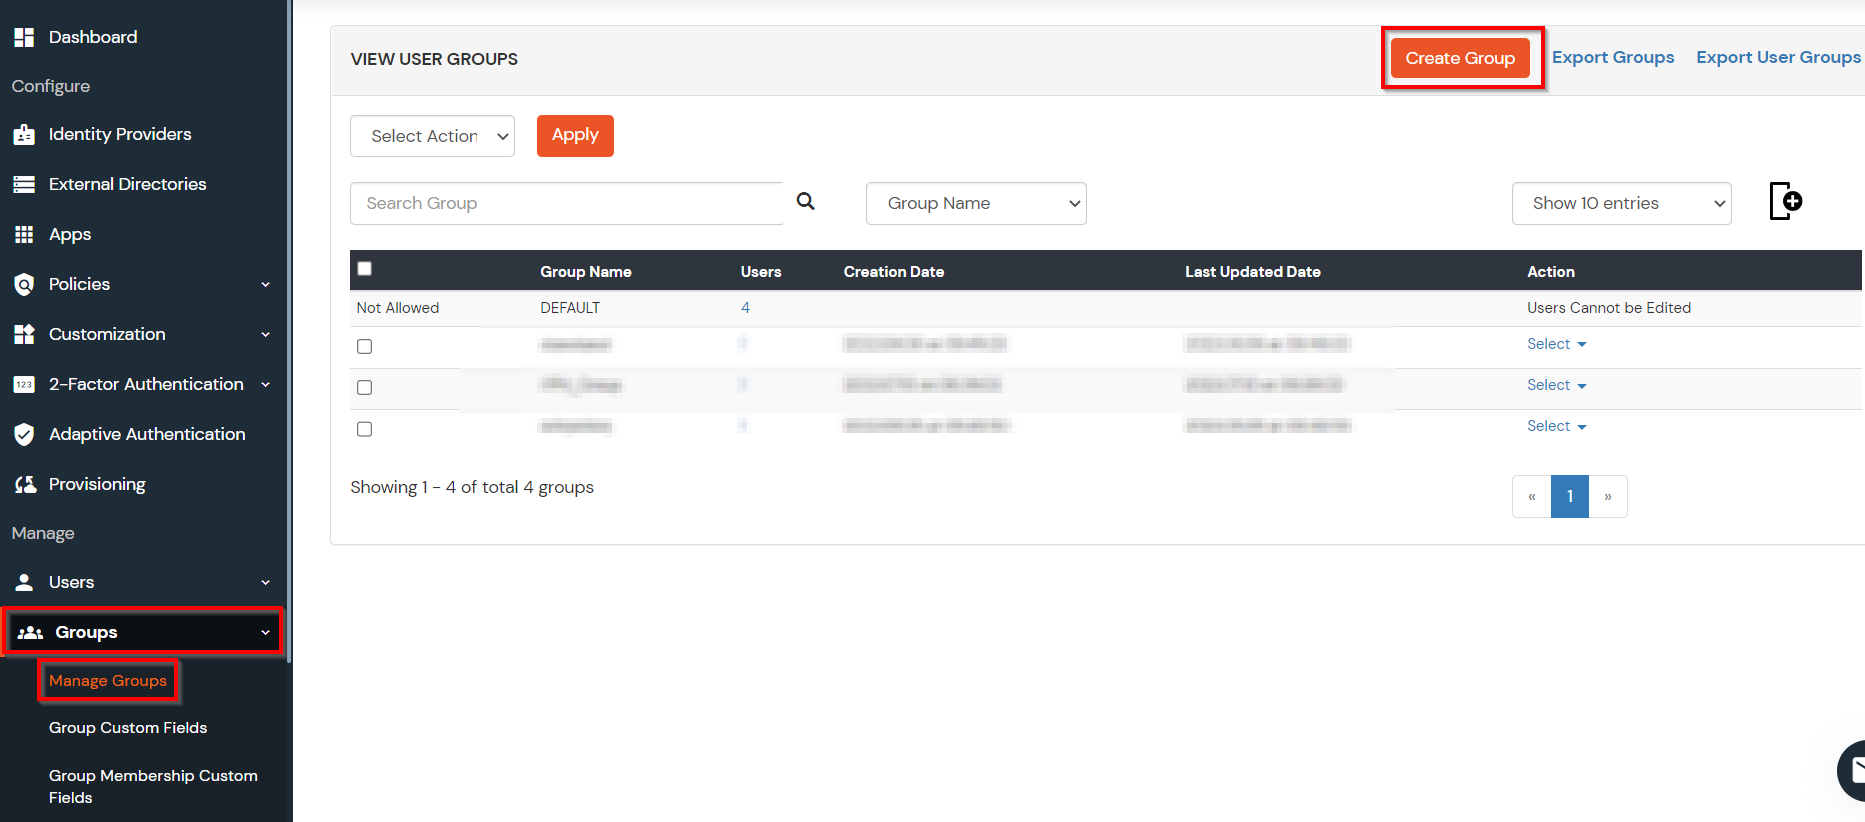
- Auswählen Gruppen >> Gruppen verwalten vom linken Bereich.
- Klicken Sie auf Gruppe erstellen Knopf oben.
- Geben Sie einen entsprechenden Gruppenname und klicken Sie auf Gruppe erstellen.
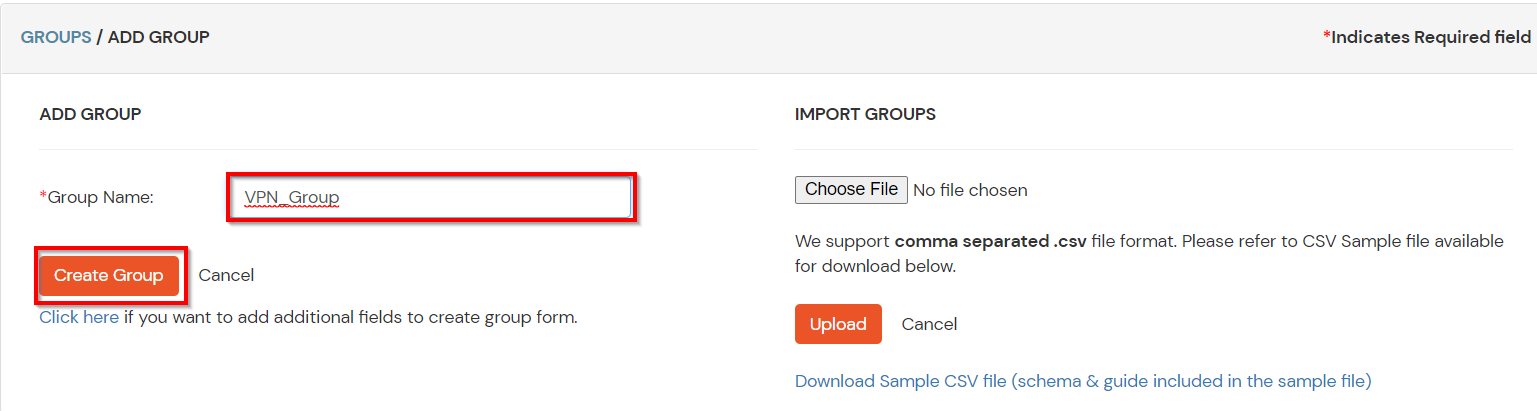
- In diesem Handbuch haben wir eine Gruppe nach Namen erstellt VPN_Gruppe.
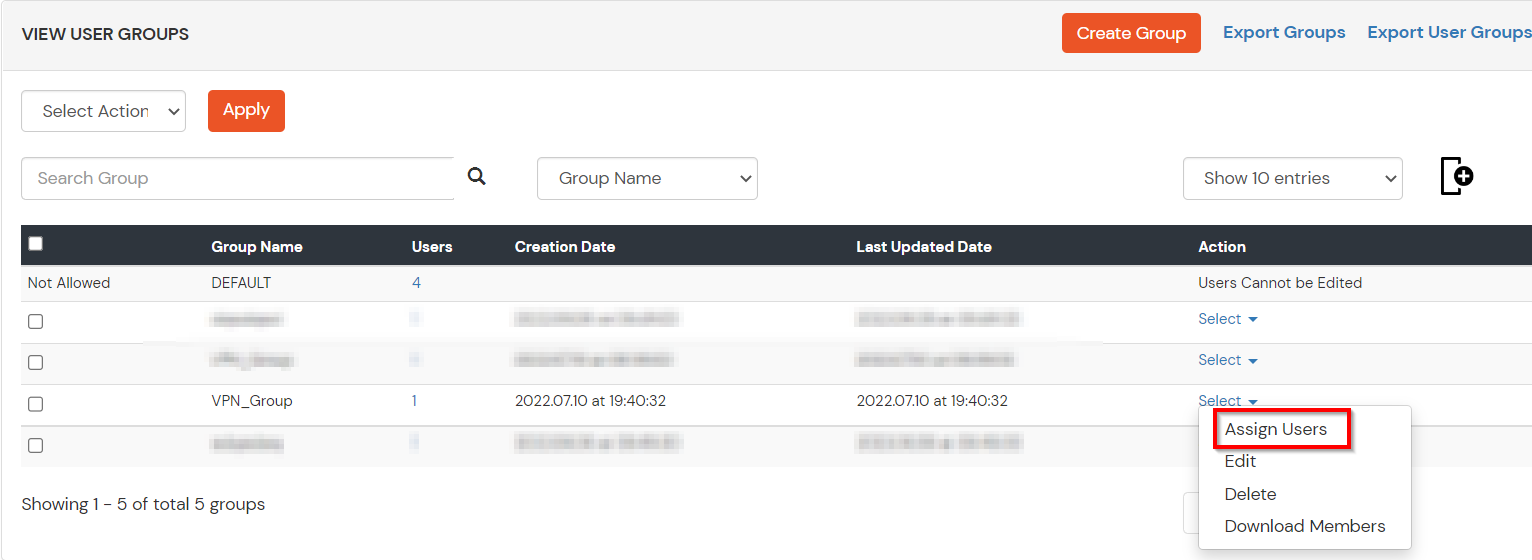
- Weisen Sie der Gruppe verschiedene Mitglieder zu, indem Sie Benutzer zuweisen Option, die der Gruppe in der Gruppenliste zugeordnet ist.
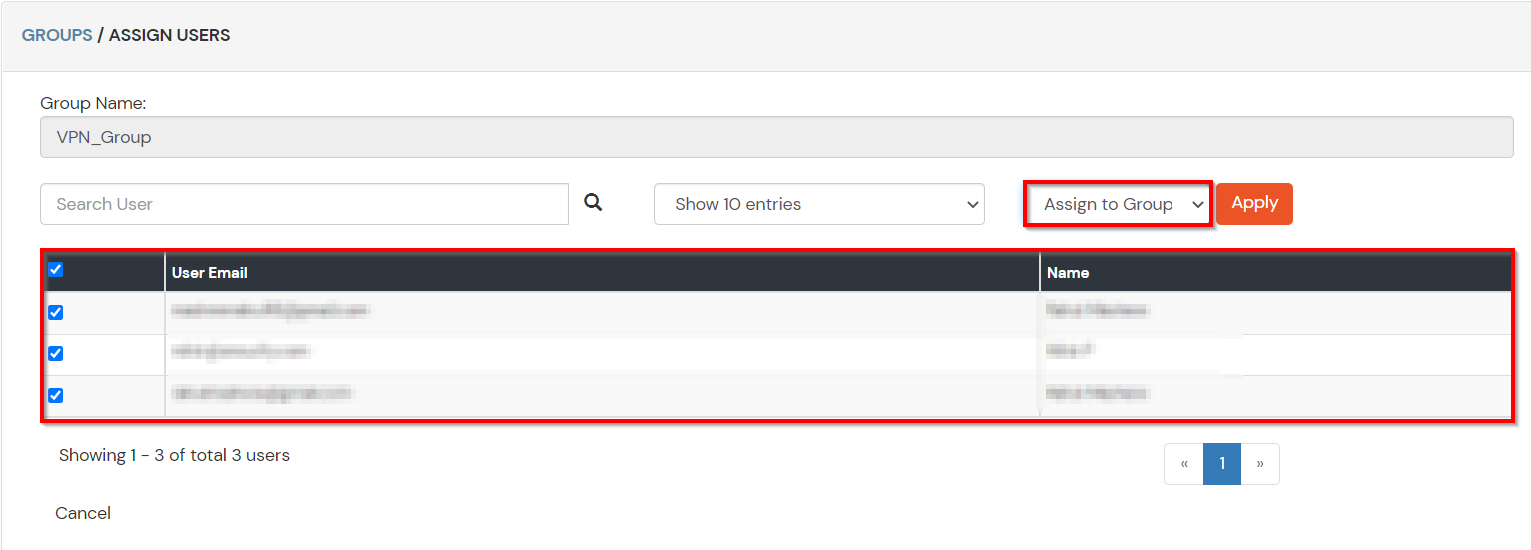
- Wählen Sie die Benutzer aus, die dieser Gruppe zugewiesen werden müssen. Wählen Sie dann Zu Gruppe zuweisen Wählen Sie im Dropdown-Menü „Aktion auswählen“ die gewünschte Aktion aus und klicken Sie auf die Schaltfläche „Übernehmen“.
- Diese Gruppen werden hilfreich sein, um mehrere 2FA-Richtlinien zu den Anwendungen.
4. Richten Sie MFA für Sonicwall Global VPN ein
Hinweis: Sie können dieser Anleitung folgen , wenn Sie die Multi-Faktor-Authentifizierung für Endbenutzer anpassen und aktivieren möchten.
- Hier werden wir Konfigurieren einer Richtlinie für die Benutzergruppe, die wir in dieser Schritt und verknüpfen Sie es mit der VPN-Anwendung Sonicwall Global VPN.
- Klicken Sie auf Richtlinien >> App-Anmelderichtlinie.
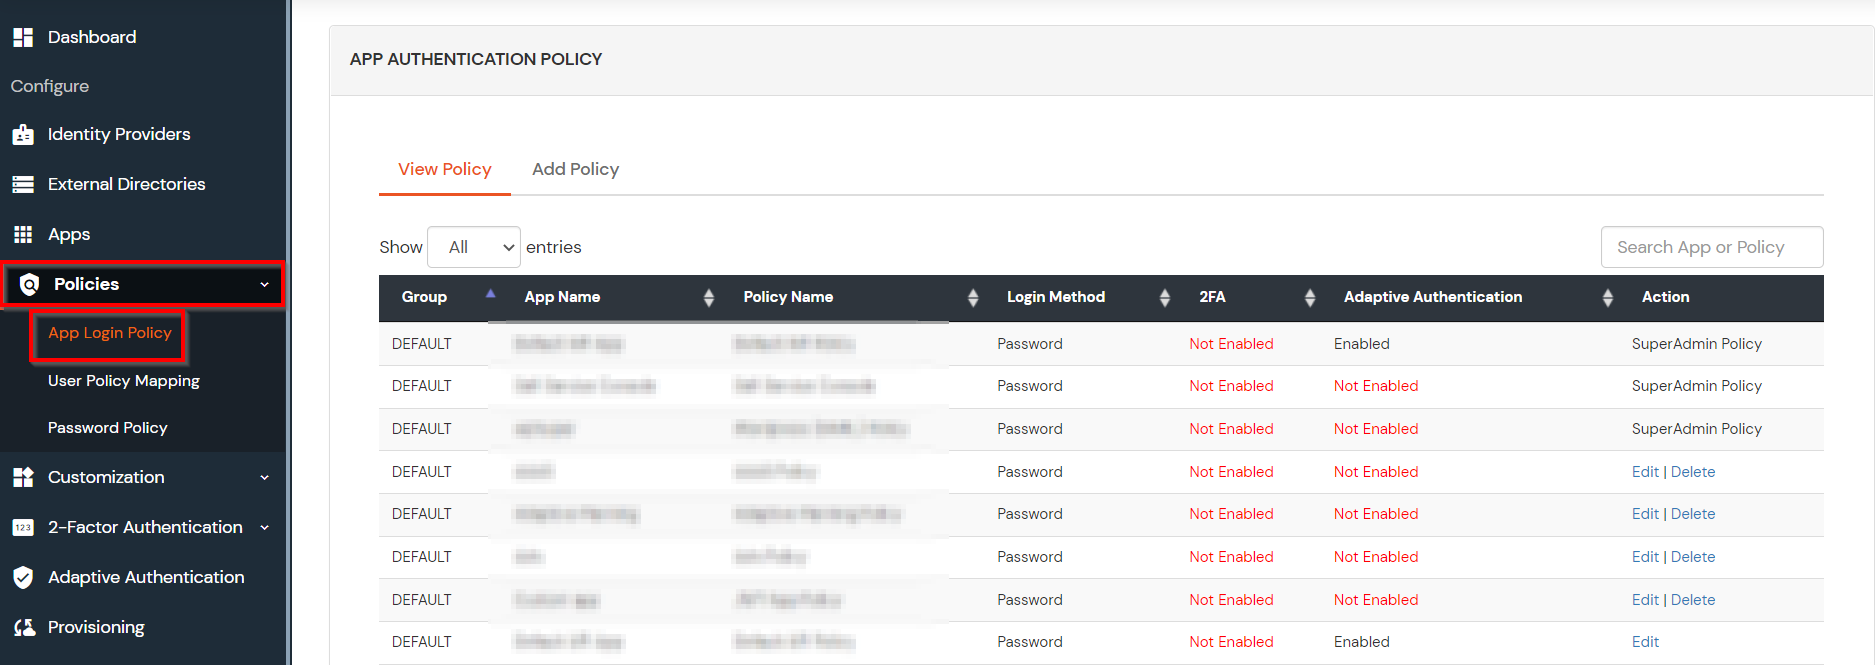
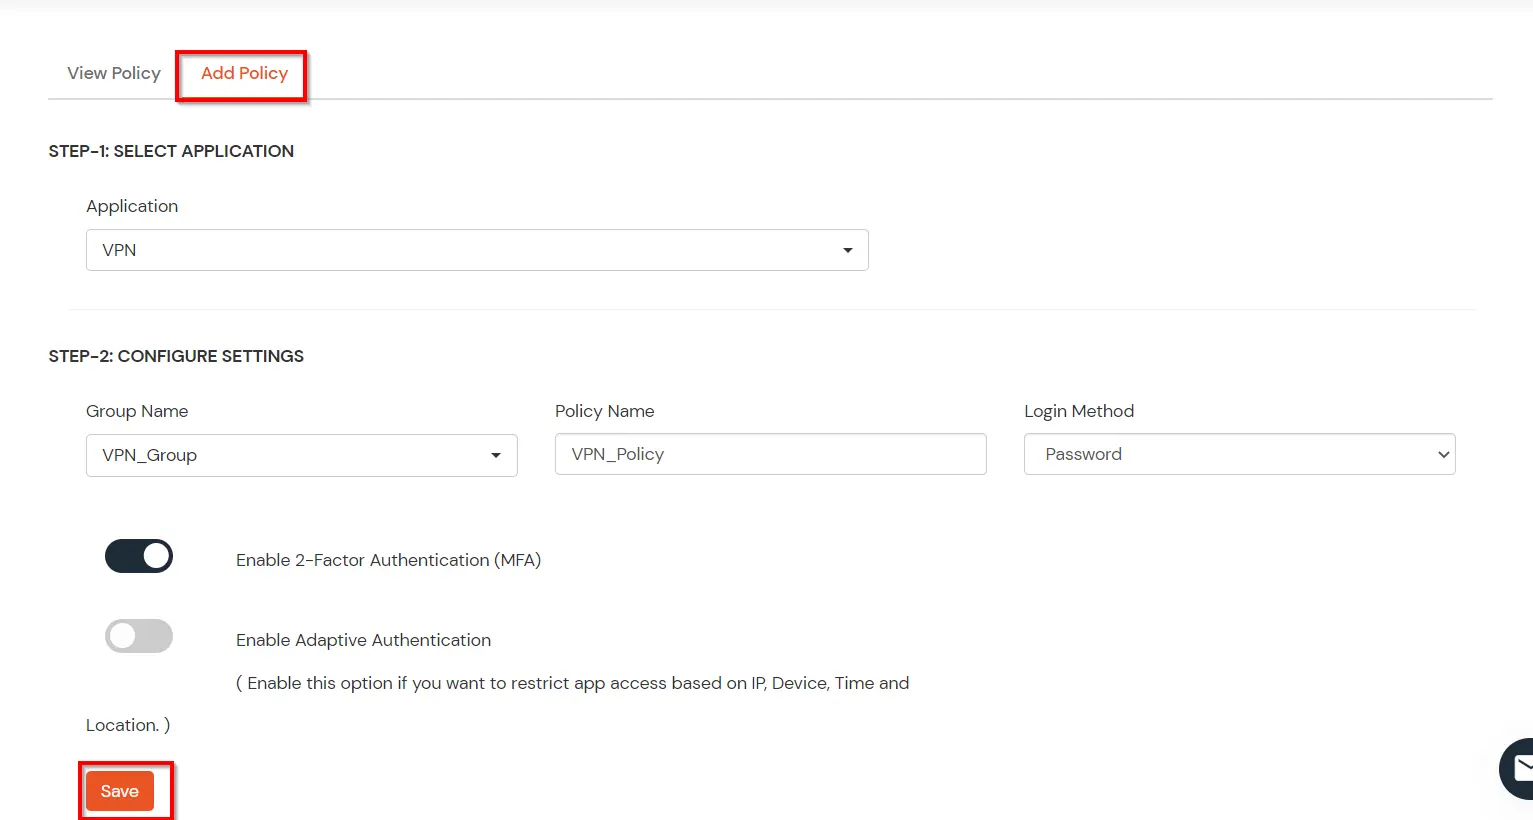
- Klicken Sie auf Richtlinie hinzufügen .
- Wählen Sie im Abschnitt Anwendung die RADIUS App die wir zuvor in Schritt 1 konfiguriert haben.
- Wählen Sie die gewünschte Benutzergruppe in Gruppenname und geben Sie die Versicherungsname.
- In dieser Anleitung konfigurieren wir einen Nur Passwort Politik für "VPN_Gruppe", sodass nur die Mitglieder der VPN-Gruppe ohne zweiten Faktor auf VPN-Dienste zugreifen können.
- Wenn Sie mit den Richtlinieneinstellungen fertig sind, klicken Sie auf Absenden um Richtlinie hinzuzufügen.
5. Testen Sie Sonicwall Global VPN 2FA
- Verbinden Sie sich mit Sonicwall Global VPN durch Eingabe des Hostname des Servers.
- Geben Sie Ihre AD-Benutzername und Passwort und klicken Sie auf Verbinden.
- Nun werden Sie aufgefordert, die 2-Faktor-Authentifizierungscode. Geben Sie den 2FA-Code ein und klicken Sie auf „Weiter“, um Zugriff auf Sonicwall Global VPN zu erhalten.
- Nach erfolgreicher Validierung sind Sie sicher über mit Sonicwall Global VPN verbunden.
Mithilfe dieser Anleitung können Sie die Zwei-Faktor-Authentifizierung (2FA) für die Sonicwall Global VPN-Anmeldung konfigurieren.
Problemlösung
Wie kann ich RADIUS-Benutzer-Auditprotokolle im MiniOrange-Admin-Dashboard überprüfen?
- Einloggen um miniOrange Admin-Dashboard.
- Klicken Sie auf Reports >> Radius-Benutzerauthentifizierungsbericht.
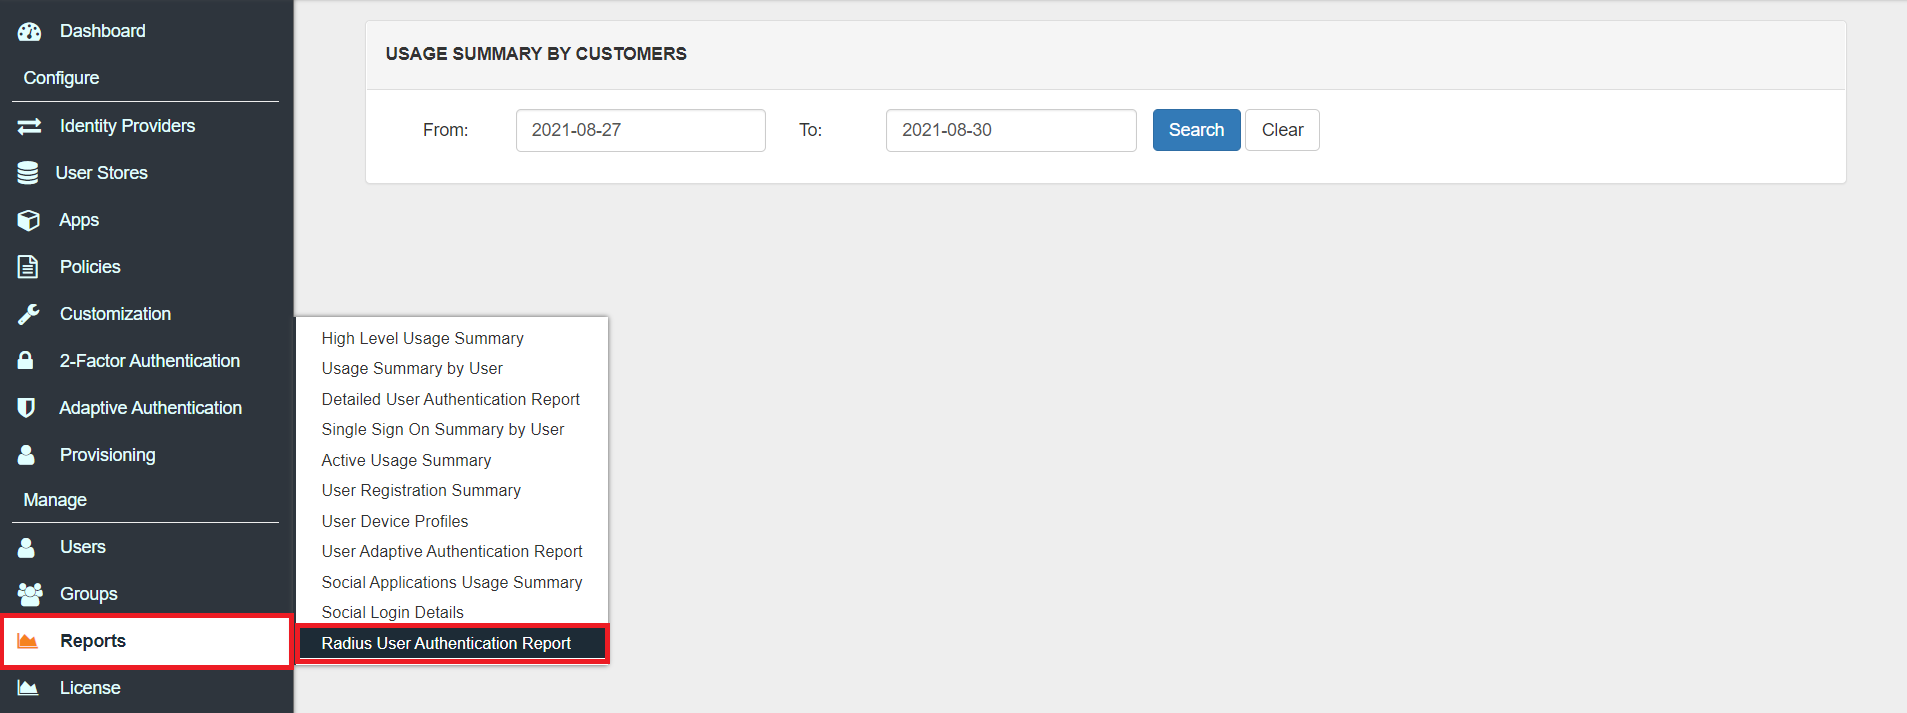
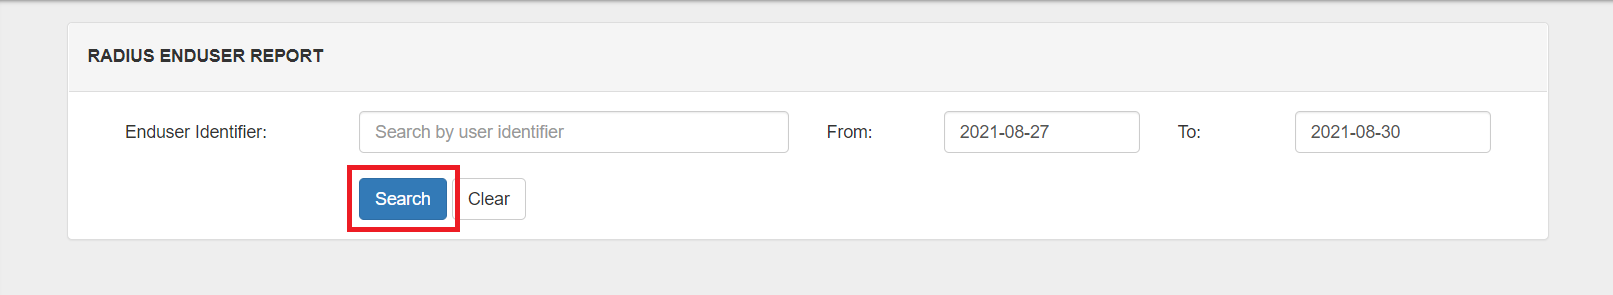
- Enter Endbenutzerkennung und Datumsbereich.
- Klicken Sie auf Suche.
Häufig gestellte Fragen (FAQs)
Was ist Zwei-Faktor-Authentifizierung (2FA)?
Die Zwei-Faktor-Authentifizierung (2FA) ist eine Authentifizierungsmethode, bei der sich Benutzer mit mindestens zwei Faktoren authentifizieren müssen, um Zugriff auf Unternehmensressourcen, Anwendungen oder ein VPN (in diesem Fall SonicWall Global VPN) zu erhalten. Durch die Aktivierung der Zwei-Faktor-Authentifizierung (2FA) müssen Benutzer neben Benutzername und Passwort zusätzliche Verifizierungsfaktoren angeben, wodurch die Sicherheit der Unternehmensressourcen erhöht wird. Weitere Informationen zur Zwei-Faktor-Authentifizierung (2FA) finden Sie hier.
Drei gängige Authentifizierungsmethoden für 2FA-Sicherheit sind:
- Wissen: Etwas, das der Benutzer weiß.
- Besitz: Etwas, das der Benutzer besitzt oder hat.
- Inhärenz: Bezieht sich normalerweise auf einen biometrischen Faktor.
Arten der 2FA-Authentifizierung mit RADIUS:
Je nach VPN-Client kann die Zwei-Faktor-Authentifizierung zwei Formen annehmen.
- VPN-Clients, die RADIUS Challenge unterstützen.
- VPN-Clients, die RADIUS Challenge nicht unterstützen.
Welche verschiedenen 2FA-Methoden für Sonicwall Global VPN werden von miniOrange unterstützt?
miniOrange unterstützt mehrere 2FA/MFA-Authentifizierungsmethoden für den sicheren Zugriff auf Sonicwall Global VPN, wie z. B. Push-Benachrichtigungen, Soft-Token, Microsoft / Google Authenticator usw.
| Authentifizierungsart | Methodik | Unterstützt |
|---|
| miniOrange-Authentifikator | Soft-Token | |
| miniOrange Push-Benachrichtigung | |
| Mobiler Token | Google Authenticator | |
| Microsoft Authenticator | |
| Authentifikator | |
| SMS | OTP über SMS | |
| SMS mit Link | |
| E-Mail | OTP über E-Mail | |
| E-Mail mit Link | |
| Anrufbestätigung | OTP über Anruf | |
| Hardware-Token | YubiKey-Hardware-Token | |
| Hardware-Token anzeigen | |
Weitere Referenzen