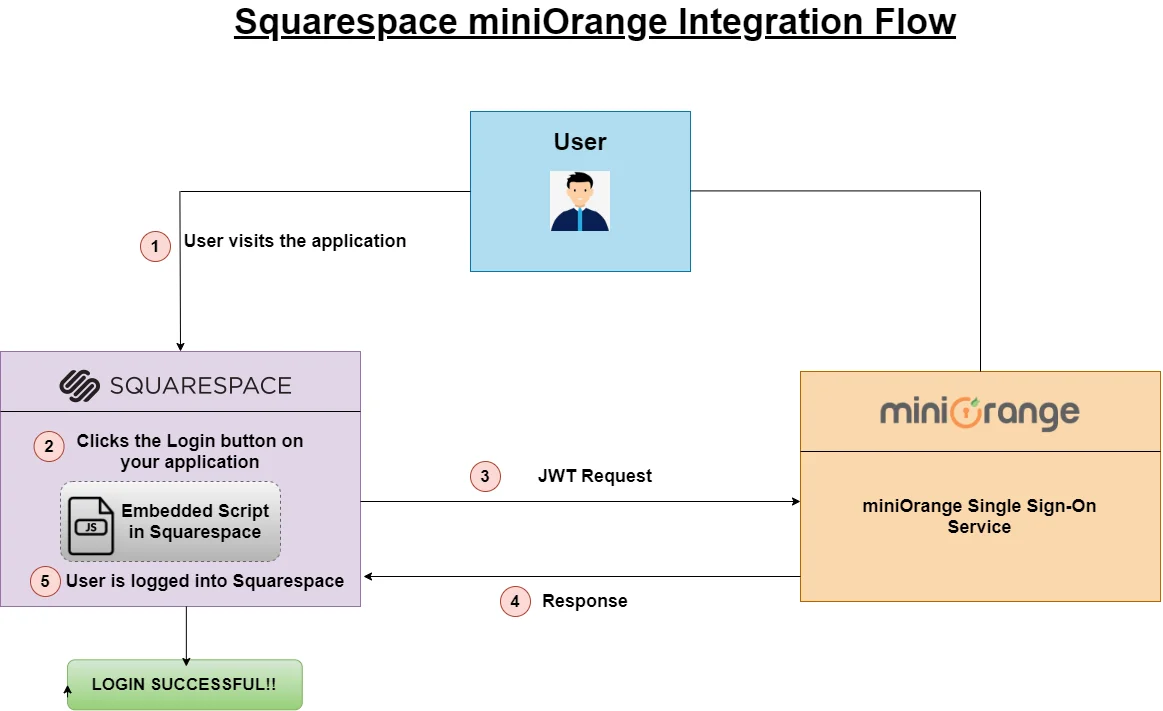
Squarespace Single Sign-On (SSO)-Integration
Squarespace SSO Die Lösung von miniOrange bietet Ihnen einen gebrauchsfertigen Single Sign-On-Dienst, mit dem sich Benutzer mit einem einzigen Satz Anmeldeinformationen sicher bei Squarespace und anderen integrierten Anwendungen anmelden können. Sie können sich problemlos mit jedem Ihrer IDP (Okta, Ping usw.), Active Directory und LDAP ohne Ihre Benutzer zu migrieren. Die sichere SSO-Integration von Squarespace spart Ihrem Unternehmen Zeit und Mühe durch verbesserte Sicherheit Ihrer Daten in der Cloud oder vor Ort. Sie benötigen keinen Enterprise-Plan oder Premium-Feature, um SSO für Squarespace zu aktivieren. Holen Sie sich One-Click-Sicherheit SSO-Zugriff mit miniOrange's IAM Dienstleistungen.
Herausforderungen für Squarespace-Benutzer
Squarespace-Benutzer möchten über ihre bestehenden Konten kontinuierlichen und nahtlosen Zugriff auf ihr Website-Portal. Sie möchten nicht, dass ihre Benutzer über einen separaten Satz Anmeldeinformationen für die Anmeldung bei Squarespace-Websites verfügen. Squarespace bietet seinen Benutzern zwar eine Möglichkeit, sich nahtlos bei der Plattform anzumelden. Es muss jedoch eine Schnittstelle erstellt werden, die dies ermöglicht.
miniOrange SSO-Lösung für Squarespace
miniOrange bietet eine integrierte SSO-Lösung, mit der die bestehende Sitzung eines angemeldeten Benutzers genutzt werden kann, um Benutzer bei Squarespace-Websites anzumelden. Dazu wird ein gültiges JSON Web Token (JWT) erstellt . Dadurch entfällt für Squarespace-Benutzer die Verwaltung separater Benutzerdaten.
Als Ergebnis wird eine Single Sign-On (SSO)-Lösung von miniOrange implementiert. Squarespace-Benutzer können sich jetzt mit ihren vorhandenen Anmeldeinformationen eines beliebigen IDP bei der Squarespace-Plattform anmelden, ohne Benutzer migrieren zu müssen.
Voraussetzungen:
Bitte stellen Sie sicher, dass das Branding Ihrer Organisation bereits unter Anpassung >> Branding für Anmeldung und Registrierung im linken Menü des Dashboards festgelegt ist.
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für Squarespace Single Sign-On (SSO).
1. Konfigurieren Sie Squarespace in miniOrange:
- Melden Sie sich bei der miniOrange-Admin-Konsole an.
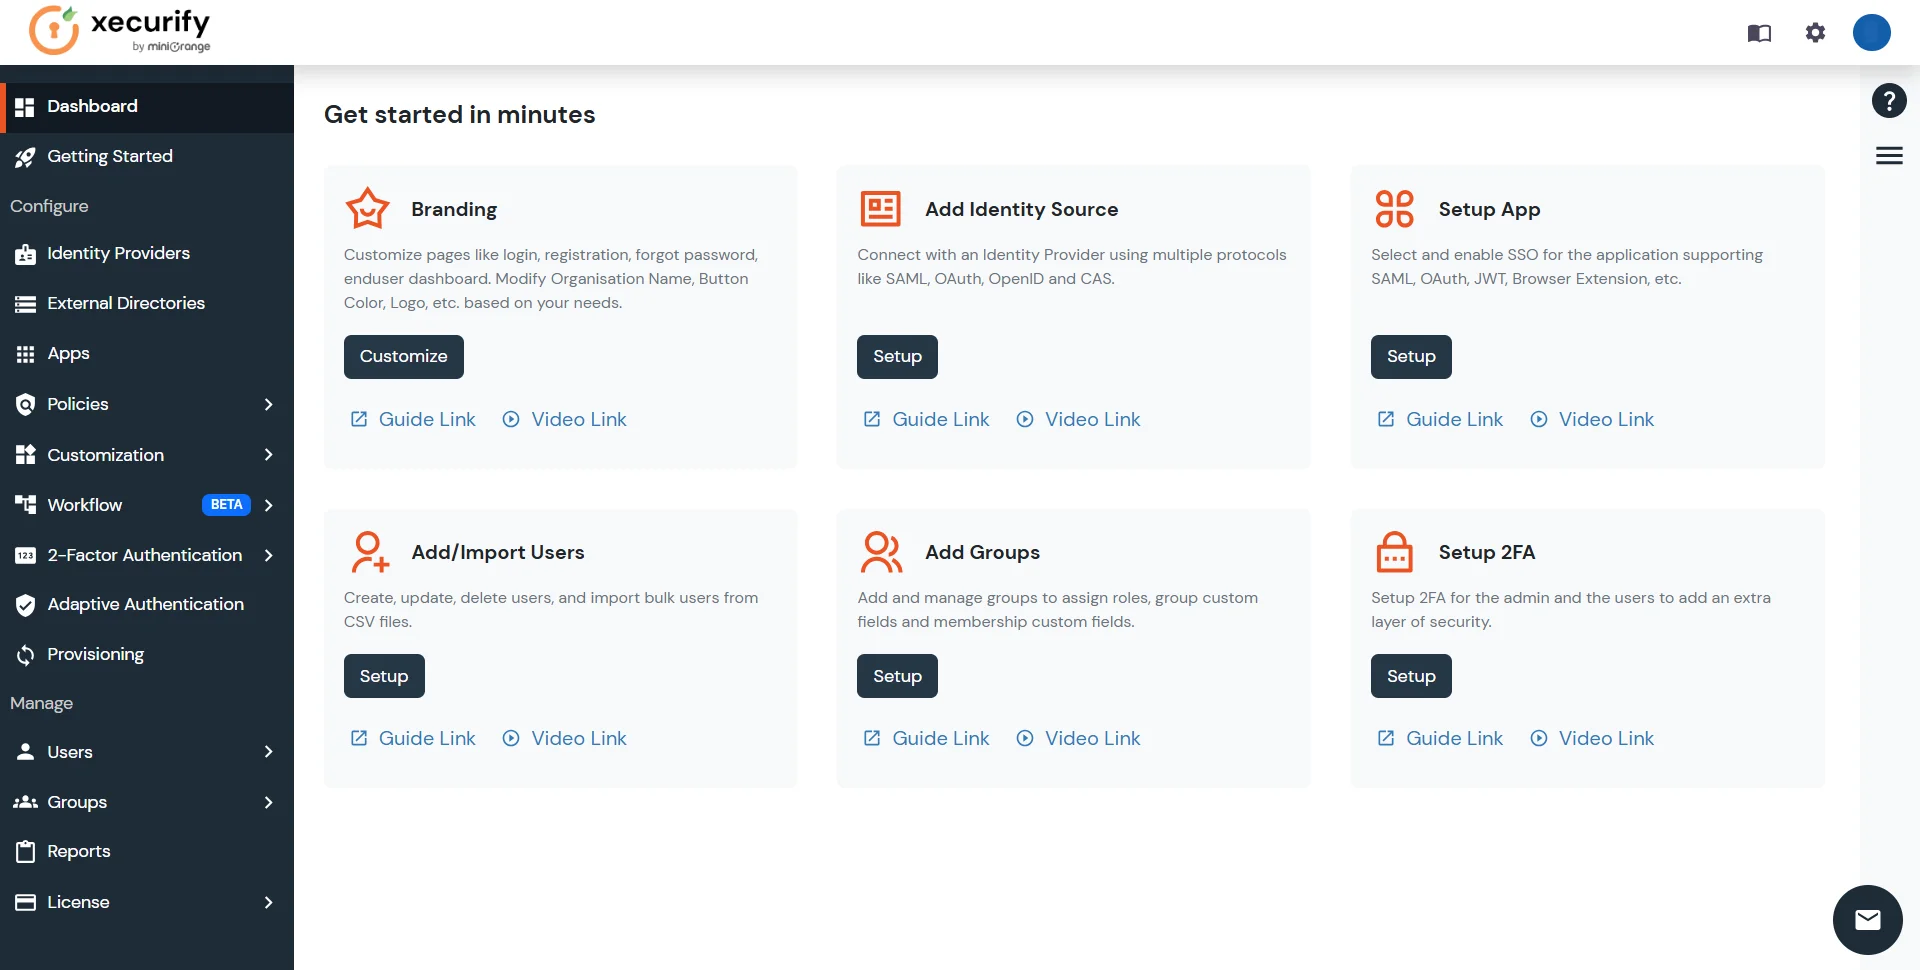
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

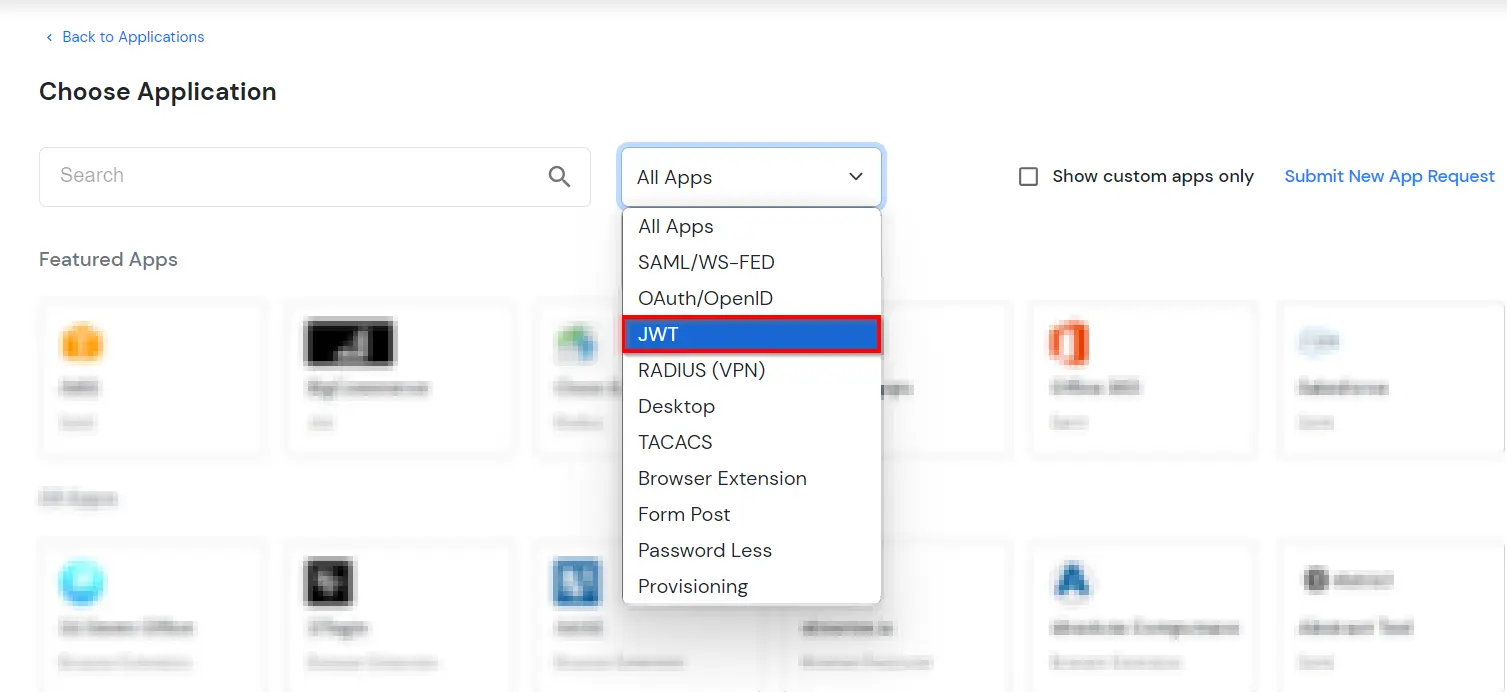
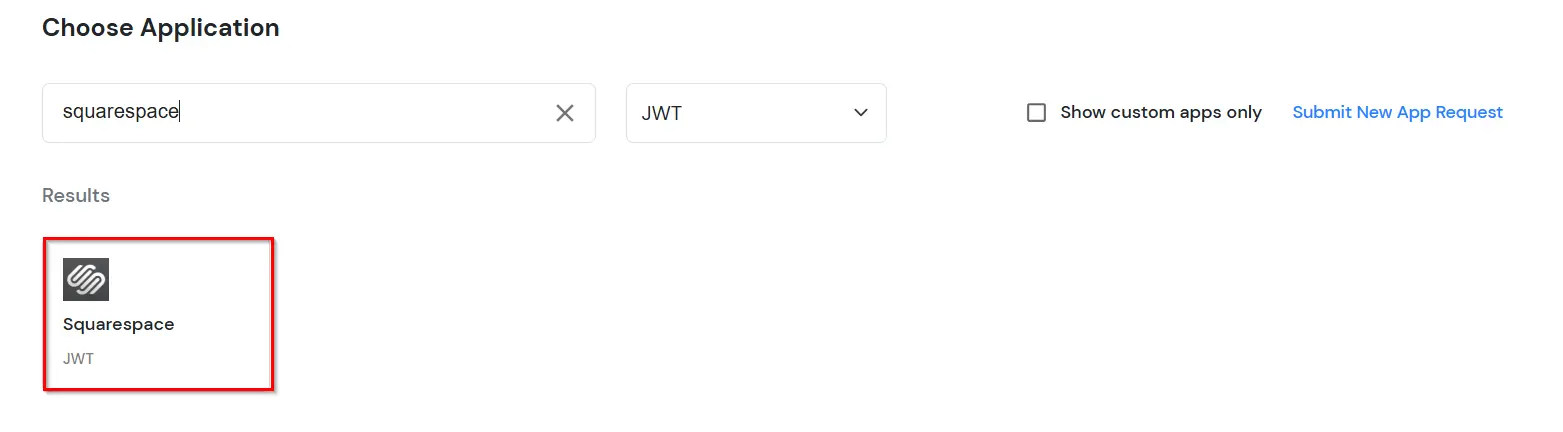
- In Wählen Sie Anwendung, wählen JWT aus der Dropdown-Liste „Anwendungstyp“.
- Suchen Sie im nächsten Schritt nach Squarespace Anwendung aus der Liste. Wenn Ihre Anwendung nicht gefunden wird, suchen Sie nach JWT-App und Sie können Ihre Anwendung einrichten.
-
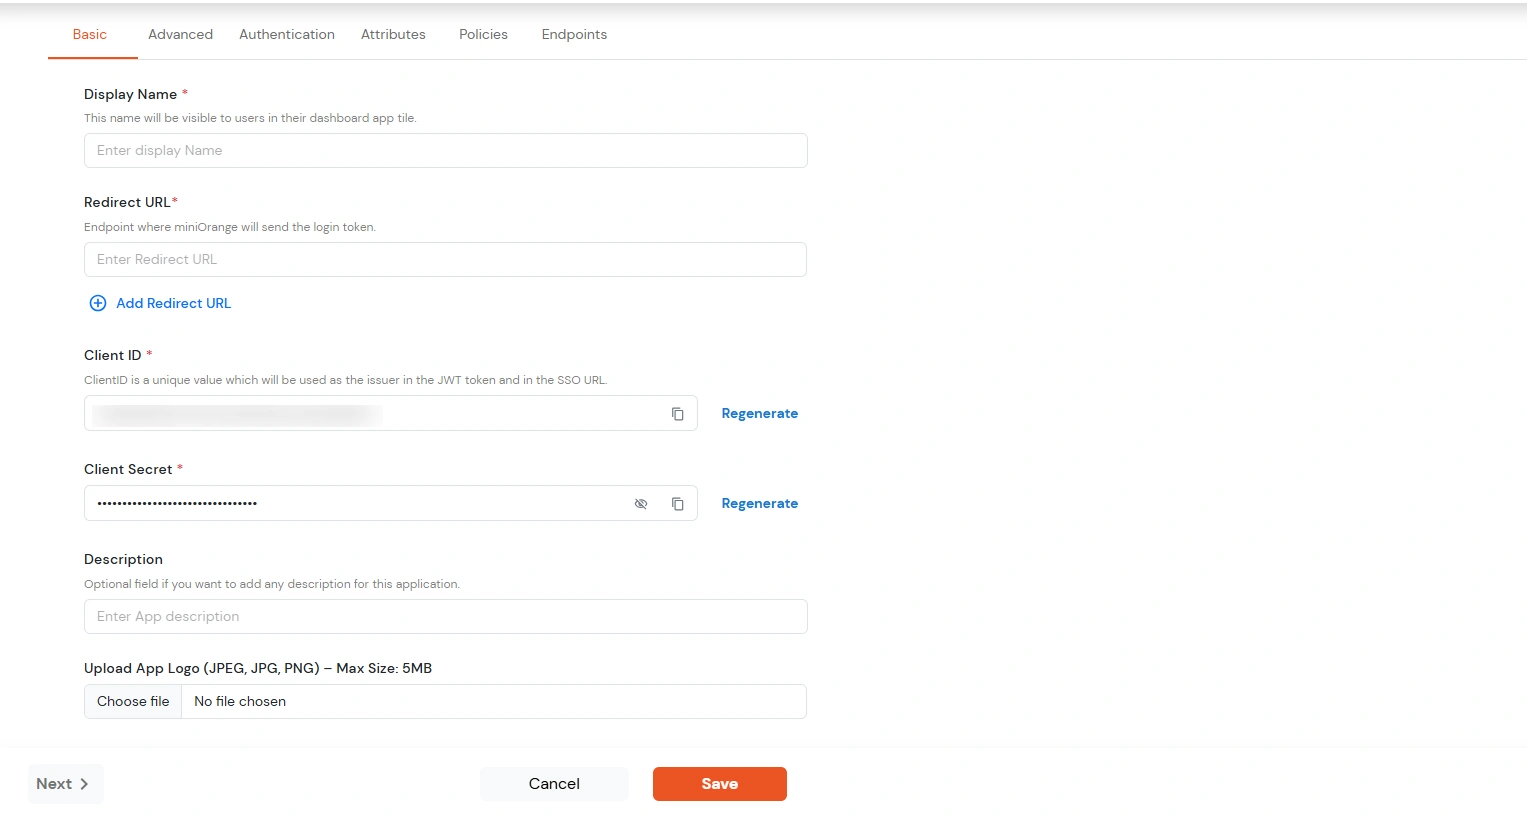
Sie können die folgenden Details in der Anwendung konfigurieren:
| Display Name |
Geben Sie die Display Name (d. h. der Name dieser Anwendung) |
| URL umleiten |
Geben Sie die URL umleiten (d. h. der Endpunkt, an den Sie Ihr JWT-Token senden/posten möchten). Sie können mehrere Weiterleitungs-URLs hinzufügen, indem Sie sie mit einem ';' trennen. Z. B. abc.com;xyz.com
|
| Kunden-ID |
Das Kunden-ID wird im Feld unten angezeigt. Klicken Sie auf das Zwischenablagesymbol, um es zu kopieren. |
| Kundengeheimnis |
Kundengeheimnis ist standardmäßig ausgeblendet. Klicken Sie auf das Augensymbol, um es einzublenden, und kopieren Sie es über das Zwischenablagesymbol. Dies wird im HS256-Signaturalgorithmus zur Generierung der Signatur verwendet.
|
| Beschreibung (optional) |
Fügen Sie bei Bedarf eine Beschreibung hinzu.
|
- Klicken Sie auf Gespeichert.
- Sie werden zum. Weitergeleitet Richtlinien .
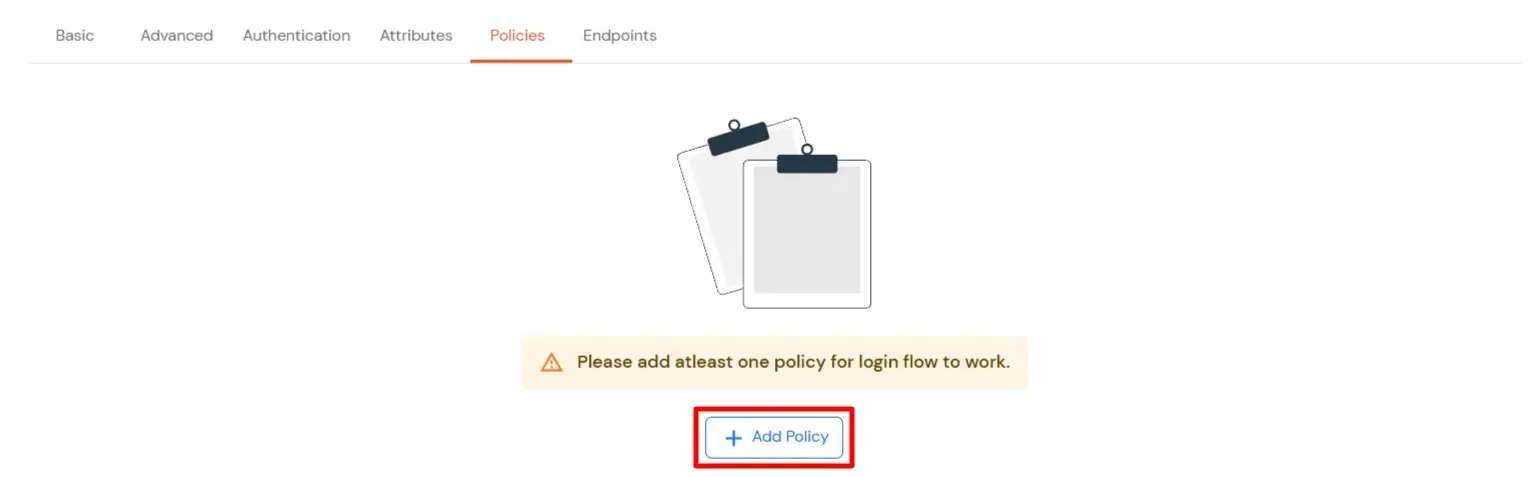
- Klicken Sie auf Gruppe zuweisen Taste. Ein neuer Gruppenzuordnung konfigurieren Das Modal-Fenster wird sich öffnen.
- Gruppe zuweisen: Wählen Sie die Gruppen aus, die Sie mit der Anwendung verknüpfen möchten. Sie können bis zu 20 Gruppen gleichzeitig auswählen.
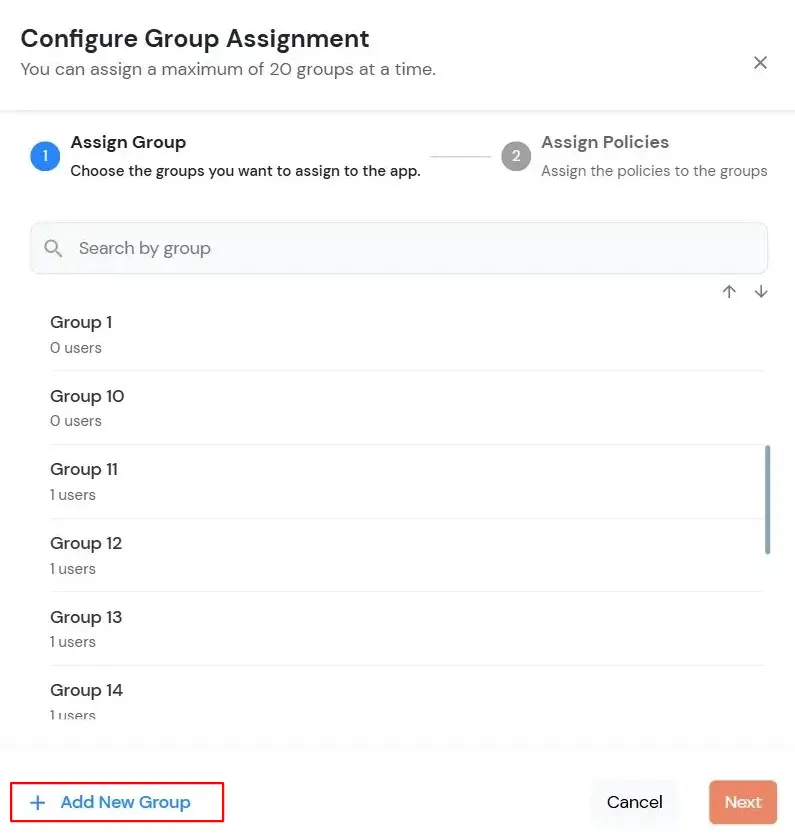
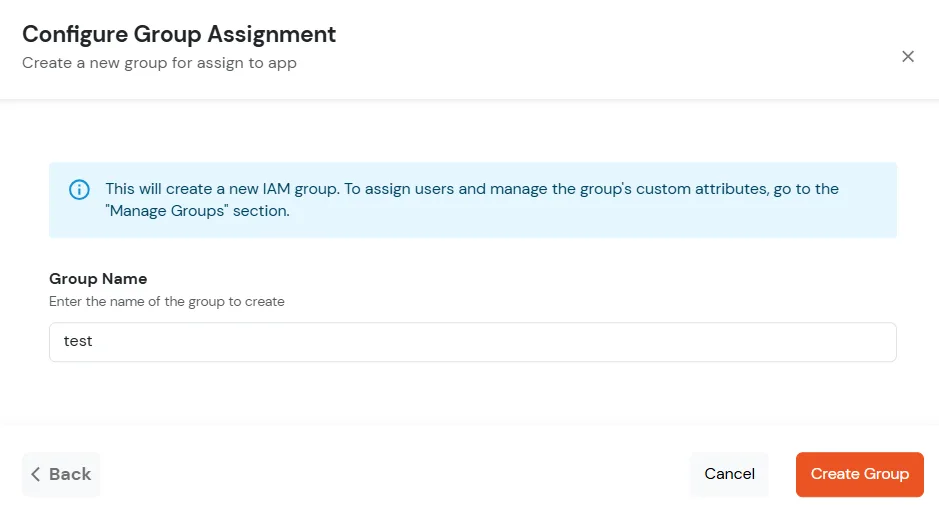
- Falls Sie eine neue Gruppe erstellen möchten, klicken Sie auf Neue Gruppe hinzufügen .
- Geben Sie den Gruppennamen ein und klicken Sie auf Gruppe erstellen.
- Klicken Sie auf Weiter.
- Richtlinien zuweisen: Fügen Sie den ausgewählten Gruppen die erforderlichen Richtlinien hinzu. Geben Sie folgende Details ein:
- Erster Faktor: Wählen Sie die Anmeldemethode aus dem Dropdown-Menü aus.
- Wenn Sie auswählen Passwort Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) und Adaptive Authentifizierung, wenn benötigt.
- Wenn Sie auswählen Passwortlos Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) wenn benötigt.
- Wenn Sie auswählen Magische Verbindung Als Anmeldemethode stehen folgende Optionen zur Verfügung:
- Anmeldung von anderen IP-Adressen aktivieren: Wenn diese Option aktiviert ist, können Benutzer den Magic Link von einer anderen IP-Adresse aus öffnen als derjenigen, von der er angefordert wurde.
- Anmeldung von anderen Geräten aktivieren: Wenn diese Option aktiviert ist, können Benutzer den Magic Link auf einem anderen Gerät öffnen als dem, mit dem er angefordert wurde.
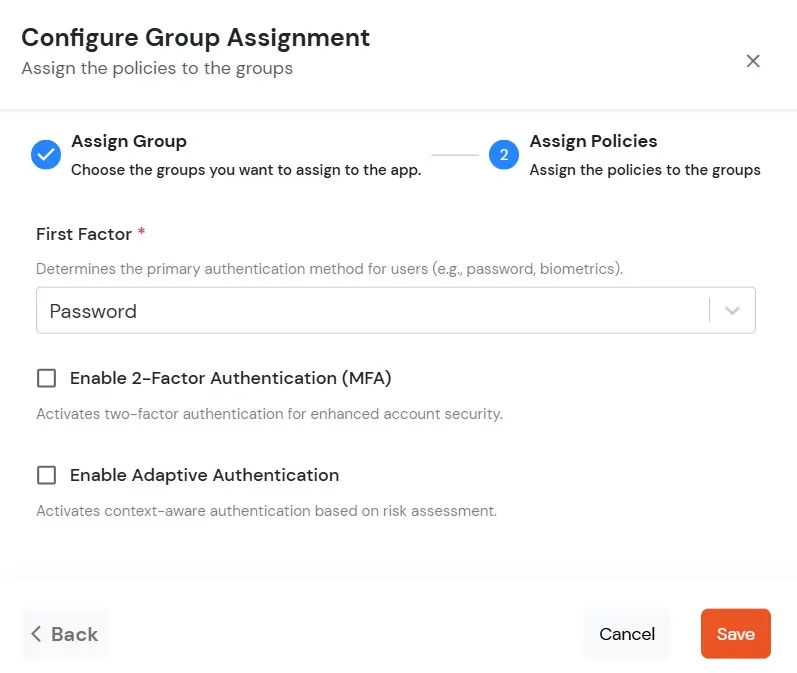
- Klicken Sie auf GespeichertFür alle ausgewählten Gruppen werden Richtlinien erstellt.
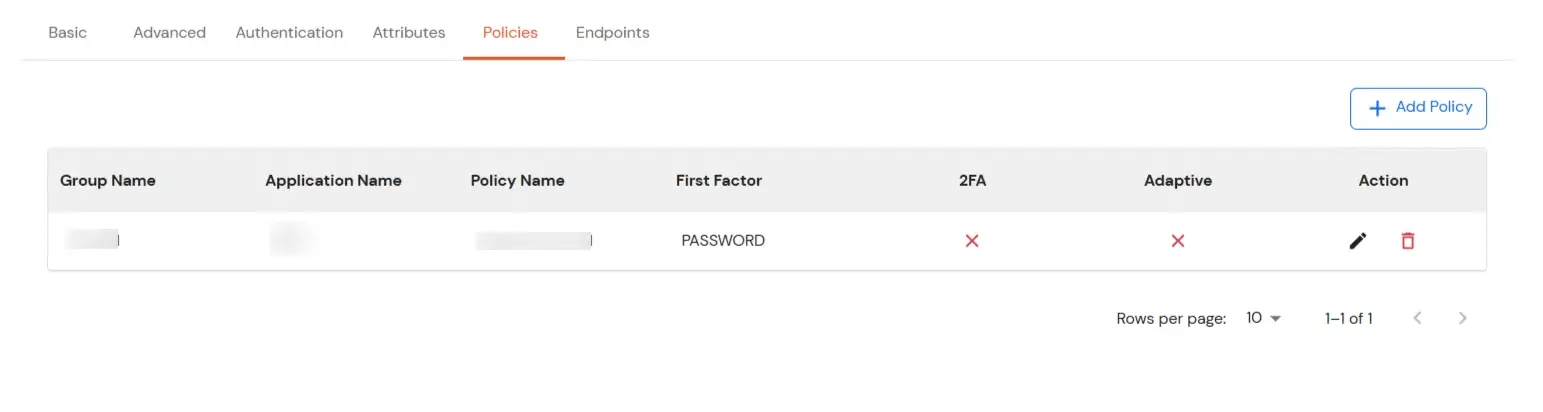
- Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.
- Klicken Sie auf Erweitert Tab.
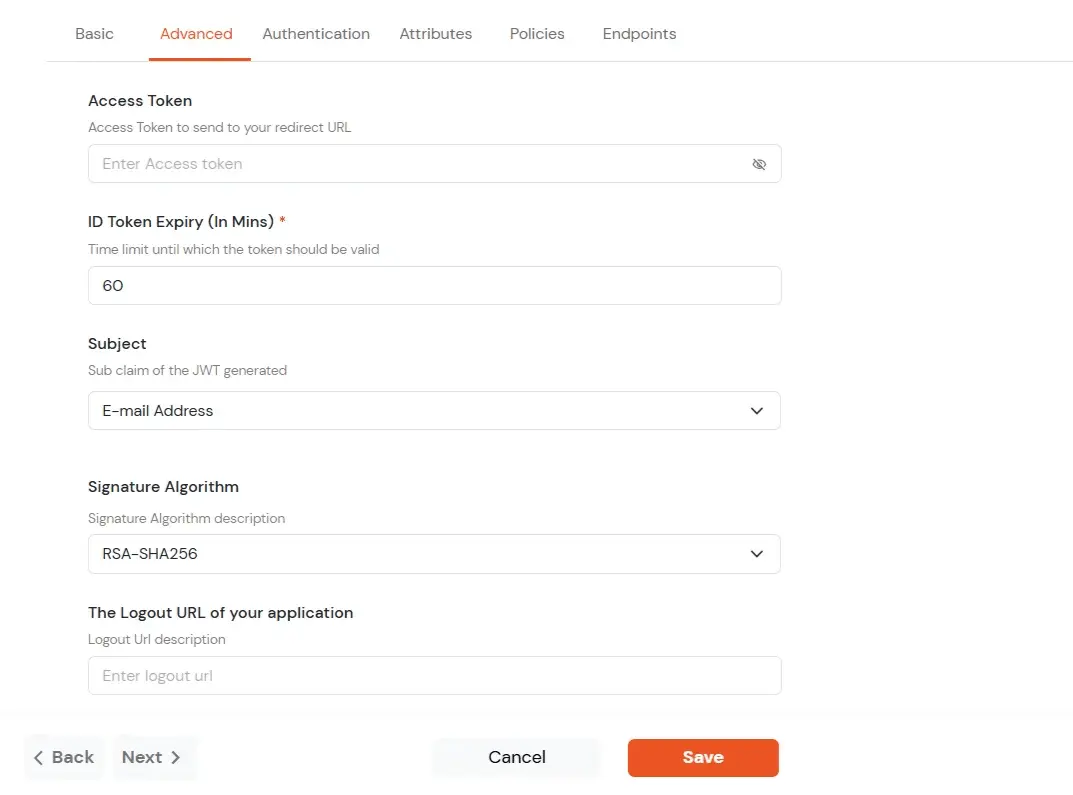
- Geben Sie bei Bedarf die folgenden Details ein:
| Zugangstoken |
Geben Sie das Zugriffstoken ein, das nach der Anmeldung eines Benutzers an Ihre Umleitungs-URL gesendet wird. Anhand dieses Tokens erkennt Ihre App, dass der Benutzer auf bestimmte Funktionen zugreifen darf. |
| Ablauf des ID-Tokens (in Min.) |
Legen Sie fest, wie lange (in Minuten) das ID-Token gültig sein soll. Nach Ablauf dieser Zeit muss sich der Benutzer erneut anmelden, um ein neues Token zu erhalten. |
| Betreff |
Wählen Sie aus, welche Informationen (z. B. die E-Mail-Adresse des Benutzers) zur Identifizierung im Token verwendet werden sollen. So erkennt Ihre App, welcher Benutzer angemeldet ist. |
| Signaturalgorithmus |
Wählen Sie Ihren Signaturalgorithmus aus der Dropdown-Liste aus. |
| Die Abmelde-URL Ihrer Anwendung |
Geben Sie die Webadresse ein, an die Benutzer nach der Abmeldung weitergeleitet werden sollen. |
| Gemeinsame Identität aktivieren |
Mit dieser Funktion können Sie steuern, ob eine bestimmte Anwendung von einem gemeinsam genutzten Benutzer aufgerufen werden kann oder nicht. |
- Signaturalgorithmen für JWT
RSA-SHA256
- Asymmetrisch, verwendet einen Satz privater und öffentlicher Schlüssel zum Generieren und Validieren der Signatur, die im JWT-Token enthalten ist.
- Der private Schlüssel wird zum Generieren der Signatur auf der IDP-Seite verwendet.
- Der öffentliche Schlüssel wird verwendet, um die Signatur auf der SP-Seite zu überprüfen.
- Den öffentlichen Schlüssel hierzu stellen wir zur Verfügung.
HS256
- Symmetrisch, verwendet den gleichen geheimen Schlüssel zum Generieren und Validieren der Signatur
- Der geheime Schlüssel kann in diesem Fall auf der App-Konfigurationsseite konfiguriert werden.
-
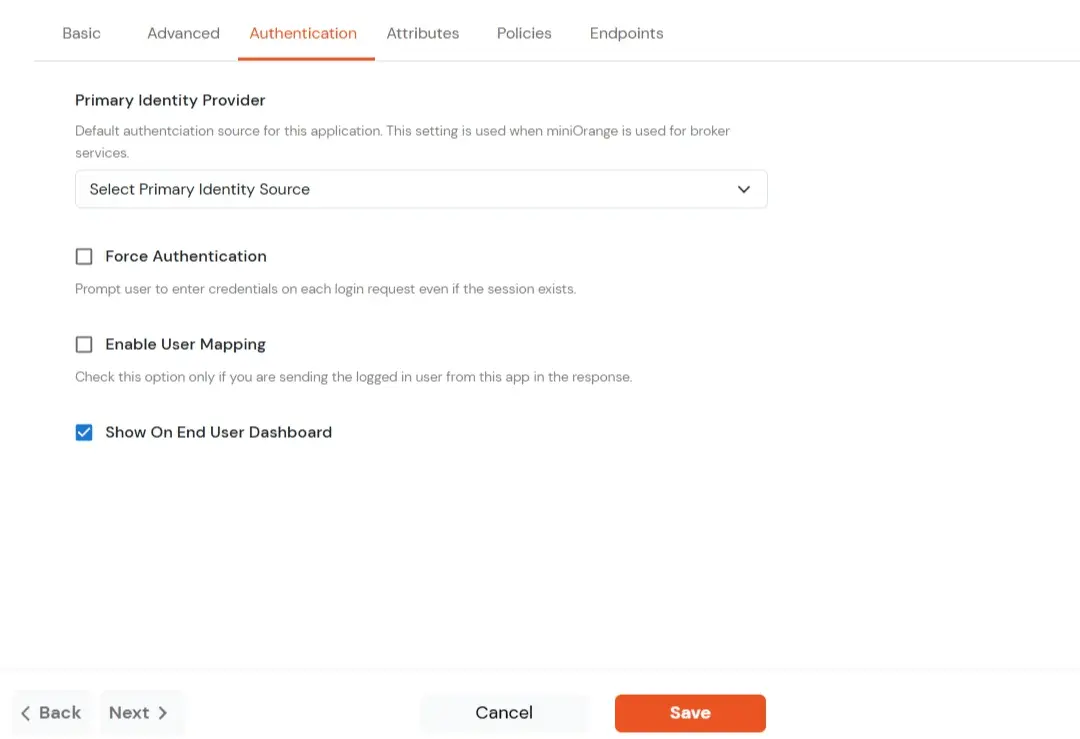
Wechseln Sie zu Anmeldeoptionen Tab.
| Primärer Identitätsanbieter |
Wählen Sie die Standard-ID-Quelle aus der Dropdown-Liste für die Anwendung. Andernfalls wird den Benutzern der Standard-Anmeldebildschirm angezeigt und sie können ihren eigenen IDP auswählen. [Wählen Sie in diesem Fall miniOrange.]
|
| Authentifizierung erzwingen |
Wenn Sie diese Option aktivieren, müssen sich Benutzer jedes Mal anmelden, auch wenn ihre Sitzung bereits besteht. |
| Benutzerzuordnung aktivieren |
Aktivieren Sie diese Option, wenn die App bei der Antwort anzeigen soll, welcher Benutzer angemeldet ist. |
| Auf Endbenutzer-Dashboard anzeigen |
Aktivieren Sie diese Option, wenn Sie diese App im Endbenutzer-Dashboard anzeigen möchten. |
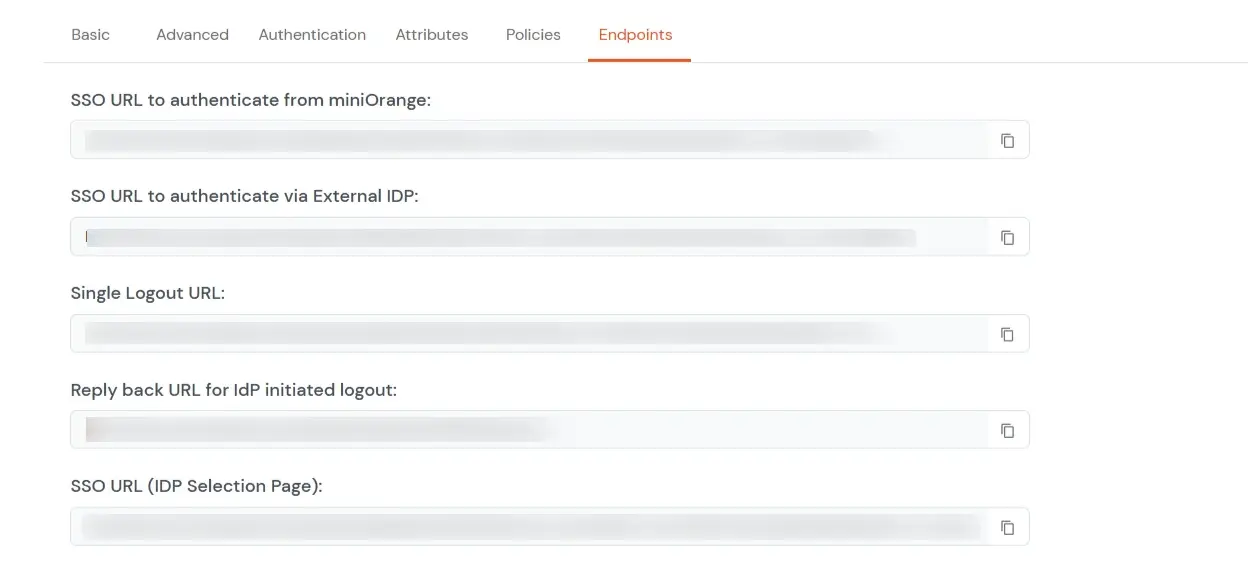
- Navigieren Endpunkte und kopieren Sie die folgenden Details:
-
Single Sign-On-URL:
- Diese URL wird verwendet, um die Benutzerauthentifizierung zum Abrufen des JWT-Tokens zu initiieren.
- Nehmen Sie redirect_uri als einen der Abfrageparameter.
- Nach erfolgreicher Authentifizierung auf der IDP-Seite wird im IDP eine aktive Benutzersitzung erstellt und der Benutzer mit dem JWT-Token zum Redirect_uri weitergeleitet.
-
-
Single-Logout-URL:
- Diese URL wird verwendet, um den Benutzer vom IDP abzumelden, indem die aktive Benutzersitzung entfernt wird.
- Nehmen Sie redirect_uri als einen der Abfrageparameter.
- Nach dem Entfernen der aktiven Benutzersitzung leitet der IDP den Benutzer zum Redirect_uri weiter.
-
Antwort-URL für vom IdP initiierte Abmeldung:
- Diese URL wird verwendet, um die Abmeldung einzuleiten, falls die JWT-Benutzeranmeldung über IDP initiiert wurde [Benutzer hat sich beim Dashboard angemeldet
und dann vom Dashboard aus den Login für die App initiiert.]
- Nachdem sich der Benutzer vom IDP abgemeldet hat, wird er zur Anmeldeseite des IDP-Dashboards weitergeleitet.
2. Hinzufügen eines Skripts auf der Seite von Squarespace
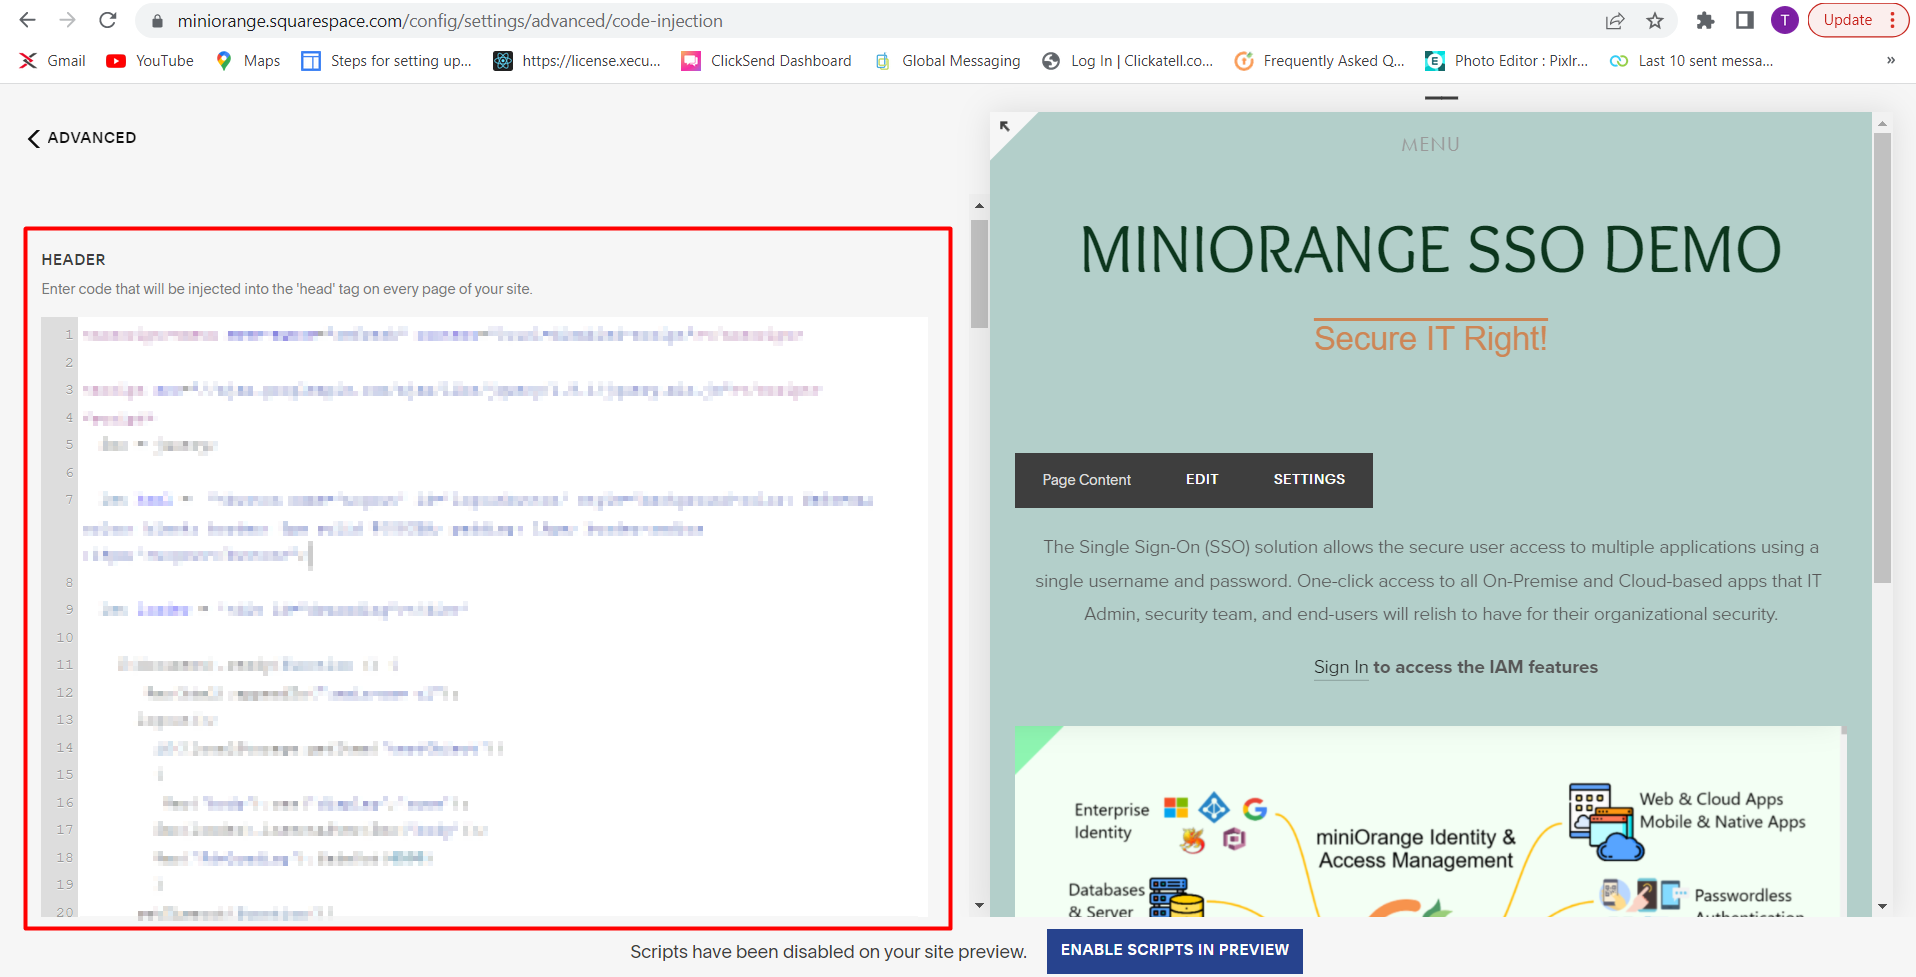
- Um SSO auf Squarespaces Seite zu aktivieren, müssen Sie lediglich ein benutzerdefiniertes Skript.
- Zu unseren Stellenangeboten um das benötigte Skript herunterzuladen oder Sie können uns unter erreichen idpsupport@xecurify.com jederzeit, wenn Sie Hilfe bei der Integration benötigen.
- Aktivieren Sie vor dem Hinzufügen des Skripts den abgesicherten Modus, indem Sie der URL Ihrer Site /safe hinzufügen. Dadurch wird verhindert, dass das Skript auf Ihrer Administratorseite ausgeführt wird.
- Als nächstes gehe zu Einstellungen → Erweitert → Code-Injektion und fügen Sie das heruntergeladene Skript wie unten gezeigt in den Header-Bereich ein:
3. Konfigurieren Sie Ihr Benutzerverzeichnis
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards.

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- Geben Sie LDAP ein Display Name und Identifizieren Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Kennwortrichtlinie aus AD importieren
- Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
miniOrange lässt sich in verschiedene externe Benutzerquellen wie Verzeichnisse, Identitätsanbieter usw. integrieren.
4. SSO-Konfiguration testen
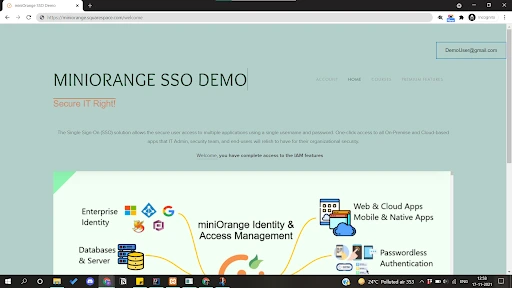
Verwenden der SP-initiierten Anmeldung
- Nehmen wir an, Sie haben konfiguriert miniOrange als Ihr Benutzerspeicher.
- Beim Zugriff auf die Single Sign-On-URL wie in der erwähnt zweite Schritt: Sie werden nach den Anmeldeinformationen für miniOrange gefragt.
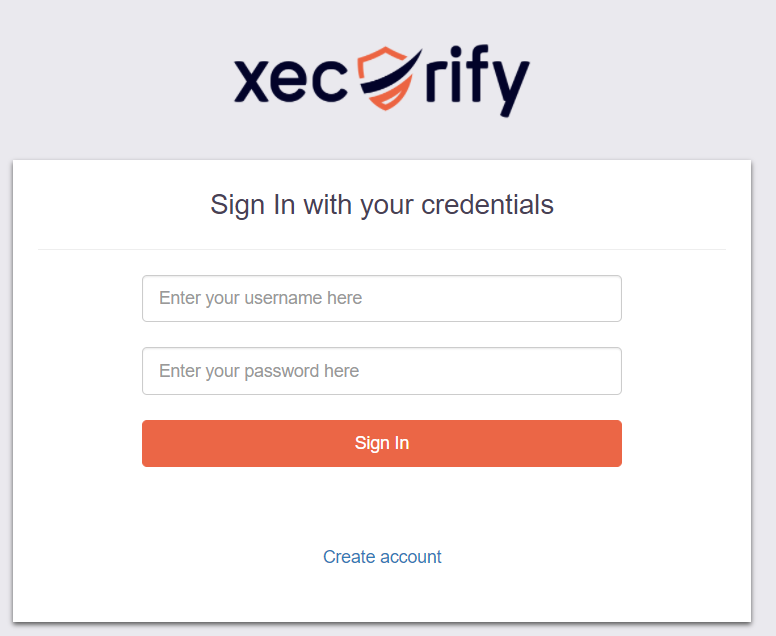
- Wenn Sie die gültigen Anmeldeinformationen eingeben, werden Sie erfolgreich bei Squarespace angemeldet.
Verwenden der IDP-initiierten Anmeldung
- Melden Sie sich mit Ihren Anmeldeinformationen bei miniOrange IdP an.
- Klicken Sie im Endbenutzer-Dashboard auf das Squarespace Anwendung konfiguriert, um den SSO-Flow zu testen.
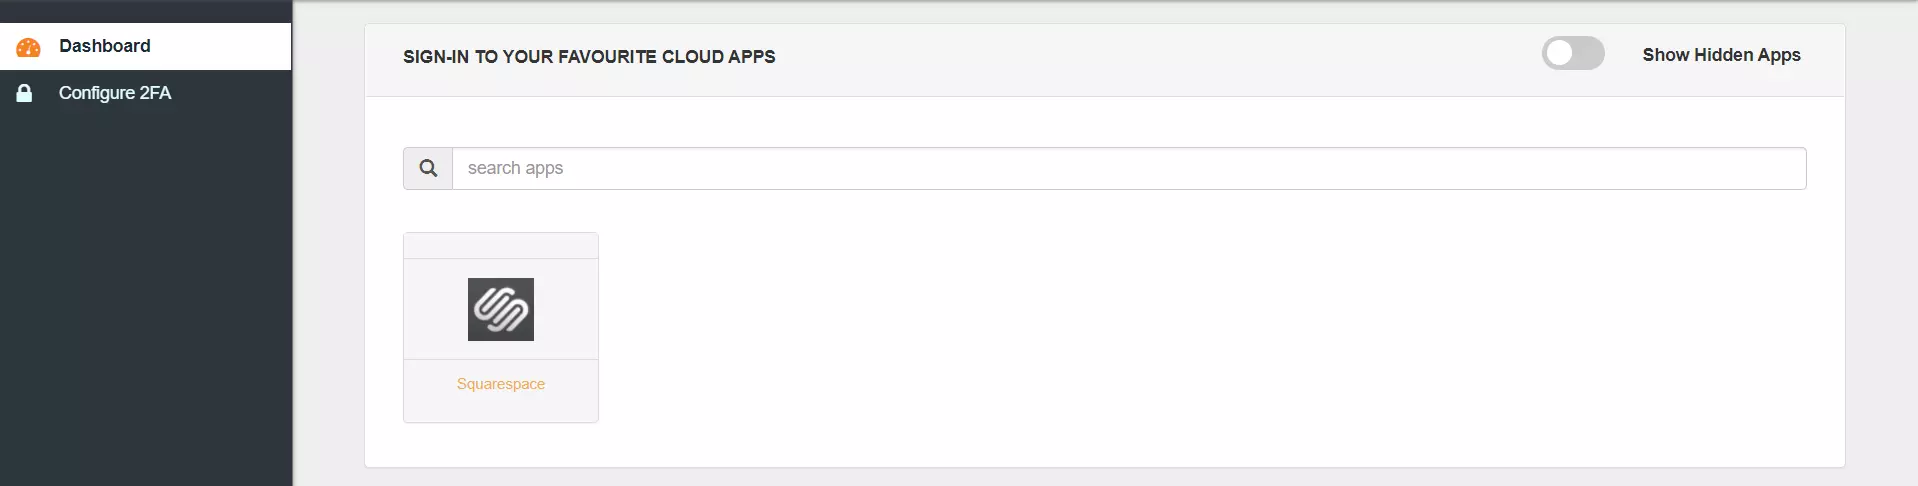
- Sie werden erfolgreich bei Squarespace angemeldet.
Verwenden der SP-initiierten Anmeldung
- Nehmen wir an, Sie haben konfiguriert Okta als IDP.
- Beim Zugriff auf die Single Sign-On-URL wie in der erwähnt zweite Schritt werden Sie aufgefordert, Ihre Okta-Anmeldeinformationen einzugeben.
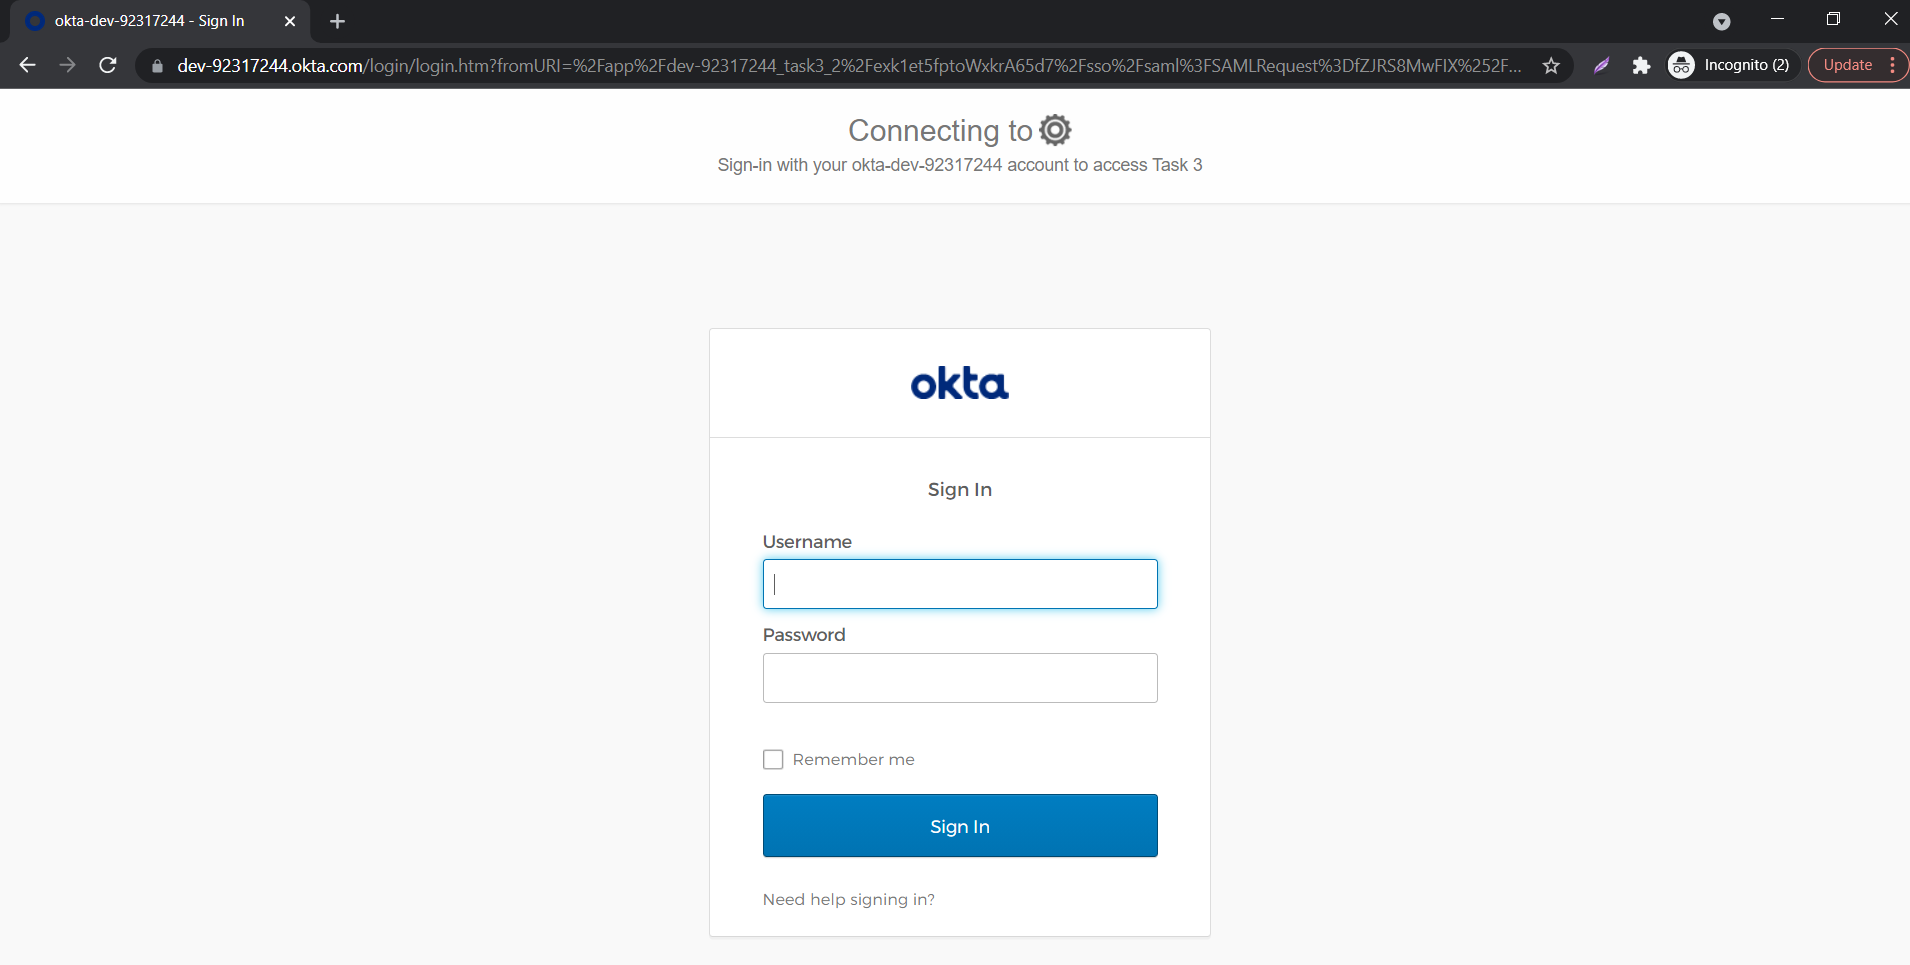
- Wenn Sie die gültigen Anmeldeinformationen eingeben, werden Sie erfolgreich bei Squarespace angemeldet.
Verwenden der IDP-initiierten Anmeldung
- Melden Sie sich mit Ihren Anmeldeinformationen bei Okta an.
- Klicken Sie auf Administrator , um auf die Admin-Konsole zuzugreifen, und klicken Sie dann auf Anwendungen.
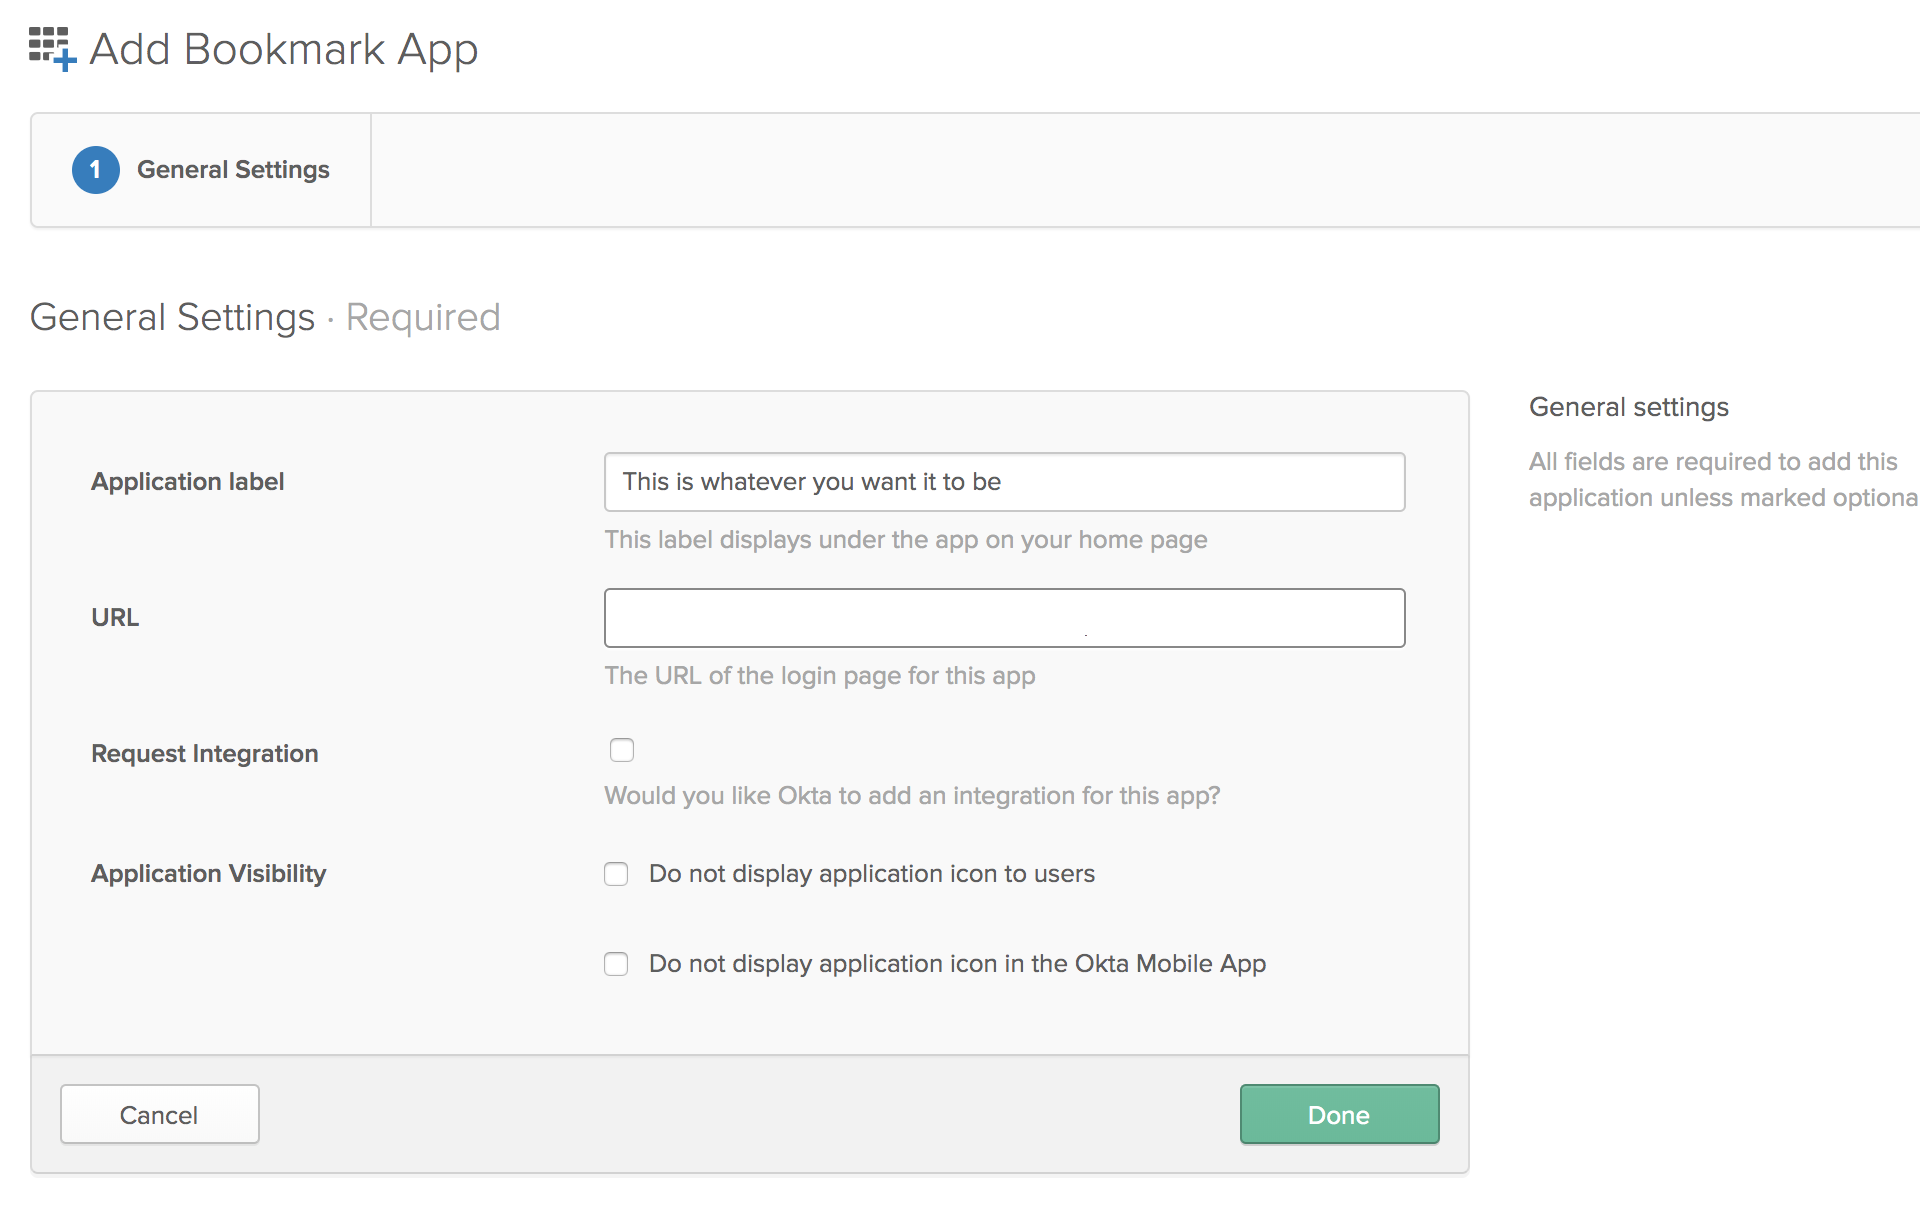
- Klicken Sie auf Anwendung hinzufügen und suchen Sie nach "Bookmark App", und klicken Sie auf Speichern im linken Bereich.
- Wählen Sie einen beliebigen App-Namen als Anzeigename.
- Geben Sie im Abschnitt URL die SSO-URL das wird in der JWT-App angegeben.
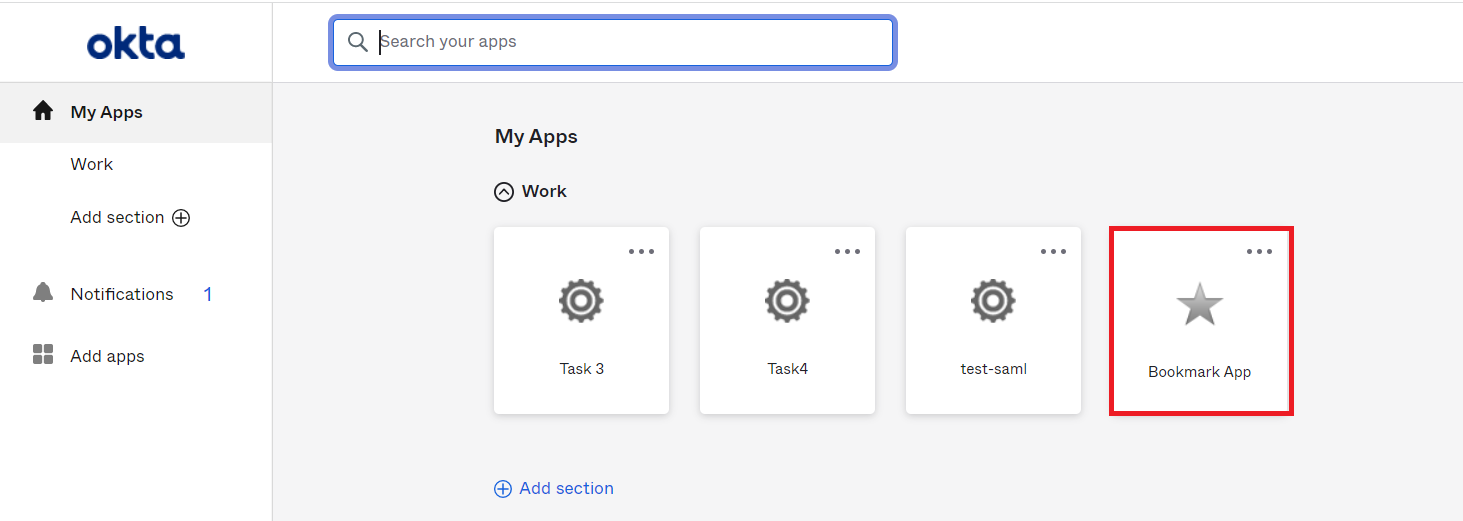
- Klicken Sie auf Gespeichert.
- Klicken Sie im Endbenutzer-Dashboard auf das Squarespace Lesezeichenanwendung konfiguriert, um den SSO-Flow zu testen.
- Sie werden erfolgreich bei Squarespace angemeldet.
Externe Referenzen