SAP SuccessFactors SAML Single Sign-On (SSO)
Die Successfactors SAML Single Sign-On (SSO) -Lösung von miniOrange ermöglicht die sichere Anmeldung per Single Sign-On bei der SAP SuccessFactors -Plattform sowie bei allen anderen On-Premise- und Cloud-Anwendungen mit einem einzigen Satz von Anmeldeinformationen oder den bestehenden Anmeldeinformationen von Identitätsanbietern.
Mit miniOrange Successfactors SSO können Sie:
- Ermöglichen Sie Ihren Benutzern die automatische Anmeldung bei Successfactors.
- Verfügen Sie über eine zentrale und einfache Zugriffskontrolle der Benutzer.
- Einfache Verbindung mit jeder externen Identitätsquelle wie Azure AD, ADFS, Cognito usw.
Kostenlose Installationshilfe
miniOrange bietet Ihnen kostenlose Unterstützung durch ein Beratungsgespräch mit unseren Systemingenieuren bei der Installation oder Einrichtung der SuccessFactors SSO-Lösung in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
Unterstützte SSO-Funktionen
Die SAML-Integration von miniOrange SuccessFactors unterstützt die folgenden Funktionen:
- Vom SP initiierte SSO-Anmeldung: Benutzer können über eine URL oder ein Lesezeichen auf ihr SuccessFactors-Konto zugreifen. Sie werden zur Anmeldung automatisch zum miniOrange-Portal weitergeleitet. Sobald sie sich angemeldet haben, werden sie automatisch weitergeleitet und bei SuccessFactors angemeldet.
- Vom IdP initiierte SSO-Anmeldung: Benutzer müssen sich zuerst bei miniOrange anmelden und dann auf das SuccessFactors-Symbol im Anwendungs-Dashboard klicken, um auf SuccessFactors zuzugreifen. (Wenn Sie weitere Identitätsquellen eingerichtet haben, melden Sie sich bei dieser Plattform an.)
- JIT-Bereitstellung: Ermöglicht die automatische Erstellung von Benutzerkonten in SuccessFactors, wenn sich eine Person zum ersten Mal über Desktop SSO, IDP oder Active Directory (AD)-Authentifizierung anmeldet.
- Einzelabmeldung: Mit dieser Funktion werden Sie automatisch von allen Anwendungen abgemeldet, die mit dem Identitätsanbieter (IdP) verbunden sind, wenn Sie sich von SuccessFactors org oder einer anderen App abmelden.
- Fordern Sie von Benutzern die Anmeldung per SSO an: Single Sign-on kann die Anmeldung aller Benutzer per SSO verpflichtend machen. Dadurch wird verhindert, dass sich Personen über andere Quellen anmelden und das Anmeldesystem umgehen. Niemand kann sich direkt anmelden, sodass der Vorgang rationalisiert und sicher ist.
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für SAP SuccessFactors Single Sign-On (SSO).
1. SAP SuccessFactors in miniOrange konfigurieren
- Melden Sie sich bei miniOrange an Admin-Konsole.
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

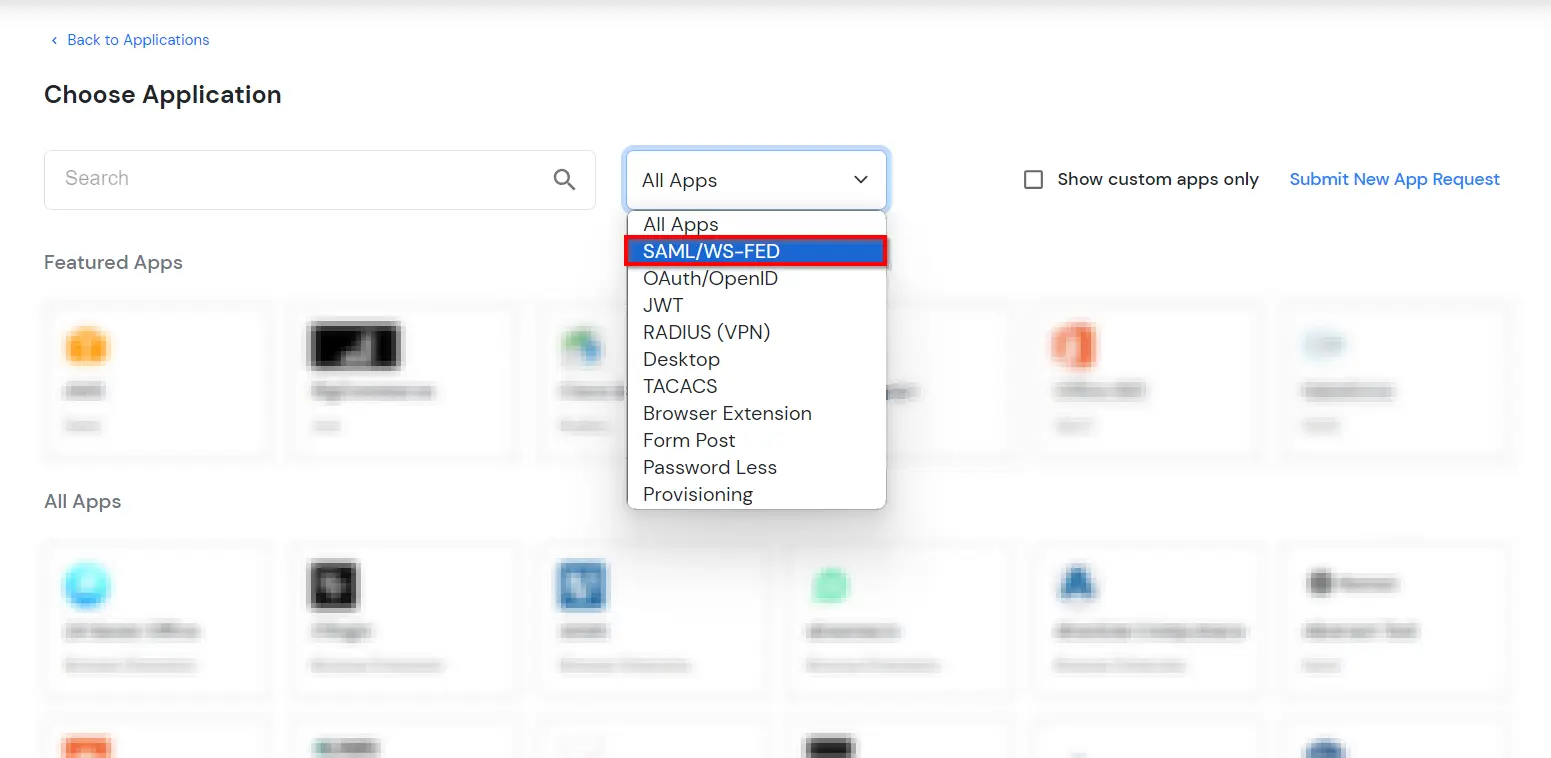
- In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.
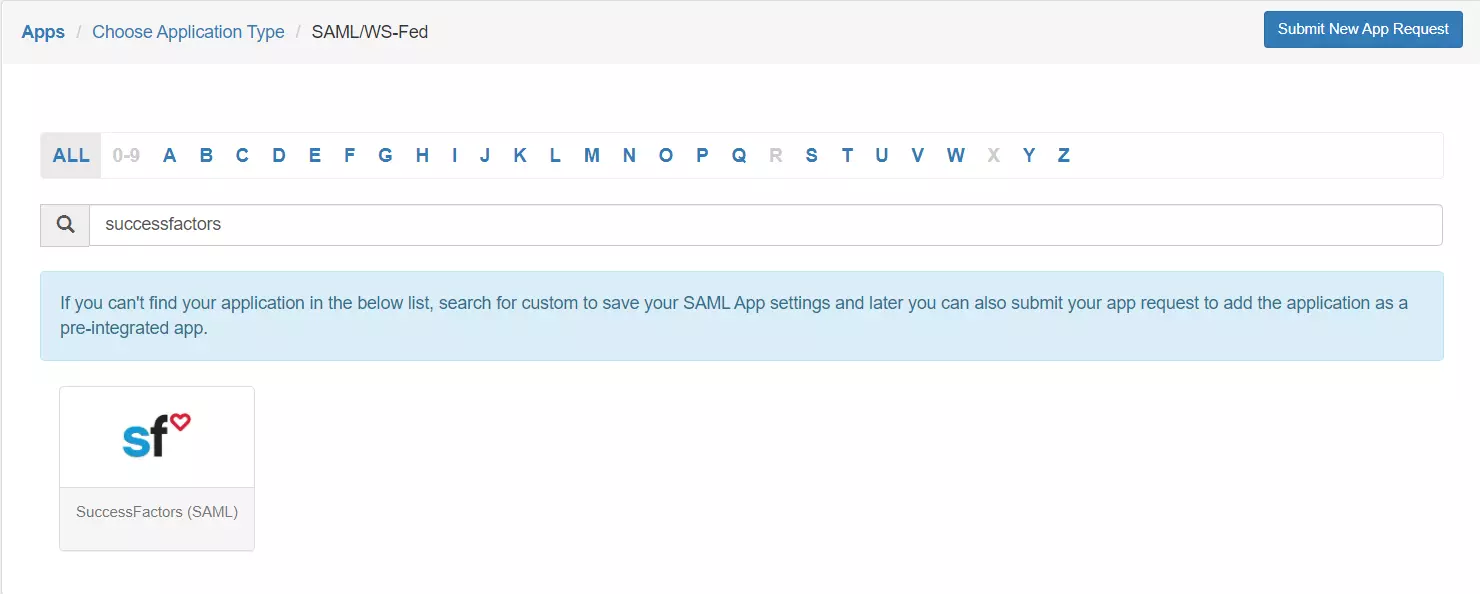
- Suchen Sie nach SAP-Erfolgsfaktoren Wenn Sie SAP SuccessFactors nicht in der Liste finden, suchen Sie nach Original und Sie können Ihre Anwendung einrichten in Benutzerdefinierte SAML-App.
Voraussetzungen für die Konfiguration von SAML als Authentifizierungsmethode für Single Sign-On in miniOrange:
- Bevor Sie die SAML-Einzelanmeldung für die SAP-SuccessFactors-Webanwendung konfigurieren, müssen Sie Folgendes von der Anwendungseinstellungsseite des SAP-SuccessFactors-Verwaltungsportals abrufen:
- Ein aktives SAP SuccessFactors-Konto mit Administratorrechten für Ihre Organisation.
- Abonnement für SAP SuccessFactors Single Sign-On (SSO): Kontakt SAP SuccessFactors Kundensupport-Team (um die SSO-Funktion für Ihr Konto zu aktivieren und zu testen).
- Und fügen Sie Ihrer Anfrage die folgenden SAML-Metadateninformationen des Identitätsanbieters bei - SAML-Aussteller, SAML-Verifizierungszertifikat, Umleitungs-URL (Siehe Schritt 1) mit Ihrer Anfrage.
- Nach der Bearbeitung Ihrer Anfrage aktivieren sie SAML 2.0 Single Sign-On für Ihre Anwendung, stellen Ihnen die SAML-URL und die Zielgruppenbeschränkung bereit (sofern Sie über einen benutzerdefinierten Wert verfügen) und dann können Sie die SAML-SSO-Konfigurationsfunktion konfigurieren und testen.
- Gehen Sie zurück zu Ihrem miniOrange Admin Dashboard, um die SAP SuccessFactors-Plattform zu konfigurieren und die Anwendungseinstellungen für die SAML-Authentifizierung abzuschließen.
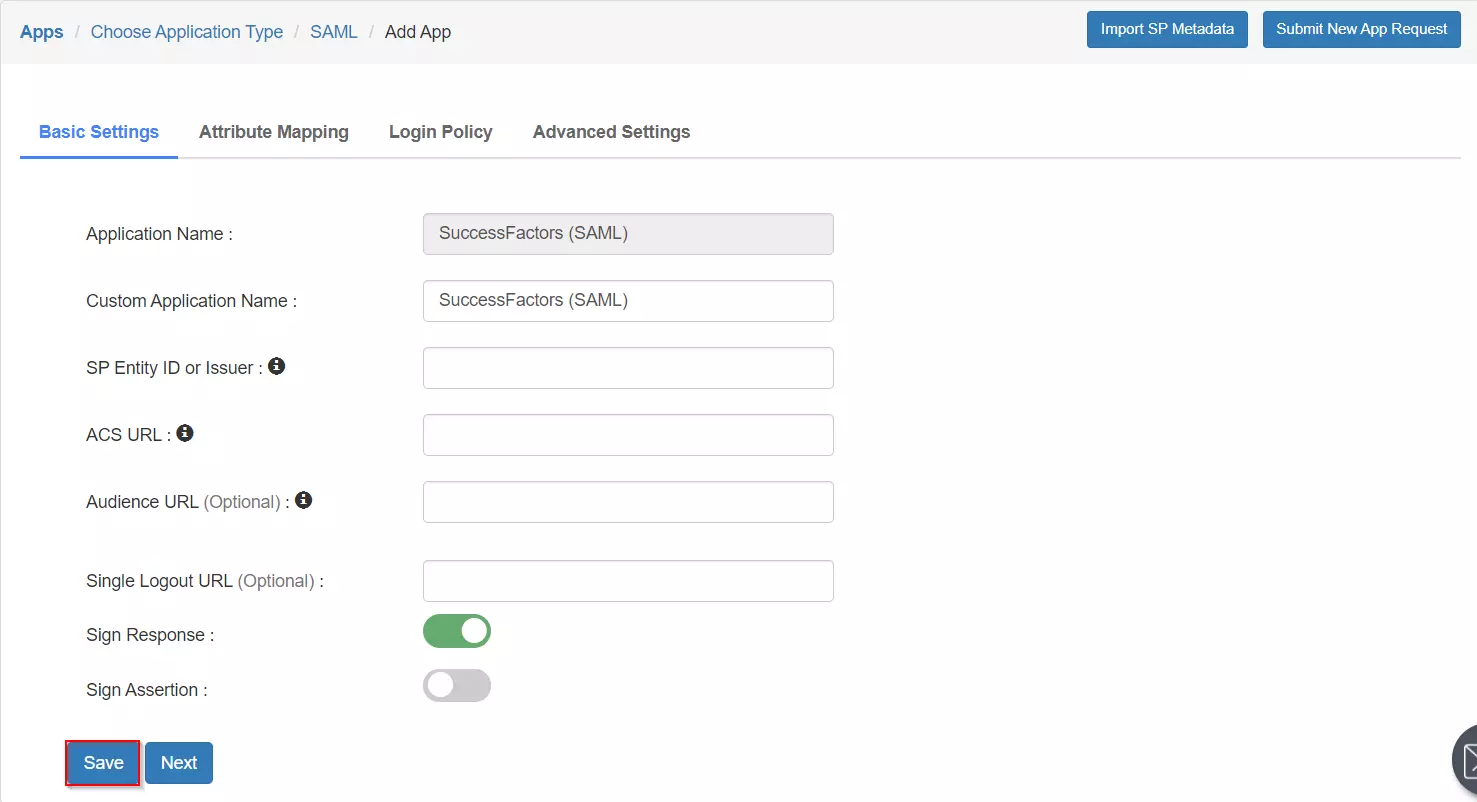
- Geben Sie die folgenden Werte in die entsprechenden Felder ein.
|
SP-Entitäts-ID oder Aussteller:
|
https://www.sap.com/a/your_samlname |
|
AC-URL:
|
https://www.sap.com/a/your_samlname |
|
Namenskennung:
|
E-Mail-Addresse |
- Klicken Sie auf Gespeichert um weiter zu gehen.
Sie können die Anwendung mit den folgenden Schritten bearbeiten:
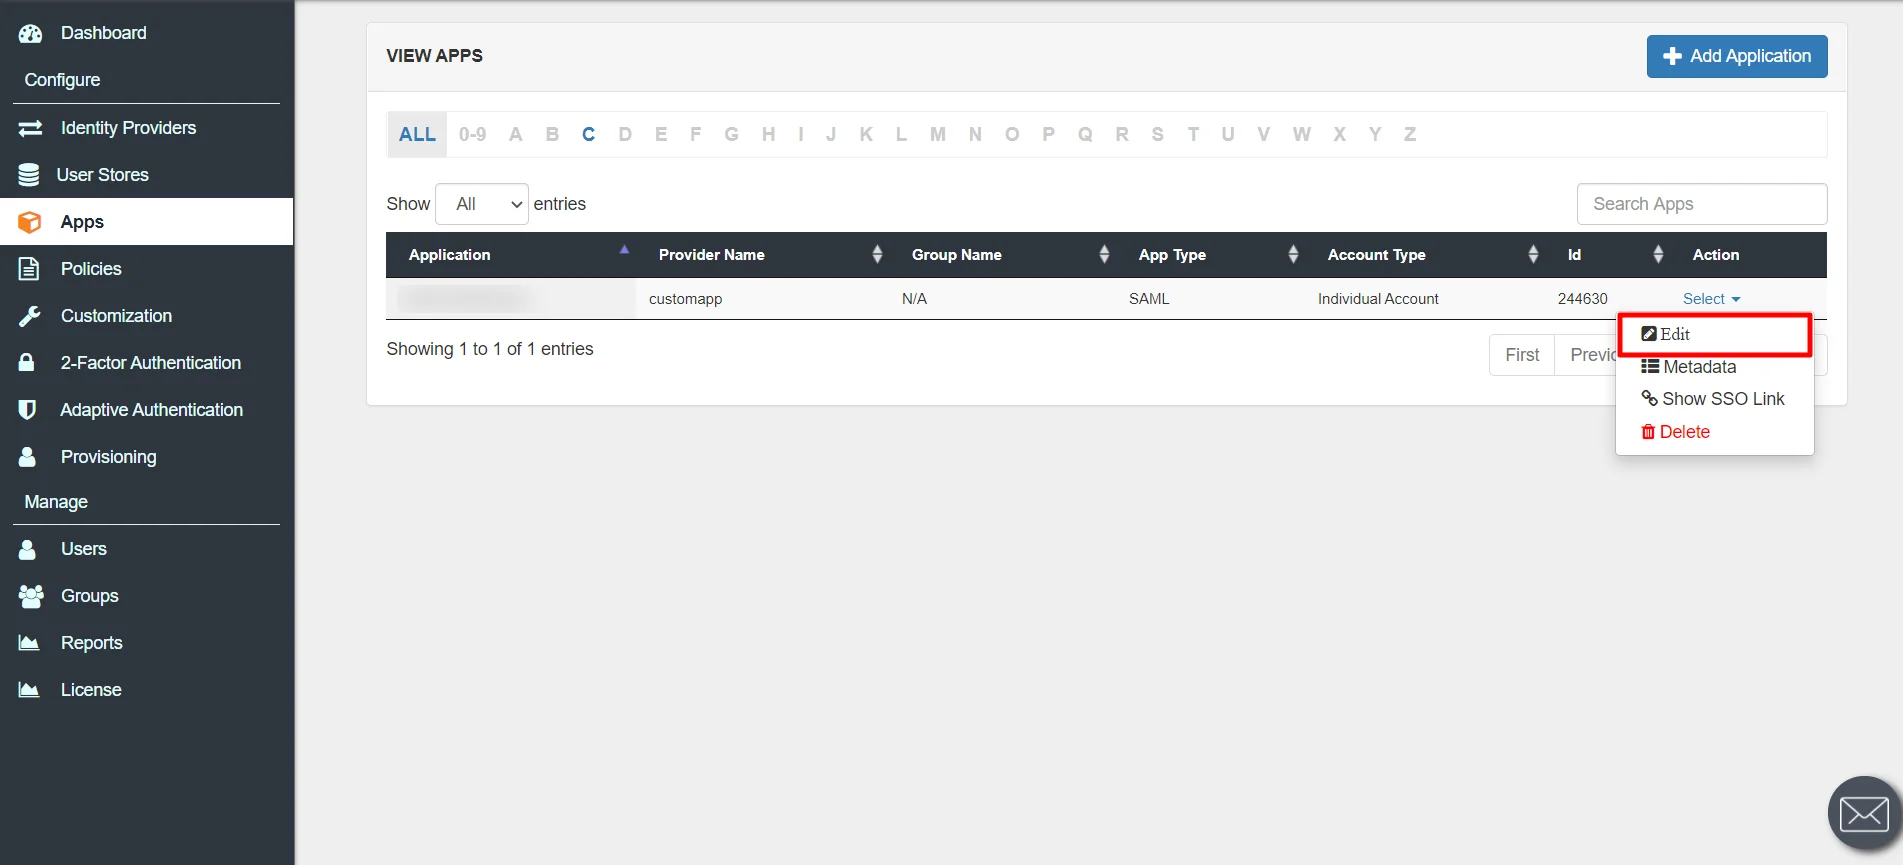
- Zurück Nach Apps >> Apps verwalten.
- Suchen Sie nach Ihrer App und klicken Sie auf das wählen im Aktionsmenü für Ihre App.
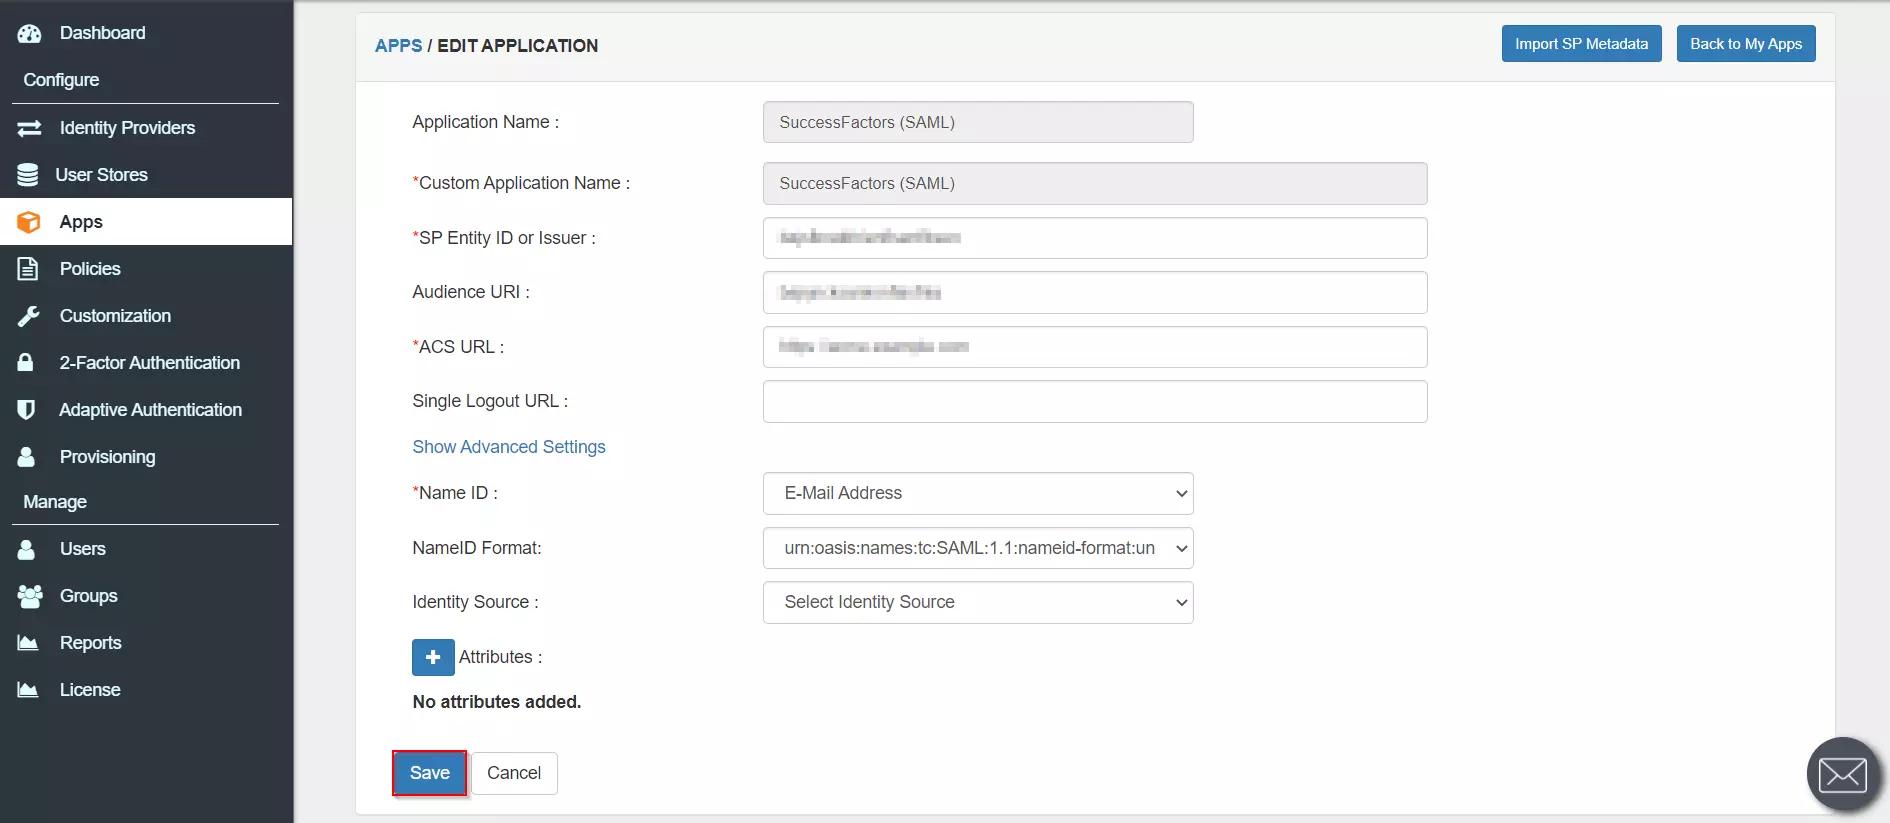
- Klicken Sie auf Bearbeiten und hier können Sie erweiterte Einstellungen konfigurieren wie NameID-Format, Attribute und Identitätsquelle.
- Nachdem Sie die erweiterten Einstellungen für Ihre SAP SuccessFactors-App konfiguriert haben, klicken Sie auf Gespeichert .
Holen Sie sich IDP-Metadatendetails zum Hochladen in die SAP SuccessFactors-Webanwendung:
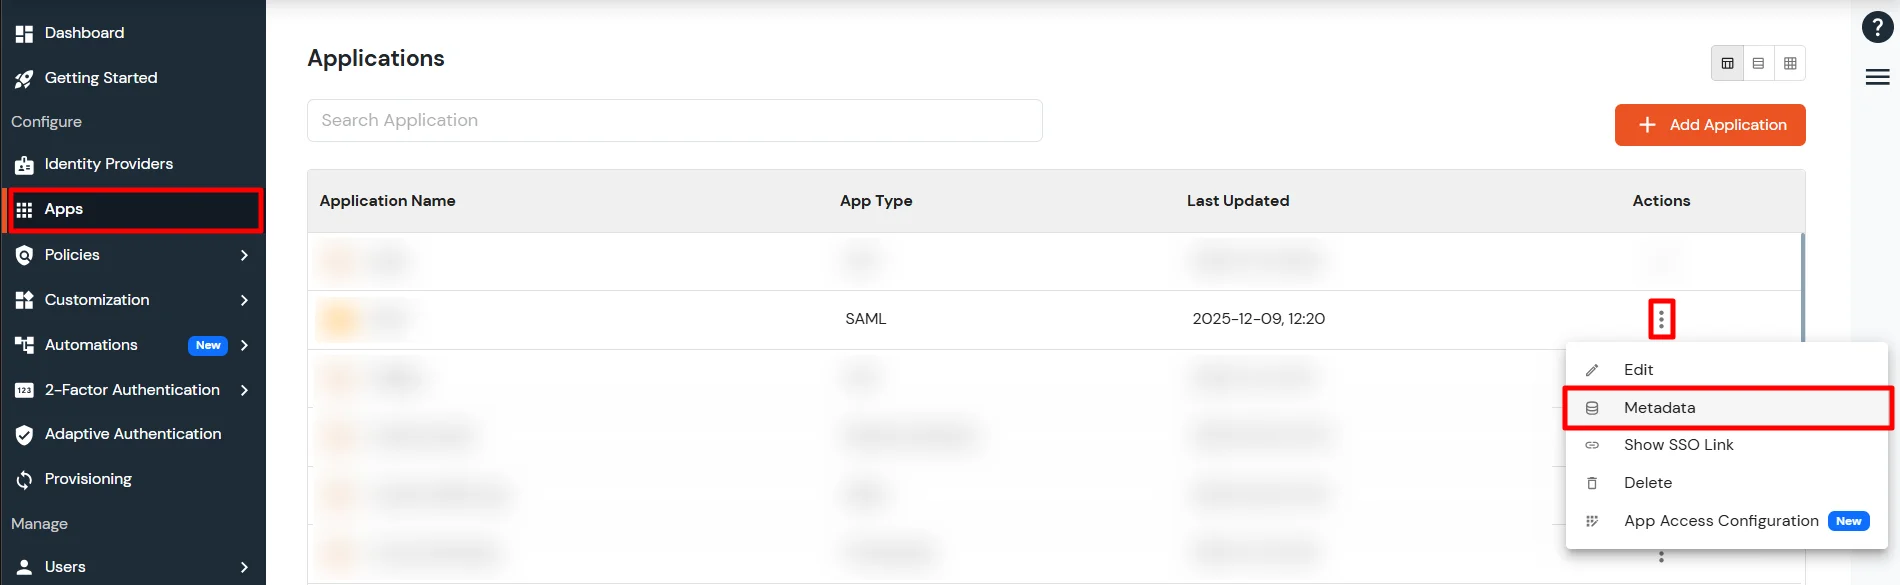
- Zurück Nach Apps >> Apps verwalten.
- Suchen Sie nach Ihrer App und klicken Sie auf das wählen im Aktionsmenü für Ihre App.
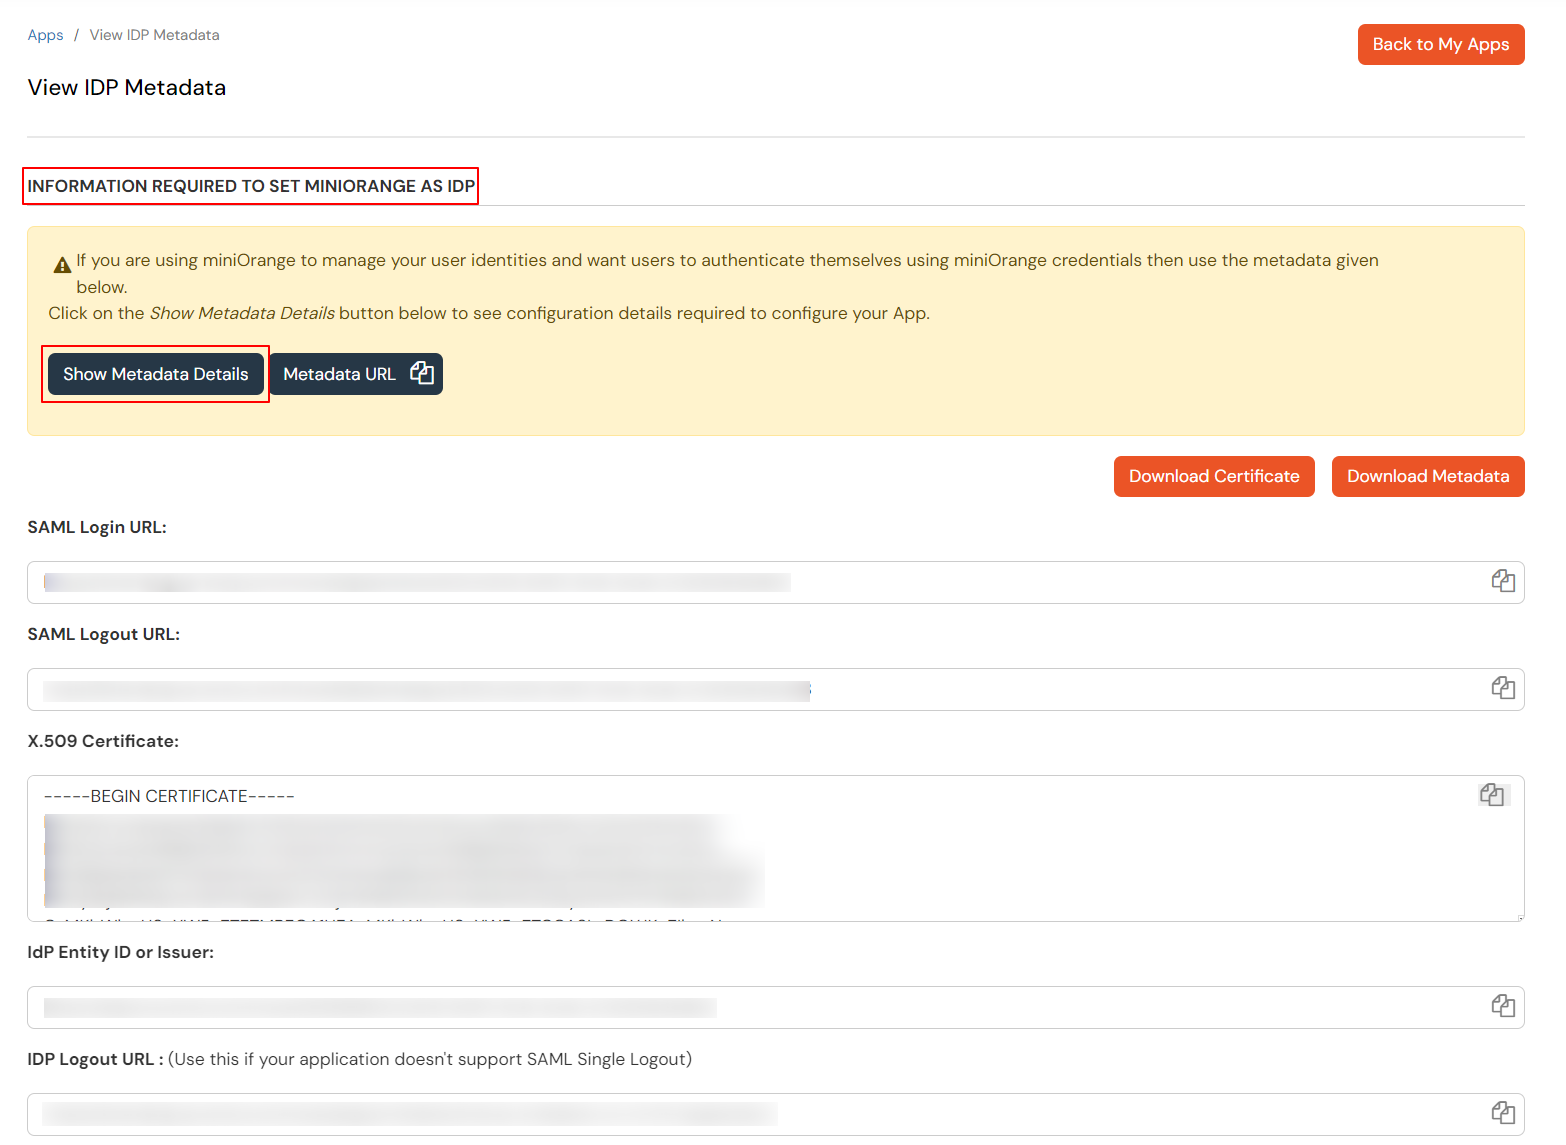
- Klicken Sie auf Metadaten um Metadatendetails abzurufen, die später benötigt werden. Klicken Sie auf verbindung um den vom IDP initiierten SSO-Link für SuccessFactors anzuzeigen.
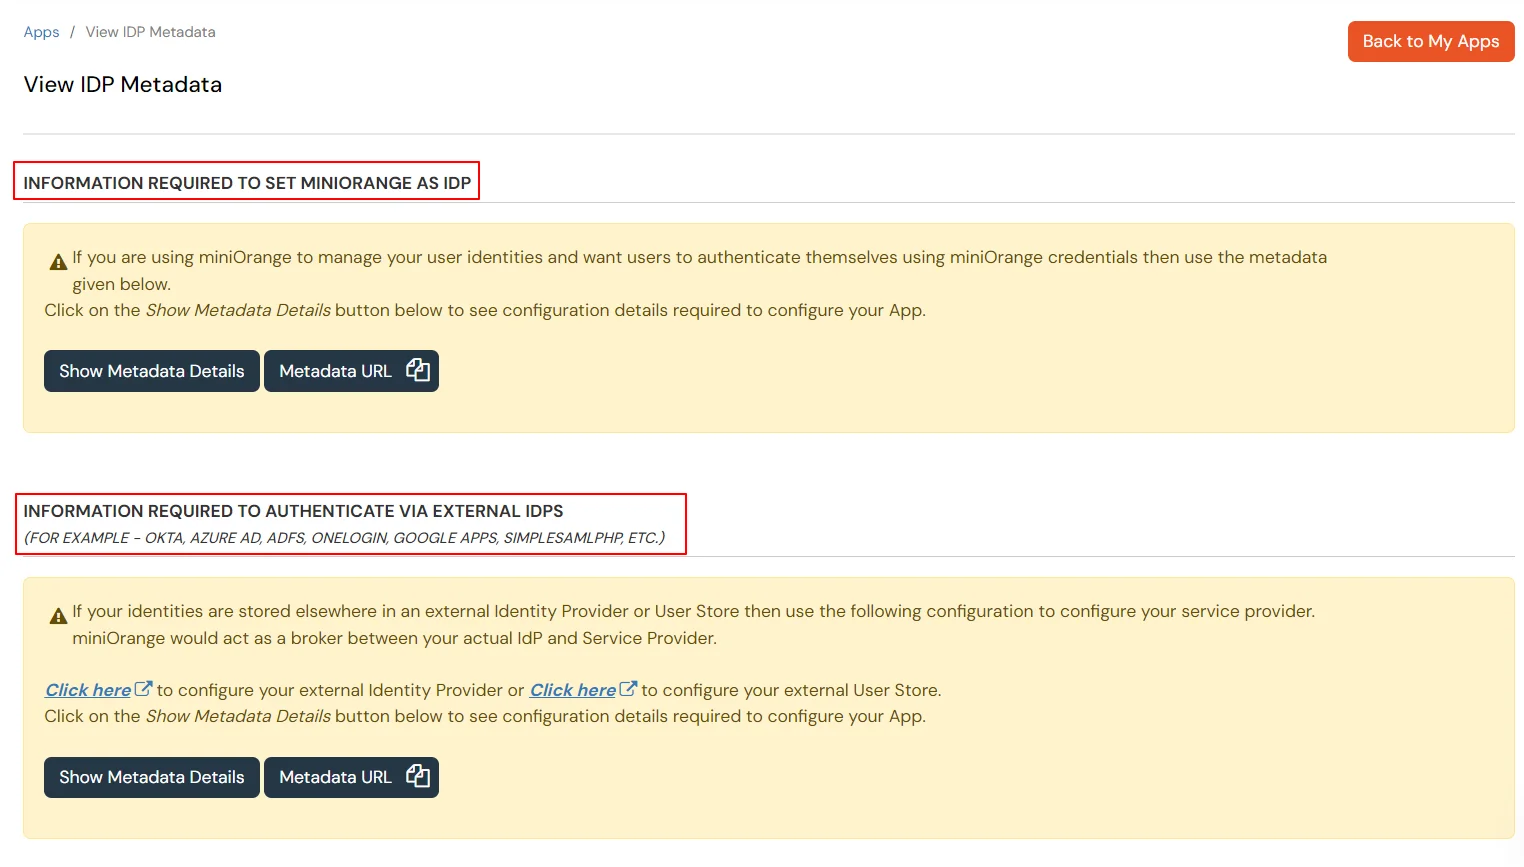
- Hier sehen Sie 2 Optionen, wenn Sie einrichten miniOrange als IDP Kopieren Sie die Metadaten zu miniOrange, wenn Sie sich authentifizieren möchten über externe IDPs (Okta, AZURE AD, ADFS, ONELOGIN, GOOGLE APPS) Sie können Metadaten aus dem 2. Abschnitt abrufen, wie unten gezeigt.
- Behalten SAML-Anmelde-URL , SAML-Abmelde-URL und klicken Sie auf Zertifikat herunterladen Schaltfläche zum Herunterladen des Zertifikats, das Sie benötigen in Schritt 2:.
2. SAML SSO in SAP SuccessFactors konfigurieren
- Melden Sie sich jetzt an SAP SuccessFactors-Verwaltungskonsole.
- Besuchen Sie Application Security und navigieren Sie zu Single-Sign-On-Funktion.
- Platzieren Sie einen beliebigen Wert in Token zurücksetzen und klicken auf Token speichern um SAML SSO zu aktivieren.
Hinweis: Dieser Wert wird als Ein-/Ausschalter verwendet. Wenn ein beliebiger Wert gespeichert wird, ist SAML SSO EINGESCHALTET. Wenn ein leerer Wert gespeichert wird, ist SAML SSO AUSGESCHALTET.
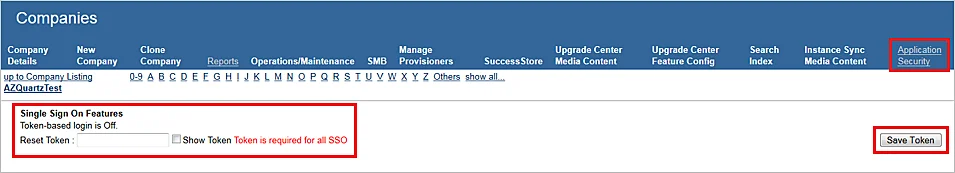
- Führen Sie die folgenden Aktionen aus:
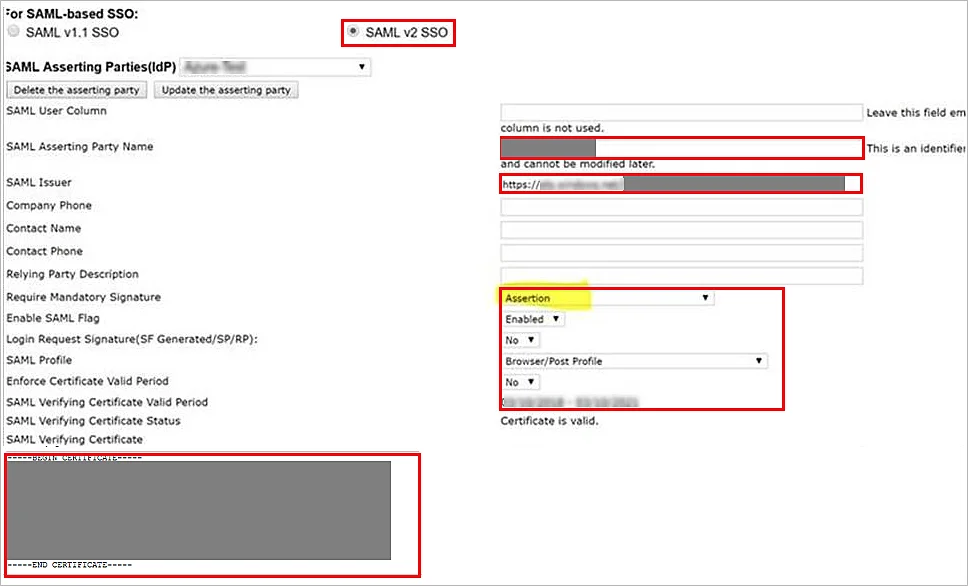
- Wähle aus SAML v2 SSO Radio knopf
- Setze die SAML-Assertierungsparteiname (zum Beispiel SAML-Aussteller + Firmenname).
- Im Emittenten-URL Textfeld, fügen Sie die miniOrange Idp-Entitäts-ID oder Aussteller Wert, den Sie aus dem Metadatenabschnitt kopiert haben in Schritt 1:.
- Auswählen Behauptung as Obligatorische Unterschrift erforderlich.
- Auswählen Nutzer der Smart‑Spaces‑App mit Google Wallet erhalten berührungslosen Mobile‑Zutritt an jedem NFC‑fähigen HID® Signo™‑Leser. as SAML-Flag aktivieren.
- Auswählen Nein as Signatur der Anmeldeanforderung (SF generiert/SP/RP).
- Auswählen Browser-/Post-Profil as SAML-Profil.
- Auswählen Nein as Gültigkeitsdauer des Zertifikats erzwingen.
- Kopieren Sie und fügen die X.509-Zertifikat Sie haben aus dem Metadatenbereich in Schritt 1:.
- Navigieren SAML V2. Abhängig von der Art der Funktion (SP Initiated SAML Single Sign-On (SSO) oder IDP Initiated SAML Single Sign-On (SSO)), die Sie für das SSO integrieren möchten, ändern Sie die erforderlichen Einstellungen (das Bild unten zeigt die Integrationsschritte der SP Initiated-Anmeldung).
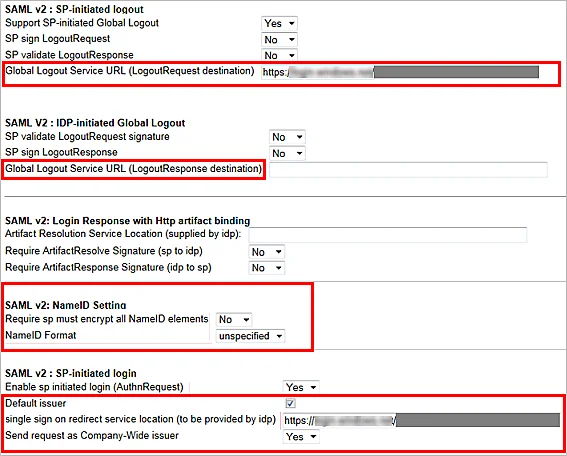
- Im URL des globalen Abmeldedienstes (LogoutRequest-Ziel) in das Textfeld SAML-Abmelde-URL Wert, den Sie aus dem Metadatenabschnitt in Schritt 1:.
- Auswählen Nein as Erfordert SP, dass alle NameID-Elemente verschlüsselt werden.
- Auswählen nicht spezifiziert as NameID-Format.
- Im Textfeld „Anfrage als unternehmensweiter Aussteller senden“, fügen Sie die ein SAML-Abmelde-URL Wert, den Sie aus dem Metadatenabschnitt in Schritt 1:.
- Klicken Sie auf Gespeichert.
3. SSO-Konfiguration testen
Testen Sie die SSO-Anmeldung bei Ihrem SAP SuccessFactors-Konto mit miniOrange IdP:
4. Konfigurieren Sie Ihr Benutzerverzeichnis (optional)
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- AD/LDAP eingeben Display Name und Identifizieren Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Kennwortrichtlinie aus AD importieren
- Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
miniOrange lässt sich in verschiedene externe Benutzerquellen wie Verzeichnisse, Identitätsanbieter usw. integrieren.
5. Adaptive Authentifizierung mit SAP SuccessFactors
Die adaptive Authentifizierung für SAP SuccessFactors ermöglicht Administratoren die Durchsetzung kontextbezogener Zugriffsrichtlinien durch die Auswertung von Benutzeranmeldebedingungen wie IP-Adresse, Gerät, Standort und Anmeldezeitpunkt. Basierend auf der konfigurierten Richtlinie kann Benutzern der Zugriff gewährt, eine zusätzliche Verifizierung angefordert oder der Zugriff verweigert werden. Administratoren können zudem E-Mail-Benachrichtigungen konfigurieren, Fehlermeldungen für Benutzer anpassen, Richtlinieneinstellungen vor der Bereitstellung überprüfen und adaptive Authentifizierungsrichtlinien Anwendungsanmelderichtlinien zuweisen, um die Sicherheit zu erhöhen und unberechtigten Zugriff zu verhindern.
[Hinweis: Der Abschnitt „Adaptive Authentifizierung“ wurde aus dem linken Navigationsmenü verschoben. Sie können nun auf adaptive Authentifizierungsrichtlinien zugreifen und diese verwalten, indem Sie zu „Richtlinien“ >> „Adaptive Zugriffsrichtlinie“ navigieren.]
A. Beschränkung des Zugriffs auf SAP SuccessFactors mittels IP-basierter Zugriffsbeschränkung
Die IP-basierte Zugriffsbeschränkung ermöglicht Administratoren die Steuerung des Benutzerzugriffs anhand der Quell-IP-Adresse der Anmeldeanfrage. Administratoren können vertrauenswürdige oder eingeschränkte IP-Adressen und IP-Bereiche konfigurieren und festlegen, welche Aktion ausgeführt werden soll, wenn die IP-Adresse eines Benutzers den konfigurierten Kriterien entspricht. Während der Authentifizierung wird die IP-Adresse des Benutzers anhand der konfigurierten Richtlinie geprüft, und der Zugriff wird je nach Konfiguration entweder erlaubt, verweigert oder überprüft .
Sie können die adaptive Authentifizierung mit IP-basierter Beschränkung wie folgt konfigurieren:
- Einloggen um Selbstbedienungskonsole >> Richtlinien >> Richtlinie für adaptiven Zugriff Abschnitt aus dem Menü auf der linken Seite.
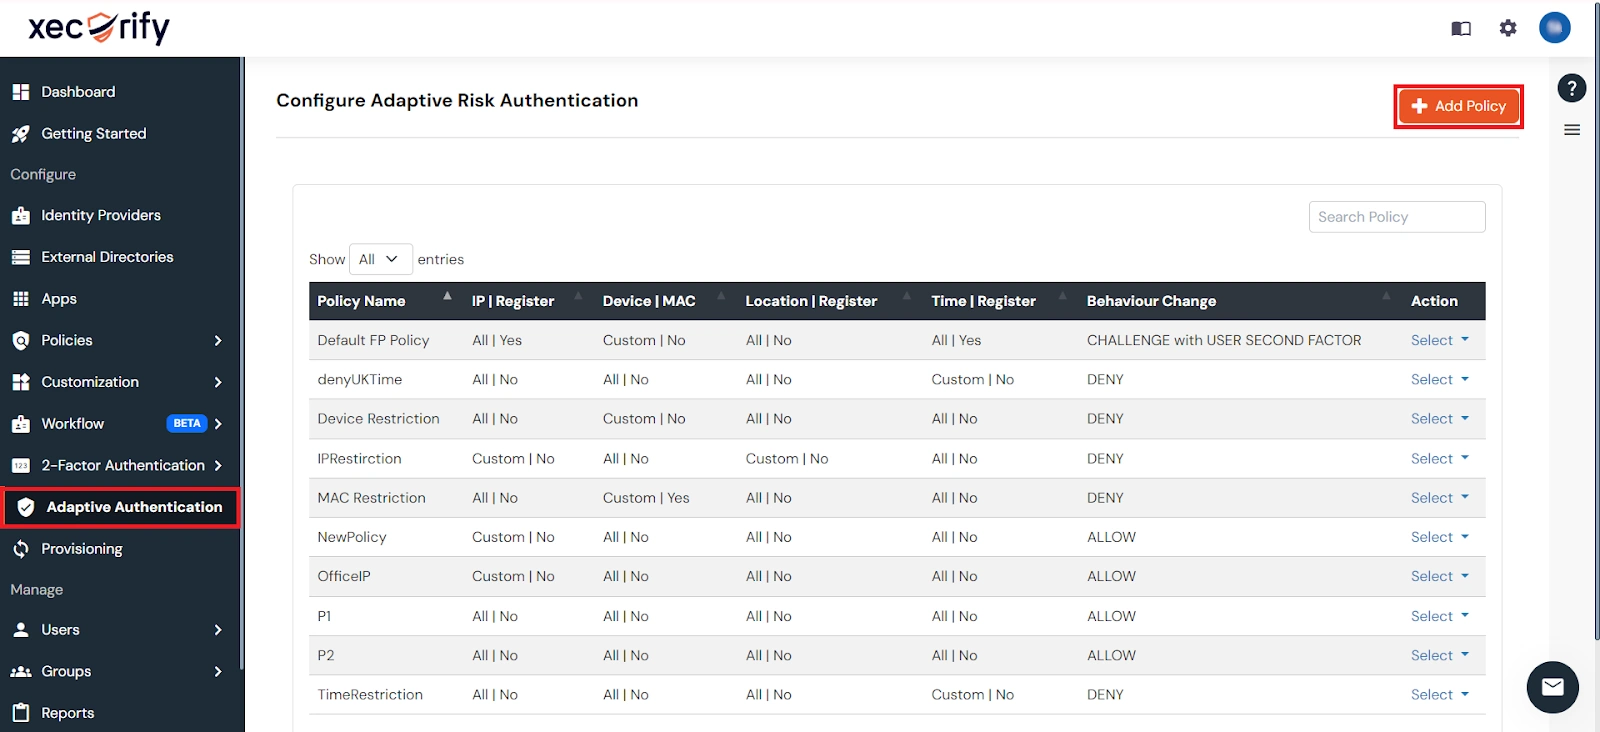
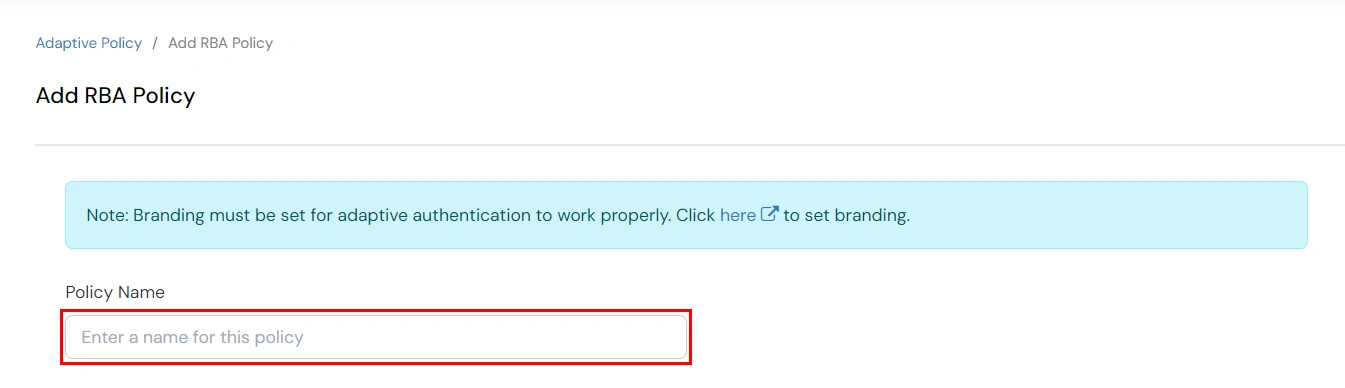
- Klicken Sie auf Richtlinie erstellen Klicken Sie auf die Schaltfläche oben rechts. Geben Sie einen passenden Policennamen ein und klicken Sie auf „Weiter“. Richtlinie erstellen.
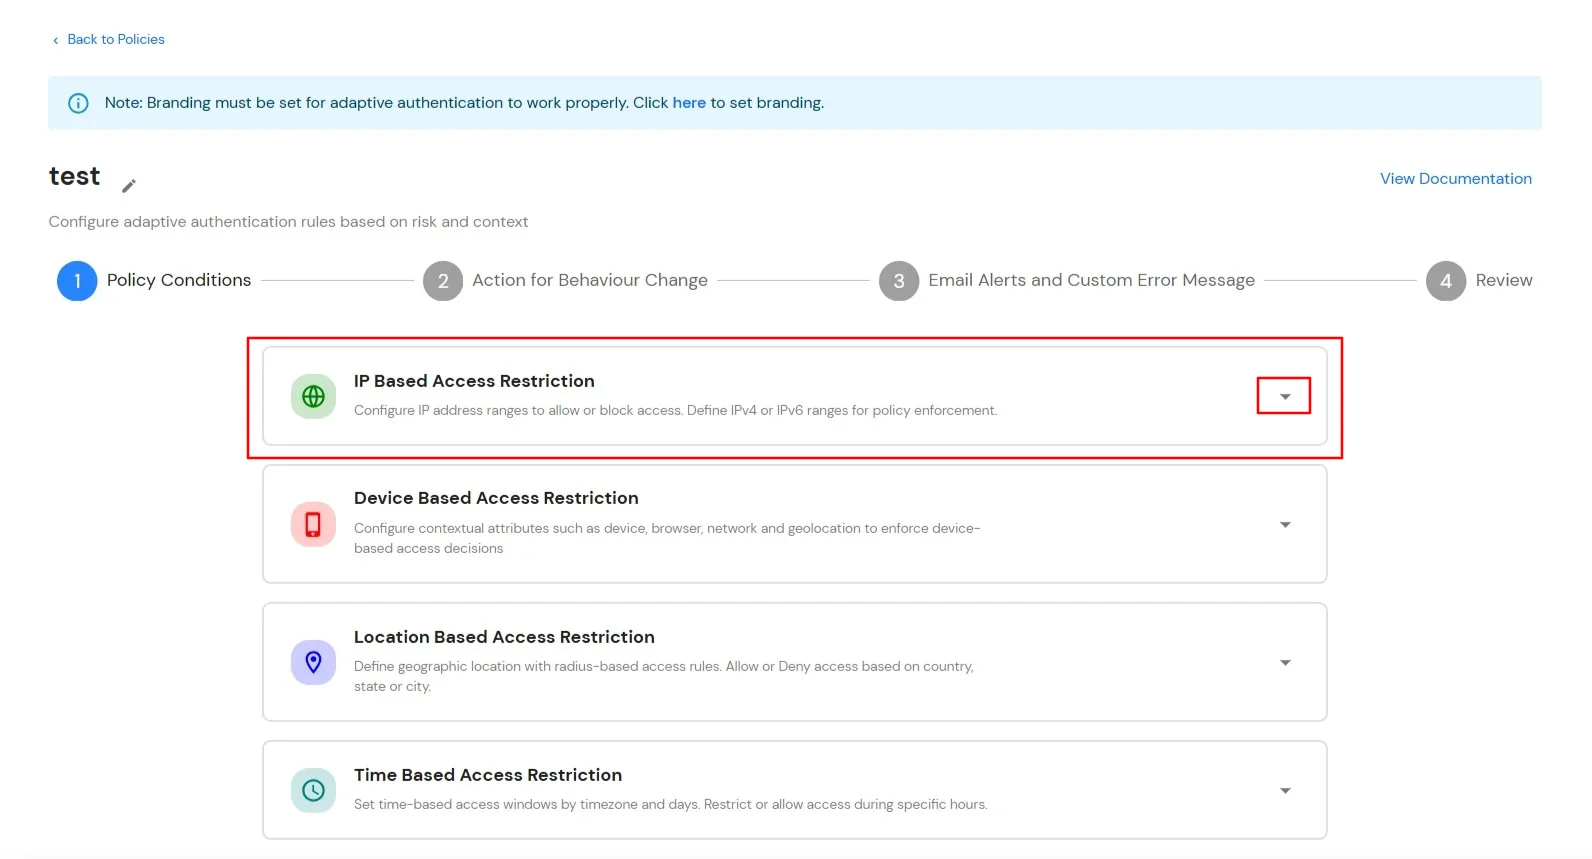
- Erweitern Sie die IP-basierte Zugriffsbeschränkung Klicken Sie auf das Dropdown-Symbol, um den Abschnitt zu konfigurieren und IP-basierte Zugriffsregeln festzulegen.
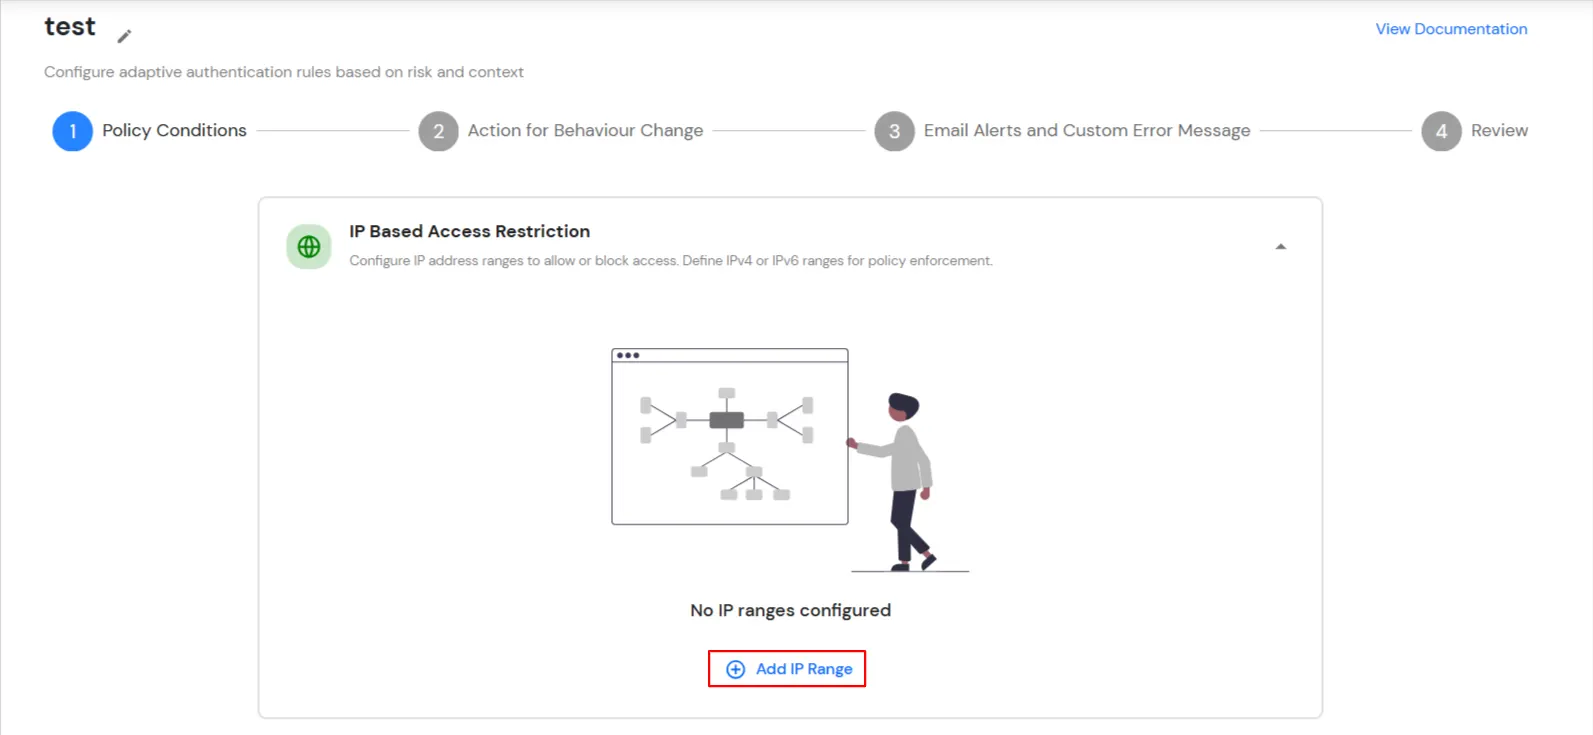
- Klicken Sie auf IP-Bereich hinzufügen um IP-Adressen oder IP-Bereiche für die Richtlinie zu konfigurieren.
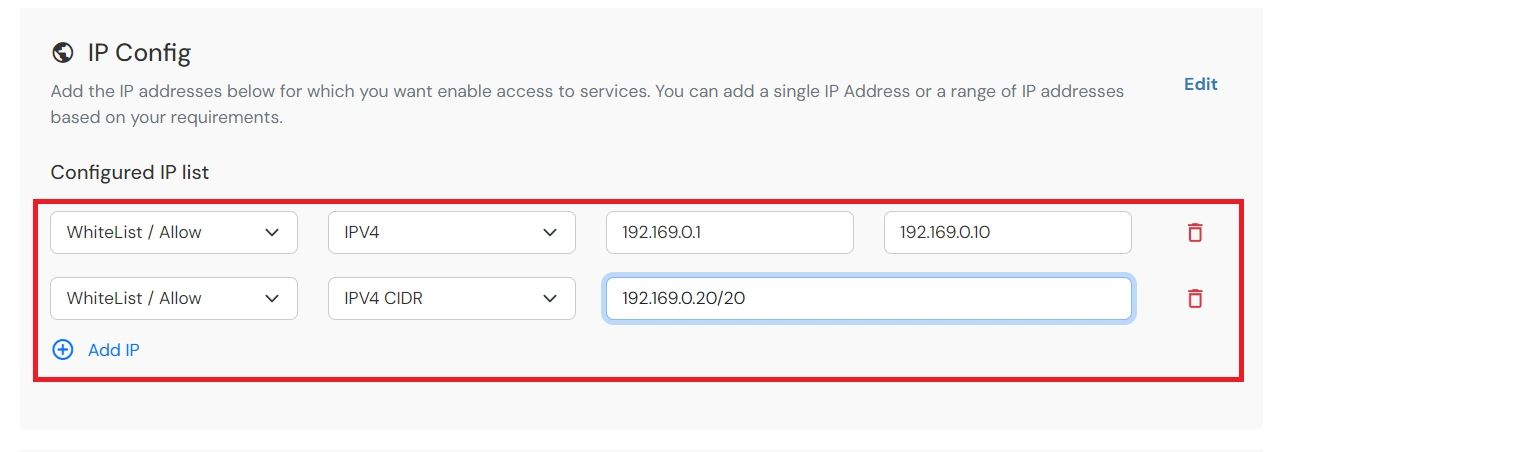
- Geben Sie die IP-Adresse an, die Sie auf die Whitelist setzen möchten. Für andere IP-Bereiche als die auf der Whitelist können Sie die oben stehende Einstellung auswählen.
- Wählen Sie beides Erlauben or Ablehnen durch Auswahl der entsprechenden Option aus dem Dropdown-Menü. Wenn ein Benutzer versucht, sich mit einer IP-Adresse aus der Whitelist anzumelden, wird ihm der Zugriff immer gewährt.
- Wir unterstützen IP-Adressbereiche in drei Formaten, nämlich: IPv4, IPv4 CIDR und IPv6 CIDR. Sie können aus dem Dropdown-Menü auswählen, was für Sie geeignet ist.
- Sie können mehrere IPs oder IP-Bereiche hinzufügen, indem Sie auf das + IP-Bereich hinzufügen .
- Sobald die Änderungen vorgenommen wurden, klicken Sie auf Weiter.
- Auswählen Maßnahmen zur Verhaltensänderung, wählen Sie die entsprechende Action und Herausforderungstyp für den Benutzer aus diesem Abschnitt.
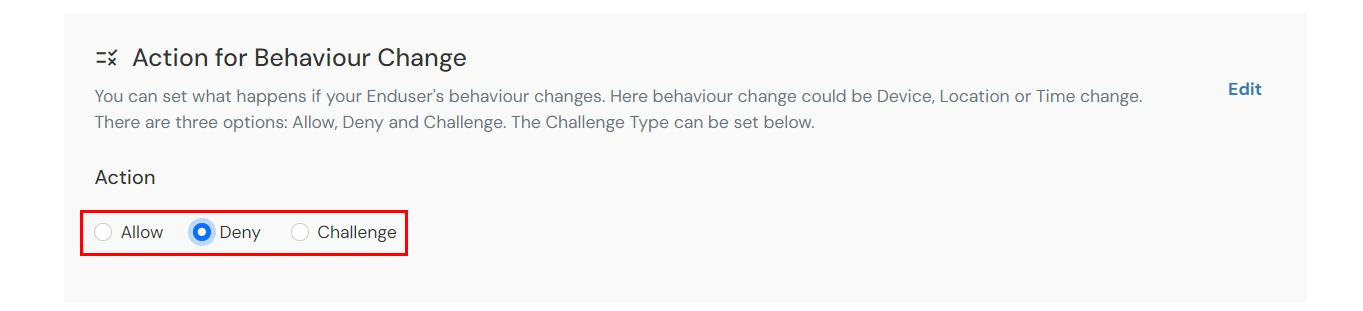
| Attribut (Option) |
Beschreibung |
| Erlauben |
Erlauben Sie Benutzern die Authentifizierung und Nutzung von Diensten, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Ablehnen |
Verweigern Sie Benutzerauthentifizierungen und den Zugriff auf Dienste, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Herausforderung |
Fordern Sie Benutzer mit einer der drei unten genannten Methoden zur Überprüfung der Benutzerauthentizität heraus. |
- Optionen für den Herausforderungstyp: Legen Sie den Herausforderungstyp fest, wenn die Aktion für Verhalten als Herausforderung konfiguriert ist.
| Attribut |
Beschreibung |
| Benutzer zweiter Faktor |
Der Benutzer muss sich mit dem zweiten Faktor authentifizieren, den er gewählt oder zugewiesen hat, wie zum Beispiel
- OTP über SMS
- Push-Benachrichtigung
- OTP per E-Mail und viele mehr.
|
| KBA (Wissensbasierte Authentifizierung) |
Das System stellt dem Benutzer zwei von drei Fragen, die er in seiner Self-Service-Konsole konfiguriert hat. Erst wenn beide Fragen richtig beantwortet wurden, kann der Benutzer fortfahren. |
| OTP über alternative E-Mail |
Der Benutzer erhält ein OTP an die alternative E-Mail-Adresse, die er über die Self-Service-Konsole konfiguriert hat. Sobald der Benutzer das richtige OTP angegeben hat, kann er fortfahren. |
- Klicken Sie auf Weiter um fortzufahren.
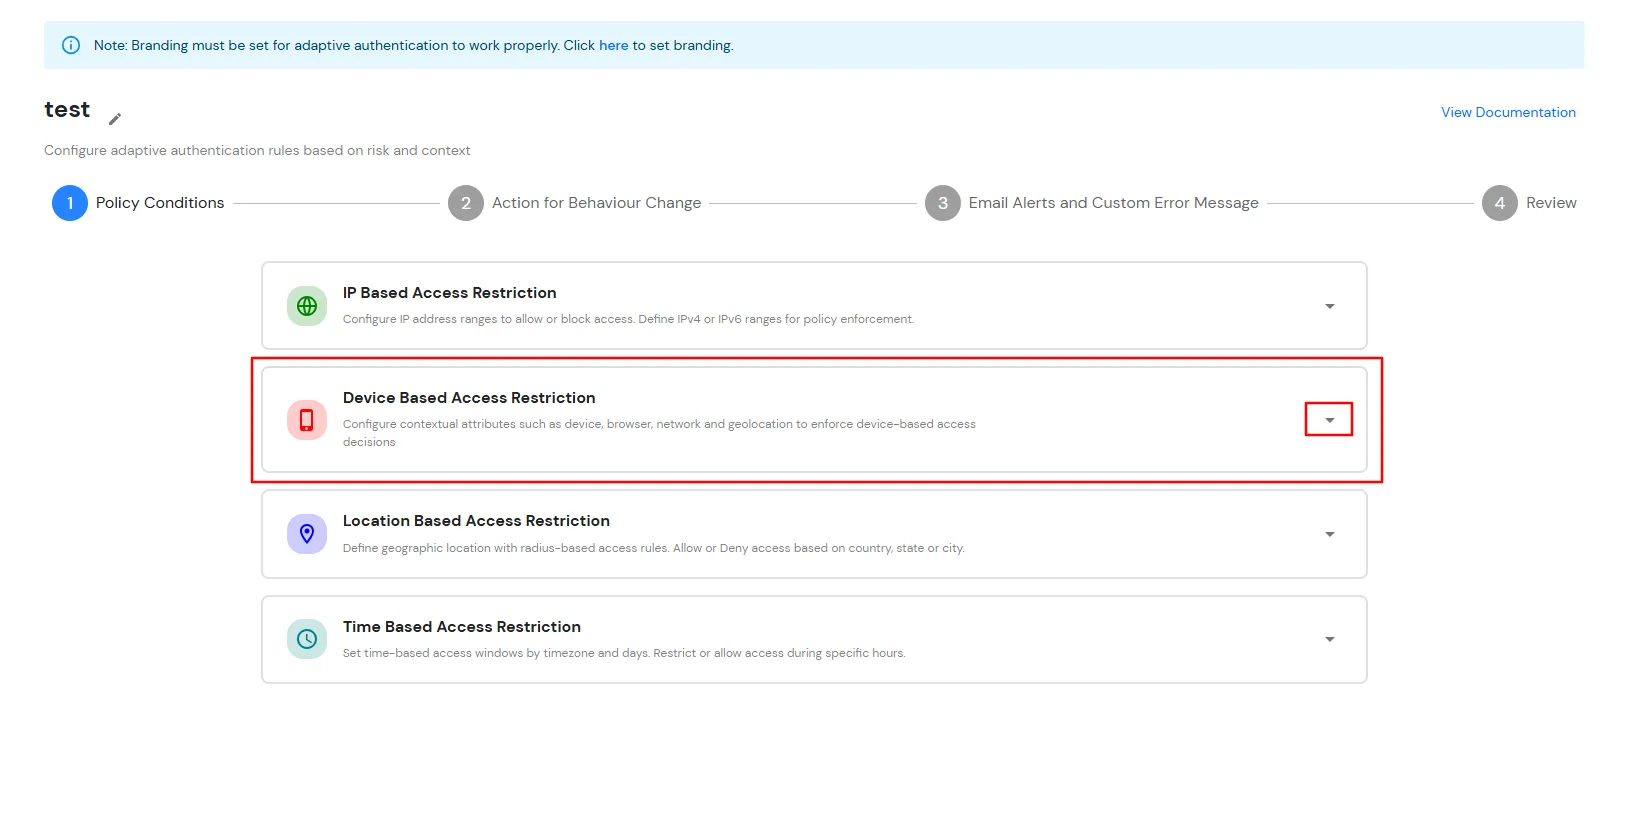
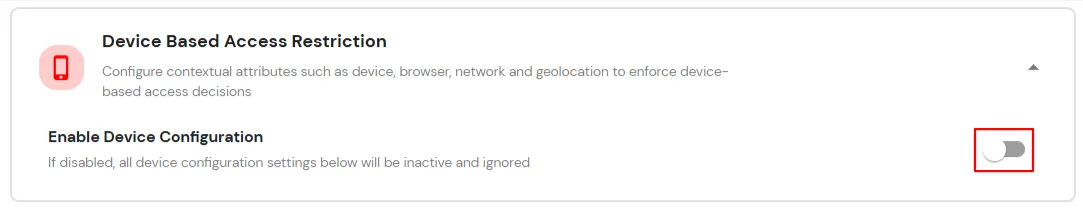
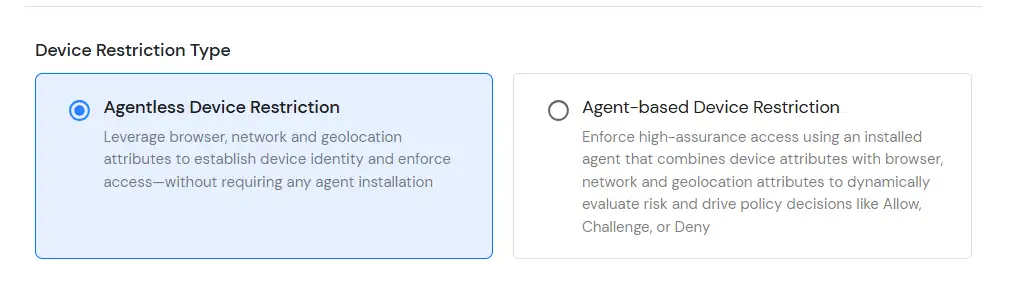
B. Beschränkung des Zugriffs auf SAP SuccessFactors mittels gerätebasierter Zugriffsbeschränkung
C. Zugriffsbeschränkung für SAP SuccessFactors mittels standortbasierter Zugriffsbeschränkung
Bei Standortbeschränkungen konfiguriert der Administrator eine Liste von Standorten, an denen sich Endbenutzer je nach den vom Administrator festgelegten Bedingungen anmelden oder der Zugriff verweigert werden soll. Wenn sich ein Benutzer mit aktivierter adaptiver Authentifizierung anmeldet, werden seine Standortattribute (z. B. Breitengrad, Längengrad und Ländercode) mit der vom Administrator konfigurierten Standortliste abgeglichen. Basierend darauf wird dem Benutzer der Zugriff entweder erlaubt, eine Abfrage durchgeführt oder verweigert.
Sie können die adaptive Authentifizierung mit standortbasierter Einschränkung wie folgt konfigurieren:
- Einloggen um Selbstbedienungskonsole >> Richtlinien >> Richtlinie für adaptiven Zugriff Abschnitt aus dem Menü auf der linken Seite.
- Klicken Sie auf Richtlinie erstellen Klicken Sie auf die Schaltfläche oben rechts. Geben Sie einen passenden Policennamen ein und klicken Sie auf „Weiter“. Richtlinie erstellen.
- Klicken Sie auf Dropdown erweitern die Standortbasierte Zugriffsbeschränkung Abschnitt zur Konfiguration standortbasierter Zugriffsregeln.
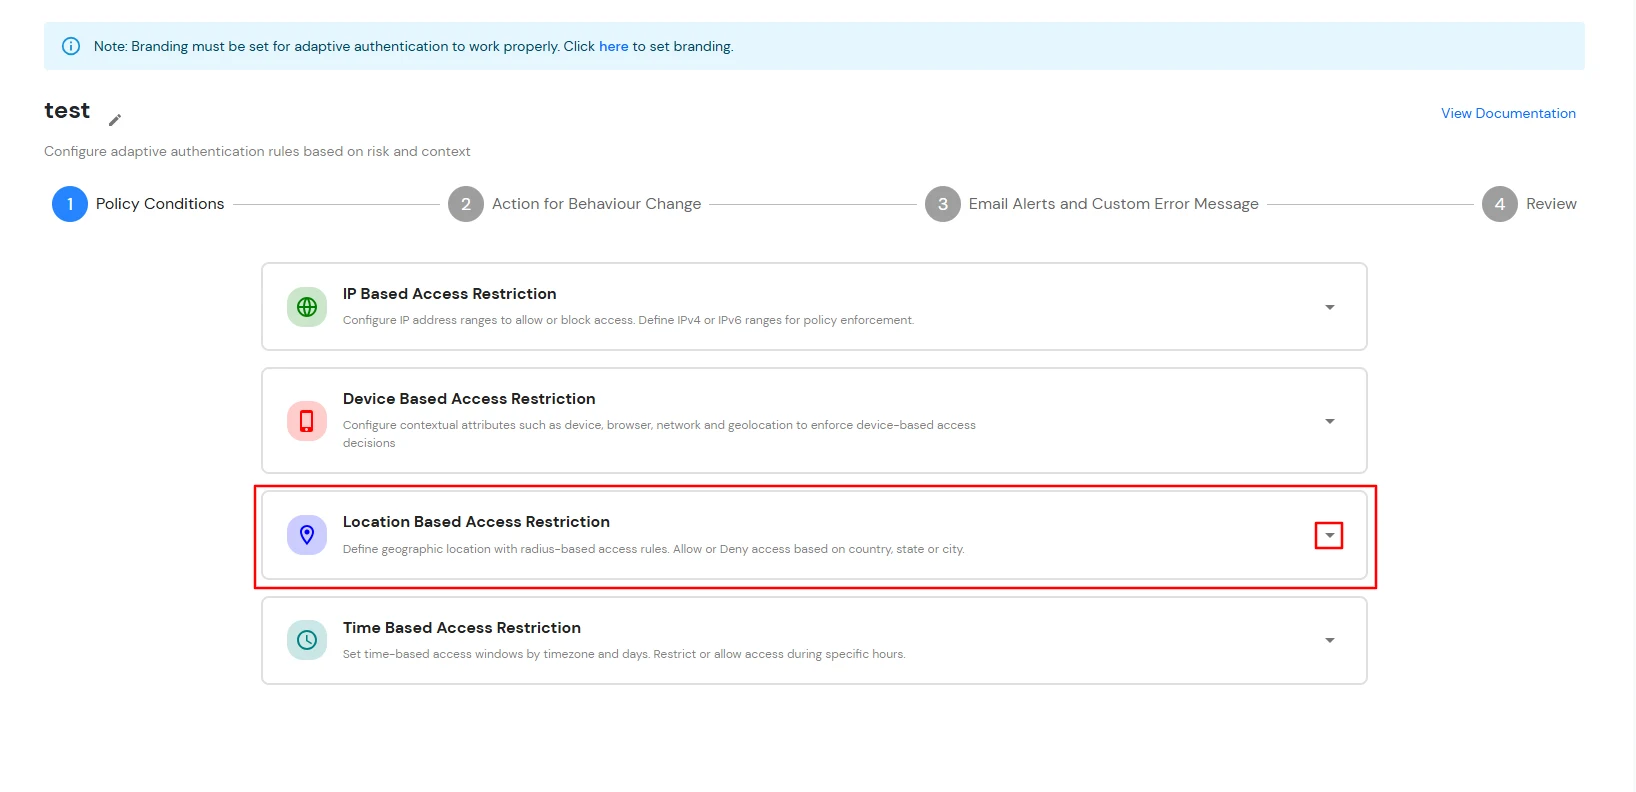
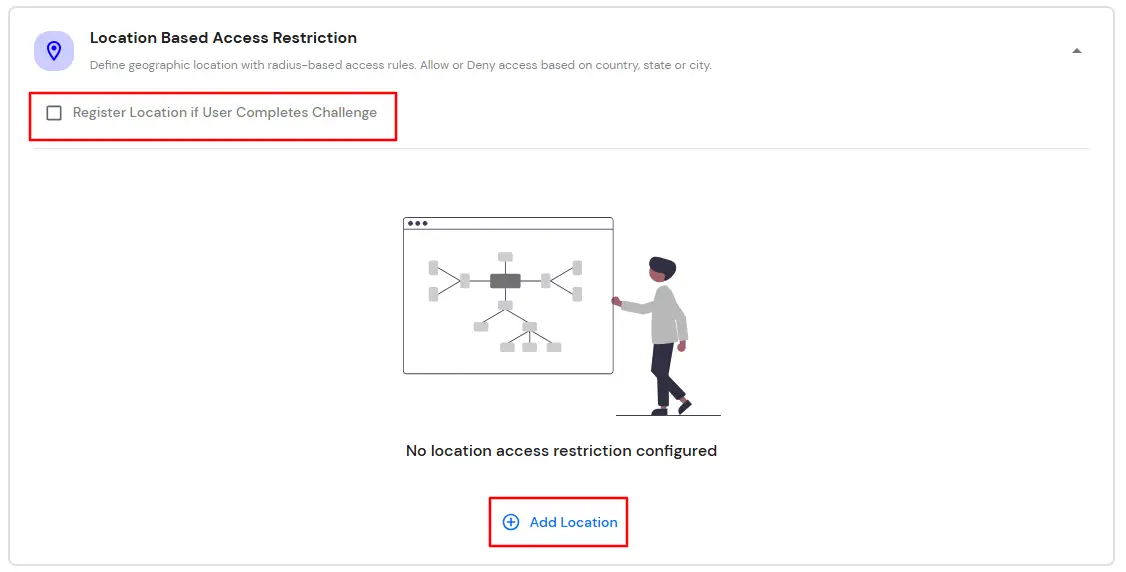
- Auswählen Standort registrieren, falls der Nutzer die Herausforderung abschließt um den Standort eines Benutzers nach erfolgreicher Challenge-Verifizierung automatisch zu registrieren.
- Klicken Sie auf Ort hinzufügen.
- Im Standort suchen Geben Sie im Feld den Namen des Ortes ein und wählen Sie den entsprechenden Ort aus den Suchergebnissen aus.
- Geben Sie den Radius um den ausgewählten Ort an und wählen Sie die Entfernungseinheit (Kilometer oder MeilenDies ist die Gesamtfläche innerhalb und um den Standort, den wir anhand der Breiten- und Längengradpunkte konfiguriert haben.
- Wählen Sie für jeden konfigurierten Standort aus, ob der Zugriff erfolgen soll. Erlaubt or Denied.
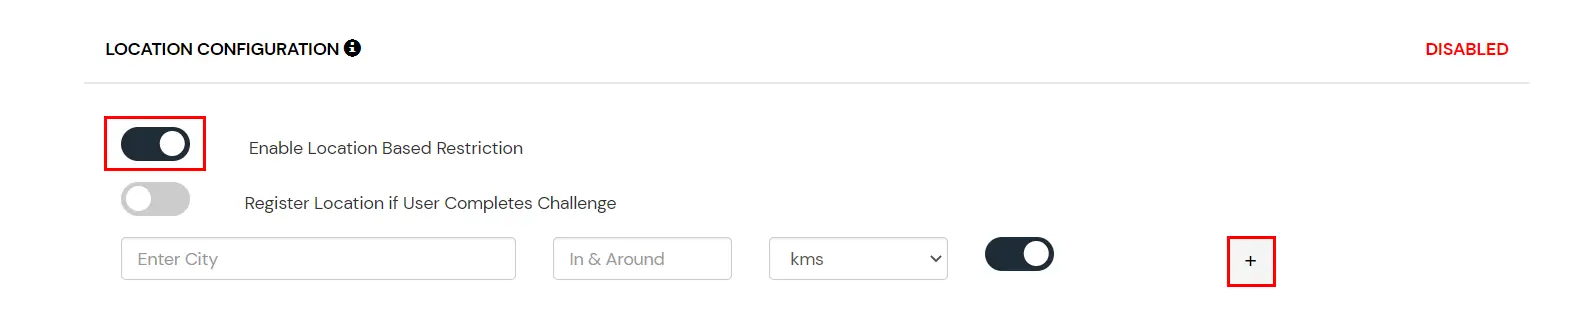
- Sie können auf die Schaltfläche Ort hinzufügen , um mehr als einen Standort hinzuzufügen, und befolgen Sie dann die Schritte 2 bis 4 wie oben beschrieben.
- Sobald die Änderungen vorgenommen wurden, klicken Sie auf Weiter.
- Wählen Sie Ihre Maßnahmen zur Verhaltensänderung und Herausforderungstyp für Benutzer aus dem Maßnahmen zur Verhaltensänderung Abschnitt.
- Klicken Sie auf Weiter um fortzufahren.
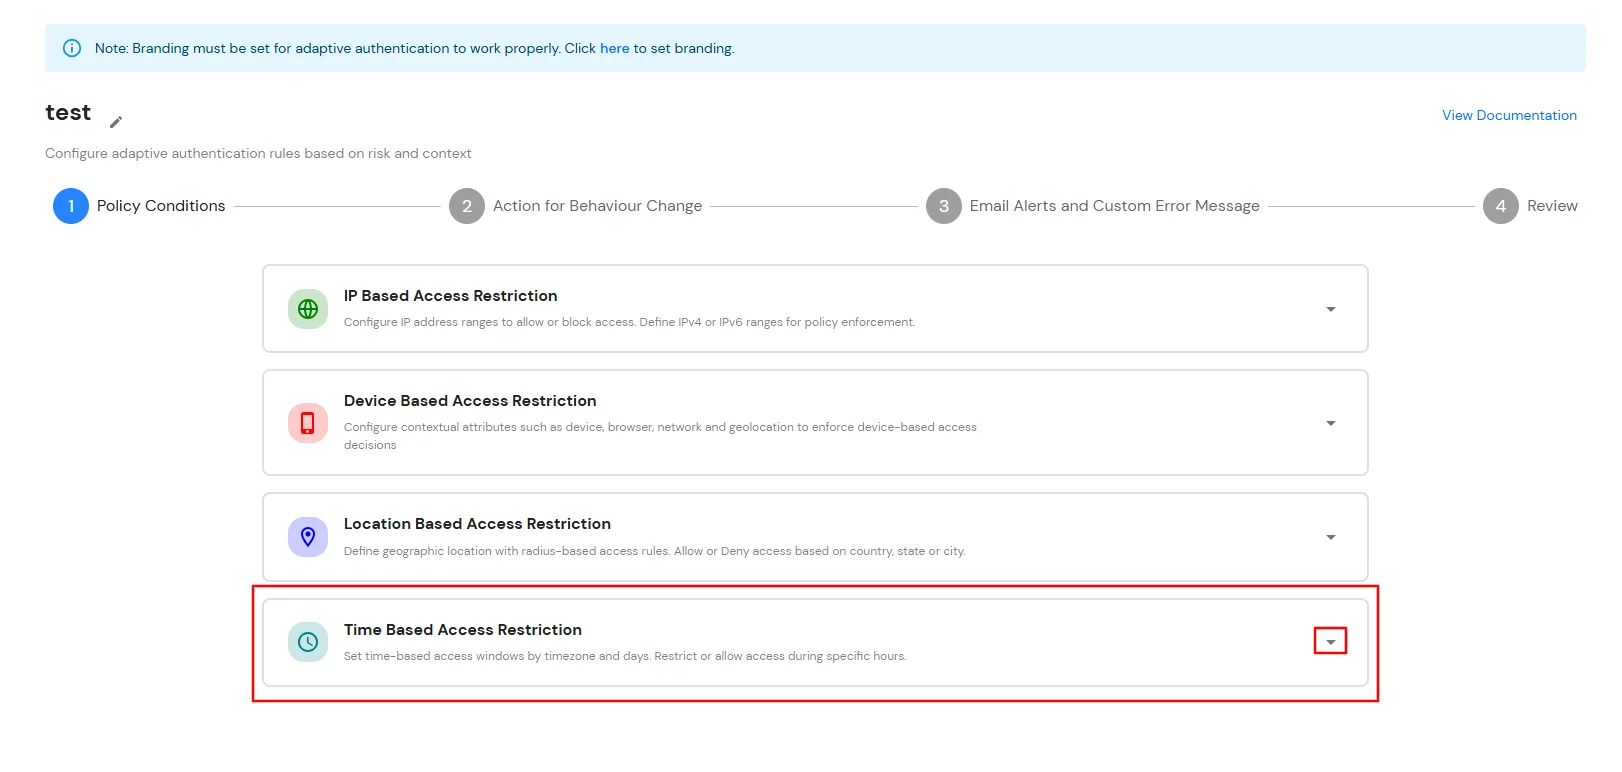
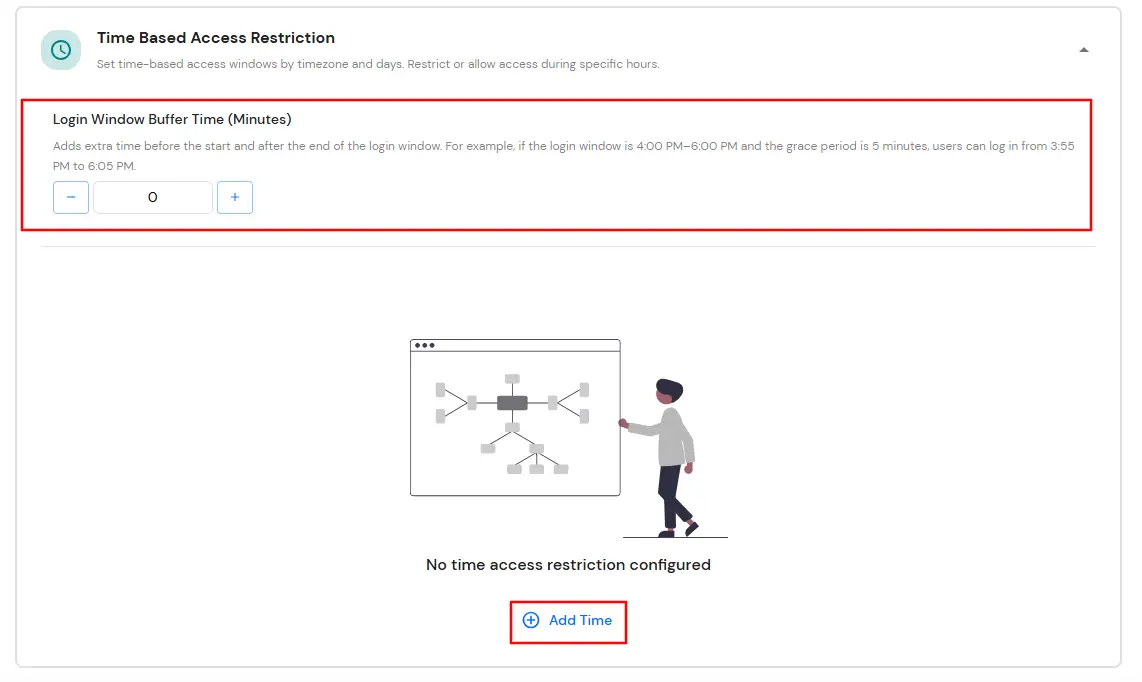
D. Beschränkung des Zugriffs auf SAP SuccessFactors mittels zeitbasierter Zugriffsbeschränkung
E. E-Mail-Benachrichtigungen und benutzerdefinierte E-Mail-Nachrichten
Dieser Abschnitt behandelt Benachrichtigungen und Warnungen im Zusammenhang mit der Richtlinie für adaptiven Zugriff. Er bietet folgende Optionen:
- E-Mail-Benachrichtigungen senden: Konfigurieren Sie die Empfänger, die E-Mail-Benachrichtigungen bei Ereignissen der adaptiven Authentifizierung erhalten sollen. Benachrichtigungen können je nach Ihren Überwachungs- und Sicherheitsanforderungen an Administratoren, Endbenutzer oder beide gesendet werden.
- E-Mail-Benachrichtigungen an Administratoren senden: Aktivieren Sie diese Option, um Administratoren zu benachrichtigen, wenn konfigurierte Ereignisse der adaptiven Authentifizierung ausgelöst werden. Optional können Sie hier eine E-Mail-Adresse angeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen um Benachrichtigungen zu erhalten; andernfalls werden Benachrichtigungen an das Standard-Administratorkonto gesendet.
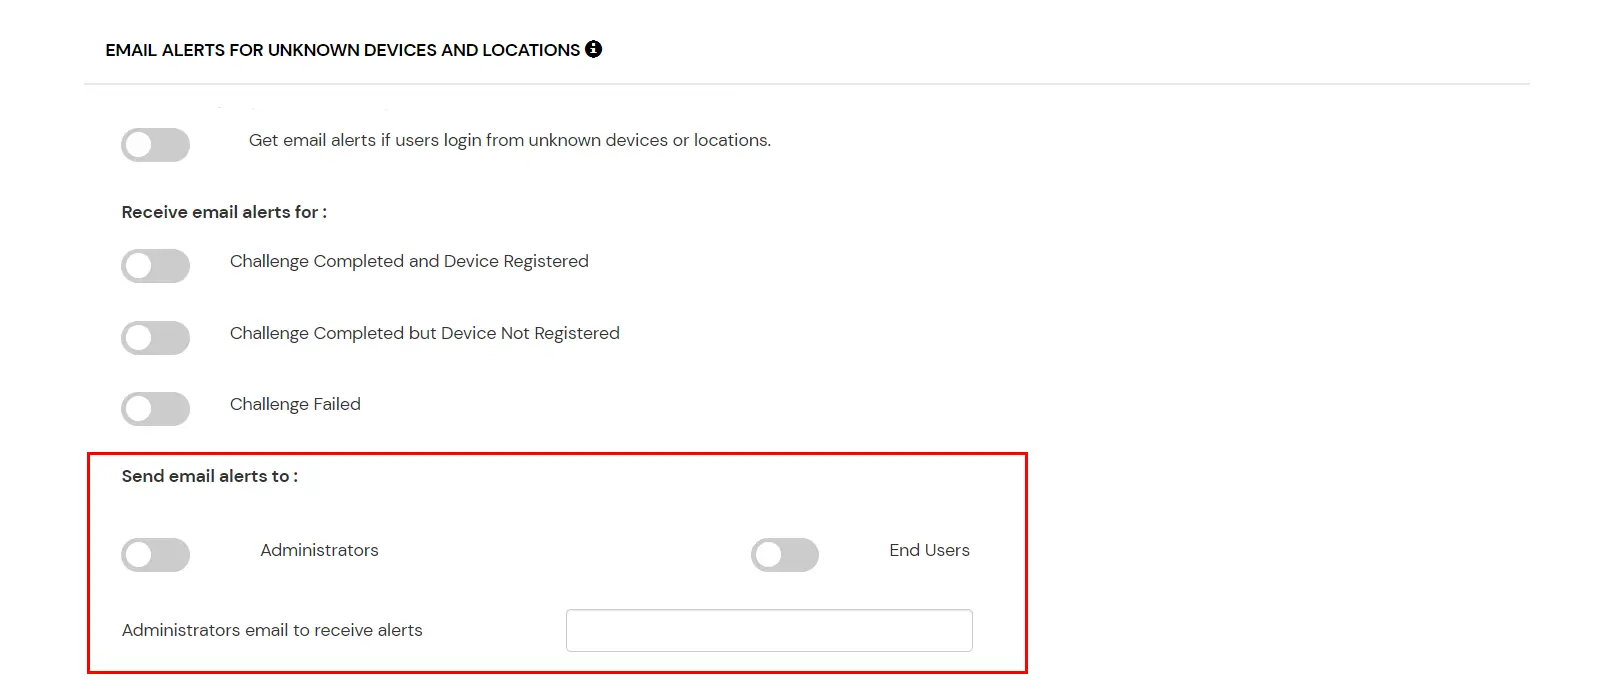
- Senden Sie E-Mail-Benachrichtigungen an Endbenutzer: Aktivieren Sie diese Option, um Endbenutzer zu benachrichtigen, wenn adaptive Authentifizierungsereignisse ihre Anmeldeversuche oder Geräteregistrierungen beeinträchtigen.
- Anzahl der Geräteregistrierungen überschreitet zulässige Anzahl: Wenn diese Funktion aktiviert ist, erhalten Endbenutzer eine E-Mail-Benachrichtigung, wenn sie versuchen, mehr Geräte zu registrieren als die durch die konfigurierte Gerätebeschränkungsrichtlinie maximal zulässige Anzahl.Nur für Endbenutzerbenachrichtigungen verfügbar.)
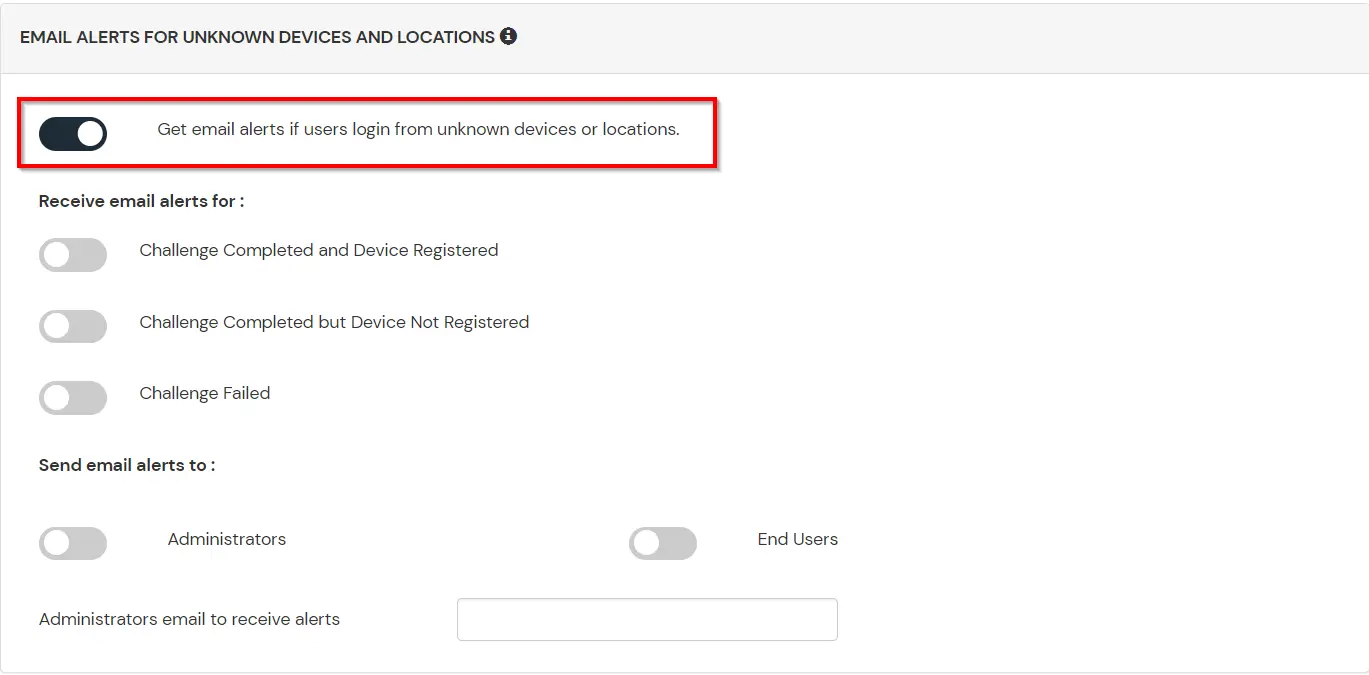
- Erhalten Sie E-Mail-Benachrichtigungen, wenn sich Benutzer von unbekannten Geräten oder Standorten aus anmelden: Administratoren müssen diese Option aktivieren, um Benachrichtigungen für verschiedene Benachrichtigungsoptionen zu erhalten.
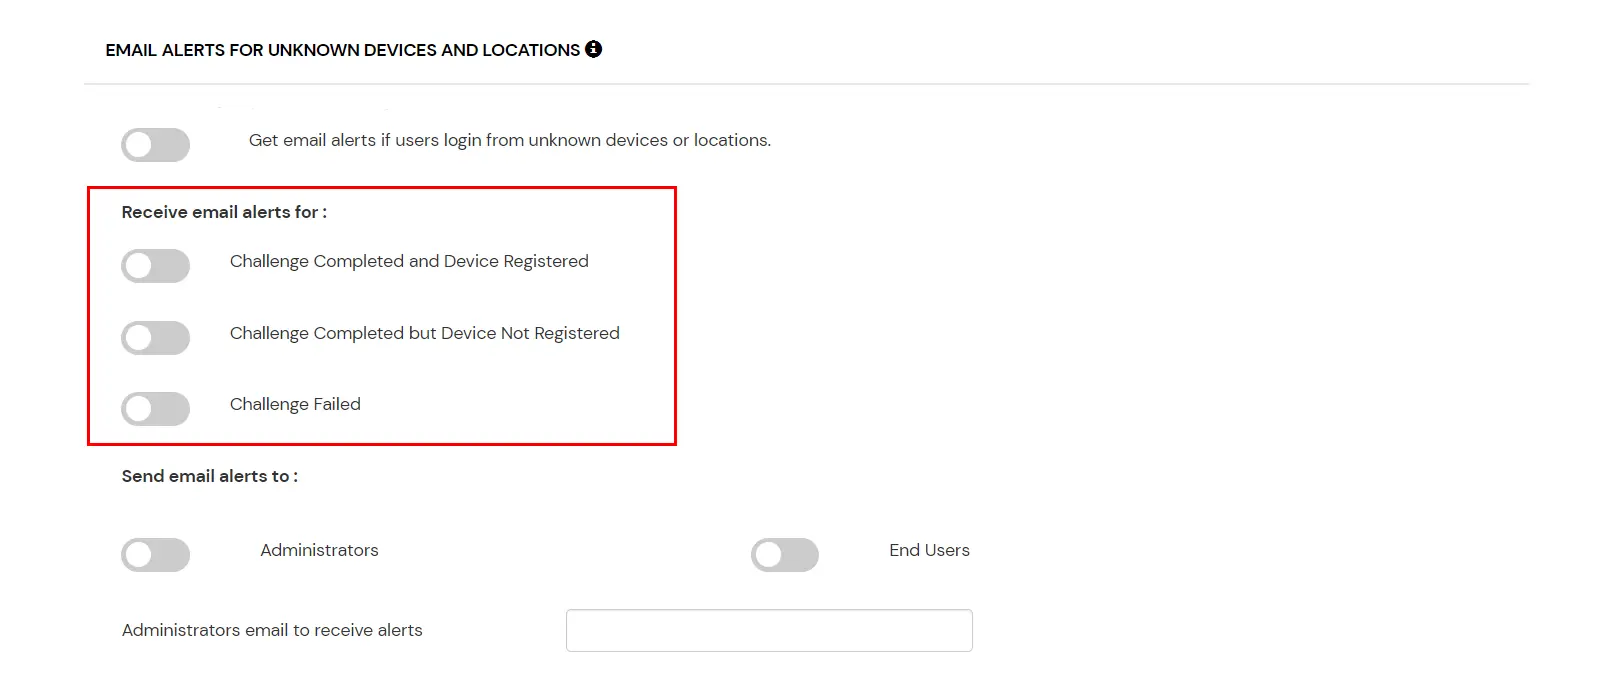
| Option |
Beschreibung |
| Benutzer melden sich von unbekannten IP-Adressen, Geräten oder Standorten aus an |
Durch Aktivieren dieser Option können Sie sich von unbekannten IP-Adressen oder Geräten und sogar Standorten aus anmelden. |
| Herausforderung abgeschlossen und Gerät registriert |
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt und ein Gerät registriert. |
| Herausforderung abgeschlossen, aber Gerät nicht registriert |
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt, das Gerät jedoch nicht registriert. |
| Herausforderung fehlgeschlagen |
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer die Herausforderung nicht meistert. |
- Falls mehrere Administratorkonten Benachrichtigungen erhalten sollen, können Sie die Option für Administratoren aktivieren und anschließend die E-Mail-Adressen der Administratoren durch ein Komma getrennt in das Eingabefeld daneben eingeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen Bezeichnung. Um Warnungen für Endbenutzer zu aktivieren, können Sie die Endbenutzer Kontrollkästchen.
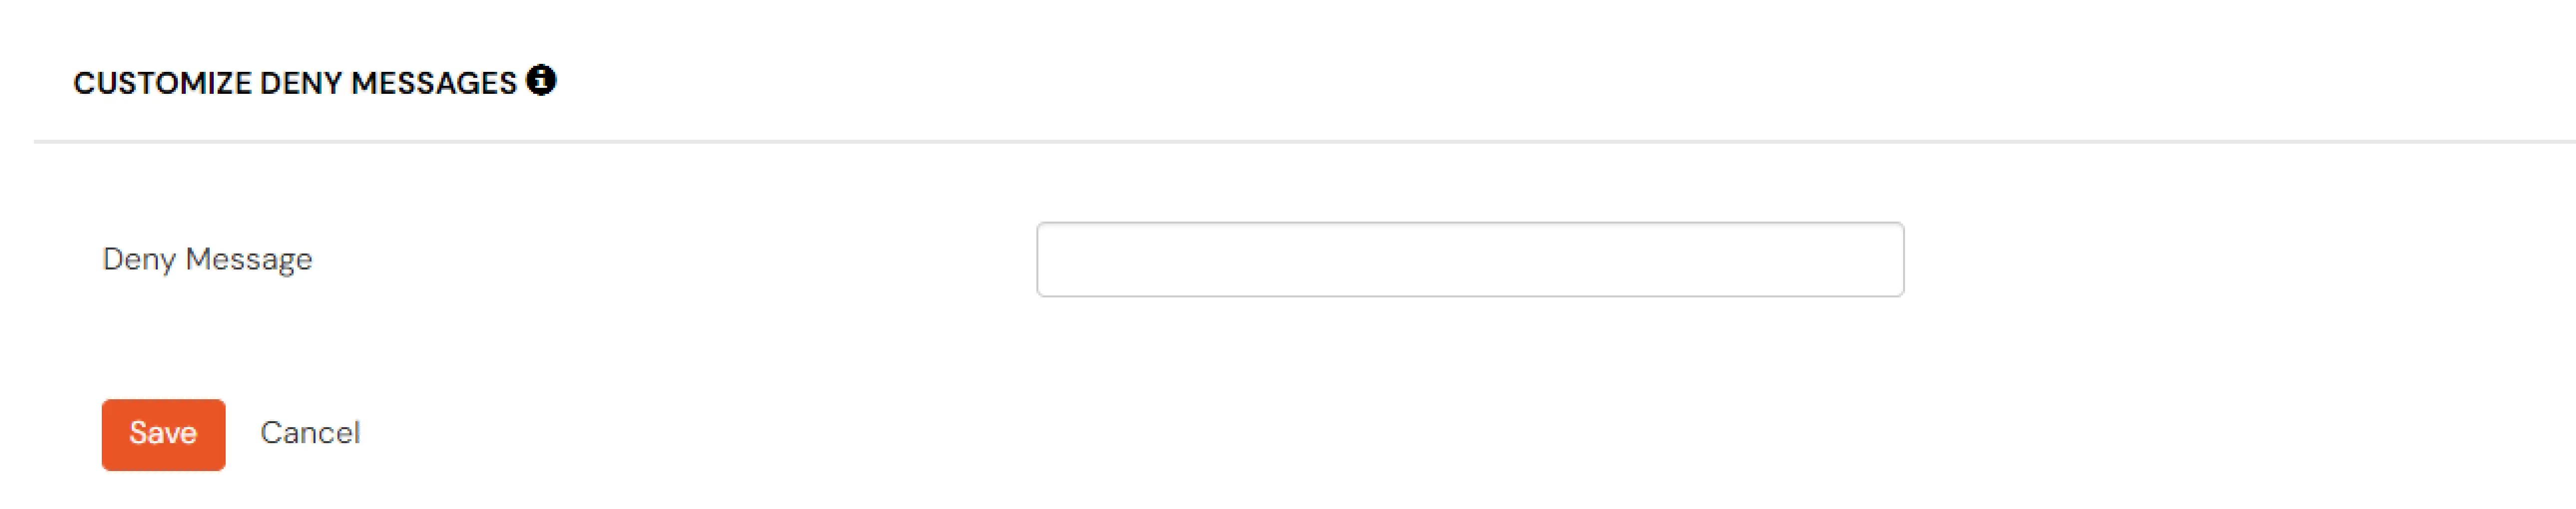
- Falls Sie die Ablehnungsnachricht anpassen möchten, die der Endbenutzer erhält, wenn seine Authentifizierung aufgrund einer adaptiven Richtlinie verweigert wird, können Sie dies tun, indem Sie die Nachricht in Nachricht ablehnen Textfeld ein.
F. Überprüfung
Überprüfen Sie die konfigurierten Richtlinienbedingungen, Verhaltensänderungsaktionen, E-Mail-Benachrichtigungseinstellungen und benutzerdefinierten Fehlermeldungen, bevor Sie die adaptive Authentifizierungsrichtlinie erstellen. Dieser Schritt bietet eine Übersicht aller konfigurierten Einstellungen, sodass Sie die Richtlinienkonfiguration überprüfen und gegebenenfalls Änderungen vornehmen können, bevor Sie sie speichern.
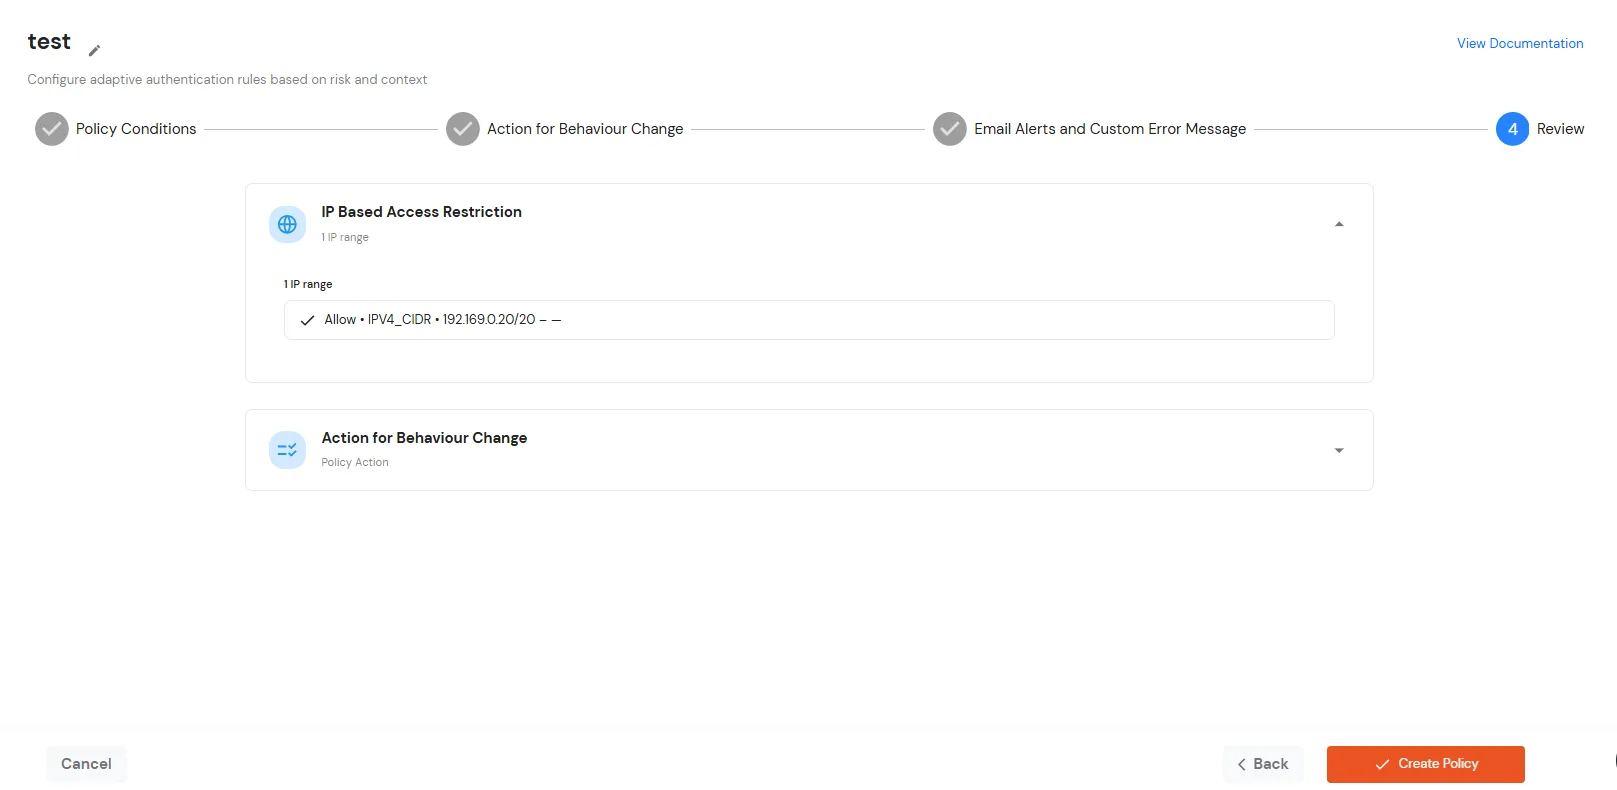
- Sobald Sie alle Konfigurationen überprüft haben, klicken Sie Richtlinie erstellen um die Richtlinie zu speichern und zu aktivieren.
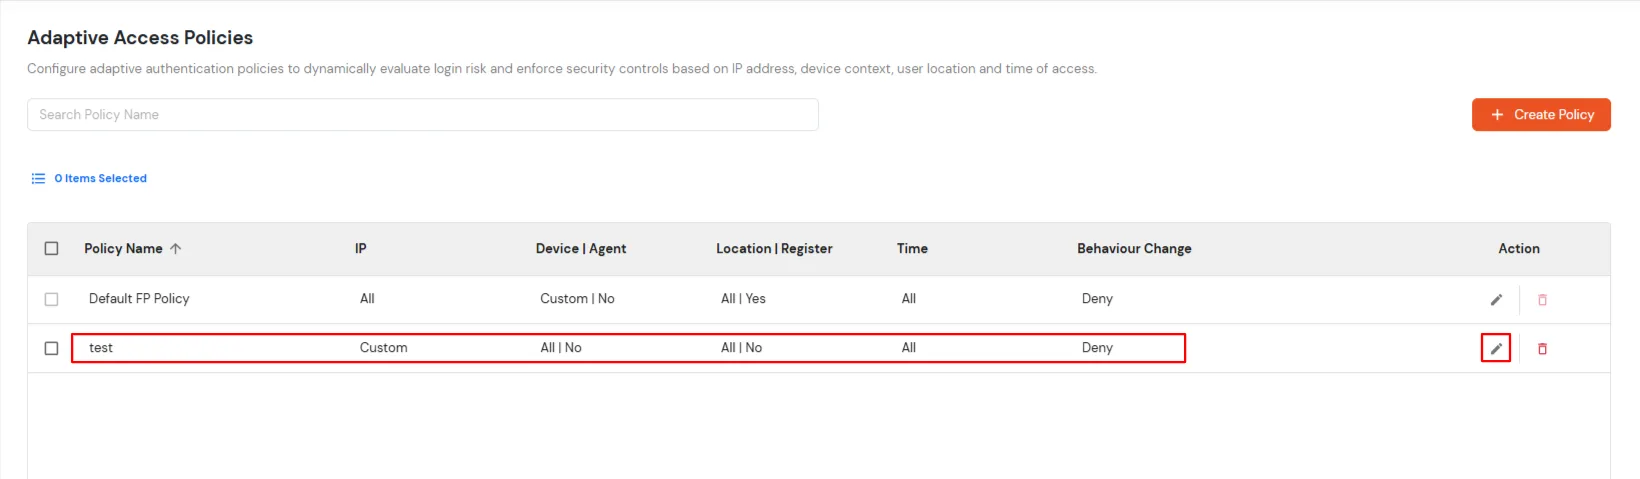
- Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.
G. Hinzufügen einer adaptiven Authentifizierungsrichtlinie zu SAP SuccessFactors
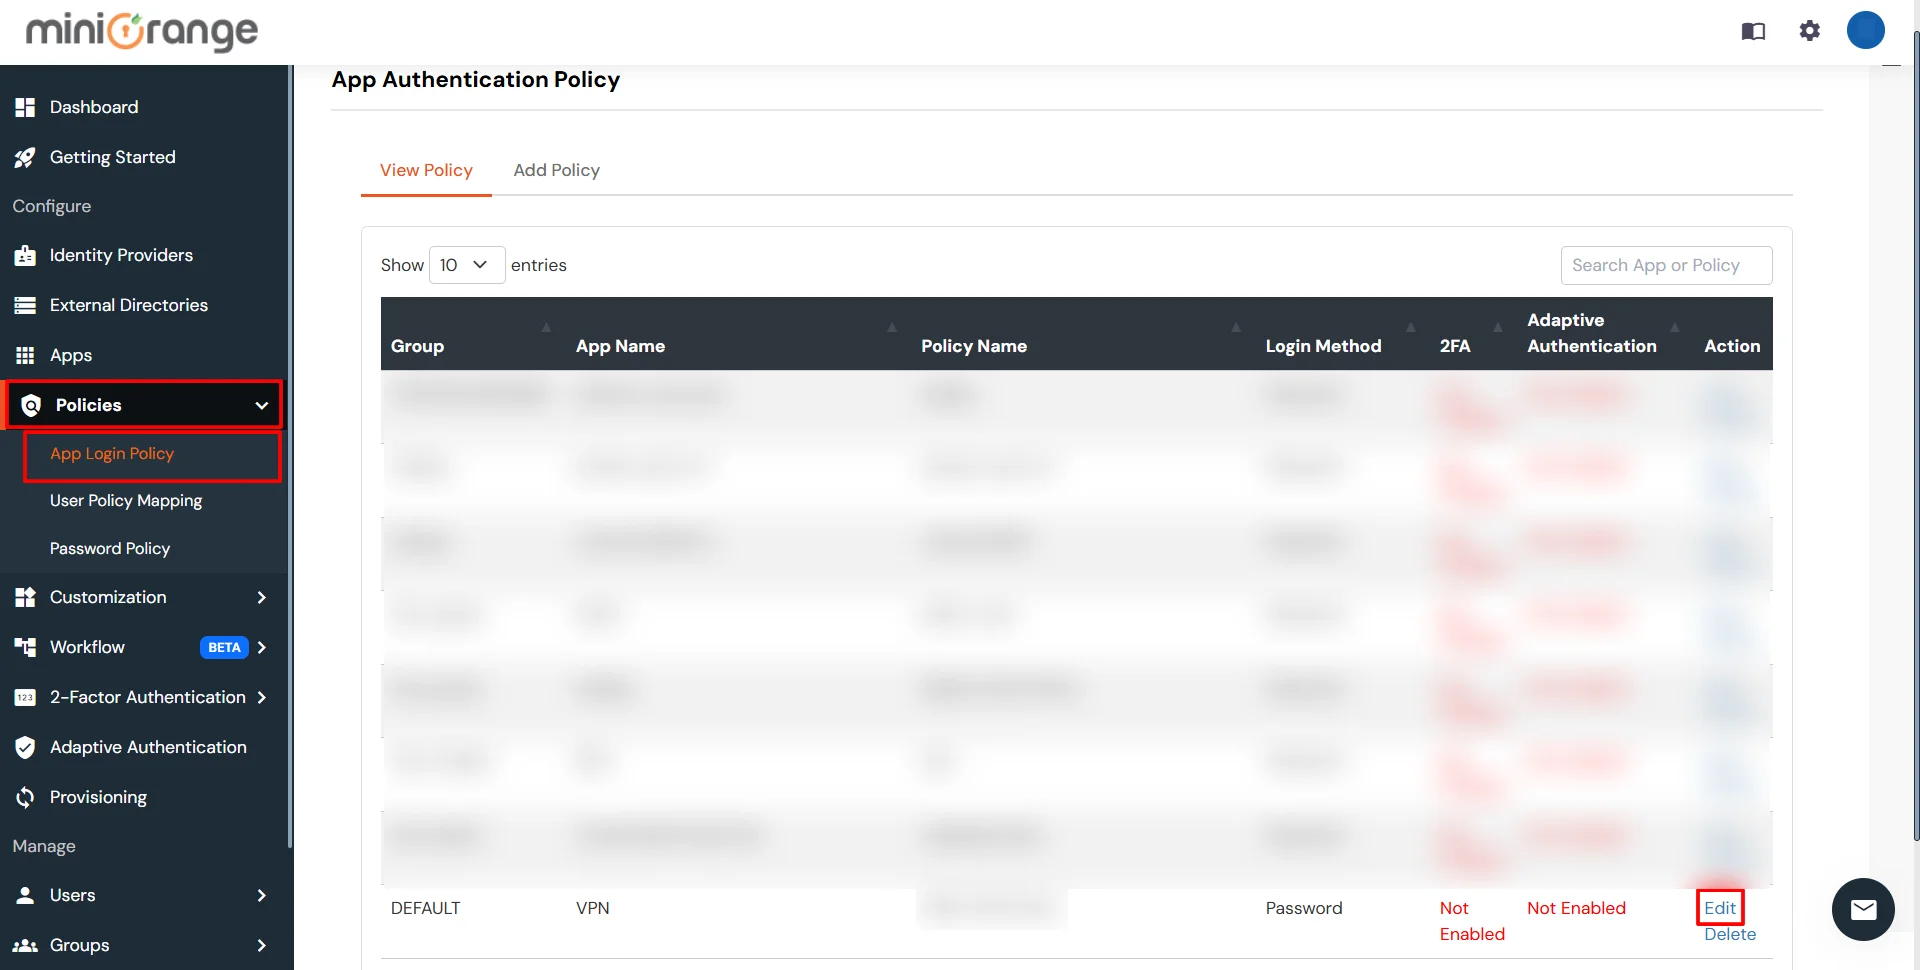
- Einloggen um Selbstbedienungskonsole >> Richtlinien >> App-Anmelderichtlinie.
- Klicken Sie auf Bearbeiten Symboloption für vordefinierte App-Richtlinien.
- Legen Sie Ihre Richtlinie in der Versicherungsname und wählen Sie Passwort als Erster Faktor.
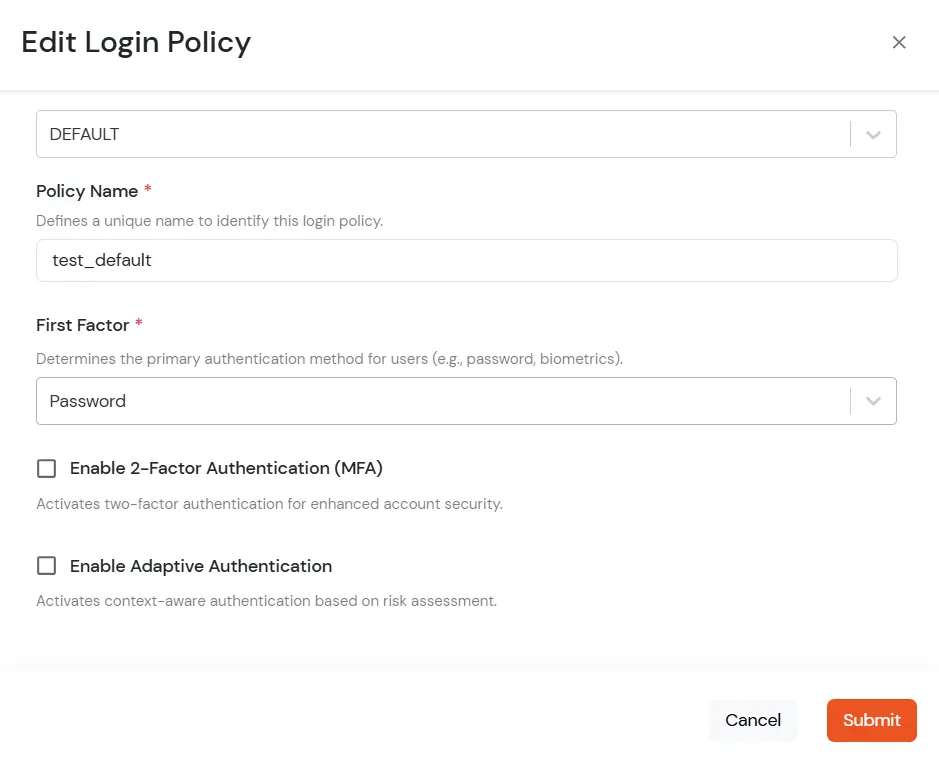
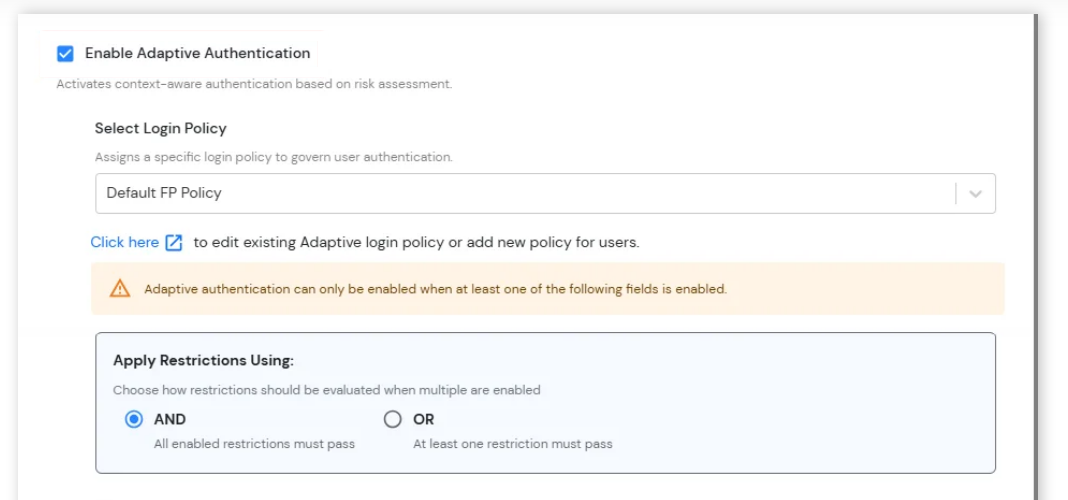
- Ermöglichen Adaptive Authentifizierung Auf der Seite „Anmelderichtlinie bearbeiten“ die gewünschte Einschränkungsmethode als Option auswählen.
- Von Wählen Sie „Anmelderichtlinie“ Wählen Sie im Dropdown-Menü die im letzten Schritt erstellte Richtlinie aus.
-
Einschränkungen anwenden mit: Konfigurieren Sie, wie mehrere adaptive Authentifizierungsbeschränkungen während der Benutzeranmeldung ausgewertet werden sollen.
- UND: Alle aktivierten Einschränkungen müssen erfolgreich erfüllt sein, damit der Anmeldeversuch zugelassen werden kann.
- ODER: Mindestens eine der aktivierten Einschränkungen muss erfüllt sein, damit der Anmeldeversuch zugelassen wird.
-
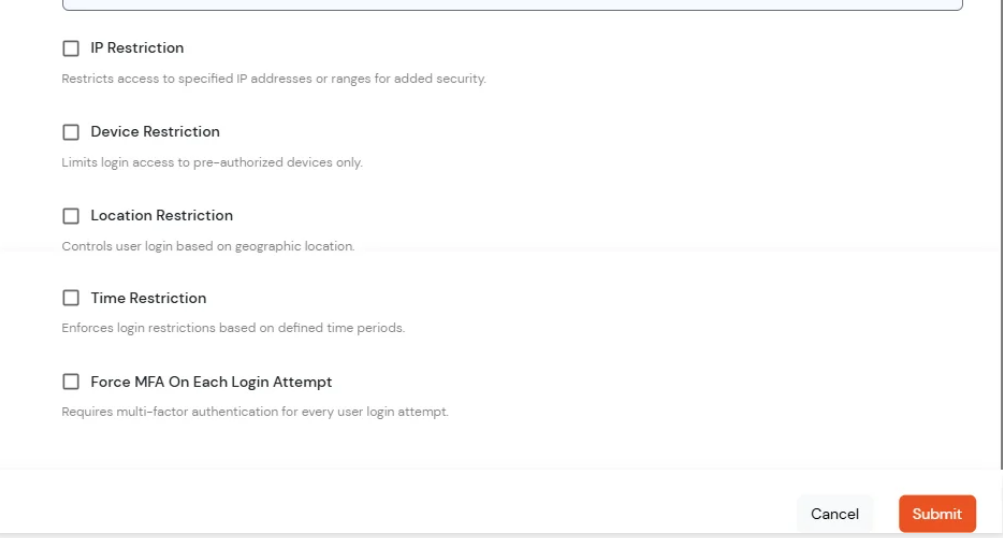
Einschränkungen bei der adaptiven Authentifizierung: Konfigurieren Sie zusätzliche Anmeldebeschränkungen und Verifizierungsbedingungen, um die Kontosicherheit zu erhöhen und den Benutzerzugriff auf Basis kontextbezogener Risikofaktoren zu kontrollieren.
- IP-Beschränkung: Um die Sicherheit zu erhöhen, kann der Login-Zugriff auf bestimmte IP-Adressen oder IP-Bereiche beschränkt werden.
- Gerätebeschränkung: Der Anmeldezugriff darf nur von vertrauenswürdigen oder vorab autorisierten Geräten gestattet werden.
- Standortbeschränkung: Benutzerzugriffe basierend auf dem geografischen Standort steuern.
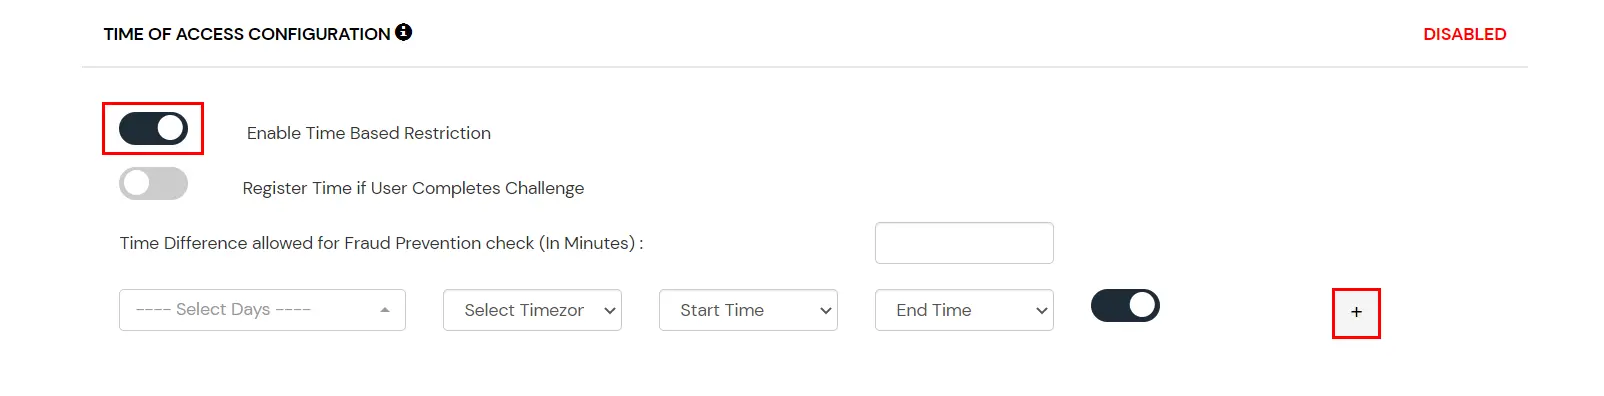
- Zeitbeschränkung: Beschränken Sie den Benutzerzugriff auf bestimmte Tage oder Zeiträume.
- Multi-Faktor-Authentifizierung bei jedem Anmeldeversuch erzwingen: Verlangen Sie von den Benutzern, dass sie bei jedem Anmeldeversuch unabhängig vom Gerät oder Sitzungsstatus die MFA-Verifizierung abschließen.
So fügen Sie ein vertrauenswürdiges Gerät hinzu
- Wenn sich der Endbenutzer nach der Richtlinie für Gerätebeschränkung aktiviert ist, wird ihm die Möglichkeit geboten, das aktuelle Gerät als vertrauenswürdiges Gerät hinzuzufügen.
Externe Referenzen