Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützungssymbol
miniOrange E-Mail-Support
Erfolg

Vielen Dank für Ihre Anfrage. Unser Team wird sich in Kürze mit Ihnen in Verbindung setzen.

Wenn Sie innerhalb von 24 Stunden nichts von uns hören, senden Sie bitte eine Folge-E-Mail an info@xecurify.com

Search Results:

×

SumoLogic SIEM-Integrations-Setup


SumoLogic SIEM ist eine Cloud-basierte Sicherheitslösung, die Bedrohungen in Echtzeit erkennt und Ereignis- und Vorfallprotokolldaten aller Sicherheitstools analysiert. miniOrange bietet sicheren Zugriff und vollständige Kontrolle über SumoLogic für Unternehmen und Anwendungen. Mithilfe der bereitgestellten Anleitung können Sie SumoLogic ganz einfach konfigurieren.


Kostenlose Installationshilfe


miniOrange bietet Ihnen kostenlose Unterstützung durch ein Beratungsgespräch mit unseren Systemingenieuren zur Einrichtung der SIEM-Integration mit Ihrer SumoLogic-Instanz in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase.

Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
1. HTTP-Collector-Endpunkt konfigurieren

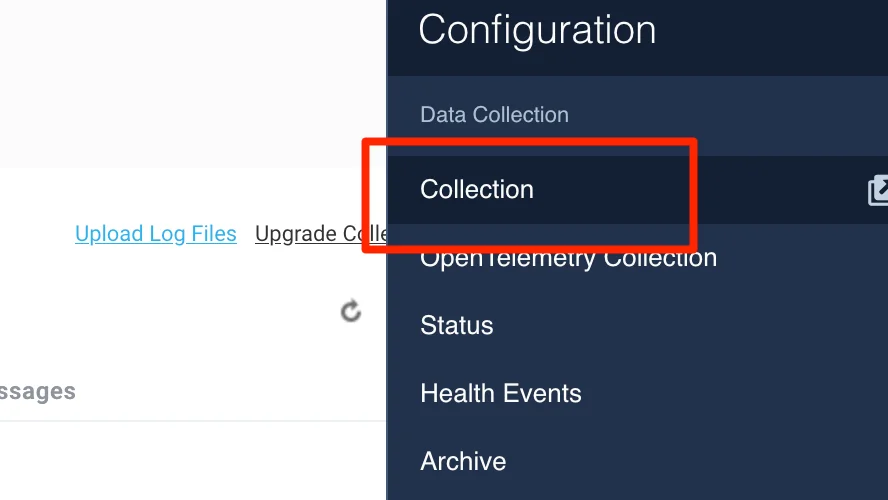
  • Klassische BenutzeroberflächeWählen Sie im Hauptmenü von SumoLogic Daten verwalten > Sammlung > Sammlung. Neue BenutzeroberflächeWählen Sie im SumoLogic-Hauptmenü Konfigurationund dann unter Datensammlung wählen Kollektion. Sie können auch oben auf dem Bildschirm auf das Menü Gehe zu ... klicken und Sammlung auswählen.
  • SumoLogic Single Sign-On (sso) Sammlung auswählen

  • Im Sammler Klicken Sie auf Quelle hinzufügen neben einem Gehosteter Collector.
  • Auswählen HTTP-Protokolle und -Metriken.
  • Geben Sie einen Namen ein, der für die Quelle in der Sumo-Webanwendung angezeigt werden soll. Die Beschreibung ist optional.
  • Stellen Sie sicher, dass Nachrichtenverarbeitung as Mehrzeilige Verarbeitung.
  • Klicken Sie auf „Speichern“, um Ihren Collector zu speichern.
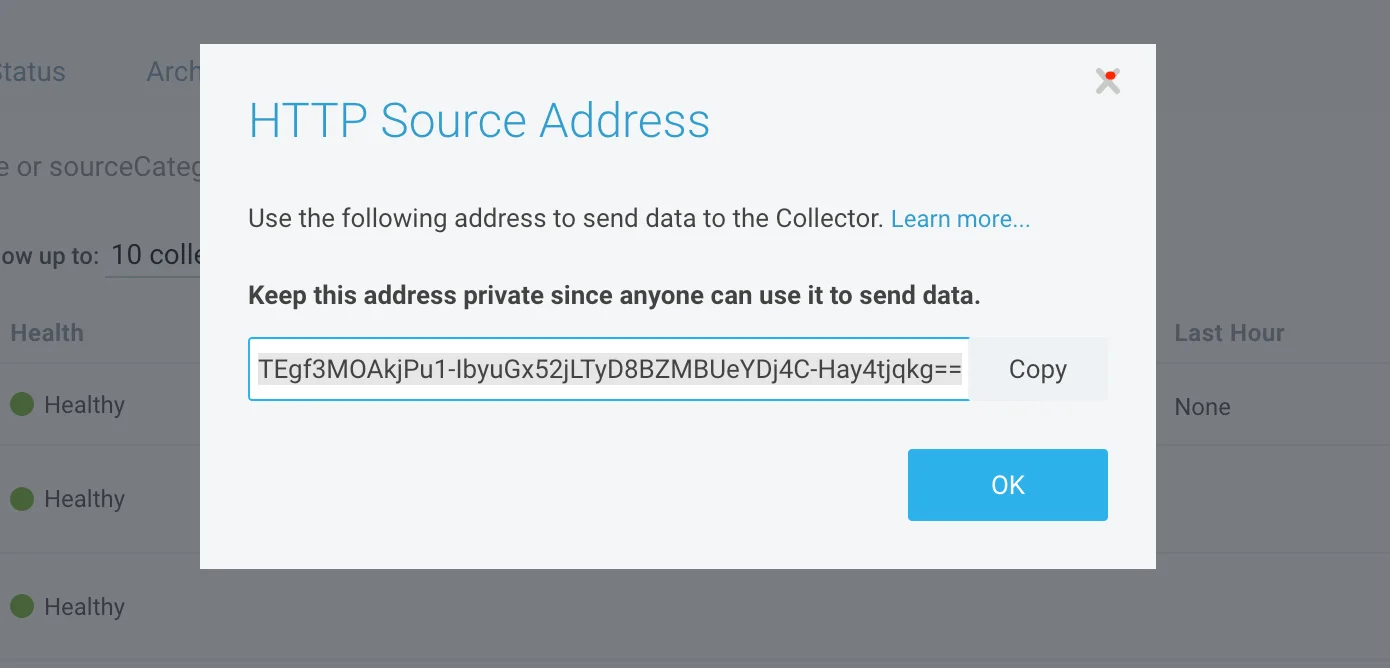
  • SumoLogic Single Sign-On (sso) Link kopieren

  • Kopieren Sie den Endpunkt, indem Sie auf den Link „URL anzeigen“ klicken.

2. Konfigurieren Sie den SUMO Logic API-Endpunkt in miniOrange.

  • Melden Sie sich an miniOrange Admin-Konsole.
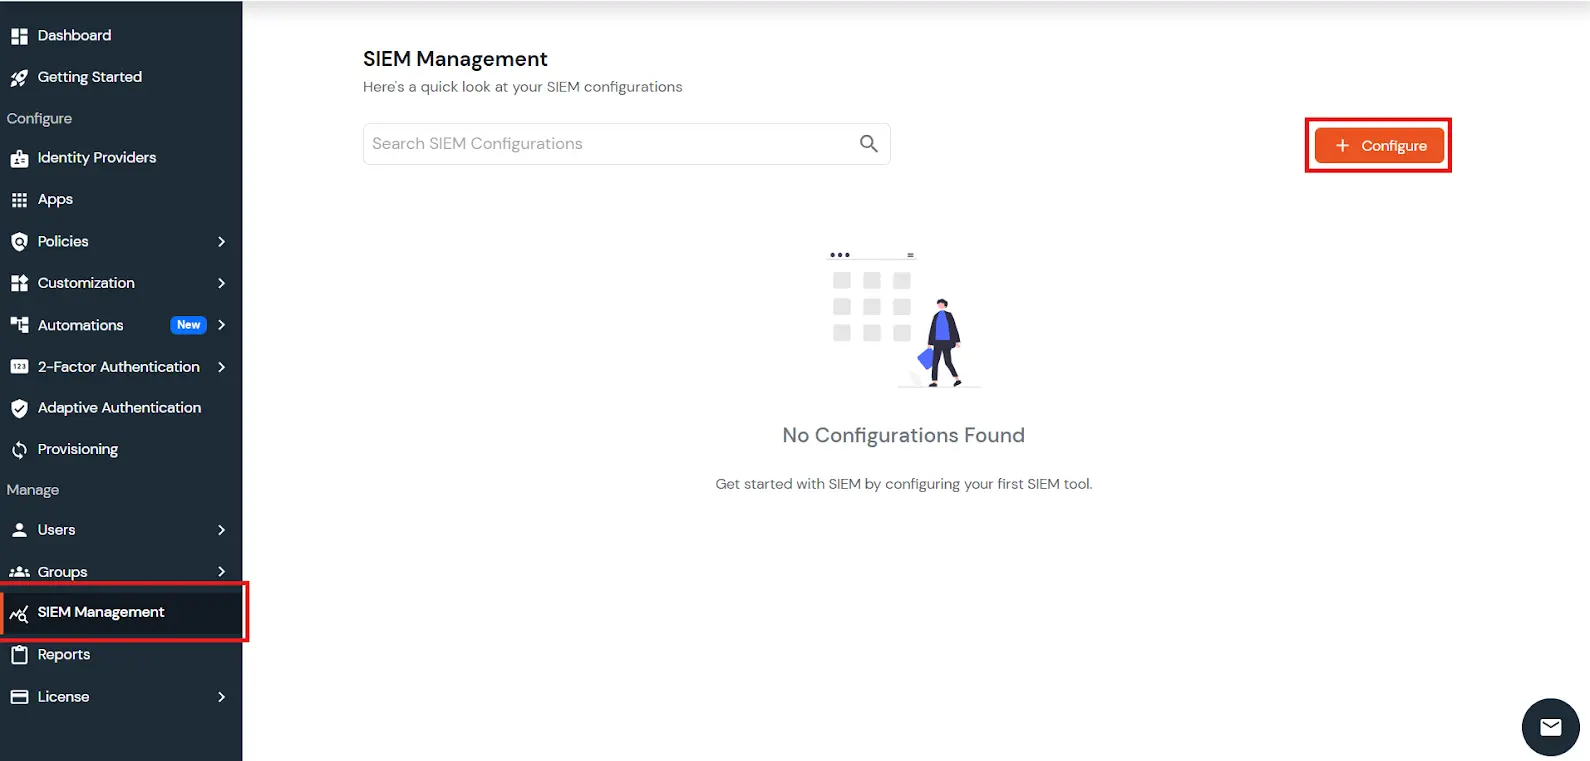
  • Zurück Nach SIEM-Management und klicken Sie auf Einrichtung .
  • Registerkarte „SIEM-Verwaltung konfigurieren“ in der miniOrange-Administrationskonsole

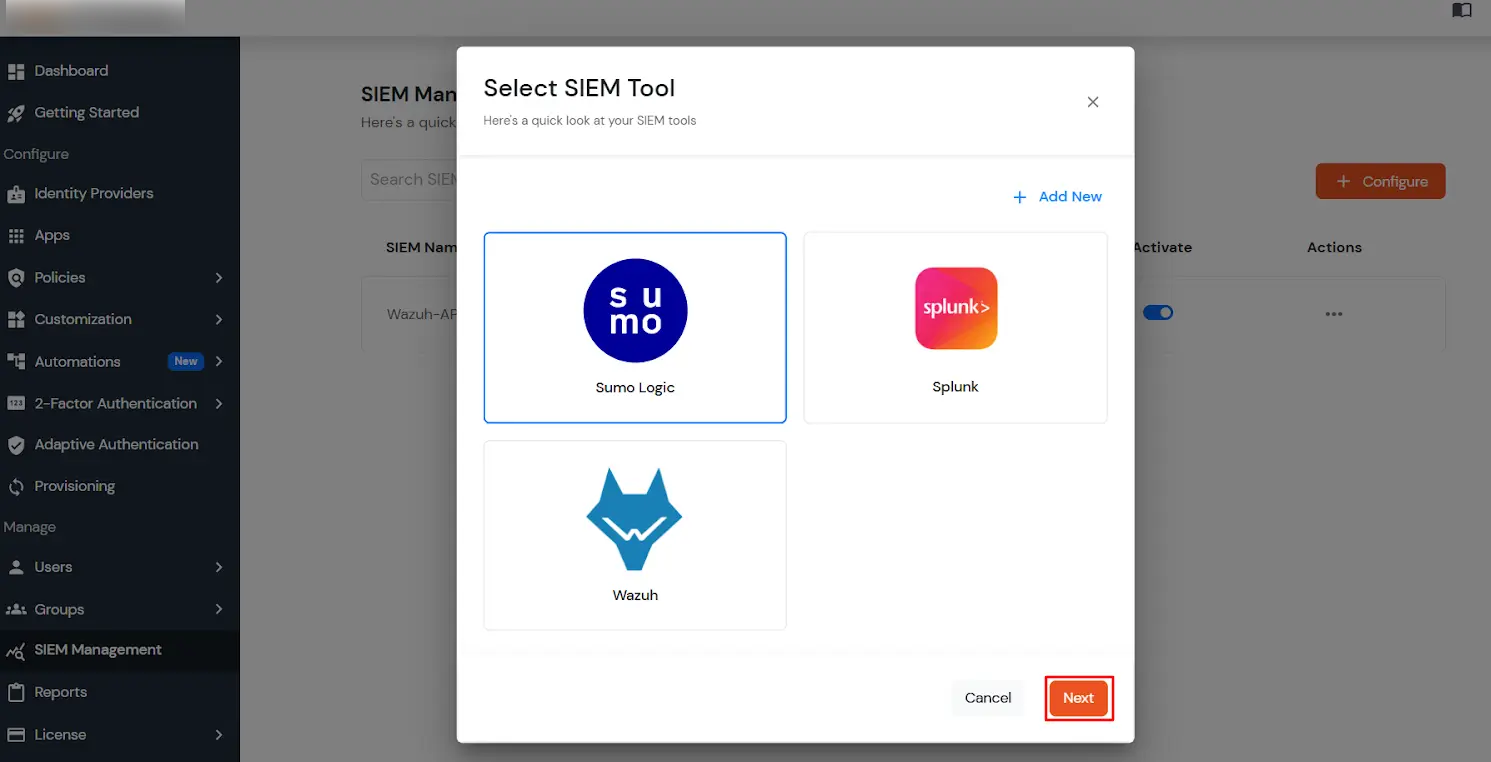
  • Auswählen Sumo-Logik SIEM-Tool und klicken Sie auf weiter.
  • Wählen Sie Sumo Logic SIEM.

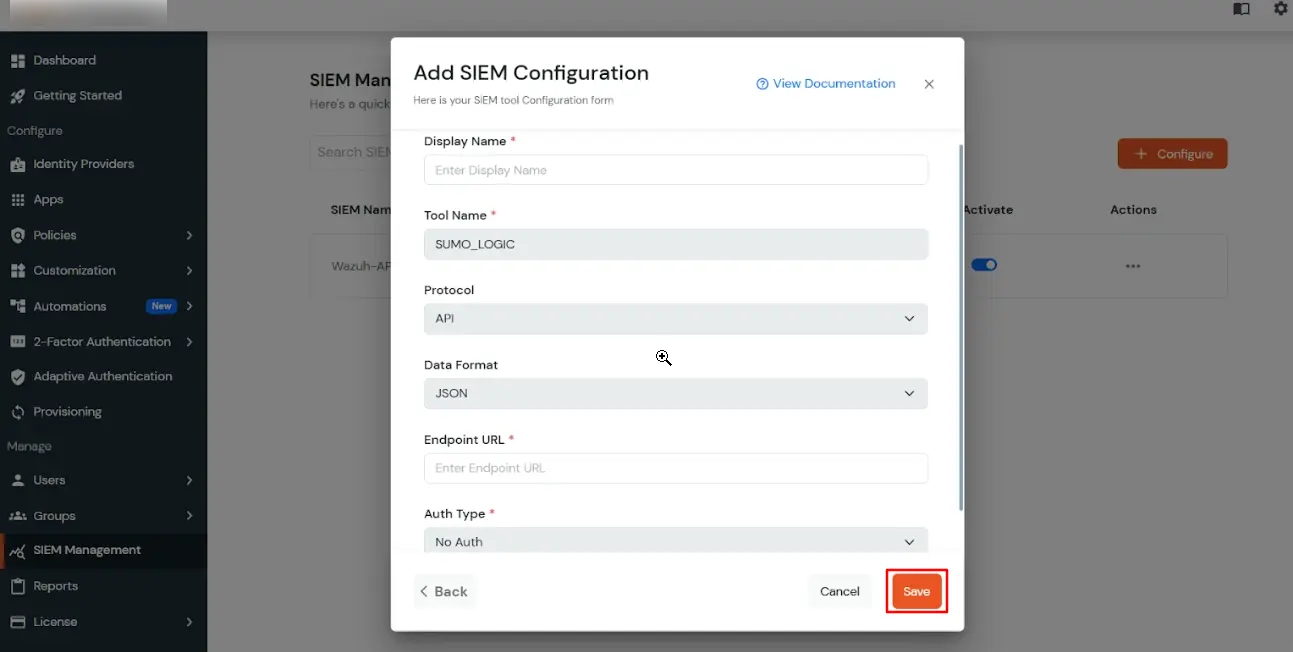
  • Geben Sie den Namen des SIEM-Tools an.
  • Achten Sie darauf, die einzugeben Endpunkt-URL (Kopiert aus Schritt 1) ​​.
  • Um die Sumo Logic SIEM-Konfiguration zu speichern, klicken Sie auf Speichern.
  •  SIEM-Konfiguration hinzufügen

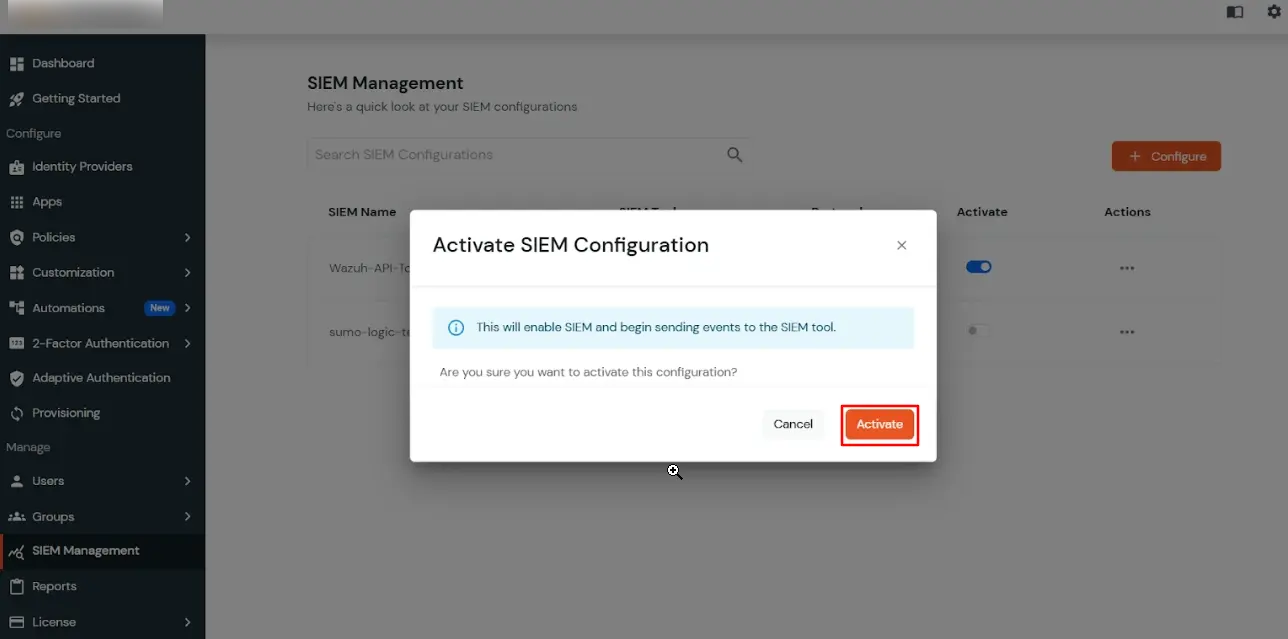
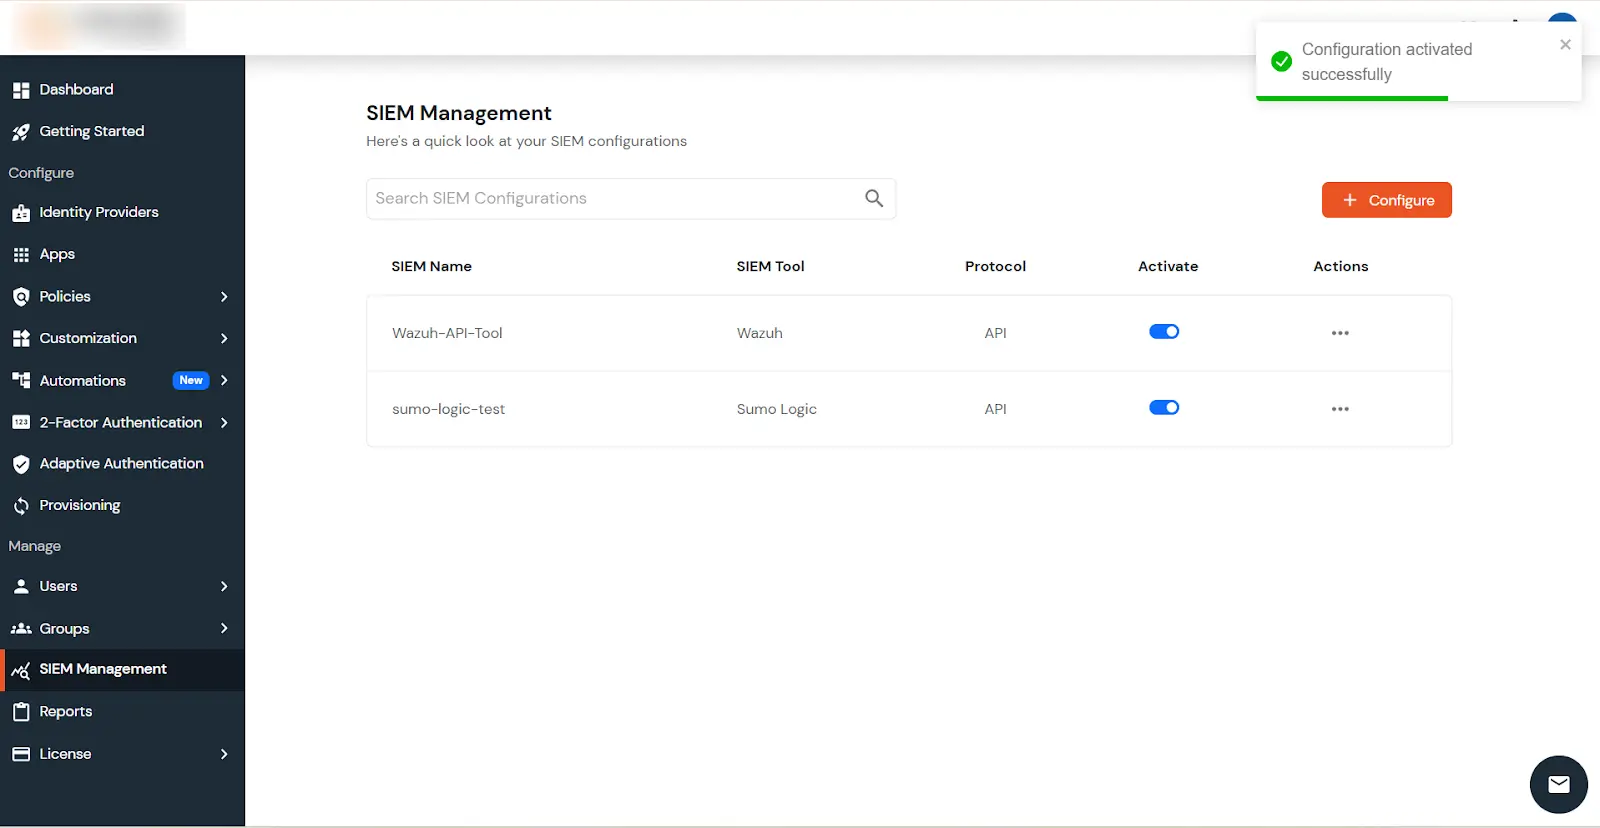
  • Klicken Sie auf aktivieren Drücken Sie den Umschalter, um das SIEM-Tool zu aktivieren.
  •  SIEM-Konfiguration aktivieren

    Konfiguration erfolgreich aktiviert

    Hinweis:

    Der Superadministrator kann das SIEM-Tool auch für Kunden über die Aktivierungsoptionen verwalten aktivieren. Der Administrator kann das SIEM-Tool entweder für alle Kunden aktivieren, indem er die folgenden Schritte ausführt: Für alle Kunden aktivieren Sie können diese Option auch für einzelne Kunden aktivieren, indem Sie die Option „Aktivierung verwalten“ verwenden, die Sie im Menü „Aktionen“ durch Klicken auf die drei Punkte finden.
    Bitte folgen Sie dem Leitfaden mehr wissen.
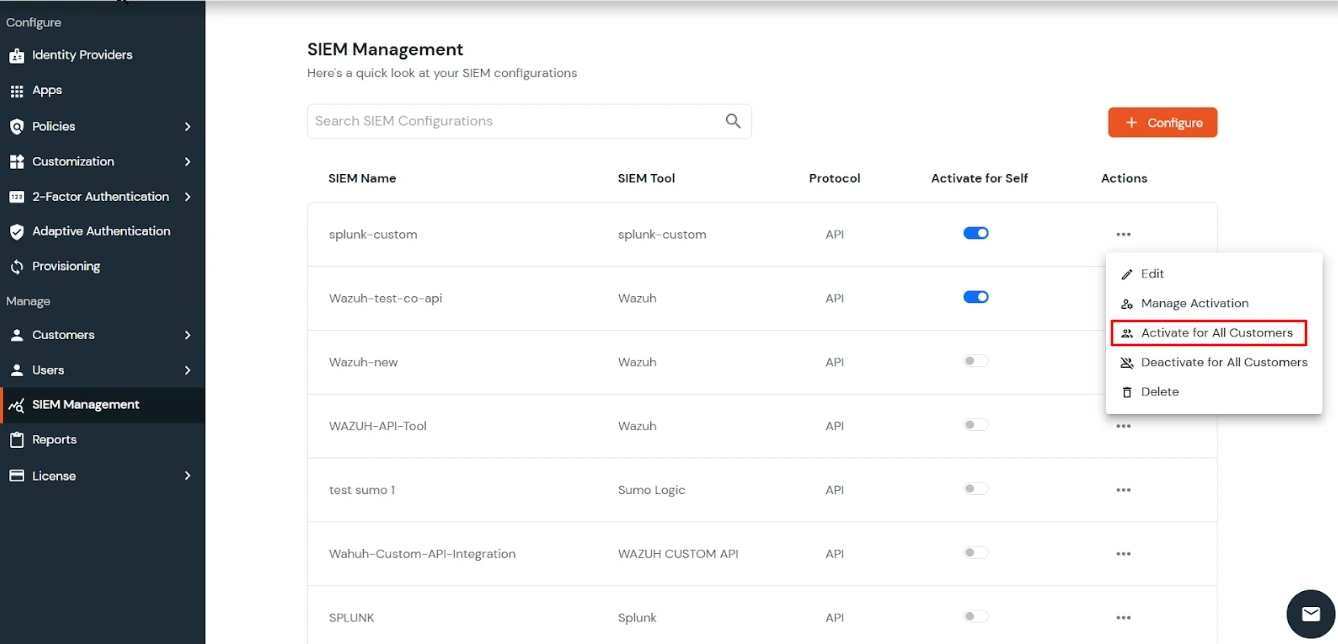


  • Wählen Sie „Für alle Kunden aktivieren“. :
    • Der Superadmin kann dies umschalten Für alle Kunden aktivieren um das SIEM-Tool für alle Mandanten mit einem einzigen Schritt zu aktivieren.
    Wählen Sie „Für alle Kunden aktivieren“.

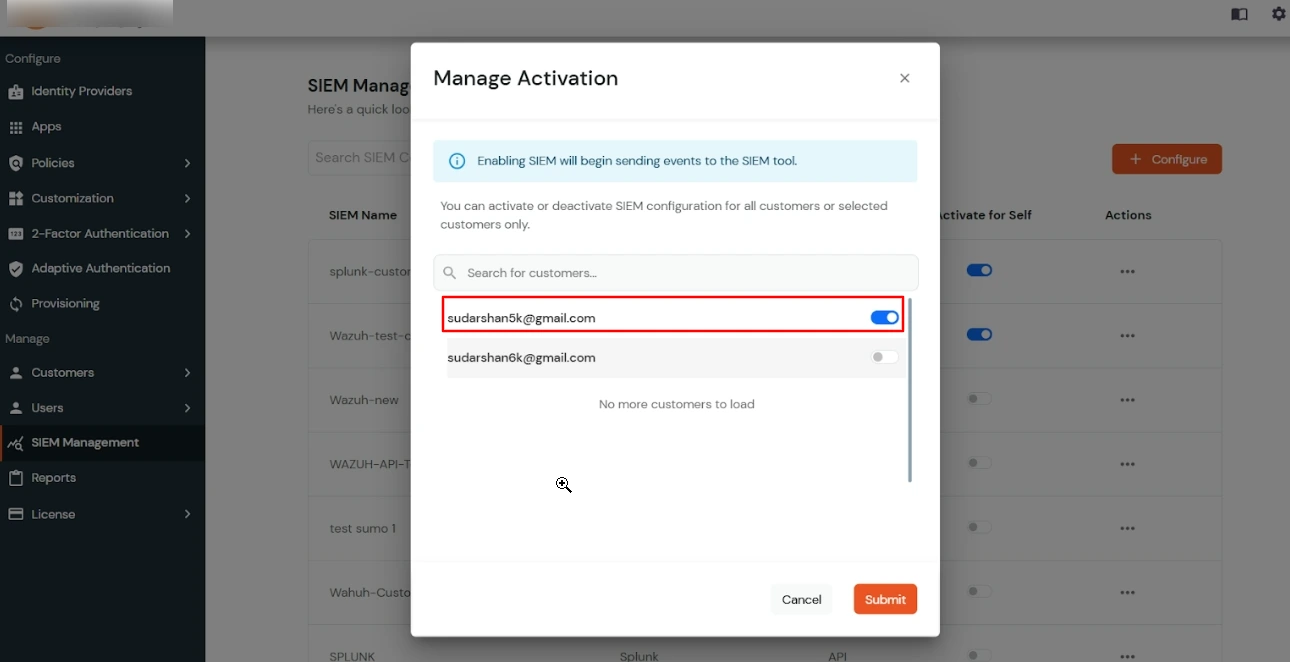
  • Aktivierung verwalten auswählen:
    • Superadmin kann verwenden Aktivierung verwalten um das SIEM-Tool selektiv für einzelne Kundenkonten zu aktivieren.
    Aktivierung verwalten auswählen

3. Beispielhafte Suchfilter

1. Filterabfrage für MFA-Audits

            
                _source=##name_of_your_source##
              | where audit.audittype = "MFA_AUDIT"
              | audit.target.identifier as Identifier
              | audit.status as Status
              | fromMillis(audit.createdDttm) as Time
              | formatDate(Time,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, Status, FormattedTime
              | fields -_count


2. Filterabfrage für Administrator-Audits

            
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | audit.status as Status
              | audit.target.identifier as Identifier
              | audit.eventType as EventType
              | count by Identifier, EventType, Status
              | fields -_count


3. Filterabfrage für Kennwortzurücksetzungsprüfungen

            
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | where audit.eventType = "Password Reset"
              | audit.target.identifier as Identifier
              | auditValue as AuditMessage
              | audit.status as Status
              | fromMillis(audit.createdDttm) as temptime
              | formatDate(temptime,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, AuditMessage, Status, FormattedTime
              | fields -_count



Möchten Sie eine Demo planen?

Demo anfordern


Unsere anderen Identity & Access Management-Produkte