TwilioFlex Single Sign-On (SSO)
Die Single Sign-On (SSO)-Lösung von miniOrange ermöglicht sicheren Single Sign-On- Zugriff auf TwilioFlex Business mit nur einem Satz Anmeldeinformationen. Sie können sich mit miniOrange-Anmeldeinformationen, Microsoft Entra ID-Anmeldeinformationen oder den Anmeldeinformationen eines Ihrer bestehenden Identitätsanbieter bei TwilioFlex anmelden. Mit den miniOrange SSO-Diensten können Sie sich neben TwilioFlex auch bei anderen lokalen und Cloud-Anwendungen mit Ihren bestehenden Anmeldeinformationen Ihrer Identitätsanbieter/Benutzerdatenbanken (Azure Active Directory, Okta, Ping) anmelden . Folgen Sie der bereitgestellten Einrichtungsanleitung, um SAML SSO für Ihr TwilioFlex Business-Konto zu integrieren.
Die Single-Sign-On (SSO)-Integration von miniOrange und TwilioFlex unterstützt die folgenden Funktionen:
- SP-initiiertes Single Sign-On (SSO)
- Vom IdP initiiertes Single Sign-On (SSO)
Voraussetzungen:
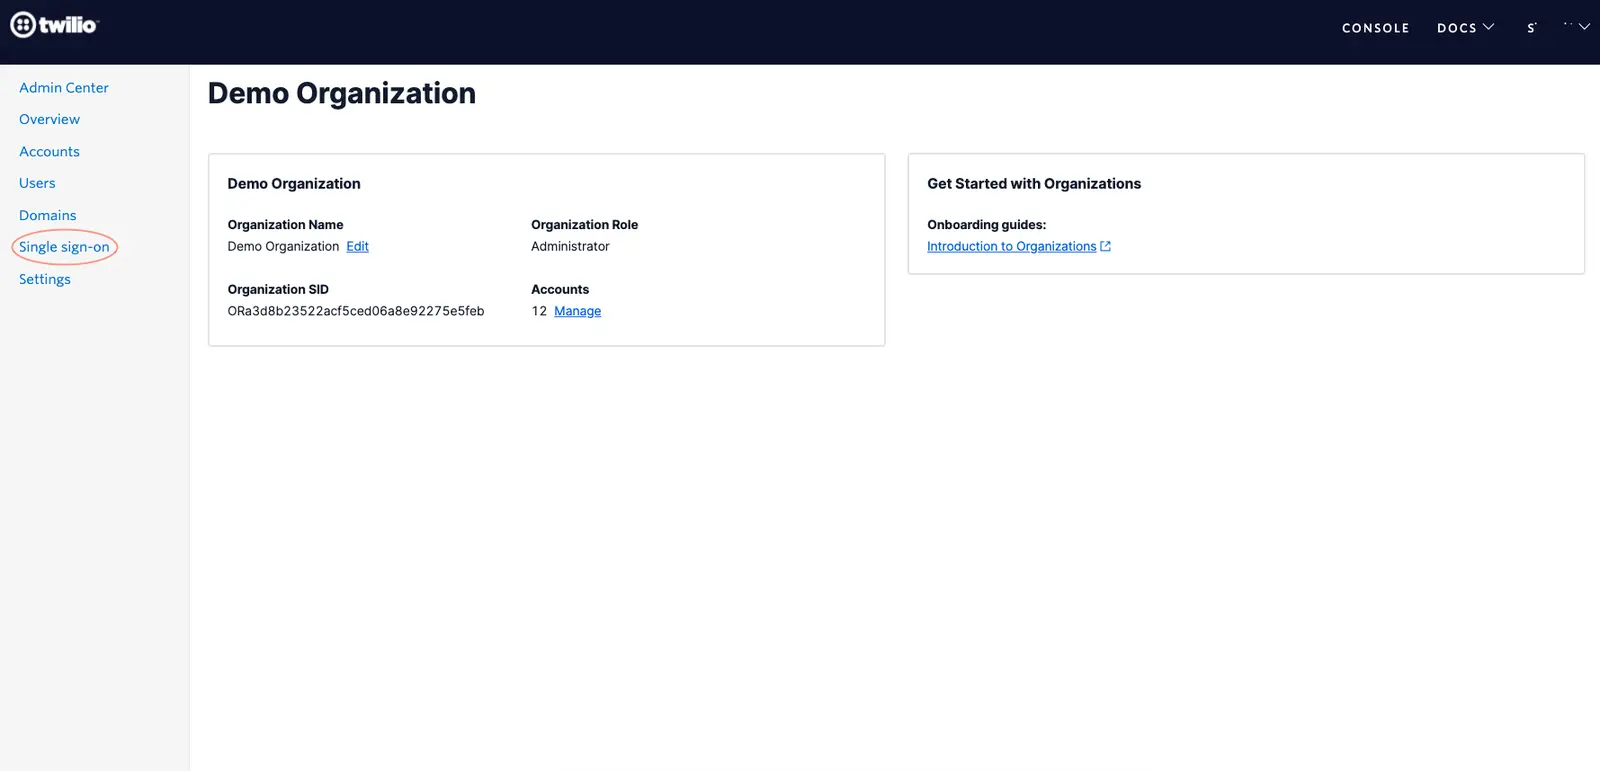
- Gehen Sie zum Twilio Admin Center und klicken Sie auf die Single Sign-On Option in der Navigationsleiste, wie unten dargestellt.
- Erstellen Sie ein neues SSO-Profil, indem Sie auf die Schaltfläche klicken. Neues SSO-Profil erstellen Klicken Sie auf diese Schaltfläche. Sie gelangen zum folgenden Bildschirm, auf dem Sie die SP-Metadaten kopieren oder herunterladen können.
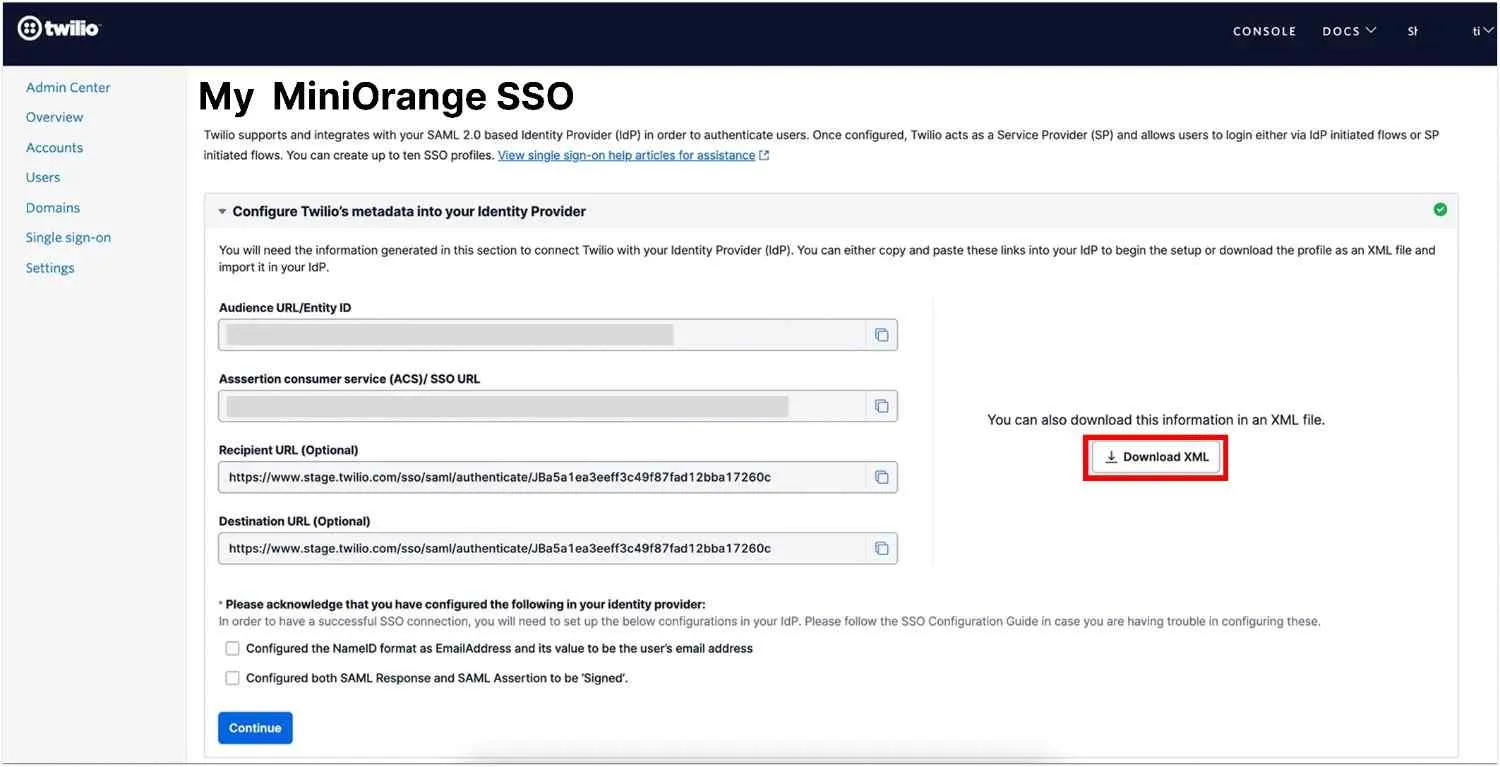
- Halten Sie diese Informationen bereit, da Sie diese Werte benötigen, um eine SAML-Anwendung in Ihrem Identitätsanbieter zu konfigurieren.
Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für TwilioFlex Single Sign-On (SSO).
1. Konfigurieren Sie TwilioFlex in miniOrange
- Melden Sie sich bei miniOrange an Admin-Konsole.
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

- In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.

- Suchen Sie nach TwilioFlex Wenn Sie TwilioFlex nicht in der Liste finden, suchen Sie nach Original und Sie können Ihre Anwendung einrichten in Benutzerdefinierte SAML-App.

- Geben Sie die folgenden Werte in die entsprechenden Felder ein.
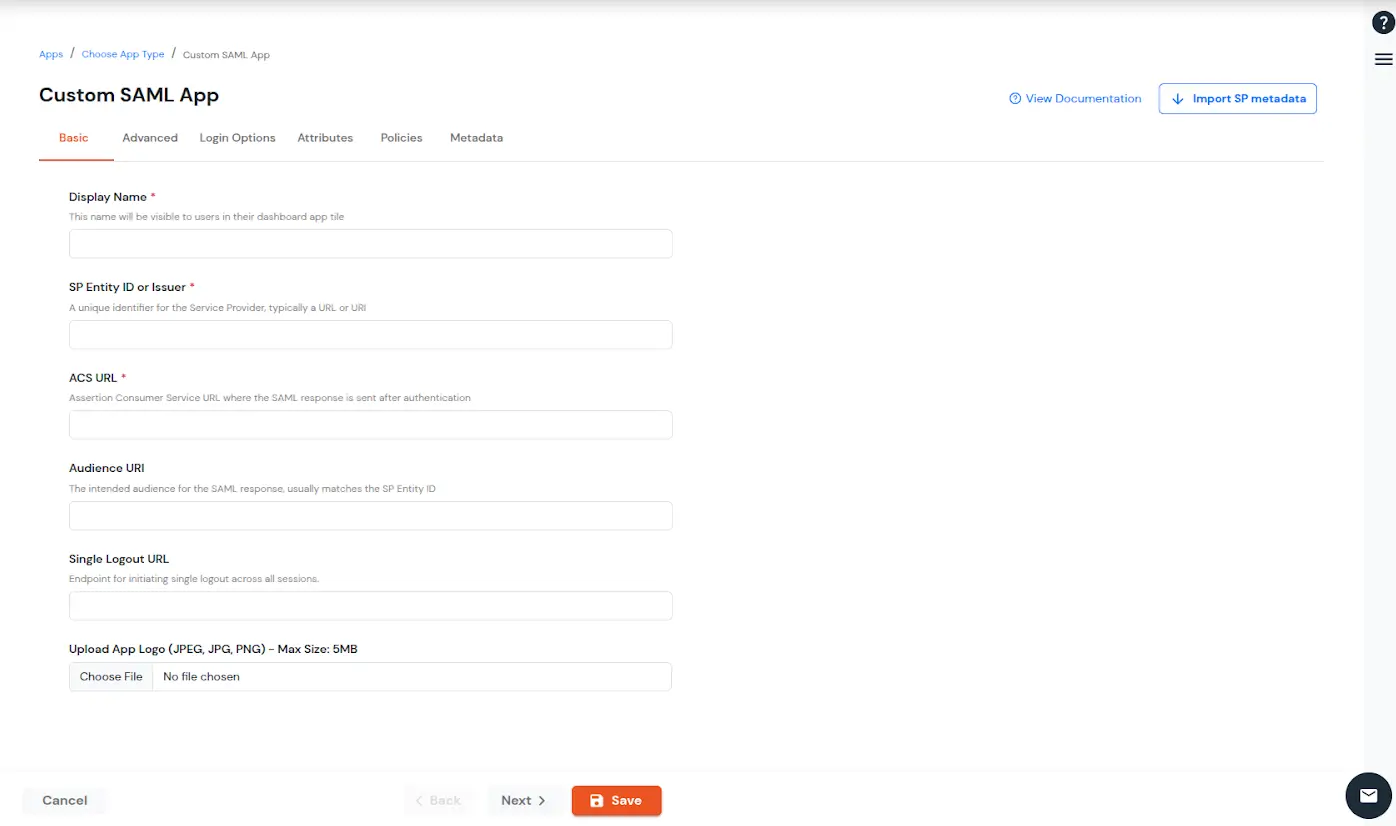
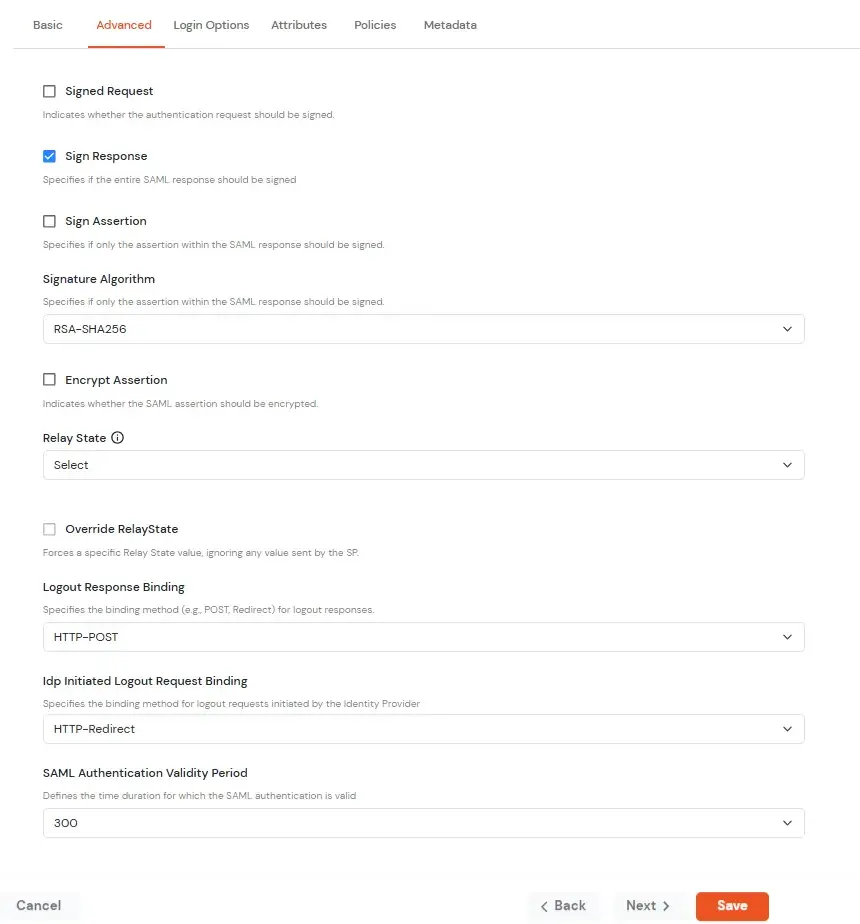
- Klicken Sie auf Weiter auf dem Sprung Erweiterte Einstellungen. Dann wählen Sie Antwort unterschreiben und Unterschreiben Sie die Behauptung.
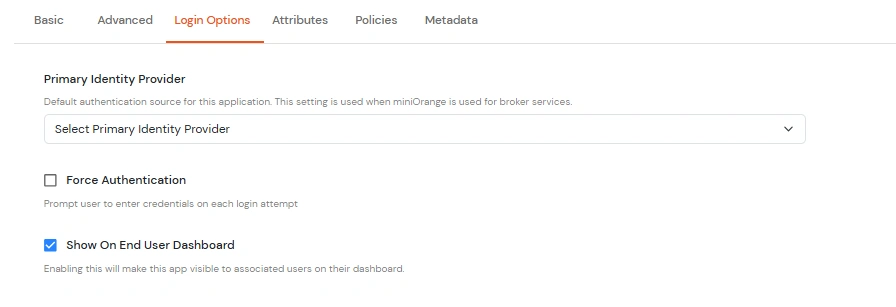
- Klicken Sie auf Weiter auf dem Sprung Registerkarte „Anmeldeoptionen“Hier können Sie die folgenden Einstellungen konfigurieren:
| Primärer Identitätsanbieter |
Wählen Sie die Identitätsquelle aus, von der aus die Authentifizierung erfolgen soll. Sie sehen die Liste aller konfigurierten Quellen. |
| Authentifizierung erzwingen |
Aktivieren Sie diese Option, um bei jeder Anforderung zum Zugriff auf die Anwendung eine Authentifizierung zu erzwingen. |
| Auf Endbenutzer-Dashboard anzeigen |
Deaktivieren Sie diese Option, wenn die App nicht für alle Benutzer im Endbenutzer-Dashboard sichtbar sein soll. |
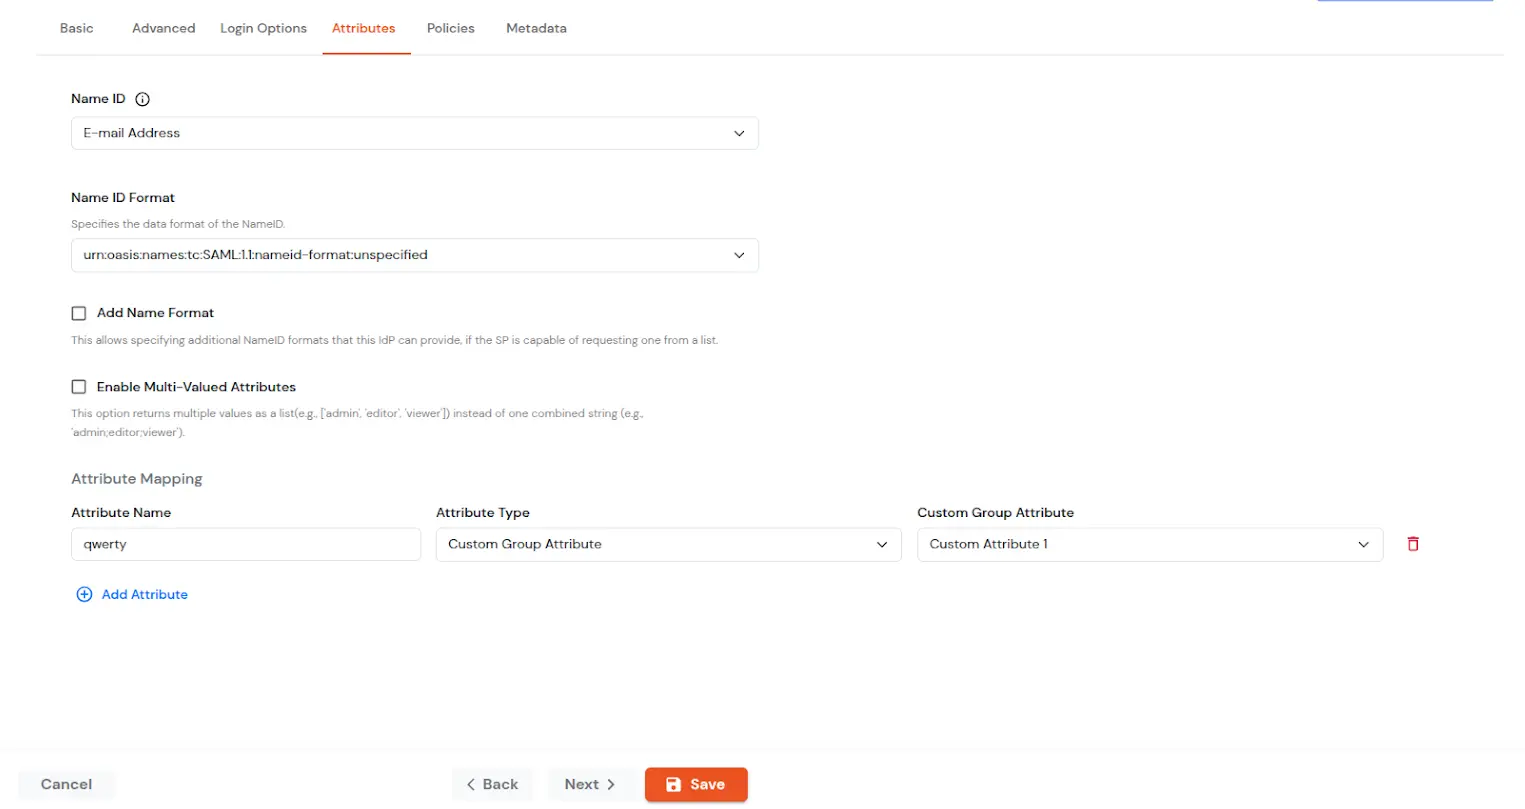
- Klicken Sie auf Weiter auf dem Sprung Attributzuordnung Seite. Hier können Sie die Attribute hinzufügen und konfigurieren, die an die App gesendet werden sollen.
| NameID |
Die NameID ist die eindeutige Kennung des authentifizierten Benutzers in der SAML-Assertion. Sie ermöglicht dem Dienstanbieter, den Benutzer zu erkennen und einem Konto zuzuordnen. In der Regel handelt es sich bei der NameID um einen Benutzernamen oder eine E-Mail-Adresse. |
| NameID-Format |
Legt fest, welcher Identifikatortyp (z. B. E-Mail, persistent, temporär) in der NameID verwendet wird, damit der Service Provider (SP) den Benutzer korrekt zuordnen kann. Falls der SP kein bestimmtes Format anfordert, kann der Identity Provider (IdP) dieses nicht spezifizieren und einen Standardwert verwenden. |
| Namensformat hinzufügen |
Das Namensformat definiert, wie Attributnamen in einer SAML-Assertion dargestellt werden (z. B. als einfache Zeichenketten oder URIs). Es hilft dem Service Provider (SP), die Attributbenennung korrekt zu interpretieren und gewährleistet die Konsistenz zwischen Identity Provider (IdP) und SP. |
| Mehrwertige Attribute aktivieren |
Aktiviert: Kommas (,) und Semikolons (;) werden als Trennzeichen behandelt, sodass das Attribut in eine übersichtliche Liste aufgeteilt wird. Beispiel: roles = ['admin', 'editor', 'viewer'].
Deaktiviert: Kommas und Semikolons werden nicht als Trennzeichen behandelt, daher bleibt das Attribut als eine zusammenhängende Zeichenkette erhalten. Beispiel: roles = "admin;editor;viewer".
|
| Attributzuordnung |
Sie können Attribute hinzufügen, die in der SAML-Assertion an den Service Provider (SP) gesendet werden sollen. Zu diesen Attributen gehören Benutzerprofilattribute wie Vorname, Nachname, vollständiger Name, Benutzername, E-Mail-Adresse, benutzerdefinierte Profilattribute und Benutzergruppen usw. |
- Klicken Sie auf Weiter auf dem Sprung Anmelderichtlinie. Sie müssen sich einloggen Anwendung speichern Zuerst muss die Richtlinie für die Anwendung konfiguriert werden.
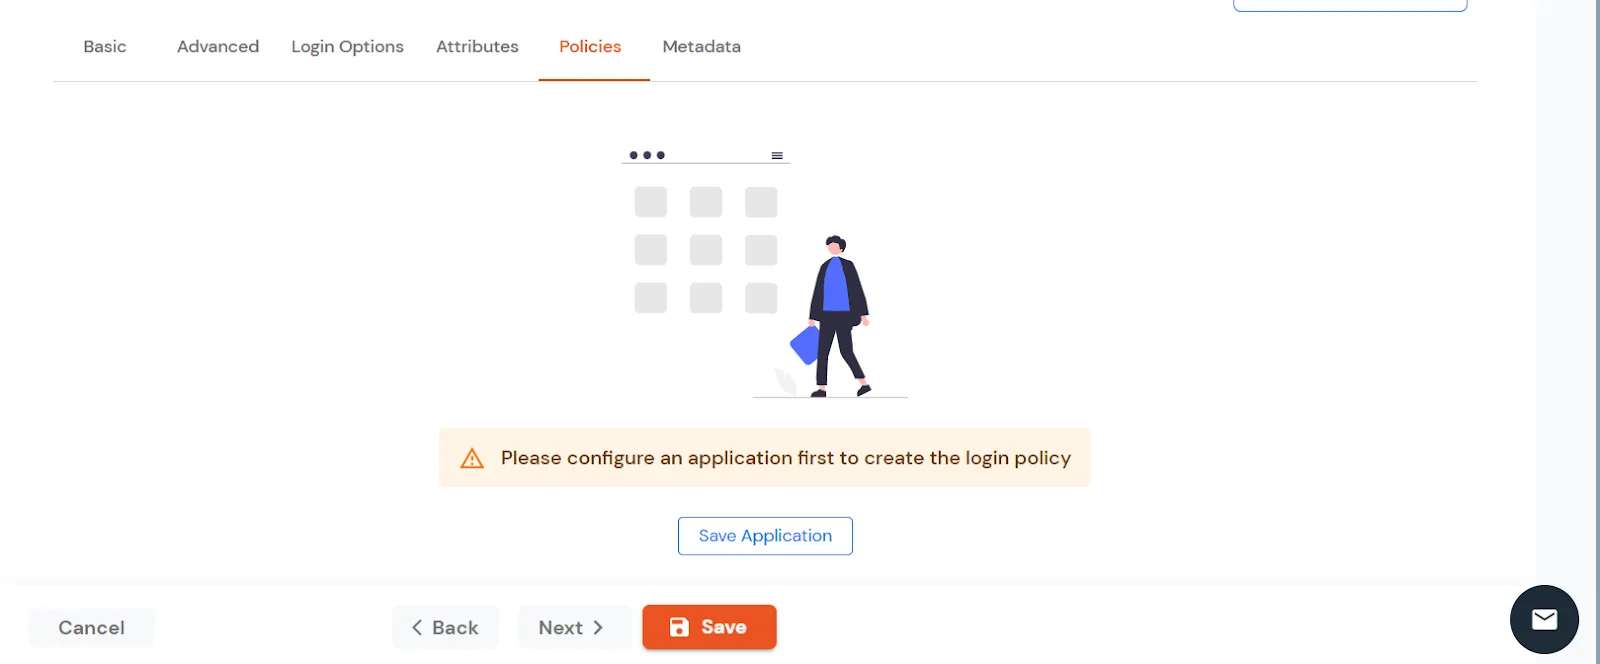
- Nachdem die Anwendung gespeichert wurde, können Sie die Richtlinie für diese Anwendung konfigurieren.
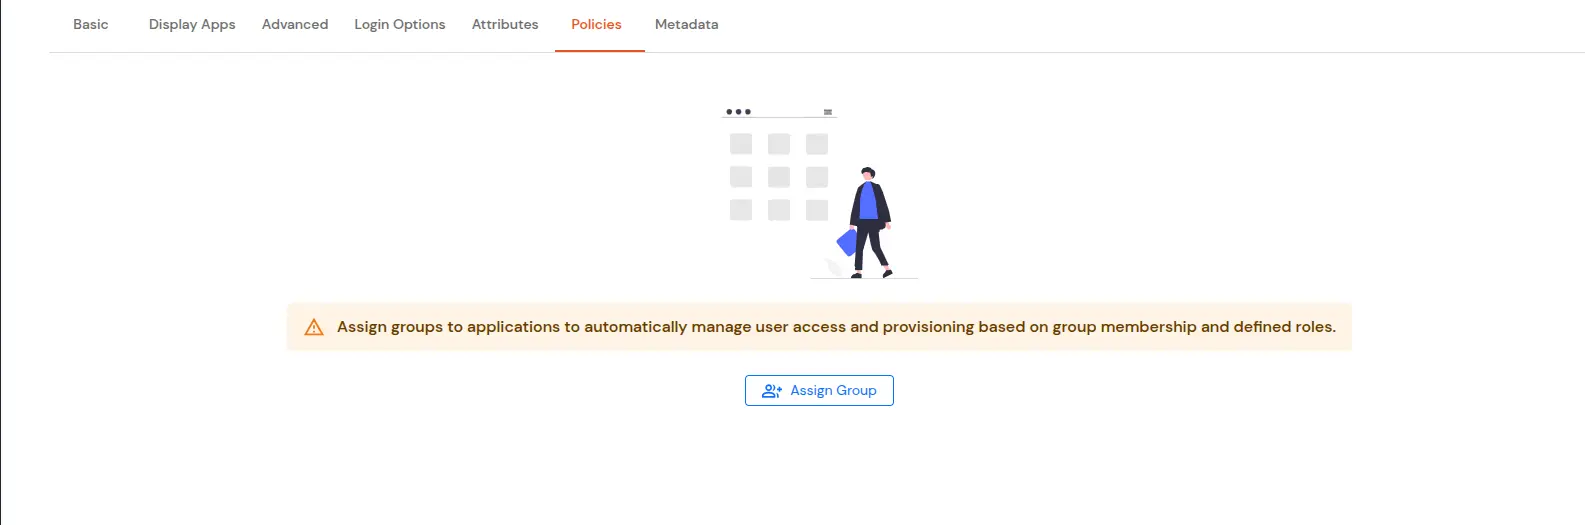
- Klicken Sie auf Gruppe zuweisen Taste. Ein neuer Gruppenzuordnung konfigurieren Ein Modal-Tab wird sich öffnen.
- Gruppe zuweisen: Wählen Sie die Gruppen aus, die Sie mit der Anwendung verknüpfen möchten. Sie können bis zu 20 Gruppen gleichzeitig auswählen.

- Wenn Sie eine neue Gruppe erstellen müssen, klicken Sie auf Neue Gruppe hinzufügen .
- Geben Sie den Gruppennamen ein und klicken Sie auf Gruppe erstellen.

- Klicken Sie auf Weiter.
- Richtlinien zuweisen: Fügen Sie den ausgewählten Gruppen die erforderlichen Richtlinien hinzu. Geben Sie folgende Details ein:
- Erster Faktor: Wählen Sie die Anmeldemethode aus dem Dropdown-Menü aus.
- Wenn Sie auswählen Passwort Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) und Adaptive Authentifizierung, wenn benötigt.
- Wenn Sie auswählen Passwortlos Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) wenn benötigt.

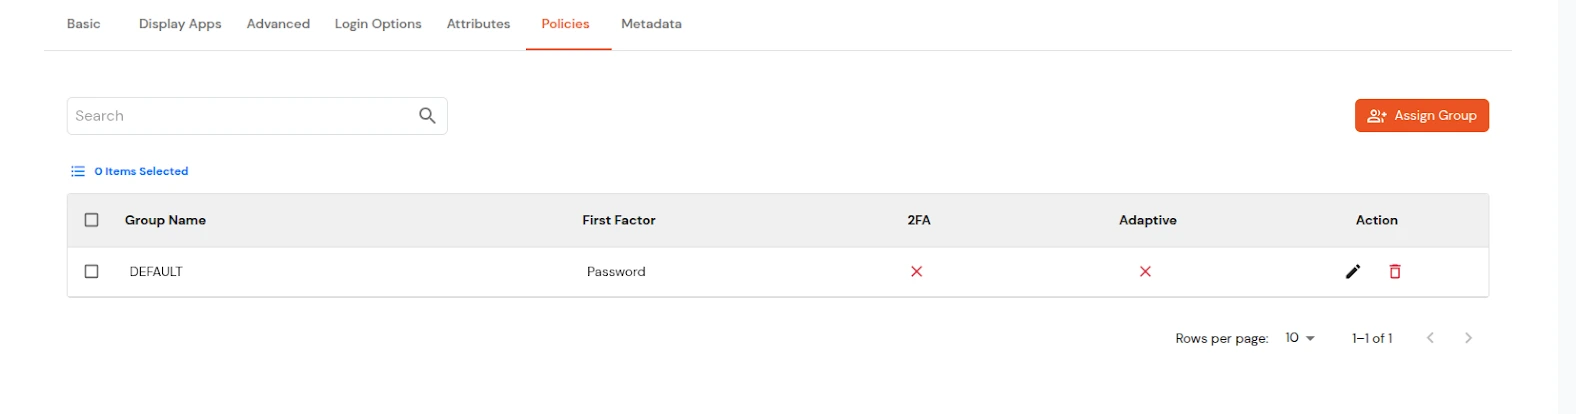
- Klicken Sie auf GespeichertFür alle ausgewählten Gruppen werden Richtlinien erstellt.
- Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.
- Zurück Nach Apps >> AnwendungenSuchen Sie nach Ihrer App und klicken Sie auf drei Punkte Symbol unter dem Aktion Spalte.

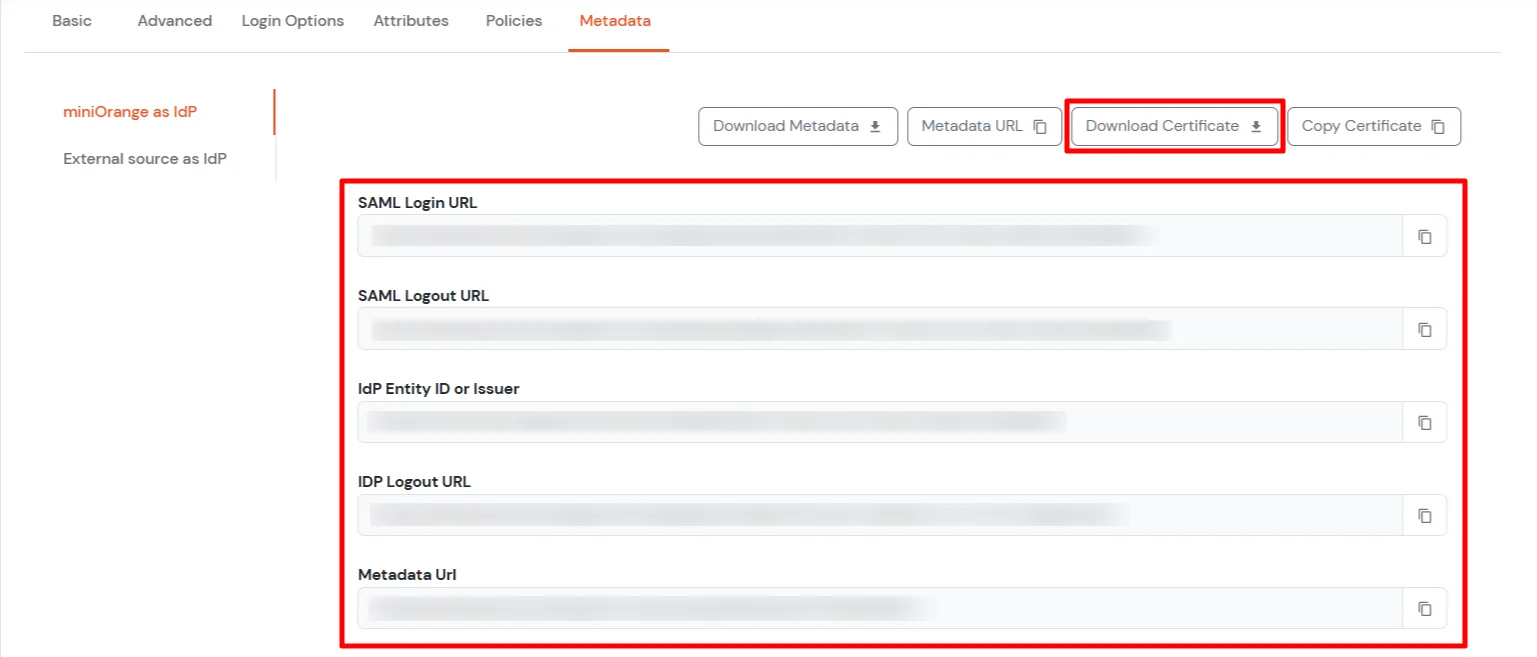
- Nun wähle MetadatenHier sehen Sie zwei Optionen, falls Sie Folgendes einrichten: miniOrange als IDP kopieren Sie die Metadaten zu miniOrange, wenn Sie bereits eine externe IDPs (OKTA, Microsoft Entra ID, ADFS, ONELOGIN, GOOGLE APPS) Sie können Metadaten aus dem 2. Abschnitt abrufen, wie unten gezeigt.
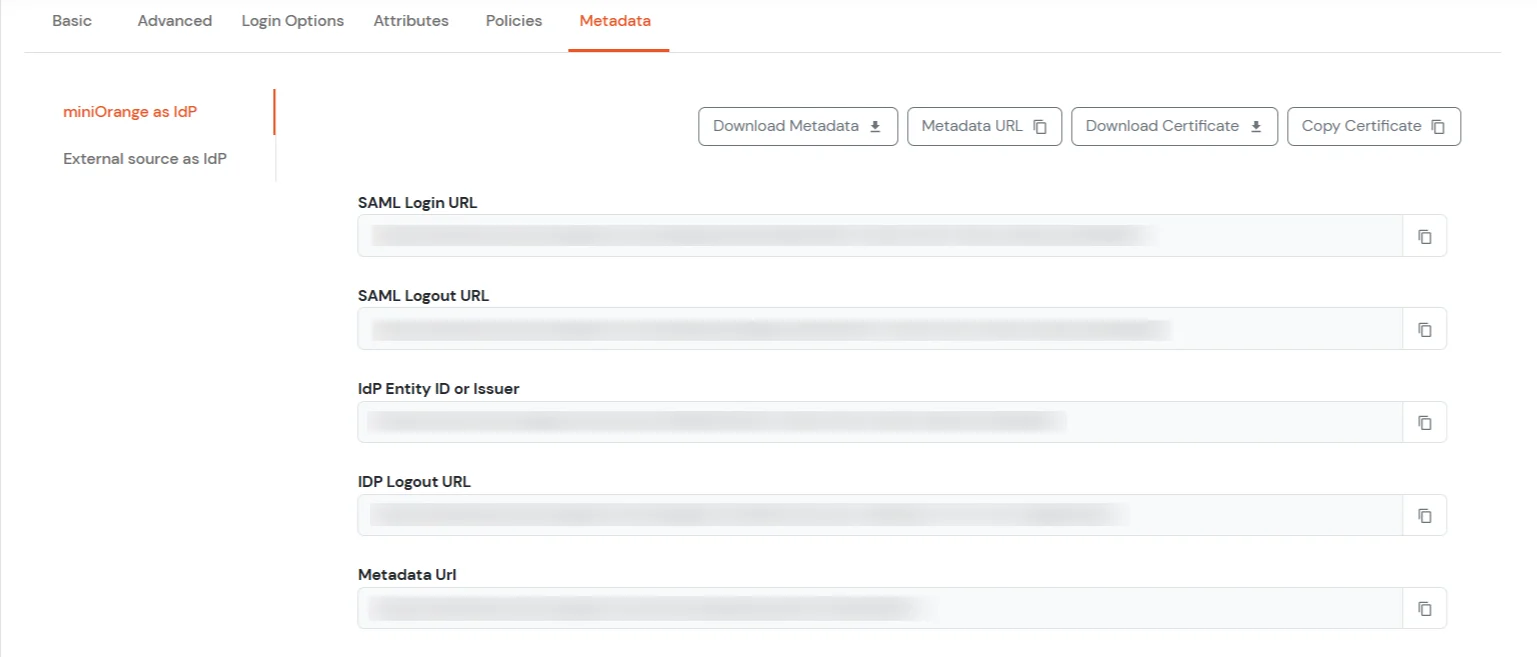
- Behalten SAML-Anmelde-URL , SAML-Abmelde-URL, IdP-Entitäts-ID oder Aussteller und klicken Sie auf Zertifikat herunterladen , um das Zertifikat herunterzuladen, das Sie benötigen in Schritt 2:.
2. Konfigurieren Sie SSO im TwilioFlex-Administratorkonto
- Loggen Sie sich TwilioFlex Navigieren Sie zu Ihrem zuvor erstellten Twilio-SSO-Profil. Vergewissern Sie sich, dass Sie die Signaturoption und die NameID-Einstellungen in Ihrem Identitätsanbieter konfiguriert haben, und klicken Sie auf „Weiter“.
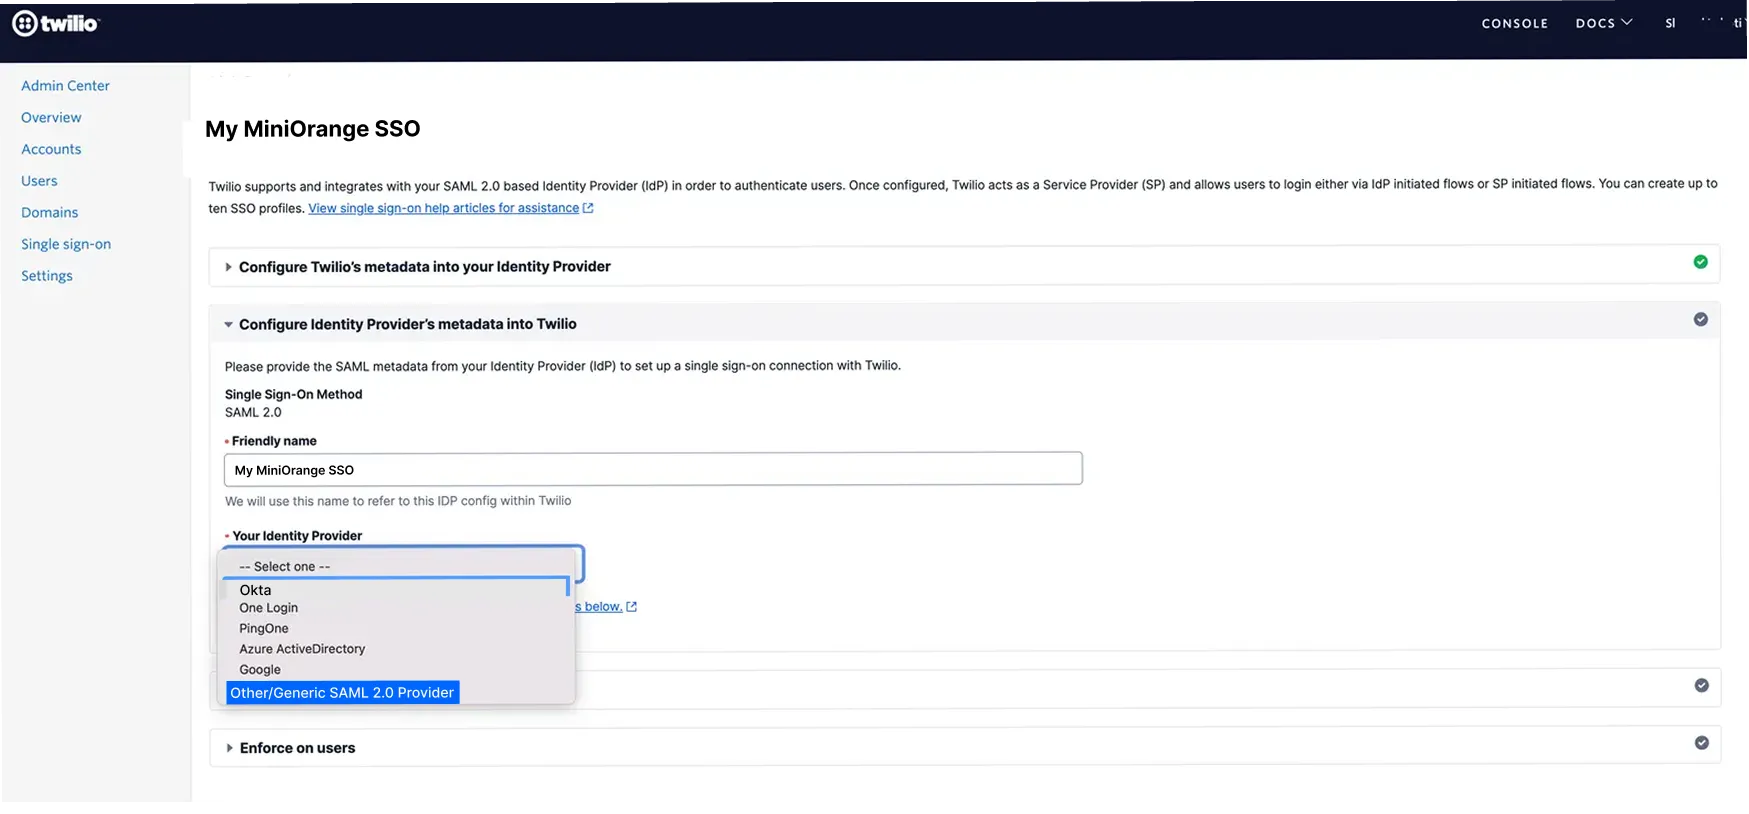
- Unter dem Freundlicher Name Fügen Sie im Feld einen passenden Namen Ihres Identitätsanbieters hinzu, z. B. My miniOrange SSO.
- Wählen Sie anschließend den Identitätsanbieter aus der Dropdown-Liste aus. Falls Ihr Identitätsanbieter nicht in der Dropdown-Liste aufgeführt ist, wählen Sie … Andere/Generische SAML 2.0.
- Nach Auswahl des Identitätsanbieters werden Ihnen die Metadatenfelder des Identitätsanbieters wie unten dargestellt angezeigt.
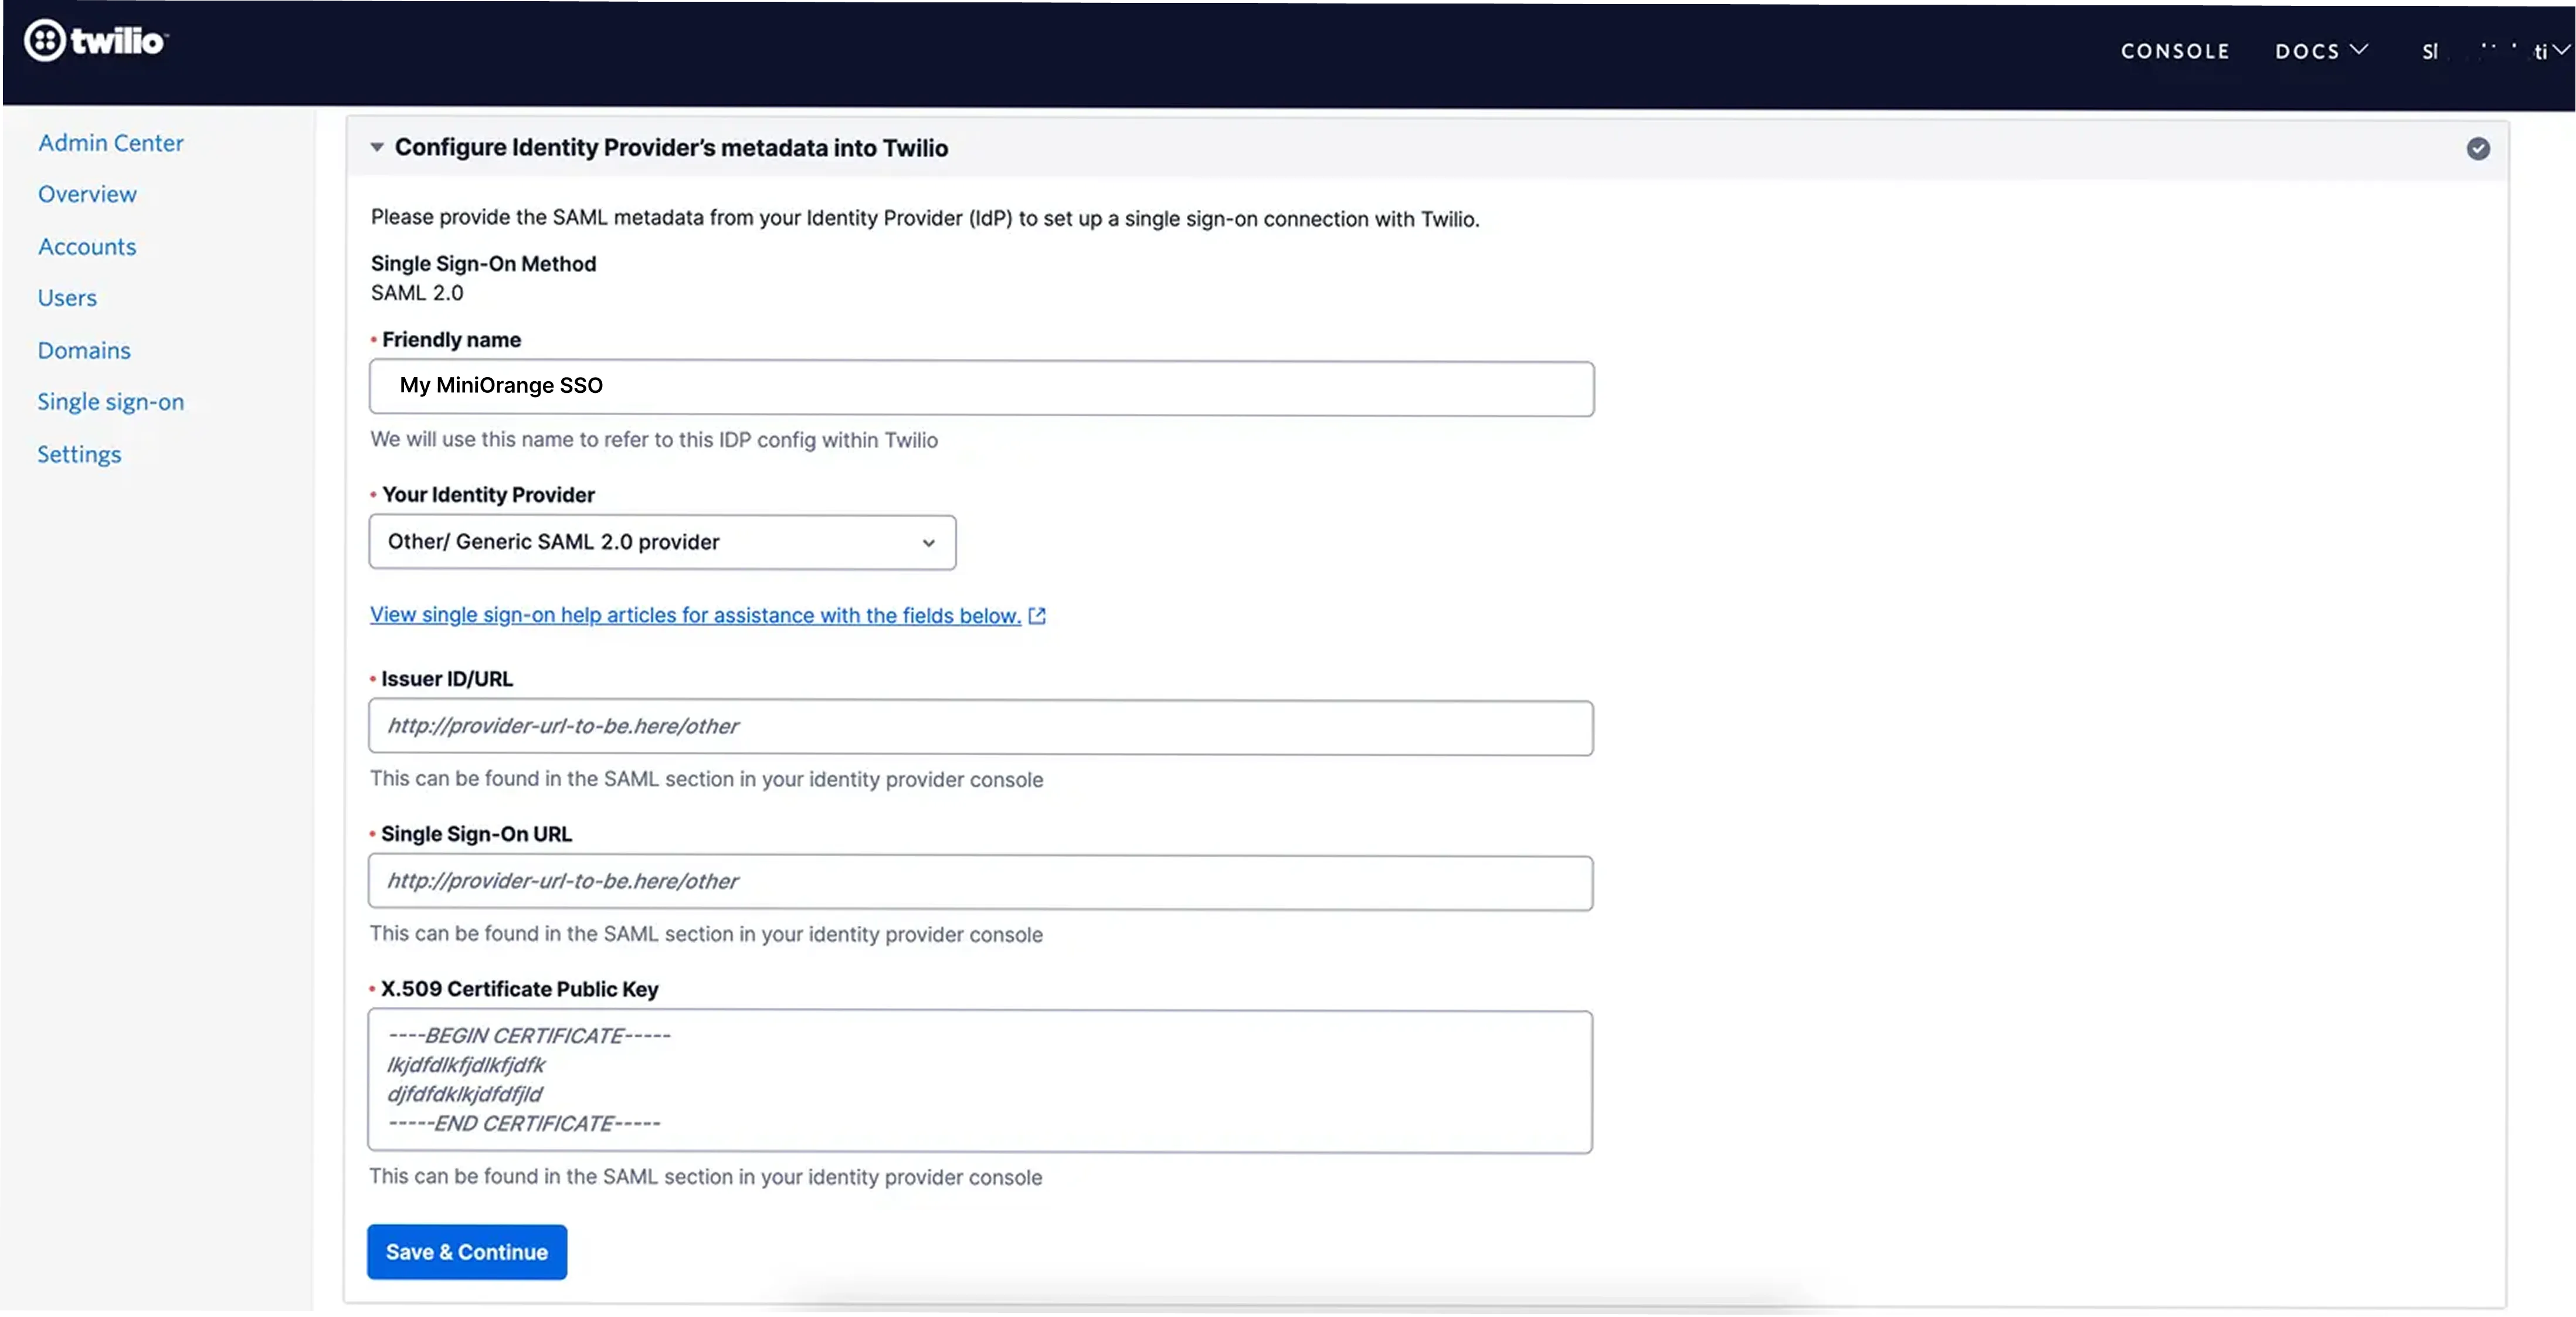
- Sie müssen die folgenden Werte aus Ihrer SAML-Anwendung in Ihren Identitätsanbieter kopieren und einfügen:
- Sobald Sie die Werte konfiguriert haben, können Sie darauf klicken. Speichern fortsetzen Um das konfigurierte SSO-Profil zu speichern und mit dem nächsten Schritt fortzufahren.
3. SSO-Konfiguration testen
Testen Sie die SSO-Anmeldung bei Ihrem TwilioFlex-Konto mit miniOrange IdP:
4. Konfigurieren Sie Ihr Benutzerverzeichnis (optional)
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
- Klicken Sie auf Identitätsanbieter >> Identitätsanbieter hinzufügen im linken Menü des Dashboards

- Wählen Sie unter „Identitätsanbieter auswählen“ AD/LDAP-Verzeichnisse aus dem Dropdown.

- Dann suchen Sie nach AD/LDAP und klicke es an.

- LDAP-KONFIGURATION IN MINIORANGE SPEICHERN: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in miniOrange behalten möchten. Befindet sich das Active Directory hinter einer Firewall, müssen Sie die Firewall öffnen, um eingehende Anfragen an Ihr AD zuzulassen.
- SPEICHERN SIE DIE LDAP-KONFIGURATION VOR ORT: Wählen Sie diese Option, wenn Sie Ihre Konfiguration in Ihrem Gebäude behalten und nur den Zugriff auf AD innerhalb des Gebäudes zulassen möchten. Sie müssen herunterladen und installieren miniOrange-Gateway auf Ihrem Gelände.

- AD/LDAP eingeben Display Name und Identifizieren Namen.
- Auswählen Verzeichnistyp as Active Directory.
- Geben Sie die LDAP-Server-URL oder IP-Adresse für das LDAP ein Server-URL Feld.
- Klicken Sie auf Verbindung testen Klicken Sie auf die Schaltfläche, um zu überprüfen, ob die Verbindung mit Ihrem LDAP-Server.

- Gehen Sie in Active Directory zu den Eigenschaften von Benutzercontainern/OUs und suchen Sie nach dem Distinguished Name-AttributDas Bind-Konto sollte über die erforderlichen Mindestleseberechtigungen in Active Directory verfügen, um Verzeichnissuchen zu ermöglichen. Wenn der Anwendungsfall die Bereitstellung umfasst (z. B. Erstellen, Aktualisieren oder Löschen von Benutzern oder Gruppen), muss dem Konto auch die entsprechenden Schreibberechtigungen erteilt werden.

- Geben Sie das gültige Kennwort für das Bind-Konto ein.
- Klicken Sie auf Testen der Anmeldeinformationen für das Bind-Konto Schaltfläche, um Ihre LDAP-Bind-Anmeldeinformationen für die LDAP-Verbindung zu überprüfen.

- Suchbasis ist die Stelle im Verzeichnis, an der die Suche nach einem Benutzer beginnt. Sie erhalten diese von derselben Stelle, an der Sie Ihren Distinguished Name haben.

- Wählen Sie einen geeigneten Suchfilter aus dem Dropdown-Menü. Wenn Sie Benutzer im Einzelgruppenfilter or Benutzer im Mehrfachgruppenfilter, ersetze dasGruppen-DN> im Suchfilter mit dem Distinguished Name der Gruppe, in der Ihre Benutzer vorhanden sind. Um benutzerdefinierte Suchfilter zu verwenden, wählen Sie „Schreiben Sie Ihren benutzerdefinierten Filter“ Option und passen Sie sie entsprechend an.

- Klicken Sie auf Weiter oder gehen Sie zum Anmeldeoptionen Tab.
- Sie können beim Einrichten von AD auch folgende Optionen konfigurieren. Aktivieren Aktivieren Sie LDAP um Benutzer von AD/LDAP zu authentifizieren. Klicken Sie auf das Weiter Schaltfläche, um einen Benutzerspeicher hinzuzufügen.

Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut |
Beschreibung |
| Aktivieren Sie LDAP |
Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung |
Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren |
Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen |
Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren |
Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
- Klicken Sie auf Weiter oder gehen Sie zum Attribute Tab.
Attributzuordnung aus AD
Benutzerimport und Provisionierung aus AD
- Wenn Sie die Bereitstellung einrichten möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Kennwortrichtlinie aus AD importieren
- Wenn Sie Ihre Active Directory-Kennwortrichtlinie in miniOrange importieren möchten, hier klicken für detaillierte Informationen. Wir werden diesen Schritt vorerst überspringen.

Testverbindungen
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Verbindung testen.

- Es wird ein Popup-Fenster angezeigt, in dem Sie aufgefordert werden, einen Benutzernamen und ein Kennwort einzugeben, um Ihre LDAP-Konfiguration zu überprüfen.

- On Erfolgreich Bei der Verbindung mit dem LDAP-Server wird eine Erfolgsmeldung angezeigt.

Testen Sie die Attributzuordnung
- Sie sehen eine Liste der Verzeichnisse unter Identitätsanbieter. Wählen Sie im Dropdown-Menü aus AD/LDAP-Verzeichnisse, suchen Sie nach Ihrem konfigurierten Verzeichnis, klicken Sie auf die drei Punkte daneben und wählen Sie Testen Sie die Attributzuordnung.

- Ein Popup wird angezeigt, in dem Sie einen Benutzernamen eingeben und auf klicken können. Test.

- Das Ergebnis der Testattributzuordnung wird angezeigt.

Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
miniOrange lässt sich in verschiedene externe Benutzerquellen wie Verzeichnisse, Identitätsanbieter usw. integrieren.
5. Adaptive Authentifizierung mit TwilioFlex
Die adaptive Authentifizierung für TwilioFlex ermöglicht Administratoren die Durchsetzung kontextbezogener Zugriffsrichtlinien durch die Auswertung von Benutzeranmeldebedingungen wie IP-Adresse, Gerät, Standort und Anmeldezeitpunkt. Basierend auf der konfigurierten Richtlinie kann Benutzern der Zugriff gewährt, eine zusätzliche Verifizierung angefordert oder der Zugriff verweigert werden. Administratoren können zudem E-Mail-Benachrichtigungen konfigurieren, Fehlermeldungen für Benutzer anpassen, Richtlinieneinstellungen vor der Bereitstellung überprüfen und adaptive Authentifizierungsrichtlinien Anwendungsanmelderichtlinien zuweisen, um die Sicherheit zu erhöhen und unberechtigten Zugriff zu verhindern.
[Hinweis: Der Abschnitt „Adaptive Authentifizierung“ wurde aus dem linken Navigationsmenü verschoben. Sie können nun auf adaptive Authentifizierungsrichtlinien zugreifen und diese verwalten, indem Sie zu „Richtlinien“ >> „Adaptive Zugriffsrichtlinie“ navigieren.]
A. Beschränkung des Zugriffs auf TwilioFlex mittels IP-basierter Zugriffsbeschränkung
Die IP-basierte Zugriffsbeschränkung ermöglicht Administratoren die Steuerung des Benutzerzugriffs anhand der Quell-IP-Adresse der Anmeldeanfrage. Administratoren können vertrauenswürdige oder eingeschränkte IP-Adressen und IP-Bereiche konfigurieren und festlegen, welche Aktion ausgeführt werden soll, wenn die IP-Adresse eines Benutzers den konfigurierten Kriterien entspricht. Während der Authentifizierung wird die IP-Adresse des Benutzers anhand der konfigurierten Richtlinie geprüft, und der Zugriff wird je nach Konfiguration entweder erlaubt, verweigert oder überprüft .
Sie können die adaptive Authentifizierung mit IP-basierter Beschränkung wie folgt konfigurieren:
- Einloggen um Selbstbedienungskonsole >> Richtlinien >> Richtlinie für adaptiven Zugriff Abschnitt aus dem Menü auf der linken Seite.

- Klicken Sie auf Richtlinie erstellen Klicken Sie auf die Schaltfläche oben rechts. Geben Sie einen passenden Policennamen ein und klicken Sie auf „Weiter“. Richtlinie erstellen.

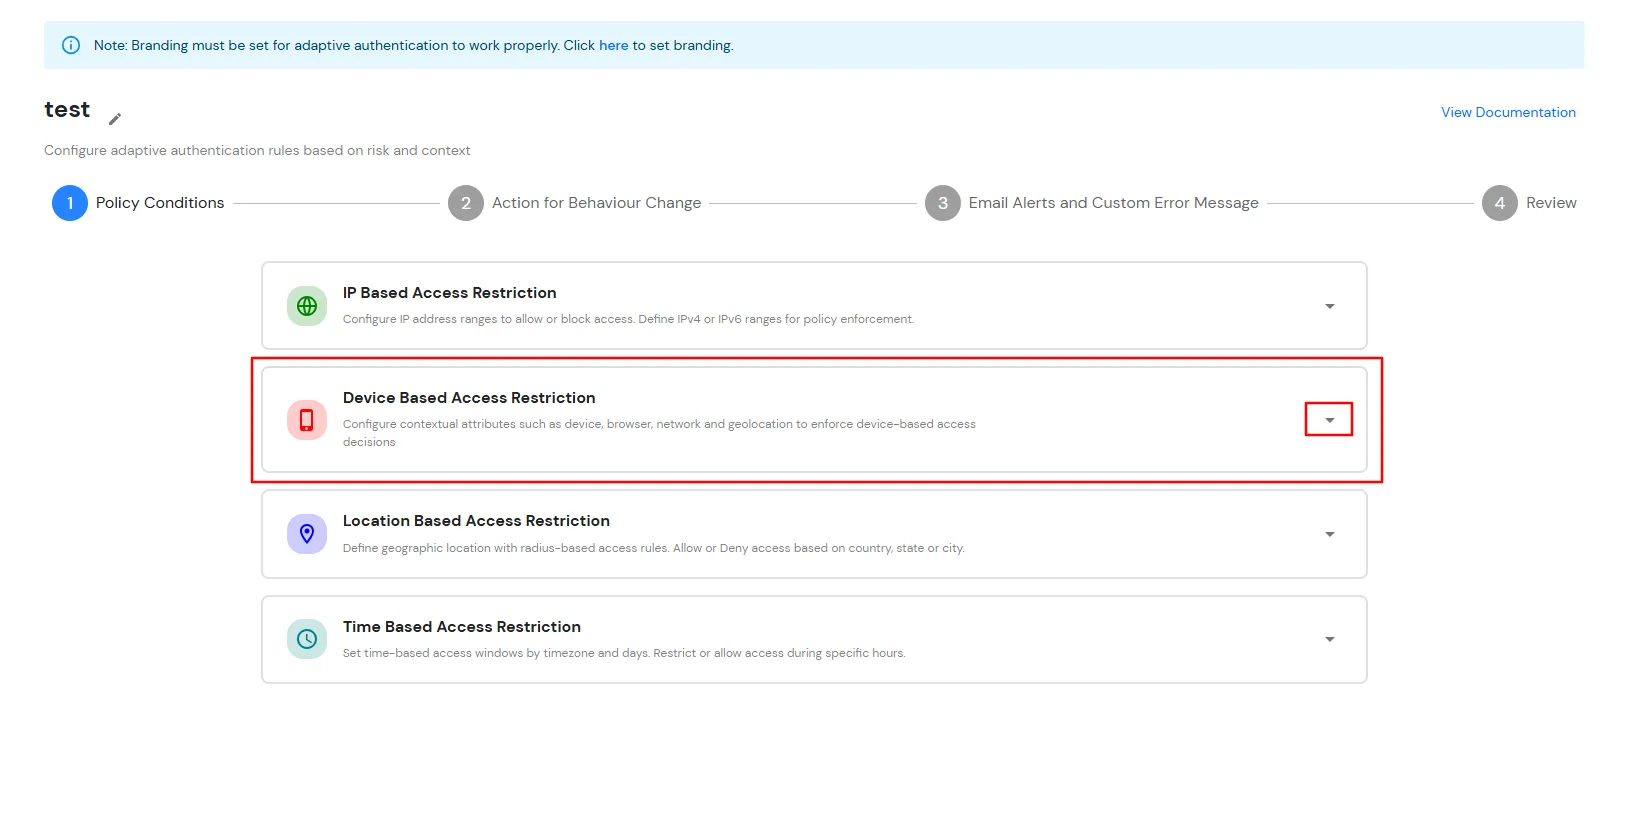
- Erweitern Sie die IP-basierte Zugriffsbeschränkung Klicken Sie auf das Dropdown-Symbol, um den Abschnitt zu konfigurieren und IP-basierte Zugriffsregeln festzulegen.

- Klicken Sie auf IP-Bereich hinzufügen um IP-Adressen oder IP-Bereiche für die Richtlinie zu konfigurieren.

- Geben Sie die IP-Adresse an, die Sie auf die Whitelist setzen möchten. Für andere IP-Bereiche als die auf der Whitelist können Sie die oben stehende Einstellung auswählen.
- Wählen Sie beides Erlauben or Ablehnen durch Auswahl der entsprechenden Option aus dem Dropdown-Menü. Wenn ein Benutzer versucht, sich mit einer IP-Adresse aus der Whitelist anzumelden, wird ihm der Zugriff immer gewährt.
- Wir unterstützen IP-Adressbereiche in drei Formaten, nämlich: IPv4, IPv4 CIDR und IPv6 CIDR. Sie können aus dem Dropdown-Menü auswählen, was für Sie geeignet ist.
- Sie können mehrere IPs oder IP-Bereiche hinzufügen, indem Sie auf das + IP-Bereich hinzufügen .

- Sobald die Änderungen vorgenommen wurden, klicken Sie auf Weiter.
- Auswählen Maßnahmen zur Verhaltensänderung, wählen Sie die entsprechende Action und Herausforderungstyp für den Benutzer aus diesem Abschnitt.
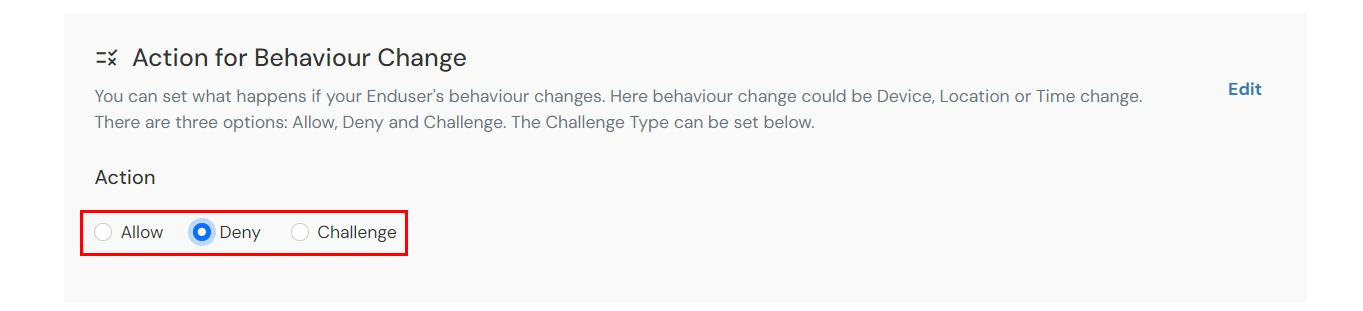
| Attribut (Option) |
Beschreibung |
| Erlauben |
Erlauben Sie Benutzern die Authentifizierung und Nutzung von Diensten, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Ablehnen |
Verweigern Sie Benutzerauthentifizierungen und den Zugriff auf Dienste, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Herausforderung |
Fordern Sie Benutzer mit einer der drei unten genannten Methoden zur Überprüfung der Benutzerauthentizität heraus. |
- Optionen für den Herausforderungstyp: Legen Sie den Herausforderungstyp fest, wenn die Aktion für Verhalten als Herausforderung konfiguriert ist.
| Attribut |
Beschreibung |
| Benutzer zweiter Faktor |
Der Benutzer muss sich mit dem zweiten Faktor authentifizieren, den er gewählt oder zugewiesen hat, wie zum Beispiel
- OTP über SMS
- Push-Benachrichtigung
- OTP per E-Mail und viele mehr.
|
| KBA (Wissensbasierte Authentifizierung) |
Das System stellt dem Benutzer zwei von drei Fragen, die er in seiner Self-Service-Konsole konfiguriert hat. Erst wenn beide Fragen richtig beantwortet wurden, kann der Benutzer fortfahren. |
| OTP über alternative E-Mail |
Der Benutzer erhält ein OTP an die alternative E-Mail-Adresse, die er über die Self-Service-Konsole konfiguriert hat. Sobald der Benutzer das richtige OTP angegeben hat, kann er fortfahren. |
- Klicken Sie auf Weiter um fortzufahren.
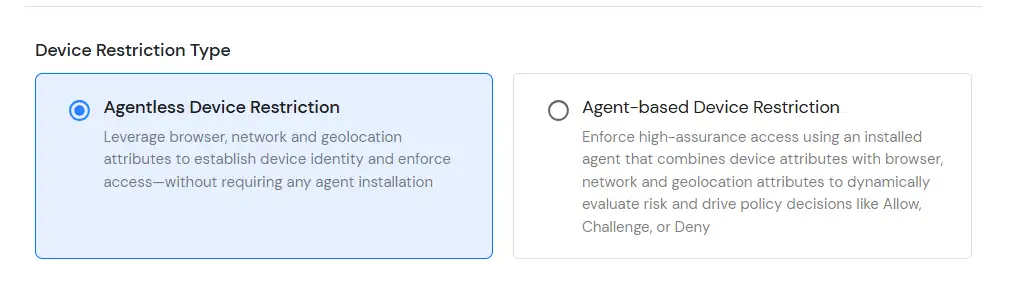
B. Beschränkung des Zugriffs auf TwilioFlex mittels gerätebasierter Zugriffsbeschränkung
C. Einschränkung des Zugriffs auf TwilioFlex durch standortbasierte Zugriffsbeschränkung
Bei Standortbeschränkungen konfiguriert der Administrator eine Liste von Standorten, an denen sich Endbenutzer je nach den vom Administrator festgelegten Bedingungen anmelden oder der Zugriff verweigert werden soll. Wenn sich ein Benutzer mit aktivierter adaptiver Authentifizierung anmeldet, werden seine Standortattribute (z. B. Breitengrad, Längengrad und Ländercode) mit der vom Administrator konfigurierten Standortliste abgeglichen. Basierend darauf wird dem Benutzer der Zugriff entweder erlaubt, eine Abfrage durchgeführt oder verweigert.
Sie können die adaptive Authentifizierung mit standortbasierter Einschränkung wie folgt konfigurieren:
- Einloggen um Selbstbedienungskonsole >> Richtlinien >> Richtlinie für adaptiven Zugriff Abschnitt aus dem Menü auf der linken Seite.
- Klicken Sie auf Richtlinie erstellen Klicken Sie auf die Schaltfläche oben rechts. Geben Sie einen passenden Policennamen ein und klicken Sie auf „Weiter“. Richtlinie erstellen.
- Klicken Sie auf Dropdown erweitern die Standortbasierte Zugriffsbeschränkung Abschnitt zur Konfiguration standortbasierter Zugriffsregeln.
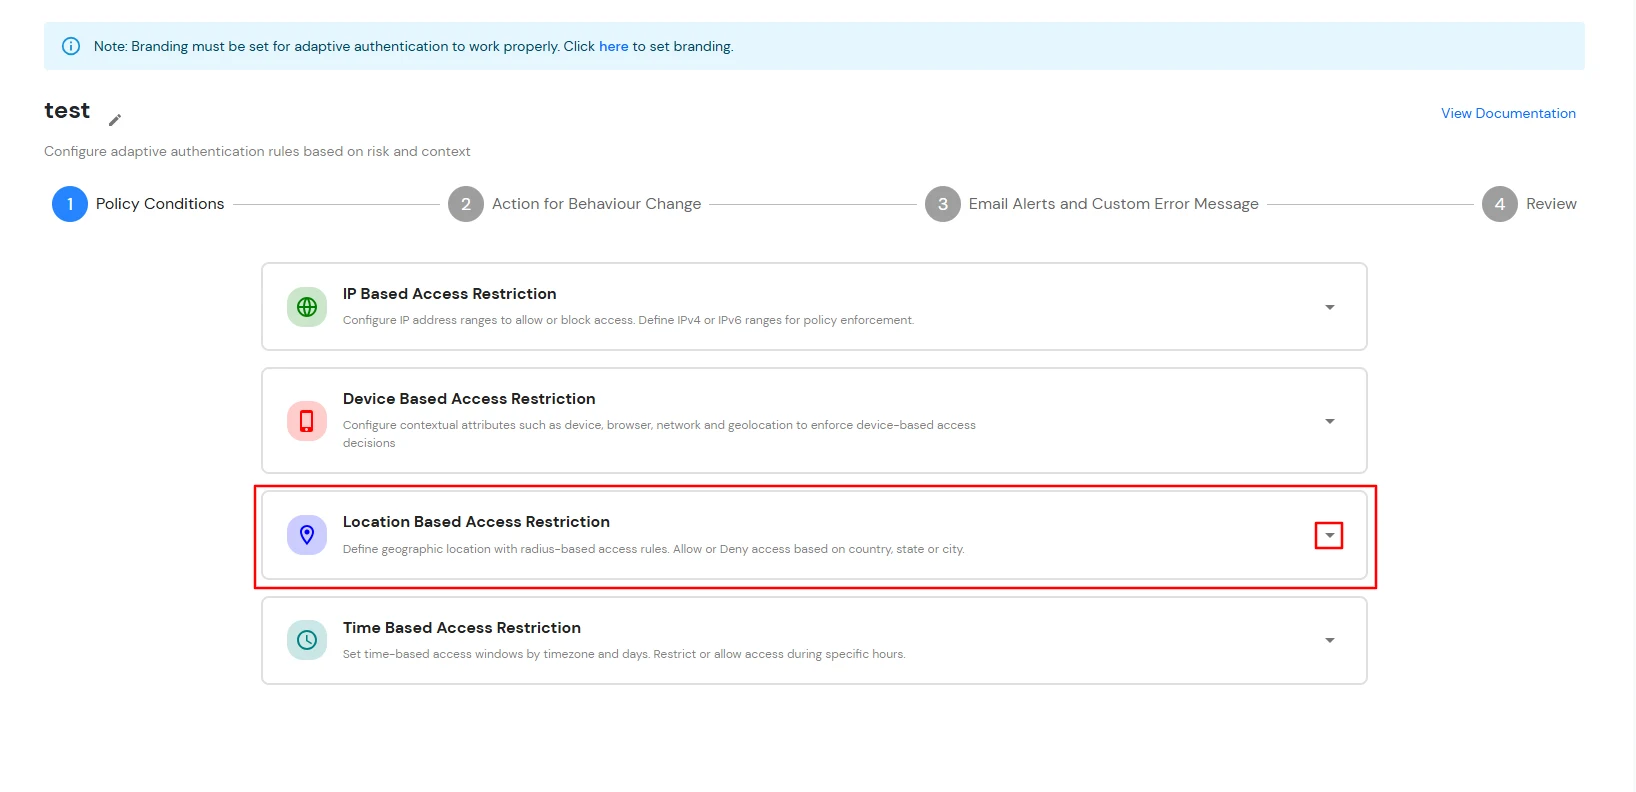
- Auswählen Standort registrieren, falls der Nutzer die Herausforderung abschließt um den Standort eines Benutzers nach erfolgreicher Challenge-Verifizierung automatisch zu registrieren.
- Klicken Sie auf Ort hinzufügen.

- Im Standort suchen Geben Sie im Feld den Namen des Ortes ein und wählen Sie den entsprechenden Ort aus den Suchergebnissen aus.
- Geben Sie den Radius um den ausgewählten Ort an und wählen Sie die Entfernungseinheit (Kilometer oder MeilenDies ist die Gesamtfläche innerhalb und um den Standort, den wir anhand der Breiten- und Längengradpunkte konfiguriert haben.
- Wählen Sie für jeden konfigurierten Standort aus, ob der Zugriff erfolgen soll. Erlaubt or Denied.

- Sie können auf die Schaltfläche Ort hinzufügen , um mehr als einen Standort hinzuzufügen, und befolgen Sie dann die Schritte 2 bis 4 wie oben beschrieben.
- Sobald die Änderungen vorgenommen wurden, klicken Sie auf Weiter.
- Wählen Sie Ihre Maßnahmen zur Verhaltensänderung und Herausforderungstyp für Benutzer aus dem Maßnahmen zur Verhaltensänderung Abschnitt.
- Klicken Sie auf Weiter um fortzufahren.
D. Beschränkung des Zugriffs auf TwilioFlex durch zeitbasierte Zugriffsbeschränkung
E. E-Mail-Benachrichtigungen und benutzerdefinierte E-Mail-Nachrichten
Dieser Abschnitt behandelt Benachrichtigungen und Warnungen im Zusammenhang mit der Richtlinie für adaptiven Zugriff. Er bietet folgende Optionen:
- E-Mail-Benachrichtigungen senden: Konfigurieren Sie die Empfänger, die E-Mail-Benachrichtigungen bei Ereignissen der adaptiven Authentifizierung erhalten sollen. Benachrichtigungen können je nach Ihren Überwachungs- und Sicherheitsanforderungen an Administratoren, Endbenutzer oder beide gesendet werden.
- E-Mail-Benachrichtigungen an Administratoren senden: Aktivieren Sie diese Option, um Administratoren zu benachrichtigen, wenn konfigurierte Ereignisse der adaptiven Authentifizierung ausgelöst werden. Optional können Sie hier eine E-Mail-Adresse angeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen um Benachrichtigungen zu erhalten; andernfalls werden Benachrichtigungen an das Standard-Administratorkonto gesendet.

- Senden Sie E-Mail-Benachrichtigungen an Endbenutzer: Aktivieren Sie diese Option, um Endbenutzer zu benachrichtigen, wenn adaptive Authentifizierungsereignisse ihre Anmeldeversuche oder Geräteregistrierungen beeinträchtigen.
- Anzahl der Geräteregistrierungen überschreitet zulässige Anzahl: Wenn diese Funktion aktiviert ist, erhalten Endbenutzer eine E-Mail-Benachrichtigung, wenn sie versuchen, mehr Geräte zu registrieren als die durch die konfigurierte Gerätebeschränkungsrichtlinie maximal zulässige Anzahl.Nur für Endbenutzerbenachrichtigungen verfügbar.)

- Erhalten Sie E-Mail-Benachrichtigungen, wenn sich Benutzer von unbekannten Geräten oder Standorten aus anmelden: Administratoren müssen diese Option aktivieren, um Benachrichtigungen für verschiedene Benachrichtigungsoptionen zu erhalten.
| Option |
Beschreibung |
| Benutzer melden sich von unbekannten IP-Adressen, Geräten oder Standorten aus an |
Durch Aktivieren dieser Option können Sie sich von unbekannten IP-Adressen oder Geräten und sogar Standorten aus anmelden. |
| Herausforderung abgeschlossen und Gerät registriert |
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt und ein Gerät registriert. |
| Herausforderung abgeschlossen, aber Gerät nicht registriert |
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer eine Herausforderung abschließt, das Gerät jedoch nicht registriert. |
| Herausforderung fehlgeschlagen |
Durch Aktivieren dieser Option können Sie eine E-Mail-Benachrichtigung senden, wenn ein Endbenutzer die Herausforderung nicht meistert. |

- Falls mehrere Administratorkonten Benachrichtigungen erhalten sollen, können Sie die Option für Administratoren aktivieren und anschließend die E-Mail-Adressen der Administratoren durch ein Komma getrennt in das Eingabefeld daneben eingeben. E-Mail-Adresse des Administrators zum Empfangen von Benachrichtigungen Bezeichnung. Um Warnungen für Endbenutzer zu aktivieren, können Sie die Endbenutzer Kontrollkästchen.
- Falls Sie die Ablehnungsnachricht anpassen möchten, die der Endbenutzer erhält, wenn seine Authentifizierung aufgrund einer adaptiven Richtlinie verweigert wird, können Sie dies tun, indem Sie die Nachricht in Nachricht ablehnen Textfeld ein.

F. Überprüfung
Überprüfen Sie die konfigurierten Richtlinienbedingungen, Verhaltensänderungsaktionen, E-Mail-Benachrichtigungseinstellungen und benutzerdefinierten Fehlermeldungen, bevor Sie die adaptive Authentifizierungsrichtlinie erstellen. Dieser Schritt bietet eine Übersicht aller konfigurierten Einstellungen, sodass Sie die Richtlinienkonfiguration überprüfen und gegebenenfalls Änderungen vornehmen können, bevor Sie sie speichern.

- Sobald Sie alle Konfigurationen überprüft haben, klicken Sie Richtlinie erstellen um die Richtlinie zu speichern und zu aktivieren.
- Sobald die Richtlinie erfolgreich hinzugefügt wurde, wird sie in der Liste angezeigt.

G. Fügen Sie eine adaptive Authentifizierungsrichtlinie zu TwilioFlex hinzu.
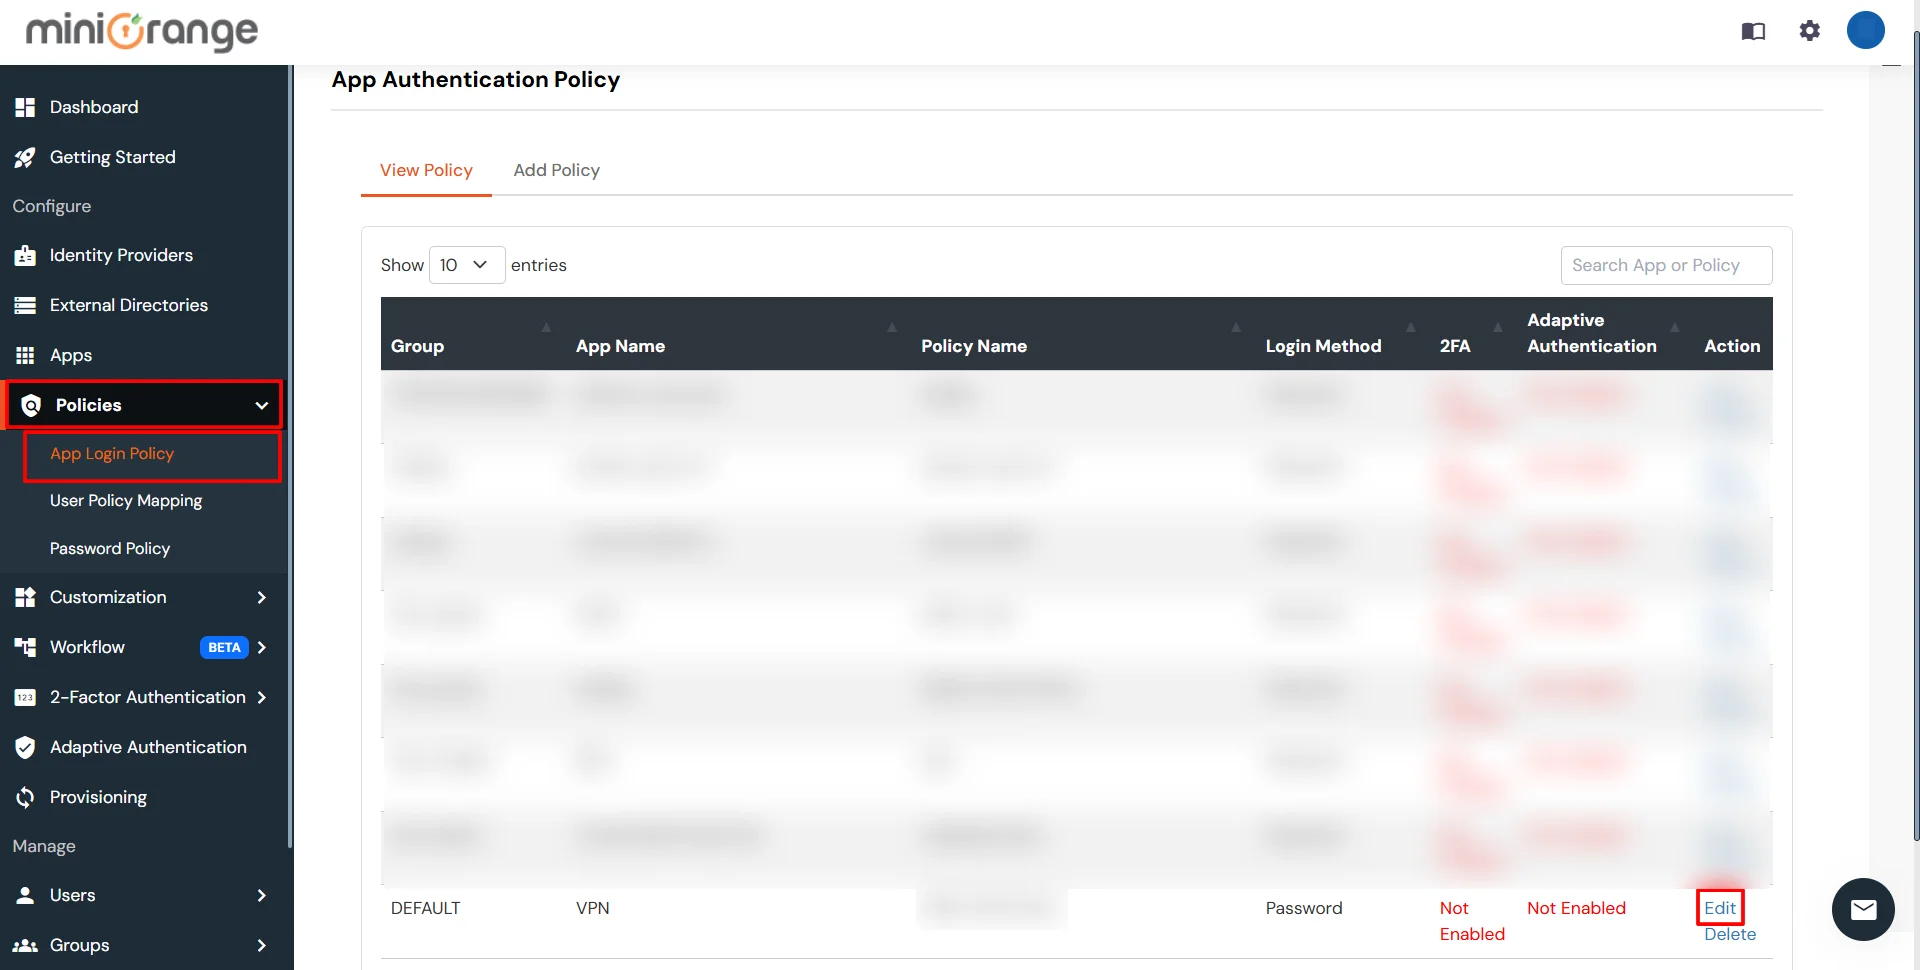
- Einloggen um Selbstbedienungskonsole >> Richtlinien >> App-Anmelderichtlinie.
- Klicken Sie auf Bearbeiten Symboloption für vordefinierte App-Richtlinien.
- Legen Sie Ihre Richtlinie in der Versicherungsname und wählen Sie Passwort als Erster Faktor.
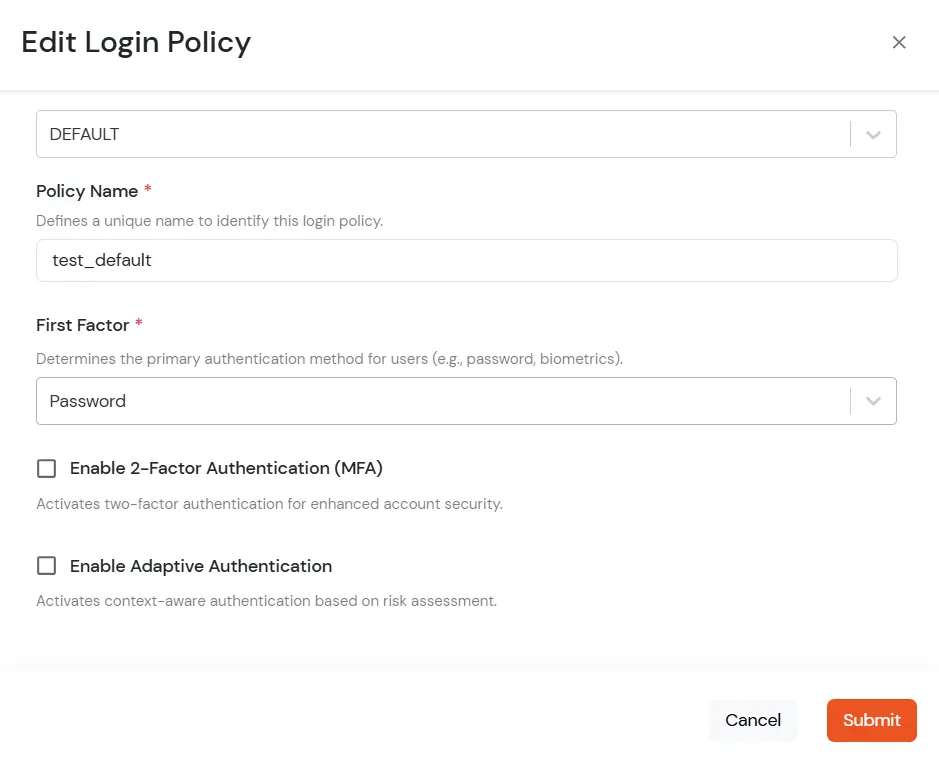
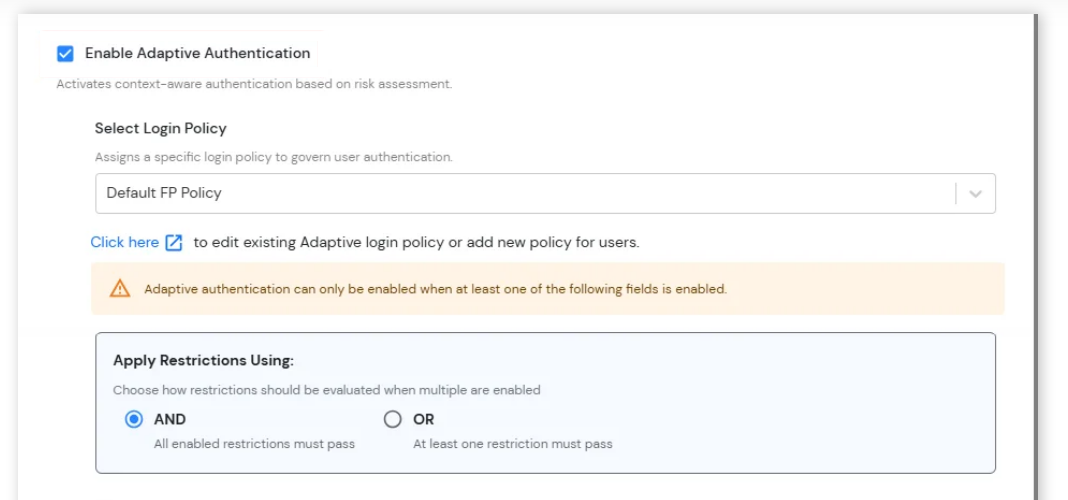
- Ermöglichen Adaptive Authentifizierung Auf der Seite „Anmelderichtlinie bearbeiten“ die gewünschte Einschränkungsmethode als Option auswählen.
- Von Wählen Sie „Anmelderichtlinie“ Wählen Sie im Dropdown-Menü die im letzten Schritt erstellte Richtlinie aus.
-
Einschränkungen anwenden mit: Konfigurieren Sie, wie mehrere adaptive Authentifizierungsbeschränkungen während der Benutzeranmeldung ausgewertet werden sollen.
- UND: Alle aktivierten Einschränkungen müssen erfolgreich erfüllt sein, damit der Anmeldeversuch zugelassen werden kann.
- ODER: Mindestens eine der aktivierten Einschränkungen muss erfüllt sein, damit der Anmeldeversuch zugelassen wird.
-
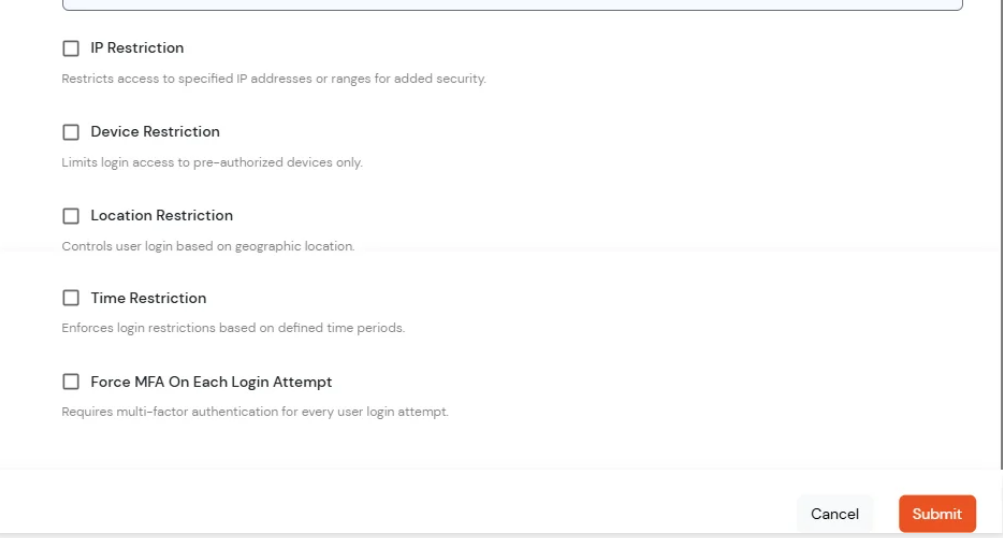
Einschränkungen bei der adaptiven Authentifizierung: Konfigurieren Sie zusätzliche Anmeldebeschränkungen und Verifizierungsbedingungen, um die Kontosicherheit zu erhöhen und den Benutzerzugriff auf Basis kontextbezogener Risikofaktoren zu kontrollieren.
- IP-Beschränkung: Um die Sicherheit zu erhöhen, kann der Login-Zugriff auf bestimmte IP-Adressen oder IP-Bereiche beschränkt werden.
- Gerätebeschränkung: Der Anmeldezugriff darf nur von vertrauenswürdigen oder vorab autorisierten Geräten gestattet werden.
- Standortbeschränkung: Benutzerzugriffe basierend auf dem geografischen Standort steuern.
- Zeitbeschränkung: Beschränken Sie den Benutzerzugriff auf bestimmte Tage oder Zeiträume.
- Multi-Faktor-Authentifizierung bei jedem Anmeldeversuch erzwingen: Verlangen Sie von den Benutzern, dass sie bei jedem Anmeldeversuch unabhängig vom Gerät oder Sitzungsstatus die MFA-Verifizierung abschließen.
So fügen Sie ein vertrauenswürdiges Gerät hinzu
- Wenn sich der Endbenutzer nach der Richtlinie für Gerätebeschränkung aktiviert ist, wird ihm die Möglichkeit geboten, das aktuelle Gerät als vertrauenswürdiges Gerät hinzuzufügen.
Häufig gestellte Fragen
Was ist SAML Single Sign-On (SSO) für TwilioFlex?
SAML Single Sign-On ermöglicht es Benutzern, sich einmalig über Ihren Identitätsanbieter (z. B. miniOrange oder einen externen IdP) anzumelden und ohne separates Anwendungspasswort auf TwilioFlex zuzugreifen. miniOrange fungiert als SAML-Identitätsanbieter und tauscht Authentifizierungsbestätigungen sicher mit TwilioFlex als Dienstanbieter aus.
Externe Referenzen