So richten Sie 2FA/MFA für Windows-Anmeldung und RDP ein
Angesichts der zunehmenden Zahl passwortbasierter Sicherheitsverletzungen reicht es nicht mehr aus, sich zur Sicherung lokaler Windows-Anmeldungen oder des Remote Desktop Protocol (RDP) nur auf Benutzernamen und Passwörter zu verlassen. Cyber-Angreifer können schwache oder gestohlene Anmeldeinformationen leicht ausnutzen und so Ihre geschäftskritischen Systeme gefährden.
Deshalb greifen Organisationen heute vermehrt auf das miniOrange MFA-Produkt zurück , das mit der Zwei-Faktor-Authentifizierung (2FA) eine zusätzliche Sicherheitsebene bietet , um unberechtigten Zugriff zu verhindern.
Warum sollten Sie sich für miniOrange MFA für Windows und RDP entscheiden?
Die miniOrange Windows Zwei-Faktor-Authentifizierungslösung (2FA) schützt vor Passwortkompromittierung durch die Einführung zweier aufeinanderfolgender Authentifizierungsebenen.
1. Erster Faktor: Die standardmäßigen Windows AD-Anmeldeinformationen des Benutzers.
2. Zweiter Faktor: Eine sichere Authentifizierungsmethode, die aus mehr als 15 von miniOrange angebotenen Authentifizierungsmethoden ausgewählt wird , darunter OTPs, Push-Benachrichtigungen, biometrische Authentifizierung, Hardware-Token und mehr.
Hauptfunktionen von miniOrange Windows MFA/2FA
- 2FA für Benutzerzugriffssteuerungs-(UAC)-Anforderungen zur Rechteerweiterung
- Schnelle Bereitstellung über Gruppenrichtlinienobjekt (GPO), Push oder Import-/Exportfunktion
- Self-Service-Kennwortzurücksetzung (SSPR) Fähigkeit
- Azure AD- oder lokale AD-Integration über LDAP
- Passwortlose Anmeldung ganz ohne irgendetwas tun oder drücken zu müssen.
- Maschinenbasierte 2FA
- Offline-2FA
Durch den Einsatz des 2FA-Produkts von miniOrange können Unternehmen Windows- und RDP-Umgebungen vor Diebstahl von Anmeldeinformationen, Phishing und Brute-Force-Angriffen schützen, sodass nur vertrauenswürdige Benutzer Zugriff erhalten.
Die miniOrange 2FA-Lösung für die Windows-Anmeldung und den Remotedesktopzugriff (RDP) unterstützt die folgenden Methoden zur Zwei-Faktor-Authentifizierung (2FA/MFA): -
| Authentifizierungsart | Methodik | Unterstützt |
|---|
| miniOrange-Authentifikator | Soft-Token | |
| miniOrange Push-Benachrichtigung | |
| Mobiler Token | Google Authenticator | |
| Microsoft Authenticator | |
| Authentifikator | |
| SMS | OTP über SMS | |
| SMS mit Link | |
| E-Mail | OTP über E-Mail | |
| E-Mail mit Link | |
| Anrufbestätigung | OTP über Anruf | |
| Hardware-Token | YubiKey-Hardware-Token | |
| Hardware-Token anzeigen | |
Systemanforderungen für den Anmeldeinformationsanbieter für die Zwei-Faktor-Authentifizierung (2FA/MFA) von miniOrange:
Der miniOrange Credential Provider für die Windows-Anmeldung und den RDP-Zugriff unterstützt sowohl Client- als auch Server-Betriebssysteme.
Unterstützte Microsoft Windows-Clientversionen:
- Windows-7 SP1
- Windows 8.1
- Windows 10
- Windows 11
Unterstützte Windows Server-Versionen (GUI und Core-Installationen):
- Windows Server 2008 R2 SP1
- Windows Server 2012
- Windows Server 2012 R2
- Windows Server 2016
- Windows Server 2019
- Windows Server 2022
Neben dem Windows-Betriebssystem unterstützt miniOrange 2FA für MAC und Linux Betriebssysteme.
miniOrange bietet kostenlose Hilfe durch ein Beratungsgespräch mit unseren Systemingenieuren zur Installation oder Einrichtung der Zwei-Faktor-Authentifizierung (2FA) für die Windows-Anmeldung und RDP-Lösung in Ihrer Umgebung mit einer 30-tägigen Testversion.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend bei der Einrichtung.
So funktioniert die Windows-Anmeldung mit 2FA
Voraussetzungen für die Einrichtung der Windows Zwei-Faktor-Authentifizierung (2FA)
- .NET Framework 4.8
- miniOrange Cloud-Konto or Vor-Ort-Setup.
- Registrieren Sie Benutzer in miniOrange vor der Konfiguration:
- Der Benutzername des Benutzers in miniOrange sollte mit dem Windows-Benutzernamen übereinstimmen.
- Dies ist erforderlich, damit der Dienst basierend auf der definierten Richtlinie die entsprechende 2FA für den Kunden anfordern und einen sicheren Zugriff auf die Maschine/RDP bereitstellen kann.
- Es gibt mehrere Methoden, um Benutzer in miniOrange hinzuzufügen.
Schritt-für-Schritt-Anleitung zum Einrichten der Zwei-Faktor-Authentifizierung (2FA/MFA) für die Windows-Anmeldung
1. 2FA-Modul herunterladen
2. Richten Sie Ihr miniOrange-Dashboard für Windows 2FA ein
In diesem Schritt richten wir Ihre Einstellungen für die Zwei-Faktor-Authentifizierung (2FA) ein, wie zum Beispiel:
- Welche Benutzer sollten bei der Windows-Anmeldung nach 2FA gefragt werden?
- Welche 2FA-Methoden können sie verwenden?
2.1: Hinzufügen einer App und einer Richtlinie für die Zwei-Faktor-Authentifizierung
- Melden Sie sich bei miniOrange an Admin-Konsole.
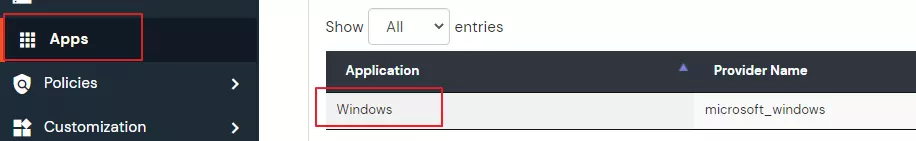
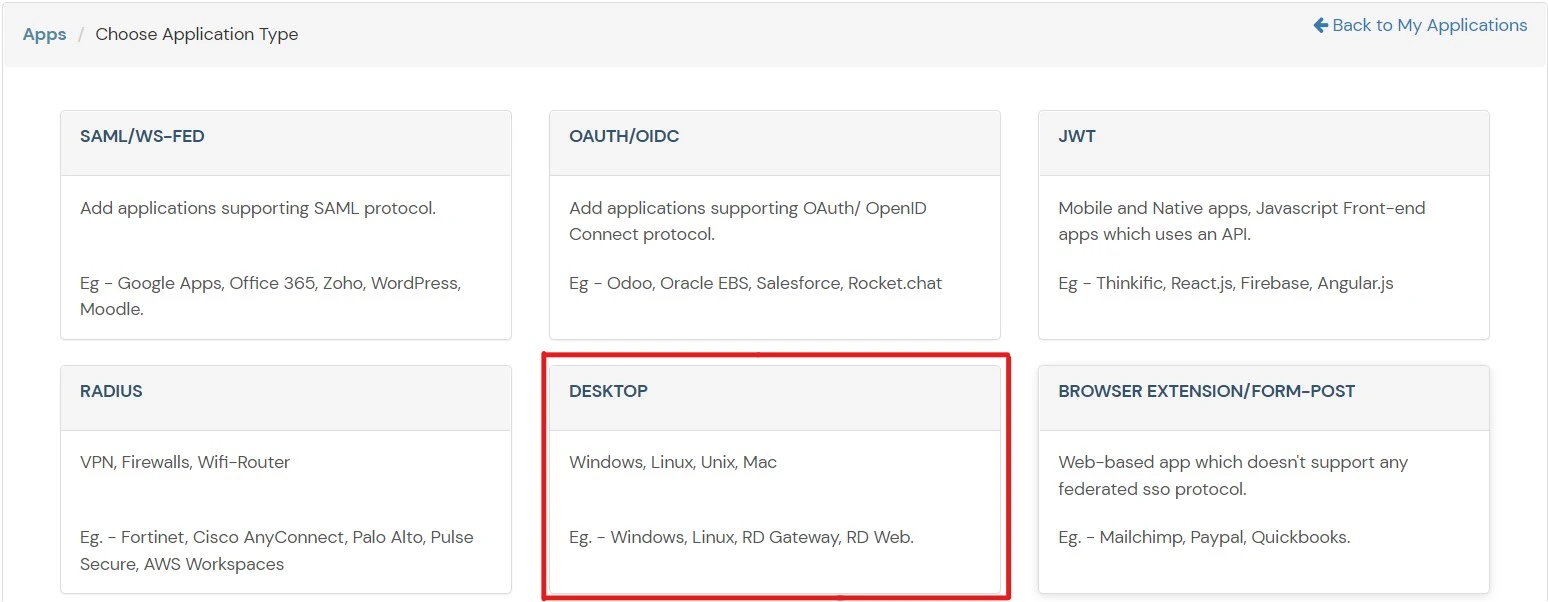
- Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .

- Auswählen Desktop ab Alle Apps runterfallen .
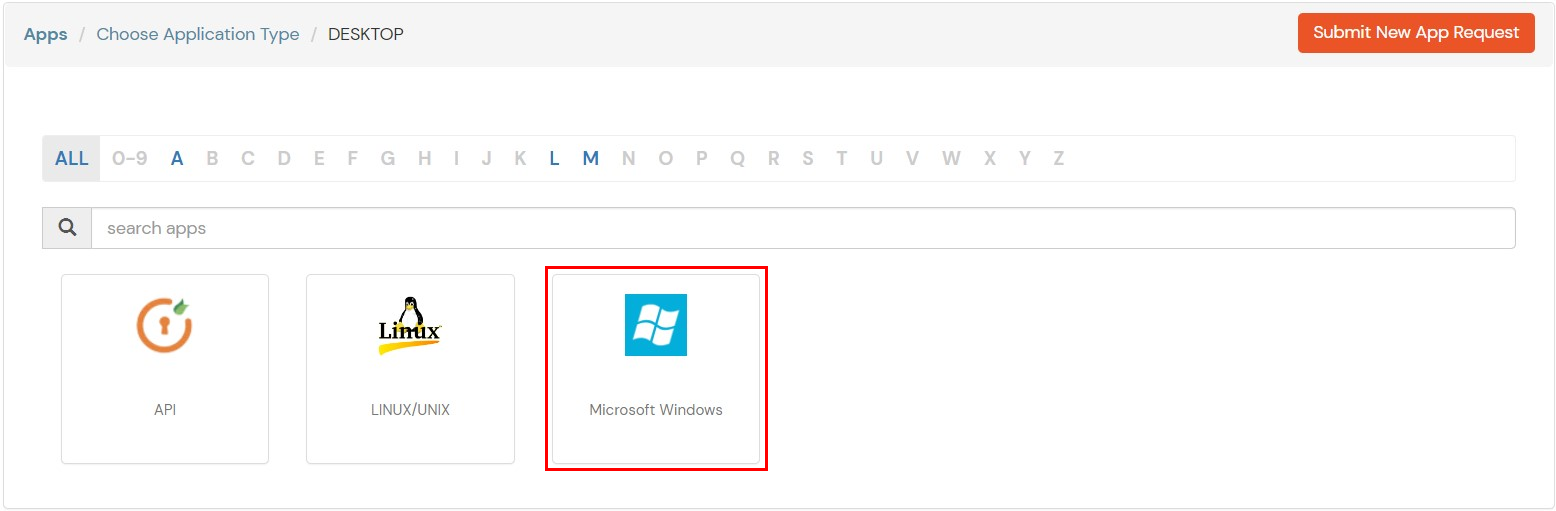
- Speichern Windows App auf miniOrange.
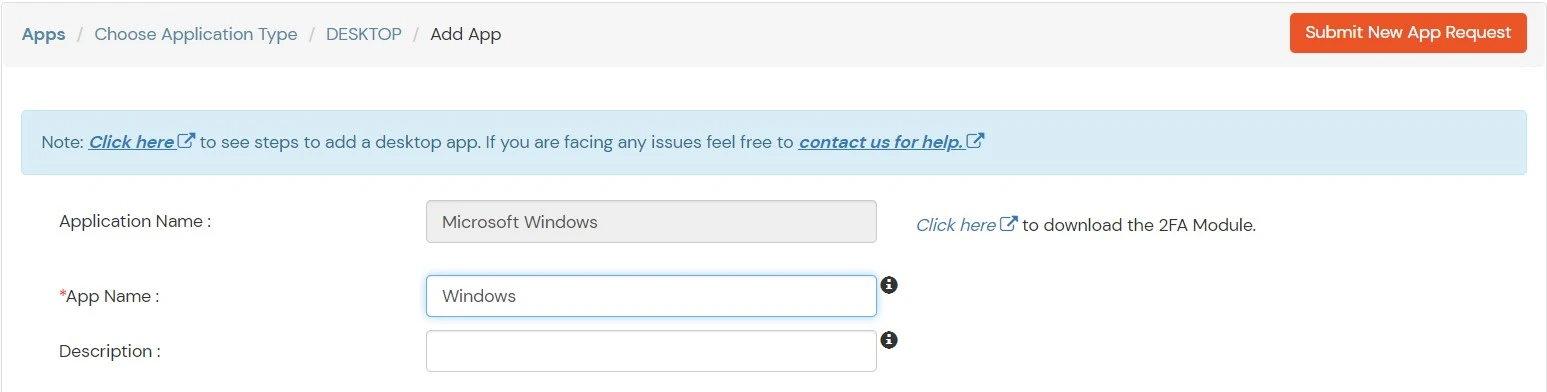
- Geben Sie auf der Registerkarte „Basis“ Folgendes ein: Display Name. Die Beschreibung ist optional.
- Klicken Sie auf Gespeichert Um fortzufahren, werden Sie automatisch weitergeleitet zu Richtlinien Tab.
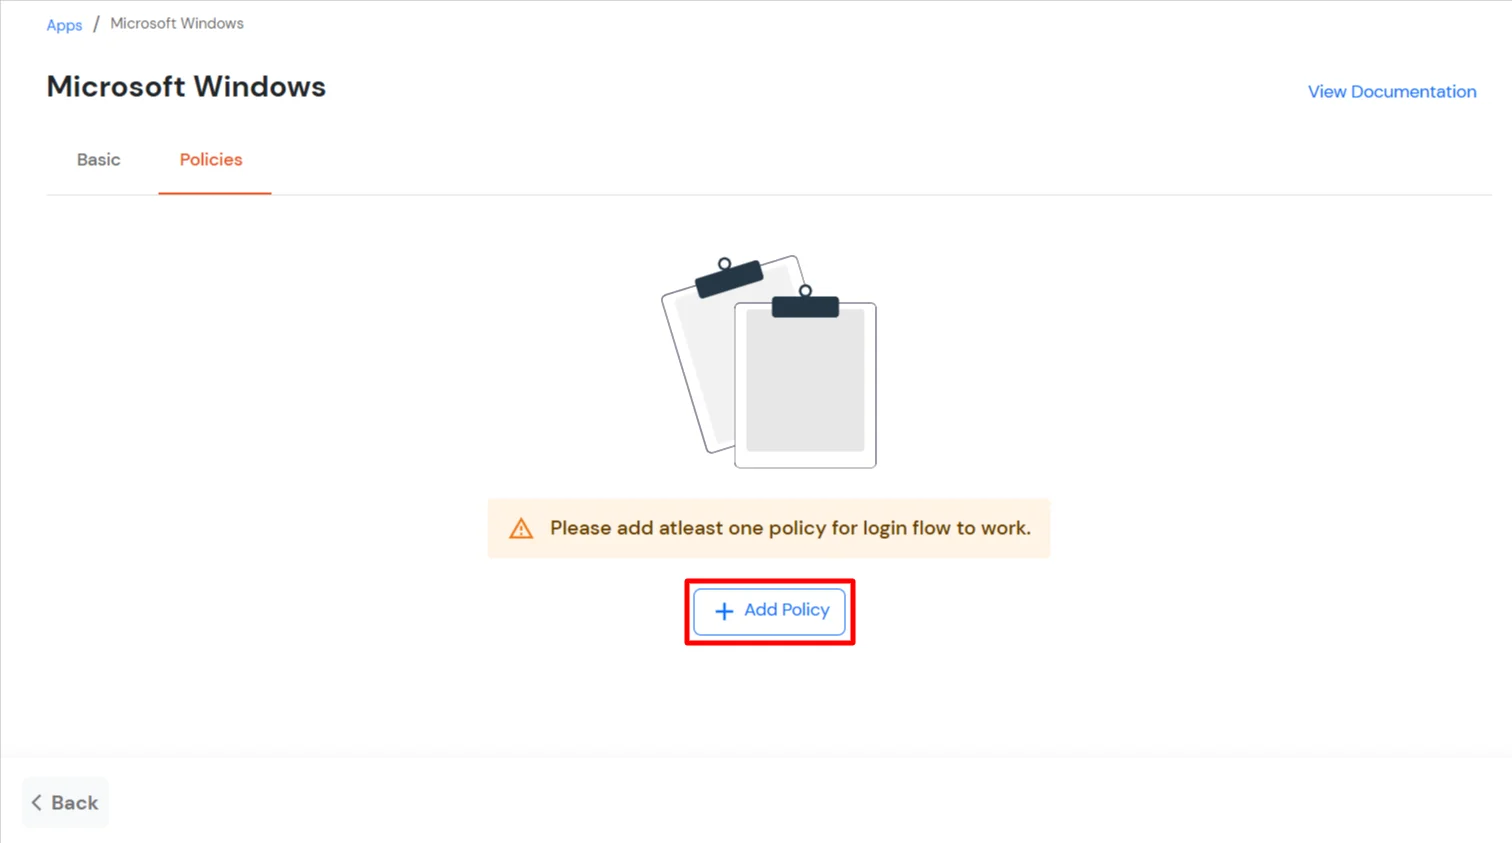
- Klicken Sie auf Gruppe zuweisen Taste. Ein neuer Gruppenzuordnung konfigurieren Das Modal-Fenster wird sich öffnen.
- Gruppe zuweisen: Wählen Sie die Gruppen aus, die Sie mit der Anwendung verknüpfen möchten. Sie können bis zu 20 Gruppen gleichzeitig auswählen.

- Falls Sie eine neue Gruppe erstellen möchten, klicken Sie auf Neue Gruppe hinzufügen .
- Geben Sie den Gruppennamen ein und klicken Sie auf Gruppe erstellen.

- Klicken Sie auf Weiter.
- Richtlinien zuweisen: Fügen Sie den ausgewählten Gruppen die erforderlichen Richtlinien hinzu. Geben Sie folgende Details ein:
- Erster Faktor: Wählen Sie die Anmeldemethode aus dem Dropdown-Menü aus.
- Wenn Sie auswählen Passwort Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) und Adaptive Authentifizierung, wenn benötigt.
- Wenn Sie auswählen Passwortlos Als Anmeldemethode können Sie aktivieren 2-Faktor-Authentifizierung (MFA) wenn benötigt.

- Klicken Sie auf GespeichertFür alle ausgewählten Gruppen werden Richtlinien erstellt.
- Nach der Übermittlung wird die neu hinzugefügte Richtlinie in der Liste angezeigt.
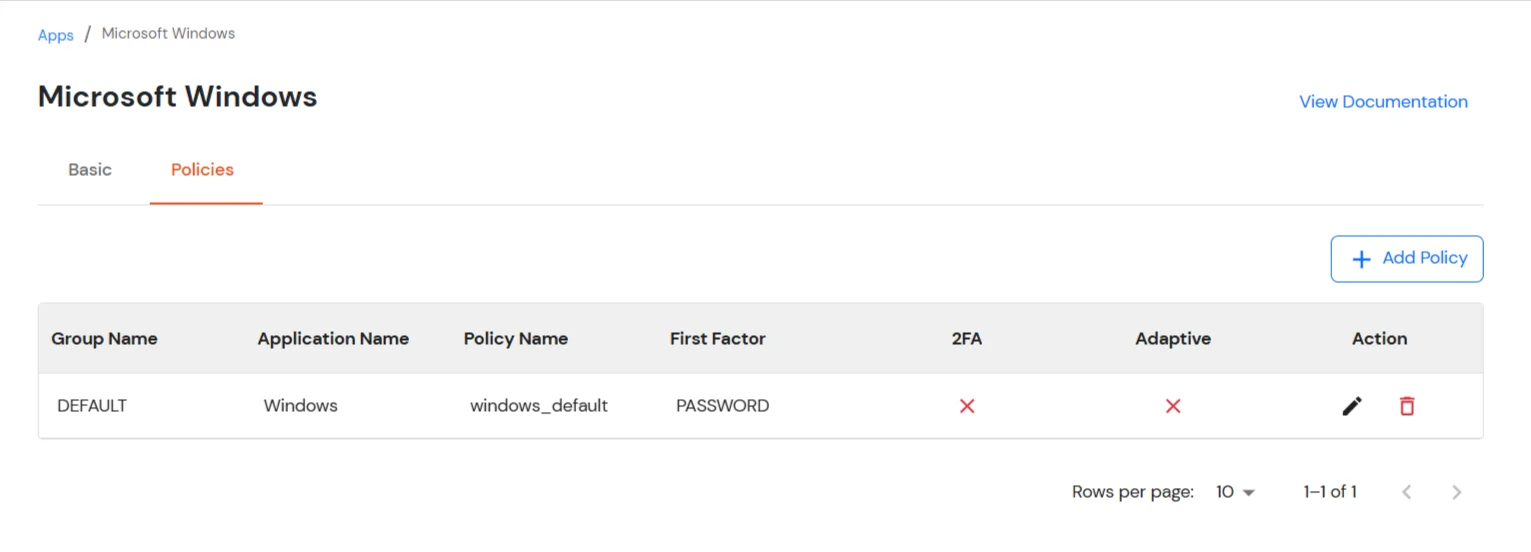
2.2: Wählen Sie aus, welche 2FA-Optionen die Benutzer verwenden können.
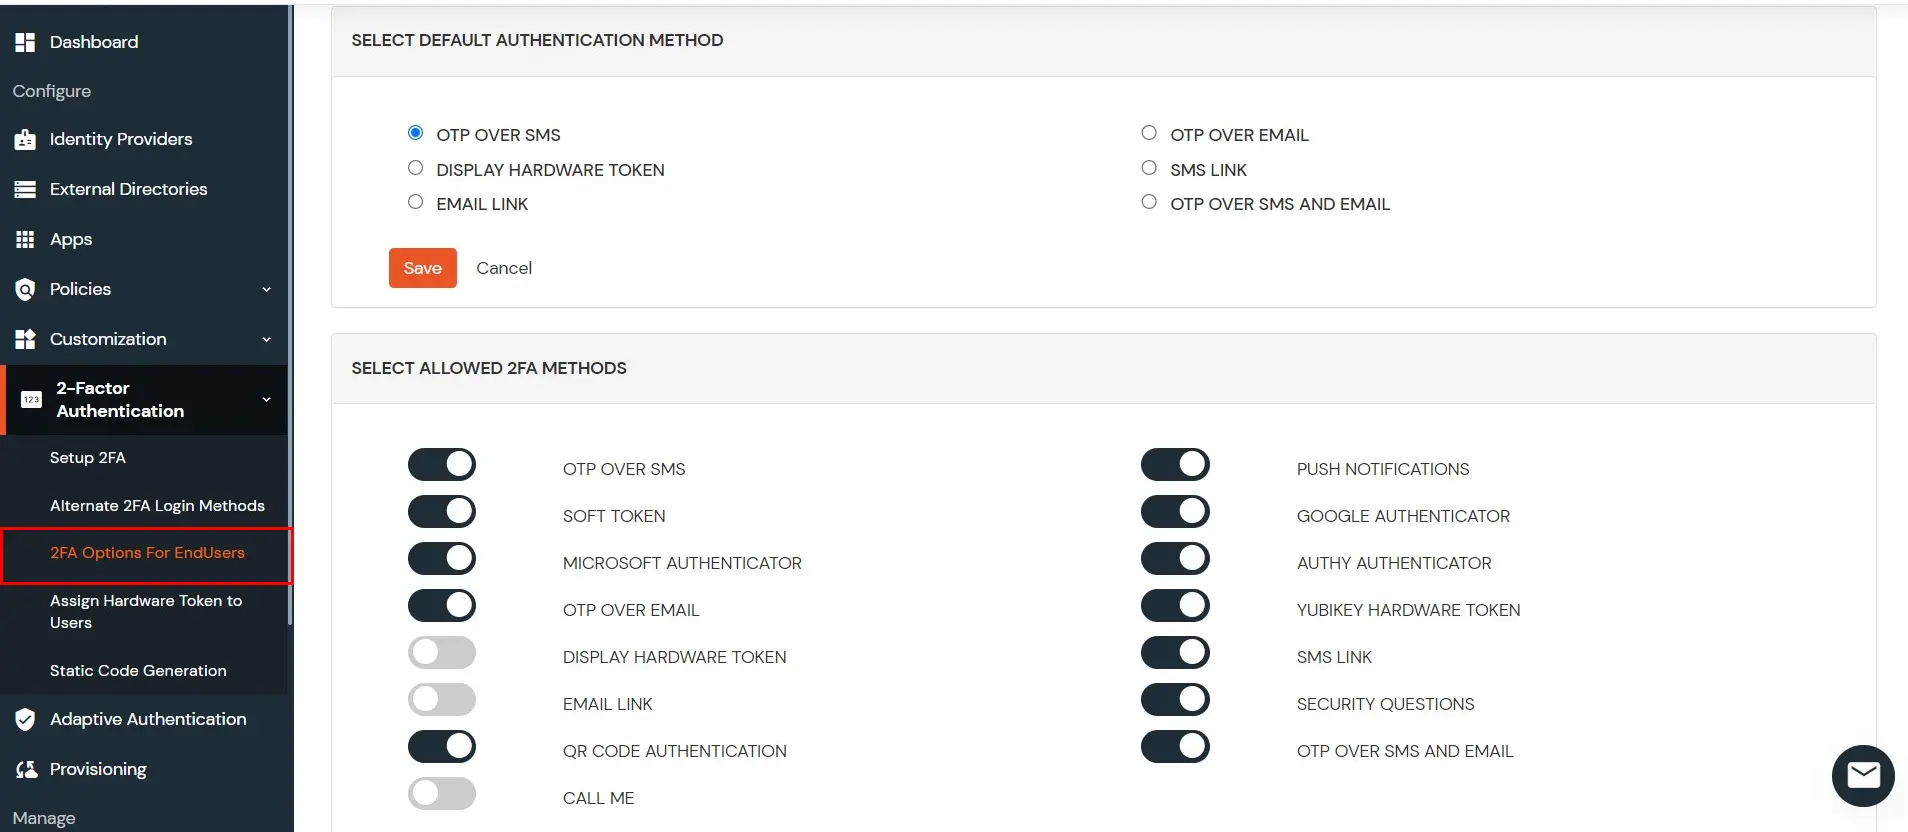
- Zurück Nach 2-Faktor-Authentifizierung >> 2FA-Optionen für Endbenutzer
- Deaktivieren Sie die Methoden, die Ihre Benutzer nicht für 2FA konfigurieren oder verwenden sollen.
3. Einrichten des miniOrange Zwei-Faktor-Authentifizierungs-Anmeldeinformationsanbieters (2FA/MFA) für die Windows-Anmeldung
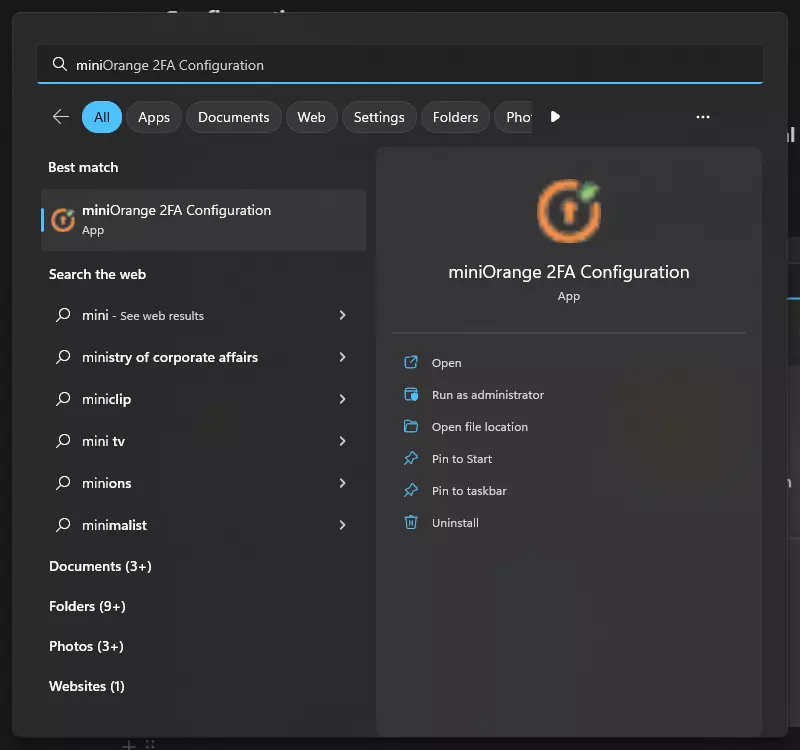
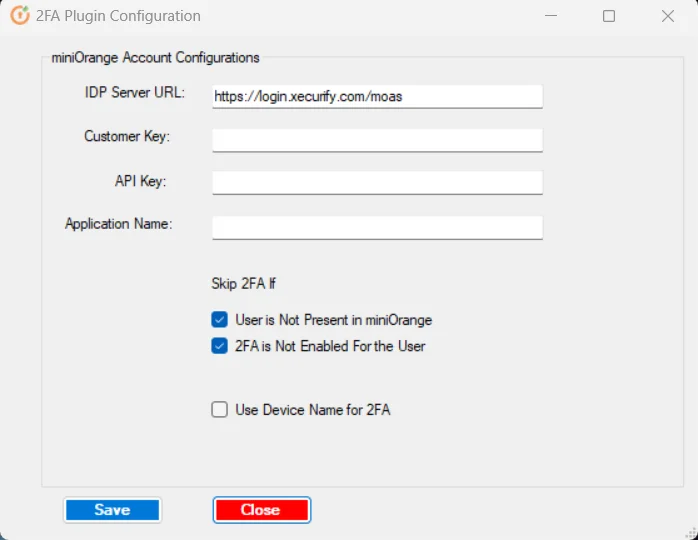
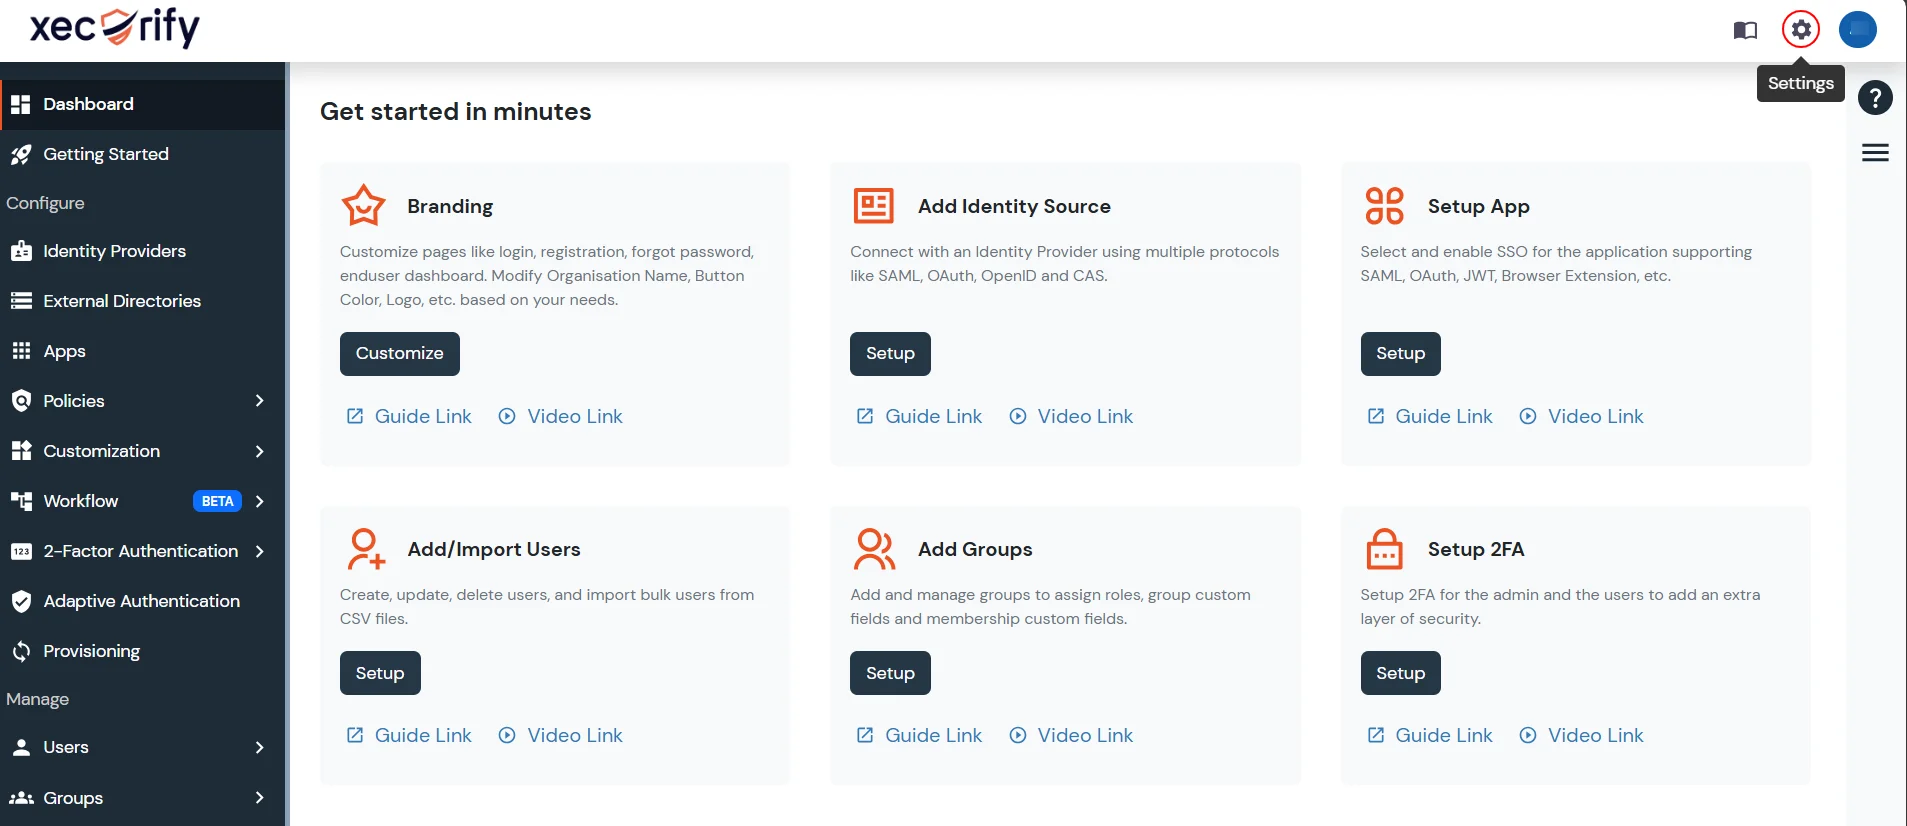
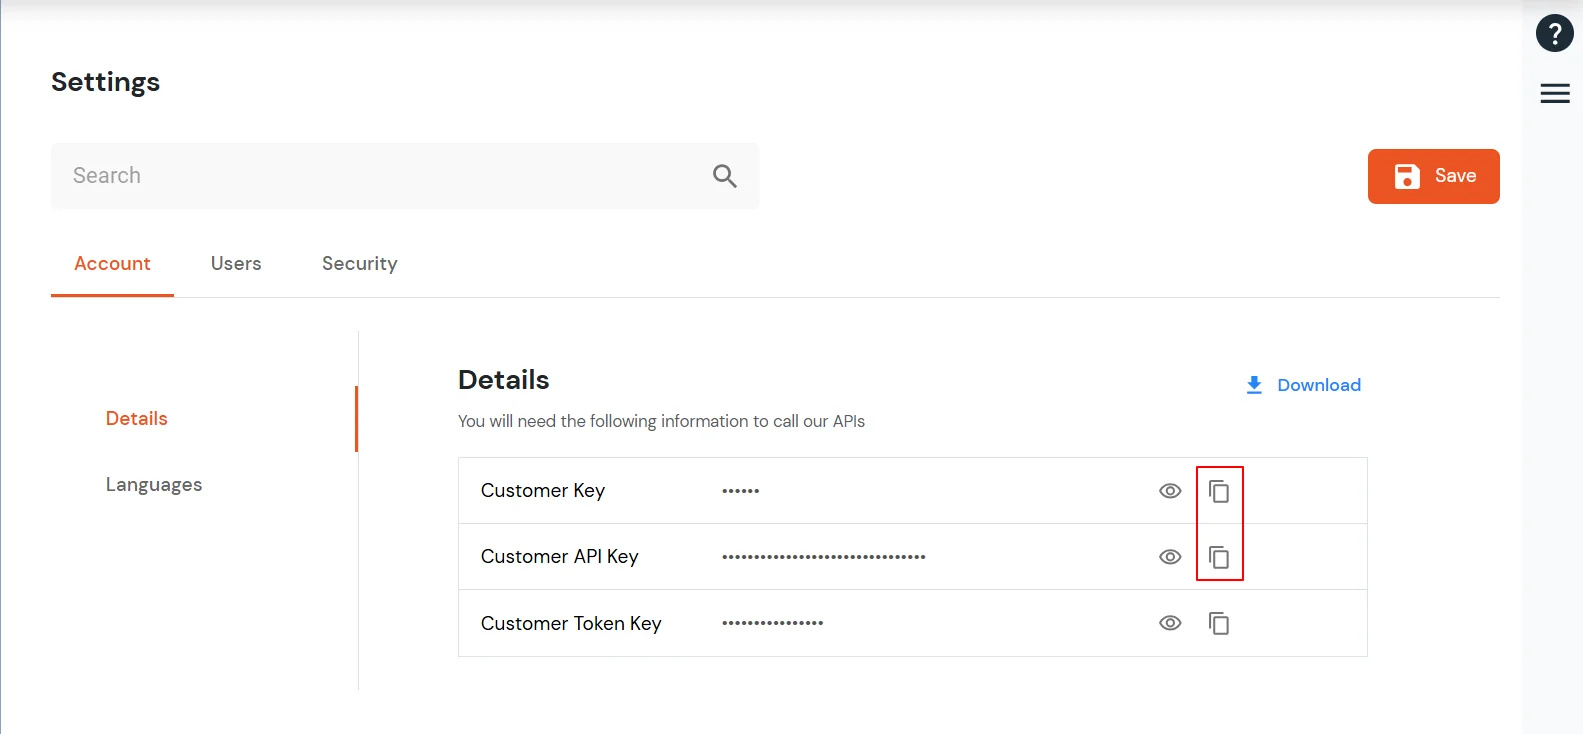
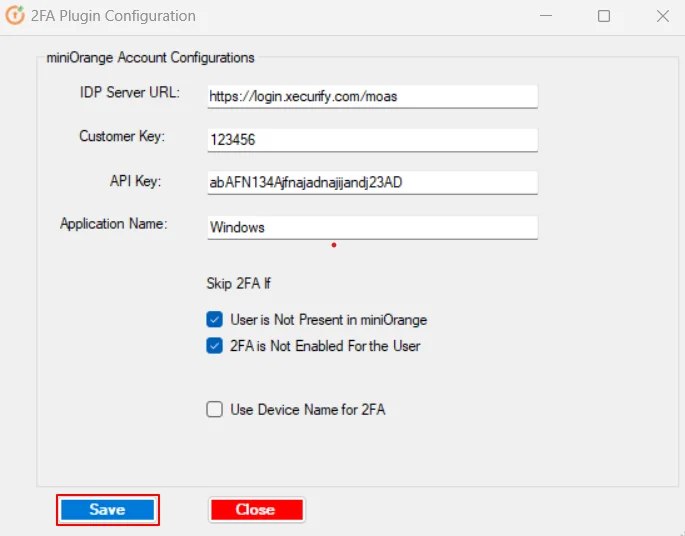
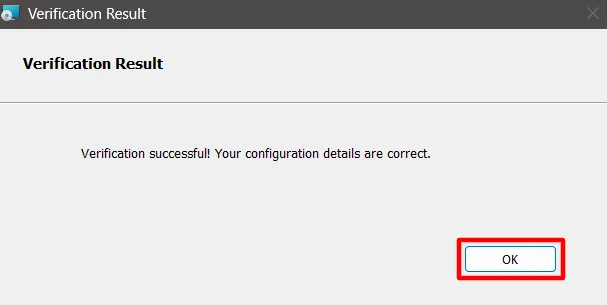
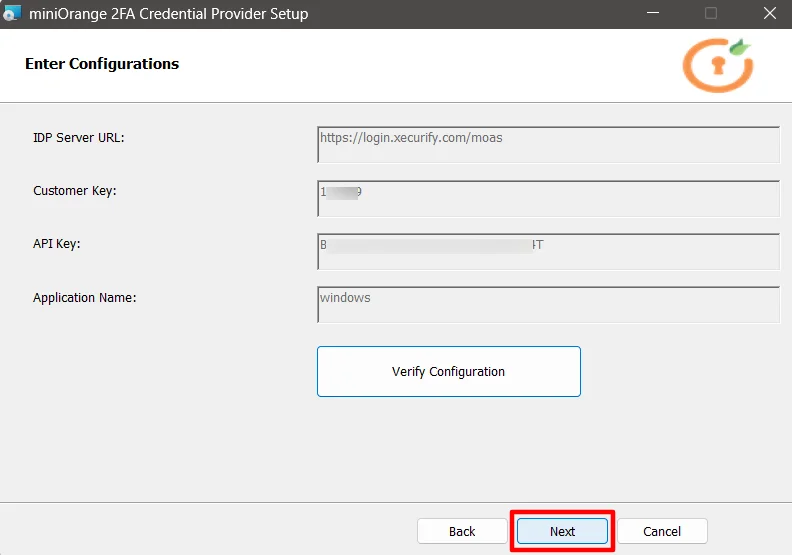
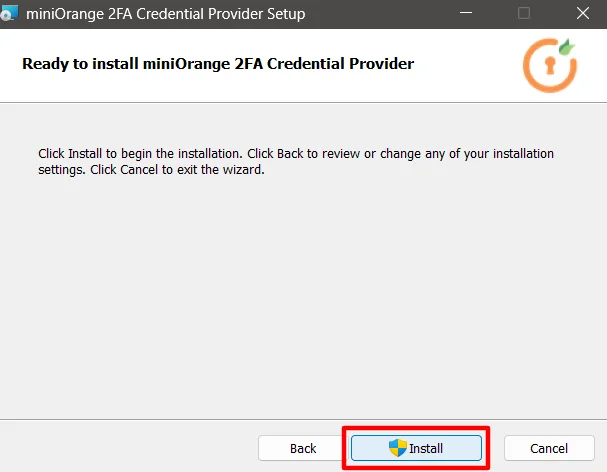
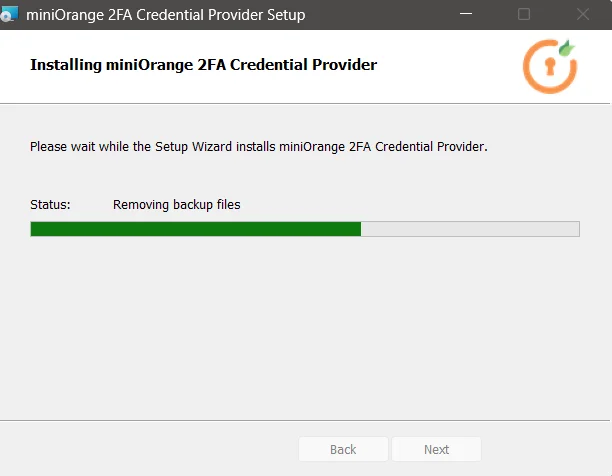
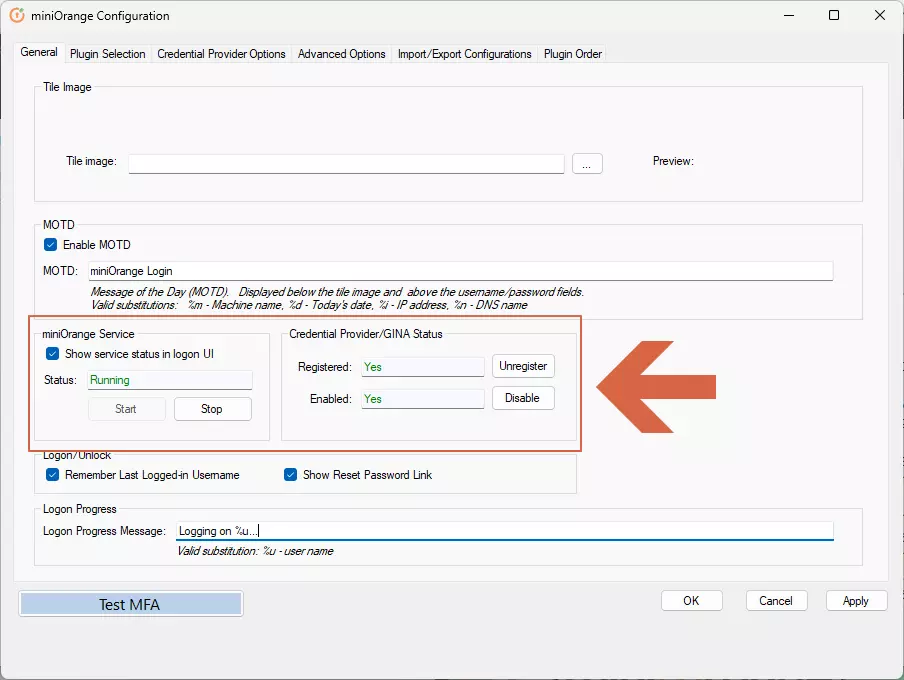
3.a: Integrieren Sie das Modul in das miniOrange-Konto.
3.b: Domäne konfigurieren
Hinweis:
Überspringen Sie diesen Schritt, wenn Sie dies nicht auf einem einer Domäne angehörenden Computer konfigurieren.
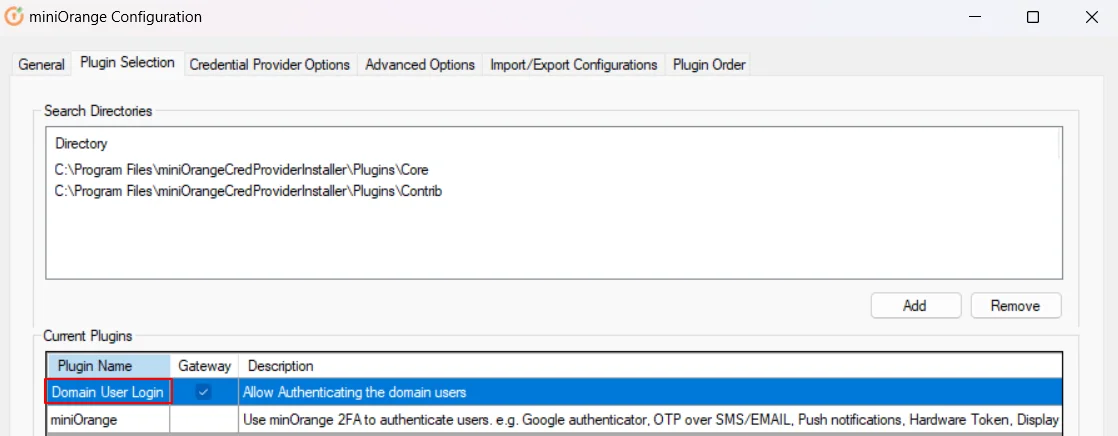
- In Plugin-Auswahl Registerkarte, Doppelklicken Sie auf Domänenbenutzeranmeldung.
- Ersetzen Sie den Domänennamen durch Ihre AD-Domäne, die vor dem Benutzernamen verwendet wird.
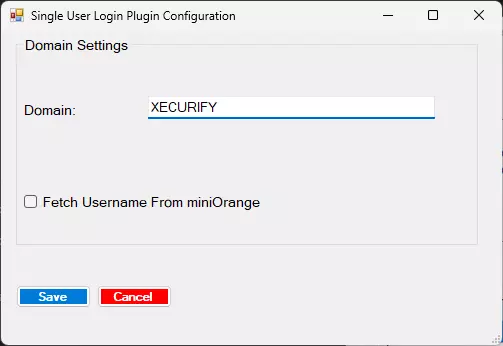
- Um Ihren Domänennamen zu überprüfen, können Sie auch den Befehl verwenden: SET USERDOMAIN
- Klicken Sie auf Gespeichert.
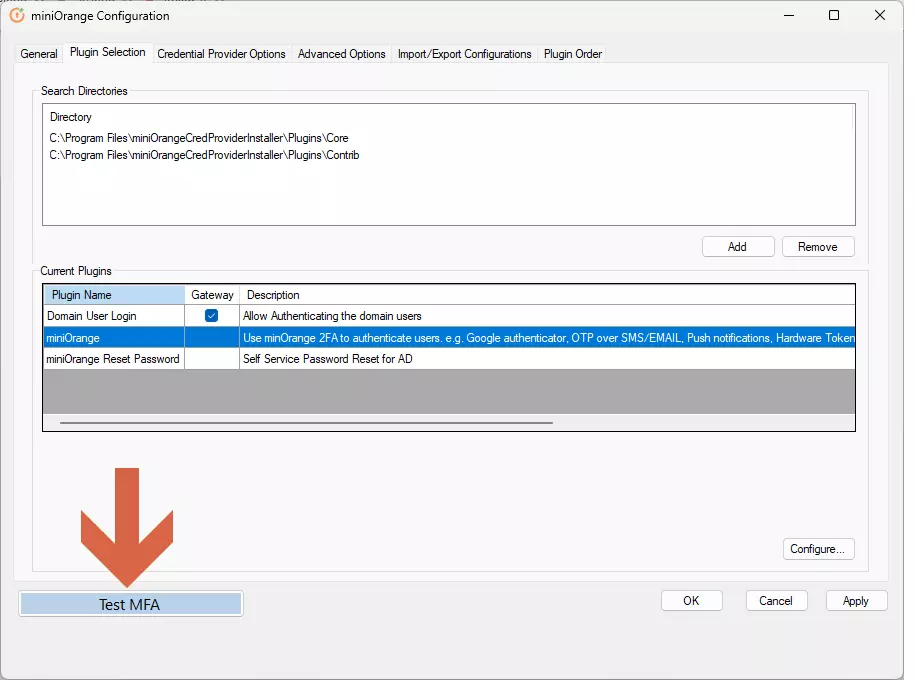
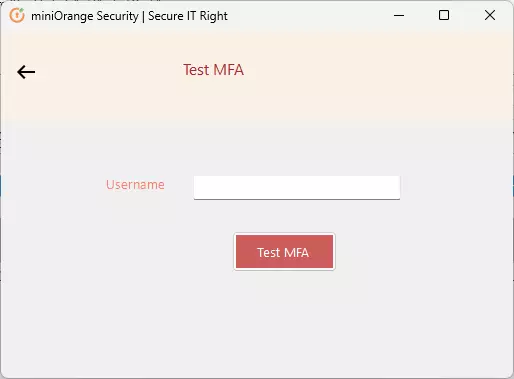
3.c: Test der Multi-Faktor-Authentifizierung
Hinweis: Bitte stellen Sie sicher, dass zu diesem Zeitpunkt der Benutzer mit demselben Benutzernamen wie Windows in miniOrange vorhanden ist und 2FA eingerichtet hat.
Anweisungen zum Einrichten von 2FA über die Self-Service-Konsole finden Sie unter diesen Link.
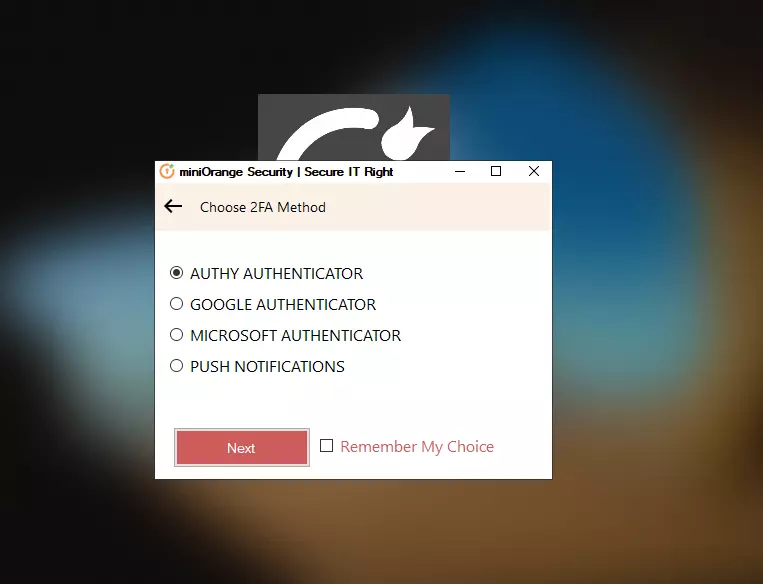
4. Verwenden Sie beim Login miniOrange 2FA
4.a : Andere Anmeldemethoden deaktivieren (Optional)
- Zurück Nach Optionen für Anmeldeinformationsanbieter Tab.
| Option |
Beschreibung |
| miniOrange als Standard-Anmeldekachel festlegen |
Zeigt den miniOrange-Anmeldeinformationsanbieter als Standard-Anmeldekachel auf dem Windows-Anmeldebildschirm an, sodass Benutzer zuerst den miniOrange-Ablauf durchlaufen. |
| miniOrange 2FA beim Anmelden erzwingen |
Erfordert miniOrange 2FA nach der primären Windows-Authentifizierung bei jeder interaktiven Anmeldung (für diesen Anmeldepfad nicht optional). Verwenden Sie es zusammen mit Richtlinien und Tests, um zu verhindern, dass Benutzer ausgesperrt werden. |
| Aktivieren Sie die Multi-Faktor-Authentifizierung für die UAC-Anmeldung. |
Aufforderung zur Multi-Faktor-Authentifizierung (MFA), wenn ein Benutzer über die Benutzerkontensteuerung (UAC) höhere Rechte anfordert, beispielsweise wenn eine Aktion die Genehmigung eines Administrators erfordert. |
| 2FA nur bei Remote-Sitzungen |
Die miniOrange 2FA-Funktion gilt nur für Remotesitzungen (z. B. RDP), nicht für lokale Konsolenanmeldungen am Rechner. |
| Passwortlose Anmeldung aktivieren |
Ermöglicht die Anmeldung mithilfe konfigurierter miniOrange-Faktoren ohne Eingabe des herkömmlichen Windows-Passworts, sofern dies von Ihrer Bereitstellung unterstützt wird. |
- Aktivieren Sie das Kontrollkästchen miniOrange 2FA beim Anmelden erzwingen.
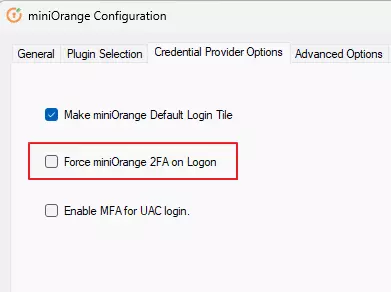
- Klicken Sie auf Tragen Sie dann OK.
5. Richtlinie für adaptiven Zugang
Hinweis: Gerätebasierte Einschränkungen können nicht auf Windows-Geräte angewendet werden.
A. Aktivieren der adaptiven Authentifizierungsrichtlinie
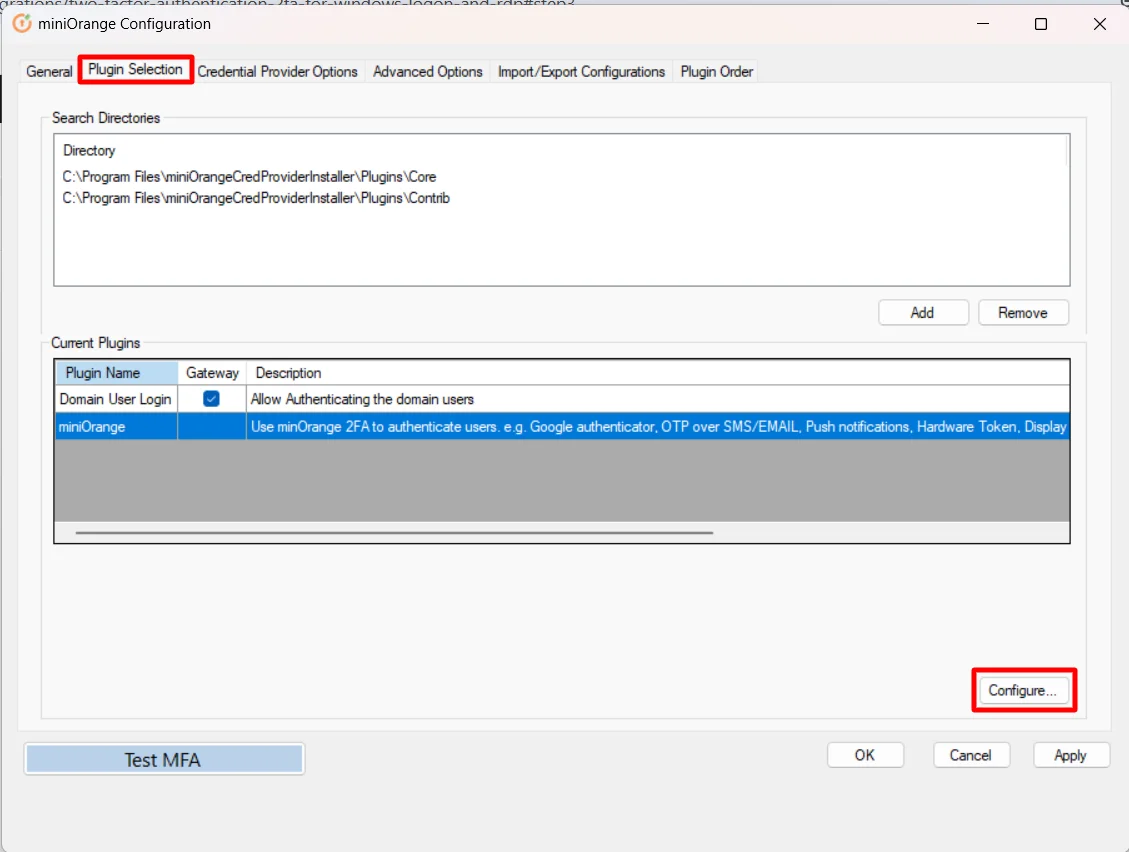
- Um die adaptive Authentifizierung unter Windows zu aktivieren, fügen Sie das App-Geheimnis im MFA-Agenten hinzu. Step2.1
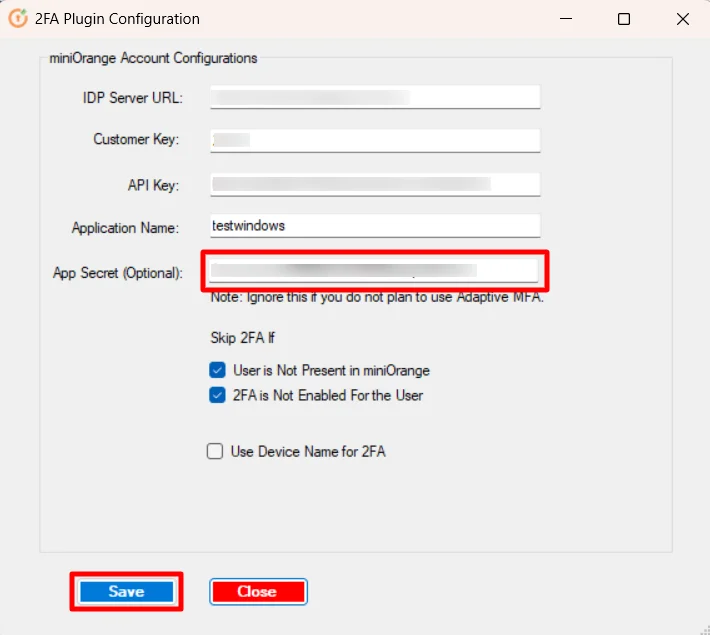
- Melden Sie sich im Admin-Dashboard an und gehen Sie dann zu Richtlinien >> Richtlinie für adaptiven Zugang .

IP-Konfiguration
Bei der IP-Einschränkung konfiguriert der Administrator eine Liste von IP-Adressen, um den Zugriff zuzulassen oder zu verweigern. Wenn ein Benutzer versucht, sich bei einer der mit adaptiver Authentifizierung konfigurierten Anwendungen anzumelden, wird seine IP-Adresse mit der konfigurierten IP-Liste abgeglichen und auf dieser Grundlage wird die Aktion gemäß der Konfiguration entschieden (d. h. Zulassen, Verweigern oder Anfordern).
So konfigurieren Sie die IP-Adresse:
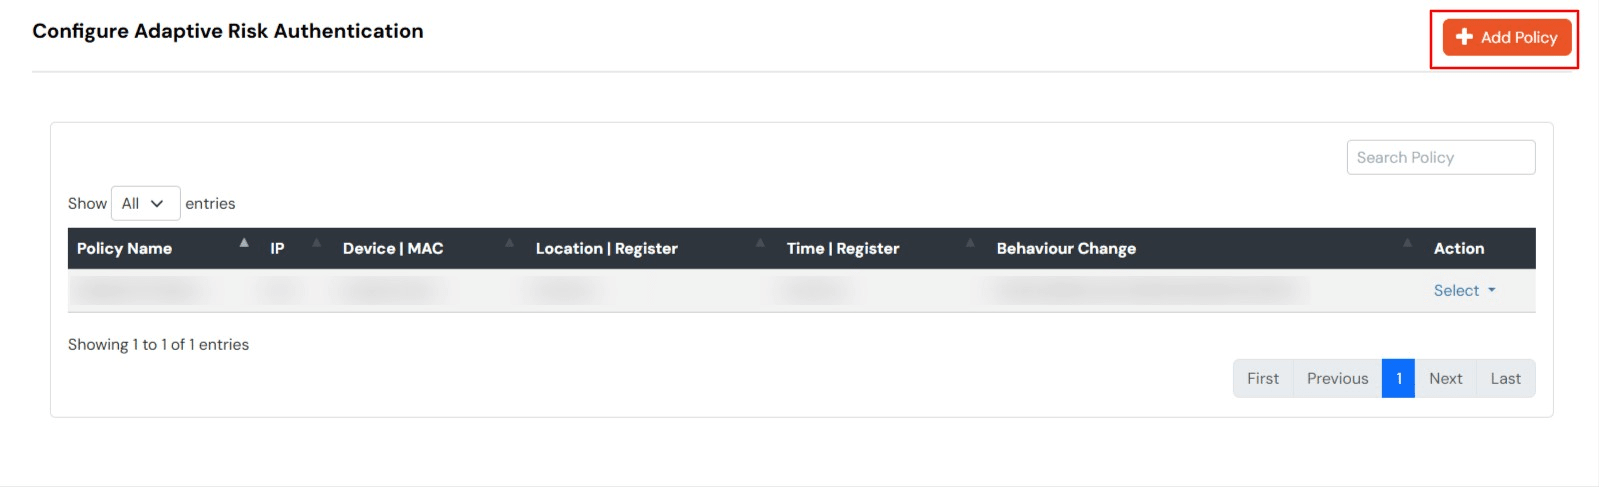
- Klicken Sie auf Richtlinie erstellen.
- Geben Sie ein Versicherungsname für Ihre adaptive Authentifizierungsrichtlinie im erforderlichen Feld.

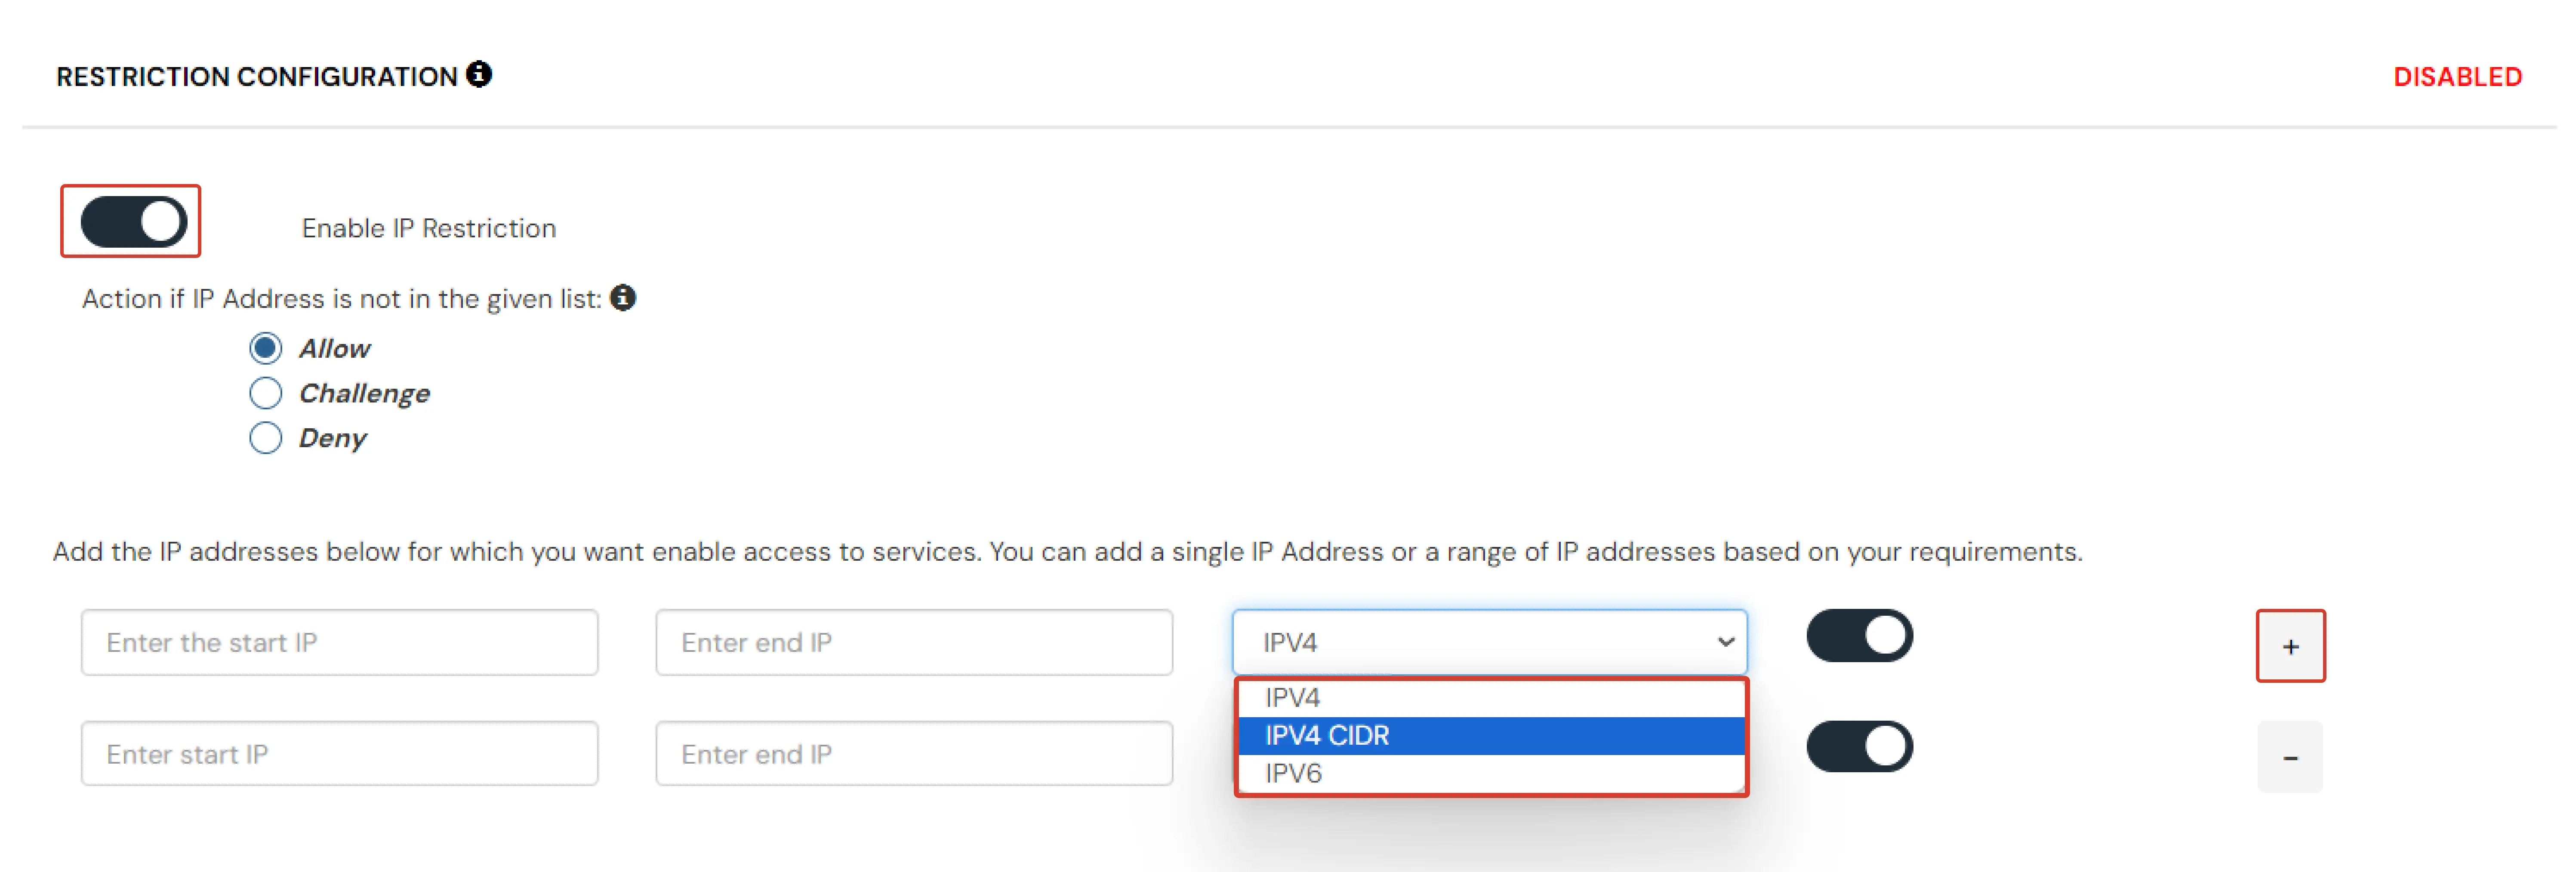
- Geben Sie die IP-Adresse an, die Sie auf die Whitelist setzen möchten. Für andere IP-Bereiche als die auf der Whitelist können Sie die oben stehende Einstellung auswählen.
- Wählen Sie entweder „Zulassen“ oder „Ablehnen“, indem Sie das Optionsfeld daneben aktivieren.
- Wenn ein Benutzer versucht, sich mit der auf der Whitelist stehenden IP-Adresse anzumelden, wird ihm immer der Zugriff gestattet.
- Wir unterstützen IP-Adressbereiche in drei Formaten, nämlich: IPv4, IPv4 CIDR und IPv6. Sie können aus dem Dropdown-Menü auswählen, was für Sie geeignet ist.
- Sie können mehrere IP-Adressen und IP-Bereiche hinzufügen, indem Sie auf das IP-Bereich hinzufügen .
- Bevor Sie speichern, besuchen Sie die Maßnahmen zur Verhaltensänderung .
- Sobald die Änderungen vorgenommen wurden, klicken Sie auf Weiter.
Standortkonfiguration
In Standortbeschränkungen konfiguriert der Administrator eine Liste von Standorten, an denen Endbenutzer sich je nach den vom Administrator festgelegten Bedingungen anmelden können oder nicht. Wenn ein Benutzer versucht, sich mit aktivierter adaptiver Authentifizierung anzumelden, werden seine Standortattribute wie Breitengrad, Längengrad und Ländercode anhand der vom Administrator konfigurierten Standortliste überprüft. Auf dieser Grundlage wird dem Benutzer der Zugriff erlaubt, verweigert oder verweigert.
So konfigurieren Sie die standortbasierte Konfiguration:
- Klicken Sie auf Richtlinie erstellen.
- Geben Sie die Standortnamen und wählen Sie es aus den Suchergebnissen aus.
- Fügen Sie In und um die Entfernung für Ihren Standort.
- Wählen Sie die Entfernungseinheit aus dem Dropdown-Menü aus. KMS or Meilen.
- Aktivieren oder deaktivieren Sie den Schalter, um den Zugriff für jeden Standort zu erlauben oder zu verweigern.
- Klicken Sie auf Ort hinzufügen Um weitere Standorte hinzuzufügen, wiederholen Sie die oben genannten Schritte.

- Bevor Sie speichern, besuchen Sie die Maßnahmen zur Verhaltensänderung .
- Klicken Sie auf Weiter.
Konfiguration des Zugriffszeitpunkts
Bei der Zeitbeschränkung konfiguriert der Administrator eine Zeitzone mit Start- und Endzeiten für diese Zeitzone. Je nach den Bedingungen in der Richtlinie wird Benutzern der Zugriff erlaubt, verweigert oder abgewiesen. Wenn ein Endbenutzer versucht, sich mit aktivierter adaptiver Authentifizierung anzumelden, werden seine zeitzonenbezogenen Attribute wie Zeitzone und aktuelle Systemzeit anhand der vom Administrator konfigurierten Liste überprüft. Je nach Konfiguration wird dem Benutzer der Zugriff erlaubt, verweigert oder abgewiesen.
So konfigurieren Sie die zeitbasierte Konfiguration:
- Klicken Sie auf Richtlinie erstellen.
- Wählen Sie in der Liste „Zeitzone auswählen“ die gewünschte Zeitzone aus. Wählen Sie in den Listen „Startzeit“ und „Endzeit“ die entsprechenden Werte aus. Sie können jede hinzugefügte Zeitkonfiguration zulassen oder ablehnen, indem Sie den Schalter daneben aktivieren bzw. deaktivieren.
- Geben Sie den Wert in Minuten in das Eingabefeld neben der zulässigen Zeitdifferenz für die Betrugspräventionsprüfung ein. Mit diesem Wert können Sie eine gewisse Zeitspanne vor Ihrer Startzeit und nach Ihrer Endzeit festlegen. (Wenn also die Startzeit 6:6 Uhr und die Endzeit 30:5 Uhr ist und die Zeitdifferenz auf 30 Minuten eingestellt ist, berücksichtigt die Richtlinie die Zeit von 6:30 Uhr bis 15:XNUMX Uhr.) Wenn in diesem Feld kein Wert eingegeben wird, wird der Standardwert von XNUMX Minuten verwendet.
- Sie können auf die Schaltfläche Schaltfläche „Zeit hinzufügen“ um mehr als eine Zeitkonfiguration einzuschließen und folgen Sie dann dem obigen Schritt.

Maßnahmen zur Verhaltensänderung
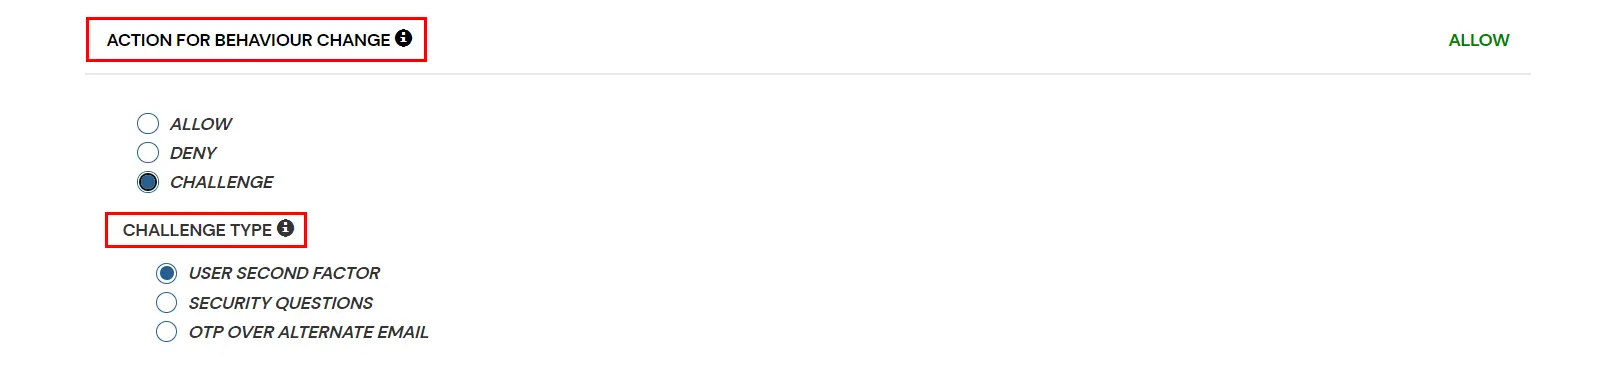
Sie können eine der drei möglichen Aktionen für Ihre adaptive Authentifizierungsrichtlinie konfigurieren, wie unten erläutert:
| Attribut |
Beschreibung |
| Erlauben |
Erlauben Sie Benutzern die Authentifizierung und Nutzung von Diensten, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Ablehnen |
Verweigern Sie Benutzerauthentifizierungen und den Zugriff auf Dienste, wenn die Bedingung für die adaptive Authentifizierung erfüllt ist. |
| Herausforderung |
Fordern Sie Benutzer mit einer der drei unten genannten Methoden zur Überprüfung der Benutzerauthentizität heraus. |
Optionen für den Herausforderungstyp:
| Faktoren |
Beschreibung |
| Benutzer zweiter Faktor |
Der Benutzer muss sich mit dem zweiten Faktor authentifizieren, den er gewählt oder zugewiesen hat, wie zum Beispiel
- OTP über SMS
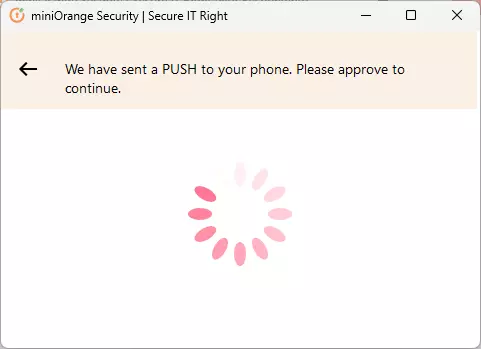
- Push-Benachrichtigung
- OTP über E-Mail und viele mehr.
|
| KBA |
Das System stellt dem Benutzer zwei von drei Fragen, die er in seiner Self-Service-Konsole konfiguriert hat. Erst wenn beide Fragen richtig beantwortet wurden, kann der Benutzer fortfahren. |
| OTP über alternative E-Mail |
Der Benutzer erhält ein OTP an die alternative E-Mail-Adresse, die er über die Self-Service-Konsole konfiguriert hat. Sobald der Benutzer das richtige OTP angegeben hat, kann er fortfahren. |
B. Wenden Sie die adaptive Authentifizierungsrichtlinie in der App an.
- Melden Sie sich im Admin-Dashboard an und gehen Sie dann zu Richtlinien >> Anmelderichtlinie hinzufügen.
- Klicken Sie auf Bearbeiten Symboloption für vordefinierte App-Richtlinien.
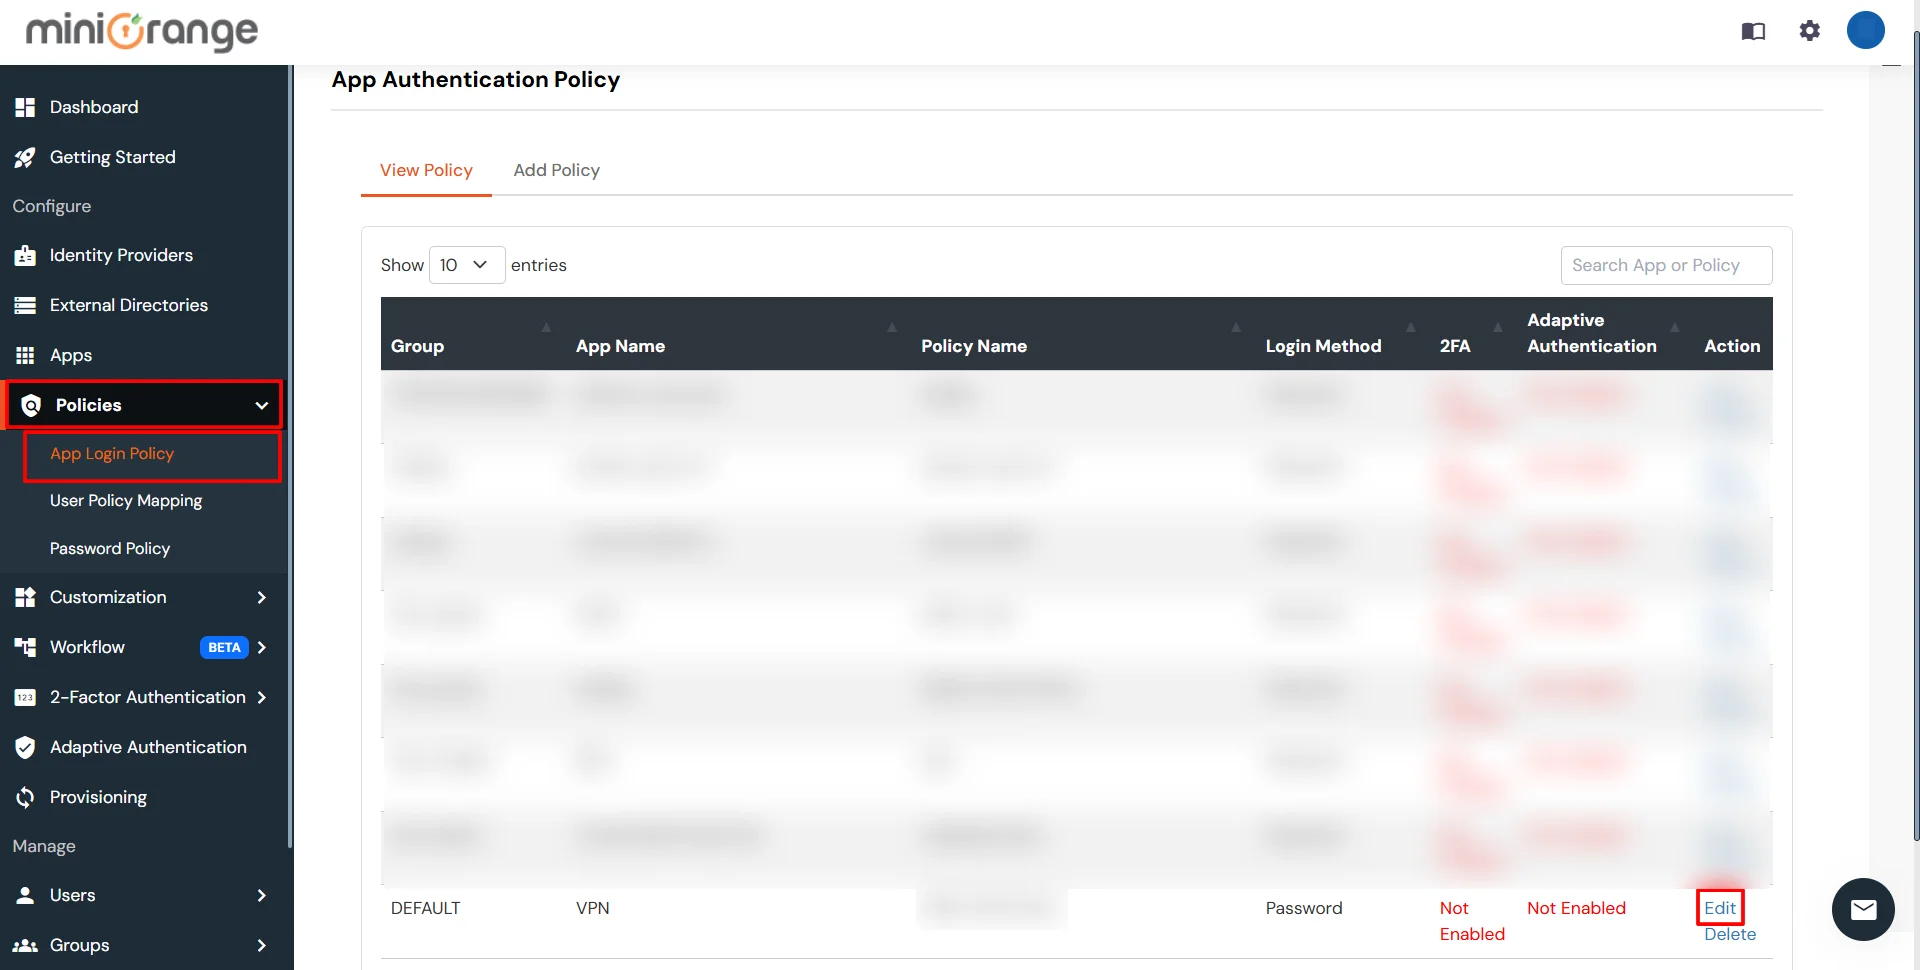
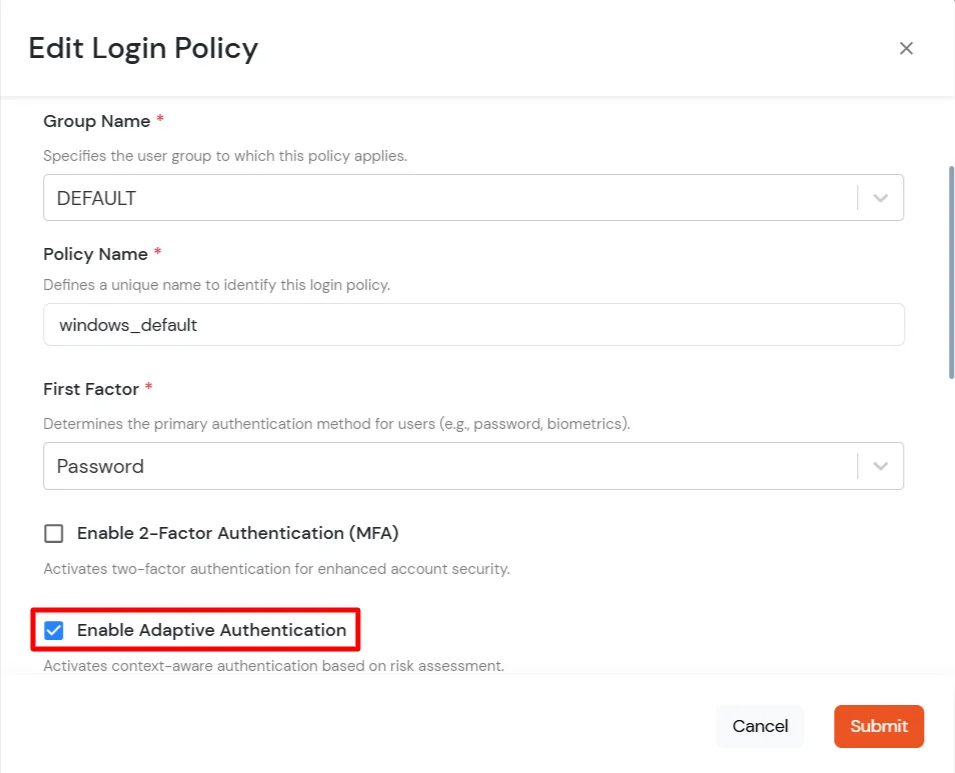
- Legen Sie Ihre Richtlinie in der Versicherungsname und wählen Sie Passwort als Erster Faktor.
- Ermöglichen Adaptive Authentifizierung on Anmelderichtlinie bearbeiten Seite und wählen Sie die erforderliche Option aus Einschränkungsmethode als eine Option.
- Von dem Wählen Sie „Anmelderichtlinie“ Wählen Sie im Dropdown-Menü die erstellte Richtlinie aus. Schritt 2.1.
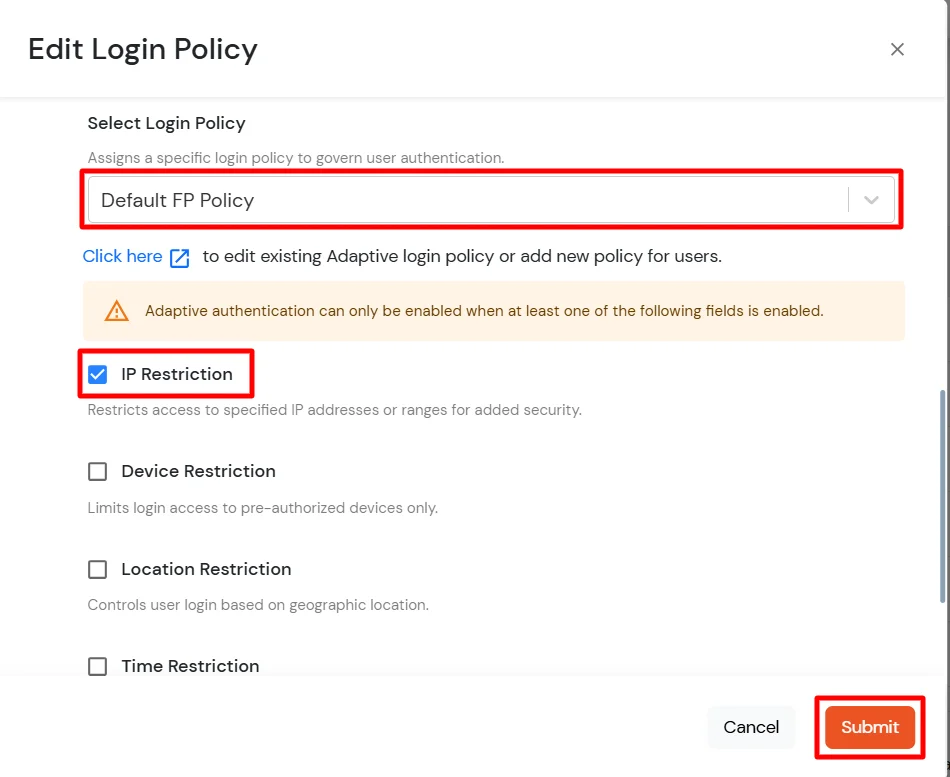
- Klicken Sie auf Absenden um politische Änderungen umzusetzen.
6. Bereitstellung mithilfe von Gruppenrichtlinien
Informationen zur Bereitstellung und Konfiguration mittels Gruppenrichtlinien finden Sie in unserer miniOrange 2FA für Windows Logon Gruppenrichtlinien-Dokumentation.
Weitere Referenzen
miniOrange Credential Provider für Remote Desktop (RDP) und Windows-Anmeldung
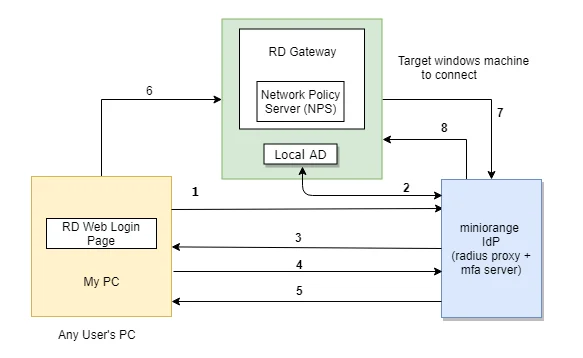
Der Benutzer initiiert die Anmeldung bei Windows oder Remote Desktop Service entweder über einen Remote Desktop Client oder über die RD Web-Anmeldeseite seines Browsers. Anschließend wird die RADIUS-Anforderung von der auf dem Zielcomputer installierten miniOrange RD Web-Komponente an den miniOrange RADIUS-Server gesendet, der den Benutzer über Local AD authentifiziert. Nach erfolgreicher Authentifizierung wird die Zwei-Faktor-Authentifizierung (2FA) des Benutzers aufgerufen. Nachdem sich der Benutzer validiert hat, wird ihm Zugriff auf den Remote Desktop Service (RDP) gewährt.
Ein Benutzer kann auf drei Arten versuchen, eine Verbindung zu RDS (Remote Desktop Protocol - RDP) herzustellen:
- RDC – Remotedesktopclient: Wenn die RemoteApp über eine Remotedesktop-Clientanwendung gestartet wird, validieren die Benutzer ihre Zwei-Faktor-Authentifizierung, während sie Benutzernamen und Kennwort eingeben, um Zugriff auf die Ressourcen zu erhalten. (da diese Methode keine Access-Challenge-Response unterstützt, werden nur Out-of-Band-Authentifizierungsmethoden unterstützt).
- RD Web Access - RD-Anmeldeseite über den Browser: Wenn der Desktop oder die RemoteApp über eine RD-Web-Anmeldeseite gestartet wird, erfolgt die anfängliche Benutzerauthentifizierung über das AD des Computers. Anschließend fordert miniOrange den Benutzer über eine RADIUS-Challenge-Anforderung zur Zwei-Faktor-Authentifizierung auf. Nachdem sich die Benutzer korrekt authentifiziert haben, werden sie mit ihren Ressourcen verbunden.
- RD-Gateway: Wenn die Ressourcen oder Server der Organisation durch ein Remote Desktop Gateway geschützt sind, können Sie zusätzlich eine Zwei-Faktor-Authentifizierung einrichten. Die Authentifizierung der ersten Ebene erfolgt mit den AD-Anmeldeinformationen. Anschließend fordert miniOrange zur konfigurierten Zwei-Faktor-Authentifizierung auf.
Lesen Sie die Anleitung zum Einrichten von RD Gateway 2FA
Zwei-Faktor-Authentifizierung (2FA/MFA) für RDS über RD Web
- In diesem Fall geht der Benutzer von seinem Browser aus zur RD-Web-Anmeldeseite, um eine Verbindung zum Remotedesktopdienst herzustellen. Er gibt seinen Benutzernamen und sein Kennwort ein. Nach der Übermittlung wird die RADIUS-Anforderung der auf dem Zielcomputer installierten RD-Web-Komponente an den miniOrange RADIUS-Server gesendet, der den Benutzer über das lokale AD auf dem Zielcomputer authentifiziert.
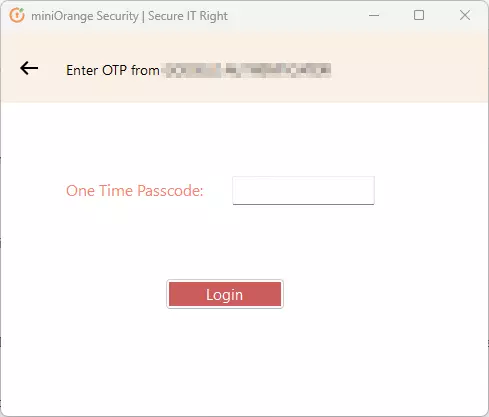
- Nach der Authentifizierung sendet es eine RADIUS-Challenge an RD Web und RD Web zeigt nun den OTP-Bildschirm im Browser an. Sobald der Benutzer den Einmalpasscode eingibt, überprüft der Miniorange IdP ihn und gewährt/verweigert den Zugriff auf den RDS.
- Damit kann der Benutzer, nachdem er mit dem Remotedesktopdienst verbunden wurde, auch auf die veröffentlichten Remote-App-Symbole auf seinem Browserbildschirm zugreifen, da die Sitzung bereits für den Benutzer erstellt wurde. Erfahren Sie mehr über Remote Desktop (RD) Web 2FA
Häufig gestellte Fragen (FAQs)
Was ist die Zwei-Faktor-Authentifizierung von Windows?
Bei der Zwei-Faktor-Authentifizierung (2FA) von Windows müssen Benutzer ihre Identität mit zwei separaten Faktoren verifizieren, bevor sie Zugriff auf ihren Windows-Computer oder Remotedesktop (RDP) erhalten.
Ist für die Windows-Anmeldung in meiner Organisation eine Zwei-Faktor-Authentifizierung erforderlich?
Ja, passwortbasierte Sicherheit allein reicht nicht mehr aus, insbesondere angesichts der zunehmenden Zahl von Phishing- und Brute-Force-Angriffen. Die Implementierung von Windows MFA mit miniOrange stellt sicher, dass selbst bei kompromittierten Passwörtern unbefugte Benutzer keinen Zugriff erhalten.
Welche Windows 2FA-Lösung eignet sich für den Einsatz in meiner Organisation?
Die ideale Wahl ist die, die Sicherheit, Flexibilität und einfache Bereitstellung vereint. Das miniOrange Windows MFA-Produkt ist genau dafür konzipiert.
Wie funktioniert 2FA für die Windows-Anmeldung?
- Erstanmeldung: Benutzer geben ihre AD-Domänenanmeldeinformationen ein oder verwenden miniOrange, um ihre Identität zu bestätigen.
- Zweiter Faktor: Benutzer erhalten einen zeitkritischen Authentifizierungscode per SMS, E-Mail oder über einen Drittanbieter-Authentifizierungsanbieter. Sie müssen diesen Code eingeben, um fortzufahren.
- Zugriff gewährt: Nach erfolgreicher Codeeingabe werden Benutzer an ihren Windows-Rechnern angemeldet.
Warum wird mein OTP abgelehnt, obwohl ich den korrekten Code von meinem Google/Microsoft Authenticator eingegeben habe?
Dieser Fehler wird üblicherweise durch eine Zeitdifferenz zwischen dem miniOrange-Server und Ihrem Mobilgerät verursacht (bzw. durch eine Zeitdifferenz zwischen der Uhrzeit Ihres Rechners und der Uhrzeit Ihres Mobilgeräts im Falle der Offline-Authentifizierung für Windows/Linux/Mac).
Die von Authentifizierungs-Apps generierten Sicherheitstoken sind zeitbasiert (TOTP). Sie sind nur für ein bestimmtes Zeitfenster von 30 bis 60 Sekunden gültig. Weicht die Systemzeit Ihres Telefons, auf dem die Authentifizierungs-App läuft, oder Ihres Computers (bei Offline-Authentifizierung) auch nur um zwei Minuten ab, wird der Code vom Server/Computer als abgelaufen betrachtet.
Wie kann ich MFA-Agenten in der miniOrange-Administrationskonsole anzeigen und verwalten?
MFA-Agenten sind MiniOrange-Softwarelösungen für Windows-Endpunkte, die Multi-Faktor-Authentifizierung (MFA) bei der Anmeldung und per RDP aktivieren. Das MFA-Agenten-Dashboard zeigt registrierte Geräte und zugehörige Überwachungsaktivitäten an. Melden Sie sich in der Administratorkonsole an und navigieren Sie zu Konfigurieren → Geräte → MFA-Agenten.
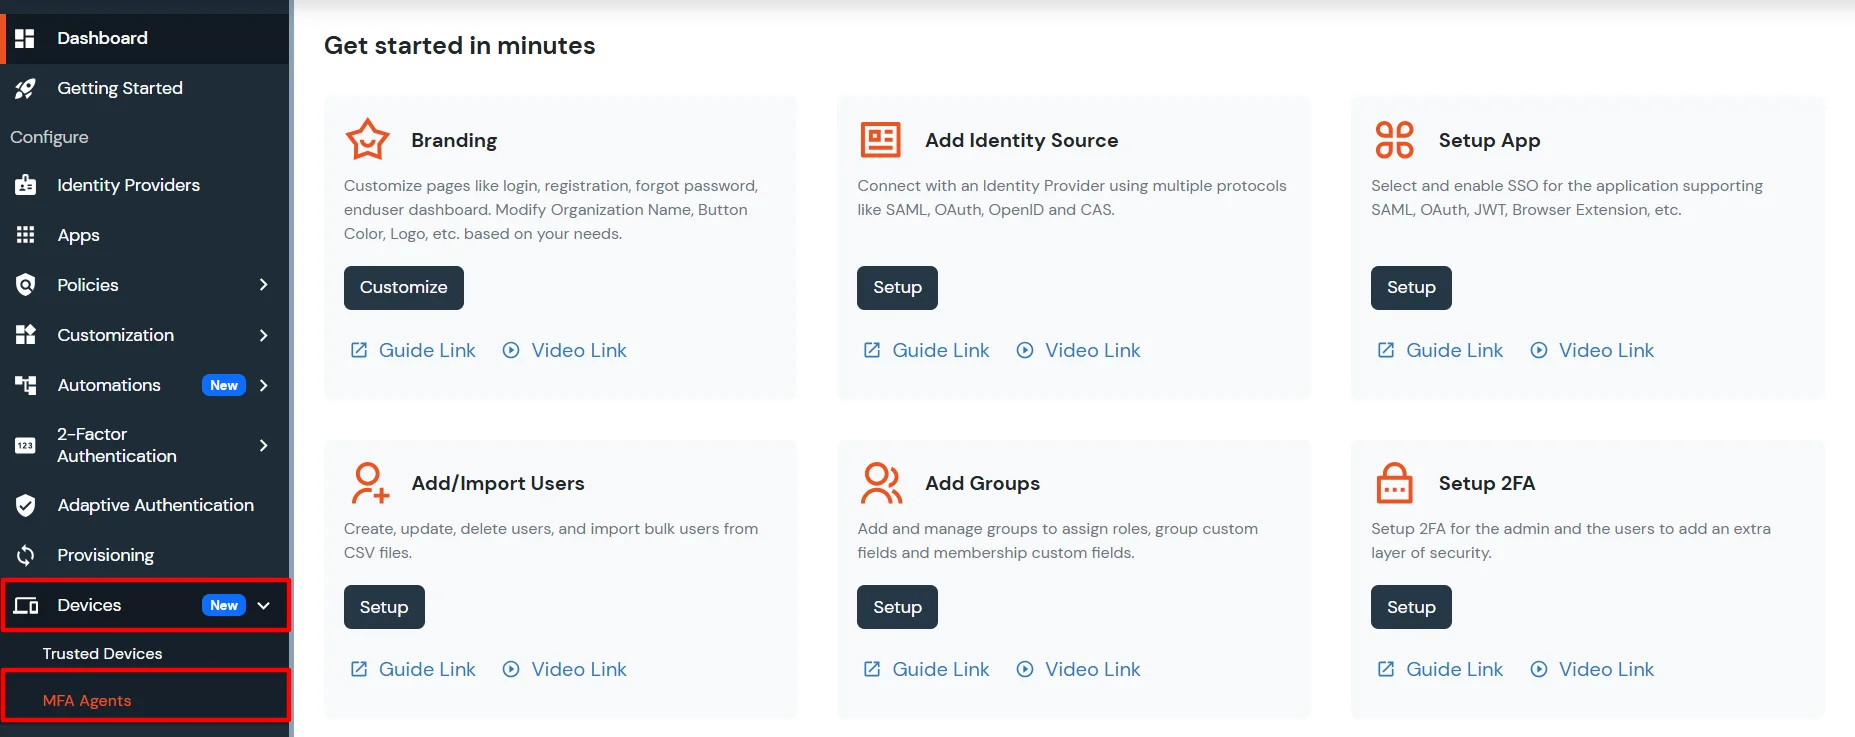
Um mehr über MFA-Agenten zu erfahren, klicken Sie hier.
Externe Referenzen