Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Die Windows-Anmeldung ist oft der erste Schritt zum Zugriff auf Unternehmensanwendungen, sensible Dateien, Verwaltungstools und interne Systeme. Wird ein Passwort kompromittiert, kann die alleinige Verwendung dieser Anmeldeinformationen die Sicherheit des Endgeräts gefährden. Windows MFA führt eine zusätzliche Identitätsprüfung direkt beim Zugriff ein und stellt so sicher, dass die Person, die die Anmeldeinformationen verwendet, tatsächlich dazu berechtigt ist.
miniOrange integriert sich mit einem benutzerdefinierten Windows-Anmeldeinformationsanbieter, um die Multi-Faktor-Authentifizierung (MFA) direkt in die Windows-Authentifizierung einzubinden. Dadurch können Unternehmen ihre bestehenden Authentifizierungsrichtlinien in verschiedenen Windows-Umgebungen anwenden, darunter lokale Konten, Arbeitsgruppencomputer, Active Directory und Hybridbereitstellungen, ohne dass Benutzer ihren gewohnten Anmeldevorgang ändern müssen.
Sichere Endpunkte, Remote-Sitzungen und privilegierter Zugriff mit Authentifizierungsoptionen, die auf Ihre Umgebung zugeschnitten sind.

Schützen Sie Windows-Anmeldungen ohne Netzwerkverbindung mithilfe von Offline-Authentifizierungsmethoden wie TOTP und Grid Pattern.

Aktivieren Sie den passwortlosen Windows-Zugriff mit unterstützten Authentifizierungsmethoden, einschließlich FIDO2-Sicherheitsschlüsseln, Passkeys, Biometrie, YubiKey und Ensurity Token.

Sichern Sie Windows-Anmelde-, Remote-Desktop- und RDP-Gateway-Sitzungen mit einer zusätzlichen Authentifizierungsebene für jeden Remotezugriffsversuch.

Ermöglichen Sie Benutzern die Überprüfung von Windows-Anmeldungen mithilfe kompatibler TOTP-Authentifikator-Apps, einschließlich Google Authenticator und Authy.

Schützen Sie Arbeitsgruppen-PCs, lokale Konten, Active Directory, LDAP und hybride Windows-Umgebungen, ohne die bestehende Identitätsinfrastruktur zu verändern.

Setzen Sie den Windows MFA-Agenten über die bestehende Gruppenrichtlinieninfrastruktur auf verwalteten Endpunkten und Servern ein, um eine reibungslose unternehmensweite Einführung zu gewährleisten.




Konfigurieren Sie die Windows MFA-Lösung für Endpunkte und Fernzugriffe unter Verwendung Ihrer bestehenden Identitäts- und Verwaltungsabläufe.
Verbinden Sie Ihr bestehendes Benutzerverzeichnis oder Ihre Identitätsquelle, wie z. B. Active Directory oder LDAP, und konfigurieren Sie die Benutzer, die Windows MFA benötigen.
Erstellen Sie die Windows-Anwendung in der miniOrange-Administrationskonsole, weisen Sie Benutzer oder Gruppen zu und definieren Sie deren Authentifizierungsanforderungen.
Installieren Sie den miniOrange Credential Provider auf Windows-Endpunkten, um MFA direkt in den Windows-Anmeldevorgang zu integrieren.
Verwenden Sie Gruppenrichtlinien, Push-Bereitstellung oder Import/Export, um das Windows MFA-Modul auf verwalteten Computern und Servern einzuführen.
Wenden Sie die konfigurierten MFA-Richtlinien auf RDP, RD Web Access und RDP Gateway an, um Remote-Windows-Sitzungen zu sichern.
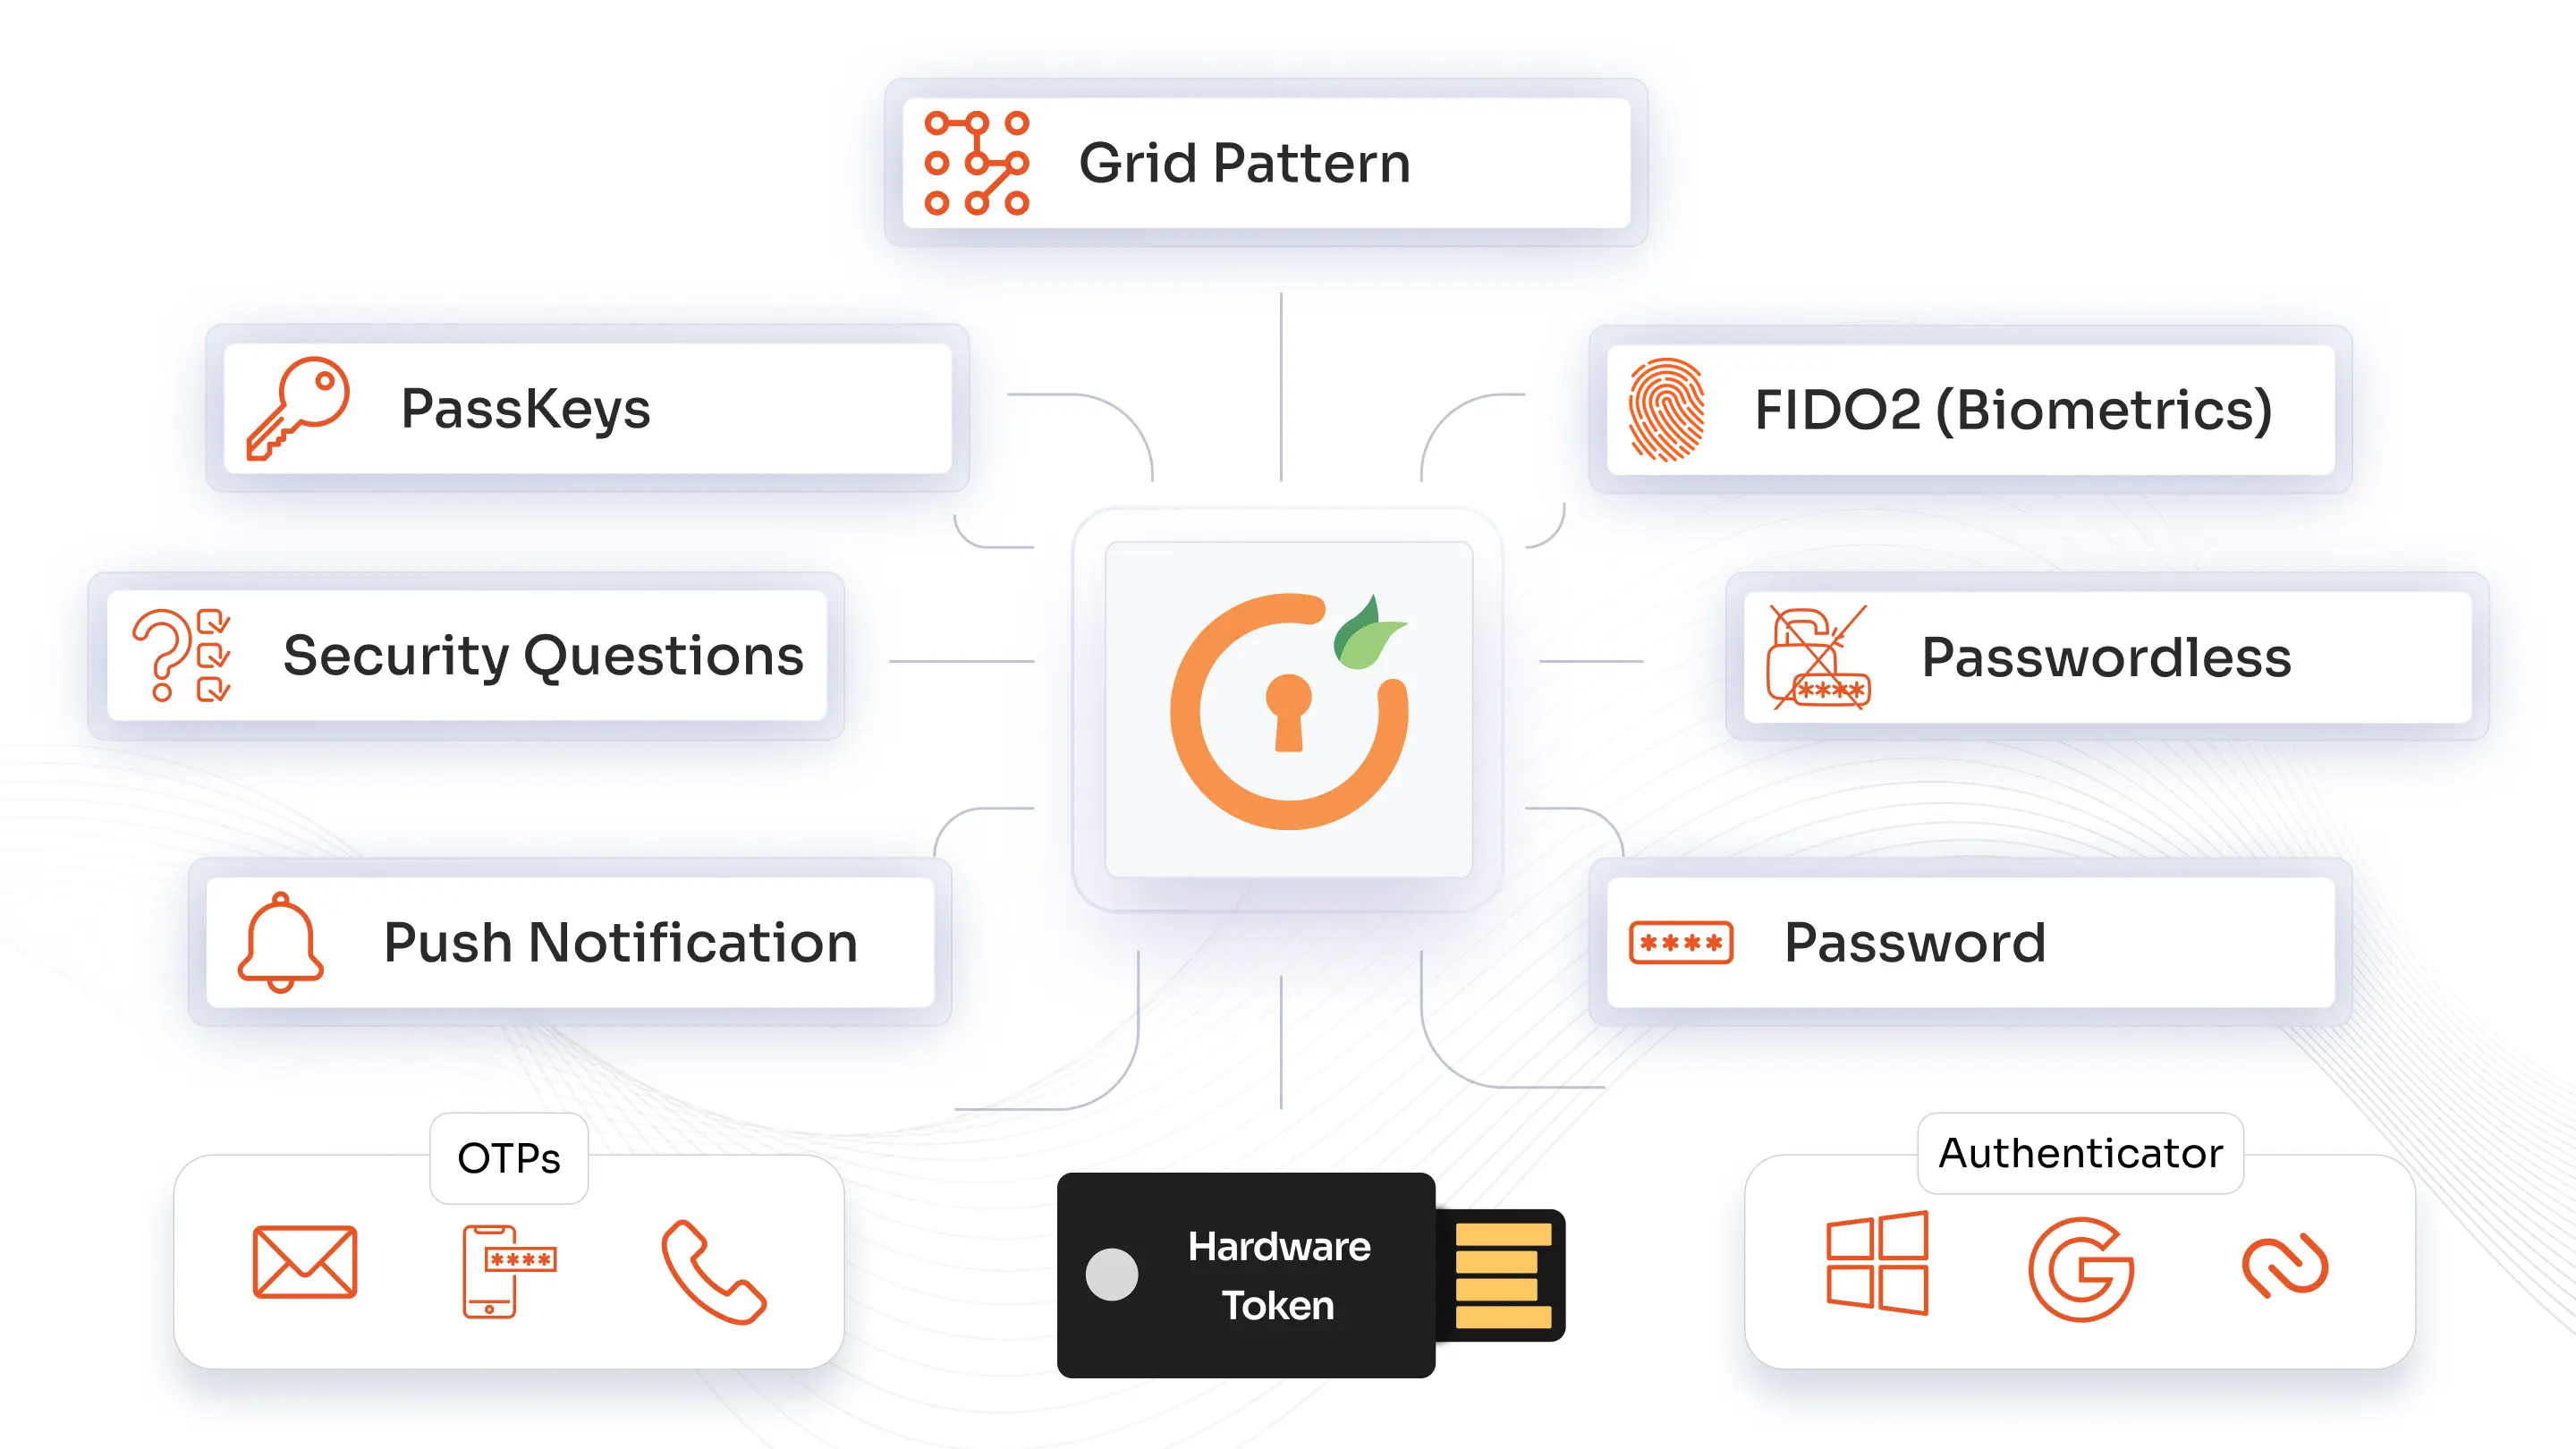
miniOrange bietet eine breite Palette an Authentifizierungsmethoden. Von Push-Benachrichtigungen, TOTP und RSA-MFA bis hin zu Biometrie, WebAuthn/FIDO2-Sicherheitsschlüsseln und Einmal-Backup-Codes können Sie die Authentifizierung auf einer einzigen Plattform standardisieren und die Methoden individuell an Rolle, Risikostufe und Anwendung anpassen. Die 2FA-Authentifizierungsmethoden lassen sich für VPNs, Windows-Anmeldungen, Legacy-Systeme und die Cloud implementieren.
Kombinieren Sie eine phishingresistente MFA-Lösung mit FIDO2-Sicherheitsschlüsseln, Passkeys und Biometrie, um den Windows-Zugriff gegen Anmeldeinformationsdiebstahl und Phishing-Angriffe zu stärken.
Nutzen Sie eine adaptive MFA-Lösung , um Signale wie Benutzer, Geräte, Standorte, Netzwerke und Zugriffskontext auszuwerten und bei steigendem Risiko eine stärkere Verifizierung anzuwenden.
Schaffen Sie einen vertrauten Authentifizierungsprozess mit individuellem Branding, Logos und Botschaften, der das Windows-Anmeldeerlebnis mit der Identität Ihres Unternehmens in Einklang bringt.
Erweitern Sie den Windows-MFA-Schutz auf kompatible Geräte mit Windows-ARM-Prozessoren und sichern Sie so den Desktop-Zugriff in modernen ARM-basierten Windows-Umgebungen.
*Bitte kontaktieren Sie uns , um Mengenrabatte für höhere Nutzerstufen zu erhalten.
Datenschutz durch Technikgestaltung. Datenstandort nach Wahl. Wählen Sie Ihre Region für die Cloud oder implementieren Sie eine vollständig lokale Lösung.
Das miniOrange MFA-Modul kann auf allen Linux-Serverbetriebssystemen installiert werden, um die Multi-Faktor-Authentifizierung (MFA) bei der SSH-Verbindung zu den Servern zu aktivieren.
Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA) direkt für die Anmeldung auf MacOS-Betriebssystemen, ohne dass Jamf Connect oder JAMF Pro erforderlich ist.
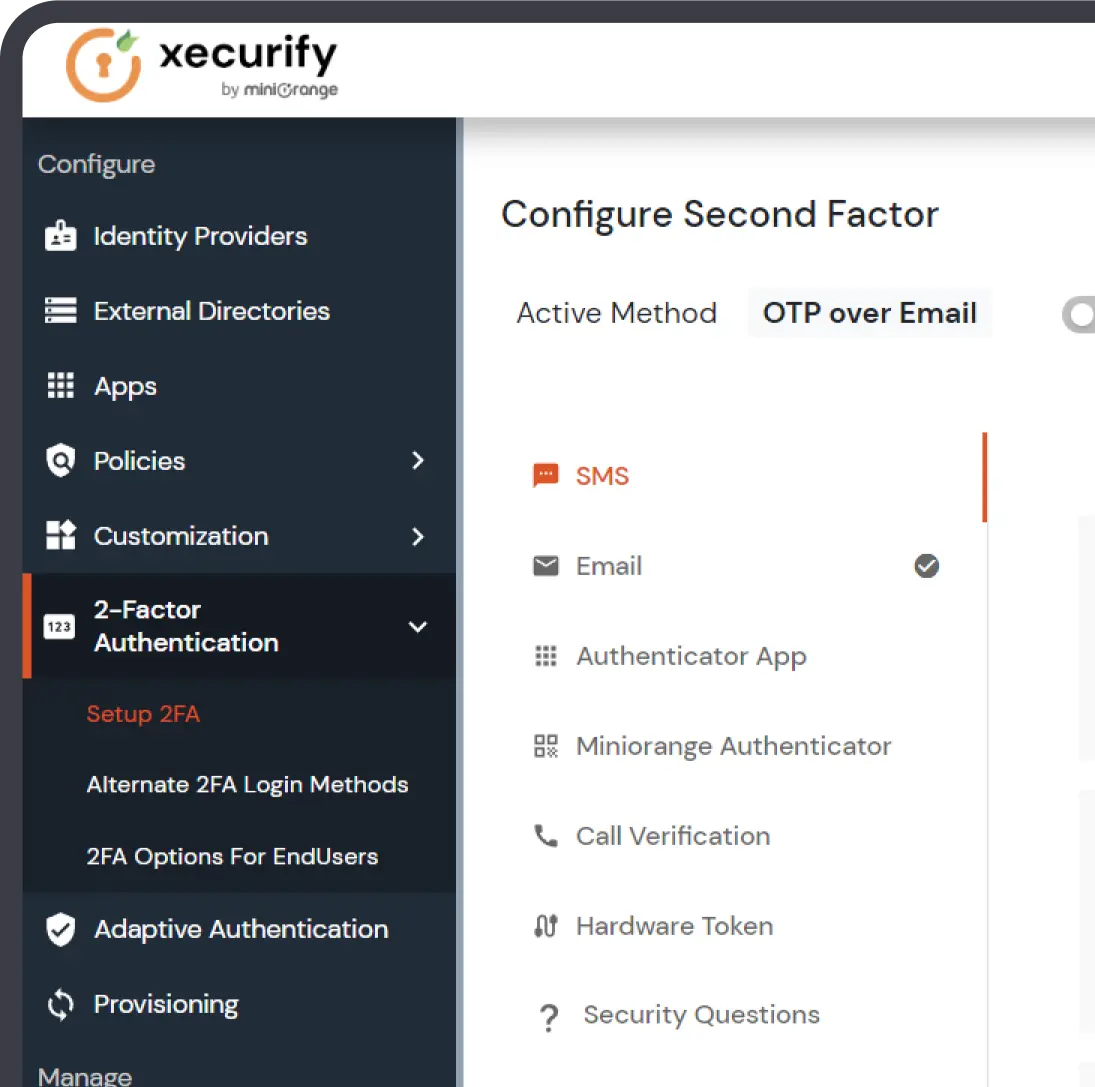
Administratoren können MFA-Eingabeaufforderungen ganz einfach an ihre spezifischen Anforderungen anpassen, um mehr Sicherheit und Komfort zu gewährleisten.
Haben Sie noch Fragen? Weitere häufig gestellte Fragen finden Sie hier.
Weitere FAQJa, Microsoft Authenticator kann in unterstützten Konfigurationen für die Windows-Anmeldung verwendet werden. Die Verfügbarkeit hängt von der Windows-Version, der Gerätekonfiguration und der Authentifizierungsmethode ab. miniOrange unterstützt zudem verschiedene Authentifizierungsmethoden für die Multi-Faktor-Authentifizierung (MFA) auf Windows-Desktop-Computern, die auf die Anforderungen Ihrer Organisation abgestimmt sind.
Bei der Multi-Faktor-Authentifizierung (MFA) werden üblicherweise vier Kategorien von Authentifizierungsfaktoren verwendet: etwas, das man weiß, wie z. B. ein Passwort; etwas, das man besitzt, wie z. B. ein Sicherheitsschlüssel; etwas, das man ist, wie z. B. biometrische Merkmale; und Kontextfaktoren, wie z. B. Gerät, Standort oder Netzwerk.
Die Multi-Faktor-Authentifizierung (MFA) auf dem Windows-Anmeldebildschirm fügt einen zusätzlichen Verifizierungsschritt hinzu, bevor Benutzer auf ihr Gerät zugreifen können. Nach der Eingabe ihrer Anmeldedaten müssen Benutzer eine weitere Authentifizierungsaufgabe mit Methoden wie Einmalpasswort (OTP), Push-Benachrichtigung, Biometrie, FIDO2-Sicherheitsschlüssel, Passkeys oder Rastermuster durchlaufen.
Microsoft unterstützt weiterhin die benutzerbezogene Multi-Faktor-Authentifizierung (MFA) und empfiehlt gleichzeitig richtlinienbasierte Ansätze wie den bedingten Zugriff für Organisationen, die eine detailliertere Kontrolle benötigen. Der geeignete Ansatz hängt von Ihrer Microsoft Entra-Konfiguration, Ihren Lizenzen, Ihren Sicherheitsanforderungen und Ihren bestehenden Authentifizierungsrichtlinien ab.
miniOrange Windows MFA unterstützt Windows-Umgebungen mit ARM-Prozessoren und ermöglicht es Unternehmen, den MFA-Schutz auf kompatible Windows-ARM-Geräte auszuweiten. Die genauen unterstützten ARM-Versionen und Bereitstellungsanforderungen sollten anhand Ihrer Windows-Umgebung und Produktkonfiguration überprüft werden.
Ja. miniOrange unterstützt Offline-MFA für die Windows-Anmeldung, sodass sich Benutzer auch dann authentifizieren können, wenn ihr Gerät den Authentifizierungsserver nicht erreichen kann. Zu den unterstützten Offline-Authentifizierungsmethoden gehören beispielsweise TOTP und Grid Pattern, wodurch die Zugriffskontrolle auch in Umgebungen ohne Internetverbindung aufrechterhalten werden kann.




















































