Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützungssymbol
miniOrange E-Mail-Support
Erfolg

Vielen Dank für Ihre Anfrage. Unser Team wird sich in Kürze mit Ihnen in Verbindung setzen.

Wenn Sie innerhalb von 24 Stunden nichts von uns hören, senden Sie bitte eine Folge-E-Mail an info@xecurify.com

Search Results:

×

Wrike Einmalanmeldung (SSO)


Die Single Sign-On (SSO)-Lösung von miniOrange ermöglicht sicheren Single Sign-On- Zugriff auf Wrike mit nur einem Satz Anmeldeinformationen. Sie können sich mit miniOrange-Anmeldeinformationen, Azure AD-Anmeldeinformationen oder den Anmeldeinformationen eines Ihrer bestehenden Identitätsanbieter bei Wrike anmelden. Mit den miniOrange SSO-Diensten können Sie sich neben Wrike auch bei anderen lokalen und Cloud-Anwendungen mit Ihren bestehenden Anmeldeinformationen für Identitätsanbieter/Benutzerverzeichnisse (Azure Active Directory, Okta, Ping) anmelden . Folgen Sie der bereitgestellten Einrichtungsanleitung, um SAML SSO für Ihr Wrike-Konto zu integrieren.


Die Integration von miniOrange und Wrike Single Sign-On (SSO) unterstützt die folgenden Funktionen:

  • SP-initiiertes Single Sign-On (SSO)
  • Vom IdP initiiertes Single Sign-On (SSO)

Mit externer Benutzerquelle verbinden


miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.



Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für Wrike Single Sign-On (SSO).

1. Wrike in miniOrange konfigurieren

  • Melden Sie sich bei miniOrange an Admin-Konsole.
  • Zurück Nach Apps und klicken Sie auf Anwendung hinzufügen .
  • Wrike Single Sign-On (SSO) App hinzufügen

  • In Wählen Sie AnwendungstypWählen SAML/WS-FED von der Alle Apps Dropdown-Liste.
  • Wrike Single Sign-On (SSO) App-Typ auswählen

  • Suchen Sie nach Wrike in der Liste, wenn Sie Wrike nicht in der Liste finden, suchen Sie nach Original und Sie können Ihre Anwendung einrichten in Benutzerdefinierte SAML-App.
  • Wrike Single Sign-On (SSO) Apps verwalten

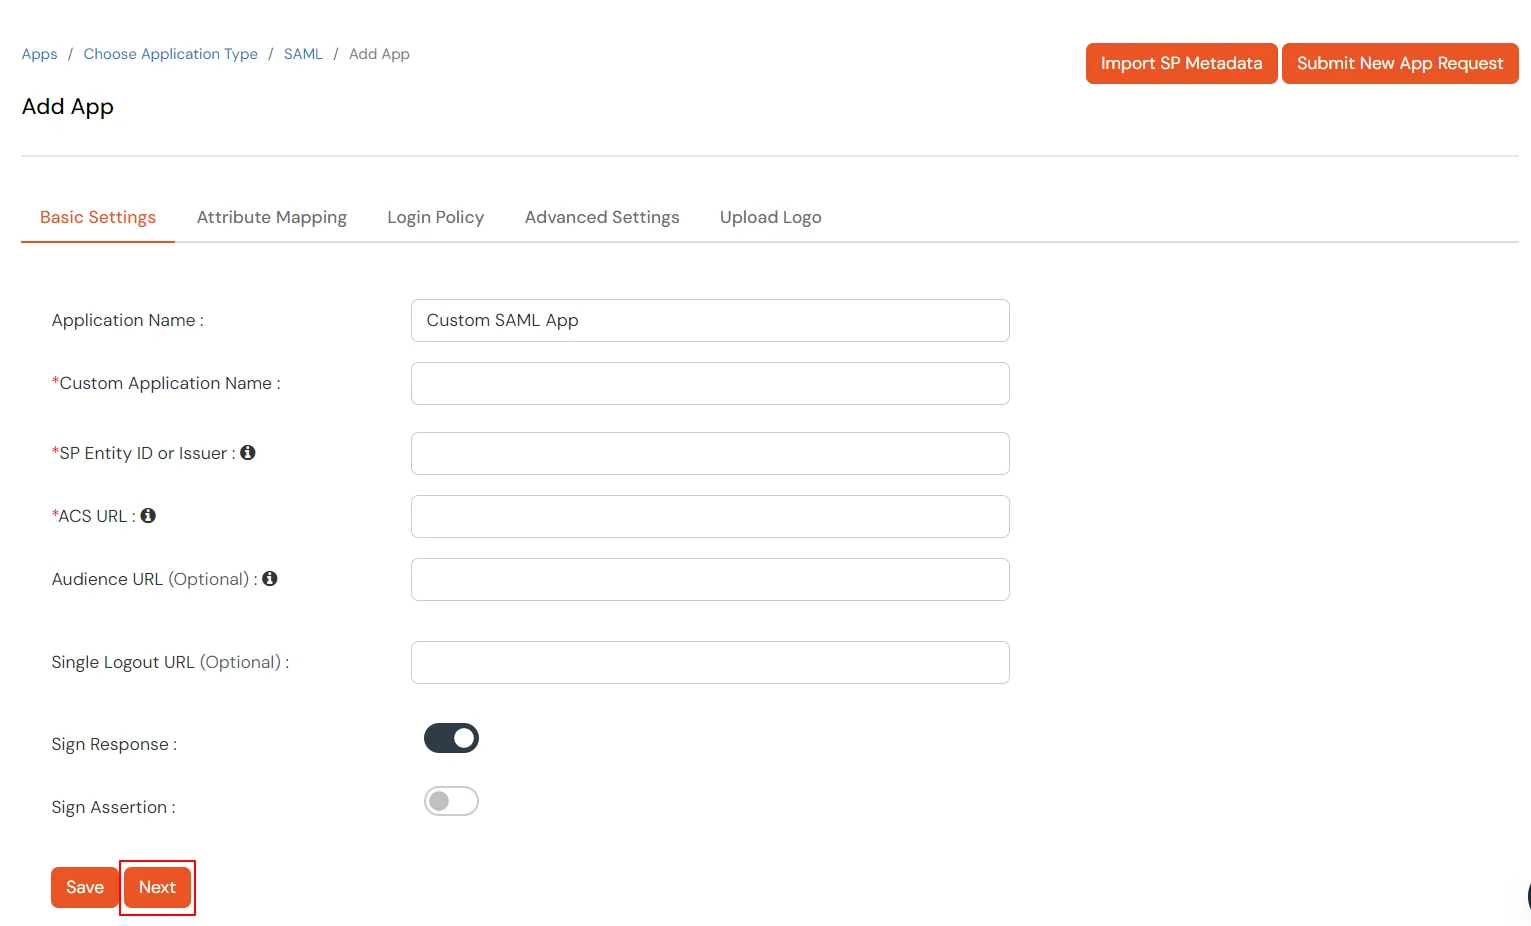
  • Geben Sie die folgenden Werte in die entsprechenden Felder ein.
    Benutzerdefinierter Anwendungsname: Geben Sie als App-Namen Wrike ein.
    SP-Entitäts-ID oder Aussteller: https://www.wrike.com/sso/saml
    AC-URL: https://www.wrike.com/sso/saml
  • Wrike Single Sign-On (sso): Geben Sie die folgenden Details ein

  • Klicken Sie auf Weiter.
  • Lassen Sie die Attribute Abschnitt leer.
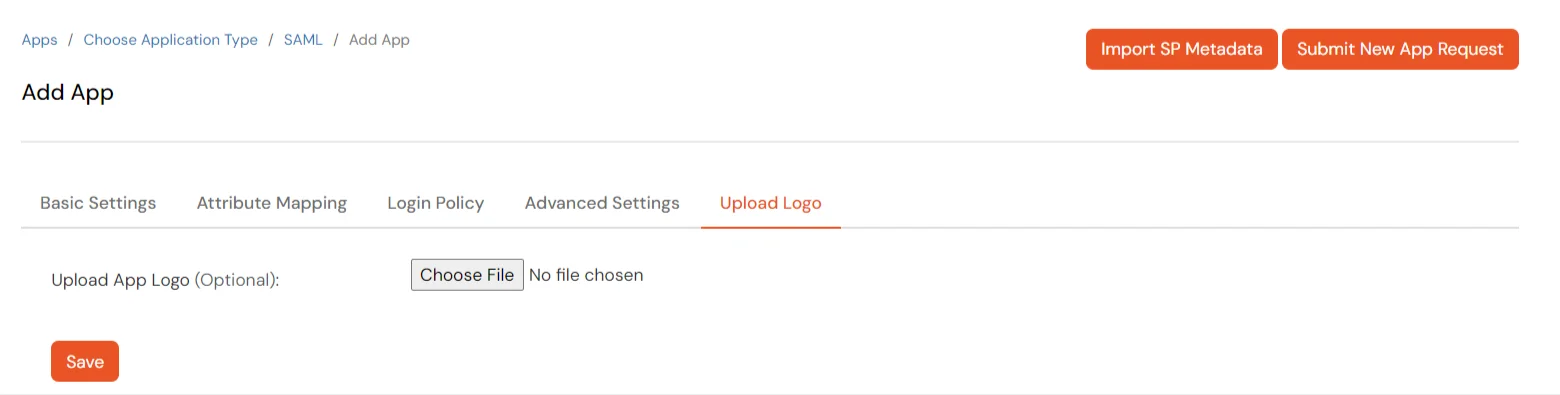
  • Zum Hochladen des jeweiligen App-Logos für eine Benutzerdefinierte SAML-App, klicke auf Logo hochladen Tab.
  • Wrike Single Sign-On (SSO) Logo hochladen

  • Klicken Sie auf Gespeichert.
  • So erhalten Sie die Metadatendetails von miniOrange, um Wrike zu konfigurieren:

  • Zurück Nach Apps >> Anwendungen.
  • Suchen Sie nach Ihrer App und klicken Sie auf das Symbol ' ' im Aktion Menü für Ihre App.
  • Klicken Sie auf Metadaten um Metadatendetails abzurufen, die später benötigt werden. Klicken Sie auf SSO-Link anzeigen um den vom IDP initiierten SSO-Link für Wrike anzuzeigen.
  • Gehe zum Metadaten-Link Wrike SAML SSO

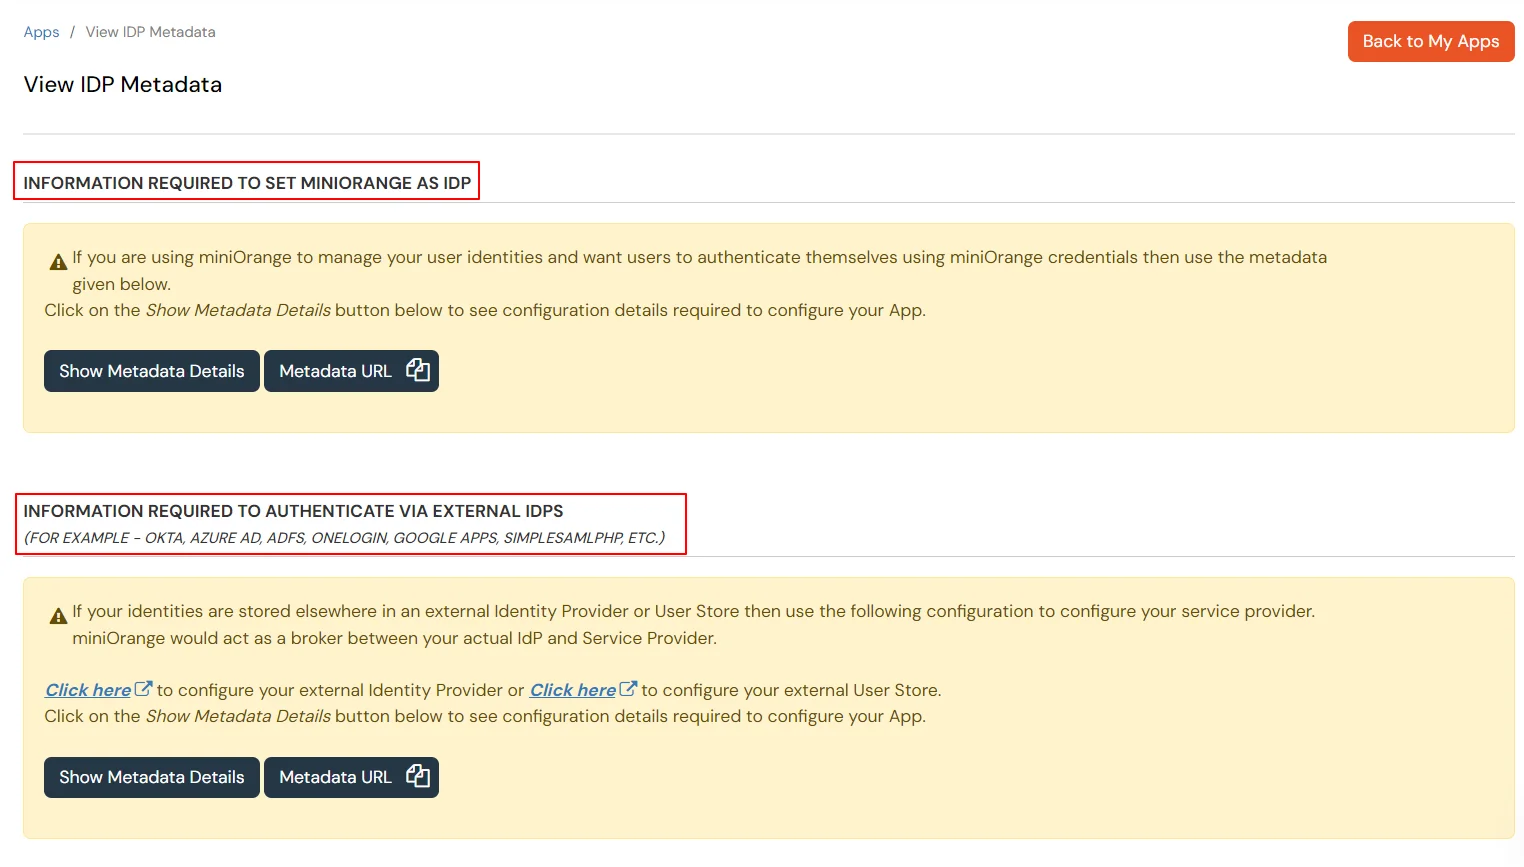
  • Hier sehen Sie 2 Optionen, wenn Sie einrichten miniOrange als IDP Kopieren Sie die Metadatendetails zu miniOrange, wenn Sie eine Authentifizierung benötigen über externe IDPs (Okta, Microsoft Entra ID, Active Directory, ADFS, OneLogin, Google Workspace) Sie können Metadaten aus dem 2. Abschnitt abrufen, wie unten gezeigt.
  • Wrike Single Sign-On (SSO) SAML-Anwendung hinzufügen

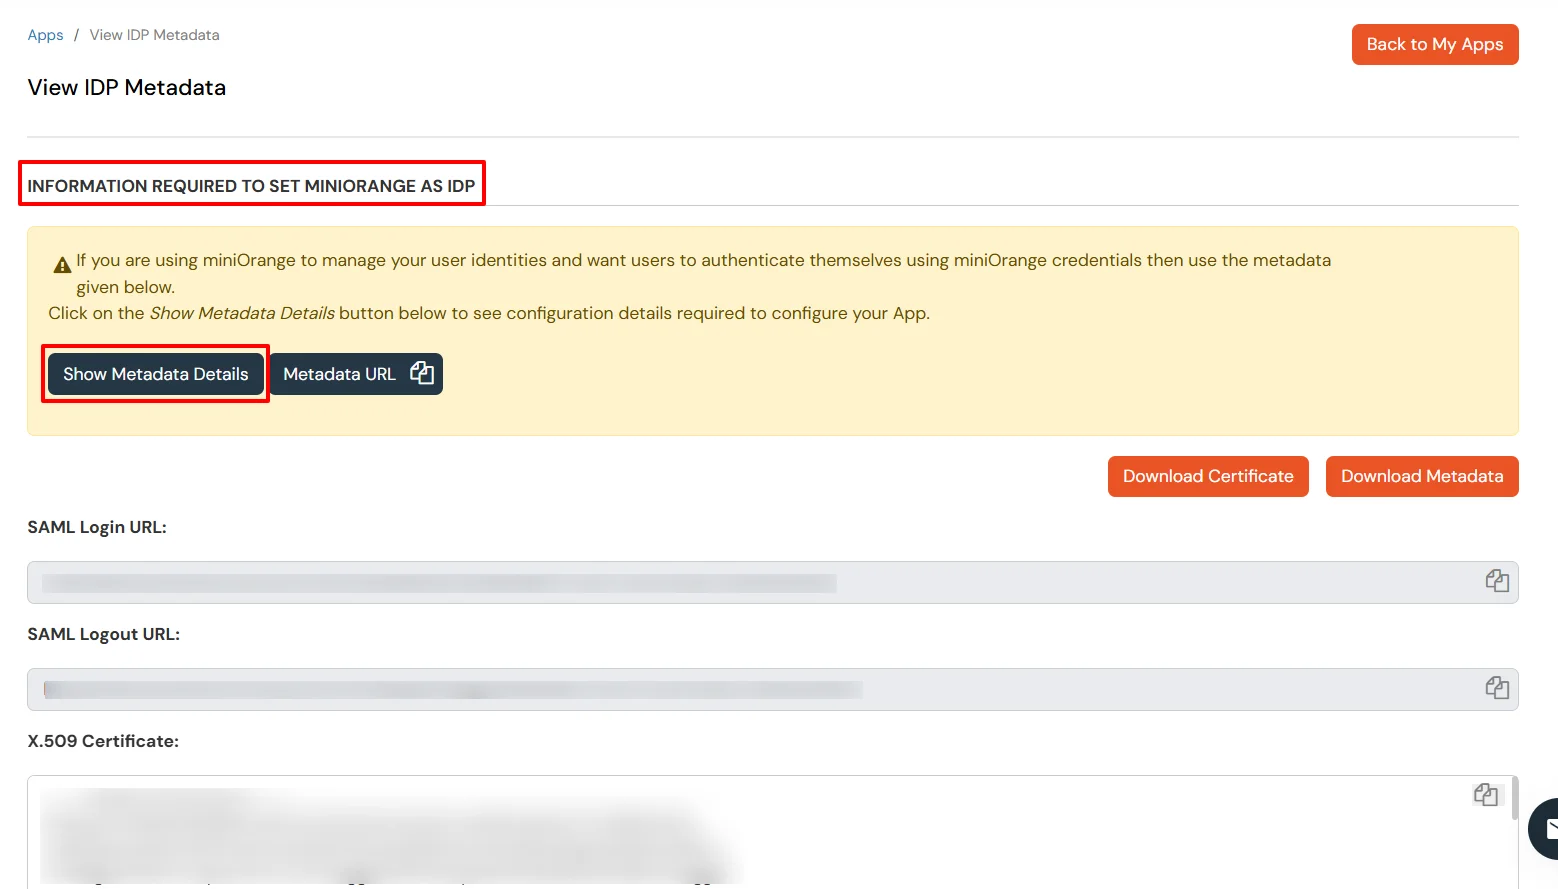
  • Behalten SAML-Anmelde-URL, SAML-Abmelde-URL und klicken Sie auf Zertifikat herunterladen Schaltfläche zum Herunterladen des Zertifikats, das Sie benötigen in Schritt 2:.
  • Wrike Single Sign-On (SSO) Wählen Sie Metadatendetails externer IDP oder miniOrange als IDP

2. Konfigurieren Sie SSO im Wrike-Administratorkonto

  • Melden Sie sich jetzt an Wrike-Admin-Konsole und wählen Sie in der Admin-Konsole die Registerkarte „Sicherheit“ aus.
  • Wählen Sie aus den aufgeführten Optionen Single Sign-On (SSO) einrichten.
    Attribut Beschreibung
    Geben Sie die URL der Anmeldeseite ein: SAML-Anmelde-URL aus Schritt 1.
    Geben Sie die URL der Abmeldeseite ein: SAML-Abmelde-URL aus Schritt 1.
    X509-Zertifikat Fügen Sie den Inhalt des X.509-Zertifikats ein, das Sie in Schritt 1 erhalten haben.
  • Auswählen Aktivieren Sie Single Single Sign-On Kontrollkästchen und speichern Sie die Einstellungen.
  • Klicken Sie auf Änderungen speichern um die SAML-Einstellungen für Single Sign On (SSO) zu speichern.

3. SSO-Konfiguration testen

Testen Sie die SSO-Anmeldung bei Ihrem Wrike-Konto mit miniOrange IdP:

    Verwenden der SP-initiierten Anmeldung

    • Gehen Sie zu Ihrer Wrike-URL. Hier werden Sie entweder aufgefordert, den Benutzernamen einzugeben oder auf den SSO-Link zu klicken, der Sie zur Anmeldeseite von miniOrange IdP weiterleitet.
    • Wrike Single Sign-On (SSO)-Anmeldung

    • Geben Sie Ihre miniOrange-Anmeldedaten ein und klicken Sie auf Anmelden. Sie werden automatisch bei Ihrem Wrike-Konto angemeldet.

    Verwenden der IDP-initiierten Anmeldung

    • Melden Sie sich mit Ihren Anmeldeinformationen bei miniOrange IdP an.
    • Einmaliges Anmelden (SSO) bei Wrike

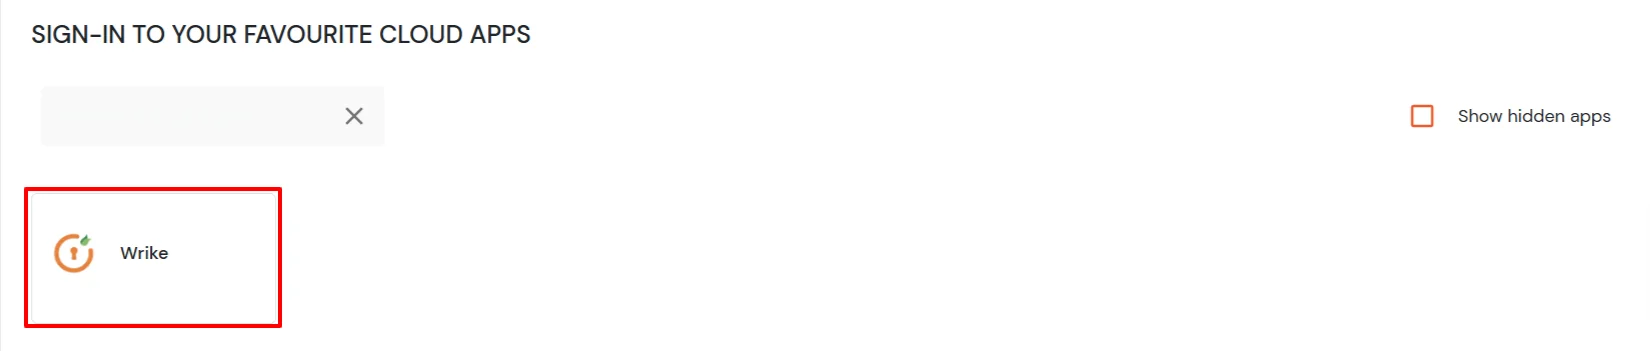
    • Klicken Sie im Dashboard auf Wrike Anwendung, die Sie hinzugefügt haben, um die SSO-Konfiguration zu überprüfen.
    • Wrike Single Sign-On (SSO) Apps verwalten


    Sie können SSO nicht konfigurieren oder testen?


    Kontaktieren Sie uns oder senden Sie uns eine E-Mail an idpsupport@xecurify.com , und wir helfen Ihnen umgehend bei der Einrichtung.



Externe Referenzen

Möchten Sie eine Demo planen?

Demo anfordern


Unsere anderen Identity & Access Management-Produkte