Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Die miniOrange Identity Broker-Lösung ermöglicht protokollübergreifende Authentifizierung. Sie können AWS Cognito als Identitätsanbieter (IDP) für Single Sign-On (SSO) in Ihren Anwendungen/Websites konfigurieren oder als Identitätsquelle zur Authentifizierung von Benutzern aus AWS Cognito-Benutzerpools einrichten.
Wir bieten eine vorkonfigurierte Lösung zur Integration mit AWS Cognito, die die Implementierung vereinfacht und beschleunigt. Sie können AWS Cognito als OAuth/OIDC-Identitätsanbieter für SSO-Anmeldungen konfigurieren oder als Identitätsquelle für die Benutzerauthentifizierung einrichten.
miniOrange bietet Ihnen kostenlose Hilfe in Form eines Beratungsgesprächs mit unseren Systemingenieuren zur Konfiguration von SSO für verschiedene Anwendungen mit AWS Cognito als IDP in Ihrer Umgebung. Sie können AWS Cognito 30 Tage lang kostenlos testen.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
Bitte stellen Sie sicher, dass das Branding Ihrer Organisation bereits unter Anpassung >> Branding für Anmeldung und Registrierung im linken Menü des Dashboards festgelegt ist.
Hinweis: Um die AWS-Anmeldeseite anzupassen, wählen Sie bitte AWS als Benutzerspeicher aus. Für die Standard-AWS-Anmeldeseite können Sie AWS als Identitätsanbieter (IdP) konfigurieren.
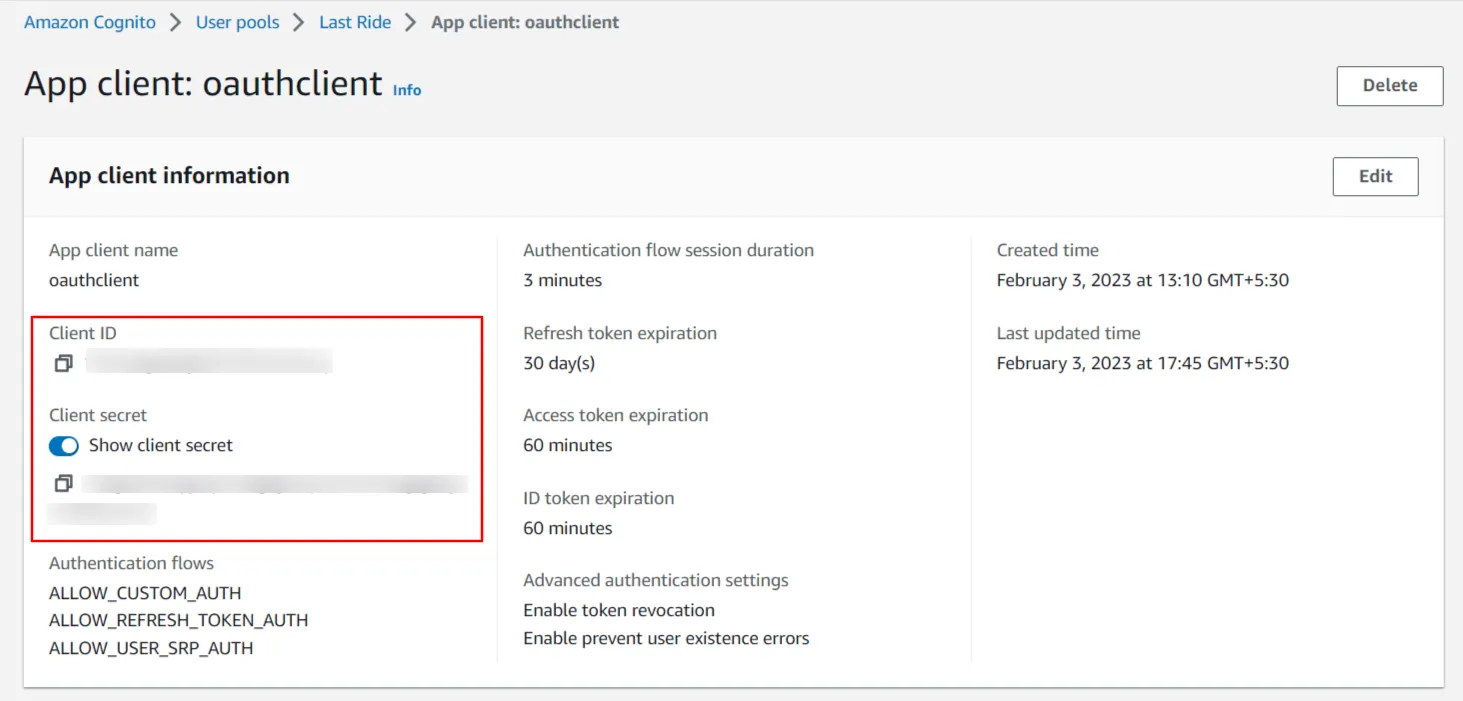
Folgen Sie dieser Anleitung, um AWS Cognito als OAuth-Identitätsanbieter für SSO zu konfigurieren:
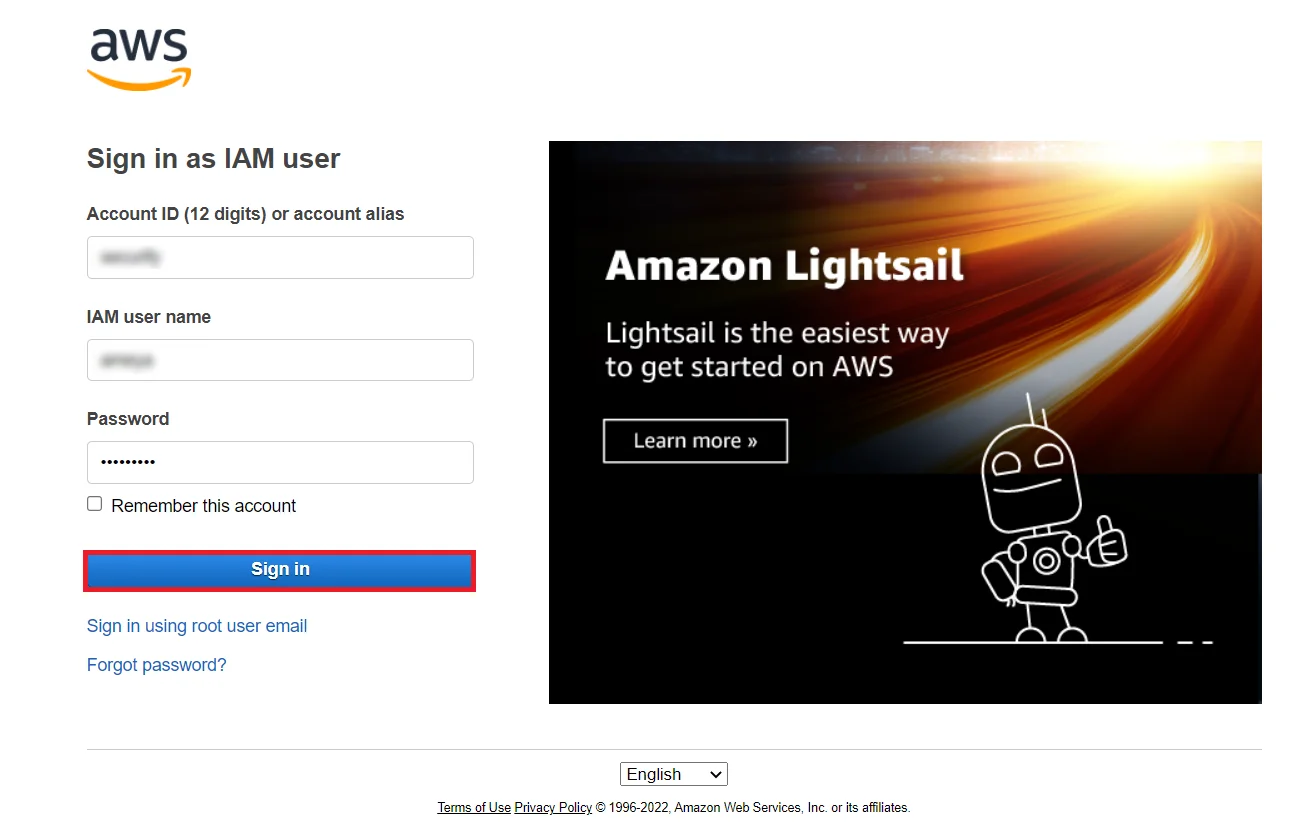
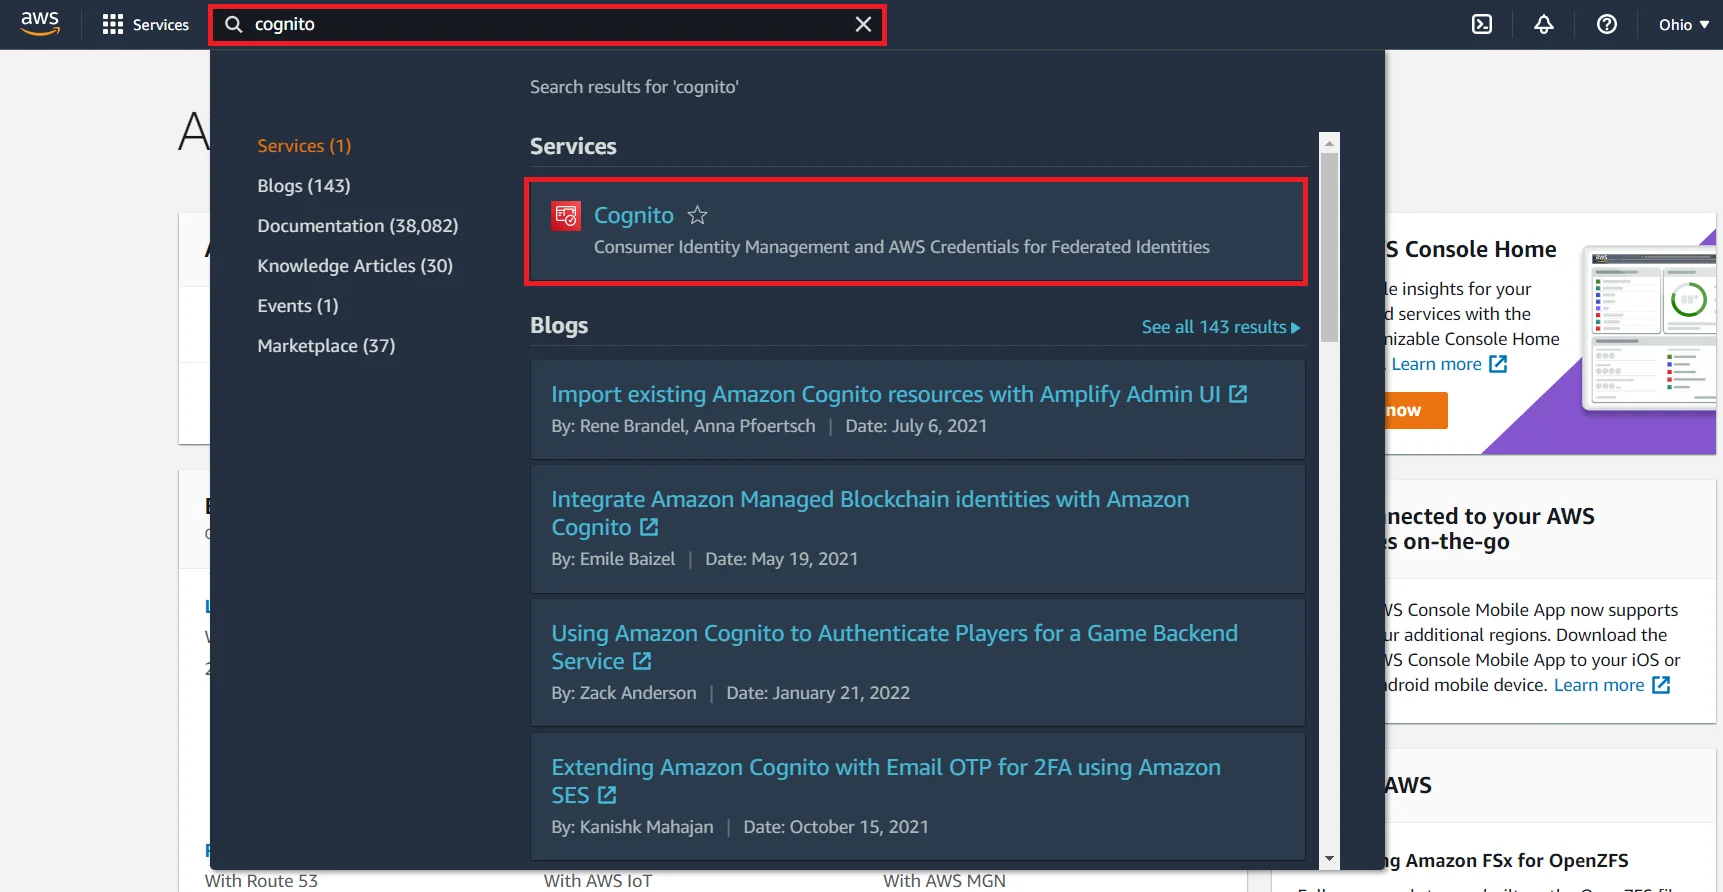
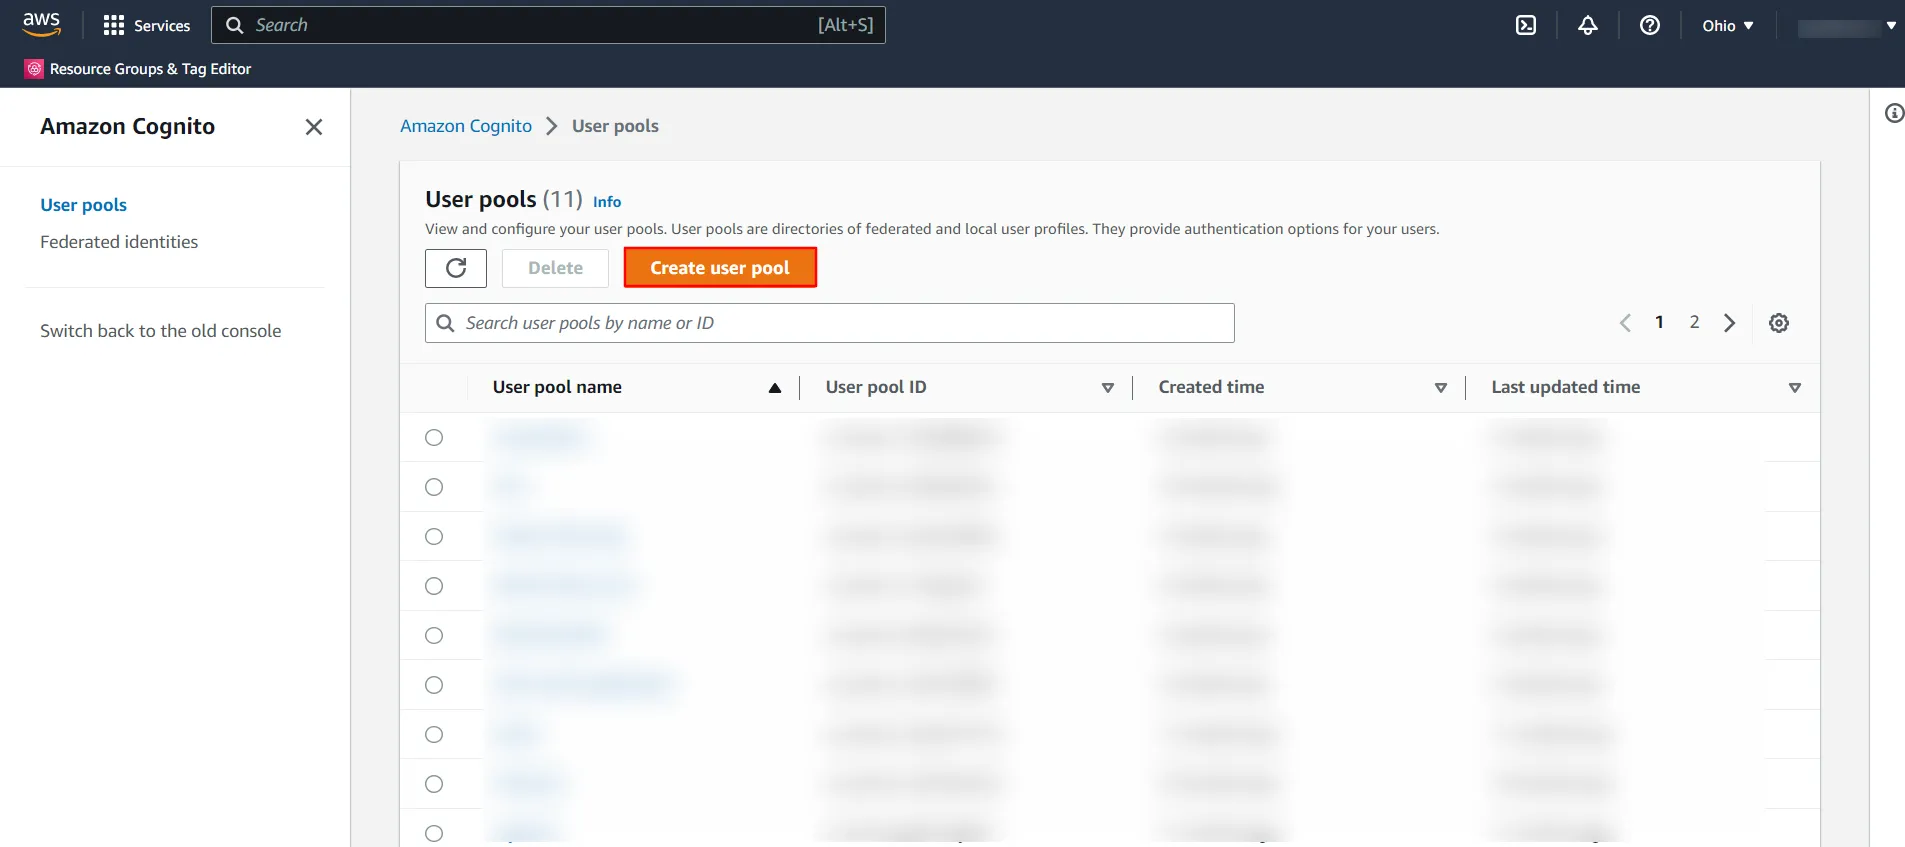
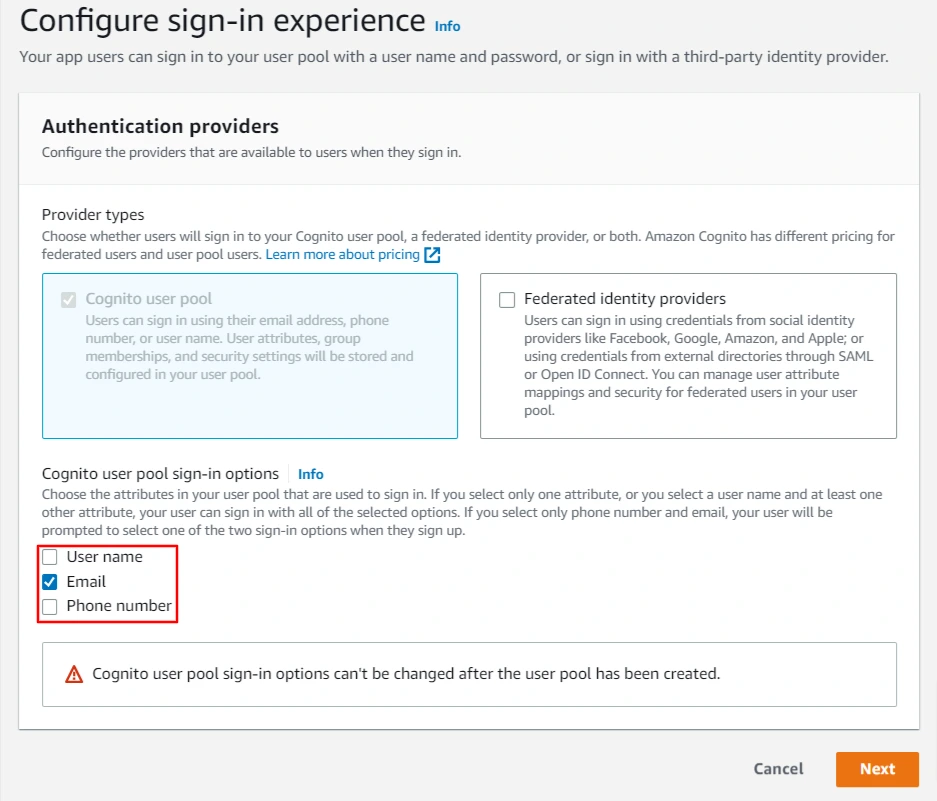
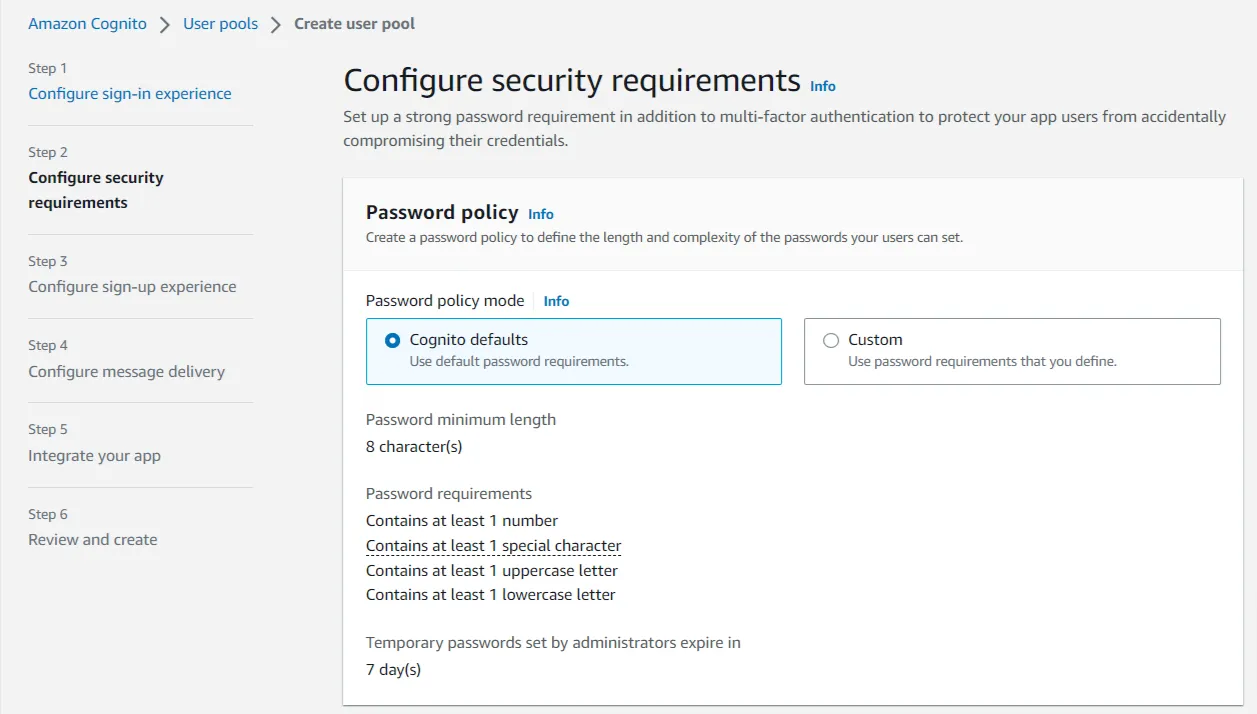
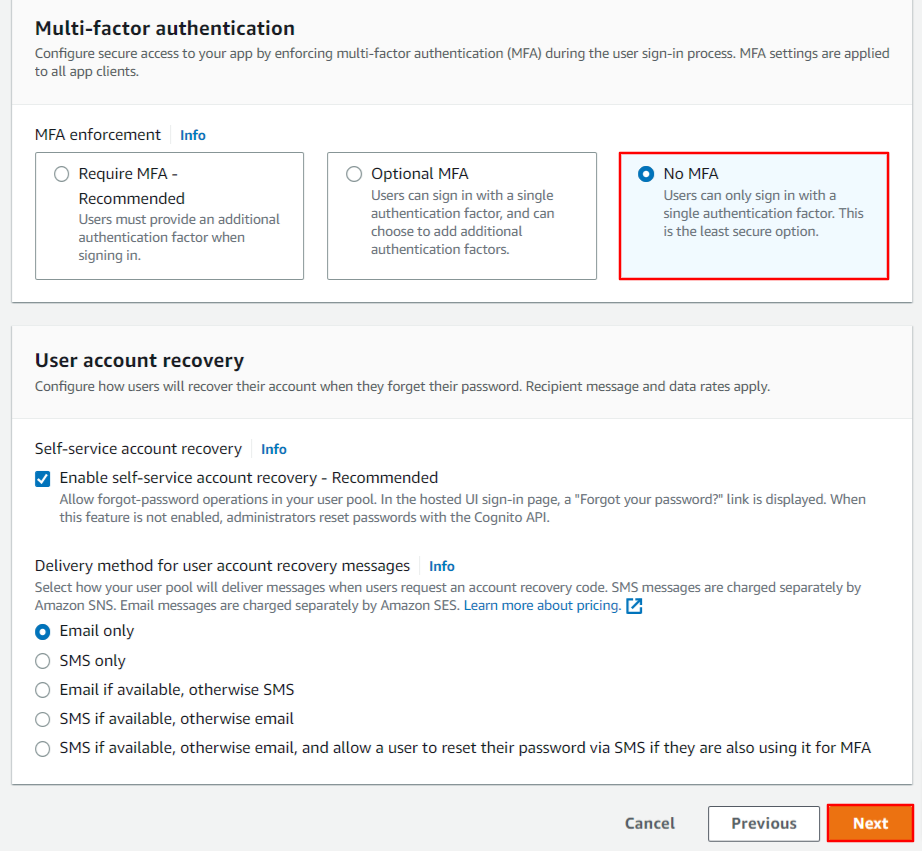
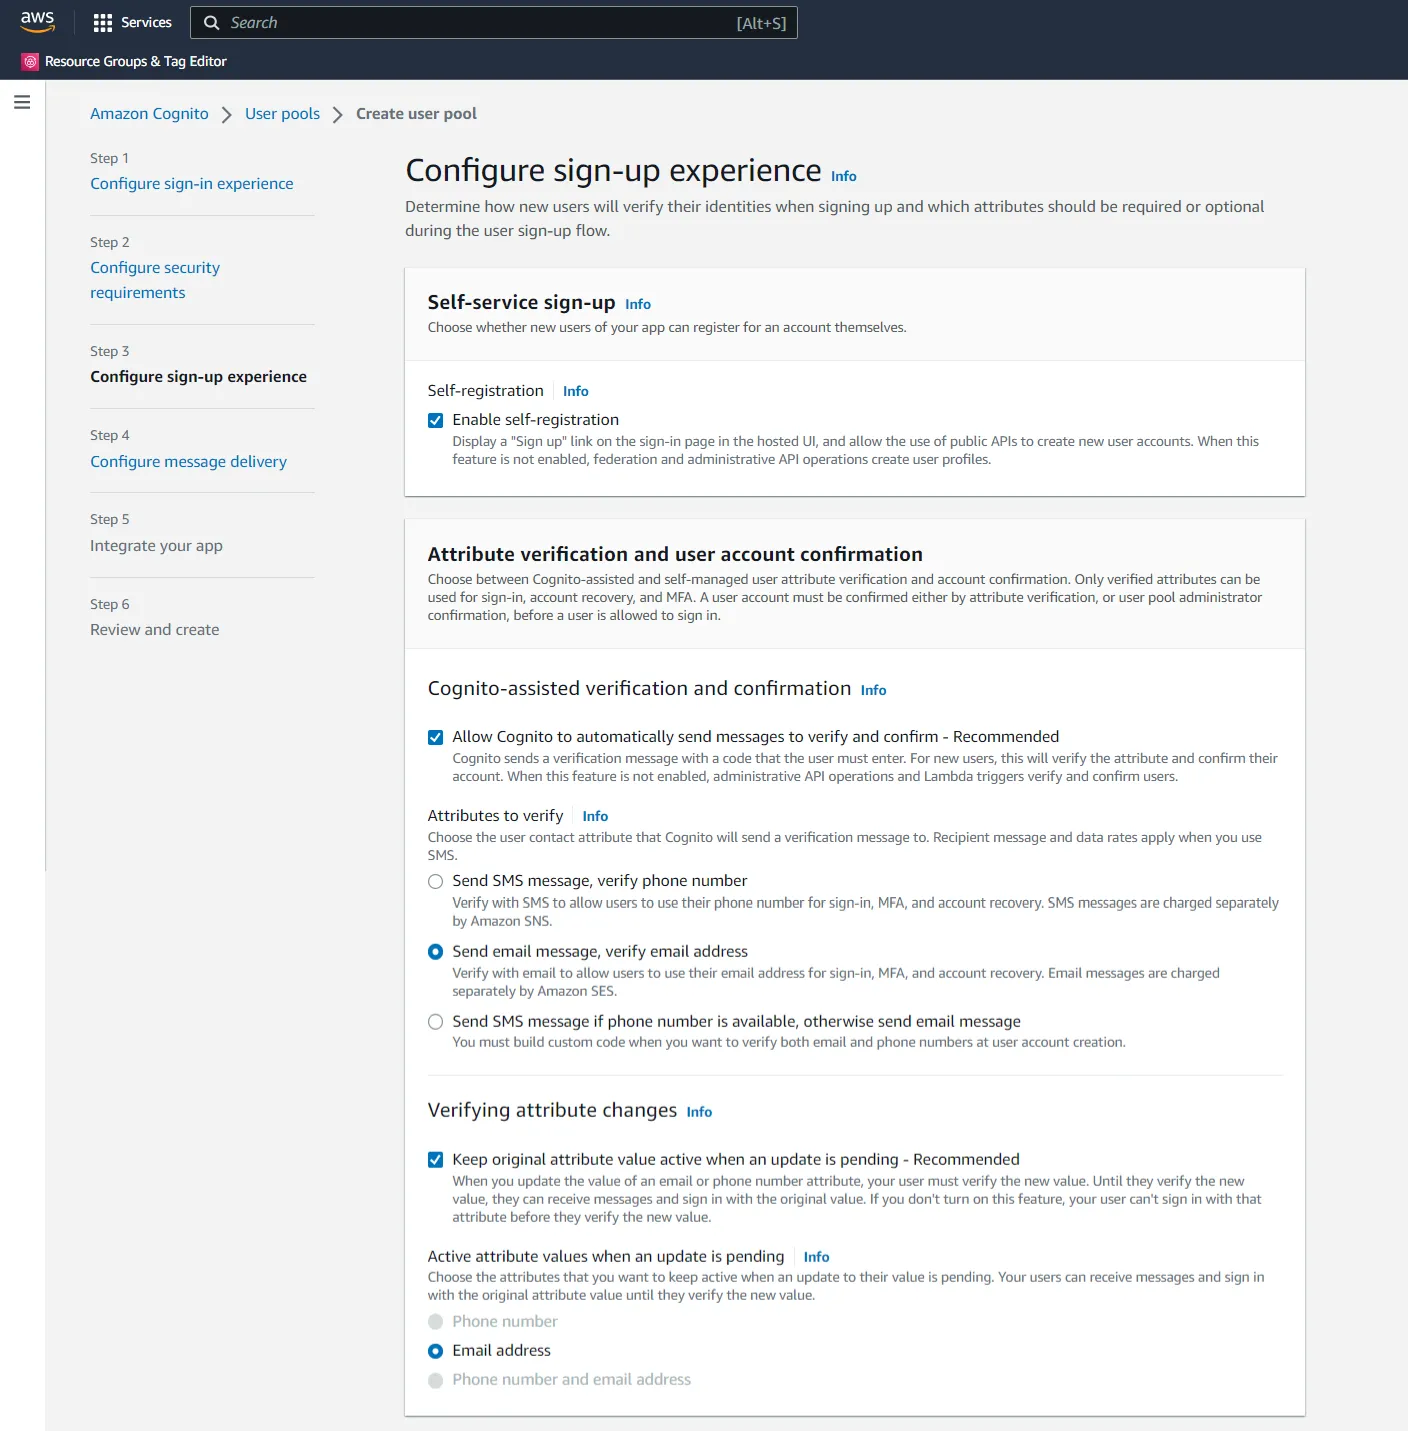
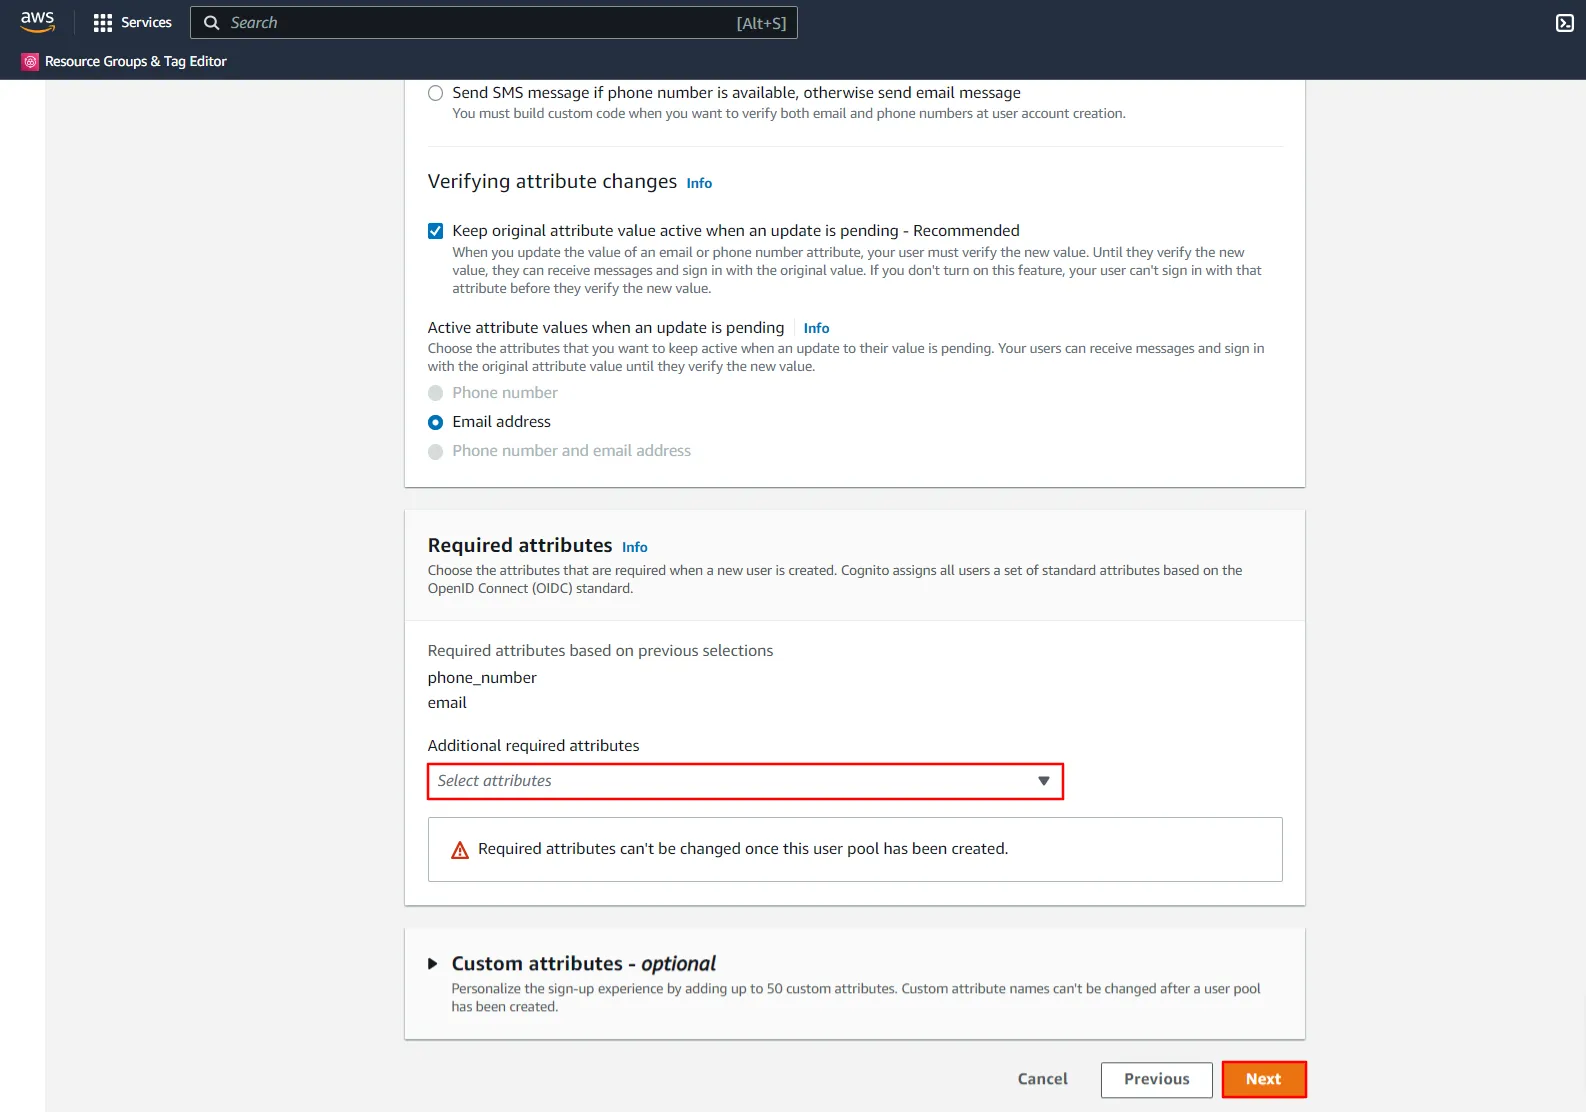
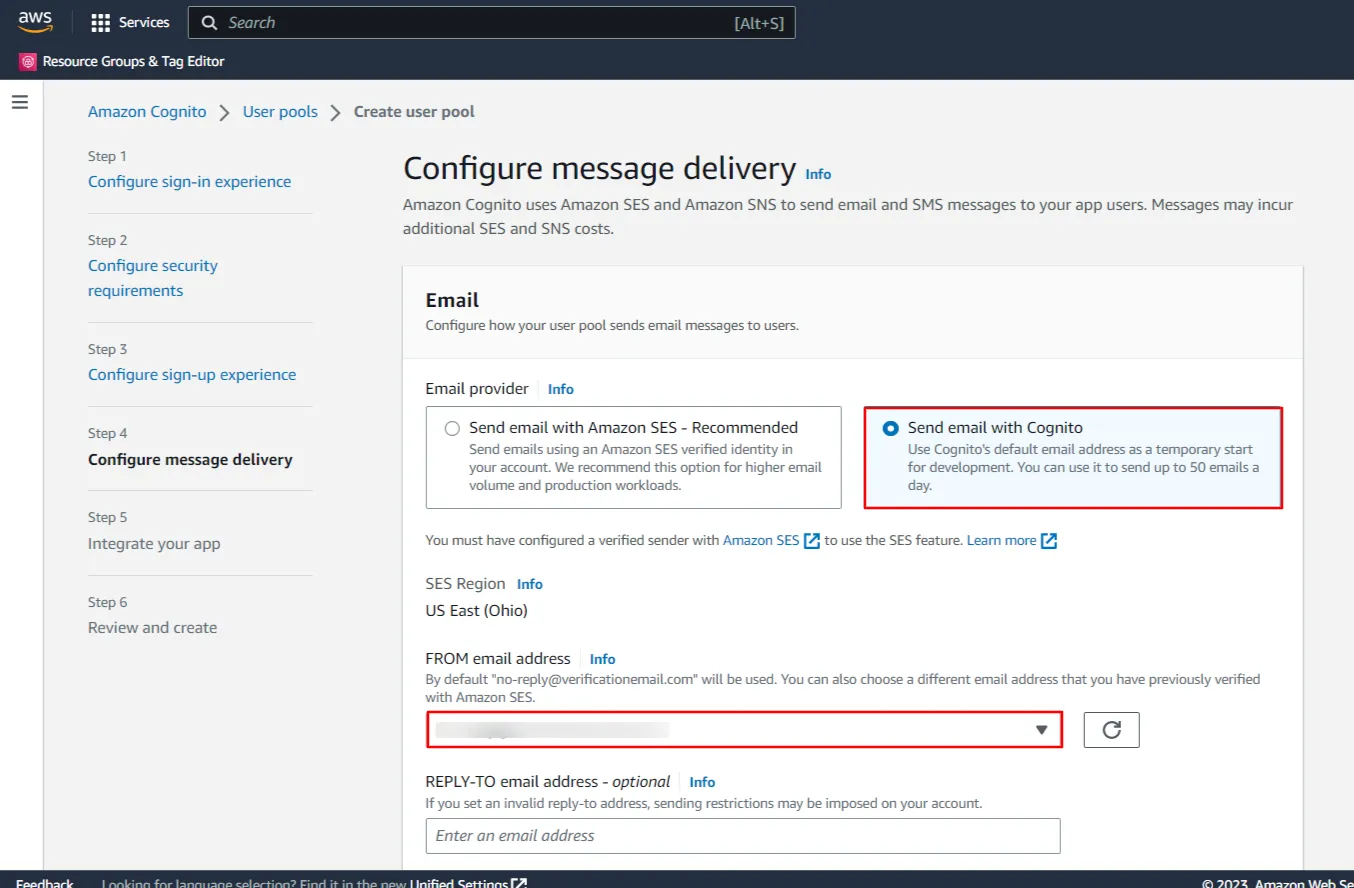
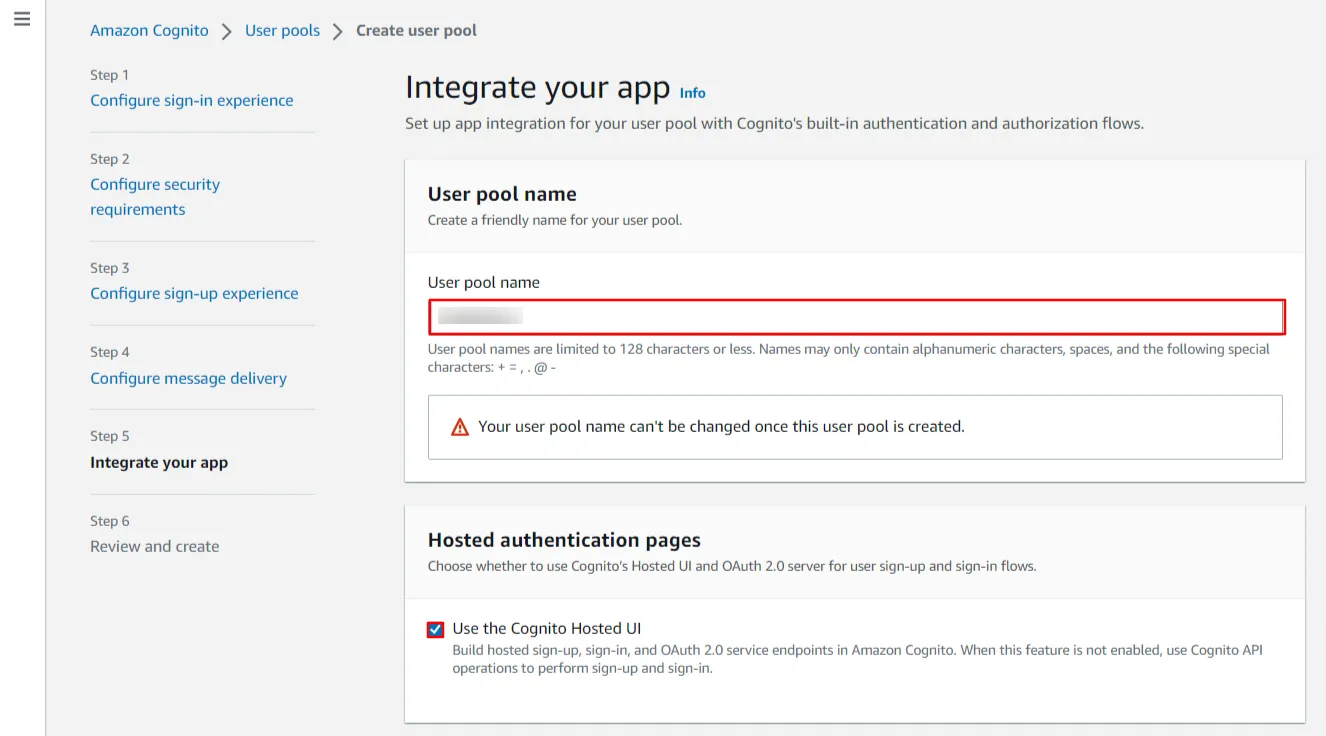
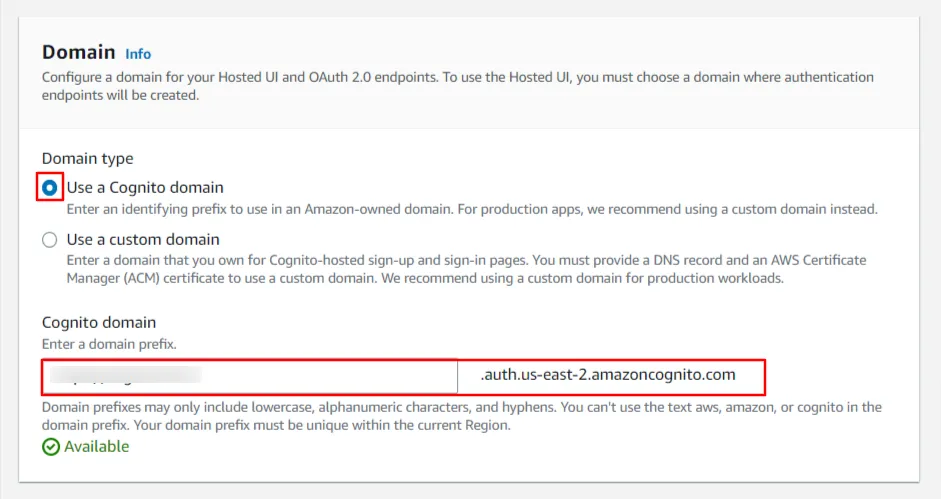
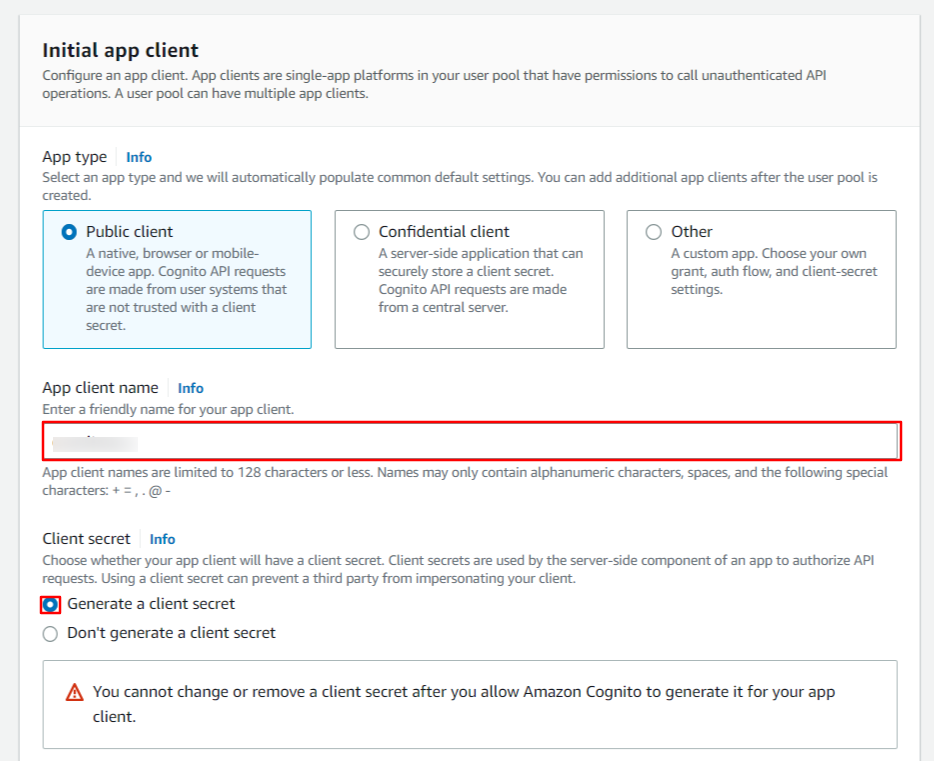
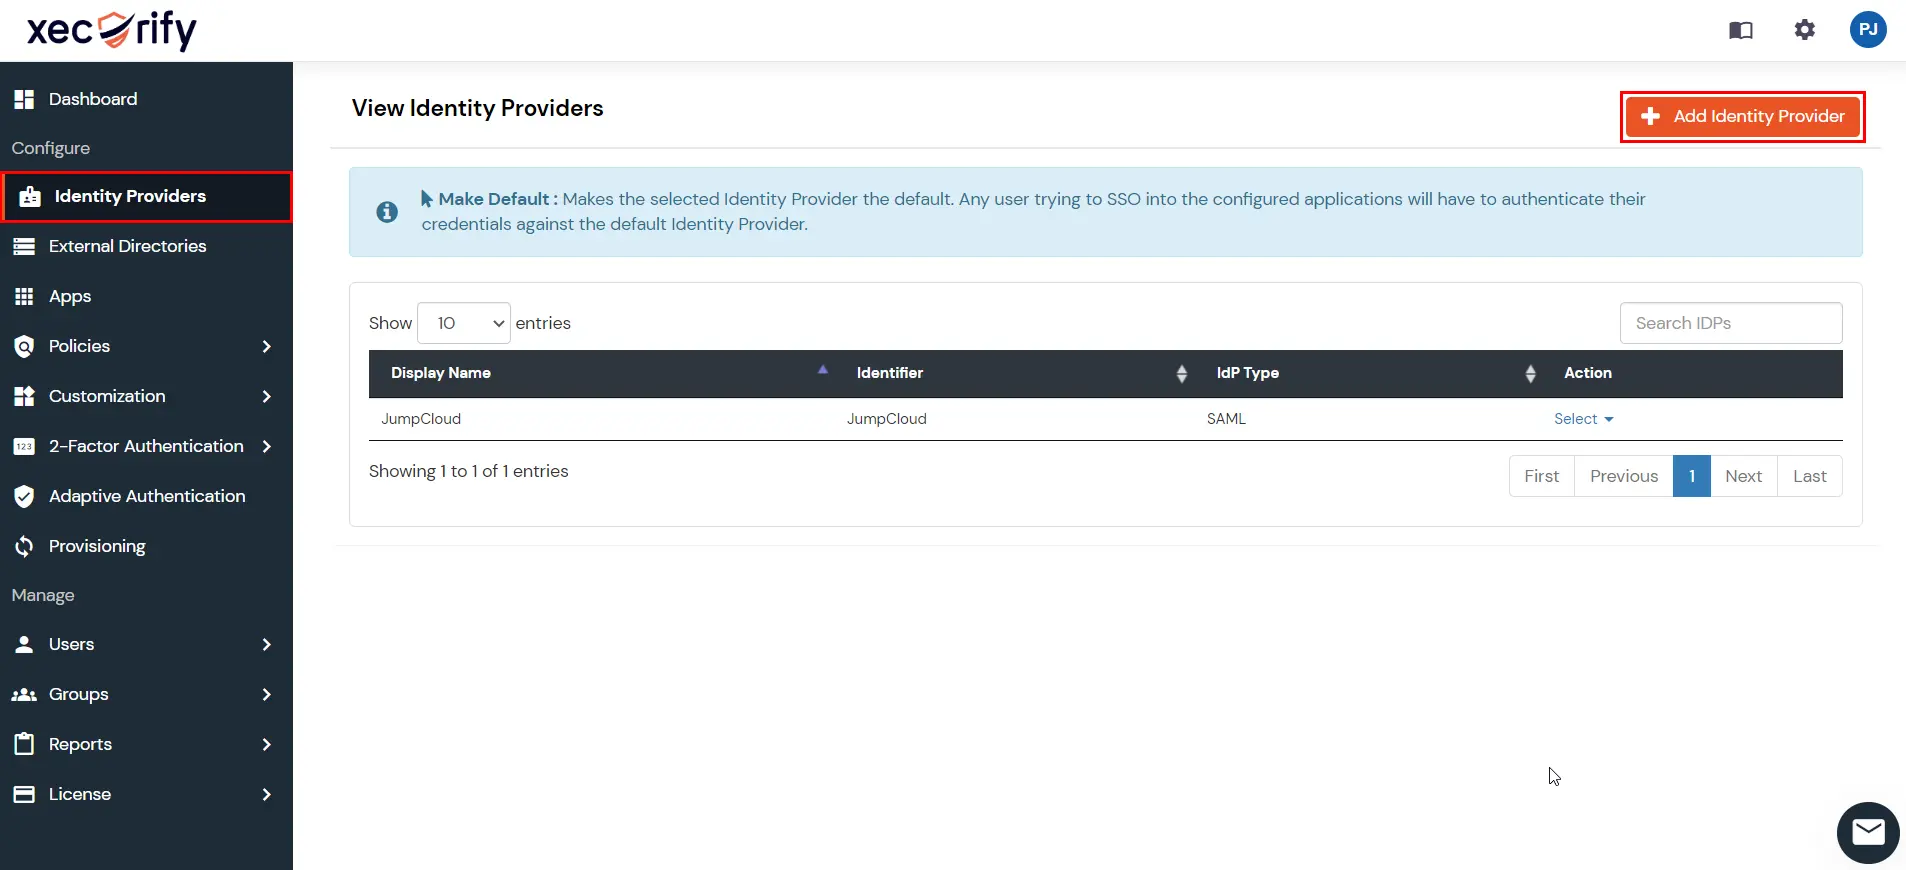
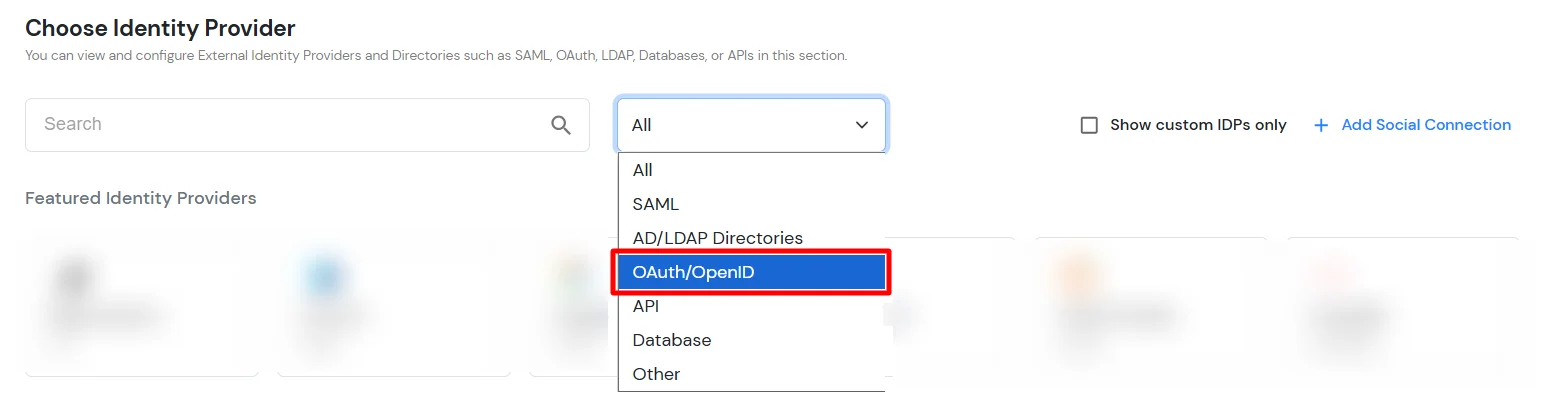
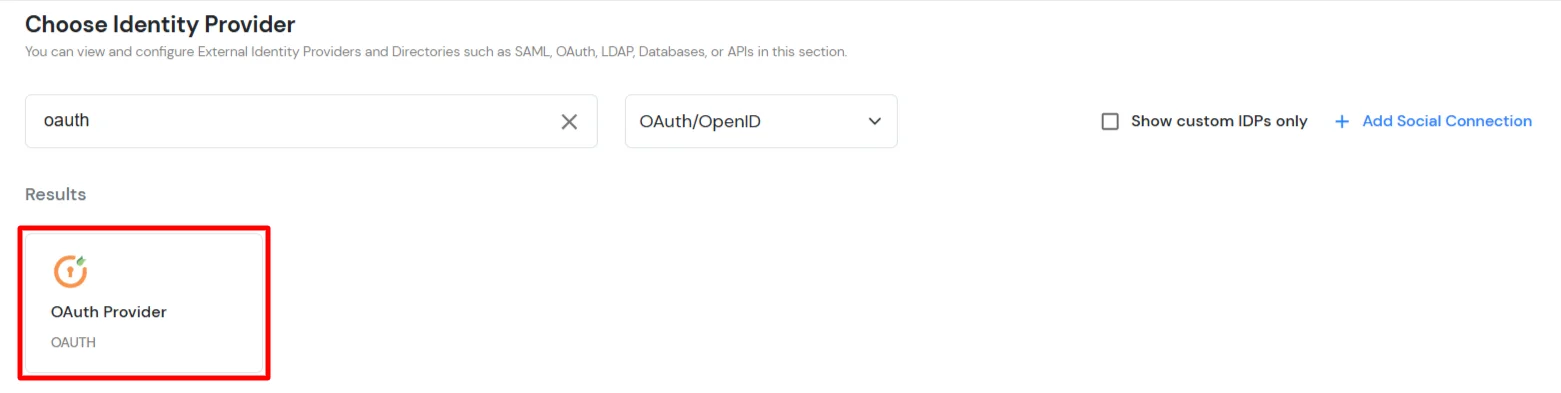
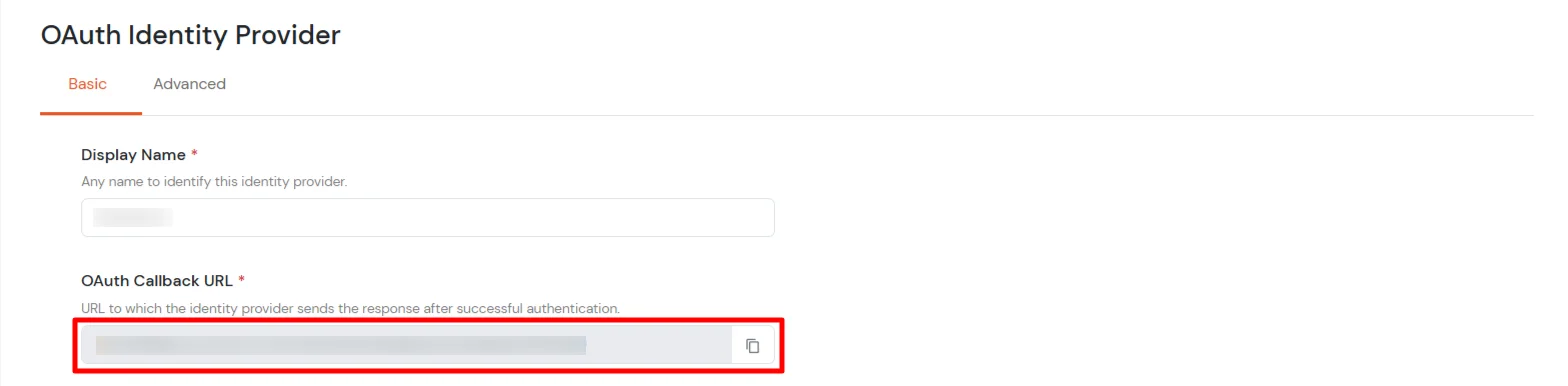
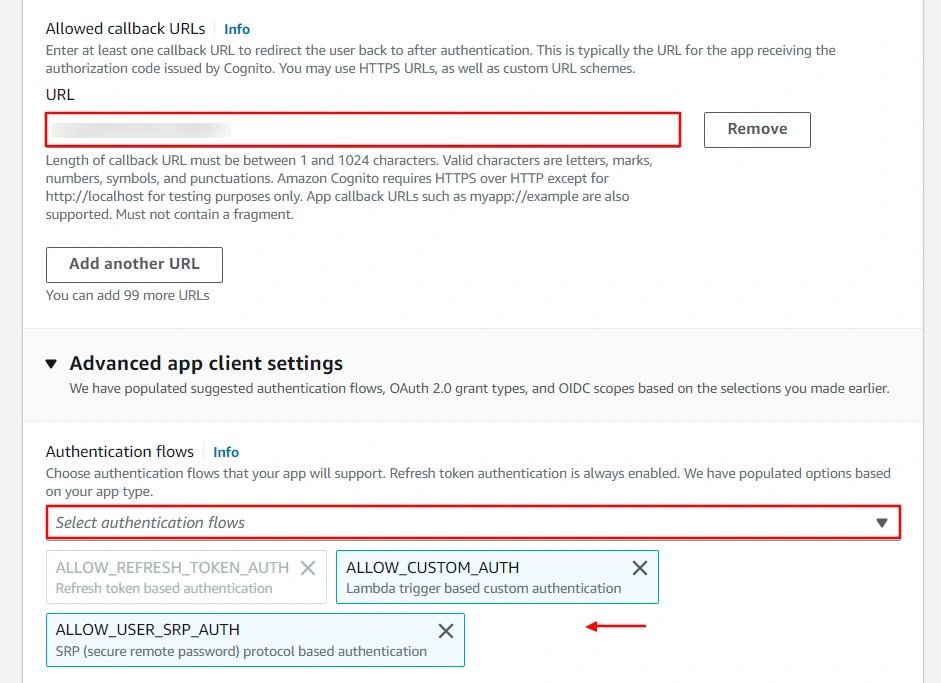
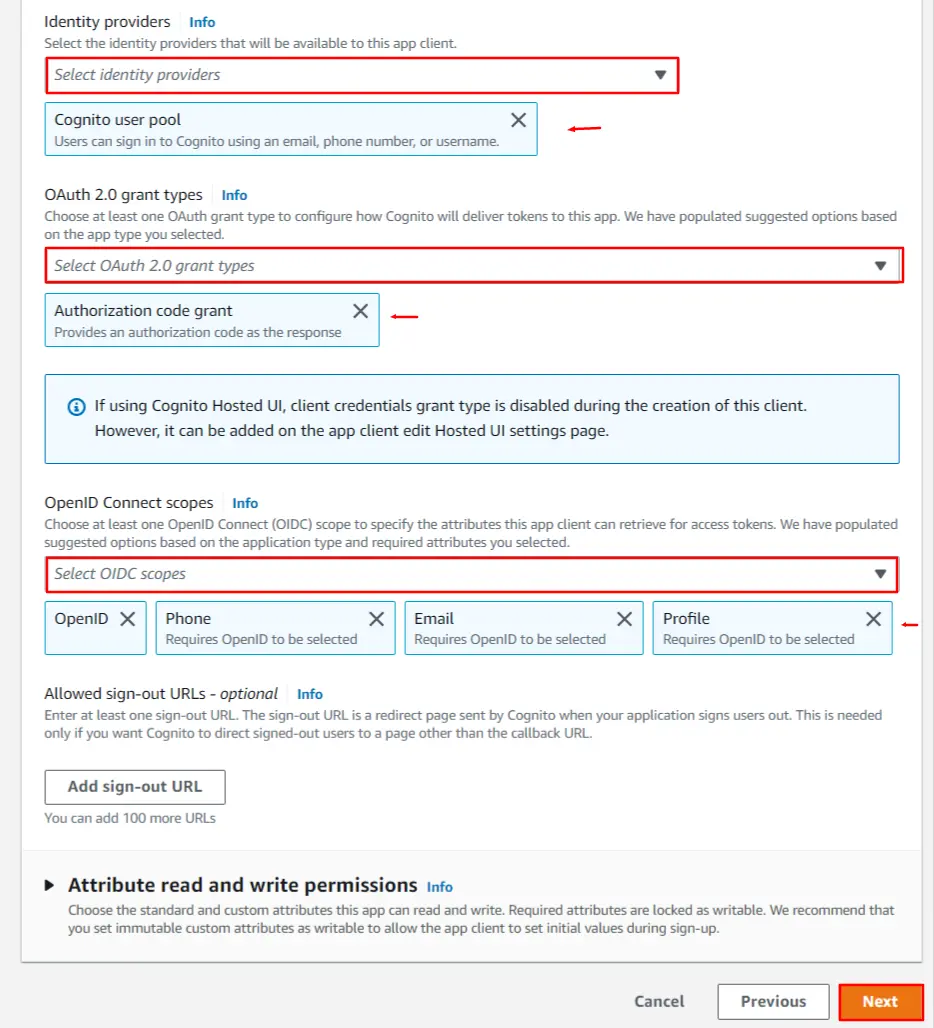
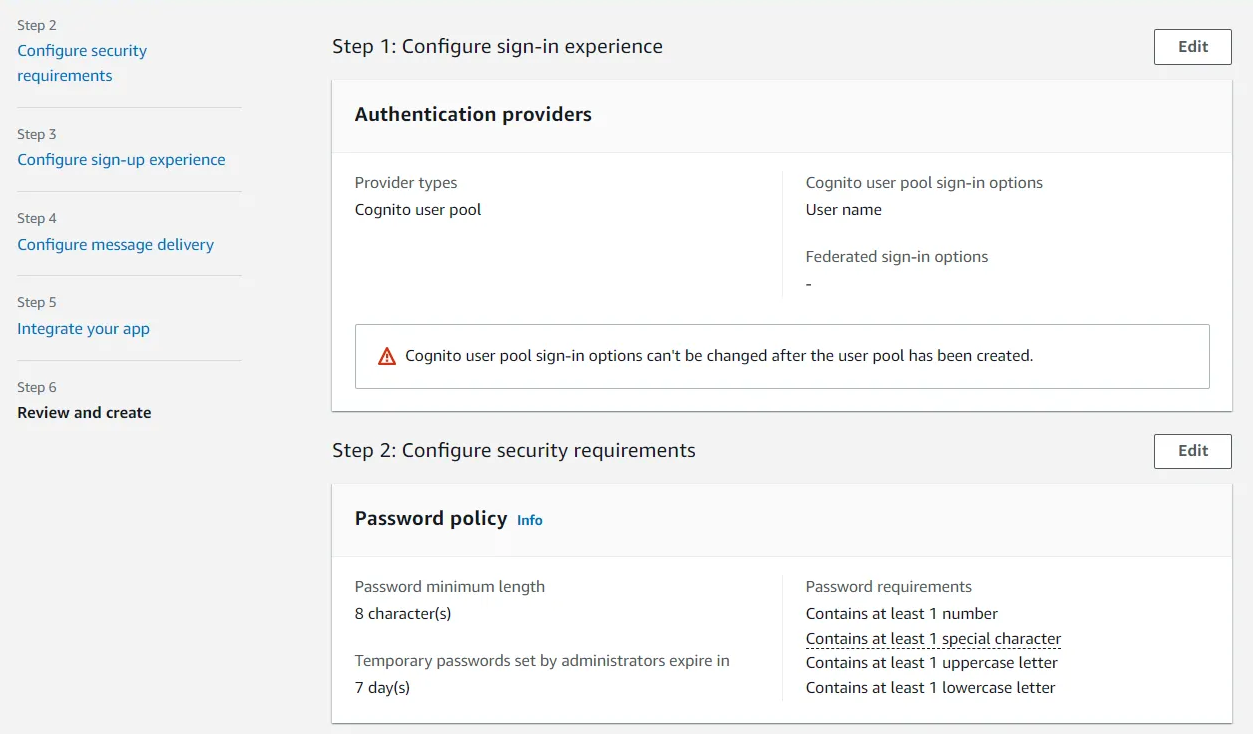
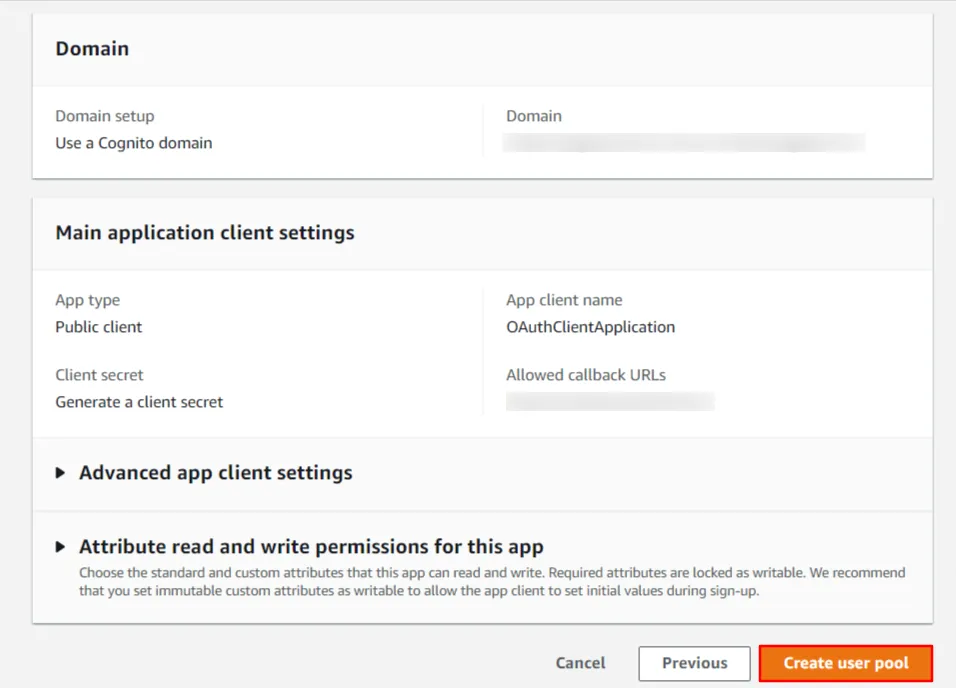
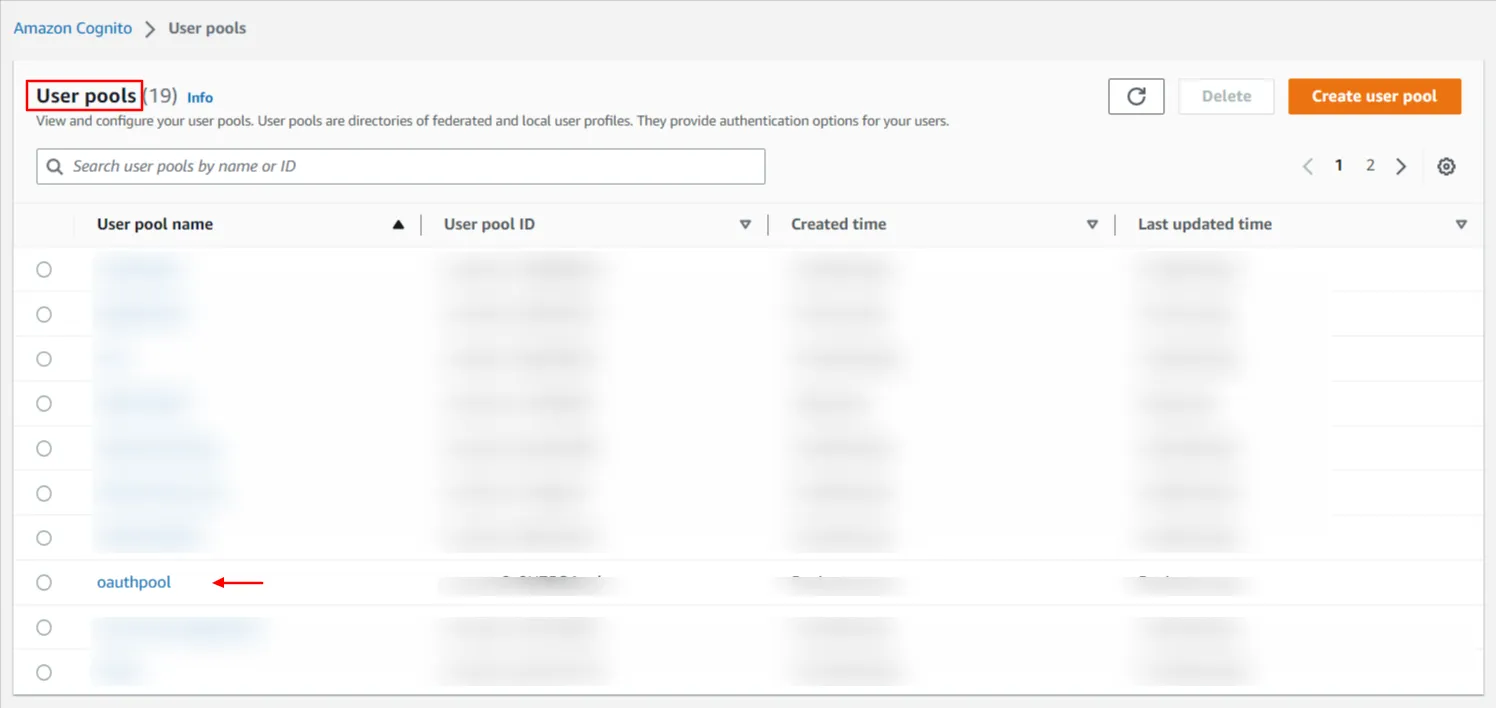
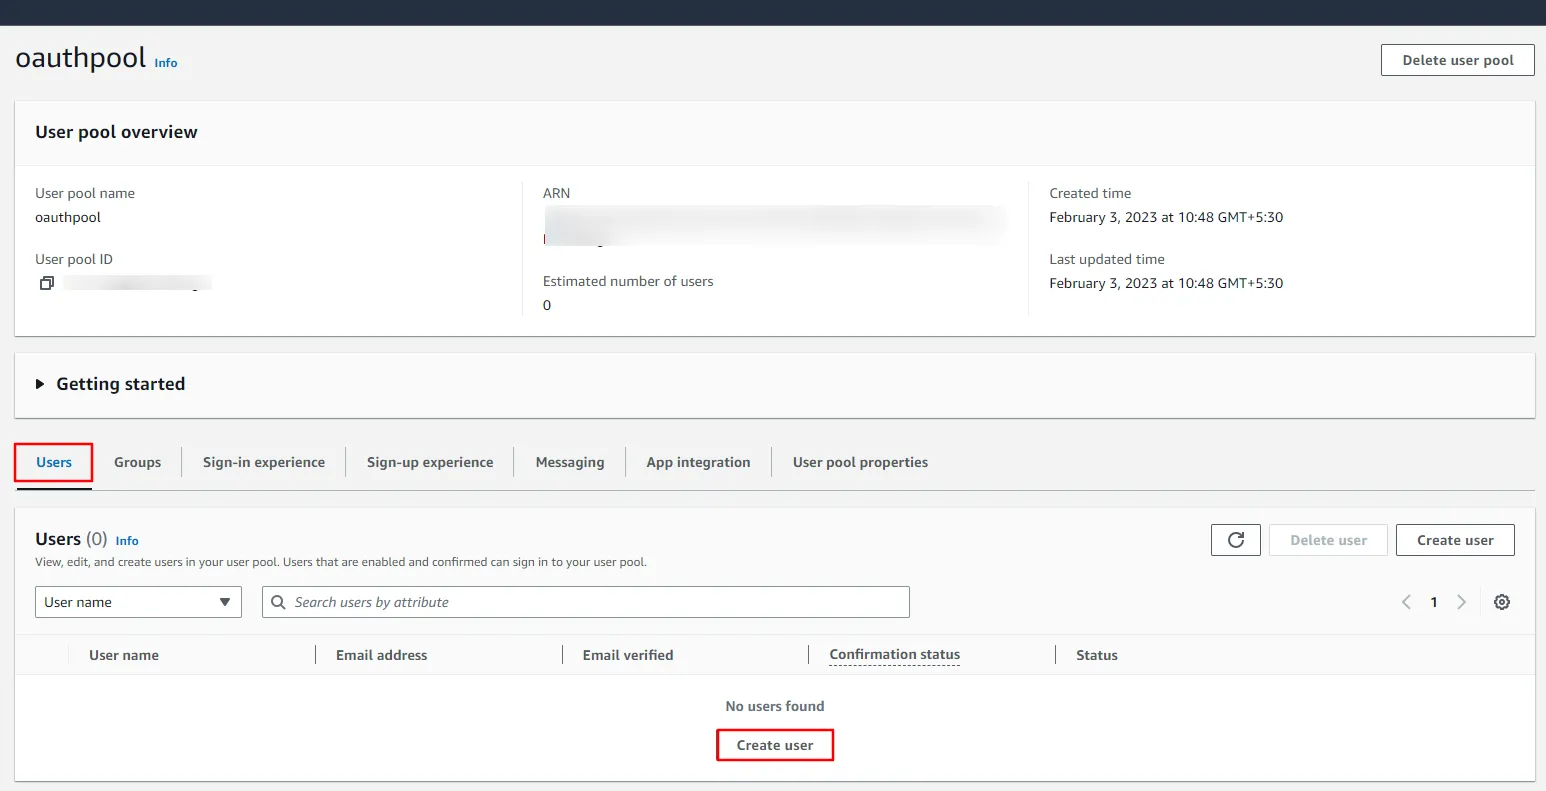
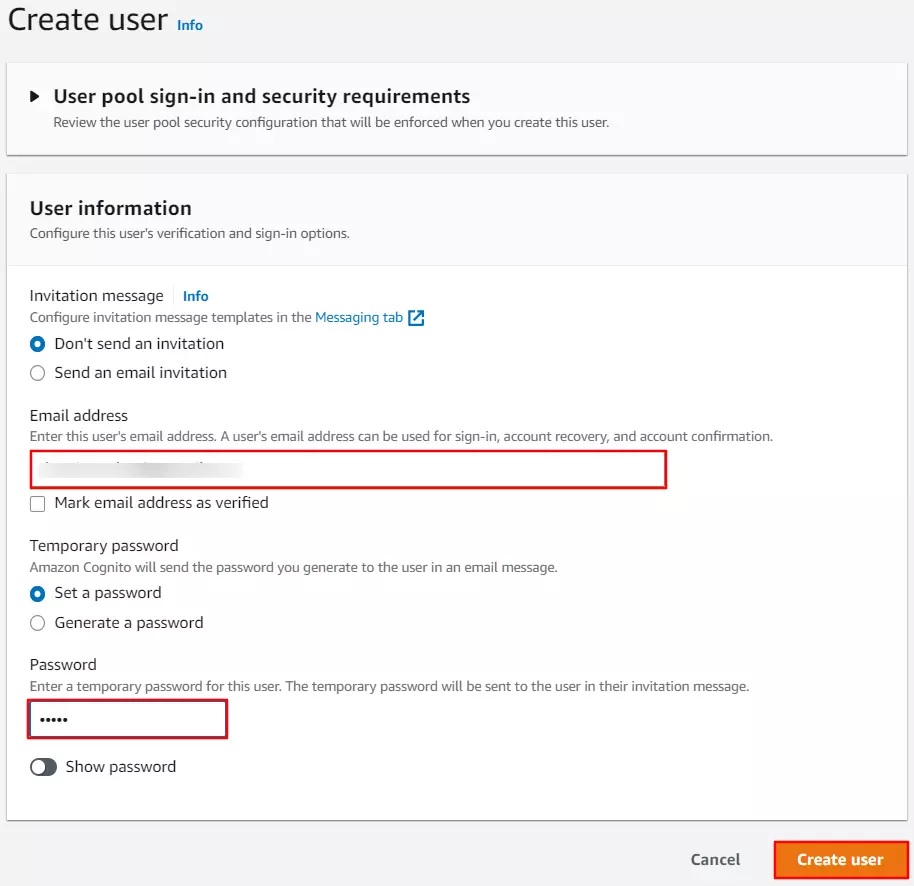
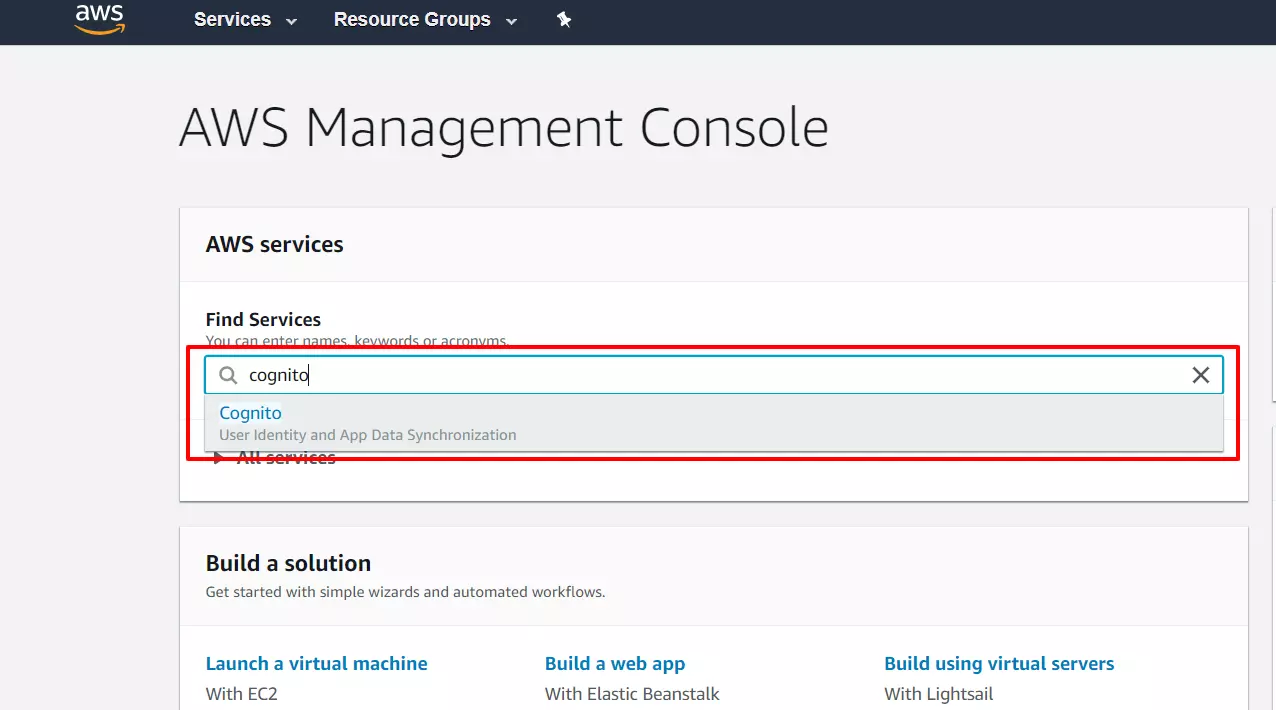
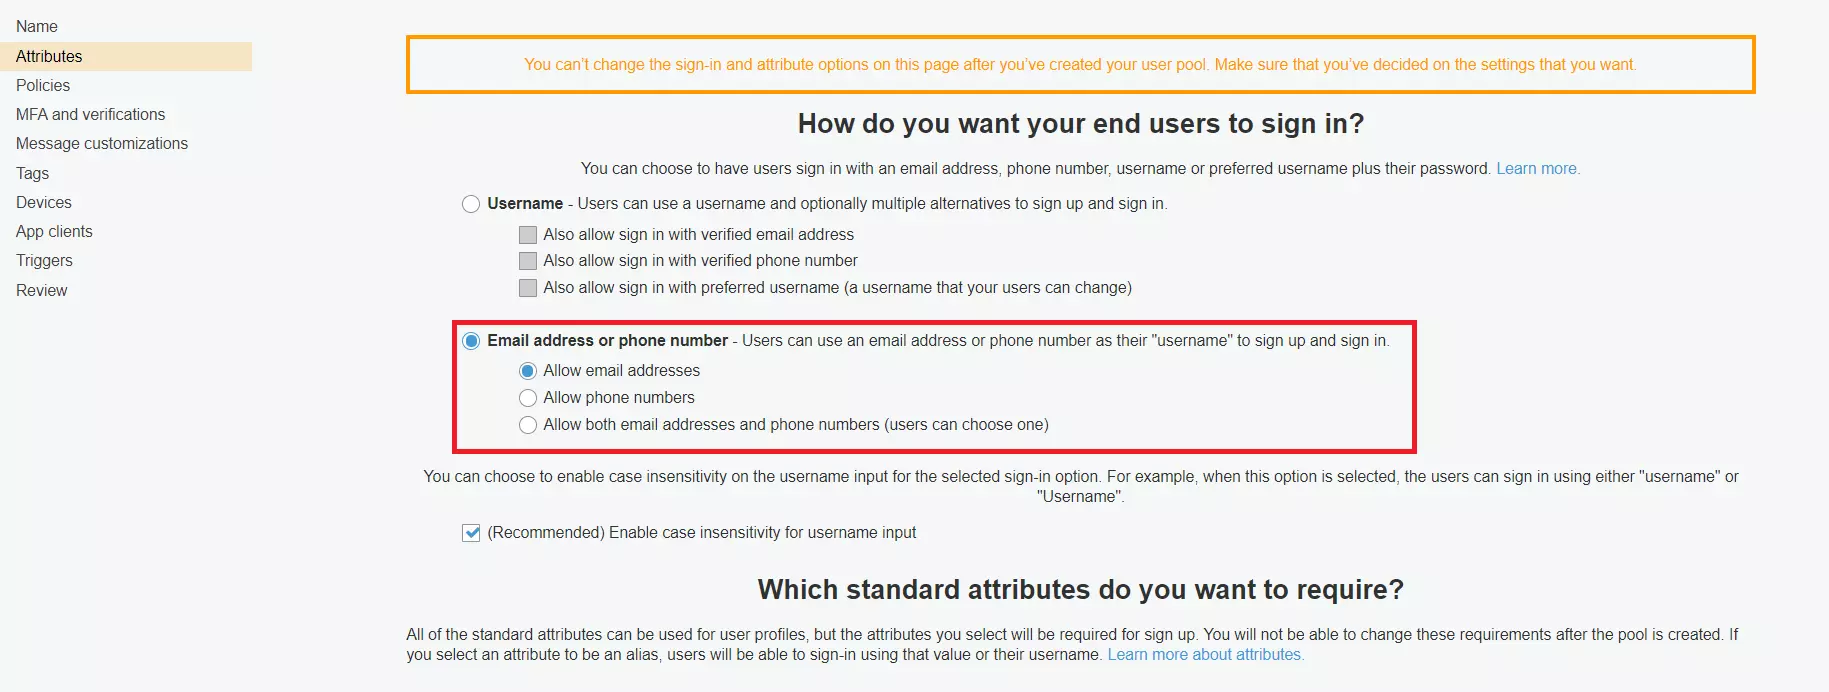
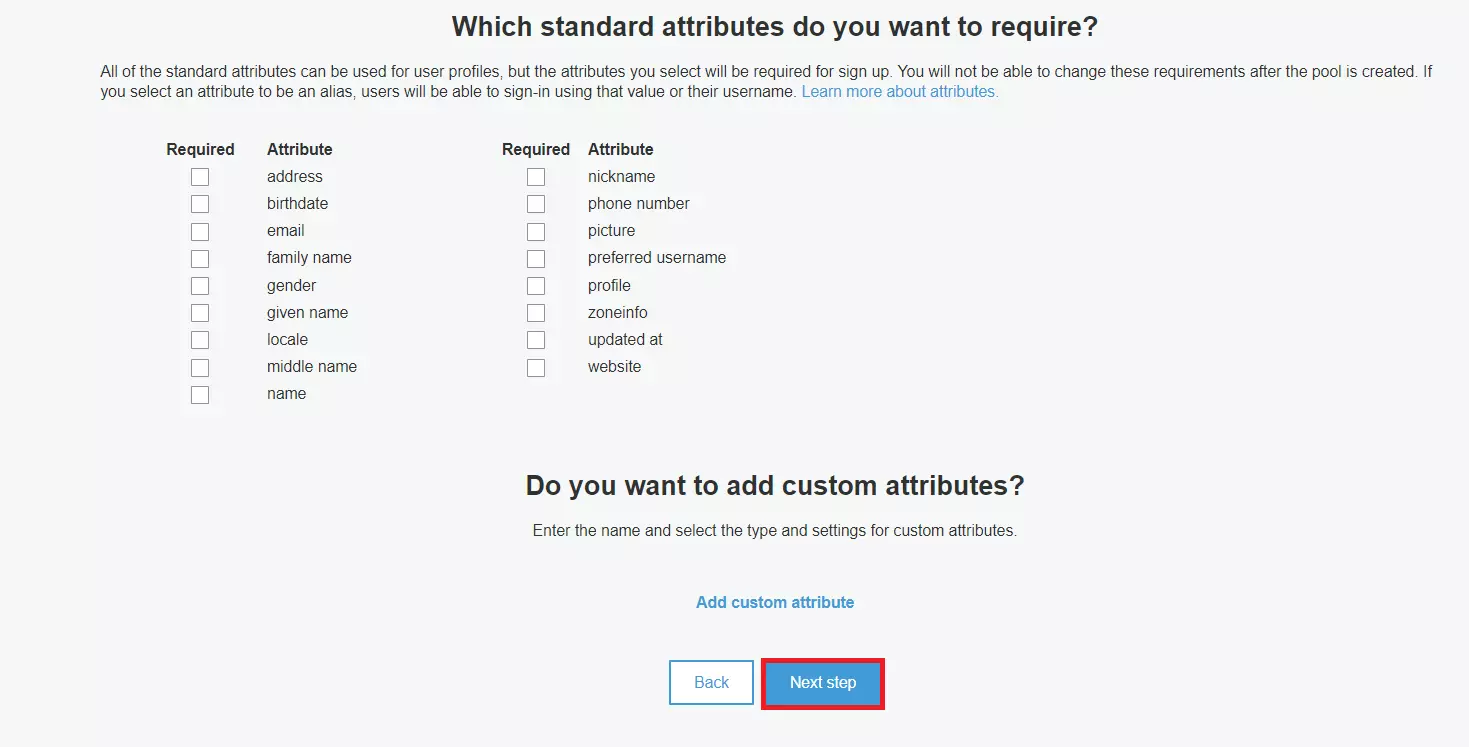
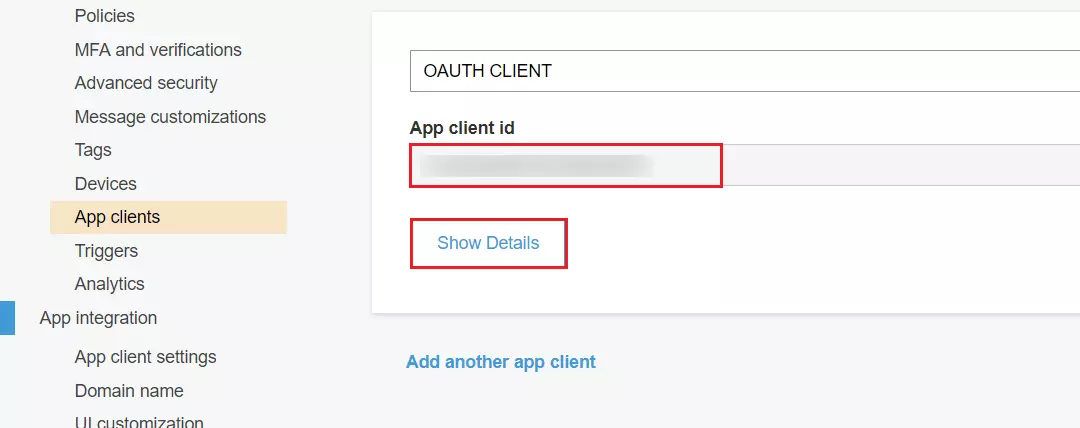
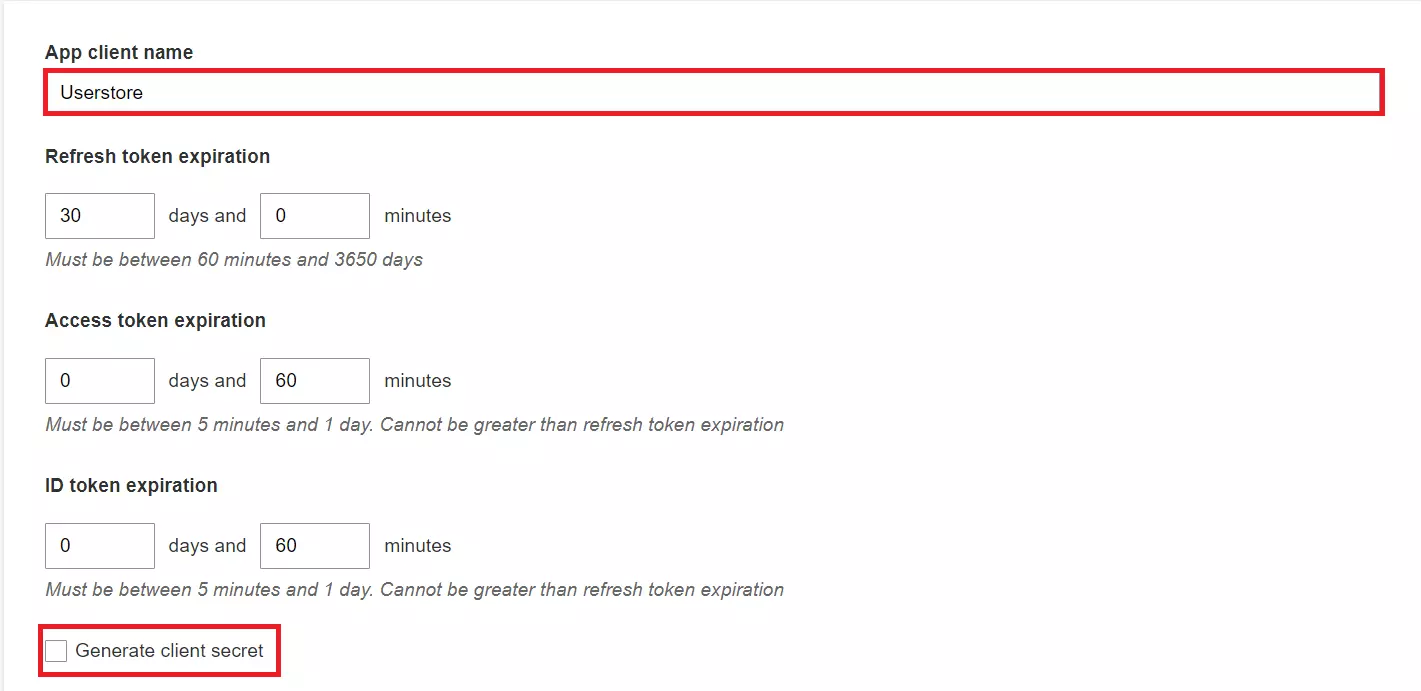
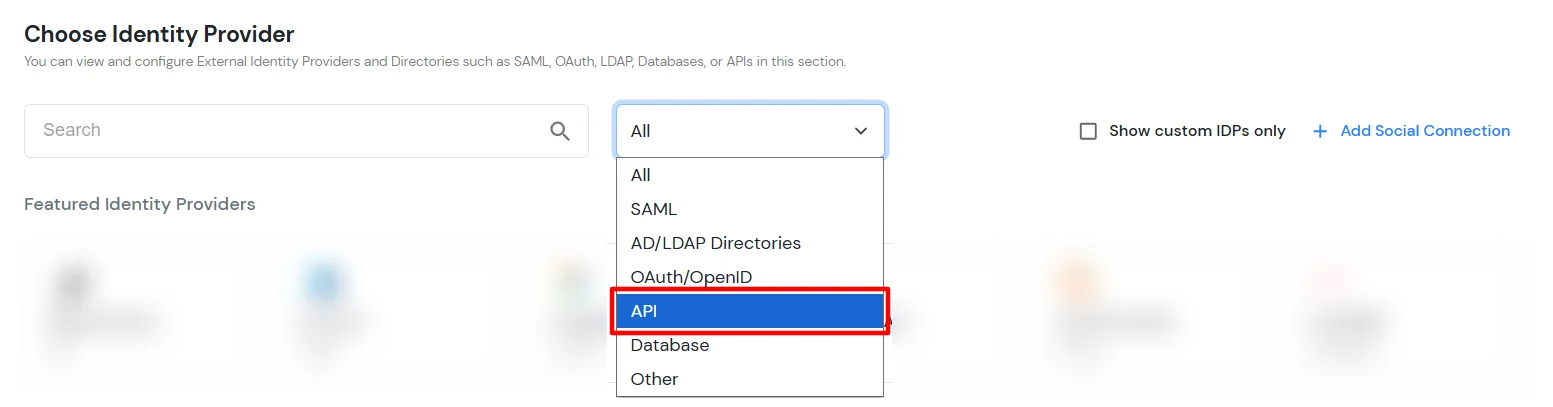
Folgen Sie dieser Anleitung, um AWS Cognito als Identitätsquelle für die Benutzerauthentifizierung zu konfigurieren:
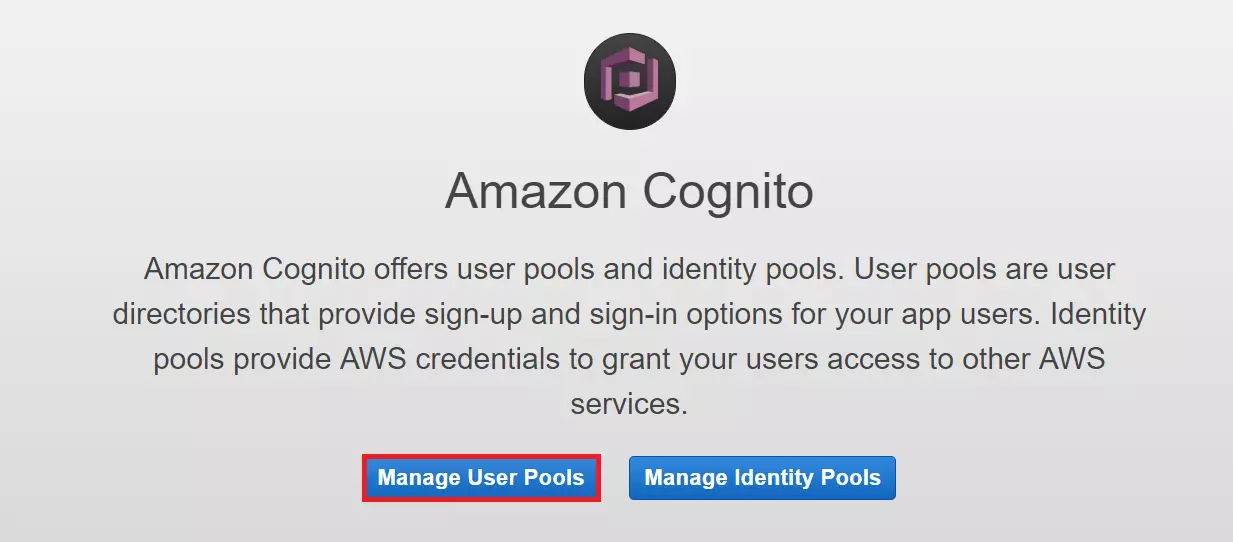
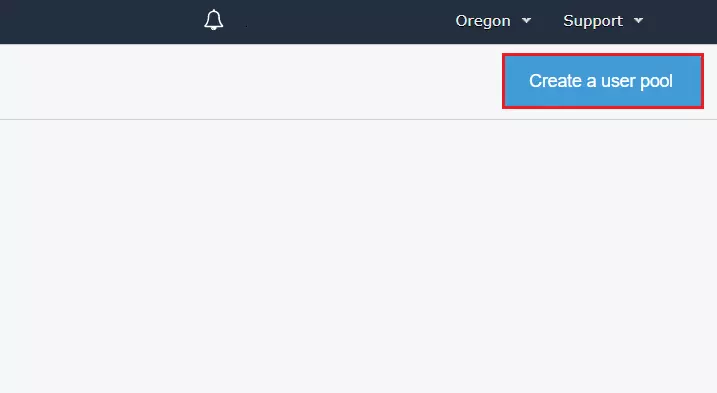
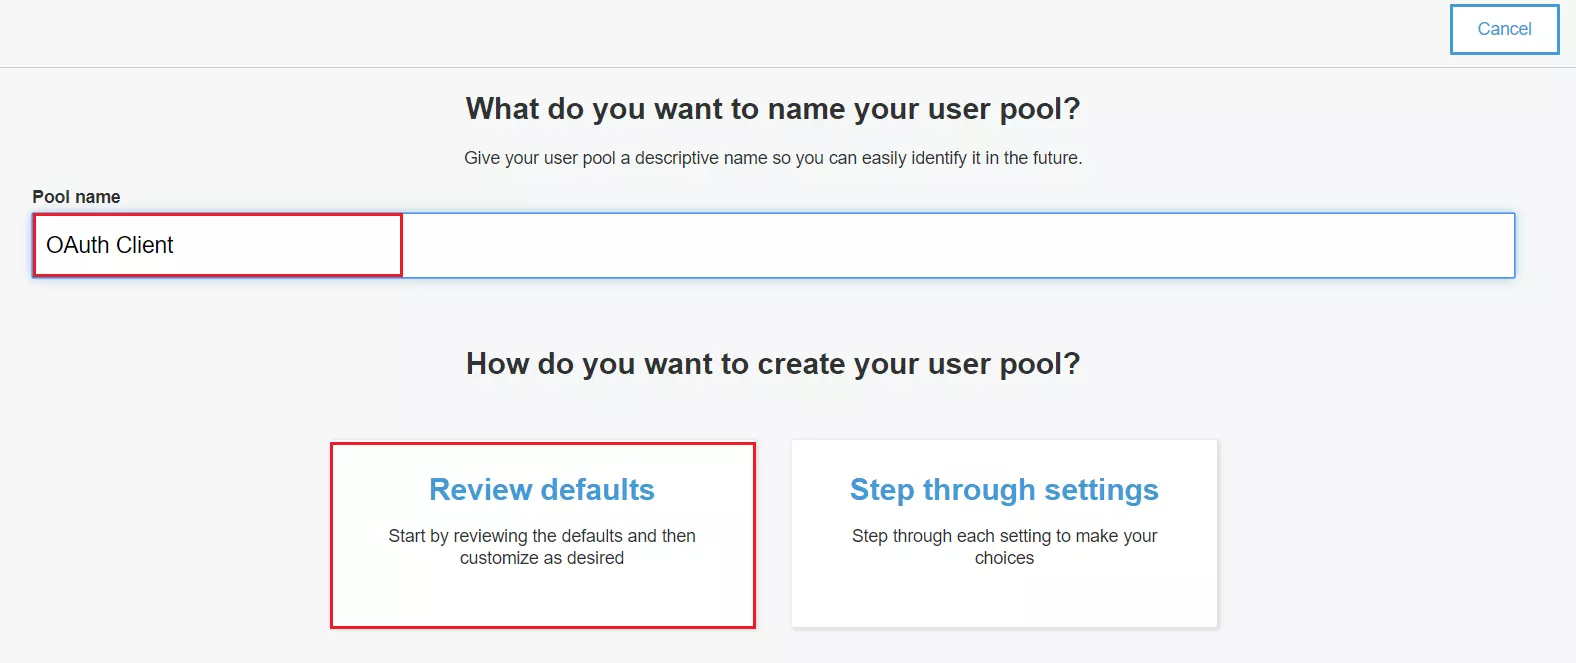
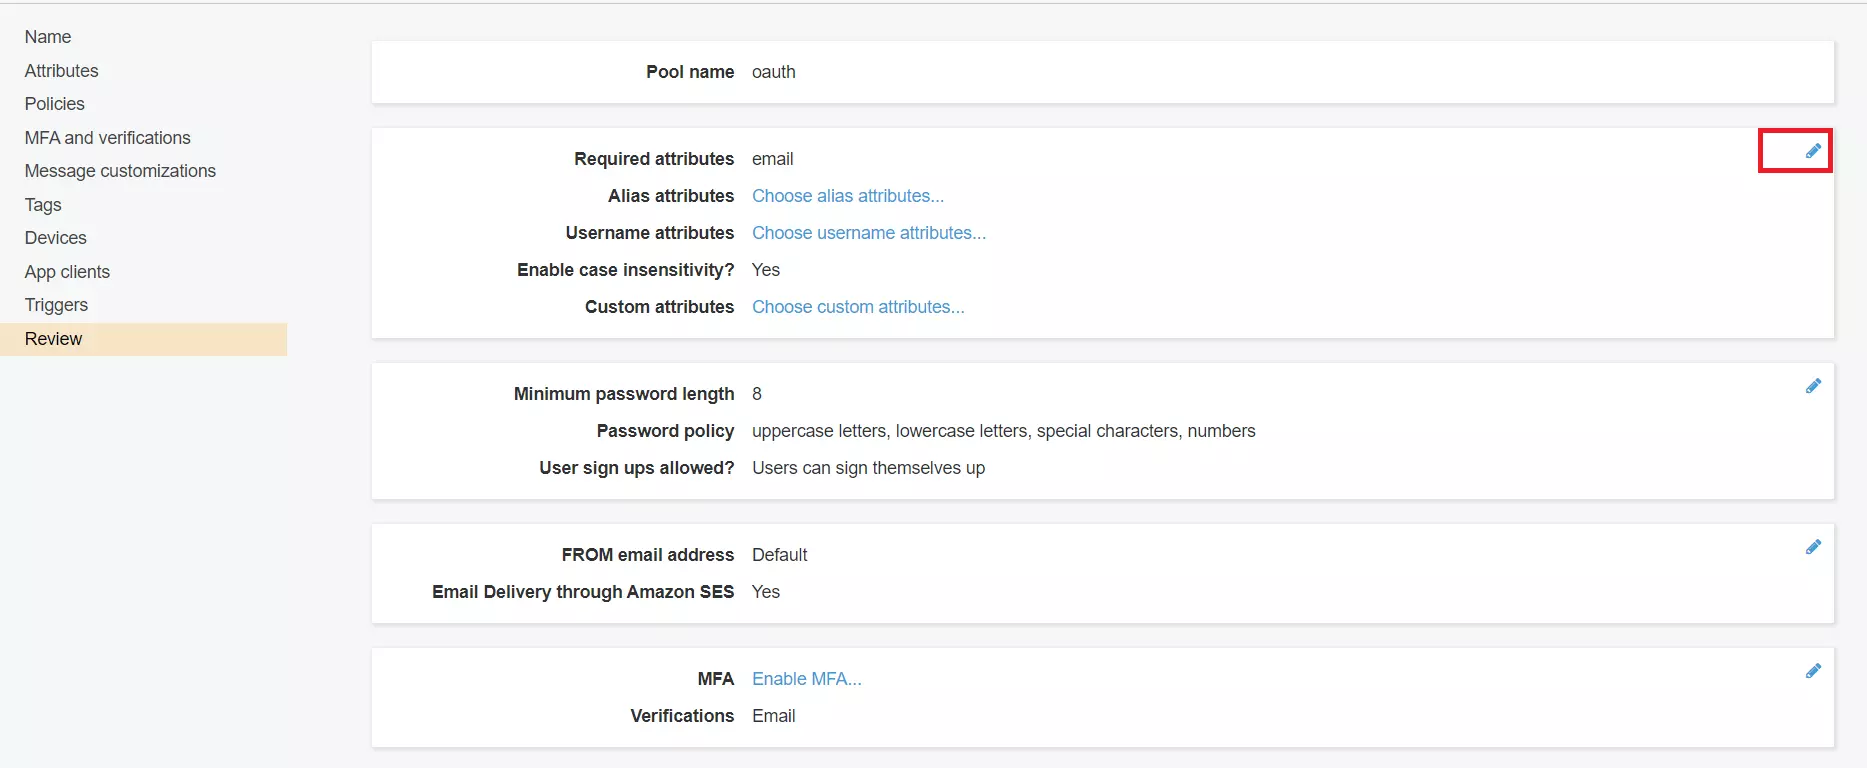
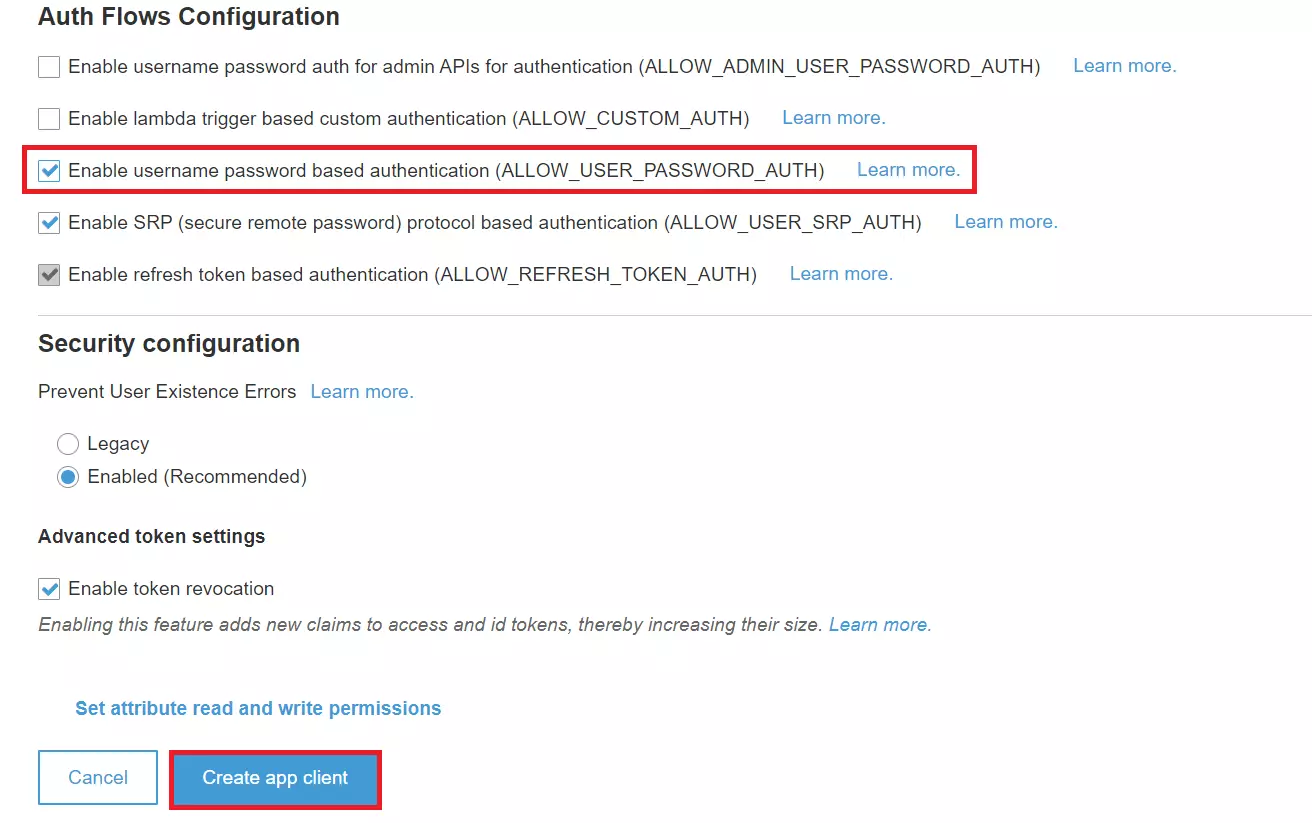
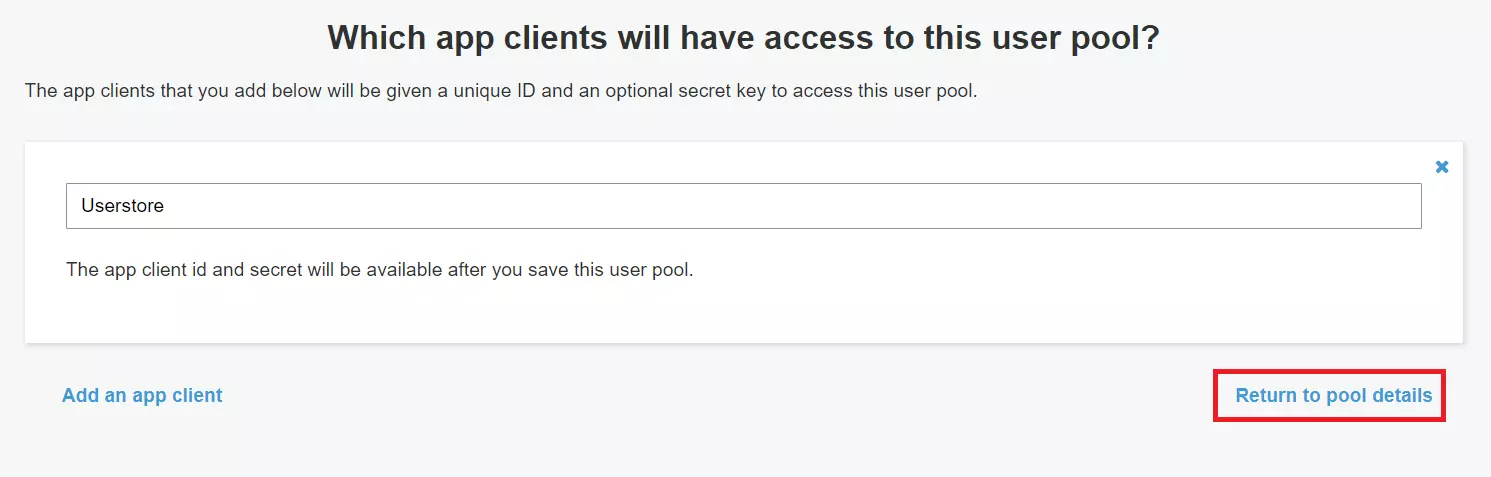
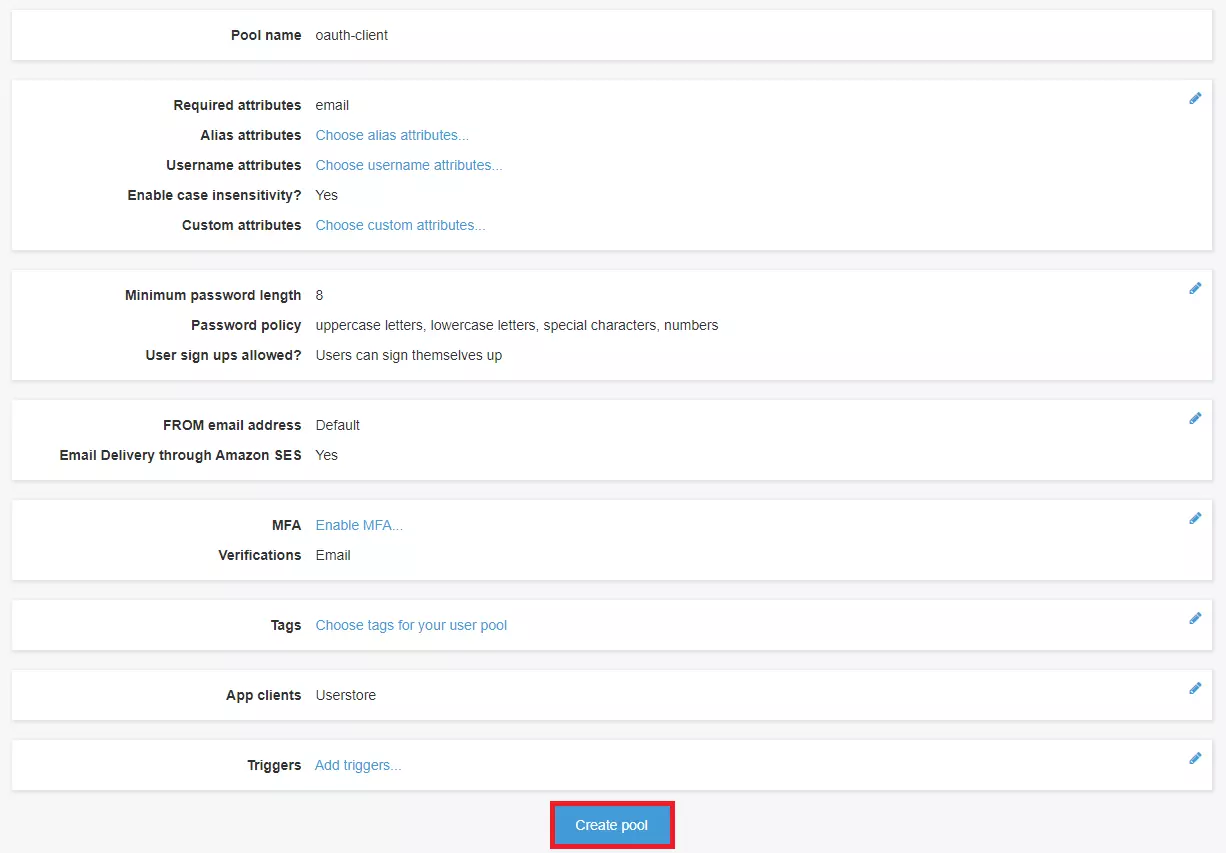
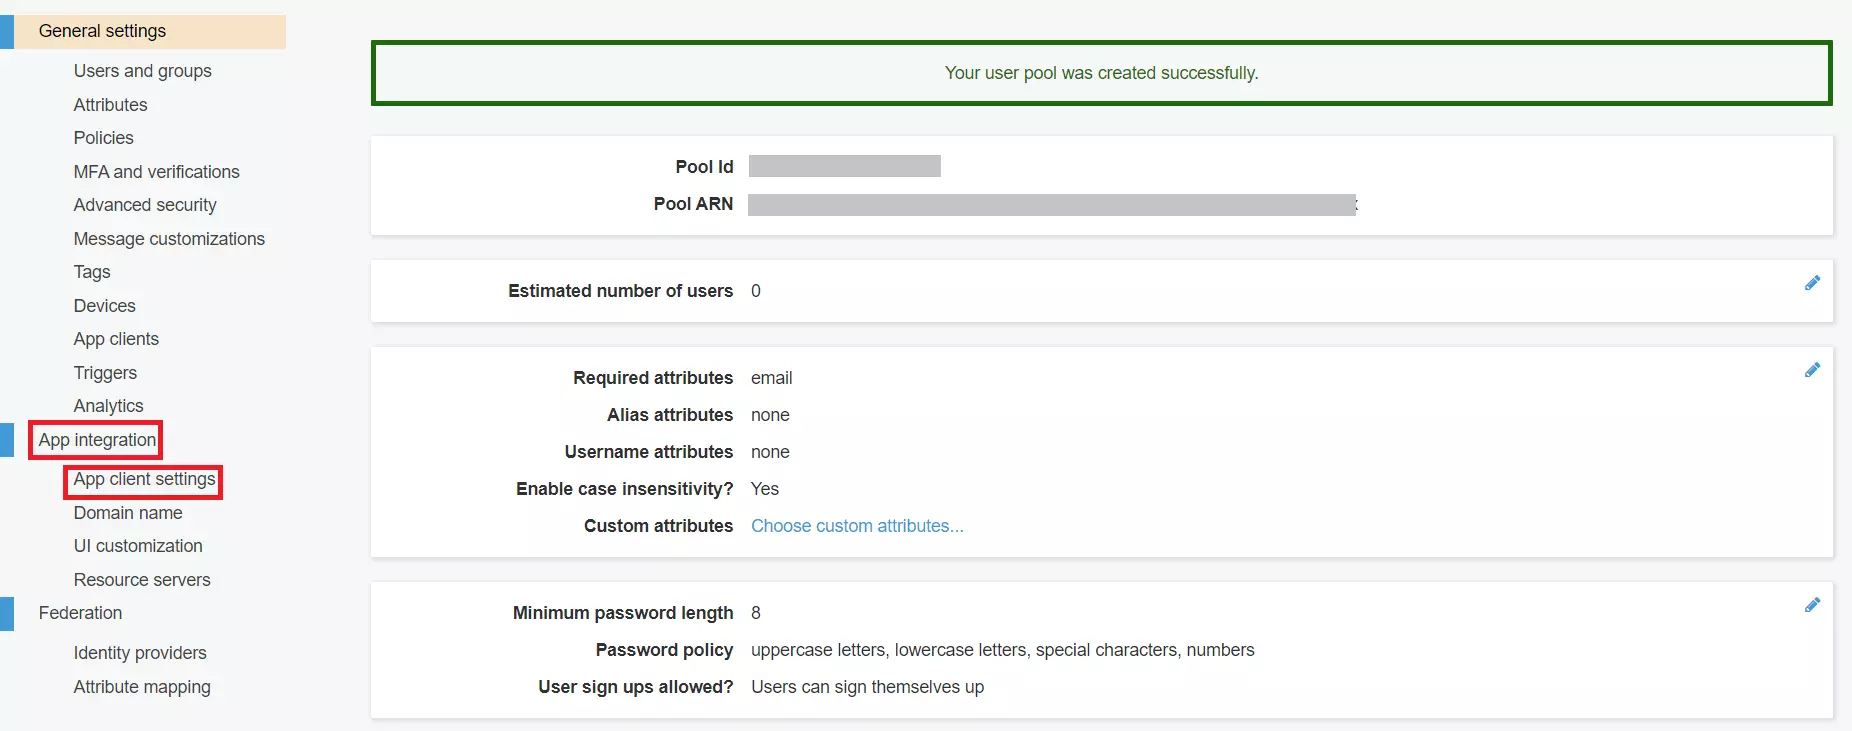
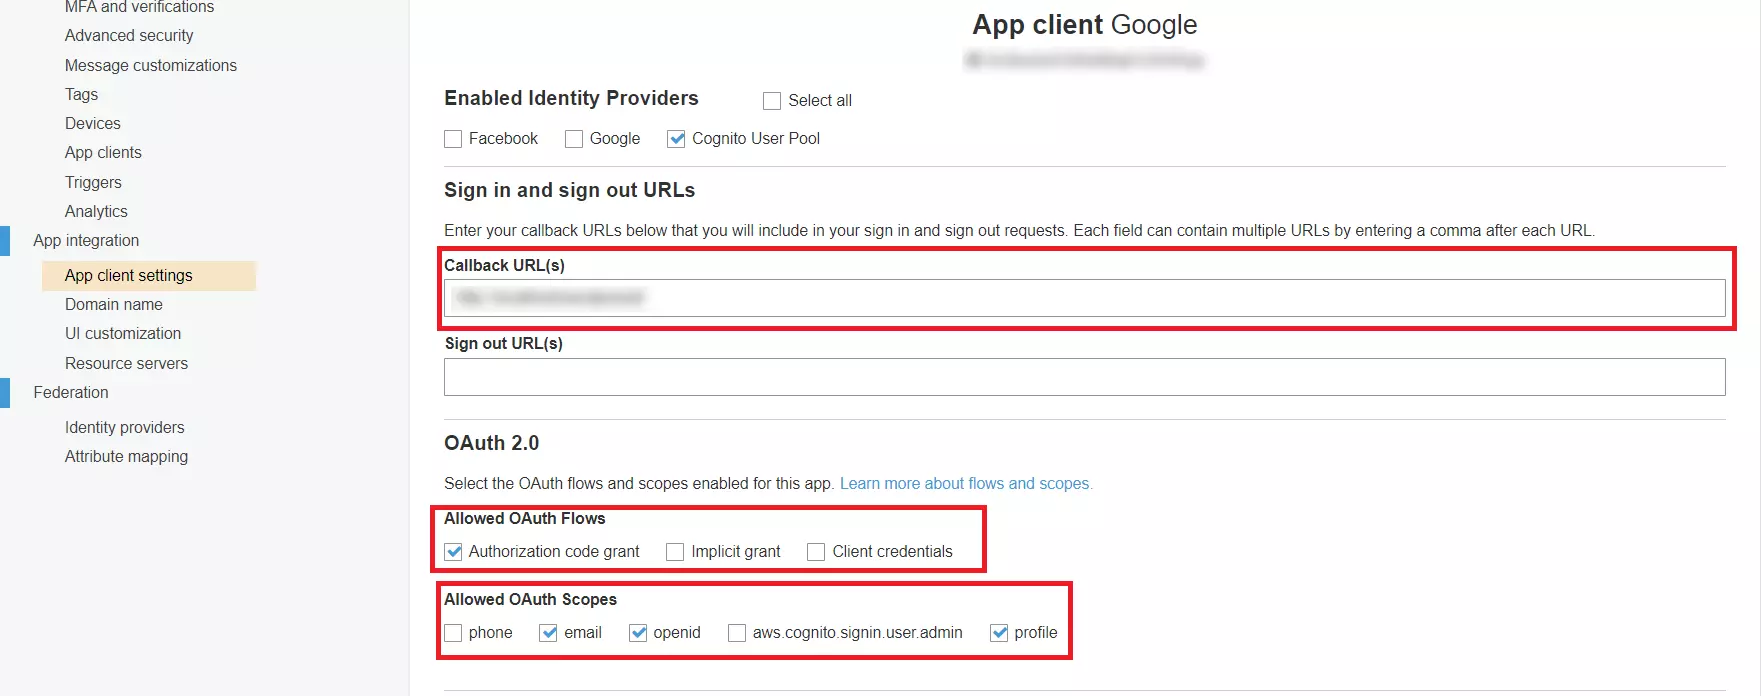
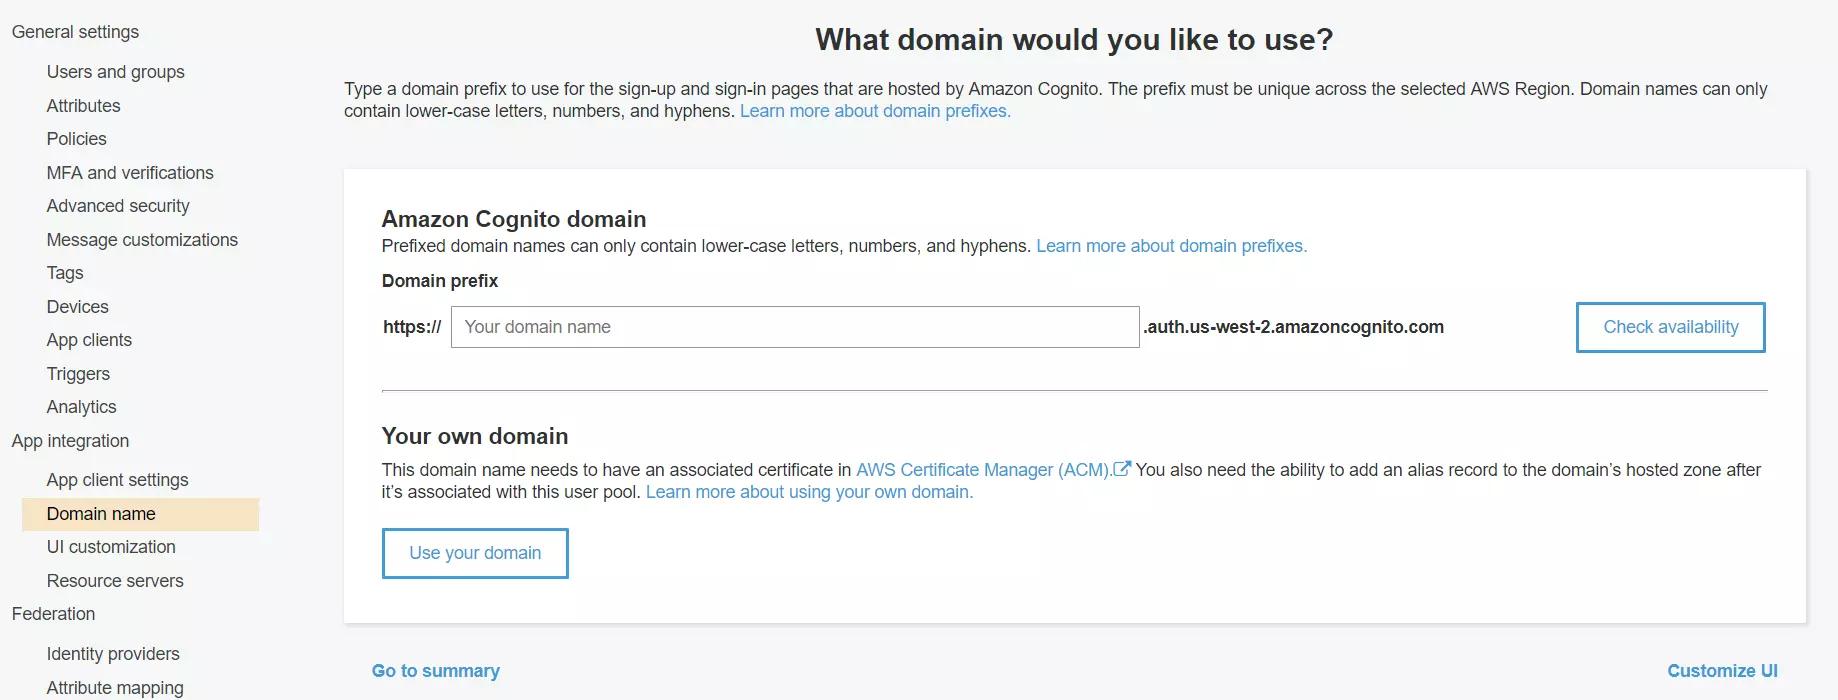
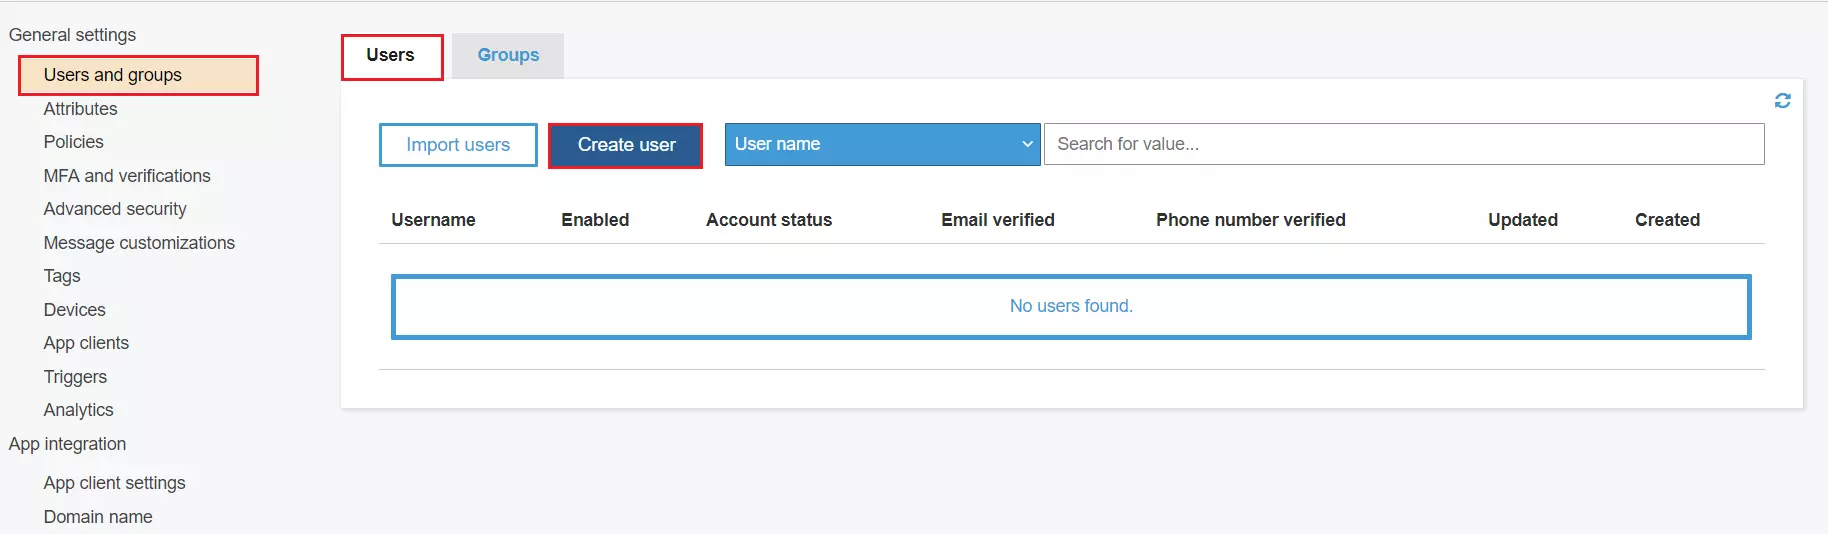
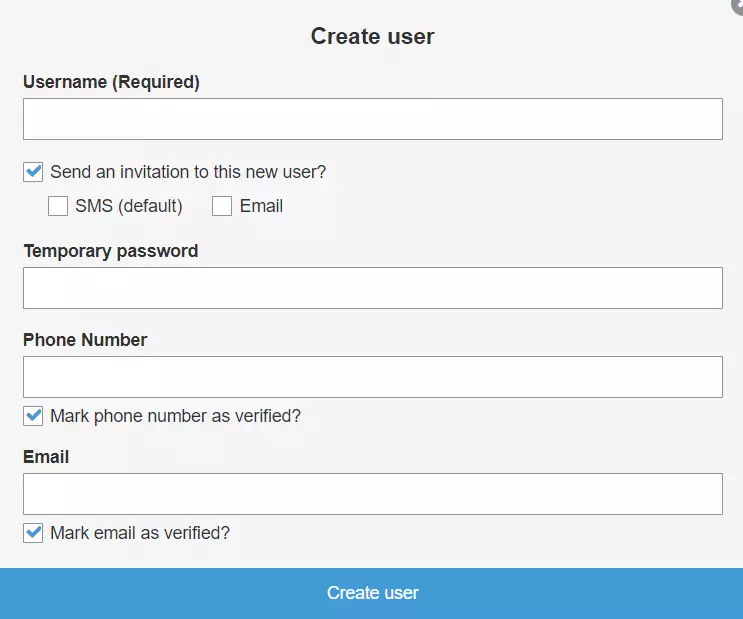
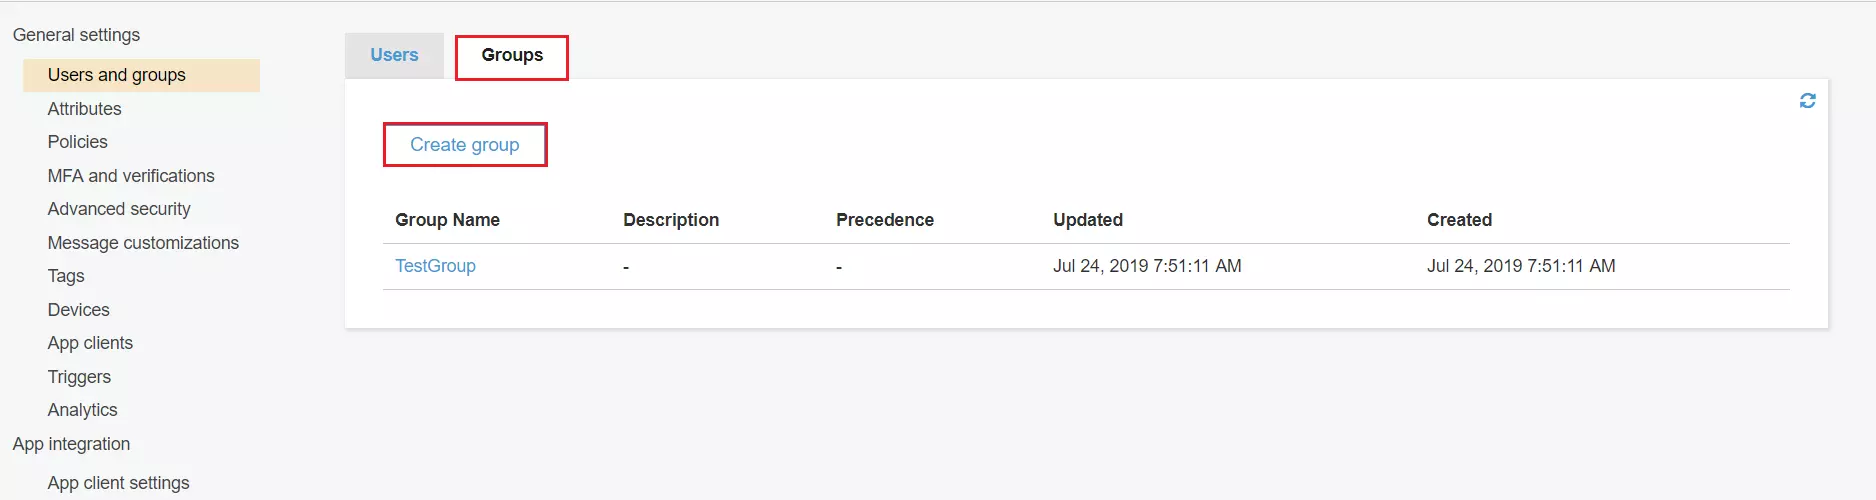
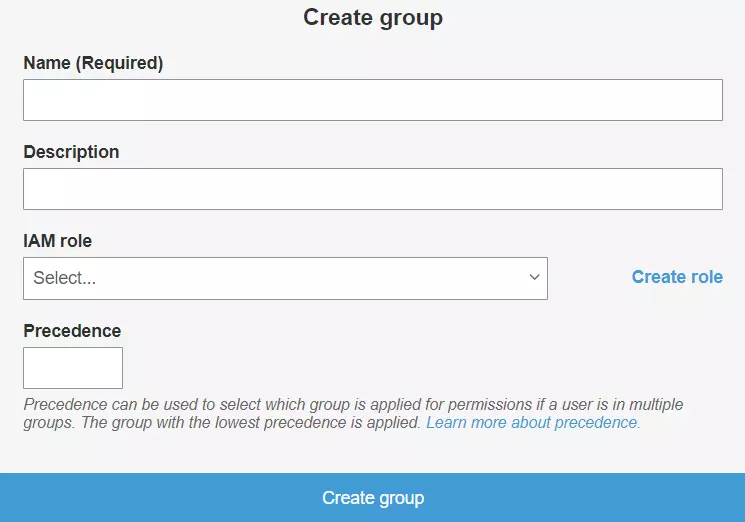
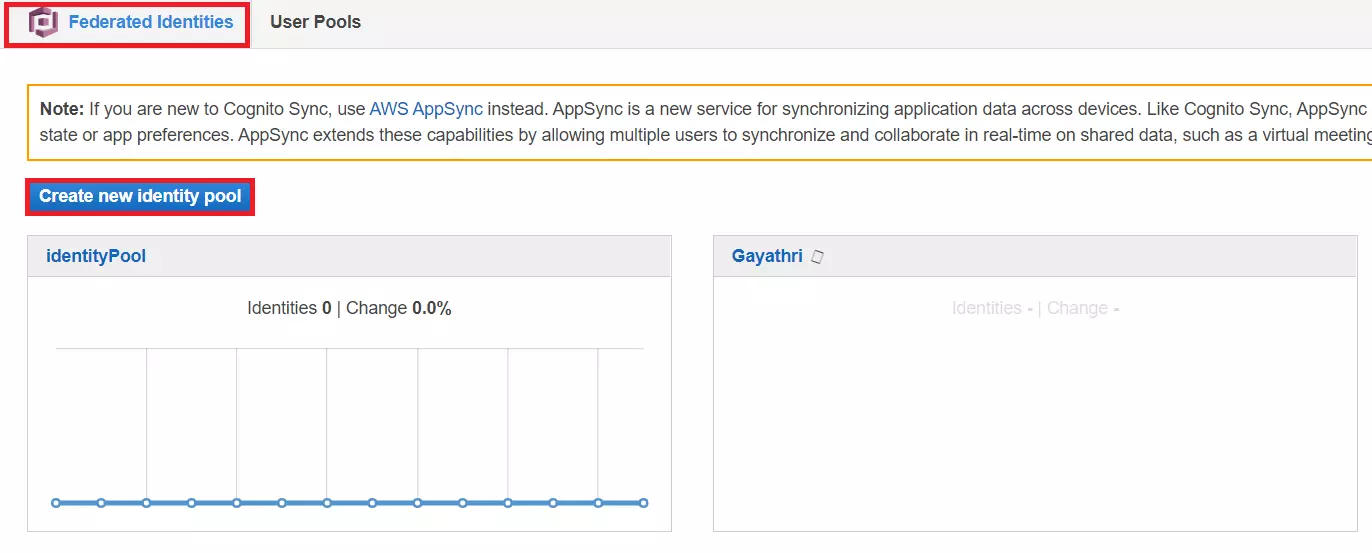
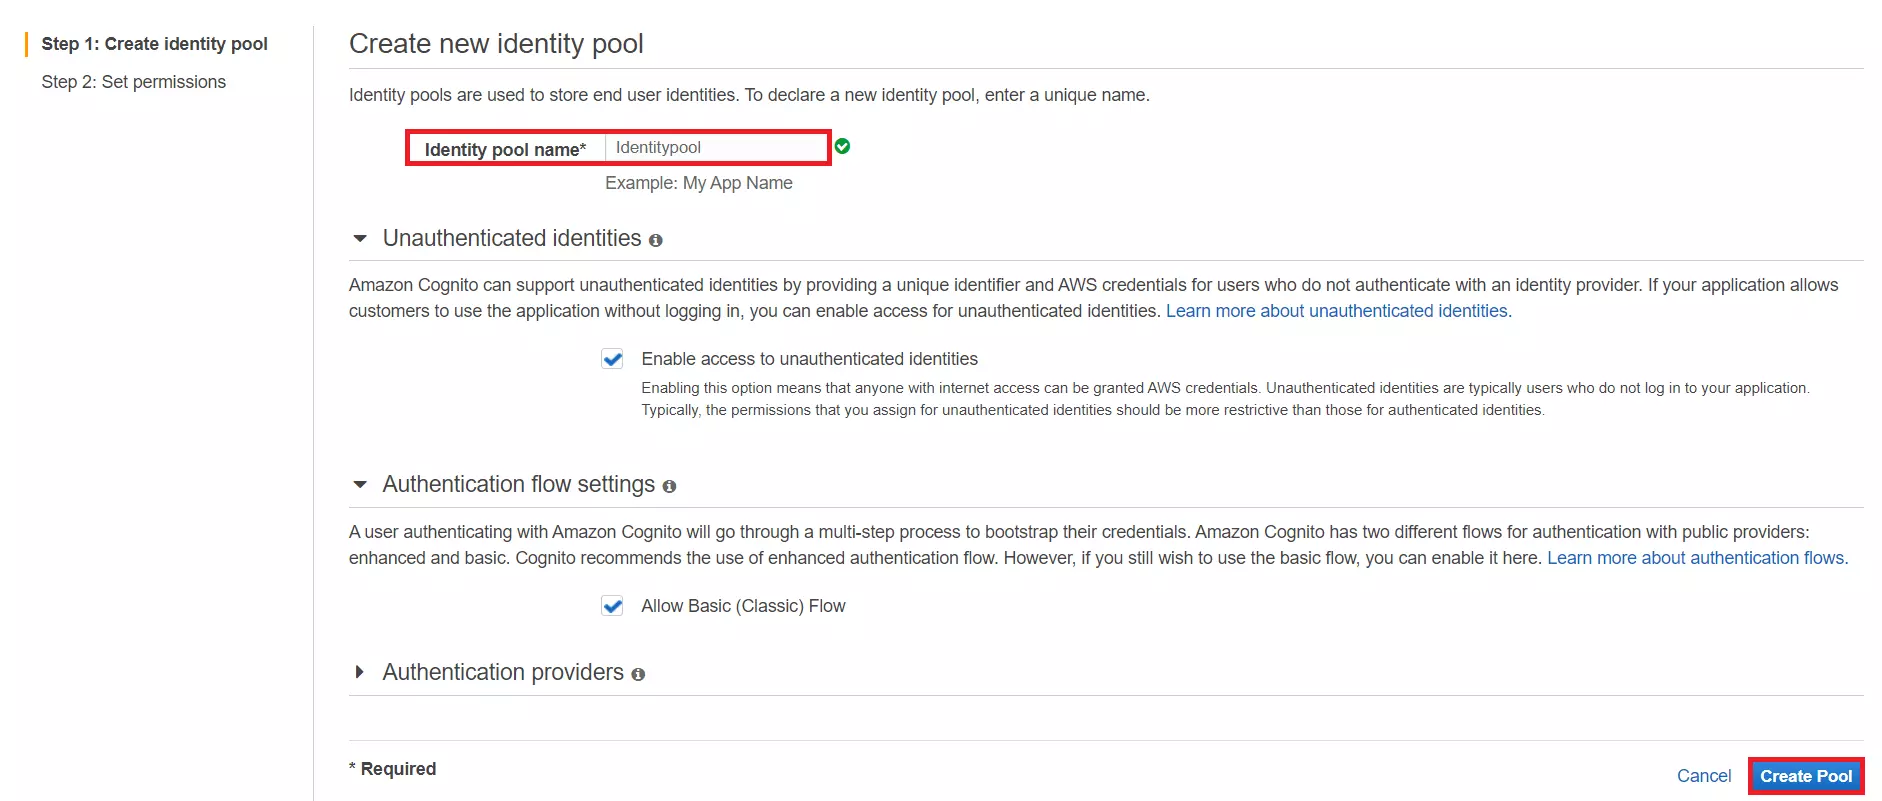
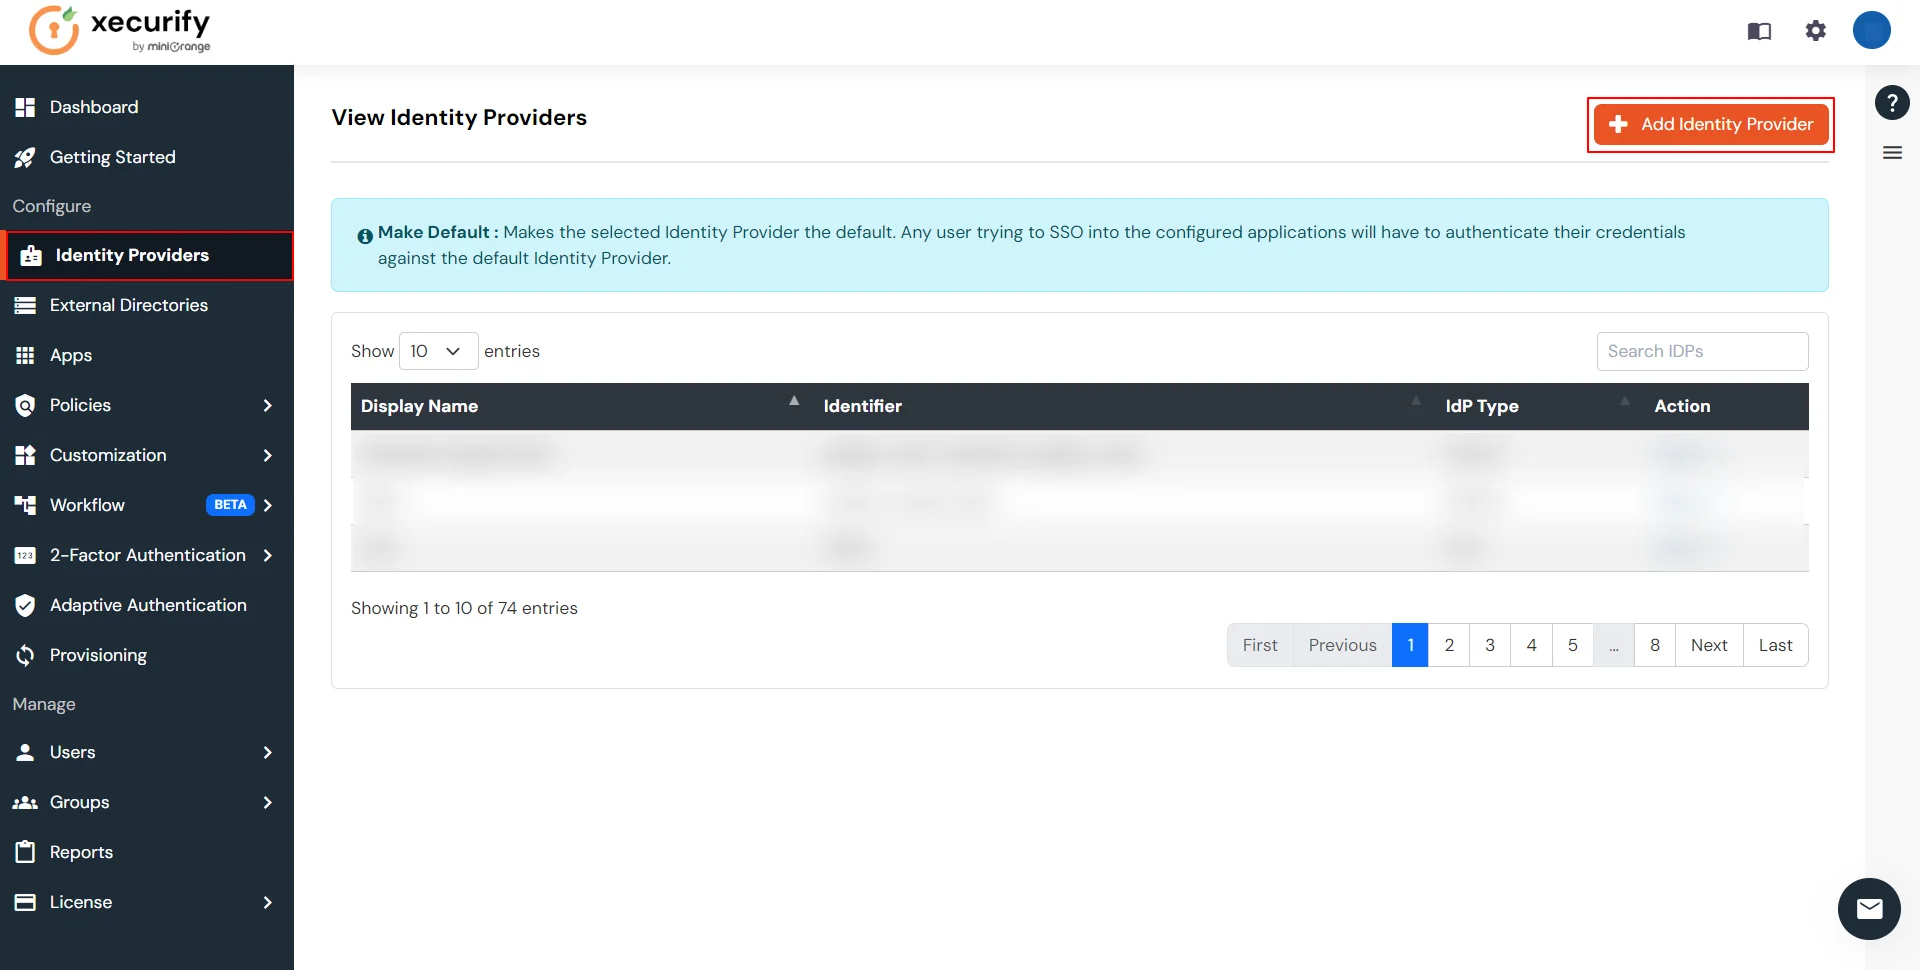
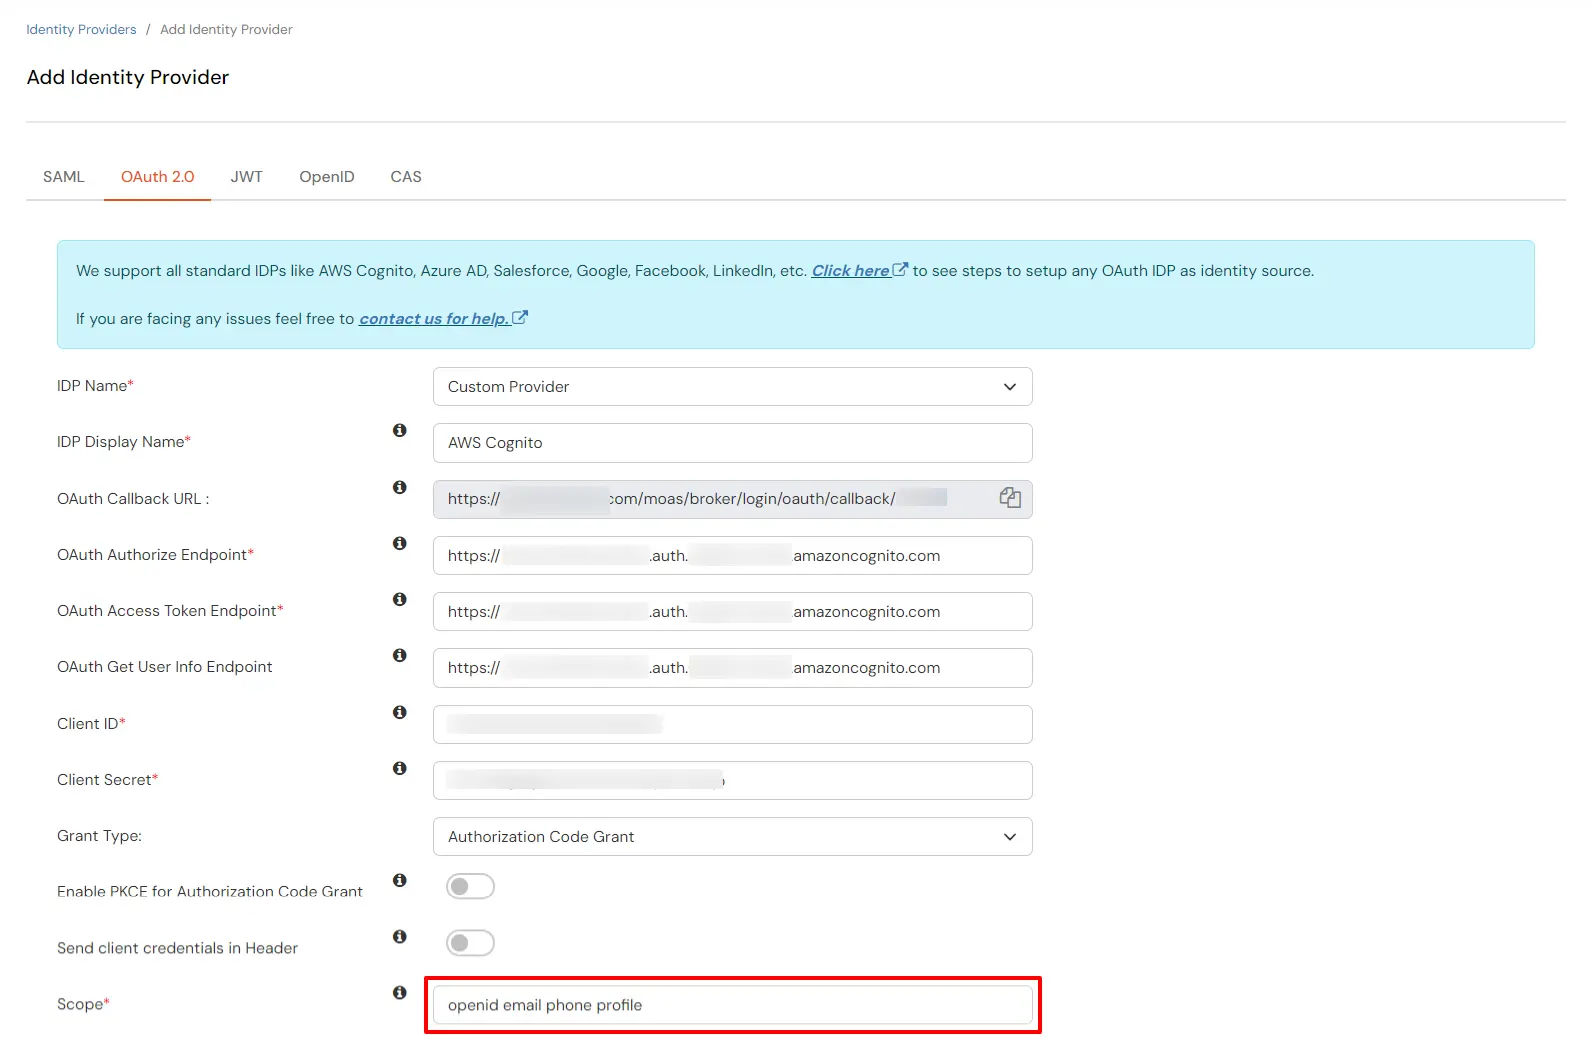
| Display Name | Benutzerdefinierter Anbieter |
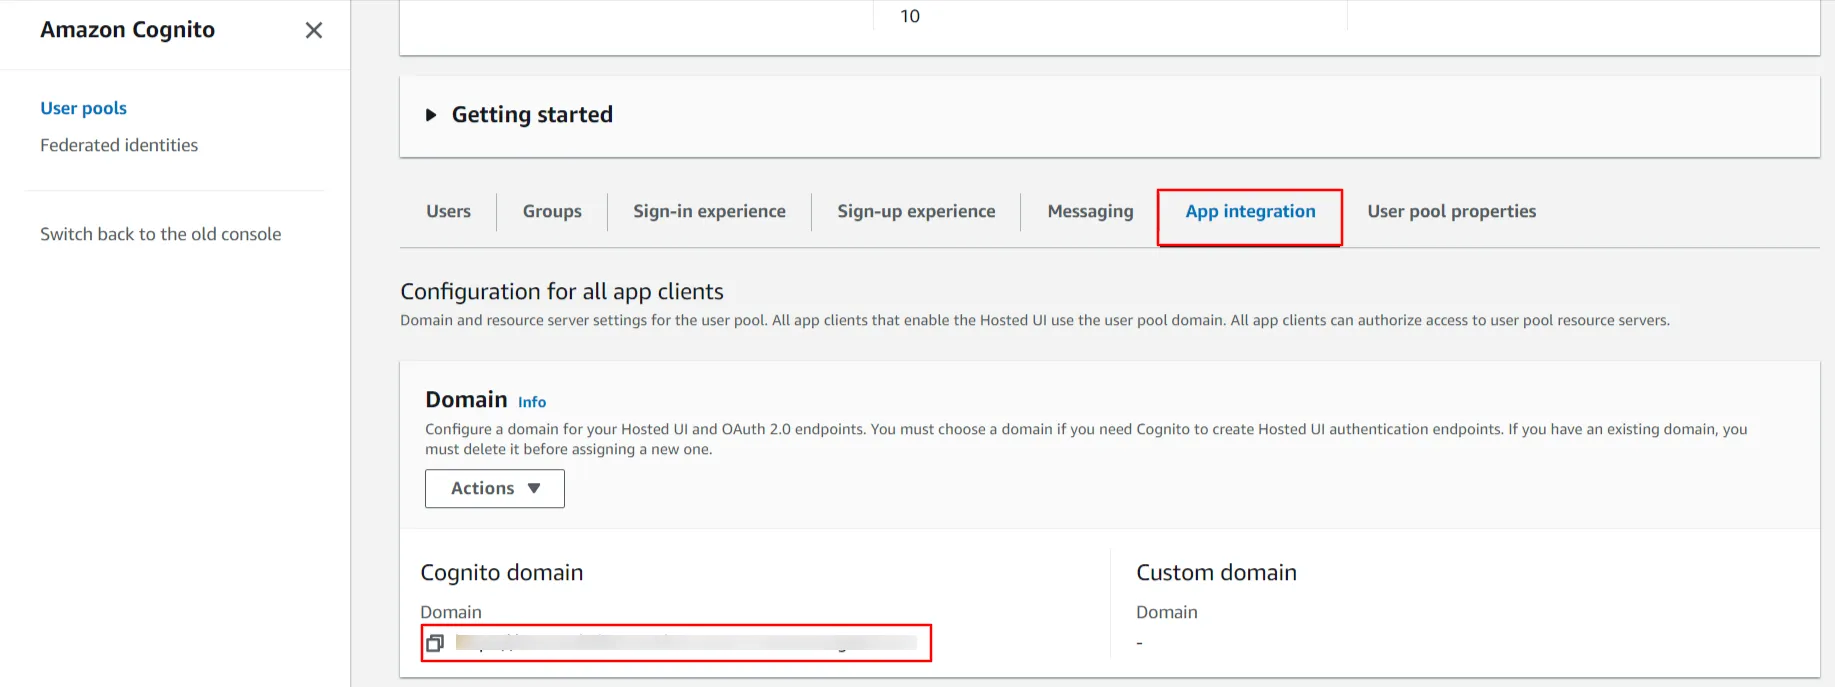
| OAuth-Autorisierungsendpunkt | https://{Cognito-App-Domäne}/oauth2/autorisieren |
| OAuth-Zugriffstoken-Endpunkt | https://{Cognito-App-Domäne}/oauth2/token |
| OAuth-Endpunkt zum Abrufen von Benutzerinformationen (optional) | https://{Cognito-App-Domäne}/oauth2/Benutzerinfo |
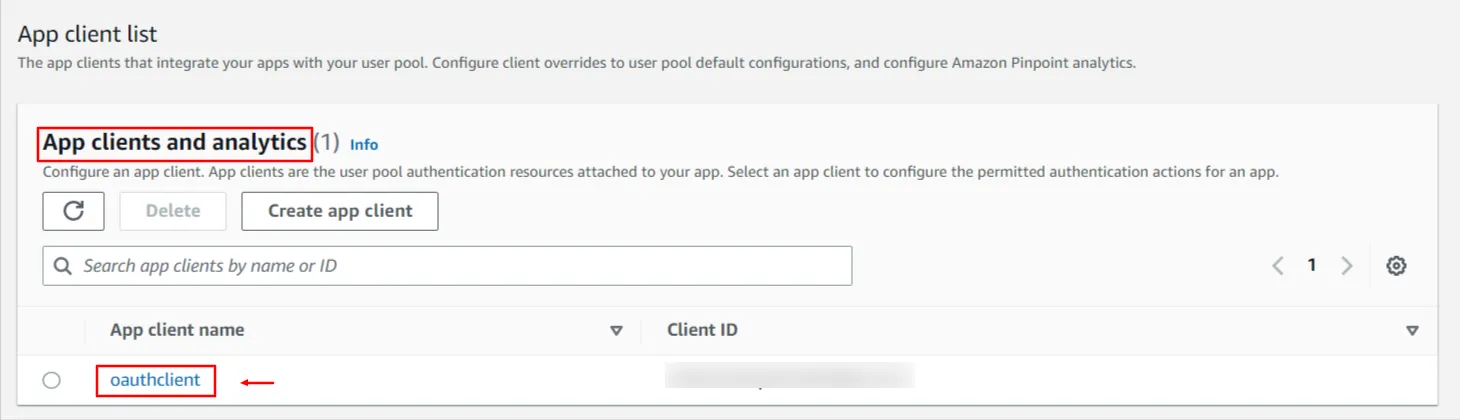
| Kunden-ID | Von oben Schritt |
| Kundengeheimnis | Von oben Schritt |
| Geltungsbereich | OpenID E-Mail Telefon Profil |
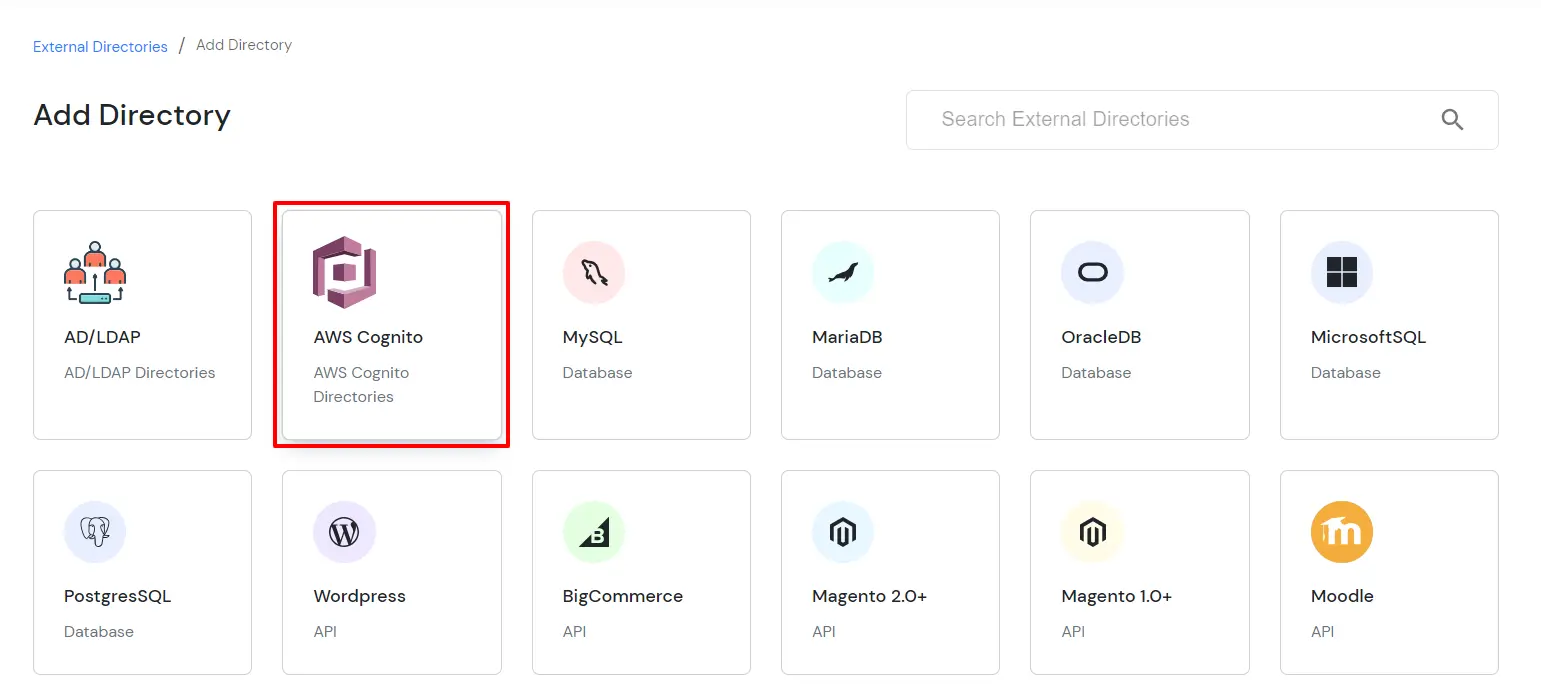
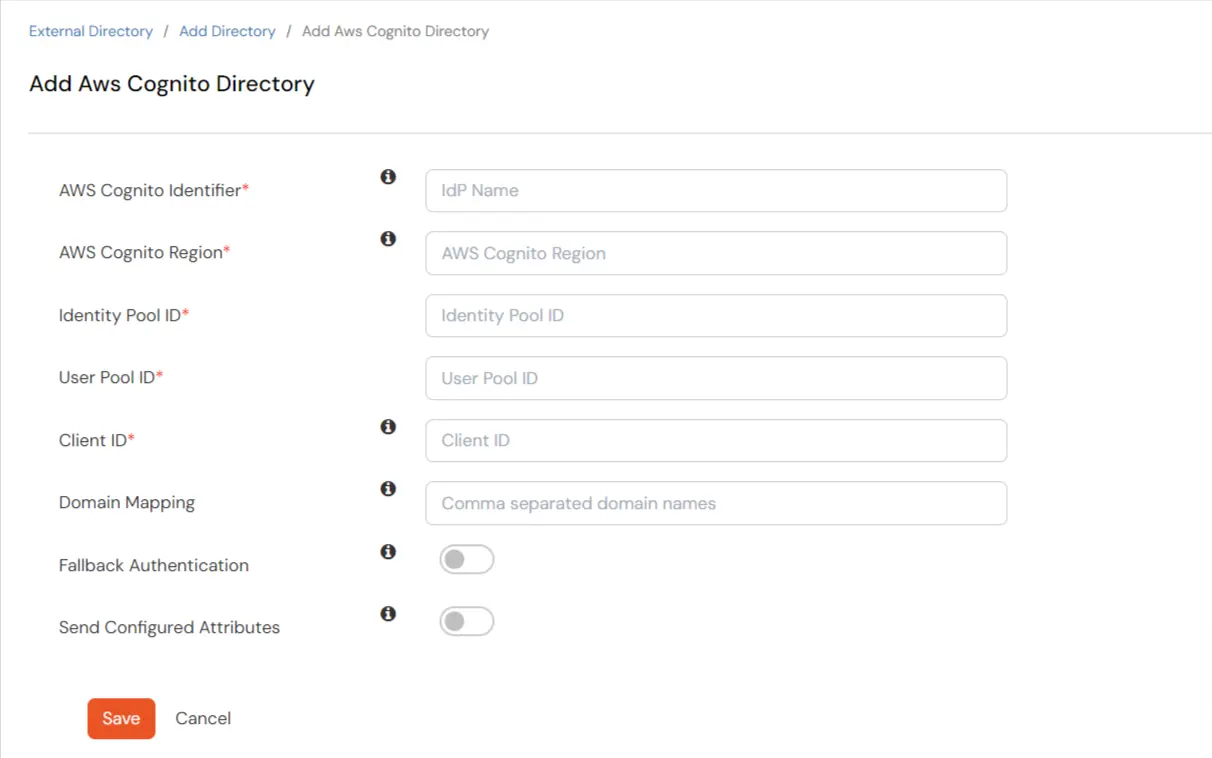
| AWS Cognito-Identifikator | Name des Anbieters |
| AWS Cognito-Region | Cognito-Region aus dem Benutzerpool abrufen (z. B. us-east-2) |
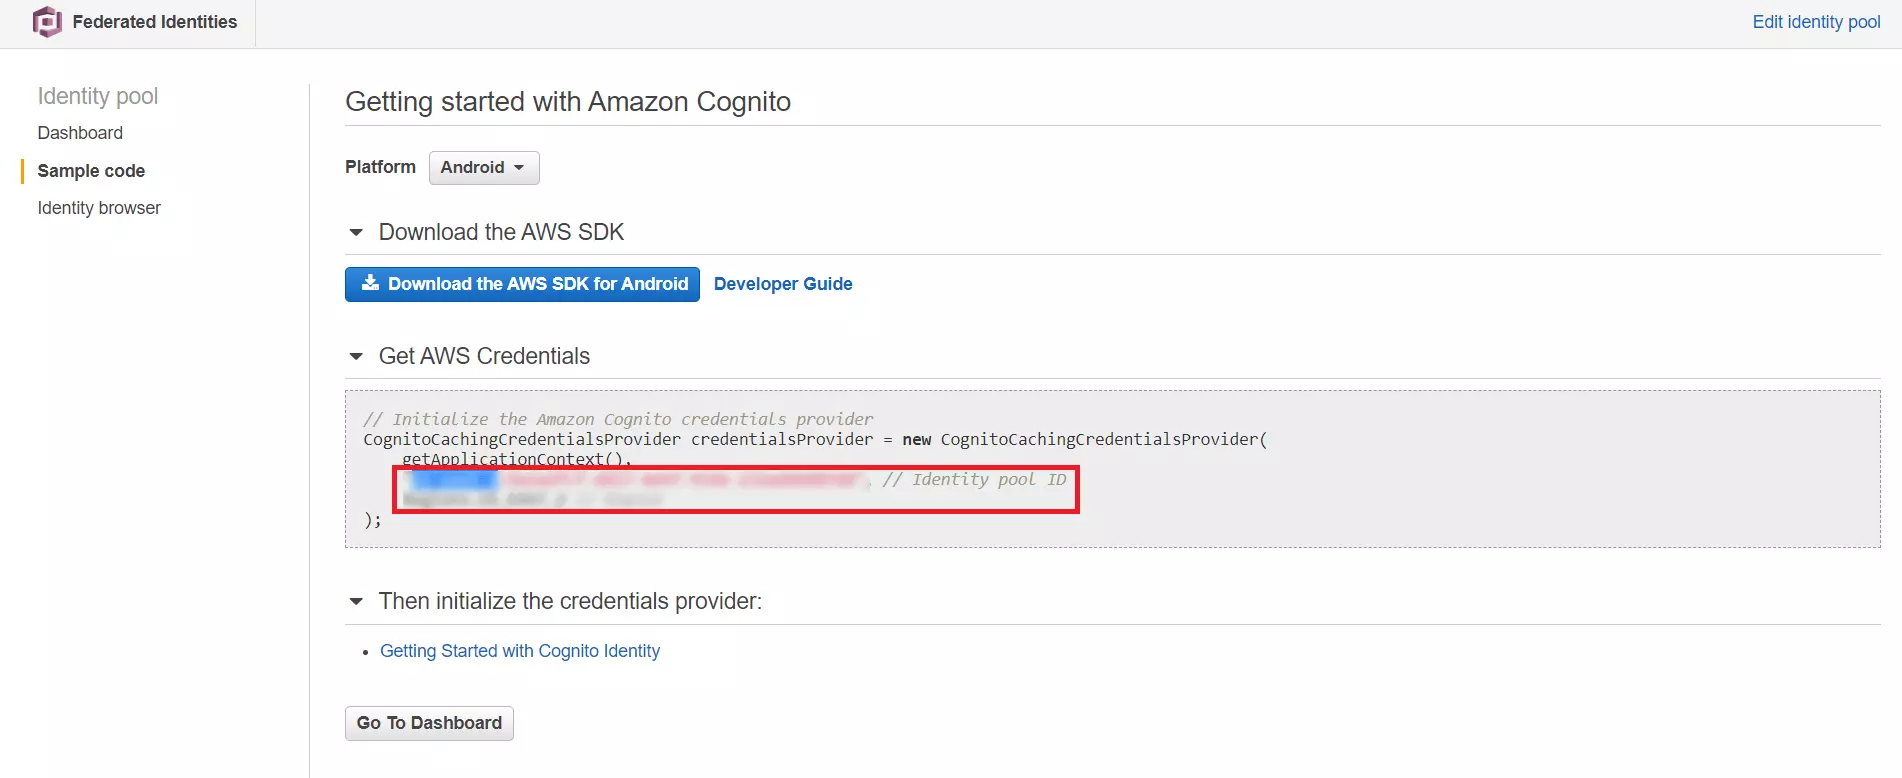
| Identitätspool-ID | Ab Schritt 1.2 |
| Benutzerpool-ID | Ab Schritt 1.1 |
| Kunden-ID | Ab Schritt 1.1 |
| Domänenzuordnung | Geben Sie durch Kommas getrennte Domänennamen für die Domänenzuordnung ein. |
| Fallback-Authentifizierung | Aktivieren Sie diese Option für die Fallback-Authentifizierung, falls die primäre Authentifizierung fehlschlägt. |
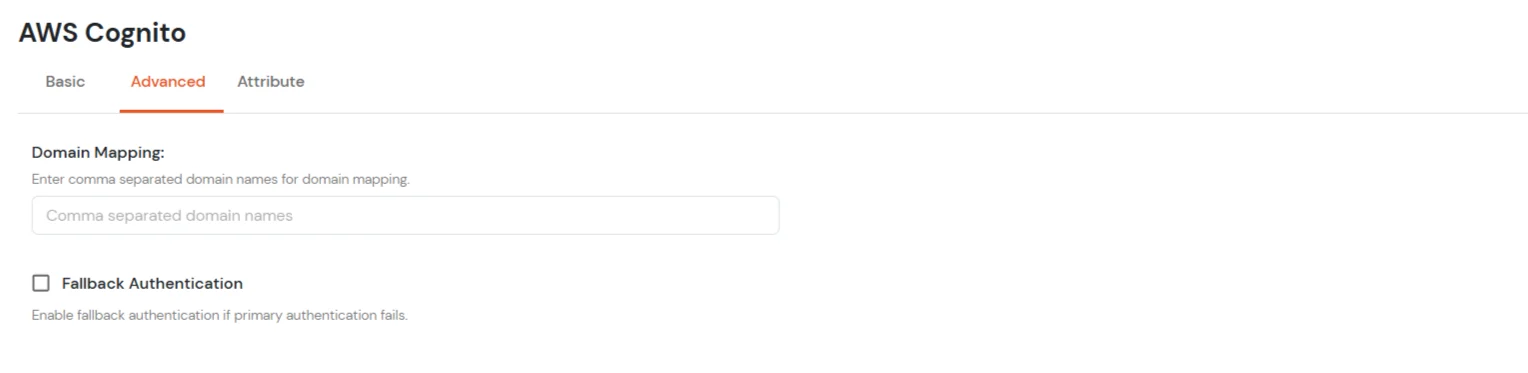
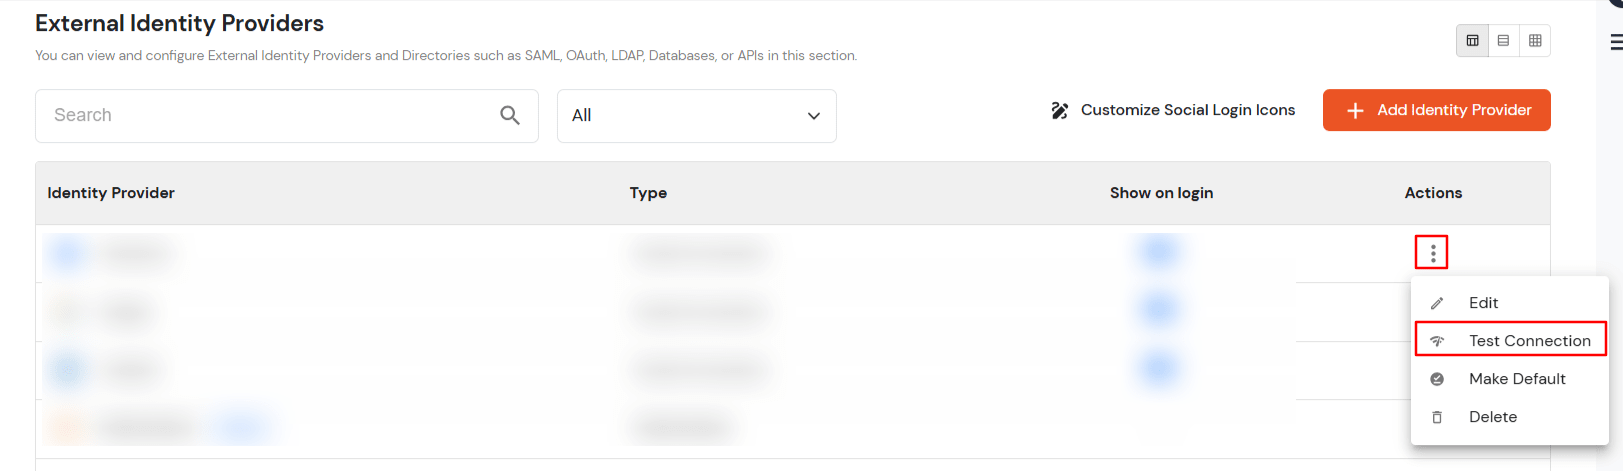
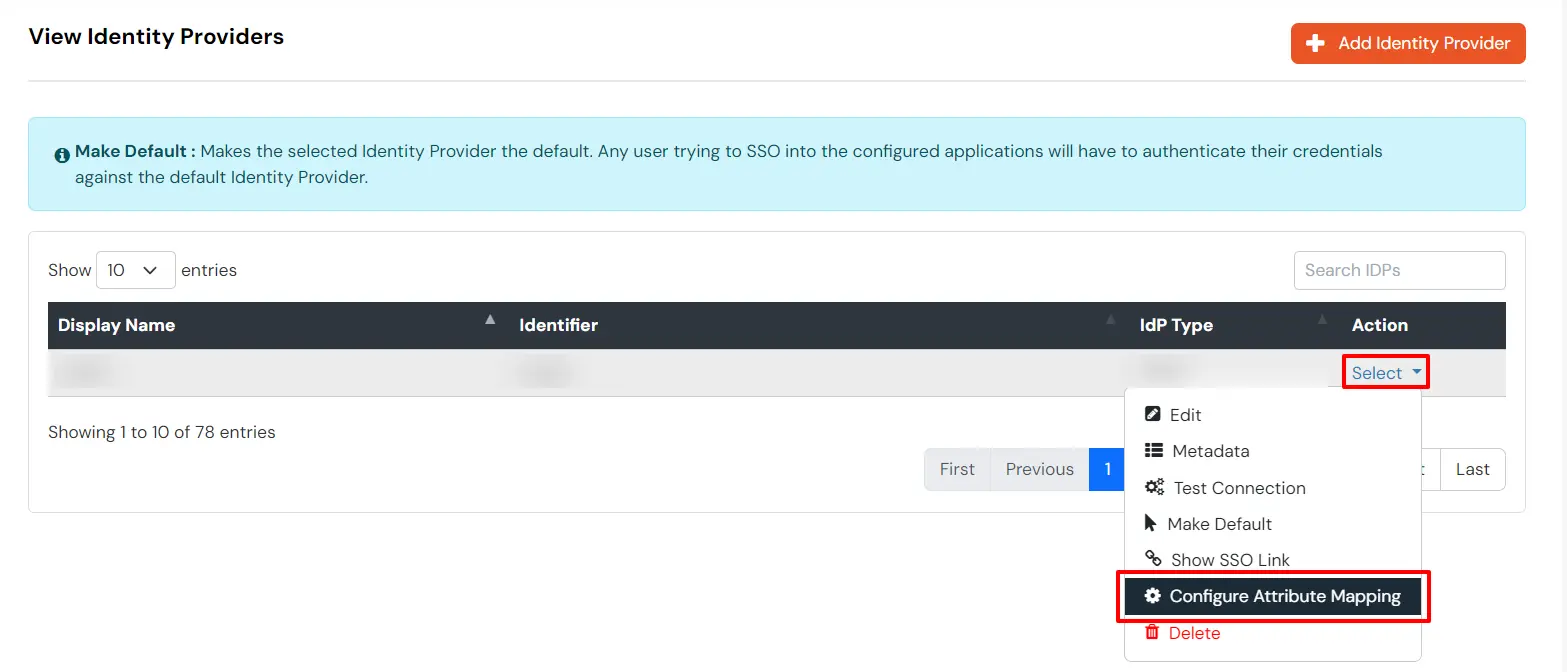
Sie können dieser Anleitung folgen, wenn Sie SAML/WS-FED , OAuth/OIDC , JWT , Radius usw. konfigurieren möchten .
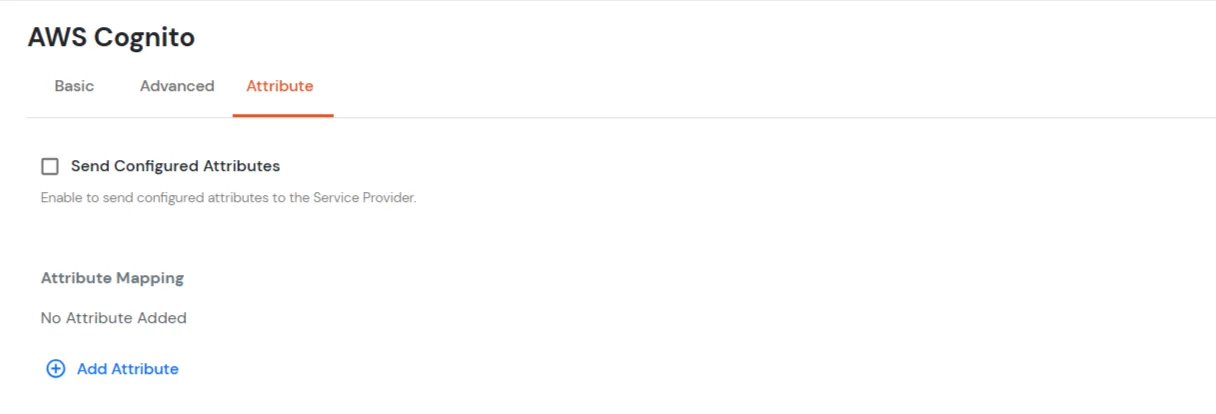
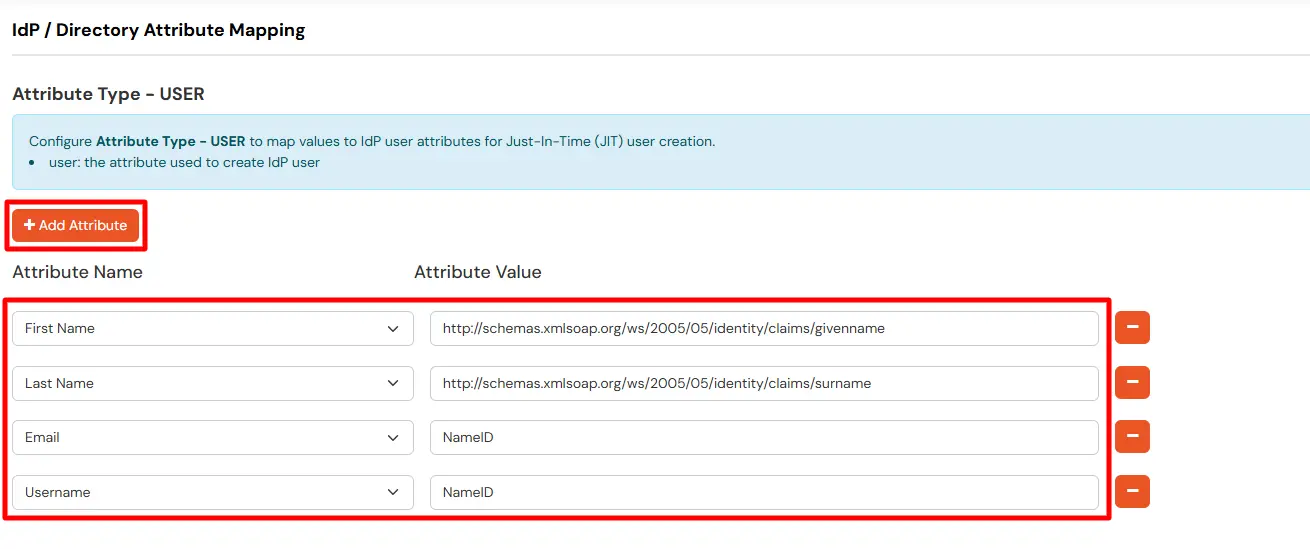
Ordnet während der Just-In-Time (JIT)-Benutzererstellung Informationen wie E-Mail und Benutzername zu. Die Attribute „E-Mail“ und „Benutzername“ sind zum Erstellen des Benutzerprofils erforderlich.
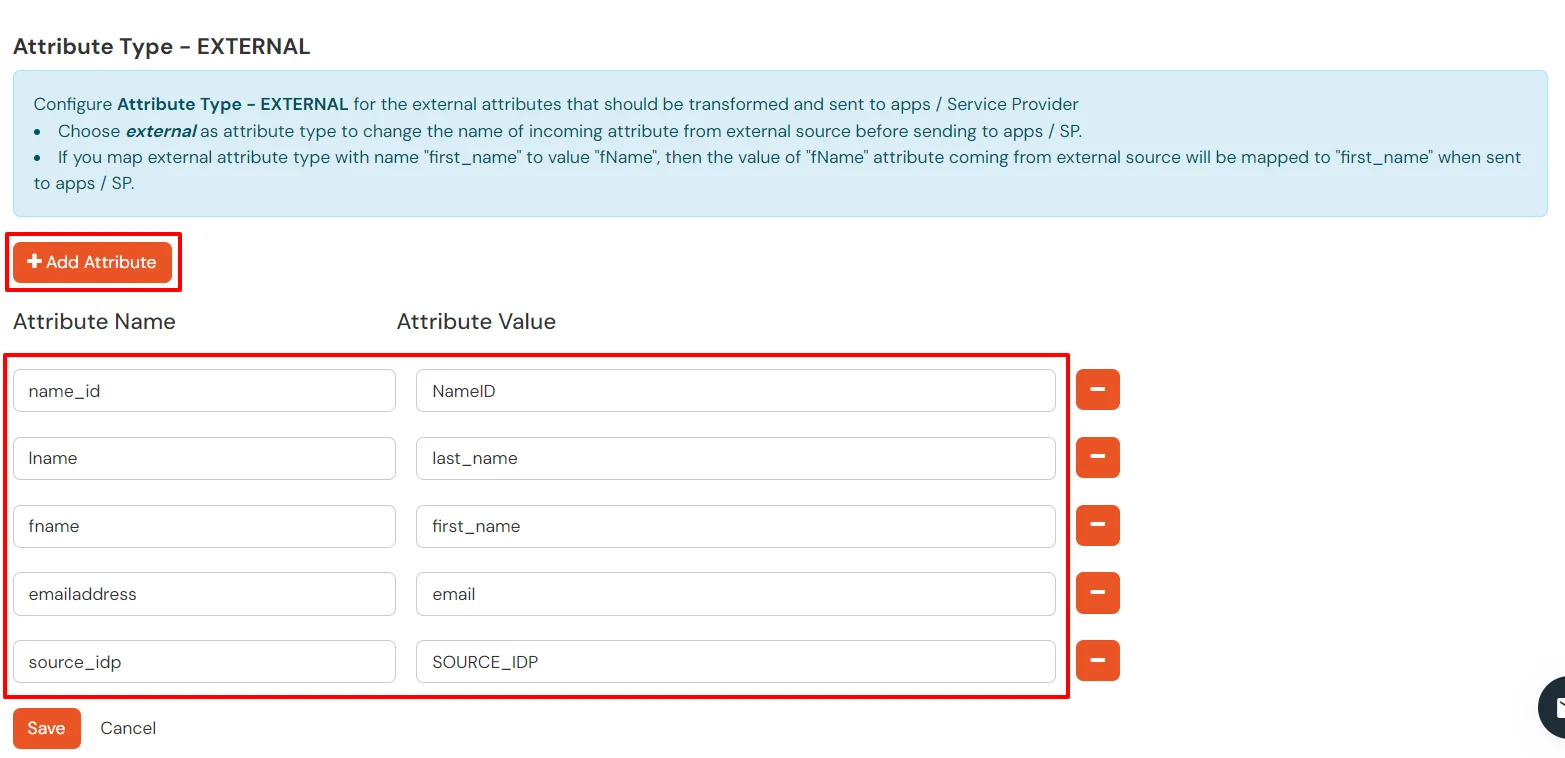
EXTERNE Zuordnungen helfen dabei, eingehende Attributnamen zu ändern, bevor sie an Apps gesendet werden, und stellen sicher, dass die Daten im richtigen Format vorliegen.
Sie können dieser Anleitung folgen , wenn Sie mehrere IDPs (Identitätsanbieter) konfigurieren und den Benutzern die Möglichkeit geben möchten , den IDP ihrer Wahl für die Authentifizierung auszuwählen .
Sie erhalten diese Fehlermeldung, wenn Sie versuchen, sich per SSO bei einer Anwendung anzumelden, die für die Verwendung von AWS Cognito als externer IdP mit OAuth-basiertem Single Sign-On (SSO) eingerichtet wurde.
Dieser Fehler tritt auf, wenn die in der Authentifizierungsanforderung angegebene Umleitungs-URI nicht mit der in Cognito registrierten übereinstimmt.
Dieser Fehler tritt normalerweise auf, wenn die Client-ID oder das Client-Geheimnis in der OAuth-Anforderung falsch ist.
Wenn Ihrer OAuth-Anfrage die erforderlichen Bereiche fehlen (z. B. „OpenID“, „E-Mail“ oder „Profil“), gibt AWS Cognito diesen Fehler aus.
Dieser Fehler tritt häufig auf, wenn ein Problem mit dem Autorisierungscode oder dem Aktualisierungstoken vorliegt, der zum Abrufen der Token verwendet wird.
Dies bedeutet, dass der OAuth-Client (die Anwendung) den spezifischen Flow (z. B. Autorisierungscode, implizite oder Client-Anmeldeinformationen) nicht verwenden darf.
Dies tritt auf, wenn der Benutzer die Zustimmung verweigert oder die Client-App nicht über die Berechtigung verfügt, bestimmte Bereiche anzufordern.

