Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Die miniOrange Identity Broker-Lösung ermöglicht protokollübergreifende Authentifizierung. Sie können Microsoft Entra ID (ehemals Azure AD) als Identitätsanbieter (IDP) für Single Sign-On (SSO) Ihrer Anwendungen/Websites konfigurieren. Dabei fungiert Microsoft Entra ID (ehemals Azure AD) als IDP und miniOrange als Broker.
Wir bieten eine vorgefertigte Lösung für die Integration mit Microsoft Entra ID (ehemals Azure AD), die die Implementierung vereinfacht und beschleunigt. Unser Team kann Ihnen auch dabei helfen, Microsoft Entra ID (ehemals Azure AD) als SAML- oder OIDC-IDP für die Anmeldung bei Ihren Anwendungen einzurichten.
miniOrange bietet Ihnen kostenlose Hilfe in Form eines Beratungsgesprächs mit unseren Systemingenieuren zur Konfiguration von SSO für verschiedene Anwendungen unter Verwendung von Microsoft Entra ID (ehemals Azure AD) als IDP in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
Bitte stellen Sie sicher, dass das Branding Ihrer Organisation bereits unter Anpassung >> Branding für Anmeldung und Registrierung im linken Menü des Dashboards festgelegt ist.
Nachfolgend sind die Schritte zur Konfiguration von Microsoft Enterprise ID (ehemals Azure AD) als Identitätsanbieter (IdP) mit SAML oder OAuth aufgeführt. Führen Sie die Schritte entsprechend Ihren Anforderungen (SAML oder OAuth) aus.
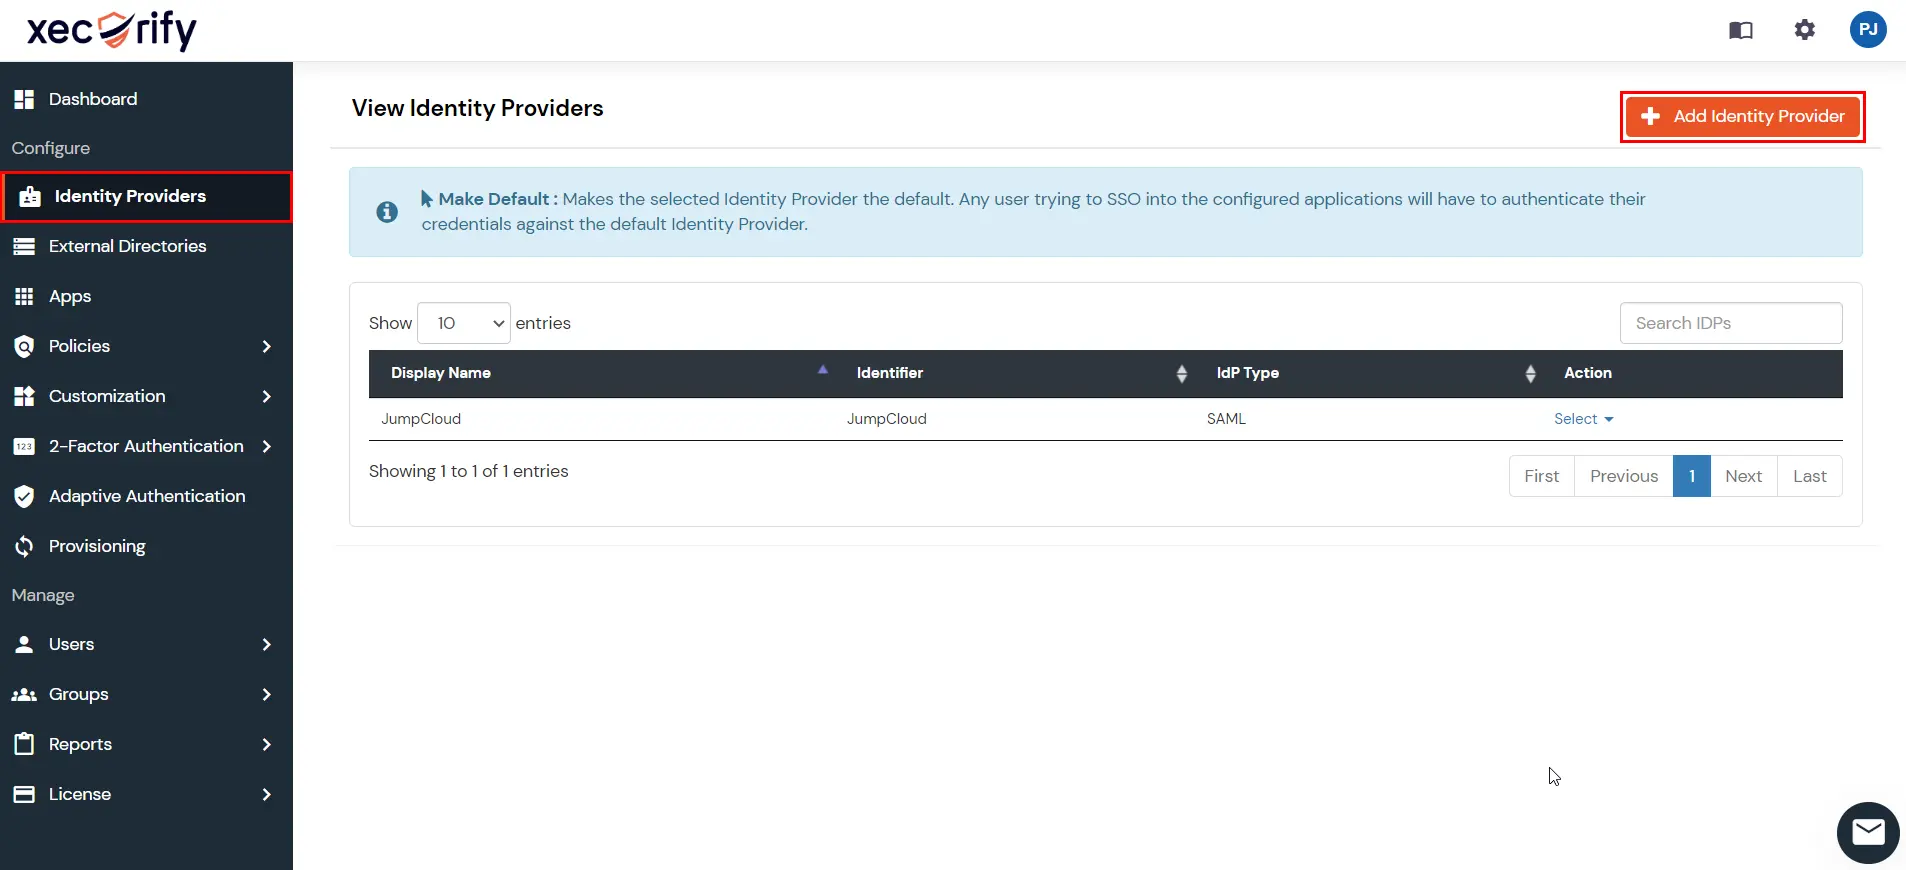
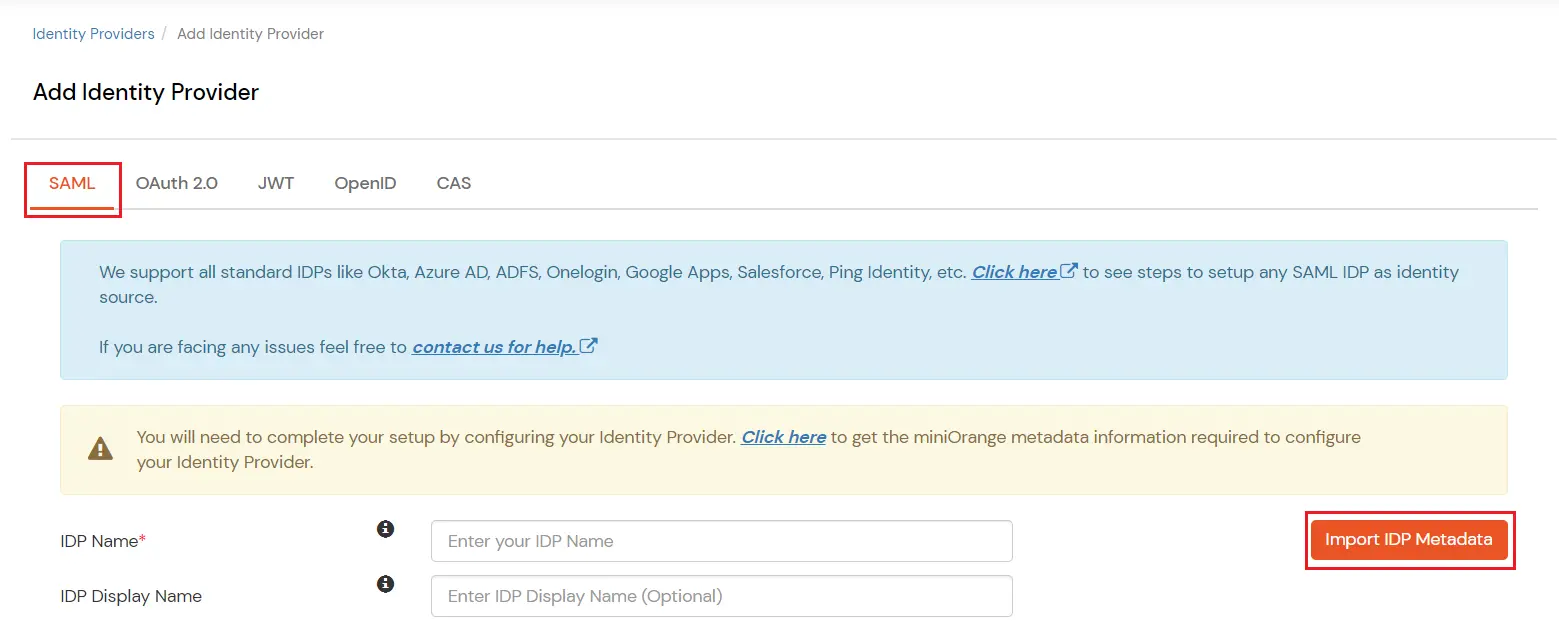
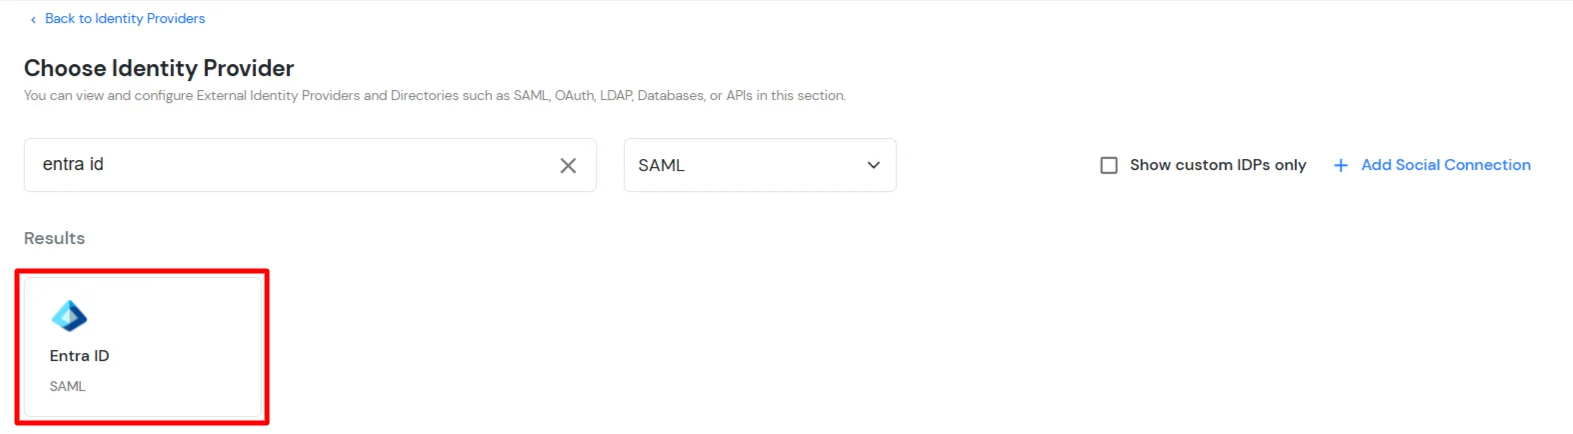
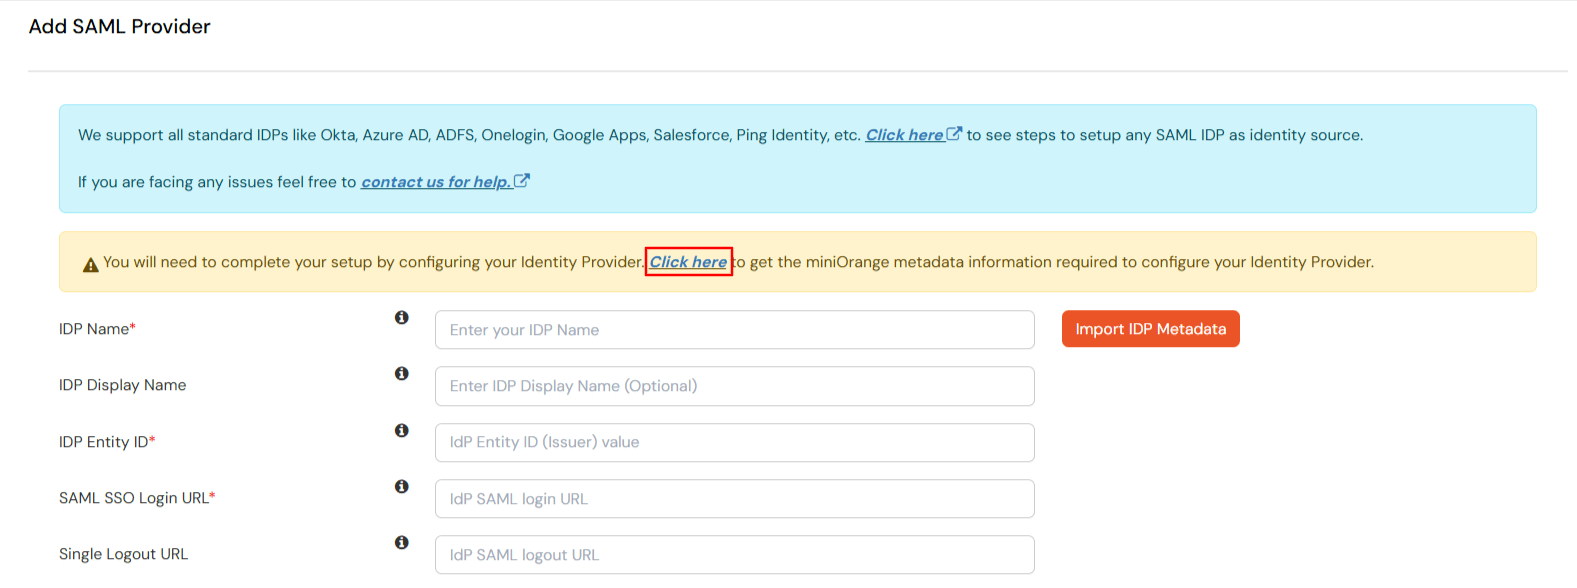
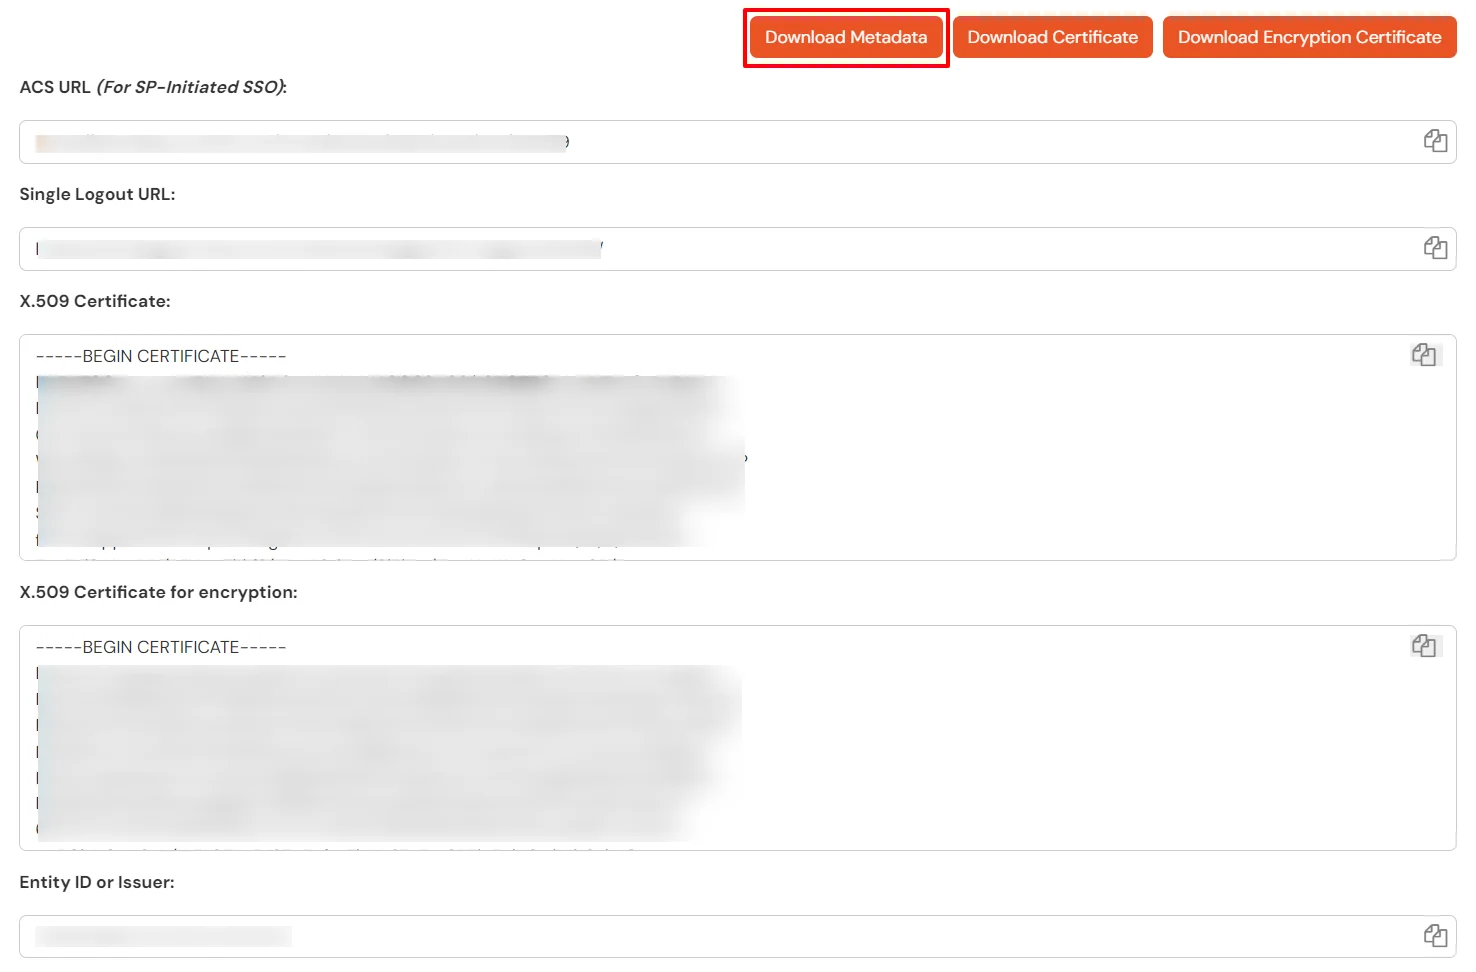
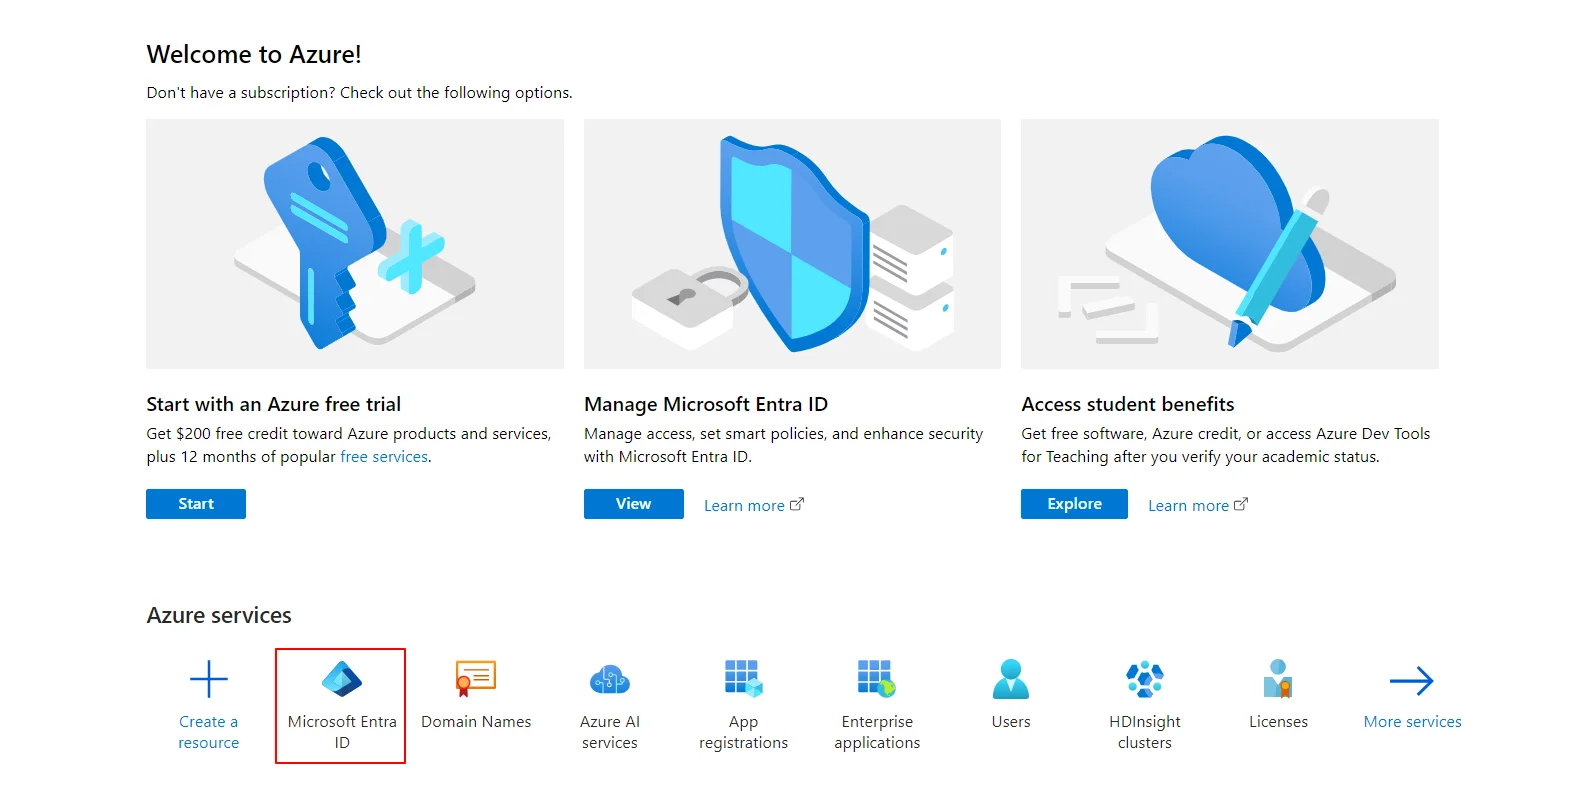
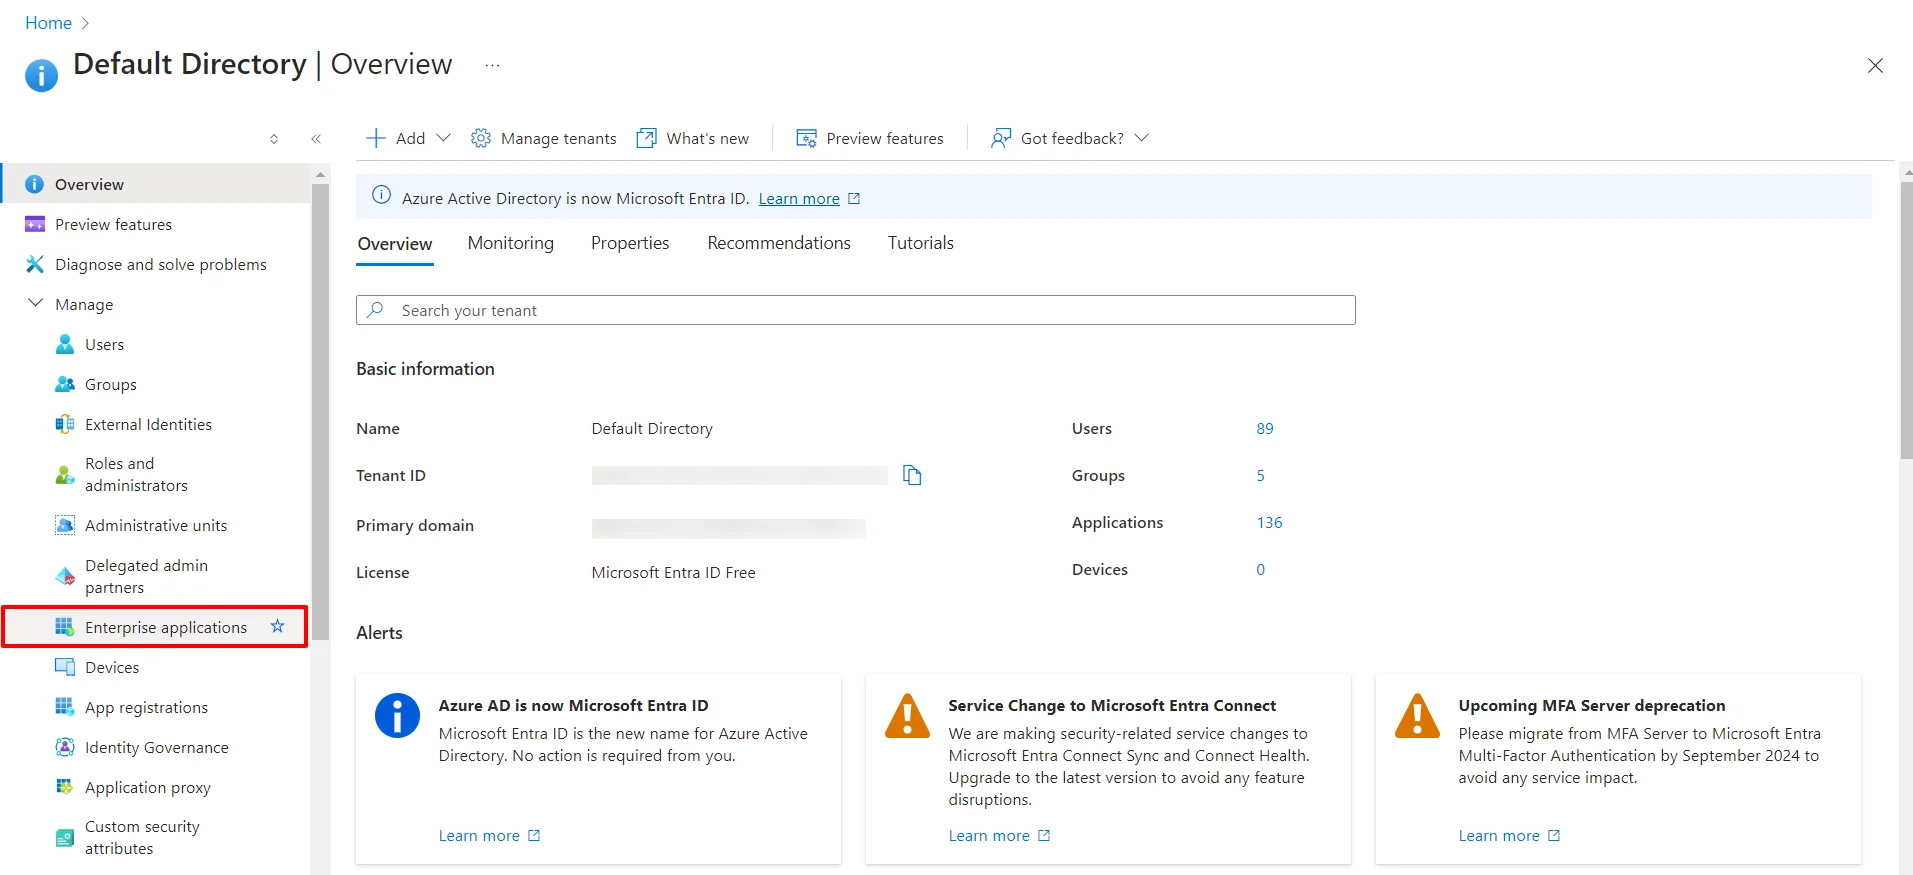
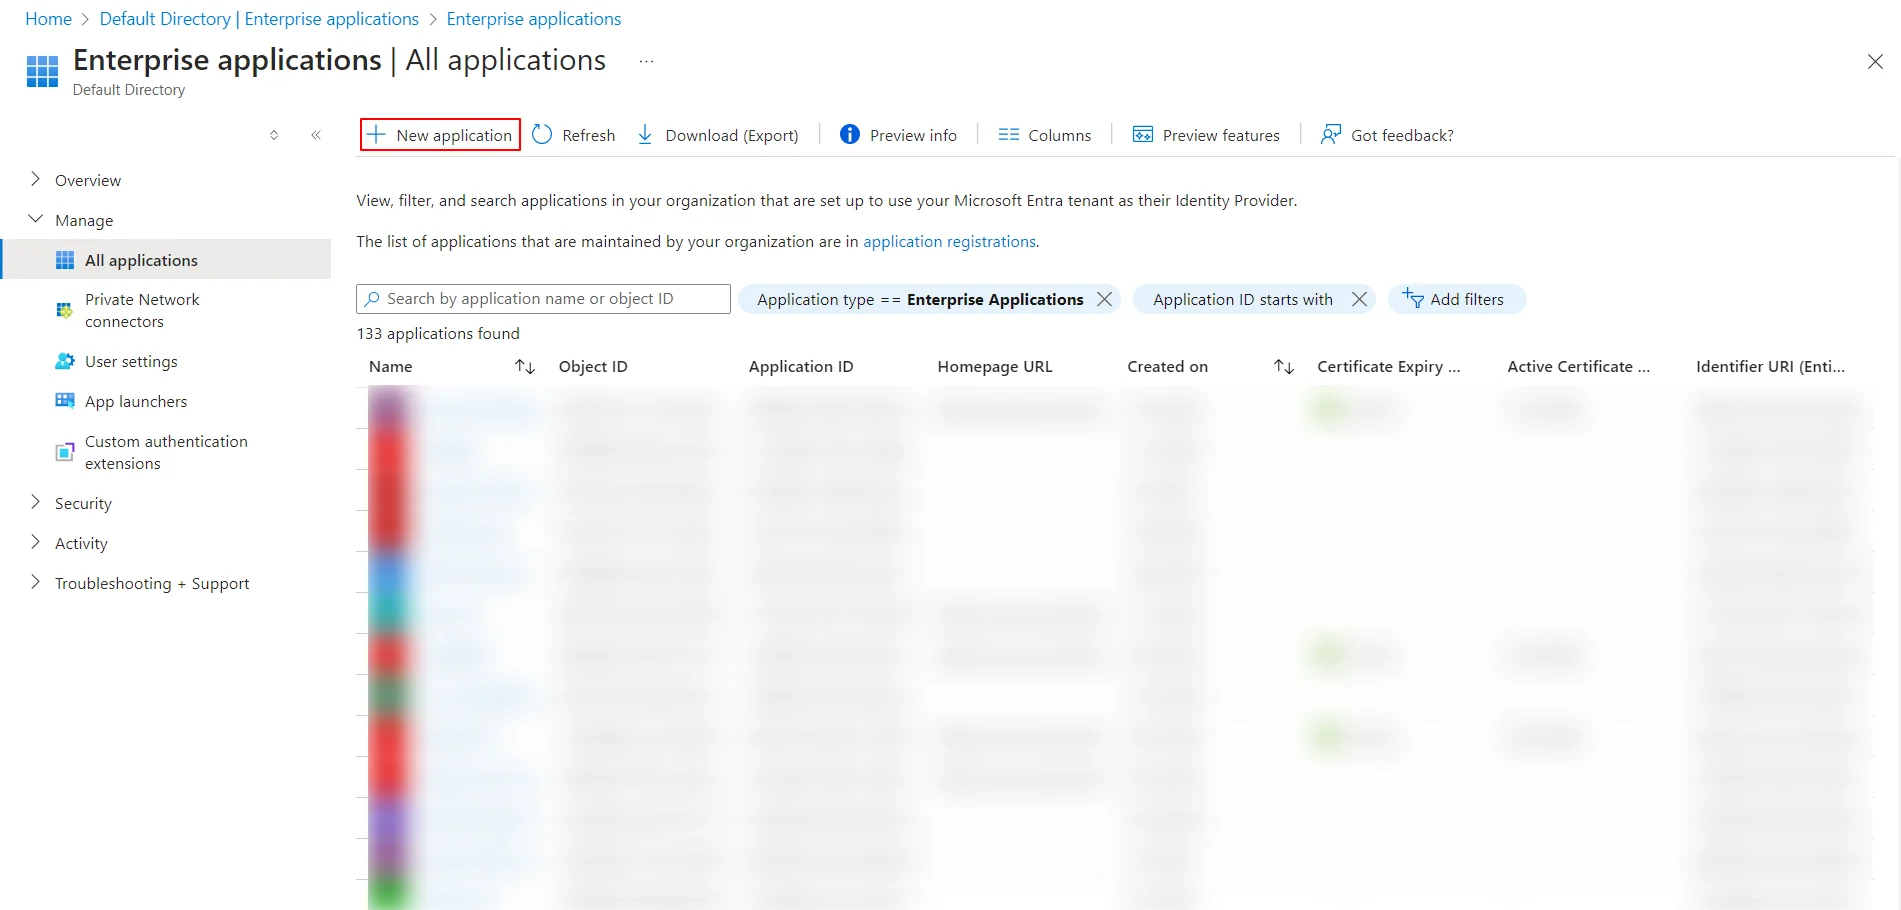
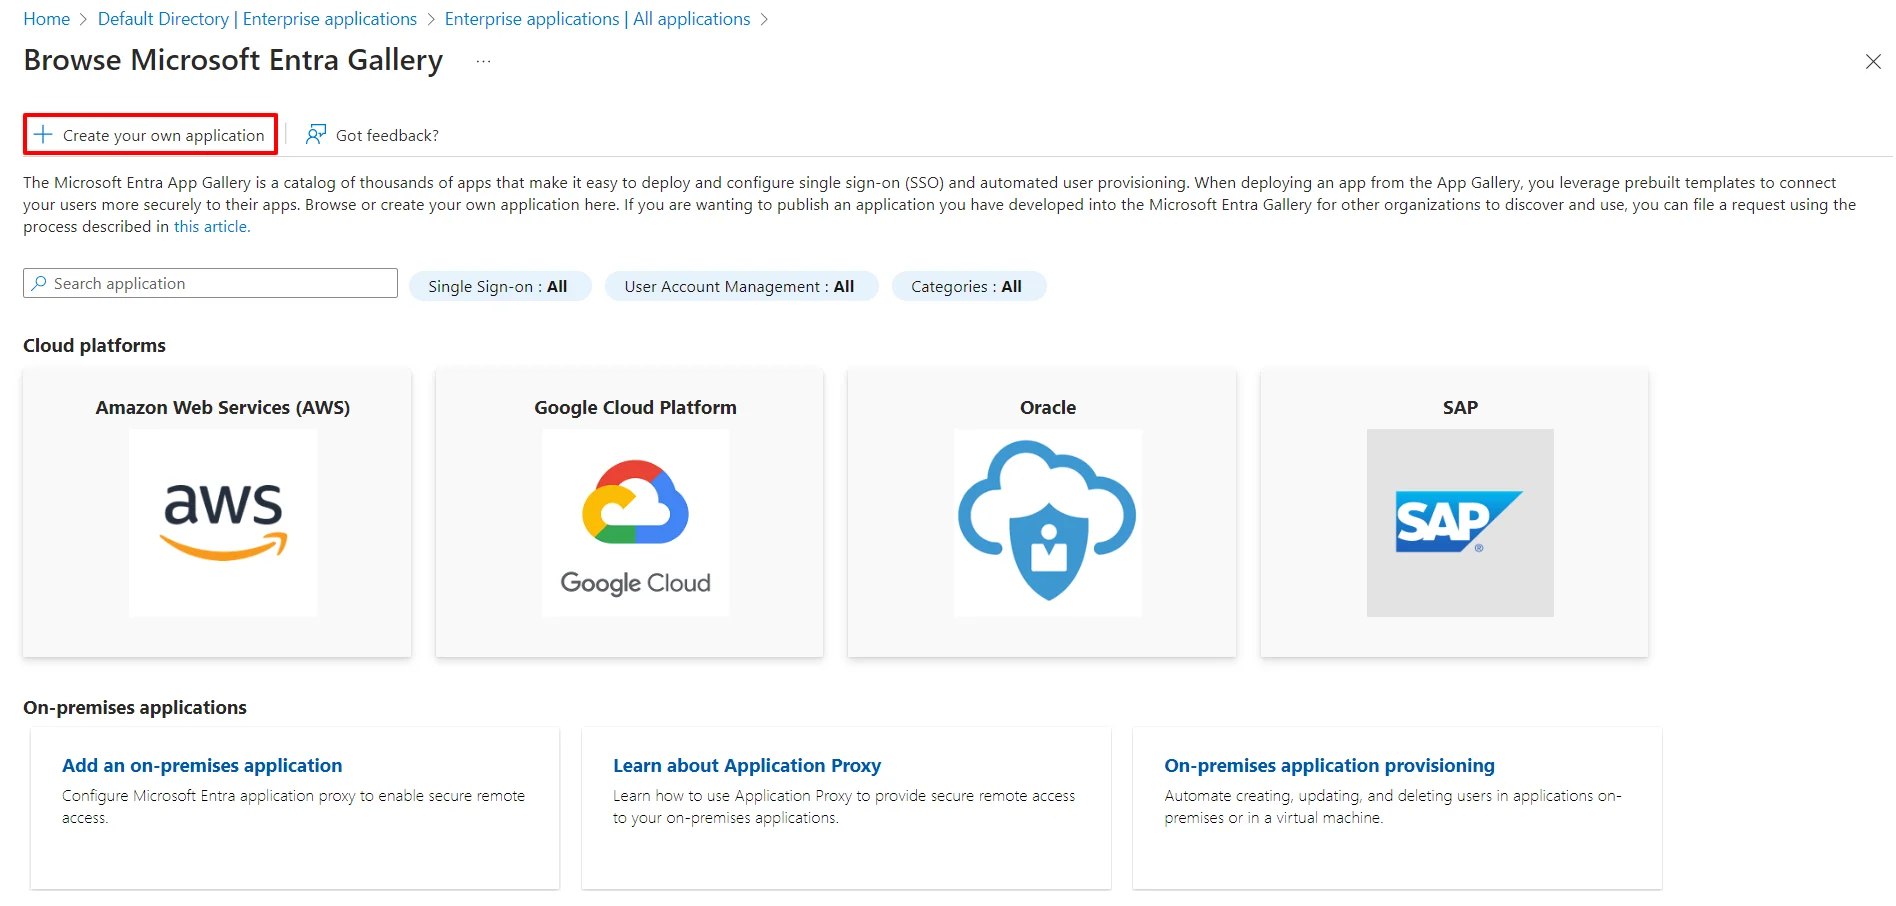
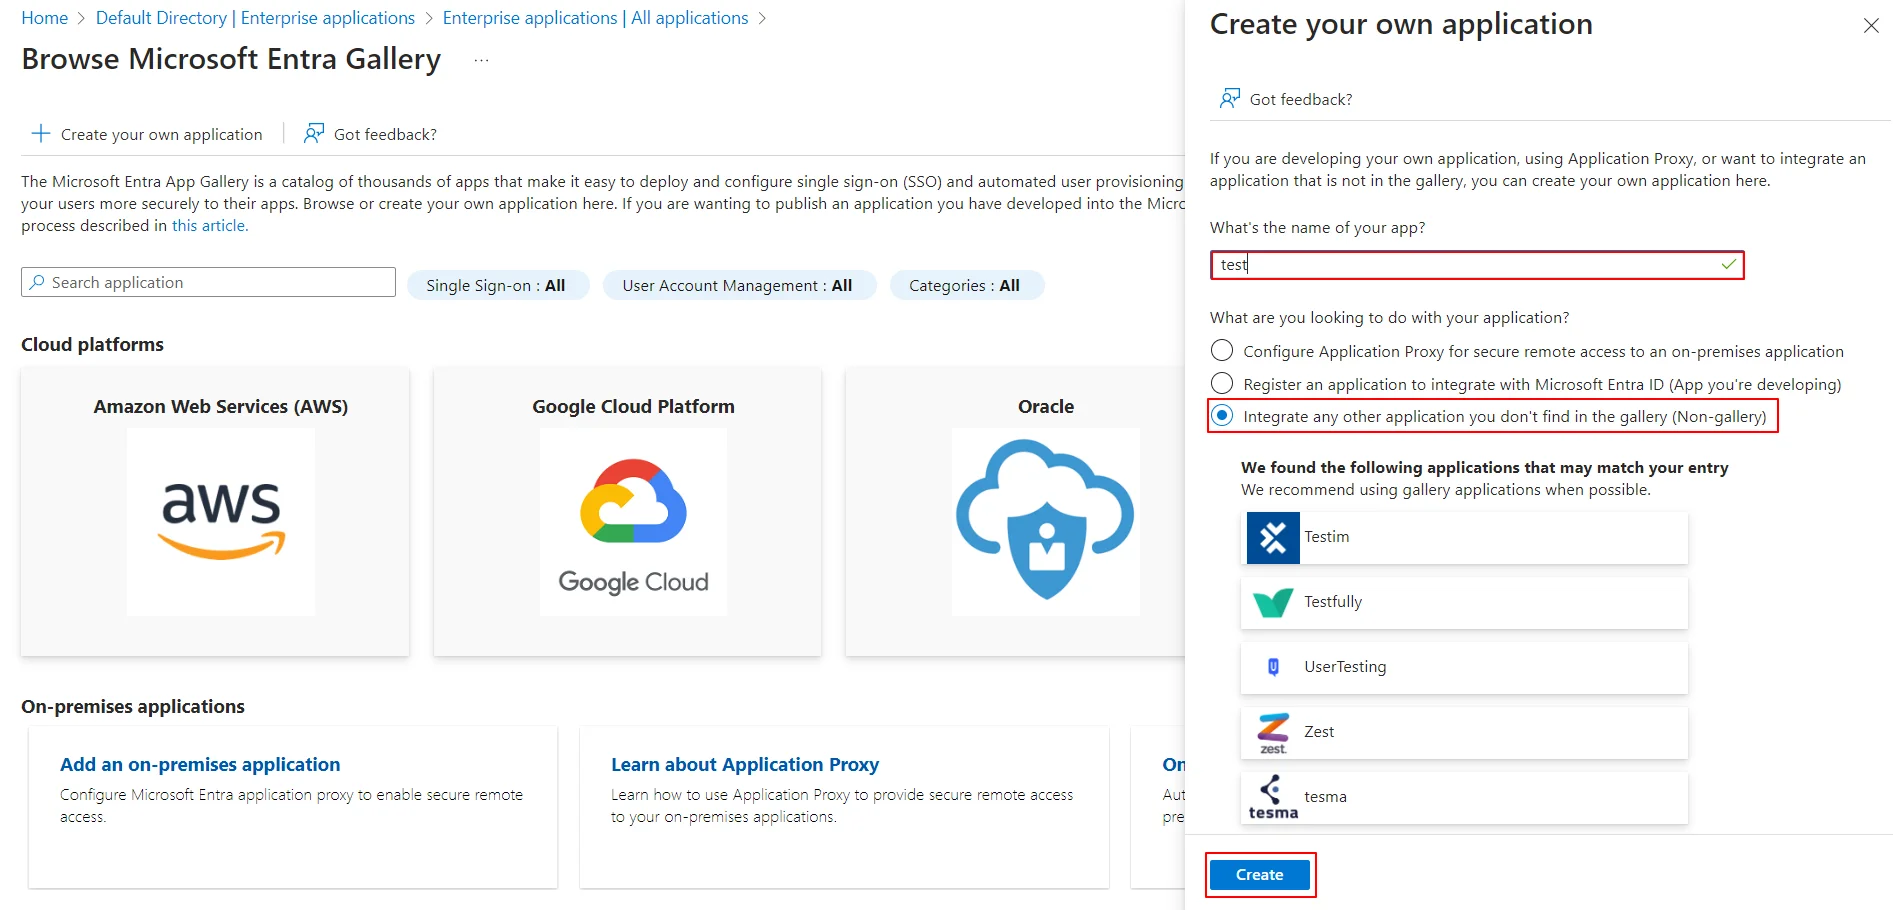
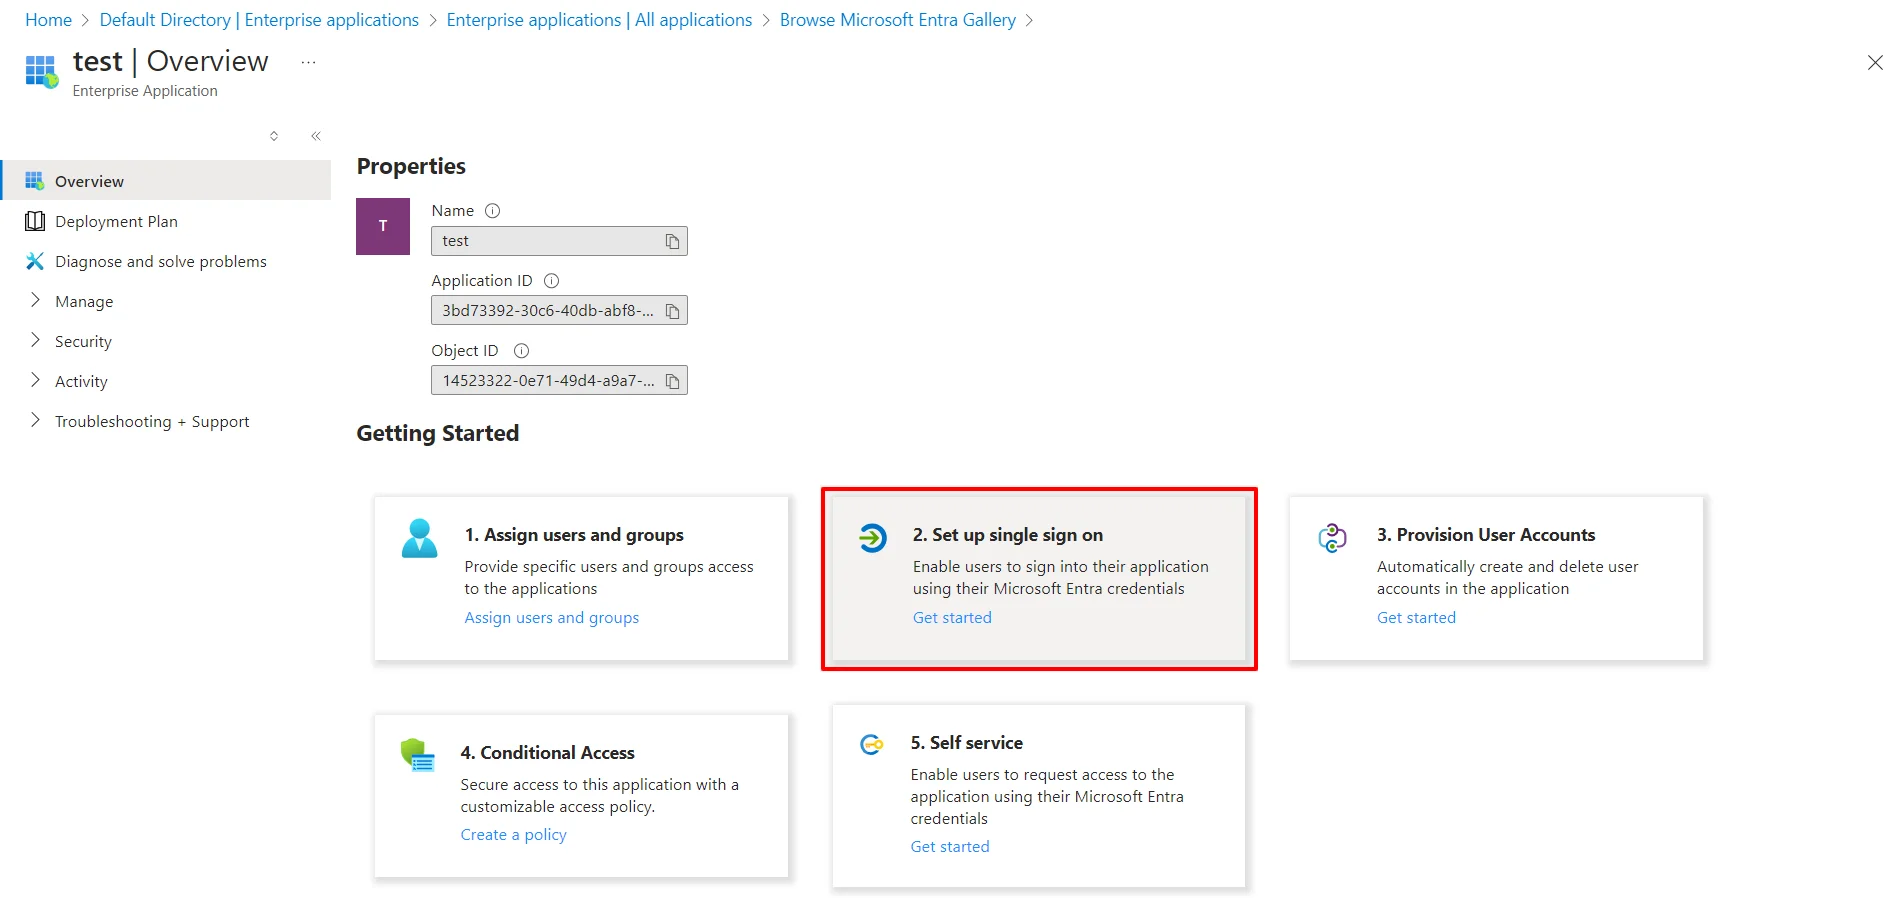
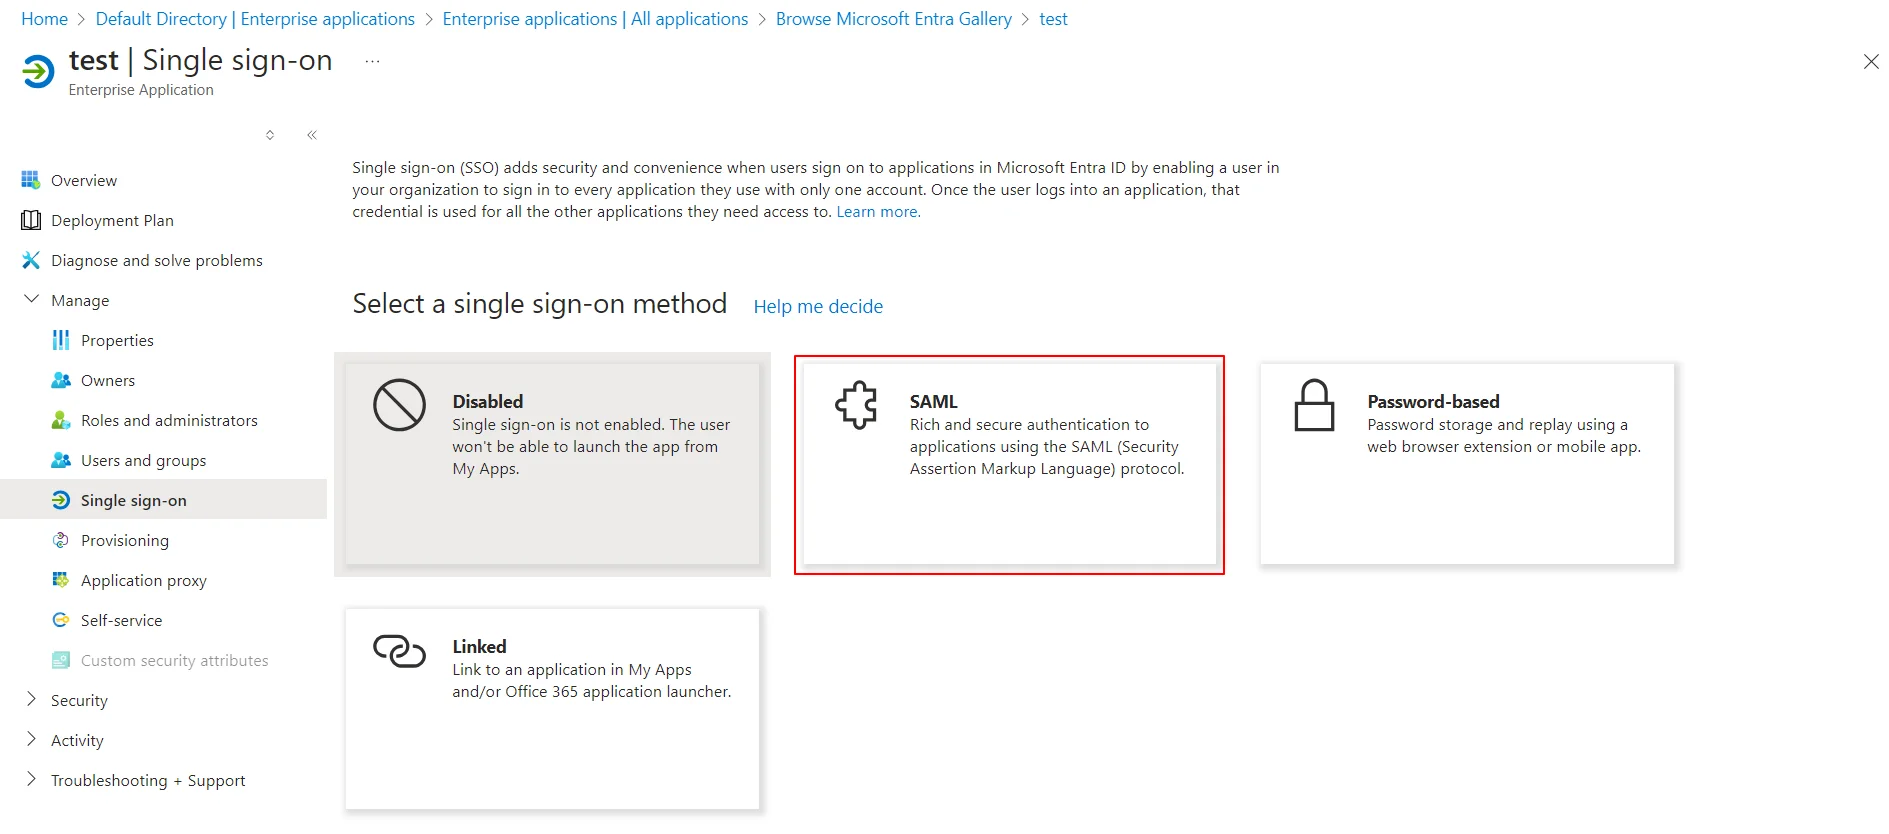
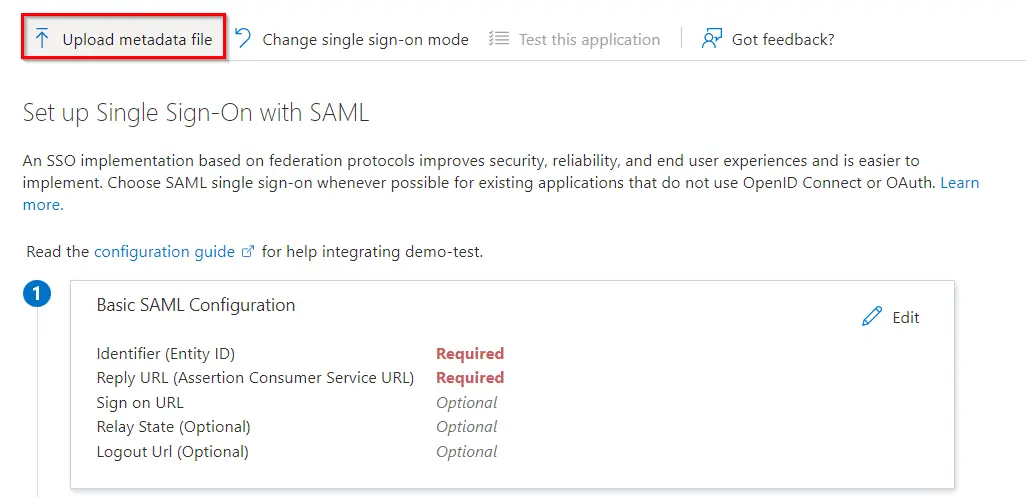
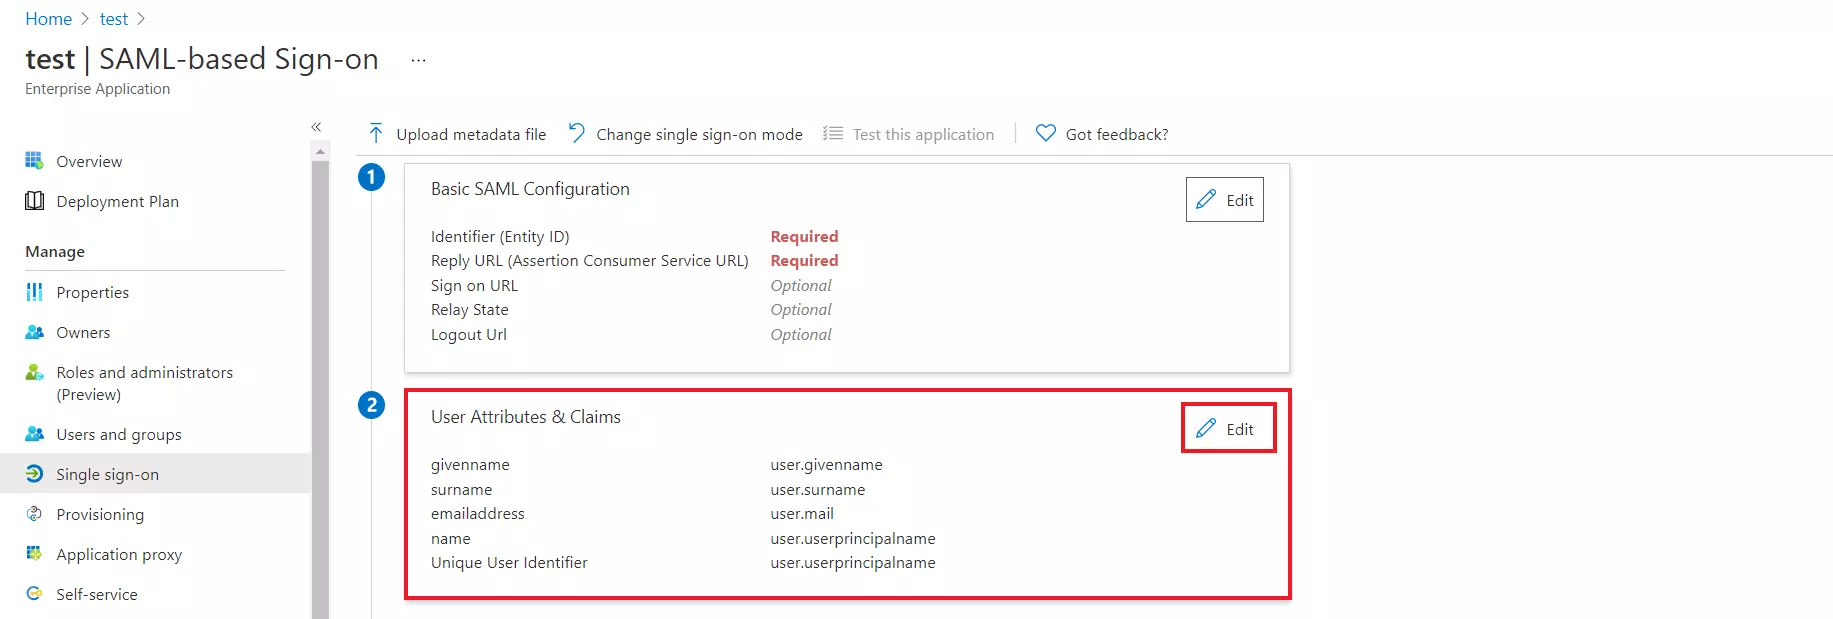
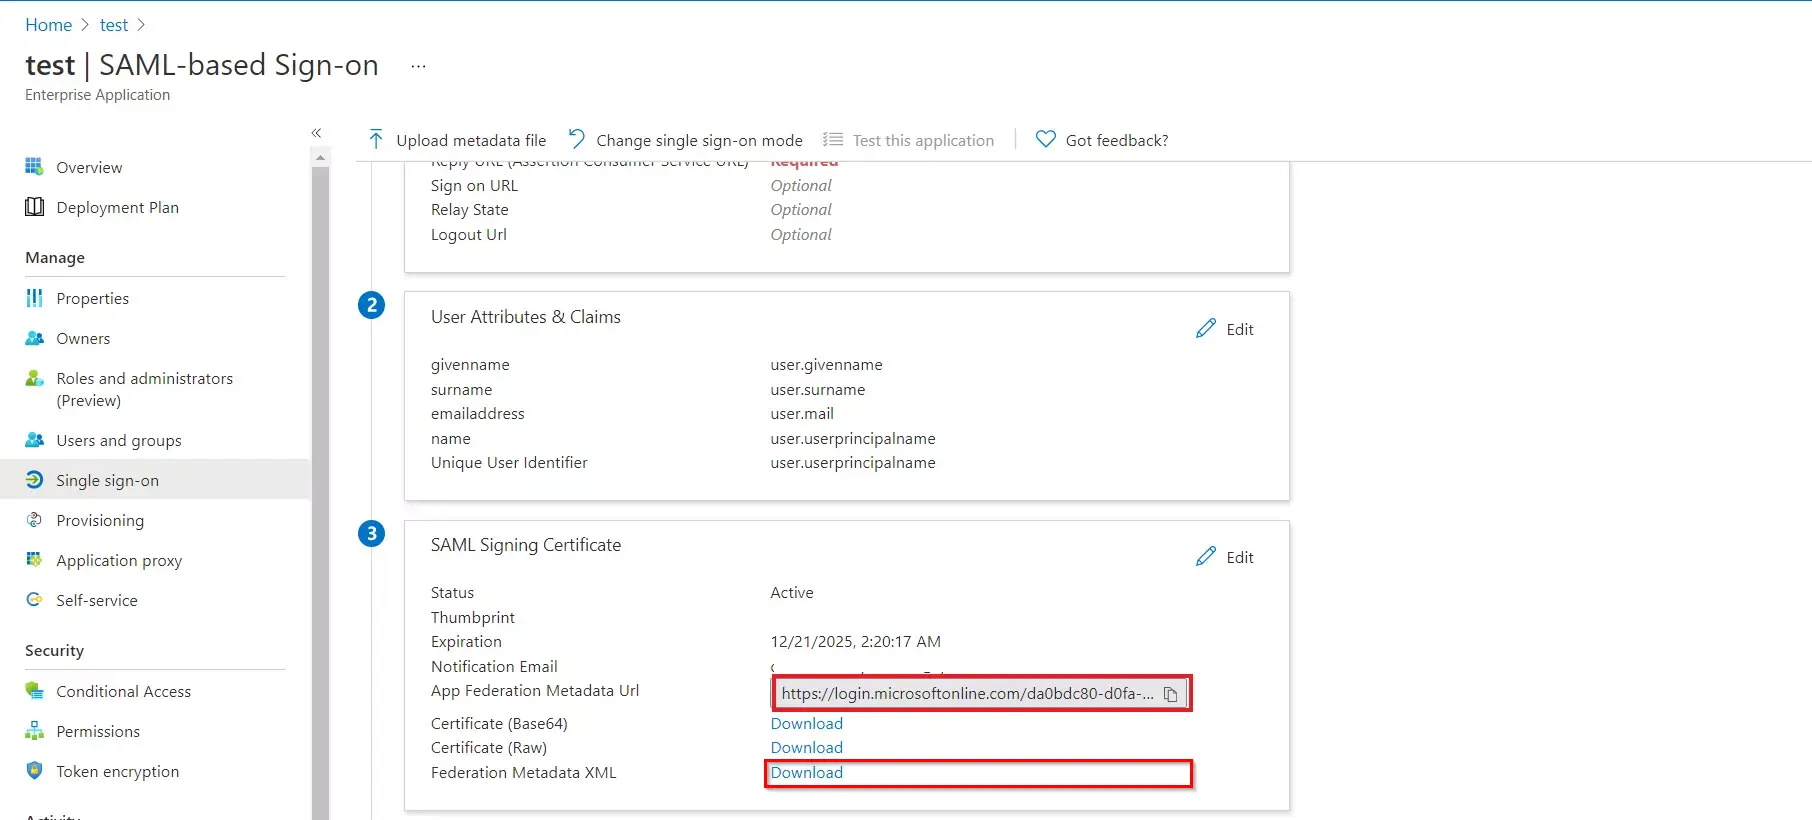
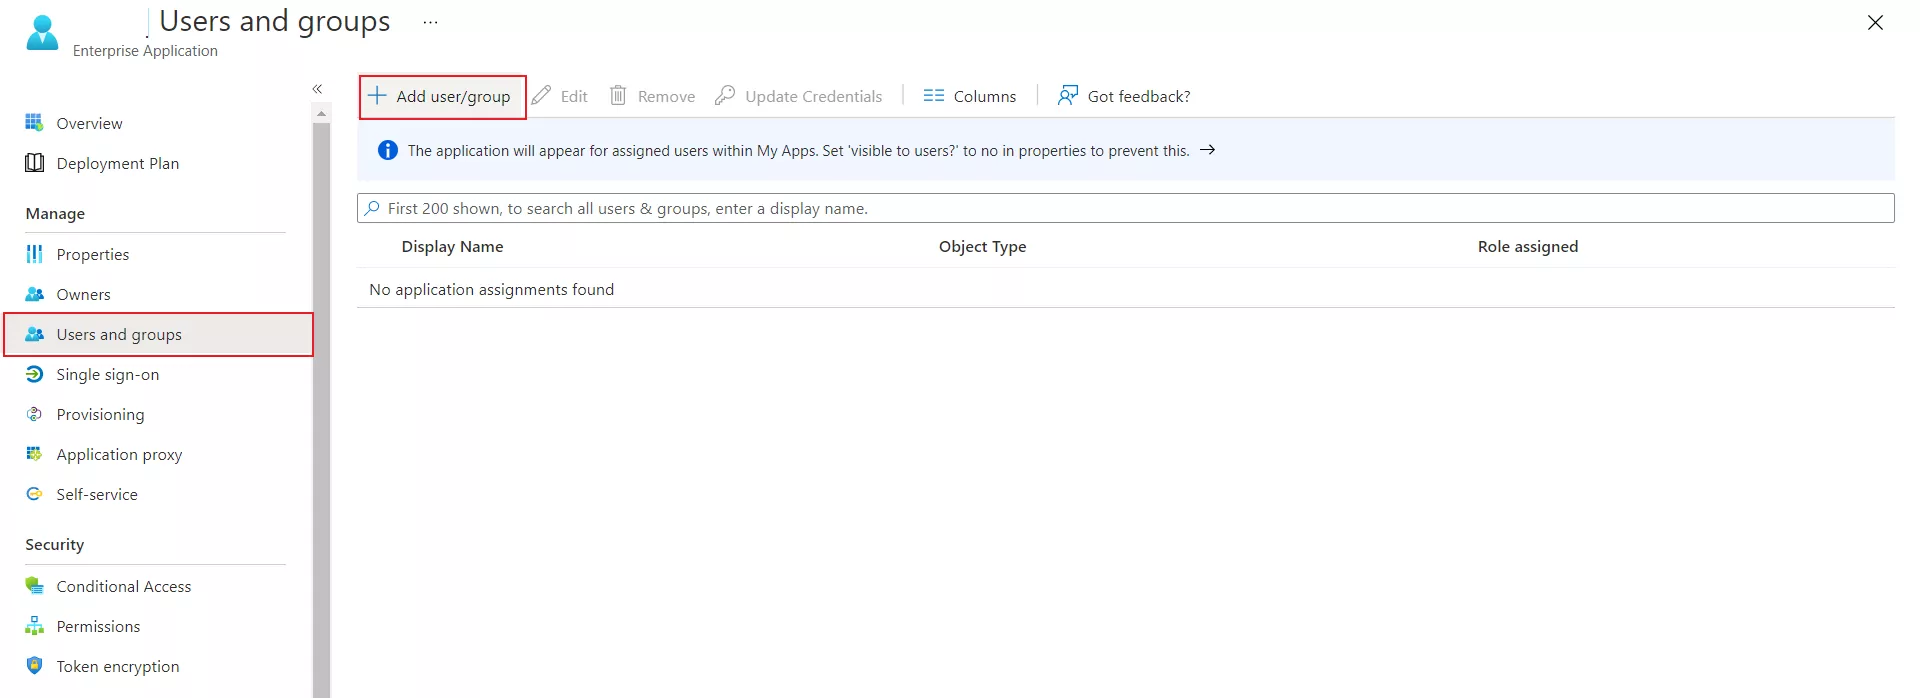
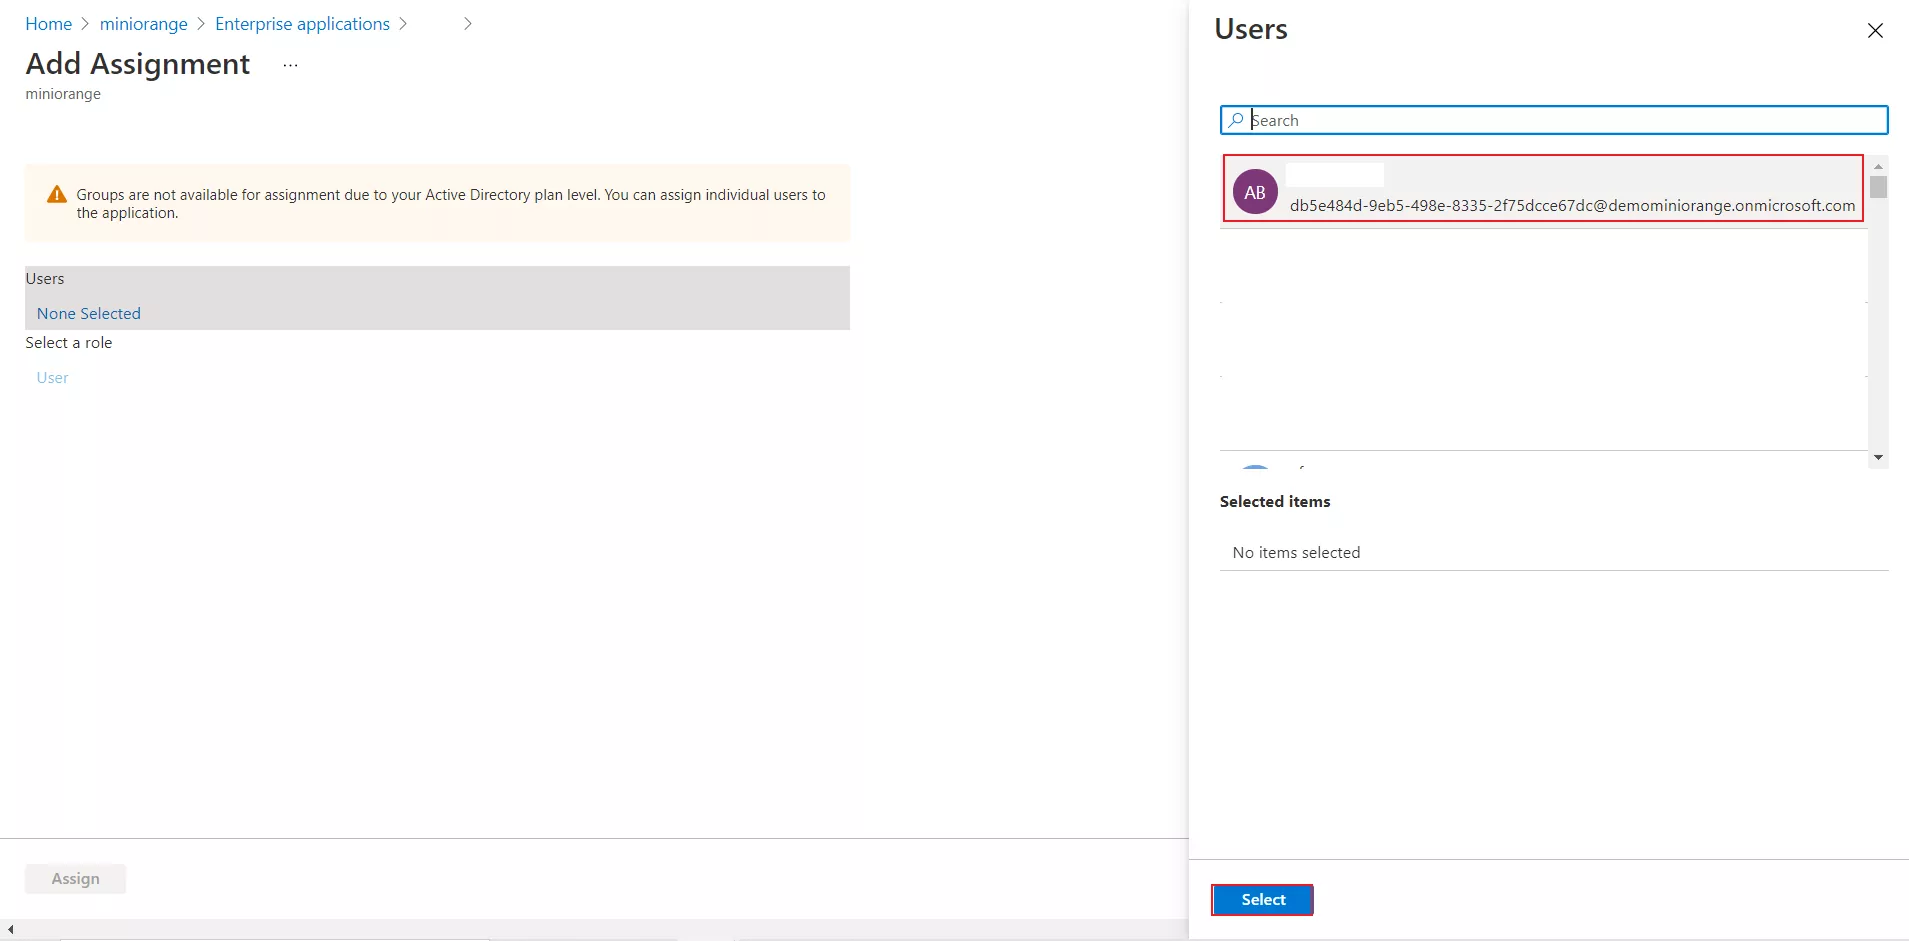
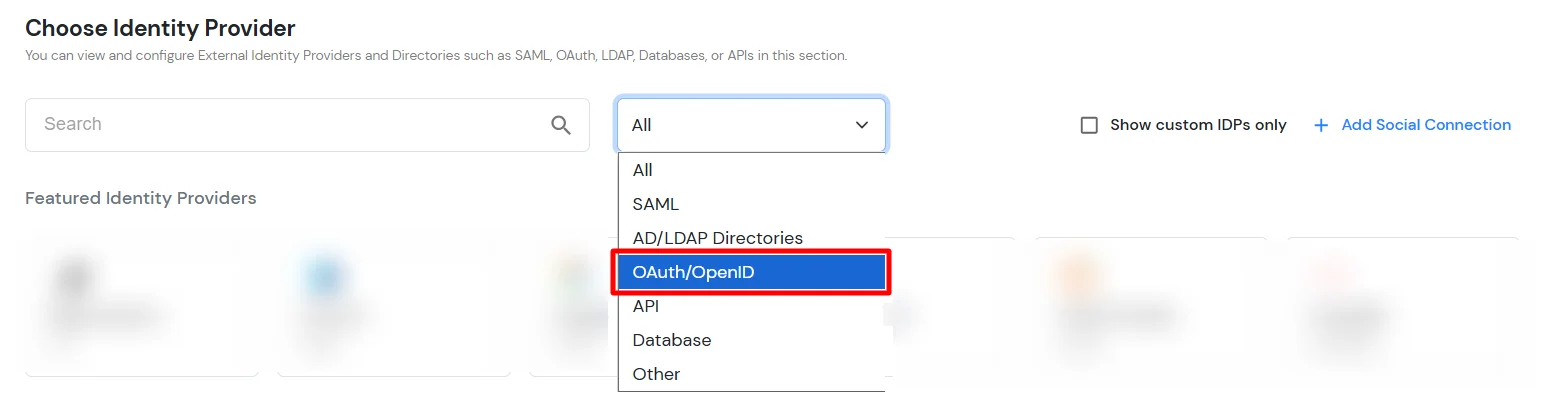
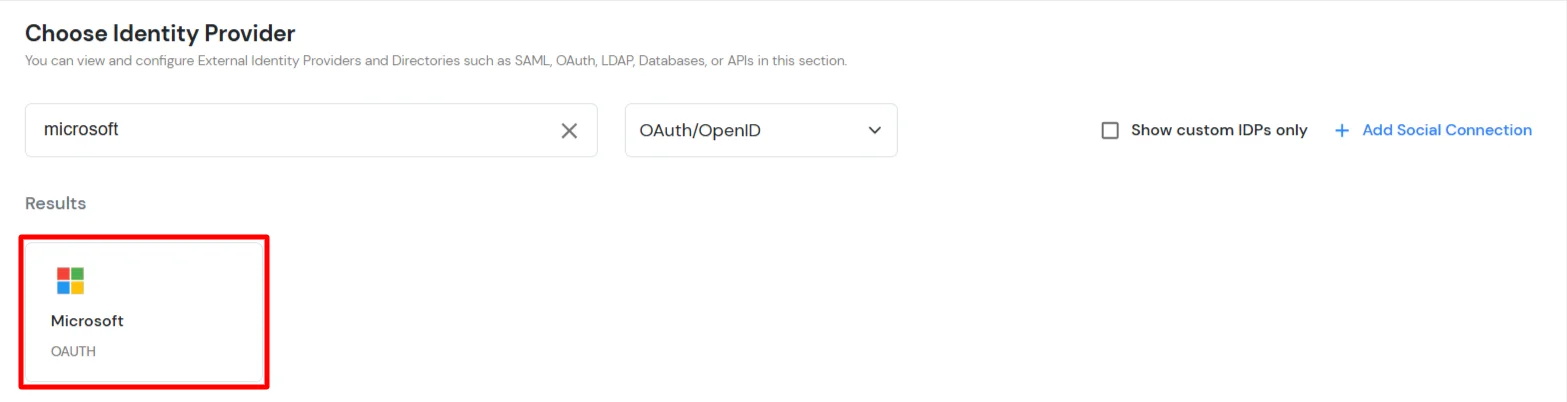
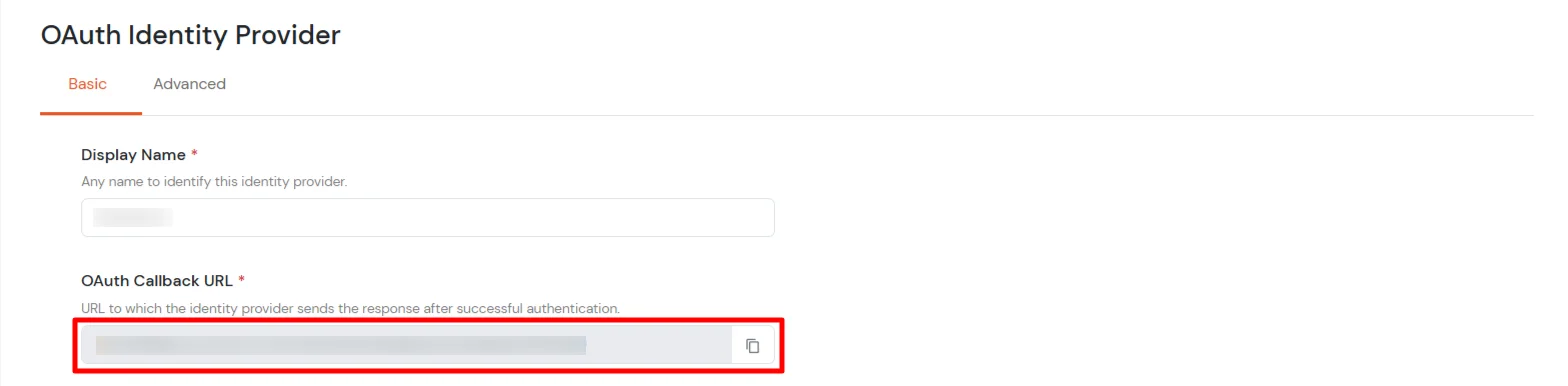
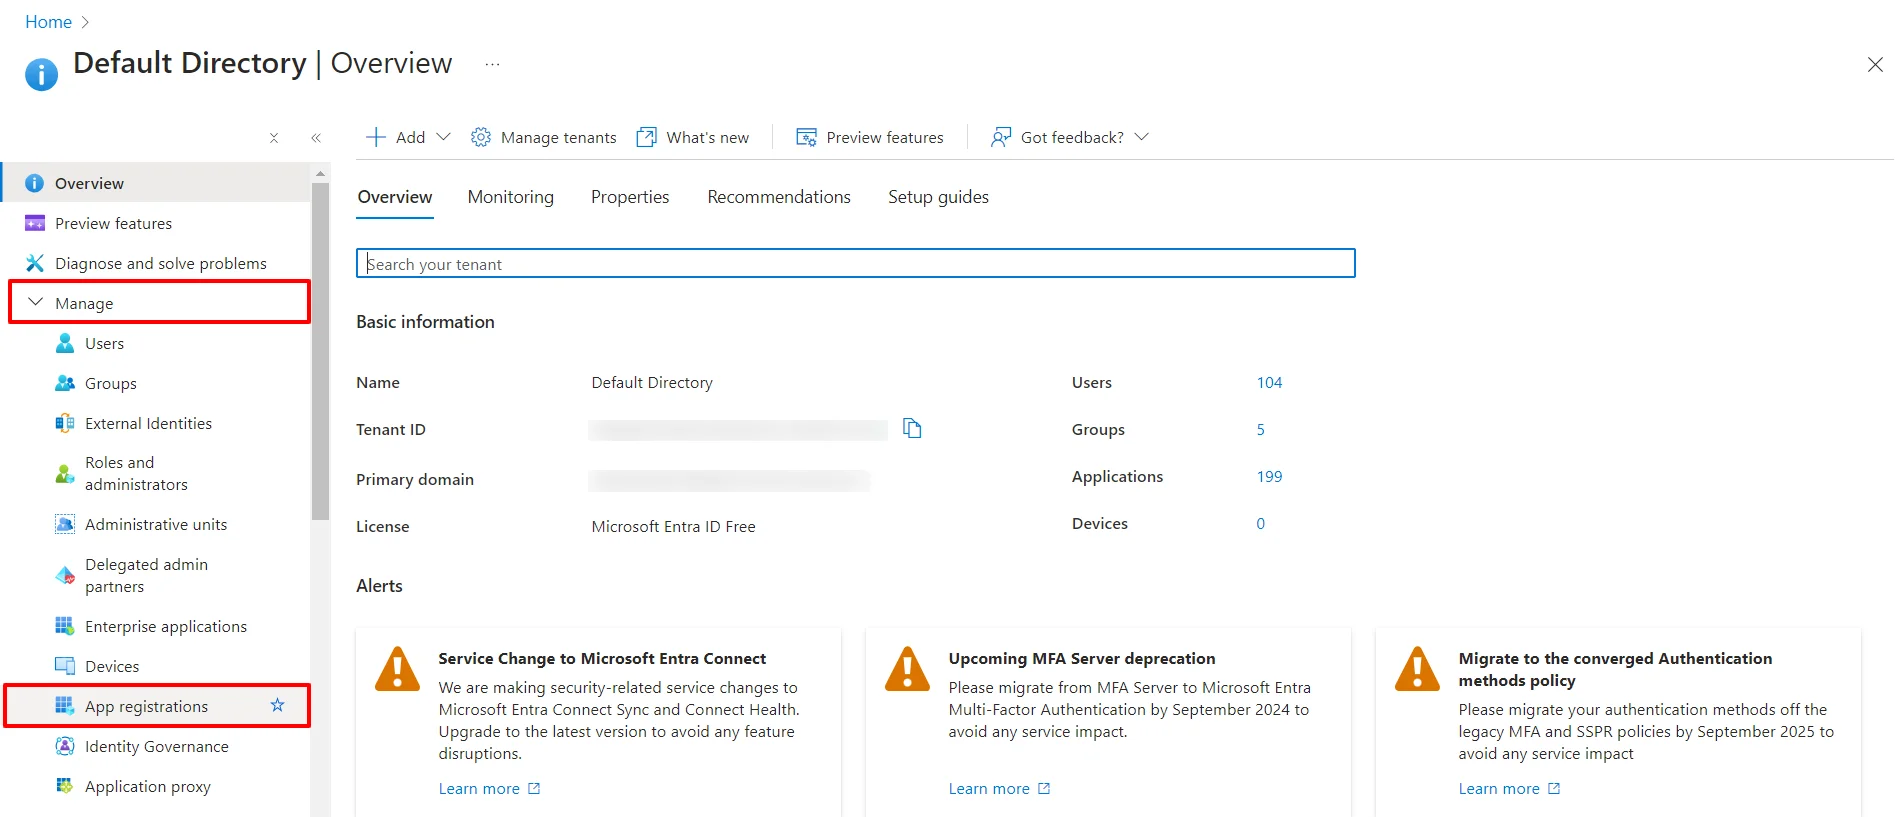
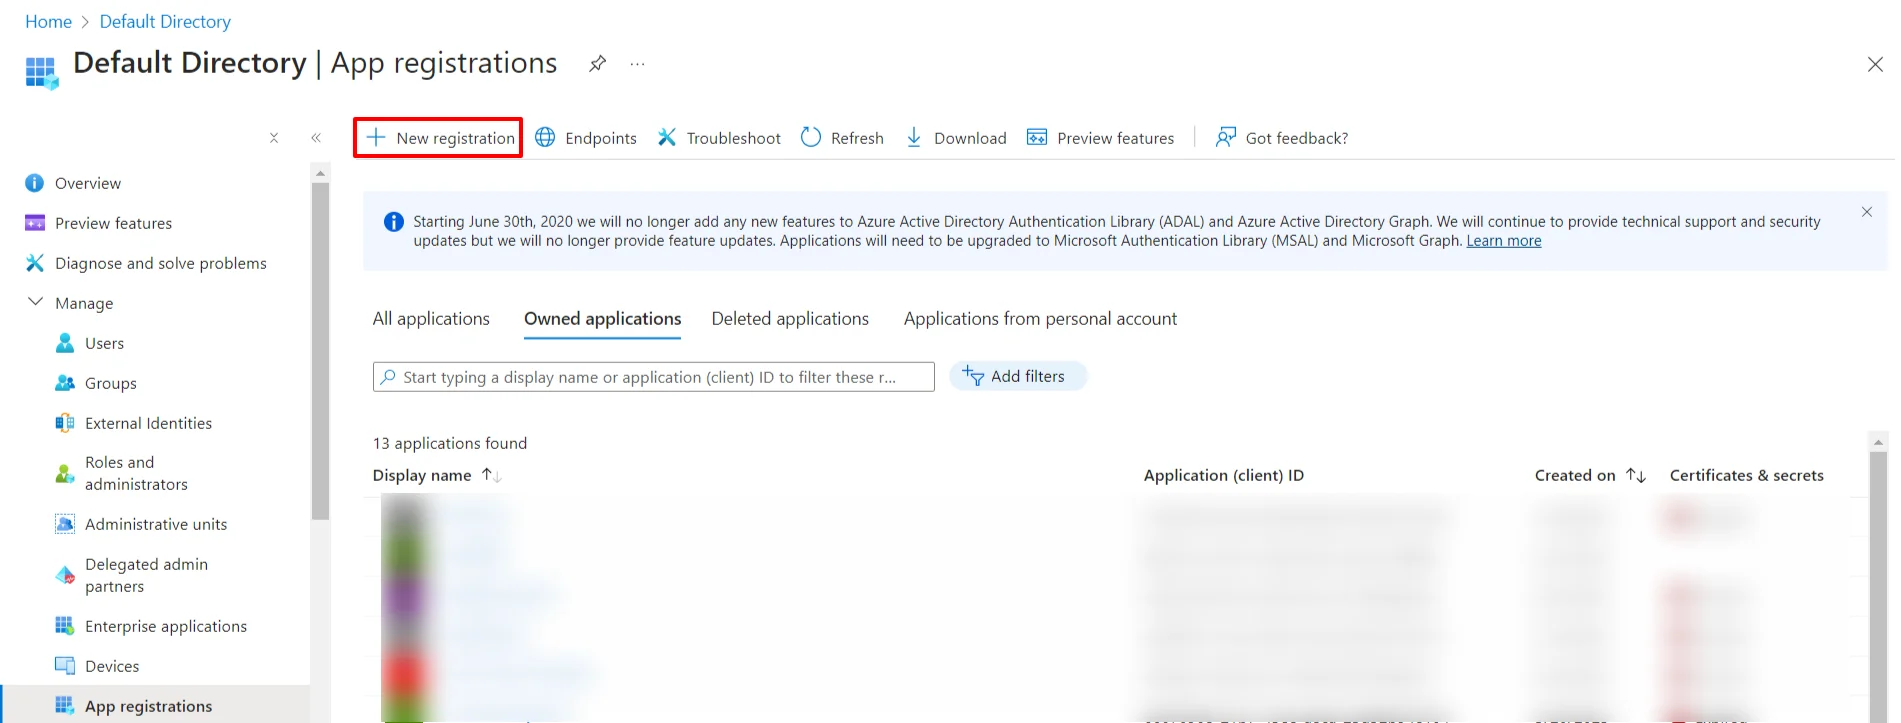
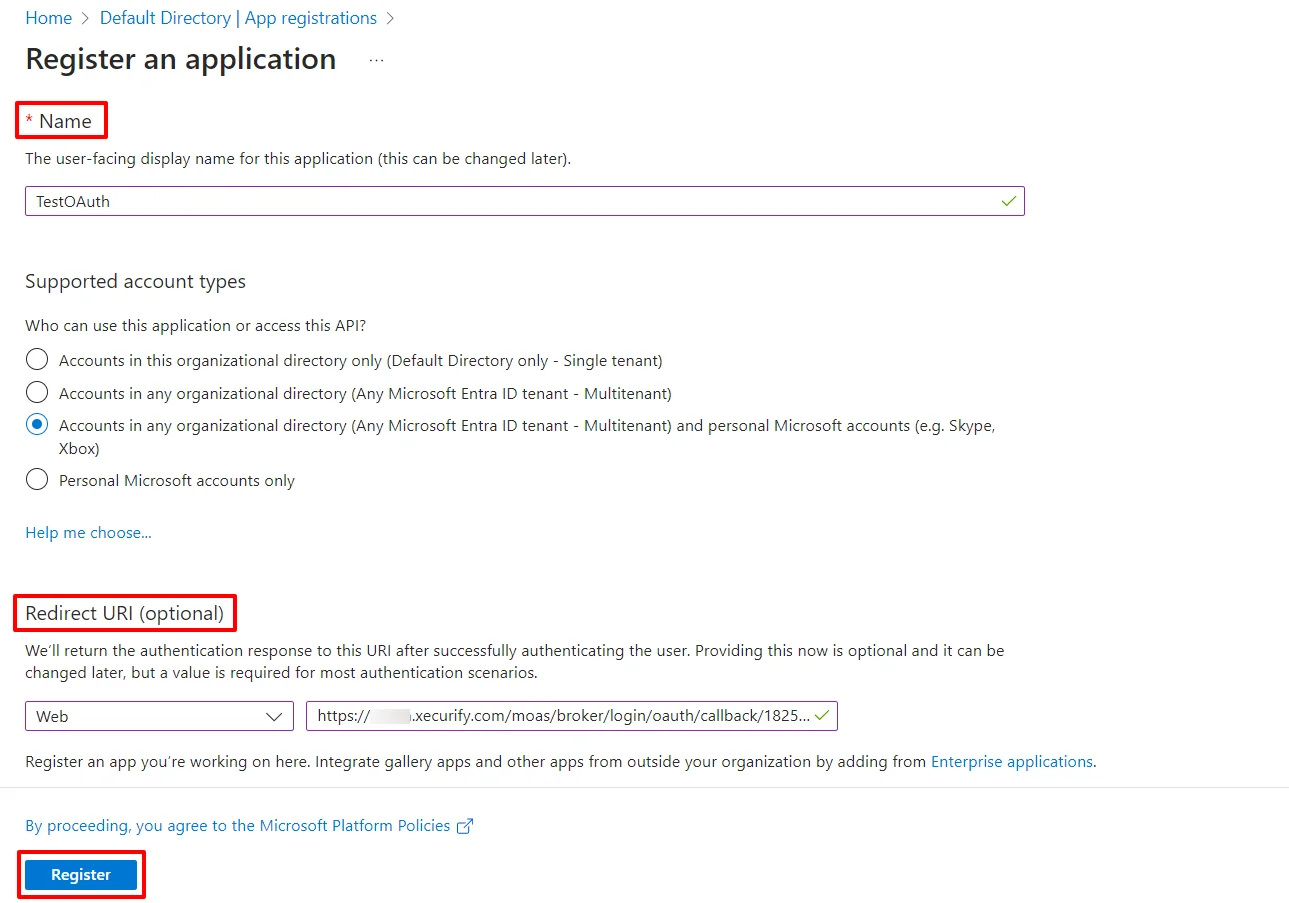
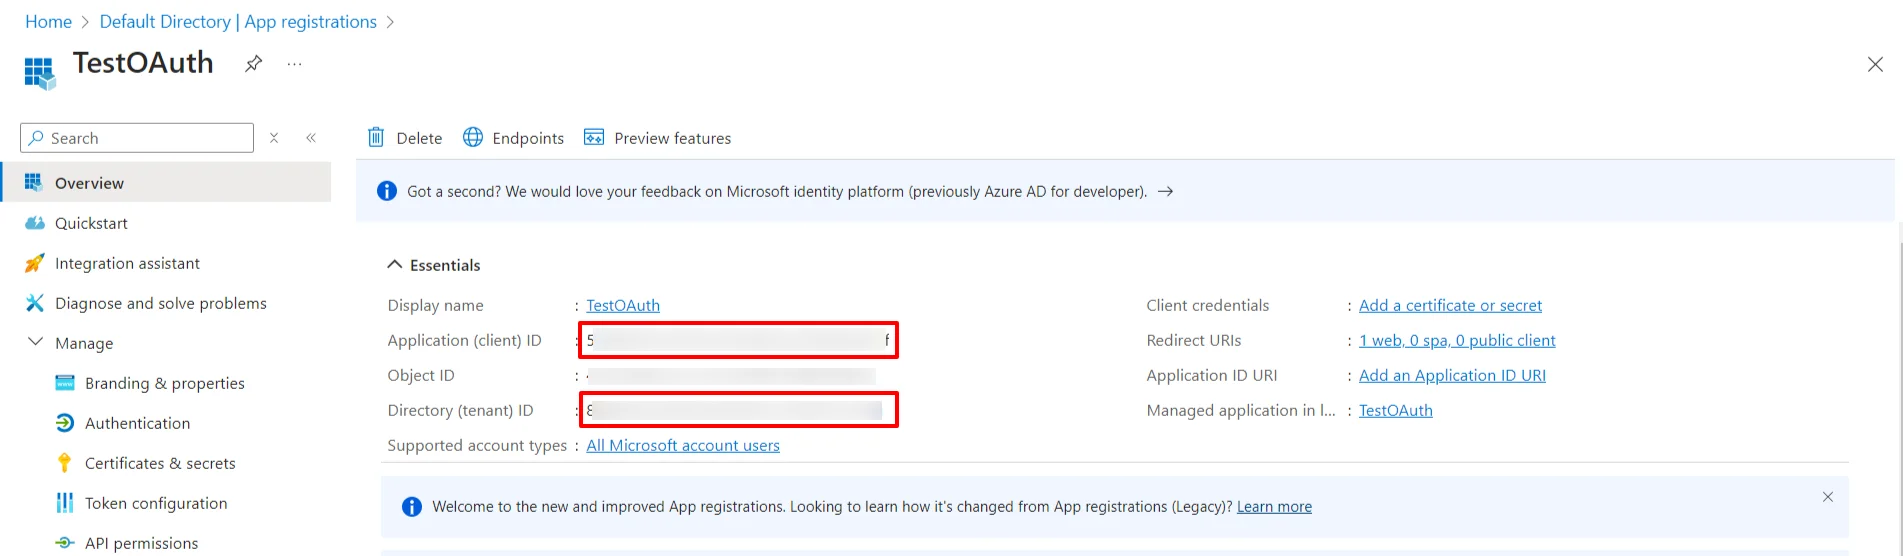
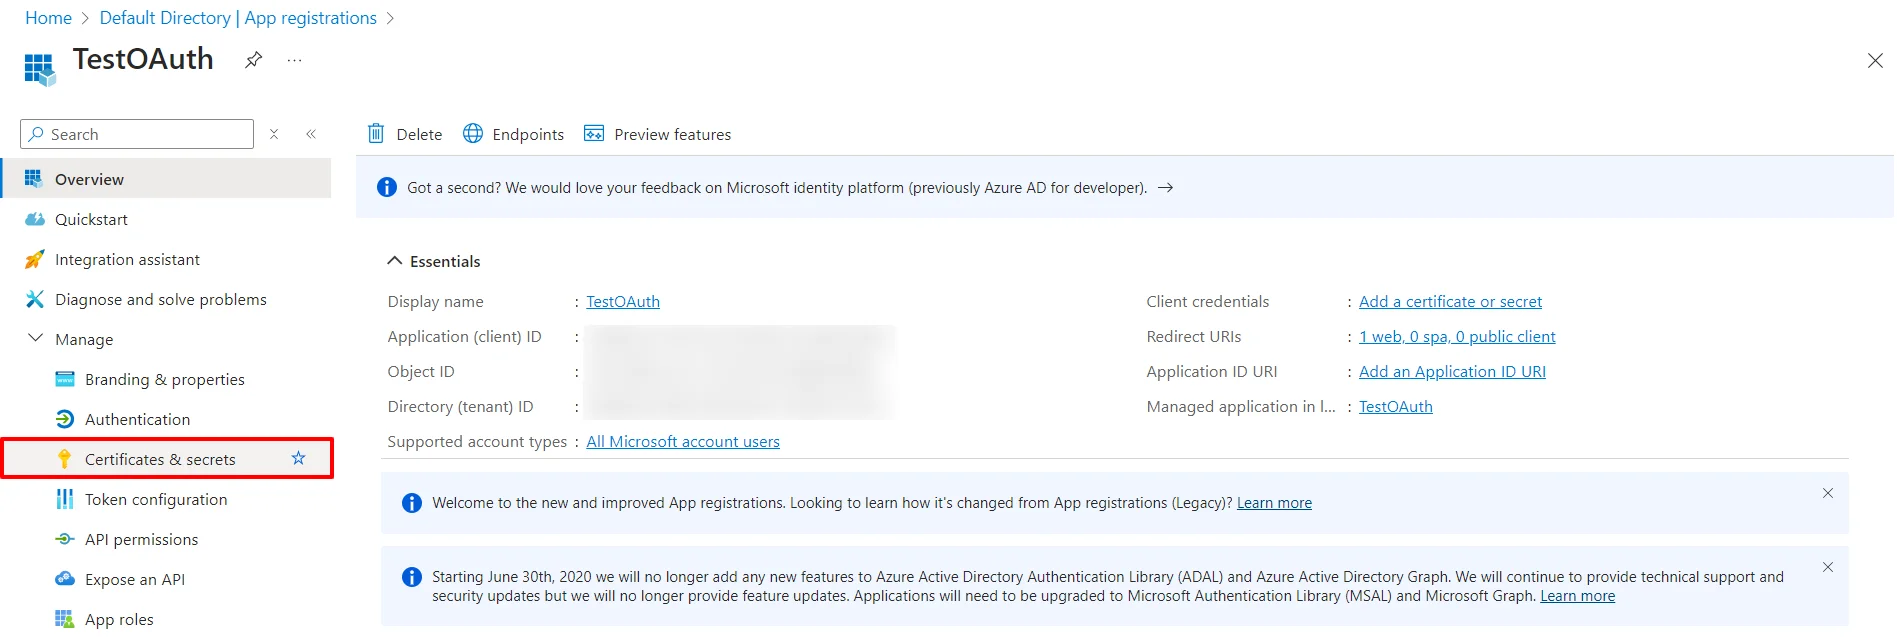
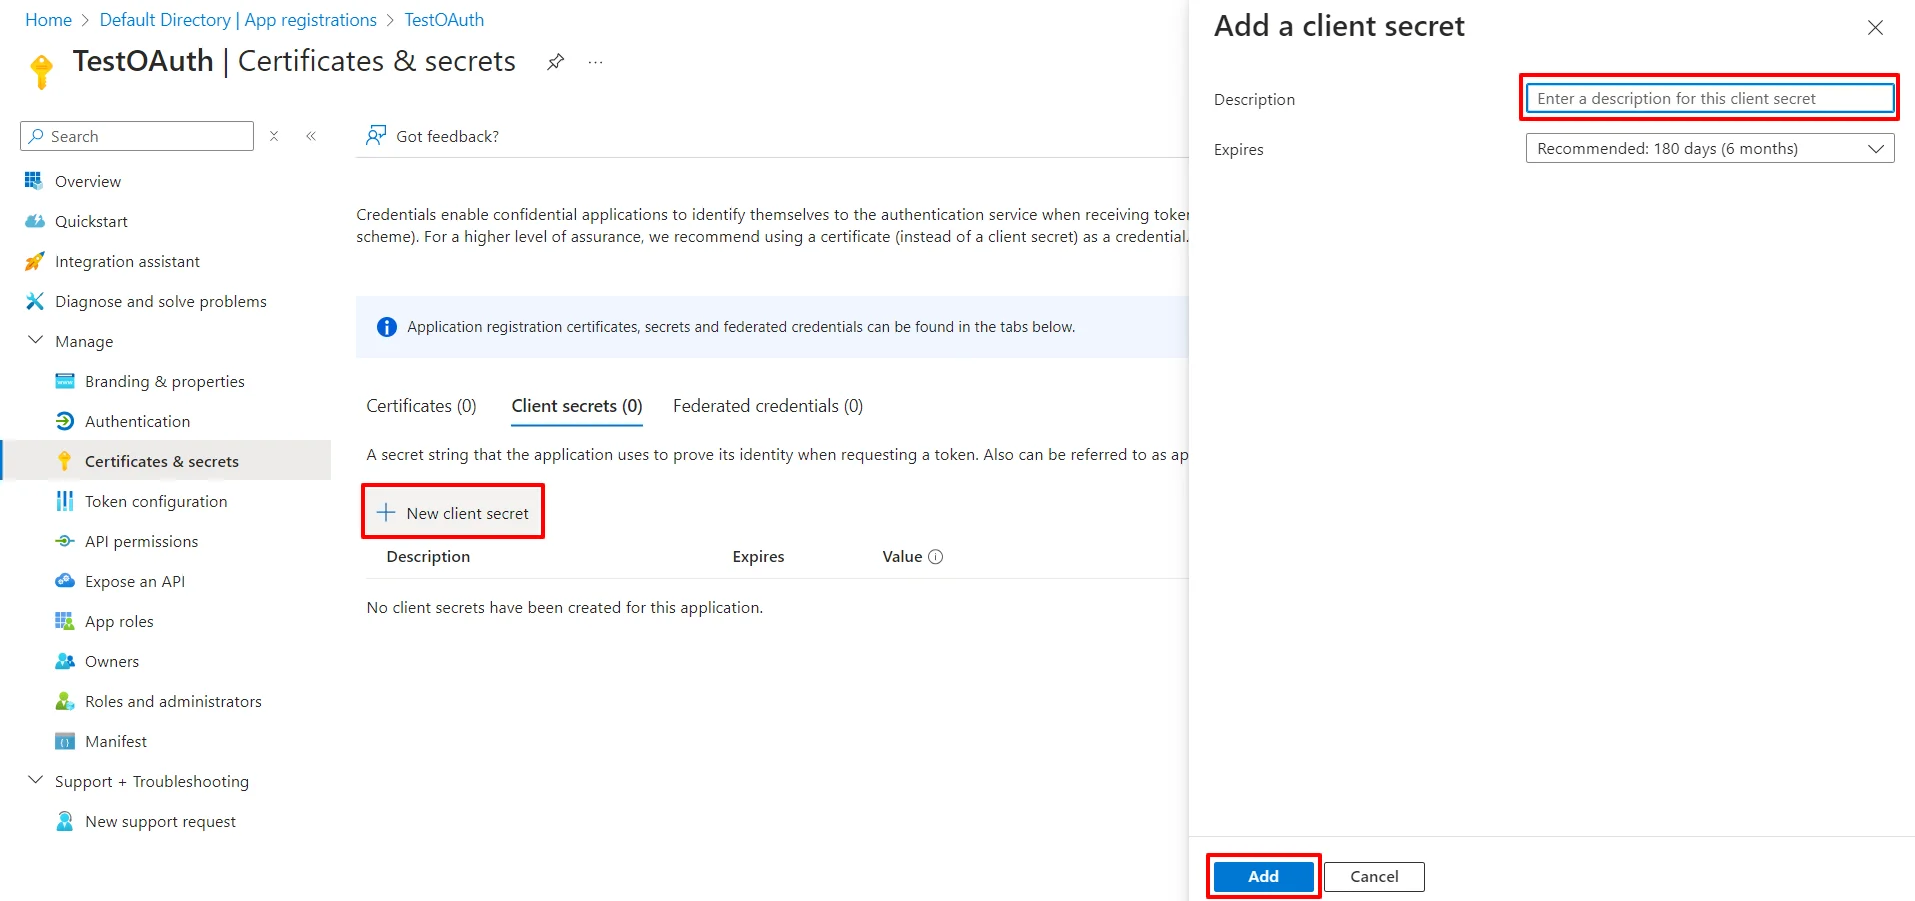
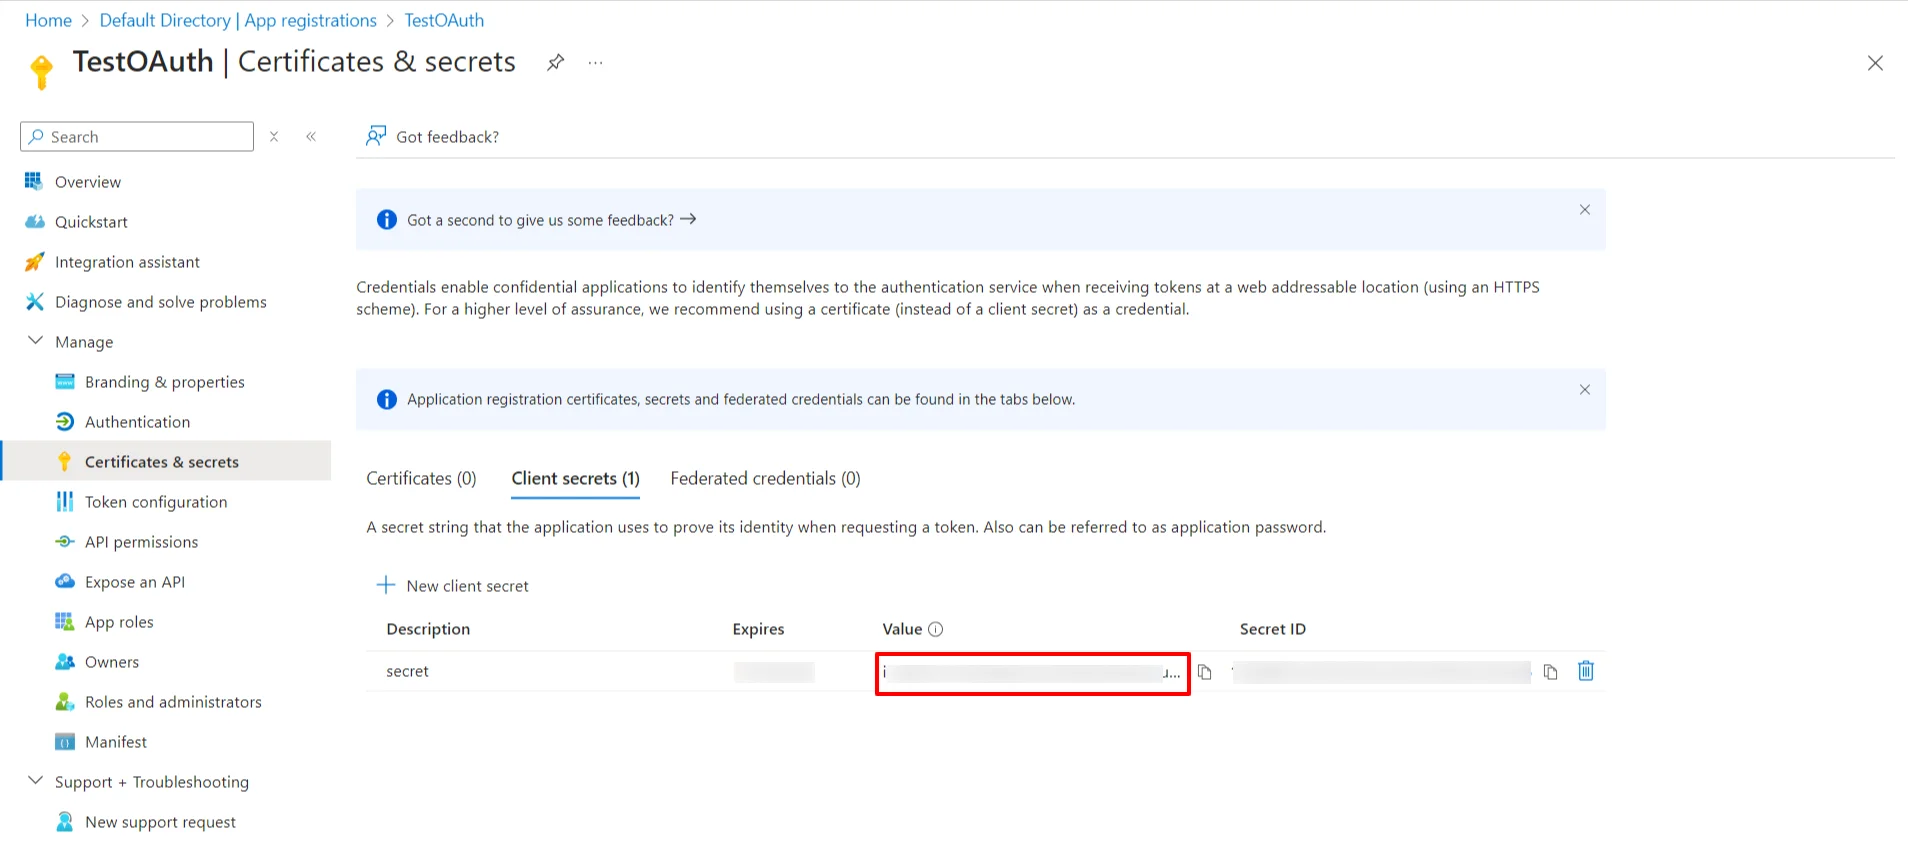
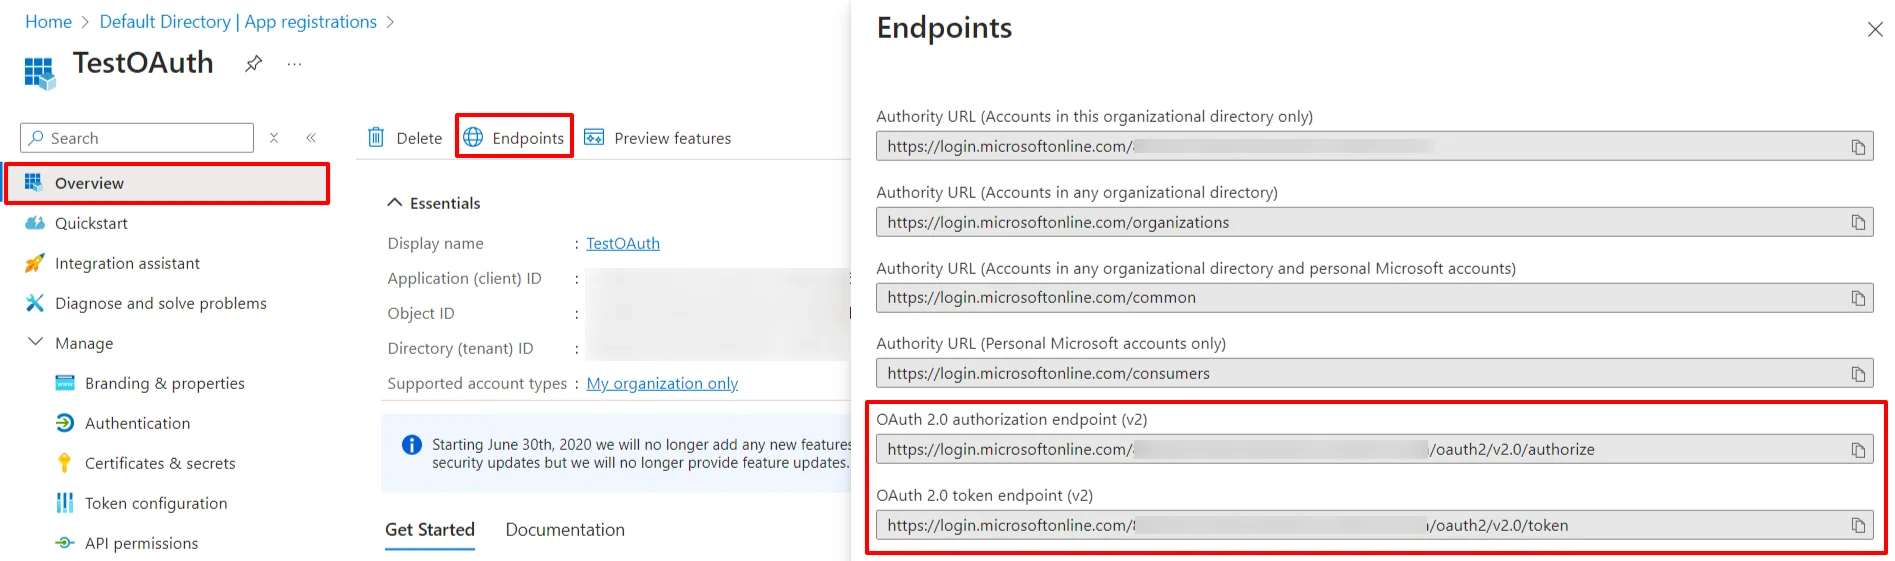
Nun werden wir die miniOrange IDP-Konfiguration unter Verwendung der in Schritt 1 erhaltenen Entra-ID-Metadaten abschließen.
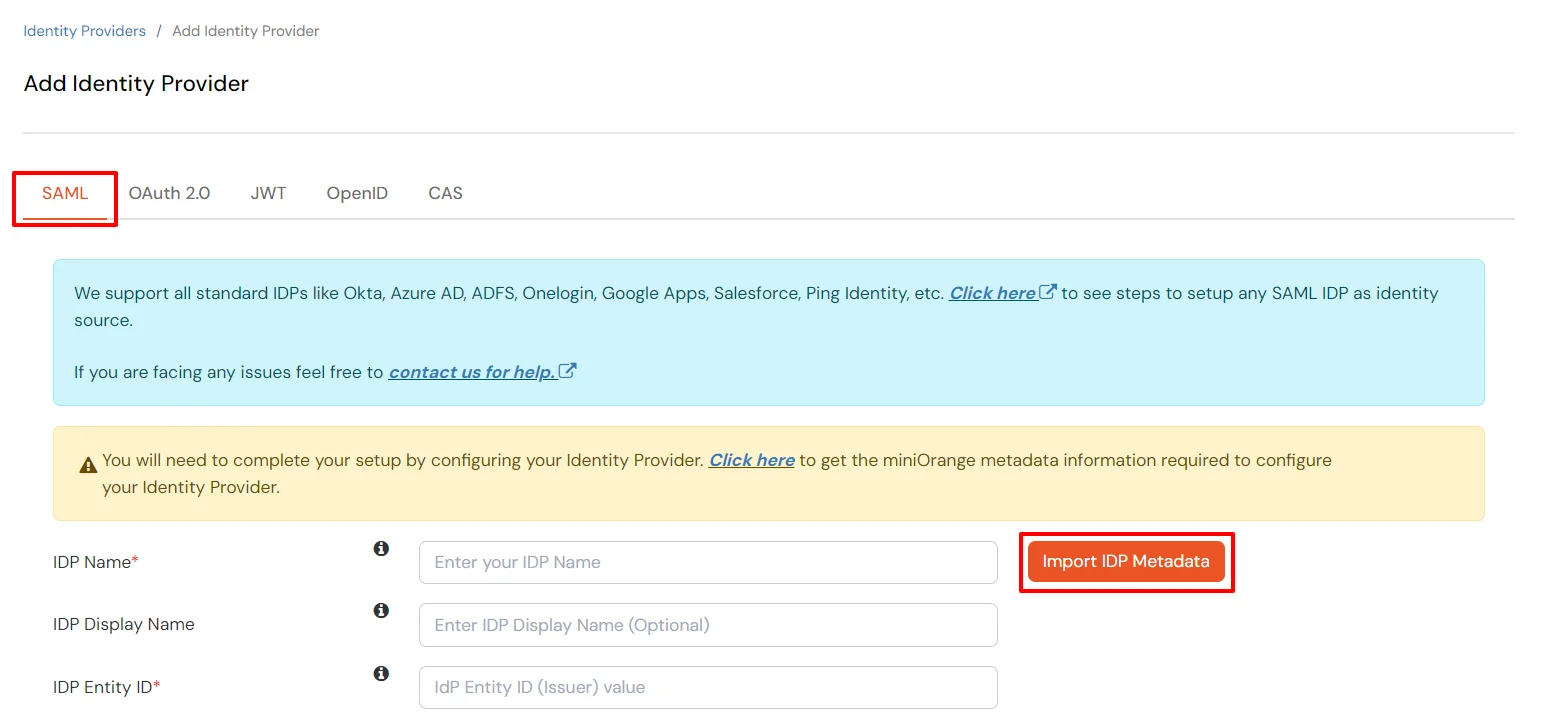
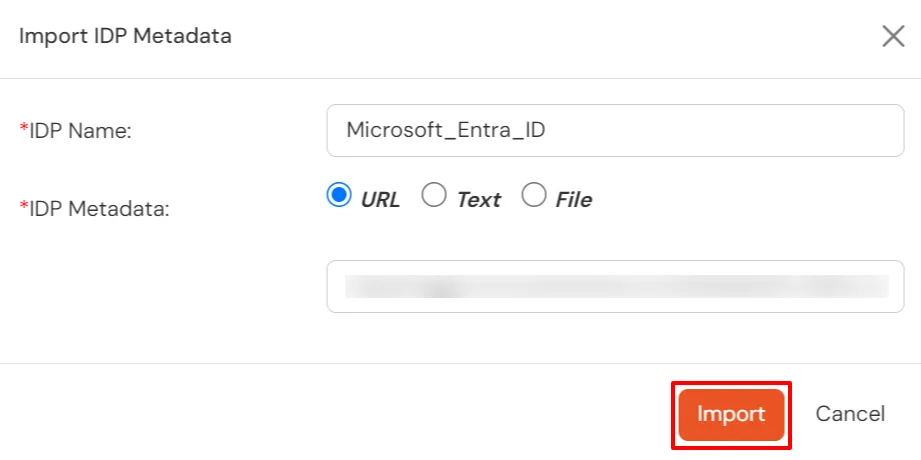
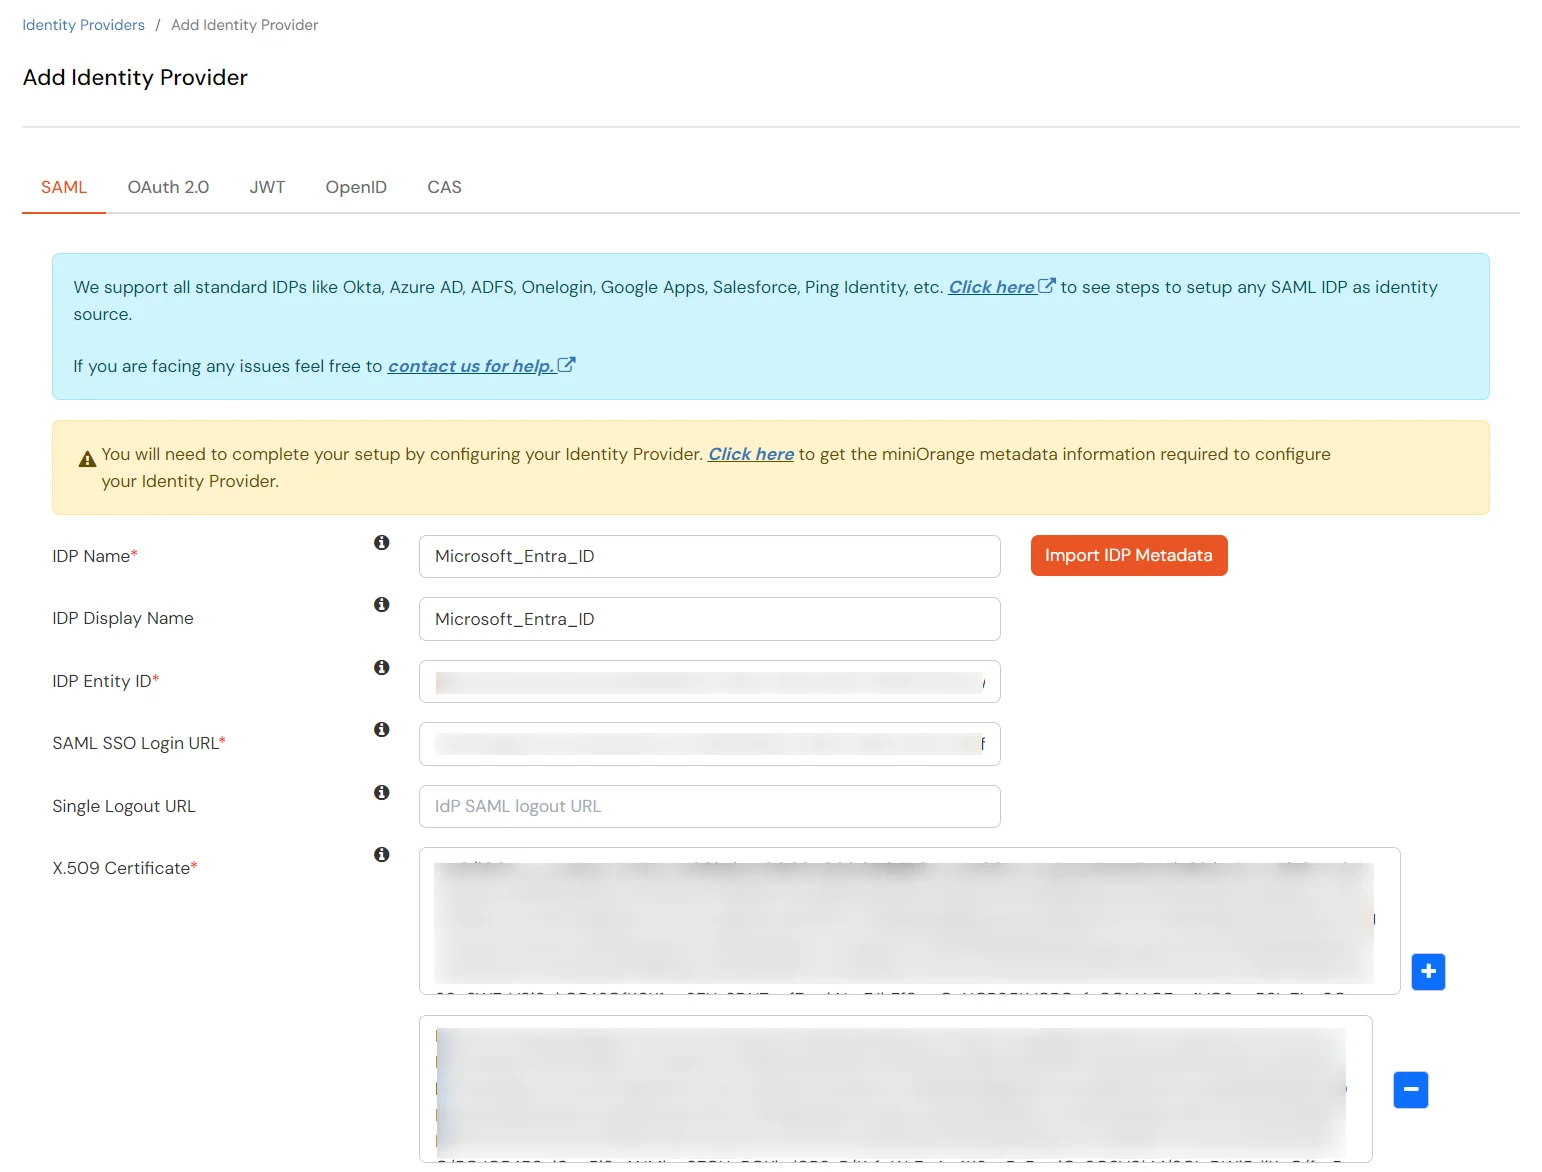
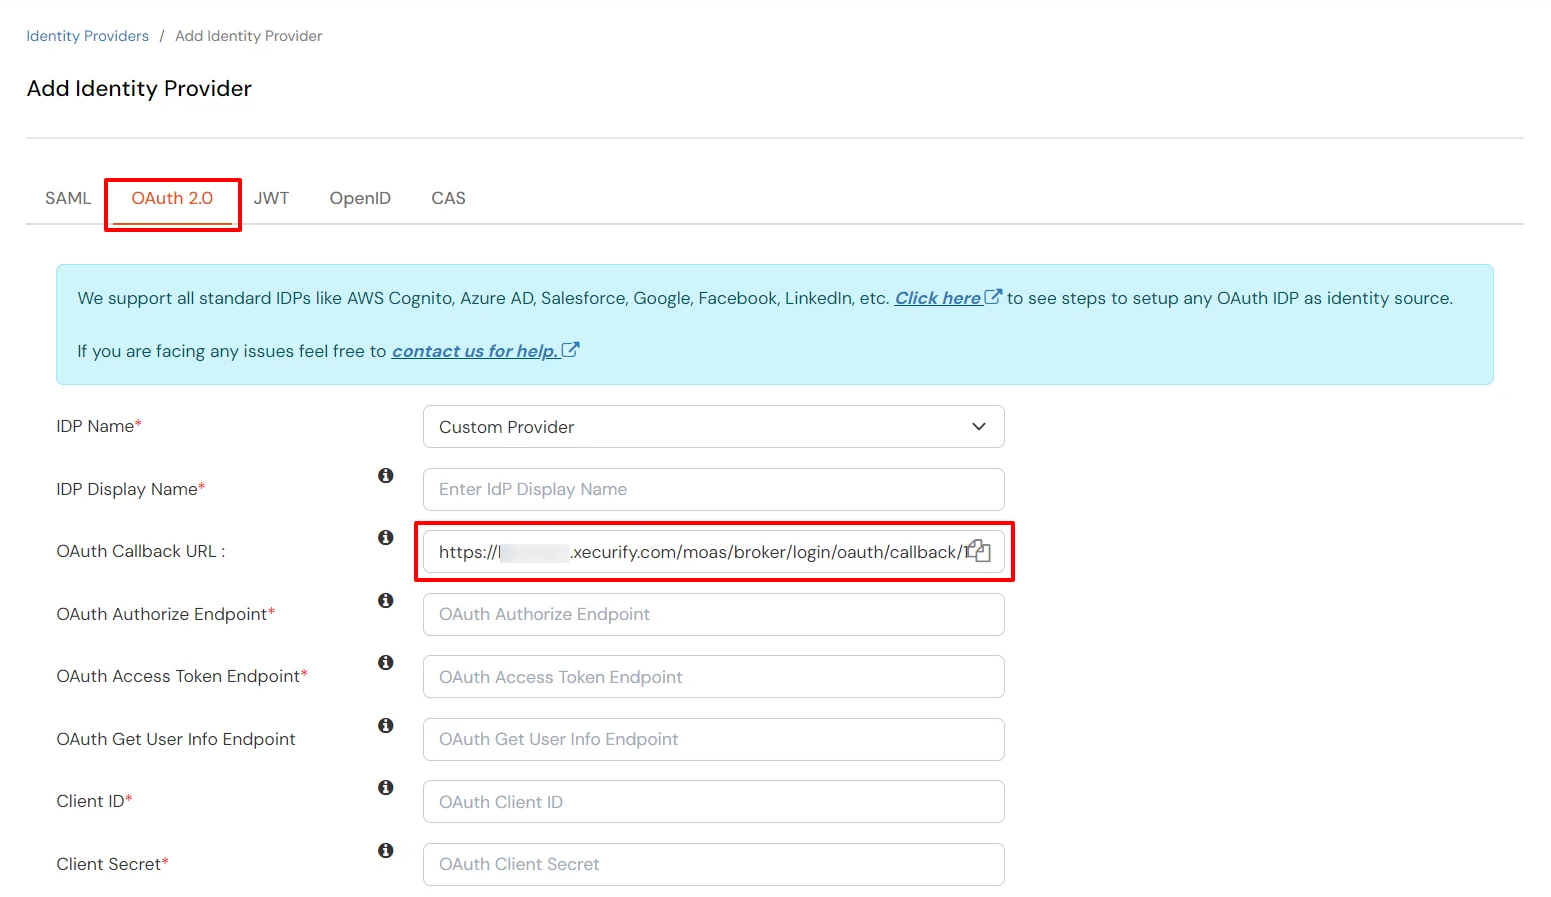
Befolgen Sie die Schritte, um Microsoft Entra ID (früher Azure AD) per OAuth-Konfiguration als IdP zu konfigurieren.
| Display Name | Geben Sie den entsprechenden Namen ein. |
| Kunden-ID | Ab Schritt 1 |
| Kundengeheimnis | Ab Schritt 1 |
| Autorisierungsendpunkt | https://login.microsoftonline.com/{Mieter-ID}/oauth2/autorisieren |
| Token-Endpunkt | https://login.microsoftonline.com/{Mieter-ID}/oauth2/token |
| Benutzerinfo-Endpunkt (optional) | https://graph.microsoft.com/oidc/userinfo |
| Scopes | openid-E-Mail-Profil |
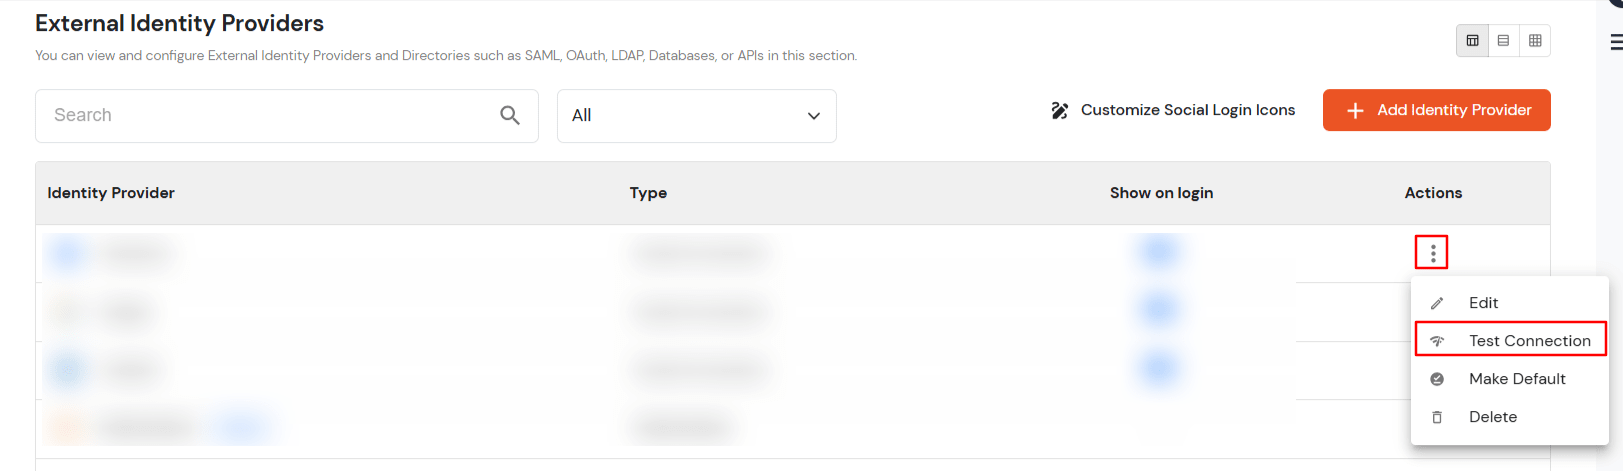
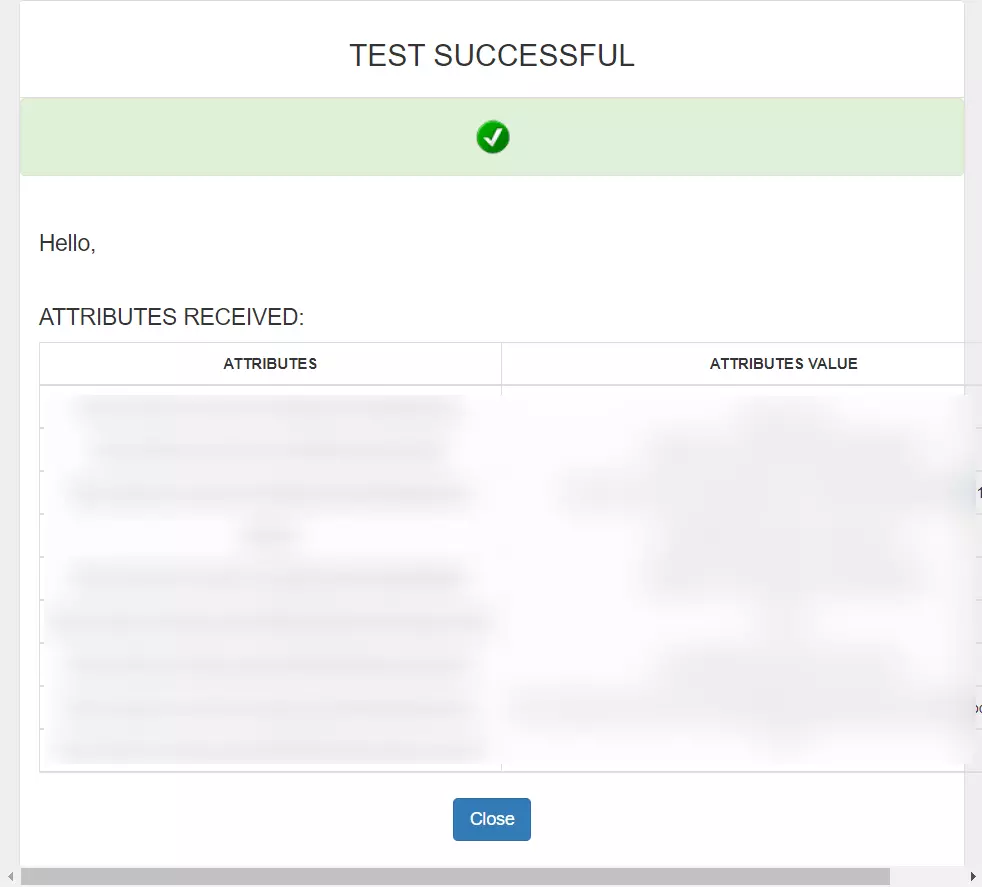
Sie können dieser Anleitung folgen, wenn Sie SAML/WS-FED , OAuth/OIDC , JWT , Radius usw. konfigurieren möchten .
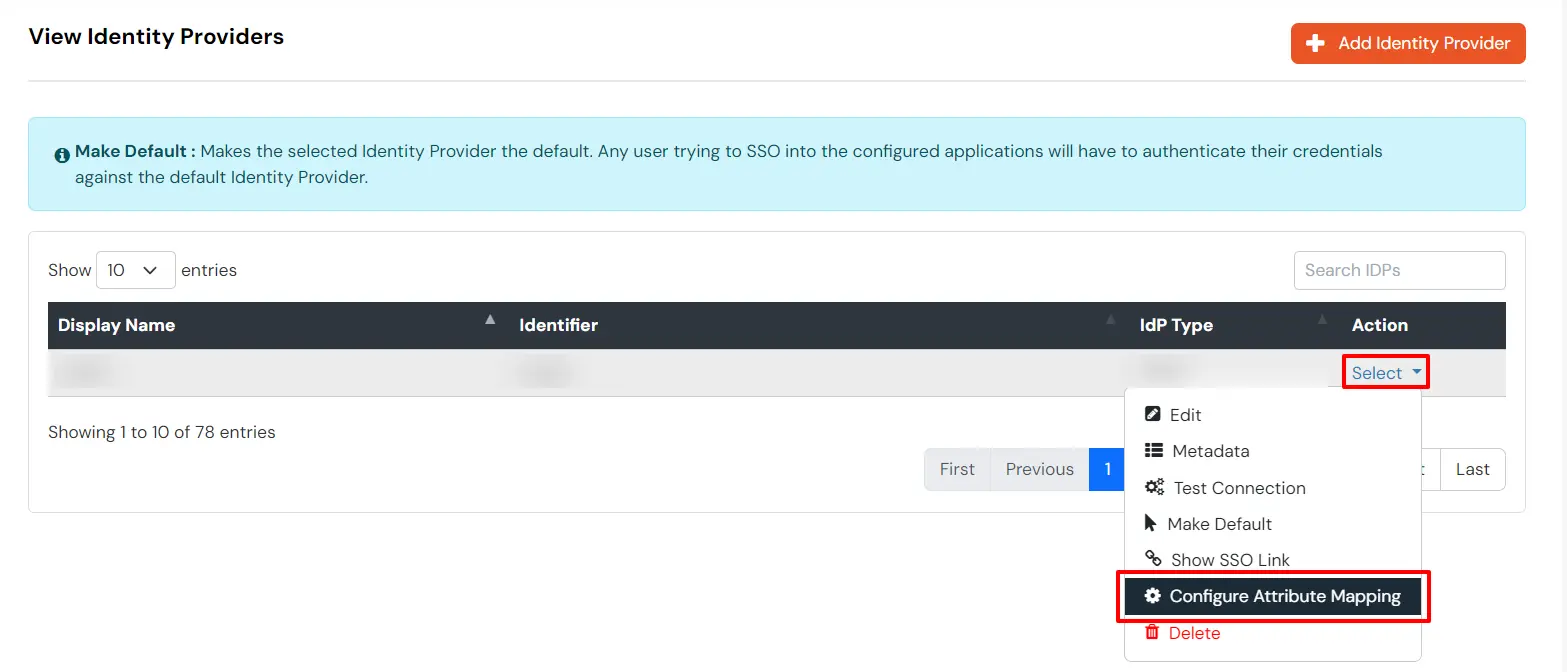
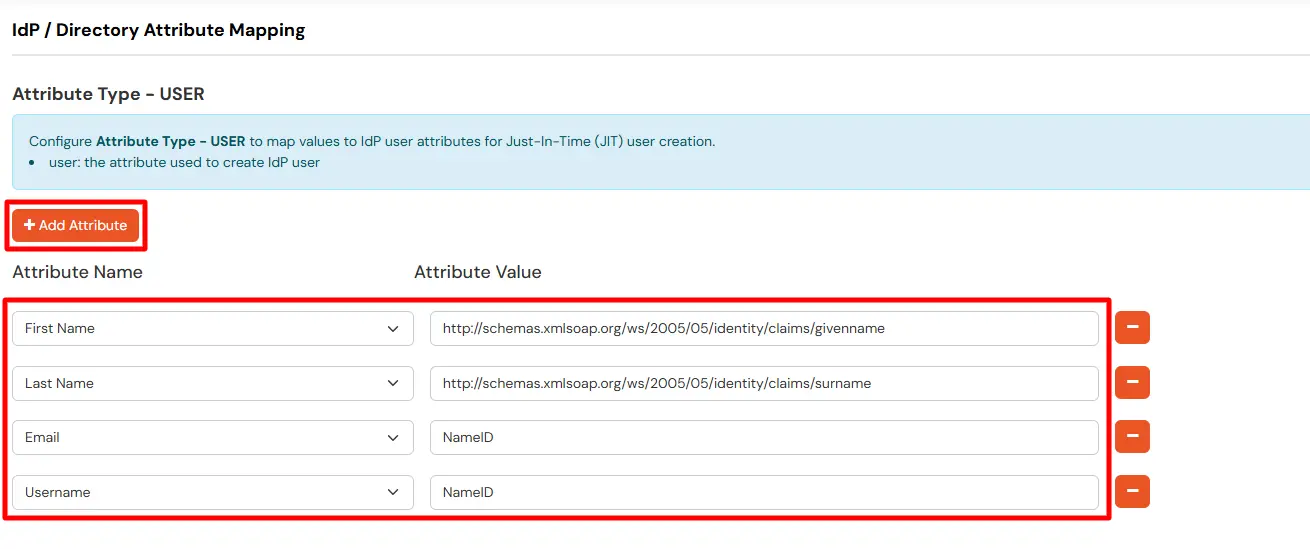
Ordnet während der Just-In-Time (JIT)-Benutzererstellung Informationen wie E-Mail und Benutzername zu. Die Attribute „E-Mail“ und „Benutzername“ sind zum Erstellen des Benutzerprofils erforderlich.
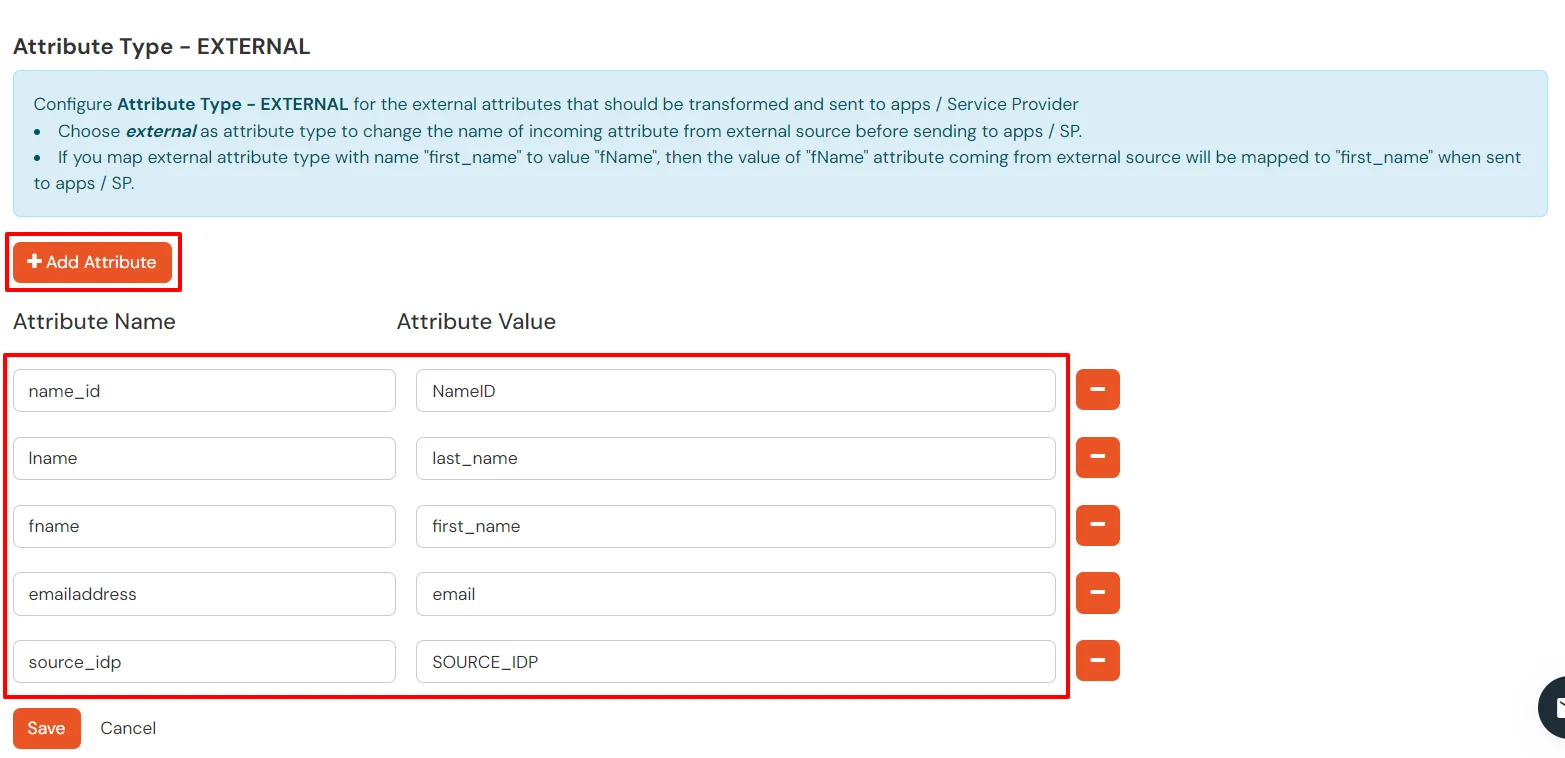
EXTERNE Zuordnungen helfen dabei, eingehende Attributnamen zu ändern, bevor sie an Apps gesendet werden, und stellen sicher, dass die Daten im richtigen Format vorliegen.
Sie können dieser Anleitung folgen , wenn Sie mehrere IDPs (Identitätsanbieter) konfigurieren und den Benutzern die Möglichkeit geben möchten , den IDP ihrer Wahl für die Authentifizierung auszuwählen .
Sie erhalten diese Fehlermeldung, wenn Sie versuchen, sich per SSO bei einer Anwendung anzumelden, die für die Verwendung von Microsoft Entra ID (ehemals Azure AD) als externer IdP mit SAML- oder OAuth-basiertem Single Sign-On (SSO) eingerichtet wurde.
Dem Benutzer wurde kein Zugriff auf die Anwendung in Microsoft Entra ID (ehemals Azure AD) gewährt. Der Benutzer muss einer Gruppe angehören, die der Anwendung zugewiesen ist, oder direkt zugewiesen werden.
Informationen zum direkten Zuordnen eines oder mehrerer Benutzer zu einer Anwendung finden Sie unter Schnellstart: Benutzer einer App zuordnen.
Das Anwendungsobjekt ist beschädigt und Microsoft Entra ID (ehemals Azure AD) erkennt das für die Anwendung konfigurierte Zertifikat nicht.
Um das Zertifikat zu löschen und ein neues zu erstellen, führen Sie die folgenden Schritte aus:
Der AssertionConsumerServiceURL-Wert in der SAML-Anforderung stimmt nicht mit dem in Microsoft Entra ID (ehemals Azure AD) konfigurierten Wert oder Muster der Antwort-URL überein. Der AssertionConsumerServiceURL-Wert in der SAML-Anforderung ist die URL, die im Fehler angezeigt wird.
Um das Problem zu beheben, führen Sie die folgenden Schritte aus:
Das in der SAML-Anforderung von miniOrange an Microsoft Entra ID (ehemals Azure AD) gesendete Issuer-Attribut stimmt nicht mit dem für miniOrange in Microsoft Entra ID (ehemals Azure AD) konfigurierten Bezeichnerwert überein.
Stellen Sie sicher, dass das Issuer-Attribut in der SAML-Anforderung mit dem in Microsoft Entra ID (früher Azure AD) konfigurierten Bezeichnerwert übereinstimmt.
Überprüfen Sie, ob der Wert im Textfeld „Bezeichner“ mit dem im Fehler angezeigten Bezeichnerwert übereinstimmt.
Das von der Anwendung an Microsoft Entra ID (ehemals Azure AD) in der SAML-Anforderung gesendete Ausstellerattribut stimmt nicht mit dem Bezeichnerwert überein, der für die Anwendung in Microsoft Entra ID (ehemals Azure AD) konfiguriert ist.
Stellen Sie sicher, dass das Issuer-Attribut in der SAML-Anforderung mit dem in Microsoft Entra ID (früher Azure AD) konfigurierten Bezeichnerwert übereinstimmt.
Überprüfen Sie auf der SAML-basierten SSO-Konfigurationsseite im Abschnitt Grundlegende SAML-Konfiguration, ob der Wert im Textfeld „Bezeichner“ mit dem Wert für den im Fehler angezeigten Bezeichnerwert übereinstimmt. Wenn am Ende der URL ein abschließender Schrägstrich steht, sollte dieser ebenfalls enthalten sein.
Microsoft Entra ID (ehemals Azure AD) unterstützt die von miniOrange gesendete SAML-Anforderung für einmaliges Anmelden nicht. Einige häufige Probleme sind:
Erfassen Sie die SAML-Anforderung im SAML Tracer.
Kontaktieren Sie uns und teilen Sie uns die folgenden Informationen mit:
Informationen zum Anpassen der an Ihre Anwendung gesendeten SAML-Attributansprüche finden Sie unter „ Anspruchszuordnung in Microsoft Entra ID (ehemals Azure AD)“ . Die Attributzuordnung in miniOrange finden Sie weiter unten.
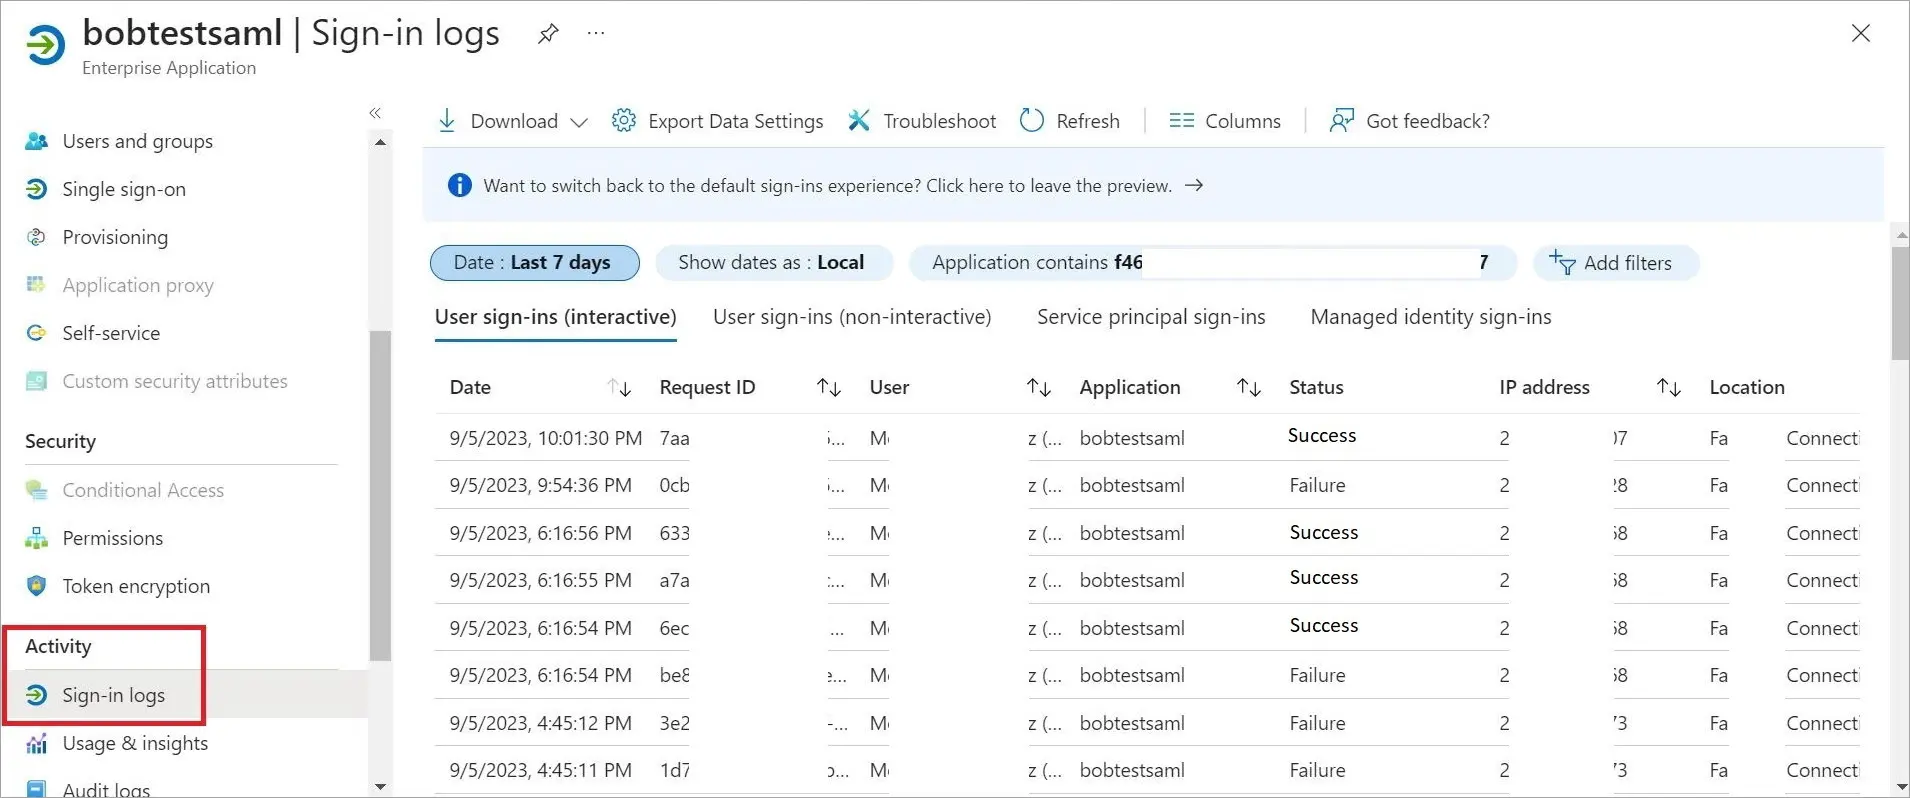
Im Azure-Portal können Sie auf die Protokolle zugreifen, um erfolgreiche Anmeldungen zu überprüfen. Dies hilft dabei, eine Grundlage für eine erfolgreiche Authentifizierung zu schaffen. Wenn der Anmeldezugriff verweigert wird, überprüfen Sie die Anmeldeversuche in den Protokollen genau.
Beheben von Anmeldeproblemen ohne Azure:
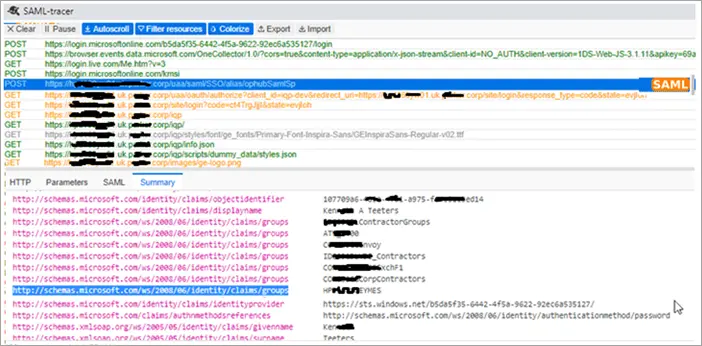
Sie können die SAML-Tracer-Erweiterung für Chrome verwenden, um SAML-bezogene Probleme in Operations Hub zu diagnostizieren und zu beheben. Führen Sie die folgenden Schritte aus:
Azure-Anmeldebildschirm wird abgerufen:
Falls der Azure-Anmeldebildschirm nicht angezeigt wird, gehen Sie wie folgt vor, um das Problem zu beheben:

