Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützungssymbol
miniOrange E-Mail-Support
Erfolg

Vielen Dank für Ihre Anfrage. Unser Team wird sich in Kürze mit Ihnen in Verbindung setzen.

Wenn Sie innerhalb von 24 Stunden nichts von uns hören, senden Sie bitte eine Folge-E-Mail an info@xecurify.com

Search Results:

×

Google Workspace SSO-Einrichtungsanleitung: SAML und OAuth konfigurieren


Konfigurieren Sie Google Workspace SSO mit der miniOrange Single Sign-On-Lösung, um den sicheren Zugriff auf Gmail, Google Drive, Google Meet, Kalender und andere Google Workspace-Anwendungen über Ihren bestehenden Identitätsanbieter (IdP) zu ermöglichen. Benutzer authentifizieren sich einmal und greifen mit einer einzigen Anmeldung nahtlos auf alle Google Workspace-Dienste zu.

Die miniOrange Google Workspace SSO-Lösung unterstützt SAML 2.0-Authentifizierung und lässt sich in Active Directory, Microsoft Entra ID, LDAP und andere Identitätsanbieter integrieren. Diese Installationsanleitung erklärt, wie Sie Google Workspace Single Sign-On für eine sichere und zentrale Authentifizierung konfigurieren.


Kostenlose Installationshilfe


miniOrange bietet Ihnen kostenlose Hilfe in Form eines Beratungsgesprächs mit unseren Systemingenieuren zur Konfiguration von SSO für verschiedene Anwendungen mit Google Workspace als Identitätsanbieter in Ihrer Umgebung. Sie können Google Workspace 30 Tage lang kostenlos testen.

Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.


Voraussetzungen:

Bitte stellen Sie sicher, dass das Branding Ihrer Organisation bereits unter Anpassung >> Branding für Anmeldung und Registrierung im linken Menü des Dashboards festgelegt ist.


Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für Google Workspace Single Sign-On (SSO).

1. Konfigurieren Sie miniOrange als SP in Google Workspace

Nachfolgend sind die Schritte zur Konfiguration von Google Workspace als Identitätsanbieter (IDP) über SAML und OAuth aufgeführt. Führen Sie die Schritte entsprechend Ihren Anforderungen (SAML, OAuth und Social Login) aus.
  • Zurück Nach miniOrange Admin-Konsole.
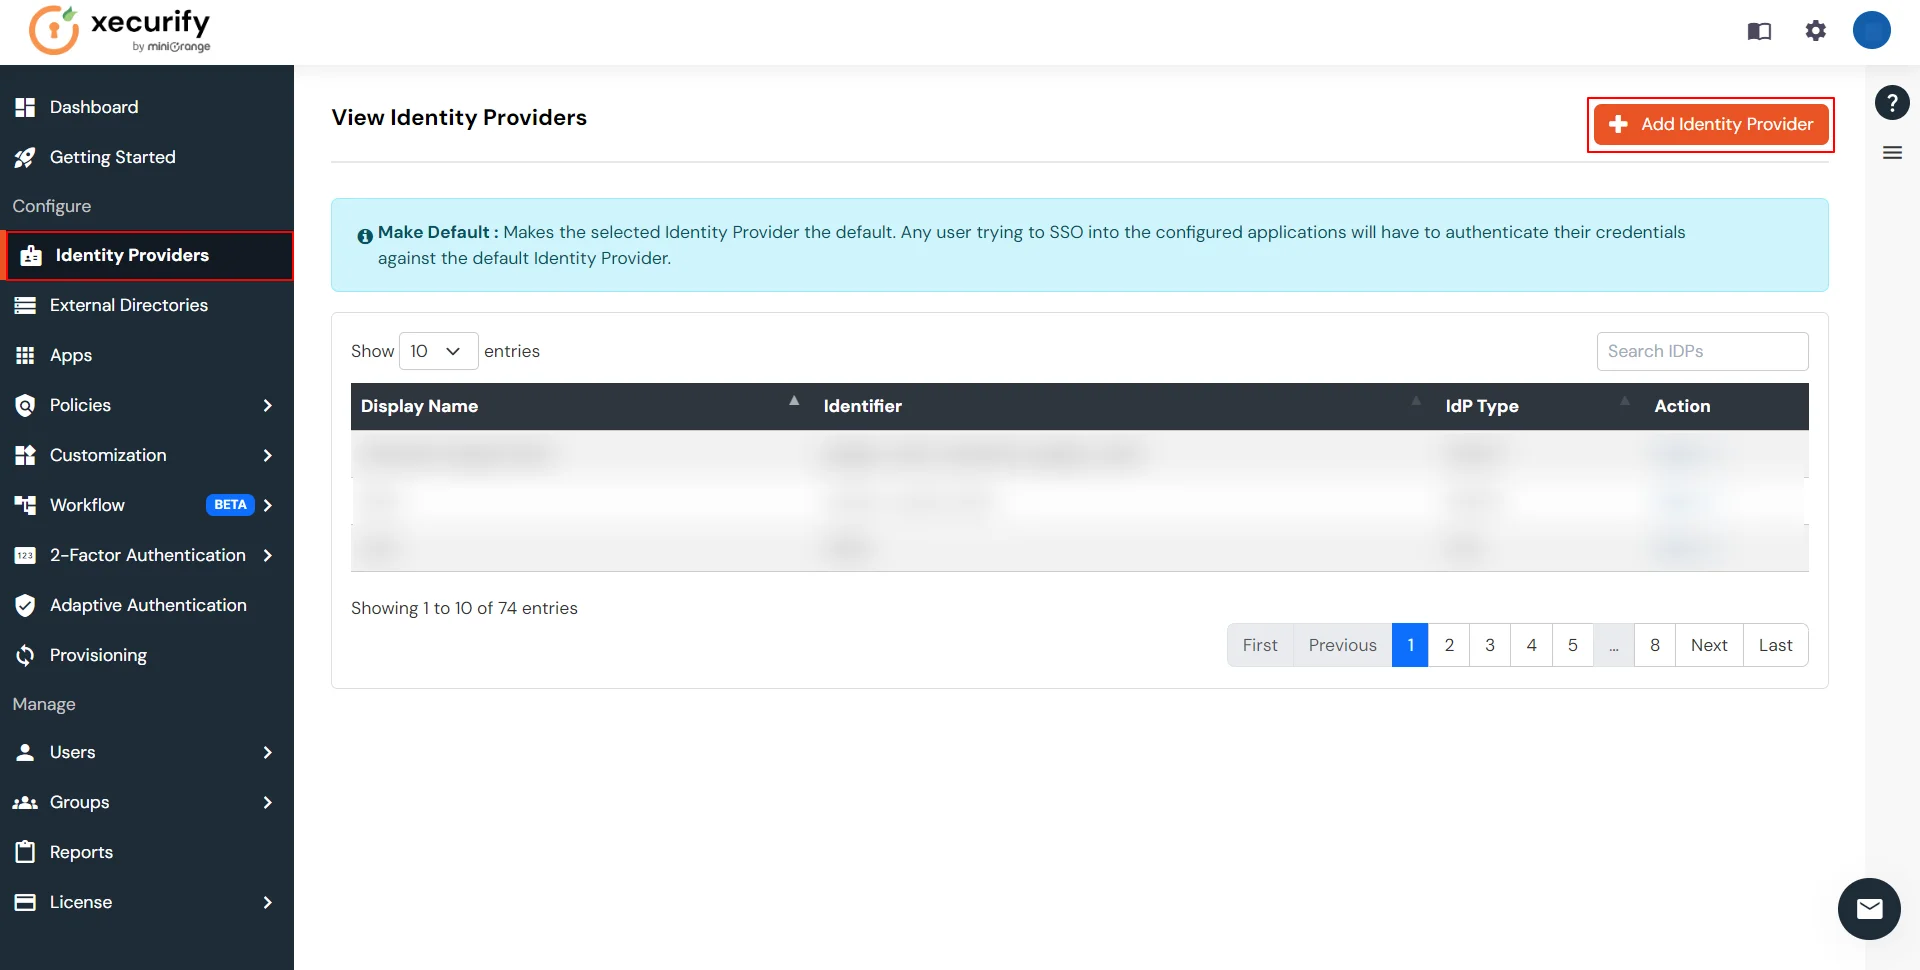
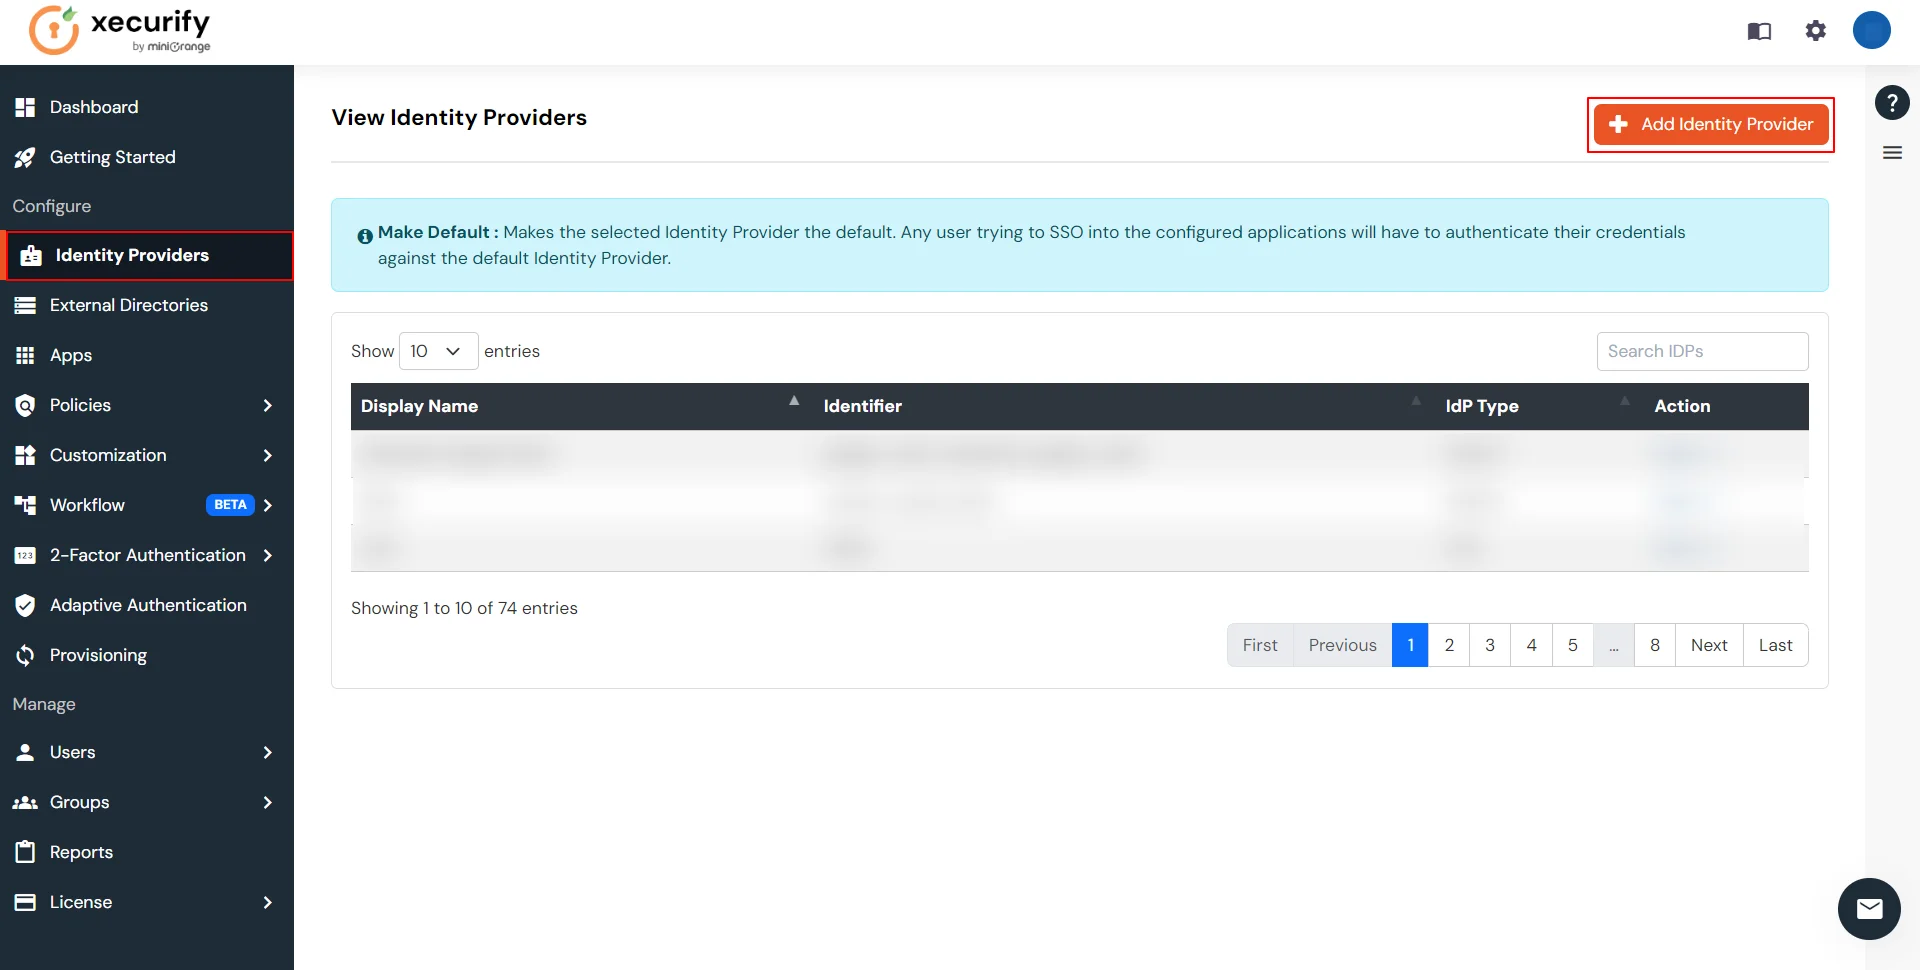
  • Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter >> Klicken Sie auf „Identitätsanbieter hinzufügen“..


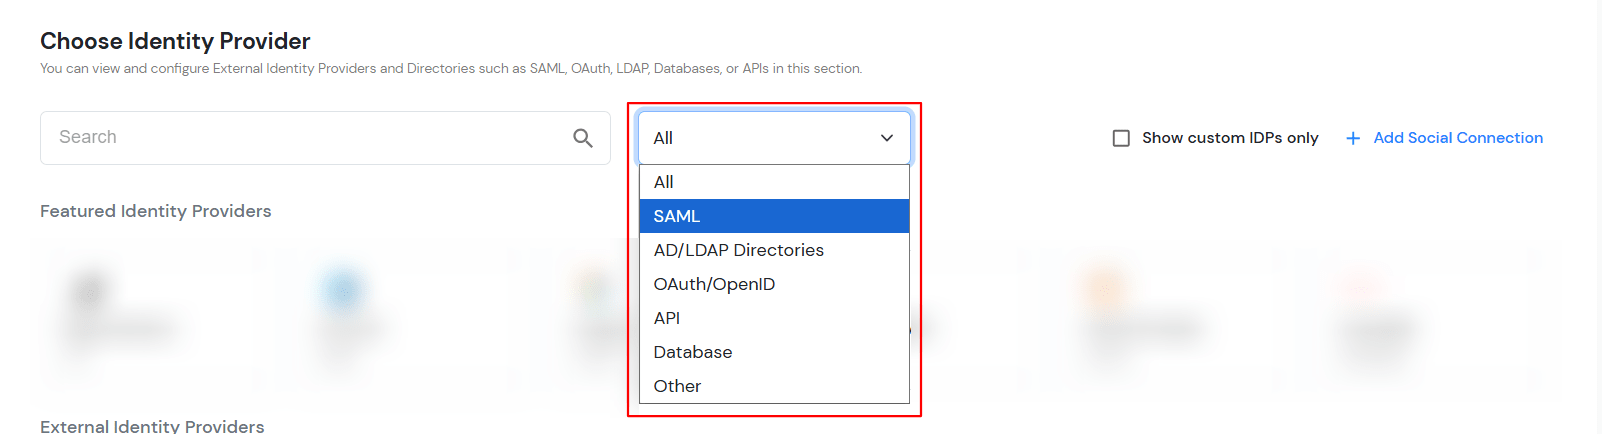
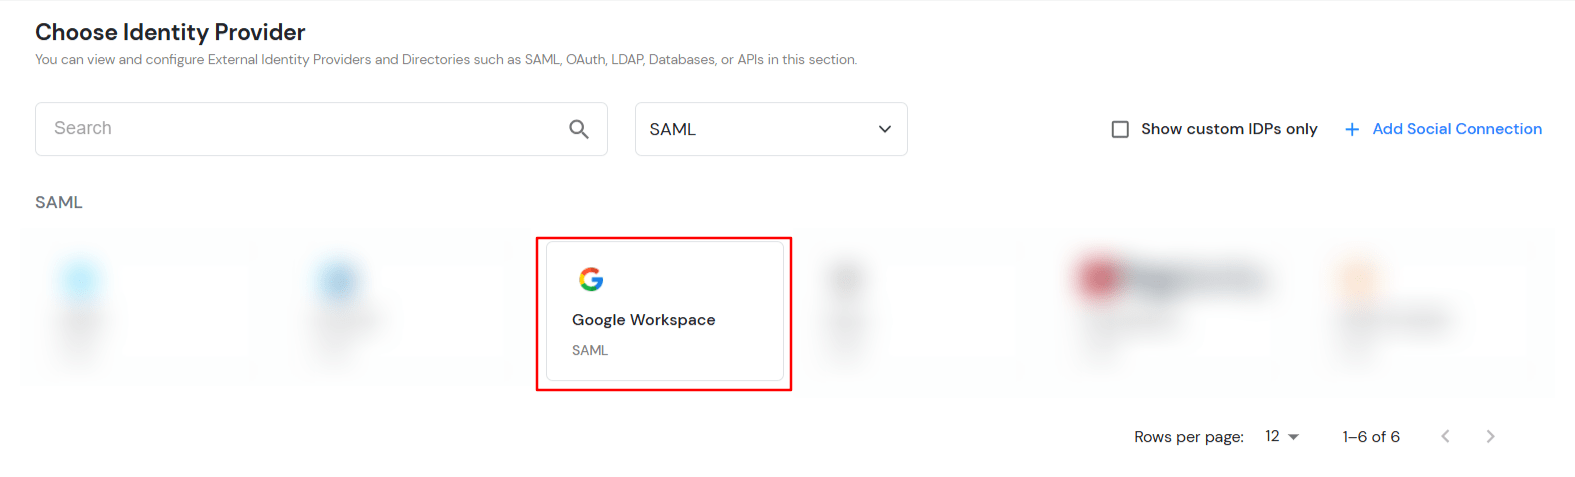
  • Zu konfigurieren SAMLWählen SAML aus der Dropdown-Liste „Alle Apps“.
  • Wählen Sie OAuth, um Google Workspace als Identitätsanbieter einzurichten: Wählen Sie SAML.

  • Auswählen Google-Arbeitsbereich.
  • Wählen Sie OAuth, um Google Workspace als Identitätsanbieter (IdP) einzurichten: Wählen Sie Google Workspace in SAML aus.

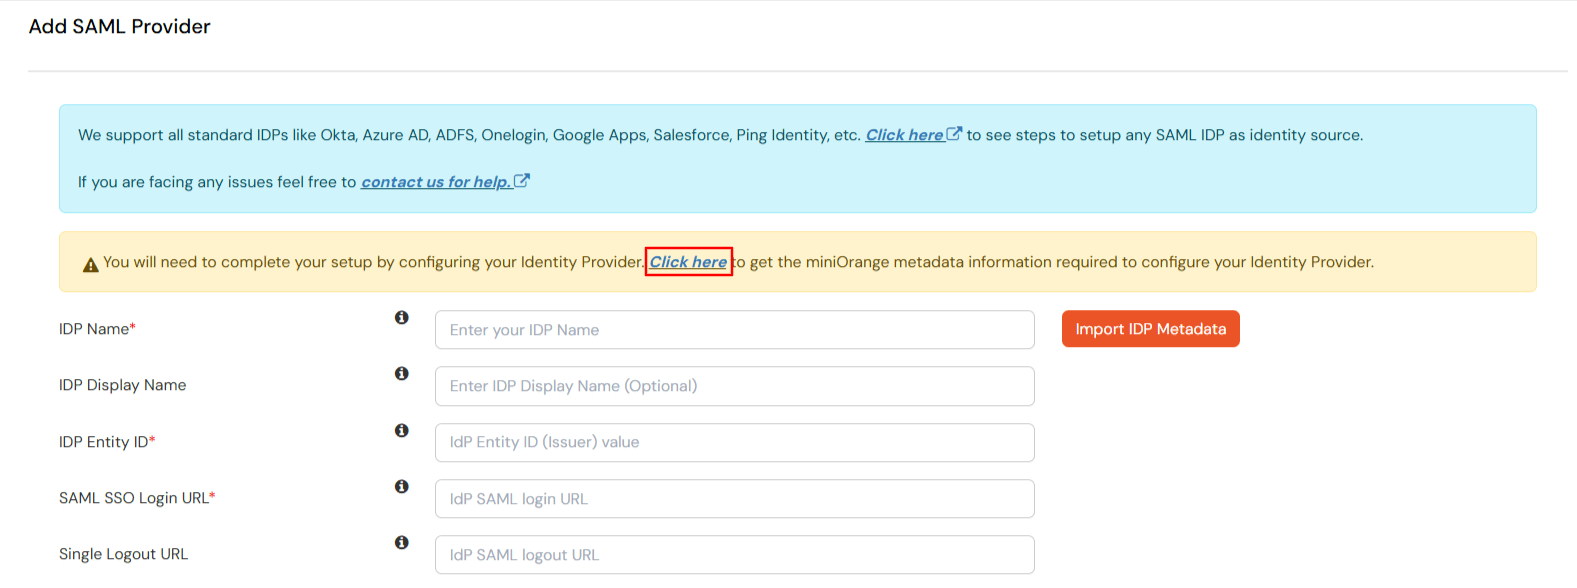
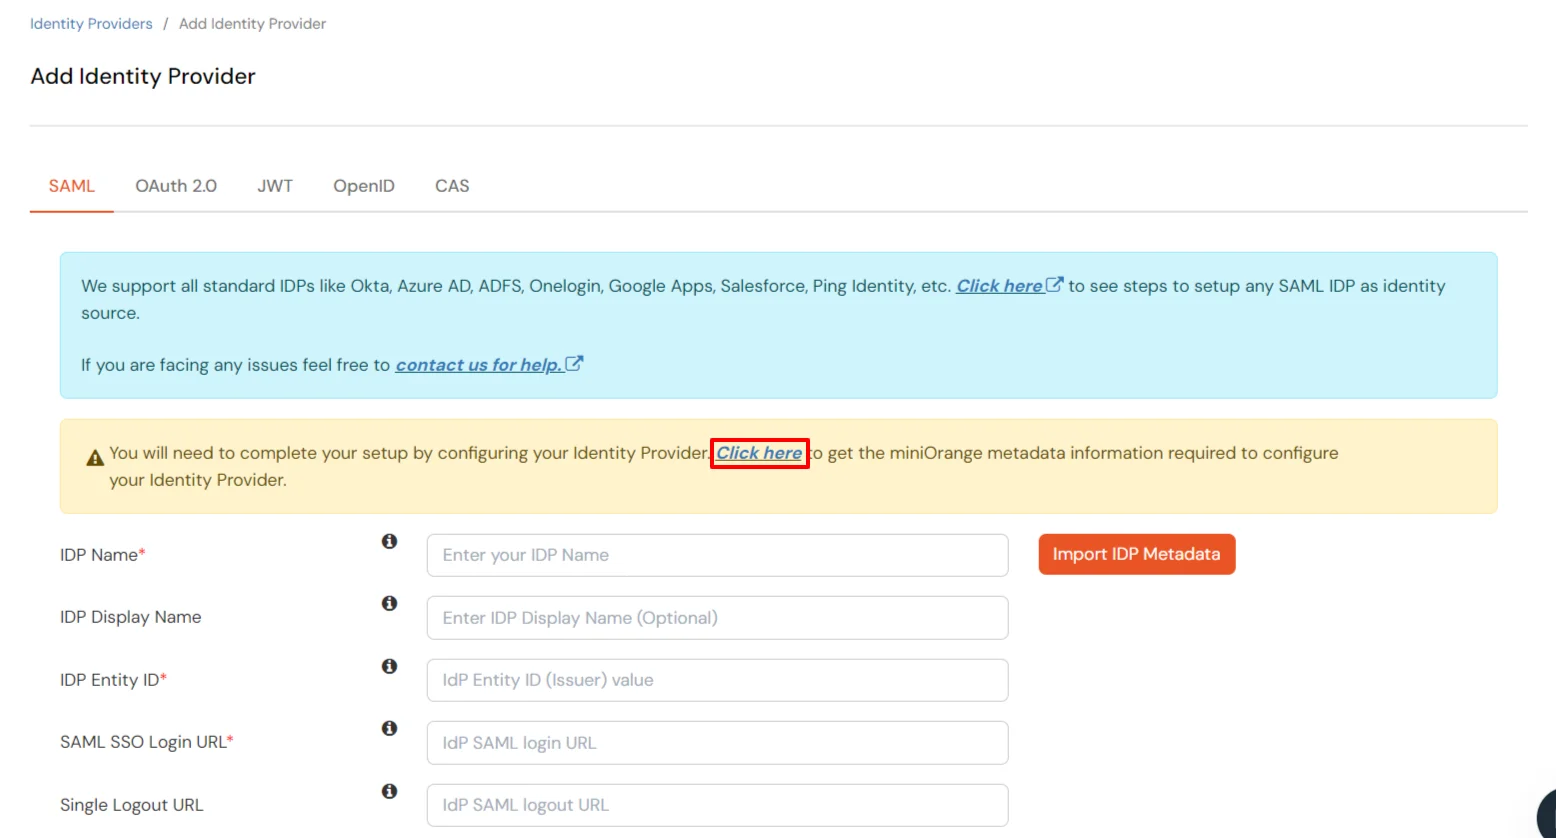
  • Auf dem SAML-Identitätsanbieter Bildschirm, klicken Sie auf Metadateninformationen anzeigen SAML-Metadaten für miniOrange als Dienstanbieter öffnen (siehe unten).
  • Google Workspace als IDP: SAML-Identitätsanbieter, Metadateninformationen anzeigen

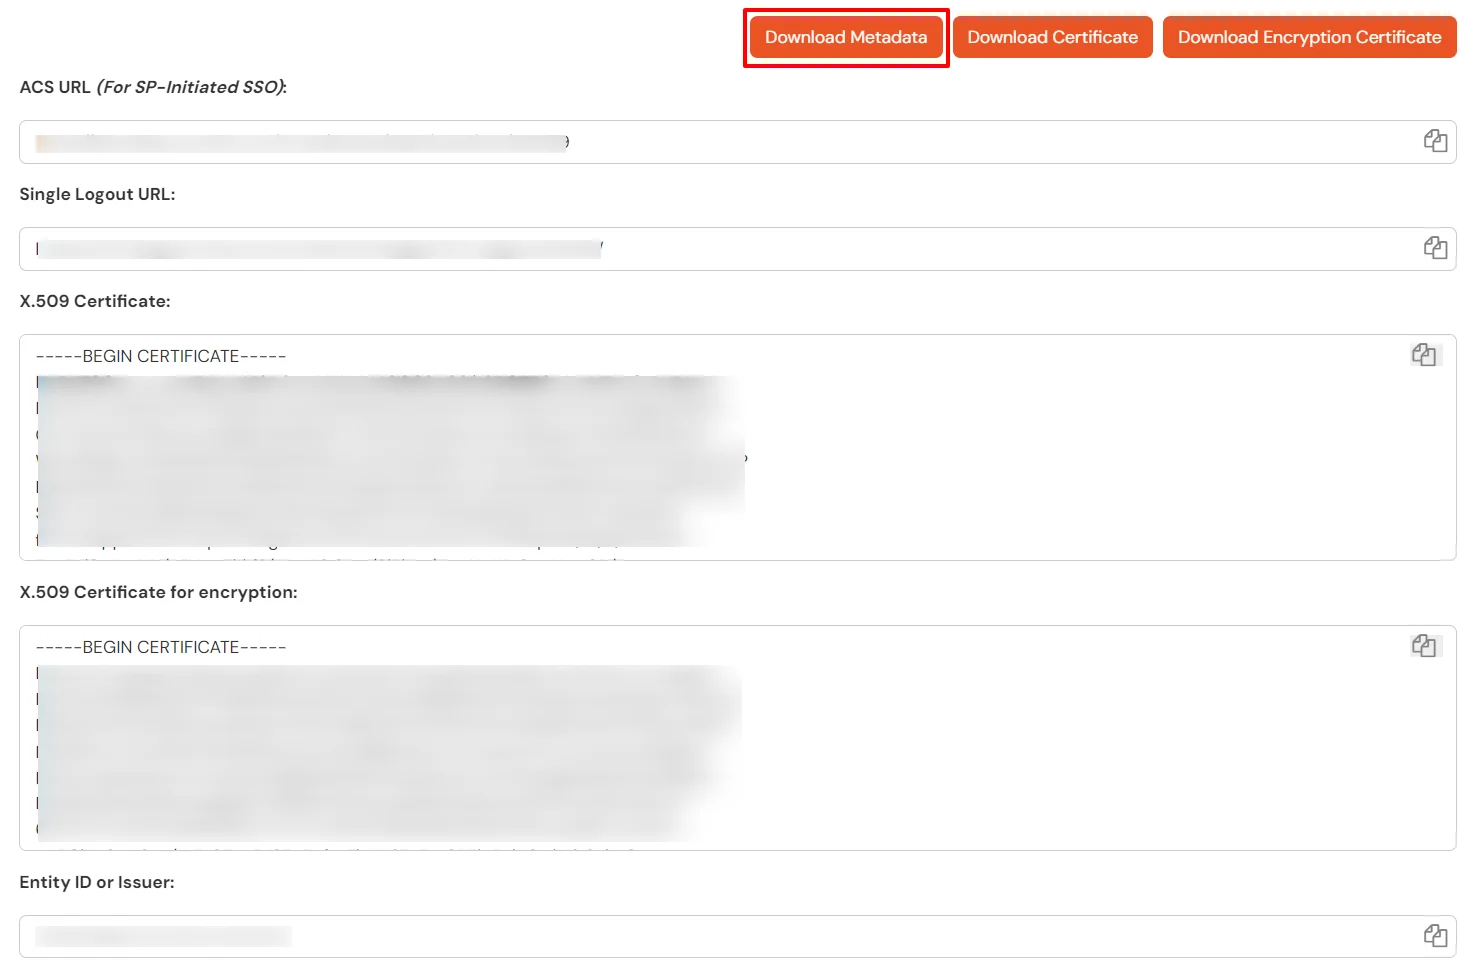
  • Klicken Sie auf Metadaten herunterladen Speichern Sie die Datei; Sie werden sie beim Konfigurieren von Google Workspace hochladen oder darauf verweisen.
  • Google Workspace als IDP: miniOrange SAML-Metadatendatei herunterladen

  • Zurück Nach https://admin.google.com und melden Sie sich mit Ihrem G Suite-Administratorkonto an.
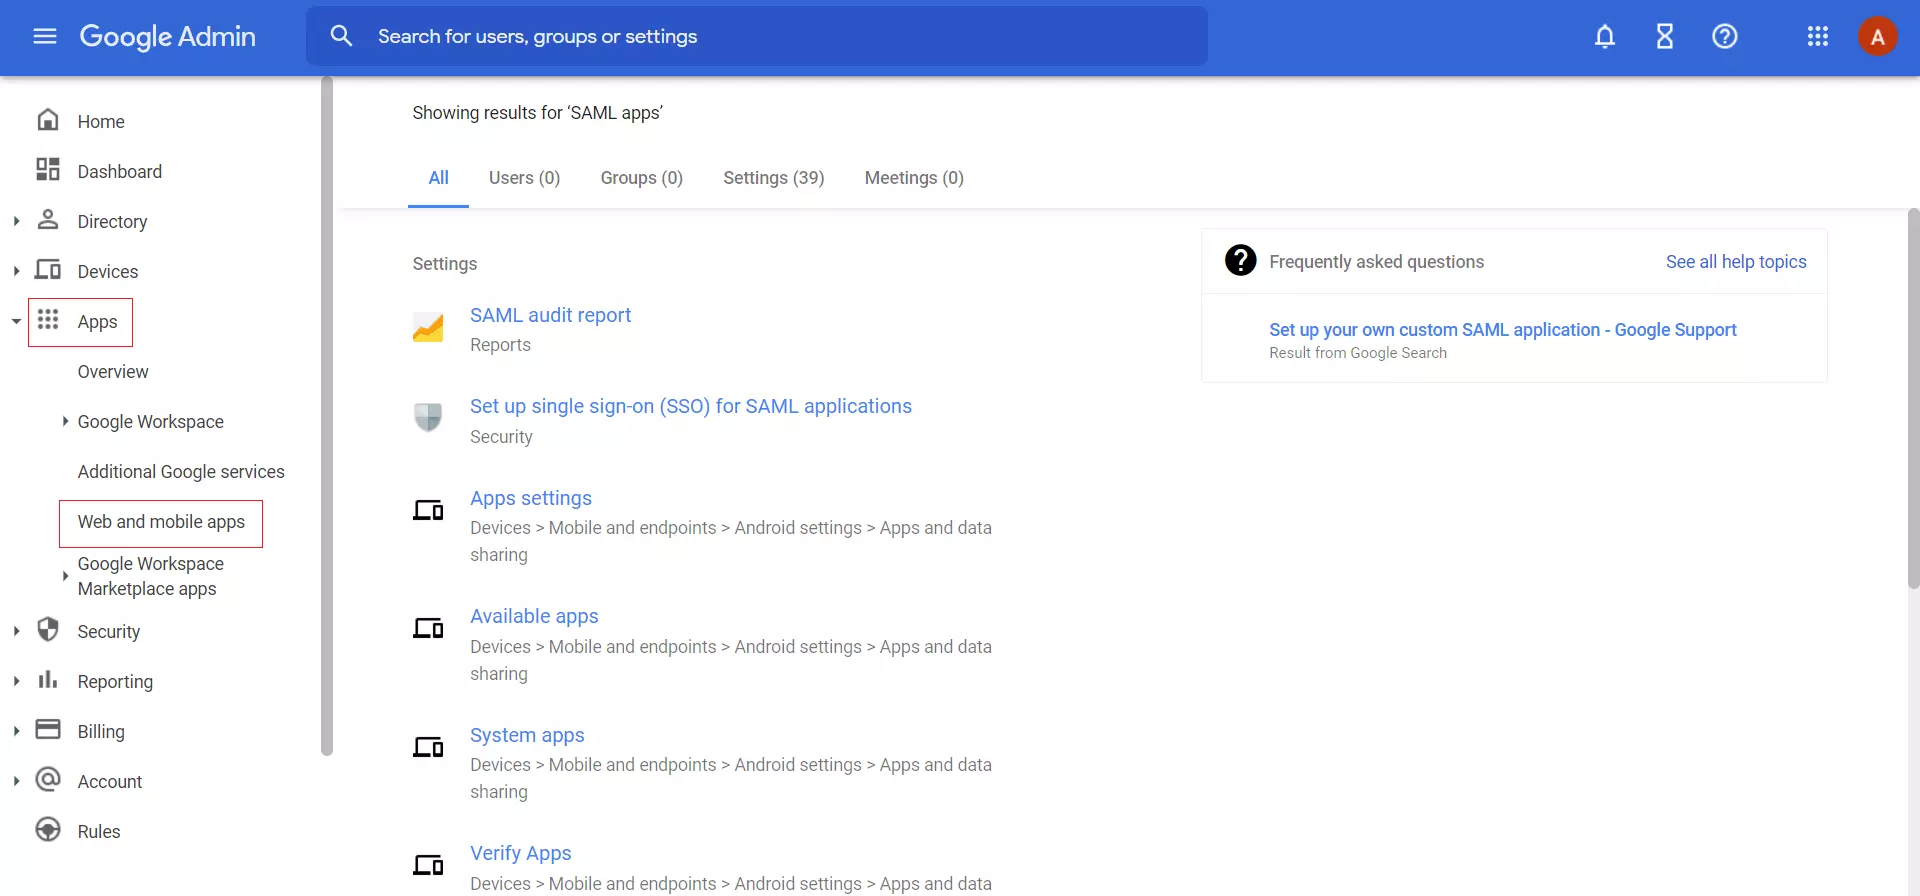
  • Navigieren Sie zu der Apps Tab im linken Menü und klicken Sie auf Web- und mobile Apps.
  • Einmaliges Anmelden (SSO) bei Google Apps

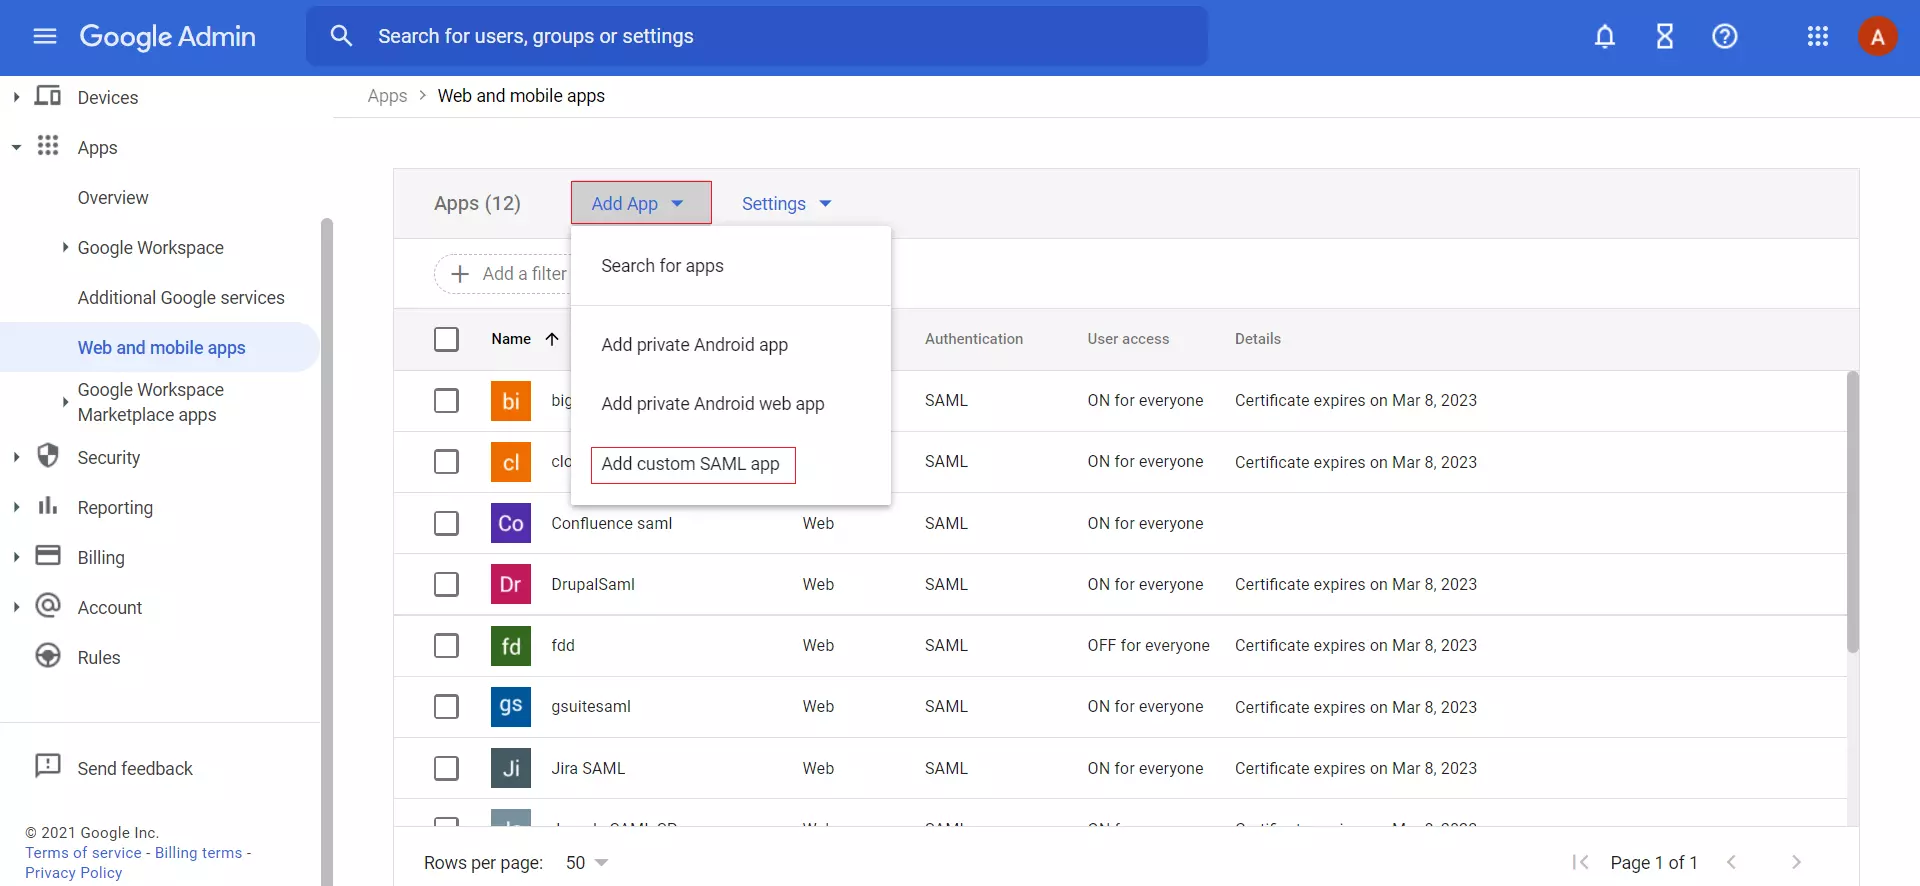
  • Klicken Sie auf App hinzufügen Klicken Sie auf die Schaltfläche und wählen Sie dann im Dropdown-Menü aus Fügen Sie eine benutzerdefinierte SAML-App hinzu Tab, um eine neue SAML-App zu erstellen.
  • SSO mit Google Workspace

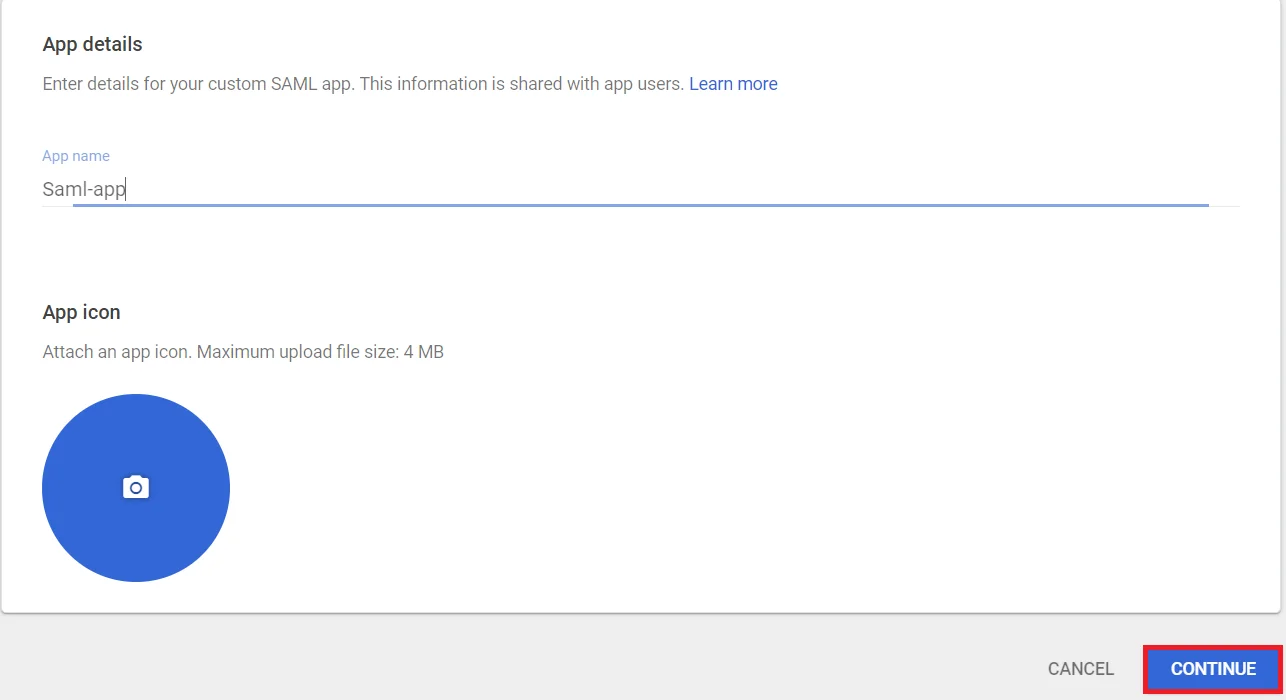
  • Geben Sie Details für Ihre benutzerdefinierte SAML-App ein und klicken Sie auf Fortfahren .
  • Einmaliges Anmelden (SSO) bei Google Workspace

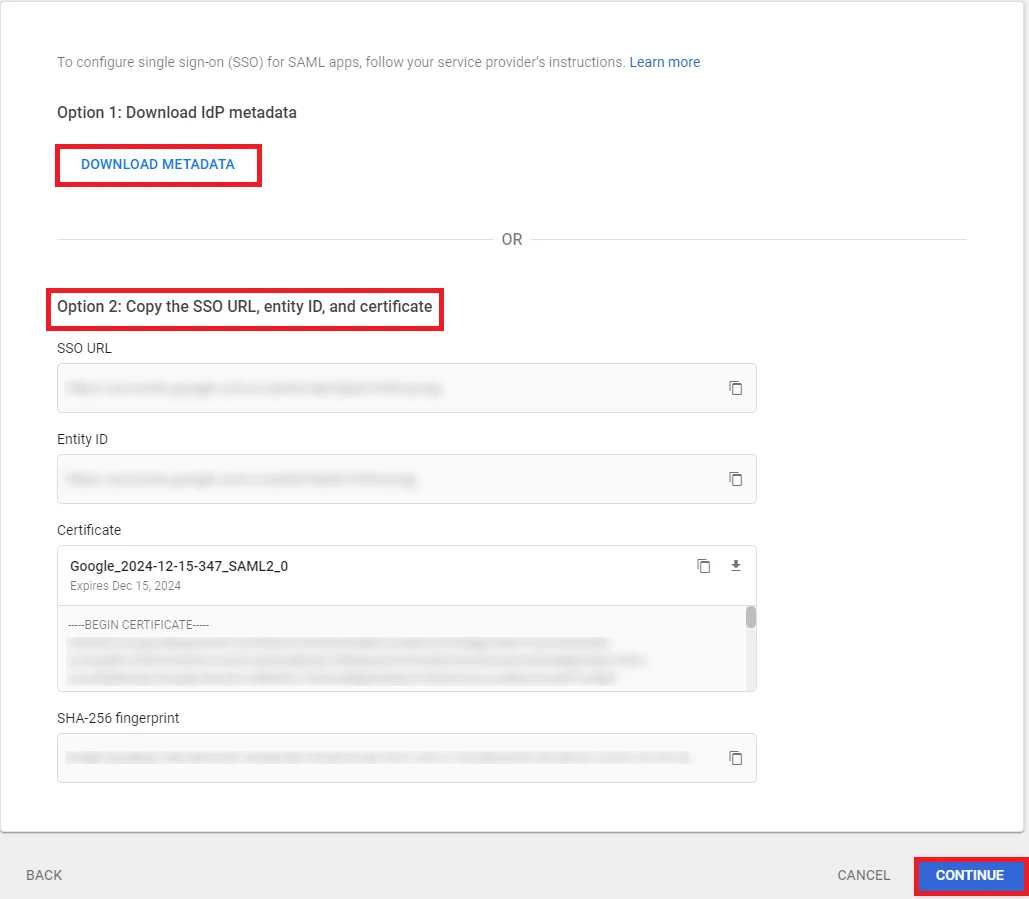
  • Klicken Sie auf Metadaten herunterladen Schaltfläche. Dies wird für die Konfiguration Ihres Service Providers in miniOrange verwendet (Schritt 1:).
  • Sie können auch G Suite-Details kopieren, z SSO-URL, Entitäts-ID und Zertifikat , um den Dienstanbieter manuell zu konfigurieren, und klicken Sie dann auf Fortfahren .
  • Google Apps als IDP konfigurieren – SAML Single Sign-On (SSO) für WordPress – Google Workspace Single Sign-On (SSO)

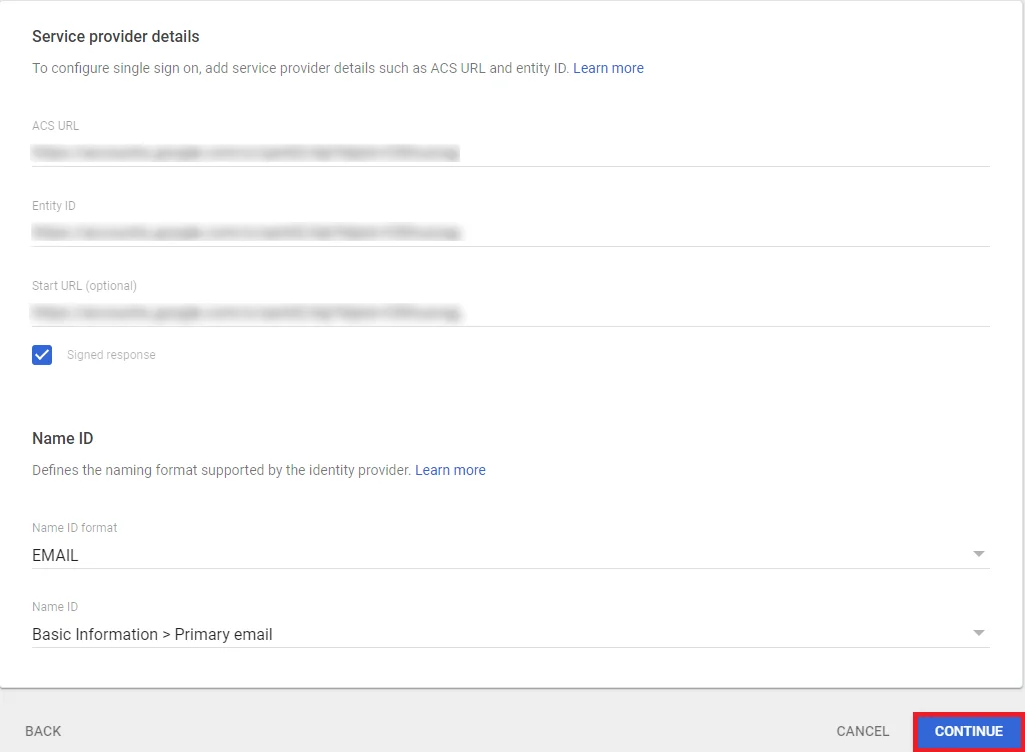
  • Klicken Sie auf Fortfahren .
  • Einmaliges Anmelden (SSO) bei Google Apps

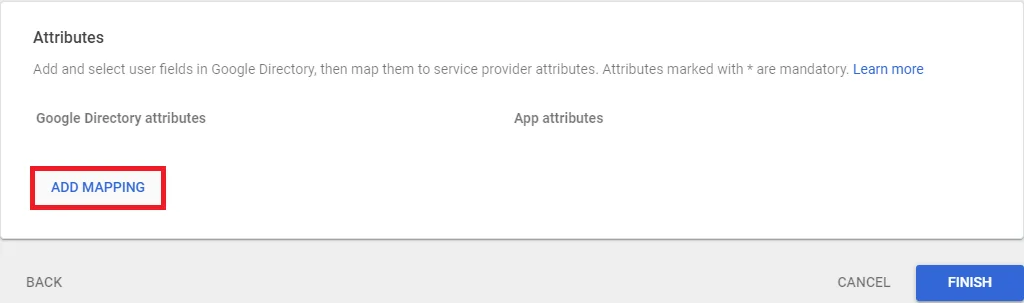
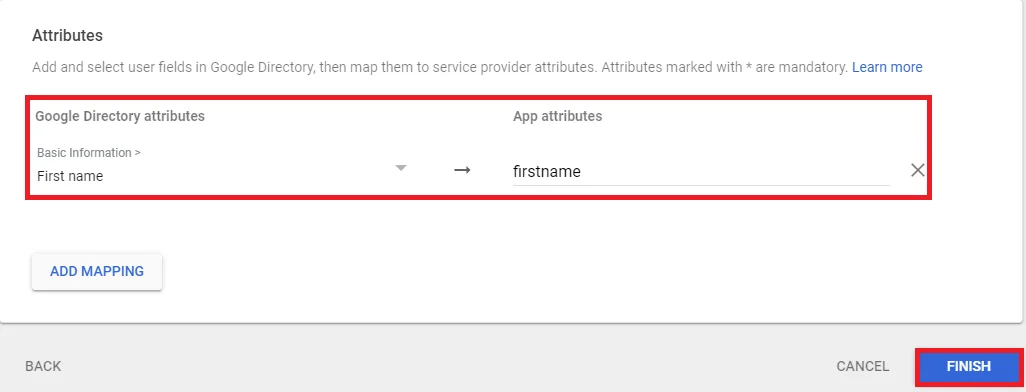
  • Klicken Sie auf Zuordnung hinzufügen .
  • Single Sign-On (SSO) mit Google Workspace

  • Fügen Sie Benutzerfelder im Google-Verzeichnis hinzu, wählen Sie sie aus, ordnen Sie sie dann Dienstanbieterattributen zu und klicken Sie auf Farbe .
  • Einrichten des einmaligen Anmeldens (SSO) für Google Workspace

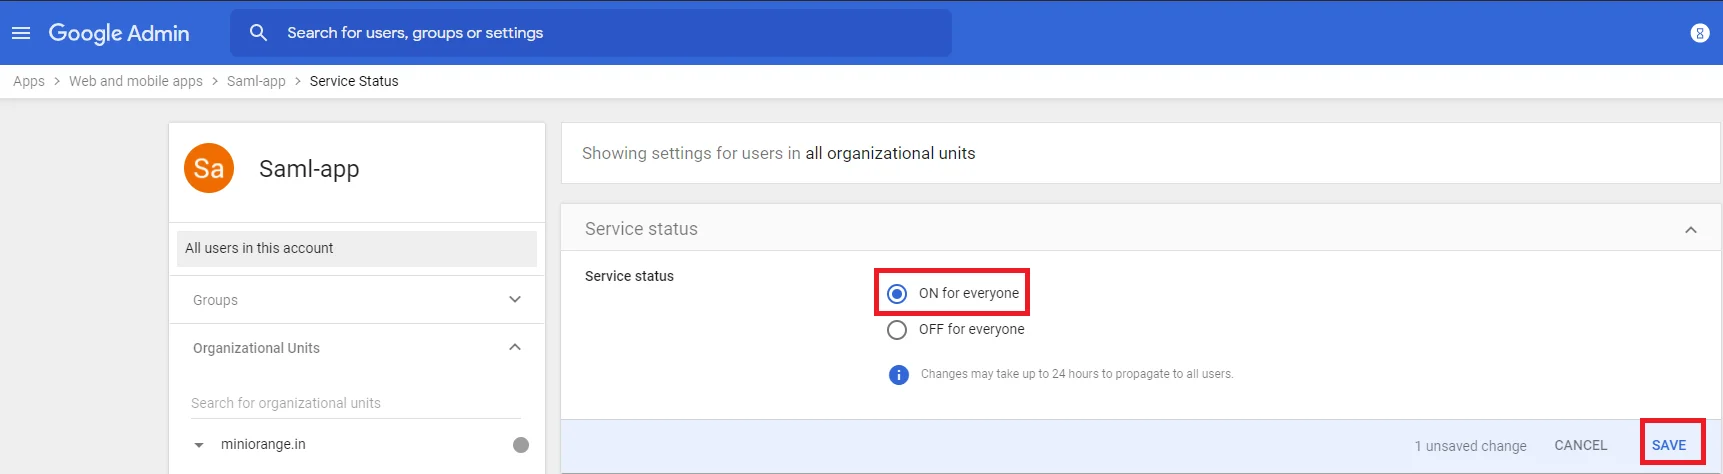
  • Auswählen EIN für alle um SSO zu aktivieren.
  • Single Sign-On für Google Workspace

    Folgen Sie den Schritten, um Google Workspace als Identitätsanbieter (IdP) mittels OAuth-Konfiguration einzurichten.
  • Zurück Nach miniOrange Admin-Konsole.
  • Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter >> Identitätsanbieter hinzufügen .
  • Einmaliges Anmelden (SSO) bei Google Workspace

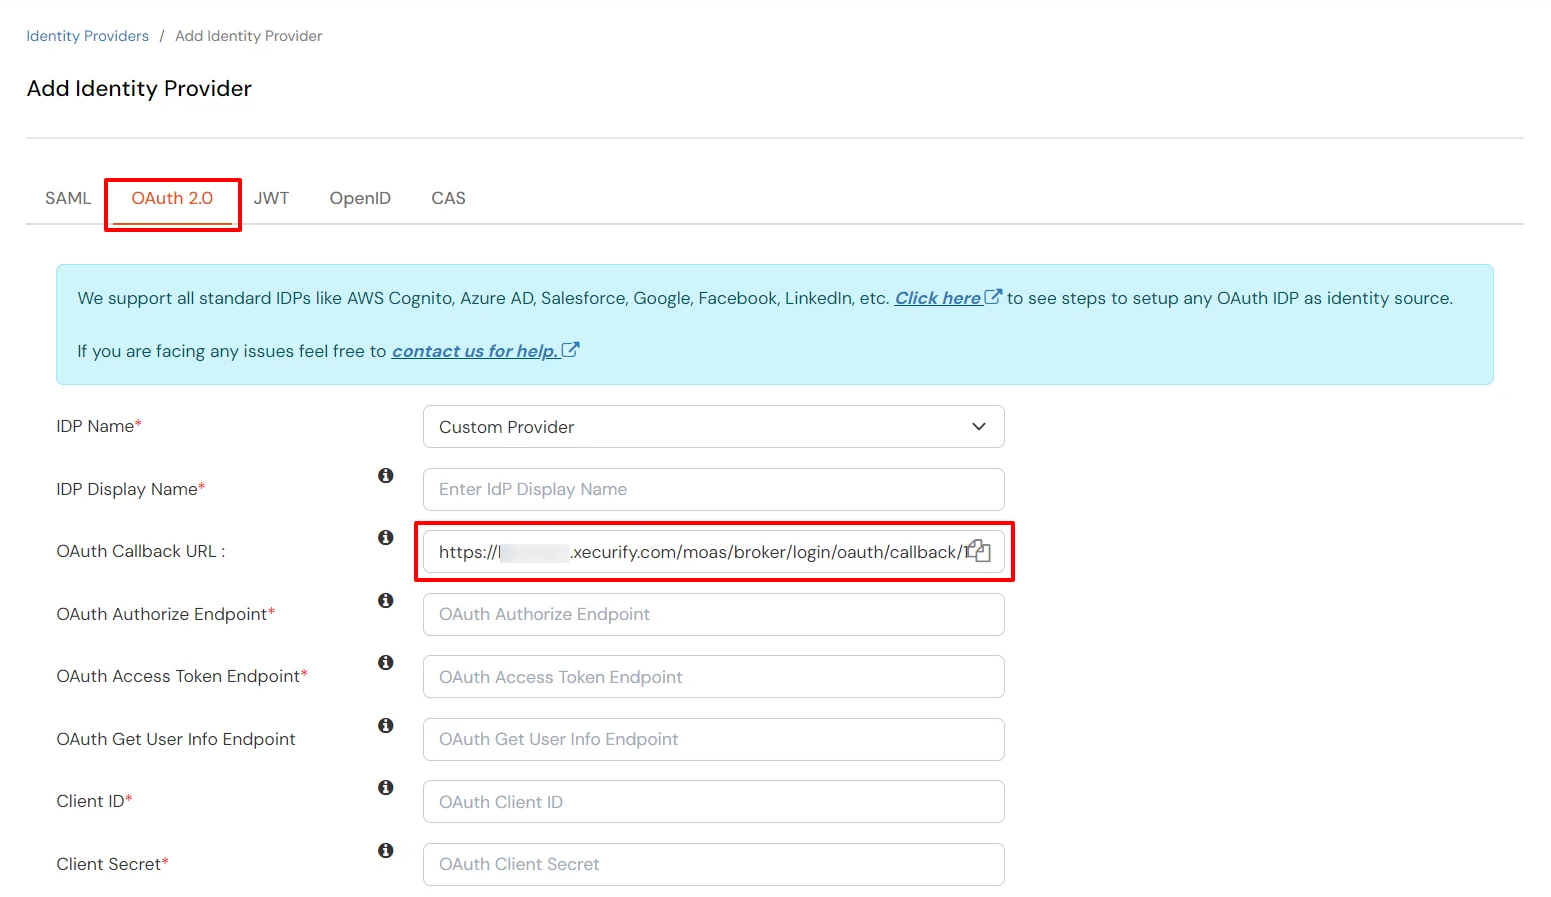
  • Wählen Sie unter Anwendung auswählen OAuth/OpenID von der Alle Apps Dropdown-Liste.
  • Wählen Sie OAuth, um Google Workspace als Identitätsanbieter einzurichten: Wählen Sie OAuth 2.0.

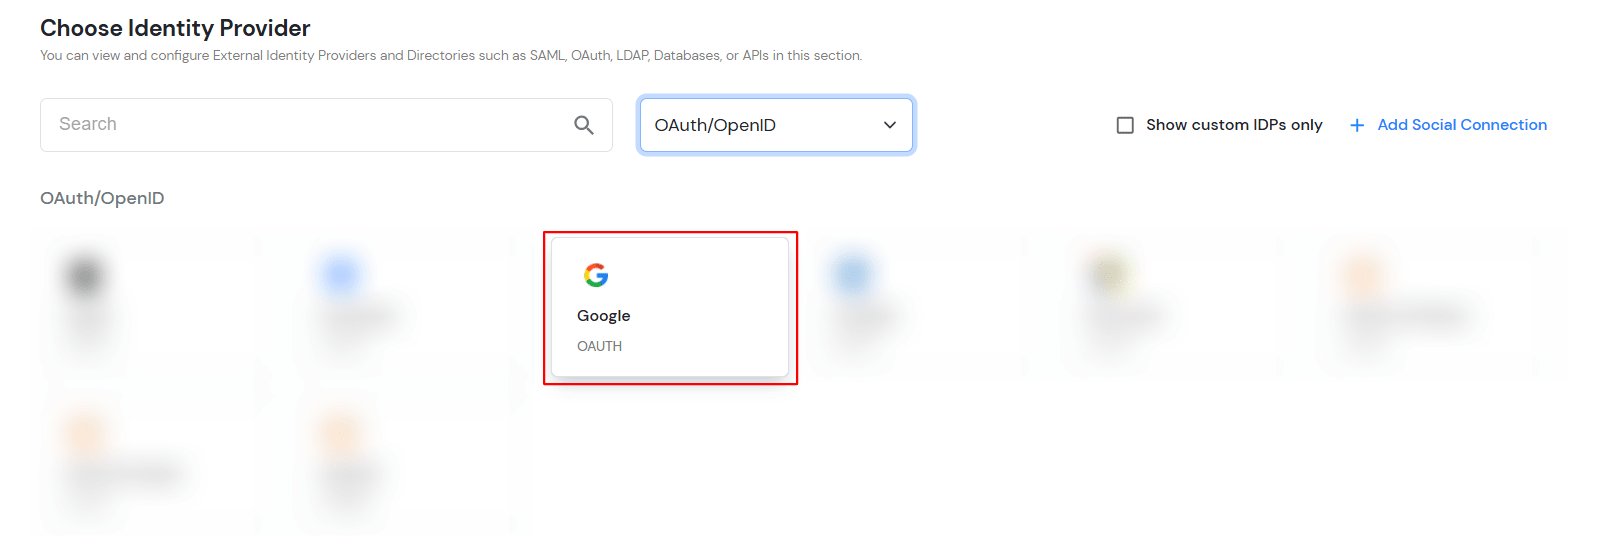
  • Auswählen Google.
  • Wählen Sie OAuth, um Google Workspace als Identitätsanbieter einzurichten: Wählen Sie OAuth 2.0.

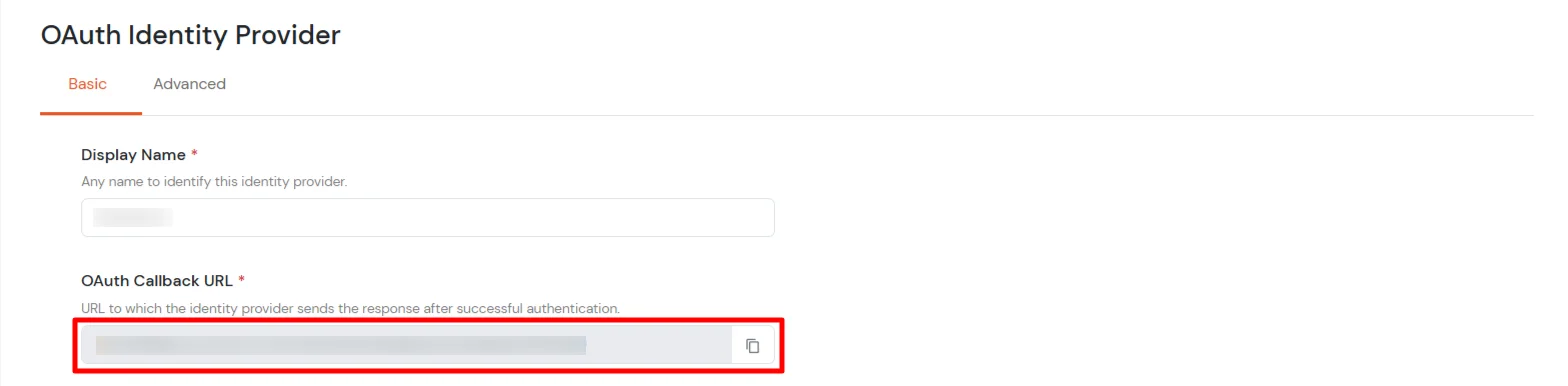
  • Halten Sie die OAuth-Rückruf-URL, die wir zur Konfiguration verwenden werden Google-Arbeitsbereich als OAuth-Server/Anbieter.
  • Wählen Sie OAuth aus, um Google Workspace als Identitätsanbieter (IdP) einzurichten: OAuth-Callback-URL kopieren

  • Zurück Nach https://console.developers.google.com/ und registrieren/einloggen.
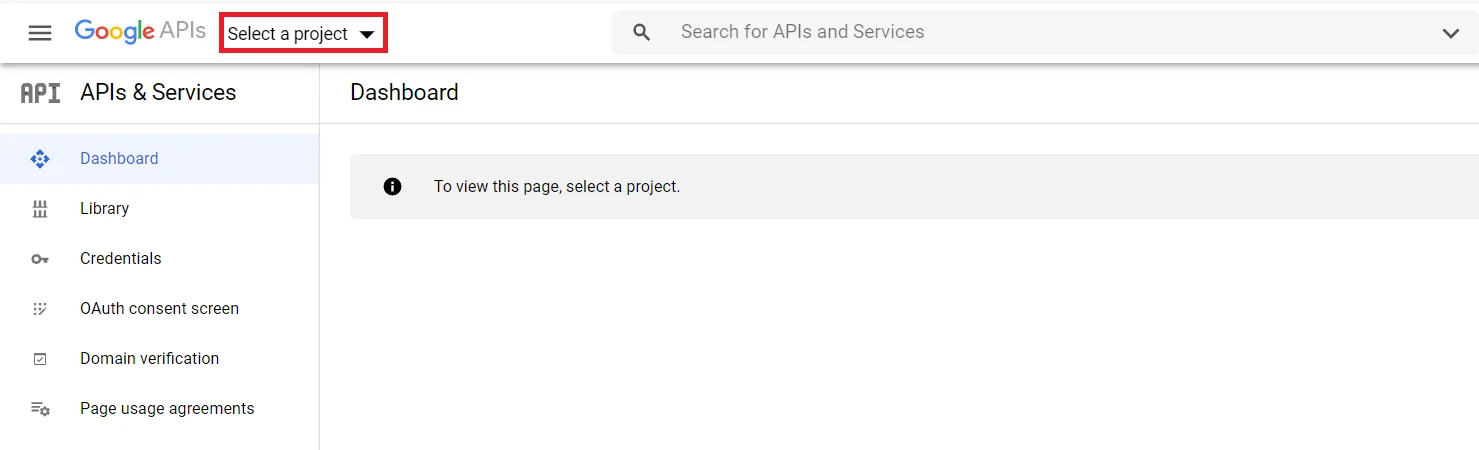
  • Klicken Sie auf Wählen Sie Projekt aus Um ein neues Google Apps-Projekt zu erstellen, wird ein Popup mit der Liste aller Ihrer Projekte angezeigt.
  • Google Apps GSuite SSO miniOrange Broker Service neues Projekt erstellen

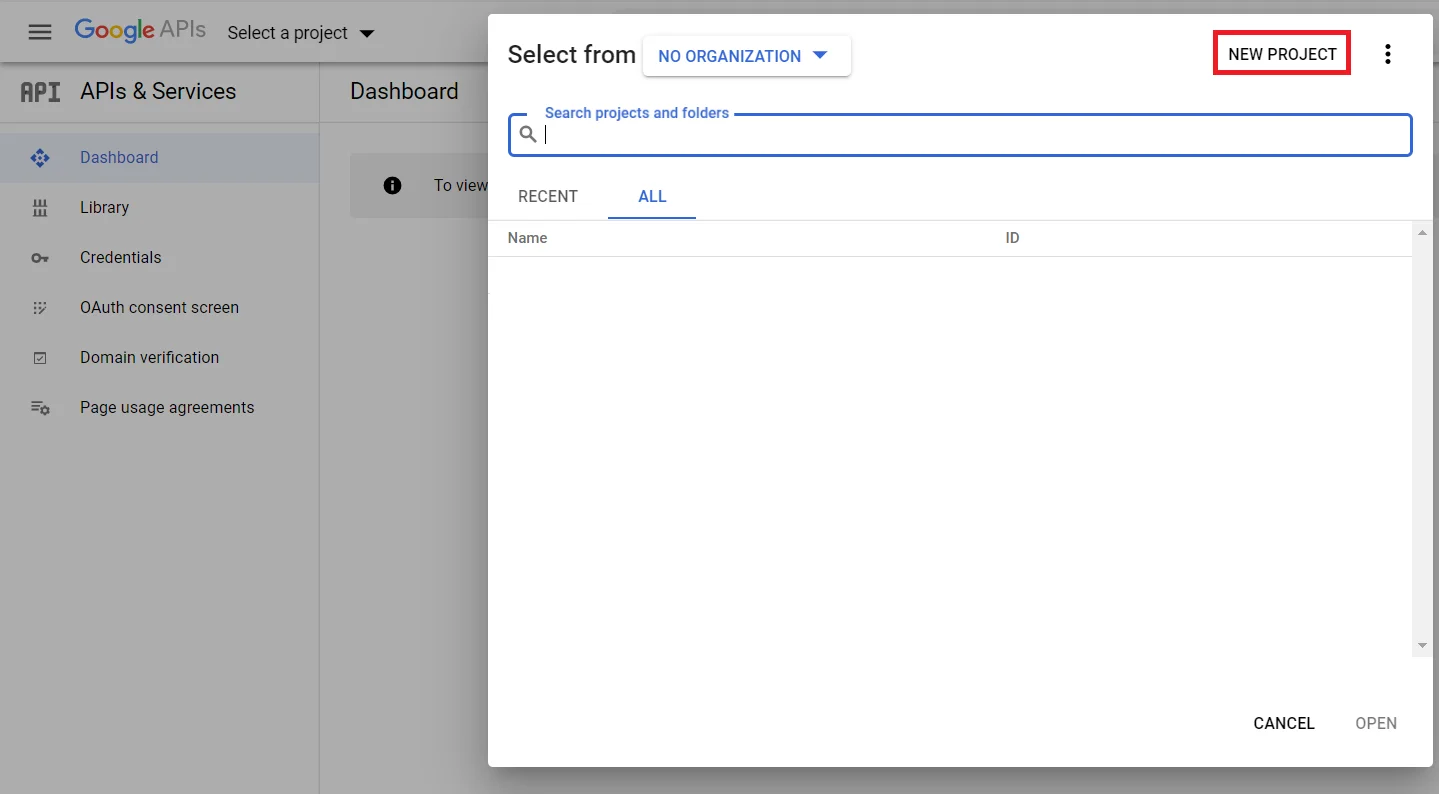
  • Sie können auf die Schaltfläche Neues Projekt Klicken Sie auf die Schaltfläche, um ein neues Projekt zu erstellen.
  • Google Apps GSuite SSO miniOrange Broker Service neues Projekt erstellen

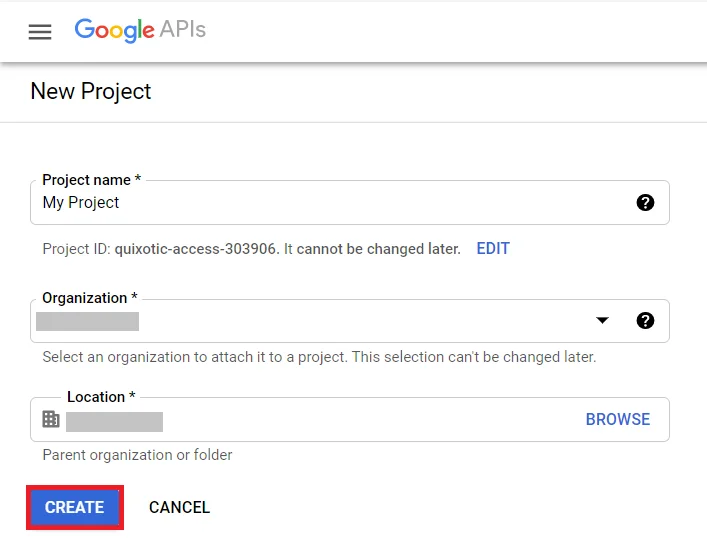
  • Geben Sie Ihren Projektnamen unter ein Projektname Feld und klicken Sie auf Erschaffung.
  • Google Apps GSuite SSO miniOrange Broker Service Projektnamen eingeben

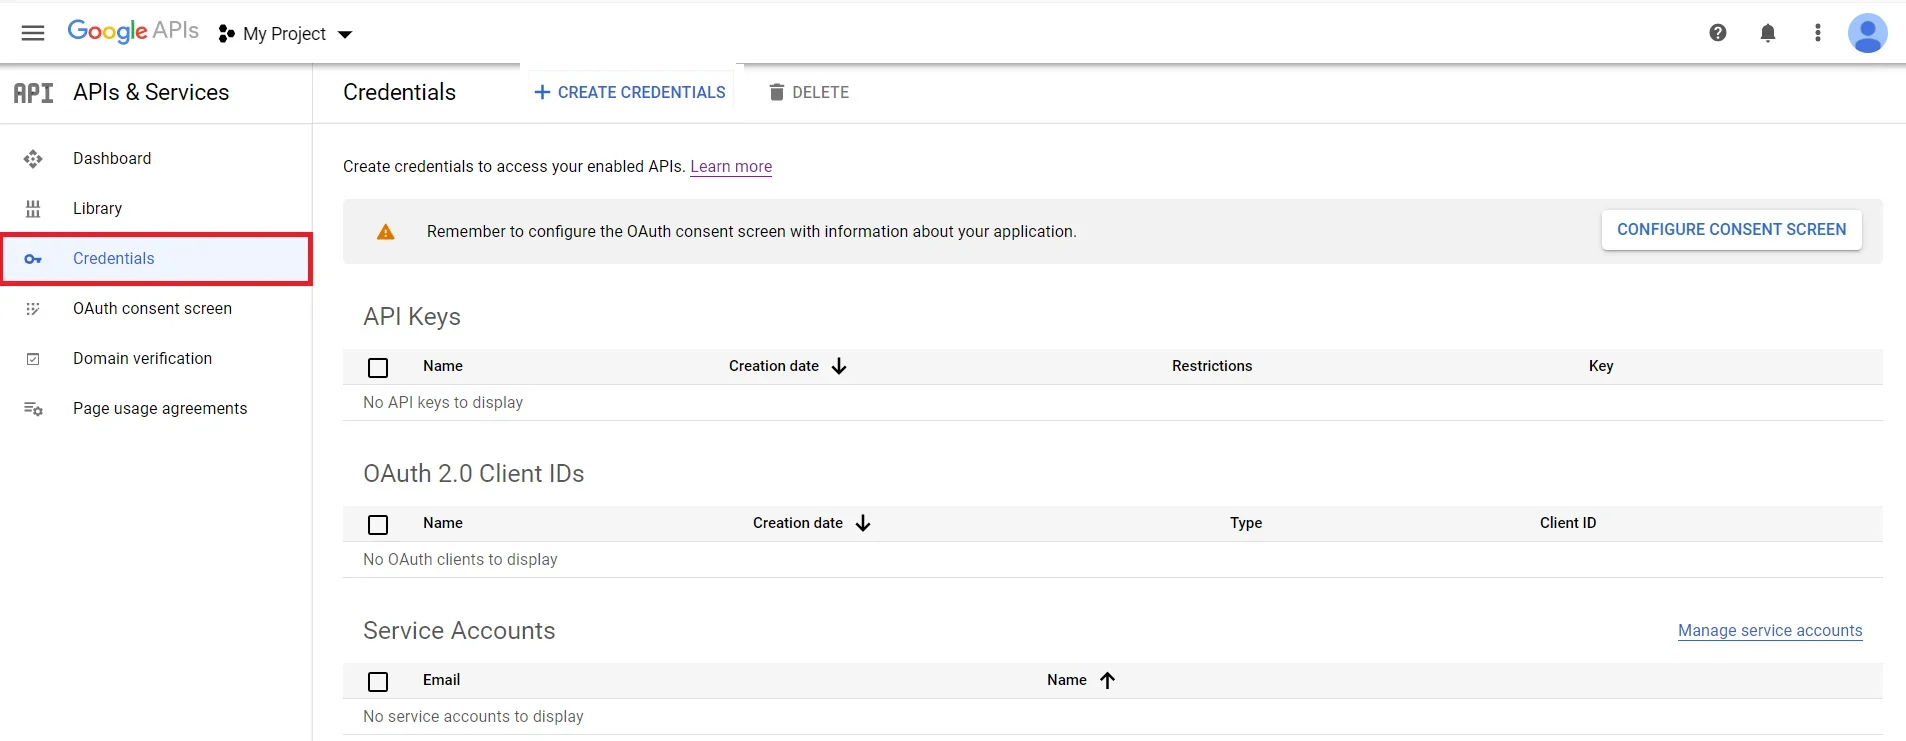
  • Zurück Nach Navigationsmenü >> APIs >> Dienste >> Anmeldeinformationen.
  • Google Apps GSuite SSO miniOrange Broker Service-Anmeldeinformationen

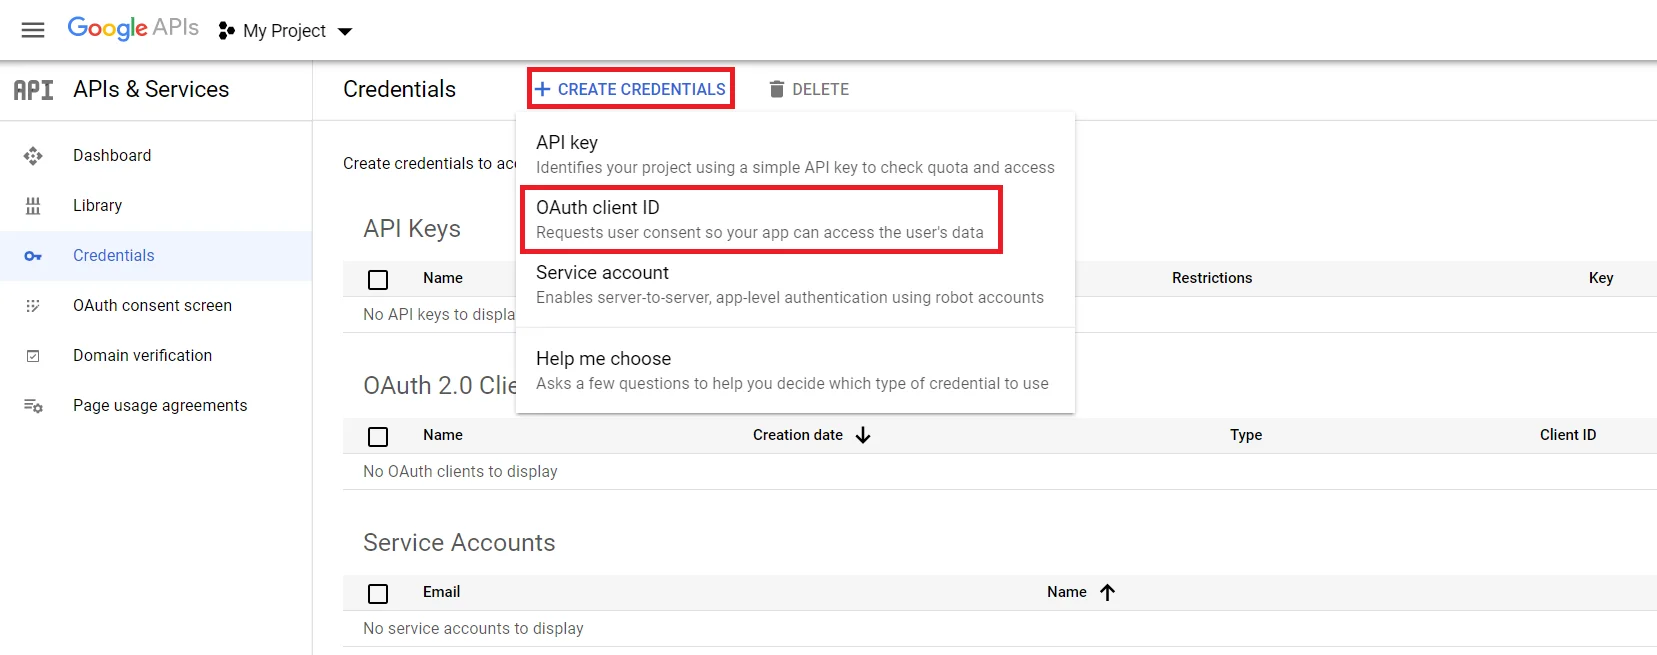
  • Klicken Sie auf erstellen Sie Credentials und dann auswählen OAuth-Client-ID aus den angebotenen Optionen.
  • Google Apps GSuite SSO miniOrange Broker Service OAuth-Client-ID

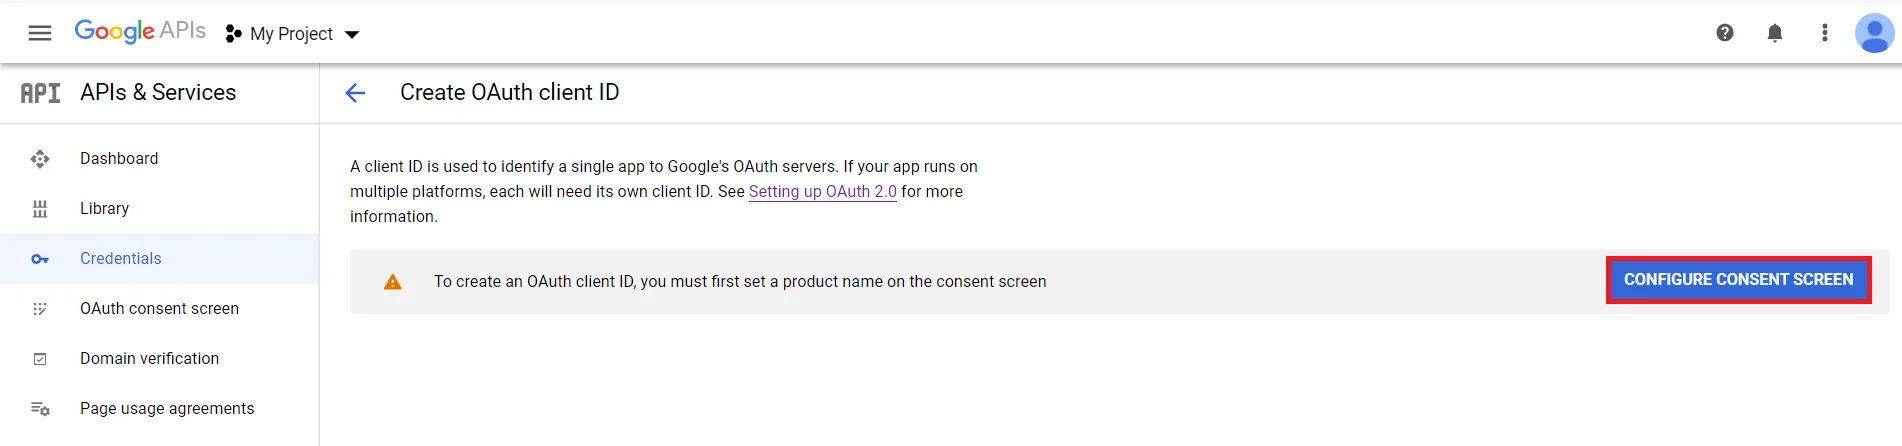
  • Falls Sie mit einer Warnung konfrontiert werden, die besagt, dass Sie zum Erstellen einer OAuth-Client-ID einen Produktnamen auf dem Zustimmungsbildschirm festlegen müssen (wie im Bild unten gezeigt). Klick auf das Konfigurieren Sie den Zustimmungsbildschirm .
  • Google Apps GSuite SSO miniOrange Broker Service – Zustimmungsbildschirm konfigurieren

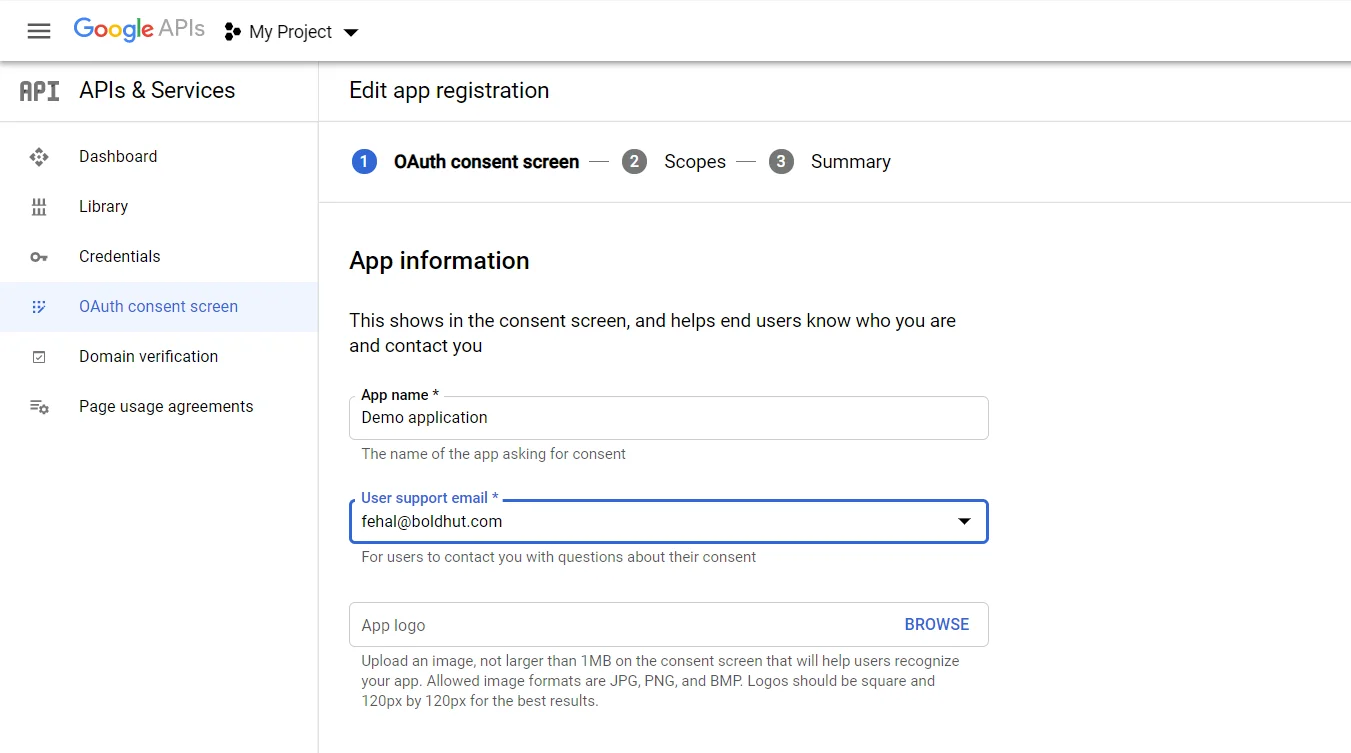
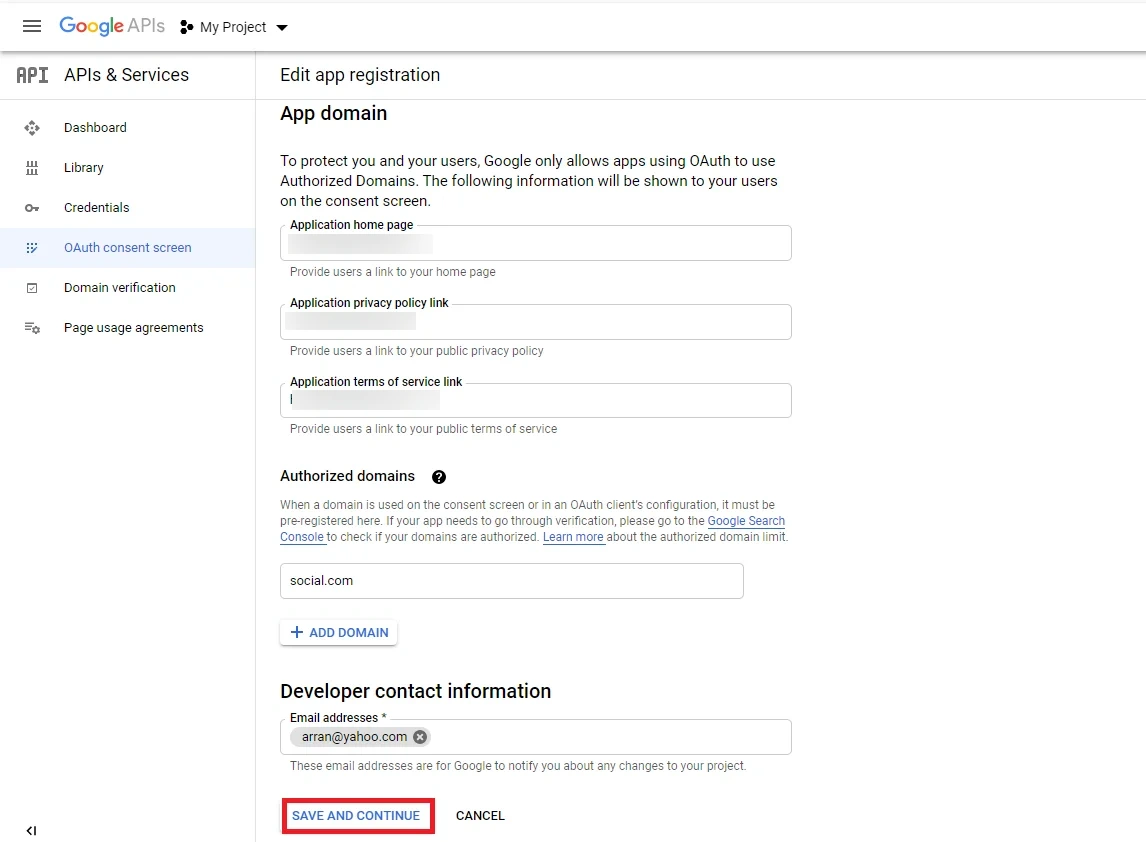
  • Geben Sie die erforderlichen Details ein, z App-Name, Benutzer-Support-E-Mail. und klicken Sie auf Speichern und weiter .
  • Google Apps GSuite SSO miniOrange Broker Service, Einstellungen speichern

    Google Apps GSuite SSO miniOrange Broker Service, Einstellungen speichern

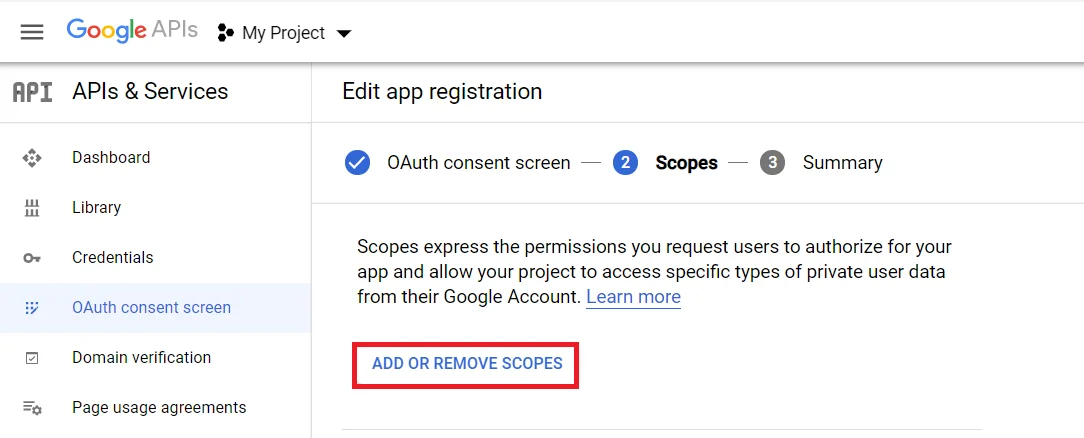
  • Klicken Sie nun auf, um Bereiche zu konfigurieren Fügen Sie die Bereiche hinzu oder entfernen Sie sie .
  • Google Apps GSuite SSO miniOrange Broker Service erstellt OAuth-Client-ID

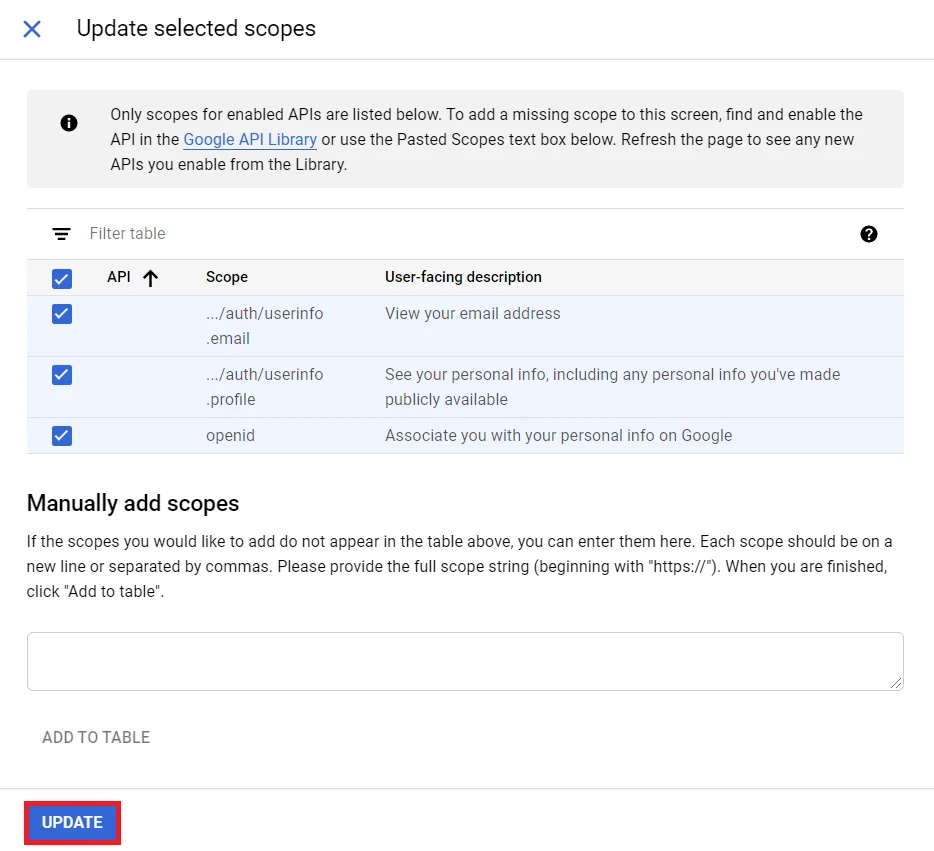
  • Wählen Sie nun die Scopes um Ihrem Projekt den Zugriff auf bestimmte Arten privater Benutzerdaten über ihr Google-Konto zu ermöglichen, und klicken Sie auf Speichern und weiter .
  • Google Apps GSuite SSO miniOrange Broker Service erstellt OAuth-Client-ID

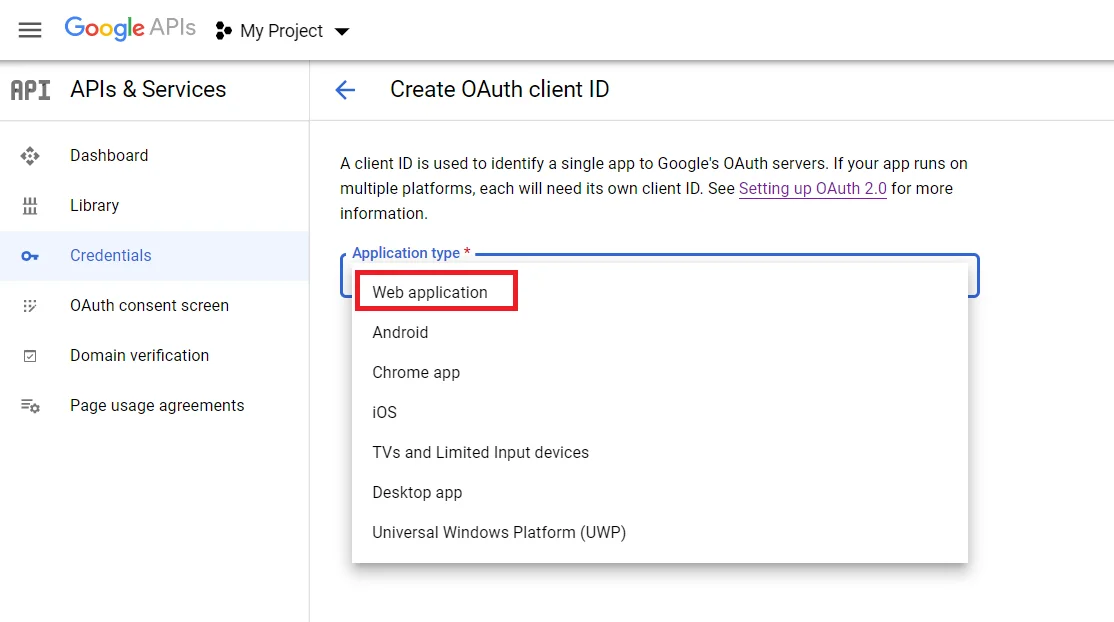
  • Gehen Sie zur Registerkarte „Anmeldeinformationen“. und klicken Sie auf erstellen Sie Credentials Taste. Wählen Internetanwendung aus der Dropdown-Liste, um eine neue Anwendung zu erstellen.
  • Google Apps GSuite SSO miniOrange Broker Service erstellt OAuth-Client-ID

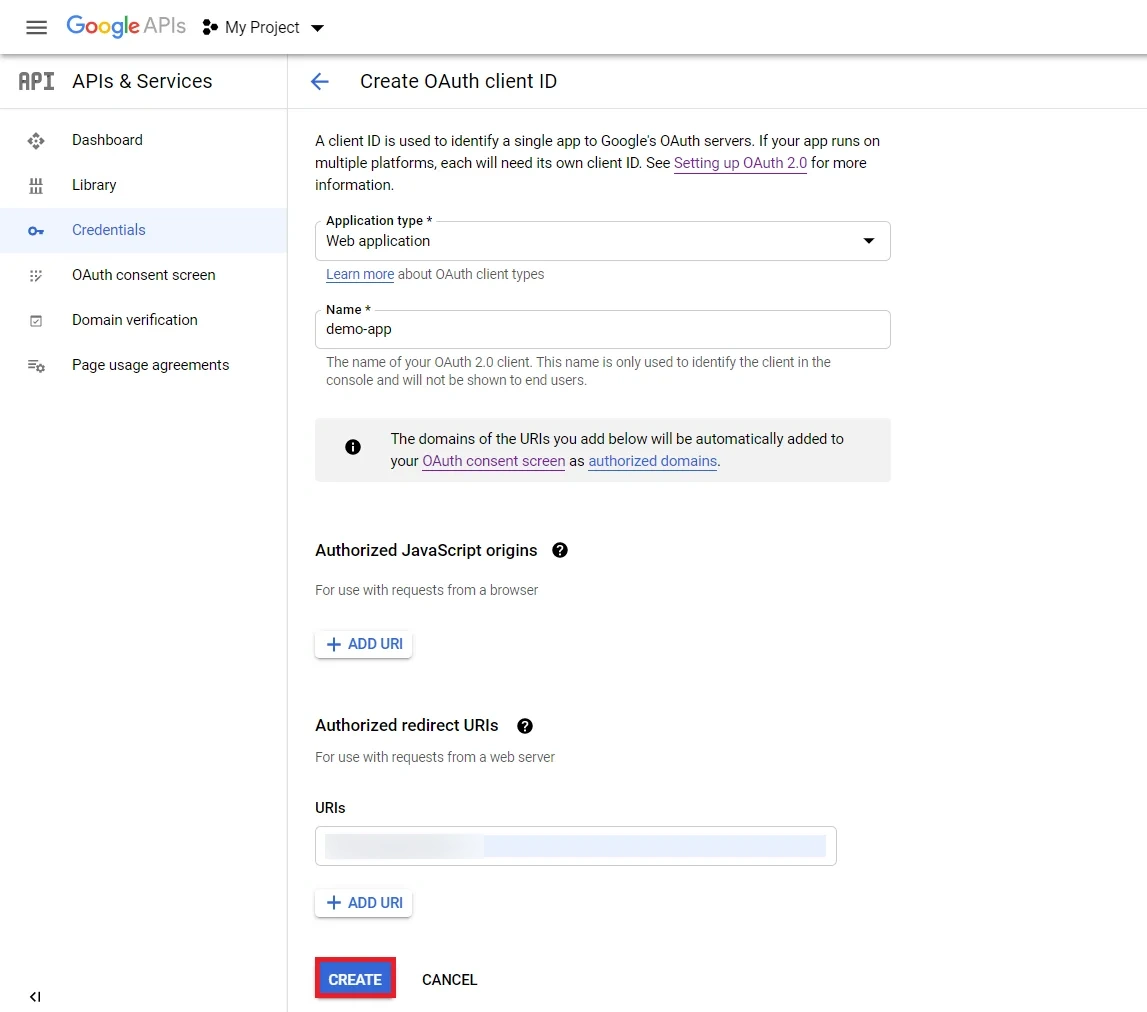
  • Geben Sie im Namensfeld den gewünschten Namen für Ihre Kunden-ID ein und geben Sie die ein Weiterleitungs-/Rückruf-URL die wir gespeichert haben in Schritt 1: und klicken Sie auf das Erschaffung .
  • Google Apps GSuite SSOMiniOrange Broker Service erstellt OAuth-Client-ID

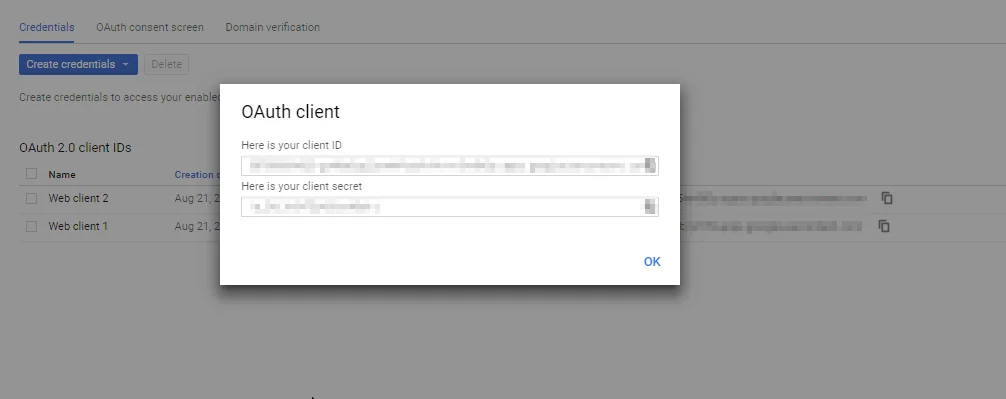
  • Sie sehen ein Popup mit der Kunden-ID und der Kopie Ihres Kundengeheimnisses Kunden-ID und Kundengeheimnis.
  • Google Apps GSuite SSO miniOrange Broker Service Client-ID Client-Geheimnis

  • Sie haben Ihre Konfigurationen auf der Google App OAuth-Serverseite erfolgreich abgeschlossen.
  • Zurück Nach miniOrange Admin-Konsole.
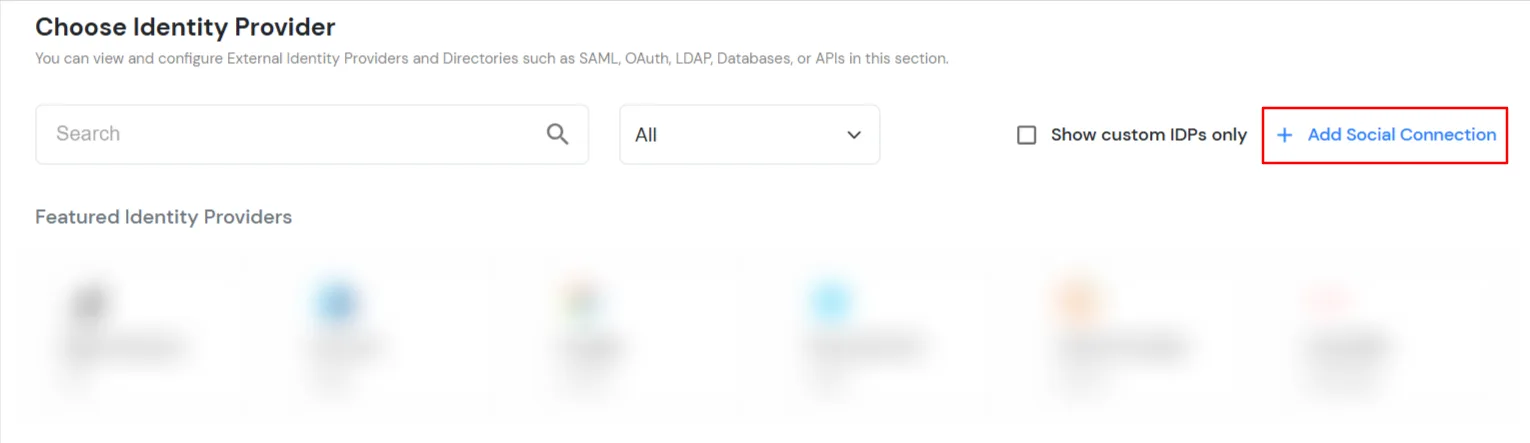
  • Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter >> Klicken Sie auf „Identitätsanbieter hinzufügen“..


  • Klicken Sie auf Soziale Verbindungen hinzufügen.
  • Google Workspace SSO: Klicken Sie auf „Soziale Verbindung hinzufügen“.

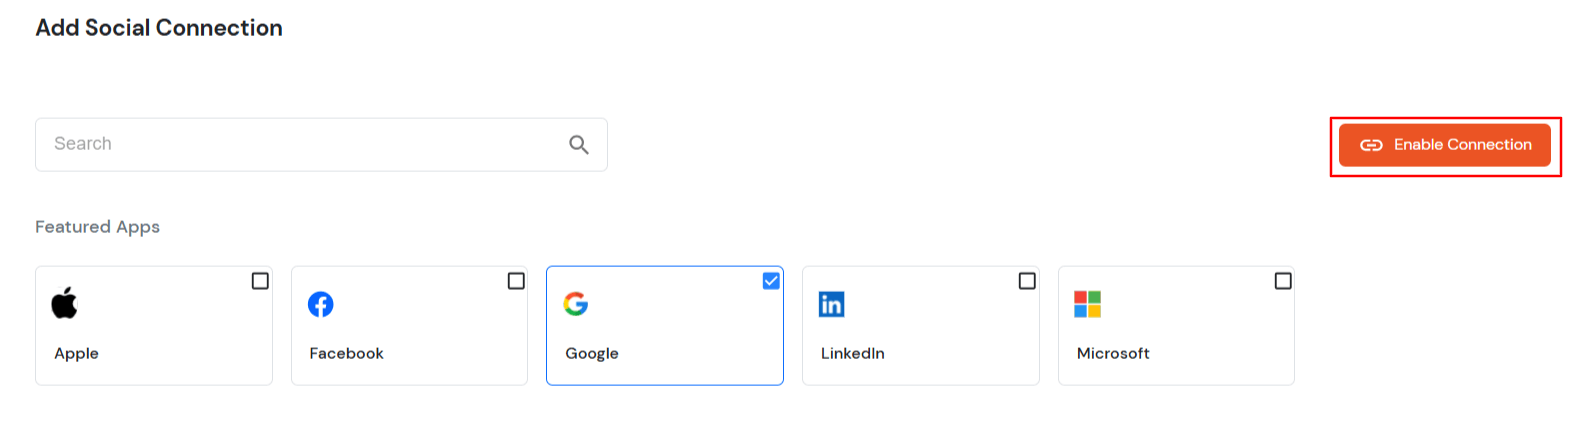
  • Wählen Sie die Kacheln der sozialen Verbindungen aus, die Sie aktivieren möchten, und klicken Sie auf Schaltfläche „Verbindung aktivieren“Bitte beachten Sie, dass Ihre Entwicklerschlüssel verwendet werden, wenn…
  • Google Workspace SSO: Google OAuth

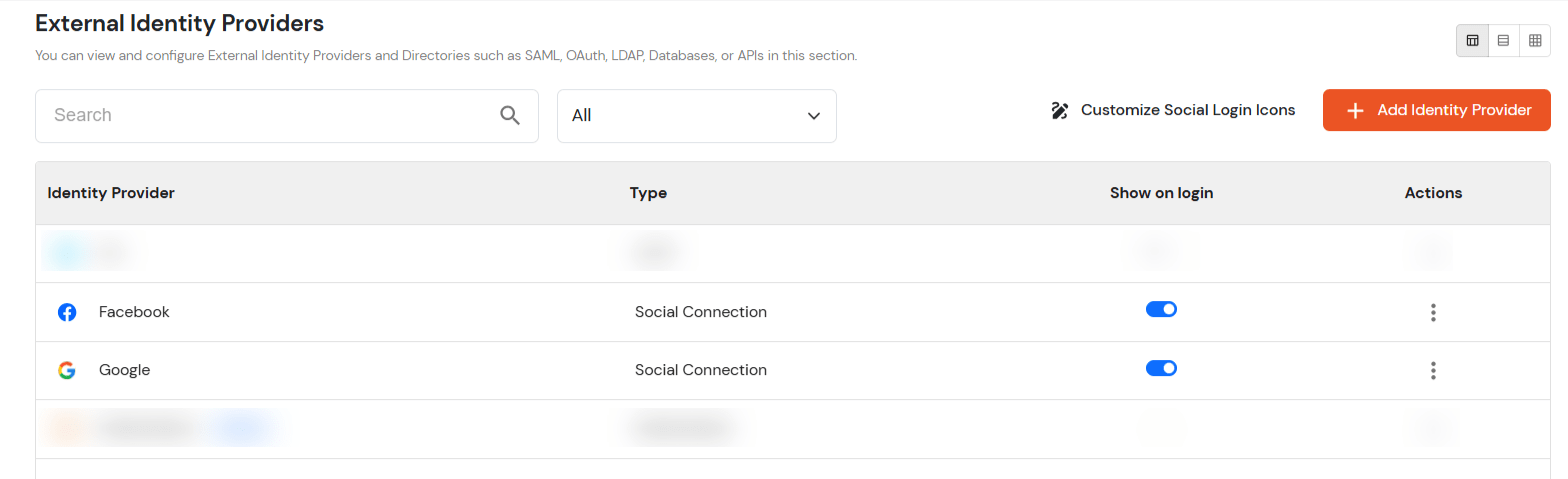
  • Sie werden auf die Seite „Externe Identitätsanbieter“ weitergeleitet, auf der die aktivierten Social-Media-Verbindungen aufgelistet sind.
  • Google Workspace SSO: Externe Identitätsanbieter

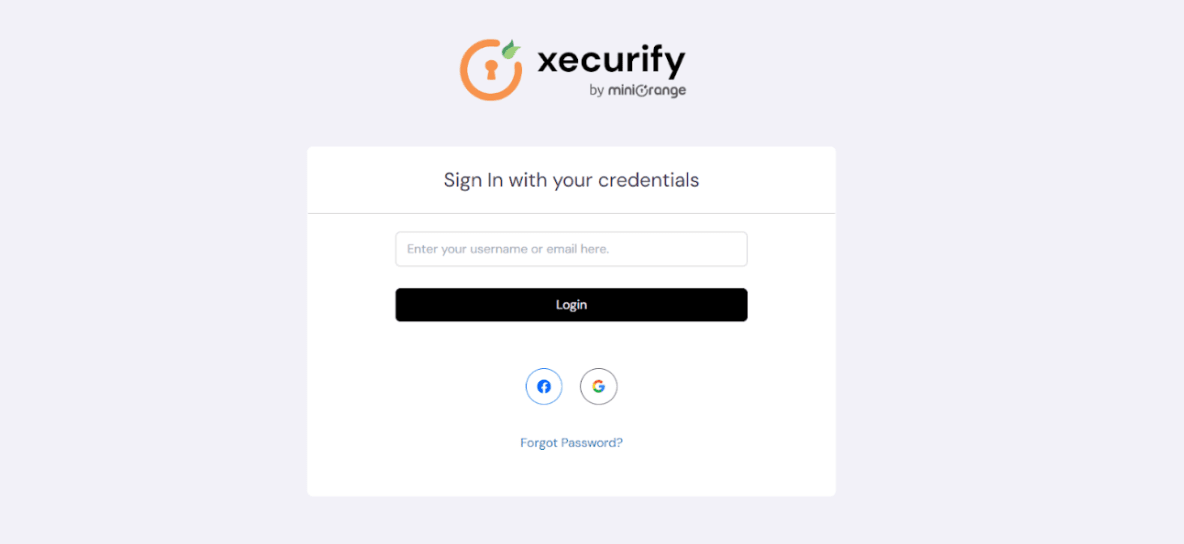
  • Sie können im Anmeldeformular überprüfen, ob die Social-Login-Verbindungen hinzugefügt werden.
  • Google Workspace SSO: Anmeldung über soziale Netzwerke

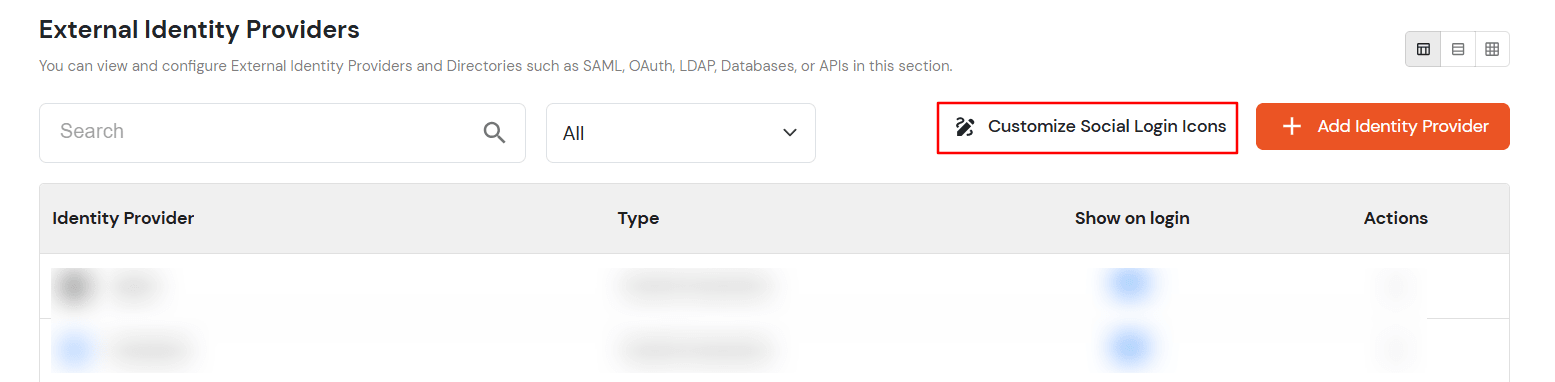
  • Sie können auch das Erscheinungsbild der sozialen Verbindungen anpassen. Gehen Sie zu Identitätsanbieter Klicken Sie in der linken Navigationsleiste auf die Social-Login-Symbole anpassen .
  • Google Workspace SSO: Klicken Sie auf „Symbole für die soziale Anmeldung anpassen“.

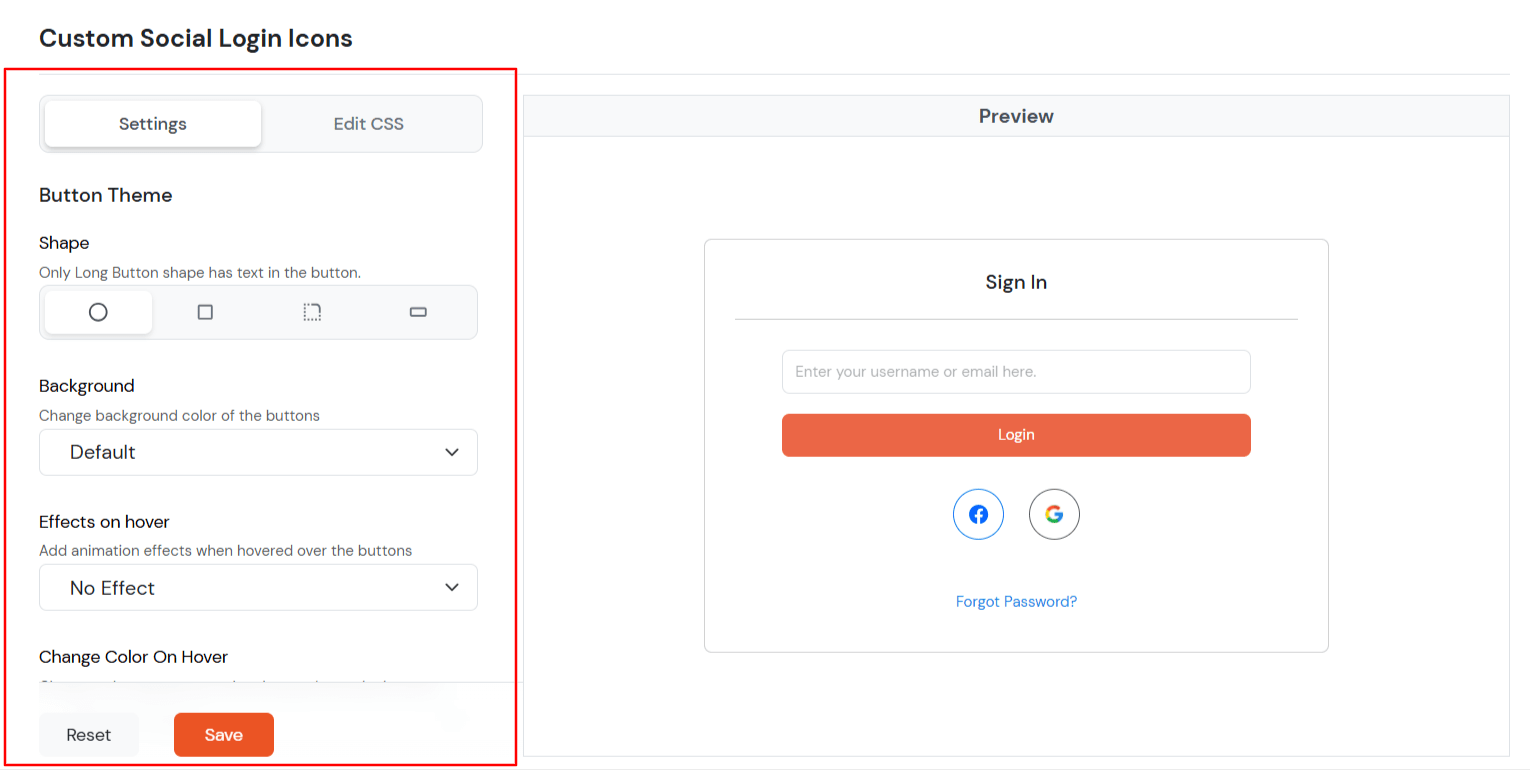
  • Sie sehen die verschiedenen Optionen zur Anpassung der Abmessungen, des Hintergrunds, der Hover-Effekte usw. der Social-Login-Icons.
  • Google Workspace SSO: Geänderte Einstellungen

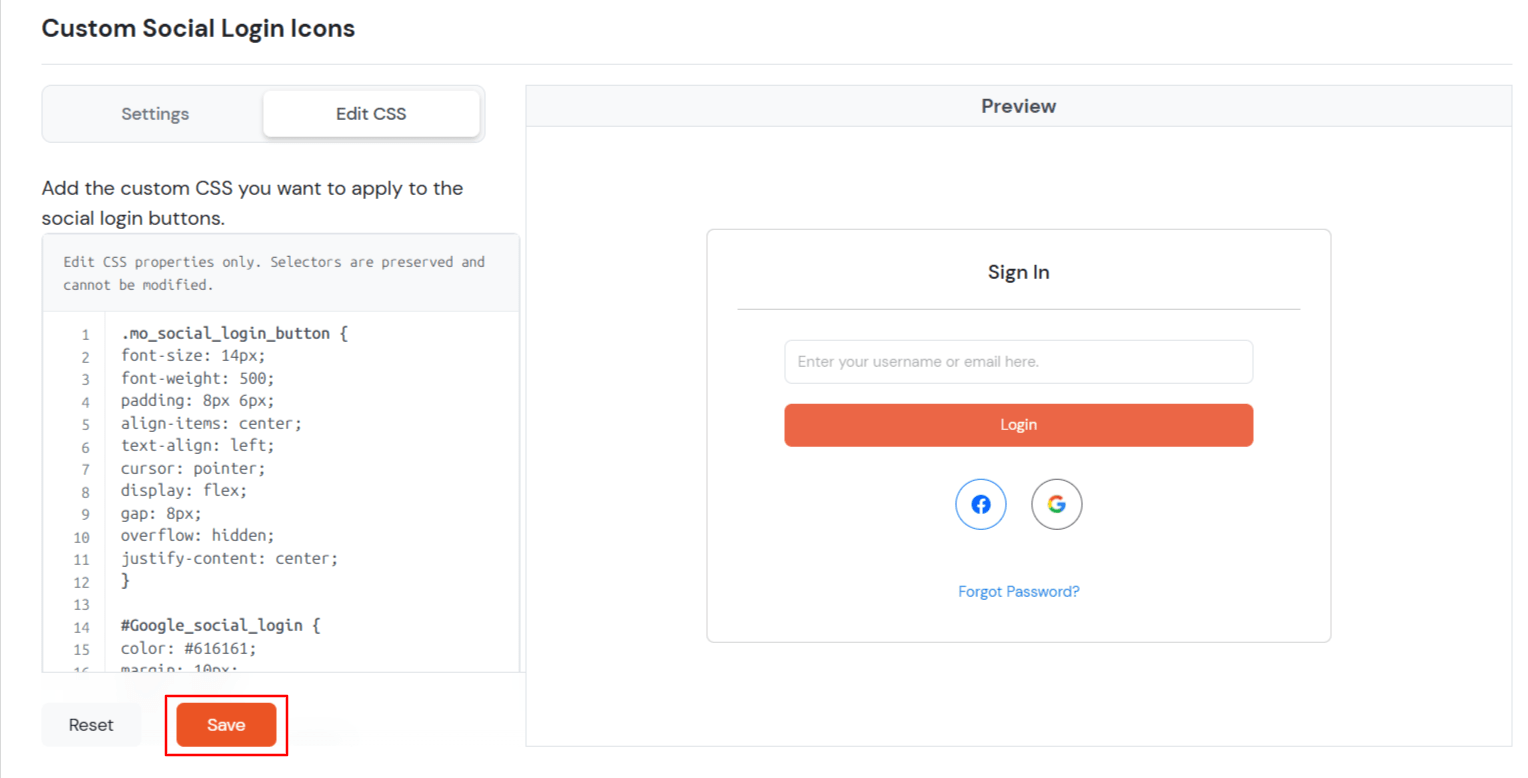
  • Sie können auch benutzerdefiniertes CSS hinzufügen.
  • Google Workspace SSO: Geänderte Einstellungen

  • Klicken Sie auf Gespeichert Um die Änderungen auf der Anmeldeseite zu sehen.
  • Du kannst auch aktivieren deaktivieren Die soziale Verbindung, die auf dem Anmeldeformular von der Seite „Externe Identitätsanbieter“ angezeigt werden soll.
  • Google Workspace SSO: Soziale Verbindungen aktivieren und deaktivieren

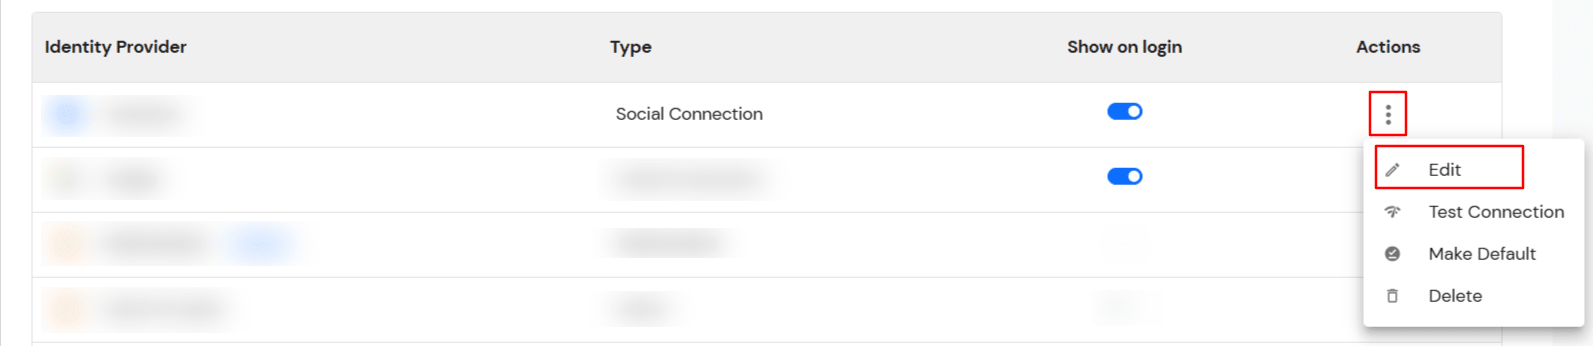
  • Wenn Sie Ihre Entwicklerschlüssel zum Social Login hinzufügen möchten, können Sie dies folgendermaßen tun: Bearbeitung die soziale Verbindung von der Seite Identitätsanbieter.
  • Google Workspace SSO: Soziale Verbindung bearbeiten

  • Halten Sie die OAuth-Rückruf-URL, die wir zur Konfiguration verwenden werden Google als OAuth-Server/Anbieter.
  • Wählen Sie OAuth aus, um Google Workspace als Identitätsanbieter (IdP) einzurichten: OAuth-Callback-URL kopieren

  • Siehe die OAuth-Leitfaden Schritt 1 zum Einrichten der OAuth-App in Google Workspace


2. Google Workspace als Identitätsanbieter in miniOrange konfigurieren


  • Gehe zurück zum miniOrange Admin-Konsole (Sie hätten es von Schritt 1 an offen lassen sollen).
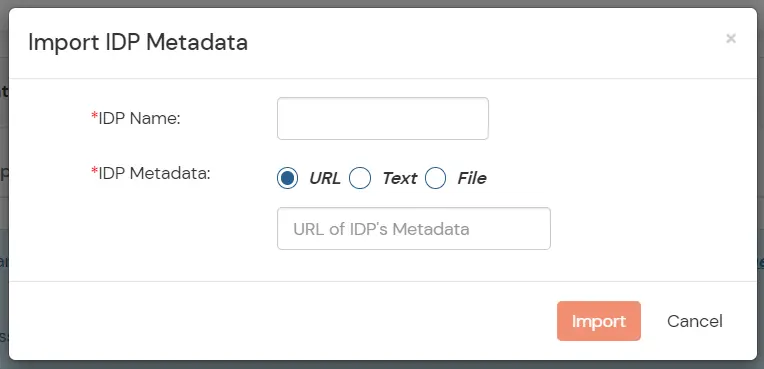
  • Klicken Sie auf IDP-Metadaten importieren.
  • Google Workspace als SAML-Identitätsanbieter: Metadaten importieren

  • Wählen Sie einen geeigneten IDP-Namen. Geben Sie die URL ein, die Sie im vorherigen Schritt gespeichert haben. Google-Arbeitsbereich.
  • Klicken Sie auf Import.
  • Google Workspace als Identitätsanbieter konfigurieren: Google-Import

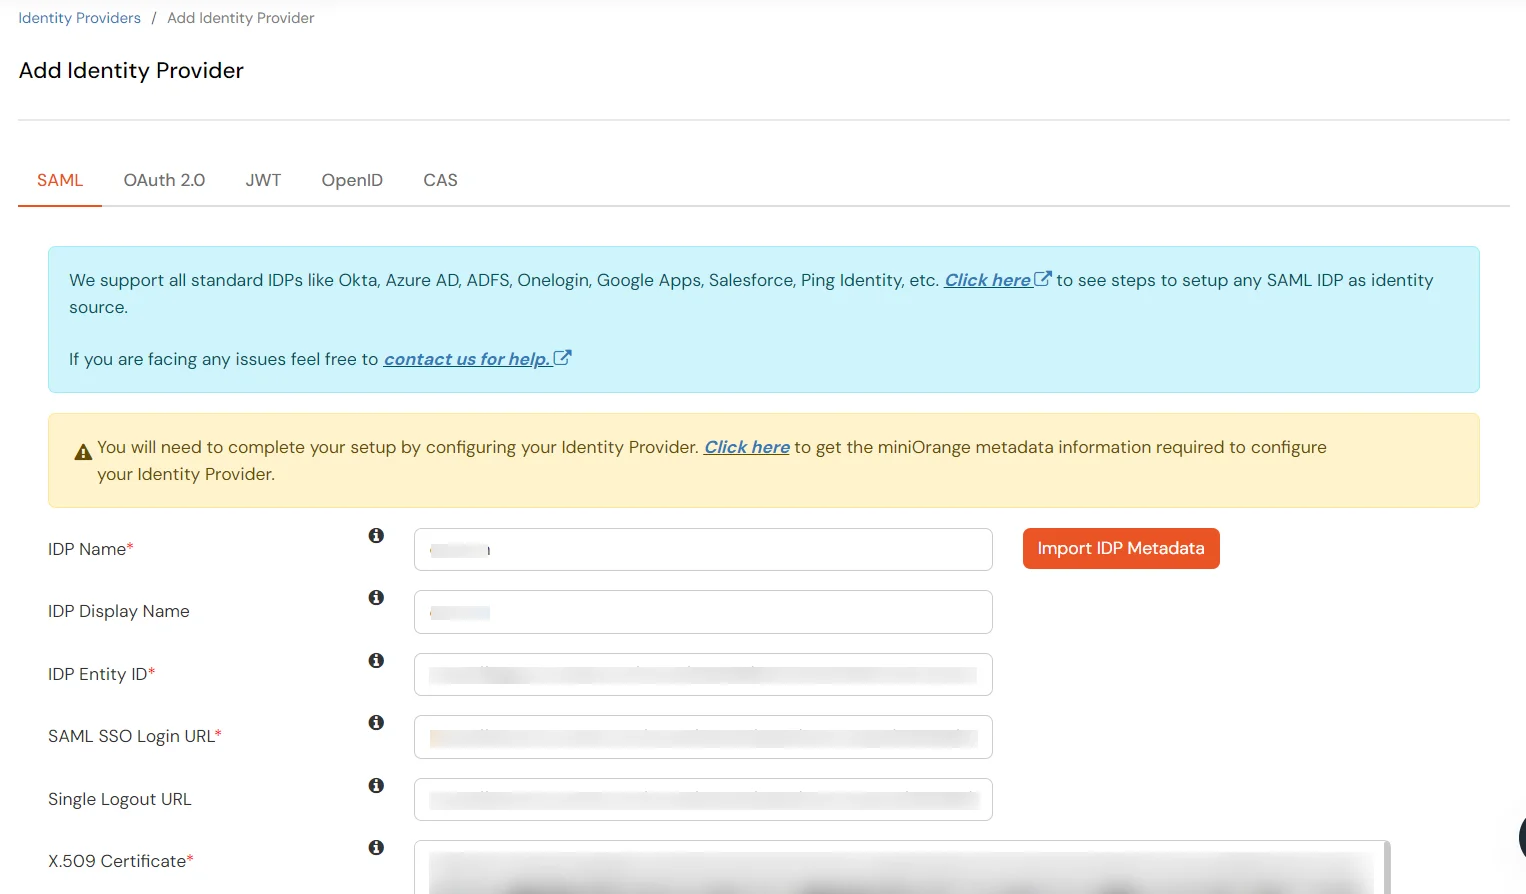
  • Wie im folgenden Bildschirm gezeigt IDP-Entitäts-ID, Single Sign-On (SSO)-URL und x.509-Zertifikat wird aus der Metadatendatei gefüllt, die wir gerade importiert haben.
  • Google Workspace als Identitätsanbieter konfigurieren: Single Sign-On (SSO)-URL und X.509-Zertifikat

    IDP-Entitäts-ID Entitäts-ID des IDP
    Single Sign-On (SSO) URL Anmelde-URL vom IDP
    Single Logout (SLO) URL Abmelde-URL vom IDP
    X.509-Zertifikat Das Public-Key-Zertifikat Ihres IDP.
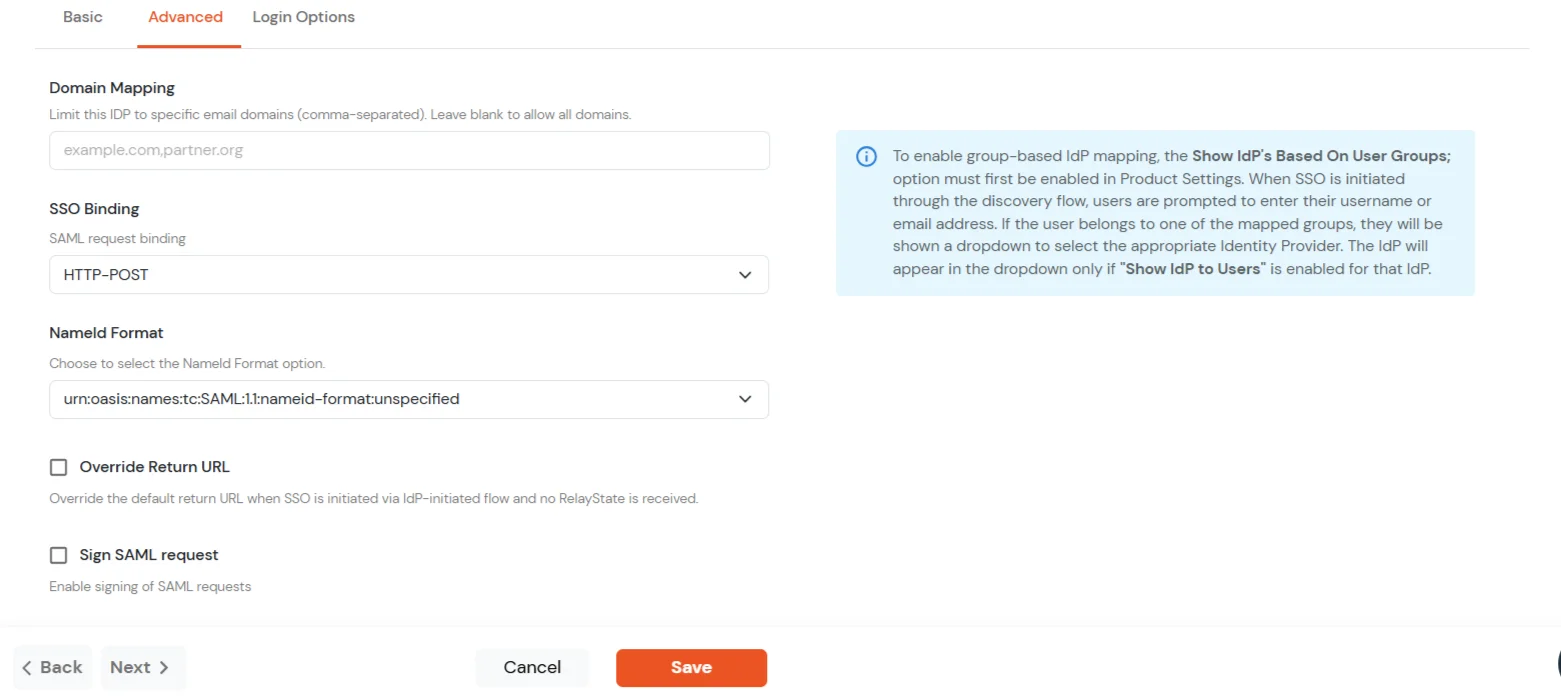
  • Klicken Sie auf Weiter (oder öffnen Sie die Erweitert Registerkarte) zur Konfiguration von SAML- und Routing-Optionen für diesen IdP. Die Felder entsprechen der miniOrange-Benutzeroberfläche wie folgt:
  • Domänenzuordnung Beschränken Sie diesen IdP auf bestimmte E-Mail-Domänen (komma-getrennt, z. B. . example.com,partner.orgLassen Sie das Feld leer, um alle Domains zuzulassen.
    SSO-Bindung SAML-Anforderungsbindung: wie die Authentifizierungsanfrage an den IdP (üblicherweise) gesendet wird HTTP-POST or HTTP-Weiterleitung(abhängig von der Auswahl im Dropdown-Menü).
    NameId-Format Format des SAML NameID Bei Assertions wählen Sie den Wert, der zu Google Workspace und Ihren Anwendungen passt.
    Rückgabe-URL überschreiben Wenn SSO IdP-initiiert und nein Relaiszustand Wird eine solche URL empfangen, wird die Standard-Rückgabe-URL durch eine benutzerdefinierte URL ersetzt.
    SAML-Anfrage unterschreiben Ermöglichen Signierung von SAML-Authentifizierungsanfragen von miniOrange zu diesem IdP.
    Google Workspace als SAML-Identitätsanbieter: Registerkarte „Erweitert“ des SAML-Identitätsanbieters (Domänenzuordnung, SSO-Bindung, NameId-Format)

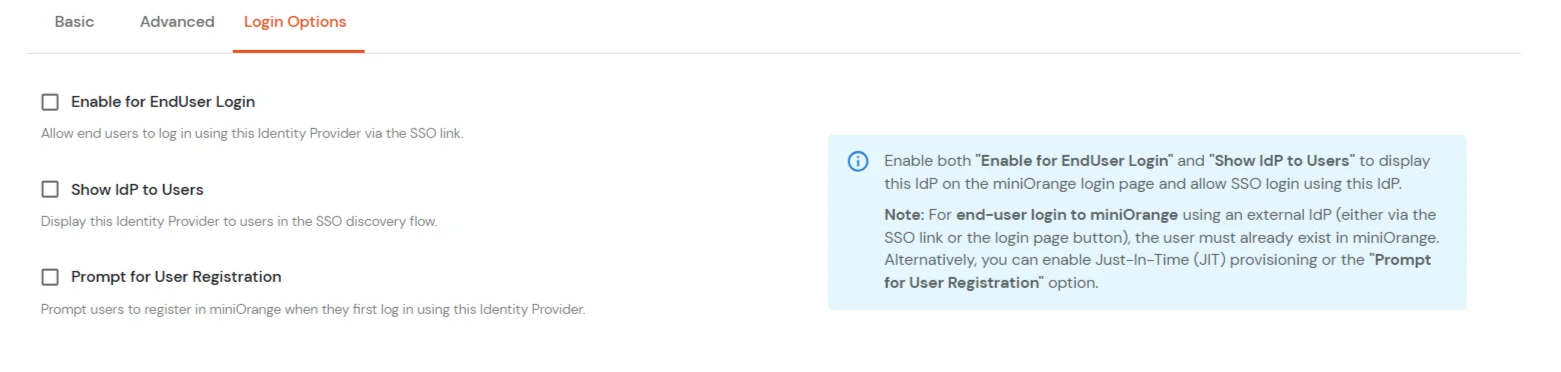
  • Klicken Sie auf Weiter öffnen Anmeldeoptionen Registerkarte. Die folgenden Einstellungen steuern, ob sich Endbenutzer mit diesem Identitätsanbieter anmelden können und wie dieser in den Anmelde- und Erkennungsprozessen von miniOrange angezeigt wird:
  • Für die Endbenutzeranmeldung aktivieren Ermöglichen Sie Endbenutzern die Anmeldung mit diesem Identitätsanbieter über die SSO-Link.
    IdP den Benutzern anzeigen Zeigen Sie diesen IdP in der SSO-Erkennung Ablauf (nachdem der Benutzer seinen Benutzernamen oder seine E-Mail-Adresse eingegeben hat).
    Aufforderung zur Benutzerregistrierung Beim ersten Login mit diesem IdP soll der Benutzer aufgefordert werden, Registrierung in miniOrange falls sie nicht bereits existieren.
    Google Workspace als SAML-Identitätsanbieter: Registerkarte „Anmeldeoptionen“ (Für Endbenutzeranmeldung aktivieren, Identitätsanbieter für Benutzer anzeigen)

  • Klicken Sie auf Gespeichert um die Konfiguration des Identitätsanbieters anzuwenden.

    Hinweis: Führen Sie die folgenden Schritte aus, um OAuth auch für Social Login zu konfigurieren.


  • Kehren Sie zur miniOrange-Administrationskonsole zurück (diese sollte seit Schritt 1 im OAuth-Tab geöffnet geblieben sein).
  • Geben Sie die folgenden Werte ein.
    Display Name Wählen Sie einen geeigneten Namen
    OAuth-Rückruf-URL URL, zu der der Identitätsanbieter die Benutzer nach erfolgreicher Authentifizierung weiterleitet.
    Kunden-ID Ab Schritt 1 (im OAuth-Abschnitt)
    Kundengeheimnis Ab Schritt 1 (im OAuth-Abschnitt)
    Geltungsbereich E-Mail öffentliches_Profil
  • Wählen Sie OAuth, um Google Workspace als Identitätsanbieter einzurichten: Wählen Sie OAuth 2.0.

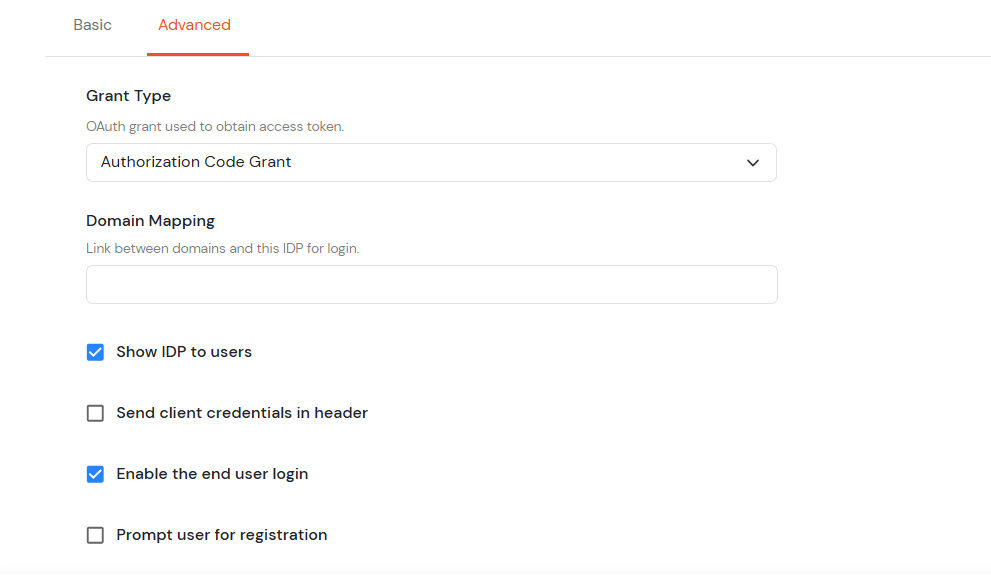
  • Klicken Sie auf Weiter für Erweitert Tab.
  • Zuschusstyp: Wählen Sie den OAuth-Grant-Typ aus, der zum Abrufen des Zugriffstokens verwendet wird.
  • Domänenzuordnung: Geben Sie die mit diesem Identitätsanbieter verknüpfte Domäne für die Anmeldung an.
  • Wählen Sie OAuth, um Google Workspace als Identitätsanbieter einzurichten: Wählen Sie OAuth 2.0.

  • Klicken Sie auf Gespeichert.

3. Testen Sie die Verbindung

  • Besuchen Sie Ihre URL der Anmeldeseite.
  • Zurück Nach Identitätsanbieter Tab.
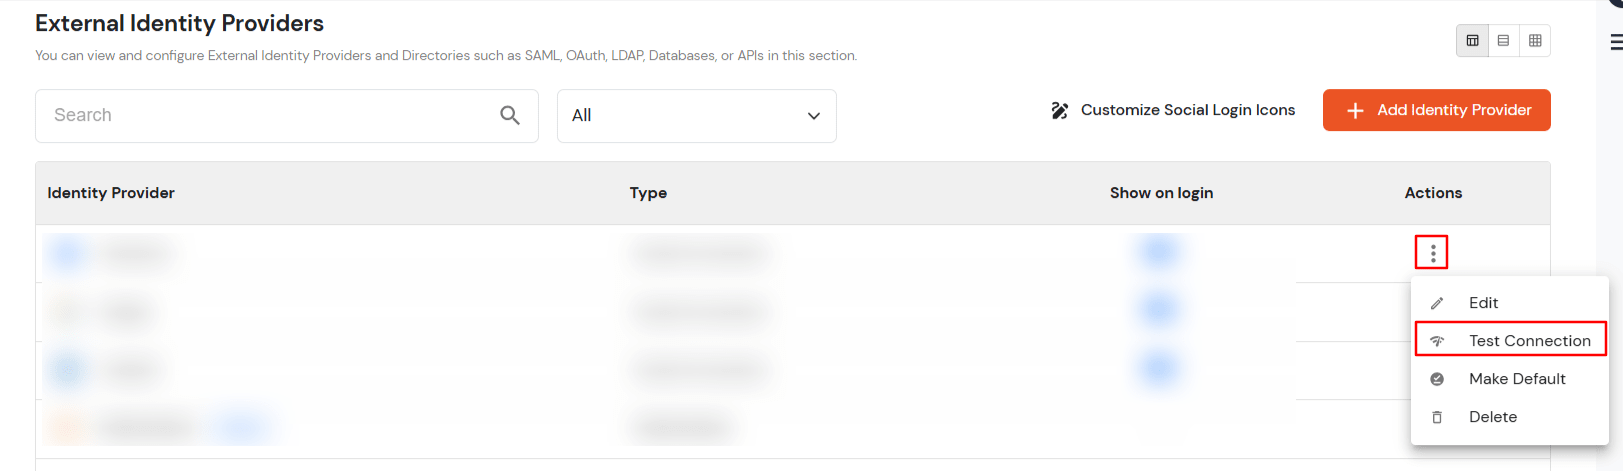
  • Suchen Sie Ihre App, klicken Sie auf die drei Punkte im Menü „Aktionen“ und wählen Sie aus Verbindung testen gegen den von Ihnen konfigurierten Identitätsanbieter (IDP).
  • Google Workspace-IDP-TestConnection

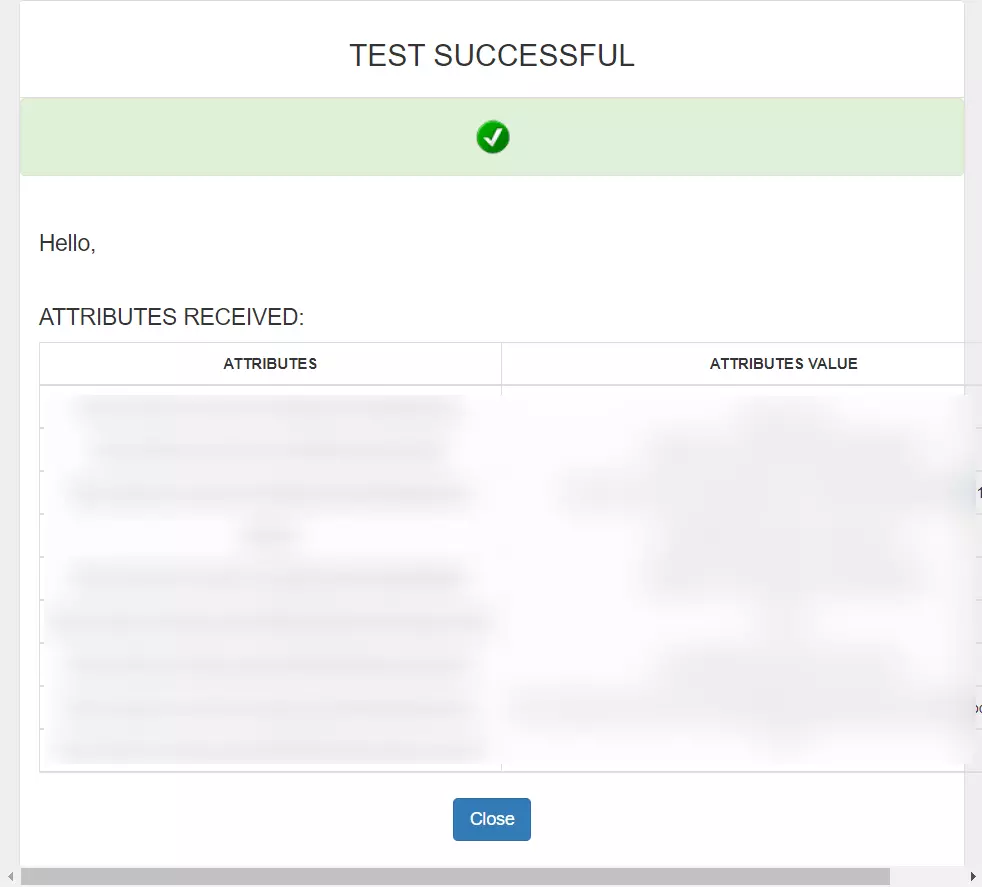
  • Wenn Sie gültige Google Workspace-Anmeldeinformationen eingeben (Anmeldeinformationen des Benutzers, der der in Google Workspace erstellten App zugewiesen ist), wird ein Popup-Fenster angezeigt, das im folgenden Bildschirm dargestellt ist.
  • SucessTestConn-Google Workspace-IDP

  • Daher ist Ihre Konfiguration von Google Workspace als IDP in miniOrange erfolgreich abgeschlossen.

Hinweis:

Sie können dieser Anleitung folgen, wenn Sie SAML/WS-FED , OAuth/OIDC , JWT , Radius usw. konfigurieren möchten .


Konfigurieren Sie die Attributzuordnung

Hinweis: Der Kunde konfiguriert die Attributzuordnung für die Anmeldung über soziale Netzwerke nur dann, wenn er seine Client-Anmeldeinformationen verwendet hat.
  • Zurück Nach Identitätsanbieter.
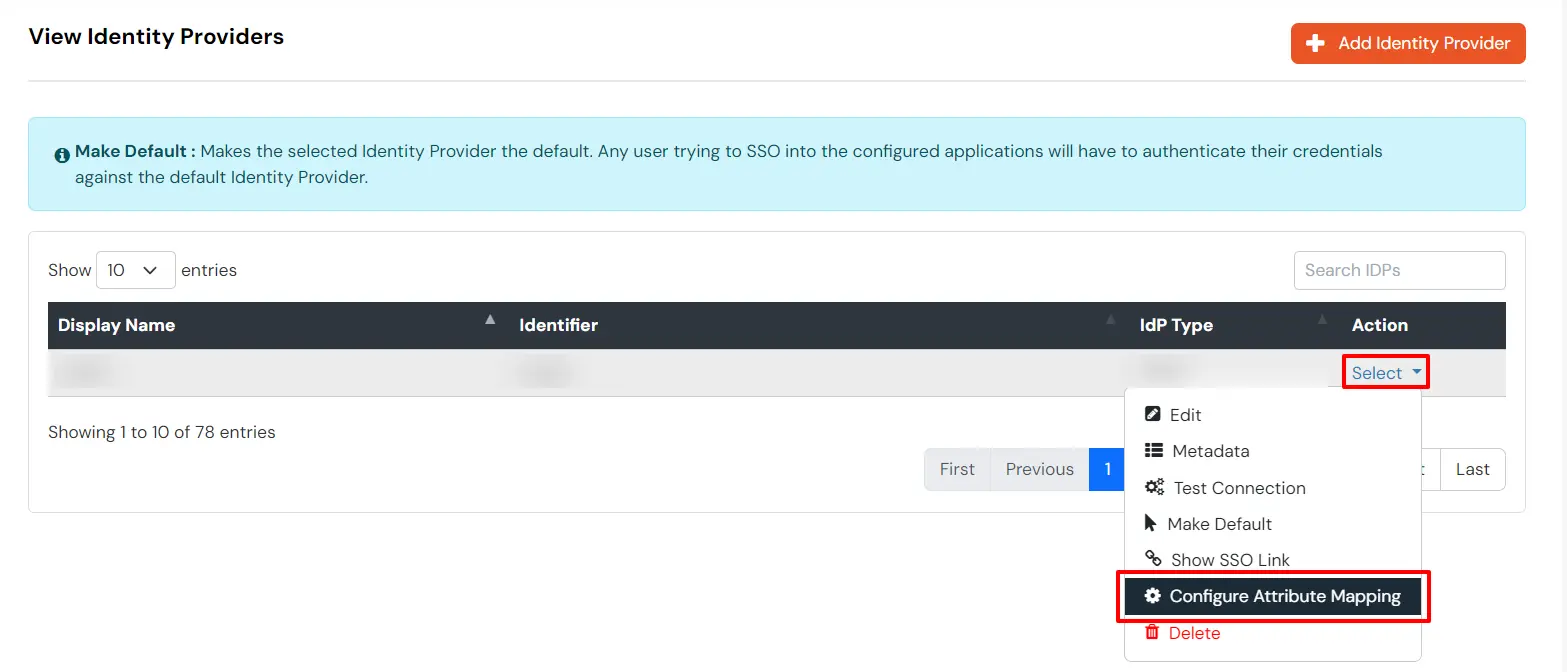
  • Klicken Sie im Menü „Aktionen“ auf die drei Punkte und wählen Sie aus Attributzuordnung gegen den von Ihnen konfigurierten Identitätsanbieter (IDP).
  • Google Workspace Single Sign-On SSO Auswählen und Konfigurieren der Attributzuordnung


Ordnet während der Just-In-Time (JIT)-Benutzererstellung Informationen wie E-Mail und Benutzername zu. Die Attribute „E-Mail“ und „Benutzername“ sind zum Erstellen des Benutzerprofils erforderlich.
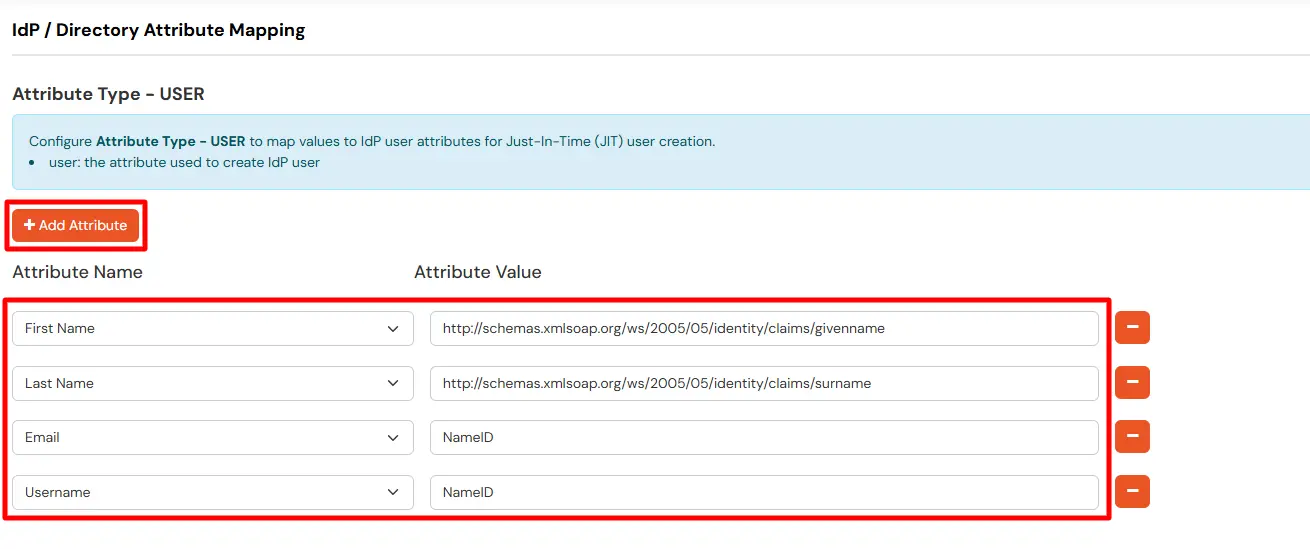
  • Klicken Sie auf + Attribut hinzufügen Schaltfläche, um die Attributfelder hinzuzufügen.
  • Google Workspace Single Sign-On SSO Map Benutzerattribut

  • Überprüfen Sie die Attribute im Fenster „Verbindung testen“ aus dem vorherigen Schritt. Wählen Sie unter „An SP gesendeter Attributname“ alle Attributnamen aus, die Sie an Ihre Anwendung senden möchten.
  • Geben Sie die Werte der vom IdP kommenden Attribute in das Feld „Attributname vom IdP“ auf der Xecurify-Seite ein.

EXTERNE Zuordnungen helfen dabei, eingehende Attributnamen zu ändern, bevor sie an Apps gesendet werden, und stellen sicher, dass die Daten im richtigen Format vorliegen.
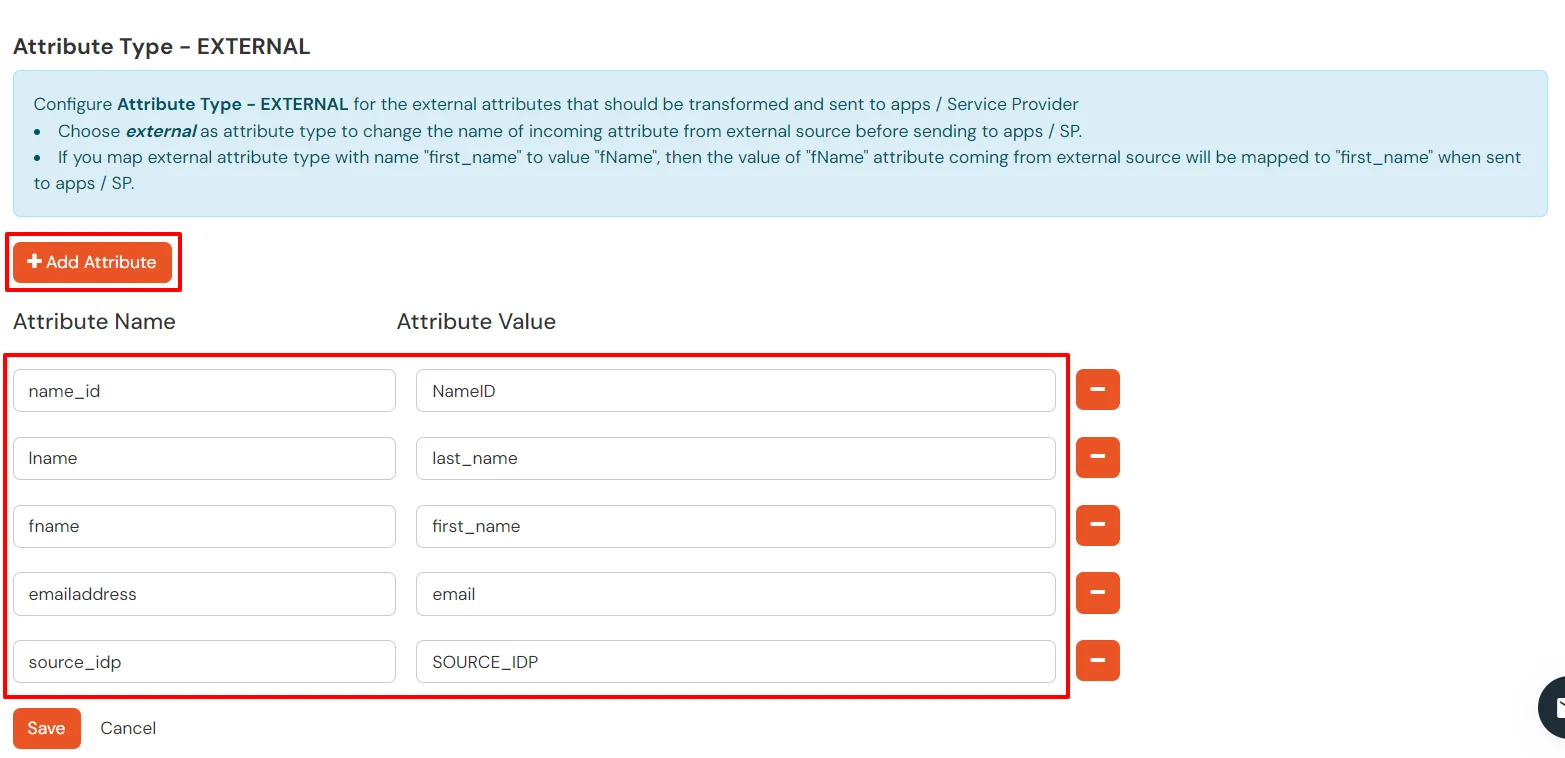
  • Klicken Sie auf + Attribut hinzufügen Schaltfläche, um die Attributfelder hinzuzufügen.
  • Google Workspace Single Sign-On SSO-Zuordnung EXTERNAL-Attribut

  • Überprüfen Sie die Attribute im Fenster „Verbindung testen“ aus dem letzten Schritt. Geben Sie unter „An SP gesendeter Attributname“ die Attributnamen (beliebiger Name) ein, die Sie an Ihre Anwendung senden möchten.
  • Geben Sie den Wert der Attribute, die von IdP kommen, in das Feld „Attributname von IdP“ auf der Xecurify-Seite ein.

Konfigurieren Sie mehrere IDPs:

Sie können dieser Anleitung folgen , wenn Sie mehrere IDPs (Identitätsanbieter) konfigurieren und den Benutzern die Möglichkeit geben möchten , den IDP ihrer Wahl für die Authentifizierung auszuwählen .


Externe Referenzen

Möchten Sie eine Demo planen?

Demo anfordern


Unsere anderen Identity & Access Management-Produkte