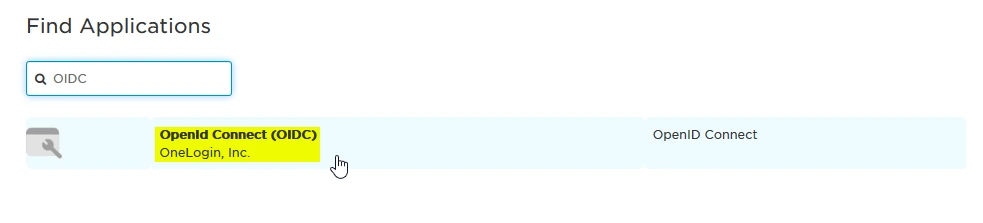Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützungssymbol
miniOrange E-Mail-Support
Erfolg

Vielen Dank für Ihre Anfrage. Unser Team wird sich in Kürze mit Ihnen in Verbindung setzen.

Wenn Sie innerhalb von 24 Stunden nichts von uns hören, senden Sie bitte eine Folge-E-Mail an info@xecurify.com

Search Results:

×

Konfigurieren Sie OneLogin als SAML- oder OAuth-IDP für SSO


Die miniOrange Identity Broker-Lösung ermöglicht protokollübergreifende Authentifizierung. Sie können OneLogin als Identitätsanbieter (IDP) für Single Sign-On (SSO) Ihrer Anwendungen/Websites konfigurieren. OneLogin fungiert dabei als IDP und miniOrange als Broker.

Wir bieten eine vorgefertigte Lösung für die Integration mit OneLogin, die die Implementierung vereinfacht und beschleunigt. Unser Team kann Ihnen auch dabei helfen, OneLogin als SAML- oder OIDC-IDP für die Anmeldung bei Ihren Anwendungen einzurichten.


Kostenlose Installationshilfe


miniOrange bietet Ihnen kostenlose Unterstützung durch ein Beratungsgespräch mit unseren Systemingenieuren zur Konfiguration von SSO für verschiedene Anwendungen mit OneLogin als IDP in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testversion.

Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.


Voraussetzungen:

Bitte stellen Sie sicher, dass das Branding Ihrer Organisation bereits unter Anpassung >> Branding für Anmeldung und Registrierung im linken Menü des Dashboards festgelegt ist.


Folgen Sie der unten stehenden Schritt-für-Schritt-Anleitung für OneLogin Single Sign-On (SSO).

1. Konfigurieren Sie miniOrange als SP in OneLogin

Nachfolgend sind die Schritte zum Konfigurieren von OneLogin als IDP über SAML- und OAuth-Konfiguration aufgeführt. Befolgen Sie die Schritte entsprechend Ihren Anforderungen (SAML oder OAuth).
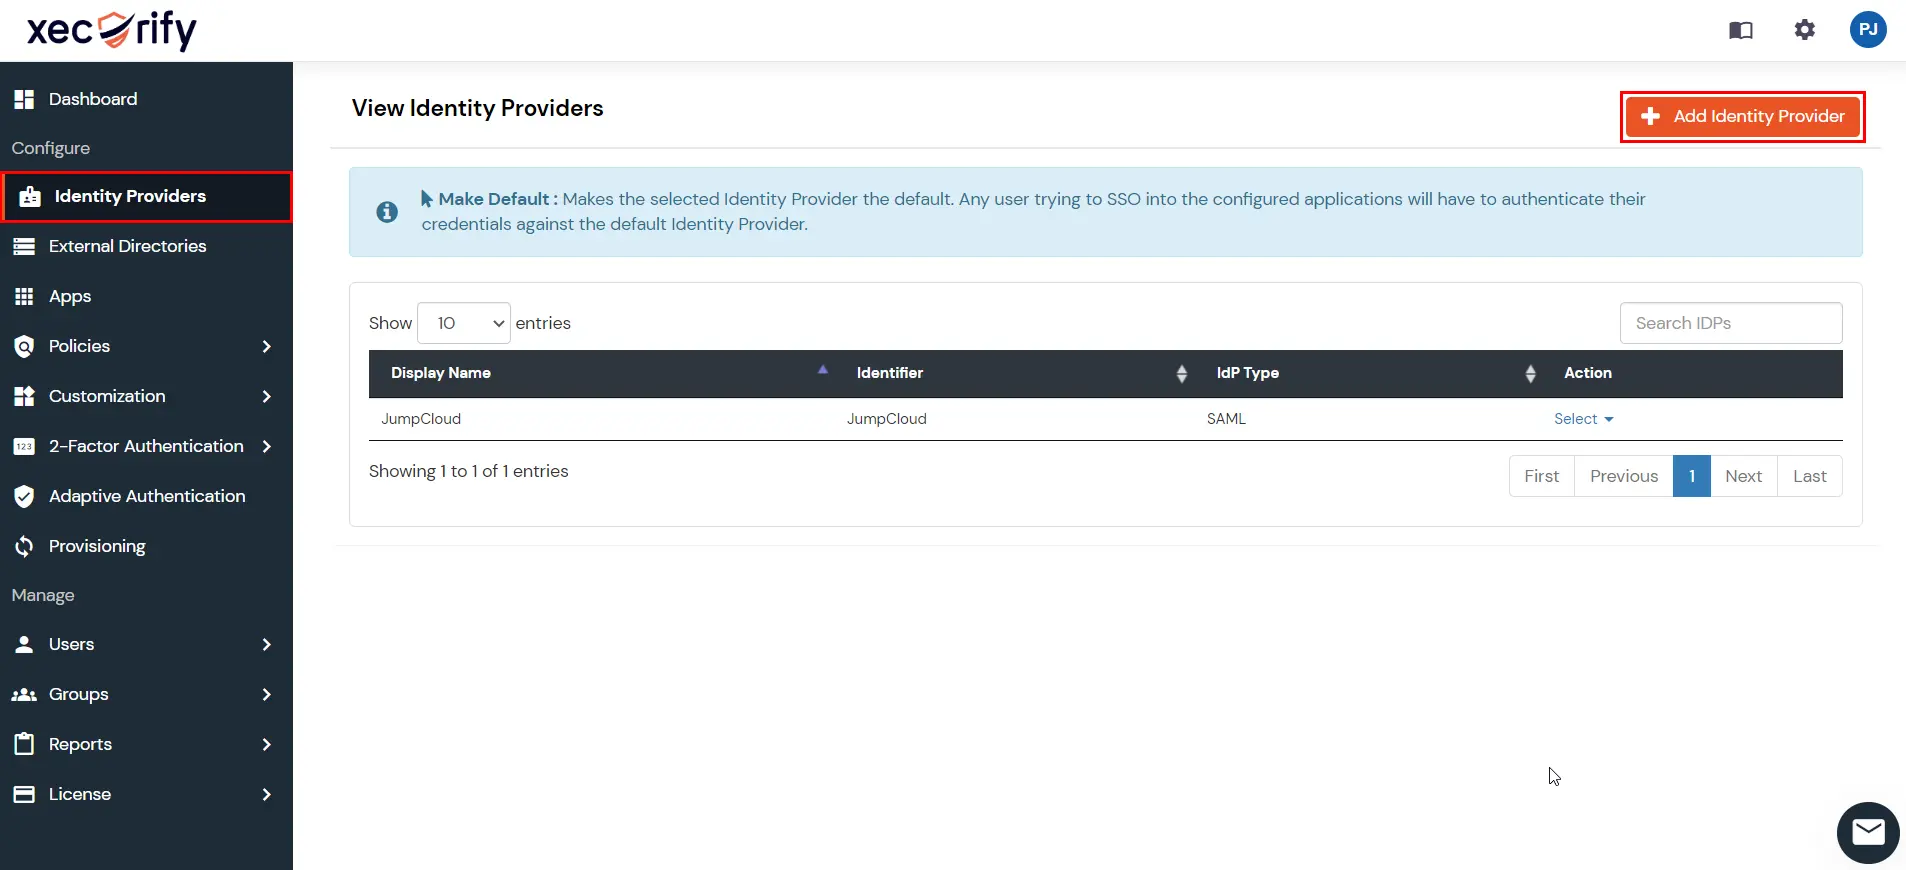
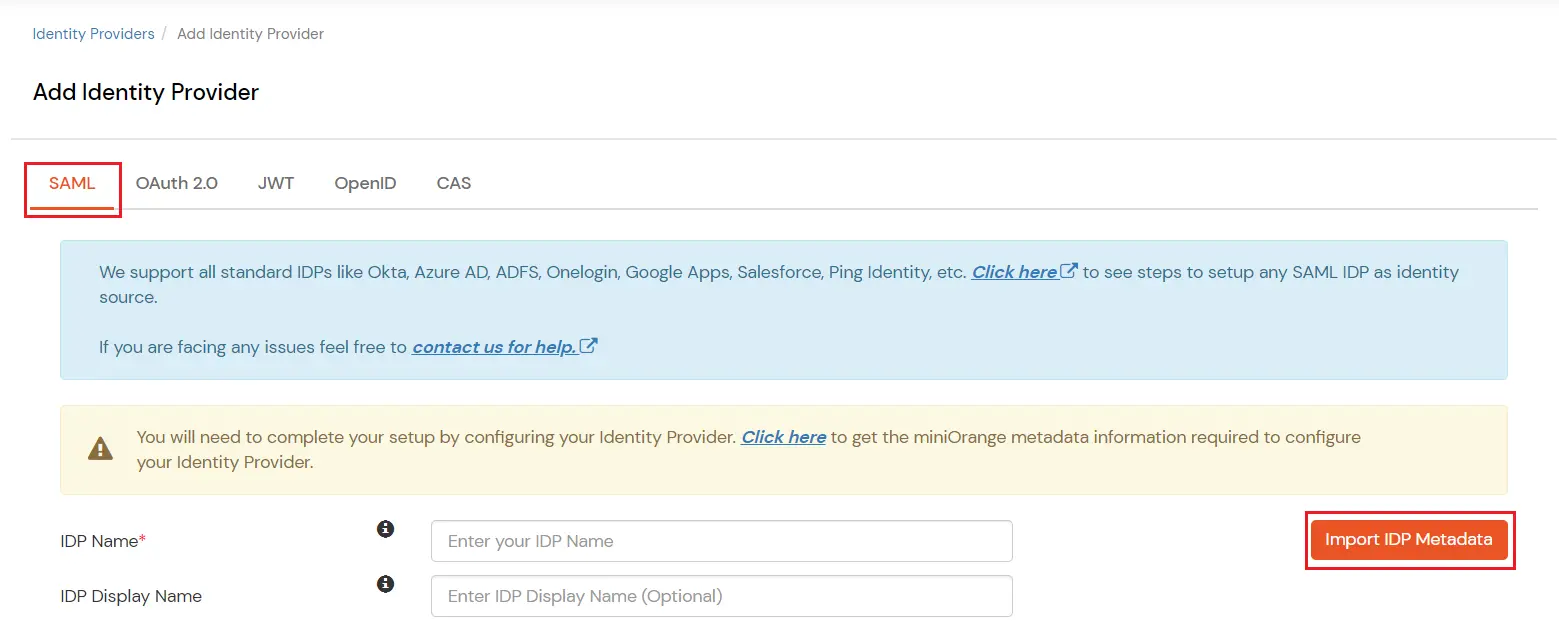
  • Zurück Nach miniOrange Admin-Konsole und navigieren Sie zu Identitätsanbieter im linken Navigationsmenü. Klicken Sie dann auf Identitätsanbieter hinzufügen .
  • OneLogin als IDP: Identitätsanbieter hinzufügen

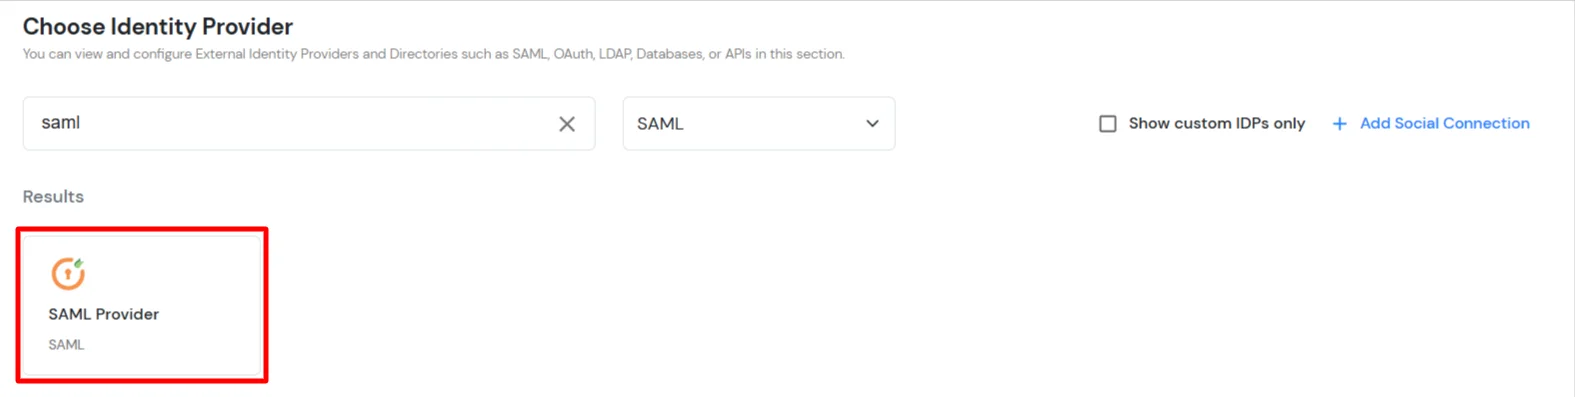
  • In Identitätsanbieter auswählenWählen SAML aus dem Dropdown.
  • OneLogin als IDP: SAML aus der Dropdown-Liste auswählen

  • Suchen Sie nach Onelogin in der Liste. Falls Sie es nicht finden, suchen Sie nach SAML-Anbieter und richten Sie dort Ihre Anwendung ein.
  • OneLogin als IDP: Entra-ID suchen

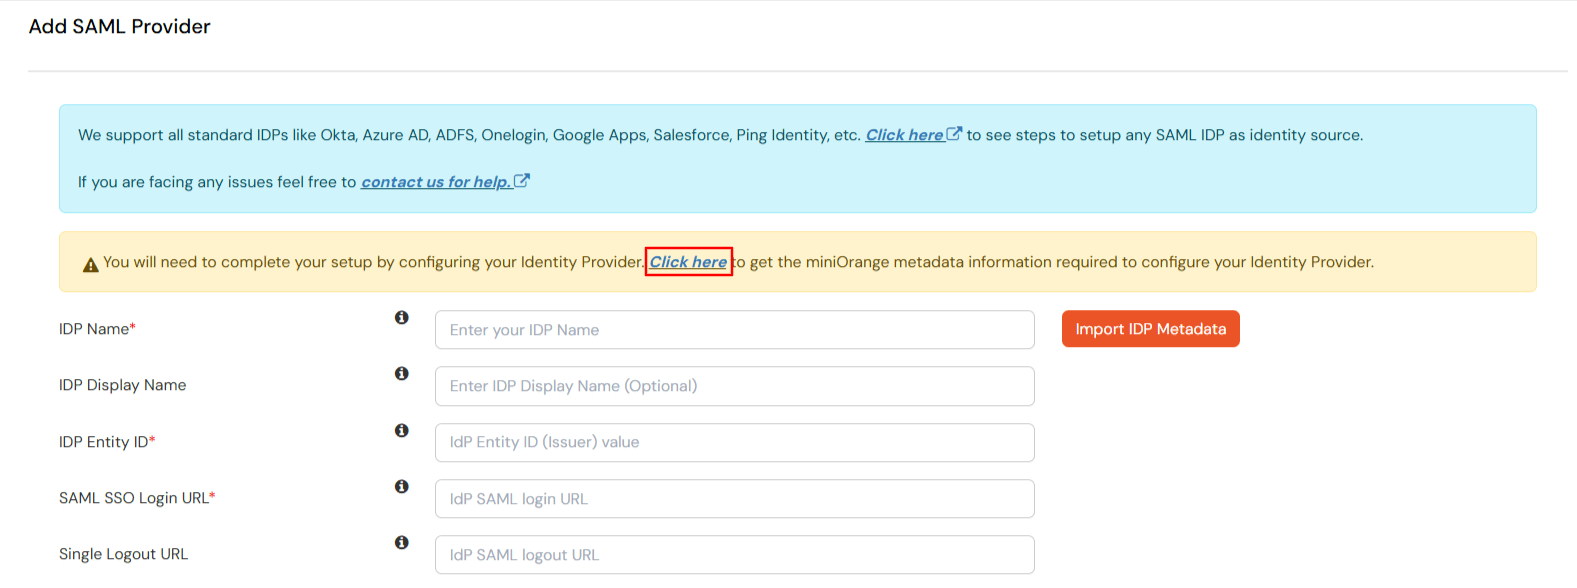
  • On SAML-Identitätsanbieter, klicken Metadateninformationen anzeigen SAML-Details anzeigen für miniOrange als Dienstleister (siehe unten).
  • OneLogin als IDP: SAML-Identitätsanbieter, Metadateninformationen anzeigen

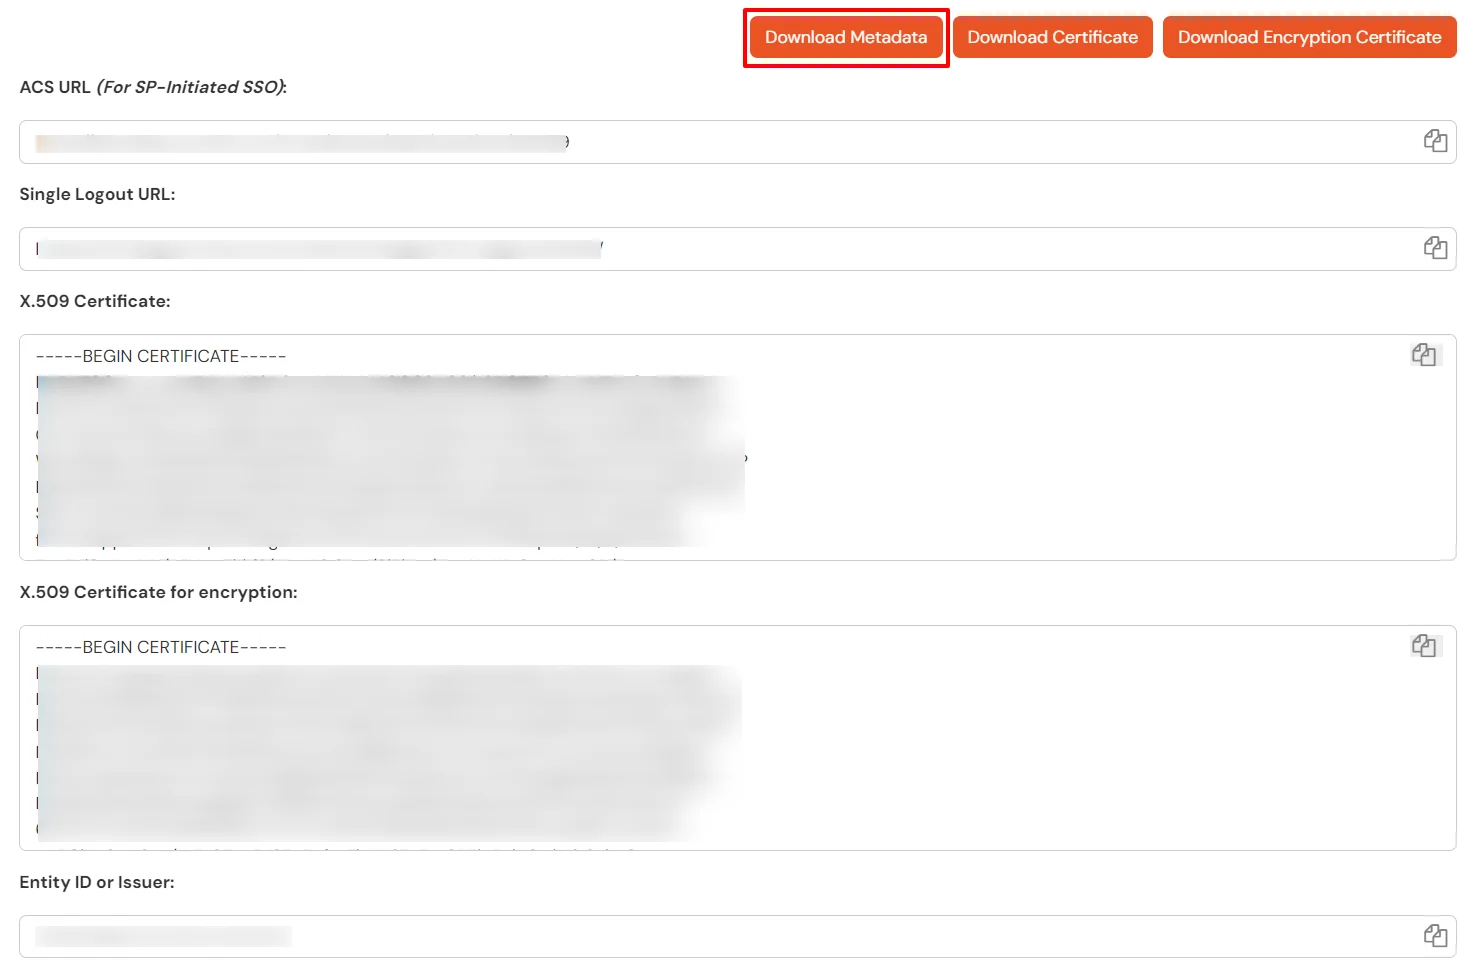
  • Klicken Sie auf Metadaten herunterladen Schaltfläche. Halten Sie diese Metadatendatei bereit; Sie benötigen sie im nächsten Schritt zur Konfiguration von OneLogin.
  • OneLogin als IDP: miniOrange SAML-Metadatendatei herunterladen

  • Melden Sie sich jetzt an EinLogin.
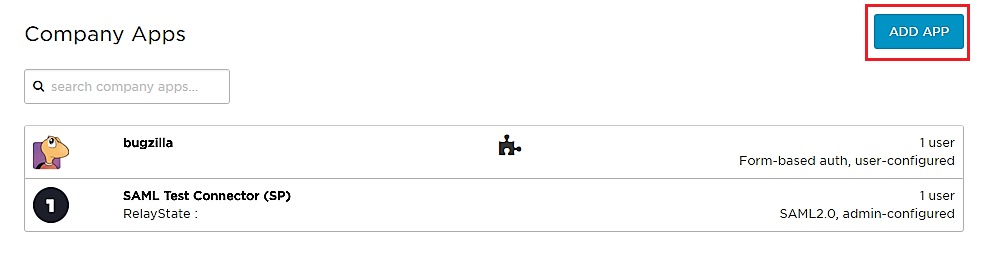
  • Zurück Nach Apps >> Unternehmens-Apps >> Apps aus der Navigationsleiste hinzufügen.
  • onelogin SSO: App hinzufügen

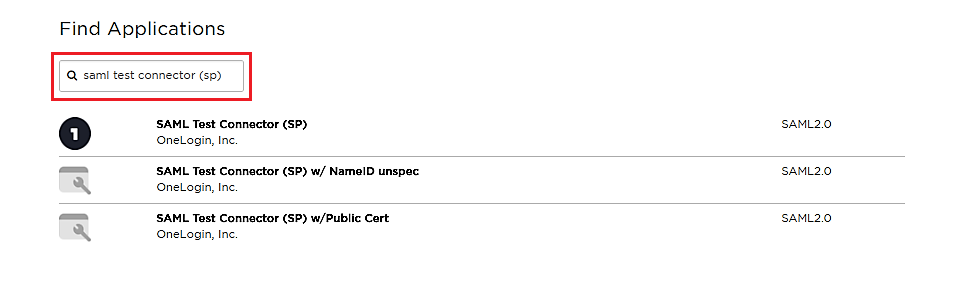
  • Geben Sie in das Suchfeld ein SAML-Test-Connector und klicken Sie auf die App, um sie hinzuzufügen.
  • OneLogin als SAML IDP: Suche nach SAML-Test-Connector

  • Geben Sie den Anzeigenamen ein und klicken Sie auf Gespeichert.
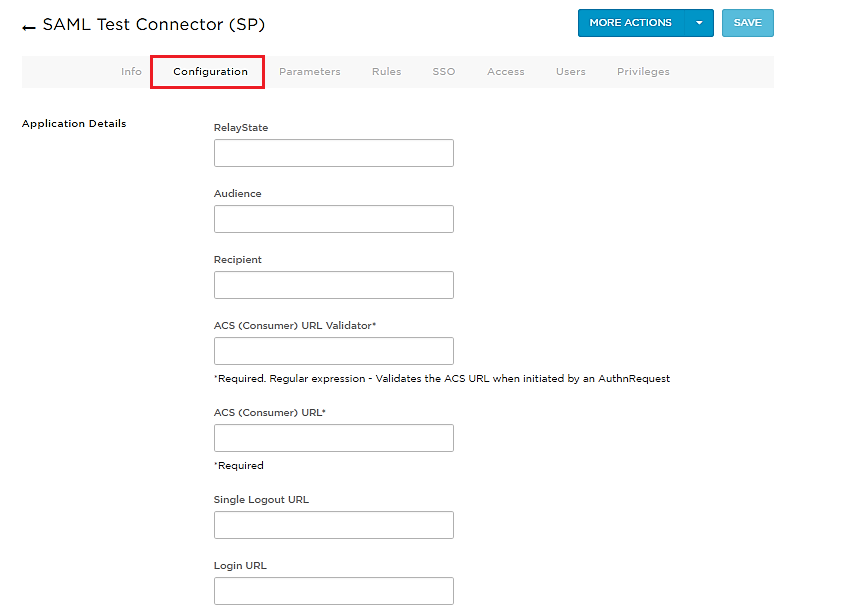
  • Klicken Sie auf Registerkarte Konfiguration und geben Sie die folgenden Details ein.
  • OneLogin als IDP: Registerkarte „Konfiguration“ auswählen

  • Zurück Nach https://app.onelogin.com/login und melden Sie sich bei Ihrem Onelogin-Konto an.
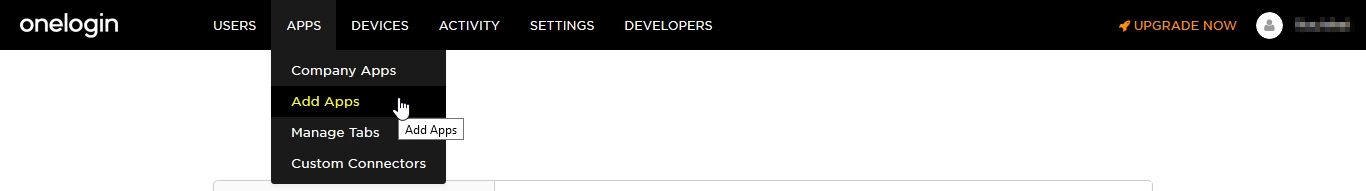
  • Der folgende Bildschirm wird angezeigt. Schweben Sie weiter Apps und dann auf klicken Apps hinzufügen.
  • OneLogin als SAML IDP – Klicken Sie auf „SAML-App erstellen“

  • Ihnen wird eine Suchliste angezeigt. Suchen nach „OIDC“ (OpenID Connect) und klicken Sie wie unten gezeigt auf das Suchergebnis.
  • OneLogin als SAML IDP – Suche nach SAML-App

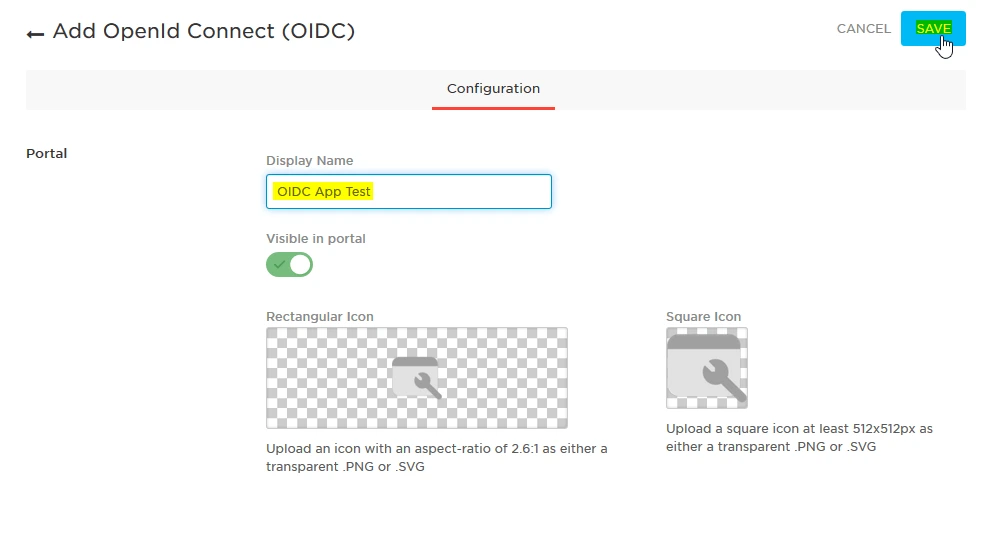
  • Ihnen wird ein Konfigurationsbildschirm angezeigt. Geben Sie den Anwendungsnamen und weitere erforderliche Details ein und klicken Sie dann auf Gespeichert.
  • OneLogin als SAML IDP – SAML-App konfigurieren

  • Um die URL umleiten:
    • Zurück Nach miniOrange Admin-Konsole.
    • Wählen Sie in der linken Navigationsleiste aus Identitätsanbieter >> sofort klicken Identitätsanbieter hinzufügen.
    • OneLogin SSO: Gehen Sie zu Identitätsanbieter

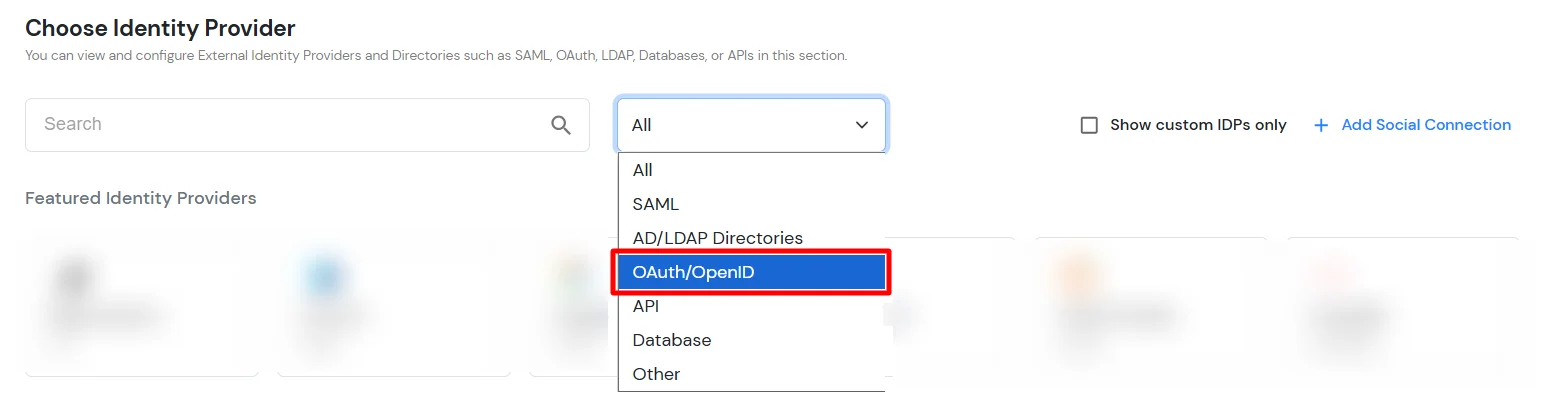
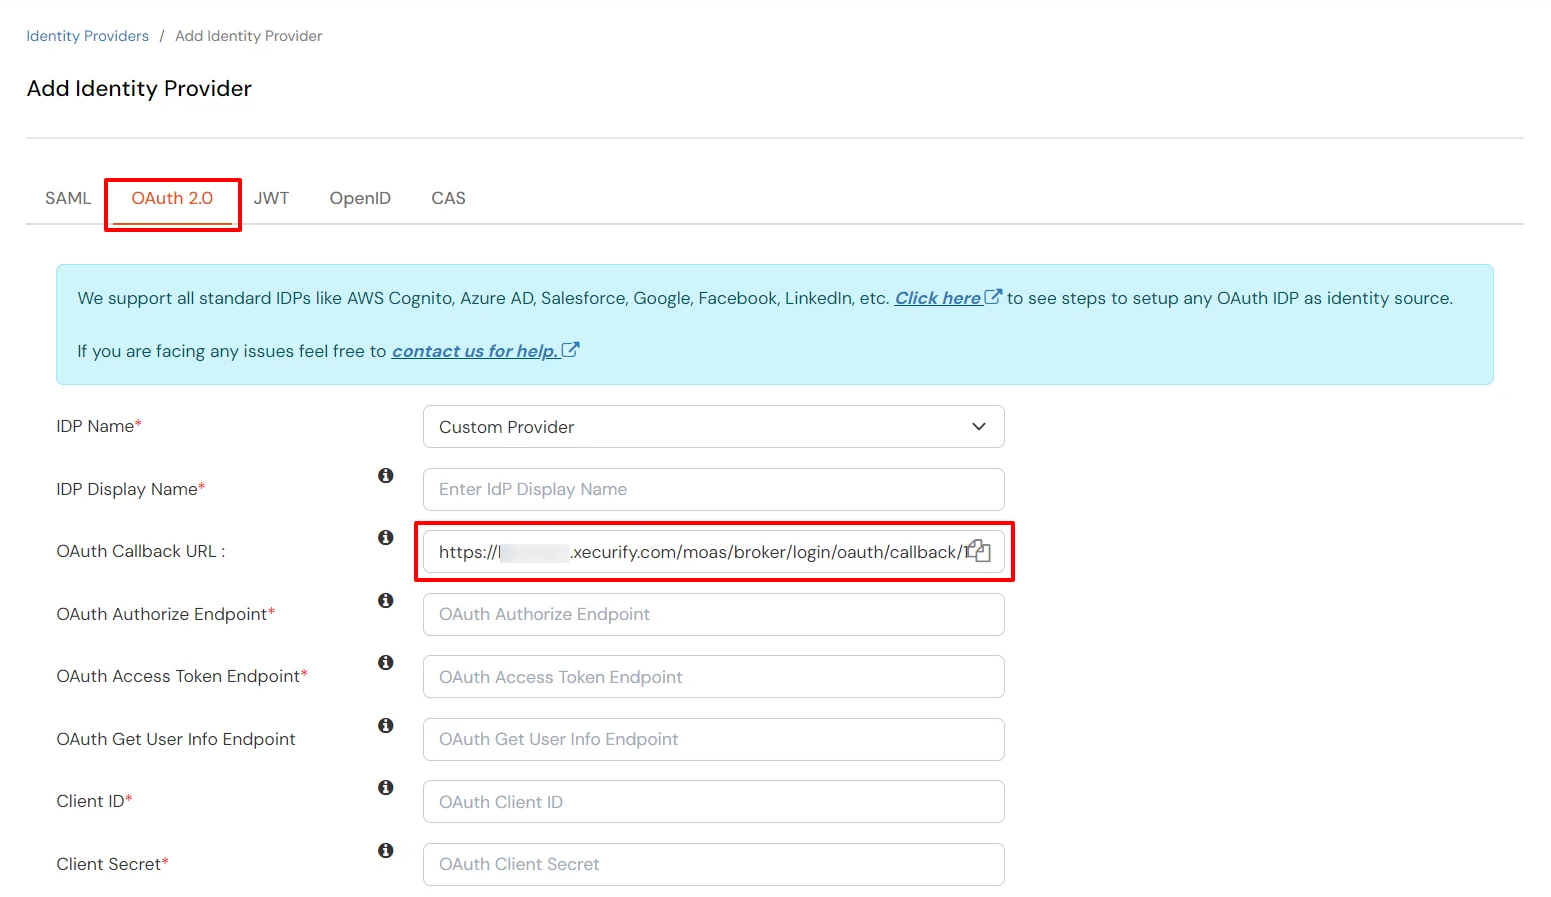
    • In Identitätsanbieter auswählenWählen OAuth/OpenID aus dem Dropdown.
    • OneLogin SSO: Wählen Sie OAuth/OpenID aus der Dropdown-Liste aus.

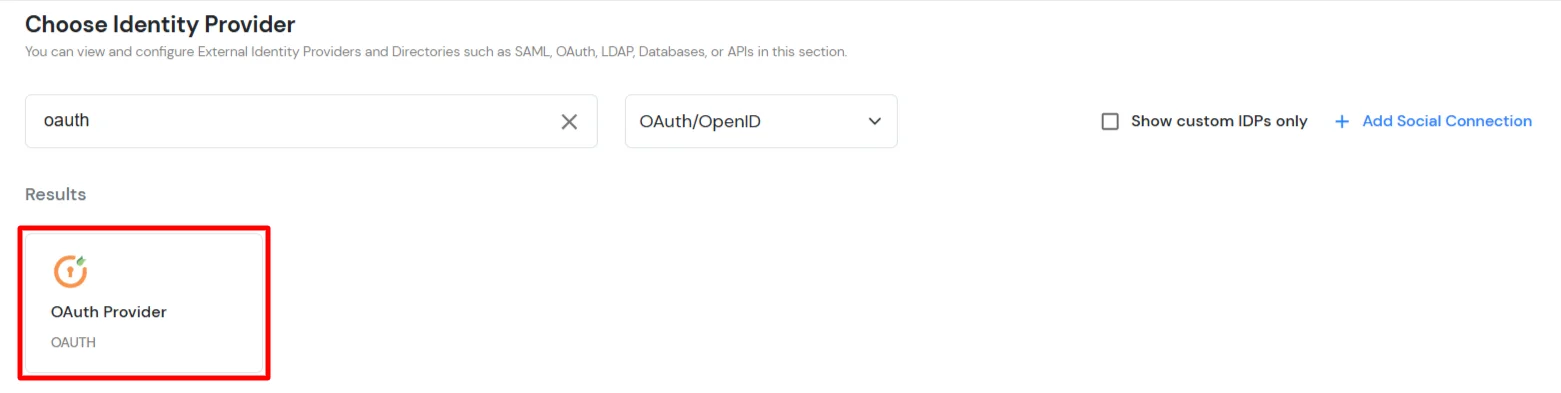
    • Suchen Sie nach Salesforce in der Liste. Falls Sie es nicht finden, suchen Sie nach OAuth-Anbieter und richten Sie dort Ihre Anwendung ein.
    • OneLogin SSO: OAuth-Anbieter suchen

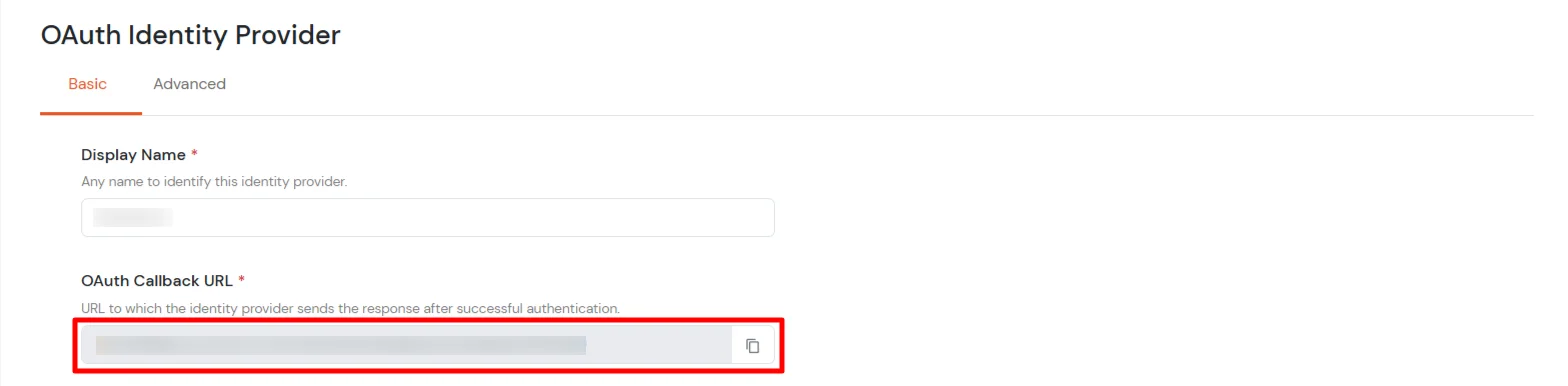
    • Halten Sie die OAuth-Rückruf-URL as URL umleiten, wird für den nächsten Schritt benötigt.
    • OneLogin SSO: OAuth-Callback-URL kopieren

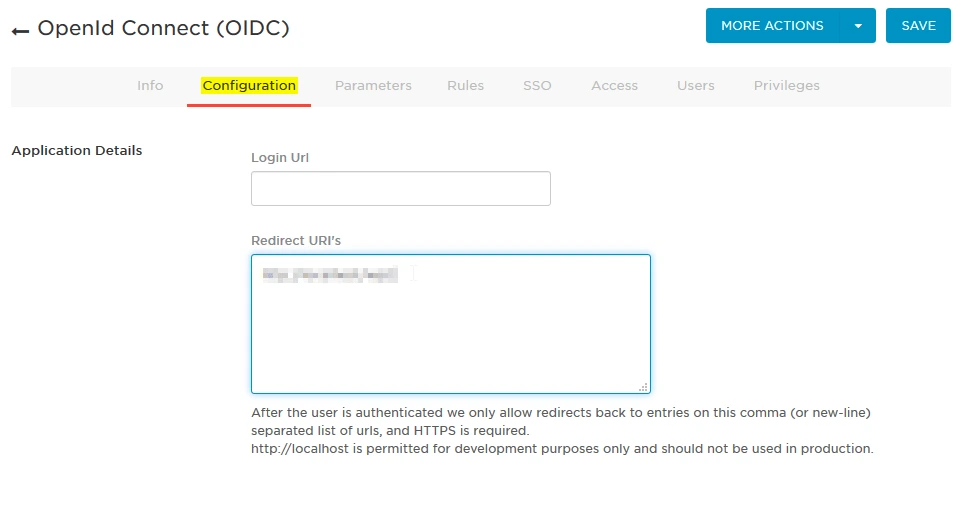
  • Zurück in OneLogin werden Sie auf die Seite mit den App-Details weitergeleitet. Gehen Sie zu Konfiguration und geben Sie die Weiterleitungs-URL ein von MO OAuth Identitätsanbieterseite und klicken Sie auf Speichern.
  • onelogin sso: App-Details

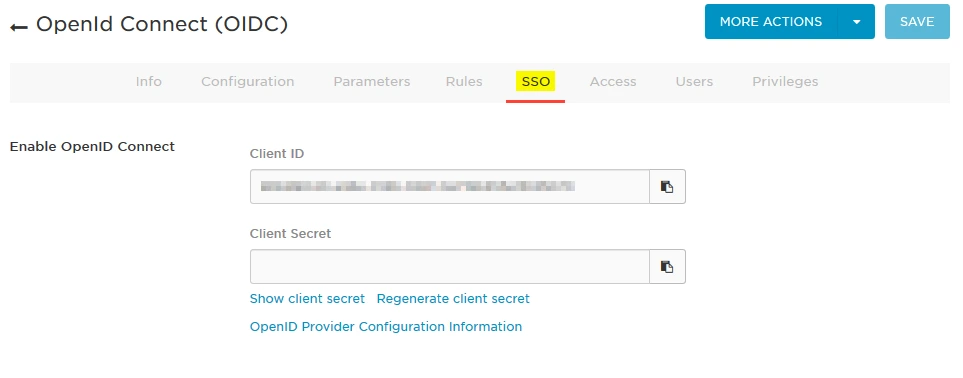
  • Gehen Sie zur Registerkarte SSO. Dort finden Sie die Kunden-ID und Kundengeheimnis Felder.
  • Onelogin SSO: Clent-Feld

  • Kopieren Sie diese Anmeldeinformationen MO OAuth App Konfigurationsseite auf die entsprechenden Felder.
  • Stellen Sie sicher, dass Sie den Autorisierungsendpunkt und den ID-Token-Endpunkt im MO OAuth App korrekt.
  • onelogin sso: Endpunkt hinzufügen

2. OneLogin als IDP in miniOrange konfigurieren


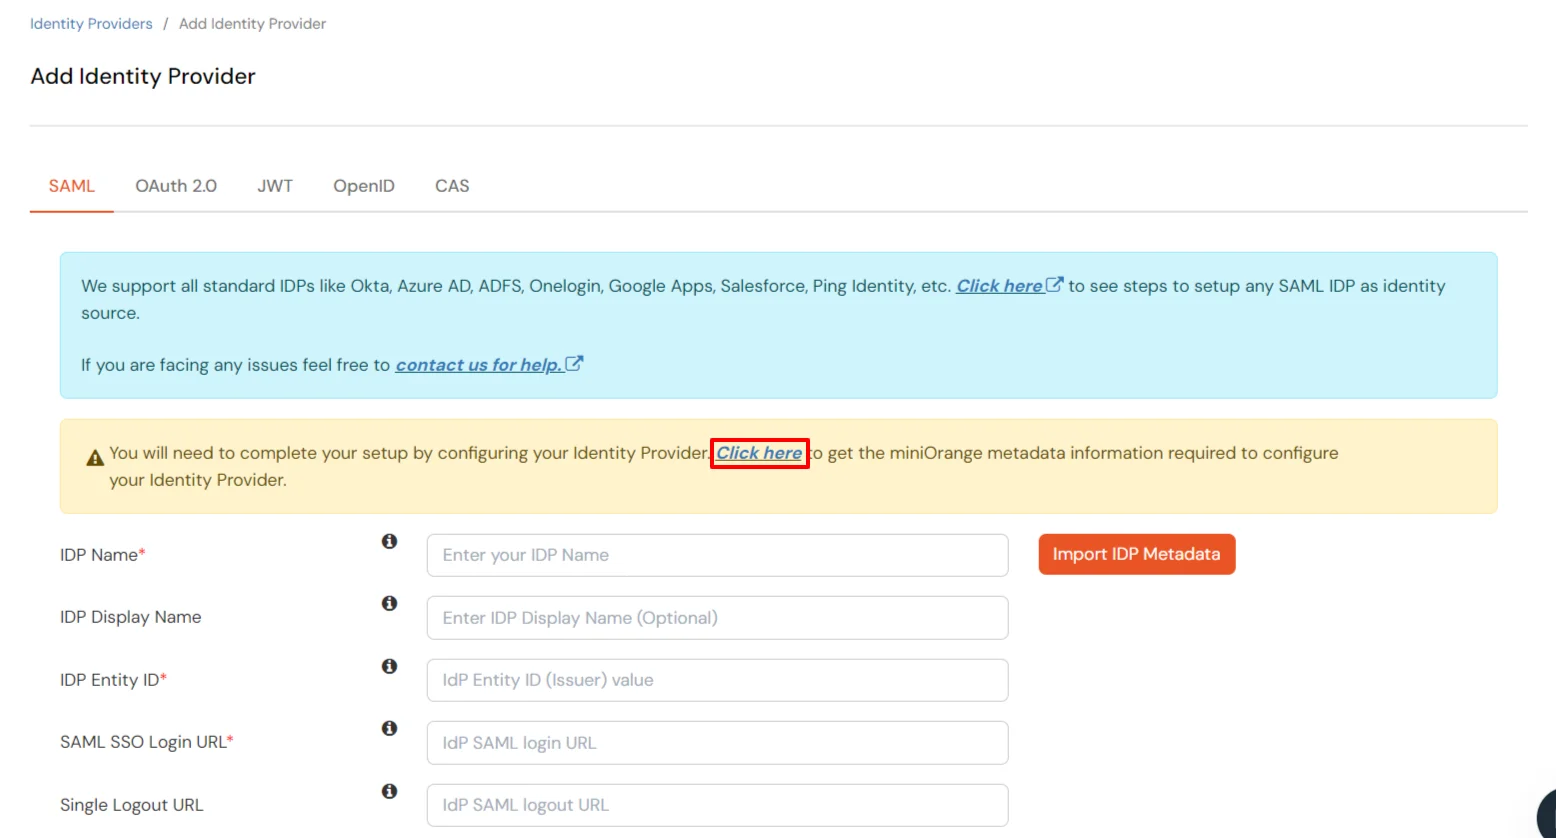
  • Gehe zurück zum miniOrange Admin-Konsole (Sie hätten es von Schritt 1 an offen lassen sollen).
  • Klicken Sie auf IDP-Metadaten importieren.
  • OneLogin als IDP: SAML auswählen und IDP-Metadaten importieren

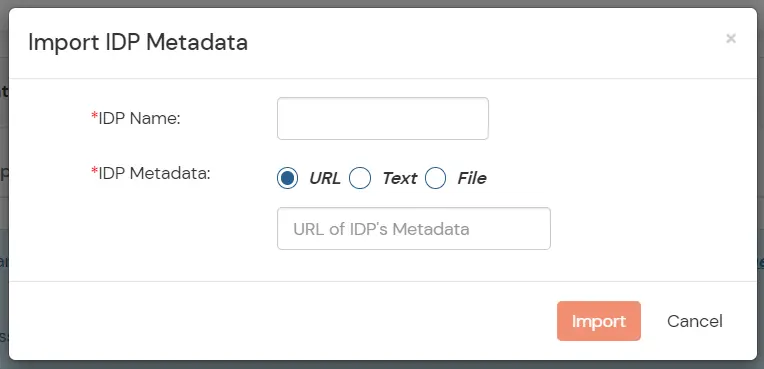
  • Wählen Sie einen geeigneten IDP-Namen. Geben Sie die URL ein, die Sie im vorherigen Schritt gespeichert haben. EinLogin.
  • Klicken Sie auf Import.
  • OneLogin als IdP konfigurieren: OneLogin-Import

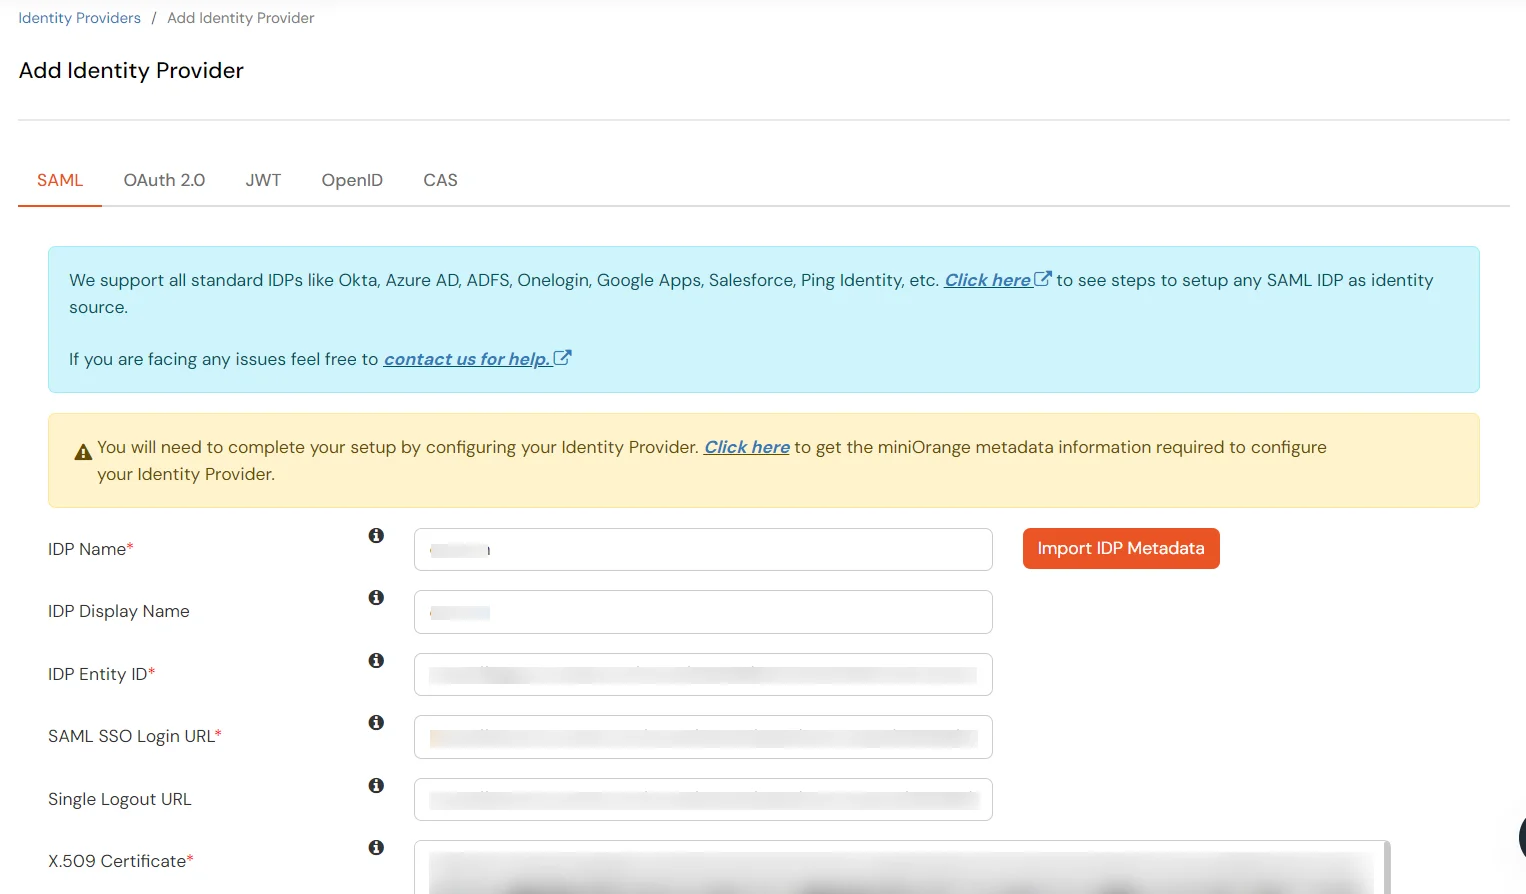
  • Wie im folgenden Bildschirm gezeigt IDP-Entitäts-ID, Single Sign-On (SSO)-URL und x.509-Zertifikat wird aus der Metadatendatei gefüllt, die wir gerade importiert haben.
  • OneLogin als Identitätsanbieter konfigurieren: Single Sign-On (SSO)-URL und X.509-Zertifikat

  • Klicken Sie auf Gespeichert

Folgen Sie den Schritten, um OneLogin als IdP mittels OAuth-Konfiguration einzurichten.

  • Gehe zurück zum miniOrange Admin-Konsole (Sie hätten es von Schritt 1 an offen lassen sollen).
  • Geben Sie die folgenden Werte ein.
  • Display Name Geben Sie den entsprechenden Namen ein.
    Kunden-ID Ab Schritt 1
    Kundengeheimnis Ab Schritt 1
    Autorisierungsendpunkt https://{your-base-url}/as/authorization.oauth2
    Token-Endpunkt https://{your-base-url}/as/token.oauth2
    Benutzerinfo-Endpunkt (optional) https://{your-base-url}/idp/userinfo.oauth2
    Scopes Auto
    OneLogin SSO: Client-ID und Client-Geheimnis eingeben und speichern.

  • Klicken Sie auf Gespeichert um die Konfiguration zu übernehmen.

3. Testen Sie die Verbindung

  • Besuchen Sie Ihre URL der Anmeldeseite.
  • Zurück Nach Identitätsanbieter Tab.
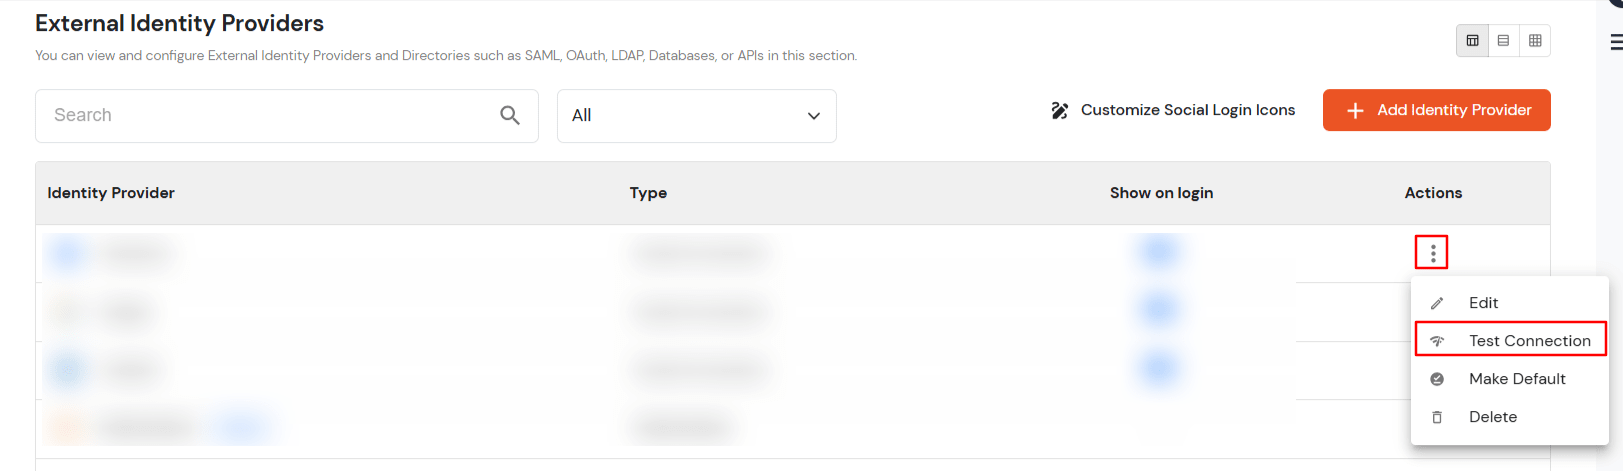
  • Suchen Sie Ihre App, klicken Sie auf die drei Punkte im Menü „Aktionen“ und wählen Sie aus Verbindung testen gegen den von Ihnen konfigurierten Identitätsanbieter (IDP).
  • OneLogin-IDP-TestVerbindung

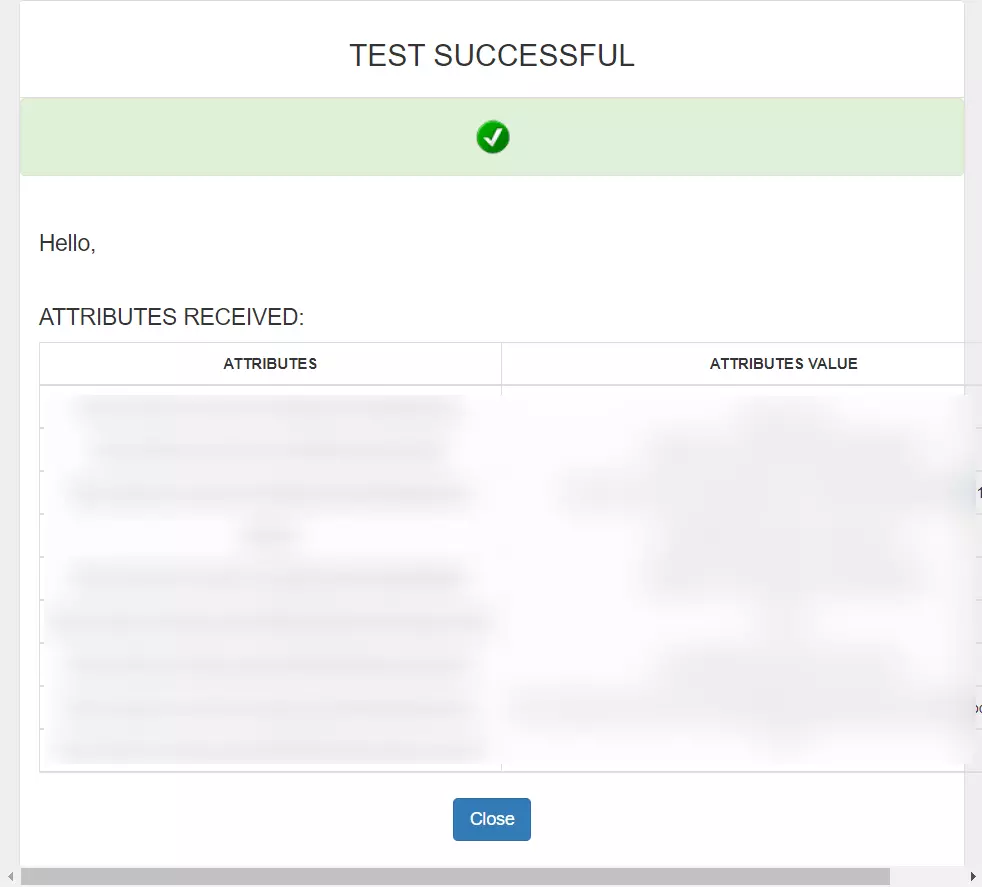
  • Wenn Sie gültige OneLogin-Anmeldeinformationen eingeben (Anmeldeinformationen des der in OneLogin erstellten App zugewiesenen Benutzers), wird ein Popup-Fenster angezeigt, das im folgenden Bildschirm dargestellt ist.
  • ErfolgTestConn-OneLogin-IDP

  • Daher ist Ihre Konfiguration von OneLogin als IDP in miniOrange erfolgreich abgeschlossen.

Hinweis:

Sie können dieser Anleitung folgen, wenn Sie SAML/WS-FED , OAuth/OIDC , JWT , Radius usw. konfigurieren möchten .
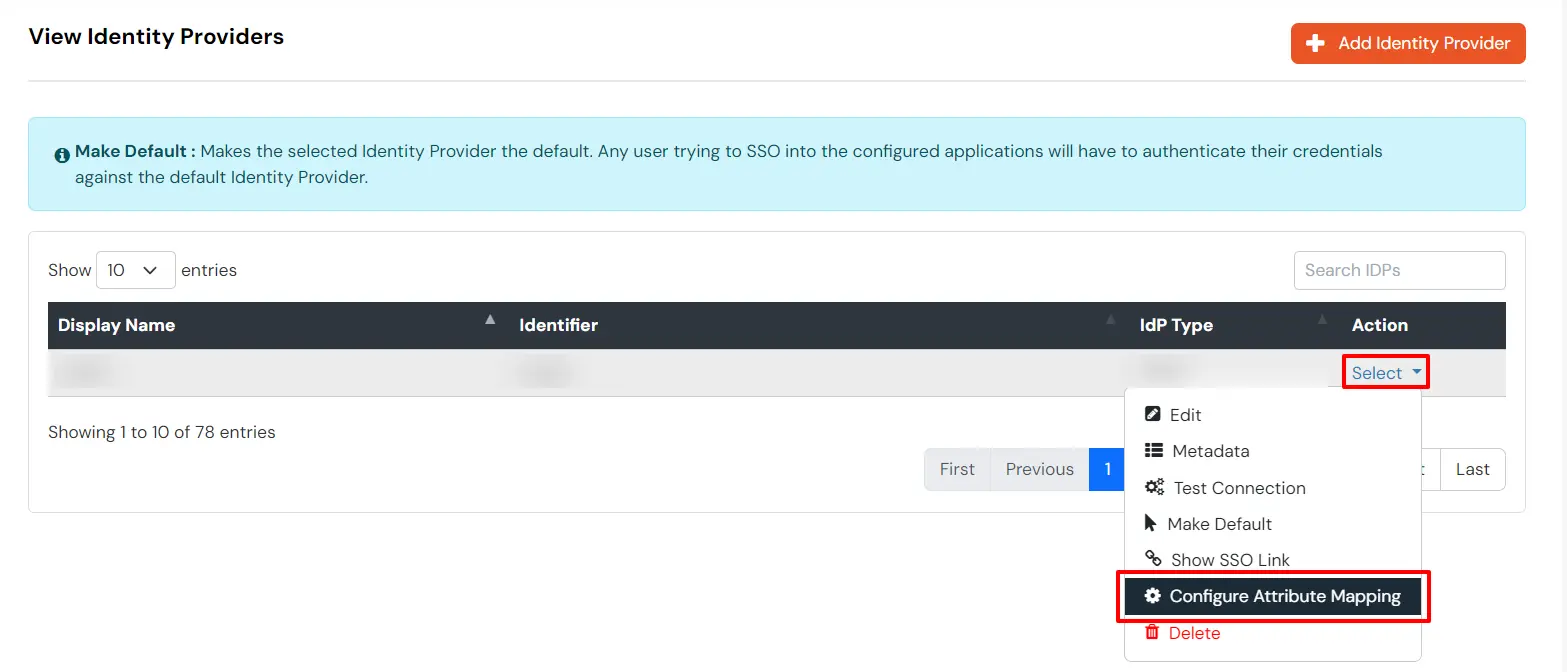

Konfigurieren Sie die Attributzuordnung

  • Zurück Nach Identitätsanbieter.
  • Klicken Sie im Menü „Aktionen“ auf die drei Punkte und wählen Sie aus Attributzuordnung gegen den von Ihnen konfigurierten Identitätsanbieter (IDP).
  • OneLogin Single Sign-On SSO Auswählen und Konfigurieren der Attributzuordnung


Ordnet während der Just-In-Time (JIT)-Benutzererstellung Informationen wie E-Mail und Benutzername zu. Die Attribute „E-Mail“ und „Benutzername“ sind zum Erstellen des Benutzerprofils erforderlich.
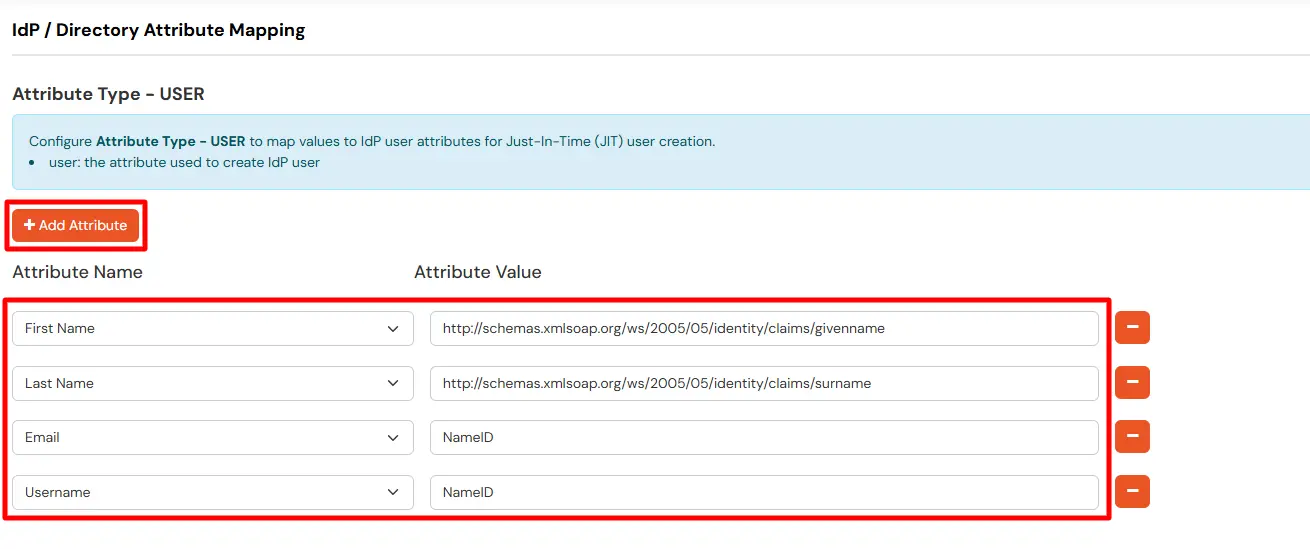
  • Klicken Sie auf + Attribut hinzufügen Schaltfläche, um die Attributfelder hinzuzufügen.
  • OneLogin Single Sign-On SSO Map USER-Attribut

  • Überprüfen Sie die Attribute im Fenster „Verbindung testen“ aus dem vorherigen Schritt. Wählen Sie unter „An SP gesendeter Attributname“ alle Attributnamen aus, die Sie an Ihre Anwendung senden möchten.
  • Geben Sie die Werte der vom IdP kommenden Attribute in das Feld „Attributname vom IdP“ auf der Xecurify-Seite ein.

EXTERNE Zuordnungen helfen dabei, eingehende Attributnamen zu ändern, bevor sie an Apps gesendet werden, und stellen sicher, dass die Daten im richtigen Format vorliegen.
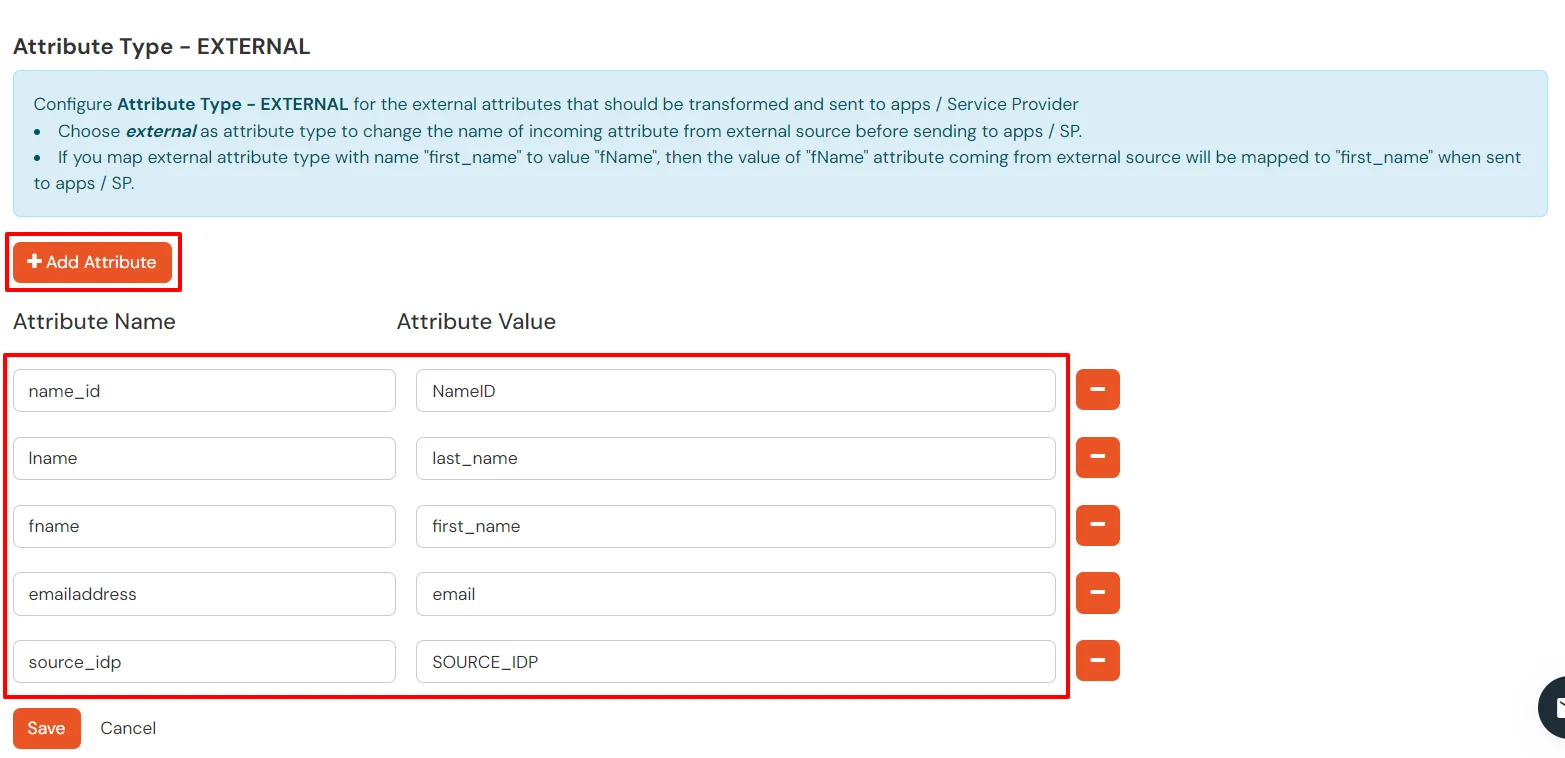
  • Klicken Sie auf + Attribut hinzufügen Schaltfläche, um die Attributfelder hinzuzufügen.
  • OneLogin Single Sign-On SSO-Zuordnung EXTERNAL-Attribut

  • Überprüfen Sie die Attribute im Fenster „Verbindung testen“ aus dem letzten Schritt. Geben Sie unter „An SP gesendeter Attributname“ die Attributnamen (beliebiger Name) ein, die Sie an Ihre Anwendung senden möchten.
  • Geben Sie den Wert der Attribute, die von IdP kommen, in das Feld „Attributname von IdP“ auf der Xecurify-Seite ein.

Konfigurieren Sie mehrere IDPs:

Sie können dieser Anleitung folgen , wenn Sie mehrere IDPs (Identitätsanbieter) konfigurieren und den Benutzern die Möglichkeit geben möchten , den IDP ihrer Wahl für die Authentifizierung auszuwählen .


Externe Referenzen

>

Möchten Sie eine Demo planen?

Demo anfordern


Unsere anderen Identity & Access Management-Produkte