Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Die miniOrange Identity Broker-Lösung ermöglicht protokollübergreifende Authentifizierung. Sie können PingOne als Identitätsanbieter (IDP ) für Single Sign-On (SSO) Ihrer Anwendungen/Websites konfigurieren. PingOne fungiert dabei als IDP und miniOrange als Broker.
Wir bieten eine vorkonfigurierte Lösung zur Integration mit PingOne, die die Implementierung vereinfacht und beschleunigt. Unser Team unterstützt Sie außerdem gerne bei der Einrichtung von PingOne als SAML- oder OAuth-Identitätsanbieter (IDP) für die Anmeldung an Ihren Anwendungen.
miniOrange bietet Ihnen kostenlose Hilfe in Form eines Beratungsgesprächs mit unseren Systemingenieuren zur Konfiguration von SSO für verschiedene Anwendungen mit PingOne als IDP in Ihrer Umgebung. Sie können PingOne 30 Tage lang kostenlos testen.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
Nachfolgend sind die Schritte zum Konfigurieren von PingOne als IDP über SAML- und OAuth-Konfiguration aufgeführt. Befolgen Sie die Schritte entsprechend Ihren Anforderungen (SAML oder OAuth).
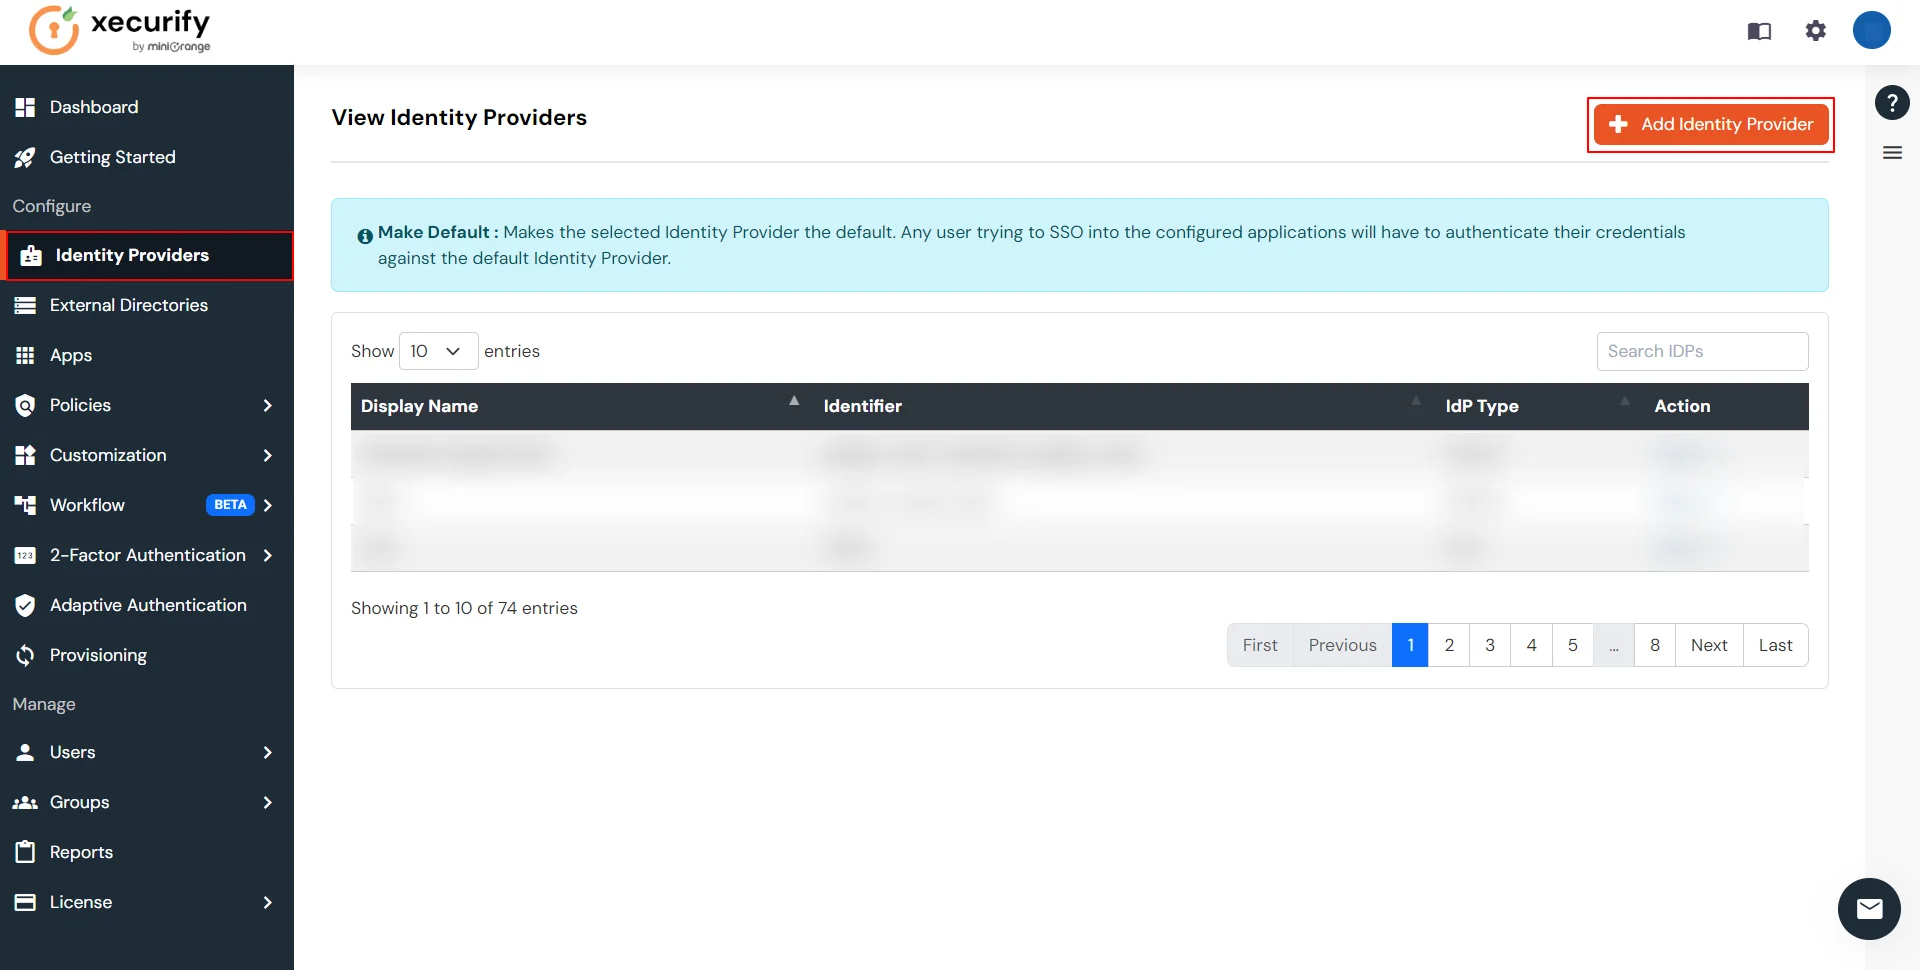
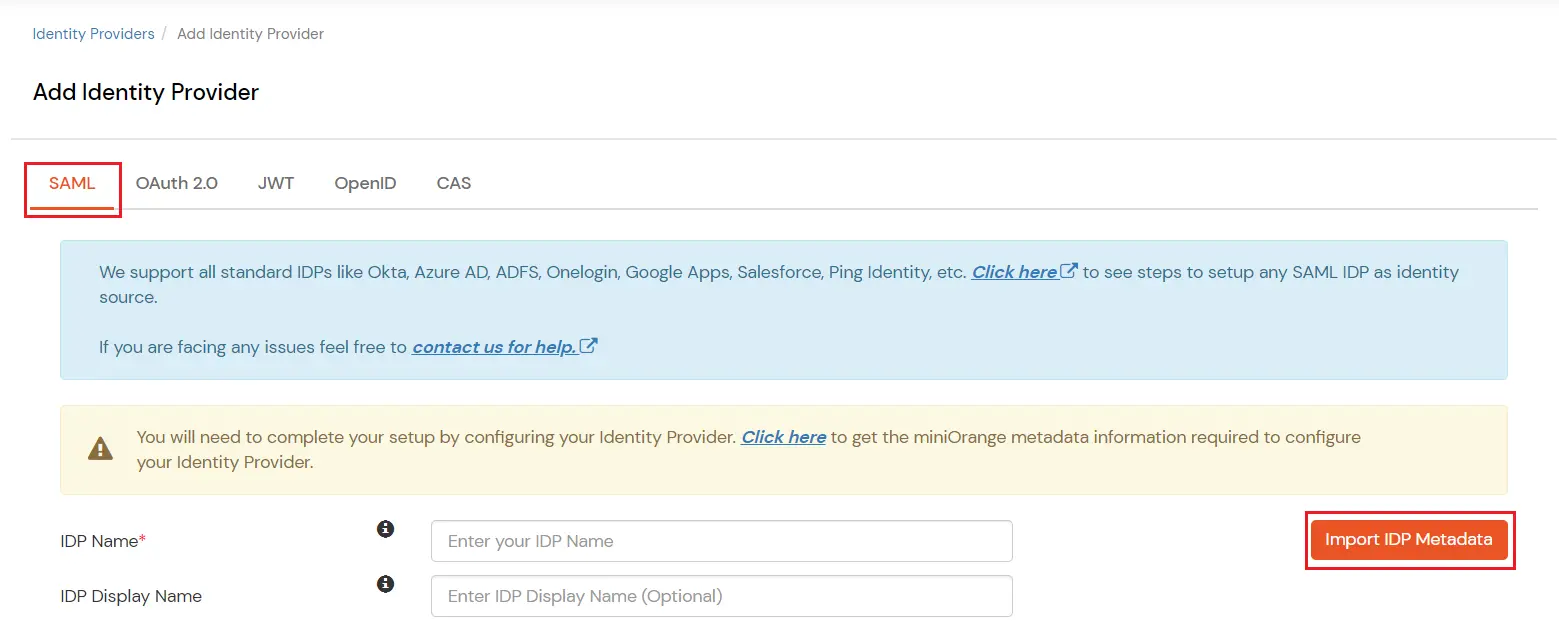
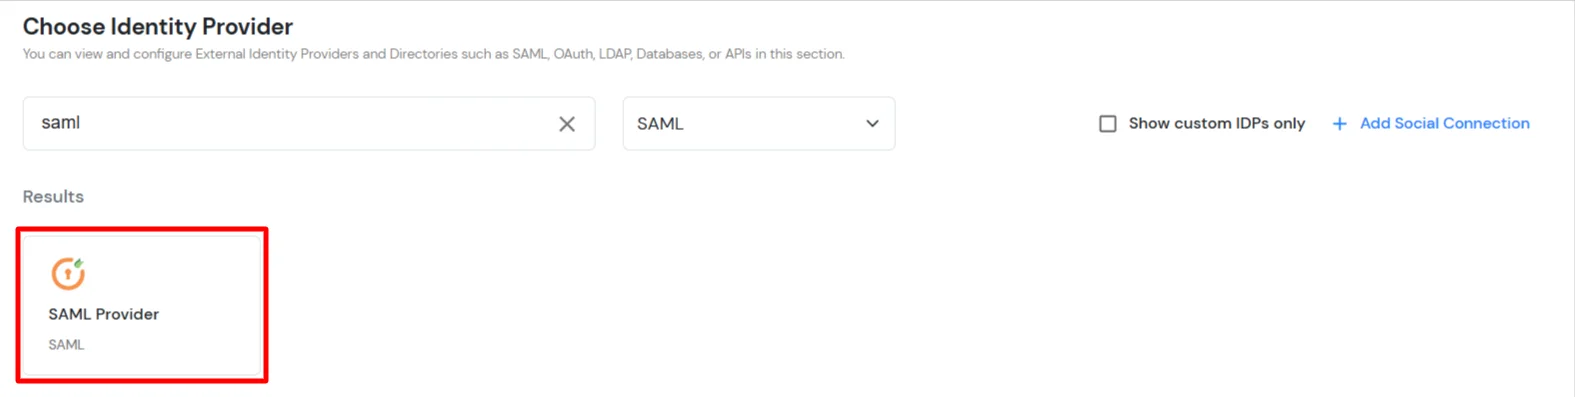
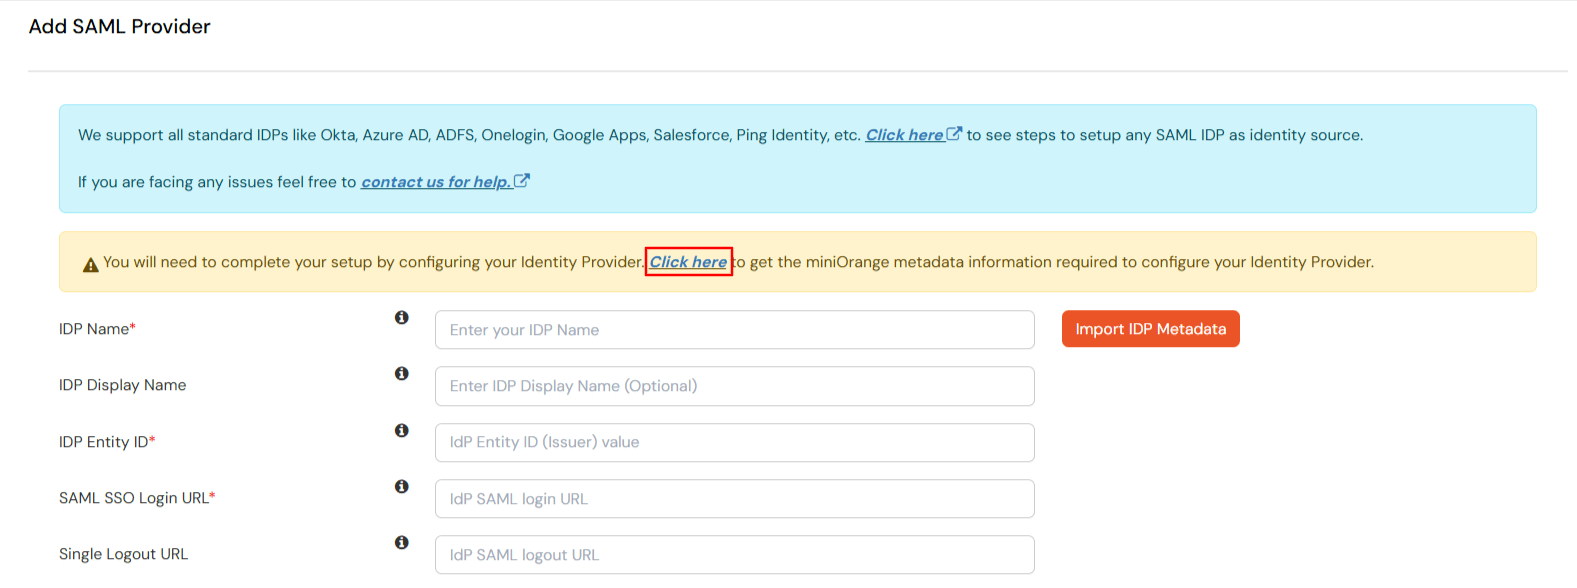
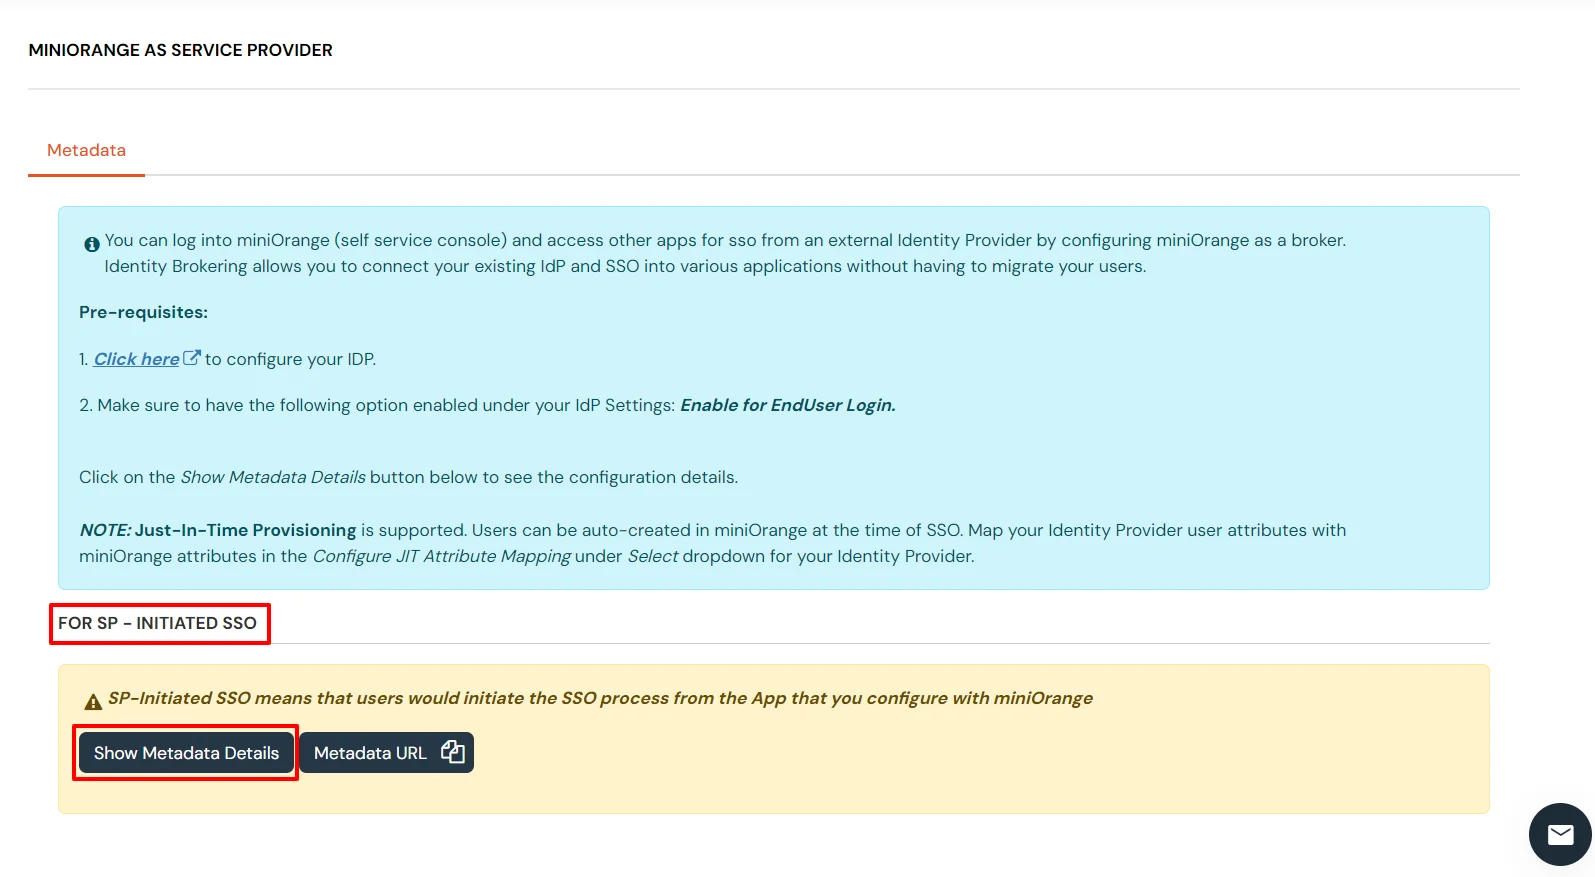
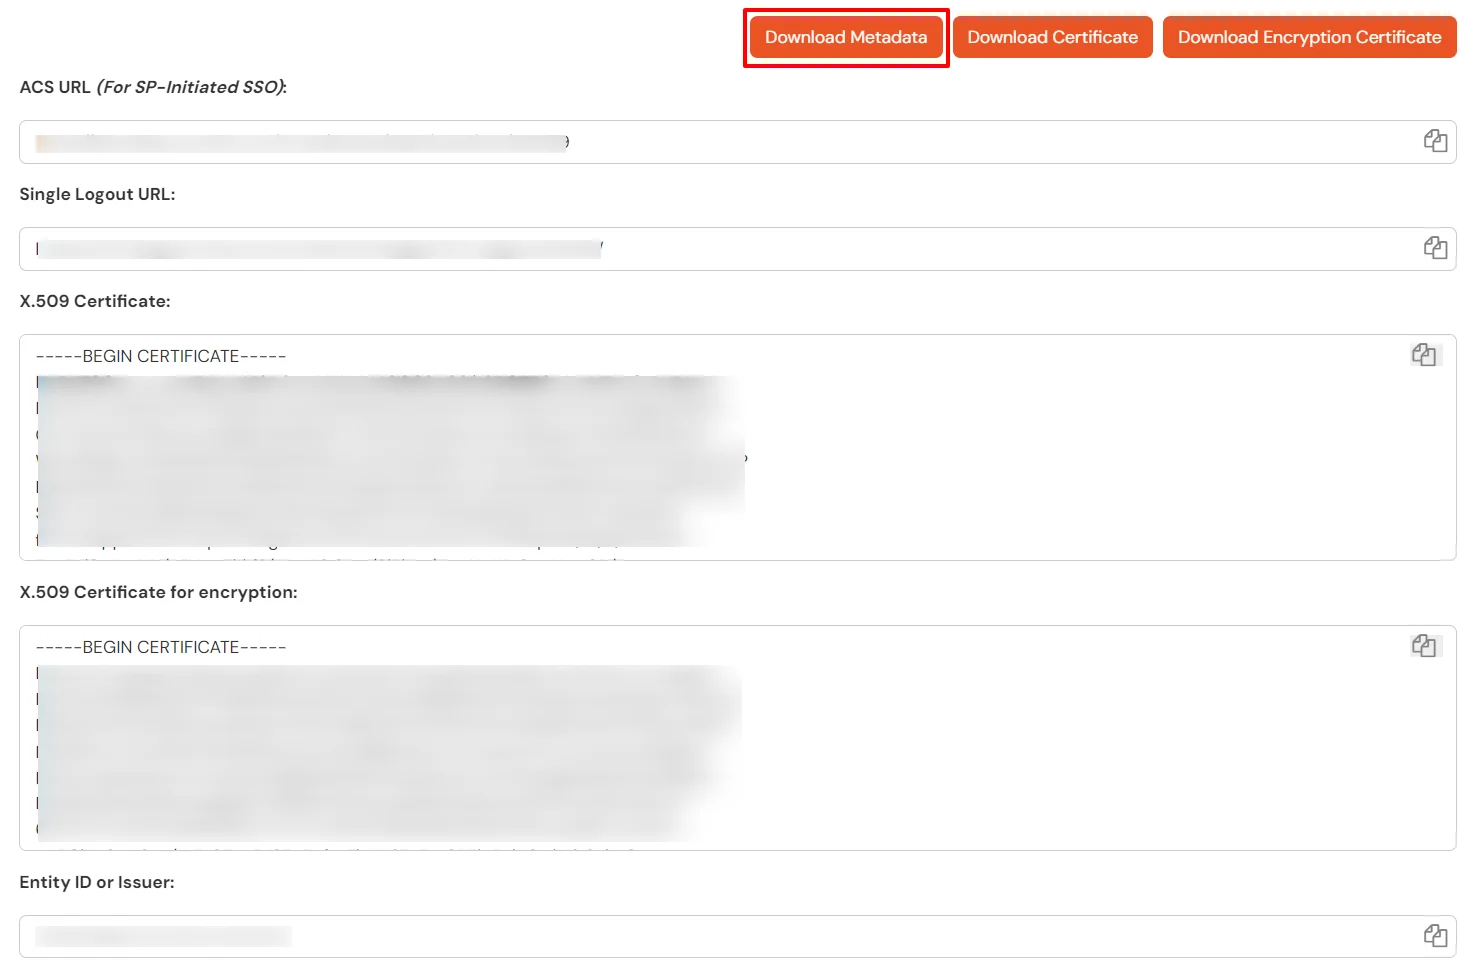
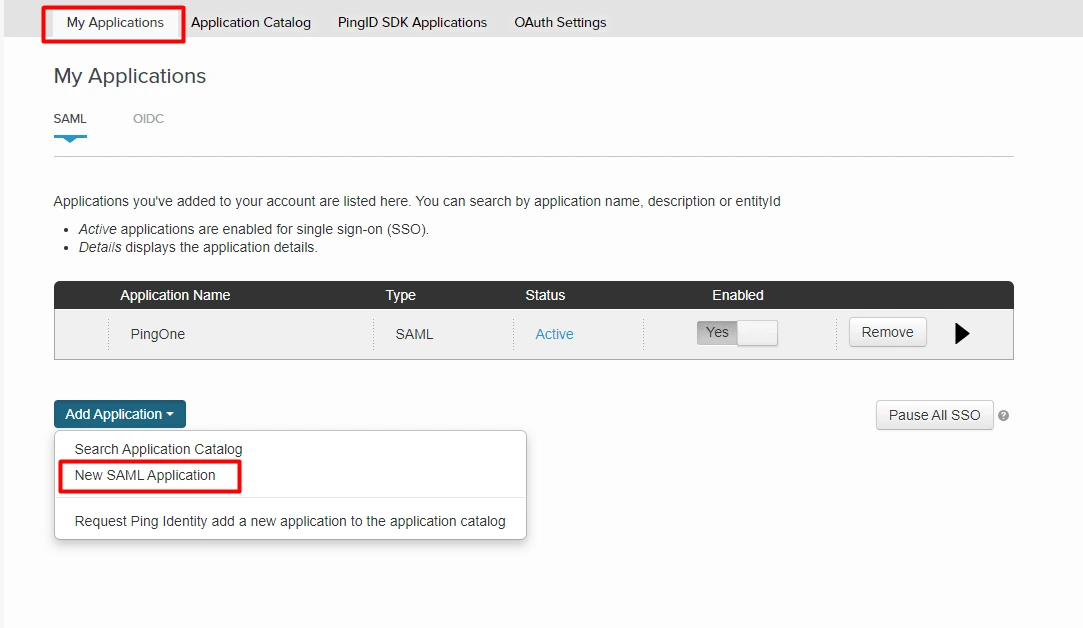
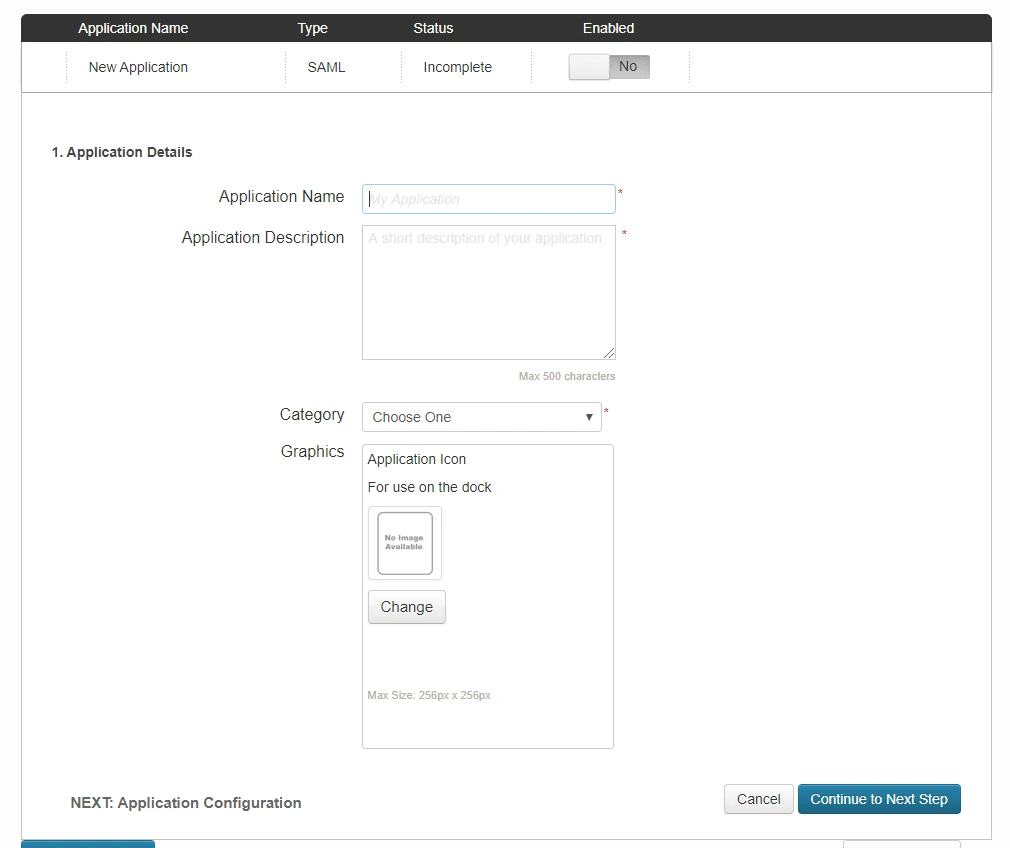
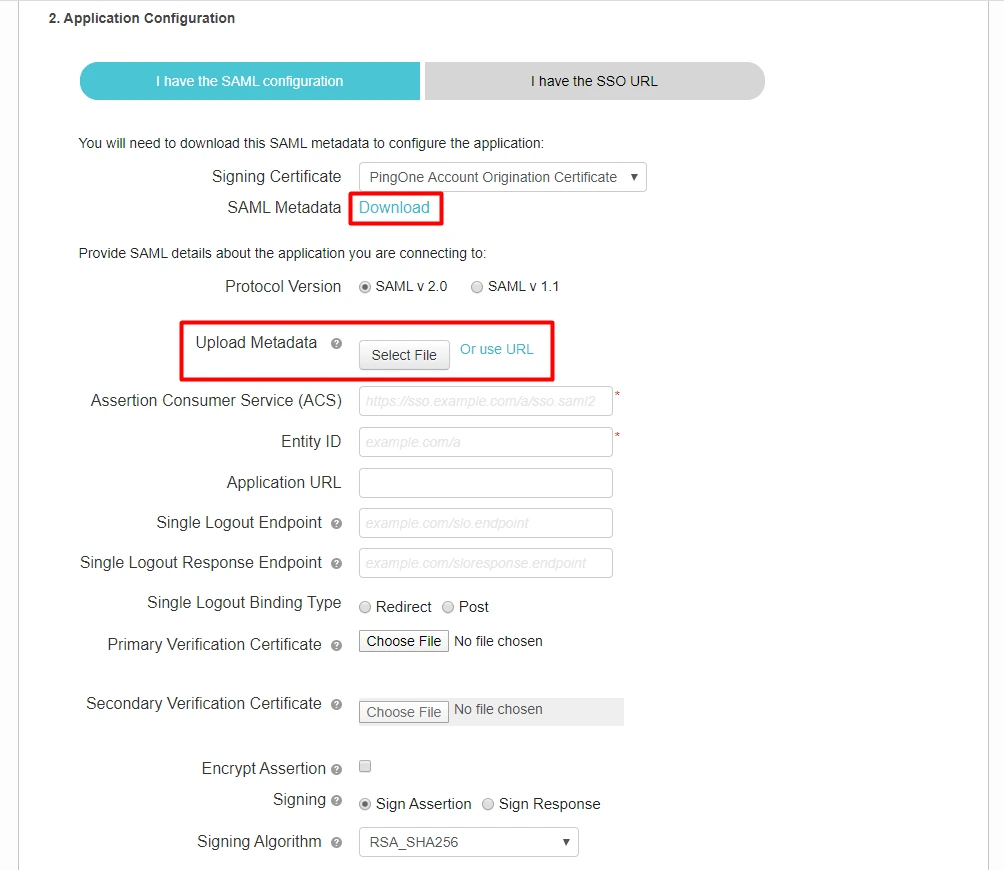
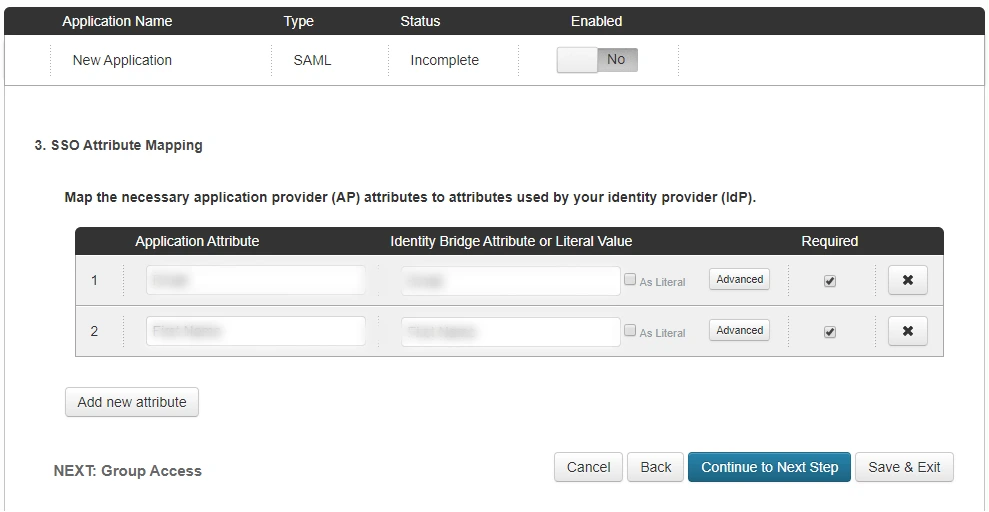
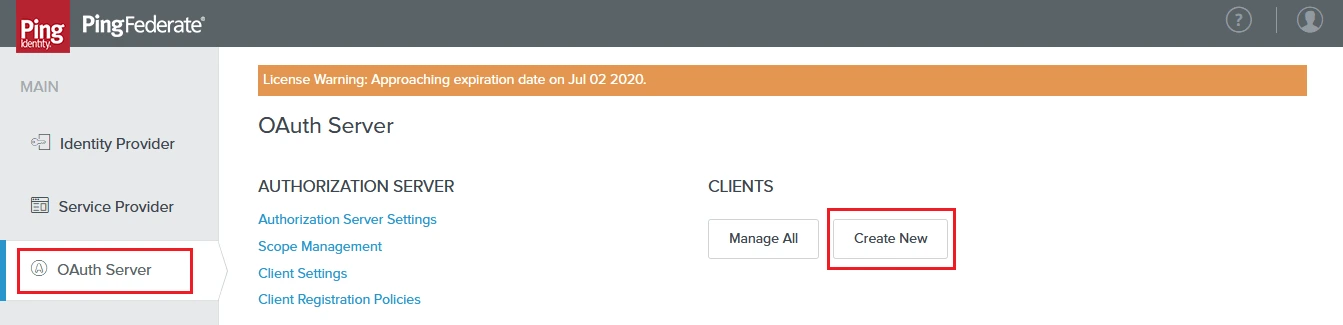
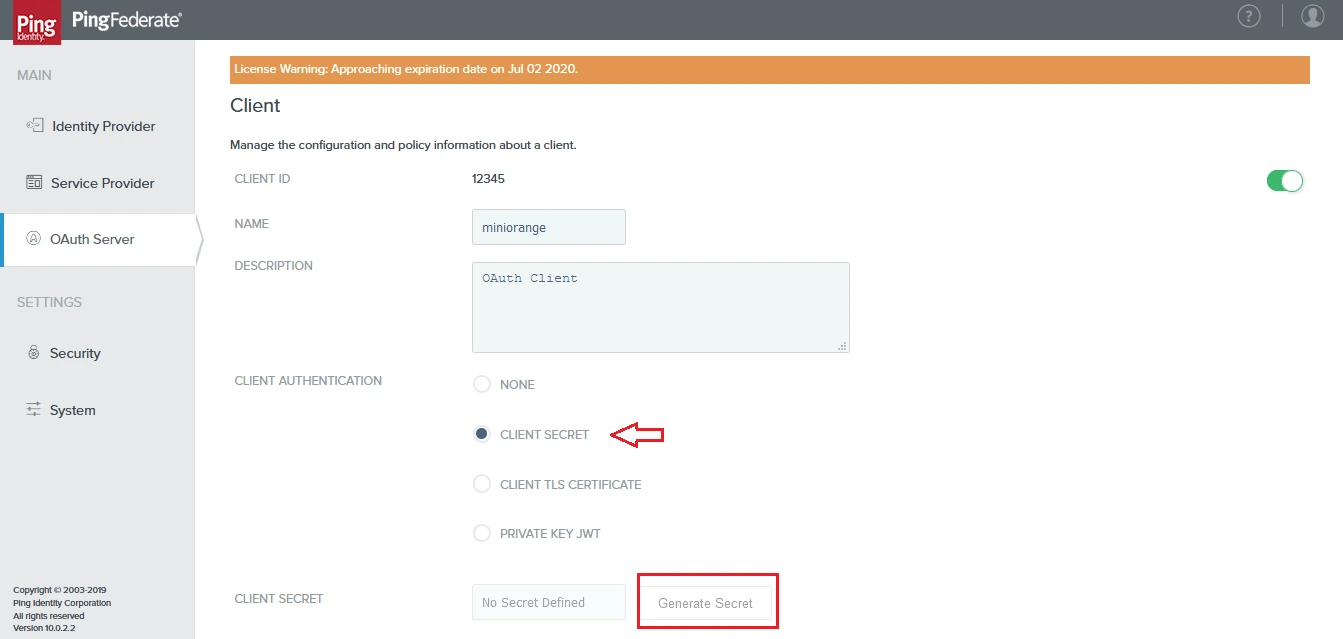
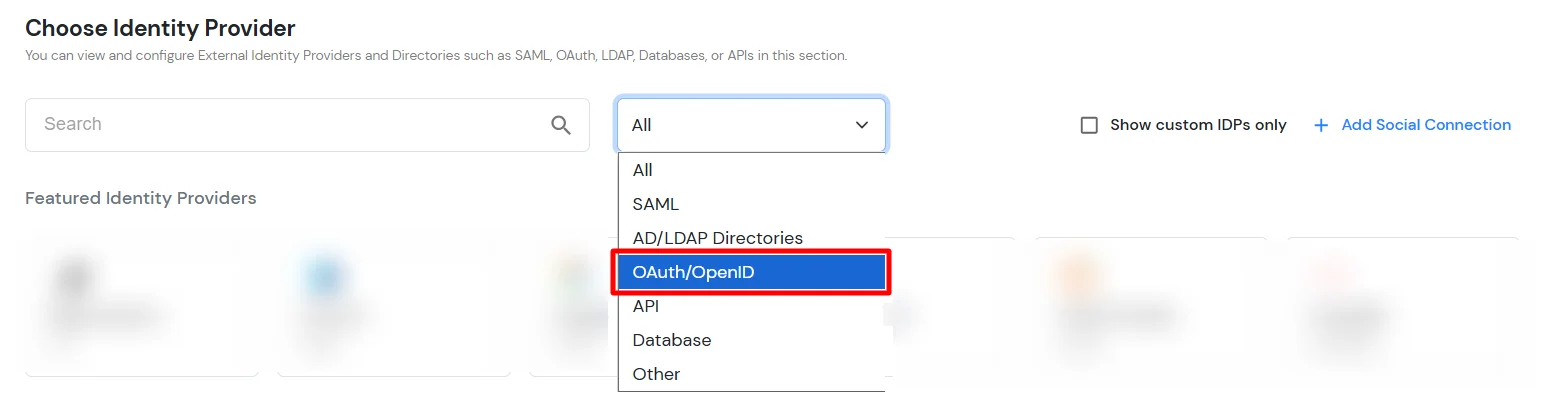
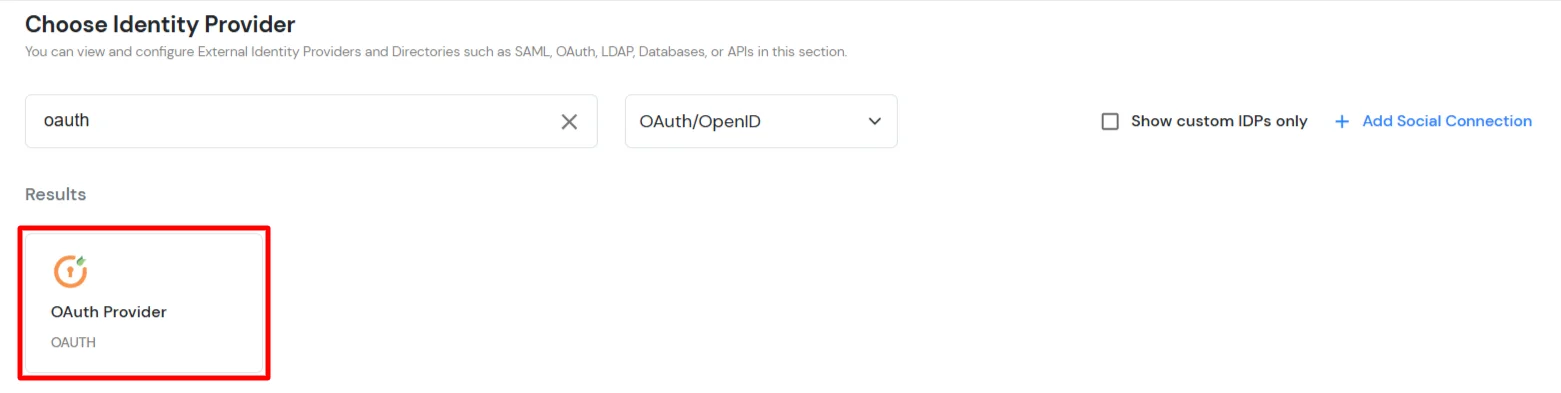
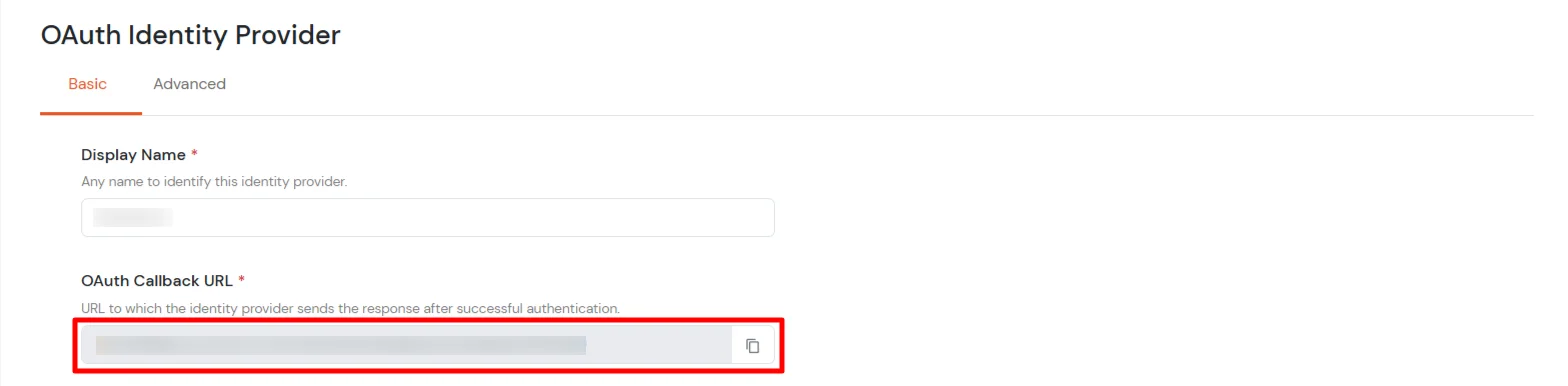
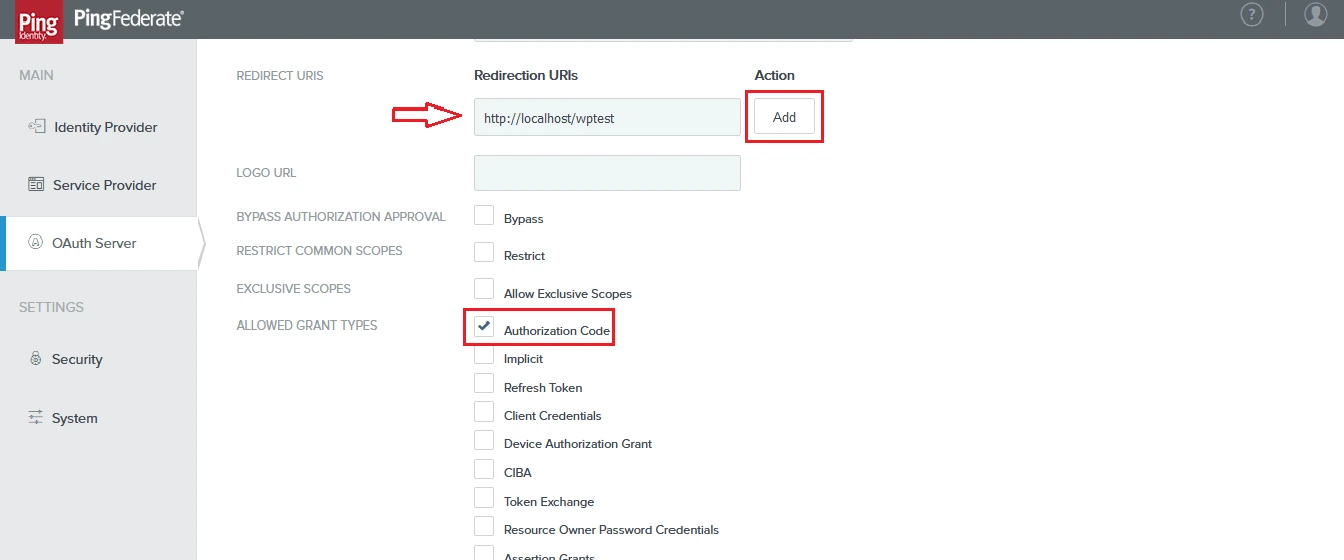
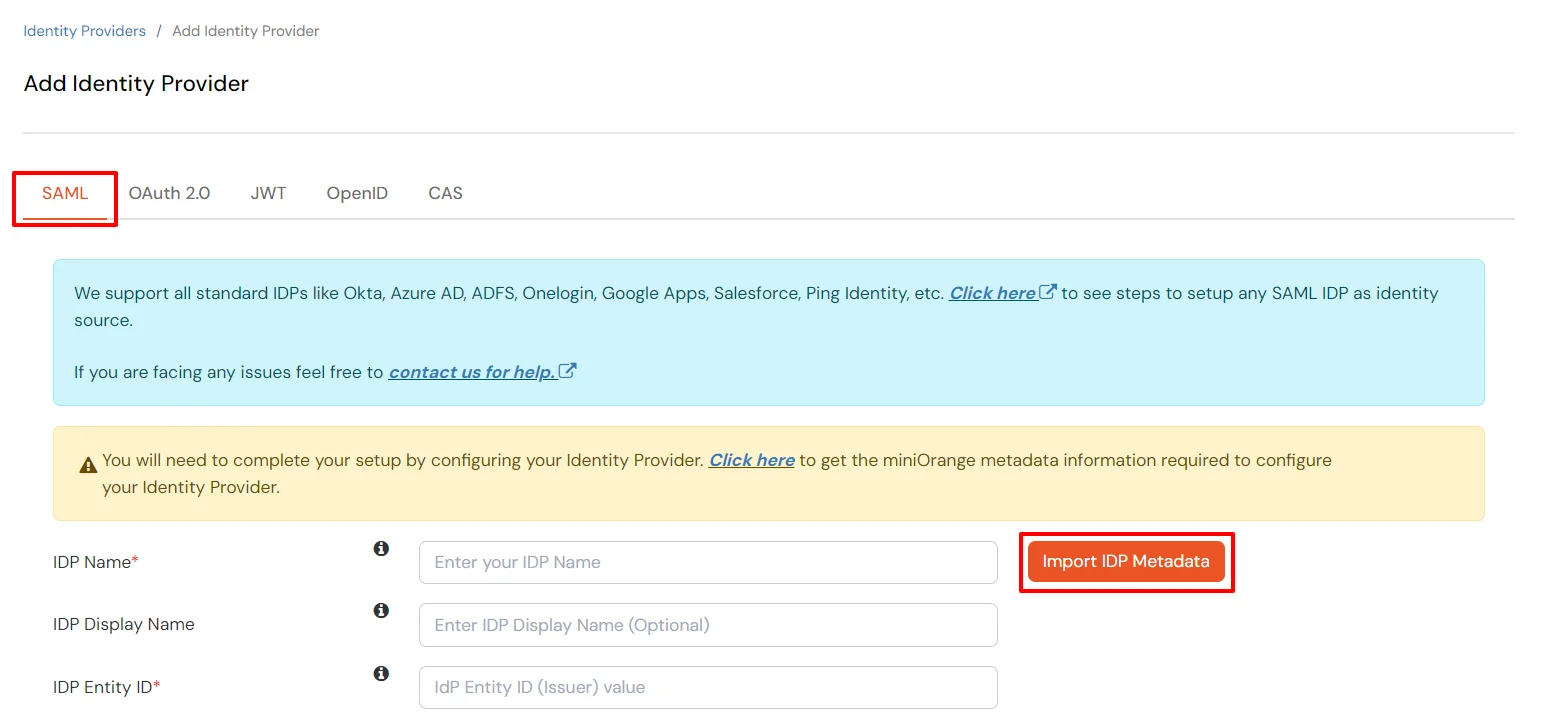
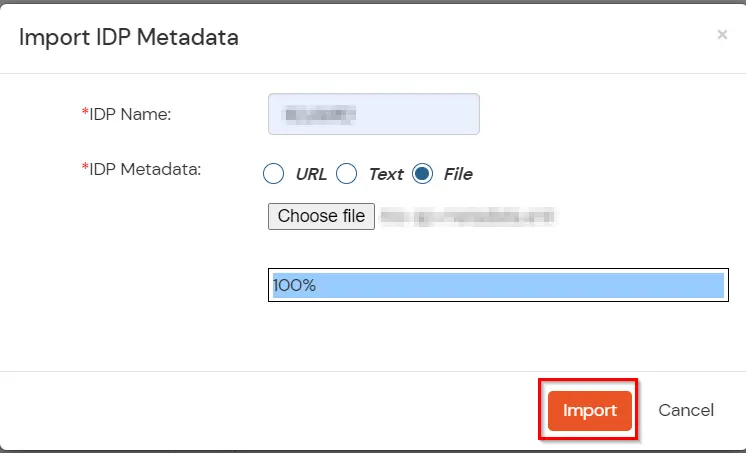
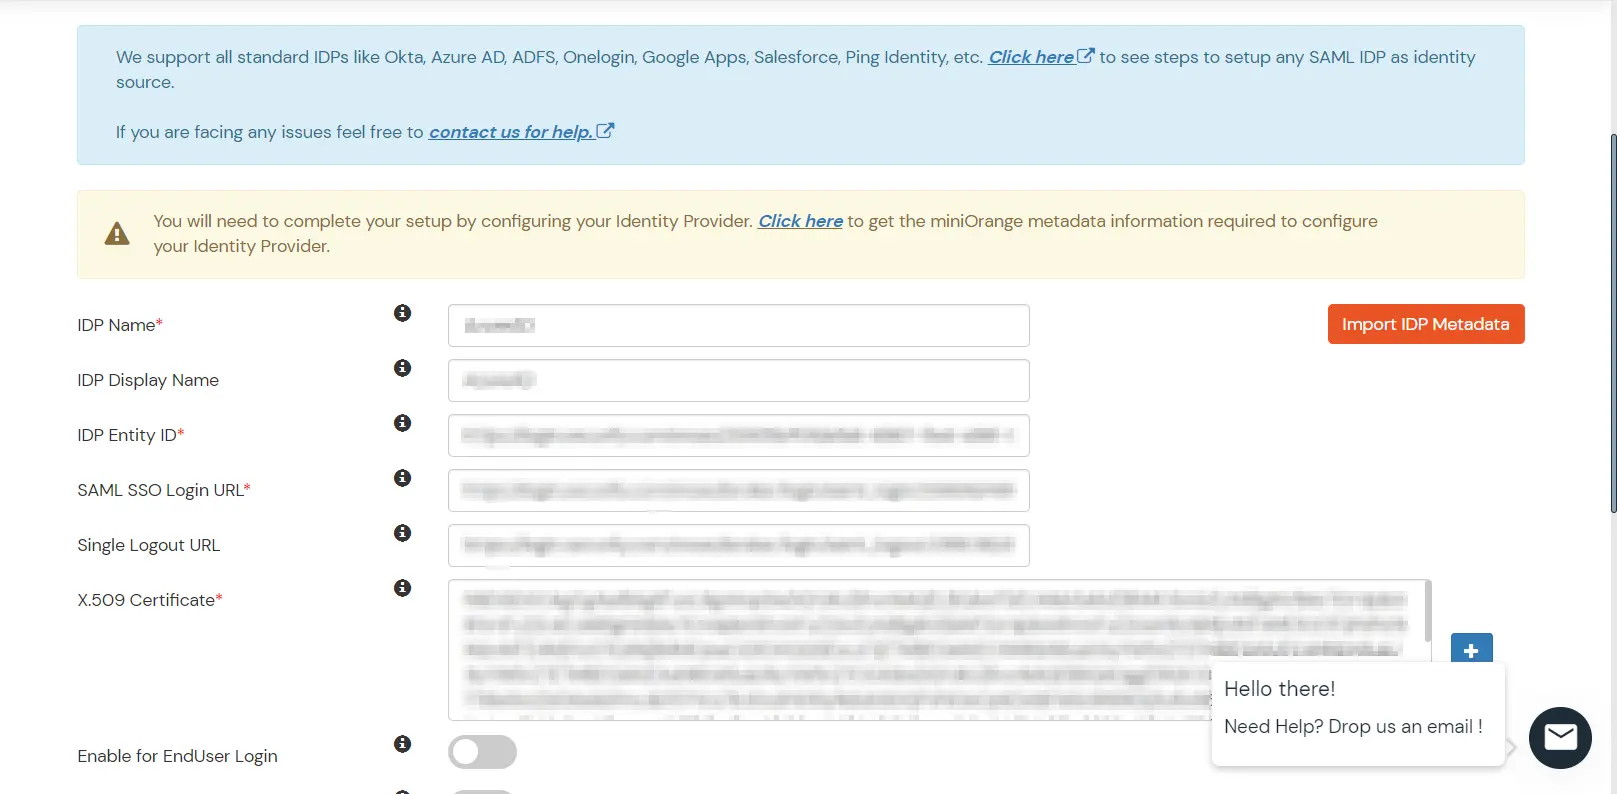
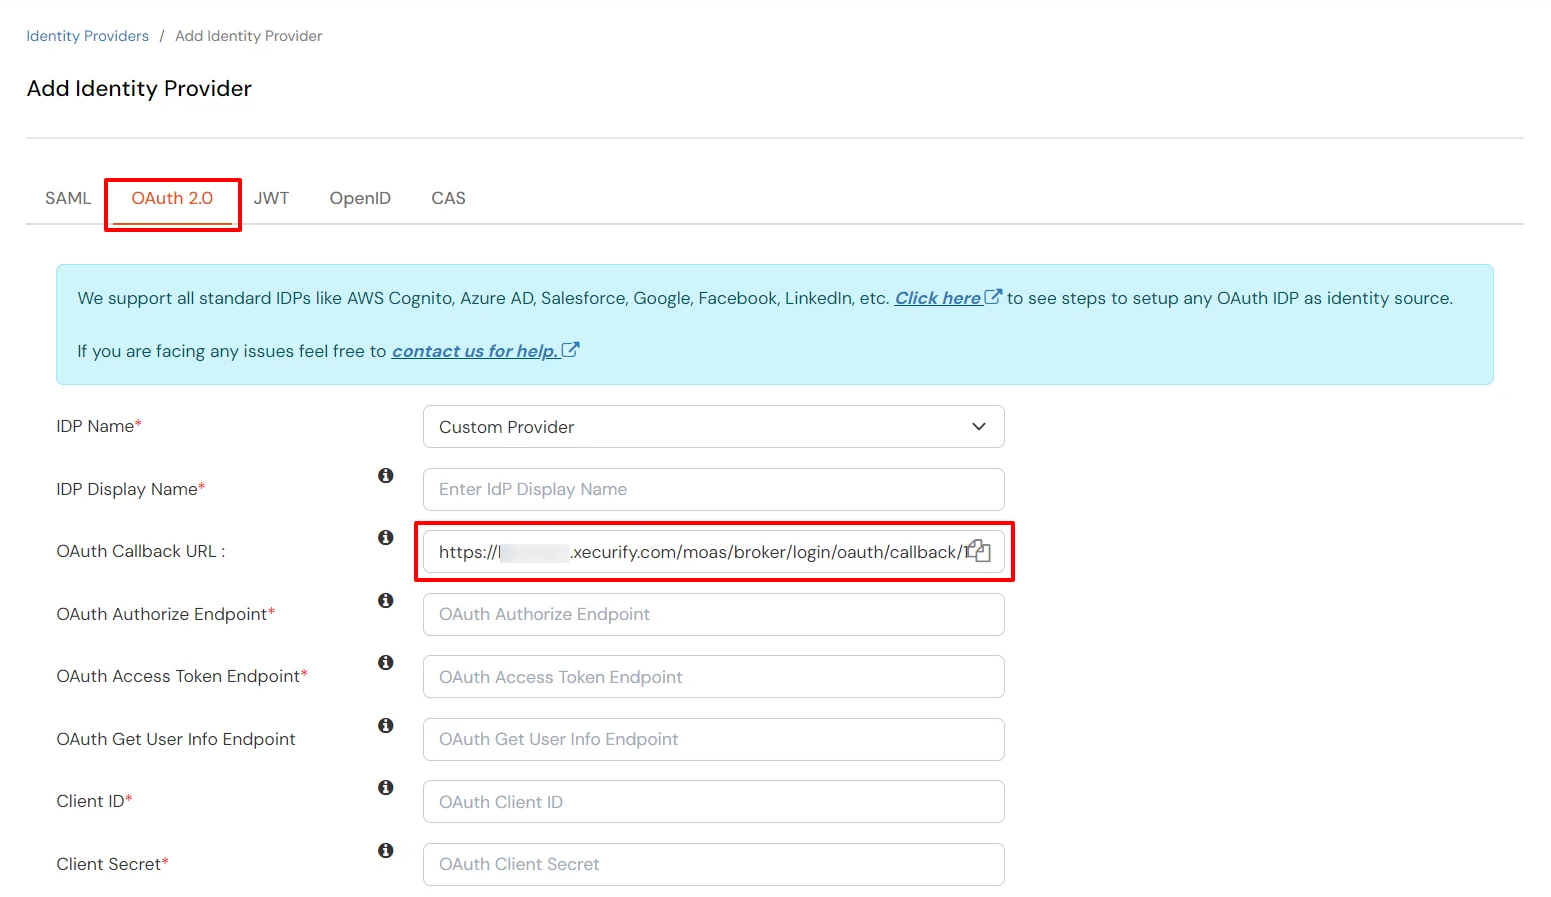
| Display Name | Geben Sie den entsprechenden Namen ein. |
| Kunden-ID | Ab Schritt 1 |
| Kundengeheimnis | Ab Schritt 1 |
| Autorisierungsendpunkt | https://{your-base-url}/as/authorization.oauth2 |
| Token-Endpunkt | https://{your-base-url}/as/token.oauth2 |
| Benutzerinfo-Endpunkt (optional) | https://{your-base-url}/idp/userinfo.oauth2 |
| Scopes | Auto |
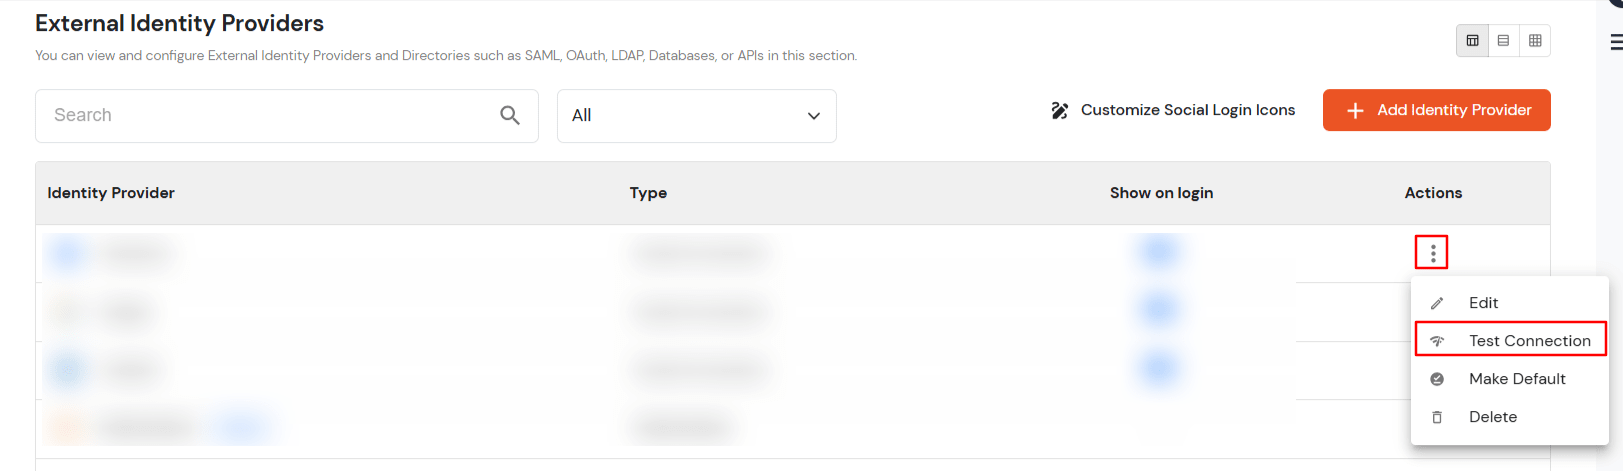
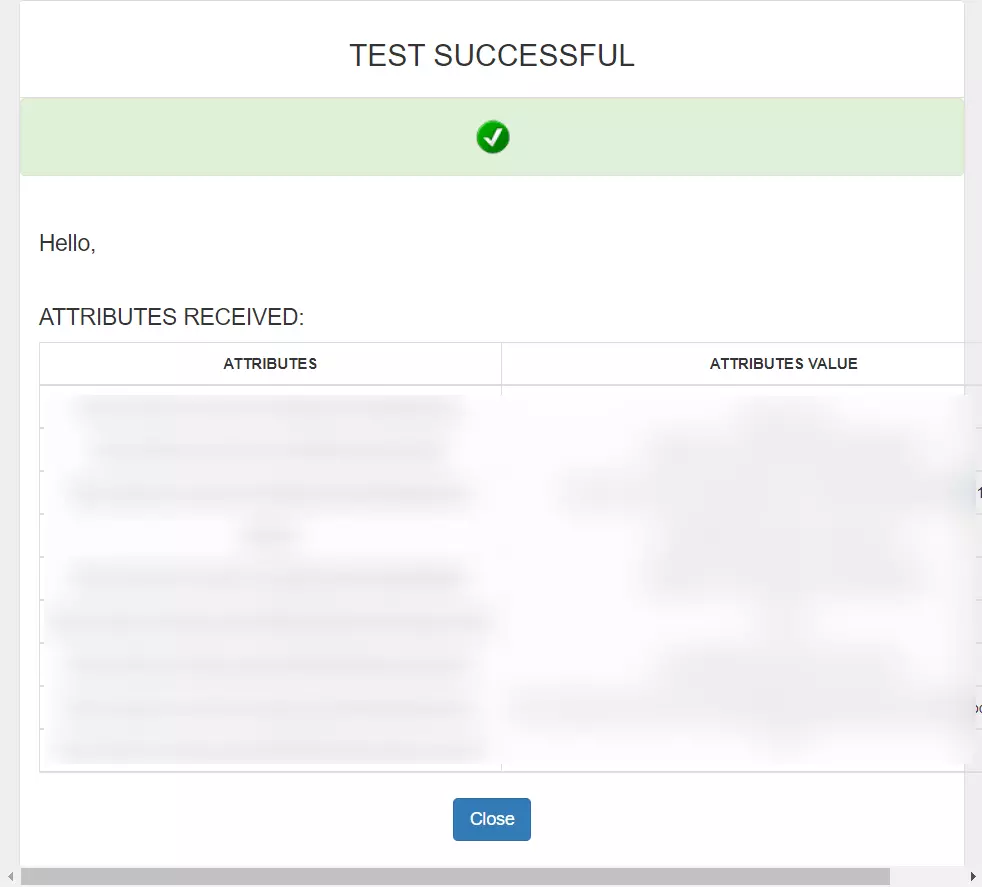
Sie können dieser Anleitung folgen, wenn Sie SAML/WS-FED , OAuth/OIDC , JWT , Radius usw. konfigurieren möchten .
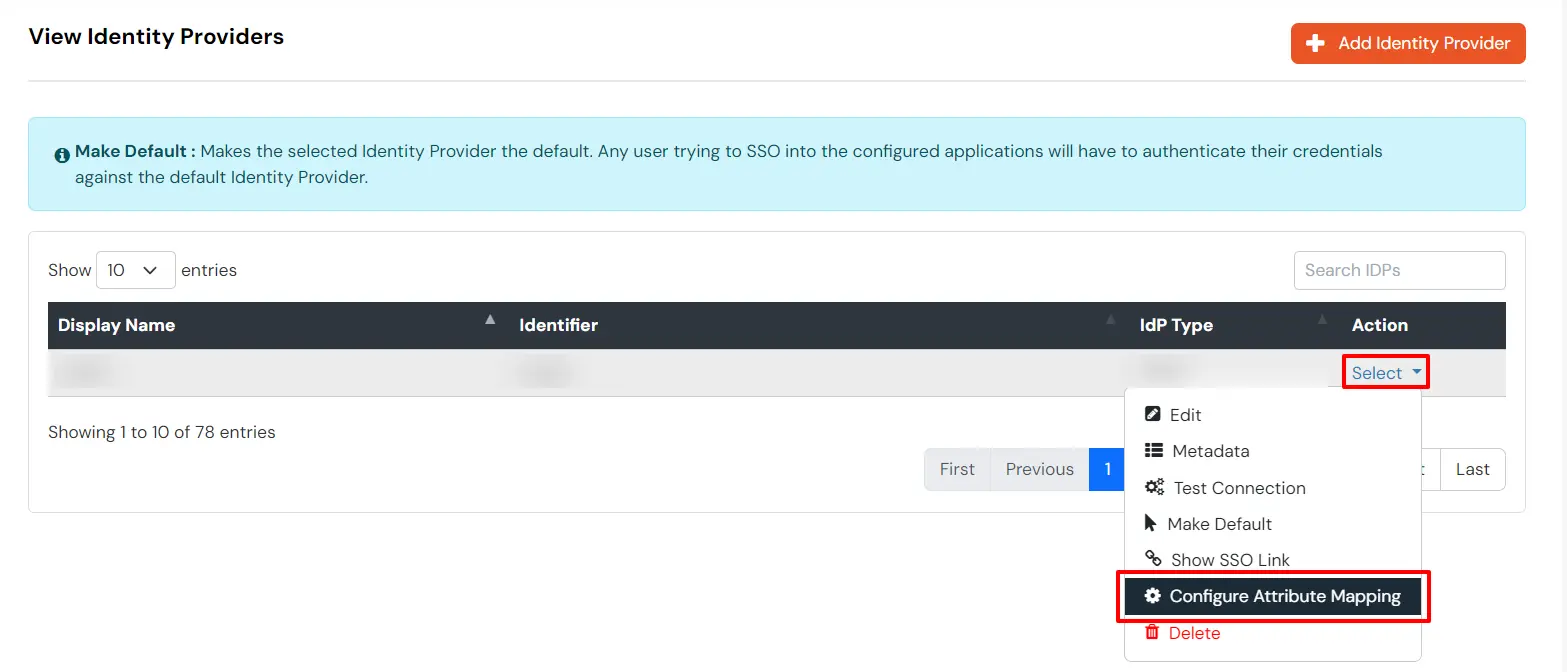
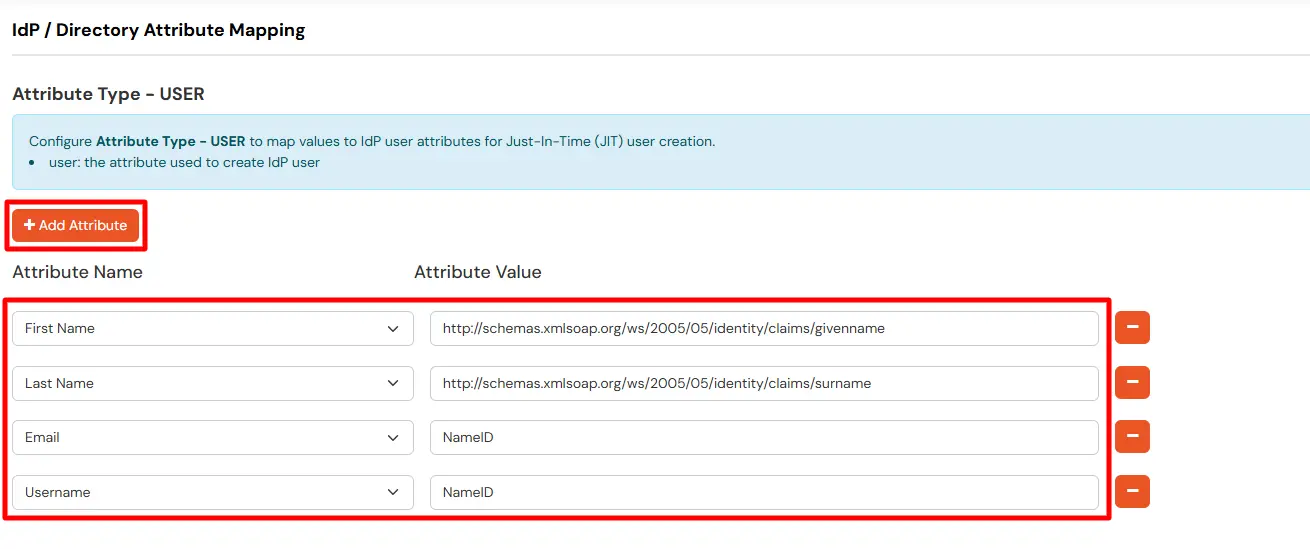
Ordnet während der Just-In-Time (JIT)-Benutzererstellung Informationen wie E-Mail und Benutzername zu. Die Attribute „E-Mail“ und „Benutzername“ sind zum Erstellen des Benutzerprofils erforderlich.
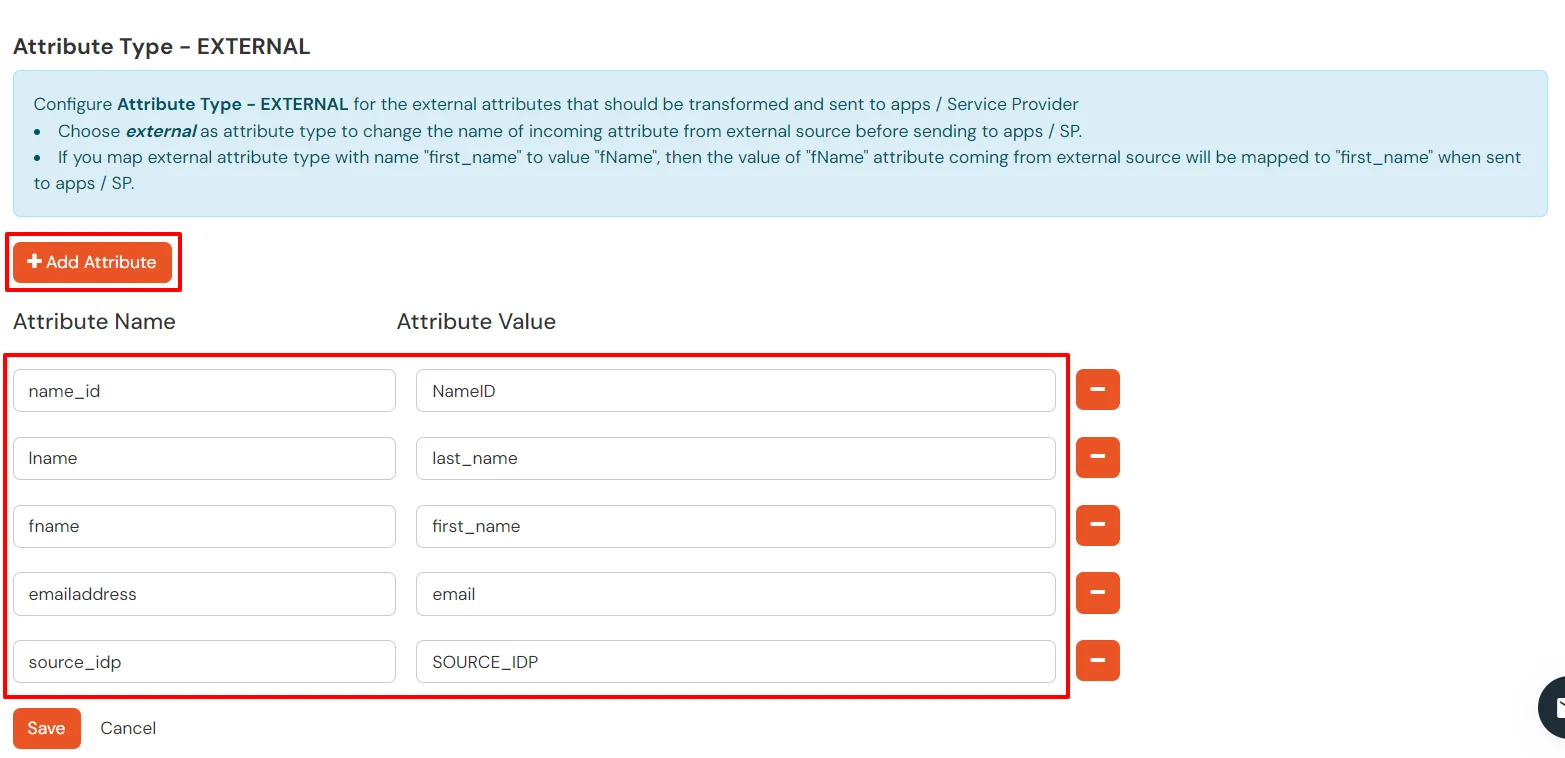
EXTERNE Zuordnungen helfen dabei, eingehende Attributnamen zu ändern, bevor sie an Apps gesendet werden, und stellen sicher, dass die Daten im richtigen Format vorliegen.
Sie können dieser Anleitung folgen , wenn Sie mehrere IDPs (Identitätsanbieter) konfigurieren und den Benutzern die Möglichkeit geben möchten , den IDP ihrer Wahl für die Authentifizierung auszuwählen .

