Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützungssymbol
miniOrange E-Mail-Support
Erfolg

Vielen Dank für Ihre Anfrage. Unser Team wird sich in Kürze mit Ihnen in Verbindung setzen.

Wenn Sie innerhalb von 24 Stunden nichts von uns hören, senden Sie bitte eine Folge-E-Mail an info@xecurify.com

Search Results:

×

Rippling als SAML-Identitätsanbieter für SSO konfigurieren


Die miniOrange Identity Broker-Lösung ermöglicht protokollübergreifende Authentifizierung. Sie können Rippling als Identitätsanbieter (IDP ) für Single Sign-On (SSO) Ihrer Anwendungen/Websites konfigurieren. Rippling fungiert dabei als IDP und miniOrange als Broker.

Wir bieten eine vorkonfigurierte Lösung zur Integration mit Rippling, die die Implementierung vereinfacht und beschleunigt. Unser Team unterstützt Sie außerdem bei der Einrichtung von Rippling als SAML-Identitätsanbieter (IDP) für die Anmeldung an Ihren Anwendungen.


Kostenlose Installationshilfe


miniOrange bietet Ihnen kostenlose Unterstützung durch ein Beratungsgespräch mit unseren Systemingenieuren zur Konfiguration von SSO für verschiedene Anwendungen mit Rippling als IDP in Ihrer Umgebung mit einer 30-tägigen kostenlosen Testphase.

Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.


Mit externer Benutzerquelle verbinden


miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
Voraussetzungen:

  • Um beginnen zu können, benötigen Sie ein aktives Rippling-Konto mit Administratorrechten für Ihre Organisation.
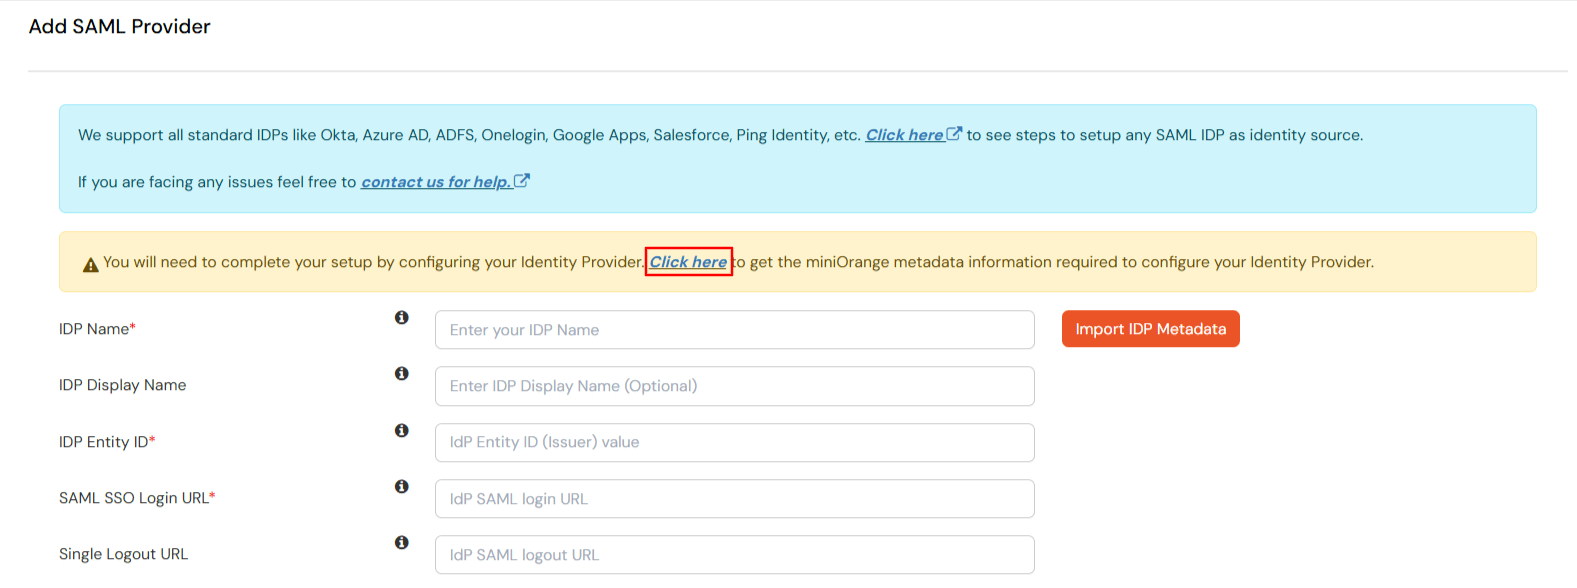
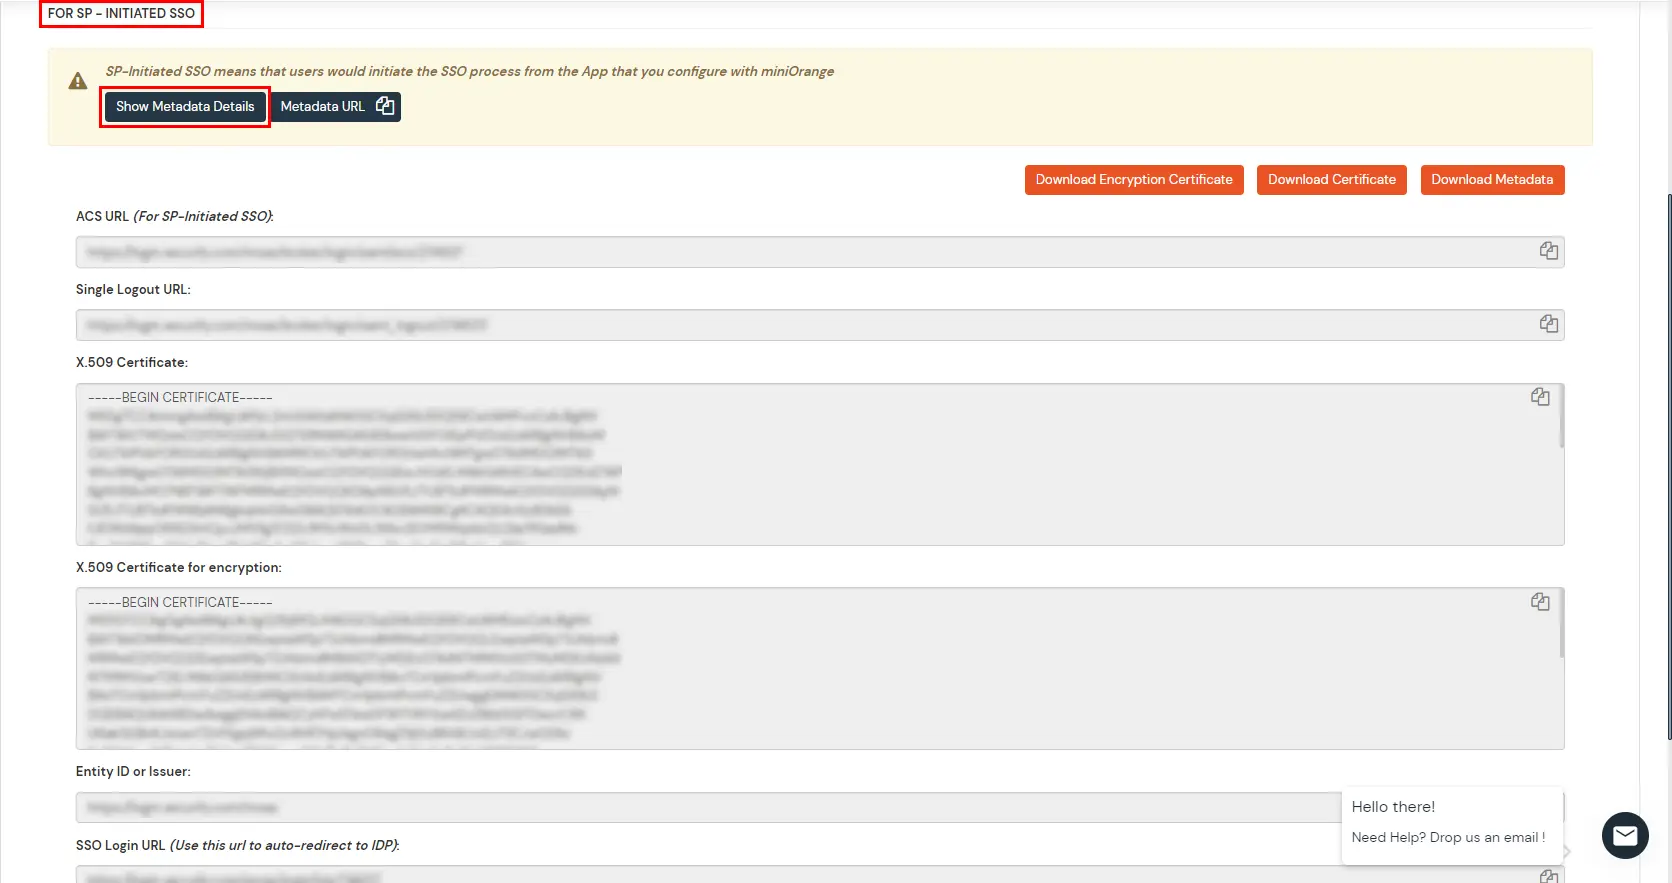
  • Holen Sie sich die miniOrange SP Metadaten, die Sie im ersten Schritt benötigen. Gehen Sie dazu auf die miniOrange Admin-Konsole >> Identitätsanbieter >> Identitätsanbieter hinzufügen. Unter Identitätsanbieter auswählenWählen SAML aus dem Dropdown-Menü und gehen Sie zu SAML-Anbieter. Dann klicken Sie auf die Zu unseren Stellenangeboten Link.
  • Rippling als IDP: Metadaten zur Konfiguration des Rippling SAML IDP abrufen

  • Klicken Sie auf Metadaten anzeigen Details für Für SP – Initiiertes SSO. Behalten ACS-URL und Entitäts-ID oder Aussteller die Sie in der Rippling-Konsole benötigen in Schritt 1:.
  • Rippling Single Sign-On (SSO) konfigurieren


Schritte zum Einrichten von Rippling als IDP und miniOrange als Service Provider (SP) für die SSO-Anmeldung

1. Konfigurieren Sie miniOrange als Service Provider (SP) in Rippling

  • Melden Sie sich als Kontoadministrator bei Ihrer Rippling-Domäne an.
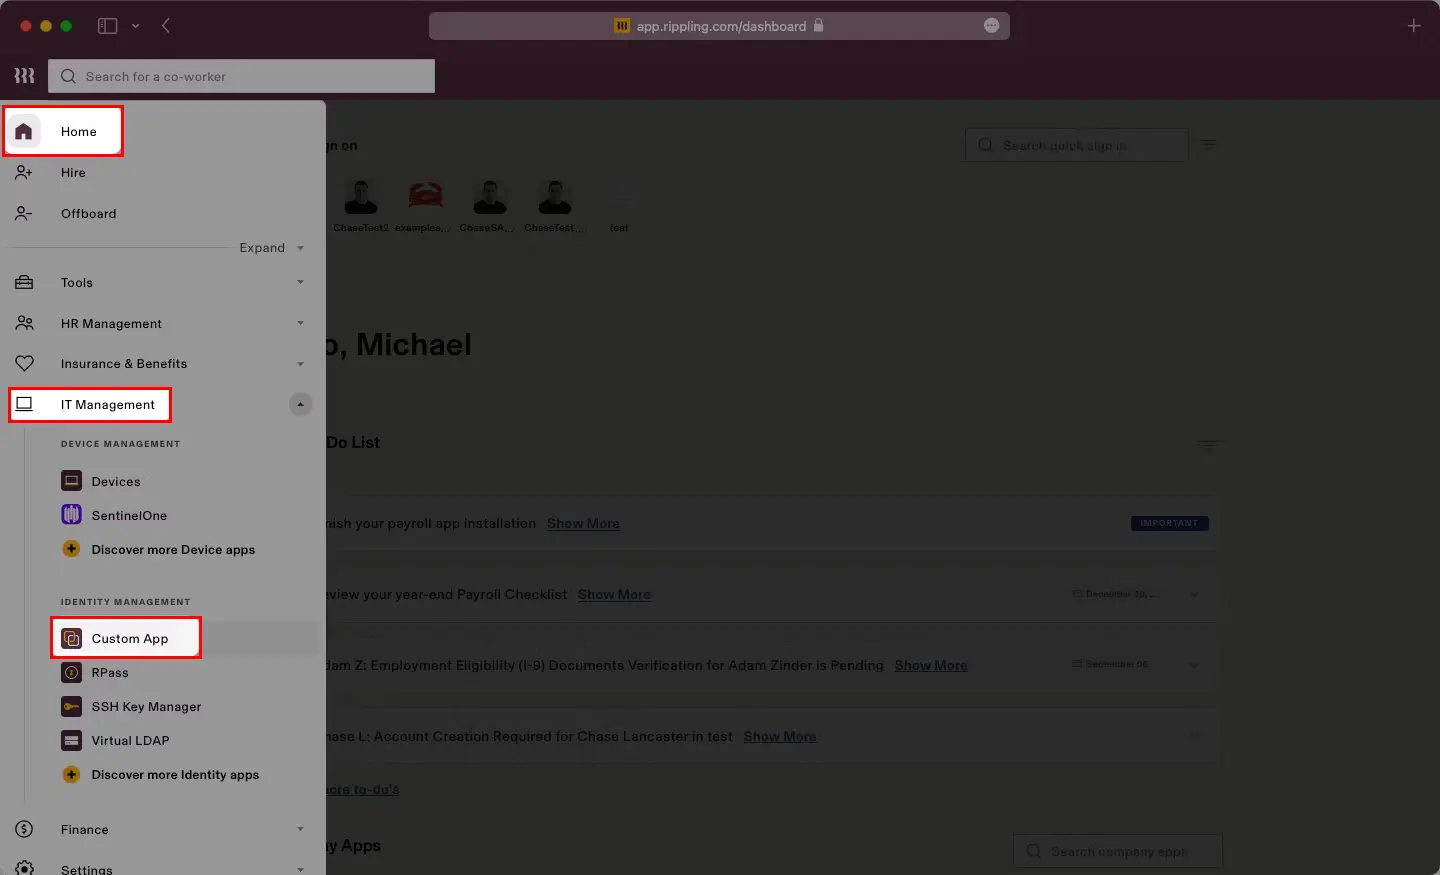
  • Navigieren Home >> IT-Management >> Benutzerdefinierte App aus der linken Navigationsleiste.
  • Rippling Single Sign On (SSO)-Authentifizierung

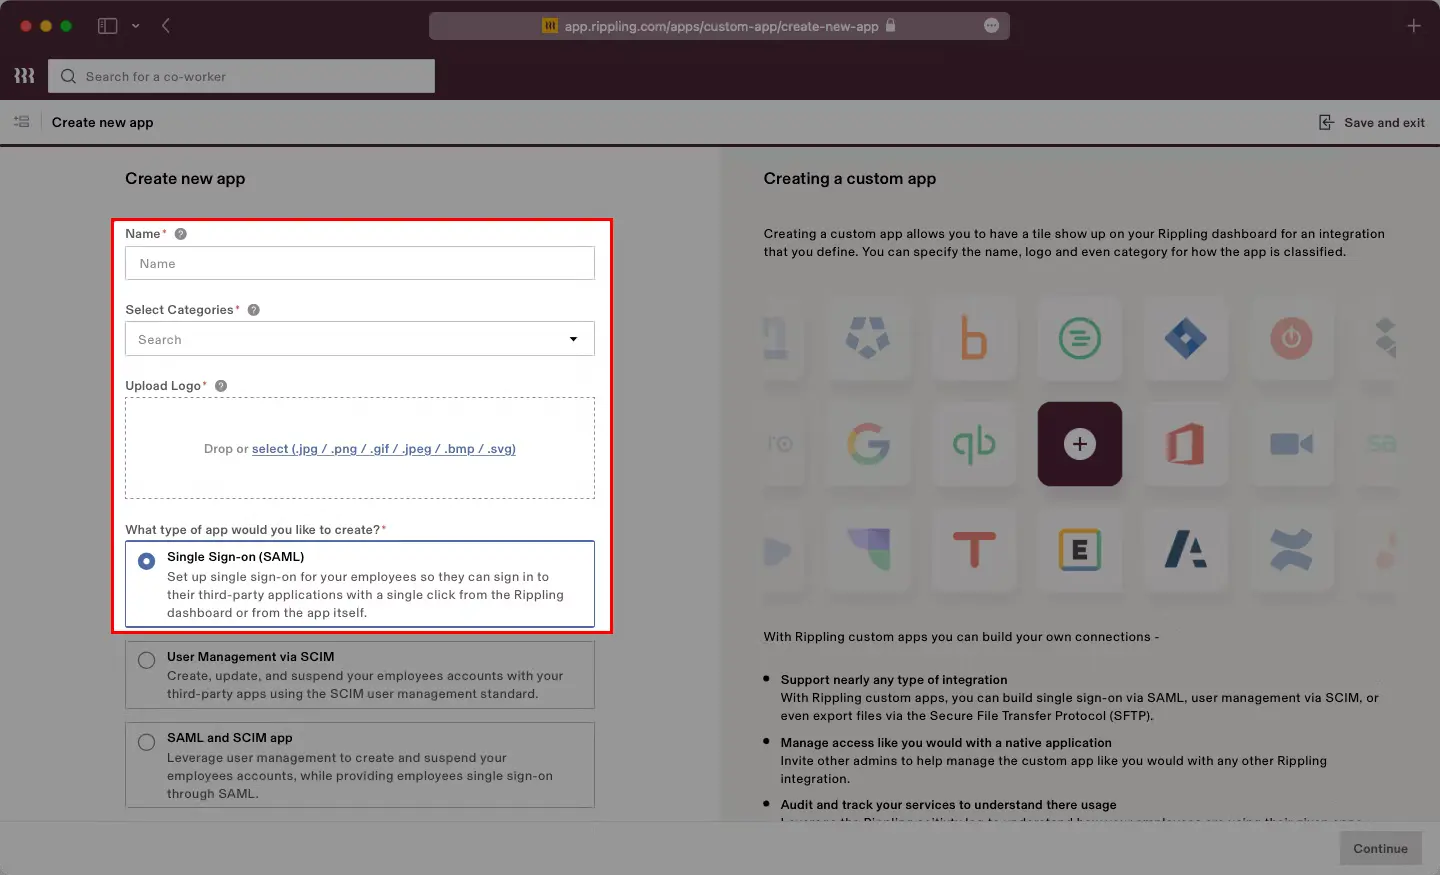
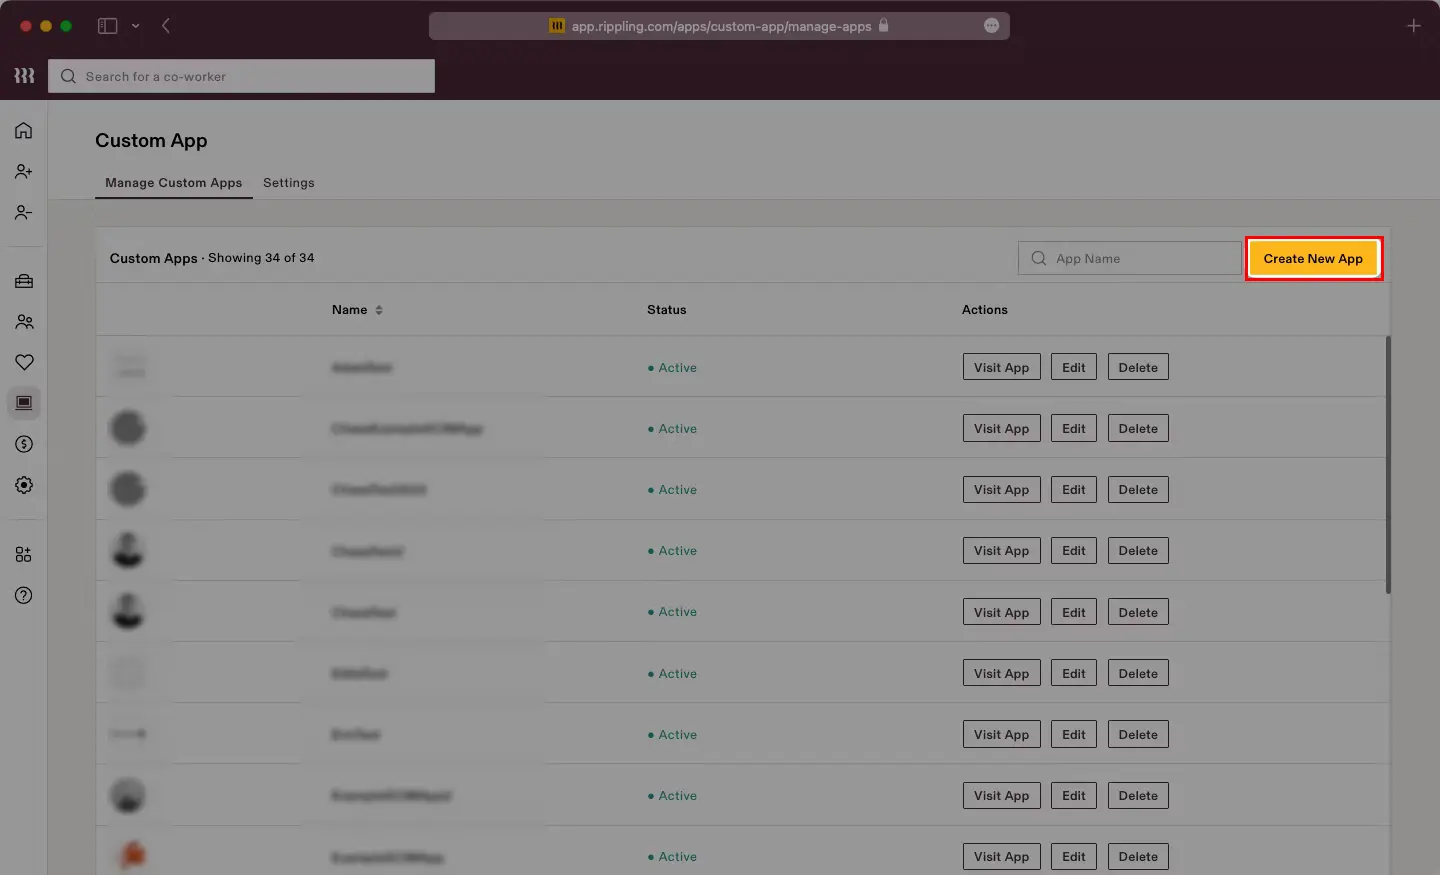
  • Klicken Sie auf Neue App erstellen Schaltfläche in der oberen rechten Ecke.
  • Rippling Single Sign On (SSO)-Authentifizierung

  • Geben Sie die Name, Kategorie auswählen und Logo hochladen nach Ihrer Anwendung.
  • Auswählen Einmaliges Anmelden (SAML) App-Typ. Klicken Sie auf Weiter.
  • Rippling Single Sign On (SSO) – SAML auswählen

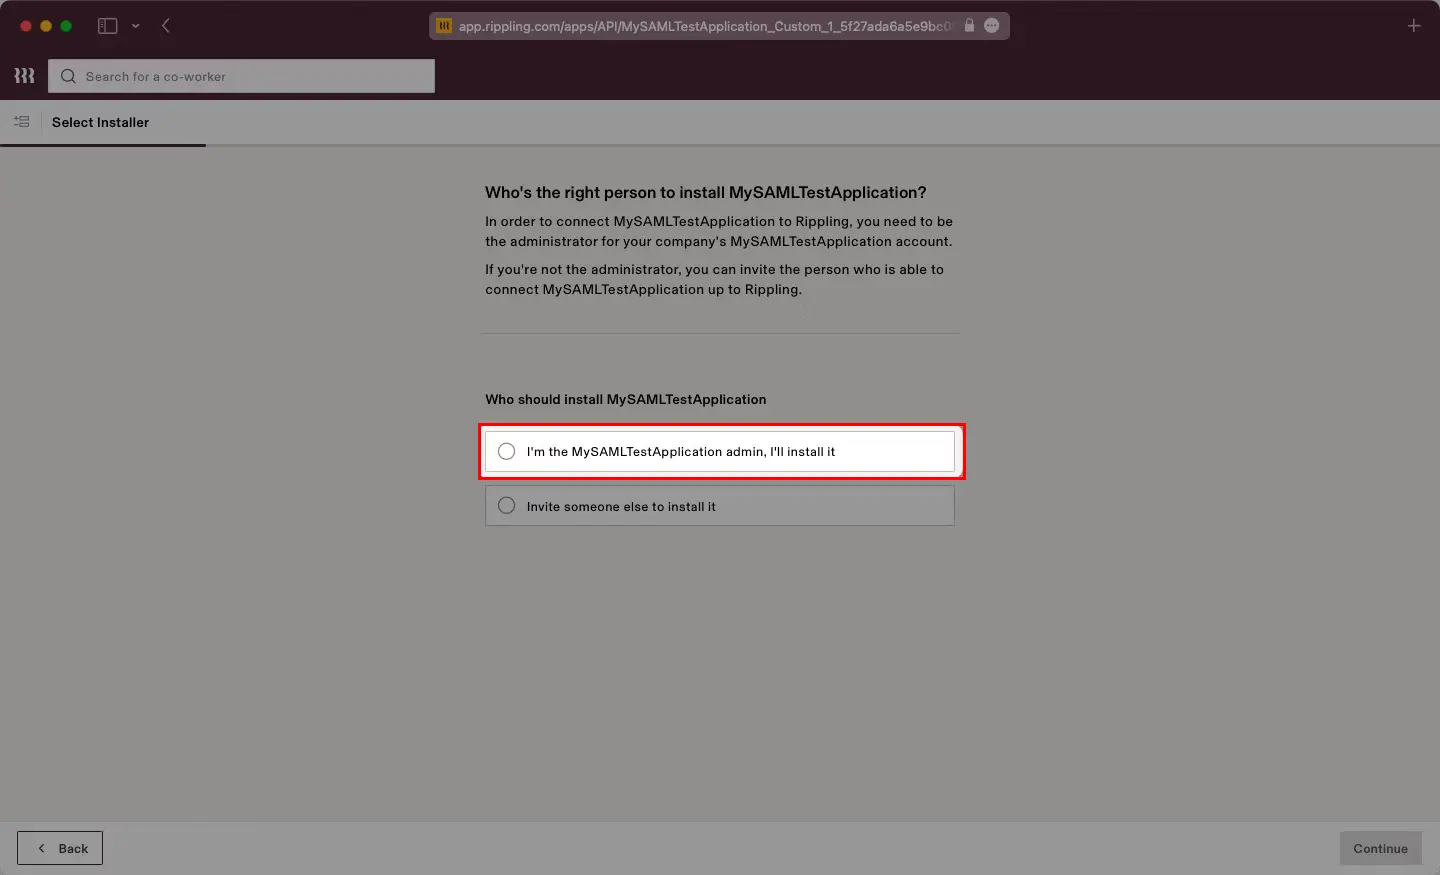
  • Bestätigen Sie, dass Sie der Anwendungsadministrator. Klicken Sie auf Weiter.
  • Rippling Single Sign On (SSO) – SAML auswählen

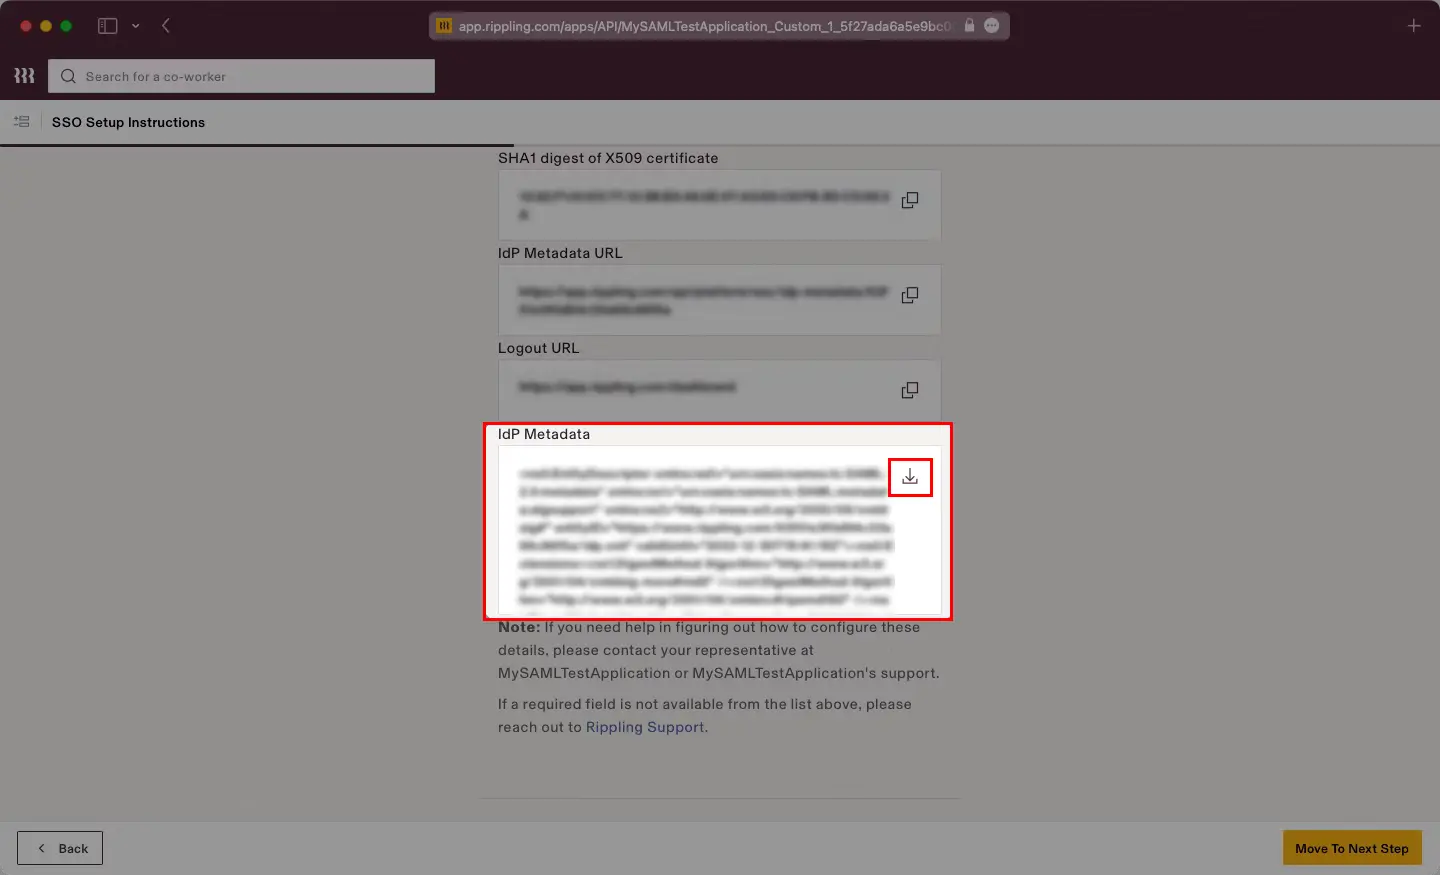
  • Die Seite mit den Anweisungen zur SSO-Einrichtung wird angezeigt. Diese enthält die IdP-Metadaten-XML-Datei. Laden Sie die XML-Datei herunter, die später für die miniOrange-Konfiguration benötigt wird.
  • Rippling Single Sign On (SSO) – SAML auswählen

  • Klicken Sie auf Zum nächsten Schritt gehen.
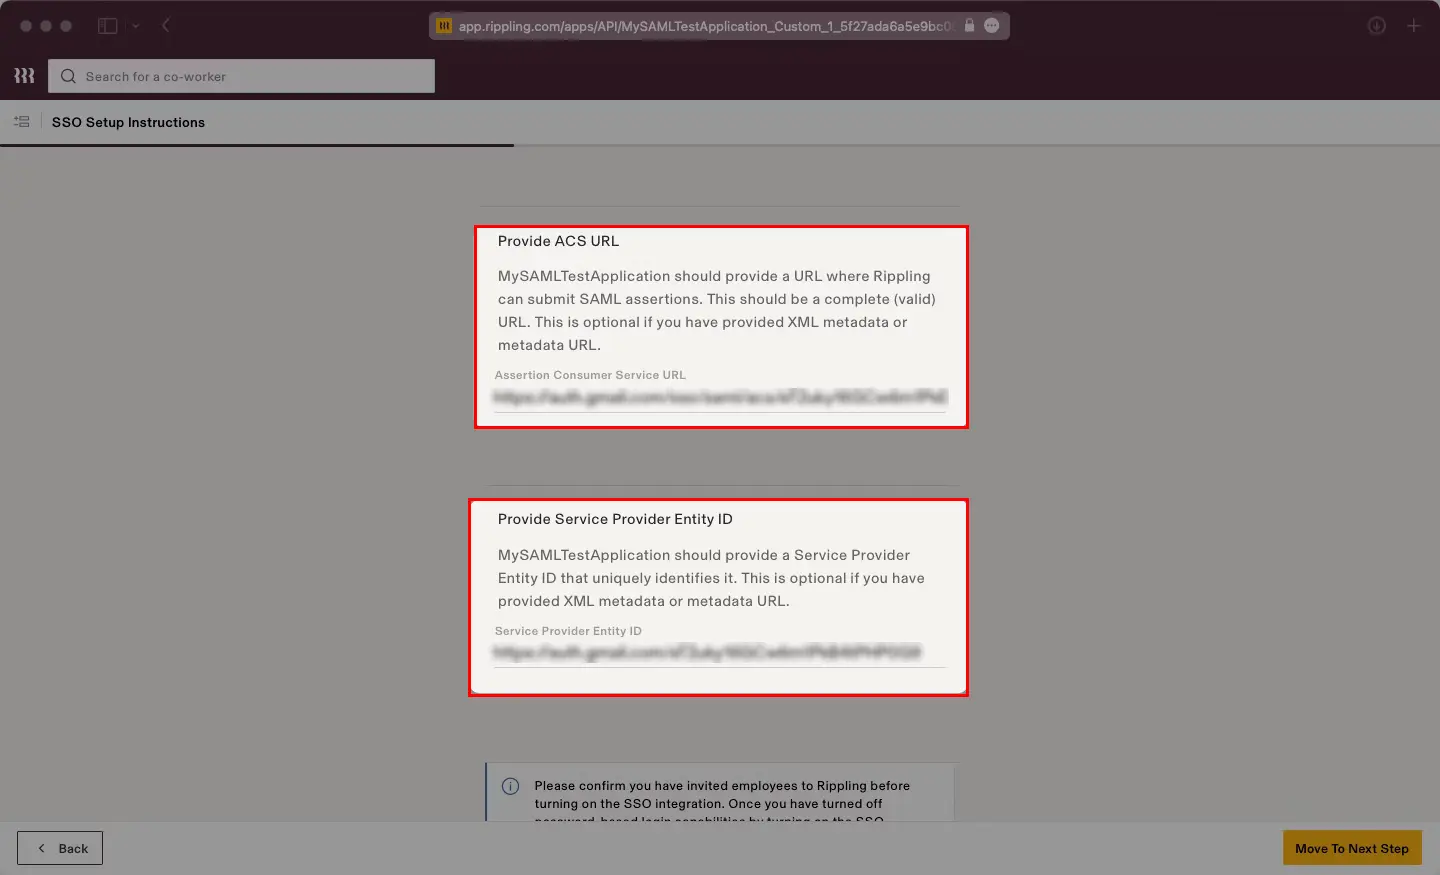
  • Sie werden zur Bereitstellung aufgefordert ACS-URL und Entitäts-ID. Geben Sie die Werte ein, die wir erhalten haben von Voraussetzungen:.
  • Rippling Single Sign On (SSO) miniOrange Daten

  • Schließen Sie die restliche Einrichtung mit den gewünschten Einstellungen ab.

2. Rippling als Identity Provider (IDP) in miniOrange konfigurieren

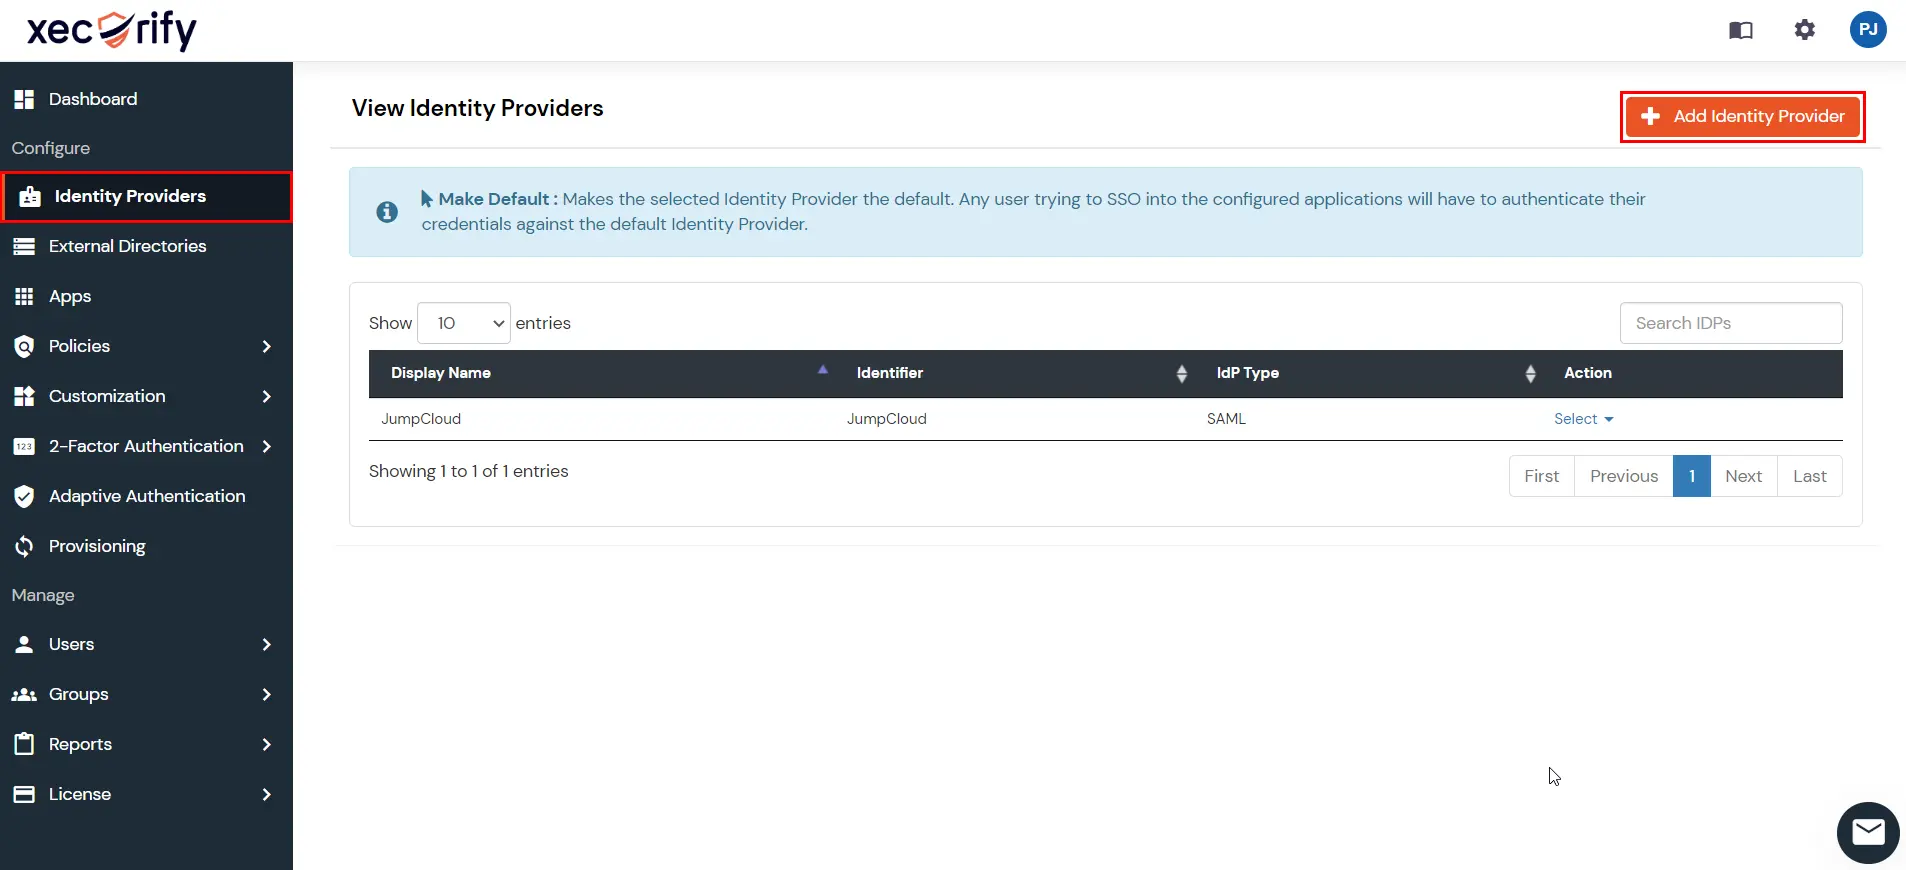
  • Gehen Sie zurück zu den miniOrange Admin-Konsole und navigieren Sie zu Identitätsanbieter im linken Navigationsmenü. Klicken Sie dann auf Identitätsanbieter hinzufügen .
  • Rippling als IDP: Identitätsanbieter hinzufügen

  • In Identitätsanbieter auswählenWählen SAML aus dem Dropdown.
  • Rippling als IDP: SAML aus der Dropdown-Liste auswählen

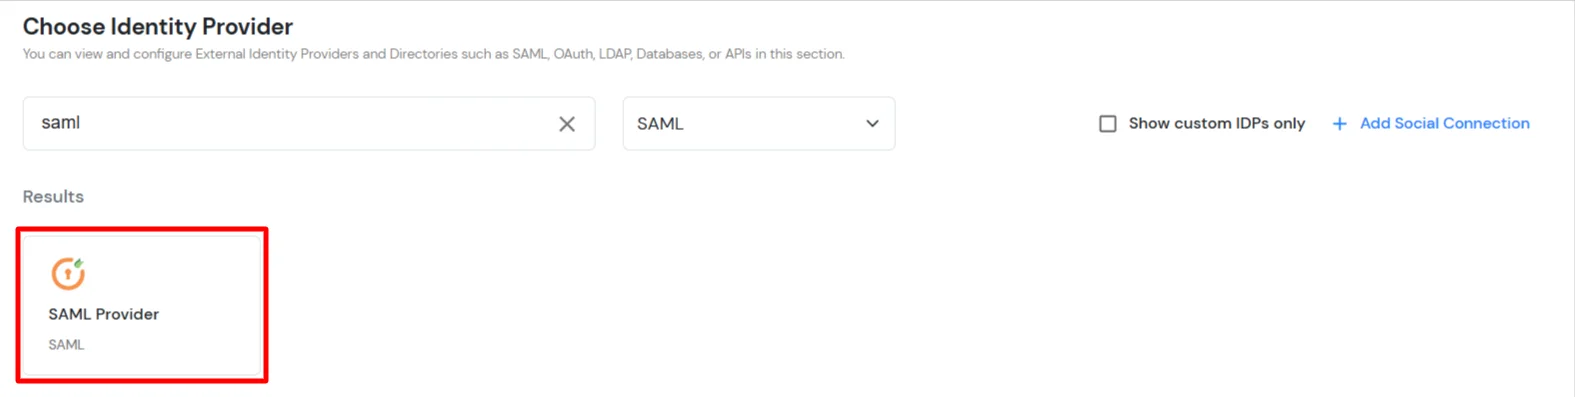
  • Suchen Sie nach SAML-Anbieter.
  • Rippling als IDP: SAML durchsuchen

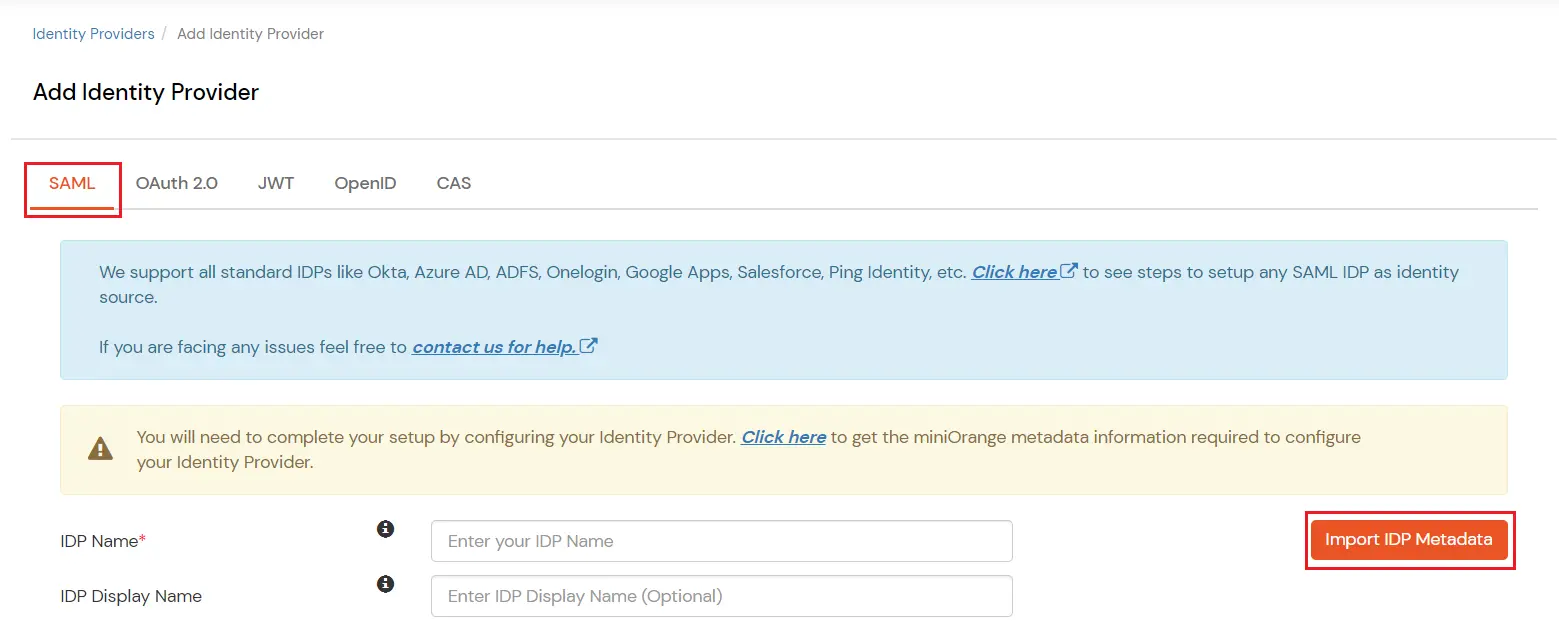
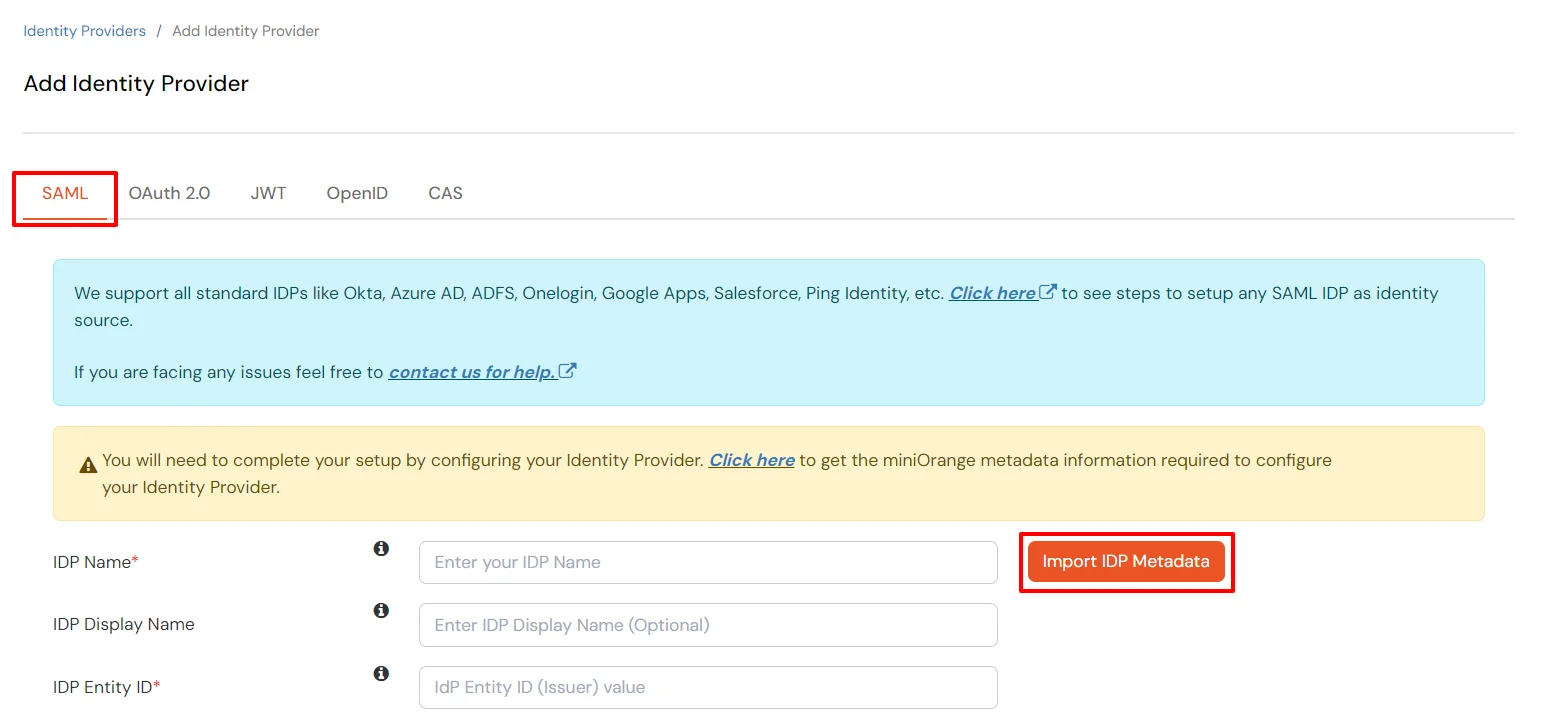
  • Klicken Sie auf IDP-Metadaten importieren.
  • Rippling als IDP: SAML auswählen und IDP-Metadaten importieren

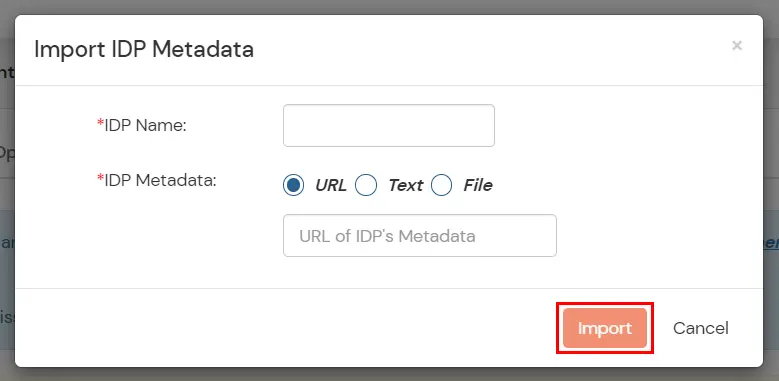
  • Laden Sie die XML-Metadatendatei hoch, die Sie von Rippling heruntergeladen haben in Schritt 1: Verwendung der IDP-Metadaten importieren -Funktion
  • Geben Sie die IDP-Name als Rippling, wählen Sie Reichen Sie das wie die IDP-Metadaten Formatieren Sie die XML-Datei und laden Sie sie hoch.
  • Klicken Sie dann auf die Import .
  • Rippling als IDP: Metadatendatei hochladen

  • Ihre IDP-Metadatendetails werden automatisch ausgefüllt.
  • Blättern Sie zu Für die Endbenutzeranmeldung aktivieren und den Schalter aktivieren.
  • Klicken Sie auf Gespeichert.

3. Testen Sie die Verbindung

  • Besuchen Sie Ihre URL der Anmeldeseite.
  • Zurück Nach Identitätsanbieter Tab.
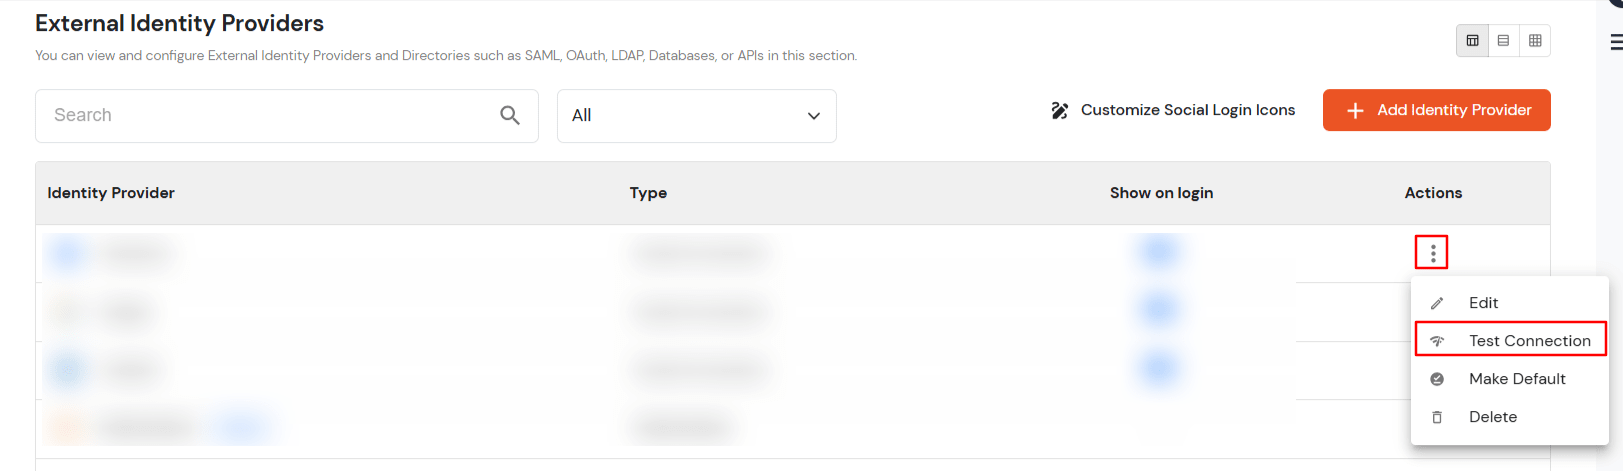
  • Suchen Sie Ihre App, klicken Sie auf die drei Punkte im Menü „Aktionen“ und wählen Sie aus Verbindung testen gegen den von Ihnen konfigurierten Identitätsanbieter (IDP).
  • Rippling-IDP-TestConnection

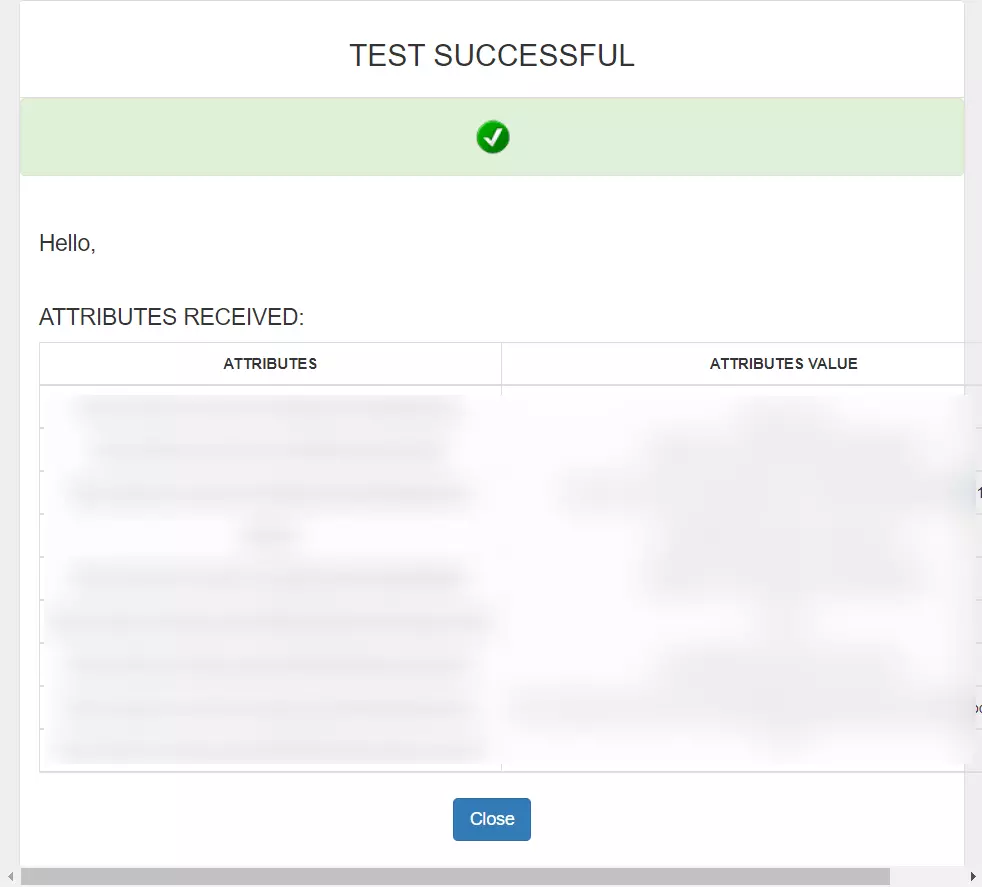
  • Nach Eingabe gültiger Rippling-Anmeldeinformationen (Anmeldeinformationen des Benutzers, der der in Rippling erstellten App zugewiesen ist) wird ein Popup-Fenster angezeigt, das im folgenden Screenshot dargestellt ist.
  • SuccessTestConn-Rippling-IDP

  • Damit ist Ihre Konfiguration von Rippling als IDP in miniOrange erfolgreich abgeschlossen.

Hinweis:

Sie können dieser Anleitung folgen, wenn Sie SAML/WS-FED , OAuth/OIDC , JWT , Radius usw. konfigurieren möchten .


Konfigurieren Sie die Attributzuordnung

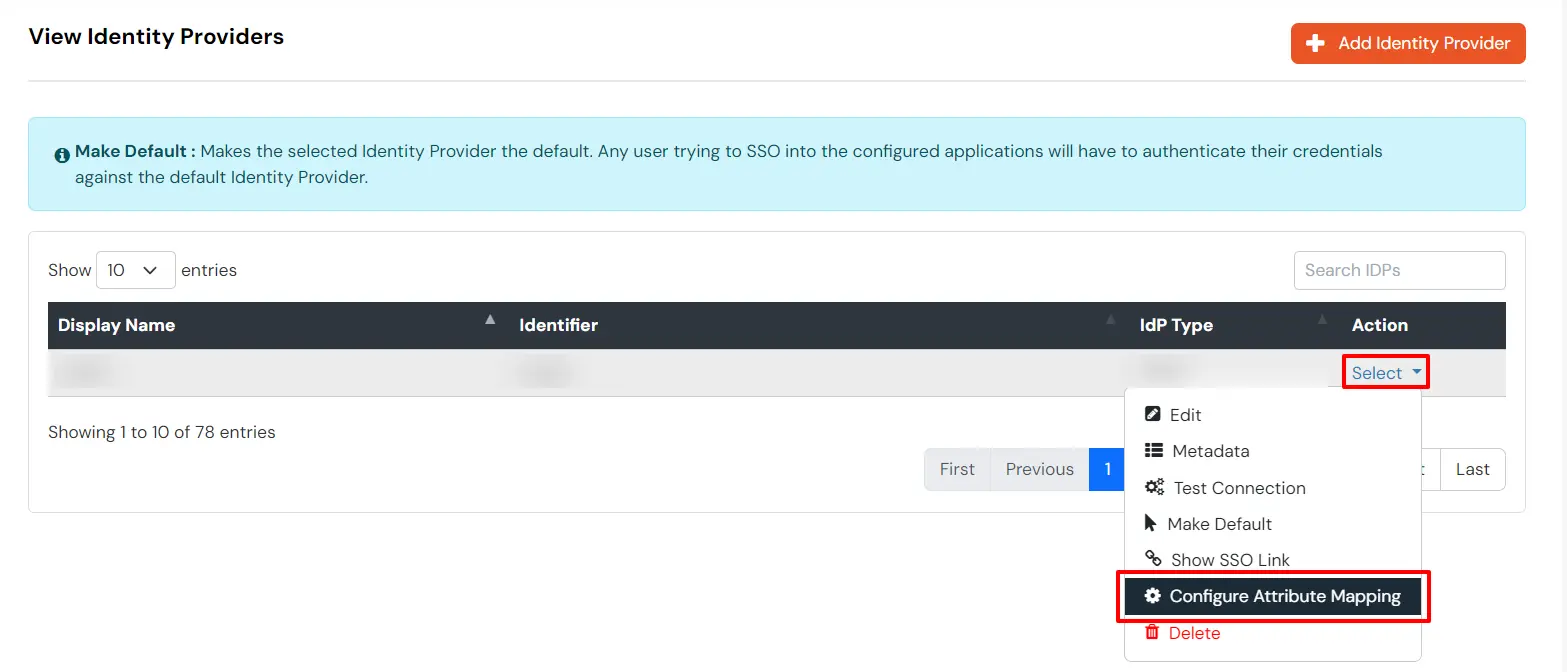
  • Zurück Nach Identitätsanbieter.
  • Klicken Sie im Menü „Aktionen“ auf die drei Punkte und wählen Sie aus Attributzuordnung gegen den von Ihnen konfigurierten Identitätsanbieter (IDP).
  • Rippling Single Sign-On (SSO): Attributzuordnung auswählen und konfigurieren


Ordnet während der Just-In-Time (JIT)-Benutzererstellung Informationen wie E-Mail und Benutzername zu. Die Attribute „E-Mail“ und „Benutzername“ sind zum Erstellen des Benutzerprofils erforderlich.
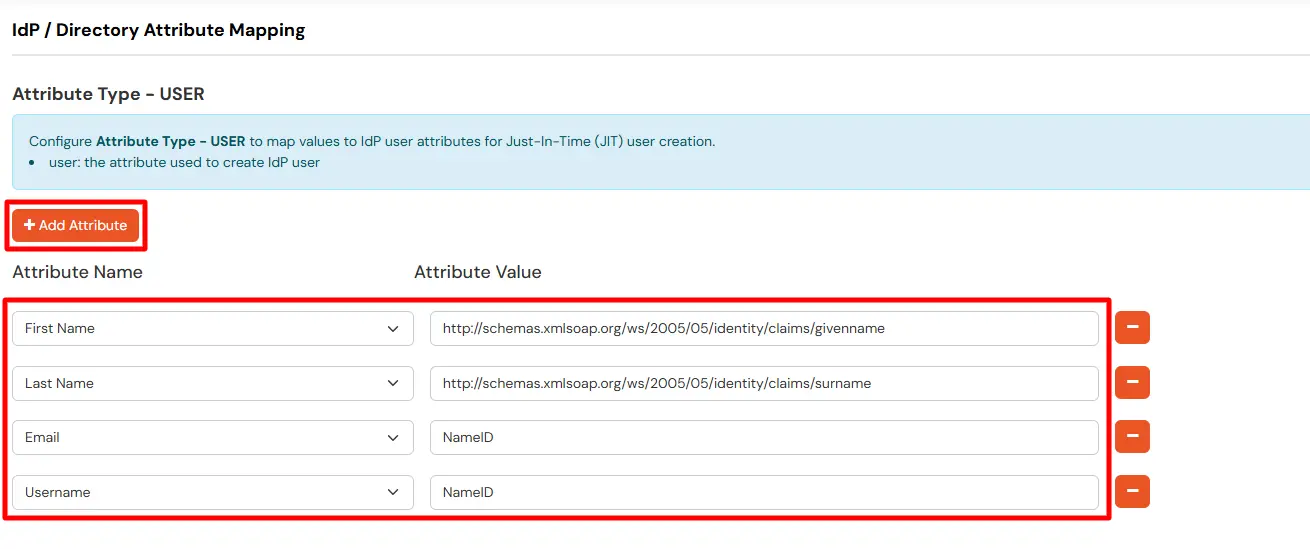
  • Klicken Sie auf + Attribut hinzufügen Schaltfläche, um die Attributfelder hinzuzufügen.
  • Rippling Single Sign-On SSO Map Benutzerattribut

  • Überprüfen Sie die Attribute im Fenster „Verbindung testen“ aus dem vorherigen Schritt. Wählen Sie unter „An SP gesendeter Attributname“ alle Attributnamen aus, die Sie an Ihre Anwendung senden möchten.
  • Geben Sie die Werte der vom IdP kommenden Attribute in das Feld „Attributname vom IdP“ auf der Xecurify-Seite ein.

EXTERNE Zuordnungen helfen dabei, eingehende Attributnamen zu ändern, bevor sie an Apps gesendet werden, und stellen sicher, dass die Daten im richtigen Format vorliegen.
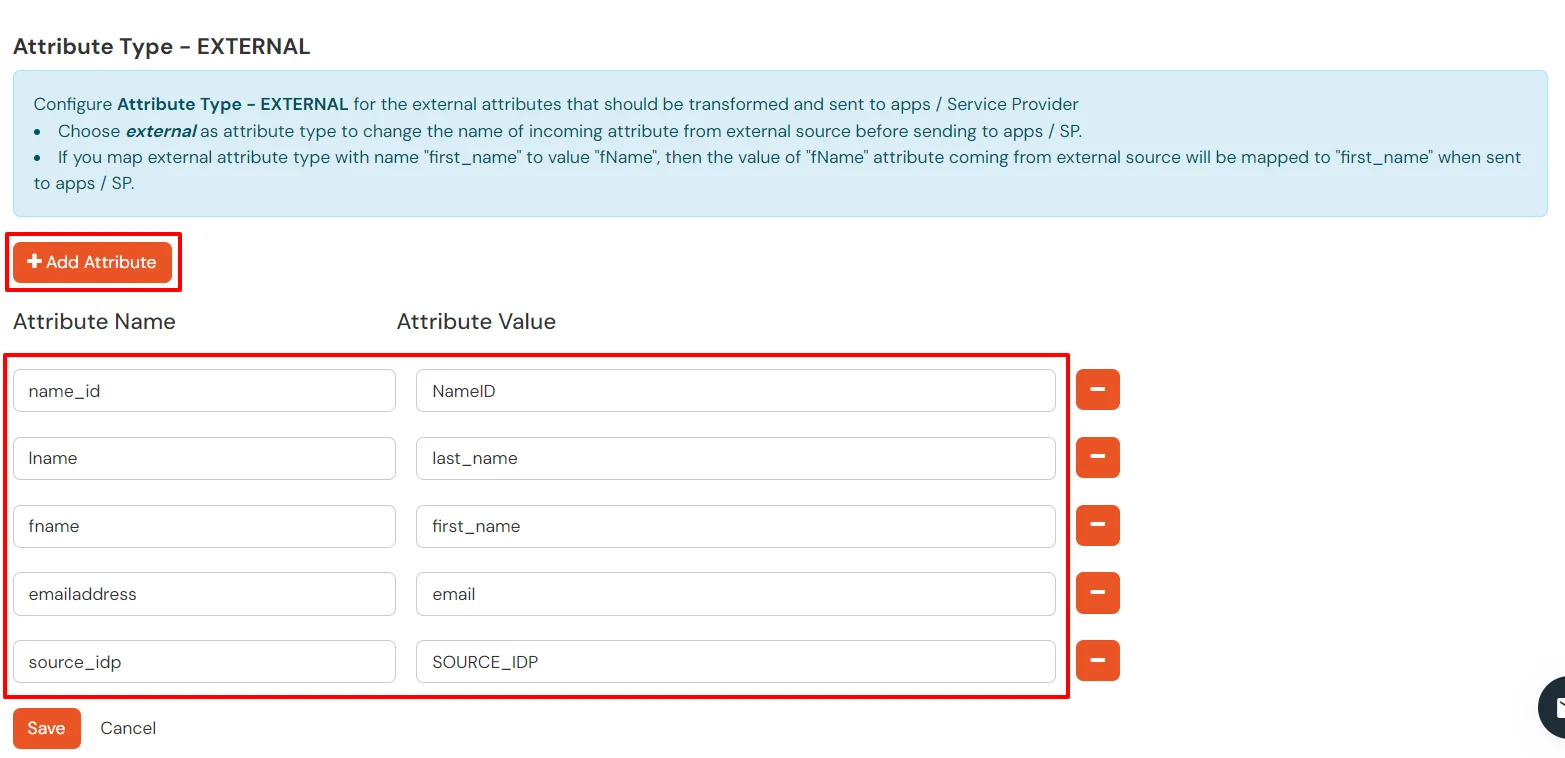
  • Klicken Sie auf + Attribut hinzufügen Schaltfläche, um die Attributfelder hinzuzufügen.
  • Rippling Single Sign-On SSO Map EXTERNAL Attribute

  • Überprüfen Sie die Attribute im Fenster „Verbindung testen“ aus dem letzten Schritt. Geben Sie unter „An SP gesendeter Attributname“ die Attributnamen (beliebiger Name) ein, die Sie an Ihre Anwendung senden möchten.
  • Geben Sie den Wert der Attribute, die von IdP kommen, in das Feld „Attributname von IdP“ auf der Xecurify-Seite ein.

Konfigurieren Sie mehrere IDPs:

Sie können dieser Anleitung folgen , wenn Sie mehrere IDPs (Identitätsanbieter) konfigurieren und den Benutzern die Möglichkeit geben möchten , den IDP ihrer Wahl für die Authentifizierung auszuwählen .


Externe Referenzen

Möchten Sie eine Demo planen?

Demo anfordern


Unsere anderen Identity & Access Management-Produkte