Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Diese Anleitung beschreibt die Schritte zur Bereitstellung des miniOrange IAM Für die Einrichtung eines lokalen Servers wird entweder das BYOL- oder das Contract-AMI vom AWS Marketplace verwendet. Die Anleitung führt Sie durch die Installation des AMI, die Konfiguration von Server und Datenbank, die Einrichtung des ersten Administratorkontos und die Anmeldung am miniOrange-Admin-Dashboard, um die Einrichtung der lokalen miniOrange-Identitätsplattform auf AWS abzuschließen.
miniOrange bietet kostenlose Hilfe durch ein Beratungsgespräch mit unseren Systemingenieuren zur Einrichtung unserer Vor-Ort-Server.
Hierfür müssen Sie uns lediglich eine E-Mail an idpsupport@xecurify.com senden , um einen Termin zu vereinbaren, und wir helfen Ihnen umgehend weiter.
Vor dem Start sollten Sie sicherstellen, dass Ihre EC2-Sicherheitsgruppe die folgenden eingehenden Regeln enthält:
| Hafen | Protokoll | Beschreibung |
|---|---|---|
| 22 | TCP | SSH-Zugang |
| 443 | TCP | HTTPS (Anwendung) |
https://<your-public-ip>Hinweis: Ihr Browser zeigt eine Warnung bezüglich des selbstsignierten Zertifikats an – dies ist normal. Akzeptieren Sie die Warnung und fahren Sie fort.
Der Einrichtungsassistent fragt nach den Verbindungsdetails für Ihre Datenbank, Ihren Cache und Ihre Nachrichtenwarteschlange. Alle Dienste sind vorinstalliert und laufen lokal auf der Instanz. Verwenden Sie die folgenden Werte:
Datenbank (PostgreSQL)
| Feld | Wert |
|---|---|
| Gastgeber | localhost |
| Hafen | 5432 |
| Datenbank | miniorange |
| Benutzername | postgres |
| Passwort | (sehen /home/ec2-user/ami.env.sh (auf dem Server) |
Cache (Redis)
| Feld | Wert |
|---|---|
| Gastgeber | localhost |
| Hafen | 6379 |
Nachrichtenwarteschlange (RabbitMQ)
| Feld | Wert |
|---|---|
| Gastgeber | localhost |
| Hafen | 5672 |
| Benutzername | admin |
| Passwort | (sehen /home/ec2-user/ami.env.sh (auf dem Server) |
Schließen Sie den Assistenten ab und speichern Sie die Konfiguration.
Nach dem Speichern der Einstellungen stellen Sie eine SSH-Verbindung zur Instanz her und starten Sie alle Microservices neu, damit diese die neue Konfiguration übernehmen:
         ssh -i your-key.pem ec2-user@<your-public-ip>
         sudo moctl service restart
Warten Sie etwa 2-3 Minuten und aktualisieren Sie dann die Anwendung in Ihrem Browser.
moctl service statusAlle Dienste sollten als aktiv/laufend angezeigt werden.
Wenn Sie eine benutzerdefinierte Domäne verwenden möchten (z. B. https://sso.yourcompany.com) anstelle der öffentlichen IP-Adresse:
Hinweis:
Wenn Sie eine benutzerdefinierte Domain verwenden, stellen Sie sicher, dass Ihr DNS auf die öffentliche IP-Adresse dieser Instanz verweist und aktualisieren Sie Ihr SSL-Zertifikat in /etc/nginx/conf/.
Alle Details zur Dienstverbindung werden auf der Instanz unter folgender Adresse gespeichert:
/home/ec2-user/ami.env.shStellen Sie eine SSH-Verbindung zur Instanz her und führen Sie Folgendes aus:
sudo cat /home/ec2-user/ami.env.shNavigieren Sie zu den Preisdetails.
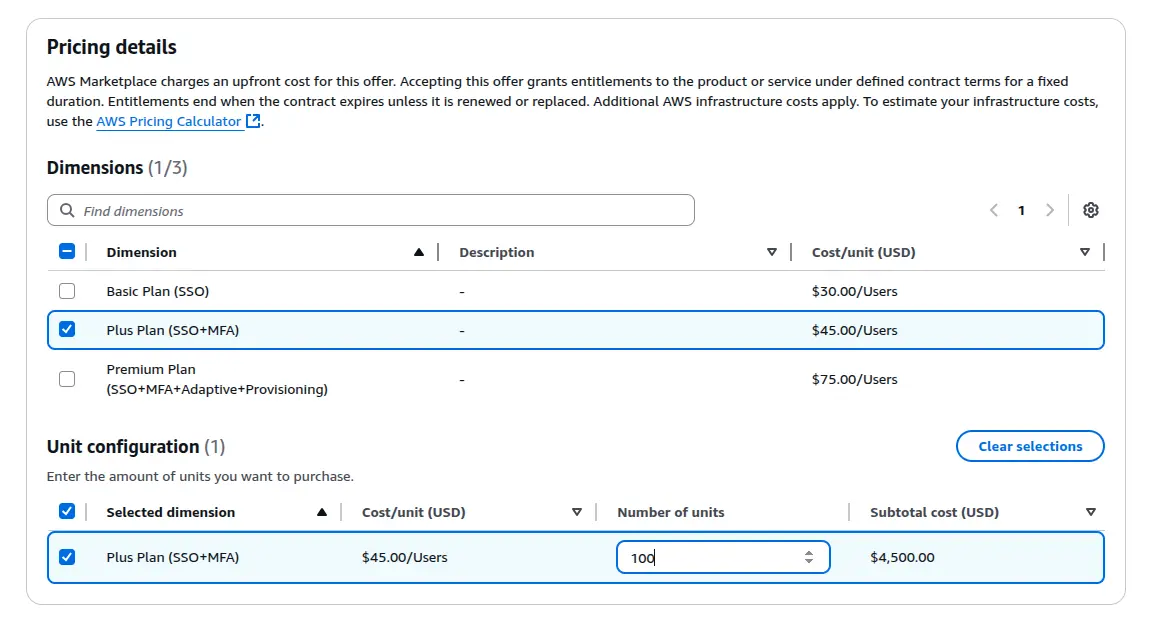
http://<public-ip-of-machine>:8080 ist erreichbar.
                    {
                    "Version": "2012-10-17",
                    "Statement": [
                      {
                        "Sid": "VisualEditor0",
                        "Effect": "Allow",
                        "Action": "license-manager:*",
                        "Resource": "*"
                      }
                    ]
                }
                {
                    "Version": "2012-10-17",
                    "Statement": [

                    {
                        "Effect": "Allow",
                        "Principal": {
                            "Service": "ec2.amazonaws.com"
                        },
                        "Action": "sts:AssumeRole"

                    }
                ]
            }
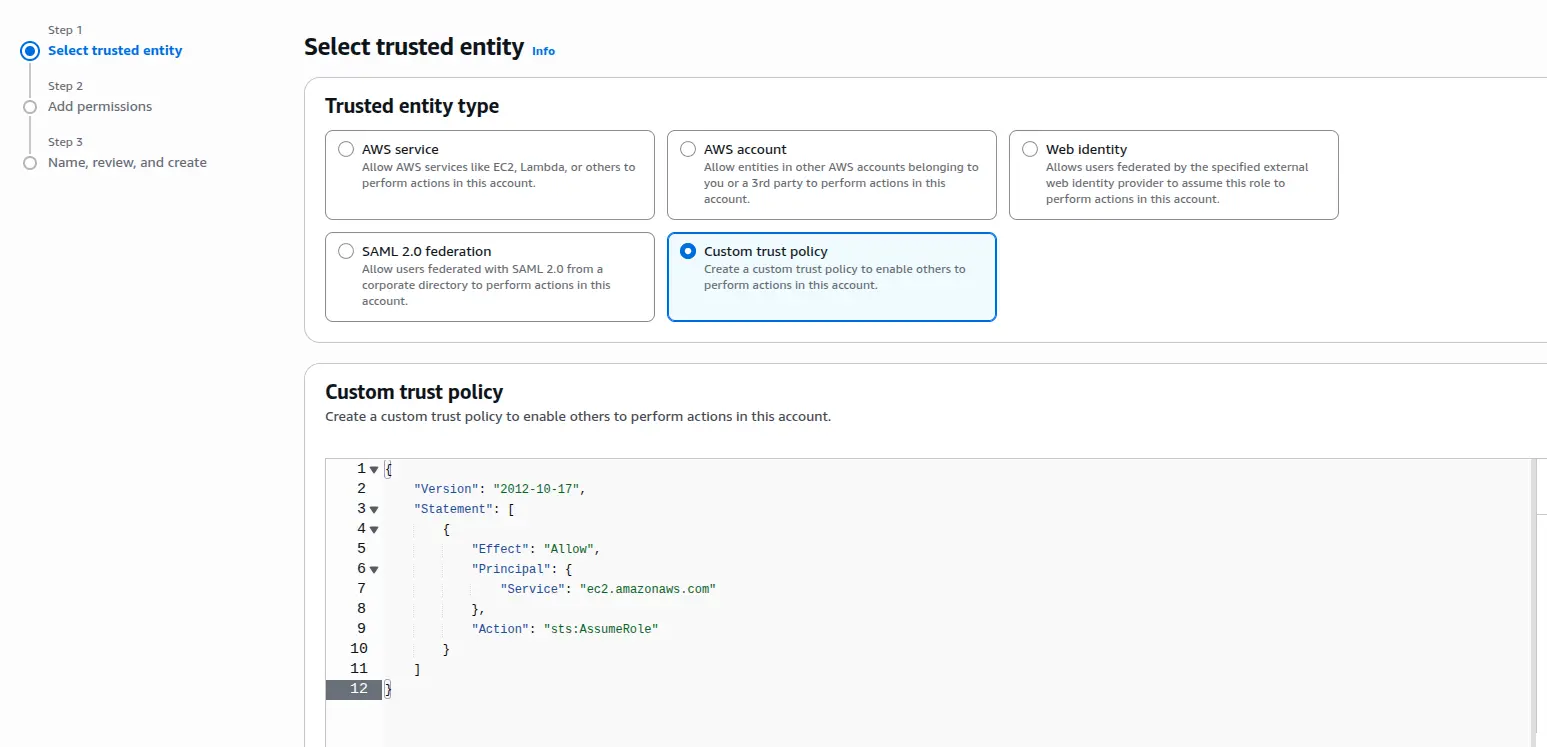
sudo chown -R mo-idp:mo-idp /opt/mo-idp-server-ami-4.10.1/moas
http://<public-ip-of-machine>:8080. Sie werden zur Seite für die Datenbankeinrichtung weitergeleitet.Datenbank konfigurieren :
postgres Benutzer.sudo -u postgres psqlALTER USER postgres WITH PASSWORD <enter-password>Datenbank einrichten :
http://<public-ip-of-machine>:8080
