Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×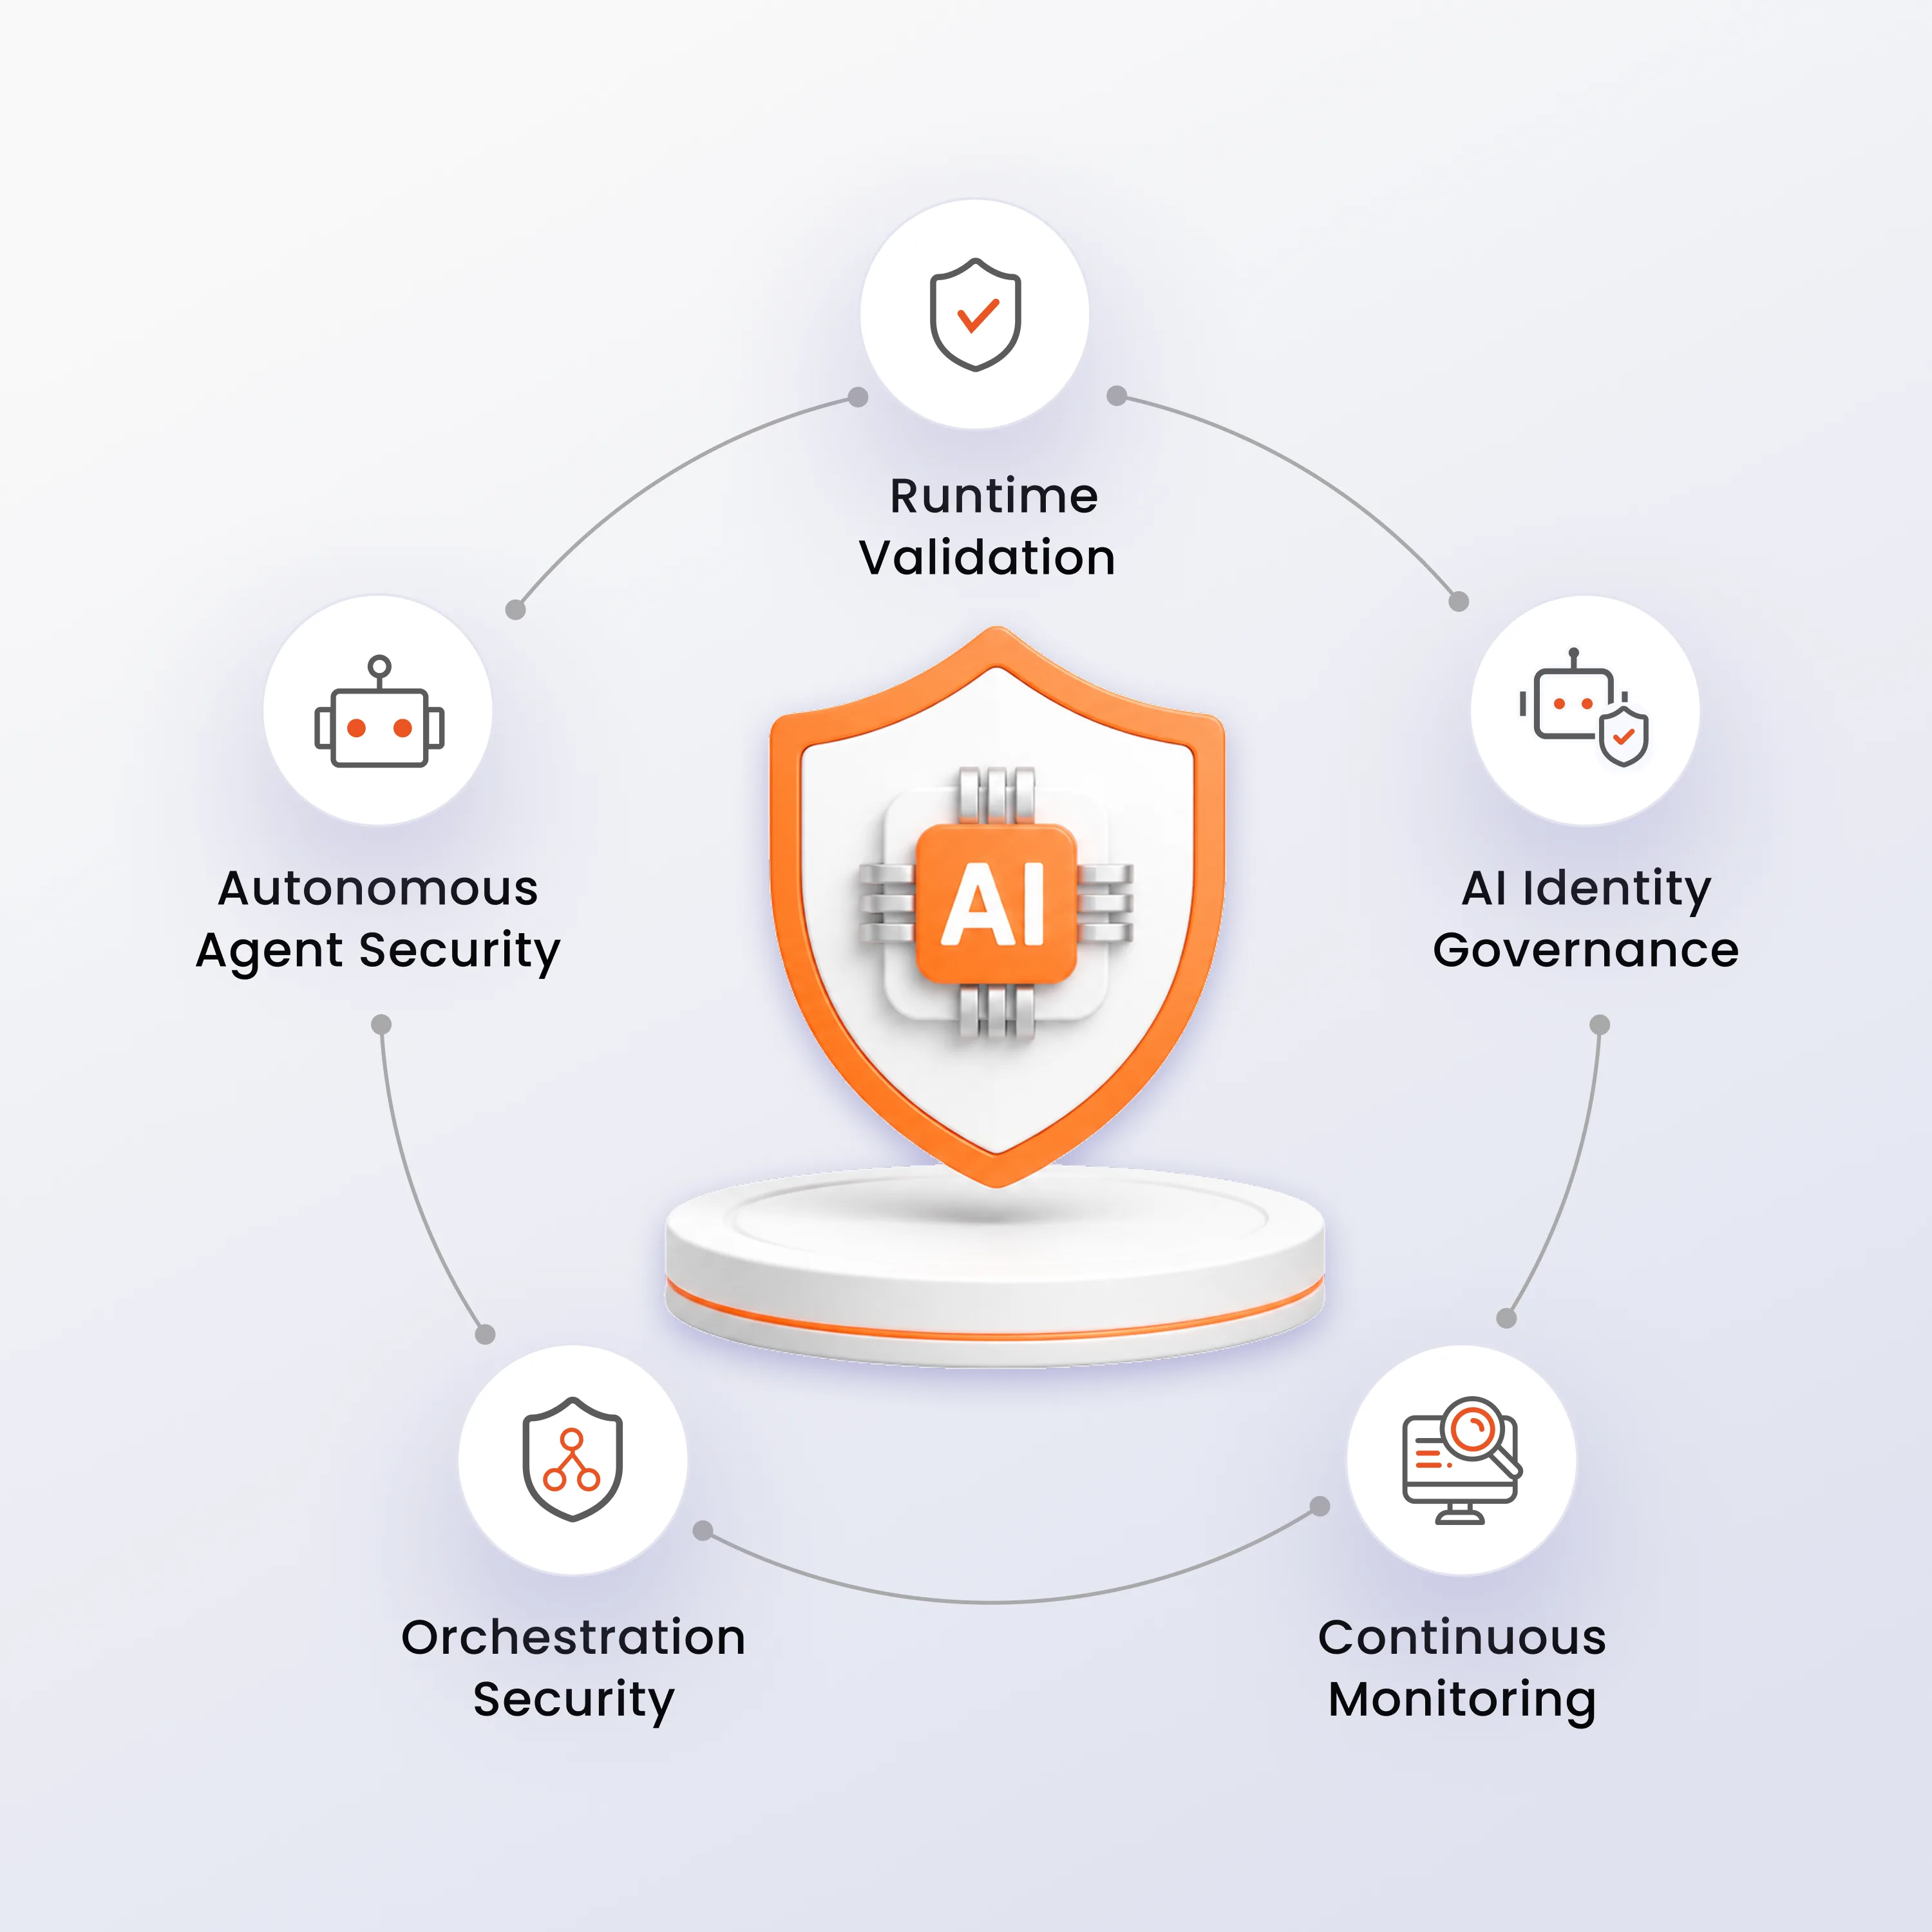
KI-Agenten argumentieren, entscheiden und handeln autonom in Maschinengeschwindigkeit, aber die für menschliche Benutzer und Anwendungen entwickelte Sicherheit weist Lücken in Bezug auf Identität, Zugriff, Orchestrierung und Laufzeitverhalten auf.

Agentische KI-Systeme können selbstständig Entscheidungen treffen und Aktionen ausführen. Ohne Kontrollmechanismen kann eine einzige Fehlentscheidung Auswirkungen auf mehrere Systeme und Arbeitsabläufe haben.

KI-Agenten benötigen häufig Zugriff auf APIs, Datenquellen und Unternehmensanwendungen. Zu privilegierte Zugriffsrechte erhöhen das Risiko von Missbrauch, lateraler Ausbreitung und unautorisierten Aktionen.

Moderne KI-Umgebungen beinhalten häufig mehrere Agenten, die zusammenarbeiten, um Aufgaben zu erledigen. Die Kompromittierung eines Agenten kann Sicherheitsrisiken für die gesamten miteinander verbundenen Arbeitsabläufe verursachen.

KI-Agenten generieren kontinuierlich Aktionen basierend auf Kontext, Eingabeaufforderungen und verfügbaren Tools. Ohne Laufzeitvalidierung können unsichere Entscheidungen in Produktionssysteme gelangen.

KI-Workflows nutzen APIs, Plugins, Datenbanken und Automatisierungstools, um Aufgaben zu erledigen. Jede Integration schafft zusätzliche Angriffsflächen und Sicherheitsabhängigkeiten.

Organisationen fehlt oft der Einblick in die Aktivitäten von KI-Systemen, die von ihnen genutzten Systeme und ihre Aktionen. Dies führt zu blinden Flecken in der Governance und zu Compliance-Problemen.
Agentic AI agiert selbstständig, trifft Entscheidungen und greift auf Tools und APIs zu, die Laufzeitvalidierung, Identitätsverwaltung und Überwachung erfordern, die über die traditionelle KI-Sicherheit hinausgehen.
Sicherheitsbereich
Traditionelle KI-Sicherheit
Agentic AI Security
Schutz von KI-Modellen und -Prompts
Sicherung autonomer KI-Agenten und Arbeitsabläufe
Von Menschen überwachte KI-Interaktionen
Unabhängige KI-Schlussfolgerungen und -Ausführung
Statische Berechtigungen und API-Schlüssel
Dynamische, identitätsbasierte Zugriffskontrollen
Überwachung auf Prompt-Ebene
Laufzeitverhalten und Entscheidungsvalidierung
Schutz einzelner KI-Anwendungen
Sicherheit der Orchestrierung mehrerer Agenten und Systeme
Benutzerorientierte Authentifizierung
KI-Identitätsverwaltung für Agenten und Workloads
Grundlegende KI-Missbrauchserkennung
Schutz vor sofortiger Einschleusung, Werkzeugmissbrauch und Rechteausweitung
Begrenzte KI-Sichtbarkeit
Kontinuierliche Überwachung, Prüfbarkeit und Durchsetzung von Richtlinien
Einzelne KI-Anwendungen
Unternehmensweite autonome KI-Ökosysteme
Sichern Sie KI in unternehmensweiten Workflows und APIs durch Governance, Transparenz und Laufzeitschutz, während die Systeme immer autonomer werden.

Sichern Sie KI-Systeme, die innerhalb vordefinierter Workflows, Richtlinien, Eingabeaufforderungen und kontrollierter Ausführungspfade arbeiten. Gewährleisten Sie Transparenz und Kontrolle über KI-gestützte Geschäftsprozesse und die Unternehmensautomatisierung.

Sichere KI-Systeme, die automatisiertes Denken mit menschlichen Kontrollmechanismen an wichtigen Entscheidungspunkten kombinieren. Gewährleisten Sie die Governance von Arbeitsabläufen, in denen die KI bei risikoarmen Schritten selbstständig agiert, aber vor Aktionen mit weitreichenden Folgen eine Genehmigung oder Überprüfung erfordert.

Schützen Sie autonome KI-Systeme, die selbstständig logisches Denken, API-Interaktionen, Orchestrierung und mehrstufige Entscheidungsfindung durchführen. Reduzieren Sie die Risiken unüberwachter Aktionen und erhalten Sie gleichzeitig die operative Flexibilität.
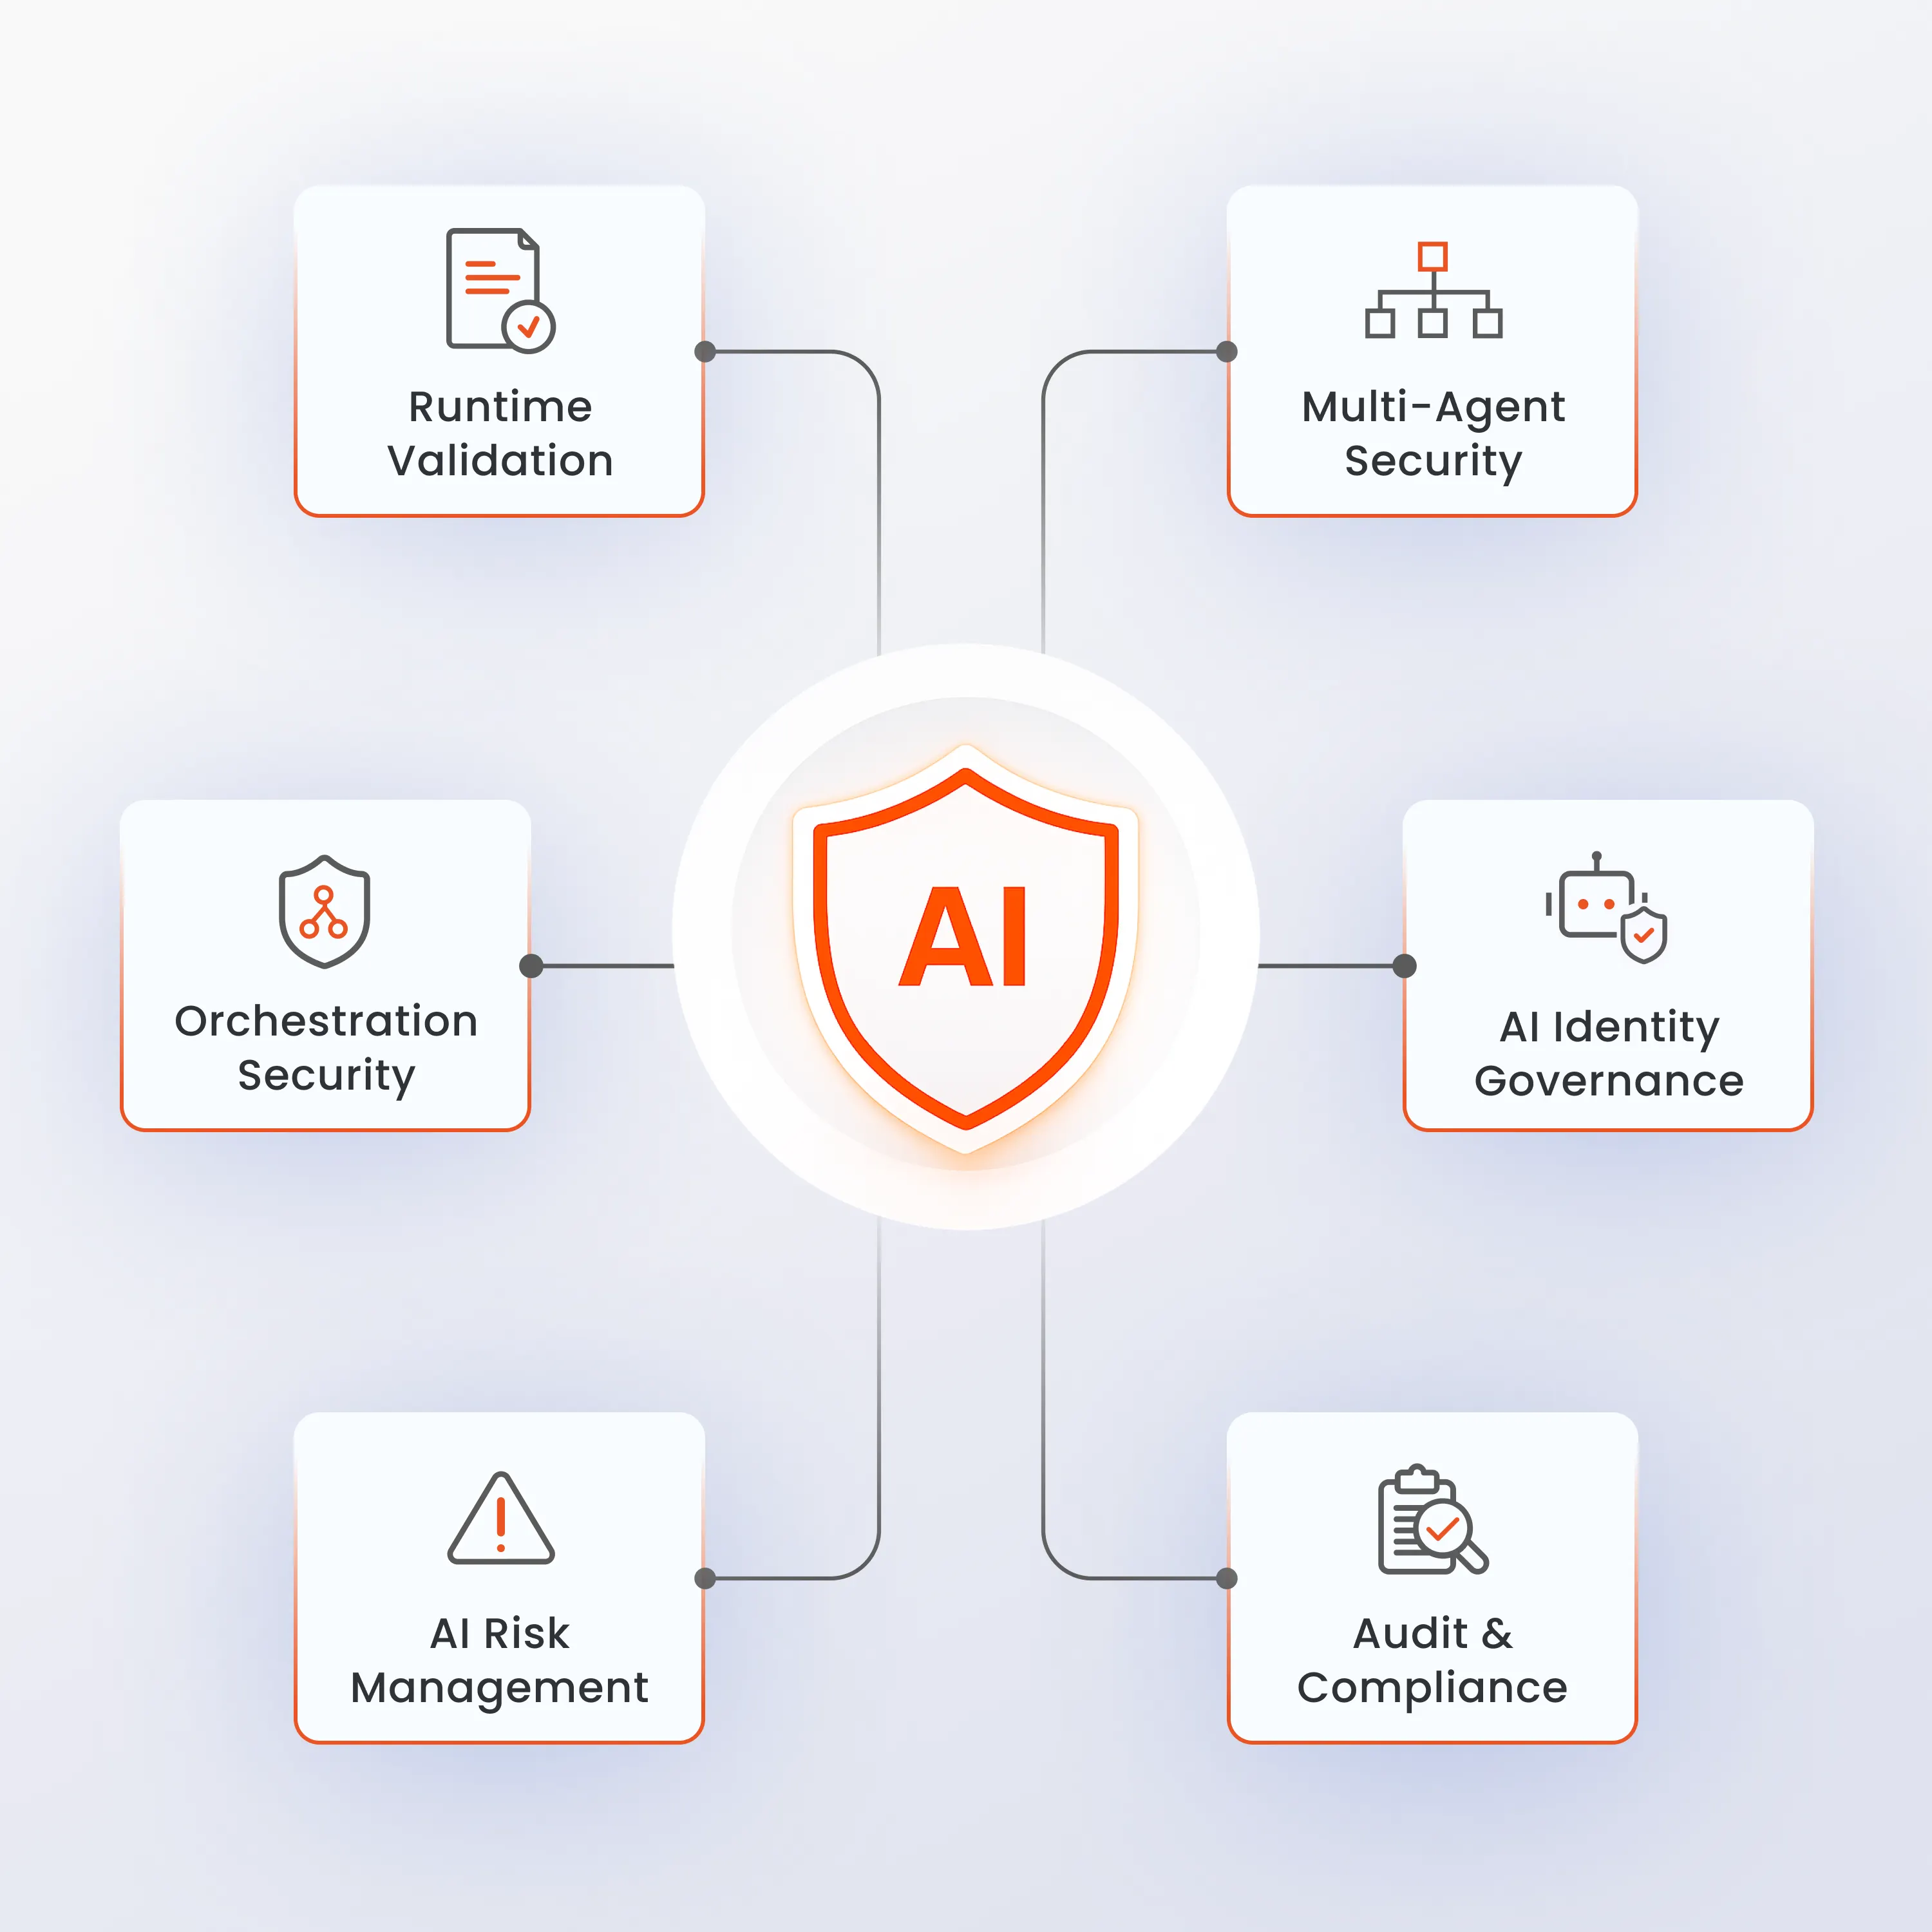
Um Laufzeitrisiken zu reduzieren und die Governance zu verbessern, sollten kontinuierliche Sicherheitskontrollen für KI-Agenten, Orchestrierungspipelines, APIs und Unternehmenssysteme angewendet werden.
Prüfen Sie Eingabeaufforderungen, Berechtigungen, Entscheidungspfade und KI-Aktionen vor der Ausführung. Verhindern Sie, dass unsichere Entscheidungen Unternehmenssysteme, APIs und Geschäftsprozesse erreichen.
Sichere Kommunikation, Vertrauensbeziehungen und Interaktionen zwischen vernetzten KI-Agenten. Verhindern, dass kompromittierte Agenten andere Systeme innerhalb des KI-Ökosystems beeinträchtigen.
Schützen Sie Workflows, APIs, Plugins, Tools und Automatisierungspipelines vor unberechtigtem Zugriff und Missbrauch. Gewährleisten Sie die sichere Ausführung komplexer KI-gesteuerter Prozesse.
Verwalten Sie KI-Agenten als kontrollierte Maschinenidentitäten mit Authentifizierung, Autorisierung und Richtliniendurchsetzung. Stellen Sie sicher, dass jede KI-Aktion an eine genehmigte Identität und einen entsprechenden Berechtigungssatz gebunden ist.
Erkennen Sie unsicheres KI-Verhalten, Laufzeitanomalien, übermäßige Berechtigungen und Versuche zur Rechteausweitung. Überwachen Sie die KI-Aktivitäten kontinuierlich, um aufkommende Risiken zu identifizieren, bevor sie den Betrieb beeinträchtigen.
Gewährleisten Sie Transparenz hinsichtlich KI-Entscheidungen, Laufzeitaktivitäten, Richtliniendurchsetzung und Sicherheitsereignissen. Generieren Sie revisionssichere Datensätze zur Unterstützung von Governance- und Compliance-Anforderungen.
Bösartige Eingabeaufforderungen können die KI-Logik manipulieren und die Entscheidungsfindung von Agenten beeinflussen. Die Laufzeitvalidierung hilft, unsichere Aktionen zu verhindern, die durch Manipulationsversuche von Eingabeaufforderungen ausgelöst werden.
Kompromittierte oder falsch konfigurierte KI-Systeme können APIs, Tools, Datenbanken und Unternehmenssysteme missbrauchen. Kontinuierliche Überwachung hilft, unautorisierte Aktionen zu erkennen und zu blockieren, bevor sie den Betrieb beeinträchtigen.
Ein anfälliger KI-Agent kann potenziell verbundene Agenten, Arbeitsabläufe und Geschäftssysteme beeinträchtigen. Sicherheitsmaßnahmen helfen, Risiken einzudämmen und das Prinzip der minimalen Berechtigungen in Umgebungen mit mehreren Agenten durchzusetzen.
KI-Agenten interagieren bei der Aufgabenausführung häufig mit sensiblen Unternehmens- und Kundendaten. Laufzeit-Governance trägt dazu bei, unbefugten Zugriff, Weitergabe oder Offenlegung vertraulicher Informationen zu verhindern.
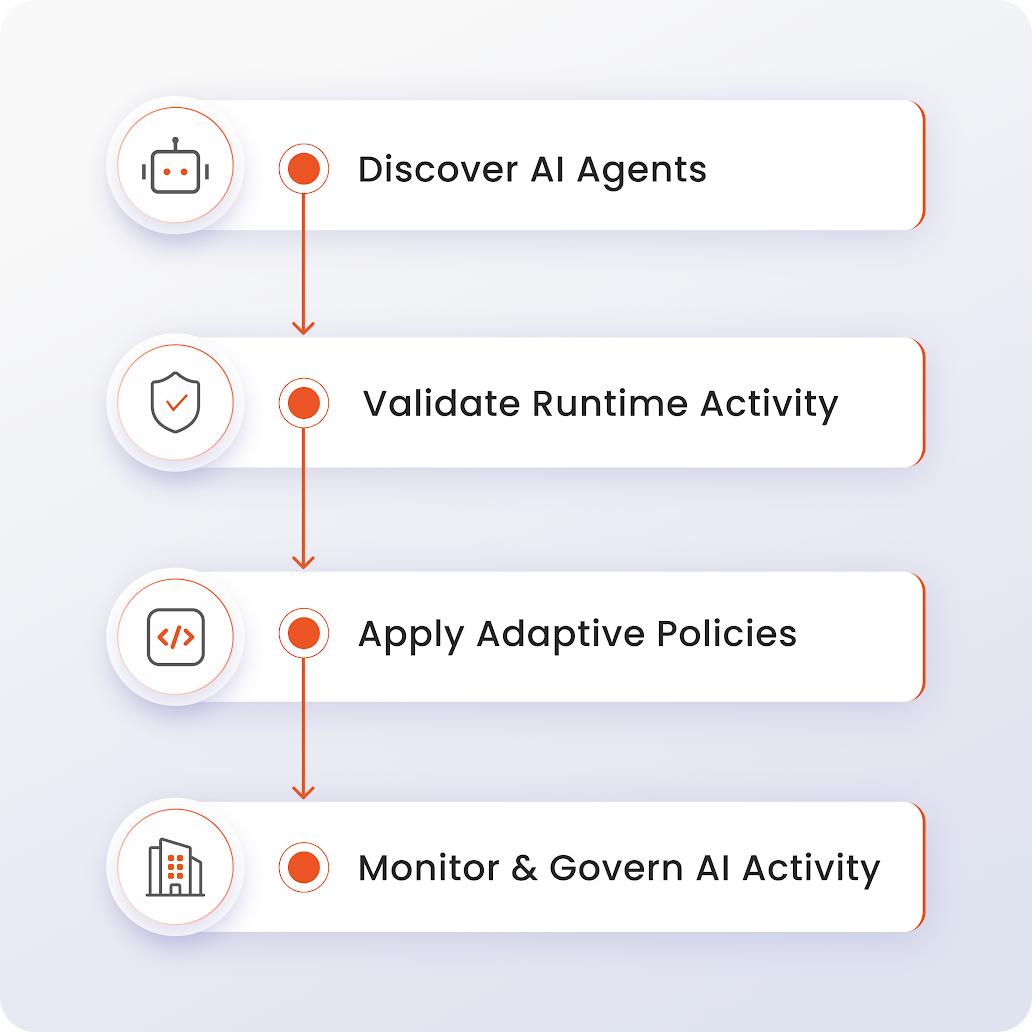
Schutz autonomer KI-Systeme durch kontinuierliche Erkennung, Laufzeitvalidierung, adaptive Richtliniendurchsetzung und zentrale Steuerung.
Identifizieren Sie KI-Agenten, Orchestrierungsframeworks, APIs, Tools und verbundene Workflows in Ihrer Umgebung. Verschaffen Sie sich Einblick in das KI-Ökosystem, bevor Risiken entstehen.
Analysieren Sie kontinuierlich das Verhalten der KI, ihre Eingabeaufforderungen, Berechtigungen, Denkprozesse und Laufzeitaktionen. Erkennen Sie riskante Aktivitäten, bevor sie Unternehmenssysteme erreichen.
Setzen Sie dynamische Sicherheitsrichtlinien basierend auf Kontext, Berechtigungen, Identität und Risikostufe durch. Stellen Sie sicher, dass KI-Agenten jederzeit innerhalb der genehmigten Grenzen agieren.
Gewährleisten Sie Transparenz hinsichtlich KI-Entscheidungen, Systeminteraktionen, Richtliniendurchsetzung und Sicherheitsereignissen. Erstellen Sie revisionssichere Datensätze zur Unterstützung von Governance und Compliance.
Sichern Sie autonome KI-Systeme in Unternehmensumgebungen durch Laufzeitvalidierung, Governance-Kontrollen und kontinuierliche Überwachung.
Sichern Sie den Zugriff von KI-Assistenten in Unternehmen auf interne Systeme, Wissensdatenbanken und Geschäftsdaten. Erzwingen Sie identitätsbasierte Zugriffskontrollen und Laufzeitvalidierung für jede Interaktion.
Schützen Sie KI-gesteuerte Arbeitsabläufe, die mit APIs, Tools und Unternehmensanwendungen interagieren. Verhindern Sie unautorisierte Aktionen und behalten Sie gleichzeitig die Transparenz automatisierter Entscheidungsprozesse.
Verwalten Sie Vertrauensbeziehungen, Berechtigungen und die Kommunikation zwischen vernetzten KI-Agenten. Gewährleisten Sie die Governance-Kontrollen in komplexen Multi-Agenten-Ökosystemen.
Sichere KI-Entwicklungsagenten, die mit Code-Repositories, CI/CD-Pipelines und Infrastrukturumgebungen interagieren. Reduzierung der Risiken im Zusammenhang mit automatisierter Codegenerierung, Bereitstellung und Systemzugriff.
Überwachen Sie das Verhalten von KI-Systemen, deren Laufzeitaktivitäten und Richtlinienverstöße in autonomen Umgebungen. Erkennen Sie frühzeitig auftretende Risiken und gewährleisten Sie eine kontinuierliche Überwachung des KI-Betriebs.
Integration mit KI-Modellen, Orchestrierungsframeworks, APIs, IAM Plattformenund Sicherheitstools für Unternehmen, um agentenbasierte KI-Umgebungen zu sichern, ohne bestehende Arbeitsabläufe zu stören.
OpenAI · Anthropic · Google Gemini · Azure OpenAI · AWS Bedrock
LangChain · LangGraph · CrewAI · AutoGen · Semantischer Kernel
Active Directory · Microsoft Entra ID · Okta · Ping Identity · LDAP
SIEM-Plattformen · SOAR-Plattformen · PAM-Lösungen · ITSM-Tools · Sicherheitsanalysen
Sichere autonome KI-Systeme mit Laufzeittransparenz, KI-Identitätsverwaltung, Orchestrierungssicherheit und adaptiver Richtliniendurchsetzung, die für Unternehmensumgebungen entwickelt wurden.
Verwalten Sie KI-Agenten, Maschinenidentitäten und Laufzeitberechtigungen über eine zentrale Plattform. Wenden Sie einheitliche Governance-Kontrollen über KI-Systeme und Unternehmensressourcen hinweg an.
Validieren Sie KI-Entscheidungen, Arbeitsabläufe, Eingabeaufforderungen und Laufzeitaktivitäten kontinuierlich. Verhindern Sie unsichere Aktionen, bevor diese Unternehmenssysteme und Geschäftsprozesse beeinträchtigen.

Bestehende erweitern IAMPAM und Zugriffskontrollen für KI-Agenten und autonome Workflows. Nutzen Sie Ihre bestehende Identitätsinfrastruktur, ohne Sicherheitssilos einzuführen.

Wenden Sie dynamische Sicherheitsrichtlinien basierend auf Identität, Kontext, Risikostufe und Laufzeitverhalten an. Stellen Sie sicher, dass KI-Systeme innerhalb der genehmigten Sicherheitsgrenzen arbeiten.

Erhalten Sie einen zentralen Überblick über KI-Aktivitäten, Laufzeitentscheidungen, Richtlinienverstöße und Governance-Ereignisse. Verbessern Sie die Sicherheitsaufsicht in komplexen KI-Ökosystemen.























































