Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×Die Analyse hilft Organisationen, sich einen Überblick über die aktuelle Situation zu verschaffen und bestehende Lücken zu schließen.
Die Organisationen sind zwar sehr zuversichtlich, was ihre Fähigkeit angeht, NHI-Angriffe zu verhindern, dennoch geben 69 % an, dass sie sich darüber Sorgen machen.
Organisationen berichten von 1 bis 100 nicht genehmigten KI-Agenten, die in ihrer Umgebung laufen, wobei die Eigentumsverhältnisse bei der Mehrheit unklar sind.
Die KI-Agenten hätten ihre ihnen erteilten Berechtigungen nie überschritten; 44 % gaben an, wenig oder gar kein Vertrauen in die Erkennung von KI-Agenten-spezifischen Bedrohungen zu haben.
KI-Agenten fragen Datenbanken ab, lösen Arbeitsabläufe aus, rufen APIs auf und starten weitere Agenten – alles ohne menschliches Eingreifen. Das Problem sind nicht die Agenten selbst, sondern das Vertrauen, das ihnen entgegengebracht wird.
Die meisten Organisationen setzen auf gemeinsam genutzte API-Schlüssel, fest codierte Anmeldeinformationen oder geliehene Benutzer-Tokens – allesamt Lösungen, die nicht für autonome Systeme ausgelegt sind. Die Folge: Identitäten, die aktiv, privilegiert und für Ihr Sicherheitsteam unsichtbar sind. Keine Zuordnung. Kein Widerruf. Keine Kontrolle über die Auswirkungen.
miniOrange behandelt jeden KI-Agenten wie eine erstklassige Identität; ausgestellt, eingeschränkt, geprüft und widerrufbar, genau wie Sie jedes privilegierte Konto verwalten.
miniOrange hüllt jeden KI-Agenten in einen kompletten Identitätslebenszyklus ein: vom Moment seiner Erstellung bis zum Ende seiner Aufgabe.
Jeder Agent erhält bei seiner Erstellung eindeutige, nicht übertragbare Anmeldeinformationen. Keine gemeinsam genutzten Schlüssel. Keine geliehenen menschlichen Token. Was man nicht identifizieren kann, kann man nicht steuern.
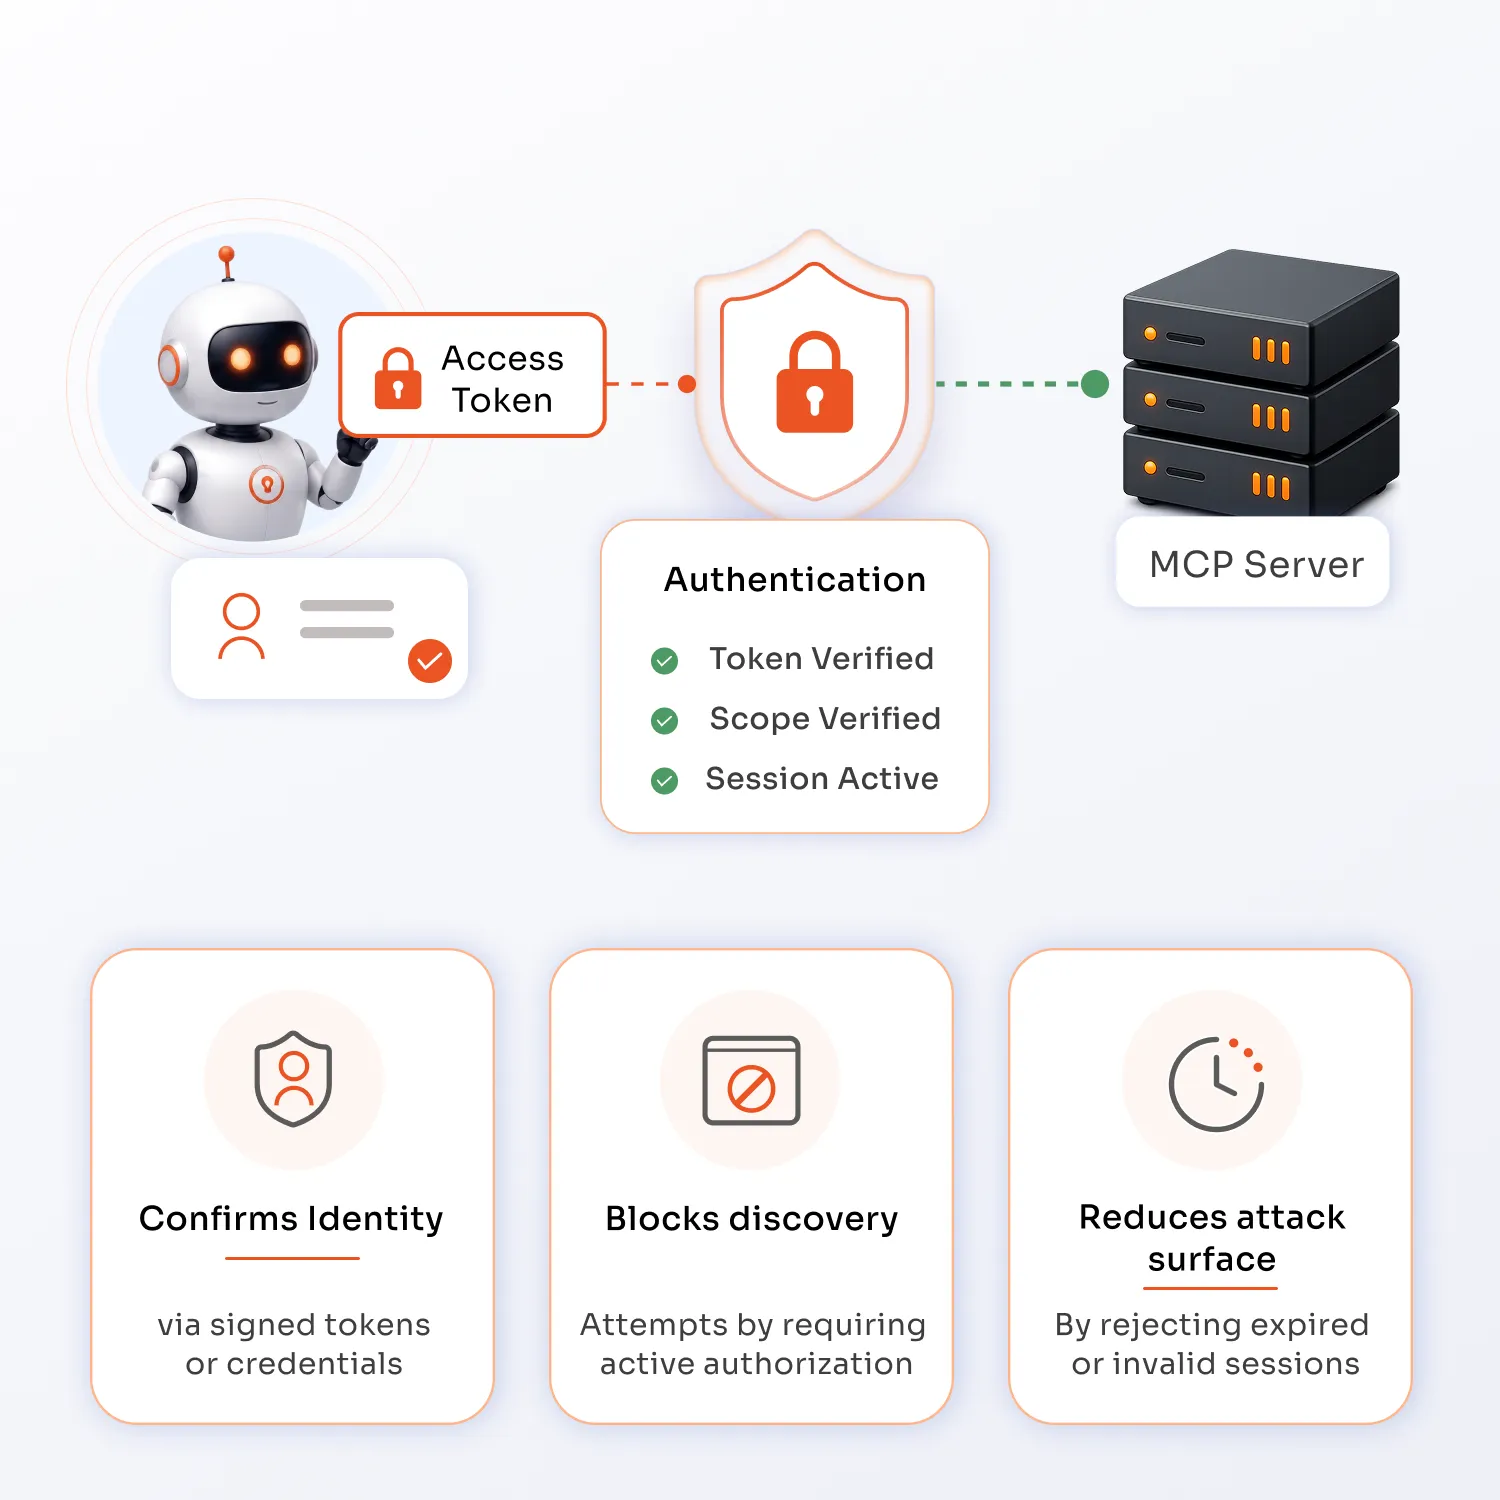
Bevor der Agent auf ein Tool oder eine API zugreift, authentifiziert er sich über OAuth 2.0-Client-Anmeldeinformationen. Für diese Anfrage wird ein kurzlebiges Token ausgestellt.
Die Autorisierung regelt, was ein Agent tun darf und was nicht. Jede Aktion ist zeitlich und inhaltlich begrenzt.
Jeder API-Aufruf und Datenzugriff wird unter der jeweiligen Agentenidentität protokolliert. Sollte während einer Aufgabe ein Fehler auftreten, beendet ein einziger Not-Aus-Schalter alle aktiven Sitzungen.
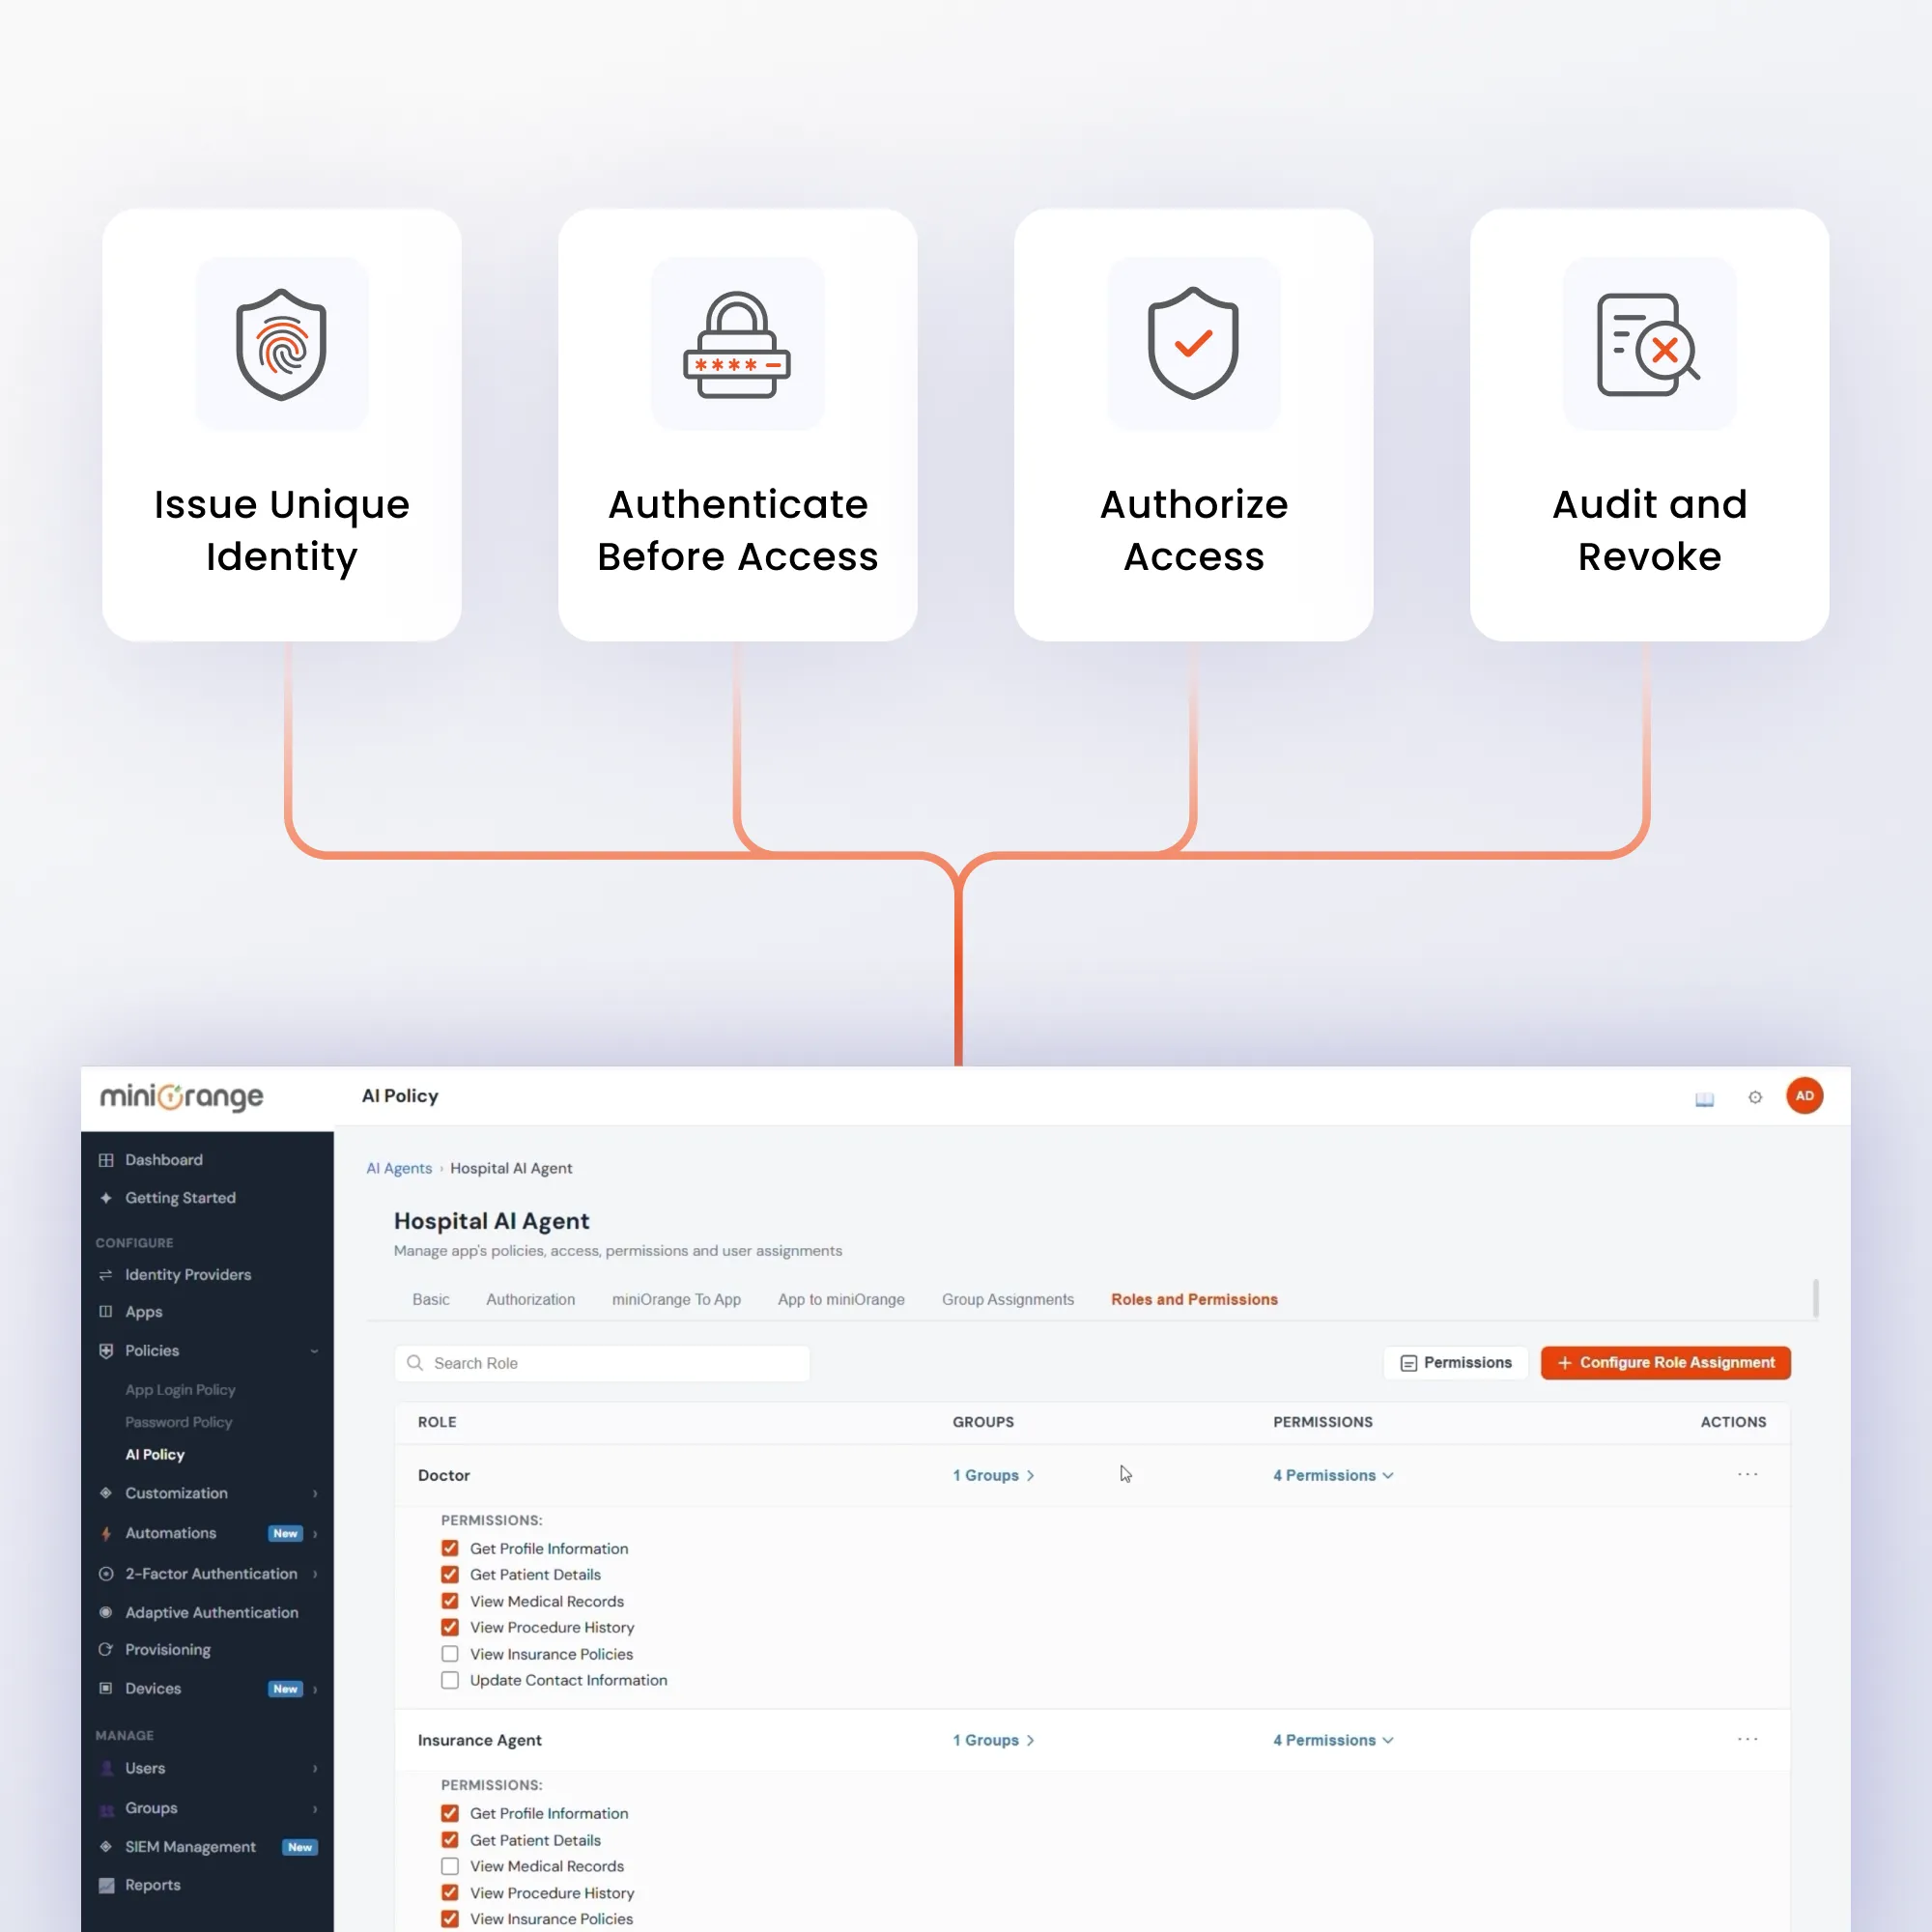
Alle Funktionen, die Ihr Sicherheitsteam benötigt, um KI-Agenten nicht länger als unkontrollierte Identitätsklasse zu behandeln.

Jeder Agent, jedes Servicekonto und jeder Workflow erhält bei der Erstellung eine eindeutige, nicht übertragbare Identität. Wird ein Agent außer Betrieb genommen, wird seine Identität sofort widerrufen.

Agenten authentifizieren sich über OAuth 2.0-Client-Anmeldeinformationen: keine Passwörter, keine statischen Schlüssel, keine Geheimnisse im Code. Es werden kurzlebige, signierte Token ausgestellt, die an eine bestimmte Agentenidentität gebunden und auf eine einzelne Anfrage beschränkt sind.

Berechtigungen werden pro Aufgabe definiert. Ein Agent erhält nur Zugriff auf die Ressourcen, die er für seine aktuelle Aufgabe benötigt – nichts Angrenzendes und nichts Übergeordnetes. Sobald die Aufgabe abgeschlossen ist, endet der Zugriff automatisch.

Identitäten und Token werden beim Start eines Tasks ausgestellt und beim Abschluss widerrufen. Zwischen den Ausführungen werden keine Anmeldeinformationen ungenutzt gelassen. Ein Token, das nicht aktiv verwendet wird, existiert nicht.

Jeder Toolaufruf, jeder Datenzugriff und jede API-Anfrage wird protokolliert. Die Protokolle sind unveränderlich und für die direkte SIEM-Einbindung strukturiert, wodurch eine vollständige Zuordnungskette bis zur Quelle gewährleistet wird.

Überschreitet ein Agent seinen Zuständigkeitsbereich oder löst er eine Anomalieregel aus, werden alle aktiven Token für diese Identität gleichzeitig auf allen verbundenen Ressourcen widerrufen. Andere parallel laufende Agenten-Workloads sind davon nicht betroffen.
Die Identität und der Zuständigkeitsbereich des Agenten werden überprüft, bevor ein MCP-Server antwortet, um sicherzustellen, dass nur vertrauenswürdige Anrufer weitergeleitet werden. Agenten ohne gültige, nicht abgelaufene Anmeldeinformationen erhalten keinen Zugriff, selbst wenn sie den Endpunkt ermitteln.
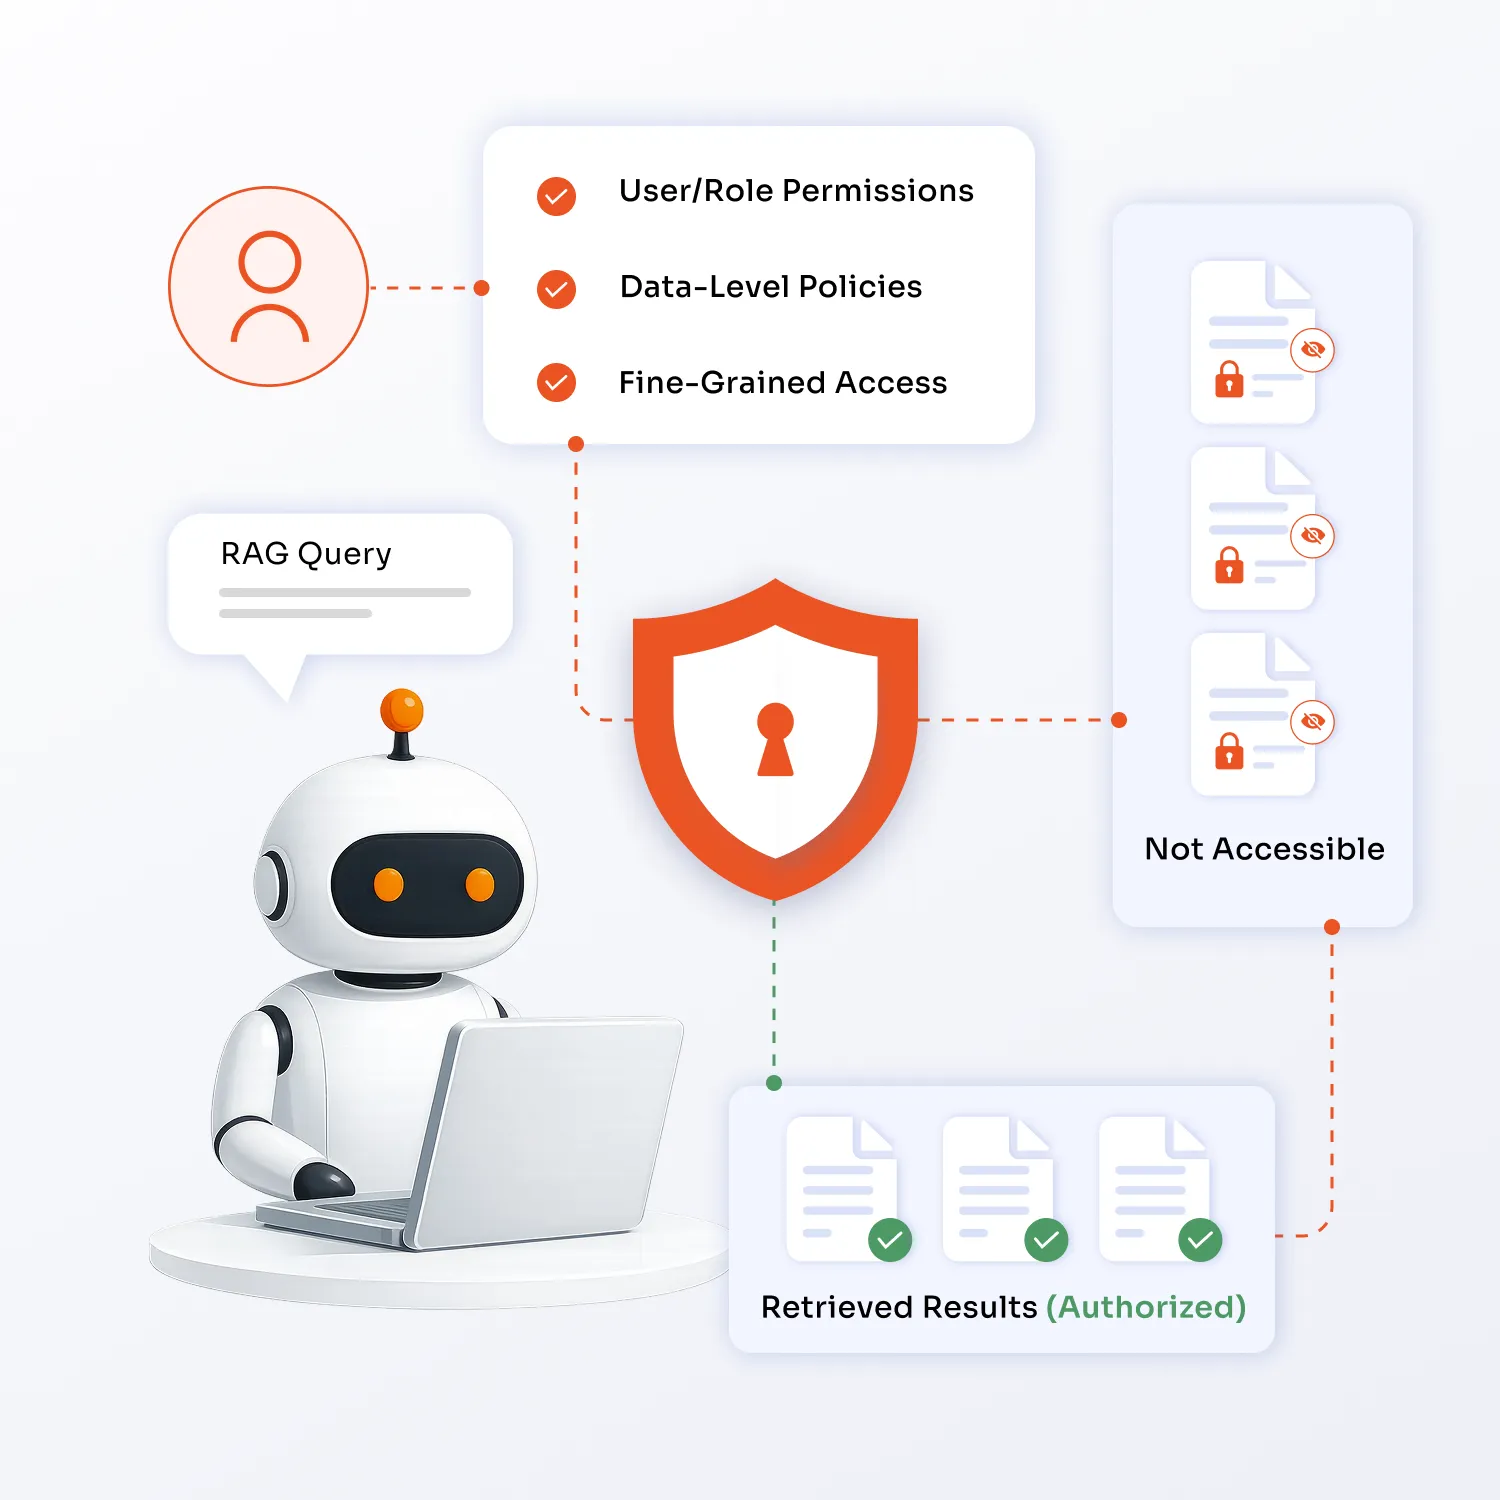
Die feingranulare Autorisierung (FGA) steuert präzise, welche Dokumente oder Datenblöcke ein Agent im Rahmen einer RAG-Abfrage abrufen darf. Dadurch wird sichergestellt, dass beim Abruf benutzer- oder rollenspezifische Berechtigungen und nicht nur allgemeine Systemzugriffsrechte berücksichtigt werden.

Vollständig verwaltet. Elastische Skalierung bei steigendem Agentenaufkommen. Keine Infrastrukturwartung erforderlich. Ideal für Cloud-native KI-Workloads auf AWS, Azure oder GCP.

Agentenidentitäten und Zugriffstoken verlassen niemals Ihre Infrastruktur. Erforderlich für Implementierungen im Regierungs-, Verteidigungs-, Gesundheits- und Finanzsektor.

Eine einzige Richtlinienebene, die Agentenidentitäten gleichzeitig in Cloud- und On-Premise-Umgebungen regelt.
Wenn ein KI-Agent auf regulierte Daten zugreift, trägt Ihr Unternehmen die Verantwortung für dessen Handlungen. miniOrange bietet Ihren Compliance- und Sicherheitsteams die notwendigen Funktionen für Audit-Trail, Zugriffskontrollen und Zugriffsprüfung, um die Einhaltung der regulatorischen Vorgaben für die Aktivitäten von KI-Agenten sicherzustellen.
Compliance-Rahmenwerke anzeigen
Internet-Sicherheit
Cloud-Compliance
Internet-Sicherheit
ISMS

Datenschutz

Internet-Sicherheit

Indien

Internet-Sicherheit























































