Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×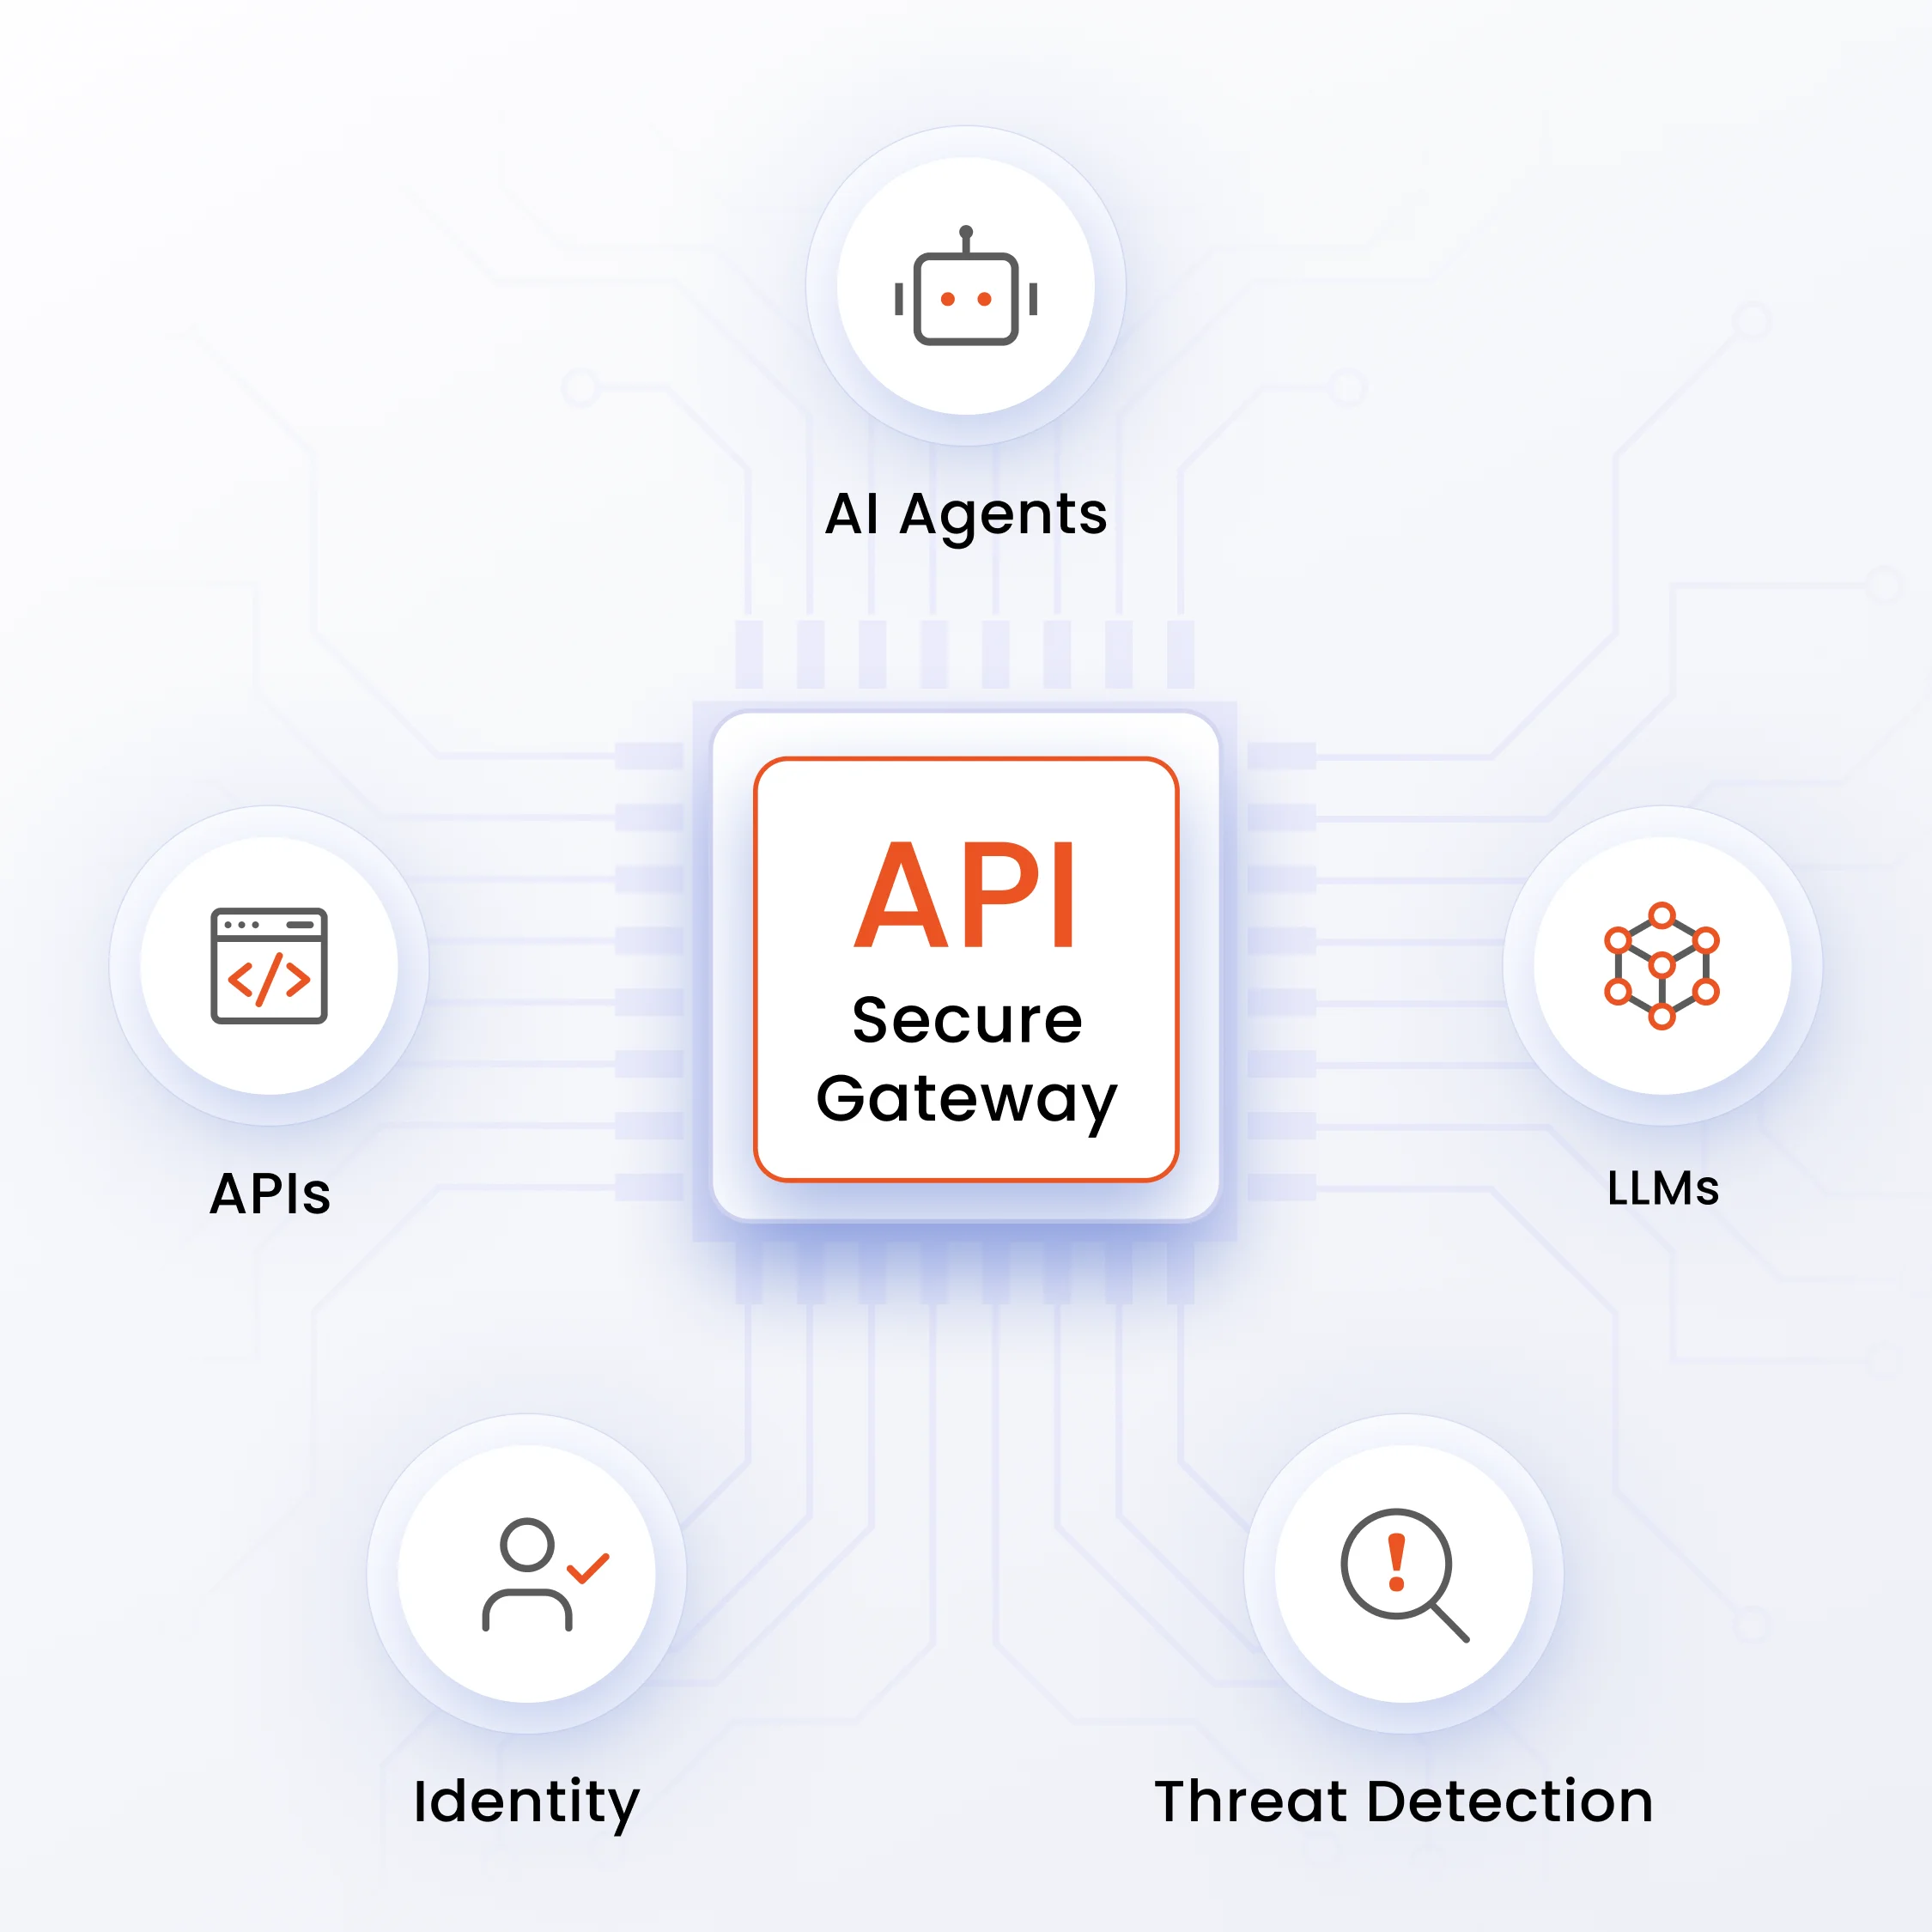
KI-gestützte APIs, autonome KI-Agenten und LLM-Workflows bergen neue Laufzeitrisiken, Transparenzlücken und maschinengesteuerten API-Missbrauch, die mit herkömmlichen API-Sicherheitslösungen nicht erkannt werden können.
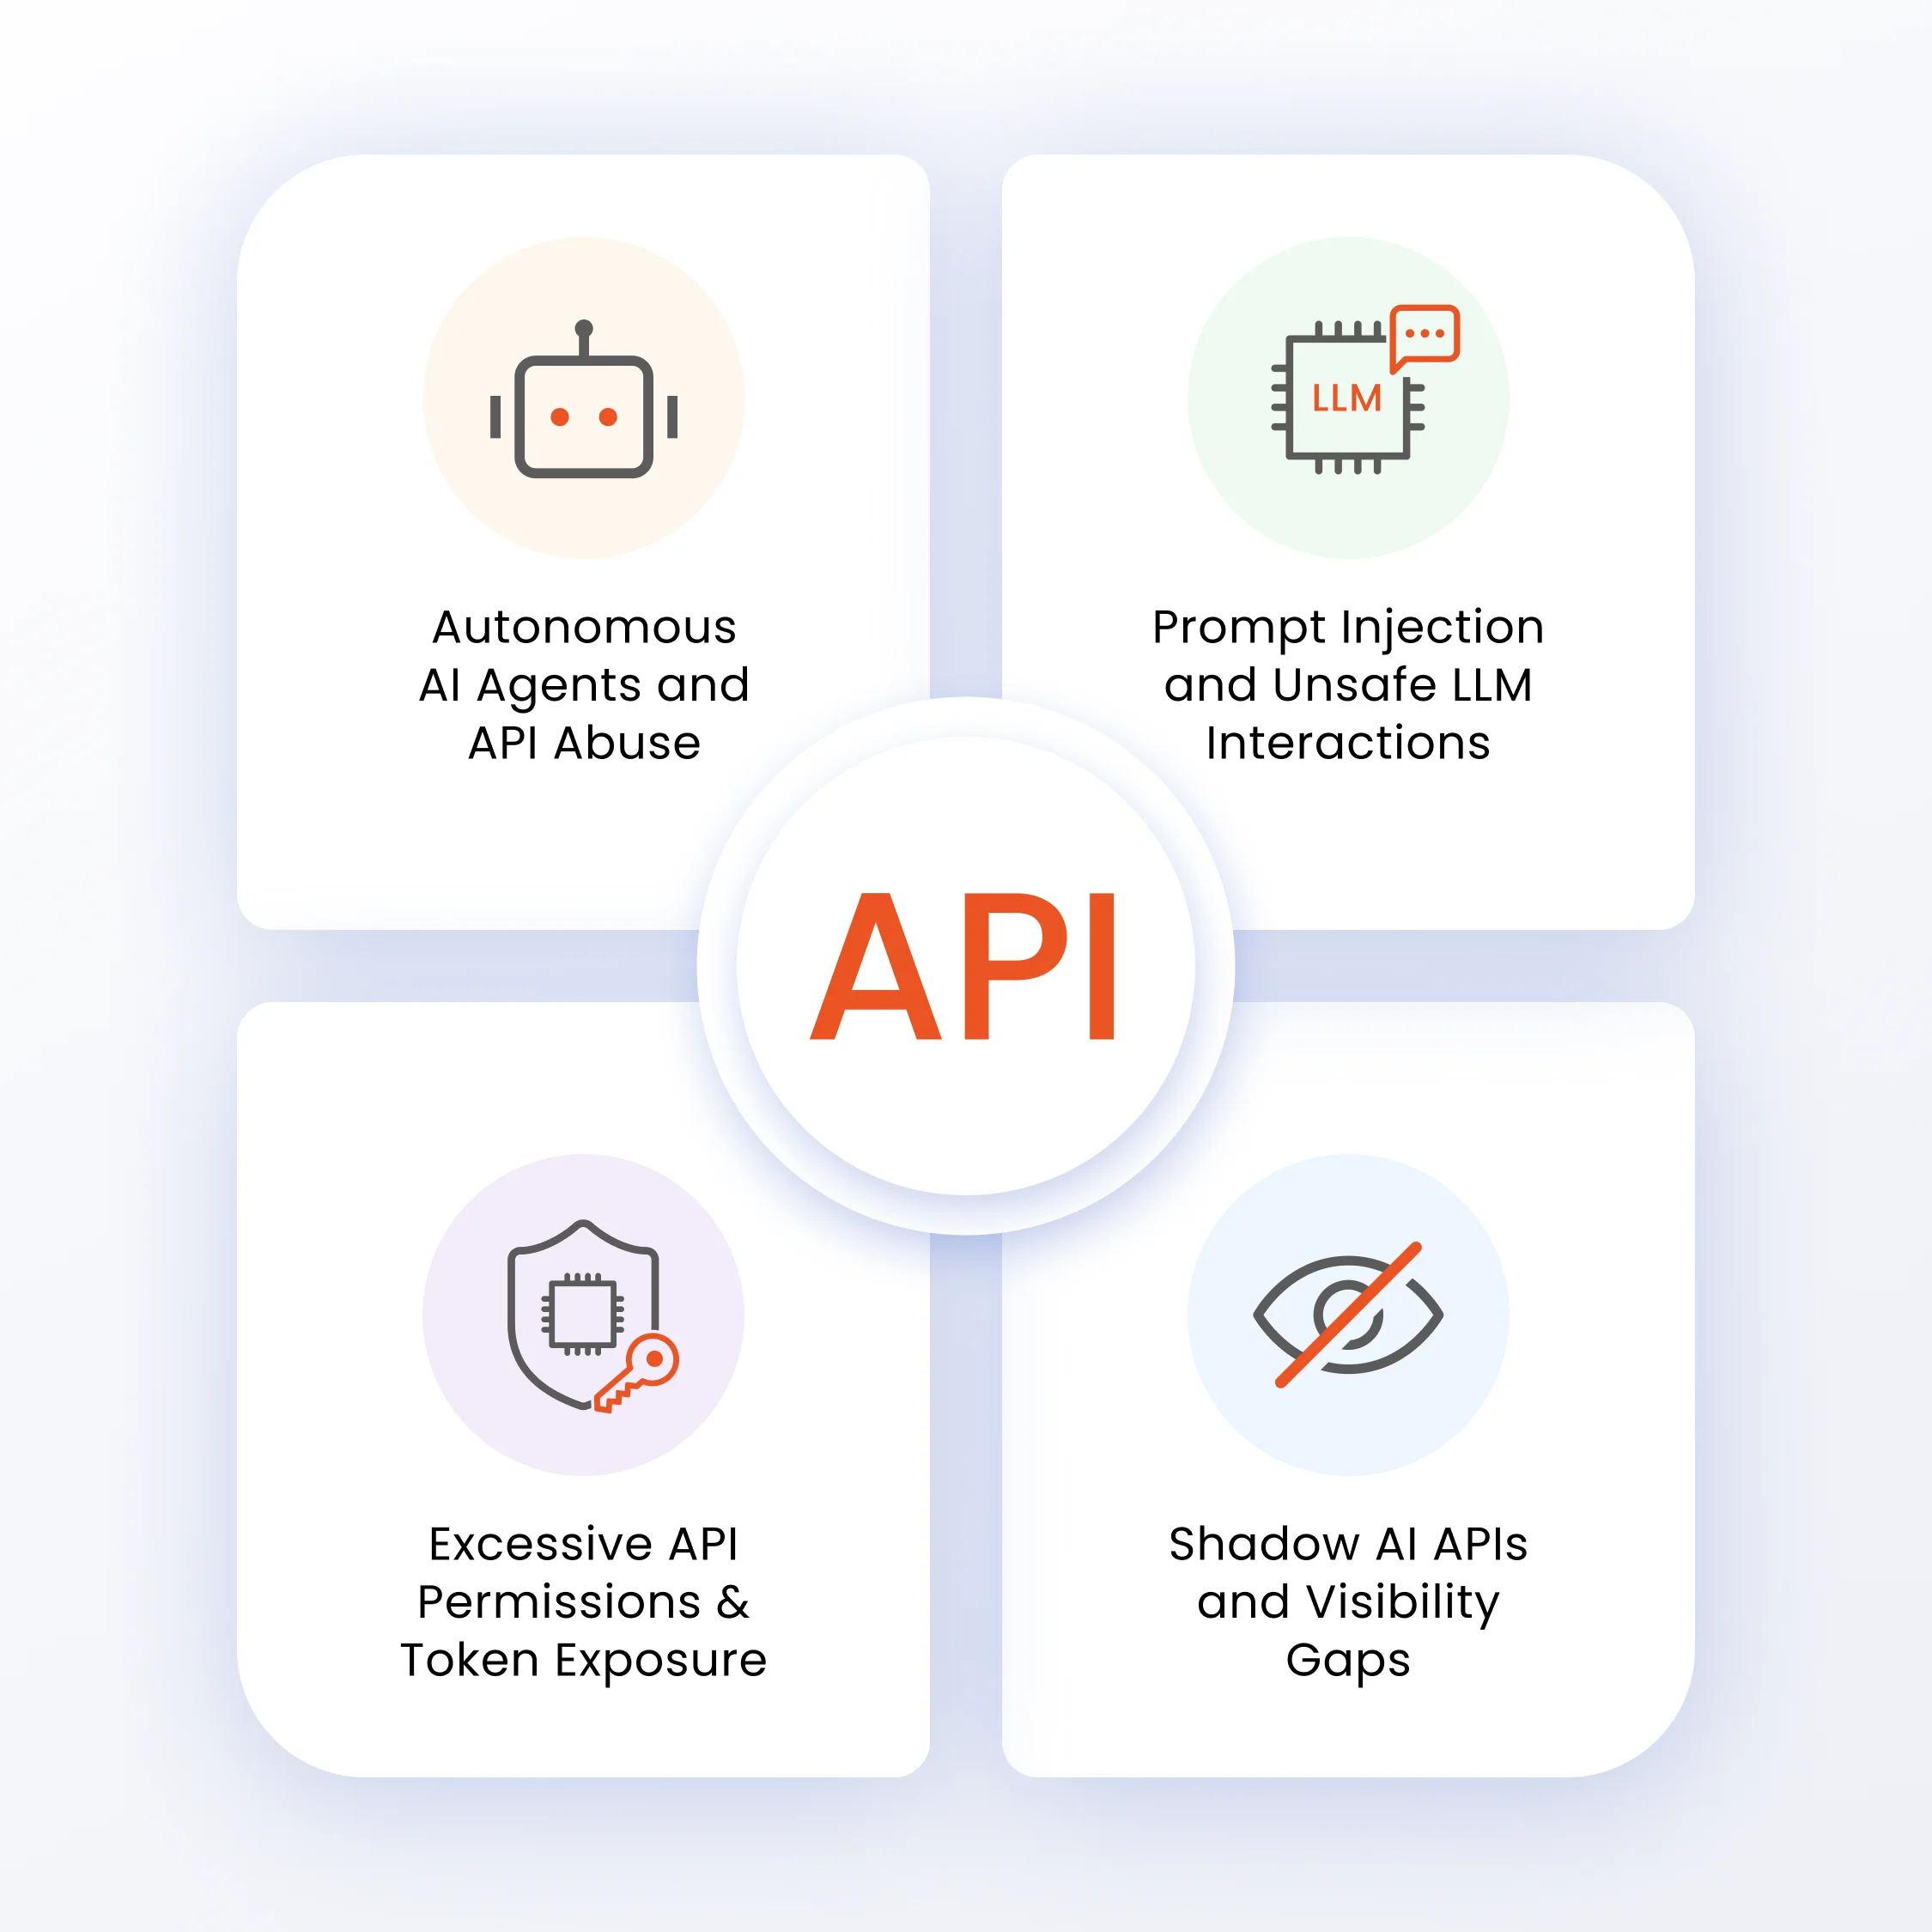
KI-Agenten können selbstständig API-Anfragen ausführen, auf Unternehmenssysteme zugreifen und Aktionen ohne ständige menschliche Überwachung durchführen. Ohne angemessene Kontrollmechanismen können kompromittierte oder falsch konfigurierte Agenten unautorisierte API-Aktivitäten in großem Umfang generieren.
Prompt-Injection-Angriffe und unsichere LLM-Interaktionen können KI-Systeme dazu verleiten, unbeabsichtigte API-Aufrufe durchzuführen. Diese Angriffe können sensible Daten offenlegen, Kontrollmechanismen umgehen oder unautorisierte Aktionen auslösen.
Unverwaltete KI-APIs und unautorisierte Integrationen operieren häufig außerhalb der traditionellen Sicherheitsüberwachung. Dies führt zu blinden Flecken, die es erschweren, Gefährdungen und Laufzeitrisiken zu erkennen.
Überprivilegierte APIs, ungeschützte Token und unsichere Anmeldeinformationen erhöhen das Risiko unberechtigten Zugriffs. Angreifer können diese Schwachstellen ausnutzen, um sich Zugang zu sensiblen Systemen und Daten zu verschaffen.
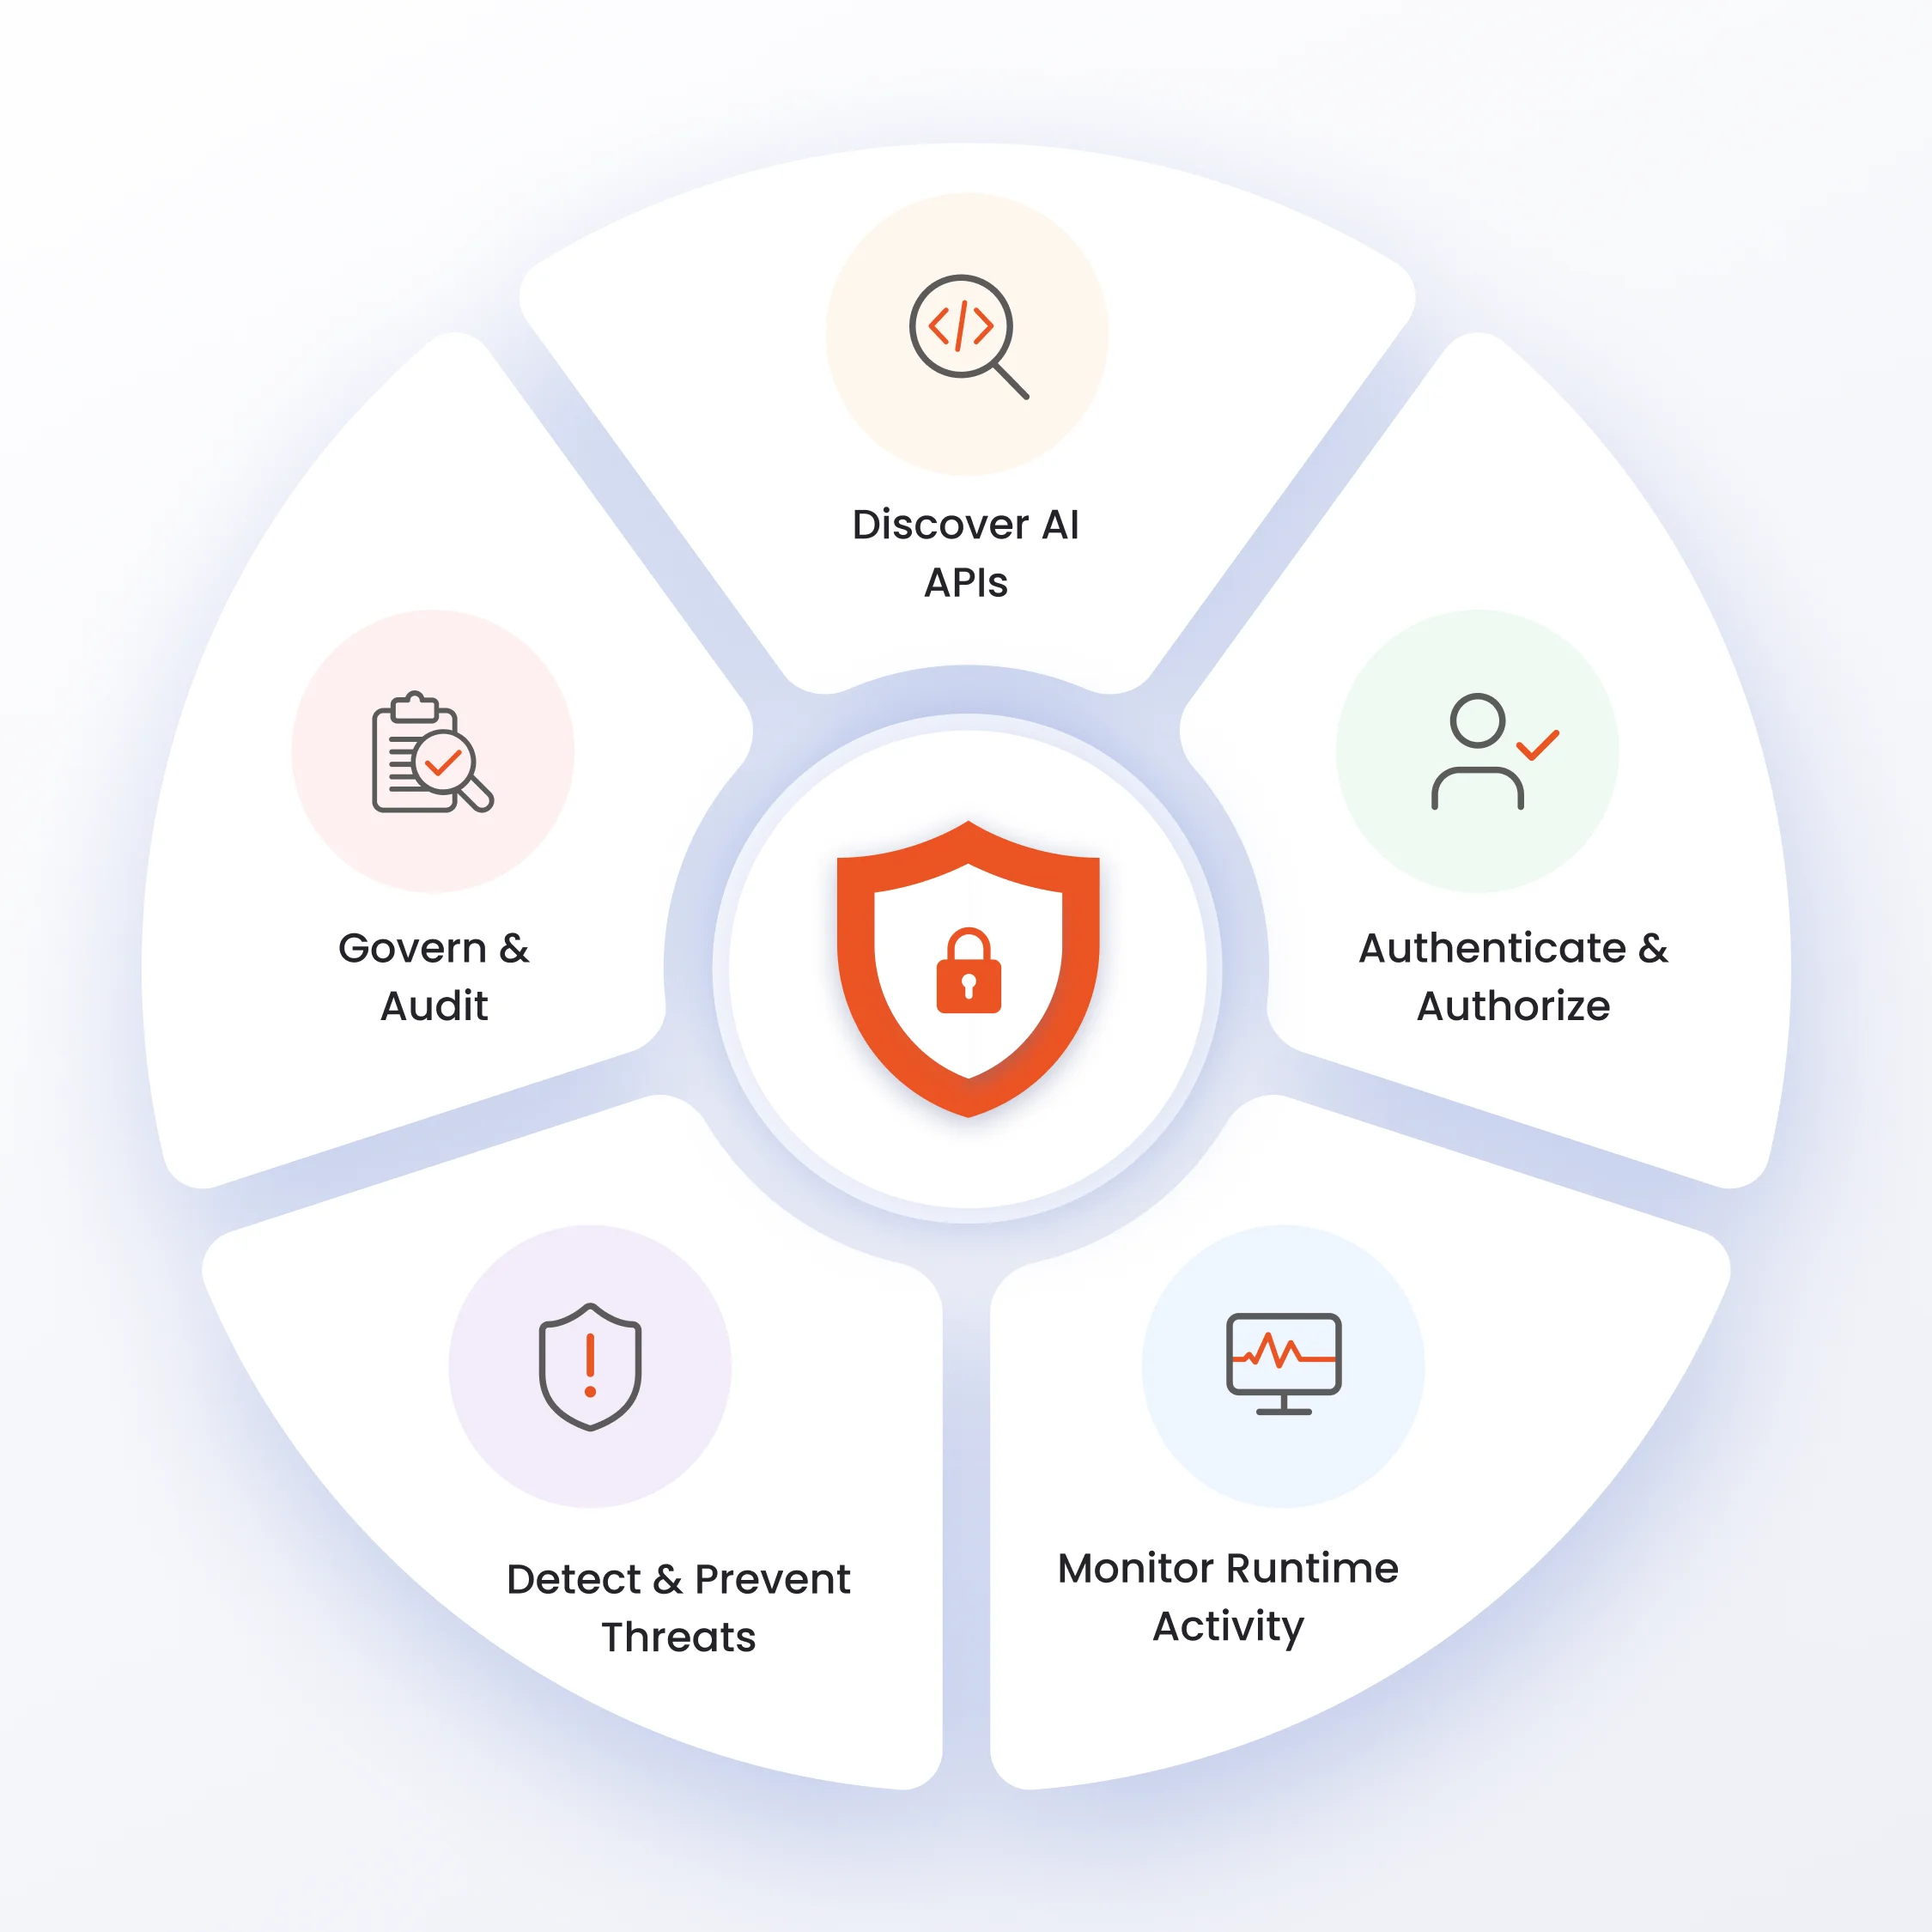
Die Sicherheit von KI-APIs schützt kontinuierlich KI-Agenten, LLMs und Unternehmens-APIs durch die Erkennung von KI-Integrationen, einschließlich inoffizieller und undokumentierter. Sie verifiziert Identitäten durch Authentifizierung und Durchsetzung des Prinzips der minimalen Berechtigungen. Zudem überwacht sie Laufzeitaktivitäten wie Anfragemuster, Nutzdateninhalte und Verhaltensanomalien.
Die Sicherheit von KI-APIs erkennt KI-spezifische Bedrohungen wie Prompt Injection, Token-Diebstahl, unautorisierte API-Anfragen und Datenlecks in Echtzeit. Sie setzt außerdem Richtlinien wie Ratenbegrenzung, Bereichskontrollen und Whitelist-basierte Zugriffsfilterung durch, um die Sicherheit und Compliance KI-gestützter Anwendungen zu gewährleisten.
Schützen Sie KI-gestützte APIs, KI-Agenten und LLM-Workflows mit kontinuierlicher API-Erkennung, Laufzeit-Bedrohungserkennung, identitätsbasierten Zugriffskontrollen und KI-gesteuerter Sicherheitsüberwachung in Unternehmensumgebungen.
Kontinuierliche Erkennung von KI-APIs, Schatten-APIs und KI-Integrationen in Cloud- und Unternehmensumgebungen. Überblick über API-Nutzung und Laufzeitaktivitäten über eine zentrale Plattform.
Erkennen Sie anomales API-Verhalten, KI-gesteuerte Missbrauchsmuster und verdächtige Laufzeitaktivitäten in Echtzeit. Identifizieren Sie Bedrohungen frühzeitig, bevor sie den Geschäftsbetrieb beeinträchtigen.
Sichern Sie KI-APIs und KI-Agenten durch starke Authentifizierung und identitätsbasierte Zugriffskontrollen. Setzen Sie richtlinienbasierte Autorisierung durch, um sicherzustellen, dass nur genehmigte Interaktionen stattfinden.
Schützen Sie die LLM-APIs vor Prompt-Injection, unsicherer API-Ausführung und unsicheren Plugin-Interaktionen. Reduzieren Sie das Risiko böswilliger oder unbeabsichtigter KI-generierter Anfragen.
Gewährleisten Sie die zentrale Überwachung von KI-APIs, Laufzeitaktivitäten und Sicherheitsrichtlinien. Verbessern Sie die Prüfbarkeit und Governance in KI-gesteuerten Umgebungen.
Sichern Sie KI-gestützte APIs, autonome KI-Agenten, LLM-Integrationen und GenAI-Workflows und verhindern Sie gleichzeitig API-Missbrauch zur Laufzeit, unberechtigten Zugriff und KI-gesteuerte Bedrohungen.

Schützen und sichern Sie KI-Agenten , die mit APIs, Unternehmensanwendungen und Geschäftssystemen interagieren. Erzwingen Sie Authentifizierung, Autorisierung und Laufzeitüberwachung für jede Interaktion.

Sichern Sie LLM-APIs, KI-Copiloten und GenAI-Workflows, die mit Unternehmensdaten und -diensten verbunden sind. Verhindern Sie auf Aufforderungsangriffe und unautorisierte API-Aktivitäten in KI-Workflows.

API-Missbrauch, Token-Missbrauch und verdächtige maschinelle Aktivitäten erkennen und verhindern. Das Risiko unberechtigten Zugriffs und KI-generierter, schädlicher Anfragen reduzieren.
Erkennt durch kontinuierliche Überwachung Bedrohungen durch KI-gestützte APIs, Laufzeitanomalien und Schatten-KI . Verschaffen Sie sich Einblick in Sicherheitsrisiken in KI-gestützten Umgebungen.
Sichern Sie KI-APIs und KI-Agenten mithilfe identitätsbasierter Authentifizierung und Autorisierung. Setzen Sie das Prinzip der minimalen Berechtigungen durch, um unnötige Datenlecks zu vermeiden.
Ermitteln Sie kontinuierlich KI-APIs und überwachen Sie die Laufzeitexposition in Ihrer gesamten Umgebung. Wenden Sie Governance-Kontrollen an, um Sicherheit und Compliance zu gewährleisten.
Erweitern Sie API-Sicherheit, KI-Identitätsverwaltung und Laufzeitschutz von einer einzigen Plattform aus. Schützen Sie KI-Agenten, APIs und Unternehmenssysteme mit einheitlichen Kontrollen.























































