Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Mit KI-Audit und Compliance können Unternehmen KI-Systeme überwachen, validieren und sichern und gleichzeitig Verantwortlichkeit, Transparenz, operative Aufsicht und regulatorische Ausrichtung in ihren Unternehmensumgebungen gewährleisten.
Es unterstützt Unternehmen dabei, die Transparenz ihrer KI-Systeme zu wahren, KI-gesteuerte Aktivitäten mithilfe der Audit-Trail-Funktionen von KI-Agenten nachzuverfolgen, KI-Risiken zu bewerten, Governance-Richtlinien durchzusetzen und Initiativen zum KI-Compliance-Management zu stärken. Mit zunehmender Verbreitung von KI werden KI-Audit und -Compliance unerlässlich für den Aufbau vertrauenswürdiger, sicherer und auditbereiter KI-Systeme.
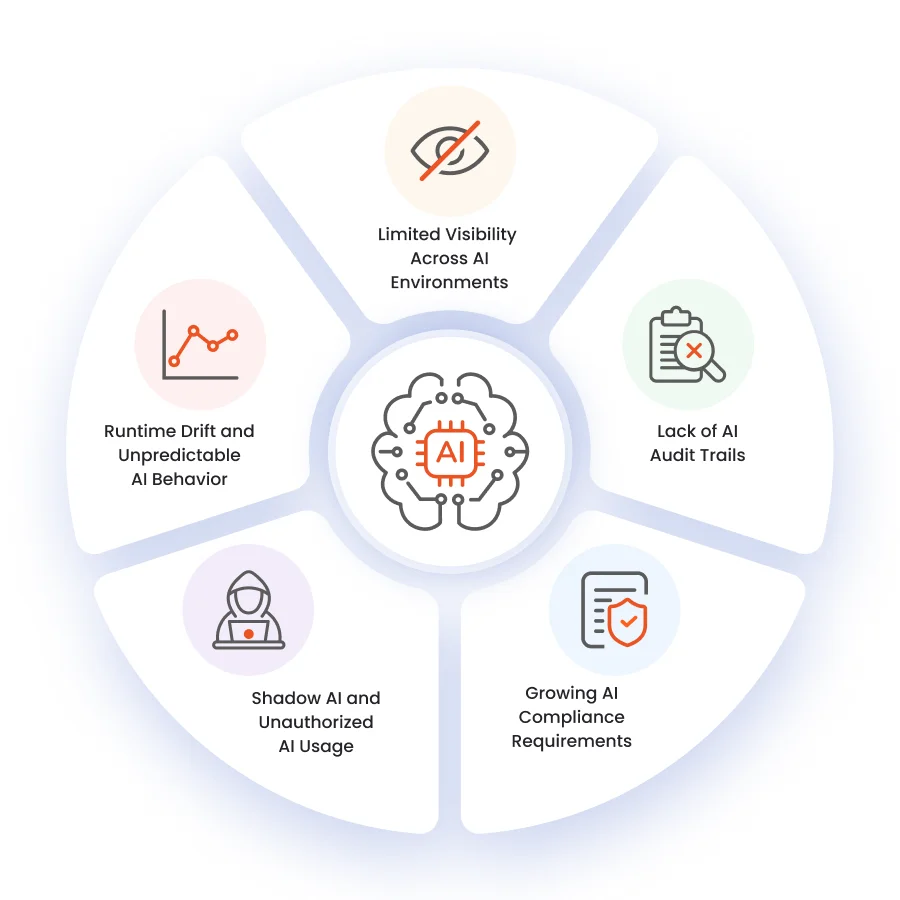
Organisationen haben oft Schwierigkeiten, den Überblick über KI-Systeme, KI-Agenten und KI-Tools von Drittanbietern zu behalten, die team- und geschäftsübergreifend eingesetzt werden.
Ohne zentralisierte KI-Audit-Protokolle und Laufzeit-Rückverfolgbarkeit stehen Unternehmen vor der Herausforderung, KI-gesteuerte Aktionen zu untersuchen und die Auditbereitschaft aufrechtzuerhalten.
Sich weiterentwickelnde Regulierungen und Rahmenwerke wie die DSGVO, das EU-KI-Gesetz, ISO/IEC 42001 und das NIST AI RMF erhöhen den Bedarf an einer stärkeren Einführung von KI-Governance-Rahmenwerken und an einer höheren Rechenschaftspflicht hinsichtlich der Einhaltung dieser.
Immer häufiger nutzen Mitarbeiter unkontrollierte KI-Anwendungen außerhalb genehmigter Überwachungsprozesse, wodurch Sicherheits-, Compliance- und Betriebsrisiken im Zusammenhang mit der Einhaltung der Vorschriften für KI-Agenten und der Nutzung von KI im Unternehmen entstehen.
KI-Systeme entwickeln sich ständig weiter, was es Organisationen ohne fortschrittliche KI-Beobachtbarkeit erschwert, Verhaltensänderungen, Richtlinienverstöße und betriebliche Inkonsistenzen zu erkennen.
Erhalten Sie vollständige Transparenz über unternehmensweite KI-Systeme, Agenten und die unkontrollierte Nutzung von KI.
KI-Risiken, Richtlinienlücken und Compliance-Gefährdungen im Unternehmen sollten kontinuierlich bewertet werden.
Verfolgen Sie KI-Aktivitäten mit zentralisierten Prüfprotokollen und Transparenz der Laufzeitentscheidungen.
Verfolgen Sie das Laufzeitverhalten von KI in Produktions- und Unternehmens-KI-Umgebungen.
Wenden Sie unternehmensweite KI-Richtlinien auf alle KI-Systeme und KI-Workflows an.
Vereinfachen Sie die Compliance-Prozesse im Bereich KI in Ihrem Unternehmen durch zentralisierte Berichterstattung und Transparenz bei Audits.

Eine einheitliche KI-Überwachung hilft Unternehmen dabei, die Transparenz von KI-Systemen, KI-Agenten und KI-Tools von Drittanbietern, die in den Geschäftsprozessen eingesetzt werden, zu wahren und gleichzeitig den unkontrollierten Einsatz von KI zu reduzieren.

Initiativen für strukturierte KI-Audit-Rahmenwerke und KI-Risikobewertungsfähigkeiten helfen Unternehmen, operative Lücken zu schließen und die Verantwortlichkeit zu stärken.

KI-Audit-Trails, Compliance-Berichte und die Sammlung von Beweismitteln vereinfachen Untersuchungen und beschleunigen die Auditvorbereitung in unternehmensweiten KI-Umgebungen.

Mit KI-Überwachung zur Laufzeit, KI-Beobachtbarkeit und Richtliniendurchsetzung können Unternehmen KI sicher in den Betrieb einführen und gleichzeitig Verantwortlichkeit und operative Kontrolle wahren.
Verfolgen Sie das Verhalten von KI-Systemen mithilfe von Laufzeitanalysen, Anomalieerkennung und Verhaltensanalysefunktionen in unternehmensweiten KI-Umgebungen.
Pflegen Sie Prüfprotokolle, Laufzeittelemetrie und Beweisaufzeichnungen für Untersuchungen, Compliance-Prüfungen und die operative Verantwortlichkeit im Bereich der KI.
Unterstützung von Unternehmensinitiativen, die mit der DSGVO, dem EU-KI-Gesetz, ISO/IEC 42001, SOC 2, HIPAA und dem NIST AI Risk Management Framework übereinstimmen.
Bewerten Sie das KI-Risiko mithilfe zentralisierter Richtliniendurchsetzung, KI-Überwachungsworkflows und unternehmensweiter operativer Kontrollen.
Optimieren Sie Ihre Governance-Prozesse durch zentralisierte Berichterstattung, Compliance-Dashboards und automatisierte Datenerfassung.
Organisationen benötigen KI-Governance-Funktionen, um die Anforderungen an die KI-Risikoklassifizierung, Transparenzpflichten, Protokollierungsanforderungen und die Erwartungen an die menschliche Aufsicht gemäß dem EU-KI-Gesetz zu erfüllen.
Unternehmen implementieren strukturierte KI-Managementsysteme und -prozesse, um die Anforderungen der ISO/IEC 42001 an die operative Verantwortlichkeit zu erfüllen.
Organisationen wenden das NIST AI Risk Management Framework an, um vertrauenswürdige KI-Initiativen, das Zugriffsmanagement für KI im Unternehmen und die Praktiken des KI-Risikomanagements zu stärken.
Die Überwachung von KI hilft Organisationen dabei, Risiken der automatisierten Entscheidungsfindung, Datenschutzverpflichtungen, Erklärbarkeitsanforderungen und Erwartungen an die KI-Identitätsgovernance gemäß DSGVO zu bewältigen.
Unternehmen benötigen Prüfbarkeit, operative Sicherheitsvorkehrungen und kontinuierliche Überwachungsmöglichkeiten, um die Einhaltung von SOC 2 und HIPAA in sensiblen KI-Umgebungen und Initiativen zur Sicherheit von KI-Agenten zu gewährleisten.




