Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×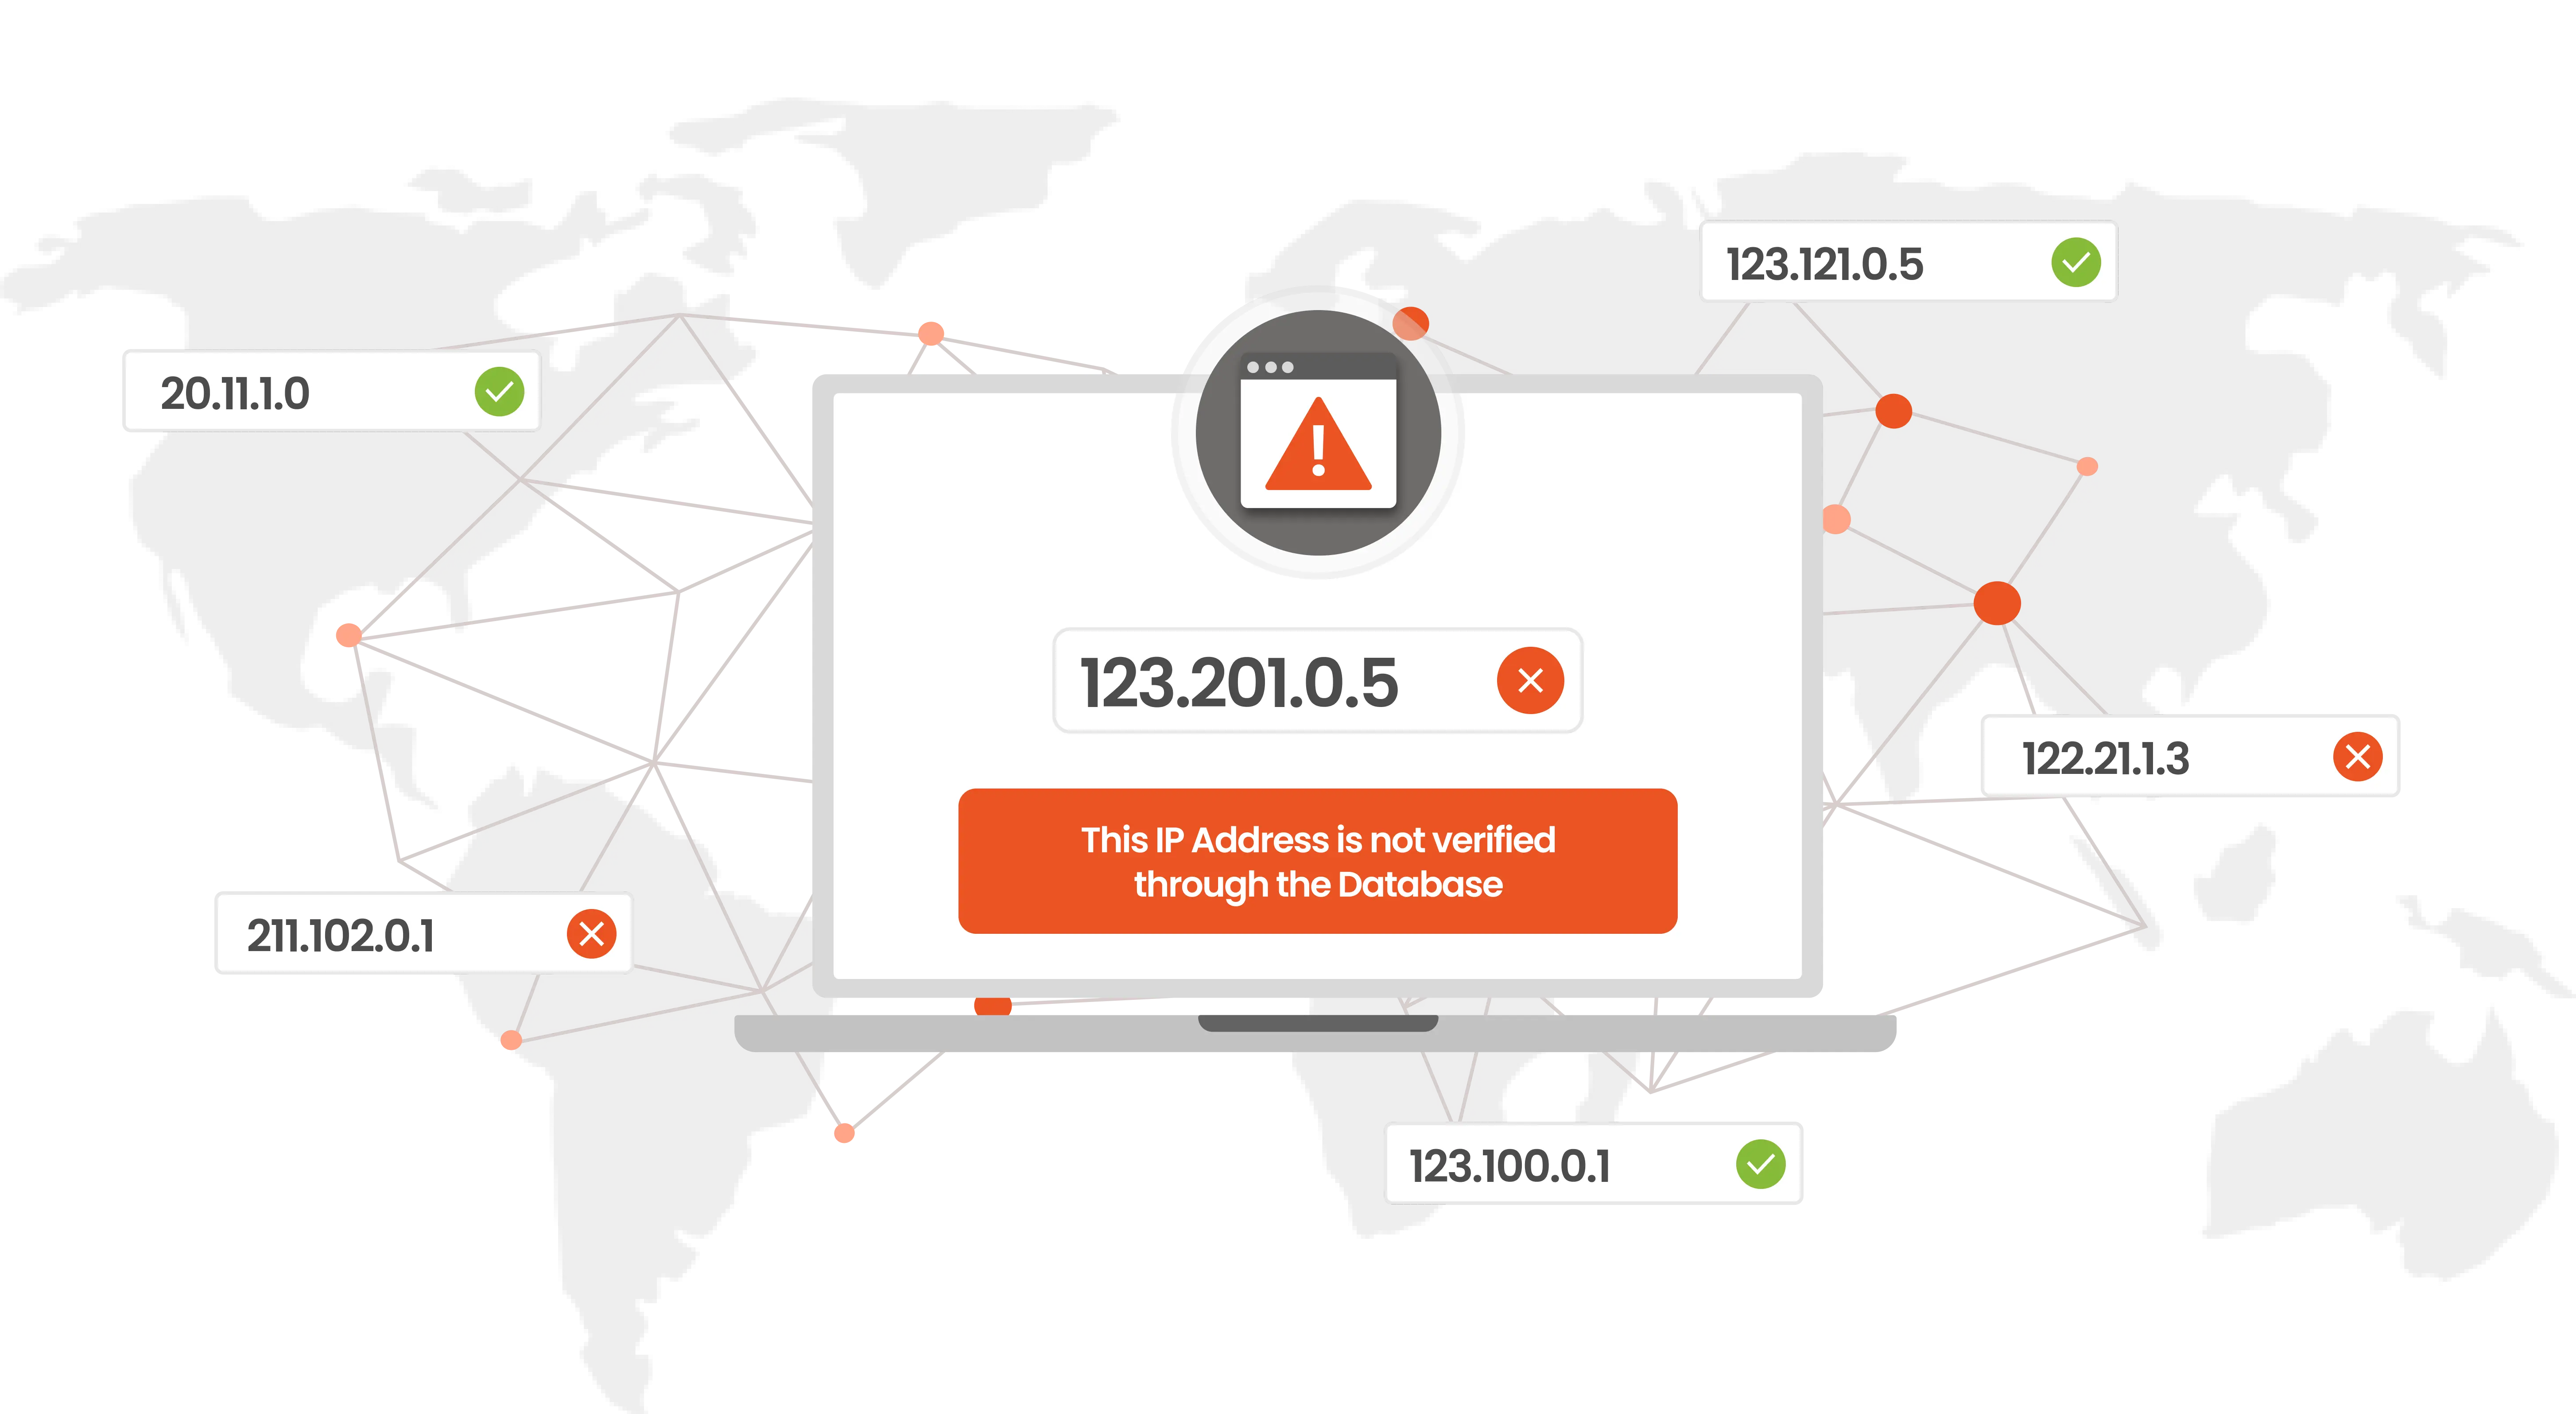
IP-Adressbeschränkungen geben Administratoren mehr Kontrolle darüber, von wo aus Benutzer auf Unternehmensanwendungen zugreifen können. Definieren Sie vertrauenswürdige IP-Adressen, -Bereiche oder -Netzwerke und wenden Sie Richtlinien an, die Anfragen basierend auf ihrem Ursprungsnetzwerk zulassen oder blockieren. Dies trägt zum Schutz sensibler Anwendungen bei, indem der Zugriff auf genehmigte Unternehmensnetzwerke, VPNs und andere vertrauenswürdige Umgebungen beschränkt wird.
Im Rahmen einer adaptiven MFA-Lösung liefern IP-Adressen wertvolle Netzwerkinformationen für jede Zugriffsanfrage. Unternehmen können vertrauenswürdige Verbindungen zulassen, unbekannte Verbindungen mit zusätzlicher MFA absichern oder eingeschränkte IP-Adressen vollständig blockieren. Dies ist besonders in Remote- und BYOD-Umgebungen nützlich, in denen sich Benutzer über Heimnetzwerke, öffentliche WLANs oder persönliche Geräte verbinden können.
Gewähren Sie Benutzern Zugriff auf Ihre Geschäfts- und SaaS-Anwendungen, wenn sie sich von einer autorisierten IP-Adresse aus anmelden.
Blockieren Sie den Benutzerzugriff auf Ihre Geschäfts- und SaaS-Apps, wenn diese eine Verbindung zu einer nicht autorisierten Netzwerk-IP herstellen oder zu einer unbekannten IP wechseln, und schränken Sie ihren App-Zugriff in Echtzeit ein, um Datenverlust zu verhindern.
Verhindern Sie, dass Benutzer in Android- und iOS-Apps auf Ihre Geschäftsdaten zugreifen, wenn sie mit einer nicht autorisierten Netzwerk-IP verbunden sind.
Aktivieren Sie die IP-Beschränkungssicherheit für Cloud- und On-Premise-SaaS-Anwendungen wie Google Workspace, MS Office 365, Atlassian, Slack, Dropbox, Confluence Cloud und mehr.

Die IP-Beschränkung erhöht die Sicherheit, indem sie den Zugriff auf Netzwerke oder Anwendungen auf der Grundlage genehmigter IP-Adressen beschränkt.
Reduzierung des Risikos unbefugten Zugriffs.

Definieren Sie zugelassene IP-Adressen, Unternehmensnetzwerke und VPNs, um klare Grenzen für den Anwendungszugriff zu schaffen.

Zugriffsversuche aus nicht vertrauenswürdigen oder eingeschränkten Netzwerken werden blockiert, bevor sie geschützte Anwendungen erreichen können.

Die IP-Adresse wird als adaptives MFA-Signal verwendet, um den Zugriff je nach Netzwerkkontext zu erlauben, zu hinterfragen oder zu verweigern.

Stellen Sie sicher, dass kritische Anwendungen und Ressourcen nur über Netzwerke zugänglich sind, die Ihre Sicherheitsanforderungen erfüllen.

Wir unterstützen Hybrid- und Remote-Benutzer und schützen gleichzeitig sensible Anwendungen durch vertrauenswürdige VPNs und Netzwerkgrenzen.

Wenden Sie je nach Sicherheitsanforderungen unterschiedliche IP-basierte Richtlinien auf einzelne Anwendungen und Ressourcen an.
Haben Sie noch Fragen? Weitere häufig gestellte Fragen finden Sie hier.
Weitere FAQIP-Adressbeschränkungen steuern den Anwendungszugriff basierend auf der IP-Adresse oder dem Netzwerk, von dem aus sich ein Benutzer verbindet. Administratoren können vertrauenswürdige IP-Adressen oder -Bereiche definieren und festlegen, wie Anfragen aus anderen Netzwerken behandelt werden, z. B. ob der Zugriff gewährt, eine zusätzliche Authentifizierung gefordert oder die Anfrage blockiert wird.
Durch IP-Whitelisting kann der Zugriff auf Anwendungen auf vordefinierte IP-Adressen oder -Bereiche beschränkt werden. Unternehmen können Firmenzentralen, Rechenzentren oder VPN-Netzwerke auf die Whitelist setzen und so den Zugriff von Netzwerken außerhalb ihrer genehmigten Umgebung verhindern.
Wenn ein Benutzer versucht, auf eine Anwendung zuzugreifen, wird seine IP-Adresse anhand der konfigurierten Zugriffsrichtlinie überprüft. Je nach Ergebnis kann der Zugriff gewährt, eine zusätzliche Zwei-Faktor-Authentifizierung angefordert oder die Anmeldung blockiert werden. Dies ermöglicht es Unternehmen, netzwerkbasierte Zugriffsregeln durchzusetzen, ohne die Anwendung selbst ändern zu müssen.
Ja. Sie können einzelne IP-Adressen oder -Bereiche definieren und Einschränkungen für bestimmte Anwendungen oder Ressourcen festlegen. Dies ist nützlich für Anwendungen mit sensiblen Geschäftsdaten, die nur über genehmigte Unternehmensnetzwerke, VPNs oder andere vertrauenswürdige Umgebungen zugänglich sein sollten.
Ja. Unternehmen können die öffentlichen IP-Adressen oder IP-Adressbereiche ihres Firmen-VPNs als vertrauenswürdige Standorte verwenden. Anwendungen können dann so konfiguriert werden, dass der Zugriff über das genehmigte VPN erlaubt ist, während direkte Verbindungen aus unbekannten oder nicht vertrauenswürdigen Netzwerken eingeschränkt werden.
Ja. IP-Beschränkungen können Remote- und Hybridarbeit unterstützen, wenn sich Mitarbeiter über ein Firmen-VPN oder ein anderes kontrolliertes Netzwerk verbinden. Für Benutzer, die von wechselnden Netzwerken auf Anwendungen zugreifen, können IP-basierte Richtlinien mit adaptiver Multi-Faktor-Authentifizierung (MFA) kombiniert werden, um vor der Zugriffsgewährung zusätzlichen Kontext zu prüfen.




















































