Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×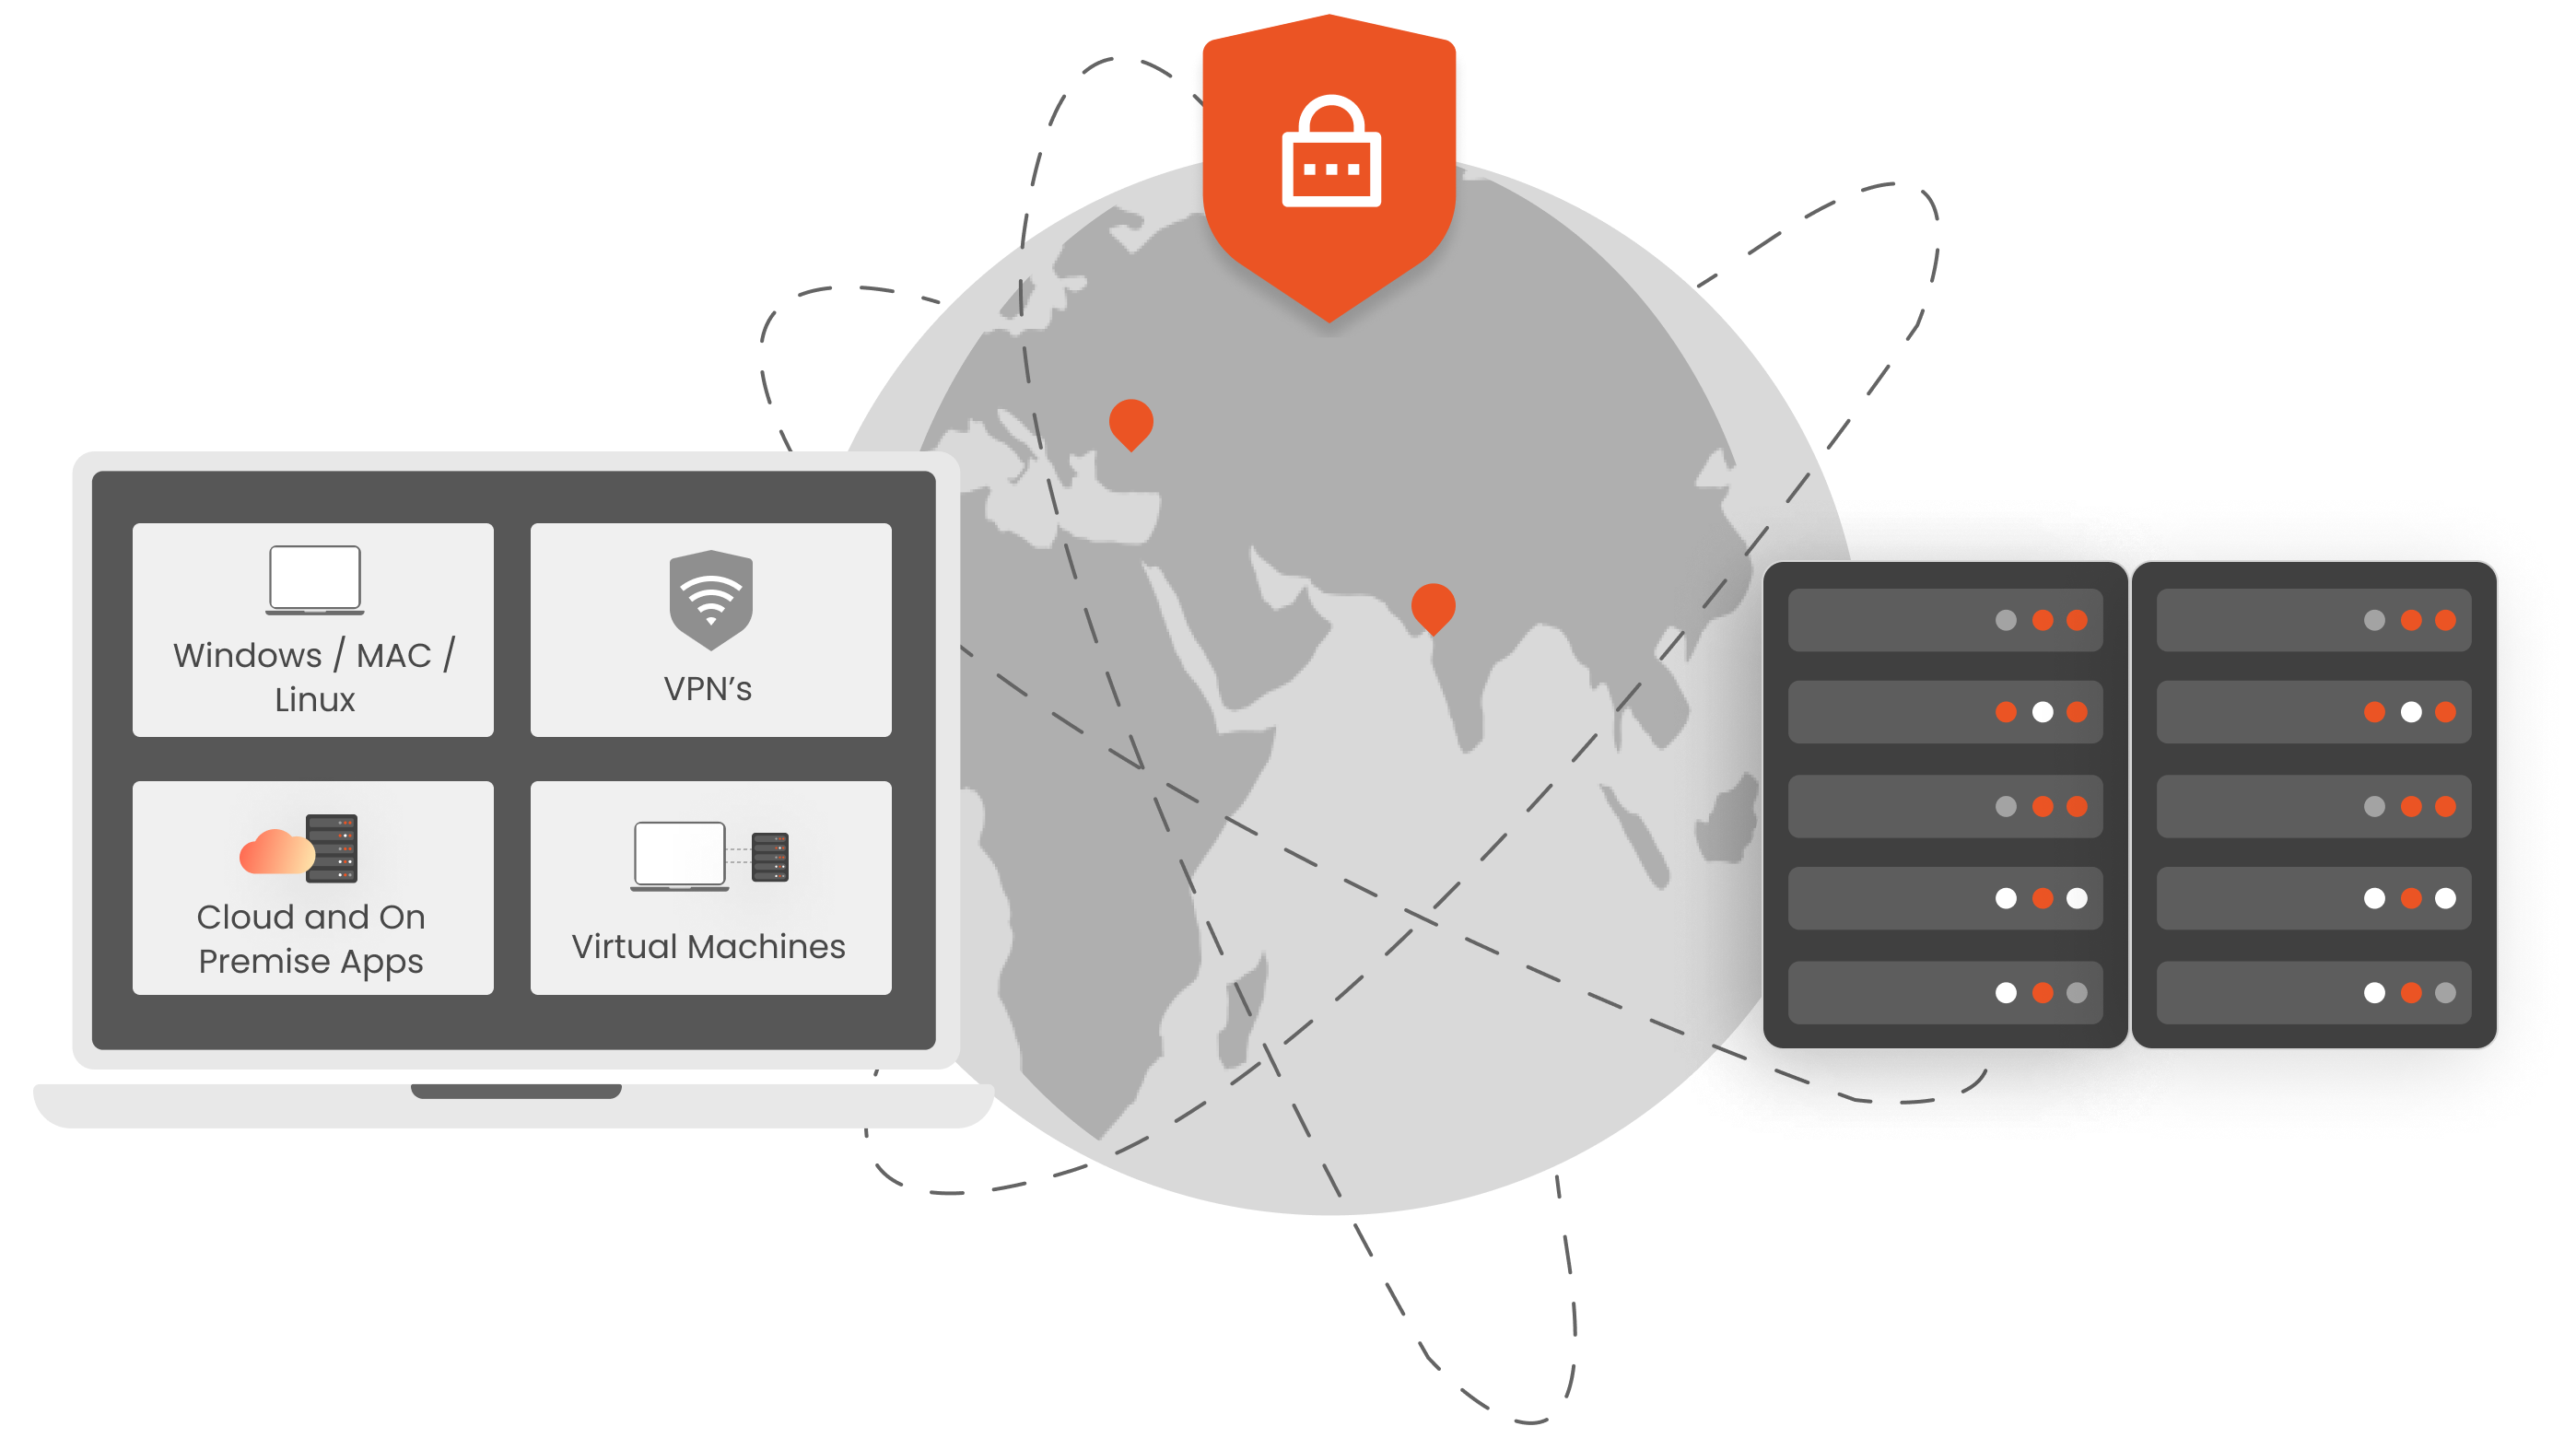
Remote-Mitarbeiter verlassen sich häufig auf Microsoft Remote Desktop Protocol (RDP) von externen Netzwerken aus auf ihre Arbeitsgeräte zuzugreifen, wobei sie häufig nur ein Kennwort zur Authentifizierung verwenden. Integrieren der Multi-Faktor-Authentifizierung (MFA) für die Windows-Anmeldung, RDP-Verbindungen wie RD Gateway und RD Web verstärken die Abwehrmaßnahmen gegen unbefugte Zugriffsversuche erheblich.
Die miniOrange MFA-Lösung verbessert die Sicherheit für den lokalen und Remote-Zugriff über verschiedene Betriebssysteme hinweg, einschließlich Windows, MacOS und Linuxund ist besonders effektiv für die Sicherung von RDP-Logins. Durch die Anforderung zusätzlicher Überprüfungen über Passwörter hinaus, MFA blockiert effektiv Zugriffsversuche nicht autorisierter Benutzer, selbst wenn diese über kompromittierte Kennwortinformationen verfügen.
Sie nutzen möglicherweise das Remote Desktop Protocol (RDP) zur Verwaltung von Servern, Workstations und Ihrer Infrastruktur. Geraten Ihre RDP-Zugangsdaten jedoch in falsche Hände, kann Ihr gesamtes Netzwerk gefährdet sein. Die Implementierung von Remote Desktop MFA für RDP-Verbindungen bietet eine zusätzliche Sicherheitsebene und verhindert den Zugriff von Hackern auf Ihre Systeme.
Unternehmen nutzen Remote Desktop Gateways (RD-Gateways), um den sicheren Fernzugriff auf bestimmte Anwendungen zu ermöglichen. Die Anmeldung über RD-Gateways ist jedoch weiterhin anfällig für Cyberangriffe . Unsere agentenlose Multi-Faktor-Authentifizierung (MFA) für RD-Gateways gewährleistet eine schnelle und reibungslose Bereitstellung, selbst auf Systemen, die nicht in die Domäne eingebunden sind, und bietet so effektiven Schutz vor unberechtigtem Zugriff.
Organisationen nutzen RD Web Access, um Remote-App-Programme zu veröffentlichen. Dadurch können Benutzer Anwendungen über ein Portal anstatt über den vollständigen Desktop starten. Der RD-Webclient ermöglicht dies über einen Browser . Die zusätzliche Multi-Faktor-Authentifizierung (MFA) erhöht die Sicherheit des Remote-App-Zugriffs sowohl über RD Web Access als auch über den Webclient und sichert alle HTML5-basierten Remote-Desktop-Anmeldungen.
Sichern Sie Ihre Remote-Desktop-Dienste mit miniOrange Risikobasierter Authentifizierung oder adaptiver MFA , die den Zugriff anhand von Kontextfaktoren wie IP-Adresse, Gerät, Zeit und Standort einschränkt . Benutzerdefinierte Richtlinien können den Zugriff entweder blockieren oder die MFA nur bei Bedarf anfordern, was die Produktivität steigert und gleichzeitig eine intelligentere Sicherheitsreaktion ermöglicht.

Offline-MFA ermöglicht Benutzern den Zugriff, selbst wenn der Authentifizierungsserver oder das Internet ausgefallen ist. Benutzer können ihre Arbeit effektiv und ohne Unterbrechungen fortsetzen.

Legen Sie benutzerdefinierte MFA-Richtlinien fest, beispielsweise benutzerspezifischen MFA-Zugriff, das Umgehen von MFA für Administratorkonten und das Festlegen einer Zeit für MFA nach der nachfolgenden Anmeldung.

Sichern Sie Ihre Remotedesktopdienste, VPNs und mehr mit einer zentralen Authentifizierungsquelle, die auch andere IDPs wie Active Directory unterstützt.

Benutzer können innerhalb des Unternehmensnetzwerks auf verschiedene Domänensysteme wie Azure AD, Active Directory usw. zugreifen.

Konfigurieren Sie unterschiedliche MFA-Methoden für Maschinen mit allgemeinen Benutzernamen wie „admin“ oder „Administrator“, sowohl in Domänen- als auch in Nicht-Domänenumgebungen.

Stellen Sie das MFA-Modul mithilfe von Gruppenrichtlinien (GPO) auf allen Computern gleichzeitig bereit und beschleunigen Sie so die Bereitstellung auf Systemen, die nicht in die Domäne eingebunden sind.
*Bitte kontaktieren Sie uns , um Mengenrabatte für höhere Nutzerstufen zu erhalten.
„miniOrange hat DBS eine Lösung zur Einschränkung des Zugriffs auf Fortigate VPN mit Multi-Faktor-Authentifizierung (MFA) bereitgestellt. Weil die Organisation die gesamte Einrichtung vor der Offenlegung über das Internet schützen wollte,..."
Schützen Sie alle Active Directory-Anmeldungen mit MFA-Sicherheit. Verhindern Sie unbefugten Zugriff auf alle Server, indem Sie MFA aktivieren.
Aktivieren Sie MFA für Ihre VPN-Verbindungen wie Fortinet, Cisco, SonicWall, PaloAlto usw.
Aktivieren Sie MFA für TACACS/TACACS+-Anmeldungen und alle Ihre Netzwerkgeräte wie Router und Switches.
Verhindern Sie unbefugten Zugriff auf OWA- (Outlook on the Web) und RD-Webverbindungen.
Aktivieren Sie SSO/MFA für alle Office 365-Apps in der Cloud (unterstützt SAML, OAuth, JWT usw.)
Sichern Sie Ihre Virtual Desktop Infrastructure (VDI) (wie Citrix, VMWare usw.) mit einer MFA-Lösung.
Authentifizierungs-Apps werden verwendet, um Einmalkennwort-Token (OTP) basierend auf lokal gespeicherten Schlüsseln oder Geheimnissen zu generieren. Diese Soft-Token ermöglichen es Benutzern, die Zwei-Faktor-Authentifizierung (2FA) selbst dann abzuschließen, wenn das Gerät keine Internetverbindung hat oder der Authentifizierungsserver nicht erreichbar ist.
In diesem Fall kann Ihr Administrator Ihnen über seine Administratorkonsole Zugriff gewähren. Der Administrator kann die Option „Telefon vergessen“ vorübergehend aktivieren. Wenn Sie bereits ein anderes Telefon haben, können Sie den Administrator bitten, Ihre Telefonnummer zurückzusetzen und sich ganz einfach über 2FA anzumelden.
Ja, wir bieten rund um die Uhr Support für alle Probleme, die bei der Nutzung unserer miniOrange-Lösung auftreten können, einschließlich technischem Support durch unsere Entwickler. Sie können priorisierten Support basierend auf dem von Ihnen gewählten Supportplan erhalten.
Windows Server MFA (Multi-Faktor-Authentifizierung) ist eine Sicherheitsmaßnahme, die Benutzer verpflichtet, ihre Identität über mindestens zwei Methoden zu bestätigen, bevor sie Zugriff auf einen Windows Server erhalten. Dies kombiniert typischerweise etwas, das der Benutzer weiß (Passwort), mit etwas, das er besitzt (ein Mobilgerät oder Token), oder etwas, das er ist (biometrische Authentifizierung). Dadurch wird die Sicherheit erhöht, indem das Risiko unberechtigten Zugriffs verringert wird, selbst wenn Passwörter kompromittiert wurden. Klicken Sie hier, um mehr zu erfahren: Windows Server MFA




















































