Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×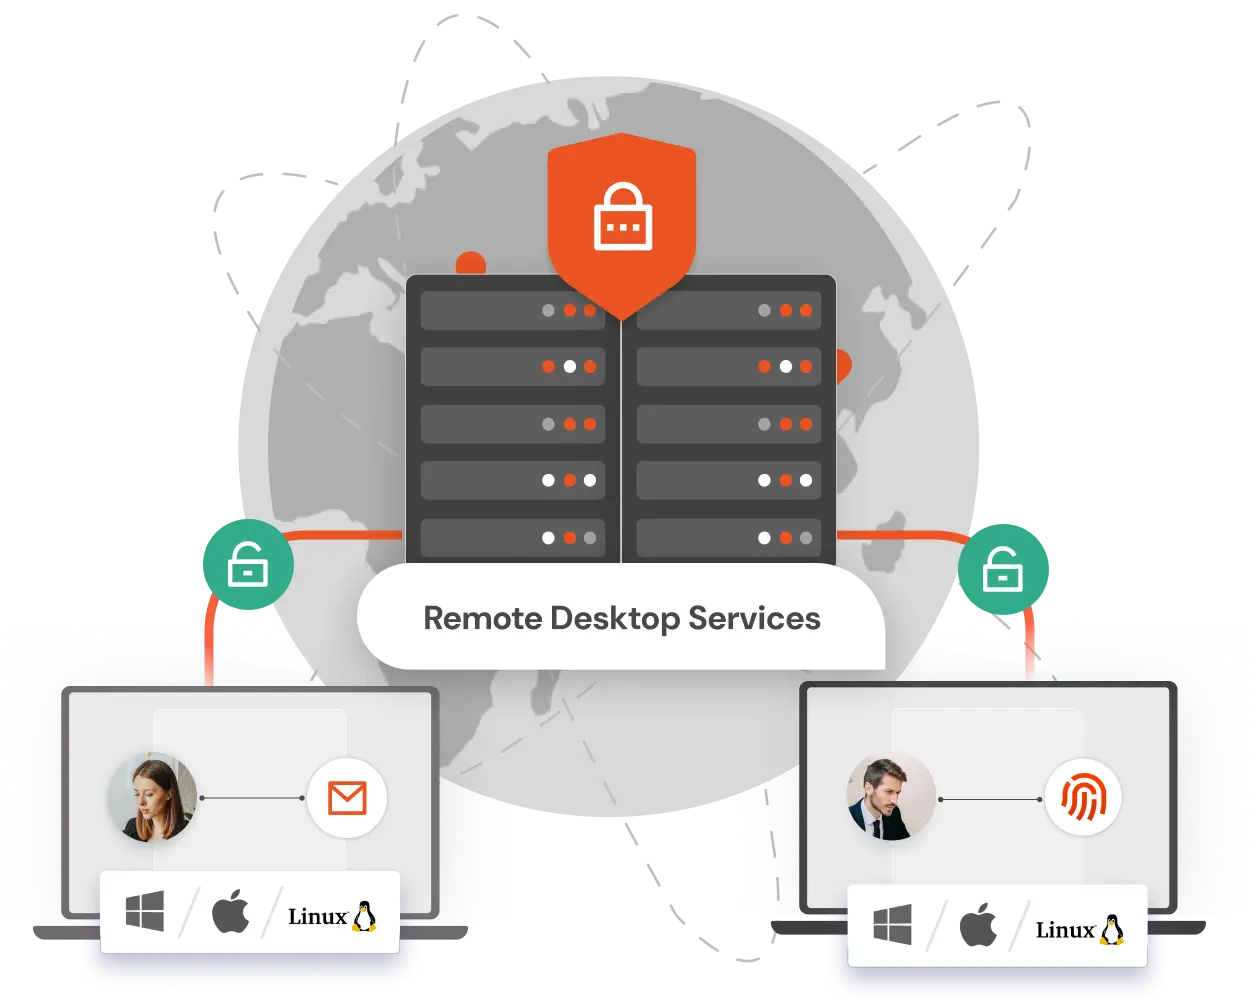
RDS bietet zwar großen Komfort, birgt aber auch Sicherheitsrisiken. Sich ausschließlich auf Benutzernamen und Passwörter zu verlassen, ist nicht mehr sicher, da Cyberkriminelle diese erraten oder stehlen können, um auf kritische Systeme zuzugreifen.
miniOrange MFA bietet Mehr als 15 2FA/MFA-Methoden wie OTP über SMS/E-Mail, Google/Microsoft/miniOrange Authenticator, Hardware-Token und viele mehr, um RDS und alle seine Schlüsselkomponenten zu sichern, darunter RD-Gateway, RD-Webzugriff, RD-Webclient, RD-Verbindungsbroker, RD-Sitzungshost.
miniOrange bietet eine einfache 2FA/MFA-Lösung für Virtual Desktop und Remote Desktop Gateway. Nach der Eingabe Ihrer Anmeldeinformationen authentifiziert ein zweiter Faktor Ihren Zugriff.
Wählen Sie aus Über 15 Methoden, einschließlich OTP per SMS/E-Mail, Google/Microsoft/miniOrange Authenticatorund Hardware-Token, um Ihre Verteidigung gegen Cyber-Bedrohungen zu verbessern.
Die miniOrange RD Webkomponente nutzt RADIUS zur Benutzerauthentifizierung über das lokale Active Directory. Multi-Faktor-Authentifizierung (MFA) erhöht die Sicherheit durch zusätzliche Verifizierung neben den Anmeldeinformationen. miniOrange MFA für RD Gateway ist agentenlos und ermöglicht so die einfache Bereitstellung auf Systemen ohne Domäne . Es unterstützt 2FA/MFA-Methoden wie Push-Benachrichtigungen und E-Mail-/SMS-Links.
miniOrange unterstützt alle aktuellen HTML5-basierten RD-Webclients und ermöglicht so die Multi-Faktor-Authentifizierung (MFA) für den Fernzugriff. Über die Self-Service-Konsole können Benutzer registriert und die MFA eingerichtet werden. Entsprechend den Anforderungen Ihres Unternehmens lassen sich zudem benutzerdefinierte Gruppen und Richtlinien für die RDS-MFA konfigurieren . Die miniOrange-MFA-Sicherheit schützt darüber hinaus den Zugriff auf RemoteApp-Programme, die über RD-Webzugriff und Webclient gehostet werden.
Die Multi-Faktor-Authentifizierung (MFA) für das Remote Desktop Protocol (RDP) ist eine wichtige Sicherheitsmaßnahme für den Fernzugriff auf Windows-Systeme und -Server . Sie umfasst die Konfiguration der MFA, deren Integration in den RDP-Server und die Festlegung von Authentifizierungsrichtlinien. Beim Verbindungsaufbau über RDP werden Benutzer zur Eingabe ihres Benutzernamens und Passworts aufgefordert (diese können AD- oder Azure AD-Anmeldeinformationen sein).
*Bitte kontaktieren Sie uns , um Mengenrabatte für höhere Nutzerstufen zu erhalten.

Benutzer können sich über Apps authentifizieren, ohne einen Server und ohne Internet zu benötigen, indem sie die Offline-MFA verwenden. Ideal für Organisationen, die den Internetzugang aus Sicherheitsgründen einschränken.

Legen Sie maßgeschneiderte MFA-Richtlinien für RDP, RD Gateway und RD Web fest. Administratoren können MFA für bestimmte Benutzer oder Situationen zulassen oder umgehen und so die Flexibilität erhöhen.

Ermöglichen Sie Benutzern den sicheren Zugriff auf Systeme in vertrauenswürdigen Domänen wie Azure AD und verbessern Sie so den Komfort und die Produktivität im gesamten Unternehmen.

Konfigurieren Sie unterschiedliche MFA-Methoden für Maschinen mit allgemeinen Benutzernamen wie „admin“ oder „Administrator“, sowohl in Domänen- als auch in Nicht-Domänenumgebungen.

Reduzieren Sie Helpdesk-Anrufe, indem Sie Benutzern die Möglichkeit geben, Passwörter über ein Self-Service-Portal zurückzusetzen. Dies verbessert das Benutzererlebnis und verringert die Abhängigkeit vom Support.

Stellen Sie das MFA-Modul mithilfe von Gruppenrichtlinien (GPO) auf allen Computern gleichzeitig bereit und beschleunigen Sie so die Bereitstellung auf Systemen, die nicht in die Domäne eingebunden sind.
„miniOrange hat DBS eine Lösung zur Einschränkung des Zugriffs auf Fortigate VPN mit Multi-Faktor-Authentifizierung (MFA) bereitgestellt. Weil die Organisation die gesamte Einrichtung vor der Offenlegung über das Internet schützen wollte,..."
Schützen Sie alle Active Directory-Anmeldungen mit MFA-Sicherheit. Verhindern Sie unbefugten Zugriff auf alle Server, indem Sie MFA aktivieren.
Aktivieren Sie MFA für Ihre VPN-Verbindungen wie Fortinet, Cisco, SonicWall, PaloAlto usw.
Aktivieren Sie MFA für TACACS/TACACS+-Anmeldungen und alle Ihre Netzwerkgeräte wie Router und Switches.
Verhindern Sie unbefugten Zugriff auf OWA- (Outlook on the Web) und RD-Webverbindungen.
Aktivieren Sie SSO/MFA für alle Office 365-Apps in der Cloud (unterstützt SAML, OAuth, JWT usw.)
Sichern Sie Ihre Virtual Desktop Infrastructure (VDI) (wie Citrix, VMWare usw.) mit einer MFA-Lösung.




















































