Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
x
Selbstgehostetes SSO ist ein Authentifizierungsmodell, bei dem Unternehmen ihre eigene Single-Sign-On-Infrastruktur bereitstellen und verwalten, anstatt auf einen externen Identitätsanbieter zurückzugreifen. Benutzer melden sich einmal an und erhalten Zugriff auf alle autorisierten Anwendungen, ohne mehrere Anmeldeinformationen verwalten zu müssen.
Im Gegensatz zu Cloud-basierten Bereitstellungen werden Authentifizierungsanfragen im Rechenzentrum, der privaten Cloud oder der Hybridumgebung des Unternehmens verarbeitet. Dieser Ansatz ermöglicht es Unternehmen, bestehende Verzeichnisse zu integrieren, Legacy-Systeme zu unterstützen und die Authentifizierung an interne IT-Anforderungen anzupassen.

Bieten Sie Ihren Mitarbeitern ein einheitliches Anmeldeerlebnis für Cloud-Plattformen, interne Anwendungen, VPNs und Legacy-Systeme, die traditionell in getrennten Umgebungen betrieben werden.

Bereitstellung von Authentifizierungsdiensten in privaten Clouds, Rechenzentren, hybriden Infrastrukturen und Air-Gap-Netzwerken ohne Änderung bestehender Arbeitsabläufe.

Erweitern Sie die Authentifizierung auf Anwendungen, die Active Directory , LDAP , Datenbanken und benutzerdefinierte Repositories nutzen, ohne die Benutzer auf eine neue Plattform migrieren zu müssen.

Bereitstellung von Authentifizierungsdiensten in Umgebungen mit strengen Anforderungen an Residenzpflicht, Netzwerkisolation und Betrieb.

Vermeiden Sie Passwortmüdigkeit und mehrfache Anmeldeaufforderungen durch eine zentrale Authentifizierung im gesamten Unternehmen.

Schaffen Sie einheitliche Authentifizierungsrichtlinien und Benutzererlebnisse über Abteilungen, Teams und Geschäftsbereiche hinweg.
Authentifizierung
Unterstützung von Single Sign-On , passwortloser Anmeldung, Multi-Faktor-Authentifizierung und adaptiver Authentifizierung, um ein sicheres und nahtloses Anmeldeerlebnis für alle Unternehmensanwendungen zu gewährleisten.
Identitätsintegration
Integration mit Active Directory, LDAP, Azure AD, SQL-Datenbanken und benutzerdefinierten Benutzerverzeichnissen zur Zentralisierung der Authentifizierung ohne Ersatz bestehender Identitätssysteme.
Sicherheitskontrollen
Konfigurieren Sie Sitzungsrichtlinien, bedingten Zugriff, Gerätevertrauen und risikobasierte Authentifizierung , um Benutzer zu verifizieren und sensible Ressourcen zu schützen.
Verwaltung
Verwalten Sie Benutzer, Rollen, Berechtigungen, Audit-Protokolle und Lebenszyklus-Workflows über eine zentrale Administrationskonsole.
Hochverfügbarkeit
Gewährleisten Sie eine unterbrechungsfreie Authentifizierung durch Lastausgleich, Failover-Mechanismen, Disaster-Recovery-Funktionen und Multi-Node-Bereitstellungen.
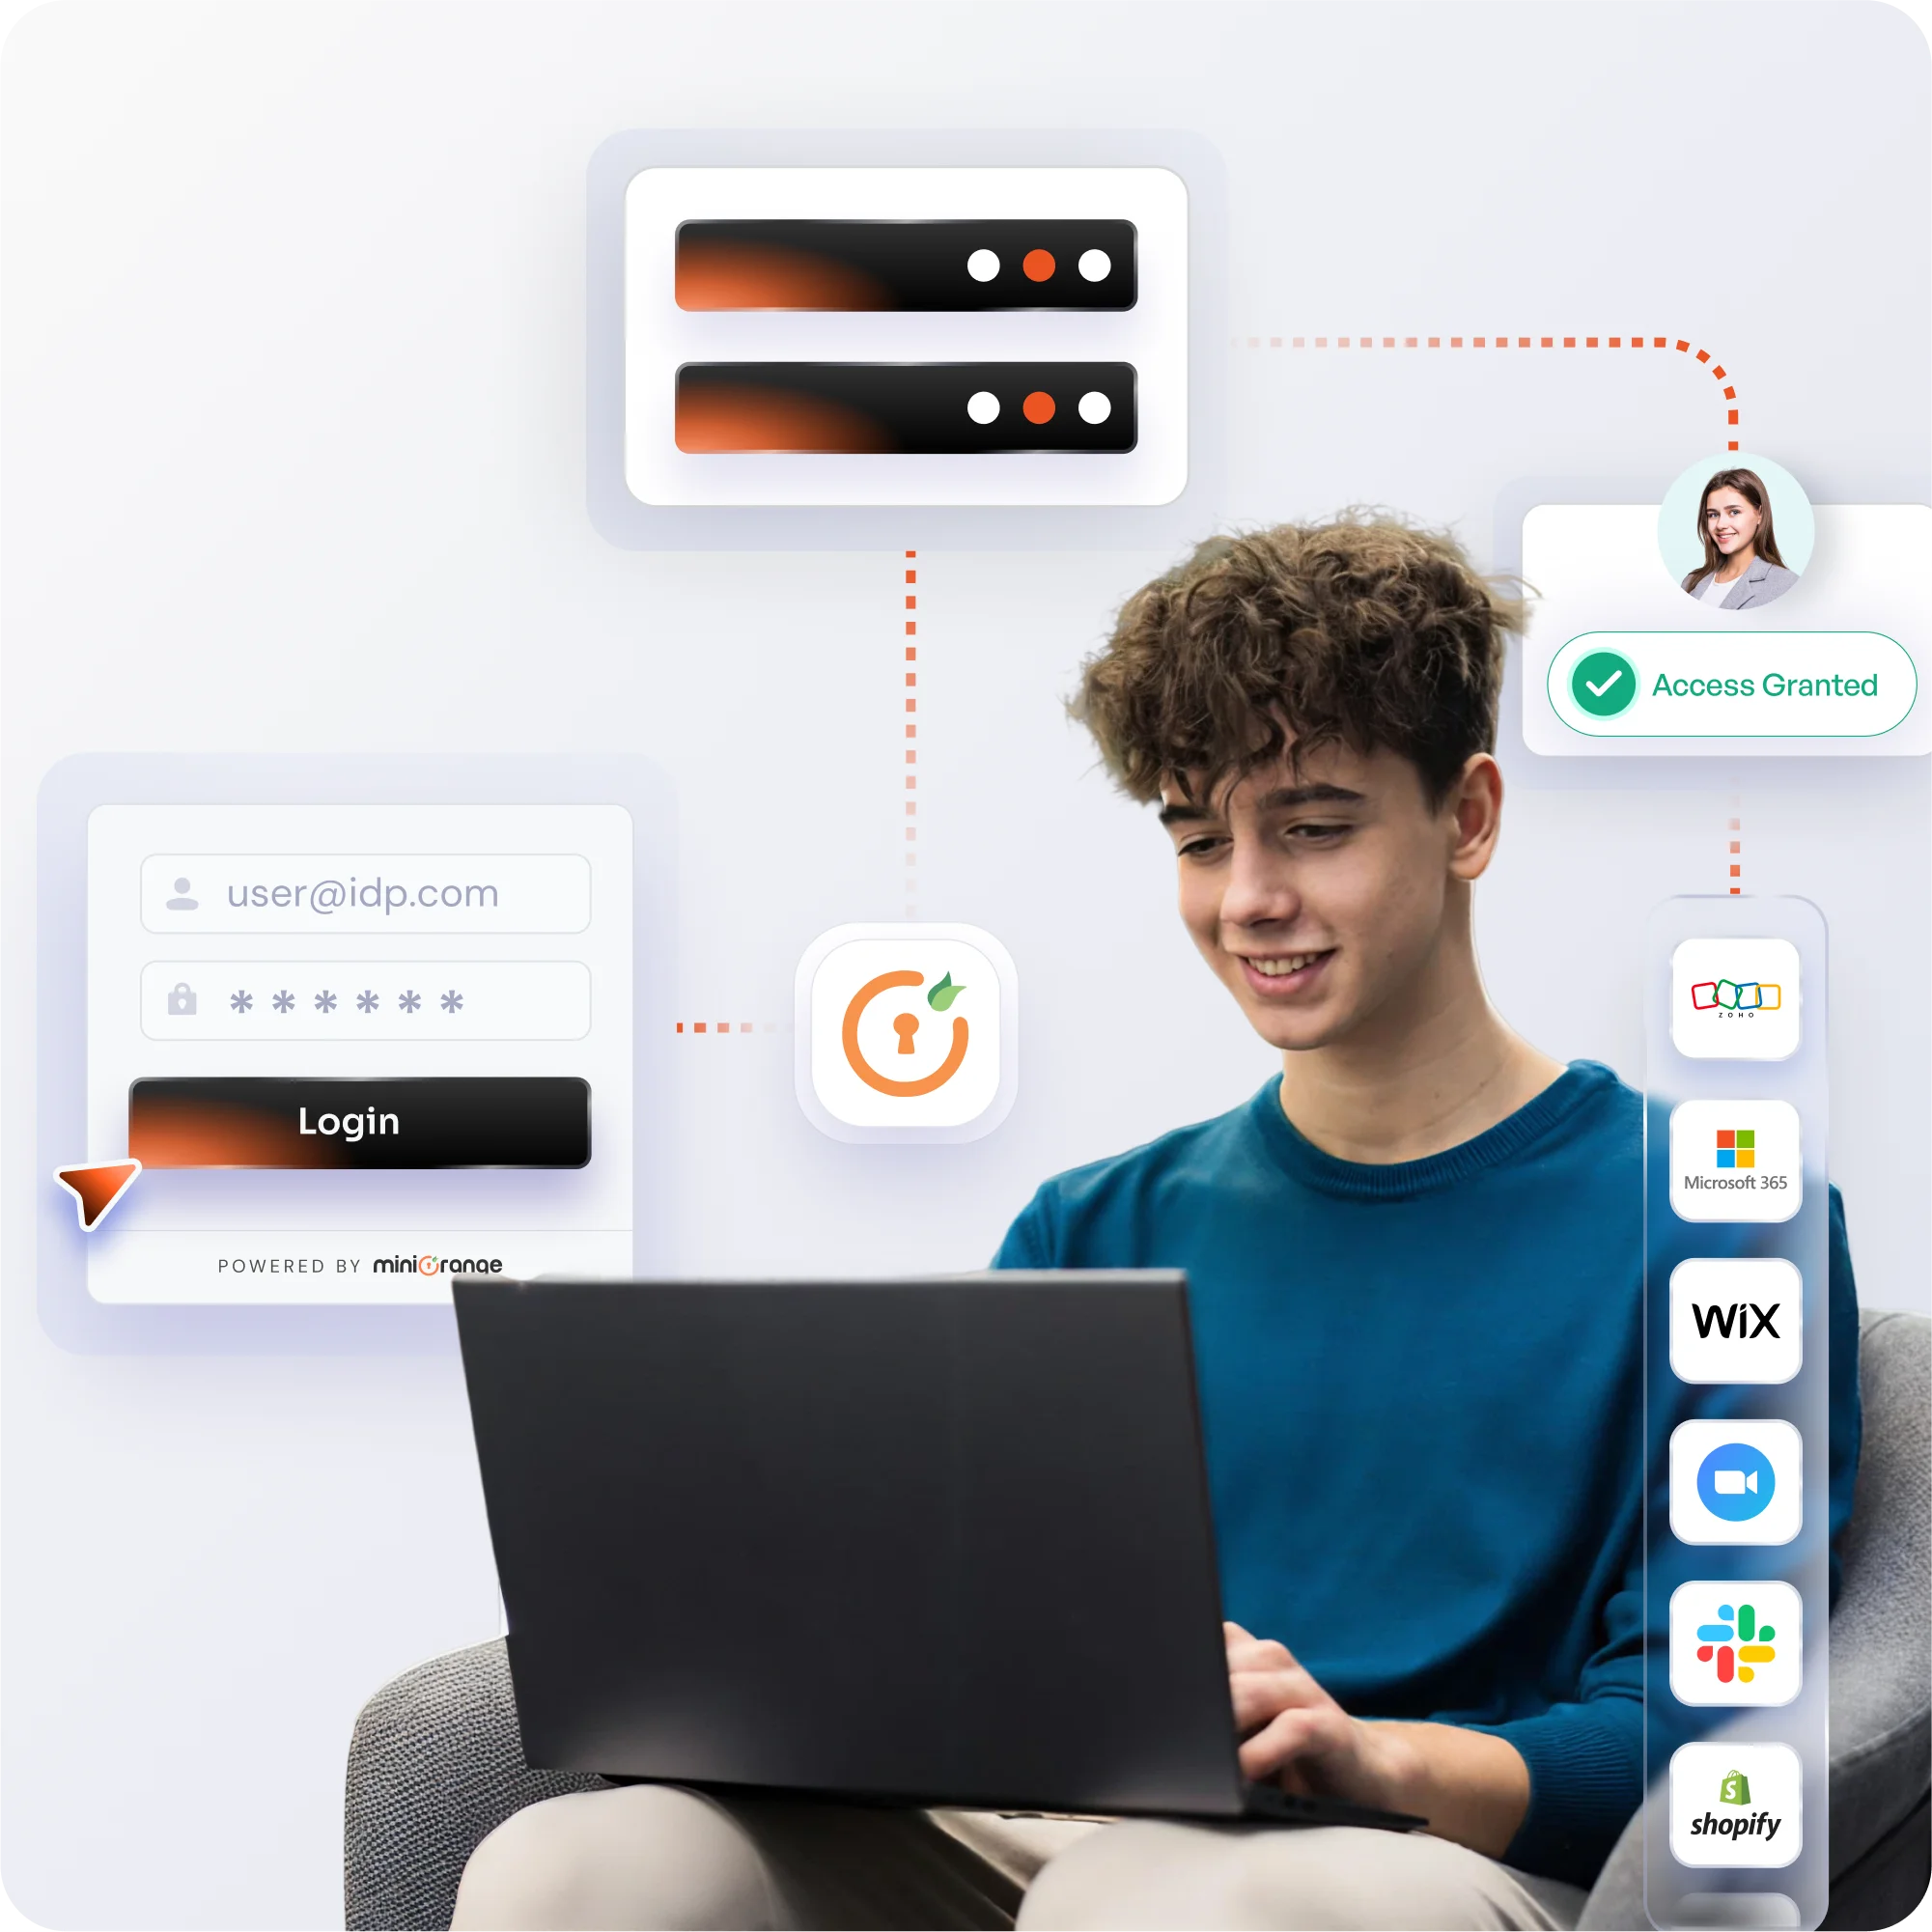
Ein Benutzer versucht, auf eine Unternehmensanwendung zuzugreifen, unabhängig davon, ob diese lokal oder in der Cloud gehostet wird.
Wenn Organisationen eine Authentifizierung benötigen, die mit der bestehenden Infrastruktur kompatibel ist, Legacy-Systeme unterstützt und Flexibilität bei der Bereitstellung bietet, bietet selbstgehostetes SSO eine größere operative Kontrolle als cloudbasierte Alternativen.
Vergleichen
Selbstgehostetes SSO
Cloudbasiertes SSO
Intern verwaltet
Wird vom Anbieter verwaltet
Private Cloud oder On-Premises
Anbieter-Cloud
Im Besitz der Organisation
Vom Lieferanten verwaltet
Umfassendem
Begrenzt
Hoch
Moderat
Kundengesteuert
vom Anbieter gesteuert
Interne Teams
Verkäufer
Infrastrukturabhängig
Elastische Skalierung
Optional
Erforderlich
Kundendefiniert
vom Anbieter definiert
miniOrange lässt sich je nach Ihren Infrastrukturanforderungen auf virtuellen Maschinen, Bare-Metal-Servern, Kubernetes-Clustern, privaten Clouds oder Hybridumgebungen bereitstellen.
Verbinden Sie mehr als 6,000 Anwendungen über SAML, OAuth, OpenID Connect, LDAP, RADIUS und andere branchenübliche Protokolle.
Unterstützung von Hochverfügbarkeit, Lastausgleich, Failover und Multi-Node-Bereitstellungen, die für große Organisationen und unternehmenskritische Umgebungen konzipiert sind.
Verschieben Sie Benutzer, Anwendungen und Authentifizierungsrichtlinien aus bestehenden IAM Lösungen ohne Beeinträchtigung des Geschäftsbetriebs.
Beide Bereitstellungsmodelle können bei korrekter Konfiguration sicher sein. Selbstgehostetes SSO bietet Unternehmen jedoch mehr Kontrolle über die Authentifizierungsinfrastruktur, Sicherheitsrichtlinien und Datenspeicherung und ist daher die bevorzugte Wahl für stark regulierte Umgebungen.
Ja. miniOrange Self-Hosted SSO integriert sich mit Active Directory, LDAP, Azure AD, SQL-Datenbanken und benutzerdefinierten Benutzerrepositorys, um die Authentifizierung zu zentralisieren.
Ja. miniOrange unterstützt die Bereitstellung auf Kubernetes-Clustern, virtuellen Maschinen, Bare-Metal-Servern, privaten Clouds und hybriden Infrastrukturen.
miniOrange unterstützt SAML 2.0, OAuth 2.0, OpenID Connect, LDAP, RADIUS und andere branchenübliche Authentifizierungsprotokolle.
Ja. Der selbstgehostete miniOrange SSO-Server kann mithilfe von standardbasierten Protokollen, Konnektoren und Agenten in ältere, kundenspezifische und moderne Anwendungen integriert werden.