Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Wir verstehen, dass die Entwicklung einer individuellen App aufwendig ist; die Integration von SSO-Sicherheit sollte es jedoch nicht sein. Ein SSO- Zugriffsgateway ist die notwendige Schnittstelle zwischen Ihrem bestehenden Identitätsanbieter (IdP) und Anwendungen, die gängige App-Protokolle wie SAML , OAuth , LDAP oder OIDC nicht unterstützen . Mit miniOrange profitieren Ihre Benutzer von nahtlosem Single Sign-On für Cloud-, On-Premise- und Drittanbieter-Apps.
Anmeldeerlebnis über ein einziges, nahtloses Dashboard für alle Benutzer
Es sind keine Benutzermigrationen zu einem Identitätsanbieter, keine Codierungs- oder App-Änderungen erforderlich.
Funktioniert mit jedem IdP (Okta, Azure AD, Ping, miniOrange usw.).
Das miniOrange Access Gateway fungiert als sichere Zugriffsschicht vor Ihren Anwendungen. Es verifiziert Benutzeridentitäten, verwaltet Sitzungen und wendet Zugriffsrichtlinien für Ihre Cloud- und On-Premise-Anwendungen an, ohne dass Codeänderungen erforderlich sind. Über einen sicheren Reverse-Proxy erweitert es Legacy- und kundenspezifische Anwendungen um Single Sign-On (SSO), Multi-Faktor-Authentifizierung (MFA) und konsistente Sicherheitskontrollen.
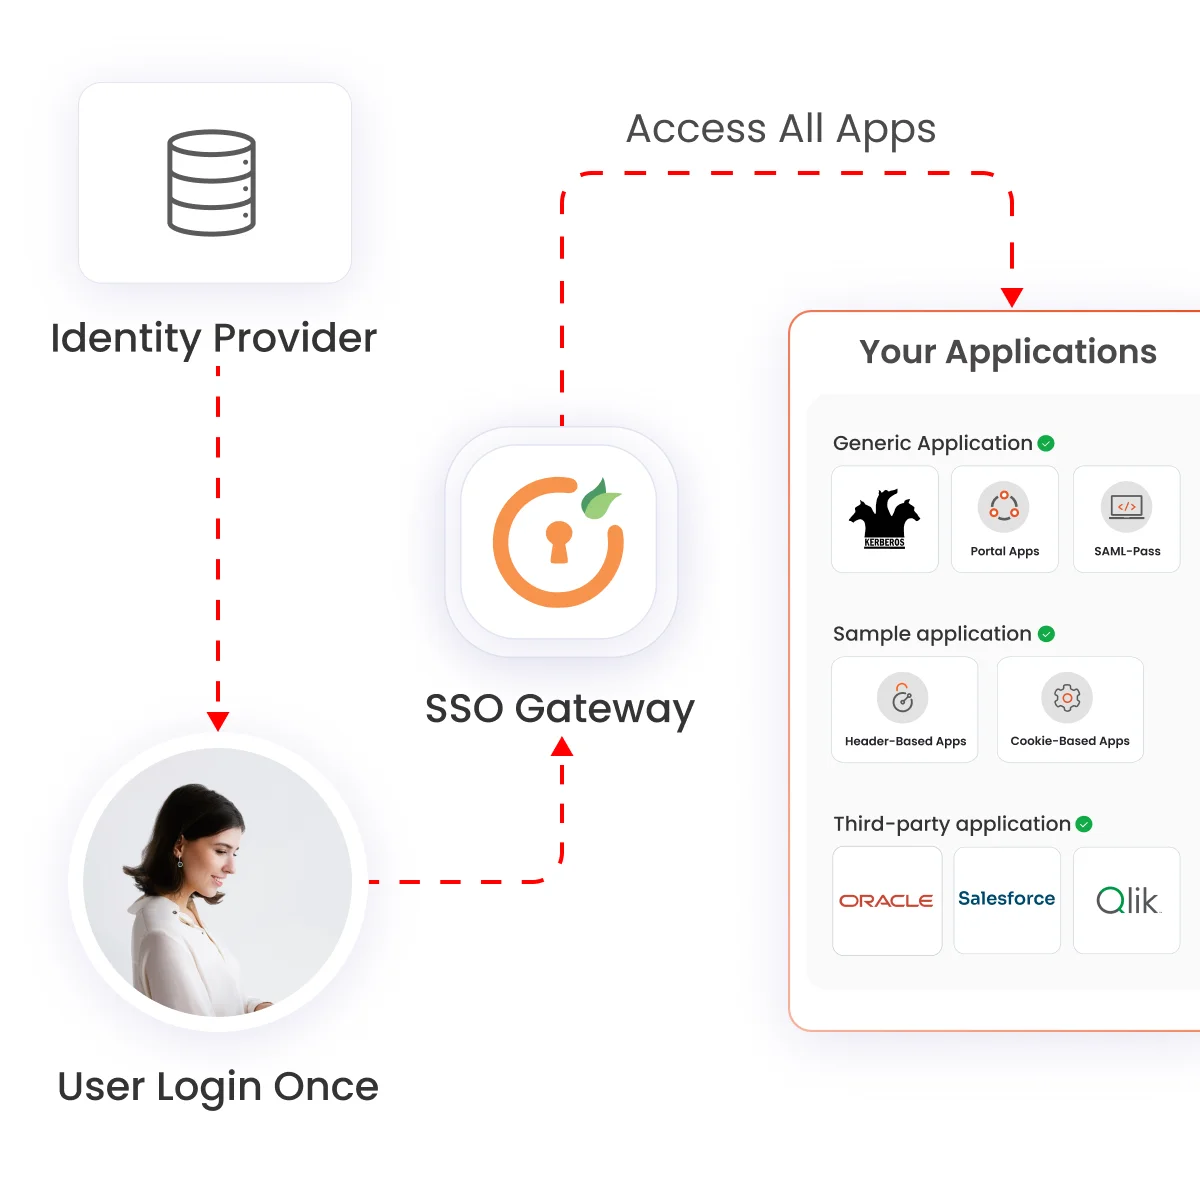
Schritt 1: Der Benutzer versucht, eine Anwendung zu öffnen, und das SSO-Gateway fängt die Anfrage ab.
Schritt 2: Das Gateway fordert Anmeldeinformationen an und überprüft diese mithilfe Ihres Identitätsanbieters oder Benutzerverzeichnisses. Bei Bedarf wird eine Multi-Faktor-Authentifizierung (MFA) durchgeführt.
Schritt 3: Nach erfolgreicher Verifizierung erstellt das Gateway eine SSO-Sitzung, sodass der Benutzer die Anmeldeinformationen für andere Anwendungen nicht erneut eingeben muss.
Schritt 4: Die Anfrage wird zusammen mit der authentifizierten Sitzung an die Zielanwendung weitergeleitet.
Schritt 5: Solange die Sitzung gültig ist, kann der Benutzer zwischen verbundenen Anwendungen wechseln, ohne sich erneut anmelden zu müssen.
Übernehmen Sie die Kontrolle über die Sicherheit Ihrer Legacy-Anwendungen mit unserem funktionsreichen SSO-Gateway. Jetzt zugreifen!
Funktionen der Enterprise-Klasse für hybride Umgebungen

Übersetzen Sie moderne SSO-Lösungen für ältere, kundenspezifische oder interne Anwendungen, die OAuth2 unterstützen, um Ihren Benutzern ein besseres Anmeldeerlebnis zu bieten.

Apps lassen sich innerhalb von Minuten in SSO integrieren, ohne dass Änderungen an der App oder Unterbrechungen des Arbeitsablaufs erforderlich sind.

Eine zusätzliche Authentifizierungsstufe und/oder dynamische Richtlinien werden mithilfe einer adaptiven Richtlinie auf Basis der Benutzeraktivität/des Risikos durchgesetzt.

Kann mit jedem IdP, wie z. B. Azure AD, Okta, Ping usw., integriert werden, um maximale Flexibilität zu gewährleisten.

Unterstützt den sicheren Betrieb in On-Premise-, Cloud- und Hybridumgebungen; unterstützt hohe Verfügbarkeit und Skalierbarkeit.

Bietet einen zentralen Ort zur Verwaltung von Richtlinien in Bezug auf Authentifizierung, Autorisierung und Sitzungen für alle Unternehmensanwendungen.
Das miniOrange SSO Gateway bietet eine zusätzliche Sicherheitsebene für Ihre Legacy-Anwendungen durch einfach zu implementierende Optionen, die sowohl für Cloud- als auch für On-Premise-Umgebungen geeignet sind.
Entdecken Sie den Integrationskatalog der miniOrange-App



Mit miniOrange wird Identitätssicherheit für Legacy-Anwendungen ganz einfach.
Capability |
miniOrange SSO-Gateway |
Traditionelle SSO-Gateways |
| Unterstützt Protokolle wie SAML, OAuth und OIDC. | ||
| Integrierte Multi-Faktor-Authentifizierung und adaptiver Zugriff | - | |
| Agentenlose Einrichtung | ||
| Zentralisierte Richtlinienverwaltung | - | |
| Kostengünstig und skalierbar | - | |
| Sicherheit und Compliance |
x
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com oder kontaktieren Sie uns.





















































