Versteckter Finanzzugang
Unterschiedliche Zugriffsmodelle in Kernbankensystemen, Zahlungssystemen und ERP-Systemen erschweren die Nachverfolgung sensibler Berechtigungen.
Brauchen Sie Hilfe? Wir sind hier!

Search Results:
×
Identity Governance and Administration (IGA) hilft Banken, Kreditgenossenschaften, NBFCs, Versicherern und Fintechs dabei zu kontrollieren, wer Zugang zu kritischen Systemen erhält, worauf diese Zugriffe erfolgen und wann sich dieser Zugang ändern oder enden sollte.
Für Finanzinstitute bietet IGA eine Zugriffssteuerung für Kernbankensysteme, Zahlungsplattformen, ERP-Systeme, Cloud-Anwendungen und Finanzdaten. Es unterstützt das JML-Lebenszyklusmanagement, das Prinzip der minimalen Berechtigungen, SoD (SoD – Statement of Done), Zugriffszertifizierungen und Prüfnachweise für SOX, PCI DSS, GLBA, RBI-Richtlinien, IRDAI und weitere Anforderungen.
Komplexe Finanzumgebungen erschweren es, Berechtigungen korrekt zu halten, Zugriffe konsequent zu überprüfen und riskante Kombinationen systemübergreifend zu identifizieren.
Unterschiedliche Zugriffsmodelle in Kernbankensystemen, Zahlungssystemen und ERP-Systemen erschweren die Nachverfolgung sensibler Berechtigungen.
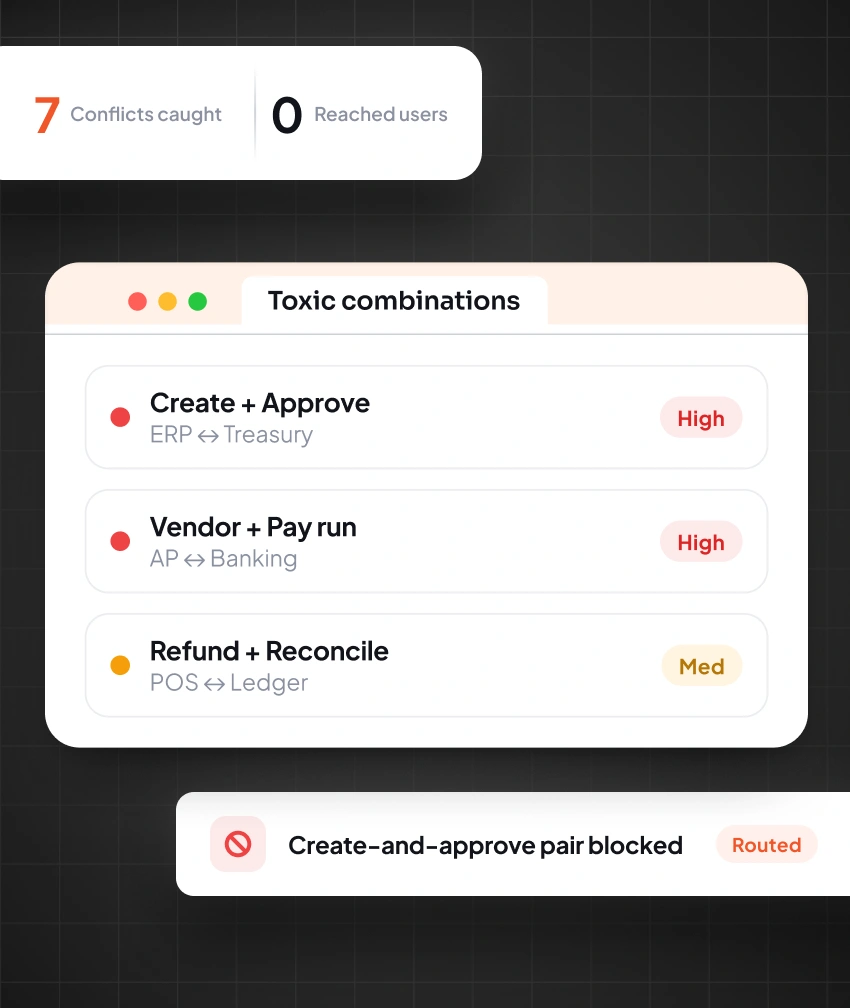
Ein Benutzer kann eine Überweisung initiieren und genehmigen, wodurch eine gefährliche Zugriffskombination entsteht, die einer Person die Kontrolle über beide Schritte gibt.
Tabellenkalkulationsbasierte Prüfungen erschweren die Verwaltung und konsistente Dokumentation wiederkehrender SOX- und PCI-DSS-Compliance-Prozesse.
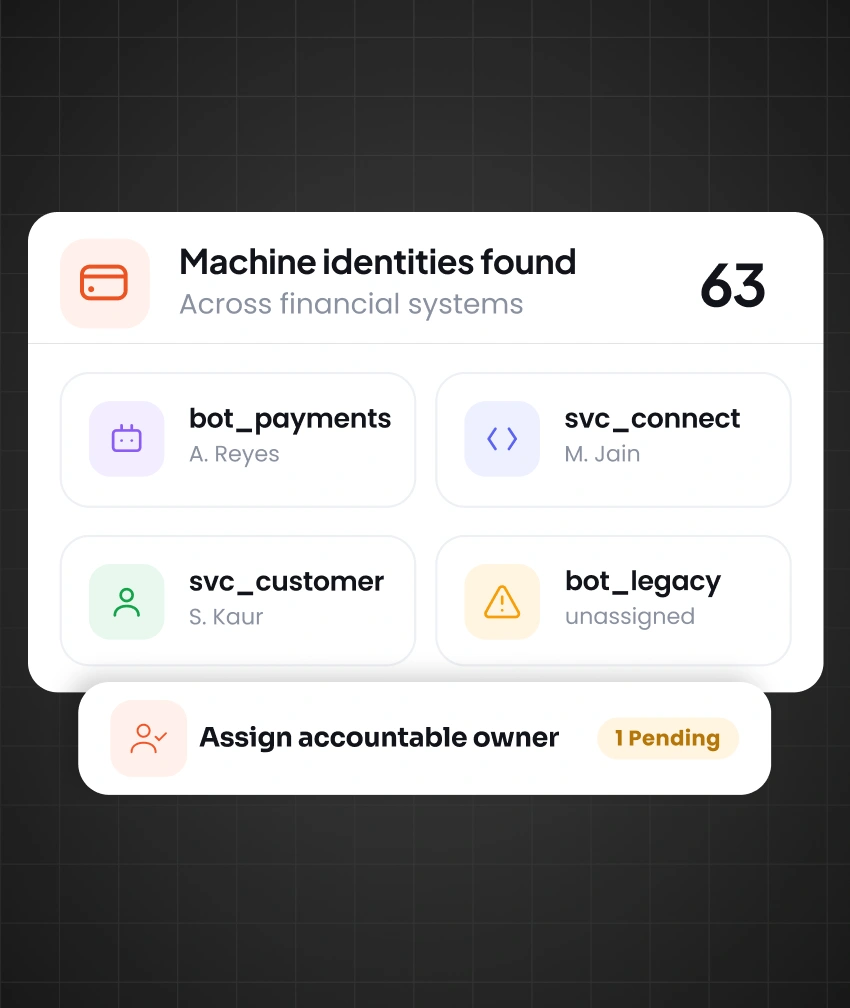
RPA-Bots und Servicekonten können Geld- oder Karteninhaberdaten ohne klare Eigentumsverhältnisse, regelmäßige Überprüfung oder Zertifizierung verarbeiten.
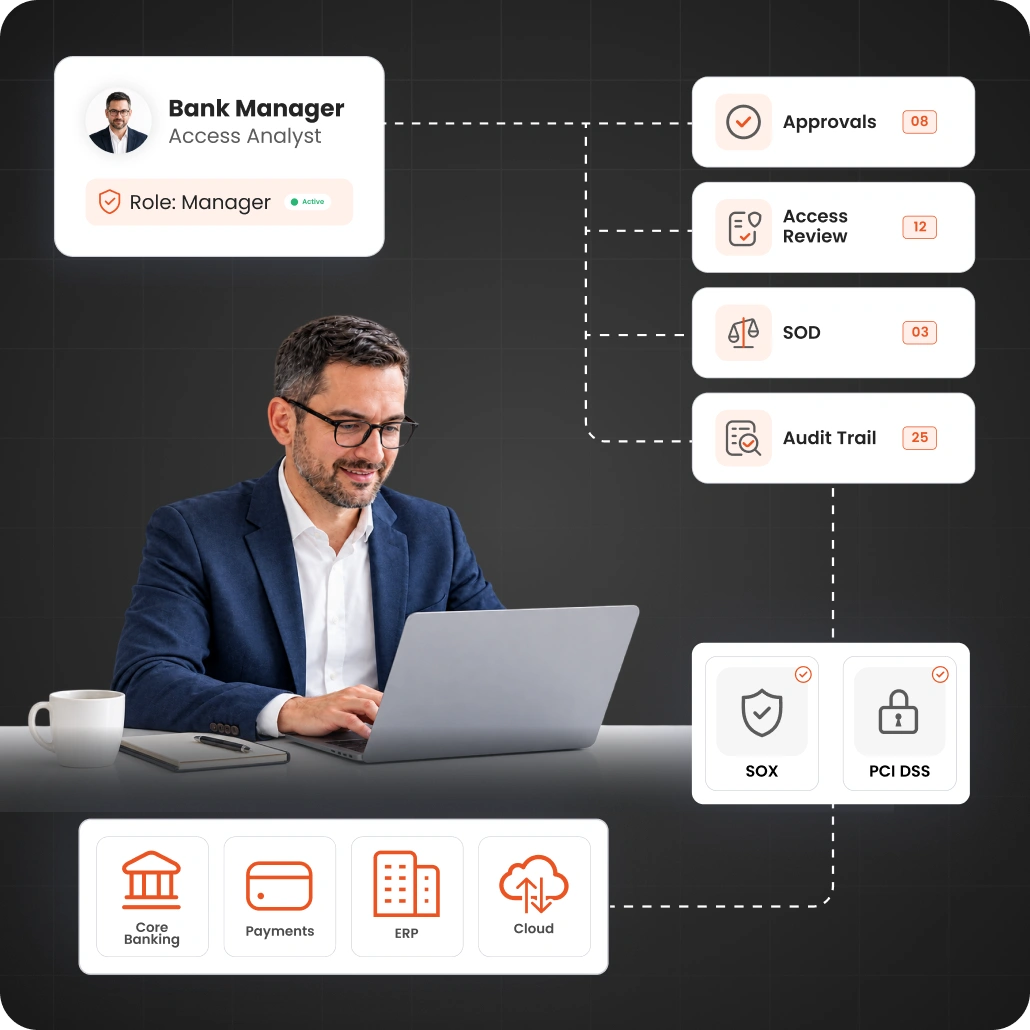
Verwalten Sie den Zugriff während des gesamten Mitarbeiterlebenszyklus, kontrollieren Sie finanzielle Berechtigungen, regeln Sie externe und maschinelle Identitäten und bewahren Sie Nachweise für Compliance-Prüfungen auf.

Automatisieren Sie die Arbeitsabläufe für Eintritt, Versetzung und Austritt, sodass sich die Zugriffsrechte bei jedem Ereignis im Mitarbeiterlebenszyklus ändern.

Bieten Sie den Mitarbeitern eine geführte Möglichkeit, Zugriffsrechte anzufordern, und den Managern eine schnelle, richtlinienkonforme Möglichkeit, diese zu genehmigen.

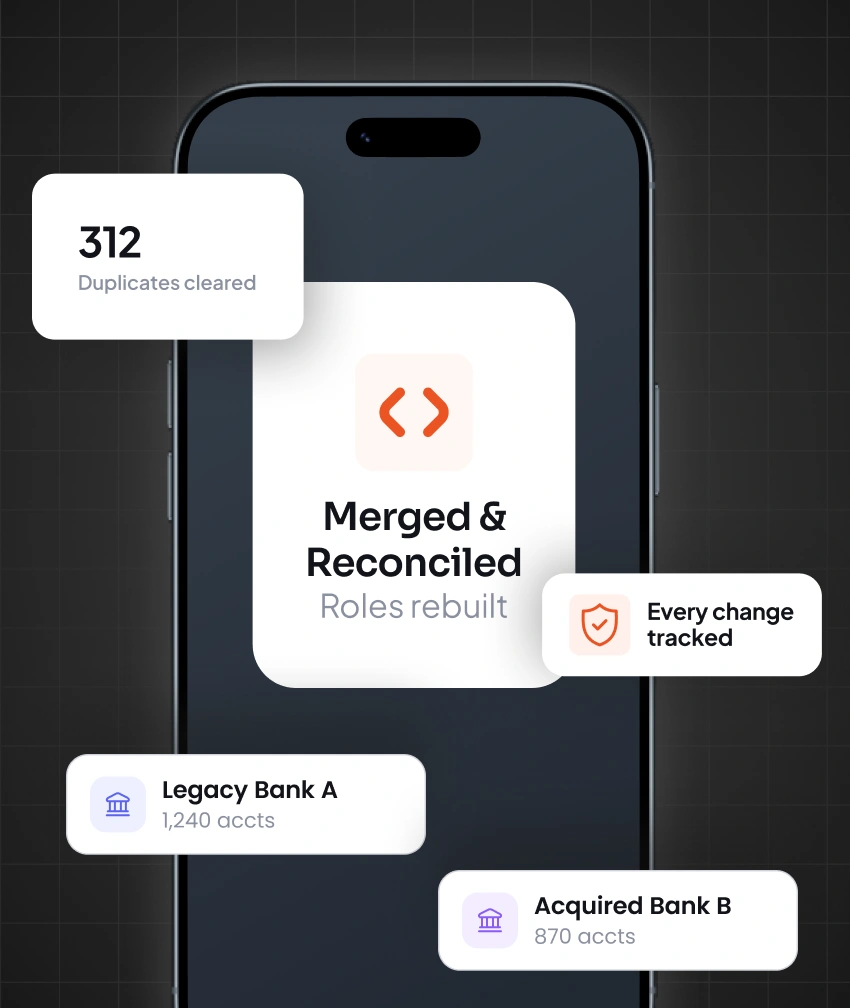
Finden Sie inaktive, doppelte und aufgegebene Konten aus Unternehmensverkäufen und Fusionen und schalten Sie diese ab, bevor eine Prüfung erfolgt.

Unvereinbare Aufgaben müssen getrennt werden, damit niemand gleichzeitig eine Zahlung einziehen und freigeben kann.

Führen Sie regelmäßige Überprüfungen durch, die die richtigen Verantwortlichen erreichen, und holen Sie für jeden Prüfzyklus die Genehmigung ein.

Verwalten Sie Servicekonten, RPA-Bots, APIs und Systemidentitäten, die Zahlungen verarbeiten oder auf Kunden-/Karteninhaberdaten zugreifen.

Priorisieren Sie Zugriffsrisiken anhand von Identitätstyp, Berechtigungen, Anwendungssensibilität und regulatorischer Relevanz.

Administratorrechte sollten nur bei Bedarf gewährt, regelmäßig überprüft und sofort wieder entzogen werden, sobald der Grund dafür entfällt.

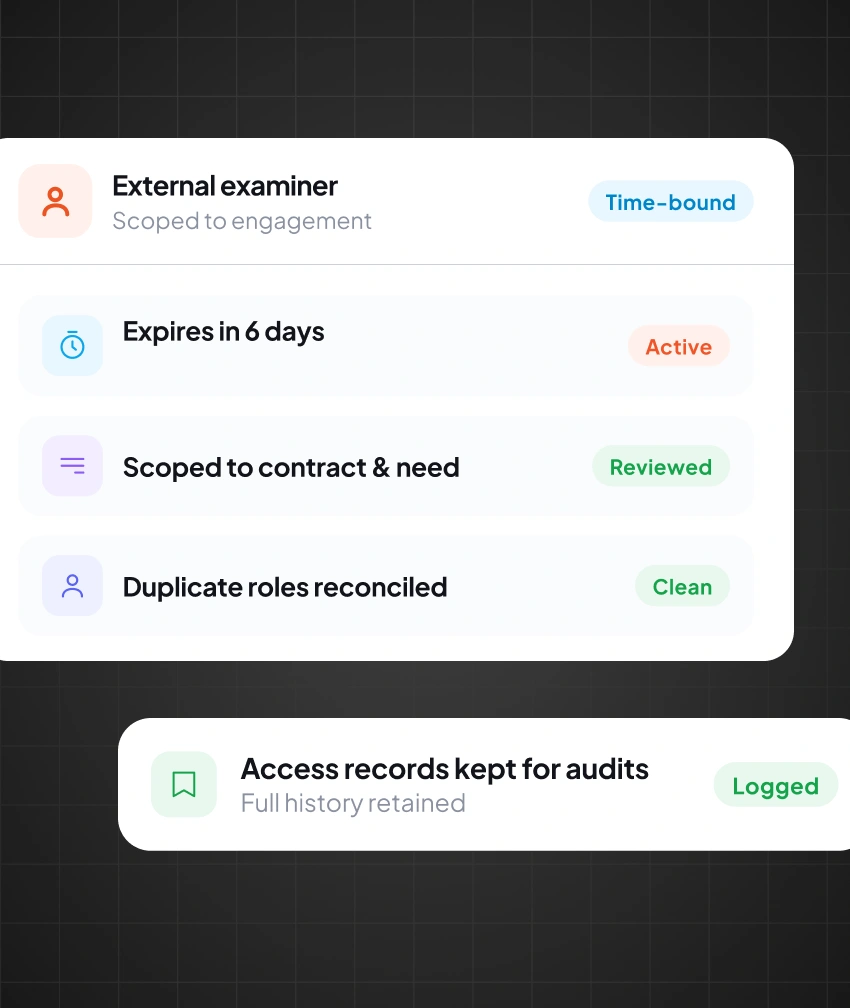
Gewähren Sie Lieferanten, Auftragnehmern, Prüfern und Verarbeitern genehmigte, zweckgebundene und zeitlich begrenzte Zugriffsrechte anstelle von permanenten Zugangsdaten.
miniOrange IGA verbindet Identitäten, Konten, Rollen, Berechtigungen, Richtlinien und Prüfprozesse in Ihrer gesamten Finanzumgebung.

Finden Sie Benutzer, Konten, Berechtigungen, Anwendungen und Eigentümerstrukturen in Kernbankensystemen, ERP-Systemen, Zahlungssystemen und Cloud-Systemen.

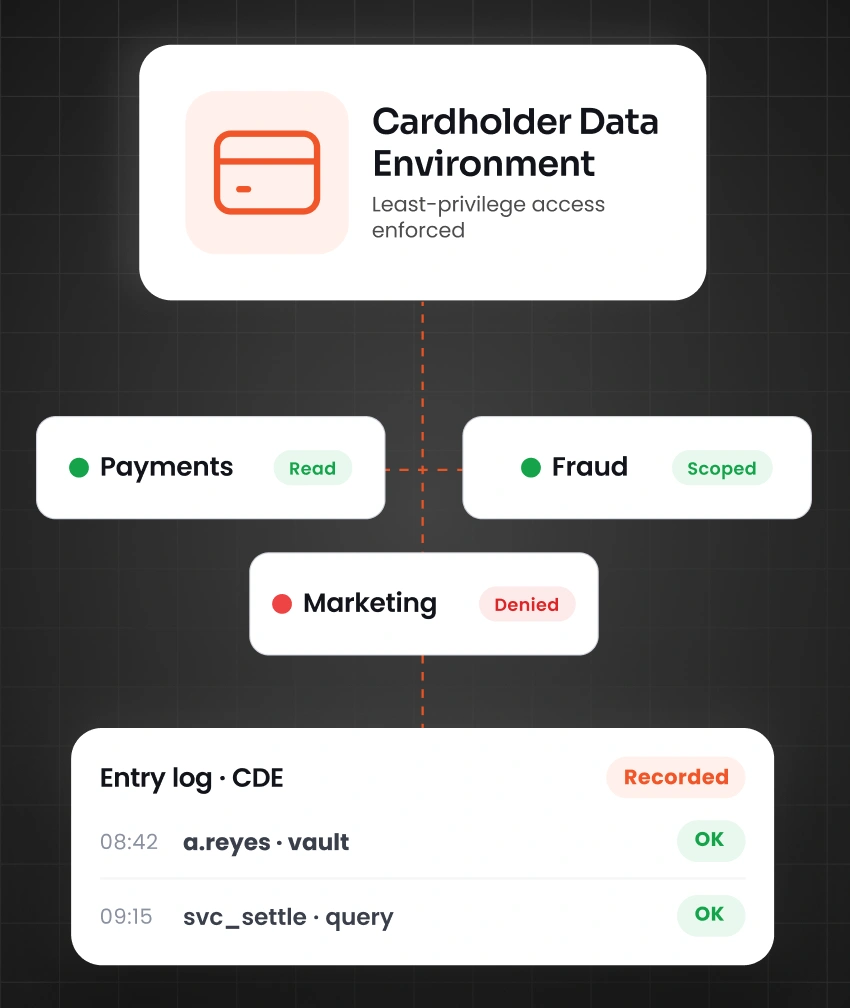
Bevor der Zugriff auf sensible Finanzsysteme erfolgt, sollten das Prinzip der minimalen Berechtigungen, Genehmigungskontrollen und Funktionstrennungsprüfungen (SoD) angewendet werden.

Überprüfung des Zugriffs auf Mitarbeiter-, privilegierte, Lieferanten- und nicht-menschliche Identitäten durch geplante, risikobasierte Kampagnen.

Pflegen von Zugriffsprüfungen, Genehmigungsaufzeichnungen, Korrekturhistorie und Prüfungsnachweisen für Finanzinstitute.
Identity Governance sollte auf Finanzvorgänge, Zahlungsprozesse, Kundendaten, regulatorische Kontrollen und sich verändernde Geschäftsumgebungen angewendet werden.
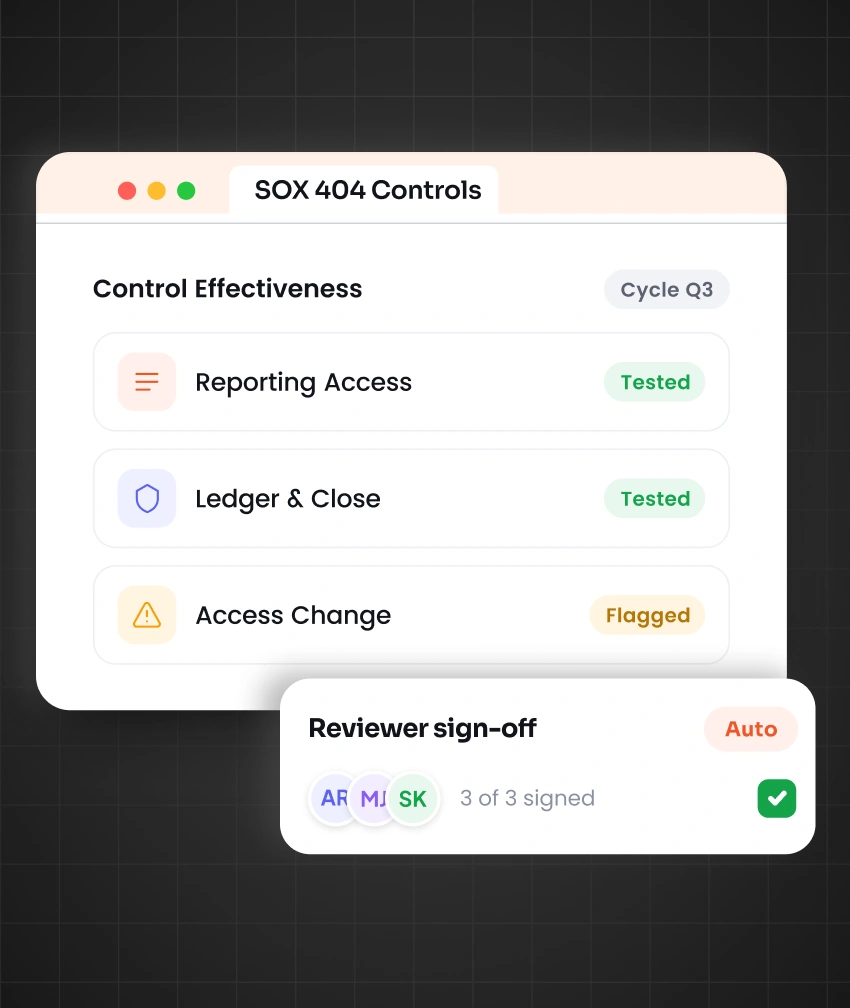
Die Zugriffsrechte für die Kontrollen gemäß SOX-Abschnitt 404 werden erfasst und diese nach einem Zeitplan getestet, wobei in jedem Zyklus eine Bestätigung eingeholt wird.
Die meisten Institutionen sind mehreren Aufsichtsbehörden gleichzeitig rechenschaftspflichtig. Die Zugriffssteuerung sollte einmalig geregelt und diese Kontrollen auf alle Rahmenwerke angewendet werden, denen gegenüber Bericht erstattet wird.
Gewährleisten Sie die kontinuierliche Einhaltung der automatisierten Kontroll-, Berichts- und Zugriffszertifizierungsprozesse.
Compliance-Rahmenwerke anzeigen
Zugangskontrolle

Gesundheitswesen

ISMS

Typ II

Datenschutz

Zahlungen

Internet-Sicherheit

Indien

Datenschutz

Zahlungen

Internet-Sicherheit

Indien
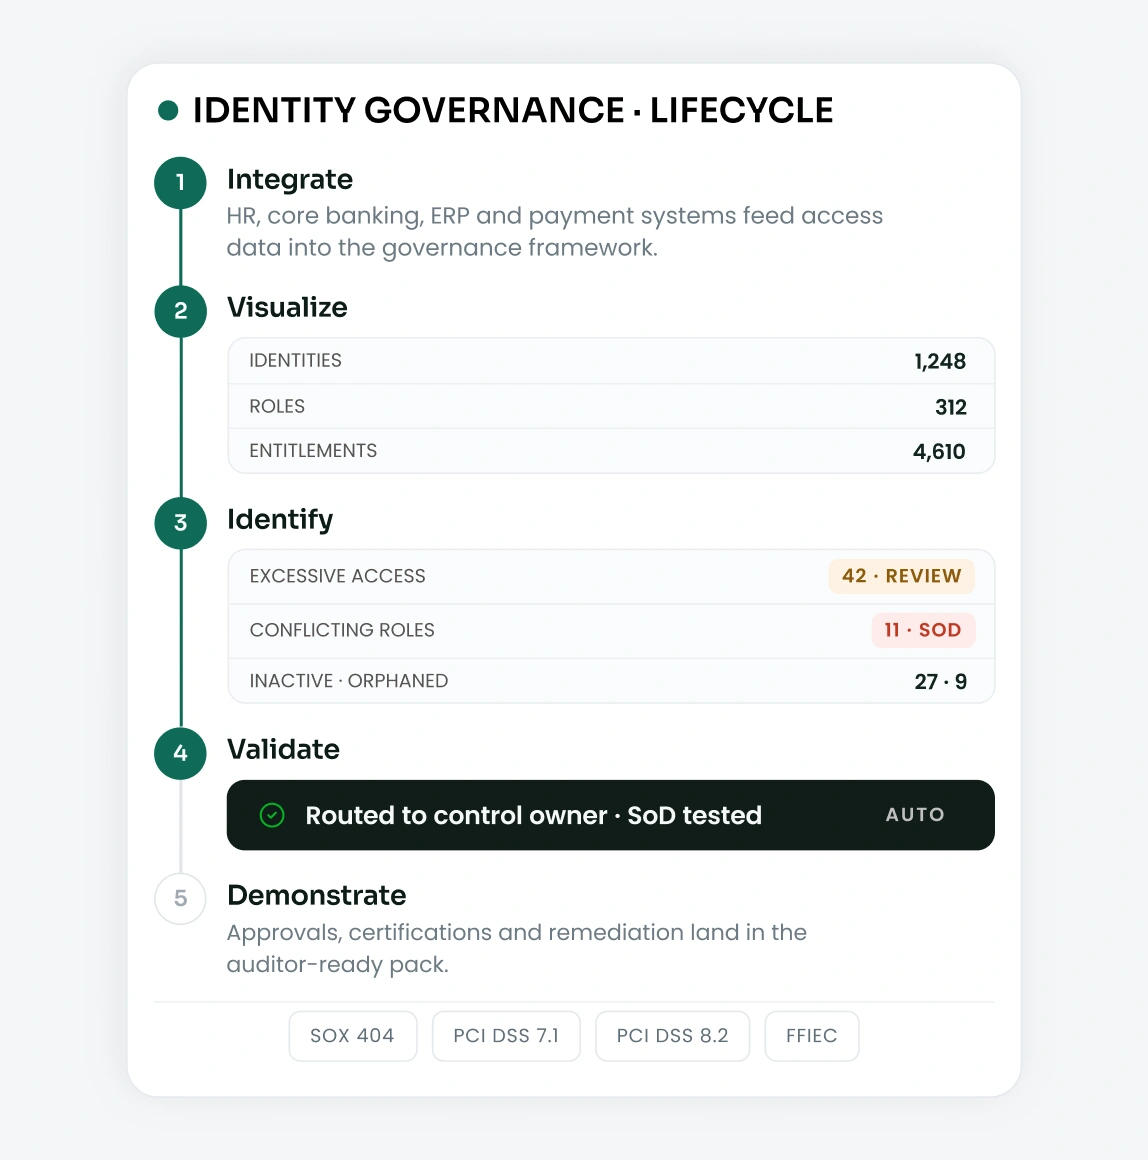
Verbinden Sie Ihre Finanzsysteme, bewerten Sie Zugriffsrechte, wenden Sie Kontrollen an, überprüfen Sie Berechtigungen und sichern Sie Nachweise durch einen wiederholbaren Prozess.
Verbinden Sie HR-, Kernbanken-, ERP- und Zahlungssysteme und integrieren Sie Zugriffsdaten in den Governance-Rahmen.
Sehen Sie sich Benutzer, Konten, Rollen und Berechtigungen systemübergreifend an, um zu verstehen, wer wo Zugriff hat.
Finden Sie übermäßige Zugriffsrechte, widersprüchliche Rollen, inaktive Konten und verwaiste Konten.
Leitet Zugriffsanfragen an die zuständigen Prüfer weiter und gleicht die Berechtigungen dabei mit den Geschäftsregeln und den SoD-Richtlinien ab.
Führen Sie klare Aufzeichnungen über Genehmigungen, Zertifizierungen, Zugriffsänderungen, Verstöße und Abhilfemaßnahmen im Zusammenhang mit SOX und PCI DSS.
Die richtige IGA-Plattform zahlt sich über Jahre aus. Hier erfahren Sie, warum miniOrange die sicherere Wahl für Banken und Finanzinstitute ist.

Risiken beim Zugang zu Finanzdienstleistungen, wie etwa SoD bei Zahlungen, übermäßige Berechtigungen, Zugriff durch Dritte und Zugriff auf sensible Bankensysteme, müssen angegangen werden.
Die Governance sollte über die Mitarbeiter hinaus auf Auftragnehmer, Lieferanten, Servicekonten, RPA-Bots, APIs und andere nicht-menschliche Identitäten ausgeweitet werden.

Konfigurieren Sie Zugriffsanfragen, Genehmigungen, Zertifizierungen, Lebenszyklusänderungen und Abläufe zur Fehlerbehebung gemäß den Richtlinien Ihrer Organisation.

Verbinden Sie HR-, Kernbanken-, ERP-, Cloud- und Zahlungssysteme durch flexible Integrationen, ohne Ihre bestehende Zugriffsumgebung neu aufbauen zu müssen.

Reduzierung des manuellen Aufwands bei der Bereitstellung, Zugriffsüberprüfungen, Genehmigungen, Kontobereinigung und dem Nachweis der Einhaltung von Vorschriften.
Halten Sie Zertifizierungen, Genehmigungen, SoD-Prüfungen, Zugriffsänderungen und unterstützende Nachweise das ganze Jahr über übersichtlich organisiert.
Häufig gestellte Fragen zu IGA im Bankwesen, SOX- und PCI-DSS-Kontrollen sowie zur Verwaltung nicht-menschlicher Identitäten.