Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Beim Identitätsrisikomanagement geht es um die kontinuierliche Identifizierung, Bewertung und Minderung von Risiken im Zusammenhang mit Benutzerzugriffen, Berechtigungen und Rechten in Anwendungen, Cloud-Umgebungen, Infrastrukturen und Daten, um einen angemessenen Zugriff zu gewährleisten und Compliance- und Sicherheitsrisiken zu reduzieren.
Es befasst sich mit übermäßigen Berechtigungen, Konflikten bei der Funktionstrennung , verwaisten Konten, schädlichen Kombinationen und Richtlinienverstößen. Kontinuierliche Analysen helfen Organisationen, Risiken frühzeitig zu erkennen, das Prinzip der minimalen Berechtigungen durchzusetzen, die Governance zu stärken und die Gefährdung menschlicher und nicht-menschlicher Identitäten zu reduzieren.
Versteckte Zugriffsrisiken, reaktive Governance und fragmentierte Transparenz schaffen blinde Flecken, die Organisationen Sicherheits- und Compliance-Verletzungen aussetzen.
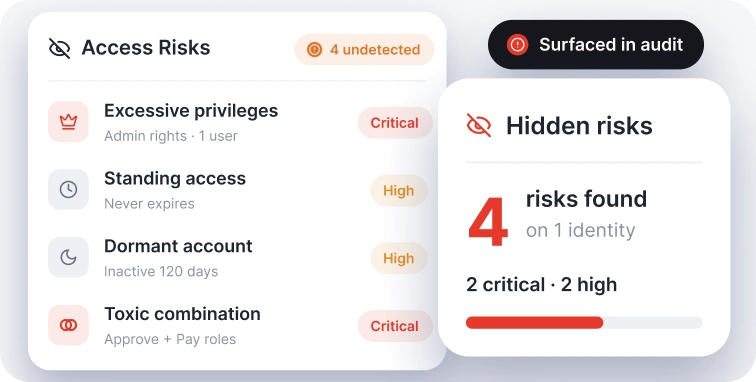
Übermäßige Berechtigungen, dauerhafte Zugriffsrechte, inaktive Konten und schädliche Berechtigungskombinationen bleiben oft unentdeckt, bis sie durch Audits, Sicherheitsvorfälle oder Compliance-Prüfungen aufgedeckt werden, wodurch die Sicherheits- und Compliance-Risiken im gesamten Unternehmen steigen.
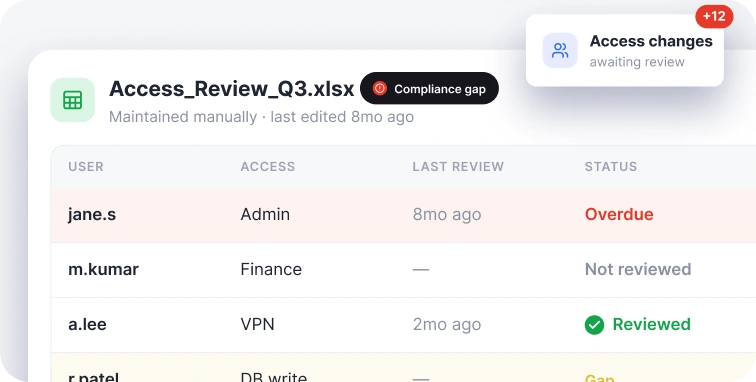
Die Abhängigkeit von manuellen Prüfungen und Tabellenkalkulationen zwingt Governance-Teams in einen reaktiven Modus, wodurch es schwierig wird, mit den sich ändernden Zugriffsrechten Schritt zu halten und das Risiko von Verzögerungen, blinden Flecken und Compliance-Lücken erhöht wird.
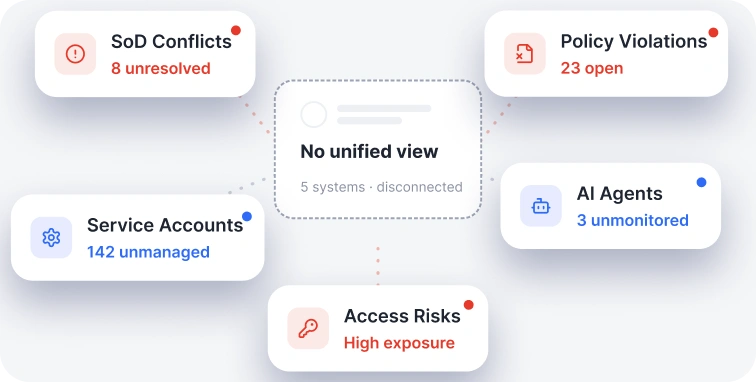
SoD-Konflikte, Richtlinienverstöße, Servicekonten, KI-Agenten und Zugriffsrisiken werden oft über voneinander getrennte Systeme hinweg verwaltet, was es schwierig macht, einen einheitlichen Überblick über das Identitätsrisiko zu erhalten.
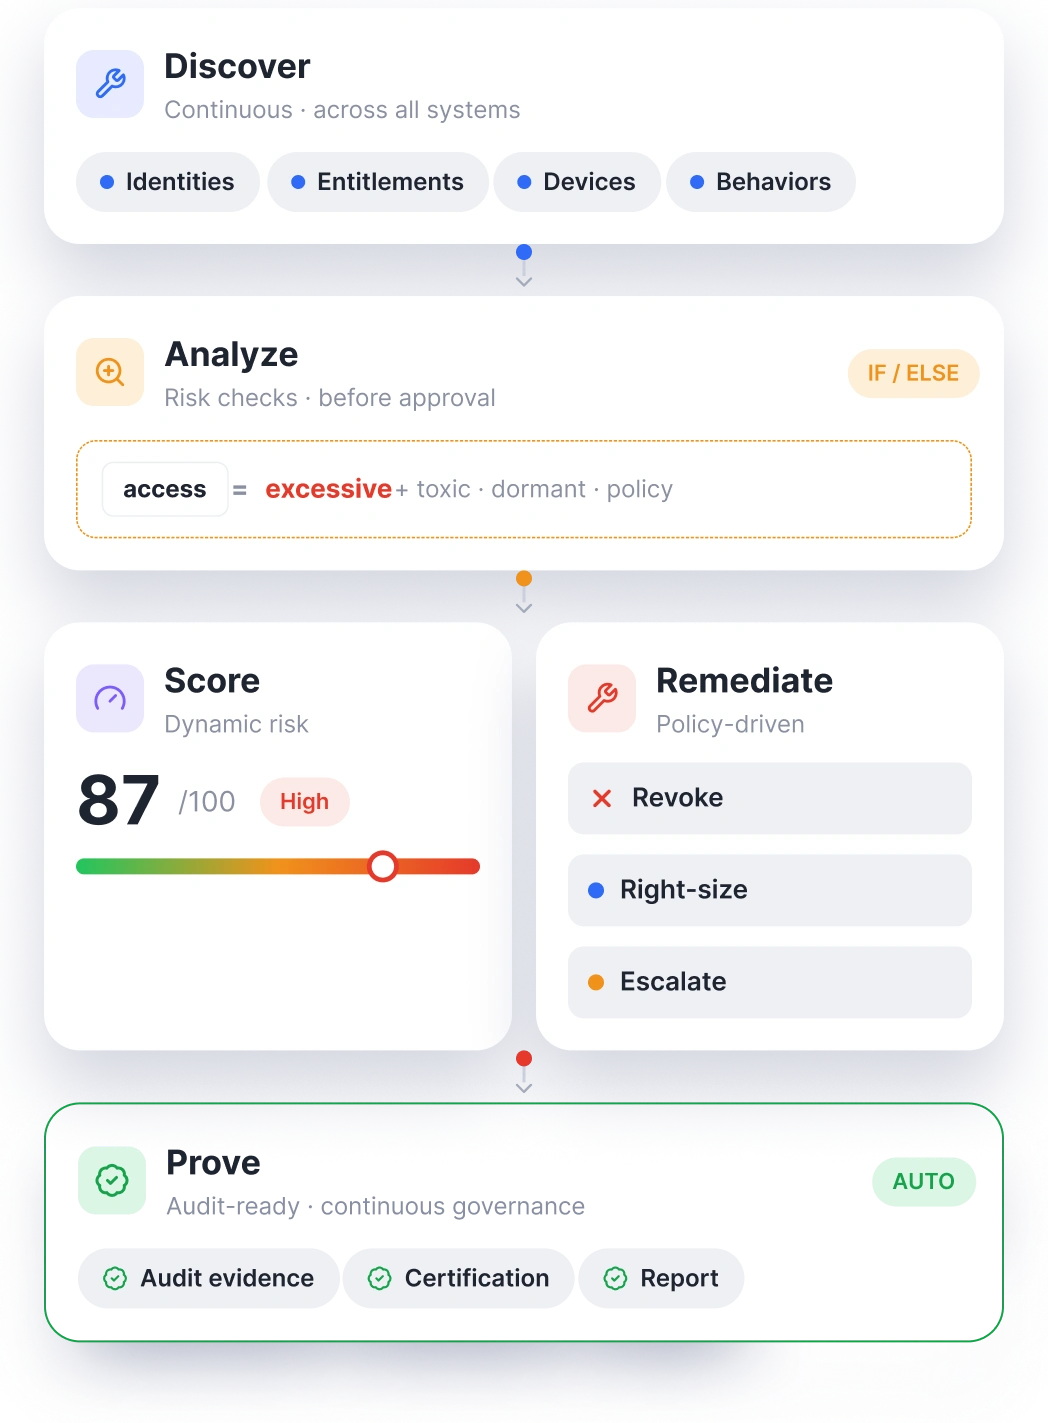
Analysieren, bewerten, priorisieren und beheben Sie Identitätsrisiken in Ihrem gesamten Unternehmen mit integrierter Zugriffsverwaltung, kontinuierlicher Überwachung und Compliance-Kontrollen.

Analysieren Sie kontinuierlich Identitäten, Berechtigungen und Zugriffsrechte systemübergreifend, um übermäßige Zugriffe, Richtlinienverstöße und riskante Zugriffskombinationen aufzudecken.

Weisen Sie dynamische Risikobewertungen anhand von Zugriffsmustern, Berechtigungen und Kontextsignalen zu, um Abhilfe- und Governance-Maßnahmen zu priorisieren.

Nutzen Sie KI-gestützte Analysen, um aufkommende Risiken zu identifizieren, Anomalien aufzudecken und Zugriffsanfragen zu bewerten, bevor riskante Berechtigungen erteilt werden.

Identifizieren Sie Benutzer, Konten und Berechtigungen, die von vergleichbaren Gruppen oder etablierten Zugriffsmustern abweichen, um Sicherheitsteams bei der Untersuchung und Behebung ungewöhnlicher Zugriffe zu unterstützen, bevor diese zu einem Risiko werden.

Setzen Sie SoD-Richtlinien durch, um eine toxische Kombination von Zugriffsrechten zu erkennen und zu verhindern, die Betrugs-, Betriebs- und Compliance-Risiken birgt.

Automatisieren Sie regelmäßige Zugriffsüberprüfungen mit risikobasierten Empfehlungen, Genehmigungsworkflows und revisionssicheren Datensätzen, um den angemessenen Zugriff zu validieren.

Identifizieren Sie inaktive und verwaiste Konten, um das Risiko ruhender Identitäten zu eliminieren und unnötige Zugriffsrisiken zu reduzieren.

Übermäßige Zugriffsrechte können automatisch widerrufen, angepasst oder eskaliert werden – durch richtlinienbasierte Arbeitsabläufe, die das Prinzip der minimalen Berechtigungen unterstützen.

Nachweis der kontinuierlichen Einhaltung von revisionssicheren Berichten, Kontrollvalidierungen und Governance-Nachweisen, die auf die regulatorischen Rahmenbedingungen abgestimmt sind.
Entdecken Sie Identitäten, Berechtigungen, Geräte, Verhaltensweisen und Kontextsignale in unternehmensweiten Systemen.
Identifizieren Sie übermäßige Zugriffsrechte, schädliche Berechtigungen, inaktive Konten und Richtlinienverstöße.
Weisen Sie dynamische Risikobewertungen auf der Grundlage von Zugriffssensibilität, Verhalten und Governance-Kontext zu.
Automatischer Entzug, Anpassung oder Eskalation riskanter Zugriffe durch richtliniengesteuerte Arbeitsabläufe.
Erstellung von Prüfnachweisen, Zertifizierungsunterlagen und Compliance-Berichten für eine kontinuierliche Unternehmensführung.
Die Richtlinien und Kontrollen zur Identitätsverwaltung sollten an den Branchenvorschriften und Sicherheitsstandards ausgerichtet werden, wobei gleichzeitig die ständige Auditbereitschaft gewährleistet sein sollte.
Compliance-Rahmenwerke anzeigen
Zugangskontrolle

Gesundheitswesen

ISMS

Typ II

Datenschutz
Zahlungen

Internet-Sicherheit

Indien

Datenschutz

Zahlungen
Internet-Sicherheit

Indien
Schnelle Bewertung der Identitätsrisiken bei neu hinzugekommenen Benutzern, Anwendungen und Systemen, um eine sichere Integration zu gewährleisten und Governance-Lücken zu minimieren.
Die Identitäten und Zugriffsrechte müssen kontinuierlich überwacht werden, um die Auditbereitschaft aufrechtzuerhalten und die Bewertung der Einhaltung gesetzlicher Vorschriften zu vereinfachen.
Die mit der Einstellung, dem Rollenwechsel und dem Ausscheiden von Mitarbeitern verbundenen Risiken lassen sich durch eine kontinuierliche Zugriffsbewertung minimieren.
Reduzieren Sie das Risiko von Identitätsdiebstahl, beschleunigen Sie die Auditvorbereitung und verwalten Sie jeden Identitätstyp über eine einzige einheitliche Plattform.

Verhindern Sie Sicherheitsvorfälle und Compliance-Lücken, indem Sie riskante Zugriffe, Richtlinienverstöße und toxische Kombinationen identifizieren, bevor der Zugriff gewährt wird.

Sorgen Sie für ständige Transparenz hinsichtlich Identitäten, Berechtigungen und Governance-Kontrollen, um Audits und Compliance-Berichte zu vereinfachen.

Automatisieren Sie Prüf-, Zertifizierungs- und Korrekturprozesse, um den manuellen Aufwand und die administrative Belastung zu minimieren.

Schnelle Implementierung dank vorgefertigter Integrationen, konfigurierbarer Workflows und flexibler Bereitstellungsoptionen, die die Akzeptanz beschleunigen.
Reduzieren Sie die operative Komplexität und die Verwaltungskosten mit einer einheitlichen Alternative zu herkömmlichen Identity-Governance-Lösungen.
Steuern Sie Mitarbeiter, Auftragnehmer, Servicekonten, Maschinenidentitäten und KI-Agenten über eine einzige Plattform.
Häufig gestellte Fragen zum Thema Identitätsrisikomanagement, GRC und wie miniOrange Unternehmen bei der Erkennung und Behebung von Zugriffsrisiken unterstützt.

