Neueinstellungen warten auf Zugang
Die manuelle Einrichtung verzögert die Konten, Anwendungen und Gruppenzugehörigkeiten, die für einen produktiven ersten Arbeitstag notwendig sind.
Brauchen Sie Hilfe? Wir sind hier!

Search Results:
×
Beschäftigungsverhältnisse ändern sich täglich. Der Zugriff hängt oft von Tickets, Tabellenkalkulationen und Nachfassaktionen ab, was zu Verzögerungen und Sicherheitsrisiken führt.
Die manuelle Einrichtung verzögert die Konten, Anwendungen und Gruppenzugehörigkeiten, die für einen produktiven ersten Arbeitstag notwendig sind.
Beförderungen und Abteilungswechsel können zusätzliche Berechtigungen schaffen, während die bisherigen Zugriffsrechte bestehen bleiben, was zu einer schleichenden Ausweitung der Berechtigungen führt.
Ein deaktiviertes Konto kann den Zugriff auf SaaS-Anwendungen, VPNs, Verzeichnisse oder Geschäftstools nicht unterbinden.
Personalabteilung, IT-Abteilung, Sicherheitsabteilung und Anwendungsverantwortliche haben Schwierigkeiten, Genehmigungen, Zugriffsänderungen und ungeklärte Offboarding-Maßnahmen nachzuverfolgen.
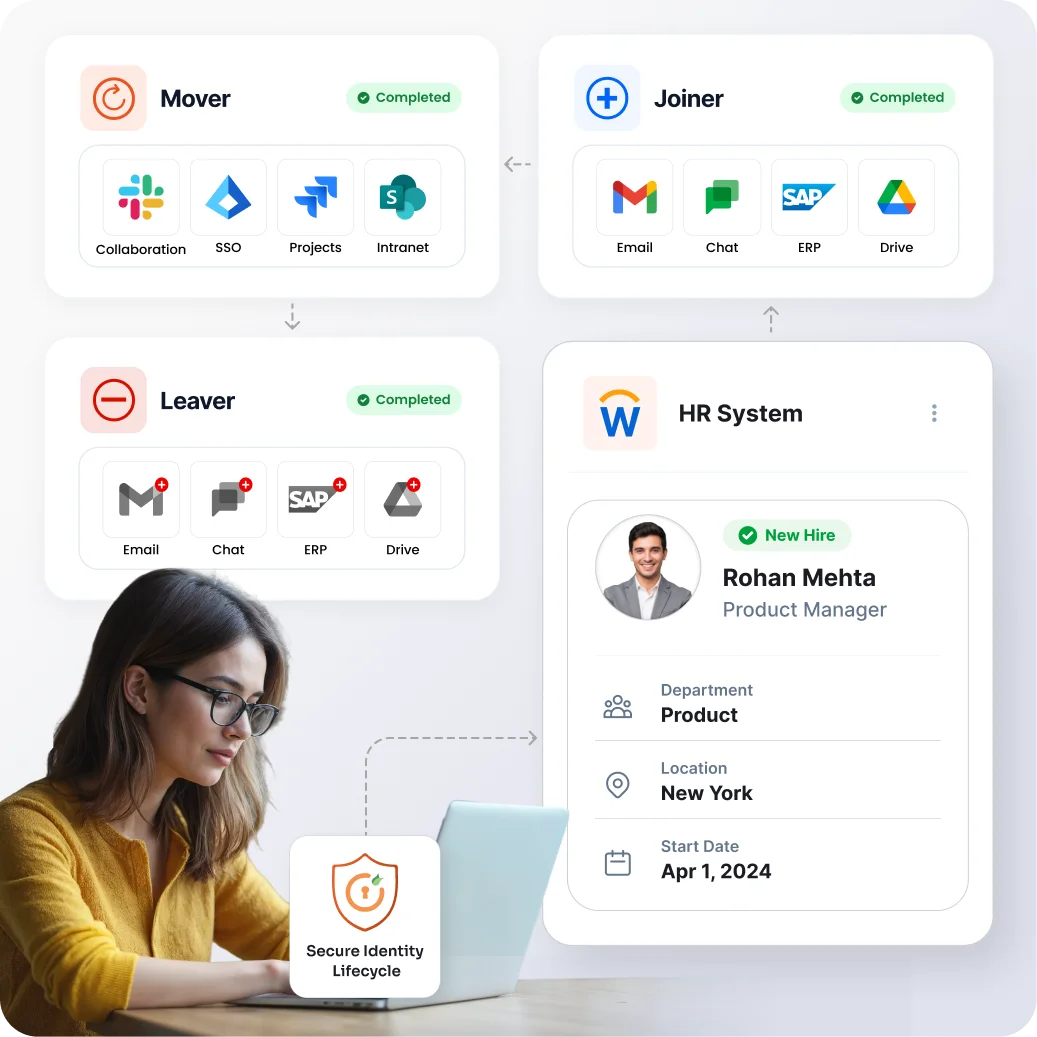
Die Joiner Mover Leaver (JML)-Automatisierung verwaltet digitale Identitäten, wenn Mitarbeiter eintreten, die Rolle wechseln oder das Unternehmen verlassen. Ein vertrauenswürdiges HR-System oder -Verzeichnis startet den entsprechenden JML-Workflow. miniOrange IGA erstellt, aktualisiert oder entfernt dann Zugriffsrechte über einen definierten JML-Prozess, der Identitäts- und Zugriffsmanagement unterstützt.IAM).
Automatische Vergabe, Aktualisierung und Entziehung von Zugriffsrechten basierend auf Änderungen im Benutzerlebenszyklus.

Bei einem Einstellungsvorgang wird eine Identität erstellt, Zugriffsrechte werden zugewiesen und genehmigte Konten und Anwendungen bereitgestellt.

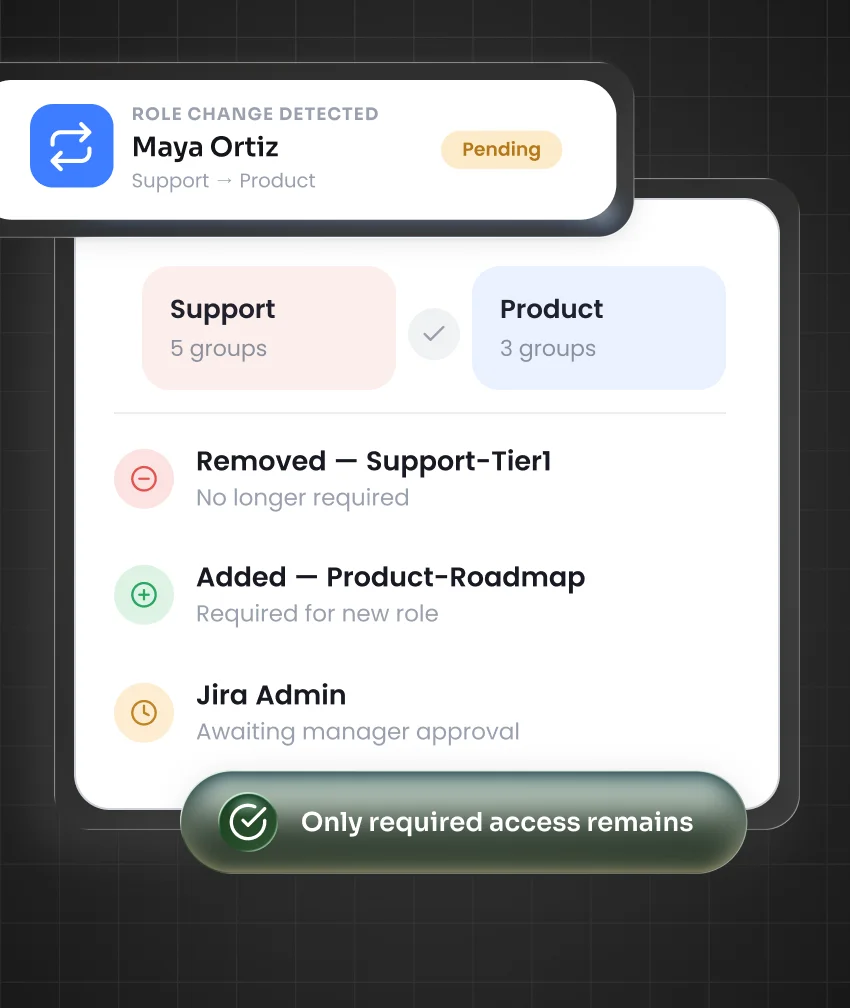
Bei einem Rollenwechsel werden bestehende Berechtigungen überprüft, veraltete Zugriffsrechte entfernt und Berechtigungen für neue Verantwortlichkeiten hinzugefügt.

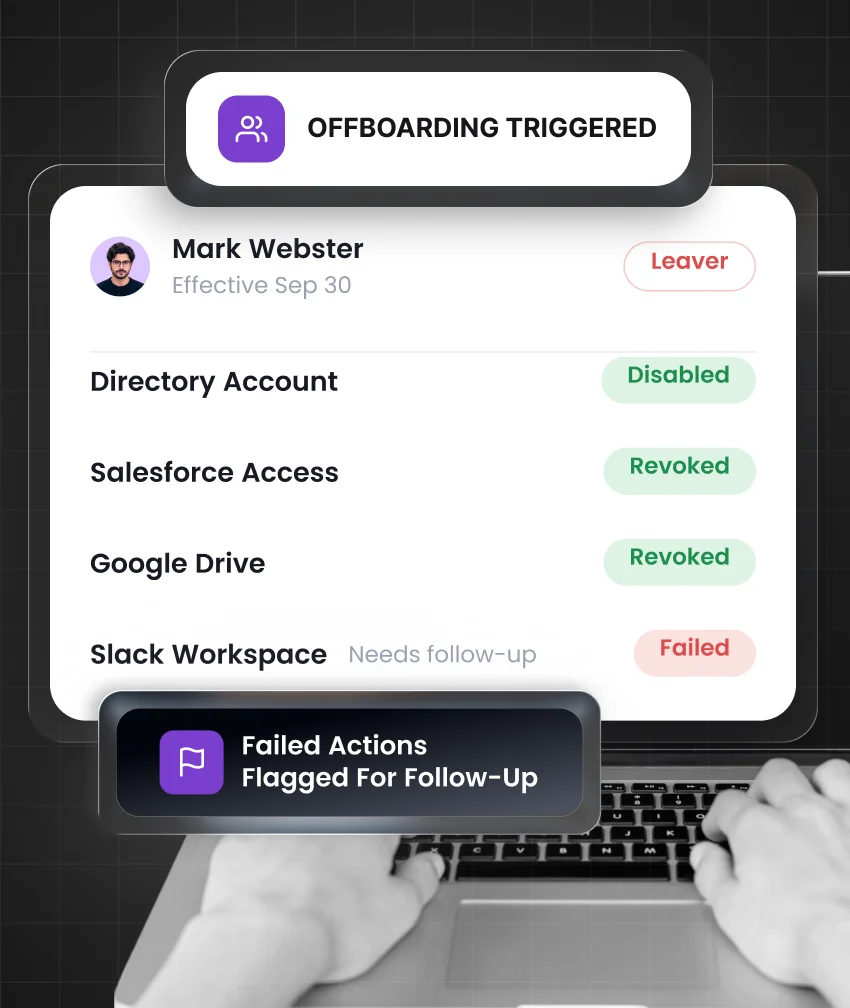
Ein Exit-Ereignis startet die automatische Deaktivierung, um Konten zu deaktivieren und den Zugriff zeitnah zu entfernen.
miniOrange IGA wertet Richtlinien und Genehmigungen aus, um festzustellen, wer Zugriff erhält, welche Zugriffsrechte bestehen und wann sich diese ändern.

Beginnen Sie mit einer autoritativen Identitätsquelle wie einem HR-System, Active Directory oder Microsoft Entra ID.

Ordnen Sie Benutzerattribute Rollen, Zugriffsrichtlinien, Genehmigungspfaden und dem Prinzip der minimalen Berechtigungen zu.

Benutzerkonten erstellen, Anwendungen bereitstellen, Berechtigungen aktualisieren, Gruppenmitgliedschaften verwalten und veraltete Zugriffsrechte widerrufen.

Leiten Sie sensible Anfragen über Zugriffsgenehmigungen, Zeitlimits, Richtlinienprüfungen und Workflows zur Zugriffsprüfung weiter.

Jedes Ereignis im Lebenszyklus, jede Entscheidung, Genehmigung, Aktion, Ausnahme und jedes Ergebnis wird in einem durchsuchbaren Prüfprotokoll erfasst.
Jedes Ereignis im Lebenszyklus sollte zu einem Zugriff führen, der der aktuellen Rolle des Mitarbeiters und den geschäftlichen Bedürfnissen entspricht.
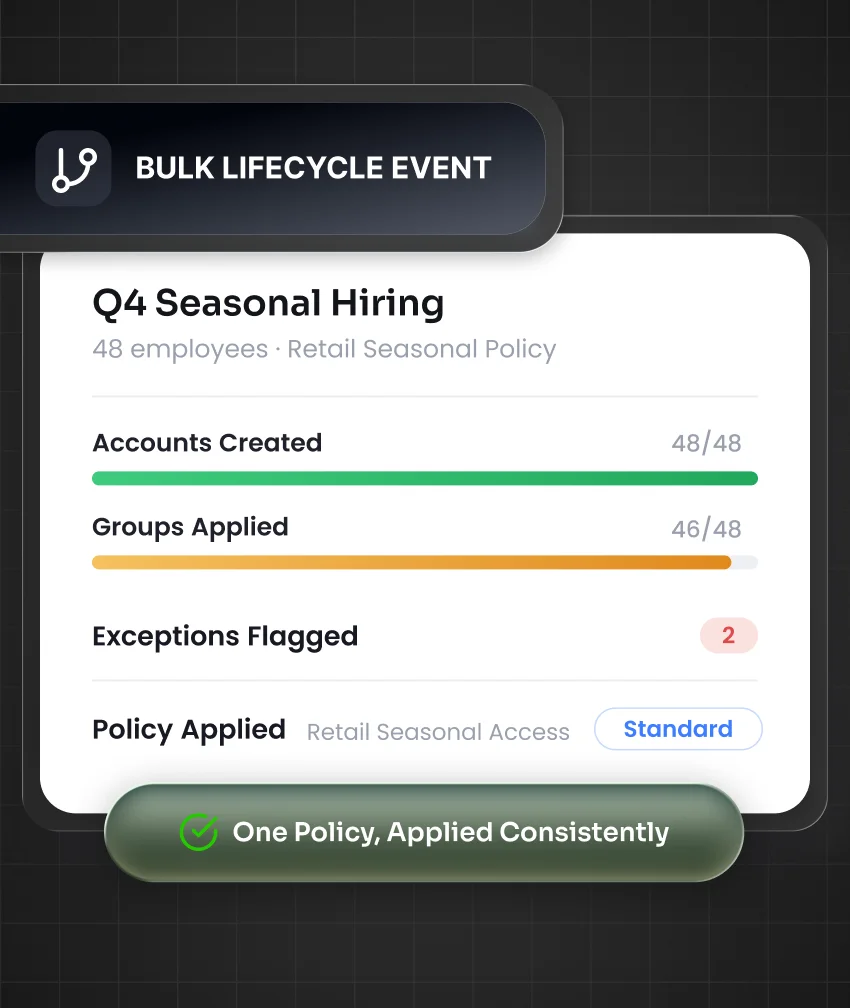
Mit der Bestätigung eines Neueinstellungen werden die Einstellungs- und Onboarding-Prozesse automatisiert. miniOrange IGA erstellt oder gleicht die Identität ab, wendet die HR-gesteuerte Bereitstellung an, weist die genehmigten Zugriffsrechte zu und richtet die benötigten Konten ein. Nicht standardmäßige Anfragen durchlaufen den korrekten Genehmigungsprozess.
Eine neue Stellenbezeichnung, Abteilung, ein neuer Vorgesetzter, Standort oder eine neue Beschäftigungsart lösen die Automatisierung des Änderungsprozesses aus. Der Workflow prüft die Zugriffsrechte im Zuge der Rollenänderung, behält die bestehenden Berechtigungen bei, entfernt die Berechtigungen der vorherigen Rolle und gewährt die für die neuen Aufgaben des Mitarbeiters erforderlichen Zugriffsrechte.
Ein Kündigungsdatum oder ein dringender Austritt leitet die Automatisierung des Austrittsprozesses und das Offboarding ein. Die automatisierte Bereitstellung und Deaktivierung entfernt Konten, Anwendungen, Gruppen und Berechtigungen, um die Anzahl verwaister Konten zu reduzieren.

Die rollenbasierte Zugriffskontrolle (RBAC) ordnet genehmigten Mitarbeiterrollen Standardzugriffen zu. Die richtlinienbasierte Bereitstellung sorgt für einheitliche Berechtigungen, während erweiterte Zugriffsrechte erst nach Genehmigung außerhalb des Standardpakets verfügbar werden.

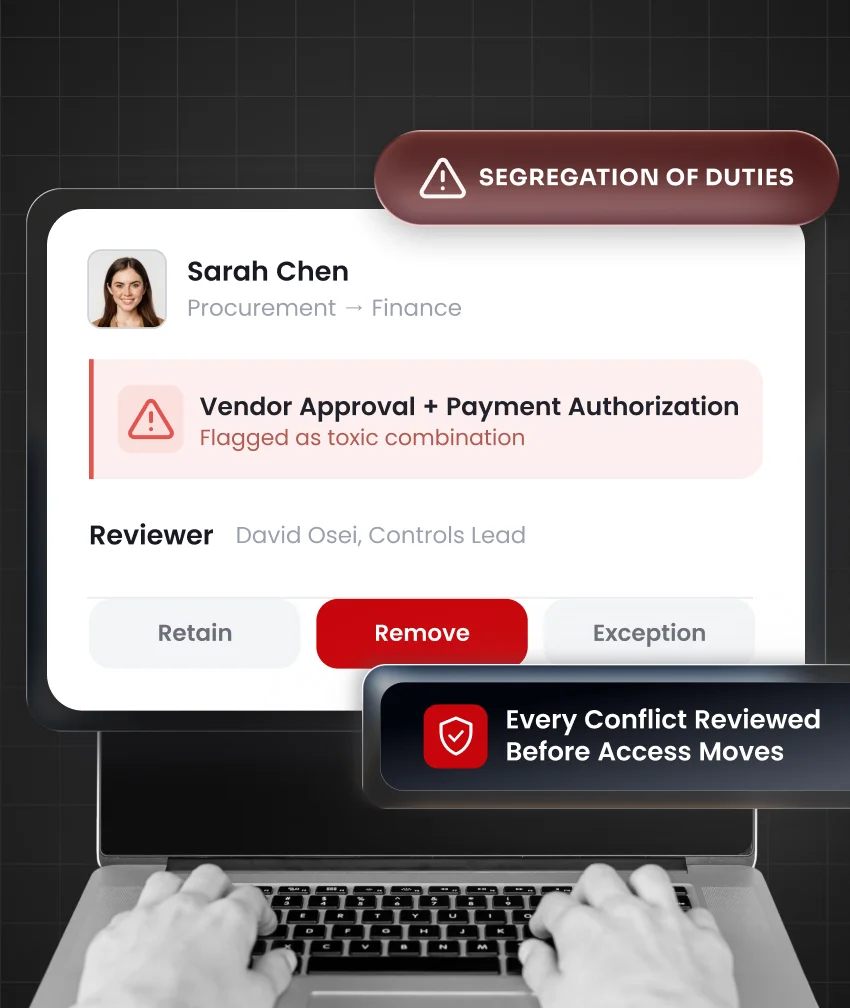
SoD-Prüfungen bewerten Zugriffskombinationen bei Rollenwechseln. Dies hilft, schädliche Zugriffe zu erkennen, bevor in den Bereichen Finanzen, Beschaffung oder Betrieb widersprüchliche Berechtigungen erteilt werden.

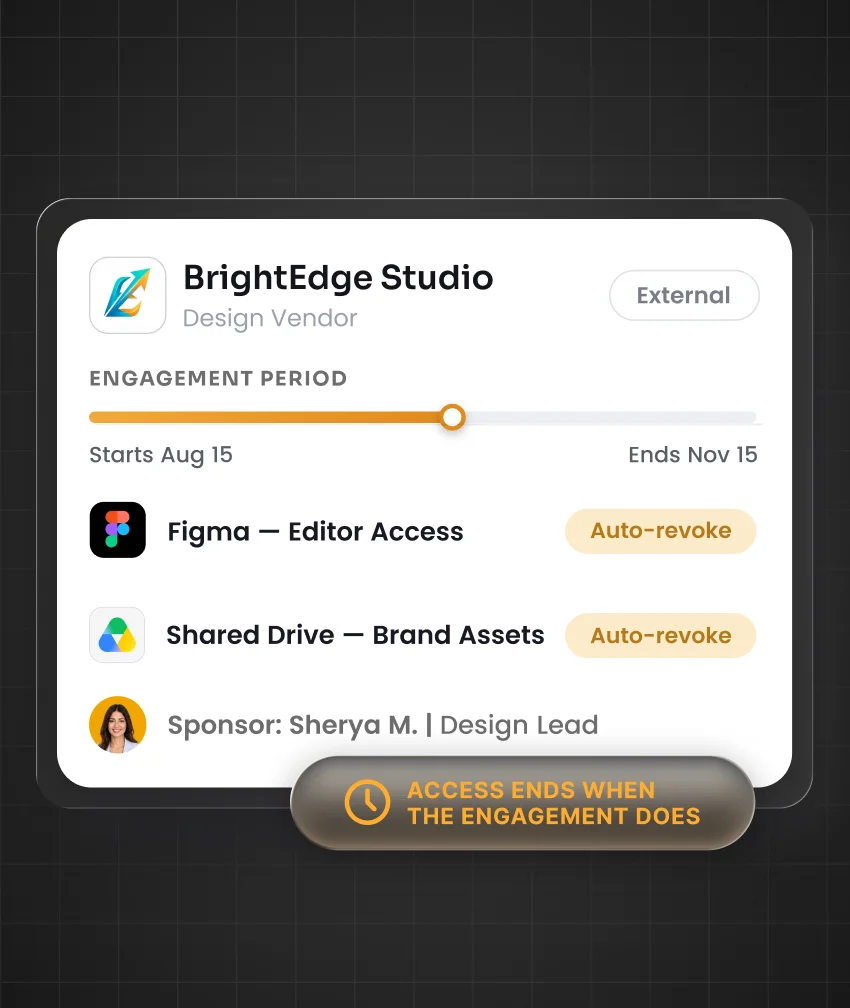
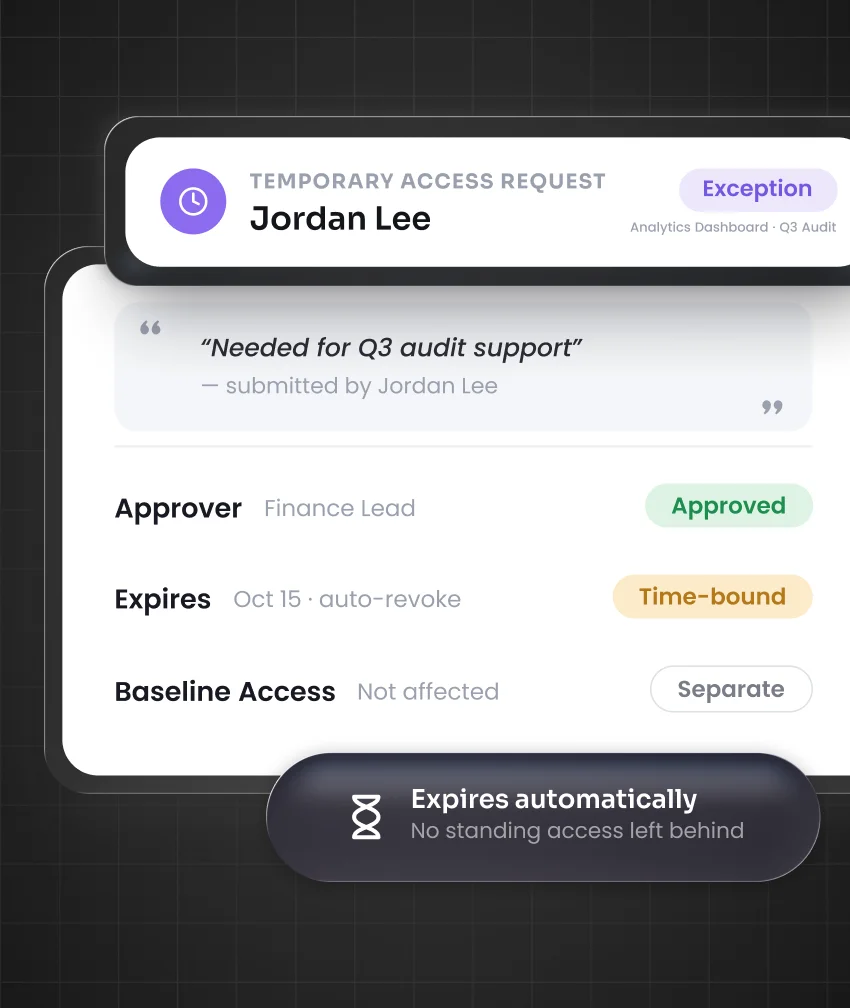
Standardberechtigungen richten sich nach den genehmigten Richtlinien. Erweiterte, ungewöhnliche oder rollenfremde Zugriffsrechte werden durch einen Genehmigungsprozess mit dem zuständigen Manager, Anwendungs- oder Kontrollinhaber geprüft. Temporäre Zugriffsrechte können ein festes Ablaufdatum haben.

Vorkonfigurierte App-Konnektoren, SCIM-Bereitstellung, APIs, Webhooks, Active Directory- und LDAP-Integrationen übertragen genehmigte Lebenszyklusaktionen in SaaS-, Cloud-, Verzeichnis- und On-Premises-Anwendungen.

Die Zugriffszertifizierung bestätigt, ob sensible oder außergewöhnliche Berechtigungen nach einer Änderung des Lebenszyklus weiterhin angemessen sind. Die regelmäßige Rezertifizierung hilft Sicherheitsteams, veraltete Zugriffe zu identifizieren, die einer manuellen Überprüfung bedürfen.

Detaillierte Lebenszyklusberichte dokumentieren Bereitstellung, Genehmigungen, Aktualisierungen von Berechtigungen, Deaktivierungen, Fehler und Korrekturmaßnahmen. Teams erhalten so verlässliche Nachweise zur Einhaltung der Vorschriften für Untersuchungen und Audits.
Bei einem Rollenwechsel sollten die bestehenden Zugriffsrechte überprüft werden, bevor dem Mitarbeiter neue Berechtigungen zugewiesen werden.
Behalten Sie E-Mail-Konten, Kollaborationsanwendungen und grundlegende Unternehmenszugriffe bei, die durch Unternehmensrichtlinien oder die neue Rolle weiterhin gerechtfertigt sind.
Entfernen Sie die CRM-Editorrechte, die vorherigen Abteilungsgruppen und den Zugriff auf gemeinsam genutzte Ressourcen, die ausschließlich mit der vorherigen Rolle verknüpft waren.
Weisen Sie dem Mitarbeiter die ERP-Rolle, die Berichtsgruppe und die für seine neuen Aufgaben erforderlichen Geschäftsanwendungen zu.
Leiten Sie temporäre teamübergreifende Zugriffe an einen Genehmiger weiter und legen Sie ein Ablaufdatum für den Übergabezeitraum fest.
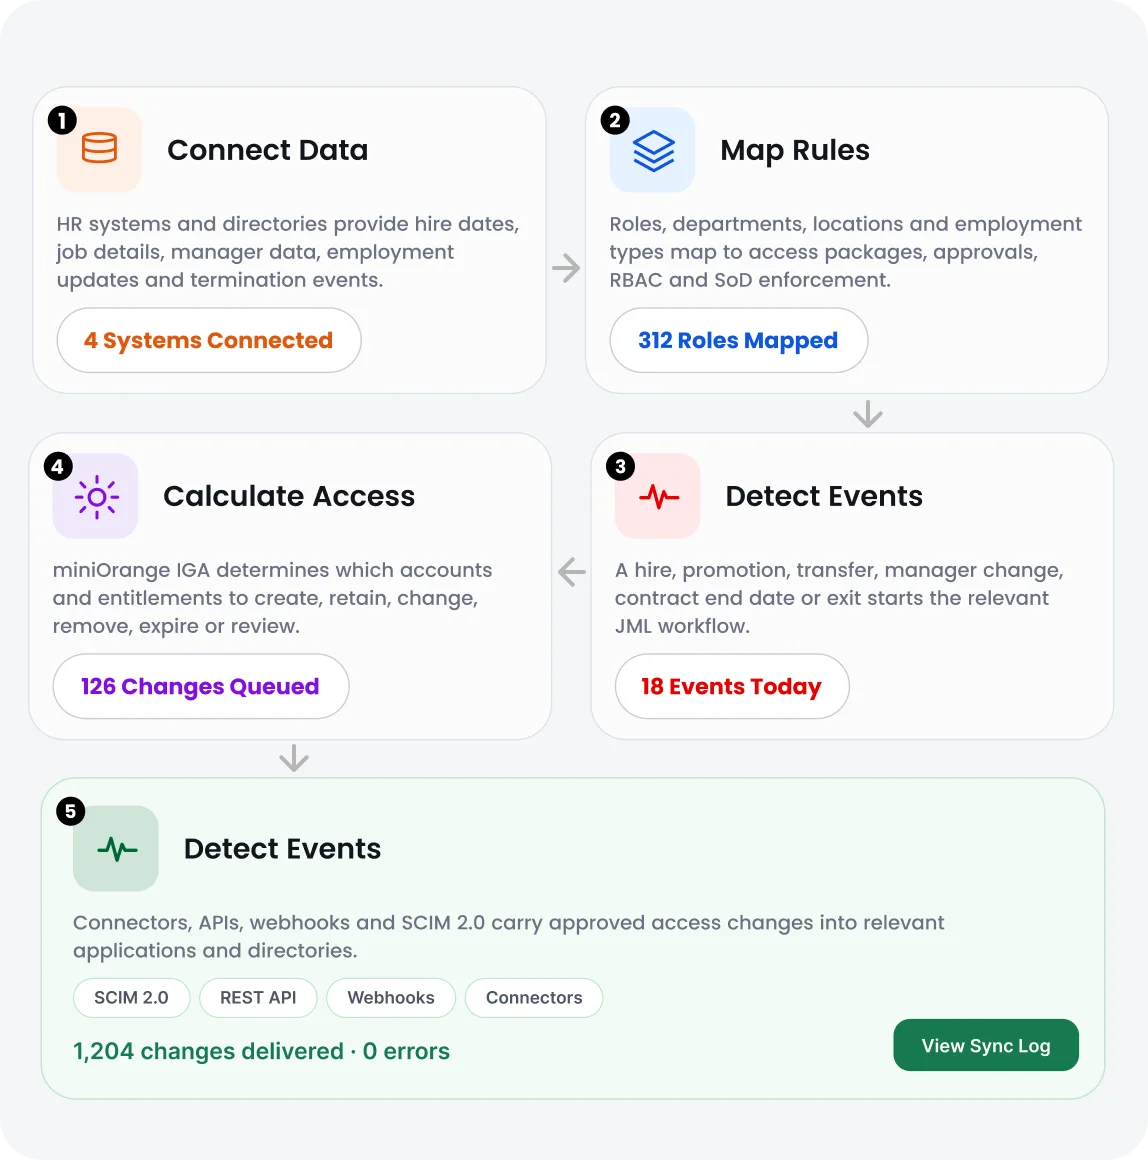
Vertrauenswürdige Mitarbeiterinformationen folgen einem klaren Pfad vom Lebenszyklusereignis bis zur gesteuerten Zugriffsaktion.
HR-Systeme und -Verzeichnisse liefern Informationen zu Einstellungsdatum, Stellenbeschreibung, Managerdaten, Aktualisierungen des Beschäftigungsverhältnisses und Kündigungsereignissen.
Rollen, Abteilungen, Standorte und Beschäftigungsarten werden zugeordnet, um Zugriffspakete, Genehmigungen, RBAC und die Durchsetzung der SoD-Richtlinien zu ermöglichen.
Eine Einstellung, Beförderung, Versetzung, ein Managerwechsel, ein Vertragsende oder ein Ausscheiden aus dem Unternehmen löst den entsprechenden JML-Lebenszyklus-Workflow aus.
miniOrange IGA legt fest, welche Konten und Berechtigungen erstellt, beibehalten, geändert, entfernt, ablaufen gelassen oder überprüft werden.
Konnektoren, APIs, Webhooks und SCIM 2.0 übertragen genehmigte Zugriffsänderungen in die entsprechenden Anwendungen und Verzeichnisse.
Routinemäßige Personalereignisse sollten zu zeitnahen Zugangsentscheidungen führen und nicht zu verzögerten Tickets oder nicht nachverfolgten Nachfragen.
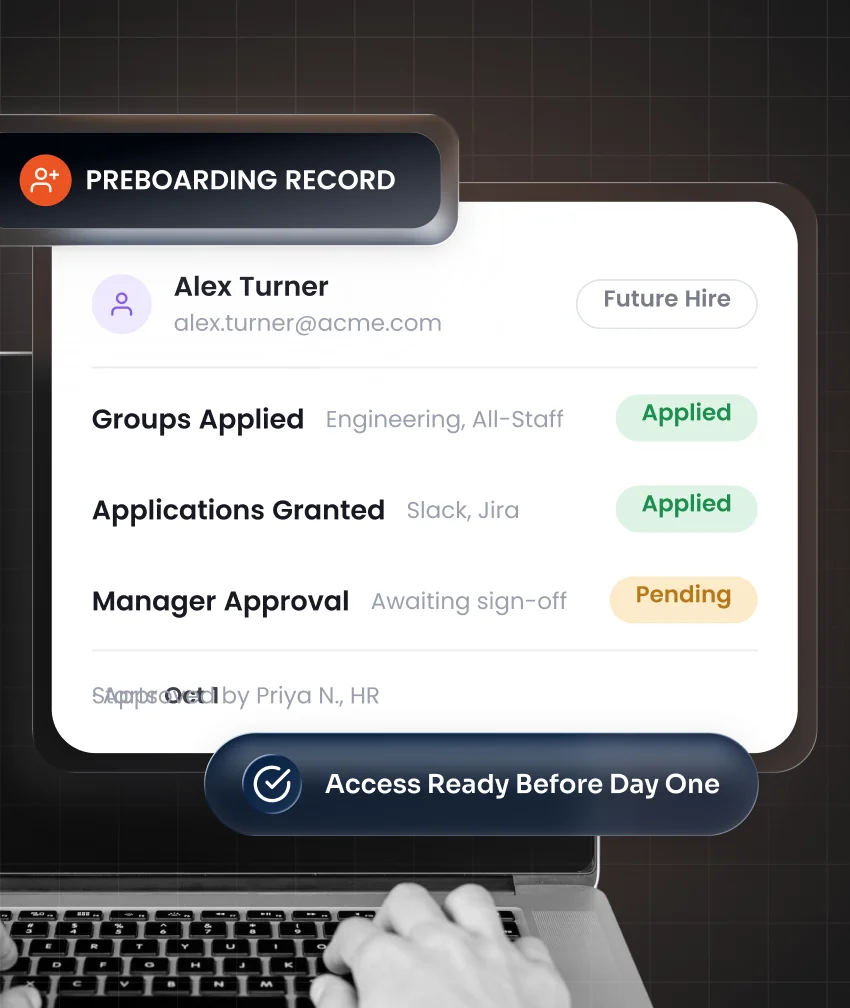
Ein genehmigter Datensatz für zukünftige Einstellungen kann bereits vor Arbeitsbeginn des neuen Mitarbeiters mit dem Preboarding beginnen. Dies gibt der IT-Abteilung Zeit, die erforderliche digitale Identität und die grundlegenden Zugriffsrechte vorzubereiten.
Verfolgen Sie, wie schnell Aktualisierungen der Belegschaft zu konkreten Zugriffsaktionen führen und ermitteln Sie, wo noch ein manueller Eingriff erforderlich ist.
Dokumentierte Zugriffsentscheidungen, Genehmigungsaufzeichnungen, Überprüfungen und Aktivitäten im Lebenszyklus können die Auditbereitschaft in regulierten Umgebungen unterstützen.
Compliance-Rahmenwerke anzeigen
Datenschutz

Zahlungskartendaten

ISMS

Datenschutz im Gesundheitswesen

Typ II

Internet-Sicherheit

Datenschutz

Bankwesen

Saudi-Finanzen

Nationale Cybersicherheit
Die Automatisierung von Beitritts-, Versetzungs- und Austrittsprozessen arbeitet mit Zugriffsanfragen, Zugriffsüberprüfungen, Rollen, SoD-Kontrollen und Berichten innerhalb von miniOrange IGA zusammen.
HR-Plattformen, Verzeichnisse, SaaS-Anwendungen, Cloud-Dienste und On-Premise-Umgebungen können über flexible Bereitstellungsmethoden miteinander verbunden werden.
Der Zugriff richtet sich nach der aktuellen Rolle des Mitarbeiters. Berechtigungen aus früheren Rollen können entfernt werden, bevor unnötiger Zugriff zu einem Sicherheitsrisiko wird.
Genehmigte Regeln steuern Standardänderungen. Ausnahmen durchlaufen definierte Genehmigungs-, Ablauf- und Governance-Prüfungsprozesse.
miniOrange unterstützt Teams bei der Verknüpfung von Identitätsdaten, der Zuordnung von Zugriffsregeln, der Konfiguration von Lebenszyklus-Workflows und der Vorbereitung auf sich ändernde Zugriffsanforderungen.
miniOrange bietet Support-Pläne mit 24/7-Verfügbarkeit für Kunden an, die während der Implementierung und des laufenden Betriebs technische Unterstützung benötigen.
Es handelt sich um einen strukturierten Identitätslebenszyklus-Managementprozess, der Benutzerzugriffe erstellt, ändert und entfernt, wenn Personen einer Organisation beitreten, ihre Rolle ändern oder die Organisation verlassen.
Die Benutzerbereitstellung erstellt oder aktualisiert Konten. Die JML-Automatisierung legt fest, wann sich der Zugriff ändern soll, welche Berechtigungen zur jeweiligen Rolle passen und ob eine Genehmigung erforderlich ist.
Für Arbeitnehmer dient ein HR-System oft als maßgebliche Identitätsquelle, da es Stelleninformationen, Informationen zum Vorgesetzten, Beschäftigungsstatus, Eintritts- und Austrittsdaten speichert.
Ja, bei einem genehmigten zukünftigen Einstellungstermin kann das Preboarding bereits beginnen. Dadurch wird sichergestellt, dass die benötigten Konten und die genehmigten Zugriffsrechte vor dem ersten Arbeitstag des Mitarbeiters bereitstehen.
Die Mover-Automatisierung prüft, welche Zugriffsrechte weiterhin angemessen sind. Sie kann gültige Berechtigungen beibehalten, veraltete Zugriffsrechte entfernen, neue Berechtigungen hinzufügen oder Ausnahmen zur Überprüfung senden.
Ein Kündigungsereignis oder ein geplanter Austrittstermin leitet den Austrittsprozess ein. Der Workflow kann Konten deaktivieren, Berechtigungen widerrufen, Gruppen entfernen und jede Deaktivierungsmaßnahme protokollieren.
Ja, Auftragnehmer, Lieferanten, Praktikanten und Saisonkräfte können einen vom Sponsor festgelegten zeitlich begrenzten Zugriff mit definiertem Start- und Enddatum sowie einem festgelegten Offboarding-Workflow erhalten.
Erhöhte oder ungewöhnliche Zugriffsanfragen durchlaufen einen Genehmigungsprozess. Manager, Anwendungsbesitzer oder Kontrollverantwortliche können die Anfrage prüfen, bevor der Zugriff gewährt wird.