Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×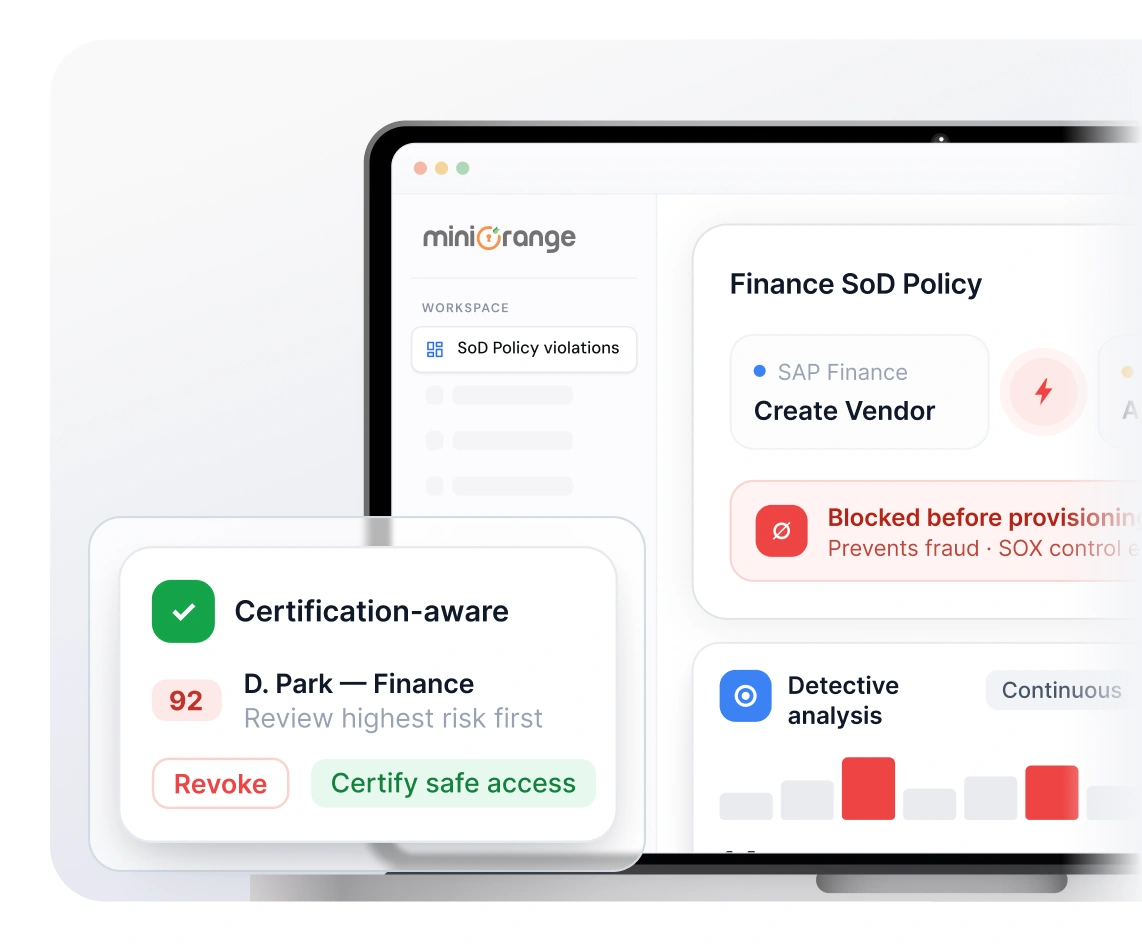
Die Funktionstrennung (Segregation of Duties, SoD) ist ein internes Kontrollprinzip, das sicherstellt, dass kein einzelner Benutzer über ausreichende Zugriffsrechte verfügt, um ohne Aufsicht eine sensible Geschäftstransaktion einzuleiten, zu genehmigen oder abzuschließen.
Wenn eine Person die Kontrolle über viele kritische Prozesse innehat, führt dies zu Betrug, Compliance-Verstößen und Fehlern. SoD verhindert zudem schädliche Zugriffskombinationen durch Erkennung, Prävention und zertifikatsbasierte Risikobewertung. Typische SoD-Beispiele sind: Gehaltsabrechnung bearbeiten und genehmigen; Lieferanten anlegen und Lieferantenzahlungen genehmigen.
Erkennen und beheben Sie Schwachstellen in Ihren SAP-, Oracle-, Workday- oder Dynamics-Umgebungen.

Jede Anwendung prüft nur ihre eigenen Rollen. Ein Benutzer kann in jeder App als „sauber“ erscheinen, aber dennoch eine gefährliche Kombination von Berechtigungen aufweisen, wenn man alle zusammenrechnet.

Herkömmliche SoD-Tools sind komplex, beraterorientiert und schwer zu ändern. Regeln und SoD-Matrizen hinken der Realität hinterher und lassen Deckungslücken genau dort entstehen, wo das Risiko am schnellsten wächst.

Die Sicherheitsüberprüfungen, die ausschließlich von Ermittlern durchgeführt werden, erfolgen nach einem Zeitplan. Bis ein Konflikt in einem Bericht auftaucht, wurde der Zugriff bereits gewährt und möglicherweise schon seit Wochen oder Monaten genutzt, bevor es jemandem auffällt.

Die Tabellenkalkulations-SoD-Matrix kann mit neuen Rollen, Berechtigungsänderungen und Prozessaktualisierungen nicht mehr Schritt halten. Der Plan auf dem Papier entspricht nicht mehr den tatsächlichen Zugriffsrechten der Benutzer.

Schwache Risikokontrollen führen zu Verstößen gegen SOX-Vorschriften und letztendlich zu wiederkehrenden Prüfungsfeststellungen. Nicht erkannte oder nicht behobene Konflikte äußern sich in wiederholten Feststellungen und zeigen, dass die internen Kontrollen nicht wirksam sind.

Eine Vielzahl von Rollen erzeugt versteckte Funktionstrennungskonflikte, die weder genehmigt, konzipiert noch dokumentiert wurden. NHIs verfügen über Berechtigungen, die selten strukturierten Funktionstrennungsprüfungen unterzogen werden. Dies hat sich zu einem erheblichen Risiko entwickelt.
Eine effektive Funktionstrennung und ein effektives Risikomanagement sind Bestandteil eines kontinuierlichen Prozesses, der in jede Zugriffsentscheidung einfließt.
Definieren Sie, welche Berechtigungen niemals derselben Identität zugeordnet sein dürfen. Diese Regeln werden in einer SoD-Matrix kodifiziert, die inkompatible Rollen, Berechtigungen und Prozesse abbildet.
Rollen und Berechtigungen aus allen verbundenen Systemen werden abgebildet und mit Identitäten verknüpft. Dadurch erhält man einen vollständigen Überblick darüber, was jeder Benutzer und jede NHI tatsächlich tun kann.
Der Benutzerzugriff wird kontinuierlich anhand Ihrer SoD-Matrix überprüft. Jede SoD-Verletzung oder problematische Zugriffskombination wird gekennzeichnet, einschließlich Konflikte, die mehrere Anwendungen betreffen.
Jeder Konflikt wird anhand seiner Auswirkungen auf das Geschäft, seiner Eintrittswahrscheinlichkeit und seiner regulatorischen Relevanz bewertet. Konflikte mit hohem Risiko werden ganz oben priorisiert, sodass sich die Teams auf das Wesentliche konzentrieren können.
Konflikte werden durch Entzug oder Änderung von Zugriffsrechten, Anwendung dokumentierter Kontrollen oder Akzeptanz des Risikos gelöst. Arbeitsabläufe protokollieren, wer wann was warum getan hat, um revisionssichere Nachweise zu gewährleisten.
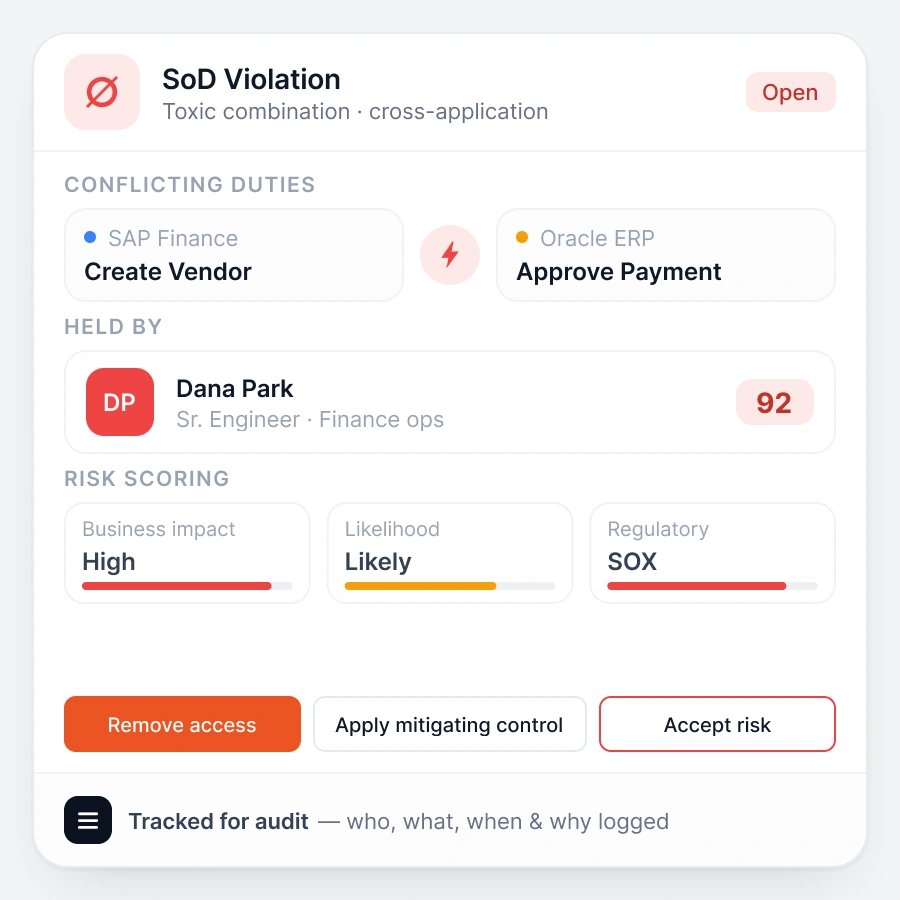
miniOrange bietet umfassende SoD- und Risikomanagementlösungen für ERP-Systeme und Cloud-Plattformen.
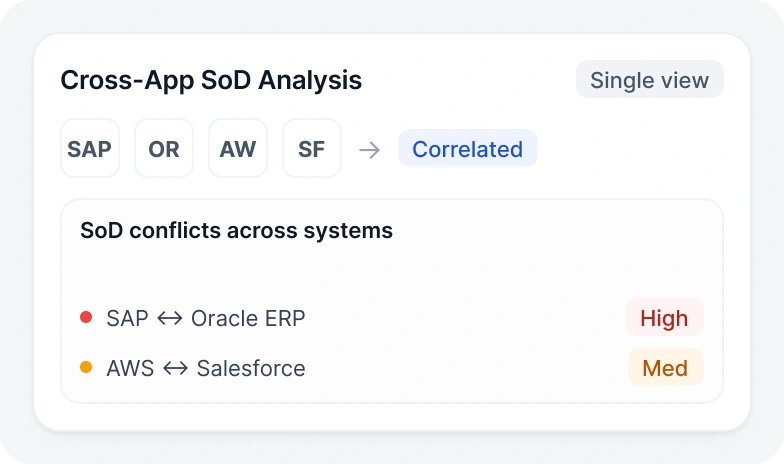
Erhalten Sie einen einheitlichen Überblick über SoD-Konflikte über Anwendungen, ERP-Systeme und die Cloud hinweg, indem Sie Identitäten und Berechtigungen korrelieren, um Zugriffsrisiken zu analysieren und SoD zentral zu verwalten.
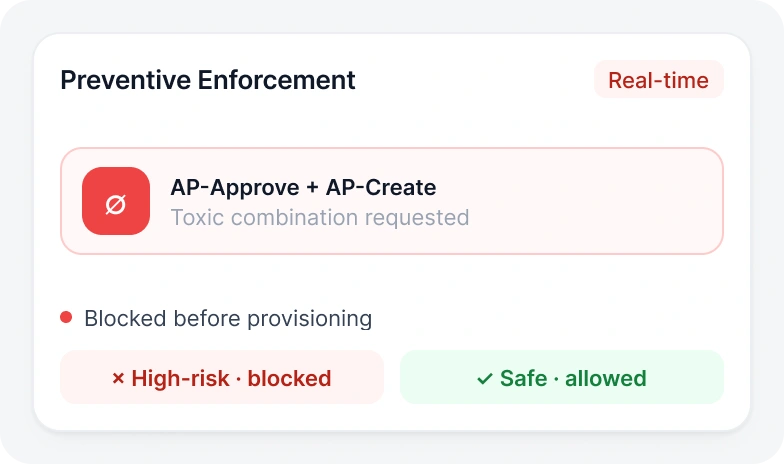
Verhindern Sie toxische Zugriffskombinationen bereits bei der Anfrage durch Echtzeit-Risikokontrollen, die risikoreiche Zugriffe blockieren, bevor diese bereitgestellt werden.
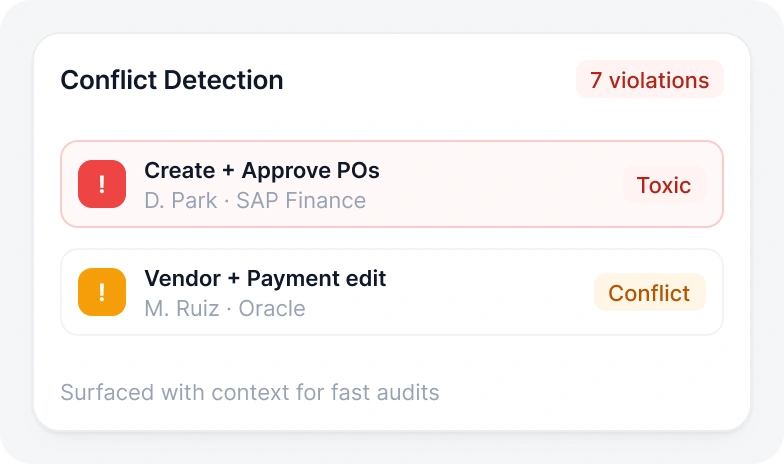
Scannen Sie bestehende Zugriffe, um Verstöße gegen die SoD-Regeln und andere schädliche Kombinationen aufzudecken und diese im Kontext darzustellen, der für schnelle SoD-Audits und Abhilfemaßnahmen erforderlich ist.
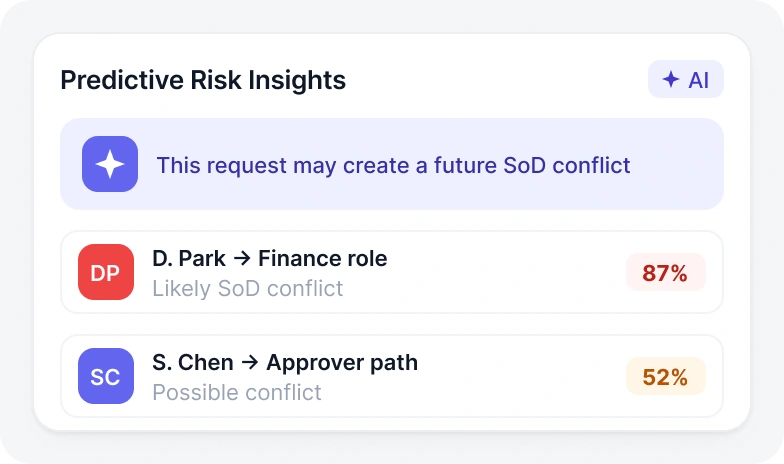
Nutzen Sie KI, um Zugriffsanfragen zu kennzeichnen, die zukünftige Funktionstrennungskonflikte verursachen könnten. Verwenden Sie Risikobewertungen, um zu ermitteln, welche Benutzer, Rollen und Zugriffspfade am ehesten Funktionstrennungsprobleme verursachen, damit sich die Teams zunächst auf die risikoreichsten Konflikte konzentrieren können.
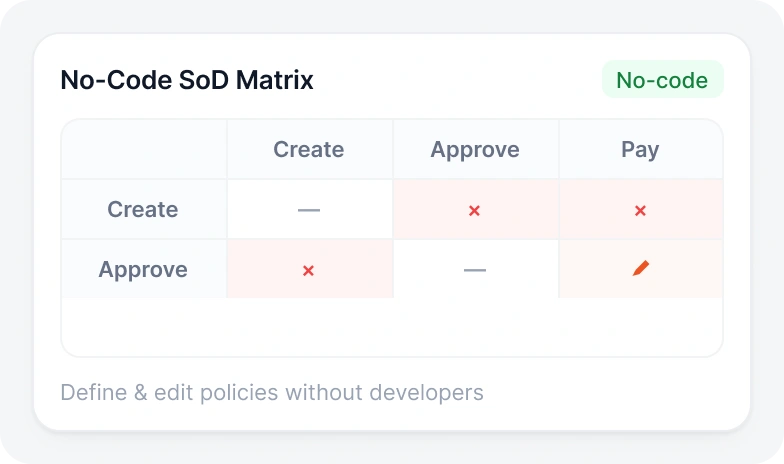
Definieren, aktualisieren und pflegen Sie Ihre SoD-Matrix über eine No-Code-Oberfläche, sodass Risiko- und Compliance-Teams SoD-Richtlinien ohne Abhängigkeit von Entwicklern oder Beratern verwalten können.
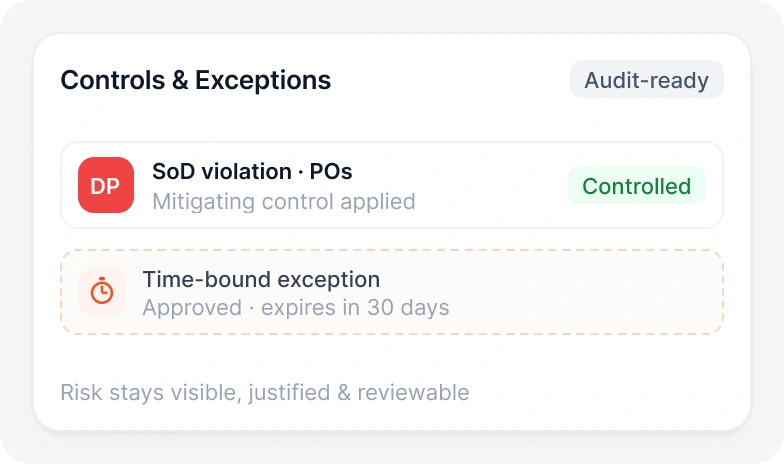
Ermitteln Sie risikomindernde Maßnahmen und zeitlich befristete Ausnahmen für spezifische SoD-Verstöße, um das SoD-Risiko sichtbar, begründet und für die Prüfung bereit zu halten.
Die Funktionstrennung ist genau für die Anwendungsfälle konzipiert und eingesetzt, die Prüfer voraussichtlich als erstes bemerken werden.
Die miniOrange IGA- Plattform unterstützt wichtige regulatorische Rahmenbedingungen und hilft Unternehmen so, jederzeit auditbereit zu sein.
Gewährleisten Sie die kontinuierliche Einhaltung der automatisierten Kontroll-, Berichts- und Zugriffszertifizierungsprozesse.
Compliance-Rahmenwerke anzeigen
Zugangskontrolle

Gesundheitswesen

ISMS

Typ II

Datenschutz

Zahlungen

Internet-Sicherheit

Indien

Datenschutz

Zahlungen

Internet-Sicherheit

Indien
Jede Zugriffsanfrage wird in Echtzeit anhand der SoD-Regeln geprüft. Konfliktierende Kombinationen werden zum Zeitpunkt der Anfrage abgefangen, nicht erst nach der Bereitstellung oder bei der nächsten vierteljährlichen Überprüfung.
Mithilfe von Vorhersageanalysen soll ermittelt werden, welche anhängigen Zugangsanträge im Falle ihrer Genehmigung zu hochriskanten toxischen Kombinationen führen würden.
Die Benutzerzugriffsprofile sollten anhand des aktuellen SoD-Regelwerks neu bewertet werden, damit Konflikte, die sich aus Rollenänderungen ergeben, sofort erkannt werden und nicht erst bei der nächsten jährlichen Überprüfung.
Für jeden gemeldeten Konflikt, jede genehmigte Ausnahme und jede angewandte Kontrolle sollte eine klare und strukturierte Erklärung vorliegen. Die Prüfer erhalten eine vollständige Dokumentation darüber, wer die Prüfung wann durchgeführt hat, welches Risiko bestand und wie damit umgegangen wurde.
miniOrange vereint die Leistungsfähigkeit einer Enterprise-SoD-Lösung mit der Geschwindigkeit und Wirtschaftlichkeit, die herkömmliche Plattformen nicht bieten können.

Die Funktionssicherheit (SoD) soll zum Zeitpunkt der Anfrage durchgesetzt, entstehende Konflikte sollen vorhergesagt werden, bevor sie bereitgestellt werden, und es soll eine Regelverwaltung ohne Programmierung ermöglicht werden, die die Abhängigkeit von externen Beratern beseitigt.
miniOrange bietet SoD-Abdeckung für ERP-Systeme, Cloud-Plattformen, SaaS-Anwendungen und nicht-menschliche Identitäten – alles innerhalb einer einzigen, einheitlichen Identitäts- und Zugriffsmanagement-Plattform.

Herkömmliche SoD-Lösungen erfordern monatelange Implementierungszeiten, mehrjährige Verträge und erhebliche Servicekosten. miniOrange lässt sich schneller implementieren und ist kostengünstiger als herkömmliche SoD-Lösungen.
Häufig gestellte Fragen zur Funktionstrennung, SoD-Matrizen, toxischen Zugriffskombinationen und zum Risikomanagement.

