Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×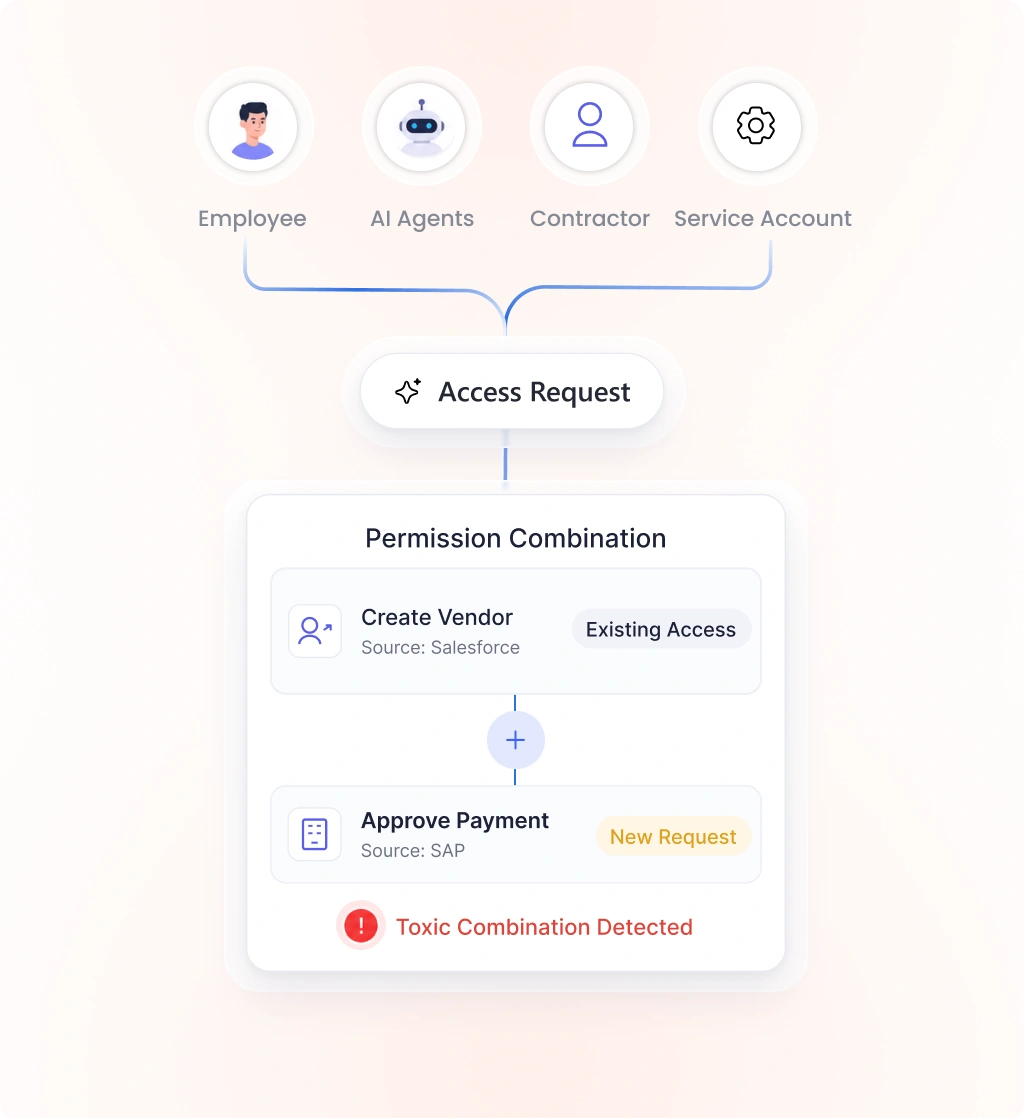
Eine gefährliche Zugriffskombination entsteht, wenn zwei oder mehr Berechtigungen, die einzeln betrachtet harmlos sind, zusammen ein ernsthaftes Risiko darstellen. Stellen Sie sich einen Mitarbeiter vor, der sowohl einen Lieferanten anlegen als auch Zahlungen an diesen Lieferanten genehmigen kann. Jede dieser Berechtigungen ist legitim, doch in Kombination öffnen sie Betrug Tür und Tor.
Toxische Kombinationen verstoßen häufig gegen das Prinzip der Funktionstrennung und sind eine Hauptursache für Prüfungsfehler, Insiderbetrug und Datenschutzverletzungen. Dies gilt insbesondere dann, wenn Berechtigungen systemübergreifend von verschiedenen Teams ohne gemeinsame Transparenz vergeben werden.
Die meisten Zugriffsrisiken sind offensichtlich, aber dennoch vorhanden und über Systeme verstreut, die nie für die Kommunikation untereinander konzipiert wurden. Verstehen Sie, warum diese Risiken immer wieder unentdeckt bleiben.

Eine einzelne Berechtigung erregt selten Anlass zur Sorge. Besitzt dieselbe Identität jedoch eine zweite Berechtigung, entsteht durch diese Kombination eine ausnutzbare Sicherheitslücke, die Zugriffsüberprüfungen nicht erkennen sollen.

Schädliche Zugriffskombinationen erstrecken sich oft über mehrere Anwendungen. Da jede Anwendung den Zugriff isoliert durchsetzt, hat kein einzelnes System einen Überblick darüber, was ein Benutzer tun kann, sobald sich die Berechtigungen über den gesamten Stack summieren.

Jede Rollenänderung, jede Projektzuweisung und jede temporäre Zugriffsgewährung führt zu einer weiteren Erhöhung der Berechtigungen. Ohne regelmäßige Bereinigung häufen sich diese Berechtigungen an und führen zu einer schleichenden Ausweitung der Rechte.

Die meisten Organisationen entdecken schädliche Zugriffskombinationen im Rahmen einer Prüfung oder nach einem Betrugsfall. Zu den Kosten einer späten Entdeckung gehören die Behebung der Schäden und der durch übermäßige Berechtigungen verursachte Schaden.

Bei periodischen Zugriffszertifizierungen müssen Manager Tabellen mit Berechtigungen manuell überprüfen – ein Prozess, der mit zunehmender Anzahl von Identitäten und Anwendungen nicht skalierbar ist.

Servicekonten, RPA-Bots und KI-Agenten werden schnell und oft mit weitreichenden Berechtigungen bereitgestellt und selten überprüft. Sie können riskante Zugriffskombinationen enthalten, ohne dass dies jemandem auffällt.
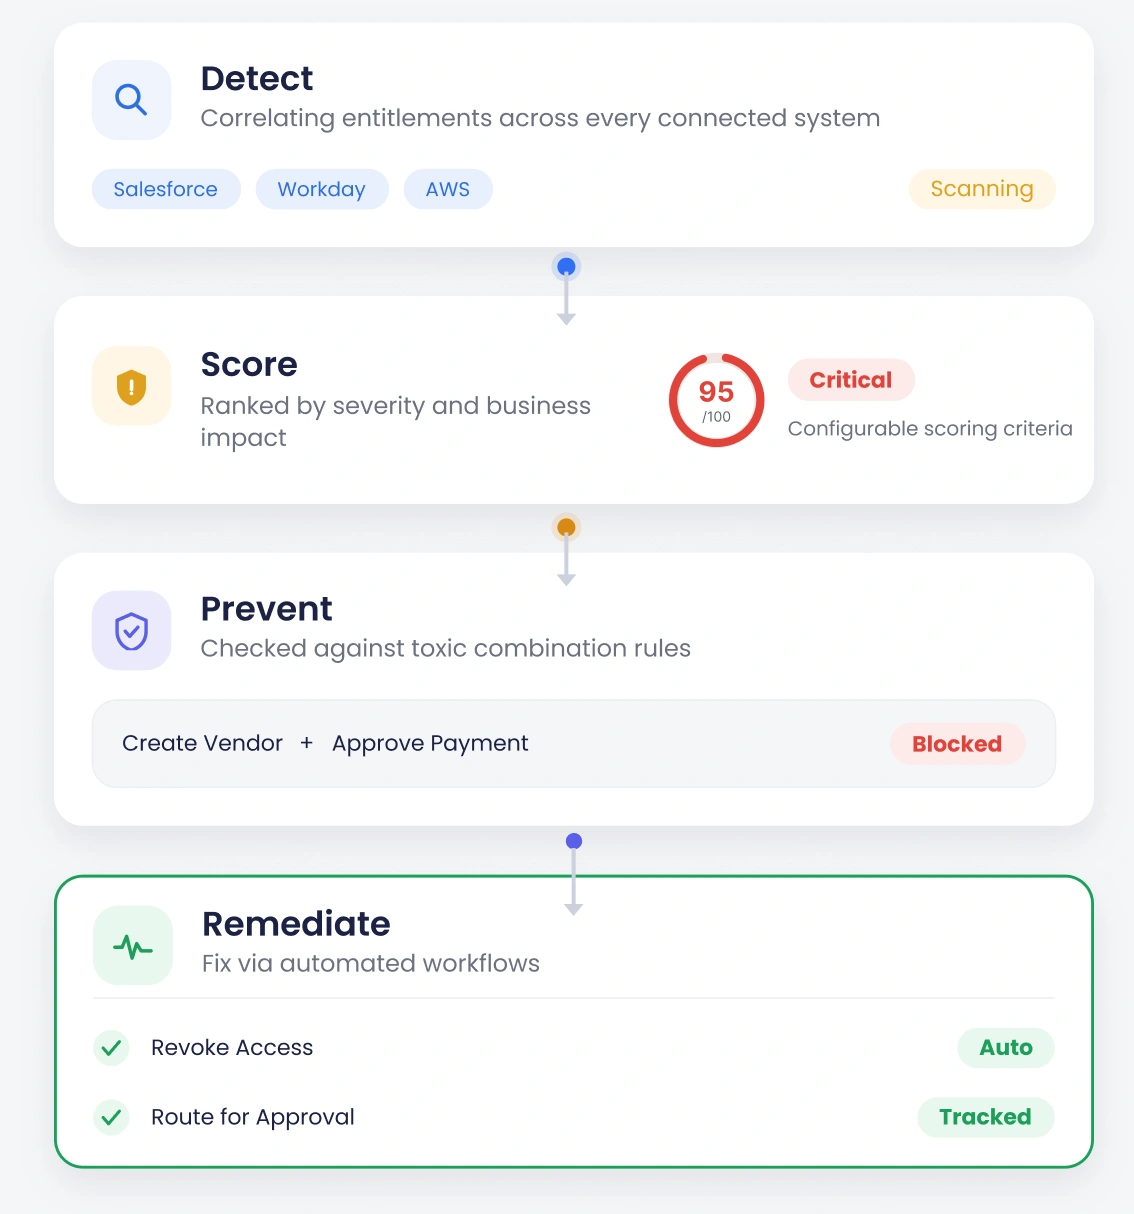
Erkennt riskante Zugriffskombinationen über Anwendungen und Cloud-Umgebungen hinweg durch die kontinuierliche Korrelation von Berechtigungen aus jedem verbundenen System.
Priorisieren Sie die wichtigsten Risiken, indem Sie jedes Risiko nach Schweregrad und geschäftlichen Auswirkungen einstufen. Nutzen Sie ein konfigurierbares Bewertungskriterium, damit die Behebungsmaßnahmen sich zunächst auf die größten Bedrohungen konzentrieren.
Verhindern Sie die Entstehung riskanter Kombinationen bereits bei der Zugriffsanfrage. Prüfen Sie jede Zugriffsanfrage vor der Genehmigung anhand der Regeln für toxische Kombinationen.
Bestehende Probleme lassen sich durch das Entfernen oder Anpassen von Zugriffsrechten mithilfe automatisierter Workflows beheben. Berechtigungen können widerrufen, angepasst oder zur Genehmigung weitergeleitet werden – mit vollständiger Protokollierung.
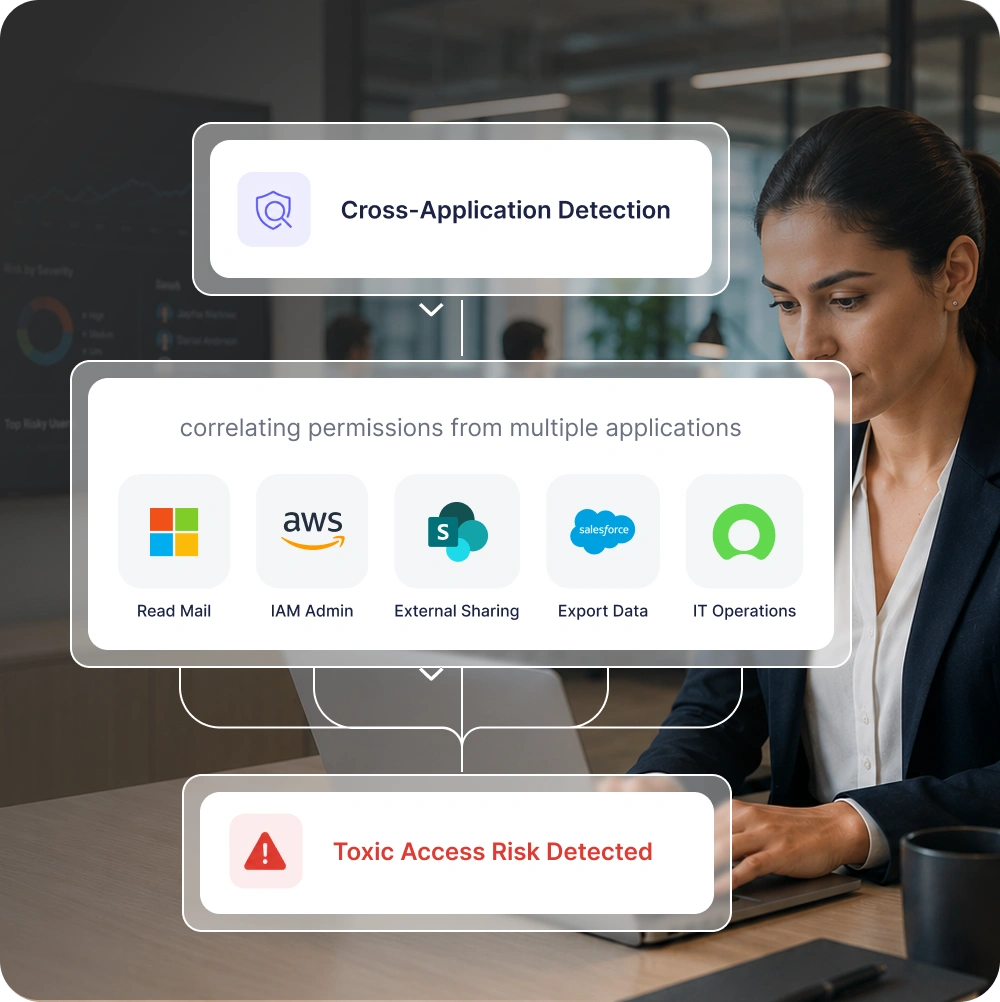
Finden Sie schädliche Kombinationen, die sich über mehrere Anwendungen und Cloud-Plattformen erstrecken, nicht nur innerhalb eines einzelnen Systems. Korrelieren Sie Berechtigungsdaten über die gesamte Identitätslandschaft hinweg und decken Sie übersehene Risiken auf.
Definieren Sie mit einer Regel-Engine ohne Programmieraufwand, die SoD-Verstöße und mehr abdeckt, was „toxisch“ für Ihr Unternehmen bedeutet. Erstellen, testen und passen Sie Regeln direkt an – ohne Skripte oder technische Unterstützung.
Jegliche Zugriffsanfrage, die eine toxische Kombination erzeugen würde, wird bereits vor ihrer Genehmigung gekennzeichnet und blockiert. Dadurch wird die Erkennung von Zugriffsrisiken zu einer präventiven Kontrollmaßnahme und nicht zu einer reaktiven Prüfung.
Priorisieren Sie die gefährlichsten Kombinationen zuerst mithilfe der integrierten, risikobasierten Zugriffsbewertung . Ordnen Sie Faktoren nach Geschäftsauswirkungen und Gefährdung, sodass die Behebung der Risiken mit den höchsten Risiken beginnt.
Erkennt schädliche Zugriffe für Servicekonten, Bots und KI-Agenten auf Cloud-Plattformen. Erweitert die gleiche Erkennungslogik auf das Risiko von Maschinenidentitäten – eine Kategorie, die die meisten älteren Tools vernachlässigen.
Zugriffsrechte sollten widerrufen, angepasst oder durch geeignete Maßnahmen reduziert werden. Dabei ist ein vollständiger Prüfpfad zu erstellen. Kann der Zugriff nicht entzogen werden, sind die geschäftliche Begründung, die Genehmigungen und die Maßnahmen zur Risikominderung und zur Einhaltung der Vorschriften zu dokumentieren.
Der Übergang von verstreuten Berechtigungen zu kontinuierlicher Zugriffsüberwachung erfordert fünf einfache Schritte.

Erfassen Sie Identitäten, Berechtigungen und Rollen über Anwendungen und Cloud-Umgebungen hinweg mithilfe vorgefertigter Konnektoren und erhalten Sie so eine einheitliche Ansicht.

Toxische Kombinationen und SoD-Regeln lassen sich ohne Programmierung definieren. Sicherheits- und Compliance-Teams können Risikologik ohne IT-Abhängigkeit implementieren.

Riskante Zugriffskombinationen sollten kontinuierlich identifiziert werden, sobald sie auftreten, anstatt sich auf Momentaufnahmen zu verlassen.

Ordnen Sie jeden Befund nach Schweregrad und Geschäftsrisiko, damit die Sanierungsteams immer wissen, welche Kombinationen sofortige Aufmerksamkeit erfordern.

Widerrufen, anpassen oder mildernde Maßnahmen ergreifen. Automatisierte Arbeitsabläufe nutzen, die Korrekturen an den Genehmiger weiterleiten und jeden Vorgang protokollieren.
Erfahren Sie, wie Sie die Erkennung toxischer Zugriffe dort einsetzen können, wo es in Ihrem Unternehmen am wichtigsten ist.
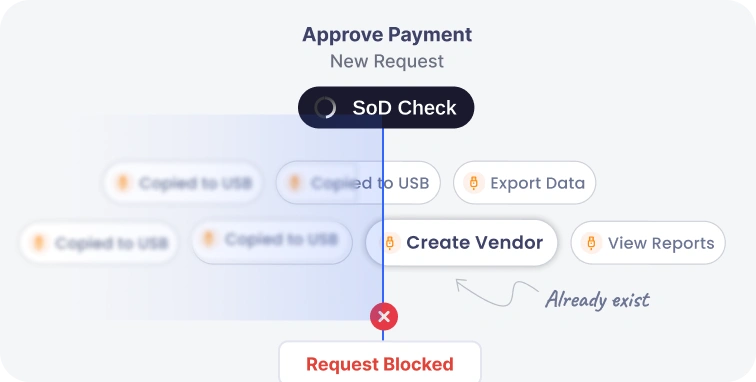
Kombinationen aus Kontoerstellung und -genehmigung müssen zum Zeitpunkt der Anfrage erkannt und blockiert werden, beispielsweise wenn eine Identität eine Zahlung initiieren und autorisieren kann. Dies ist die häufigste Betrugsmasche im Finanzsektor.
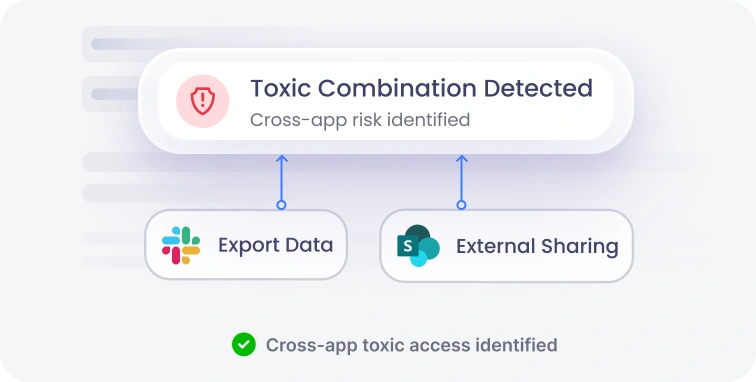
Aufspüren von appübergreifenden schädlichen Zugriffen, wie der Kombination von Datenzugriff, Exportrechten und externen Freigabeberechtigungen, die von keinem einzelnen System erkannt werden.
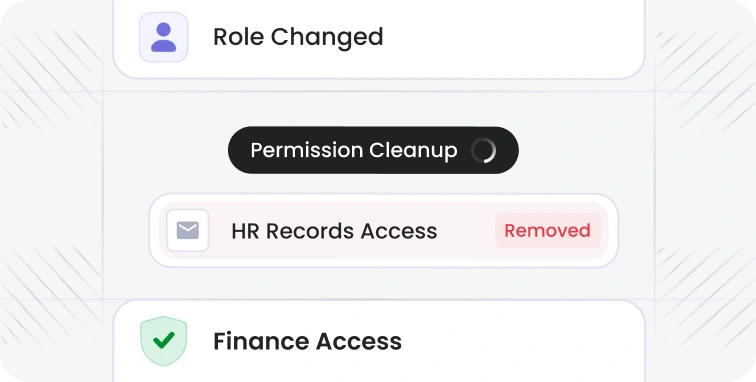
Bereinigen Sie die durch Rollenwechsel, Versetzungen und abgeschlossene Projekte entstandenen Berechtigungsansammlungen. Dies verhindert eine schleichende Ausweitung der Berechtigungen.
Die miniOrange IGA-Plattform unterstützt wichtige regulatorische Rahmenbedingungen und hilft Unternehmen so, jederzeit auditbereit zu sein.
Gewährleisten Sie die kontinuierliche Einhaltung der automatisierten Kontroll-, Berichts- und Zugriffszertifizierungsprozesse.
Compliance-Rahmenwerke anzeigen
Zugangskontrolle

Gesundheitswesen

ISMS

Typ II

Datenschutz

Zahlungen

Internet-Sicherheit

Indien

Datenschutz

Zahlungen

Internet-Sicherheit

Indien
Funktioniert mit Ihrer bestehenden Konfiguration, sodass Sie die Zugriffsverwaltung sofort starten können, ohne Ihre Umgebung umgestalten zu müssen. Vorkonfigurierte Konnektoren lassen sich nahtlos in Ihre bestehenden Systeme integrieren.
Überwacht und verhindert Probleme kontinuierlich anstatt sich auf periodische Kontrollen zu verlassen, sodass neue toxische Kombinationen sofort erkannt werden, anstatt erst bei der nächsten planmäßigen Überprüfung.
Unterstützt Cloud-, On-Premise- und Hybridumgebungen ohne Kompromisse zu erzwingen, sodass Sie unabhängig vom Speicherort Ihrer Anwendungen und Daten eine konsistente Erkennung schädlicher Zugriffe erhalten.
Ermöglicht es Ihnen, Regeln einfach zu definieren und zu verwalten, ohne auf Berater angewiesen zu sein, und sorgt dafür, dass die Logik toxischer Kombinationen in den richtigen Händen bleibt.
Häufig gestellte Fragen zur Erkennung toxischer Zugriffe, zu SoD-Verstößen und zu riskanten Berechtigungskombinationen.

