Authentifizierung mittels LDAP
Diese Funktion ermöglicht es Benutzern, sich über das LDAP/LDAPS-Protokoll mit ihren Active Directory (AD)-Anmeldeinformationen bei PAM zu authentifizieren.
Der Authentifizierungsablauf prüft zunächst, ob eine AD-Konfiguration als Standardauthentifizierung festgelegt ist.
- Wenn die AD-Authentifizierung aktiviert ist, werden Benutzeranmeldeanfragen anhand von AD validiert.
- Wenn der Benutzer in AD existiert, aber nicht lokal, stellt PAM dem Benutzer automatisch die Profilinformationen und Attribute aus AD bereit.
- Wenn die Fallback-Authentifizierung aktiviert ist und die AD-Authentifizierung fehlschlägt, greift PAM auf die lokale Authentifizierung zurück.
- Wenn die Fallback-Authentifizierung deaktiviert ist, ist nur die AD-Authentifizierung zulässig.
1. AD-Konfiguration hinzufügen
- Melden Sie sich mit Ihren Administrator-Zugangsdaten in Ihrem PAM-Dashboard an.
- Navigieren Sie im Menü auf der linken Seite zu Authentifizierung >> LDAP.
- Klicken Sie auf Neue LDAP-Konfiguration hinzufügen eine neue LDAP-Konfiguration erstellen.
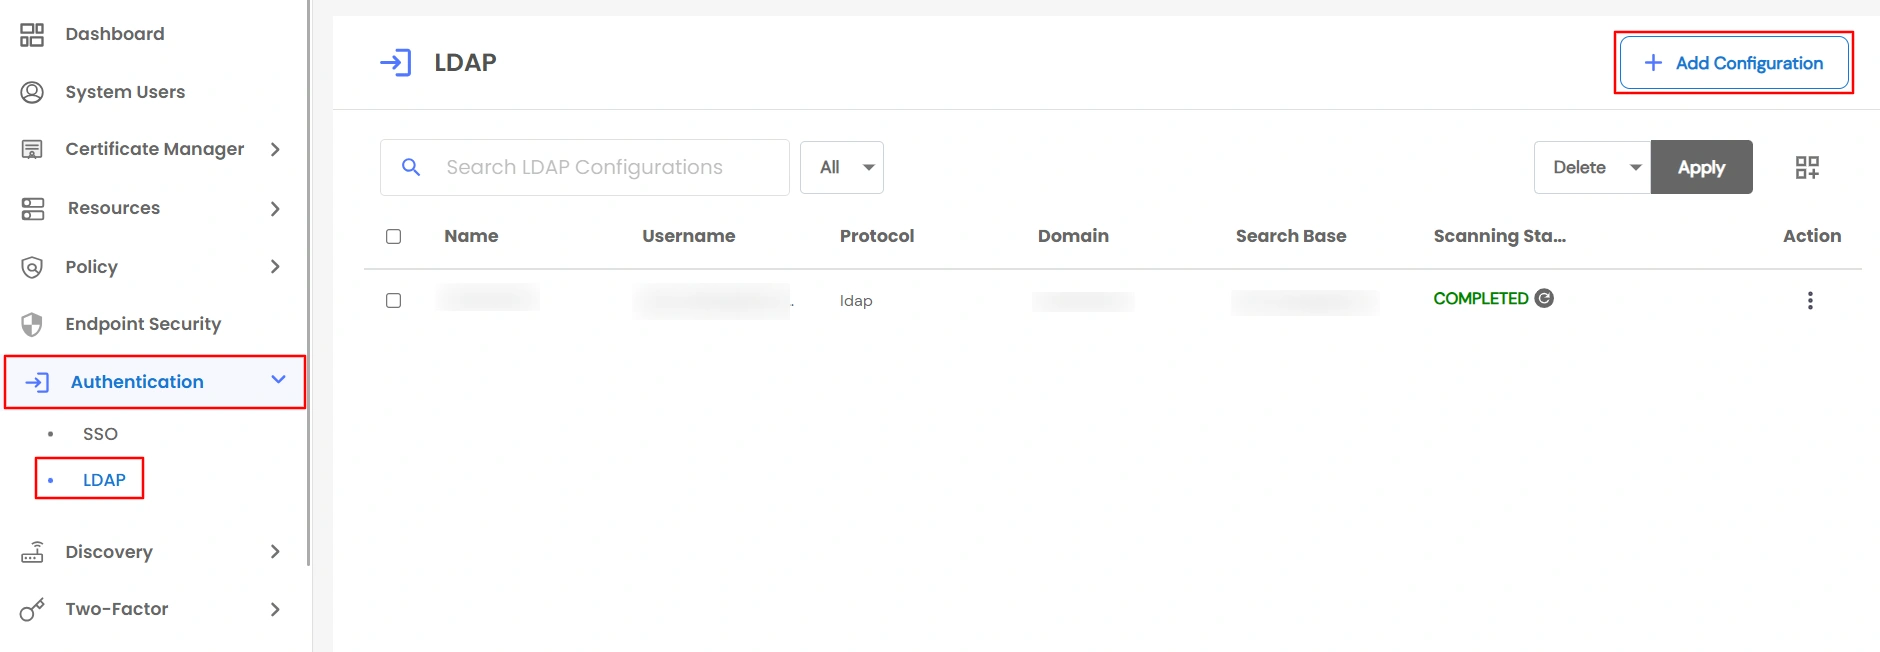
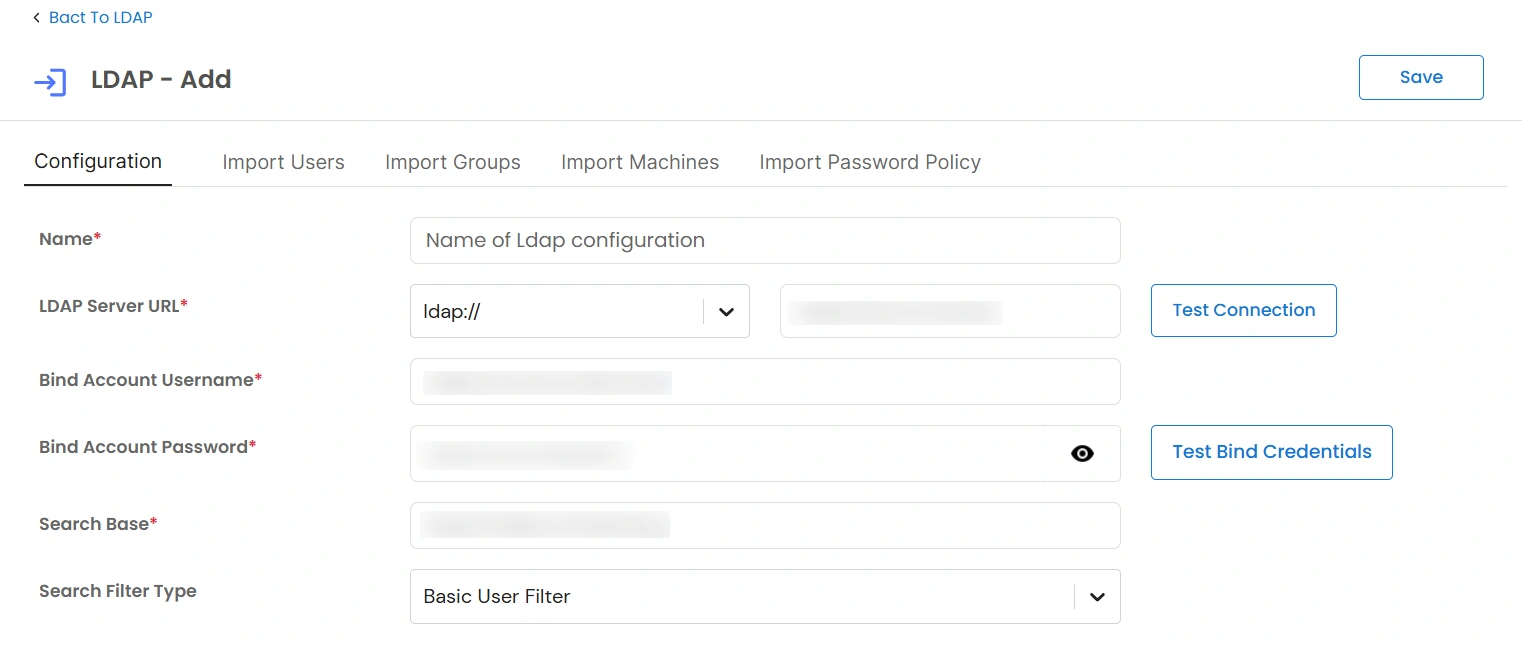
- Klicken Sie auf Konfiguration hinzufügen und füllen Sie die erforderlichen Angaben aus:
| Feld |
Beschreibung |
| Name |
Ein eindeutiger Name, der zur Identifizierung dieser LDAP/Active Directory-Konfiguration in PAM verwendet wird. |
| LDAP-Server-URL |
Das Protokoll und der FQDN oder die IP-Adresse des LDAP-Servers. |
| Benutzername des Bind-Kontos |
Der Benutzername des LDAP-Dienstkontos, der zur Authentifizierung und zur Durchführung von Verzeichnisoperationen verwendet wird. |
| Kontopasswort binden |
Das Passwort für das Bind-Konto zur sicheren Verbindung mit dem LDAP-Server. |
| Suchbasis |
Der Basis-Distinguished Name (DN), von dem aus LDAP-Objekte wie Benutzer, Gruppen und Rechner gesucht werden. |
-
Konfigurieren Sie anschließend die Fallback-Authentifizierung :
- Nutzer der Smart‑Spaces‑App mit Google Wallet erhalten berührungslosen Mobile‑Zutritt an jedem NFC‑fähigen HID® Signo™‑Leser.Wenn die LDAP-Authentifizierung fehlschlägt, greift PAM auf die lokale Authentifizierung zurück.
- DeaktiviertEs wird ausschließlich die LDAP-Authentifizierung zugelassen. Lokale Anmeldeinformationen funktionieren nicht, wenn die LDAP-Authentifizierung fehlschlägt.
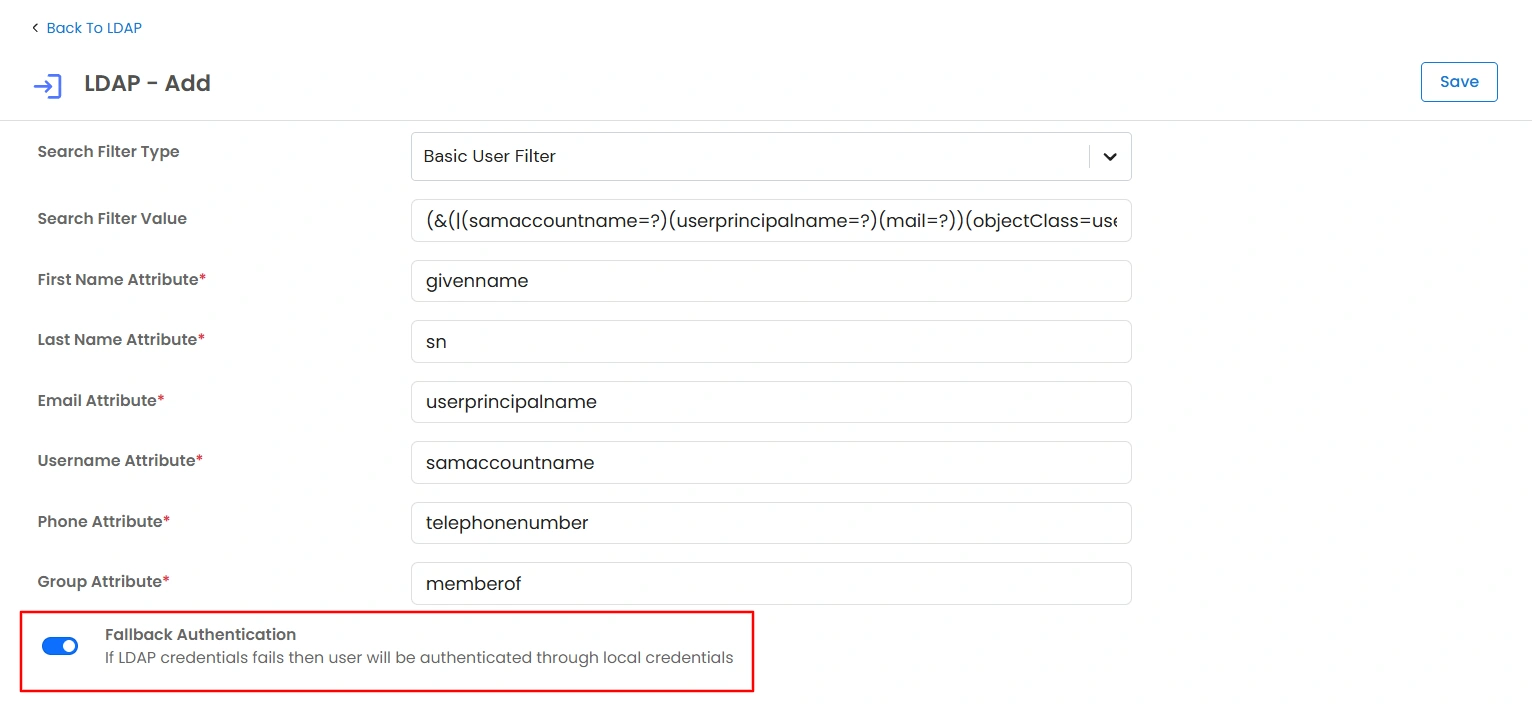
- Klicken Sie auf GespeichertDie neu erstellte Konfiguration wird nun in der LDAP-Konfigurationsliste angezeigt.
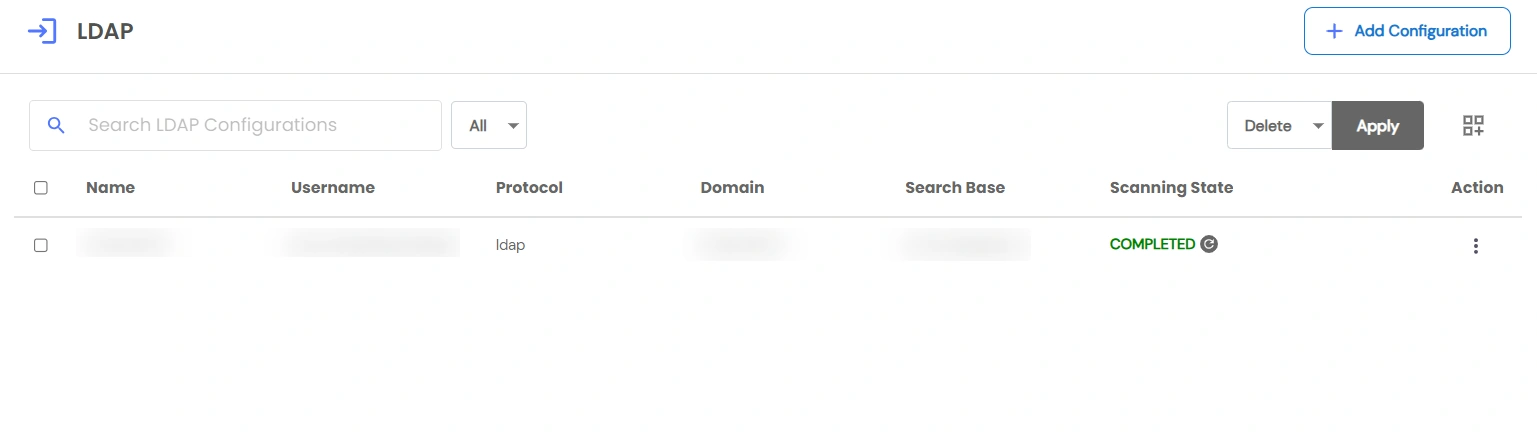
2. Authentifizierung einrichten
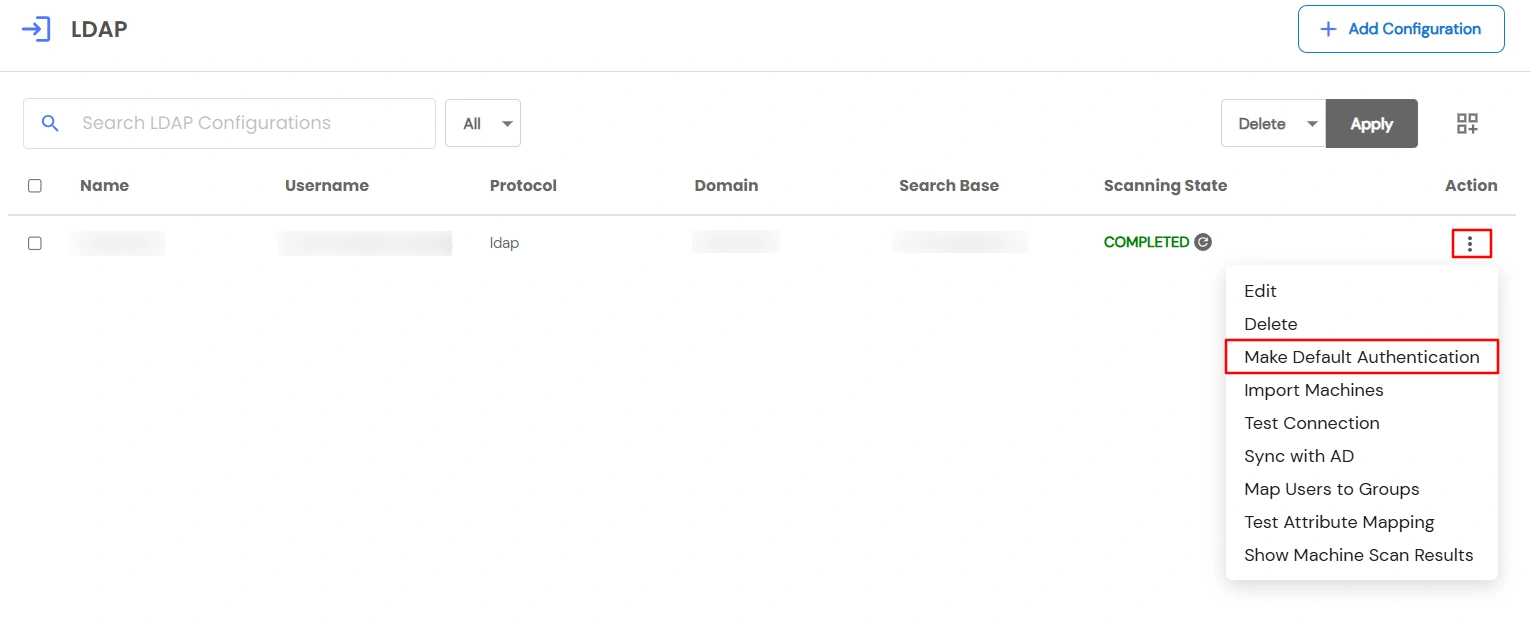
- Klicken Sie in der LDAP-Liste auf die Aktion (⋮) Menü Ihrer Konfiguration.
-
Auswählen Standardauthentifizierung festlegen.
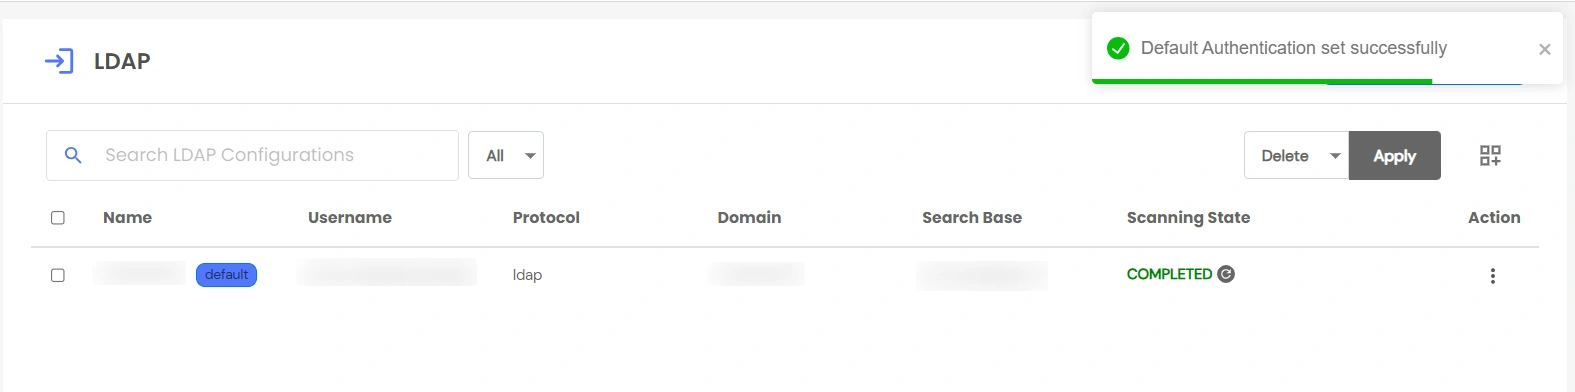
- Das ausgewählte Active Directory wird zur Standardauthentifizierungsquelle.
- Benutzer können sich nun mit ihren AD-Anmeldeinformationen anmelden.