Cloud Discovery
Verbinden Sie ein Cloud-Konto und ermitteln Sie dessen Instanzen als PAM-verwaltete Ressourcen.
Was es entdeckt
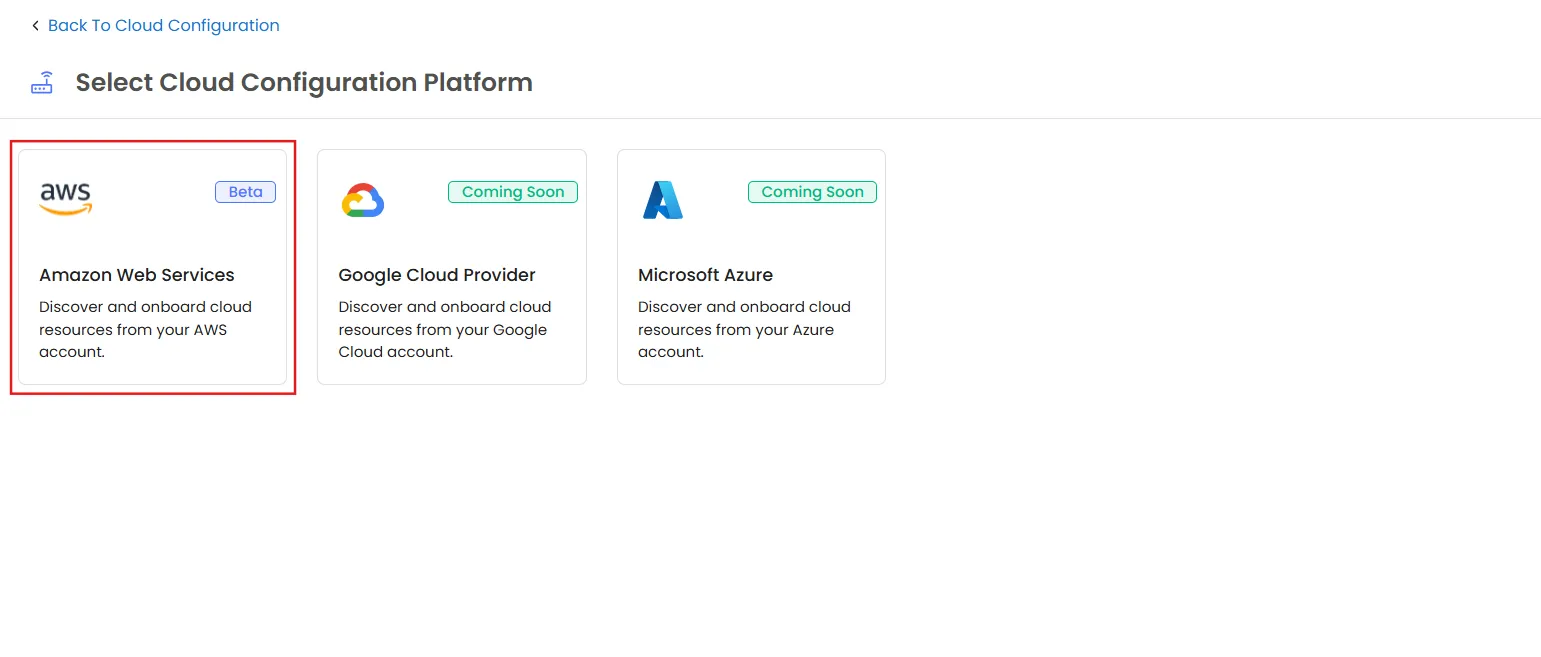
Cloud Discovery unterstützt derzeit nur AWS und innerhalb von AWS nur EC2-Instanzen.
Google Cloud und Microsoft Azure werden zwar als Anbieterkarten angezeigt, sind aber mit „Demnächst verfügbar“ gekennzeichnet . Es gibt noch kein funktionierendes Konfigurationsformular dafür.
Andere AWS-Ressourcentypen, darunter RDS, S3, Lambda, VPC, EKS, ECS, DynamoDB und CloudWatch-Protokollgruppen, werden in der Liste der Scanziele angezeigt , sind aber deaktiviert.
Hinweis: Cloud Discovery unterstützt derzeit nur AWS EC2-Instanzen.
So verbinden Sie AWS
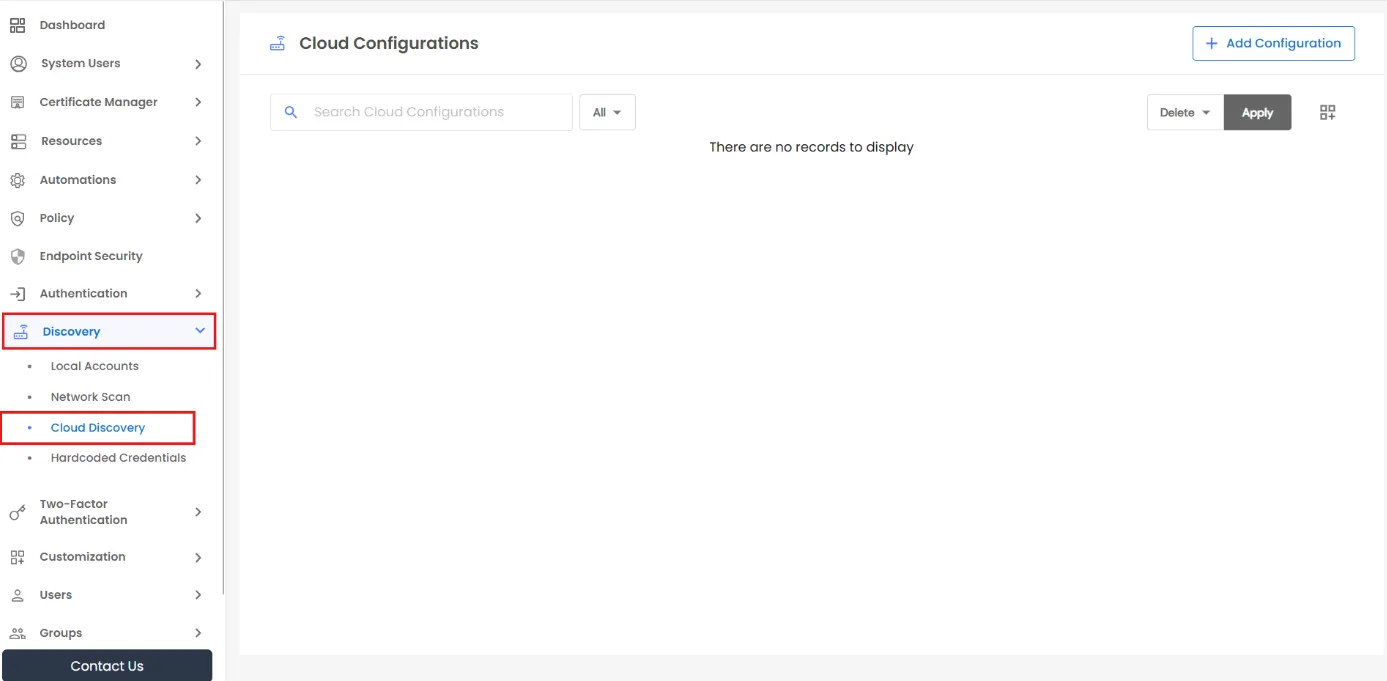
- Zurück Nach Discovery >> Cloud Discovery.
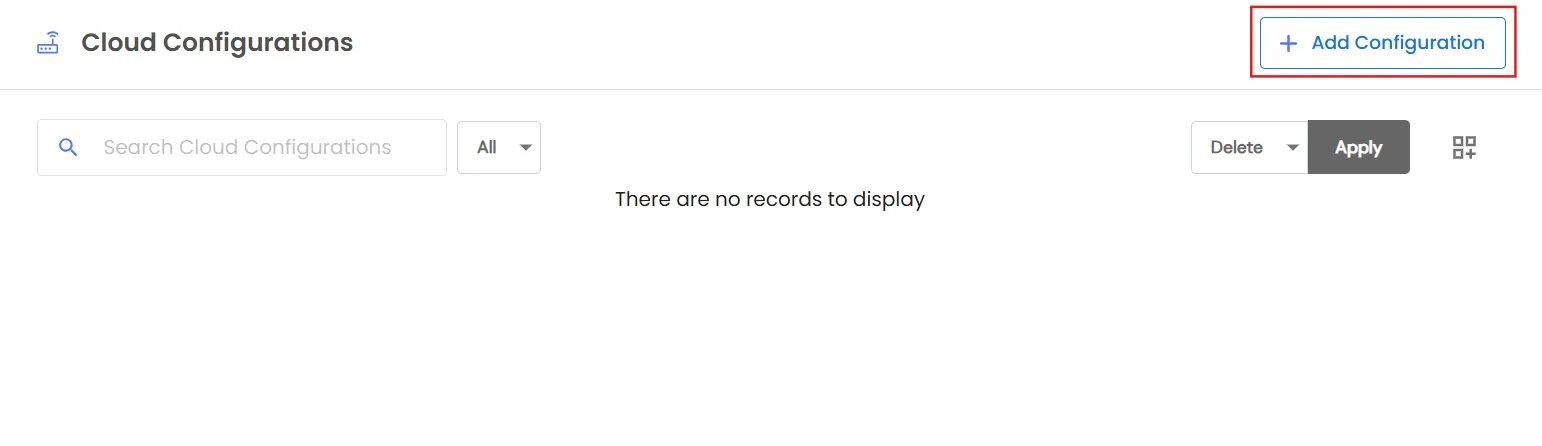
- Klicken Sie auf Konfiguration hinzufügen.
- Auswählen Amazon Web Services.
- Geben Sie die folgenden Details ein:
- Konfigurationsname - ein Name für diese Verbindung, damit Sie sie leicht identifizieren können, zum Beispiel über das Konto oder die Umgebung.
- AWS-Zugriffs-ID - die Zugriffsschlüssel-ID von AWS IAM Der Benutzer, den PAM für den Zugriff auf Ihr Konto verwendet, ist in der AWS-Konsole unter folgendem Pfad zu finden: IAM >> Ihr Benutzer >> Sicherheitsanmeldeinformationen.
- Geheimer AWS-Zugriffsschlüssel Der geheime Schlüssel, der mit der Zugriffsschlüssel-ID verknüpft ist. AWS zeigt diesen nur einmal an, nämlich bei der Erstellung des Schlüsselpaares. Speichern Sie ihn daher an einem sicheren Ort, wo er bei Bedarf abgerufen werden kann.
- Regionsname Die zu scannende AWS-Region. Cloud Discovery scannt nur die ausgewählte Region. Wenn Sie EC2-Instanzen in mehreren Regionen haben, erstellen Sie für jede Region eine separate Konfiguration.
- Scanziel - die Art der zu entdeckenden Ressource. EC2-Instanz ist derzeit die einzige auswählbare Option. Andere Ressourcentypen werden zwar aufgelistet, sind aber deaktiviert (siehe Was es entdeckt über).
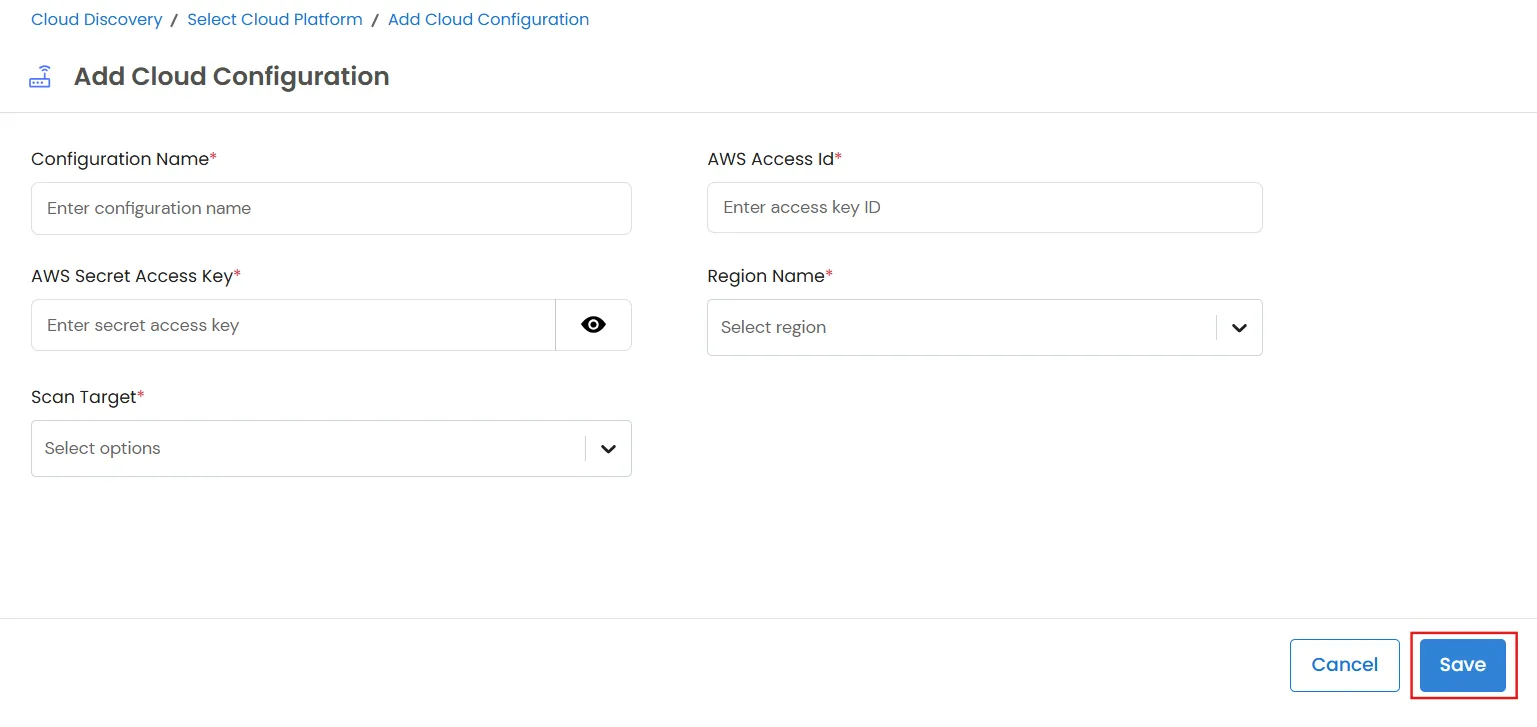
- Klicken Sie auf Gespeichert.
Dieses Formular enthält kein Feld für die Terminplanung. Alle Cloud Discovery-Scans erfolgen manuell und müssen bei Bedarf ausgelöst werden.
So führen Sie einen Scan durch
- Zurück Nach Discovery >> Cloud Discovery.
- Überprüfen Sie die Konfiguration Status Spalte. Sie sollte Folgendes anzeigen: AktivesWenn es angezeigt wird Teilweise aktiv or InaktivBewegen Sie den Mauszeiger über das Informationssymbol, um die fehlenden AWS-Berechtigungen anzuzeigen. Aktualisieren Sie die Berechtigungen für die IAM Benutzer, dann klicken Aktualisierungsstatus Den Status vor Beginn des Scans erneut überprüfen.
- Öffnen Sie das Aktionsmenü der Konfigurationszeile und klicken Sie auf ScannenDiese Option ist deaktiviert, wenn die Konfiguration Inaktiv.
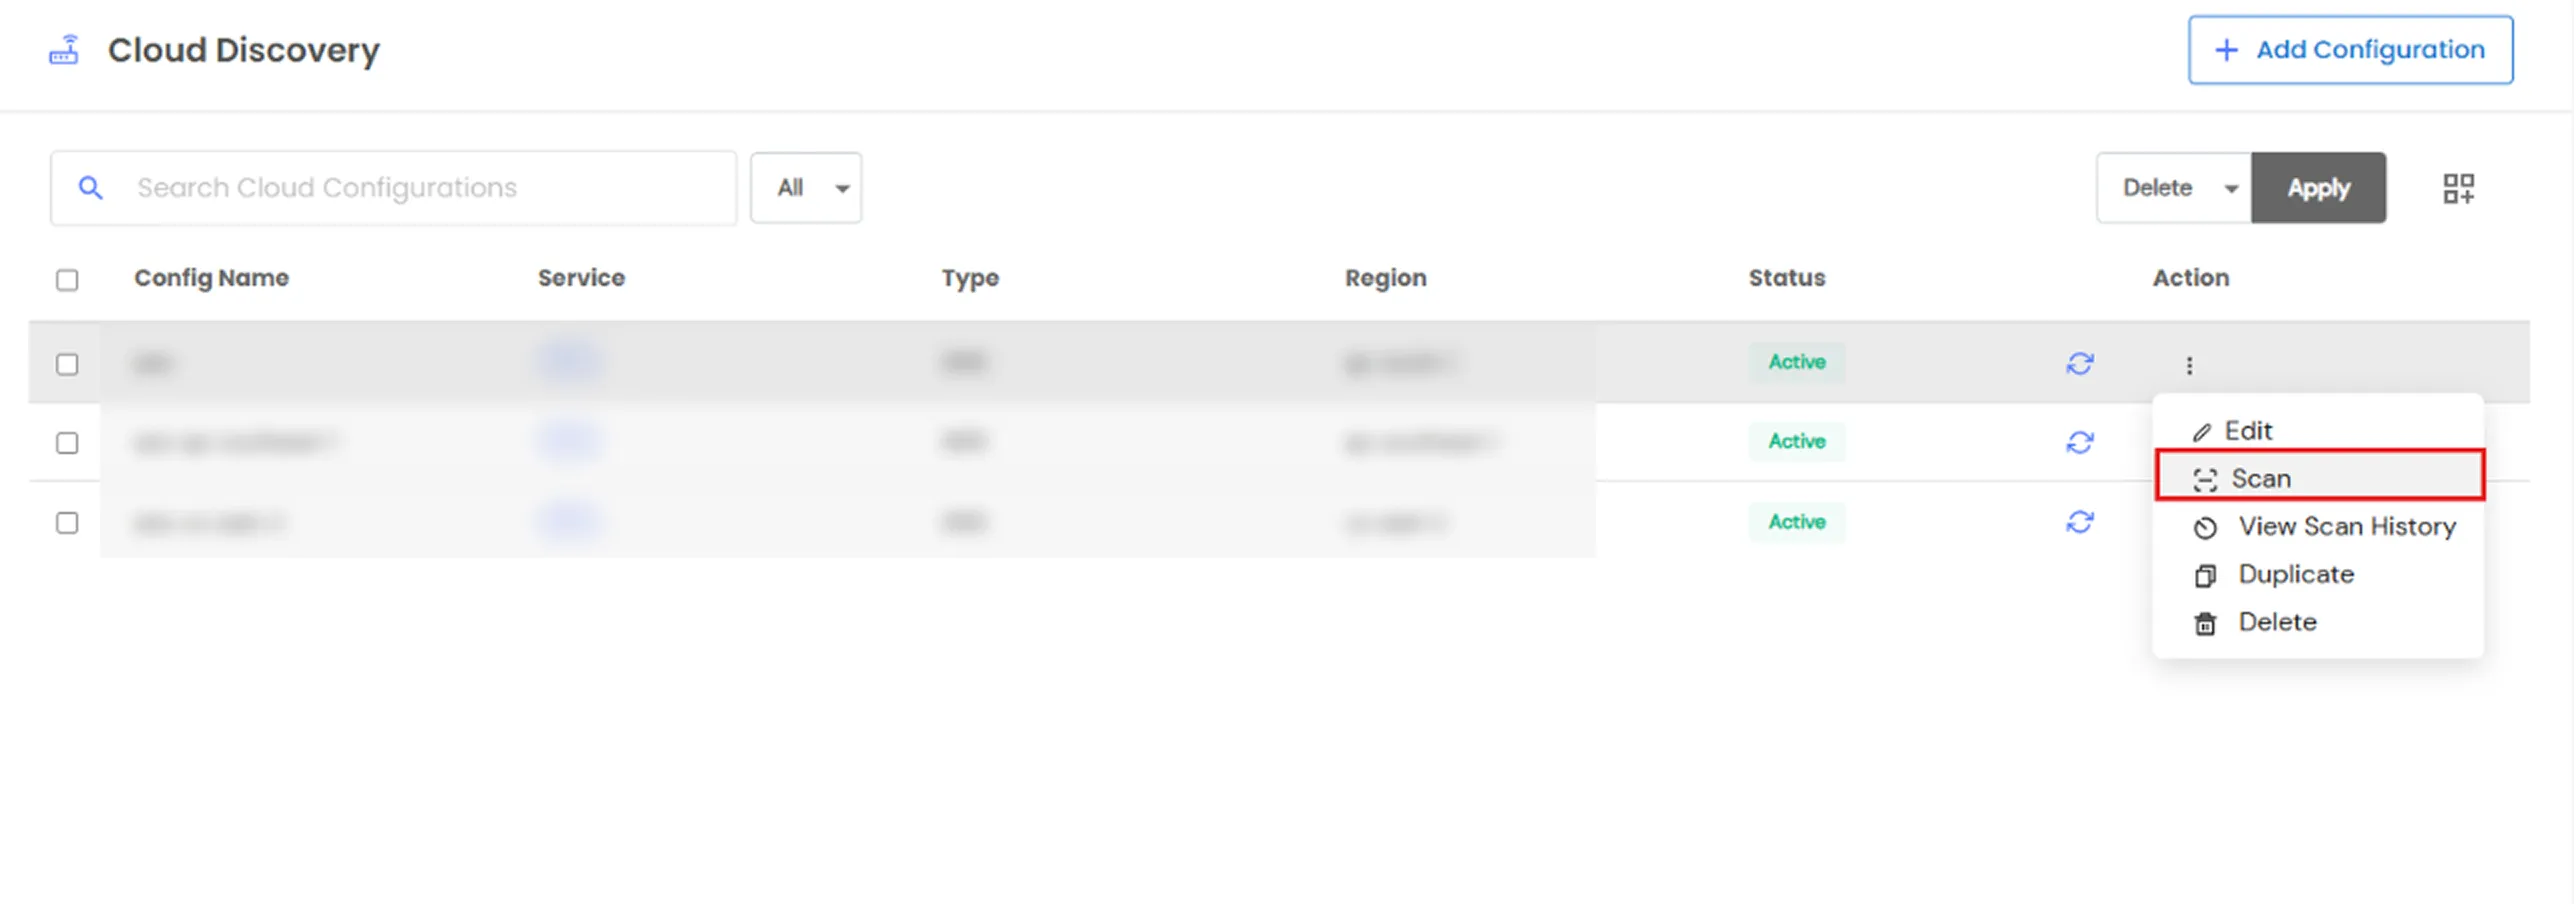
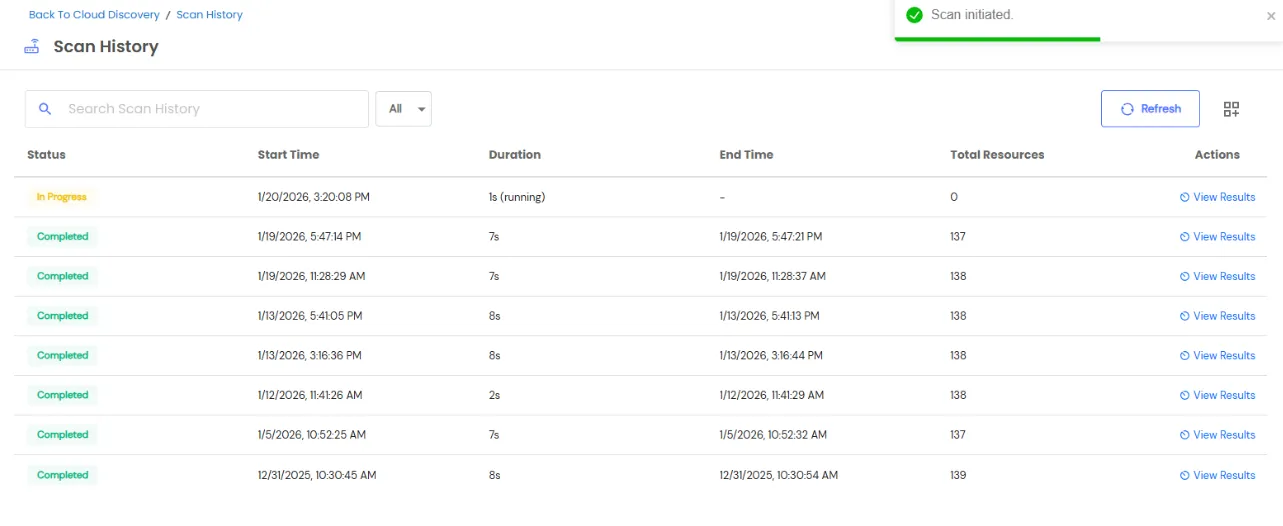
- Der Scan läuft im Hintergrund. Verfolgen Sie seinen Fortschritt von Scanverlauf anzeigen (siehe unten) anstatt auf der Seite zu warten.
Überprüfung der Scan-Ergebnisse
- Verwenden Sie das Aktionsmenü einer Konfigurationszeile, um:
- Scanverlauf anzeigen - vorherige Scanläufe anzeigen.
- Duplikat - Erstellen Sie eine Kopie der Konfiguration für eine andere Region.
- Bearbeiten - die Konfiguration ändern.
- Löschen - Die Konfiguration löschen.
- Scanverlauf anzeigen zeigt die Status, Start-/Endzeit, Dauer und Gesamtressourcen für jeden Scanlauf.
- Klicken Sie auf einen Scanlauf, um die Ergebnisse anzuzeigen. Scan-Ergebnis, welches beinhaltet:
- Instanz-ID
- Name
- Typ
- Status
- Protokoll - erkannt anhand des Betriebssystems: RDP für Windows und SSH/SFTP für Linux.
- Region
- Öffentliche/Private IP-Adresse
- Onboarded
- Erreichbar - zeigt den aktuellen Erreichbarkeitsstatus der Instanz an.
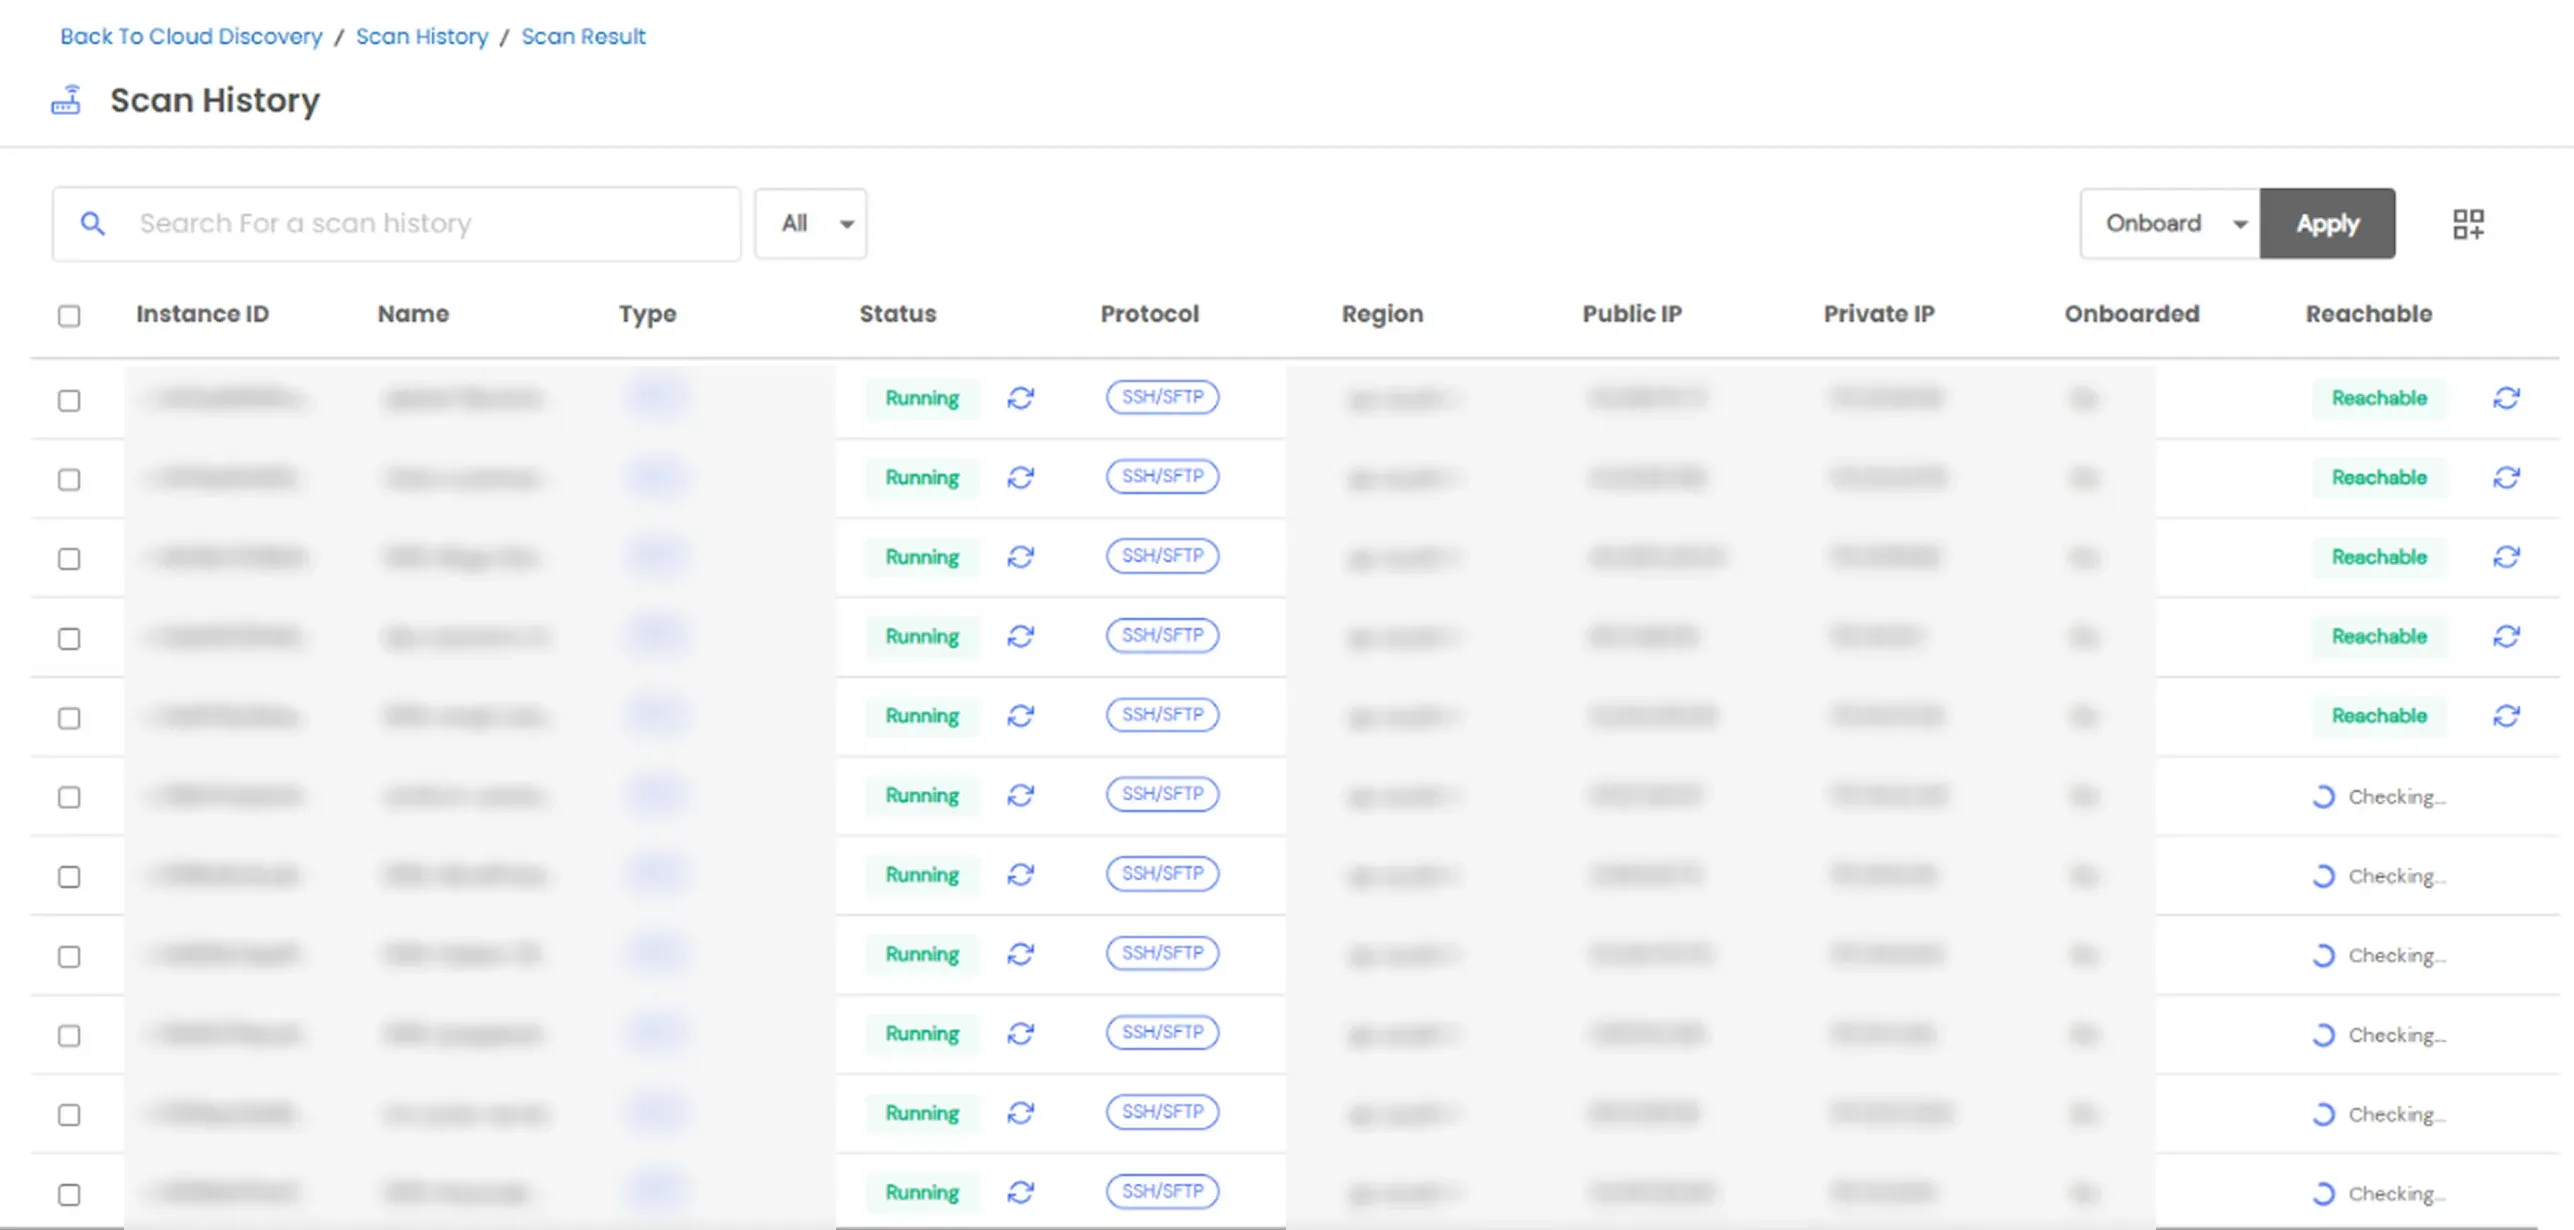
- Um eine Instanz einzubinden, klicken Sie auf die Schaltfläche Onboard Aktion in ihrer Zeile oder wählen Sie mehrere Instanzen aus und verwenden Sie die Onboard Massenwirkung.
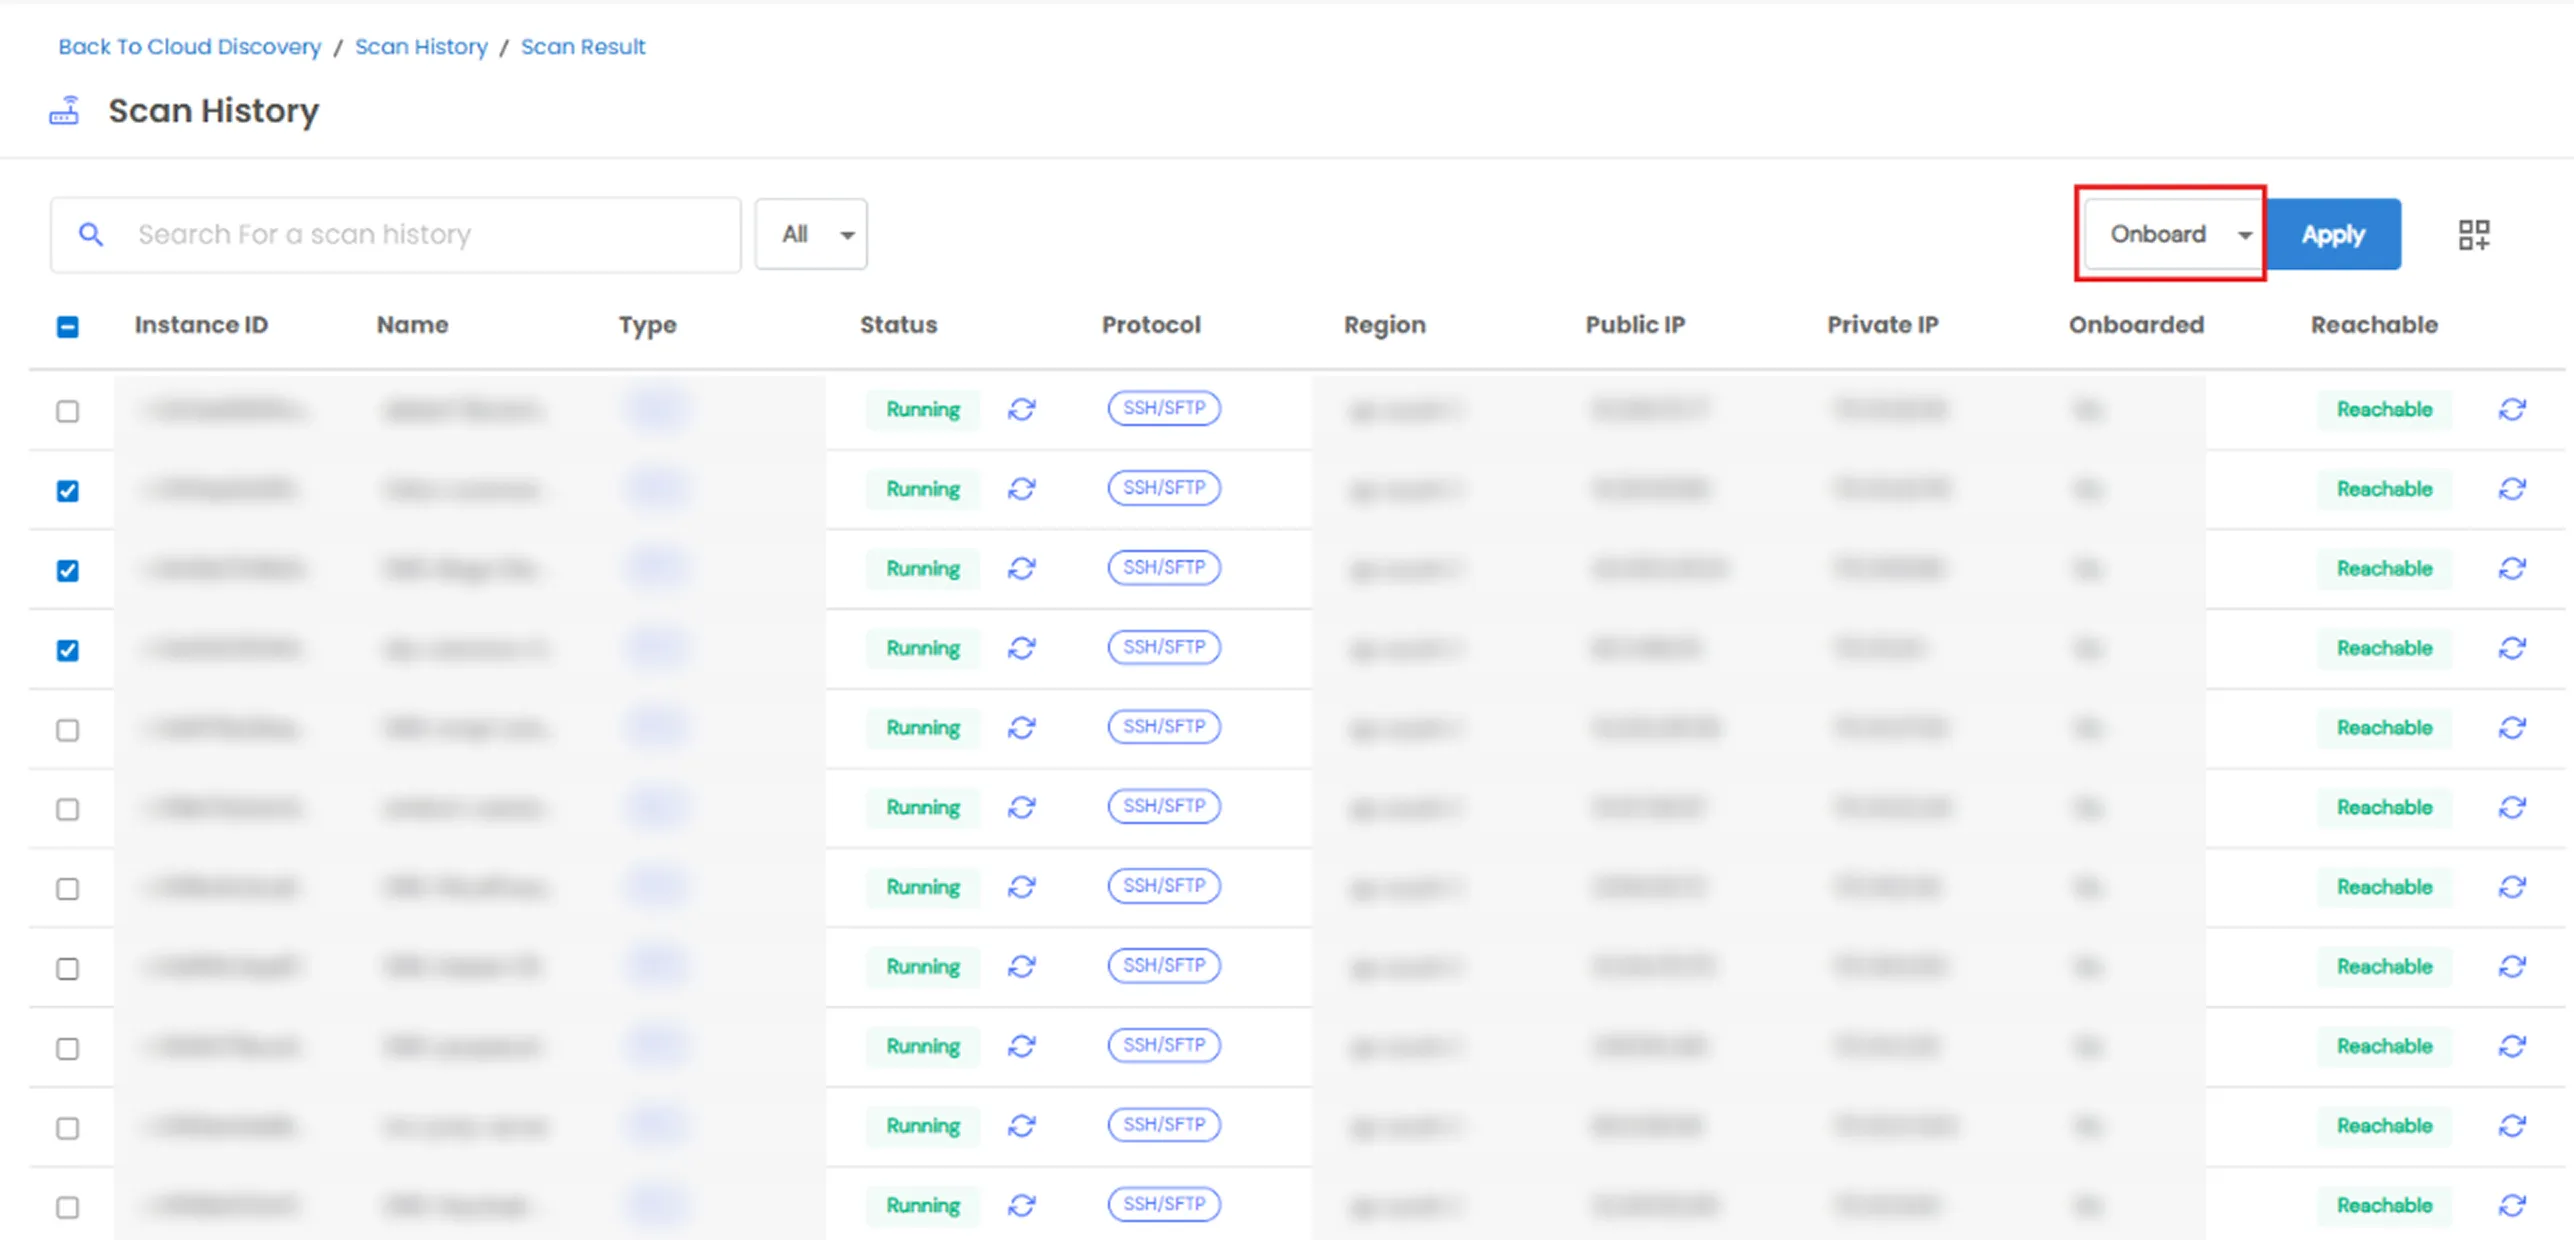
- Nur Laufen Für das Onboarding können EC2-Instanzen ausgewählt werden. Gestoppte Instanzen können nicht onboarding-fähig sein.
Reporting
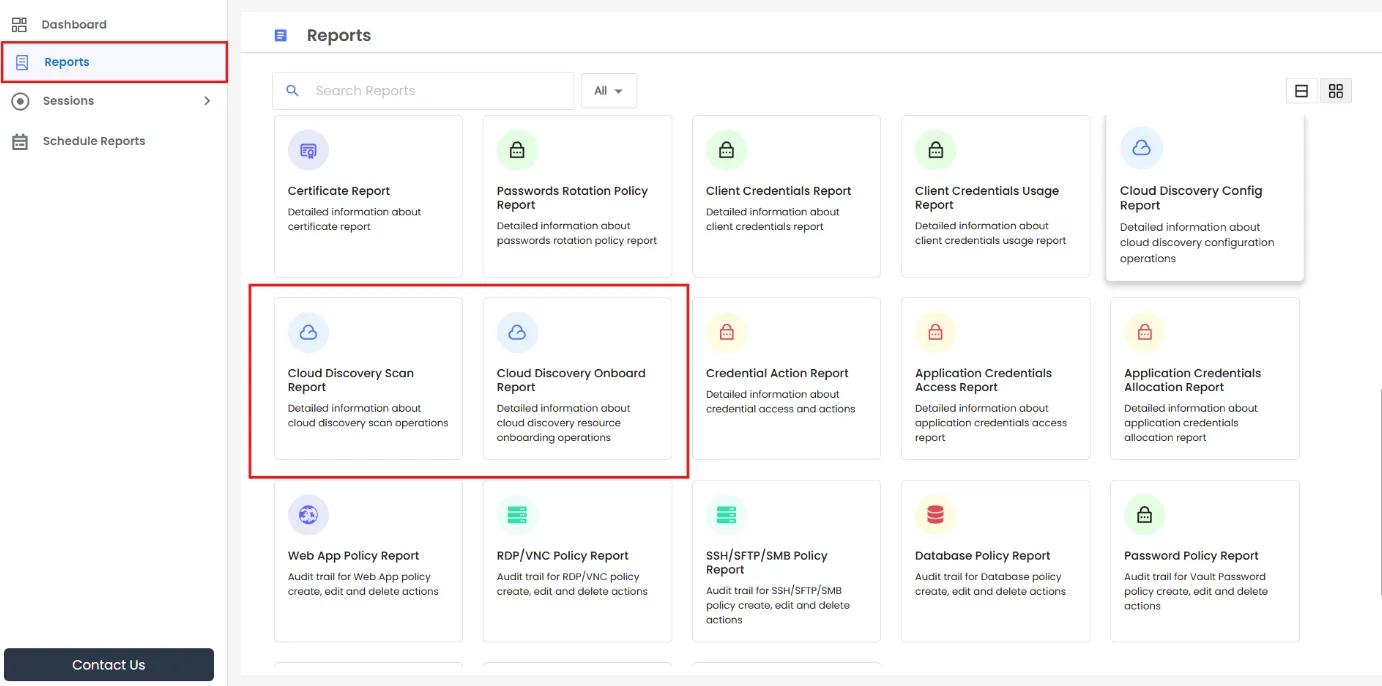
Cloud Discovery ist der einzige der vier Discovery-Bereiche mit dedizierten Prüfberichten.
- Berichte sind verfügbar für:
- Konfigurationsänderungen
- Scans
- Onboarding-Maßnahmen
- Diese Berichte sind verfügbar unter Reports.