Lokale Konten
Suchen Sie nach Server- und Datenbank-Lokalkonten, die bereits auf Ihren PAM-Ressourcen vorhanden sind, aber noch nicht von PAM verwaltet werden, und nehmen Sie diese in die Verwaltung auf.
Was es entdeckt
Die Funktion „Lokale Konten scannen“ protokolliert eine Ressource, die PAM bereits mit einem vorhandenen PAM-Systembenutzer mit Administrator-/Root-Berechtigungen verwaltet. Anschließend werden alle für diese Ressource gefundenen lokalen Konten aufgelistet.
Es funktioniert nur mit Ressourcen, die bereits in PAM integriert sind. Es erkennt keine neuen Ressourcen, sondern nur neue lokale Konten auf Ressourcen, die bereits von PAM verwaltet werden.
Zwei Möglichkeiten, es durchzuführen
PAM bietet für diese Funktion zwei separate Abläufe, die von verschiedenen Orten aus verfügbar sind:
Aus dem Discovery-Menü (Batch, Jobbasiert)
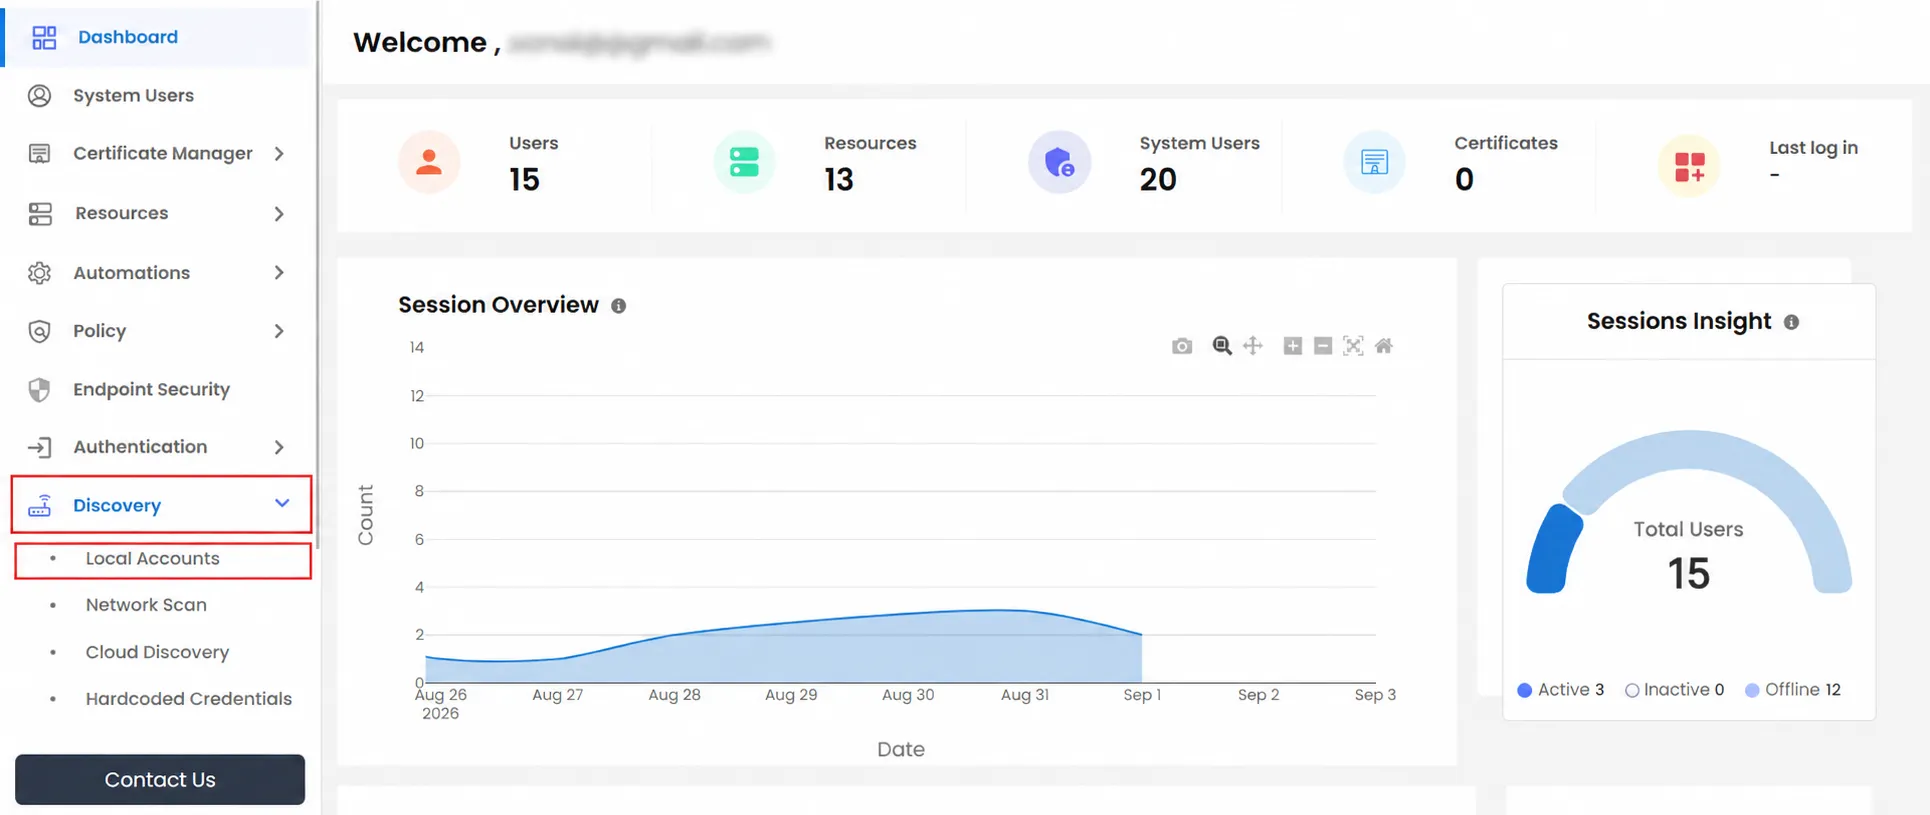
- Zurück Nach Discovery >> Lokale Konten.
- Auf dem Konfigurationen Registerkarte, wählen Sie Ressourcentyp (Datenbanken oder Server) und wählen Sie dann die spezifische Ressource.
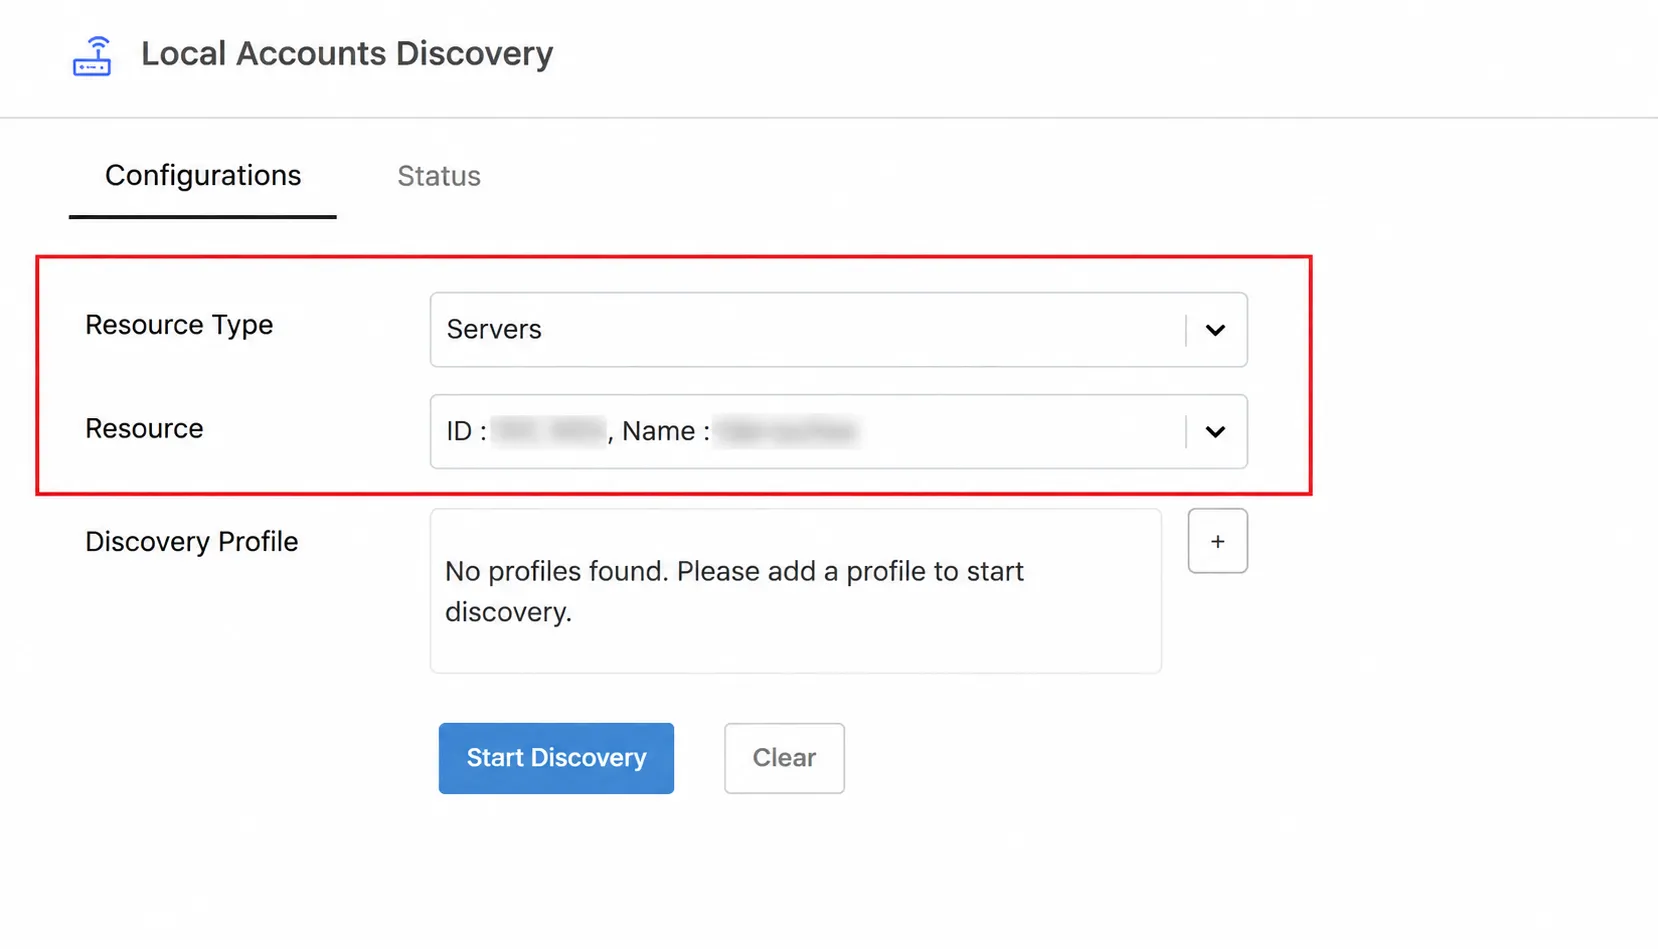
- Wählen Sie ein Discovery-Profil - ein gespeicherter Systembenutzer, der als Administrator-/Root-Anmeldeinformationen für den Scan verwendet wird.
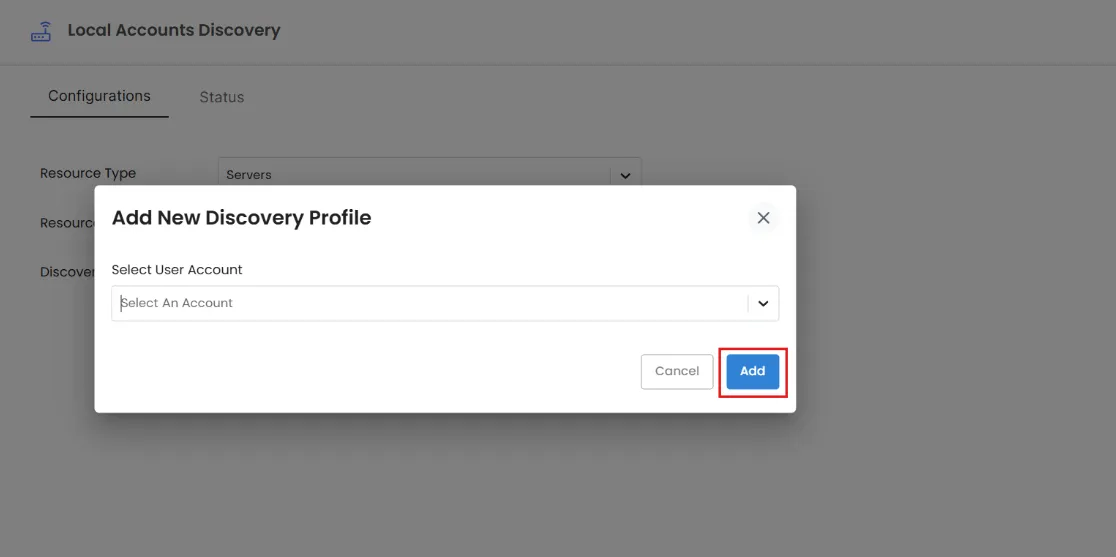
- Klicken Sie auf + um eine hinzuzufügen Neues Discovery-Profil hinzufügen. Wählen Wählen Sie Benutzerkonto, Und klicken Sie auf Speichern.
- Klicken Sie auf Suche starten.
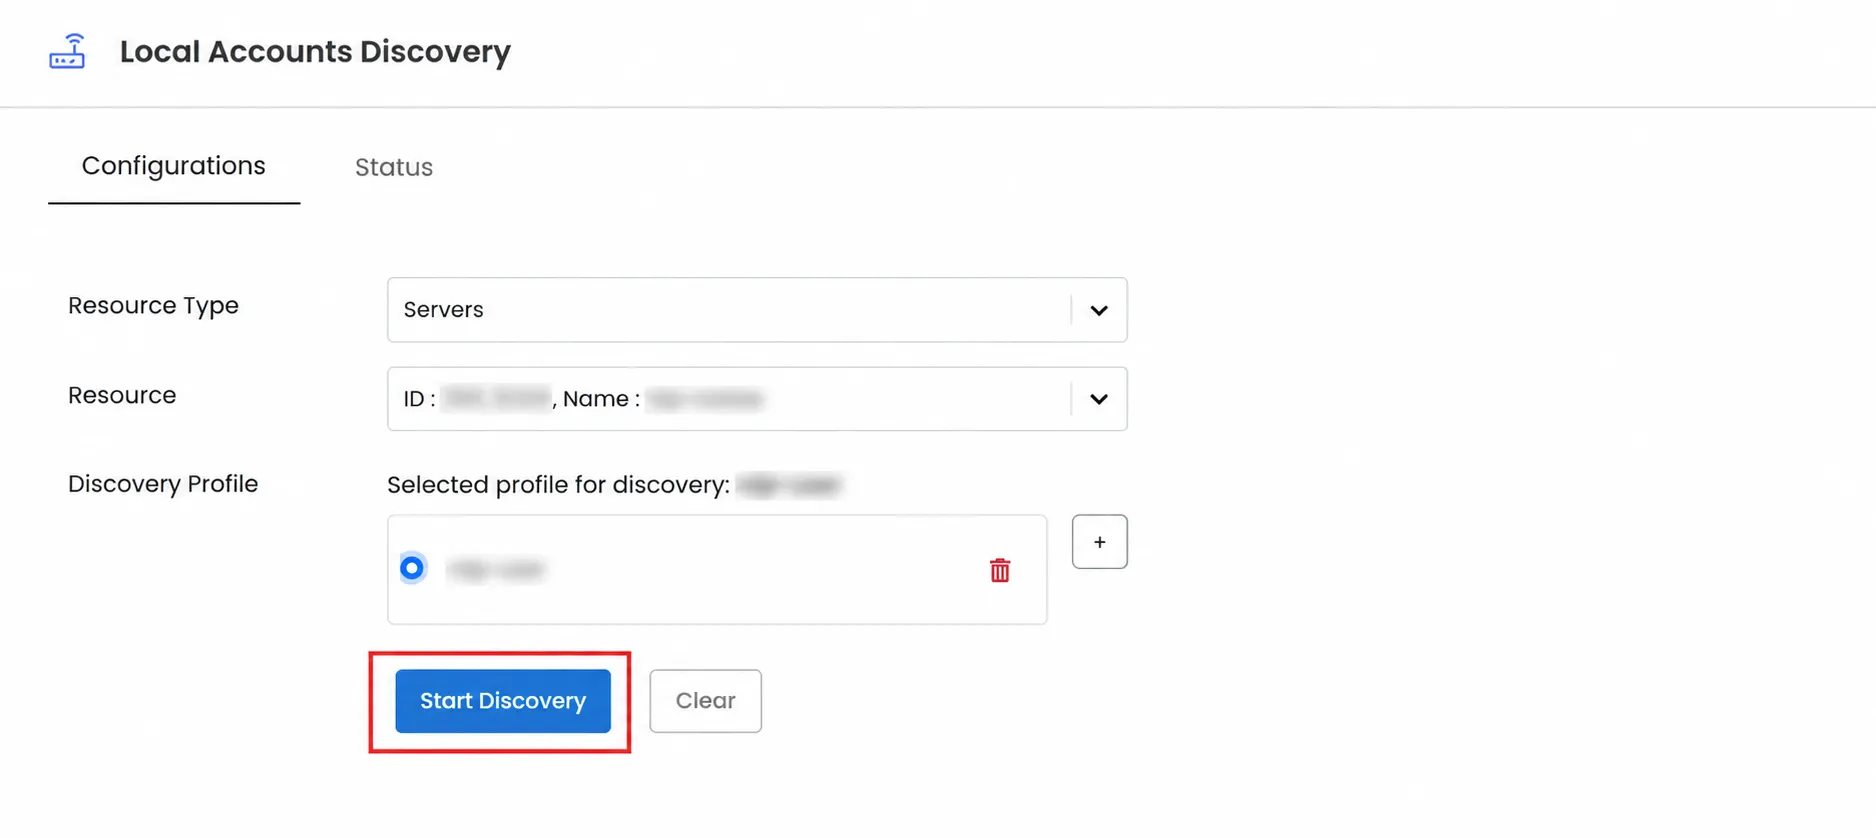
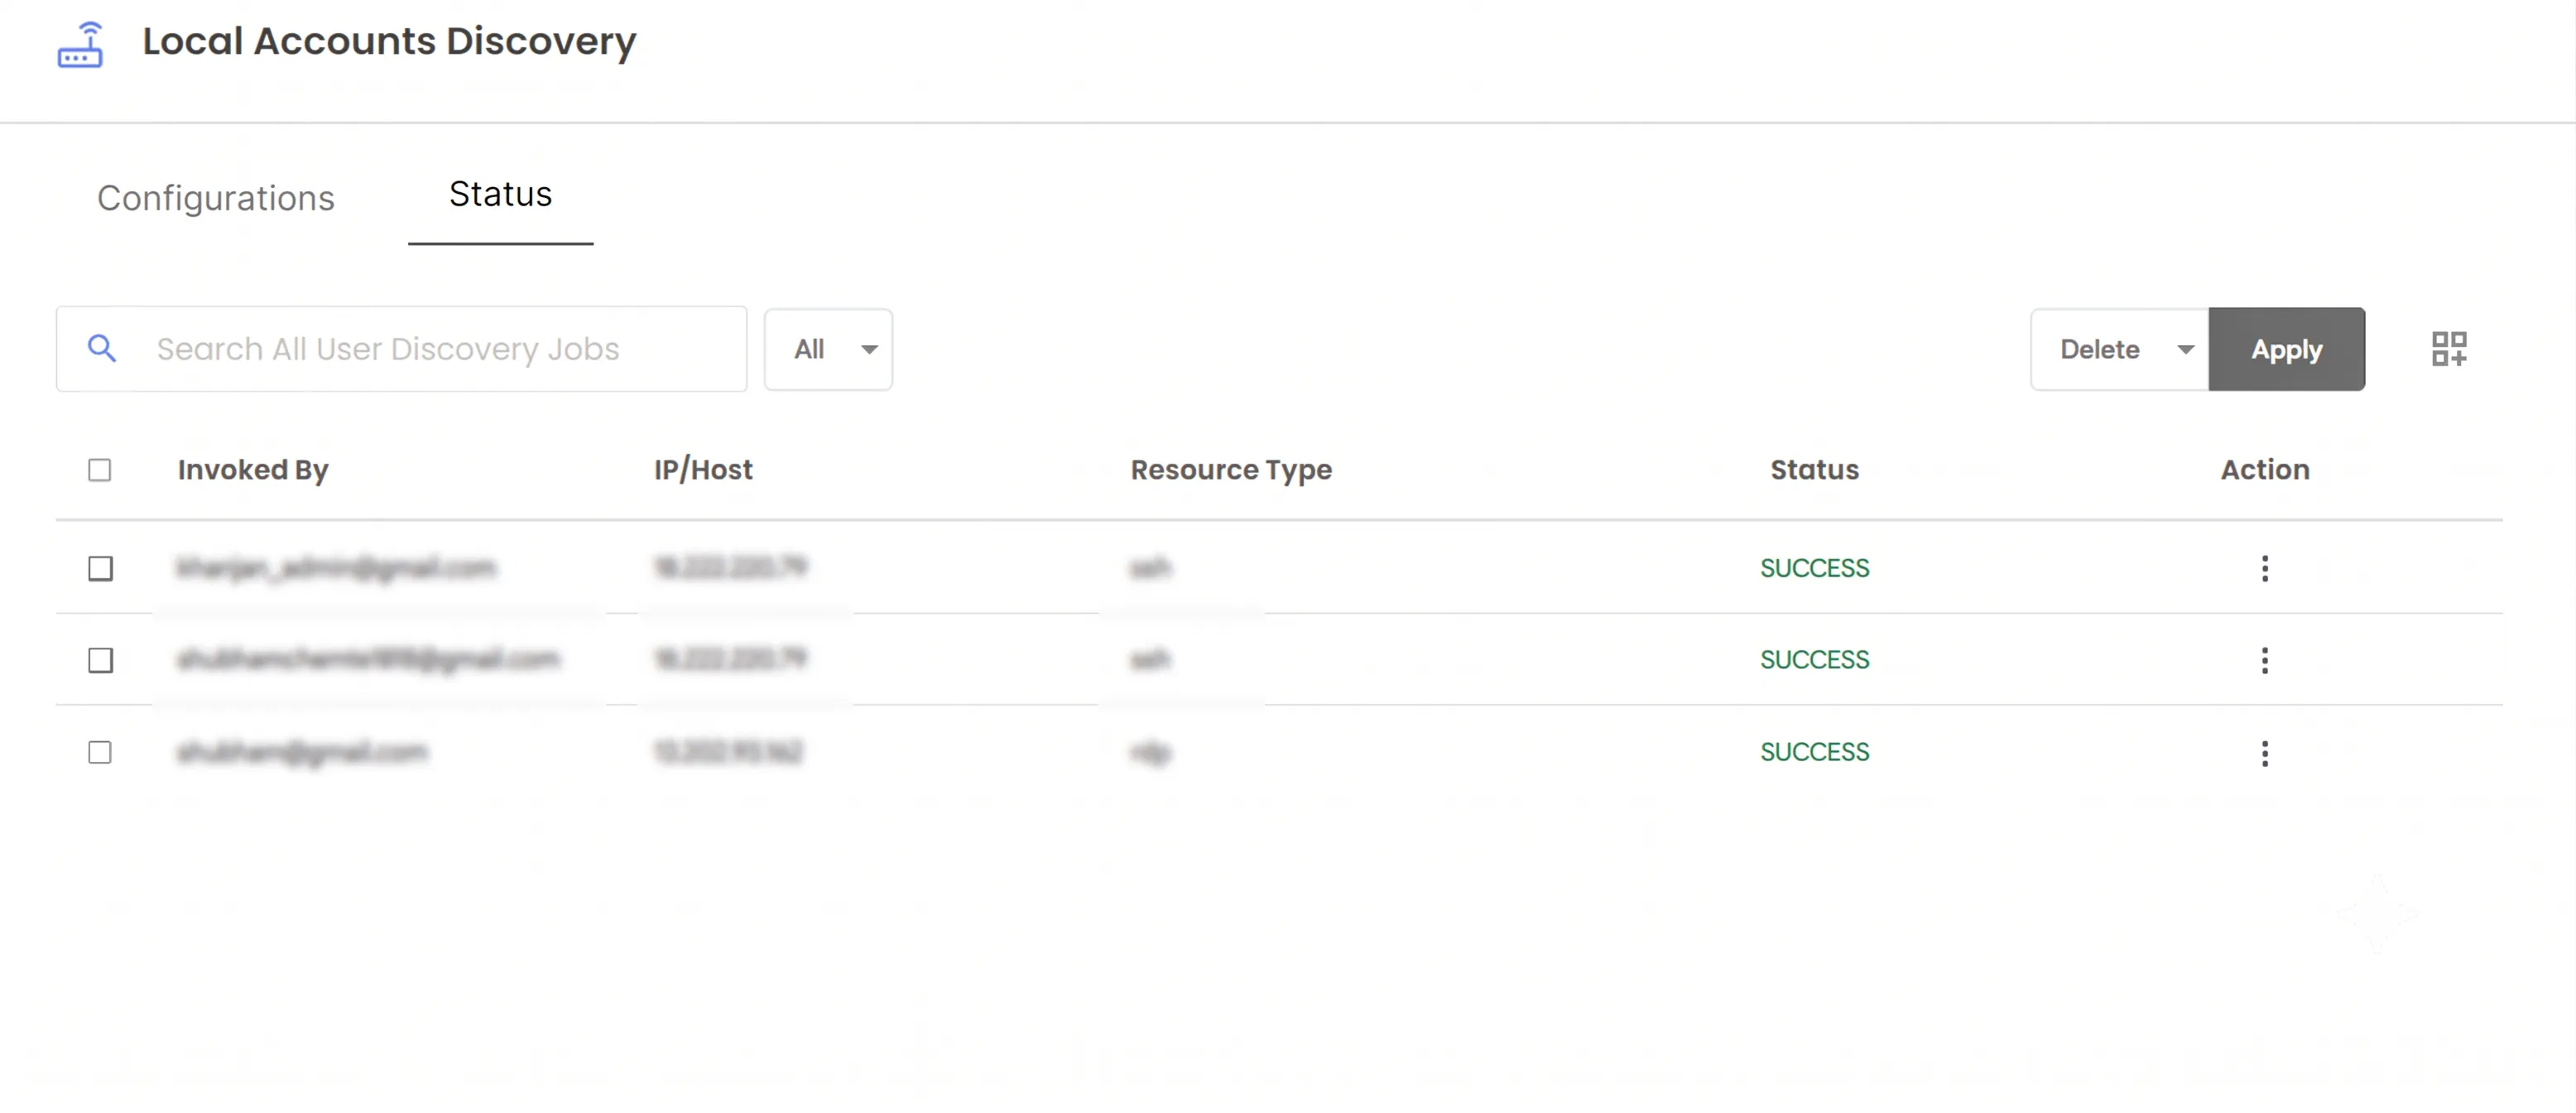
- Verfolgen Sie den Fortschritt auf der Status Tab-Nutzung Aufgerufen durch, IP/Host und Status.
- Sobald ein Job nicht mehr Zu überprüfenÖffnen Sie das Aktionsmenü und klicken Sie Benutzer anzeigen.
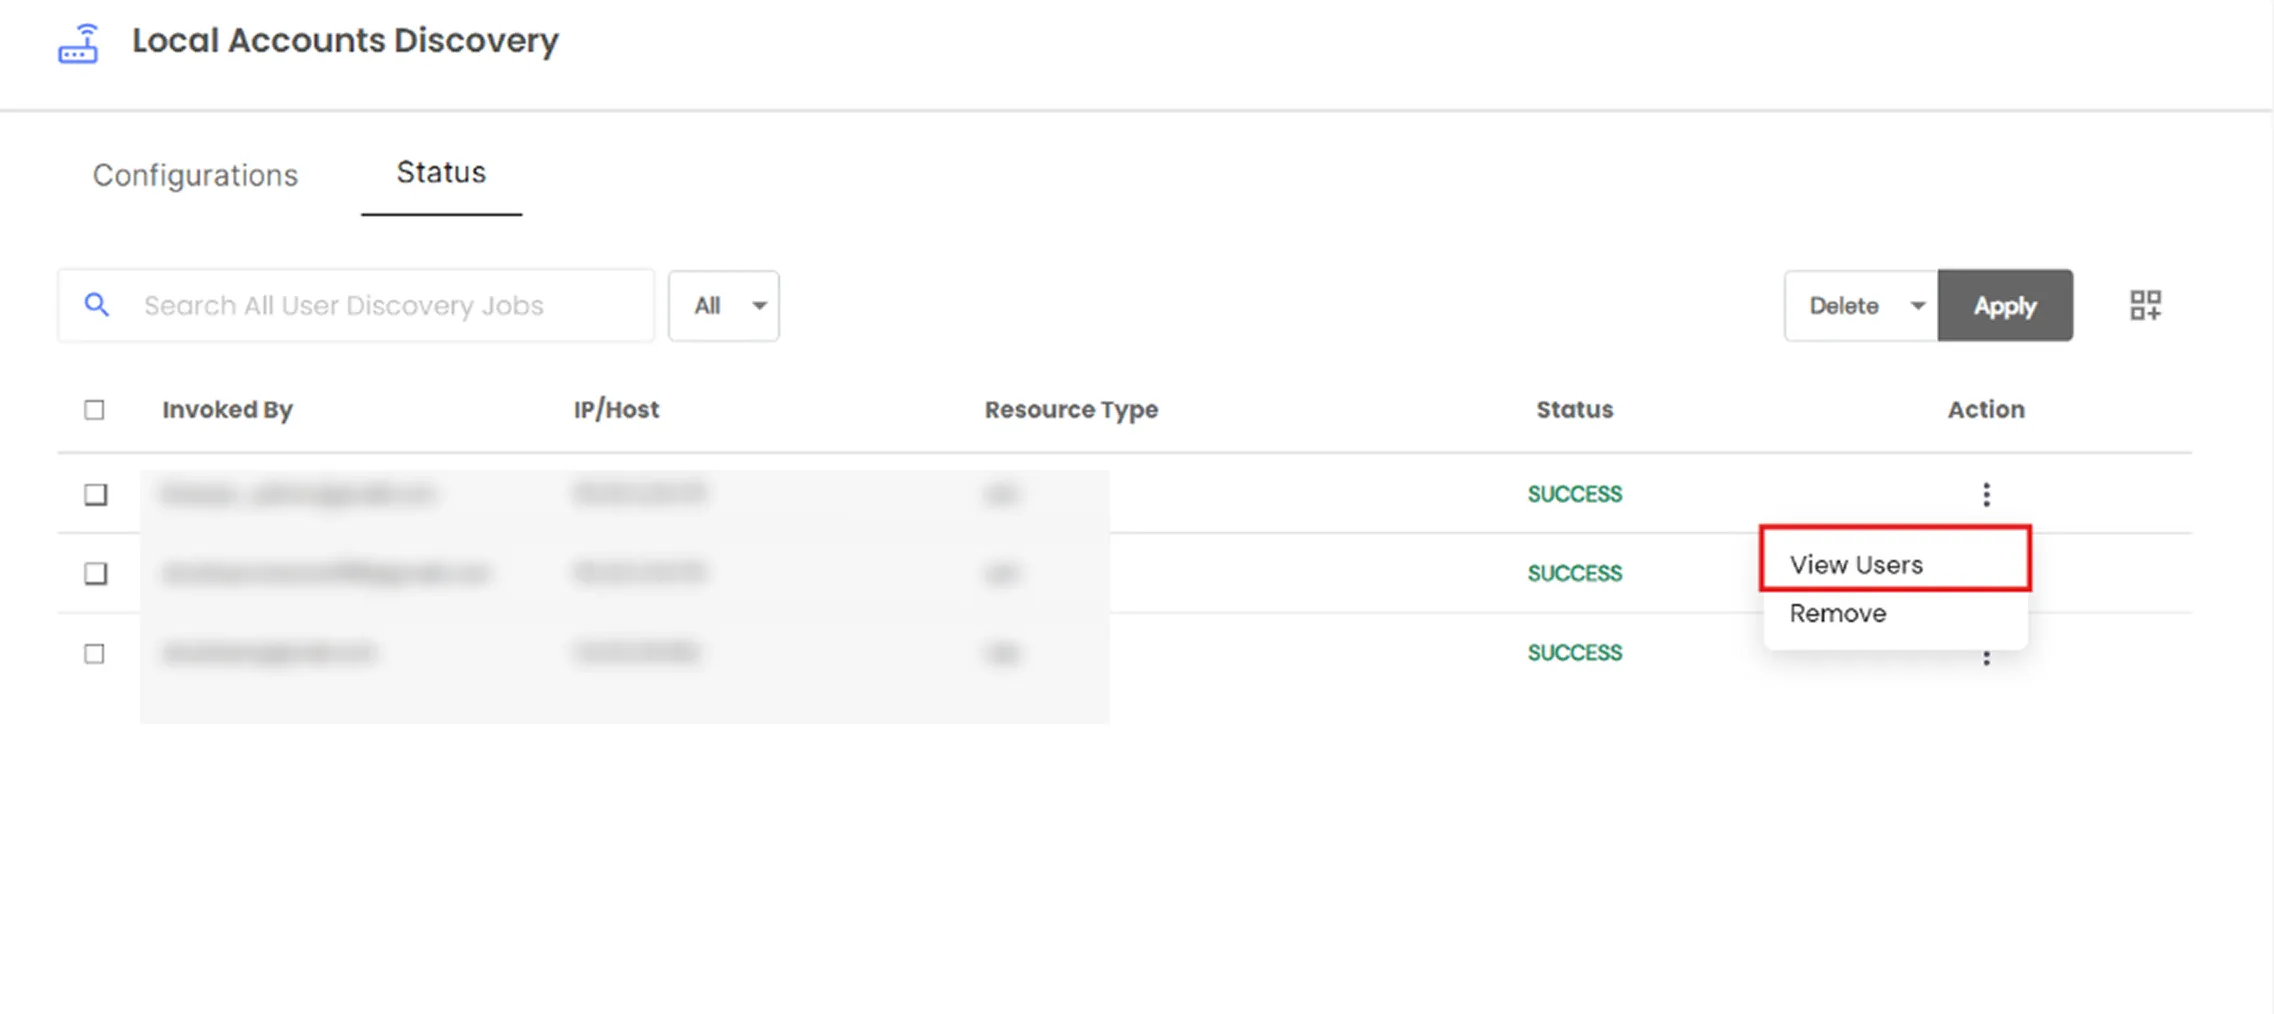
Hinweis: Die Option „Erkennung stoppen “ ist nicht verfügbar . Ein Auftrag kann erst nach Abschluss entfernt werden; er kann während der Ausführung nicht abgebrochen werden.
Von der eigenen Ressourcenseite (Einzelressource, sofort)
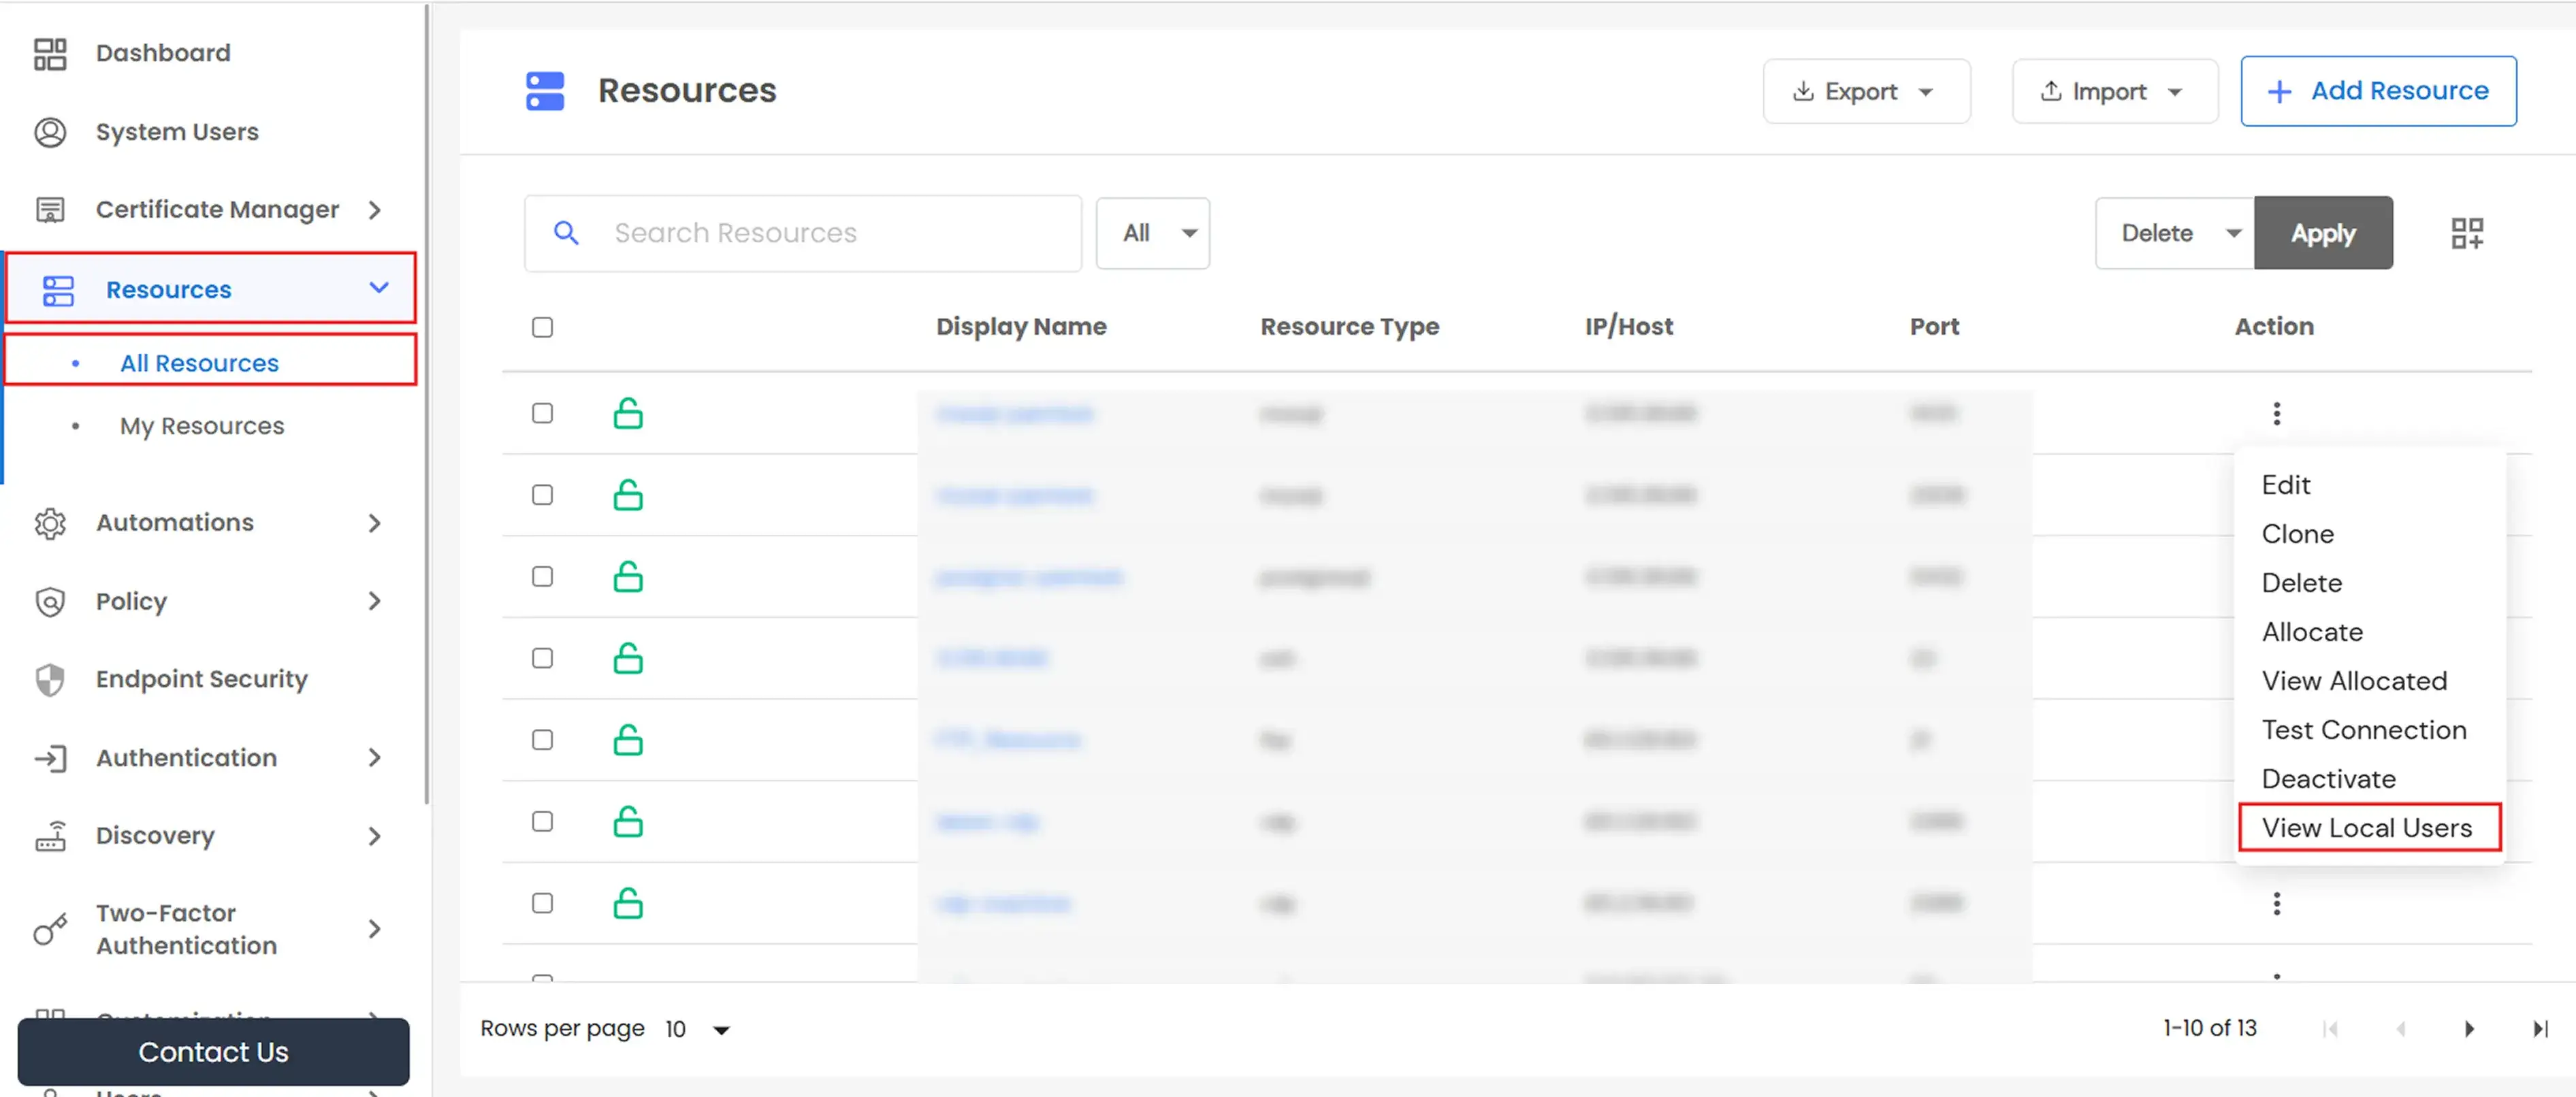
- Zurück Nach Ressourcen und ein SSH- oder RDP-Asset oder eine MySQL- / Aurora MySQL- / PostgreSQL- / Aurora PostgreSQL- / MSSQL-Anwendung finden.
- Öffnen Sie das Aktionsmenü der Zeile und klicken Sie auf Lokale Benutzer anzeigen.
- Die Seite scannt die Ressource automatisch mit dem konfigurierten Systembenutzer root/admin.
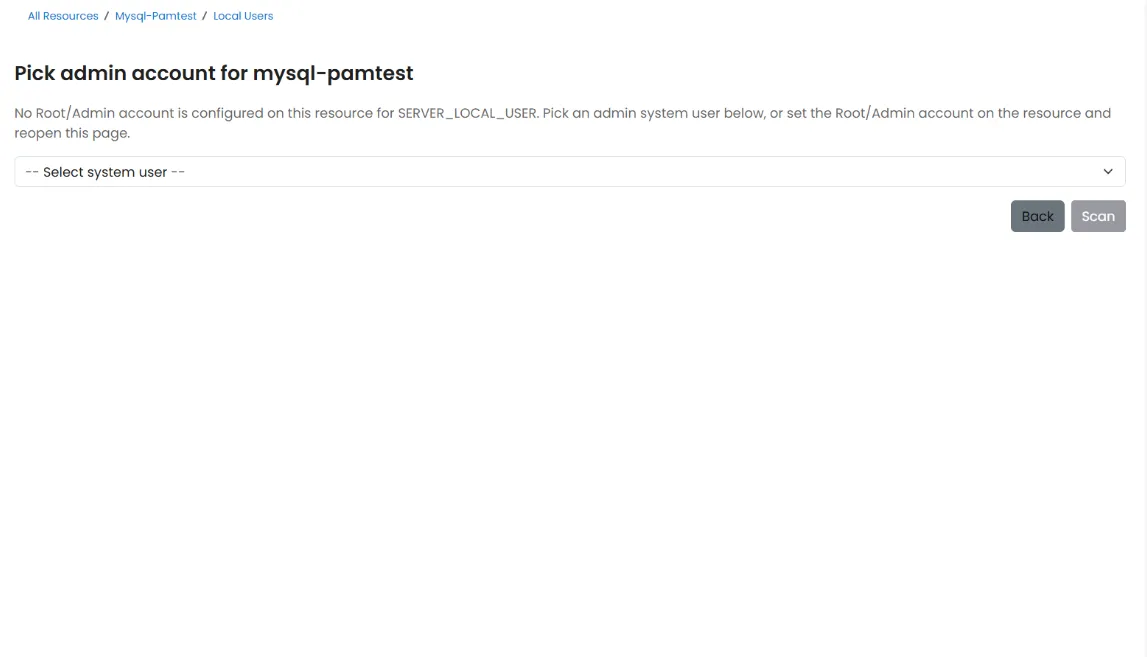
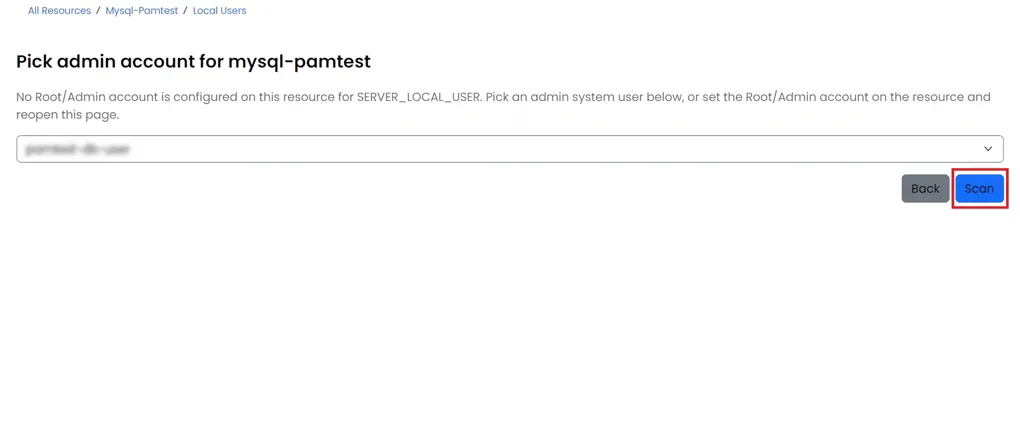
- Falls kein Root-/Administrator-Systembenutzer konfiguriert ist, wählen Sie einen aus. Wählen Sie einen Administrator-/Root-Systembenutzer für den Scan aus. und Klicken Sie auf Scannen.
Überprüfung und Onboarding-Ergebnisse
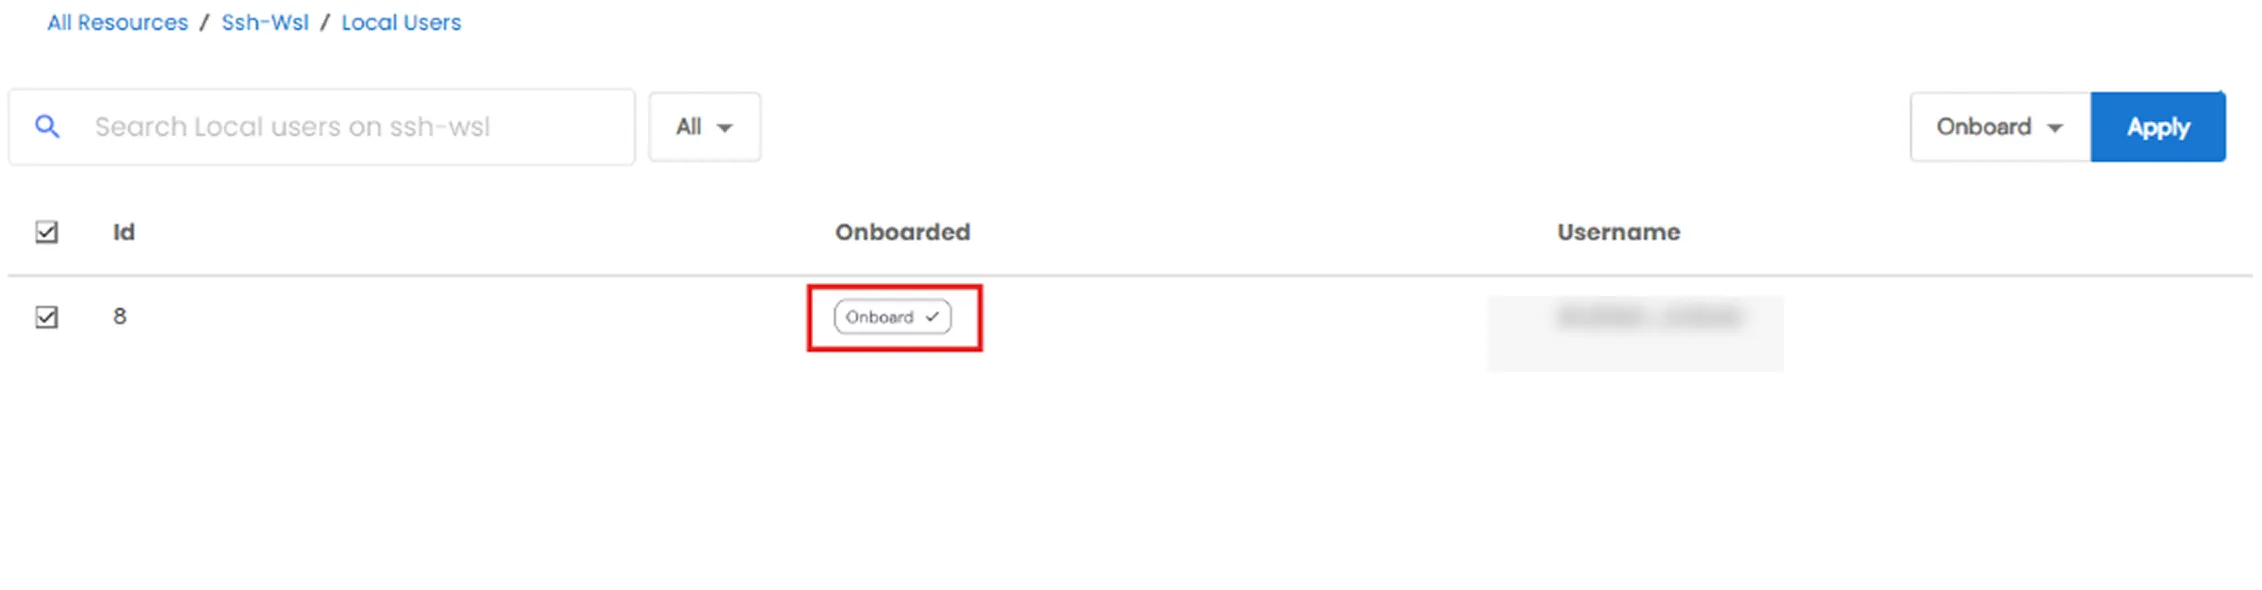
Beide Abläufe zeigen eine Liste der gefundenen Konten mit einem Onboarding- Indikator an.
- Klicken Sie auf das Onboard-Symbol in einer Zeile oder wählen Sie mehrere Konten aus und verwenden Sie die Onboard Massenwirkung.
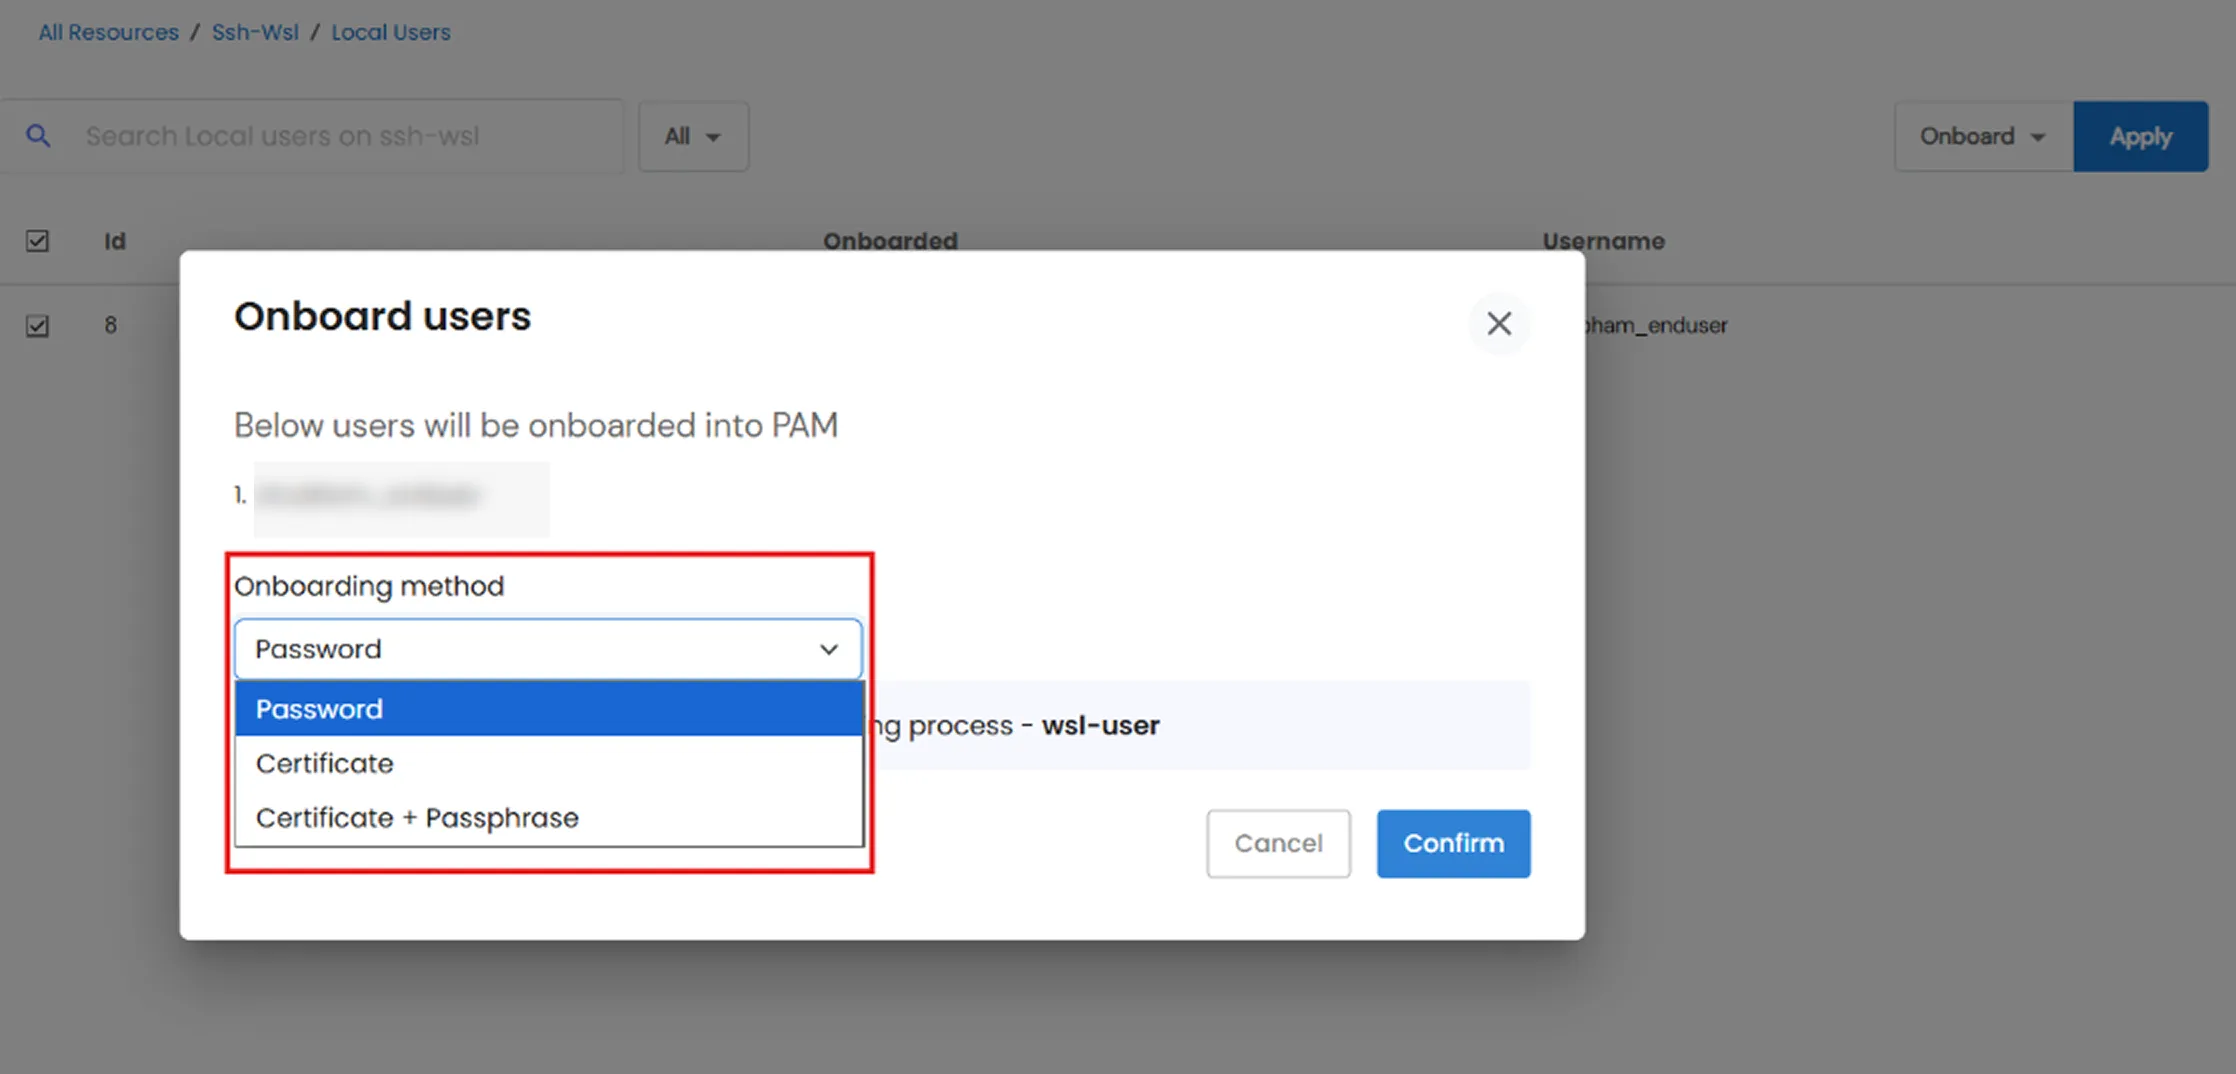
- Bestätigen Sie den Onboarding-Dialog und wählen Sie eine Option aus. Onboarding-Methode:
- Passwort - immer verfügbar.
- Zertifikat oder Zertifikat + Passphrase - Nur für SSH/RDP verfügbar. Datenbankkonten unterstützen ausschließlich Passwortauthentifizierung.
- Bereits integrierte Zeilen auf der Seite pro Ressource bieten ebenfalls eine Außerhalb des Boards .
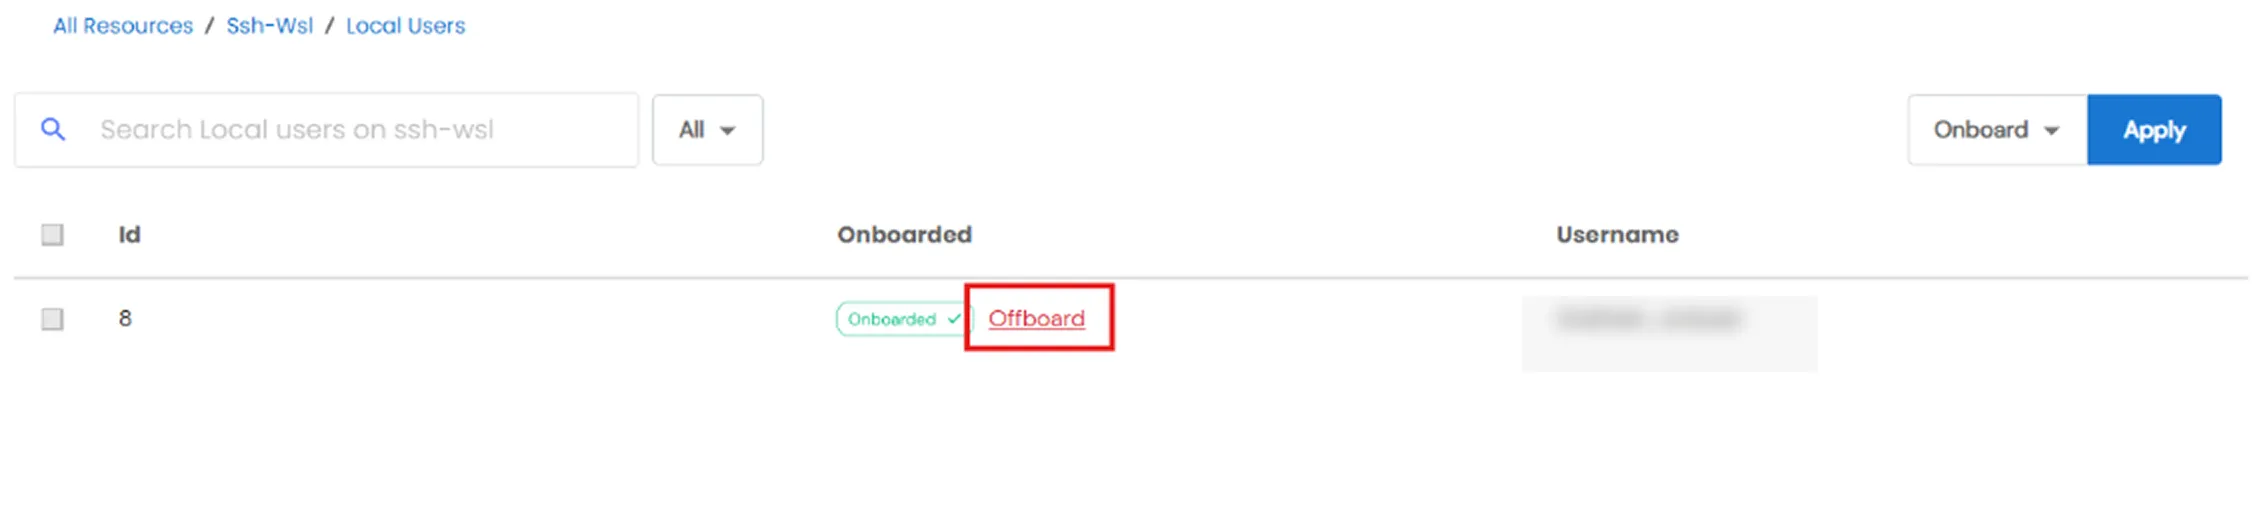
- Bereits integrierte Zeilen auf der Seite pro Ressource bieten ebenfalls an Außerhalb des BoardsSofern verfügbar, Löschen Sie dieses Konto auch in der {asset/database}. Das Kontrollkästchen kann während des Offboarding-Prozesses ausgewählt werden. Diese Option wird nur angezeigt, wenn die Lokales Konto beim Ausscheiden löschen Die Einstellung ist aktiviert. Sie löscht das Konto endgültig, jedoch nur, wenn es von PAM erstellt wurde.
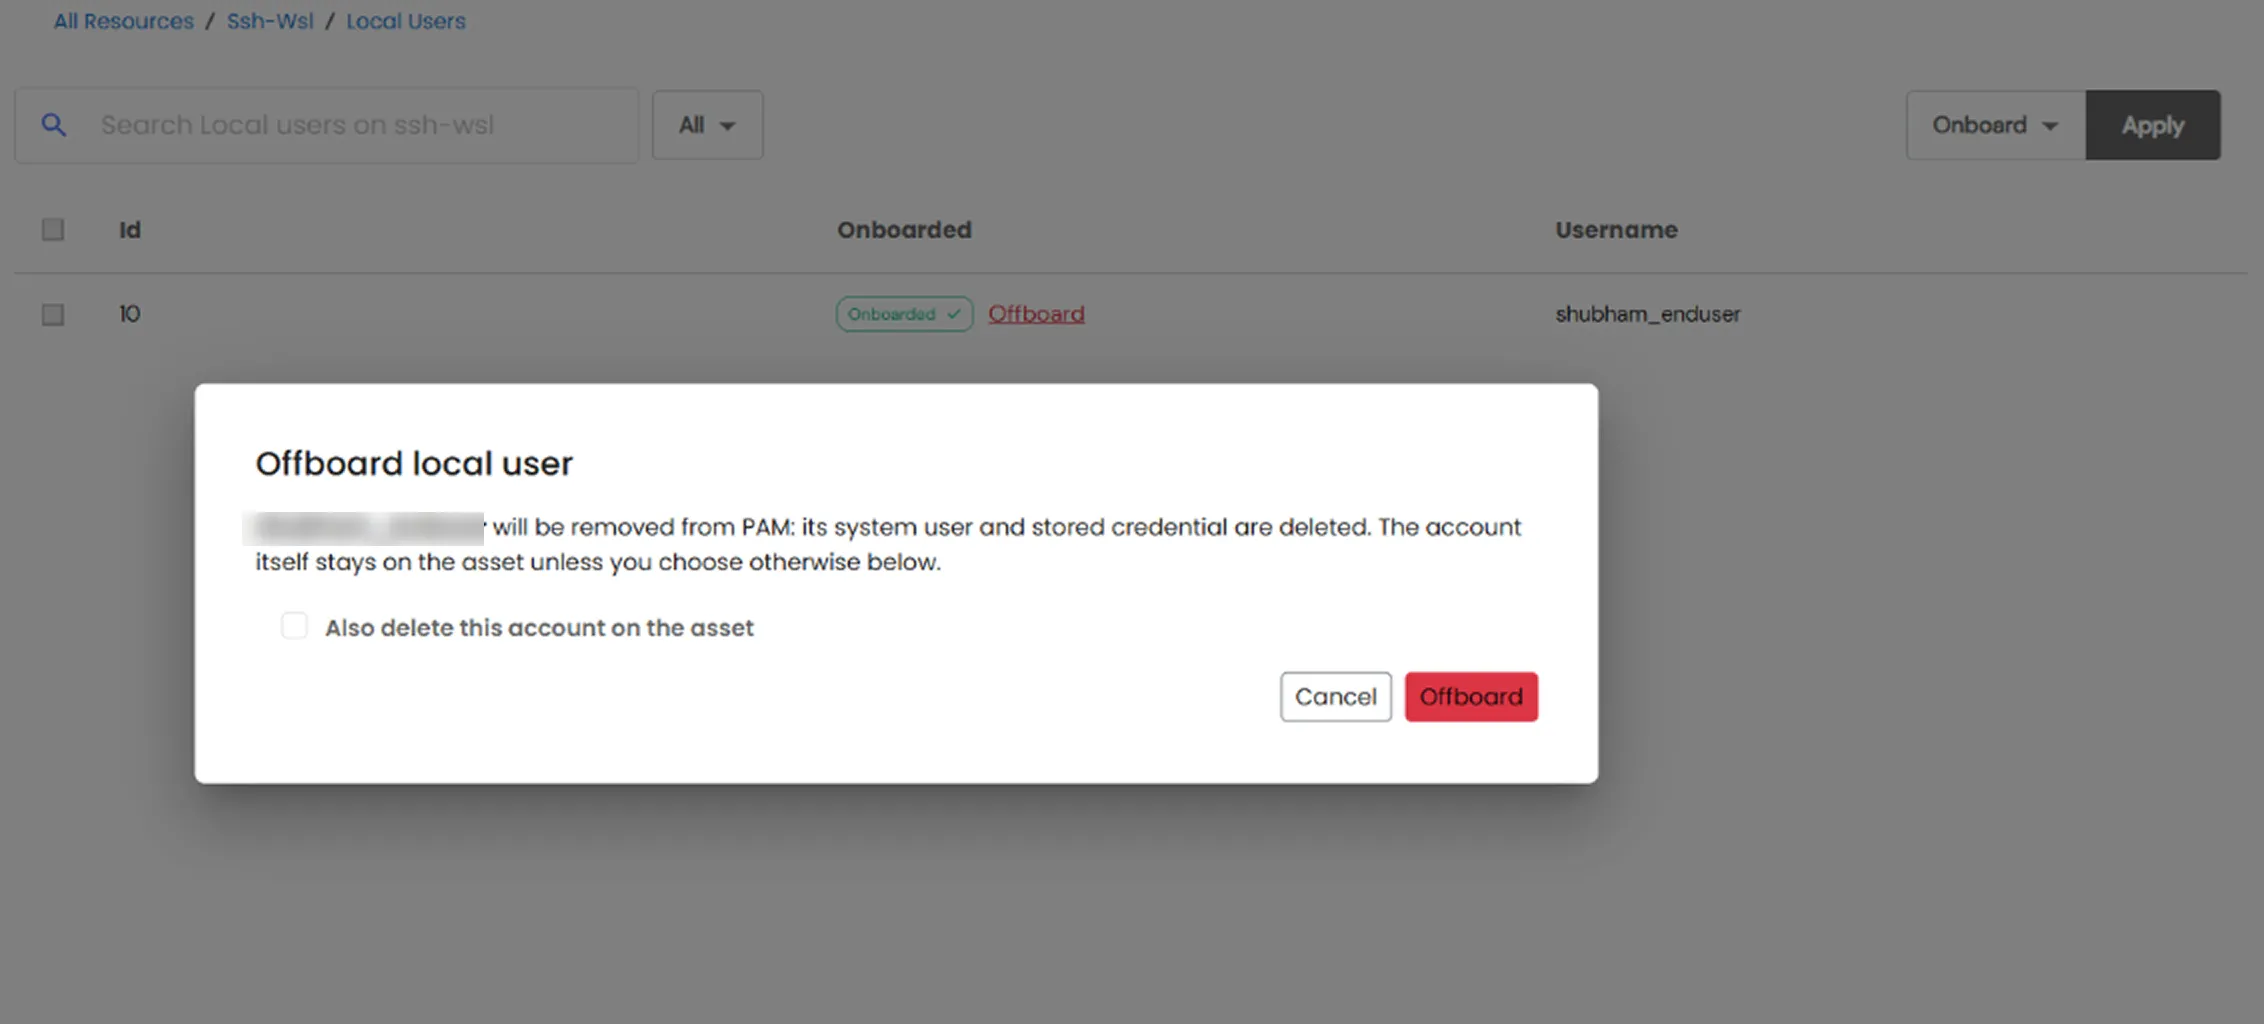
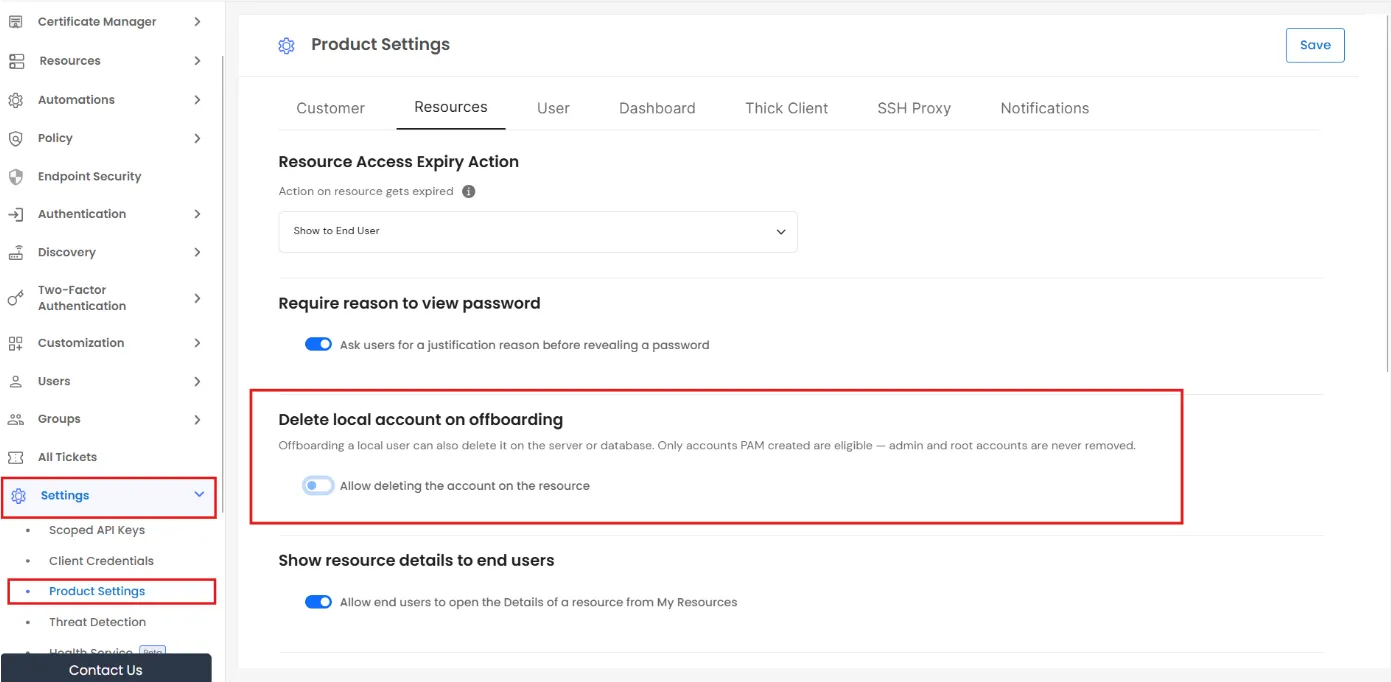
- Um diese Option zu aktivieren, gehen Sie zu Einstellungen >> Produkteinstellungen, finden Lokales Konto beim Ausscheiden löschen, anmachen Das Löschen des Kontos für die Ressource zulassenUnd klicken Sie auf GespeichertDiese Option ist standardmäßig deaktiviert.
- Konten, die PAM nicht verwalten kann, wie z. B. gesperrte Konten oder Konten, die nicht unterstützte Datenbank-Authentifizierungs-Plugins verwenden, werden als deaktiviert angezeigt. Dazu gehört der Tooltip: „PAM kann für dieses Konto kein Passwort festlegen, daher kann es nicht integriert oder rotiert werden.“
- Das Aktionsmenü einer Zeile ermöglicht Ihnen auch das Ändern der Authentifizierungstyp dass PAM verwendet (Passwort/Schlüssel/Kein Passwort)Dies ändert lediglich, was PAM aufzeichnet; es ändert nichts auf dem eigentlichen Server.
Gut zu wissen
- Es gibt keine Zeitplanung. Die Erkennung erfolgt immer bedarfsgesteuert von jedem der beiden Datenströme aus.
- Eine einzige Berechtigung - Entdecken Sie lokale Konten - steuert die gesamte Funktion.

