Kennwortrotationsrichtlinie konfigurieren
Automatische oder manuelle Rotation der von PAM für Systemkonten gespeicherten Passwörter sowie Steuerung von Art und Zeitpunkt der Rotation.
Was ist Passwortrotation?
Die Passwortrotation ändert das gespeicherte Passwort für einen Systembenutzer und aktualisiert es sowohl auf dem Zielsystem als auch auf PAM, ohne dass jemand den neuen Wert kennen oder eingeben muss.
Die Passwortrotation kann über 4 Methoden erfolgen:
- Nach Zeitplan
- unmittelbar nachdem jemand die Nutzung der Anmeldeinformationen beendet hat
- Unmittelbar bevor jemand die Zugangsdaten verwendet
- Von Hand
Hinweis: Für die Kennwortrotation darf jeder Systembenutzer nur einer Ressource zugeordnet sein. Wird derselbe Systembenutzer für mehrere Ressourcen verwendet, konfigurieren Sie für jede Ressource einen separaten Systembenutzereintrag in PAM und ordnen Sie diesen entsprechend zu. Dadurch wird sichergestellt, dass die Kennwortrotation für jede Ressource unabhängig verwaltet wird.
Unterstützte Ressourcentypen
Die Rotation funktioniert derzeit für:
Vor dem Start: Windows Server-Setup (nur Nicht-AD-Server)
Dies gilt nur für eine RDP/Windows-Ressource, deren Rotator-Typ Nicht-AD ist – also eine Windows-Maschine, die nicht in Active Directory eingebunden ist.
PAM ändert sein lokales Kontokennwort, indem es sich über WinRM (Windows Remote Management) auf dem TCP-Port 5985 mit dem Server verbindet.
Bevor die Passwortrotation erfolgreich sein kann, müssen die folgenden Voraussetzungen erfüllt sein. PAM konfiguriert , validiert oder benachrichtigt Sie nicht über diese Anforderungen.
- WinRM auf dem Server aktivieren
WinRM muss auf dem Zielrechner mit Windows aktiviert sein. Ein Administrator kann es aktivieren, indem er den folgenden Befehl in einer Eingabeaufforderung mit Administratorrechten ausführt:
winrm quickconfig
Dadurch wird es dem WinRM-Dienst, den PAM verwendet, ermöglicht, eine Verbindung zum Server herzustellen und das Passwort zu aktualisieren.
- Verbindungen über TCP-Port 5985 zulassen
Der TCP-Port 5985 muss von PAM zum Zielserver erreichbar sein. Wenn die Verbindung über Port 5985 blockiert ist, kann PAM die Passwortrotation nicht durchführen. Stellen Sie sicher, dass der Port freigegeben ist.
- Windows-Firewall auf dem Server
- Beliebige Netzwerk-Firewalls
- Sicherheitsgruppen oder Zugriffskontrollrichtlinien zwischen PAM und dem Server
- Sicherstellen der Kompatibilität der Passwortrichtlinie
PAM generiert Passwörter ausschließlich auf Basis der der Rotationsrichtlinie zugewiesenen Passwortrichtlinie. Wenn der Server strengere Regeln als die konfigurierte Passwortrichtlinie durchsetzt, wird die Passwortänderung abgelehnt und die Rotation schlägt fehl. Um dies zu verhindern, stellen Sie sicher, dass die Passwortrichtlinie den Passwortanforderungen des Servers entspricht oder diese übertrifft. PAM prüft nicht, ob das generierte Passwort den lokalen Passwortanforderungen des Zielservers entspricht, wie beispielsweise:
- Minimale Passwortlänge
- Komplexitätsanforderungen
- Einschränkungen des Passwortverlaufs
Hinweis: Wenn eine der oben genannten Voraussetzungen nicht erfüllt ist, schlägt die Passwortrotation fehl. PAM führt keine Vorabvalidierung durch und gibt keine Warnungen zu fehlenden Anforderungen aus.
Hinweis: Diese Voraussetzungen gelten nur für Windows-Rechner, die nicht in eine Domäne eingebunden sind und einen Systembenutzer mit dem Rotatortyp „Nicht-AD“ verwenden . Bei AD- Rotatoren erfolgt die Kennwortrotation über Active Directory und erfordert kein WinRM.
Schritt 1: Rotator für den Systembenutzer festlegen
Ein Systembenutzer benötigt einen konfigurierten Rotator , bevor er für die Rotation in Frage kommt. Dies ist das privilegierte Konto, das PAM verwendet, um das Passwort auf dem Zielsystem zu ändern. Ein Systembenutzer ohne konfigurierten Rotator kann weder geplant noch manuell rotiert werden.
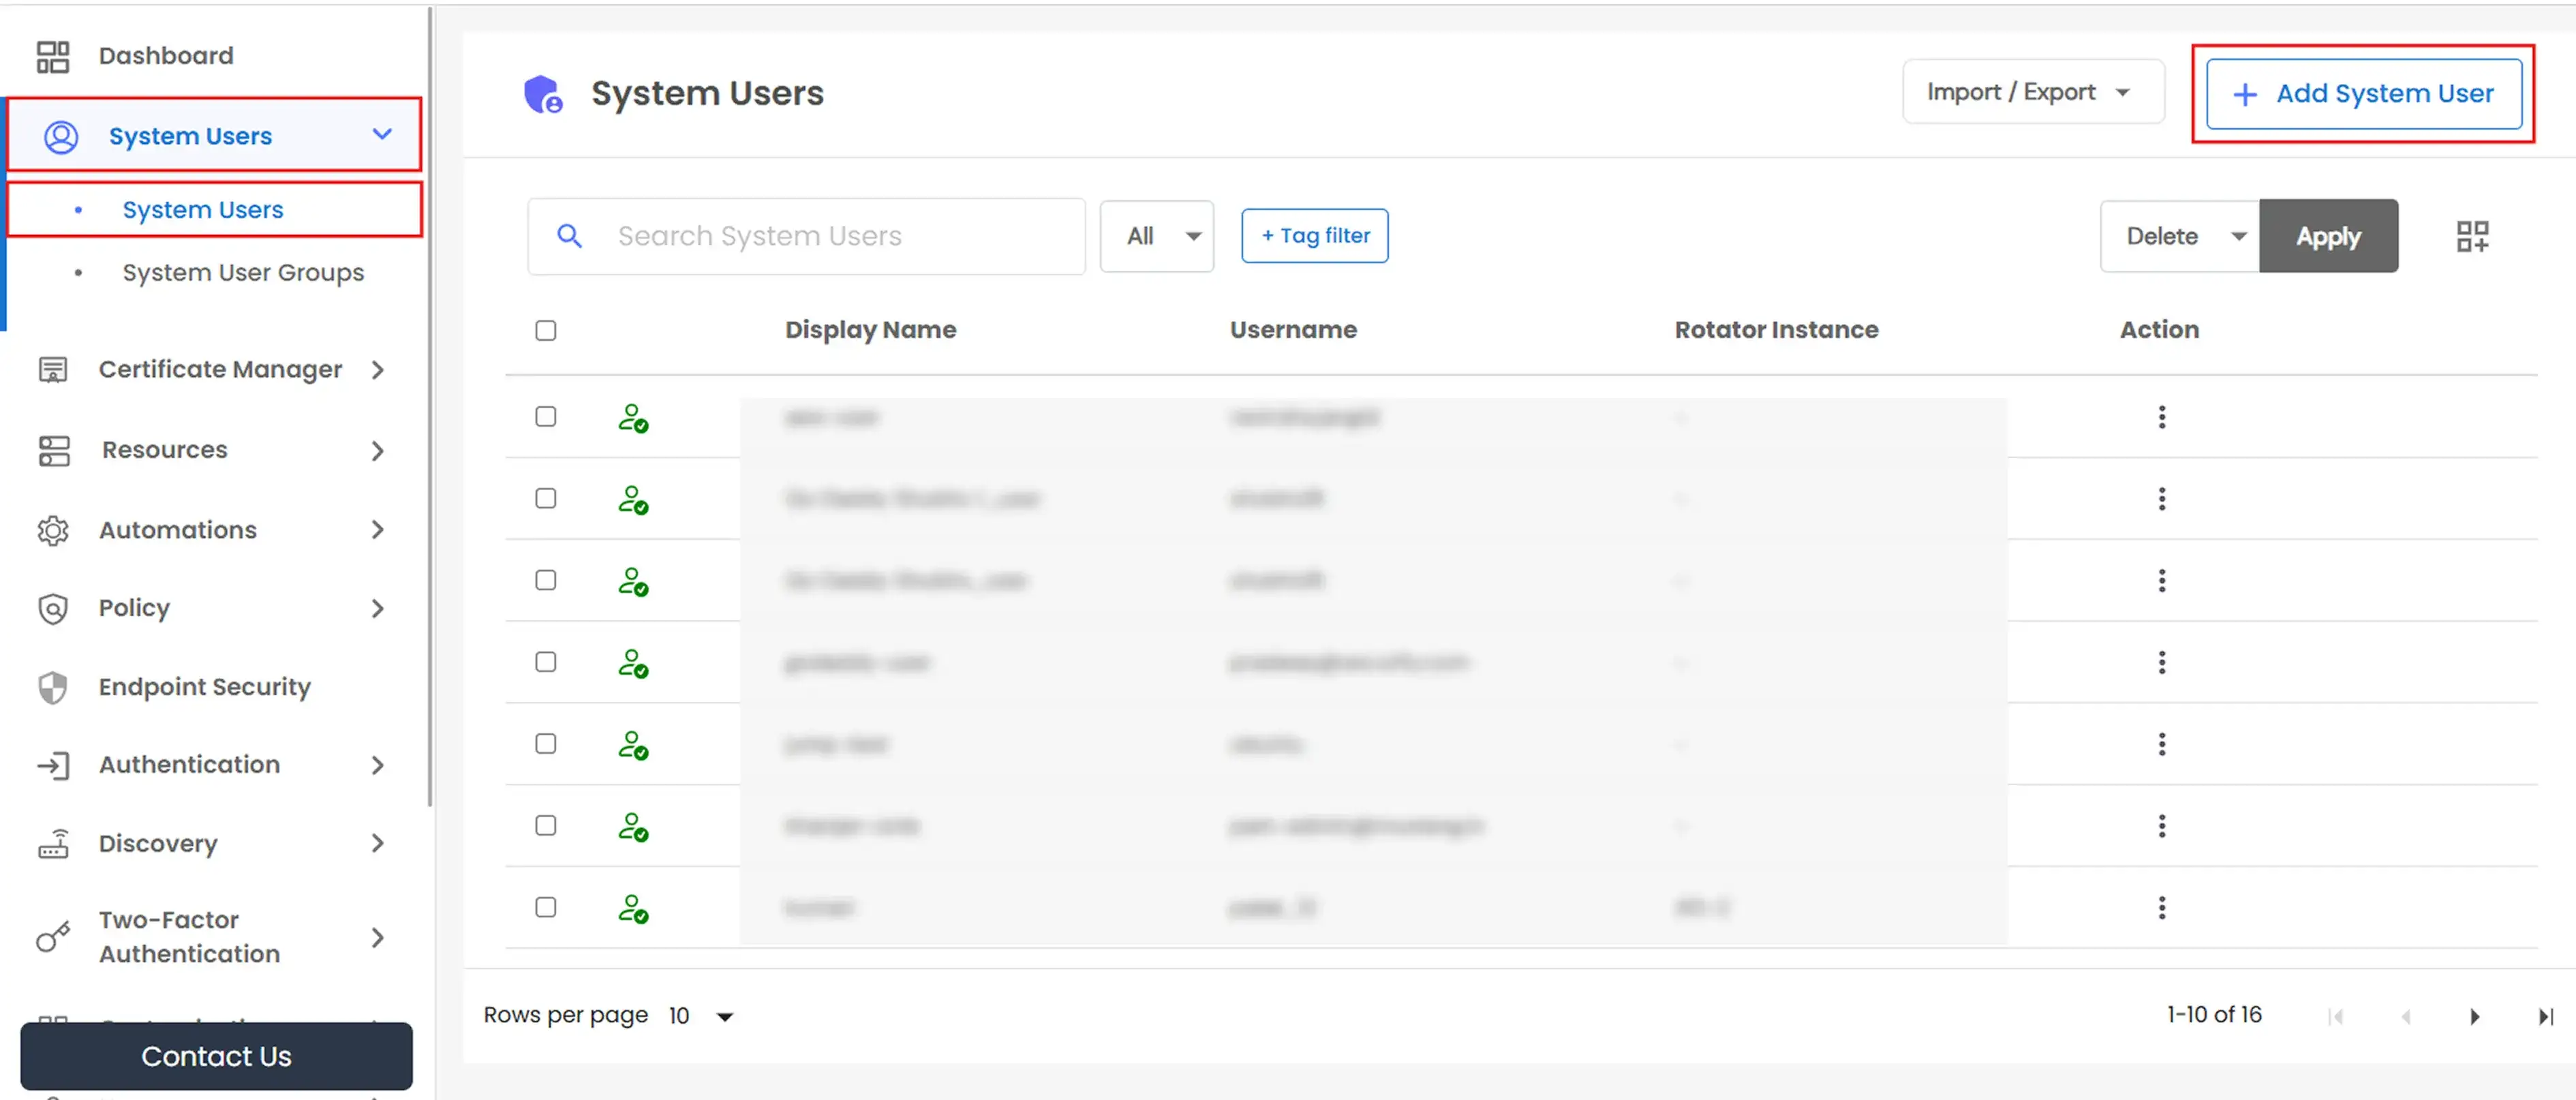
- Zurück Nach Systembenutzer aus dem Seitenmenü und klicken Sie Systembenutzer hinzufügen (oder eine bestehende Datei öffnen, um sie zu bearbeiten).
- Komplett Schritt 1: Allgemeines und Schritt 2: Ressourcen wie üblich.
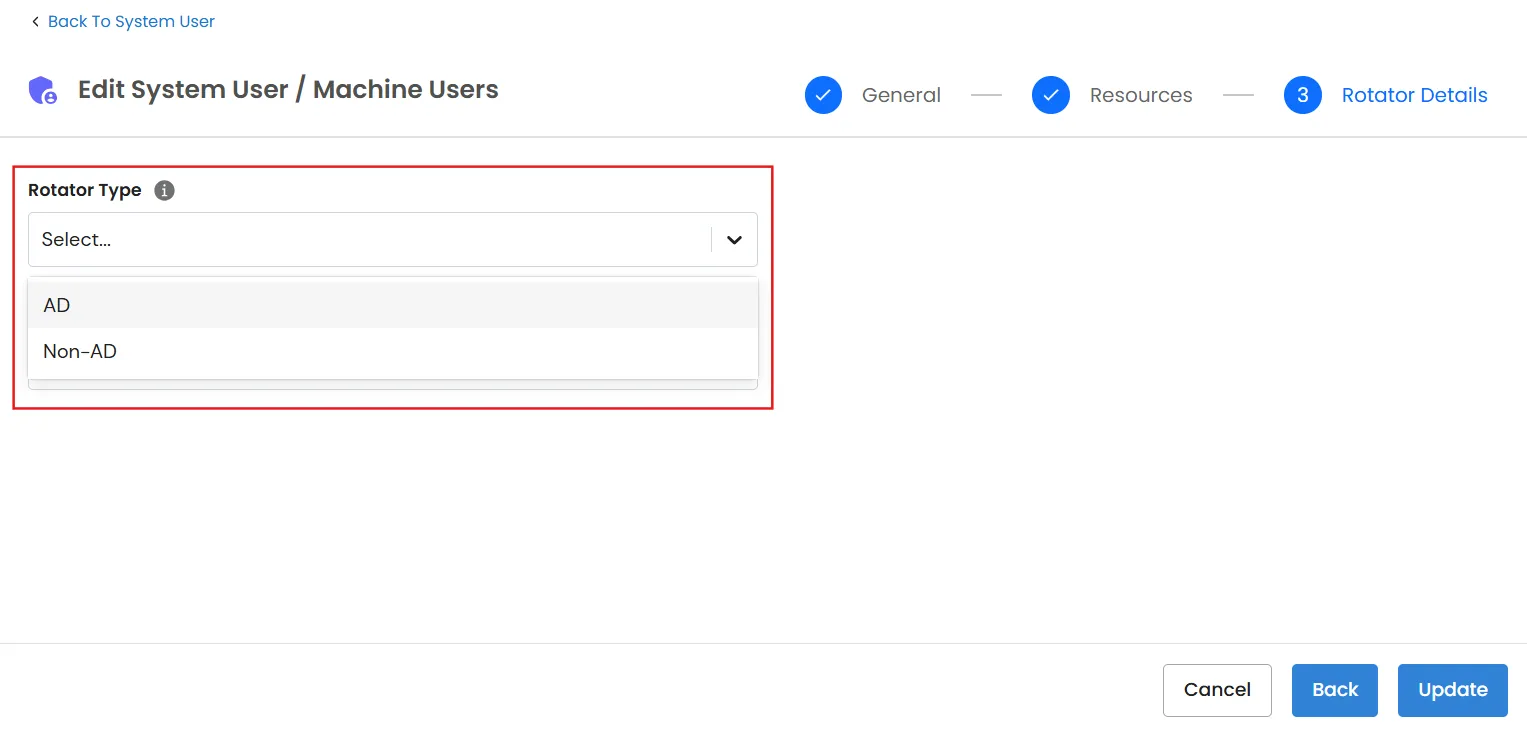
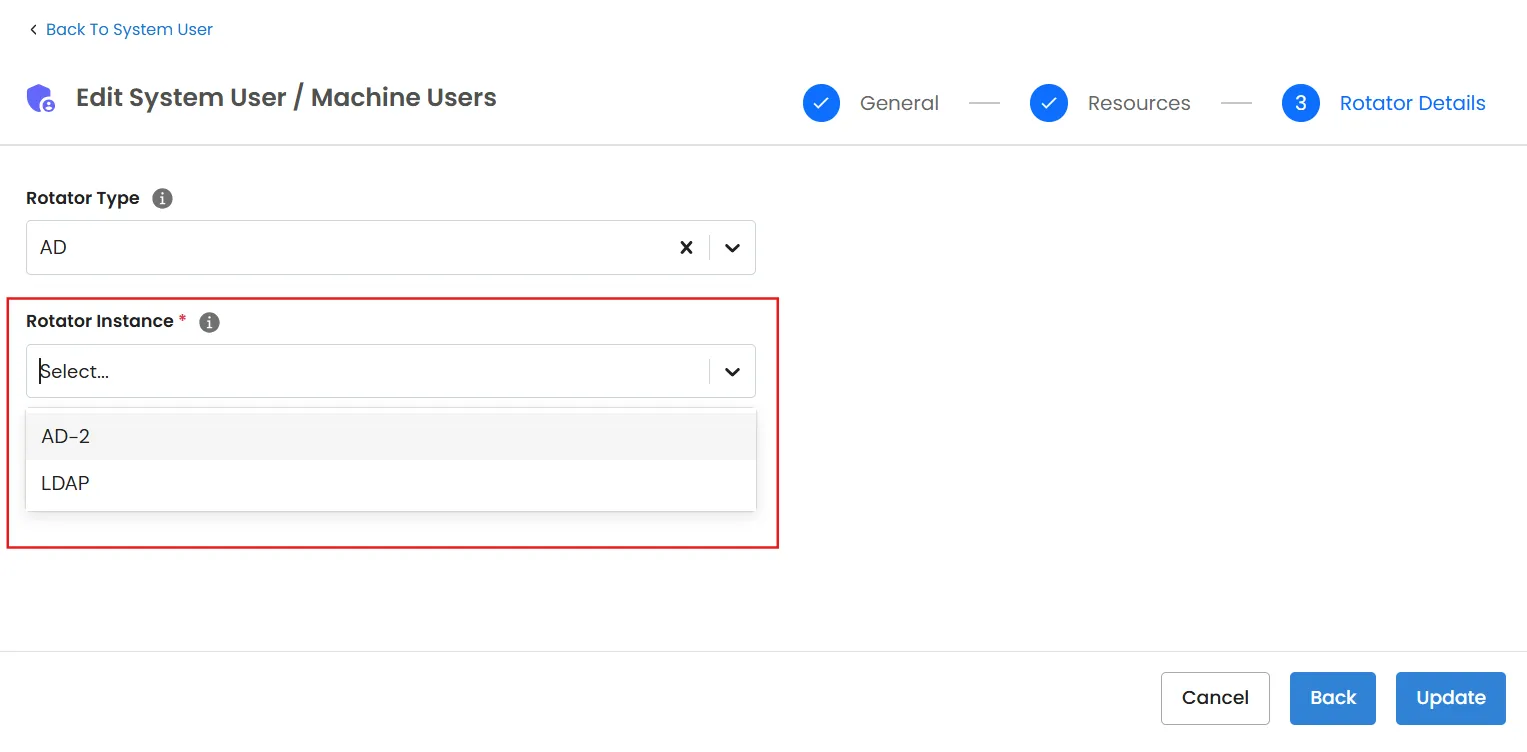
- On Schritt 3: Rotatordetails, Satz:
- Rotatortyp - AD or Nicht-AD.
- Rotator-Instanz - Wählen Sie für Active Directory eine konfigurierte AD/LDAP-Konfiguration. Wählen Sie für Nicht-Active Directory einen anderen Systembenutzer mit der Berechtigung, das Kennwort dieses Kontos zu ändern. SELF Wenn dieser Benutzer sein eigenes Passwort ändern kann (wird nur beim Hinzufügen eines brandneuen Benutzers angeboten, der bereits ein Passwort festgelegt hat).
- Schließen Sie die Einrichtung ab und speichern Sie den Systembenutzer.
Hinweis: Für lokale Serverbenutzer und Systembenutzer vom Typ mTLS gibt es keinen Schritt „Rotatordetails“ – ihre Einrichtung umfasst nur „Allgemein“ und „Ressourcen“. Die entsprechenden Rotationsoptionen (Konto auf dem Zielsystem erstellen/löschen, im Tresor speichern) sind stattdessen direkt im Schritt „Allgemein“ verfügbar.
Schritt 2: Erstellen einer Passwortrotationsrichtlinie
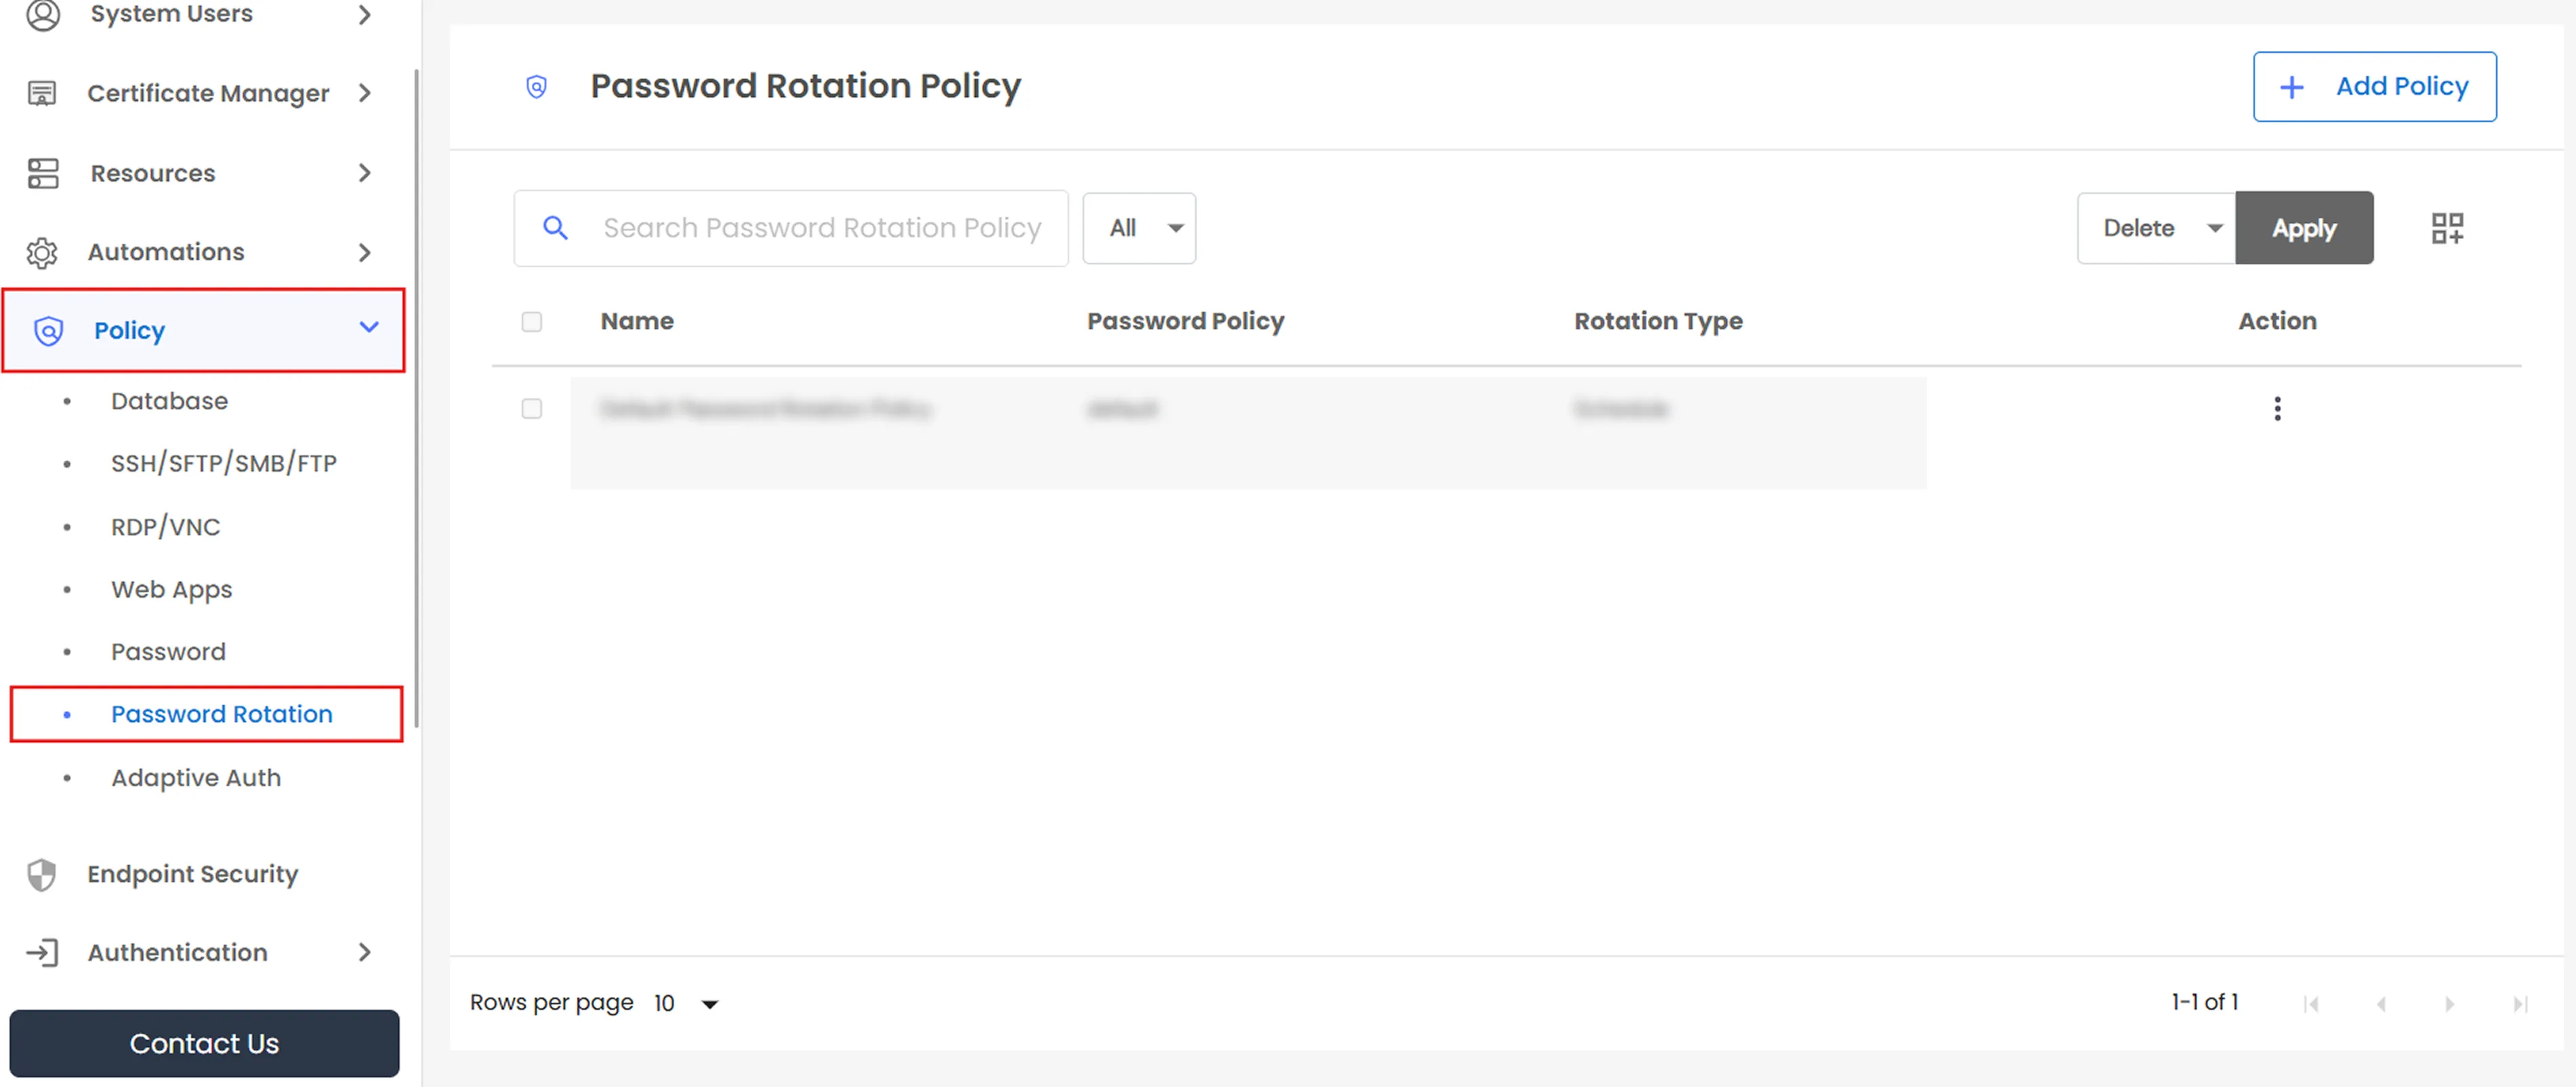
- Zurück Nach Richtlinie >> Passwortrotation aus dem Seitenmenü.
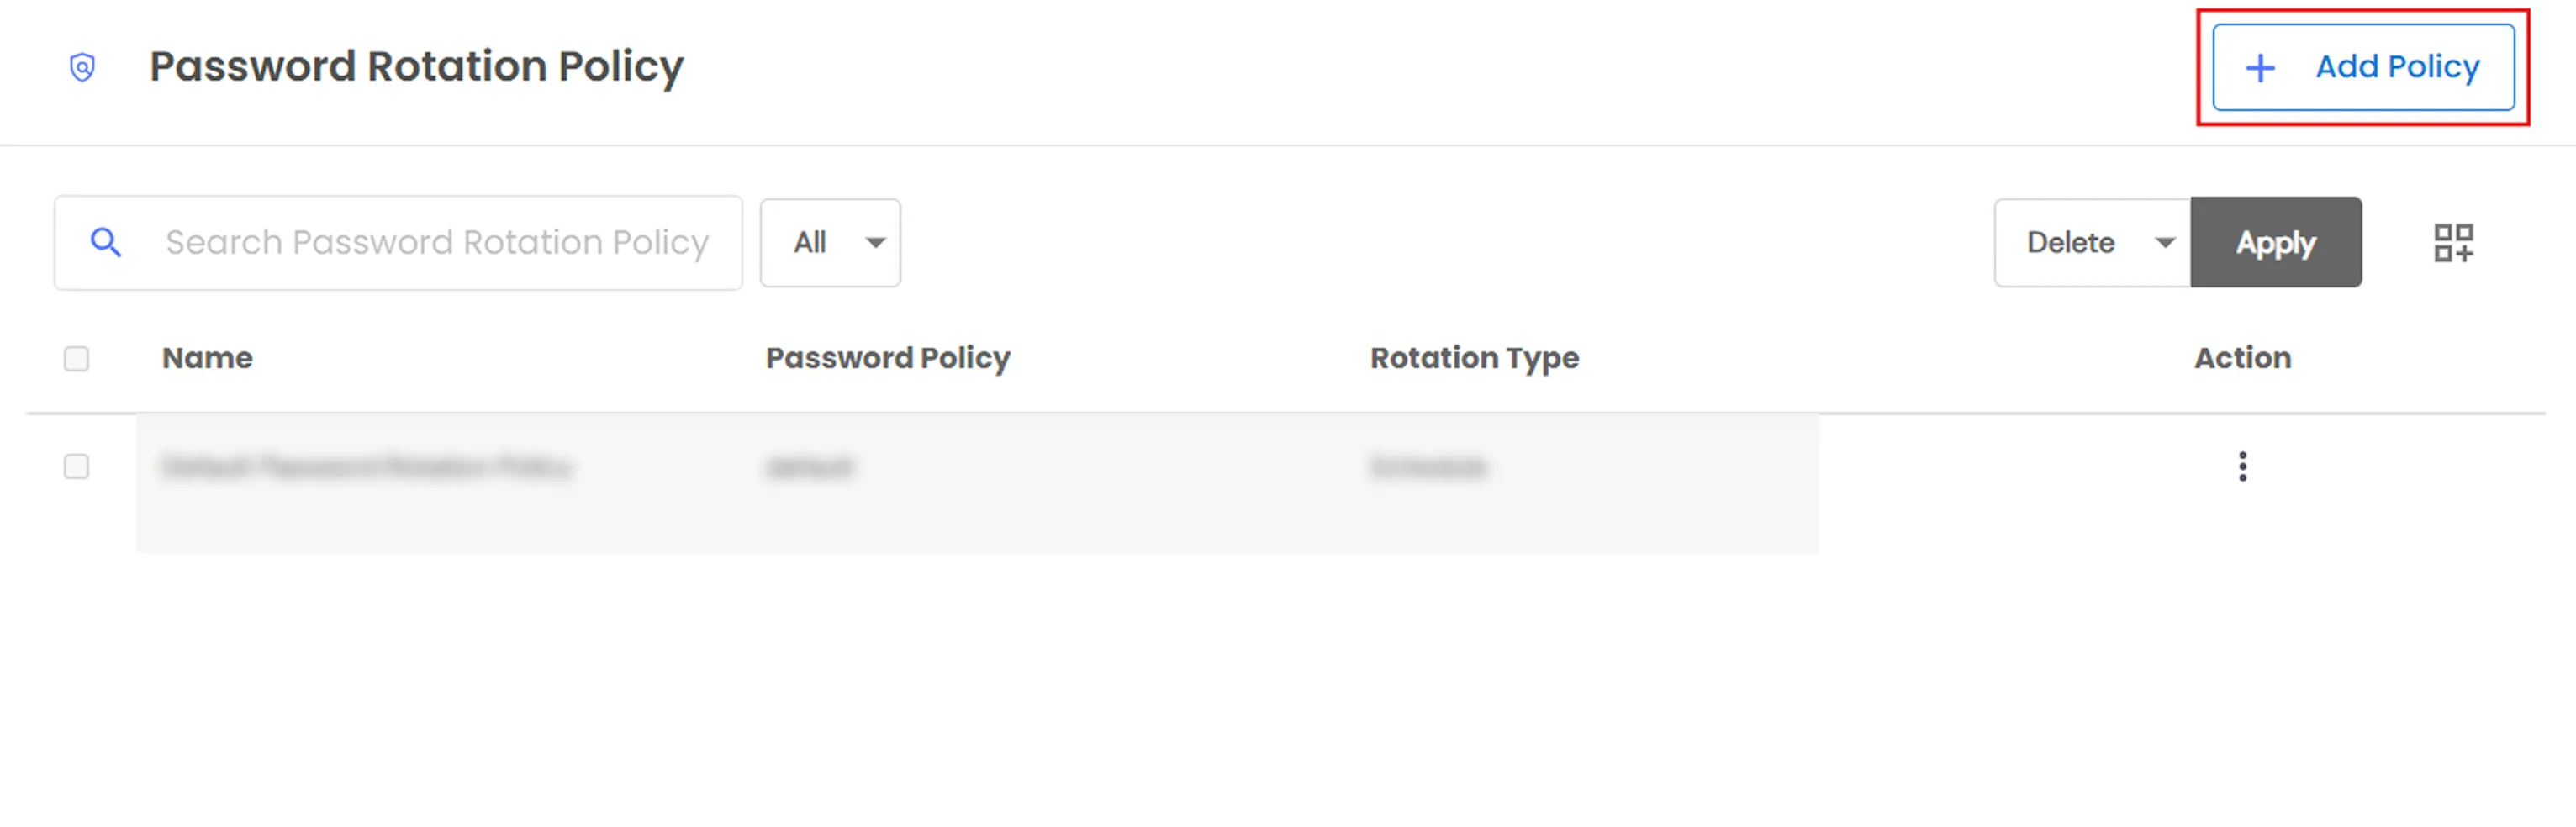
- Klicken Sie auf Richtlinie hinzufügen.
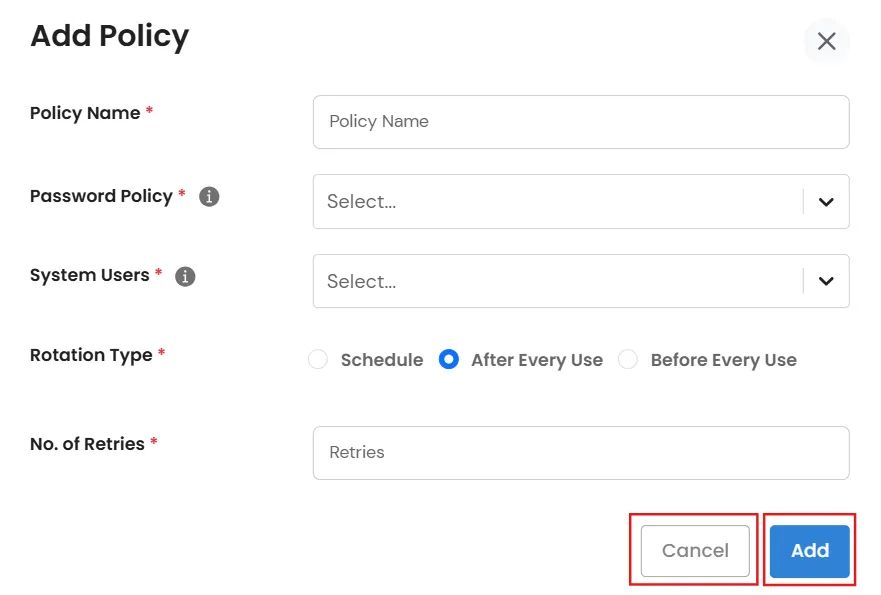
- Füllen Sie das Formular von oben nach unten aus:
- Versicherungsname - erforderlich.
- Kennwortrichtlinie - erforderlich. Eine separate Richtlinie (Politik >> PasswortGeben Sie „Systembenutzer“ ein, um die Komplexitätsregeln für das generierte Passwort festzulegen. Tooltip zu diesem Feld: „Diese Richtlinie erzwingt nur Passwortregeln aus der Passwortrichtlinie.“
- Systembenutzer - Erforderlich, Mehrfachauswahl. Tooltip: „Hier werden nur Systembenutzer mit Rotatordetails angezeigt.“ In der Praxis werden in dieser Liste nur Systembenutzer angezeigt, die einen Rotator konfiguriert haben und keiner anderen Rotationsrichtlinie zugewiesen sind.
- Rotationstyp - erforderlich, eine von drei Radiooptionen: Programm, Nach jedem Gebrauchden Vor jedem GebrauchWenn Sie eine Option auswählen, werden unten zusätzliche Felder angezeigt. Im nächsten Abschnitt erfahren Sie, welche Anforderungen die einzelnen Optionen stellen und wie sie funktionieren.
- Klicken Sie auf Speichern um die Police zu retten, oder Abbrechen um es zu verwerfen.
- Gut zu wissen: Das Richtlinie hinzufügen Die Schaltfläche wird nur angezeigt, wenn die Administratorrolle beides beinhaltet. "Passwortrotationsrichtlinie hinzufügen" und "Datenbankrichtlinie hinzufügen" Berechtigungen. Dies ist ein Standardverhalten der Berechtigungsprüfung in der aktuellen Version und kann nicht manuell konfiguriert werden. Wenn eine Rolle über Rotationsberechtigungen verfügt, die Schaltfläche aber nicht angezeigt wird, muss zusätzlich die Berechtigung zum Hinzufügen über die Datenbankrichtlinie erteilt werden.
Rotationstyp: Zeitplan
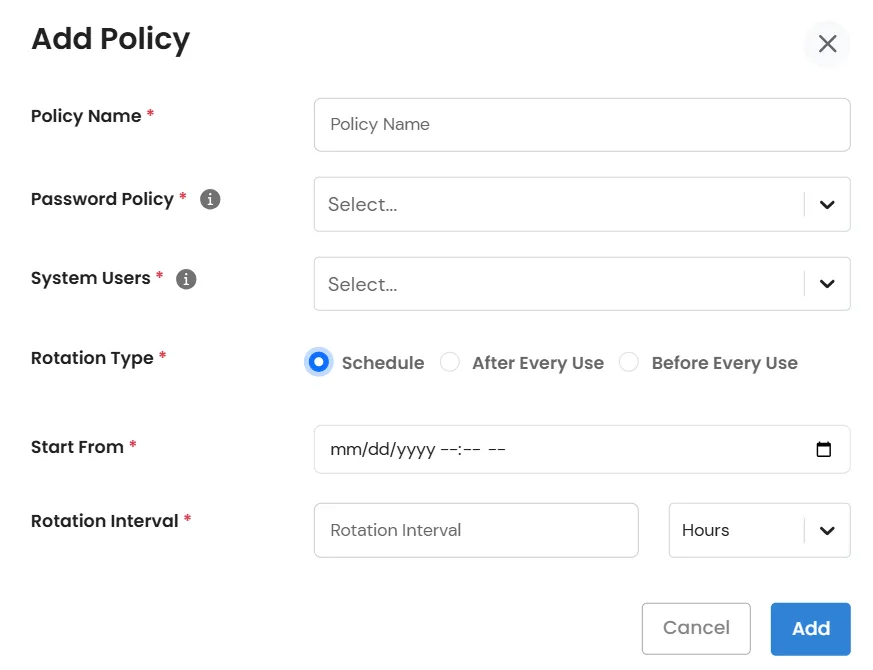
- Die Rotation erfolgt in regelmäßigen Abständen, unabhängig davon, ob die Anmeldeinformationen verwendet wurden. Dies eignet sich am besten für ein standardmäßiges gemeinsam genutztes Dienst- oder Administratorkonto, das regelmäßig – täglich, wöchentlich, monatlich usw. – unabhängig von der Aktivität rotiert werden soll.
- Zwei zusätzliche Felder erscheinen:
Rotationsart: Nach jeder Verwendung
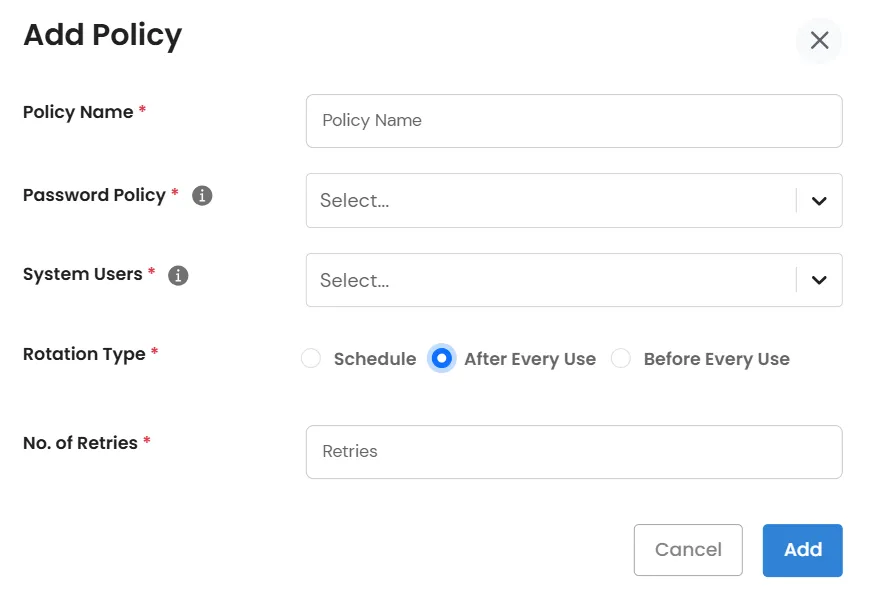
- Das Passwort wird nach Beendigung einer Sitzung mit diesen Anmeldeinformationen (d. h. nach dem Einchecken) automatisch geändert. Dies ist nützlich für gemeinsam genutzte privilegierte Konten oder Notfallkonten, sodass beim nächsten Einchecken niemals das Passwort einer bereits beendeten Sitzung wiederverwendet wird.
- Ein zusätzliches Feld erscheint: Anzahl der Wiederholungsversuche - legt fest, wie oft PAM die Rotation wiederholen soll, falls sie fehlschlägt, bevor es aufgibt.
Rotationsart: Vor jeder Verwendung
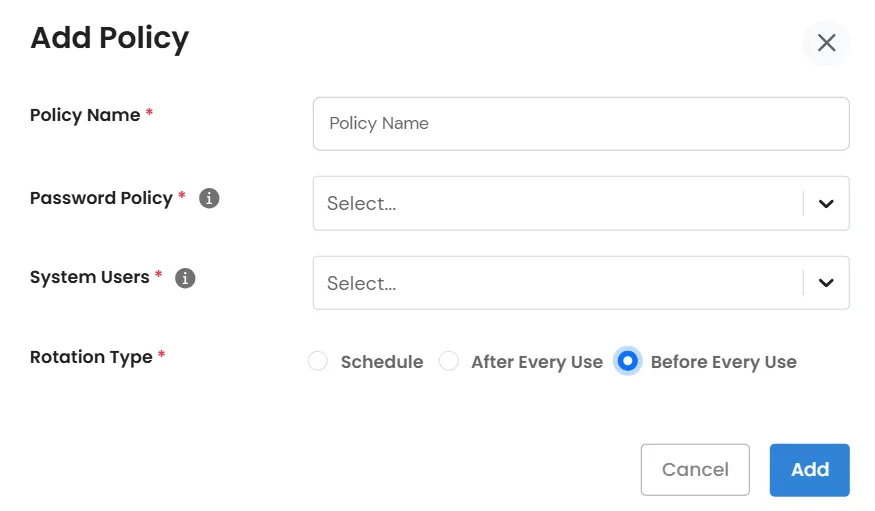
- Das Passwort wird unmittelbar vor dem Zugriff auf die Ressource geändert, sodass jeder Zugriff mit einem neuen Passwort beginnt.
- Für diesen Typ werden keine zusätzlichen Felder angezeigt.
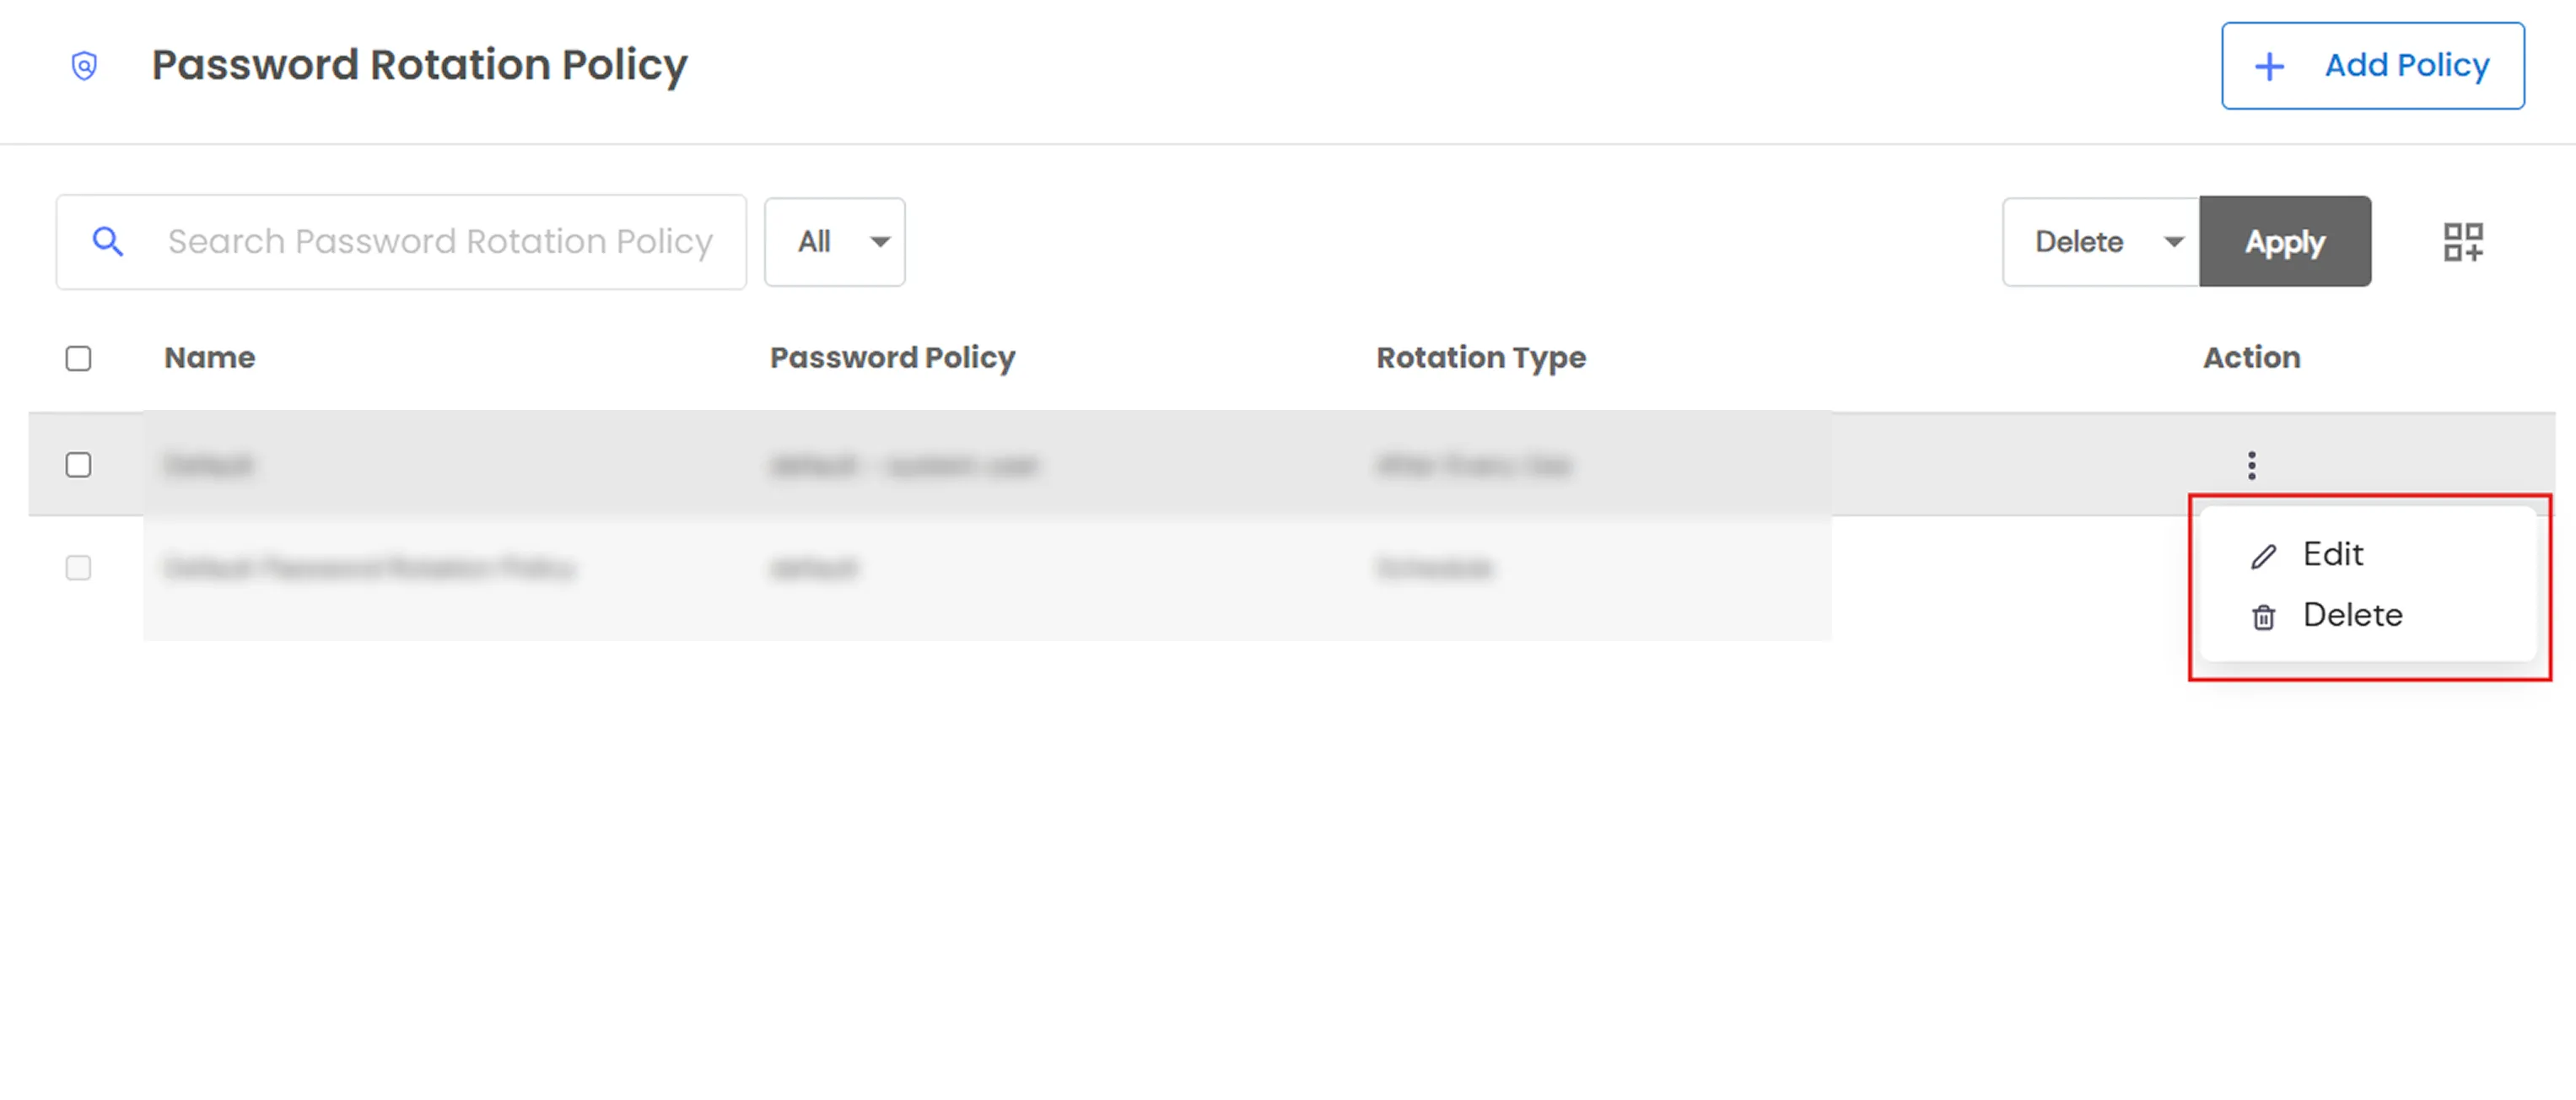
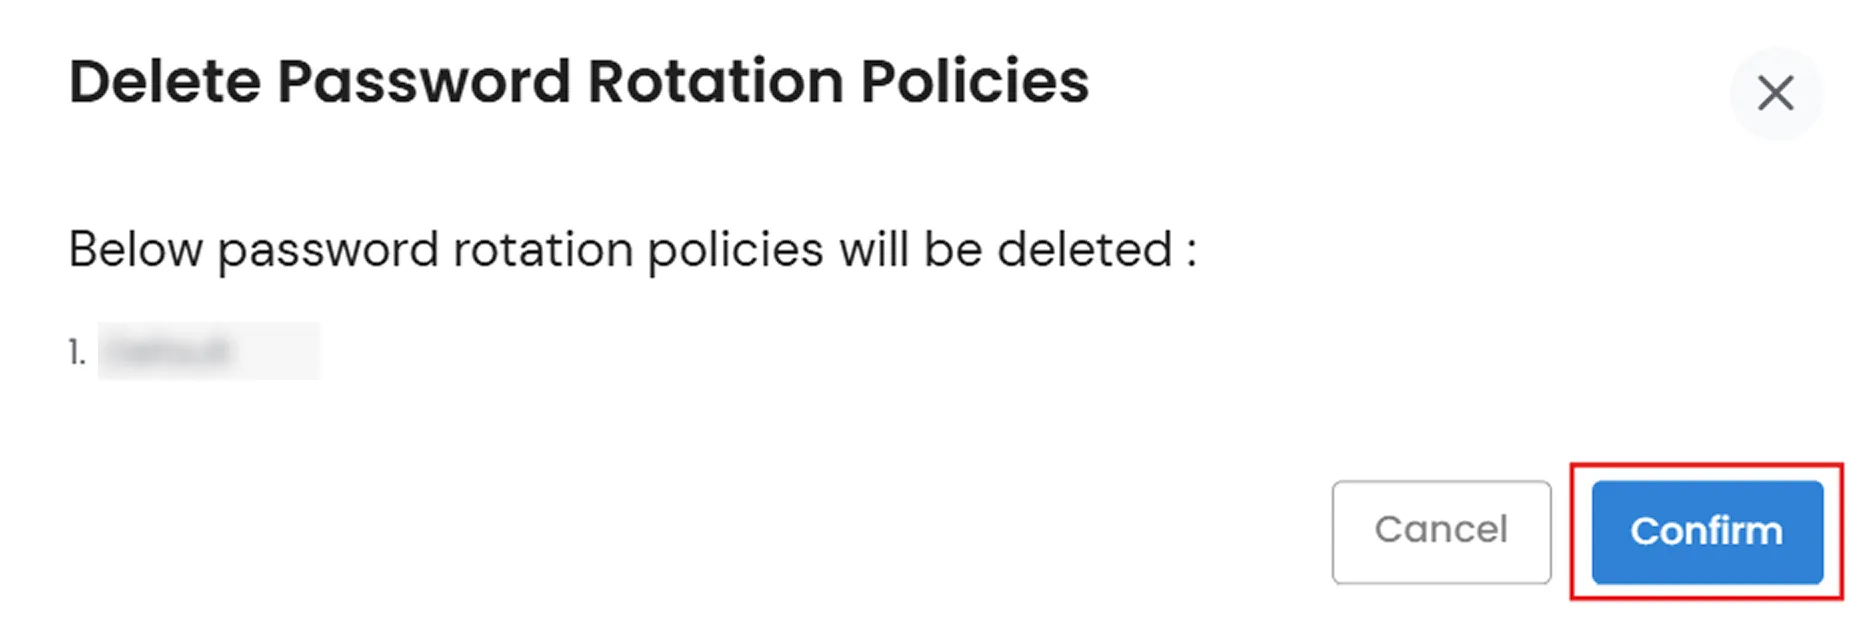
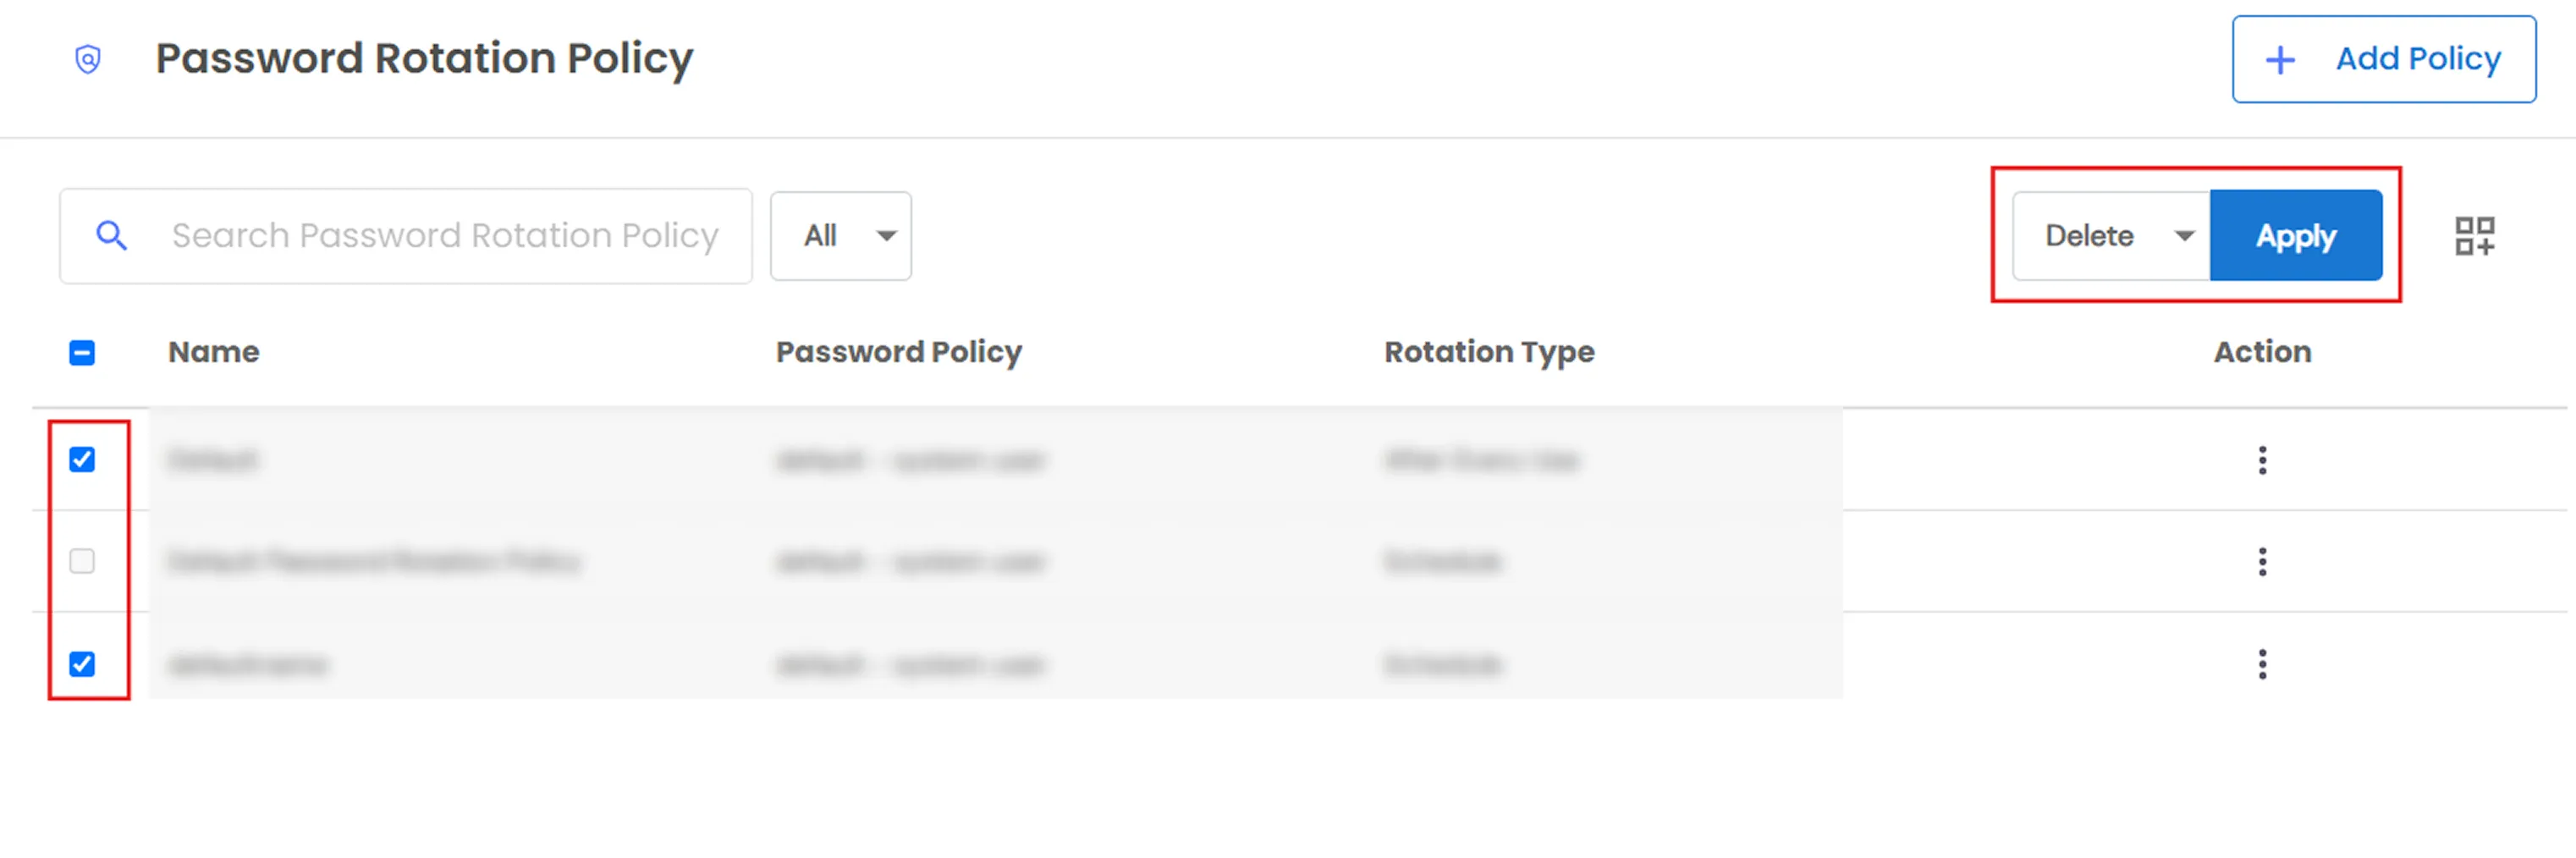
Bearbeiten oder Löschen einer Richtlinie
Manuelles Ändern eines Passworts
Sie müssen nicht auf einen Zeitplan warten – ein Administrator kann das Passwort eines Systembenutzers auf Anfrage ändern.
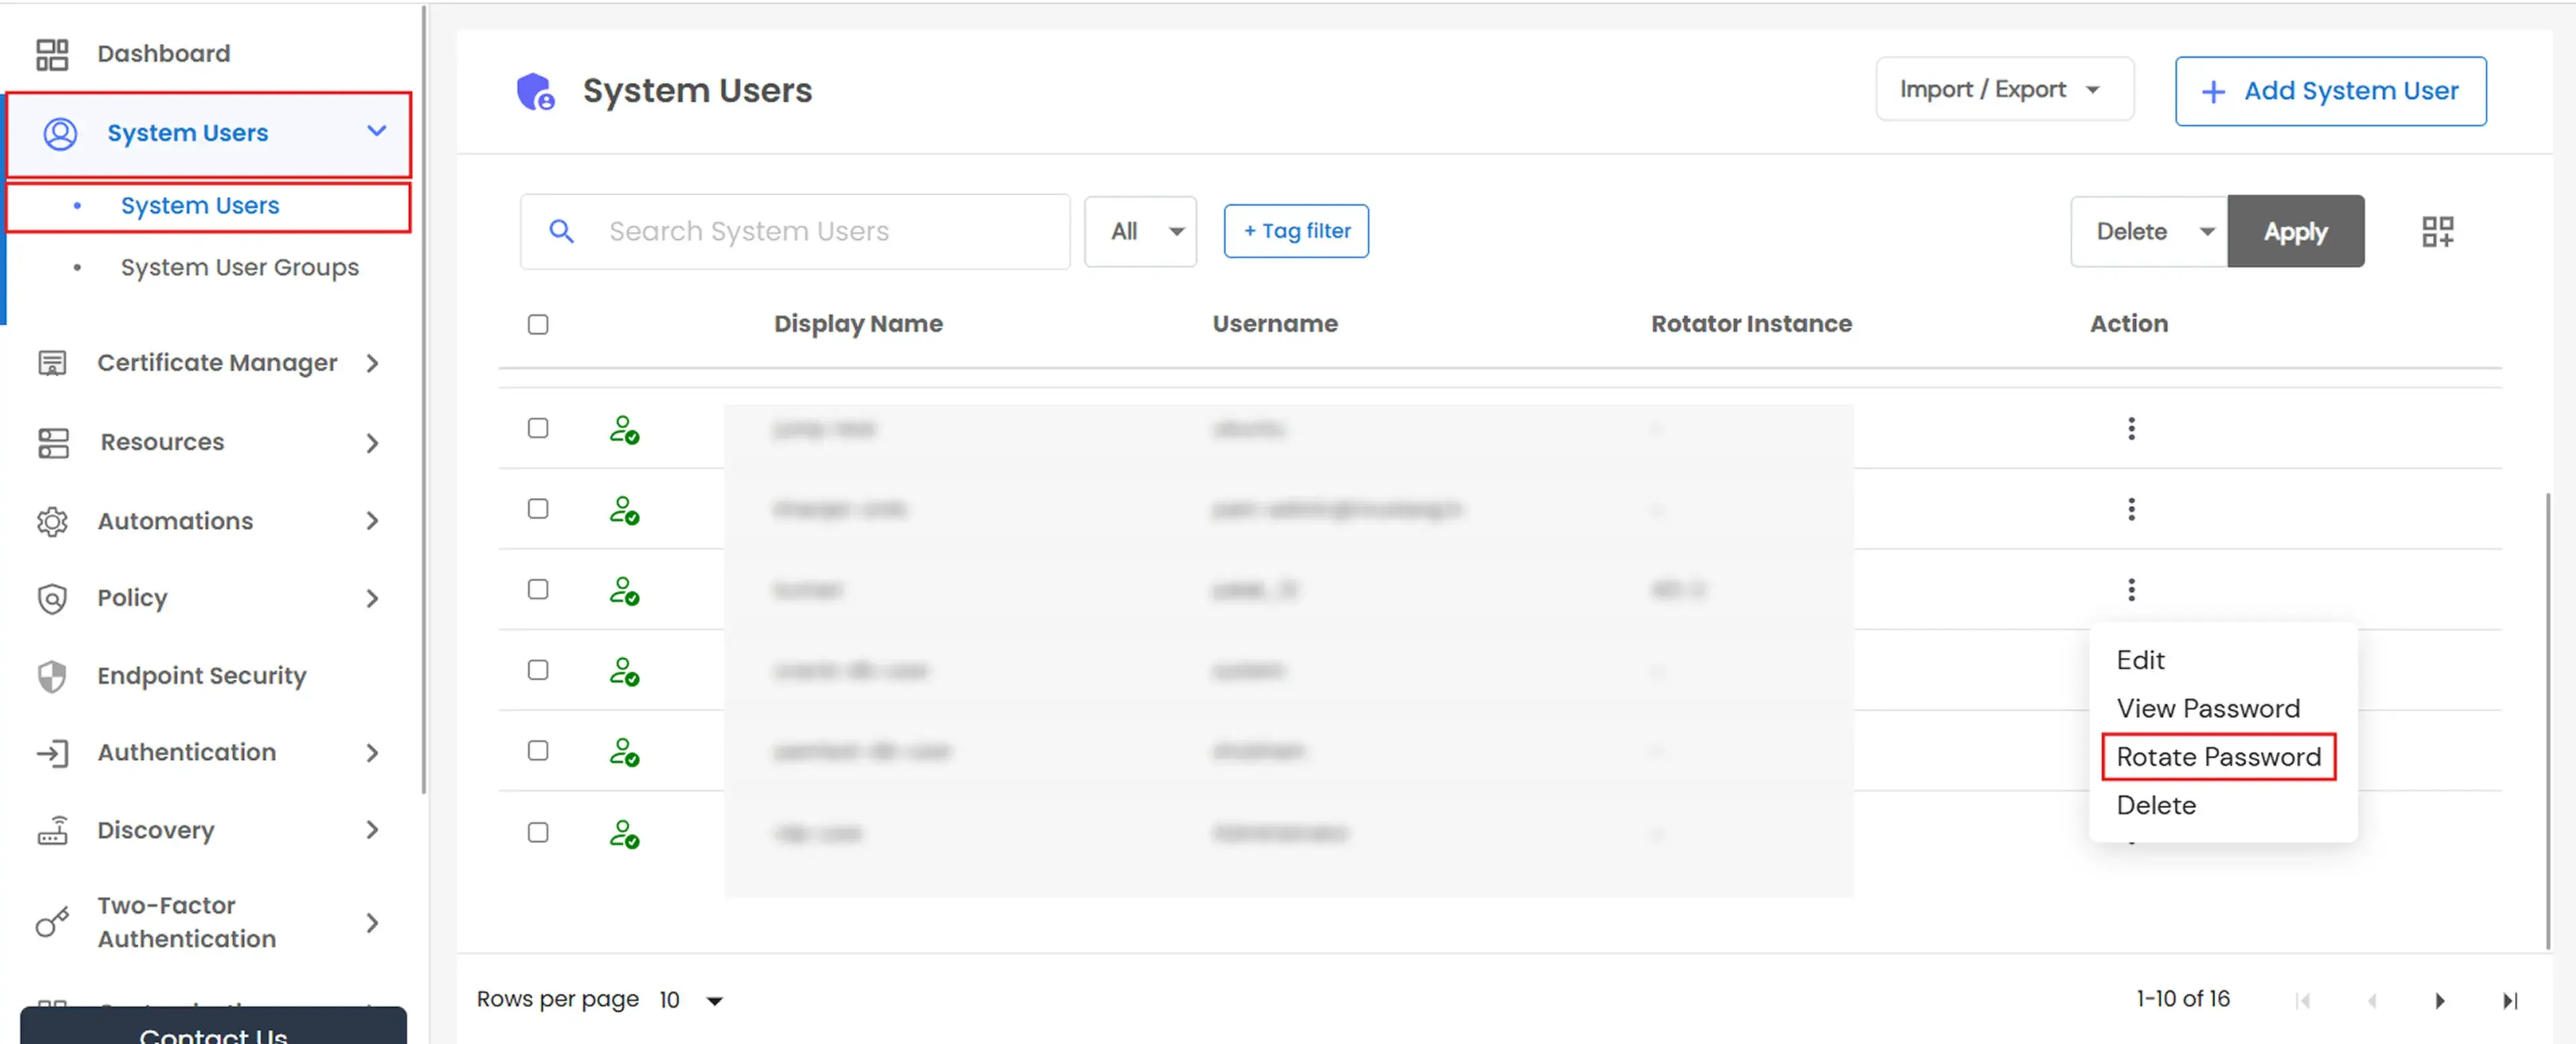
- Zurück Nach Systembenutzer aus dem Seitenmenü.
- Entweder öffnen Sie das Aktionsmenü einer Zeile und klicken Sie Passwort ändernoder wählen Sie die Kontrollkästchen mehrerer Zeilen aus und wählen Sie Passwort ändern aus der Liste Action Dropdown-Liste.
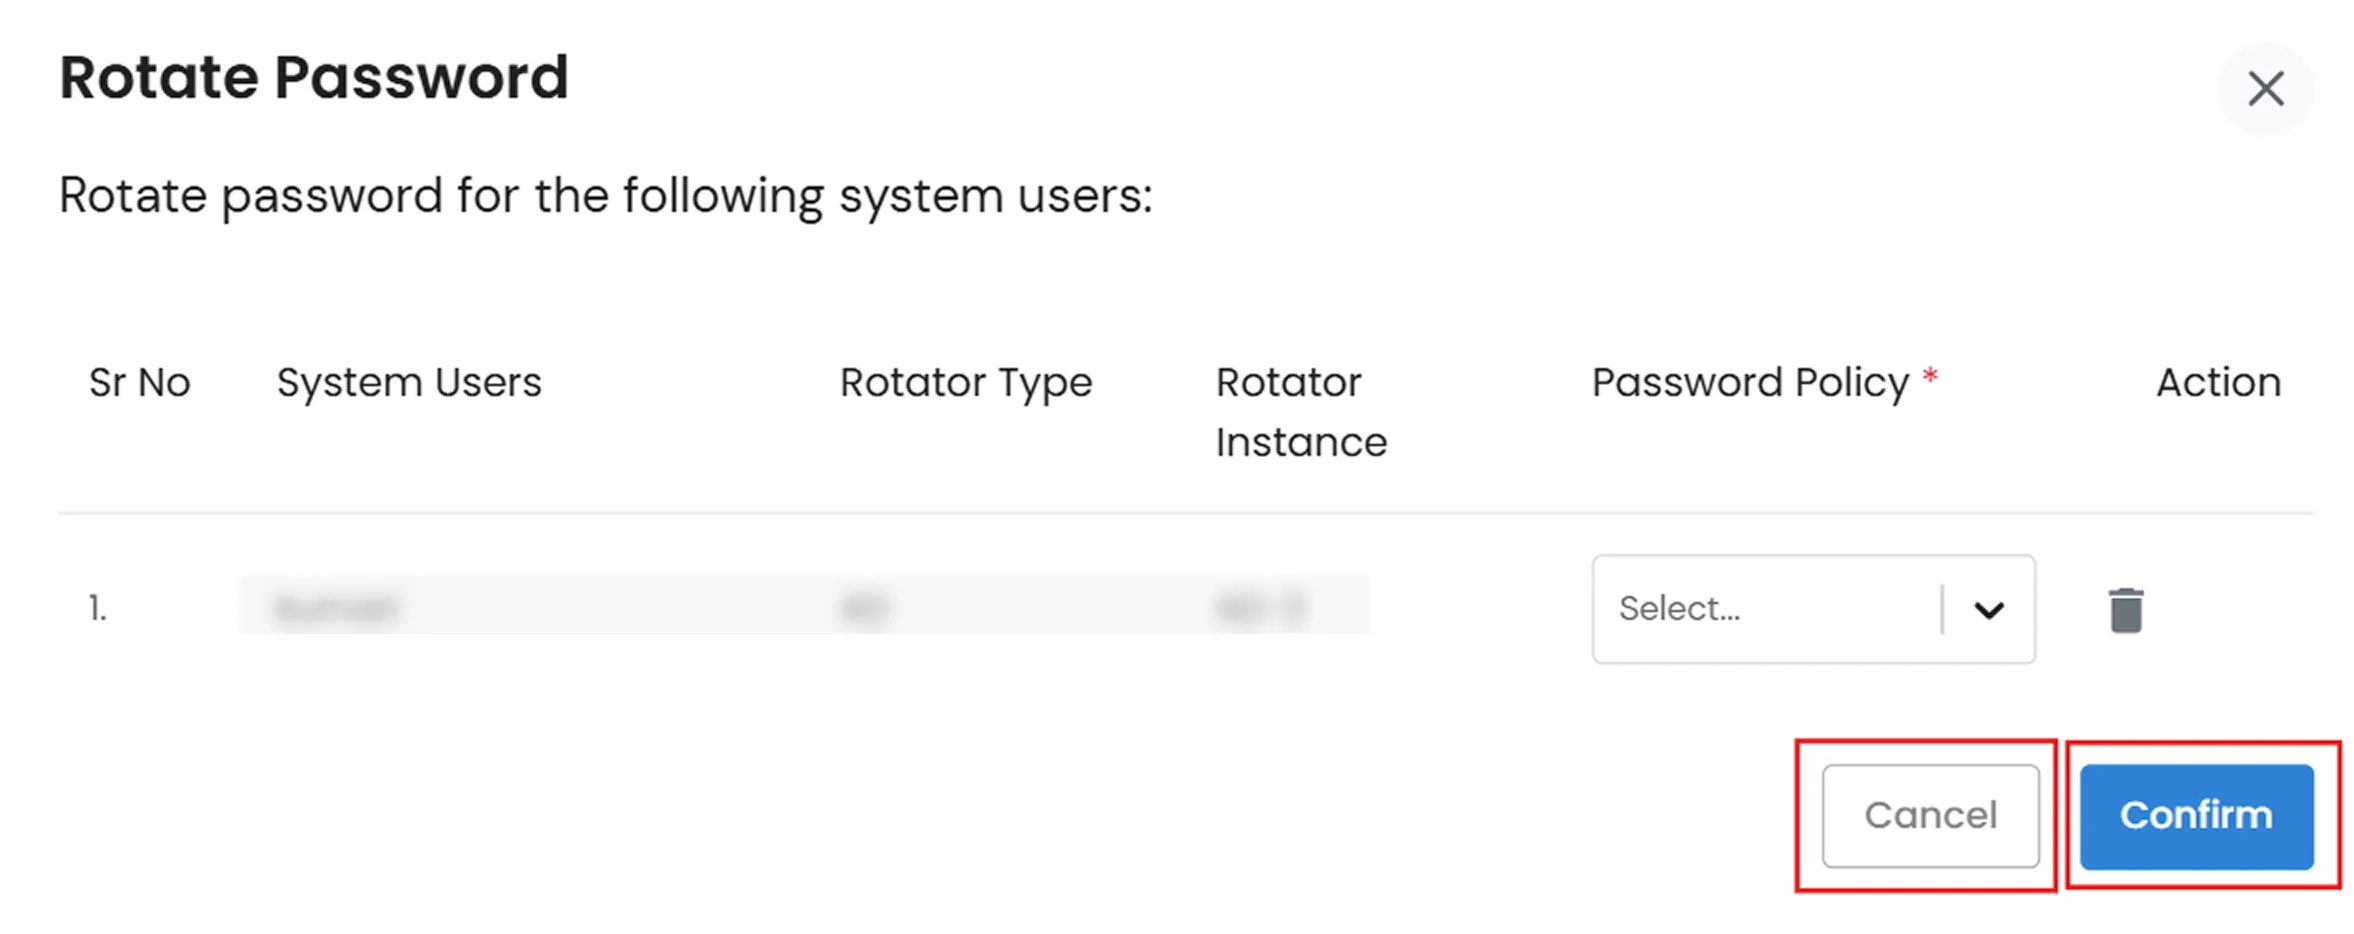
- Das Passwort ändern Im Dialogfeld werden alle ausgewählten Benutzer in einer Tabelle aufgelistet – laufende Nummer, Systembenutzer, Rotatortyp, Rotatorinstanz und ein erforderliches Kennwortrichtlinie Auswahlwerkzeug für jede Zeile.
- Zeilen, die nicht gedreht werden können, zeigen einen Inline-Fehler an und werden automatisch übersprungen. Sie können eine Zeile auch selbst über das Löschsymbol entfernen.
- Wählen Sie für jede verbleibende Zeile eine Passwortrichtlinie aus.
- Klicken Sie auf Schichtannahme (oder Abbrechen (um einen Rückzieher zu machen).
Hinweis: Die Kennwortrotation ist für Benutzer ohne konfigurierten Rotator, ohne zugeordnete rotierbare Ressource oder für Benutzer, die als AD/LDAP-Bindungsanmeldeinformation verwendet werden, nicht verfügbar. Eine Bindungsanmeldeinformation wird als deaktiviert angezeigt mit der Meldung: „Dieser Systembenutzer wird als Bindungsanmeldeinformation verwendet und kann nicht rotiert werden.“
Was passiert, wenn eine Rotation fehlschlägt?
- Rollback: Wenn PAM das Passwort auf dem Zielkonto ändert, ein späterer Schritt aber fehlschlägt, versucht es, das Zielkonto automatisch auf sein vorheriges Passwort zurückzusetzen.
- Wiederholungsversuche: Nur Nach jedem Gebrauch Rotationen werden automatisch wiederholt, wobei die Anzahl der Wiederholungsversuche Sie haben die Konfiguration vorgenommen. Programm und Vor jedem Gebrauch Rotationen werden nicht wiederholt – ein Fehler wartet auf den nächsten Auslöser.
- Kein manueller „Jetzt wiederholen“-Button: Es gibt in der Benutzeroberfläche keine Schaltfläche, um eine fehlgeschlagene Drehung manuell zu wiederholen.
- Prüfung und Benachrichtigungen: Jeder Versuch – ob erfolgreich oder fehlgeschlagen – wird zu Prüfungszwecken protokolliert und löst Benachrichtigungen aus. Siehe Benachrichtigungen und E-Mails unten mit.
Benachrichtigungen und E-Mails
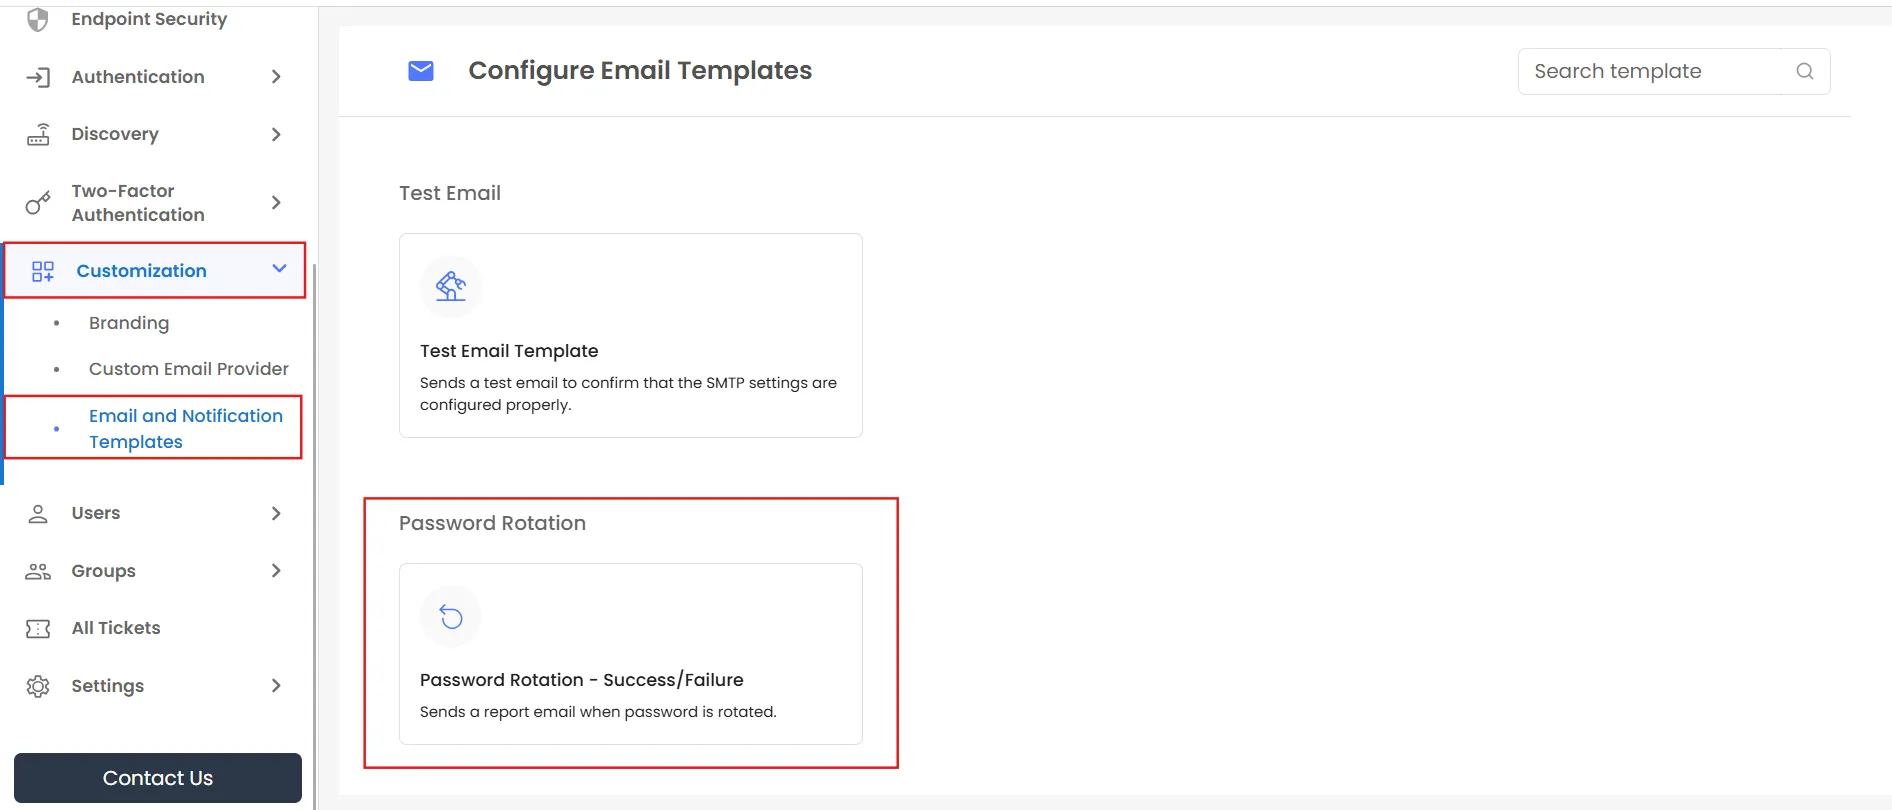
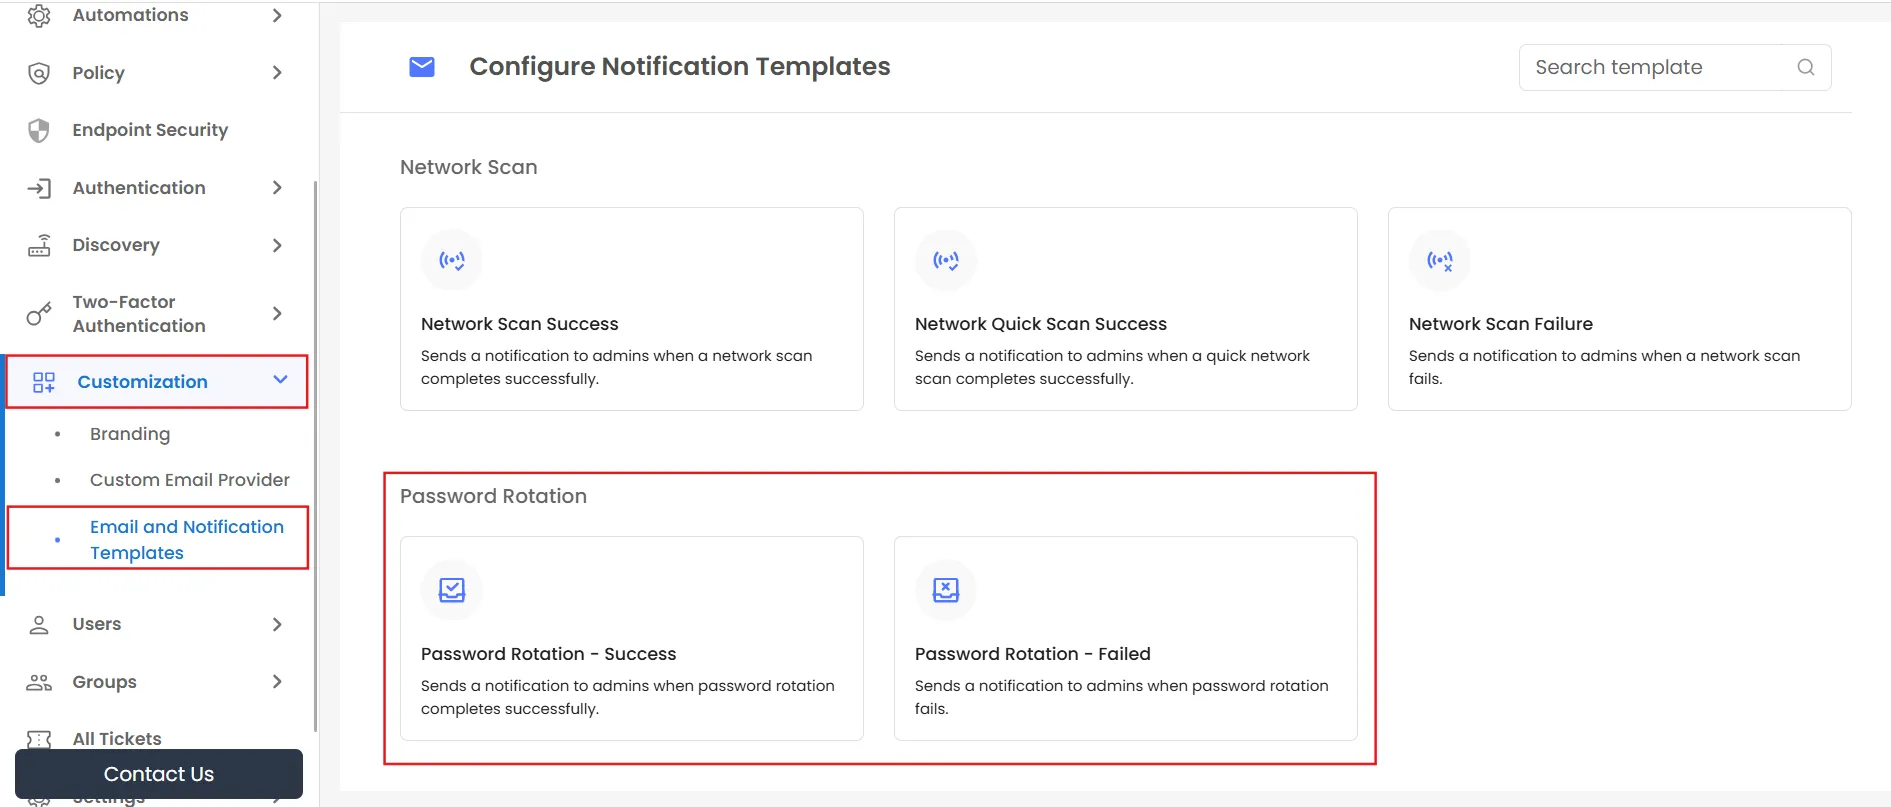
Rotationsbenachrichtigungen und E-Mails werden unter „Benutzerdefinierte Vorlagen“ konfiguriert, nicht in der Richtlinie selbst:
Ansichtsrotationsverlauf
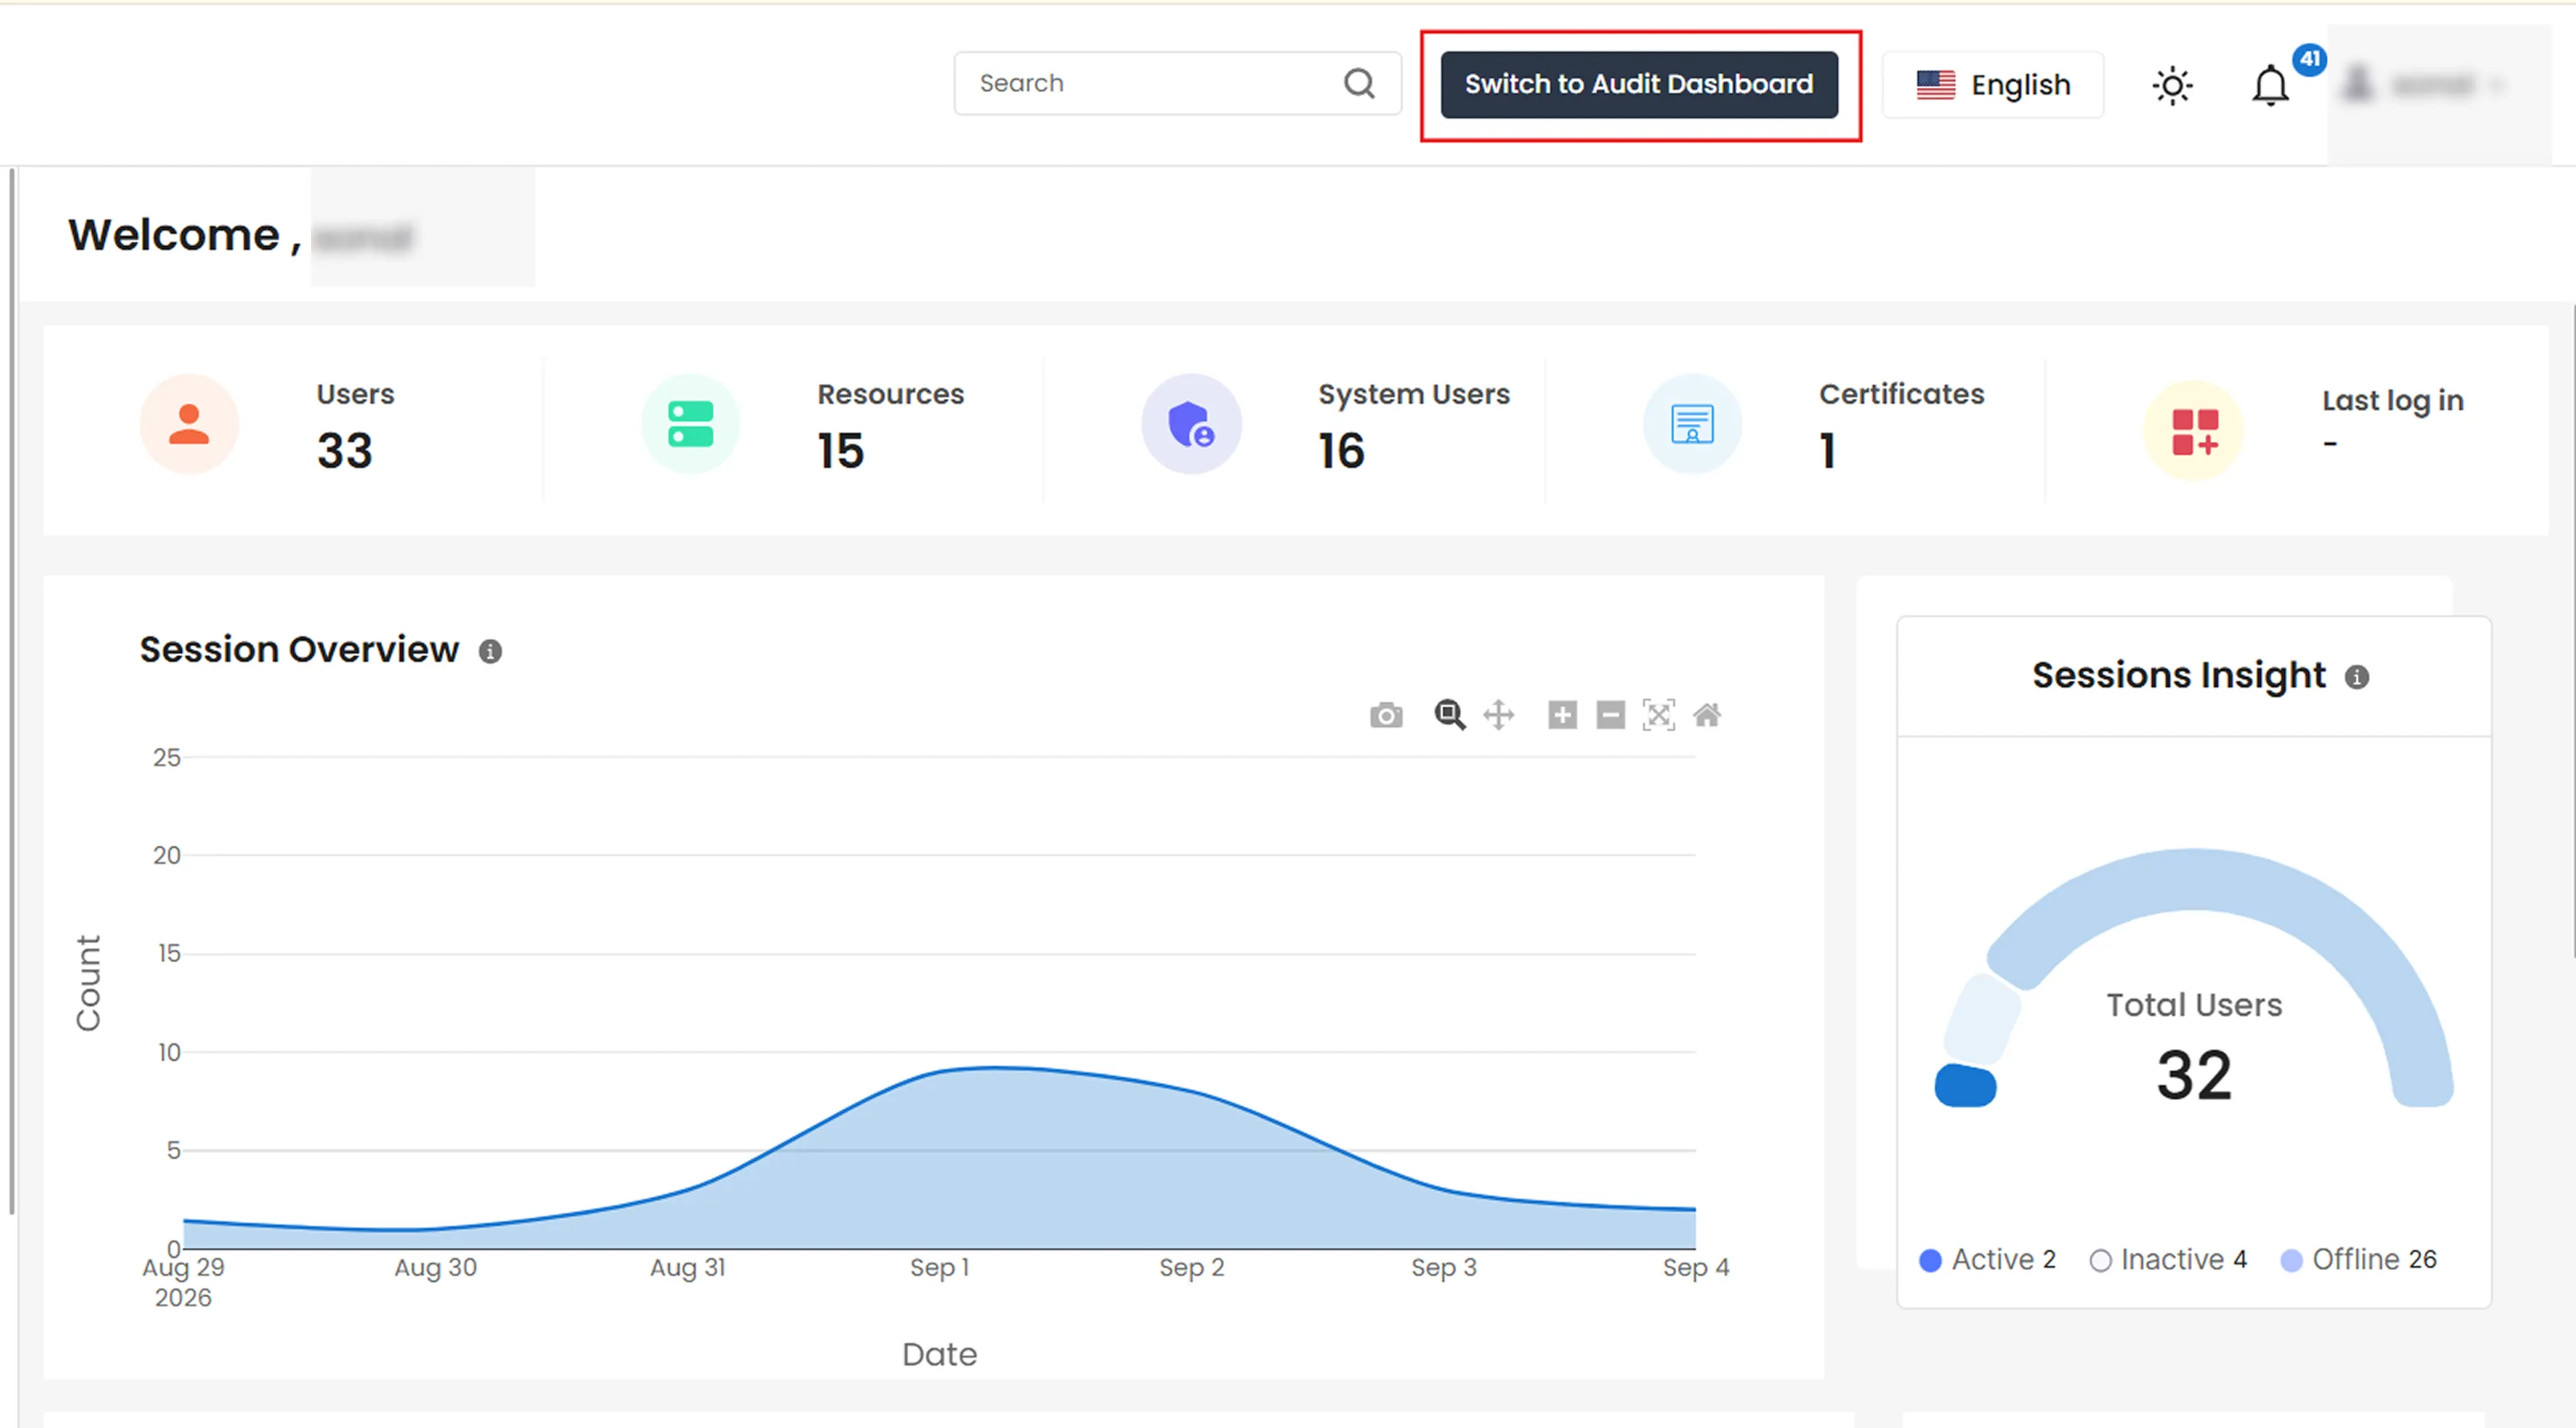
- Klicken Sie auf Zum Audit-Dashboard wechseln.
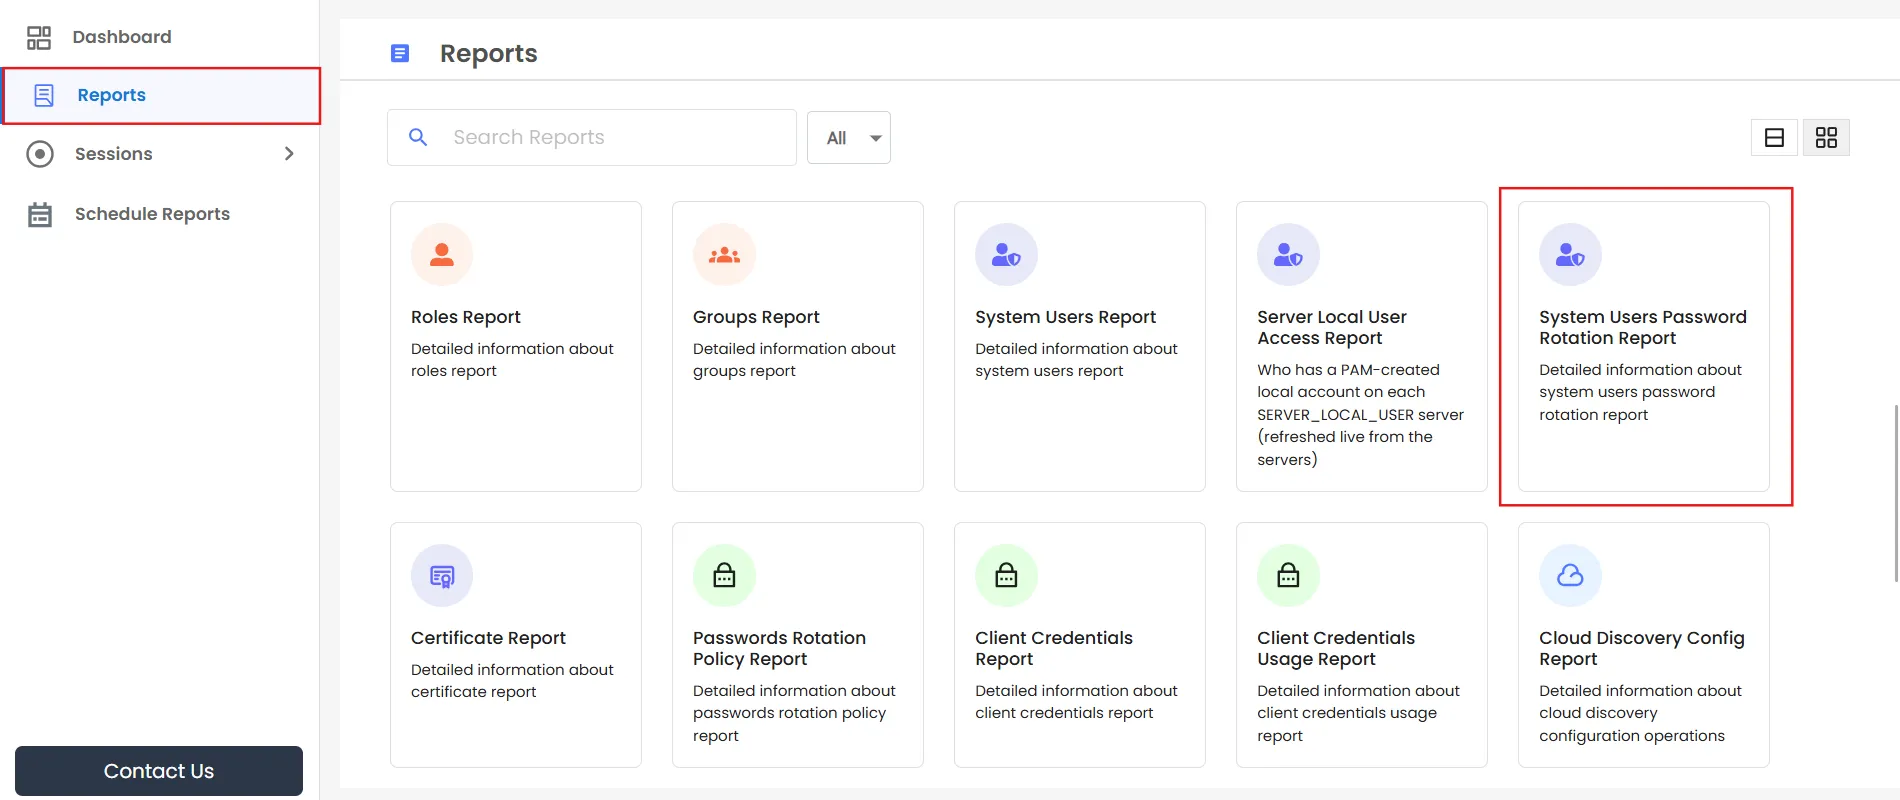
- Zurück Nach Reports >> Passwortrotation Berichte für zwei Berichtsansichten:
| Profil melden |
Was es zeigt |
|---|
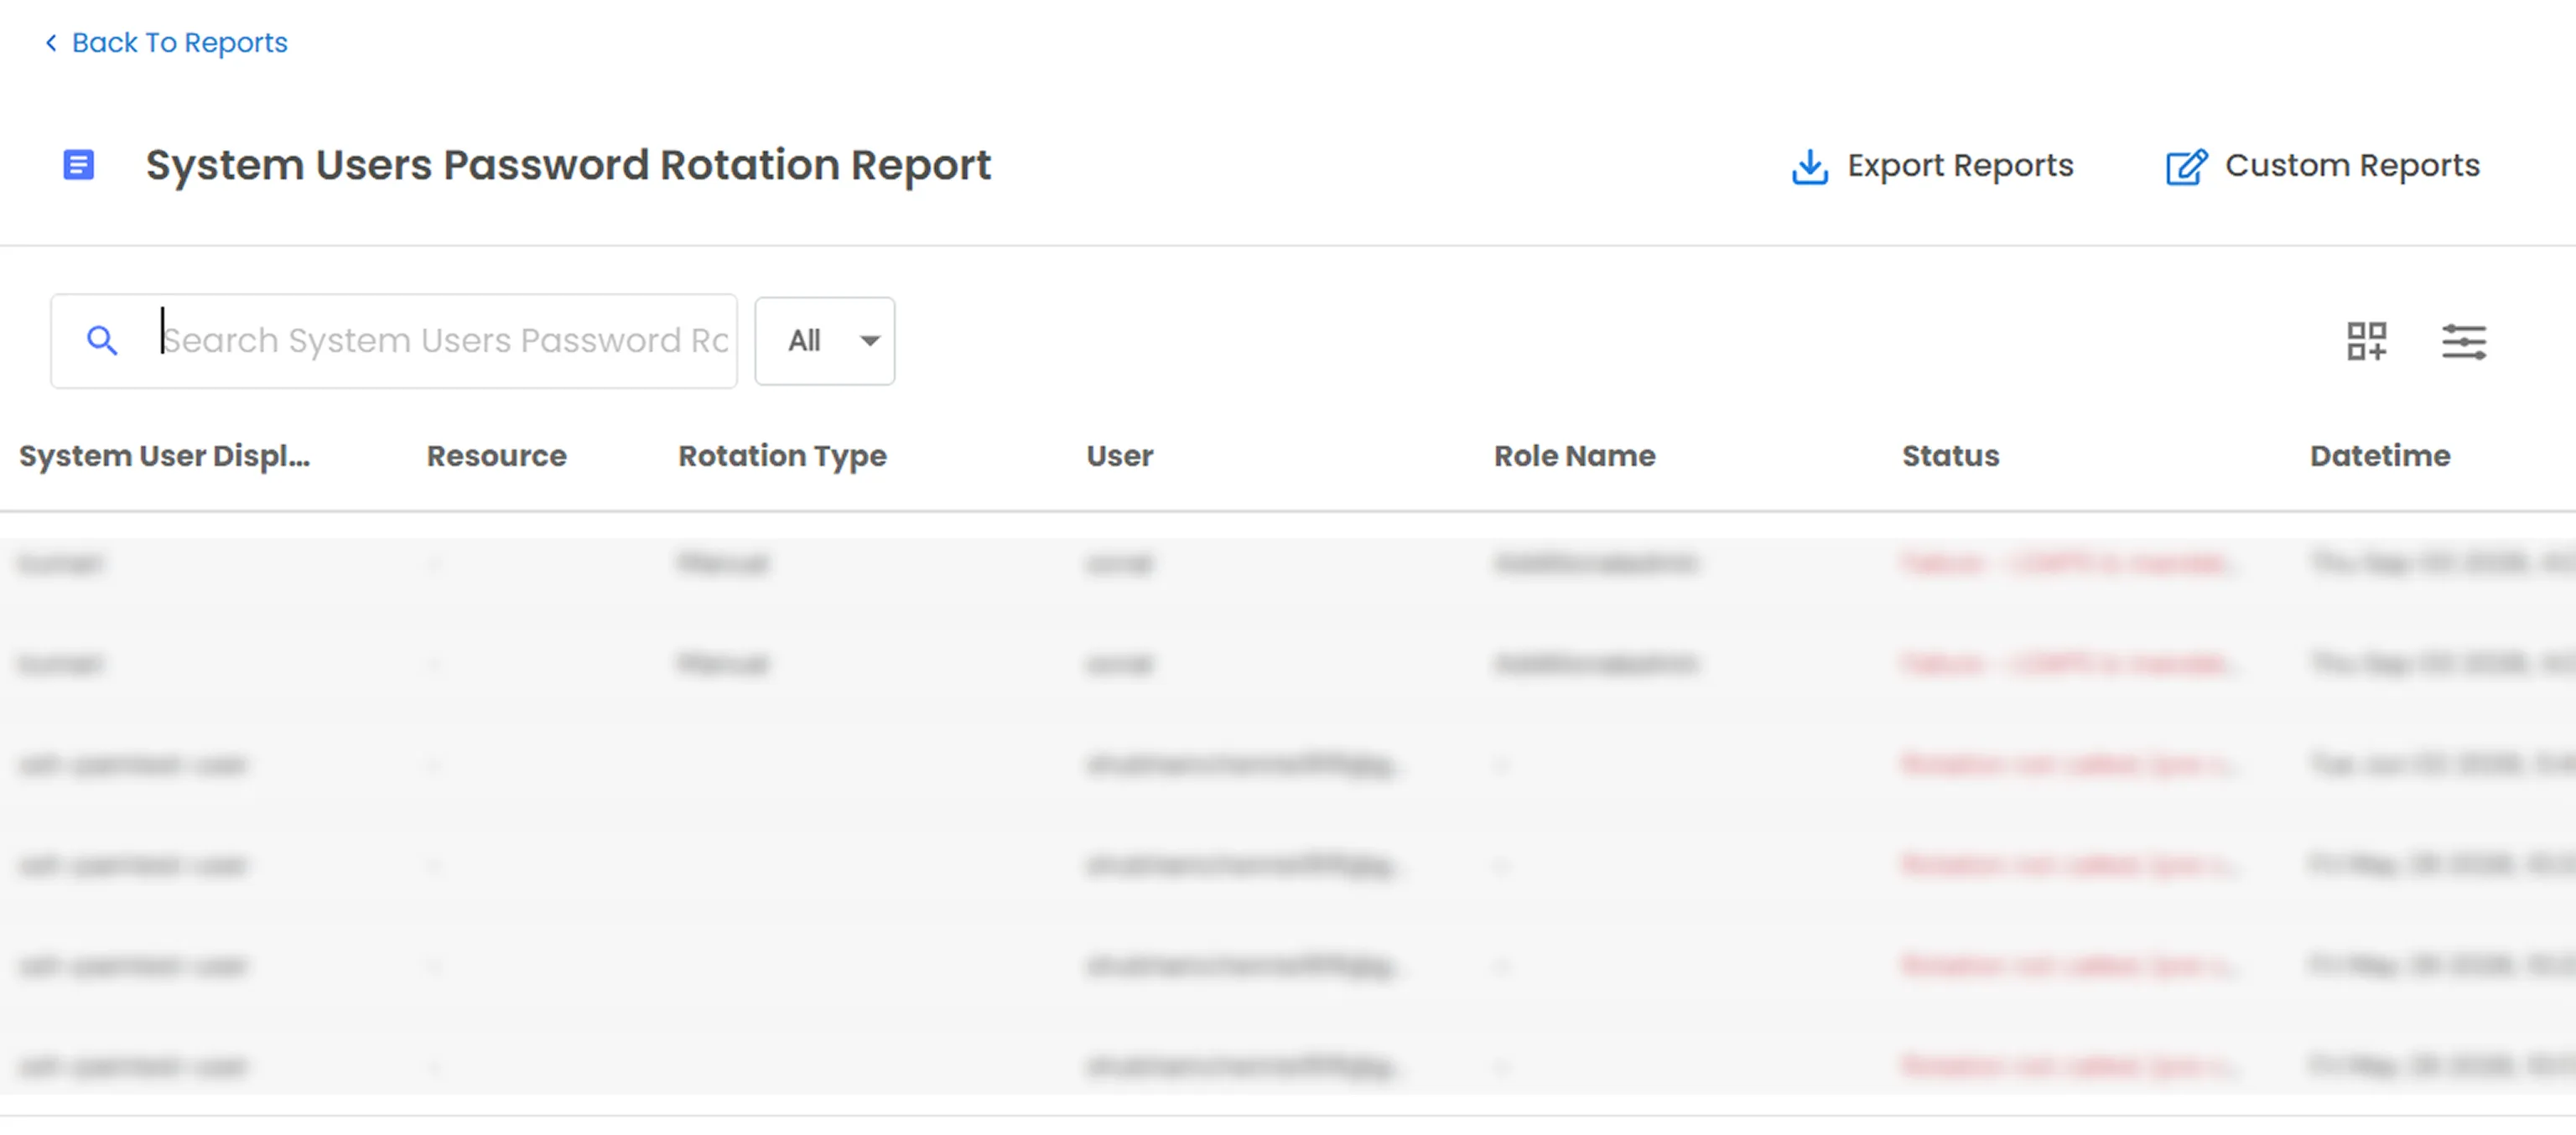
| Bericht zur Passwortrotation der Systembenutzer |
Protokoll pro Rotationsereignis: Systembenutzer, rotierte Ressourcen, Rotationstyp, Richtlinie, Auslöser, Rolle, Status (Erfolg/Fehler) und Zeitstempel. |
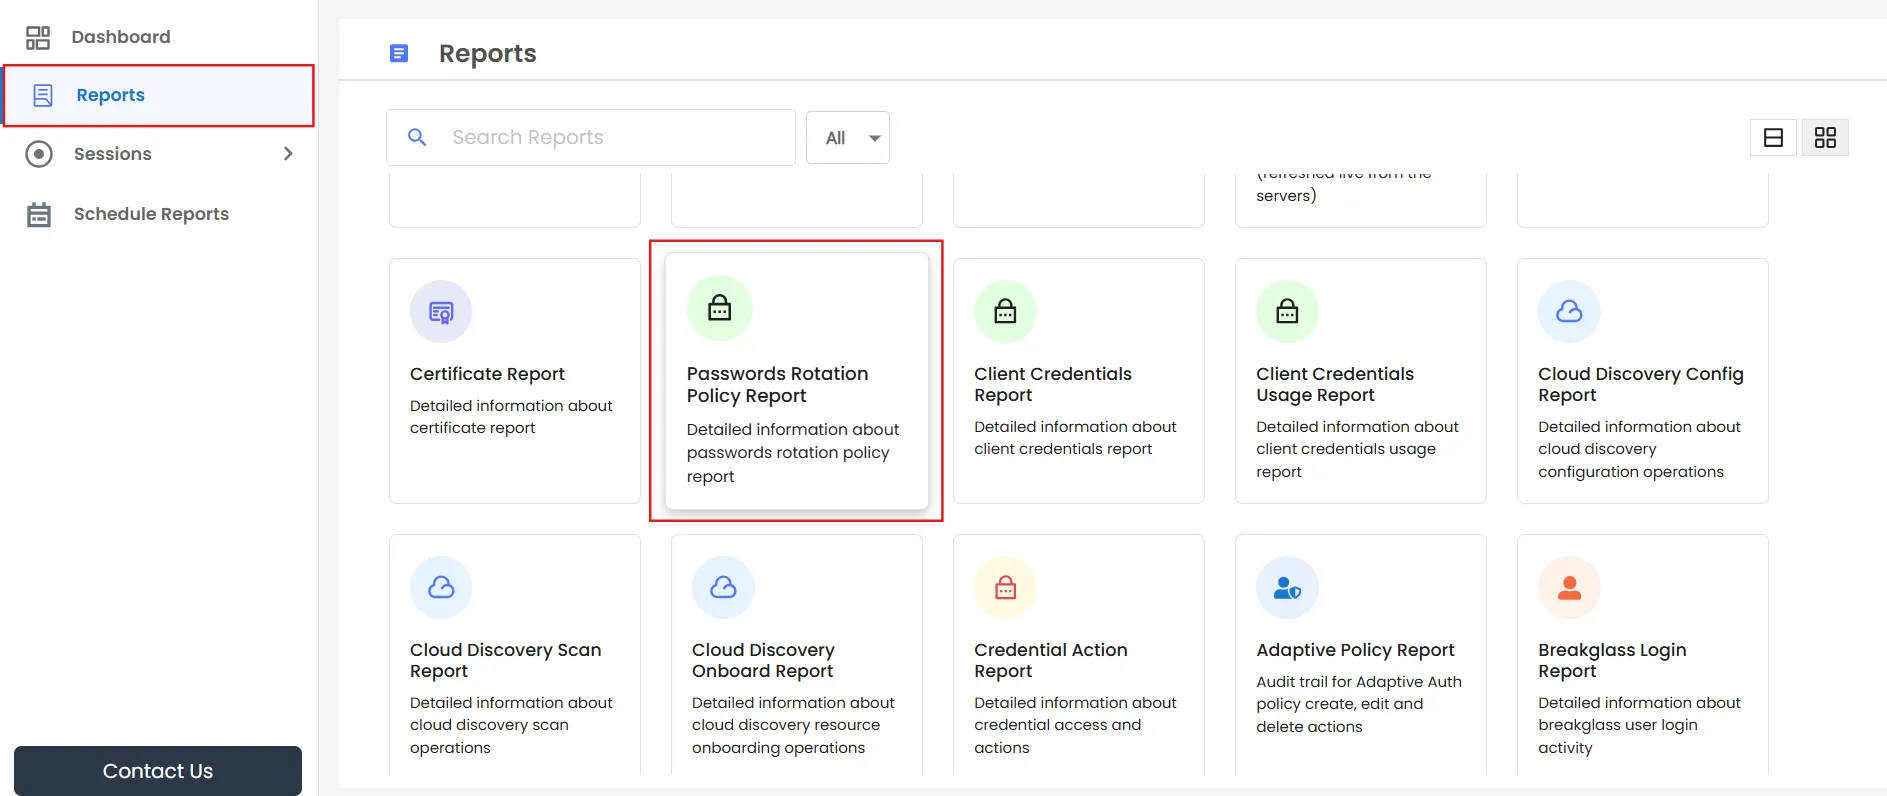
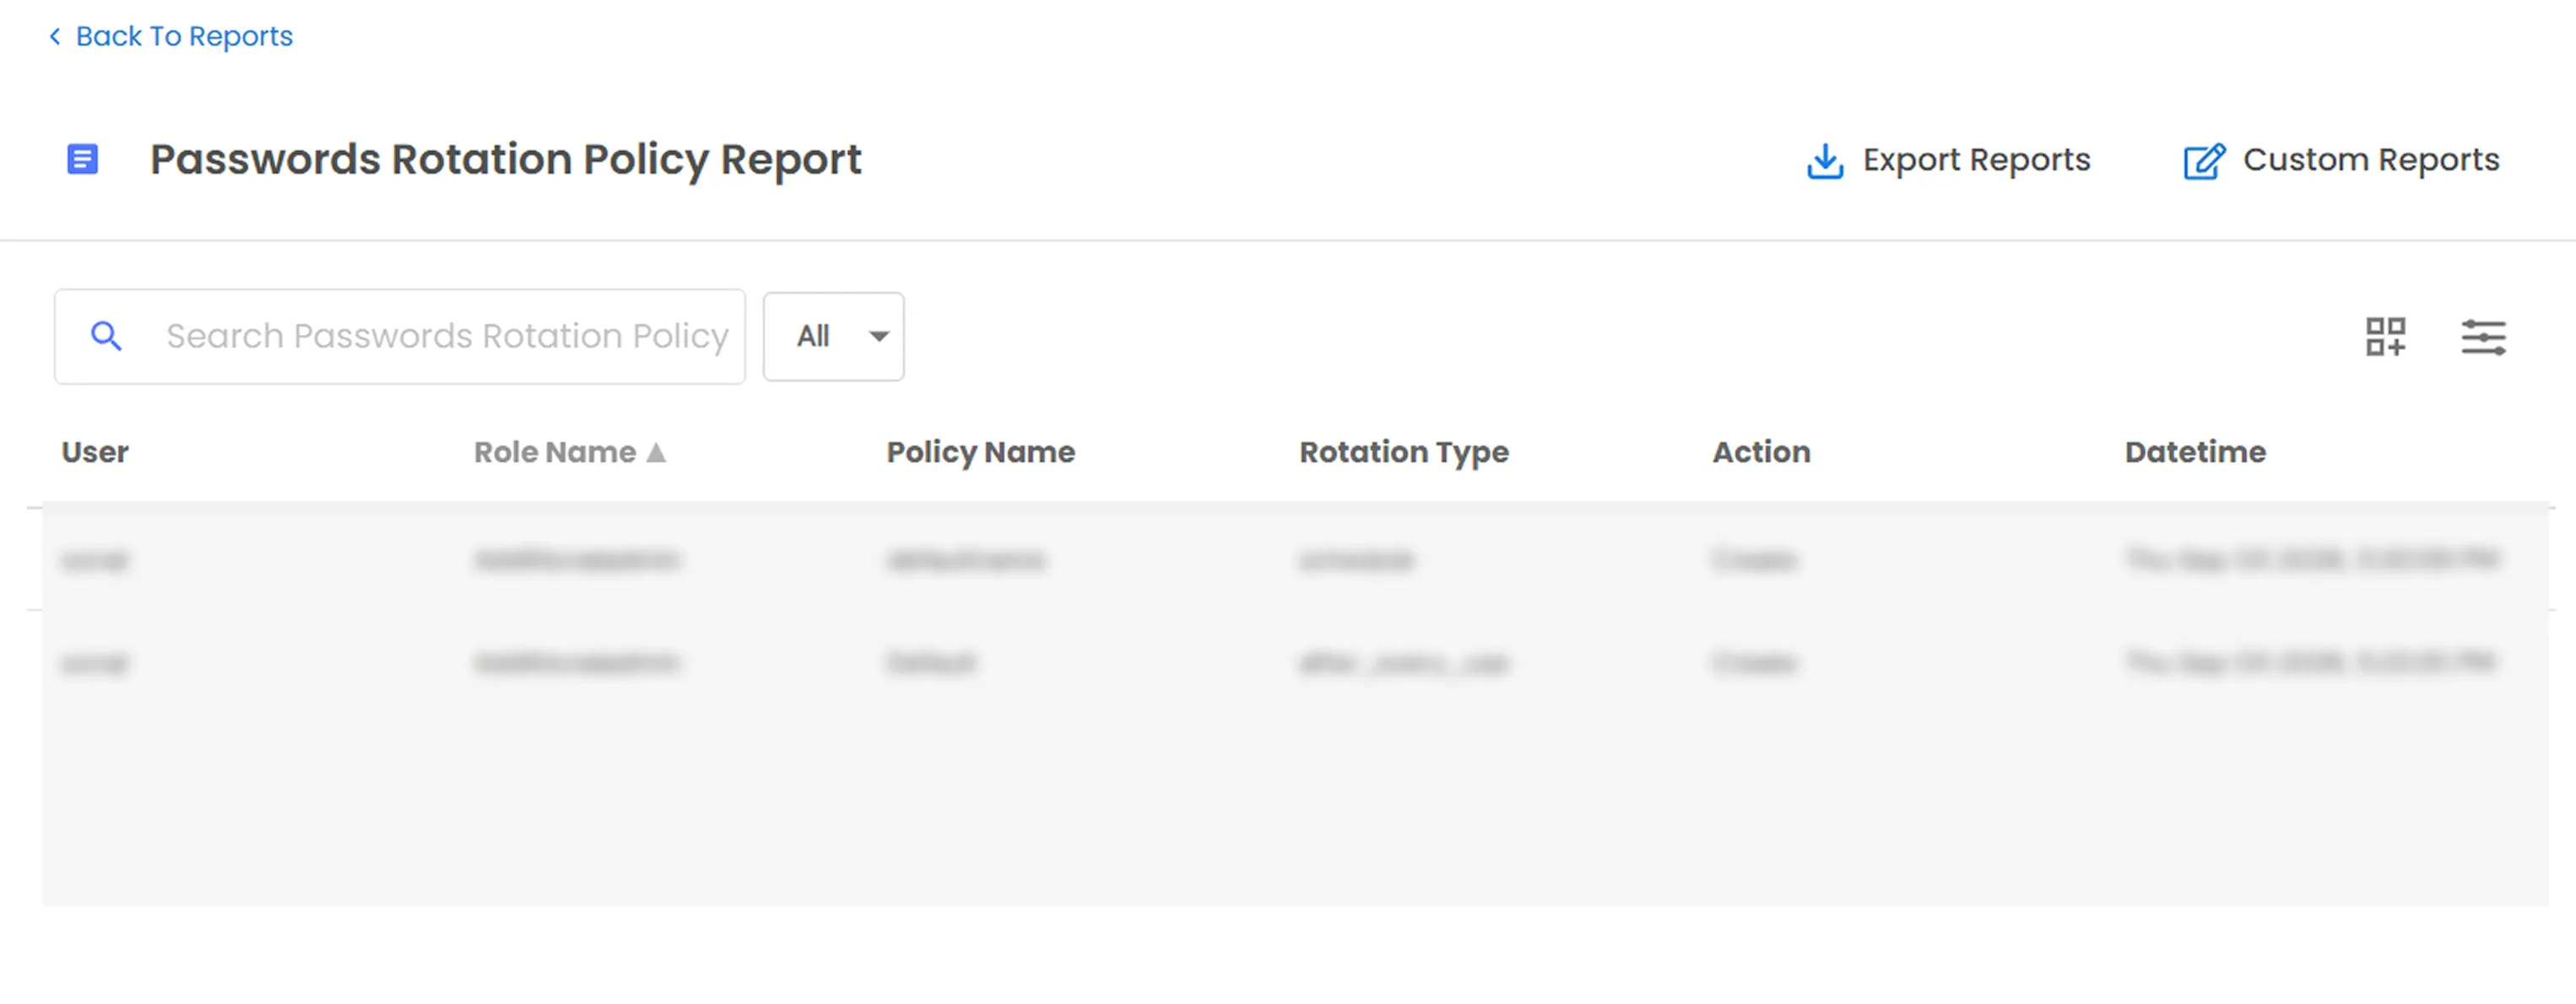
| Bericht zur Passwortrotationsrichtlinie |
Übersicht über die Rotationsaktivitäten auf Richtlinienebene, einschließlich Rotationstyp und zugehöriger Richtliniendetails.x |
Gut zu wissen
- Es gibt keine Schaltfläche zum manuellen Drehen auf der Seite einer einzelnen Ressource – die Drehung wird ausschließlich von Systembenutzern ausgelöst.
- Es gibt keinen speziellen Schalter "Von der Rotation ausschließen" – ein Benutzer wird ausgeschlossen, indem ihm einfach kein Rotator zugewiesen oder er keiner Richtlinie hinzugefügt wird.
- Die Rotation erfolgt agentenlos: PAM stellt über SSH/WinRM/LDAPS/DB-Treiber eine direkte Verbindung zum Ziel her und verwendet dabei die eigenen Berechtigungen des Rotator-Kontos – es muss kein Agent installiert oder ein benutzerdefiniertes Skript/Connector konfiguriert werden.