Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Entdecken Sie umfassende PAM-Funktionen, Integrationsmethoden, Compliance-Vorteile und alles, was Sie brauchen, an einem Ort.
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com.
Bitte geben Sie eine gültige E-Mail-ID ein

Die meisten PAM-Plattformen wurden entwickelt, um eine einzige Frage zu beantworten: Darf dieser Benutzer auf dieses System zugreifen? Das reicht heute nicht mehr aus. Gestohlene Zugangsdaten erscheinen als gültige Anmeldungen, Insideraktivitäten finden innerhalb genehmigter Berechtigungen statt, und es werden privilegierte Zugriffsrechte erlangt. Statische Kontrollen können mit dieser Entwicklung kaum noch Schritt halten, während Compliance-Rahmenwerke eine kontinuierliche Überwachung anstelle einer periodischen Überprüfung fordern.
Die miniOrange PAM-Anomalieerkennung ergänzt das System um eine Verhaltensanalyse, die kontinuierlich die Nutzung privilegierter Zugriffe untersucht. Sie erstellt dynamische Baselines für Identitäten und Systeme, um in Echtzeit Kompromittierung von Anmeldeinformationen, Richtlinienverstöße, laterale Bewegungen und Vorwarnungen vor einem Sicherheitsvorfall zu erkennen. Dies ermöglicht eine sofortige, risikobasierte Durchsetzung von Sicherheitsmaßnahmen und wandelt PAM von reaktiver Kontrolle zu proaktiver Verteidigung um.
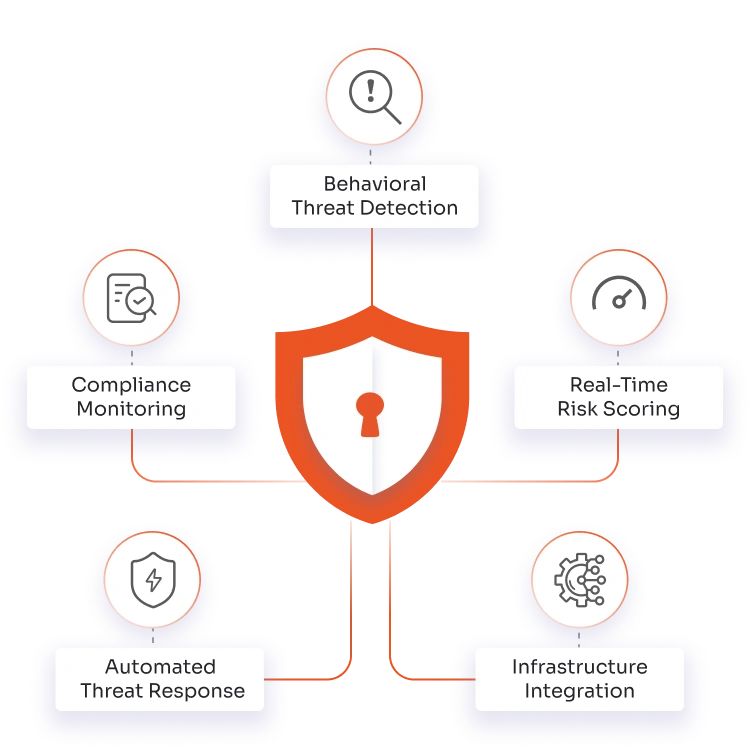
miniOrange PAM verfügt über eine identitätszentrierte, automatisierte Anomalieerkennungsfunktion, die darauf ausgelegt ist, privilegiertes Verhalten kontinuierlich zu analysieren, risikoreiche Abweichungen in Echtzeit zu erkennen und sofortige, richtlinienbasierte Reaktionen durchzusetzen.
Mithilfe von KI-gestützter Verhaltensanalyse lernt man, wie privilegierte Identitäten auf Systeme zugreifen, und erkennt Missbrauch durch Insider, Kompromittierung von Anmeldeinformationen, ungewöhnliche Anmeldeversuche und ungewöhnliche administrative Aktivitäten in Echtzeit.
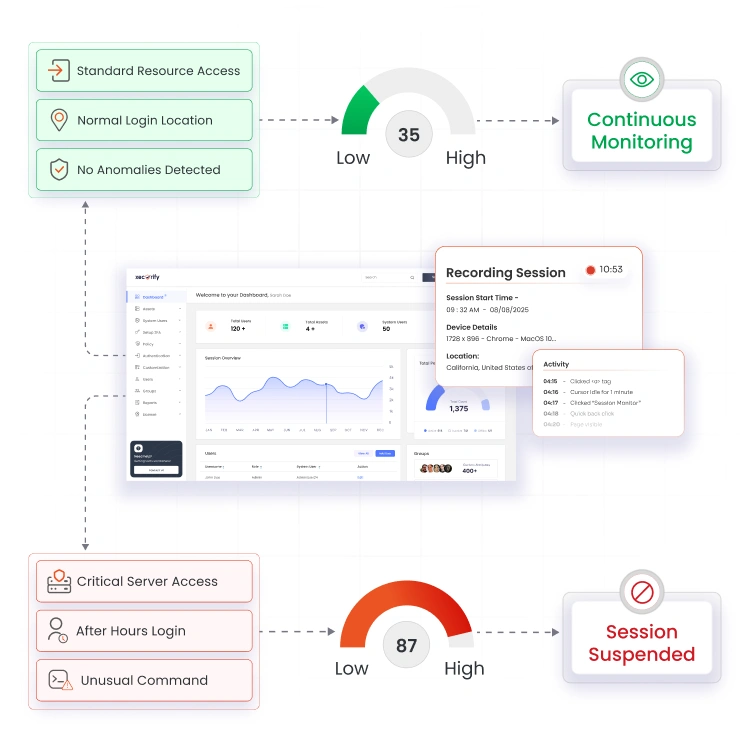
Die kontinuierliche Risikobewertung auf Sitzungsebene korreliert mehrere Verhaltenssignale, um Versuche zur Rechteausweitung, laterale Bewegungen, risikoreiche Aktionen und verdächtige Zugriffspfade sofort zu erkennen.
Die native Integration erweitert die Anomalieerkennung auf bestehende PAM-Implementierungen und bietet konsistente Überwachung und richtlinienkonforme Kontrollen für lokale, Cloud-, Hybrid- und Drittanbieter-Privilegiertenzugriff.
Risikoschwellenwerte lösen automatisch adaptive Authentifizierung, Sitzungsunterbrechung oder -beendigung aus und ermöglichen so die sofortige Eindämmung aktiver Bedrohungen ohne manuelle Untersuchung.
Auditfähige Verhaltensaktivitätsprotokolle heben Richtlinienverstöße, unbefugte Zugriffsversuche und anomale Vorgänge hervor, um die kontinuierliche Einhaltung der Vorschriften zu unterstützen und die forensische Analyse zu beschleunigen.
Hochpräzise Verhaltenswarnungen und Risikokontexte werden direkt in Ihre SIEM- und ITSM-Tools eingespeist, sodass Ihr SOC Untersuchungen durchführen und reagieren kann, ohne zwischen Konsolen wechseln zu müssen.
Kontinuierliche Überwachung privilegierter Aktivitäten unter Berücksichtigung des Verhaltenskontexts und der Durchsetzung von Richtlinien.
Echtzeitüberwachung und Prüfprotokolle für den administrativen Zugriff auf kritische Finanzsysteme.
Erkennung unberechtigter und anormaler Zugriffe auf Karteninhaberdatenumgebungen.
Überwachung und schnelle Erkennung von anomalen Zugriffen auf sensible Gesundheitsdaten.
Kontinuierliche Überprüfung privilegierter Verhaltensweisen auf Basis von Echtzeit-Risikosignalen.
Konfigurieren Sie Ihre Verhaltensanalysen und automatisierten Antworten schnell und einfach über ein einziges Dashboard.

Trainieren Sie die Machine-Learning-Engine, um eine Basislinie für das "normale" Zugriffsverhalten Ihrer Organisation zu erstellen.

Optimieren Sie die KI-Empfindlichkeit und legen Sie Ihre benutzerdefinierten Schwellenwerte für Ereignisse mit niedrigem, mittlerem und hohem Risiko fest.

Wählen Sie genau die Authentifizierungsvorgänge (wie SSO, VPN oder PAM-Logins) aus, die aktiv überwacht werden sollen.

Wählen Sie die Kontextsignale aus – wie Geolokalisierung, Geräte-Fingerabdruck oder Netzwerk-IP –, die zur Berechnung von Live-Risikobewertungen verwendet werden.

Ordnen Sie Ihre Risikoschwellenwerte automatisierten Sicherheitsreaktionen zu, von der Auslösung einer zusätzlichen Multi-Faktor-Authentifizierung bis hin zur sofortigen Beendigung einer Sitzung.

Schließen Sie vertrauenswürdige Unternehmens-IPs aus, um Fehlalarme zu vermeiden, und leiten Sie hochpräzise Warnmeldungen direkt an Ihr SOC oder SIEM weiter.
Missbrauch von Zugangsdaten, Insiderbedrohungen und risikoreiche Aktionen werden in Echtzeit erkannt und Sitzungen automatisch ausgesetzt oder beendet, um die Auswirkungen von Sicherheitsverletzungen und die Verweildauer zu minimieren.
Überlasten Sie Ihr SOC nicht länger mit Fehlalarmen. Die Echtzeit-Verhaltensrisikobewertung liefert hochpräzise Warnmeldungen mit klarem Angriffskontext, wodurch die manuelle Protokollkorrelation entfällt und die mittlere Reaktionszeit (MTTR) drastisch reduziert wird.
Generieren Sie revisionssichere, mit Zeitstempeln versehene Verhaltensaktivitätsspuren, die eine kontinuierliche Überwachung belegen, Richtlinienverstöße aufdecken und die forensische und behördliche Berichterstattung beschleunigen.
Überprüfen Sie privilegierte Zugriffsrechte in allen Umgebungen kontinuierlich mithilfe adaptiver, risikobasierter Kontrollen. Entziehen Sie Zugriffsrechte sofort bei ungewöhnlichem Verhalten, um Zero Standing Privileges (ZSP) aktiv durchzusetzen. Sichern Sie Ihre Infrastruktur dynamisch, ohne Ihre bestehenden Benutzerzugriffsprozesse zu beeinträchtigen.
Organisationen sehen sich zunehmenden Risiken durch Missbrauch von Zugangsdaten und Insiderbedrohungen ausgesetzt, weshalb PAM-Anomalieerkennungssoftware für die proaktive Risikominderung unerlässlich ist.

Die Implementierung ist in On-Premise-, Cloud-, Hybrid- und Multi-Cloud-Umgebungen ohne Installation von Endpunkten oder Änderungen an bestehenden Workflows für privilegierte Zugriffe möglich.

Erweitern Sie die Echtzeit-Anomalieerkennung mithilfe Ihrer bestehenden PAM-, SIEM-, MFA- und Identitätsanbieter, ohne die aktuelle Architektur oder die Betriebsprozesse zu beeinträchtigen.

Kontinuierliche Risikoprüfung für CISOs, hochpräzise, umsetzbare Warnmeldungen für SOC-Teams, verhaltensbasierte Kontrollen für IAM/PAM-Teams und auditbereite Transparenz für Compliance-Verantwortliche.

Ungewöhnliches privilegiertes Verhalten in Echtzeit erkennen und adaptive Authentifizierung, Sitzungsunterbrechung oder -beendigung automatisch ohne manuelles SOC-Eingreifen erzwingen.
Erfahren Sie, wie miniOrange PAM privilegierte Sitzungen kontinuierlich überwacht, abnormales Verhalten erkennt und den Missbrauch von Anmeldeinformationen unterbindet, bevor es zu einer Sicherheitsverletzung kommt.




