Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Linux- und Unix-Systeme sind stark von Root-Zugriff und sudo abhängig, was sie anfällig für Missbrauch, Rechteausweitung und Compliance-Risiken macht. Uneingeschränkter Root-Zugriff oder fehlerhafte sudoers-Konfigurationen können zu Systemkompromittierungen und inkonsistenter Zugriffskontrolle in verschiedenen Umgebungen führen.
Dieses Risiko wird durch die fehlende zentrale Durchsetzung von Richtlinien und die eingeschränkte Transparenz der Aktivitäten auf Führungsebene weiter verstärkt, was die effektive Überwachung und Verwaltung privilegierter Aktionen erschwert. In Verbindung mit gemeinsam genutzten Zugangsdaten und unzureichenden Prüfprotokollen entstehen dadurch Lücken in der Verantwortlichkeit und das Risiko von Insiderbedrohungen steigt.
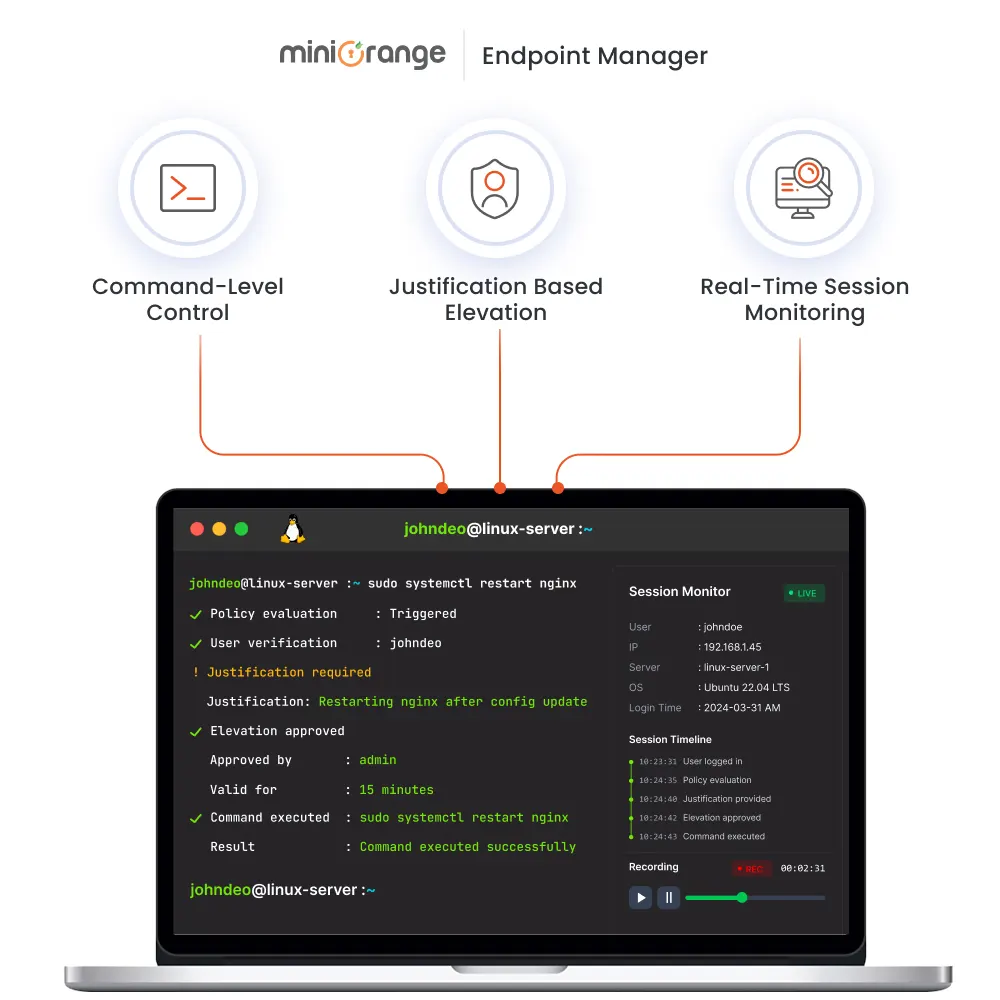
miniOrange bietet eine einheitliche EPM-Lösung für Linux, die native Tools wie sudo und su um eine zentralisierte, richtlinienbasierte Berechtigungskontrolle für Unix- und Linux-Systeme erweitert.
1. Zentralisierte Richtliniensteuerung: Ersetzen Sie fragmentierte sudoers-Konfigurationen durch eine zentrale Richtlinien-Engine, um eine konsistente Berechtigungssteuerung in allen Umgebungen zu gewährleisten. Definieren und verwalten Sie Zugriffsrichtlinien in großem Umfang und sichern Sie so eine sichere und standardisierte Berechtigungsverwaltung.
2. Identitätsbasierter Zugriff und Governance: Integration mit AD, Entra ID und SCIM zur Abstimmung von Berechtigungen mit Benutzeridentitäten und -rollen. Verwaltung des gesamten Lebenszyklus privilegierter Zugriffe von der Anforderung bis zum Widerruf, um sicherzustellen, dass keine unnötigen Zugriffe bestehen bleiben.
3. Prüfung, Transparenz und Compliance: Verschaffen Sie sich mit integrierten Prüf- und Überwachungsfunktionen vollständige Transparenz über privilegierte Aktivitäten. Gewährleisten Sie die Einhaltung von Richtlinien durch detaillierte Protokolle , Berichte und deren Durchsetzung in allen Systemen.
Entdecken Sie umfassende PAM-Funktionen, Integrationsmethoden, Compliance-Vorteile und alles, was Sie brauchen, an einem Ort.
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com.
Bitte geben Sie eine gültige E-Mail-ID ein

Sichern Sie privilegierten Zugriff auf Linux- und Unix-Systeme mit Befehlszeilensteuerung, Root-Governance und zentralisierter Transparenz.
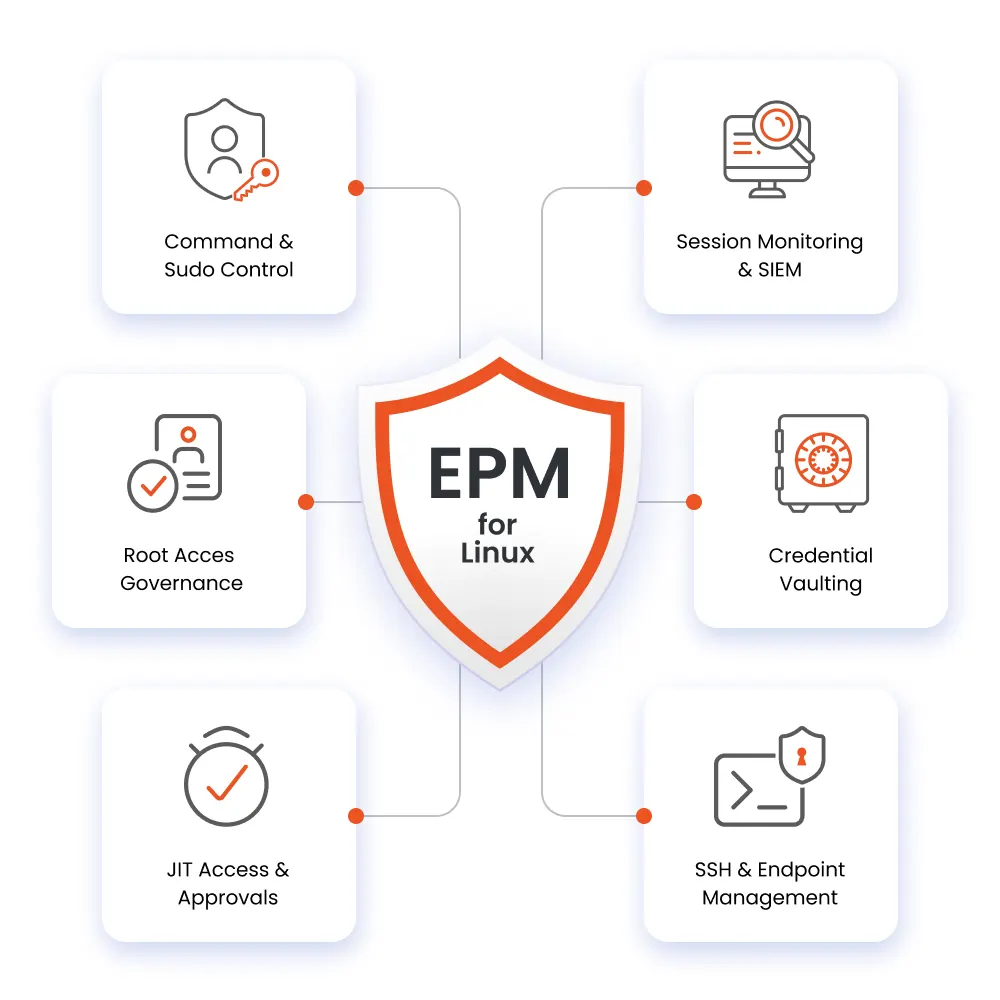
Ersetzen Sie statische sudoers durch eine zentrale Richtlinien-Engine für die dynamische Berechtigungssteuerung. Erlauben oder verweigern Sie bestimmte Befehle mit Echtzeitvalidierung und blockieren Sie risikoreiche oder nicht autorisierte Ausführungen.
Direkte Root-Anmeldungen und gemeinsam genutzte Anmeldeinformationen werden durch strenge, kontextbasierte Zugriffsrichtlinien unterbunden. Eine kontrollierte Rechteausweitung gewährleistet die Durchsetzung des Prinzips der minimalen Rechtevergabe auf Linux-Systemen.
Gewähren Sie zeitlich begrenzten, bedarfsgerechten Zugriff mit der erforderlichen Begründung bei der Ausführung. Automatisieren Sie Genehmigungsprozesse und integrieren Sie ITSM-Tools für ein effizientes Zugriffsmanagement.
Zeichnen Sie Terminalsitzungen mit detaillierter Protokollierung der Tastatureingaben auf und erstellen Sie unveränderliche Audit-Logs. Aktivieren Sie die Wiedergabe, die SIEM-Integration und die Erstellung von Compliance-konformen Berichten.
Sichere Zugangsdaten in einem verschlüsselten Tresor mit Laufzeit-Injection zum Schutz vor Offenlegung. Integration mit Identitätsanbietern für Single Sign-On (SSO), Lebenszyklusautomatisierung und rollenbasierte Zugriffskontrolle.
Setzen Sie Richtlinien für SSH-Sitzungen durch, um den Fernzugriff für DevOps- und Produktionssysteme zu sichern. Stellen Sie Agenten in großem Umfang bereit und verwalten Sie Endpunkte mit zentralisierter Übersicht.
Erfahren Sie, wie miniOrange PAM Ihrem Unternehmen helfen kann, regulatorische Anforderungen zu erfüllen und Ihr Sicherheitsframework zu stärken.
Erfahren Sie mehr über PAM-Konformität
Stärken Sie die Sicherheit, verbessern Sie die Transparenz und optimieren Sie die Abläufe mit zentralisierter Berechtigungsverwaltung.

Verhindern Sie die gemeinsame Nutzung von Root-Zugangsdaten und beugen Sie Angriffen zur Rechteausweitung auf Linux-Systemen vor. Schützen Sie sich vor Insider-Bedrohungen durch strenge Zugriffskontrollen und die Überwachung privilegierter Aktionen.

Erhalten Sie Echtzeit-Einblicke in Benutzeraktionen und setzen Sie Zugriffskontrollen auf Befehlsebene durch. Überwachen, beschränken und blockieren Sie risikoreiche Aktivitäten auf allen Endpunkten von einer zentralen Plattform aus.
Setzen Sie einheitliche Berechtigungsrichtlinien auf verteilten Linux- und Unix-Systemen von einer einzigen Plattform aus durch. Beseitigen Sie fragmentierte sudo-Konfigurationen und gewährleisten Sie eine einheitliche Kontrolle in Hybrid-, Cloud- und On-Premise-Umgebungen.
Integrieren Sie AD, Entra ID und SCIM, um den Zugriff an Benutzeridentitäten und -rollen anzupassen. Verbinden Sie sich nahtlos mit DevOps- und IT-Workflows, um einen sicheren und effizienten Betrieb zu gewährleisten.
Erhalten Sie durch detaillierte Protokollierung und Überwachung umfassende Einblicke in privilegierte Befehle. Führen Sie vollständige Prüfprotokolle, um Compliance, Untersuchungen und Sicherheitsüberwachung zu unterstützen.
Einfache Bereitstellung in verschiedenen Umgebungen mit minimalem Aufwand und zentralisierter Steuerung. Gewährleisten Sie gleichbleibende Leistung, Transparenz und Sicherheit bei der Skalierung Ihrer Infrastruktur.
Starten Sie jetzt Ihre kostenlose Testphase – der nächste Schritt liegt ganz bei Ihnen.





Ich kann miniOrange gar nicht genug loben, ich bin mit dem Prozess und den Ergebnissen in jeder Hinsicht vollkommen zufrieden.
5.0

Toller technischer Service, tolles Produkt. Insgesamt tolle Leute. Diese Lösung ist sehr einfach und leicht zu implementieren
5.0





















































