Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
CIOs haben Erfahrung mit Zertifikatsausfallzeiten.
Durchschnittliche Kosten pro Zertifikatsausfall
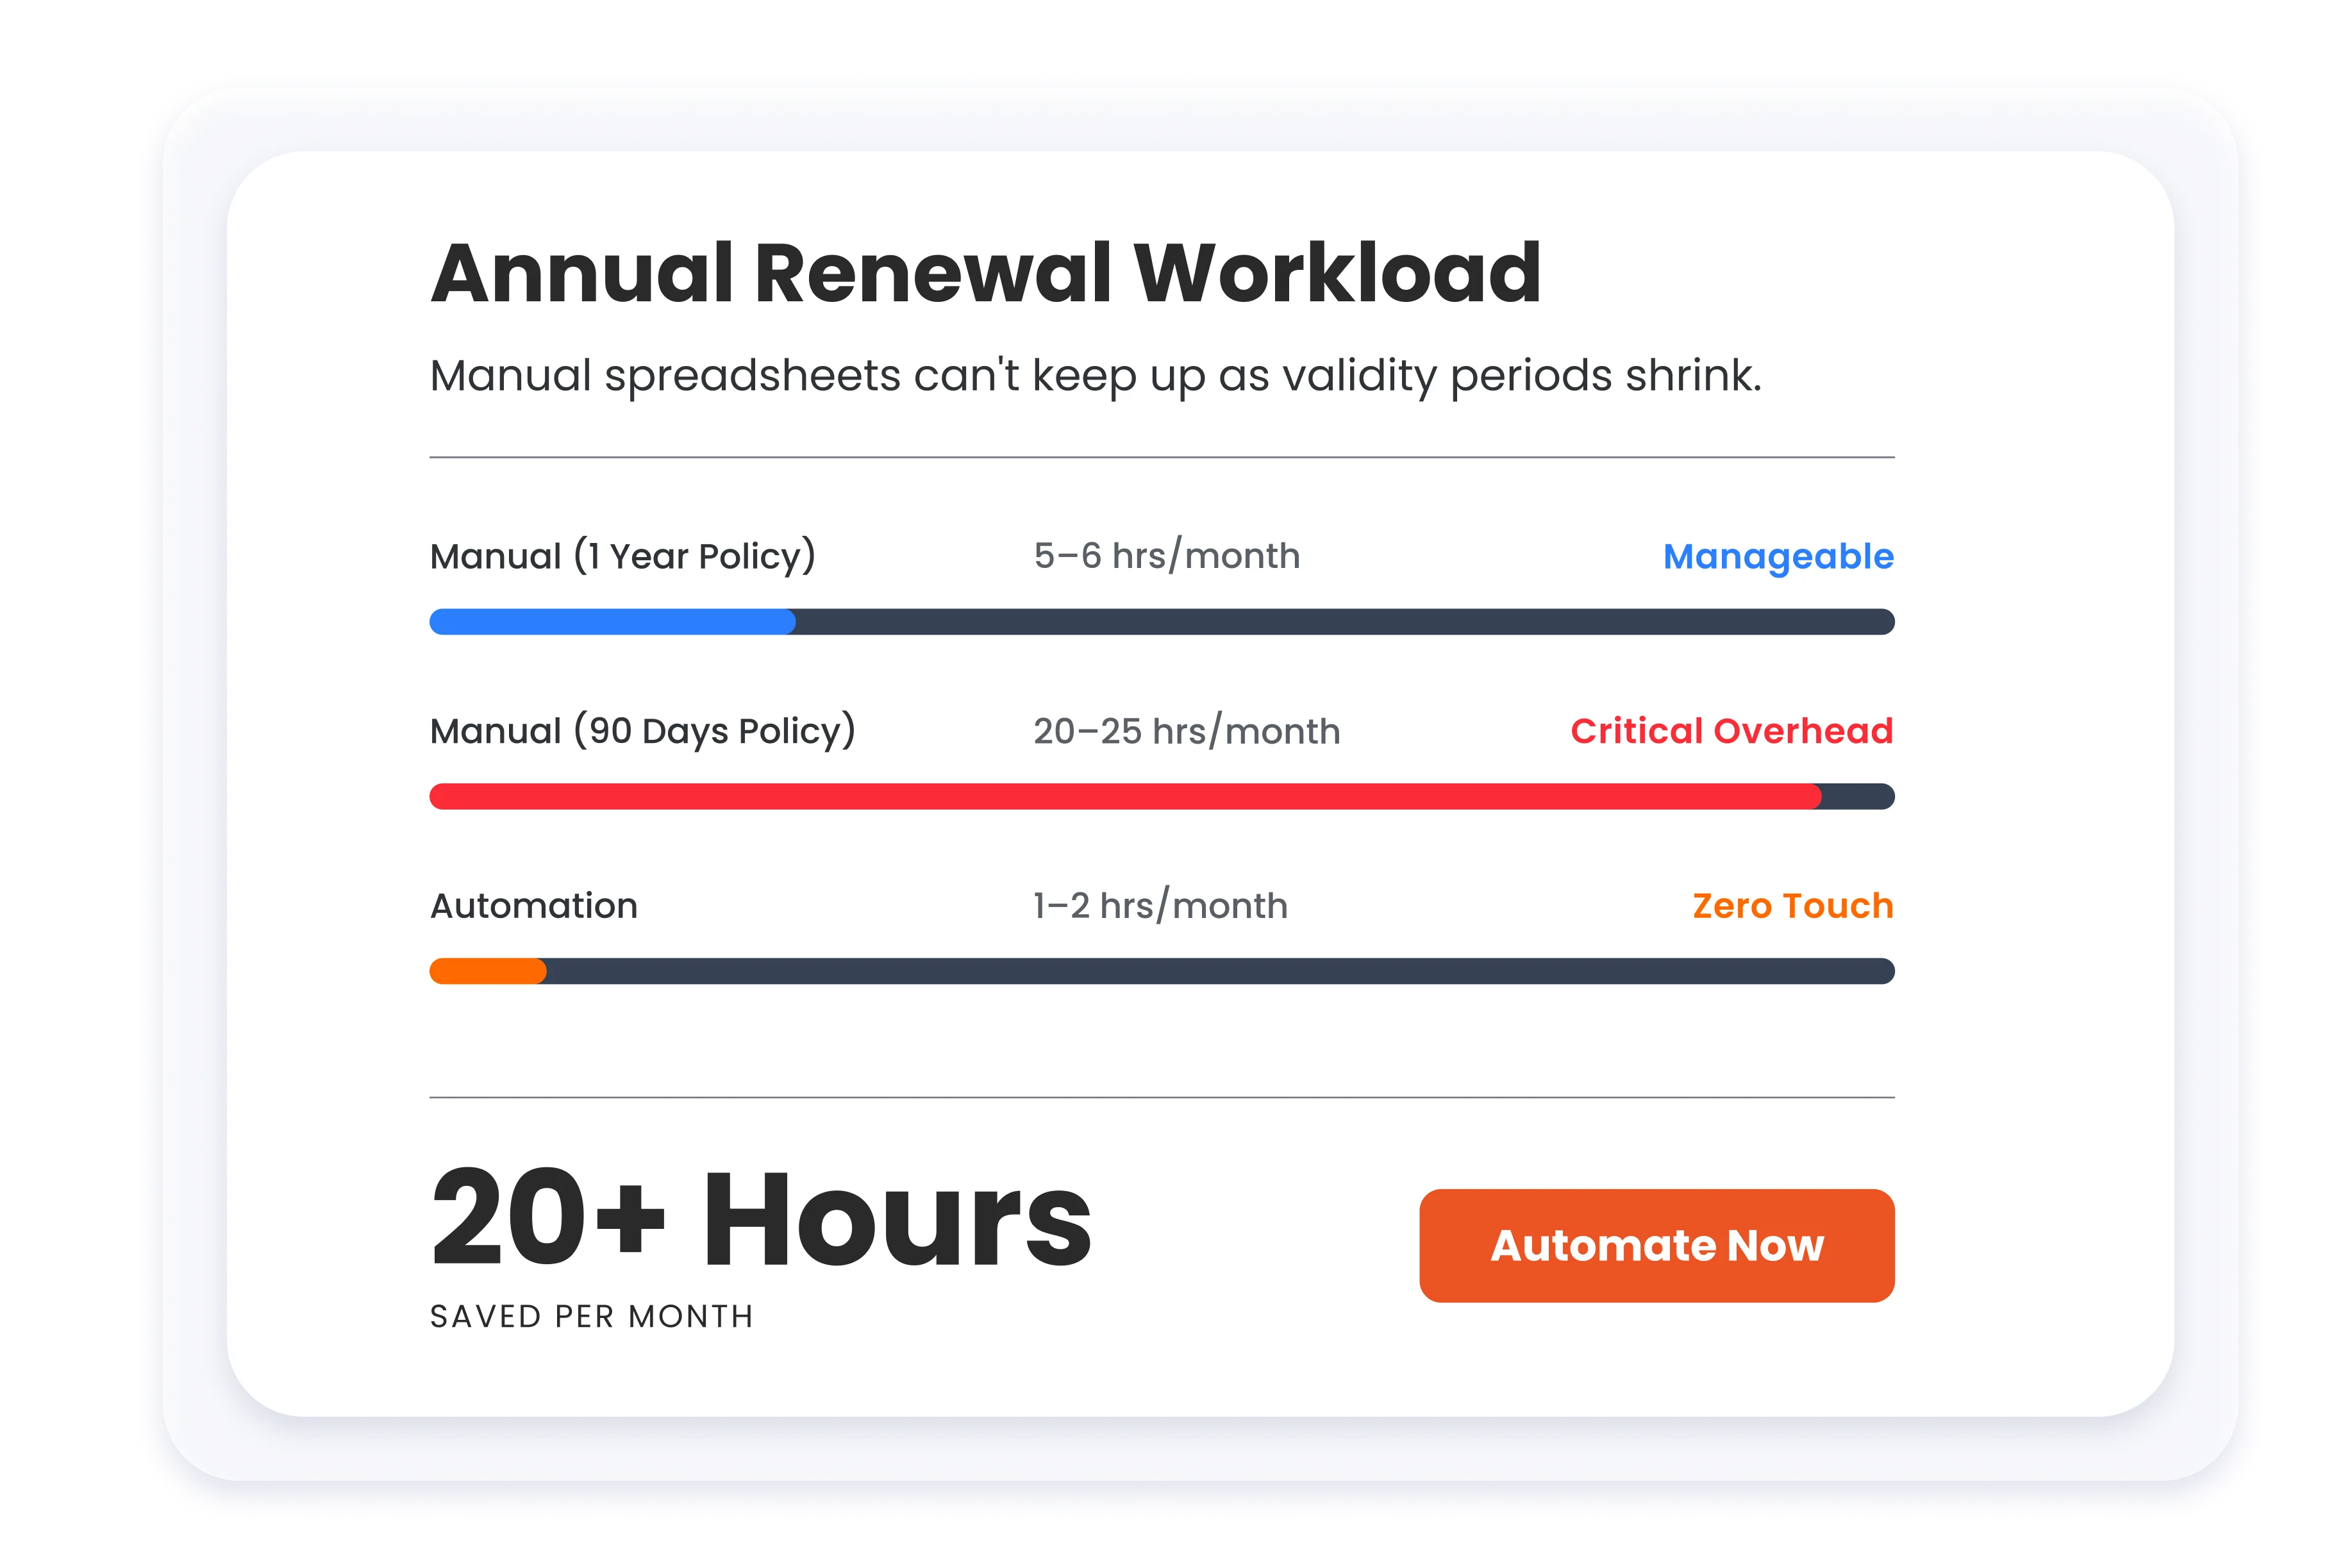
Browser drängen darauf, die Gültigkeitsdauer von Zertifikaten von 398 auf nur noch 47 Tage zu verkürzen. Diese drastische Änderung vervierfacht den Arbeitsaufwand für Ihr Sicherheitsteam. Manuelle Überwachung reicht nicht mehr aus, und das Verpassen eines einzigen Verlängerungstermins um nur 24 Stunden kann Ihre Produktionsumgebung lahmlegen.
Tabellenkalkulationen und Ad-hoc-Prozesse reichen nicht mehr aus. Eine verpasste Verlängerung kann die Produktion lahmlegen.
Fehlende zentrale Bestandsverwaltung: Mangelnde Transparenz in hybriden Umgebungen führt zu „Schatten-IT“-Zertifikaten und versteckten Sicherheitslücken.
Nicht skalierbare Arbeitslasten: Manuelle CSR-Generierung und ständige Verlängerungen stoßen bei einer Gültigkeitsdauer von 47 Tagen an ihre Grenzen.
Unsichere Schlüsselweitergabe: Aufgeteilte CA-Zugangsdaten und geteilte private Schlüssel per E-Mail gefährden Ihre kritischsten Daten.
Kostspielige Ausfälle: Unzureichende Nachverfolgung führt unweigerlich zu verpassten Ablaufdaten und teuren Systemausfallzeiten.
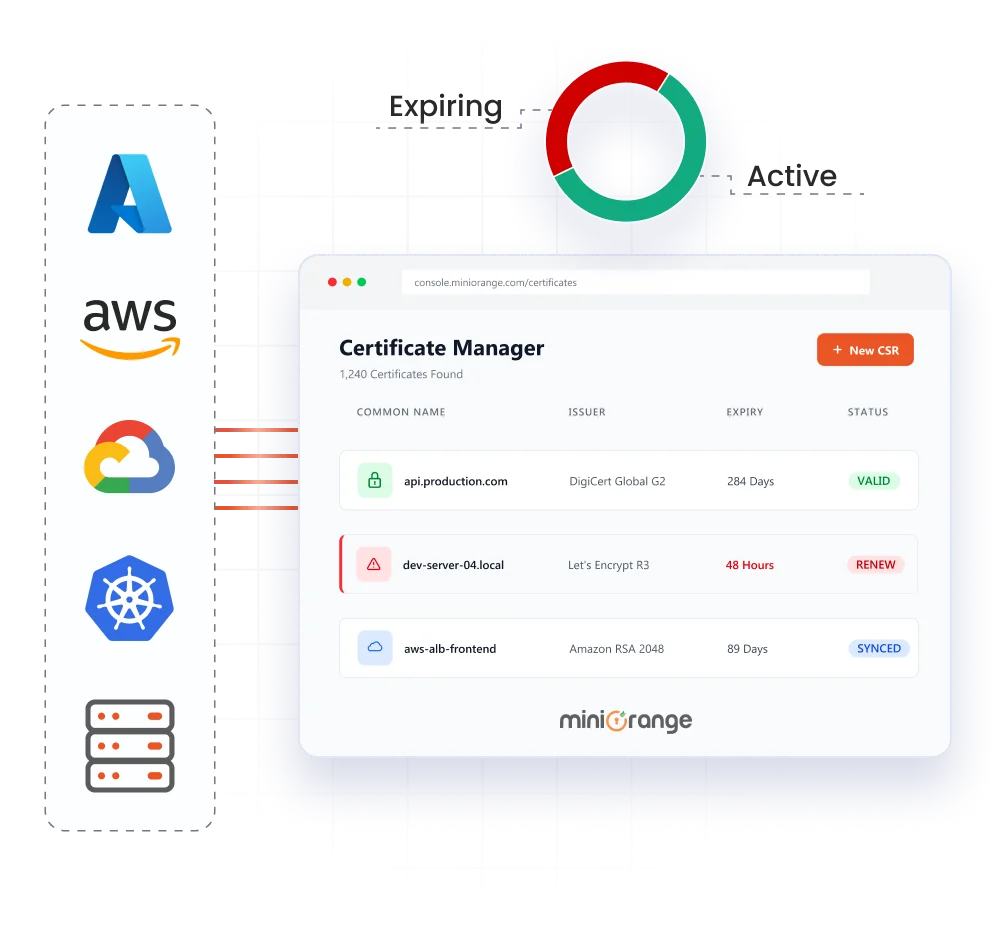
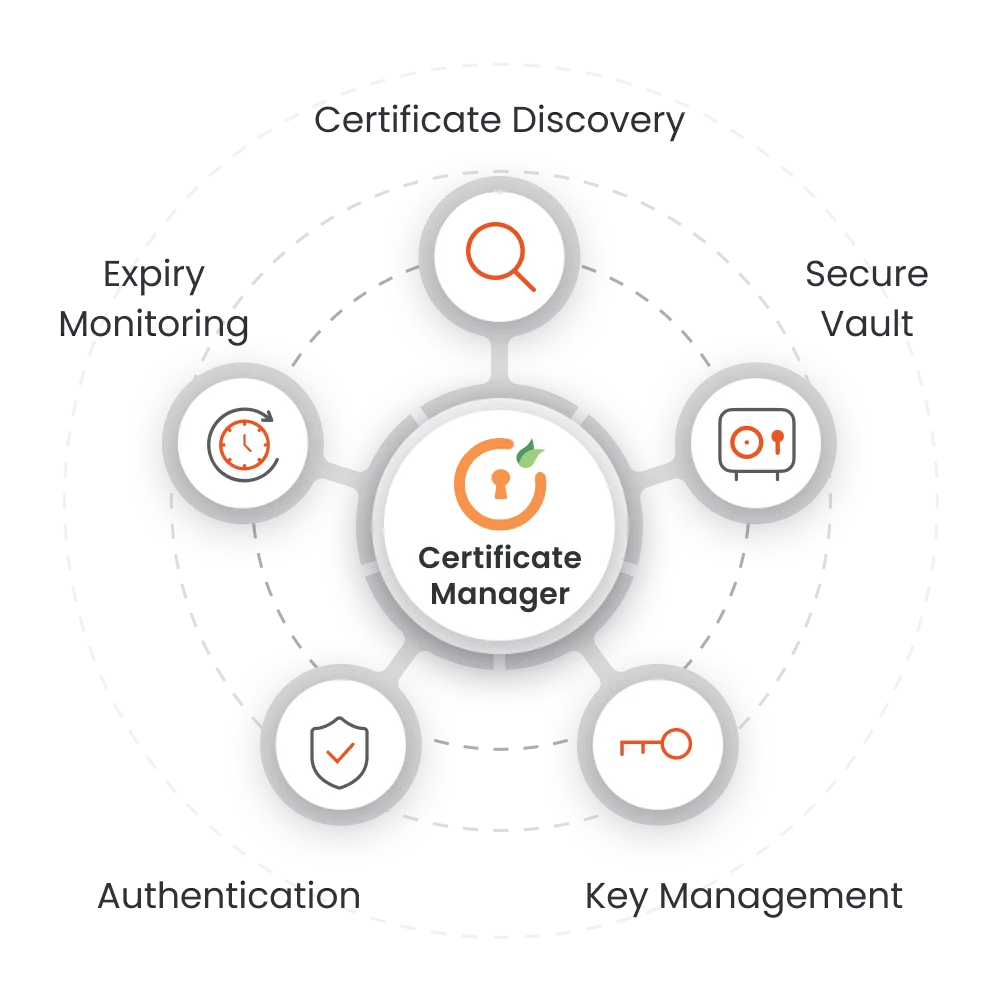
Der miniOrange Certificate Manager zentralisiert die Ermittlung, Ausstellung, Verlängerung und Sicherheit von Zertifikaten in einer einzigen automatisierten Unternehmenszertifikatsverwaltungsplattform.
Die Benutzer können nach allen aktiven Zertifikaten in ihrem Infrastrukturnetzwerk suchen, was ihnen hilft, Sicherheitslücken und Schwachstellen zu identifizieren.
Es verwendet einen verschlüsselten Tresor zur Speicherung privater Schlüssel und digitaler Zertifikate gemäß richtlinienbasierten Sicherheitsprotokollen.
Benutzer können über die integrierte Bedienoberfläche direkt auf die Funktionen zur Verwaltung von CSR- und privaten Schlüsseln zugreifen.
Ermöglicht es Benutzern, sich über ihre eigenen generierten Zertifikate und über Zertifikate, die von Zertifizierungsstellen verifiziert wurden, zu authentifizieren.
Überwacht die Ablaufdaten von Zertifikaten durch Echtzeit-Tracking, wodurch automatische Warnmeldungen versendet werden können, wenn sich Zertifikate ihrem Ablaufdatum nähern, und somit Systemausfälle verhindert werden.
Das miniOrange-Zertifikatsverwaltungssystem wurde entwickelt, um die Komplexität moderner Multi-Cloud- und Hybridumgebungen zu bewältigen.

Automatische Erkennung von Zertifikaten in Hybrid- und Multi-Cloud-Umgebungen und deren Erneuerung über CA-Konnektoren, wodurch der manuelle Aufwand um bis zu 80 % reduziert wird.

Nutzt ACME- und REST-APIs, um agentenlose Validierung, Ausstellung und automatisierte Verteilung an Server und Load Balancer zu ermöglichen und gleichzeitig die Ausführung von CI/CD-Pipelines zu beschleunigen.

Setzt standardisierte CSR-Vorlagen, Verschlüsselungsregeln, SAN-Richtlinien und RBAC-basierte Zugriffskontrollen durch, um unautorisierte Zertifikatsaktionen zu verhindern.

Bietet eine zentrale Übersicht über Zertifikatsstatus, Inhaberschaft und Bereitstellungsorte mit vollständigen Ausstellungs- und Verlängerungsprotokollen.

Sendet Benachrichtigungen über ablaufende Zertifikate in Echtzeit über Slack, Teams, E-Mail und Webhooks, um Ausfälle und Serviceunterbrechungen zu verhindern.

Ermöglicht die teambasierte Zertifikatsverwaltung mit geführter CA-Integration und kontinuierlicher Expertenunterstützung für einen reibungslosen Einstieg.

