Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×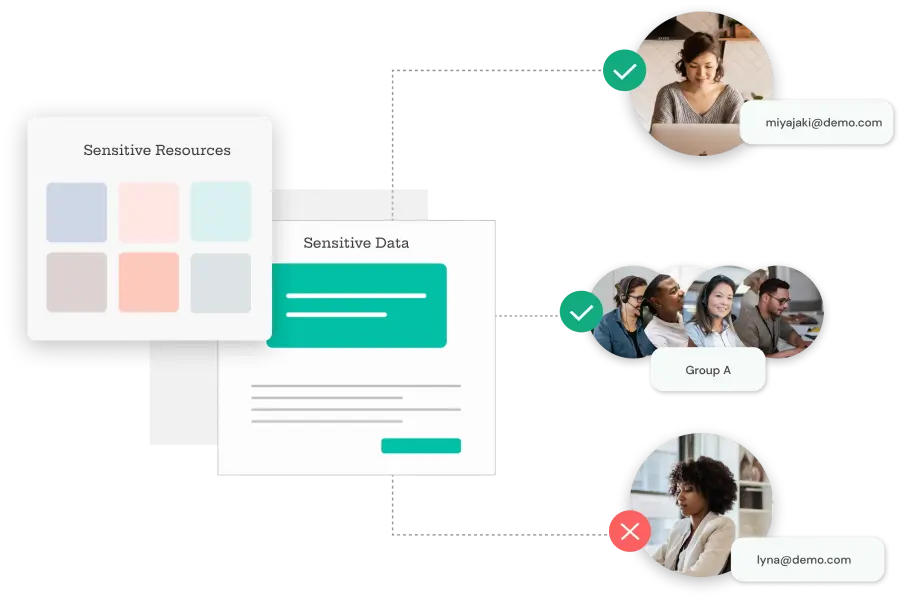
Granulare Zugriffskontrolle bedeutet, Benutzern oder Gruppen spezifische Berechtigungen zu erteilen, die ihnen Zugriff auf die benötigten Ressourcen oder Daten gewähren – und nicht mehr. Diese auch als granulare Sicherheitsmechanismen bezeichnete Methode ermöglicht es Unternehmen, die Zugriffsebenen ihrer Daten und Ressourcen detailliert zu verwalten und einzuschränken. Anstatt Benutzern uneingeschränkten Zugriff zu gewähren, werden Berechtigungen in spezifische Aktionen oder Ziele unterteilt, sodass Benutzer nur über die benötigten Zugriffsrechte verfügen.
Die granulare Zugriffskontrolle ist ein wichtiger Bestandteil des Identitäts- und Zugriffsmanagements (IAM) und Privilegierte Zugriffsverwaltung (PAM). Einfach ausgedrückt fungiert eine granulare Zugriffskontrolle als Sicherheitsnetz. Sie trennt diejenigen, die Daten sehen oder ändern können, von denen, die Aufgaben ausführen können. Dies erhöht die Sicherheit und definiert klar Rollen innerhalb einer Organisation oder eines Systems.
Darüber hinaus beschränkt PAM durch rollenbasierte Berechtigungen die Aktionen, die Benutzer auf Remote-Anwendungen wie SSH, RDP (Remote Desktop Protocol) und Datenbanksystemen ausführen können. Diese Strategie reduziert effektiv dauerhafte Berechtigungen und stellt sicher, dass Benutzer nur die ihnen explizit zugewiesenen Operationen ausführen können.

Eine zentrale Plattform verwaltet Anmeldeinformationen, beschränkt den Zugriff, verfolgt Daten und führt Protokolle. Dadurch wird das Risiko von Datenschutzverletzungen verringert und die Sicherheit erhöht.

Ermöglicht fein abgestimmte Zugriffsrechte für Benutzer oder Gruppen mit benutzerdefinierten Einschränkungen für vertrauliche Daten basierend auf Rollen und Jobfunktionen.

Ermöglicht eine detaillierte Dokumentation und die Erstellung von Prüfprotokollen, um die Einhaltung von Branchenstandards und Vorschriften wie HIPAA und DSGVO sicherzustellen.
Entdecken Sie umfassende PAM-Funktionen, Integrationsmethoden, Compliance-Vorteile und alles, was Sie brauchen, an einem Ort.
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com.
Bitte geben Sie eine gültige E-Mail-ID ein

Die Befehlsbeschränkung regelt, welche Befehle Benutzer ausführen dürfen. Dies ist entscheidend, um unbefugten Zugriff oder Missbrauch sensibler Befehle zu verhindern. Administratoren können beispielsweise bestimmte Befehle in PowerShell oder der Eingabeaufforderung (CMD) blockieren , um Benutzer daran zu hindern, riskante Aktionen auszuführen.
Abfragebeschränkungen begrenzen die Arten von Datenbankabfragen, die Benutzer ausführen können. Beispielsweise können Sie Benutzern nur die Anzeige von Daten erlauben, ohne ihnen die Möglichkeit zur Änderung zu geben. Verwenden Sie SQL-Berechtigungen oder rollenbasierte Zugriffssteuerung (RBAC), um festzulegen, wer welche Arten von Abfragen ausführen darf.
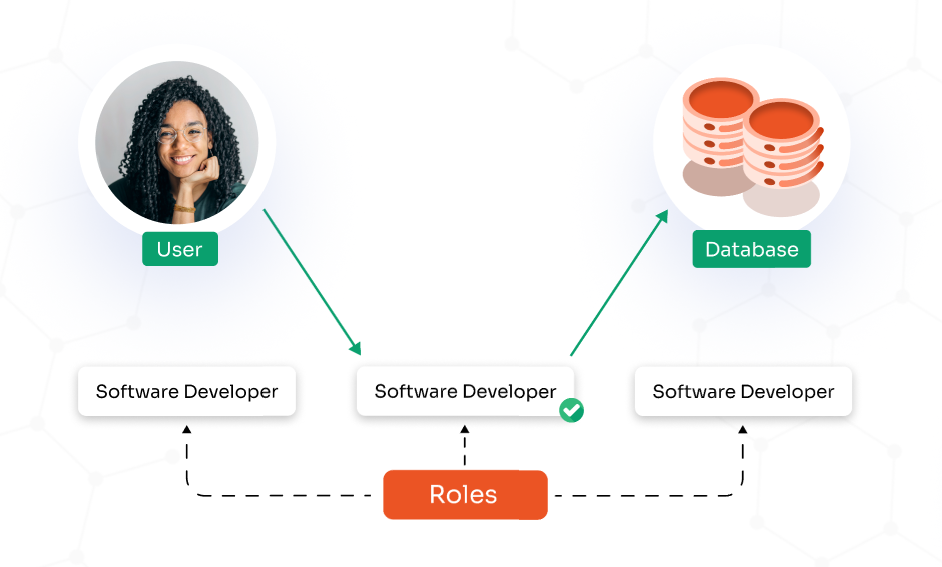
Rollen definieren, was Benutzer oder Dienste tun dürfen, und Berechtigungen sind die spezifischen Aktionen, die jeder Rolle zugeordnet sind. Dieser Ansatz wird als rollenbasierte Zugriffskontrolle (RBAC) bezeichnet.
App-Beschränkungen verhindern, dass Benutzer nicht autorisierte Anwendungen ausführen, wenn sie per Fernzugriff auf ein System zugreifen, sei es über RDP, SSH oder VNC.
Bei der Ermittlung der spezifischen Sicherheitsanforderungen für granulare Berechtigungen innerhalb Ihrer Organisation müssen Sie mehrere Optionen in Betracht ziehen.
RBAC basiert auf einer granularen Zugriffskontrolle, die den Zugriff basierend auf der Rolle des Benutzers in einer Organisation beschränkt, wobei jeder Rolle bestimmte Berechtigungen zugeordnet sind. Anstatt jedem Benutzer Berechtigungen zuzuweisen, wird ihm eine Rolle zugewiesen, die seine Zugriffsebene definiert.
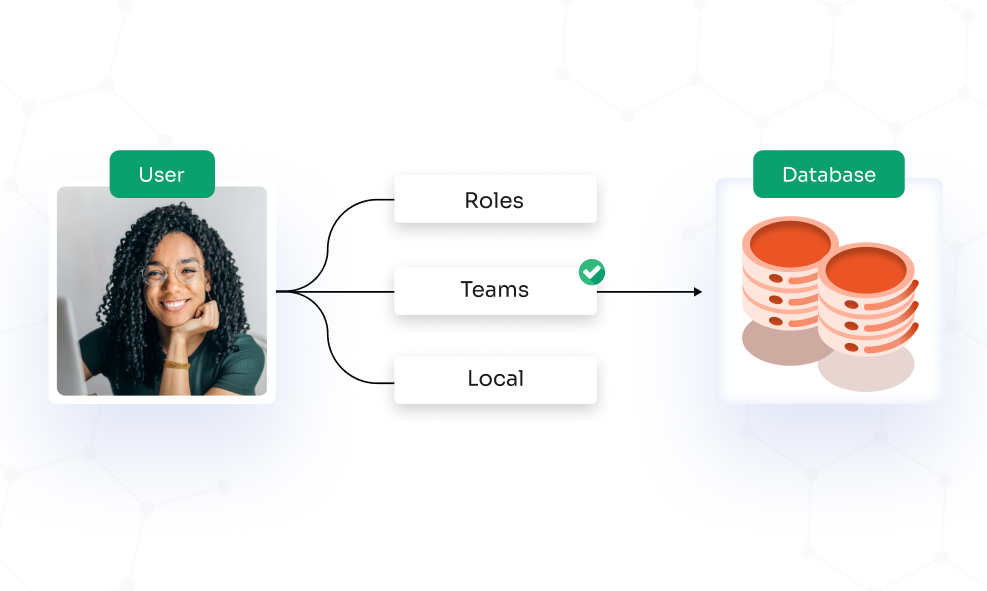
Die Zugriffskontrolle wird durch Benutzerattribute wie Benutzerrolle, Zeit, Rang, Standort usw. definiert. Der Zugriff auf Daten und Ressourcen wird basierend auf der Kombination dieser Attribute gewährt.
In einem MBAC-System implementiert der Administrator Steuerelemente speziell für Hochsicherheitsumgebungen. Der Zugriff wird basierend auf der Sensibilität der Informationen innerhalb der Ressourcen und der Sicherheitsfreigabestufe des Benutzers (z. B. vertraulich oder streng geheim) gewährt oder verweigert.
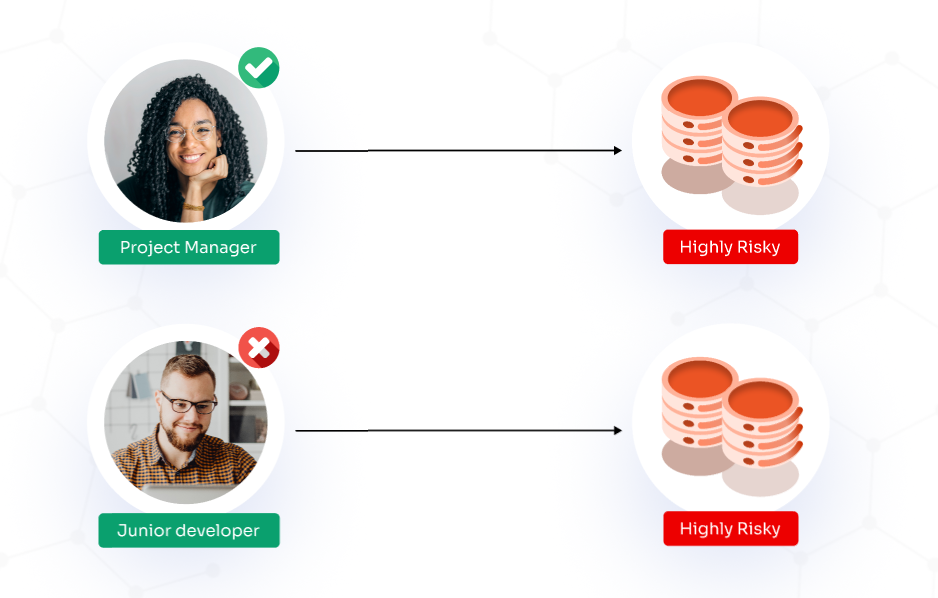
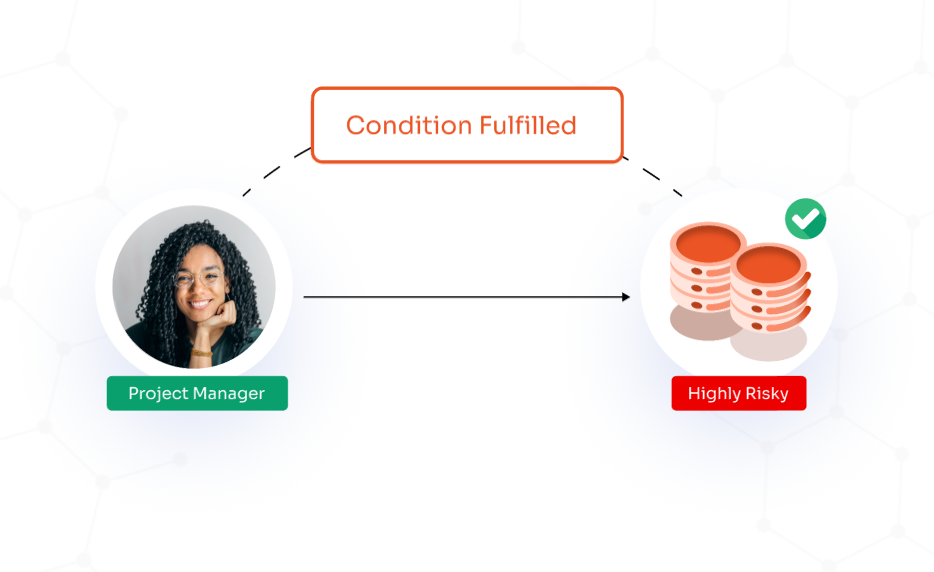
Mit DBAC können Benutzer den Zugriff auf ihre Ressourcen verwalten und entscheiden, wer unter welchen Bedingungen auf ihre Daten zugreifen kann. Benutzer haben die Möglichkeit, Zugriffsrechte und Bedingungen für diesen Zugriff festzulegen, da es zu Sicherheitsrisiken kommen kann, wenn die Berechtigungen nicht sorgfältig verwaltet werden.