Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Kubernetes-Umgebungen sind hochdynamisch, was die Verwaltung privilegierter Zugriffe mit traditionellen Sicherheitsansätzen erschwert. Unternehmen sehen sich häufig mit überprivilegierten Servicekonten, einer unkontrollierten Ausbreitung von Administratorrechten, gemeinsam genutzten kubeconfig-Dateien und CI/CD-Pipelines konfrontiert, die das Risiko einer Rechteausweitung bergen.
Mit zunehmender Verbreitung von Bereitstellungen über mehrere Cluster hinweg wird die Aufrechterhaltung einheitlicher Zugriffskontrollen und Transparenz immer schwieriger. Eine dedizierte Kubernetes-Zugriffsmanagementlösung trägt dazu bei, das Prinzip der minimalen Berechtigungen durchzusetzen, die Audit-Transparenz zu verbessern und die Sicherheit in Cloud-nativen Umgebungen zu stärken.
Entdecken Sie umfassende PAM-Funktionen, Integrationsmethoden, Compliance-Vorteile und alles, was Sie brauchen, an einem Ort.
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com.
Bitte geben Sie eine gültige E-Mail-ID ein

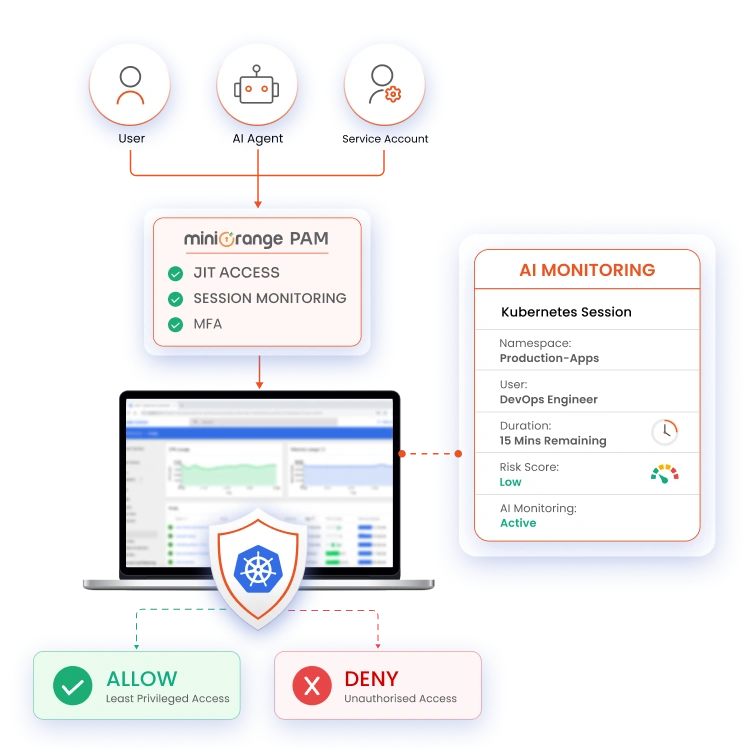
Die PAM-Software von miniOrange kombiniert Cloud-native Architektur, identitätsbasierte Kontrollen und KI-gestützte Überwachung zur Sicherung von Kubernetes-Umgebungen.
Jede privilegierte Aktion ist mit einer verifizierten menschlichen oder nicht-menschlichen Identität verknüpft, darunter Benutzer, Servicekonten, Workloads und Automatisierungsprozesse. Dies verhindert anonymen Zugriff und verbessert die Nachvollziehbarkeit in Kubernetes-Umgebungen.
Gewähren Sie temporären privilegierten Zugriff nur dann, wenn dies für eine bestimmte Aufgabe erforderlich ist. Der Zugriff wird nach Ablauf der genehmigten Sitzung oder des Zeitfensters automatisch widerrufen.
Erteilen Sie Berechtigungen auf Namespace-, Workload- oder Ressourcenebene anstatt clusterweiter Berechtigungen. Dies trägt zur Durchsetzung des Prinzips der minimalen Berechtigungen bei und reduziert unnötige Zugriffe.
Überwachen Sie privilegierte Kubernetes-Sitzungen kontinuierlich auf ungewöhnliches Verhalten und riskante Aktionen. KI-gestützte Erkenntnisse helfen, Bedrohungen zu erkennen und schneller auf potenzielle Vorfälle zu reagieren.
Führen Sie detaillierte Protokolle über privilegierte Zugriffsanfragen , Genehmigungen, Sitzungen und administrative Aktionen. Erstellen Sie Compliance-konforme Berichte für Audits und Governance-Prüfungen.
Bevor privilegierter Zugriff auf Kubernetes-Ressourcen gewährt wird, ist eine starke Authentifizierung erforderlich. MFA bietet eine zusätzliche Schutzebene gegen kompromittierte Anmeldeinformationen.
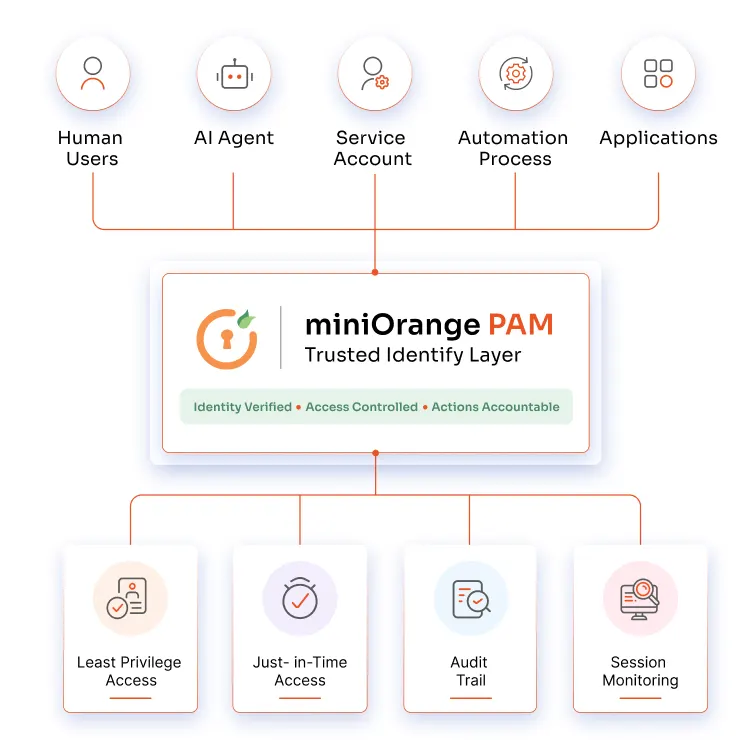
Kubernetes PAM unterstützt Zero-Trust-Sicherheit durch die Durchsetzung von kontinuierlicher Verifizierung, dem Prinzip der minimalen Berechtigungen und auditfähigen Governance-Kontrollen.
Verfolgen Sie Aktivitäten mit privilegiertem Zugriff und führen Sie detaillierte Prüfprotokolle für Finanzsysteme. Verbessern Sie die Verantwortlichkeit und unterstützen Sie die regulatorischen Berichtspflichten.
Schützen Sie Gesundheits-Workloads und sensible Patientendaten in Kubernetes-Umgebungen. Beschränken Sie den privilegierten Zugriff auf autorisiertes Personal und gewährleisten Sie die Nachvollziehbarkeit von Audits.
Kontrollieren Sie den Zugriff auf personenbezogene Daten, die in Kubernetes-Anwendungen verarbeitet werden. Unterstützen Sie die Einhaltung der DSGVO und die Anforderungen der Daten-Governance durch differenzierte Berechtigungen und Aktivitätsüberwachung.
Gewährleisten Sie strenge Zugriffskontrollen und eine effektive Verwaltung privilegierter Konten in Kubernetes-Umgebungen. Vereinfachen Sie die Vorbereitung von ISO-27001 -Audits durch zentralisierte Berichterstellung und Protokollierung.
Beschränken Sie die Berechtigungen auf das, was Benutzer und Workloads zur Ausführung ihrer Aufgaben benötigen. Reduzieren Sie die Angriffsfläche und orientieren Sie sich dabei an den Zero-Trust- und NIST-Sicherheitsprinzipien.
Entwickelt für moderne Cloud-native Umgebungen und Kubernetes-Bereitstellungen. Skaliert sicher über dynamische Cluster hinweg ohne komplexe Infrastrukturanforderungen.
Kubernetes PAM lässt sich schnell und mit minimalem Betriebsaufwand bereitstellen und konfigurieren. Die Implementierungszeit wird verkürzt, während gleichzeitig die Sicherheitslage verbessert wird.
Gewinnen Sie durch intelligente Überwachung einen tieferen Einblick in privilegierte Aktivitäten. Erkennen Sie verdächtige Verhaltensanomalien, bevor es zu einem Sicherheitsvorfall kommt.
Unterstützen Sie Compliance-Initiativen durch zentralisierte Governance- und Reporting-Funktionen. Gewährleisten Sie die Auditbereitschaft in regulierten Umgebungen.





Ich kann miniOrange gar nicht genug loben, ich bin mit dem Prozess und den Ergebnissen in jeder Hinsicht vollkommen zufrieden.
5.0

Toller technischer Service, tolles Produkt. Insgesamt tolle Leute. Diese Lösung ist sehr einfach und leicht zu implementieren
5.0
Sichere Cluster mit Just-in-Time-Zugriff, granularen Kontrollmöglichkeiten und revisionssicherer Transparenz.

