Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×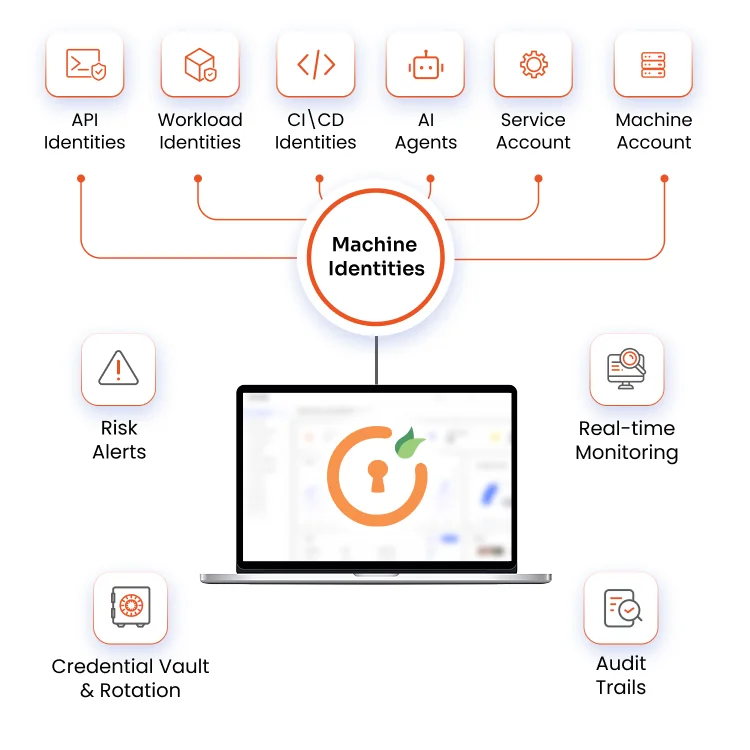
Ihre Umgebung umfasst Tausende von Maschinenidentitäten, die autonom agieren. Die meisten davon verfügen über zu viele Berechtigungen, sind unzureichend verwaltet und für Ihr Sicherheitsteam völlig unsichtbar.
KI-Agenten, APIs, Bots und Workloads generieren Tausende von Maschinen-Anmeldeinformationen, deren Nachverfolgung, Rotation oder Widerruf im großen Umfang immer schwieriger wird. Jede nicht verwaltete Anmeldeinformation stellt ein Einfallstor für Cyberkriminelle dar.
Viele verwaiste und ruhende Servicekonten funktionieren ohne Eigentümer, Governance oder Lebenszykluskontrollen, wodurch dauerhafte blinde Flecken entstehen, die Sicherheitsteams weder erkennen, prüfen noch beheben können.
KI-Agenten erhalten routinemäßig dauerhafte, weitreichende Zugriffsrechte anstelle von Berechtigungen nach dem Prinzip der minimalen Berechtigungen oder bedarfsgerechten Berechtigungen. Diese übermäßigen Berechtigungen werden nach Abschluss eines Auftrags nicht routinemäßig nachverfolgt oder widerrufen, wodurch eine Sicherheitslücke entsteht.
In Code, Skripten und CI/CD-Pipelines eingebettete Geheimnisse erhöhen das Risiko des Auslaufens von Zugangsdaten und des unberechtigten Zugriffs dramatisch und sind bekanntermaßen schwer zu finden und zu rotieren.
Kompromittierte Maschinenidentitäten können sich durch Systeme ausbreiten, Berechtigungen erweitern und kritische Infrastrukturen in Cloud- und Hybridumgebungen erreichen, oft noch bevor Warnungen ausgegeben werden.
Das traditionelle Privileged Access Management (PAM) wurde primär für Menschen entwickelt. KI-Systeme hingegen arbeiten in Maschinengeschwindigkeit und fordern dynamisch zur Laufzeit Zugriff auf APIs, Tools, Datenbanken und Infrastruktur an.
Gleichzeitig sind die meisten Organisationen nicht einmal in der Lage, diese NHIs zu inventarisieren, zu klassifizieren oder zu verwalten. Hinzu kommt, dass manuelle, ticketbasierte Genehmigungsverfahren mit autonomen Systemen, die rund um die Uhr laufen und Tausende von Zugriffsanfragen pro Stunde generieren, nicht mithalten können.
Um dieser Realität entgegenzuwirken, benötigen Sie eine moderne PAM-Lösung, die speziell für KI-Agenten und nicht-menschliche Identitäten entwickelt wurde, um diese kontinuierlich zu erkennen, ihren Zugriff zu steuern und das Prinzip der minimalen Berechtigungen durchzusetzen.
PAM für nicht-menschliche Identitäten bietet zentrale Kontrolle, Transparenz und Governance für KI-Agenten, Bots, Workloads und Maschinenidentitäten.
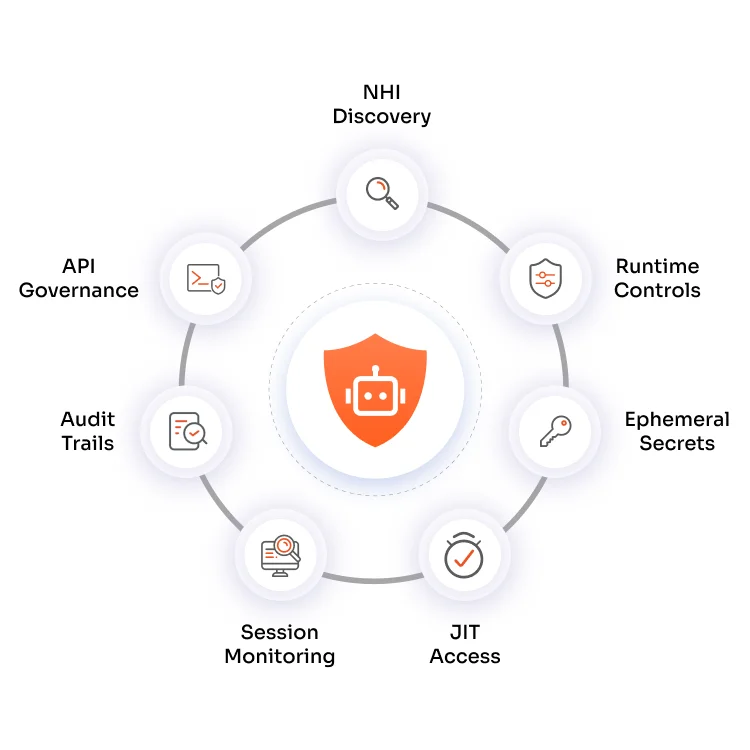
Entdecken Sie undokumentierte Servicekonten , Maschinenidentitäten, API-Schlüssel und Automatisierungsgeheimnisse in Ihrer gesamten Cloud- und On-Premise-Umgebung.
Zugriffsrichtlinien werden zum Zeitpunkt jeder Anfrage durchgesetzt und in Echtzeit anhand der Workload-Identität, des Aufgabentyps, des Risikowerts und der API-Sensitivität bewertet. Risikoreiche Anfragen werden abgelehnt, bevor Schaden entstehen kann.
Ersetzen Sie statische, langlebige Anmeldeinformationen durch dynamisch generierte Geheimnisse, die auf eine einzelne Sitzung beschränkt sind und automatisch ablaufen.
Gewähren Sie Zugriff nur bei Bedarf und nur auf die spezifischen Ressourcen, die für eine Aufgabe erforderlich sind. Zugriffsfenster schließen sich, sobald die Aufgabe abgeschlossen ist. Es gibt keine dauerhaften Berechtigungen, keine vergessenen Sitzungen und kein Restrisiko.
Verfolgen Sie kontinuierlich Verhaltensmuster in jeder KI-Sitzung mit Befehlsprotokollierung, Anomalieerkennung und Verhaltensanalyse in Echtzeit.
Isolieren Sie jede privilegierte KI-Sitzung in einem kontrollierten Bereich und führen Sie unveränderliche Audit-Logs für jede Aktion, API-Anfrage, Befehlsausführung und jeden privilegierten Workflow. So sind Sie für Compliance-Berichte und forensische Untersuchungen bestens gerüstet.
Definieren Sie präzise, auf welche APIs, Tools, Datenbanken und externen Systeme jeder KI-Agent zugreifen darf. Setzen Sie diese Grenzen mit granularen, kontextbezogenen Richtlinienkontrollen zur Laufzeit durch.
Entdecken Sie umfassende PAM-Funktionen, Integrationsmethoden, Compliance-Vorteile und alles, was Sie brauchen, an einem Ort.
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com.
Bitte geben Sie eine gültige E-Mail-ID ein

Ein KI-Agent initiiert zur Laufzeit eine Anfrage zum Zugriff auf ein System, eine Datenbank, eine API oder eine Cloud-Ressource. Jede Anfrage wird abgefangen und protokolliert, bevor der Zugriff gewährt wird.
Die Anfrage wird in Echtzeit anhand der Workload-Identität, des Aufgabentyps, der Risikobewertung, der API-Sensitivität und der Richtlinienregeln ausgewertet; anschließend wird sie ohne menschliches Eingreifen genehmigt, geändert oder abgelehnt.
Bei genehmigten Anfragen werden kurzlebige, bereichsbezogene Anmeldeinformationen generiert, sicher an den Agenten übermittelt und sind nur für die Dauer der Aufgabe gültig.
Alle Befehle, API-Aufrufe und Dateninteraktionen werden kontinuierlich erfasst und analysiert. Verhaltensanalysen erkennen Anomalien und Abweichungen von erwarteten Mustern und lösen umgehend Warnmeldungen oder automatisierte Eindämmungsmaßnahmen aus.
Nach Abschluss der Aufgabe oder Ablauf des Gültigkeitszeitraums der Anmeldeinformationen wird der Zugriff automatisch widerrufen. Es werden keine Aufräumtickets erstellt. Es werden keine Sitzungen vergessen. Es verbleiben keine Berechtigungen in irgendeinem System.
Sichern Sie sich Ihre kostenlose Testversion von miniOrange PAM und schützen Sie jeden KI-Agenten mit zentralisierter Zugriffskontrolle und Governance.
Aspekt
Traditionelles PAM
KI-Agent PAM
Statische Passwörter
Kurzlebige Anmeldeinformationen
Menschenzentriert
Maschinen- und KI-Identitäten
Dauerhafter, stehender Zugang
Just-in-Time- und On-Demand-Zugriff
Manuelle Bereitstellung
Dynamische Laufzeitautorisierung
Eingeschränkte Sichtbarkeit
Kontinuierliche Verhaltensüberwachung
Vault-only-Ansatz
Agentenlose, Cloud-native Laufzeitdurchsetzung
miniOrange PAM deckt jede autonome Identität und jeden Workflow in Ihrer gesamten Systemarchitektur ab.

Steuern Sie den Zugriff von KI-Assistenten auf Unternehmenssysteme, sensible Daten und interne Tools mit richtlinienbasierten Kontrollen und vollständigen Prüfprotokollen für jede Interaktion.

Eliminieren Sie fest codierte Geheimnisse aus Build- und Deployment-Pipelines, indem Sie sie durch kurzlebige, dynamisch eingefügte Anmeldeinformationen ersetzen, die nach jedem Lauf ablaufen.

Alle Servicekonten sollten einer aktiven Governance mit Lebenszyklusmanagement und automatischen Berechtigungsprüfungen unterzogen werden, um inaktive, überprivilegierte Konten zu eliminieren.

LLMs müssen Tools, APIs und Datenquellen selbstständig aufrufen. PAM vermittelt diese Aufrufe mit JIT-fähigen, bereichsbezogenen Anmeldeinformationen, sodass LLM-Workflows niemals langlebige Geheimnisse enthalten.

Wenden Sie fein abgestufte, kontextsensitive Zugriffsrichtlinien auf jeden API-Endpunkt und jede Tool-Integration an, die zur Laufzeit durchgesetzt werden.

Sichern Sie Kubernetes-Workloads mit PAM, das den Zugriff auf Pods, Namespaces und Cluster bedarfsgerecht und nach dem Prinzip der minimalen Berechtigungen gewährt.
Eine einzige einheitliche Plattform zur Verwaltung menschlicher und nicht-menschlicher Identitäten mit derselben Richtlinien-Engine, denselben Kontrollmechanismen und demselben Prüfprotokoll.
Geringere Gesamtbetriebskosten als bei herkömmlichen PAM-Systemen, ohne dabei auf Funktionen der Enterprise-Klasse zu verzichten. Flexible Preisgestaltung, die mit Ihrer IT-Umgebung skaliert, nicht mit Ihrem Budget.
Keine Agenten müssen bereitgestellt , keine Proxys gewartet und keine Infrastruktur verwaltet werden. miniOrange integriert sich nativ in Ihre Cloud-Anbieter und Identitätsplattformen und hält die betriebliche Komplexität auf null.
Von der Bereitstellung bis zur Sicherung Ihrer ersten nicht-menschlichen Identität vergehen nur Tage, nicht Monate. Vorkonfigurierte Integrationen, geführte Einarbeitung und eine übersichtliche Administrationsoberfläche ermöglichen es Ihrem Team, sich auf die Sicherheit und nicht auf die Einrichtung zu konzentrieren.




