Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Privilege Elevation and Delegation Management (PEDM) ist ein Sicherheitsprozess und Teilbereich des Privilege Access Management (PAM) . PEDM regelt, wie Benutzer erweiterte Zugriffsrechte erhalten, um bestimmte Aufgaben system-, anwendungs- und endpunktübergreifend auszuführen. PEDM-Tools ersetzen permanente Administratorrechte durch eine kontrollierte, richtlinienbasierte Rechteerweiterung. So wird sichergestellt, dass Benutzer nur dann Zugriff erhalten, wenn sie ihn benötigen.
Das Verfahren funktioniert durch die Vergabe temporärer Berechtigungen für genehmigte Aktionen, die Beschränkung des Zugriffs auf definierte Aufgaben oder Anwendungen und den automatischen Entzug des Zugriffs nach Abschluss der jeweiligen Aufgabe. PEDM standardisiert zudem Zugriffsanfragen, Genehmigungen und deren Durchsetzung und mindert gleichzeitig Bedrohungen wie Berechtigungsmissbrauch, Anmeldeinformationsdiebstahl, laterale Netzwerkbewegungen und unautorisierte Anwendungsausführung. So wird eine konsistente Kontrolle gewährleistet, ohne Arbeitsabläufe zu unterbrechen.
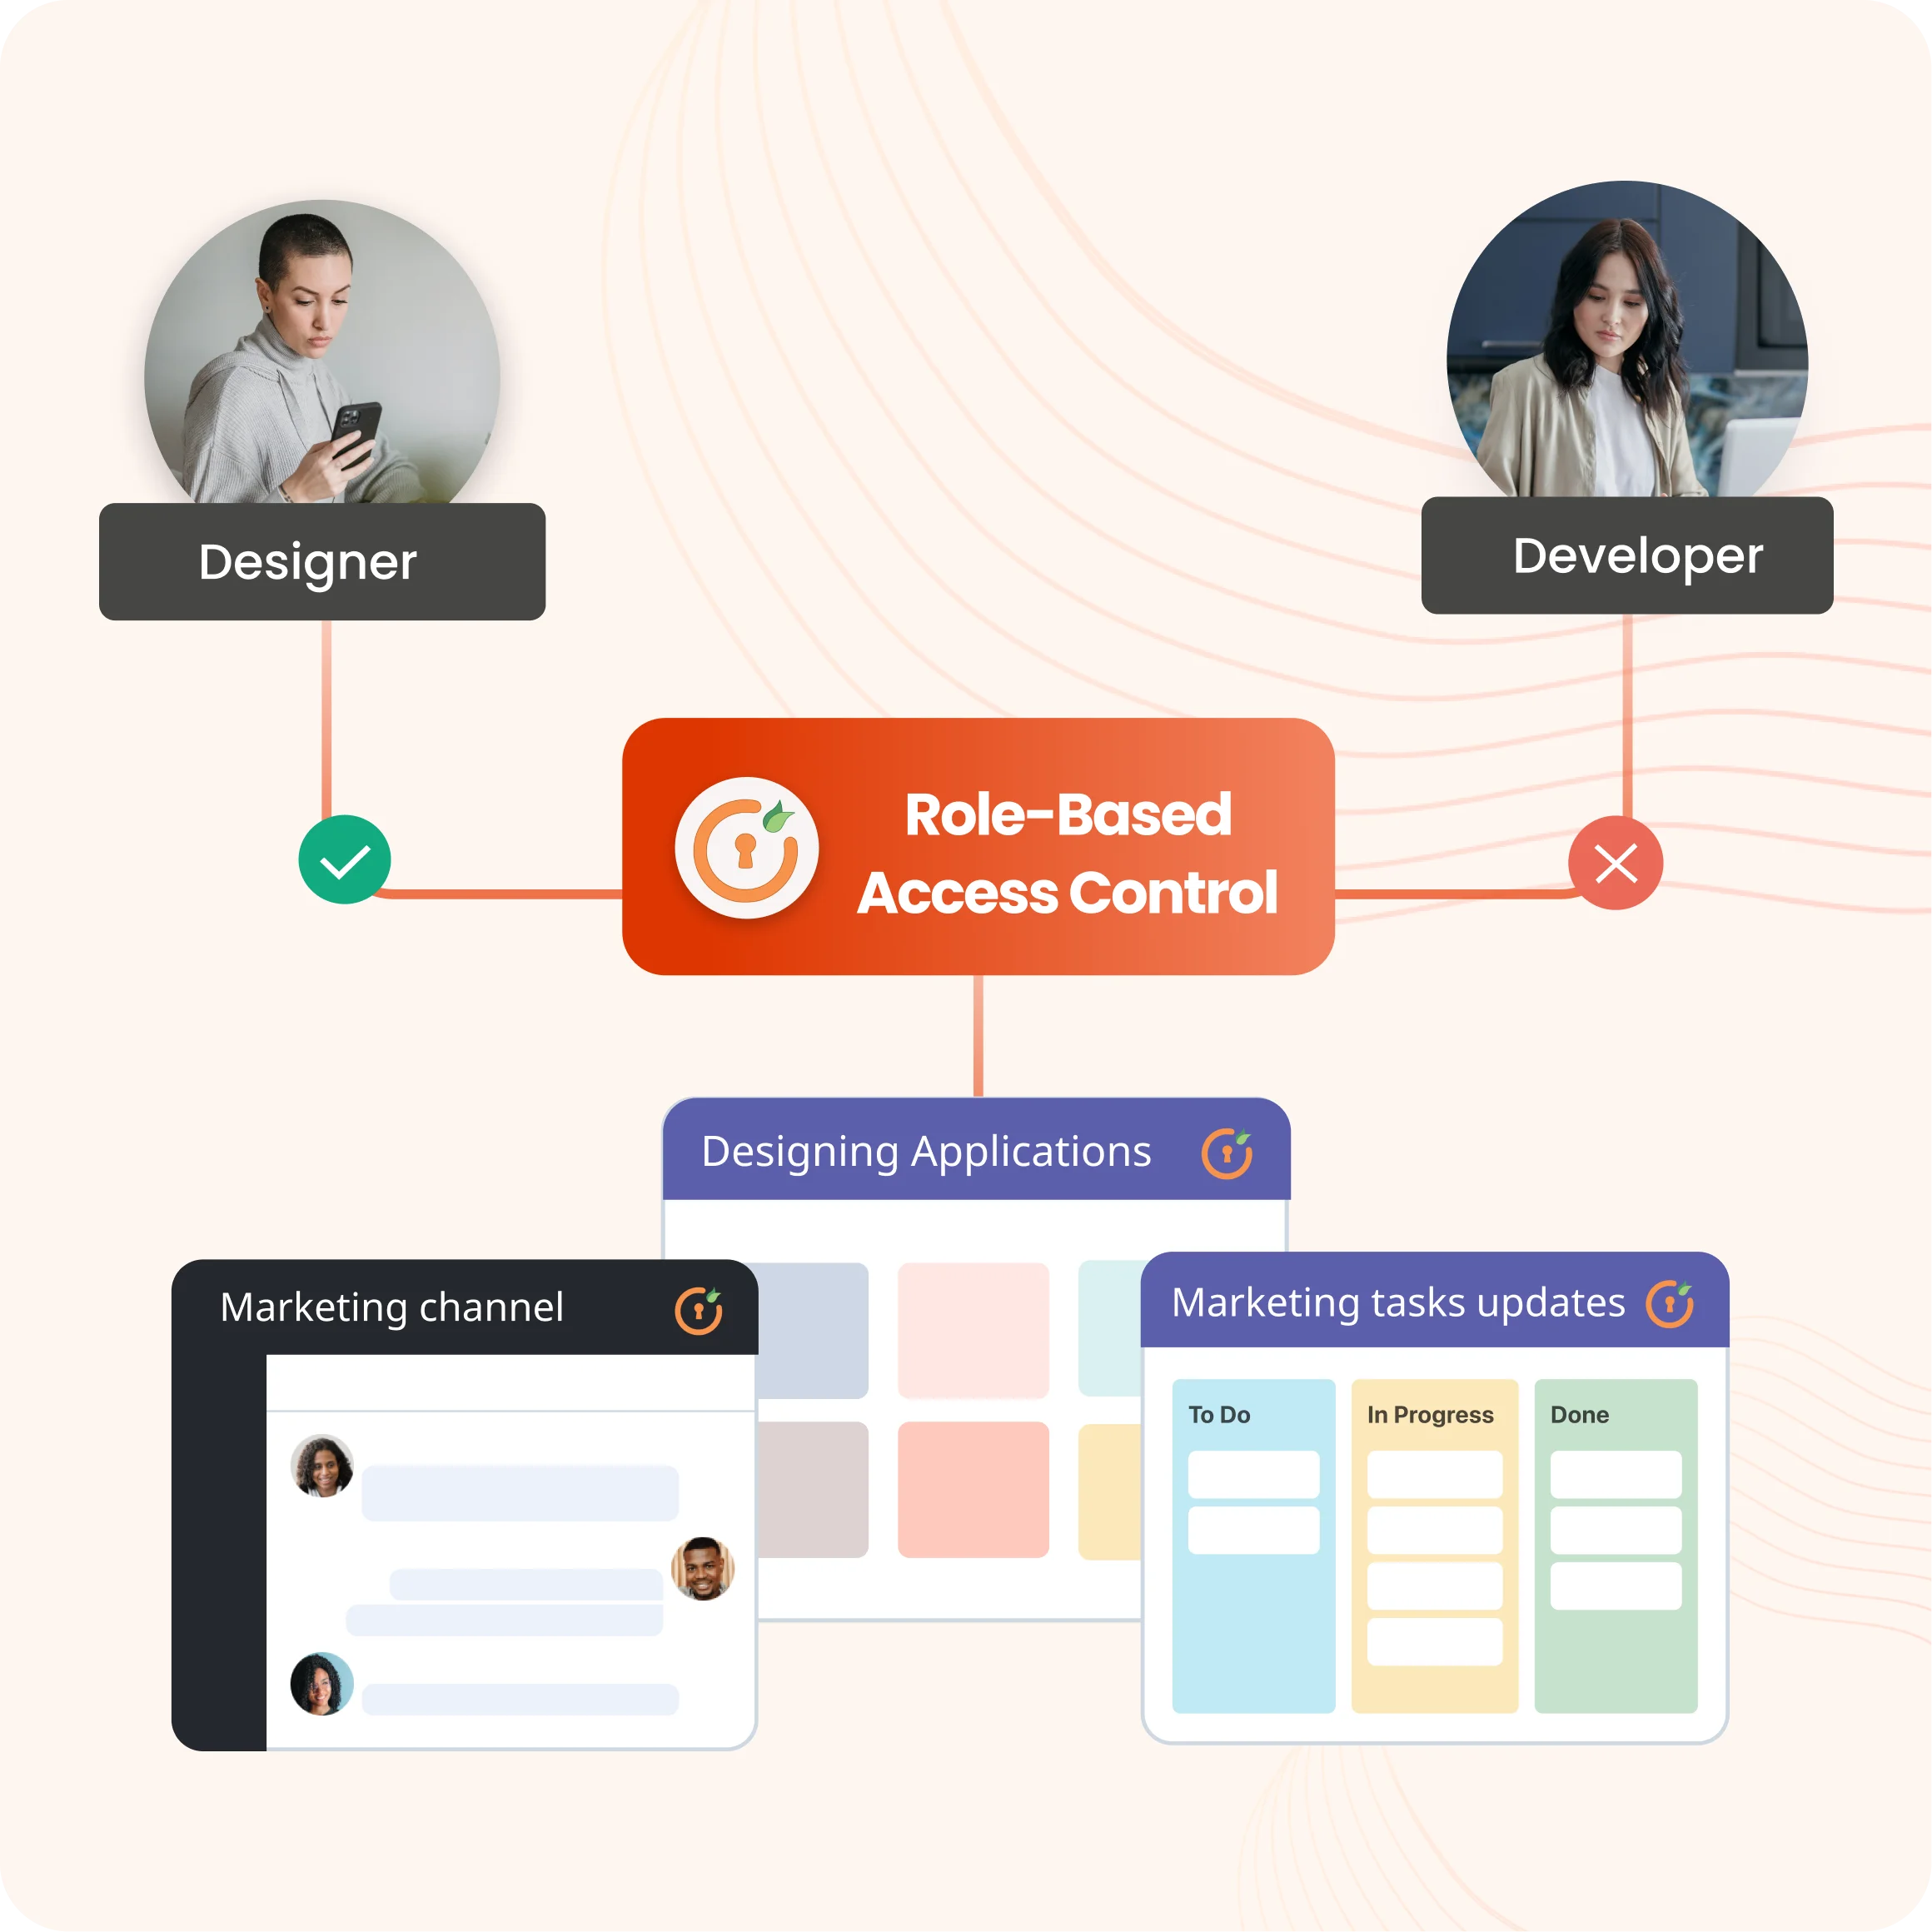
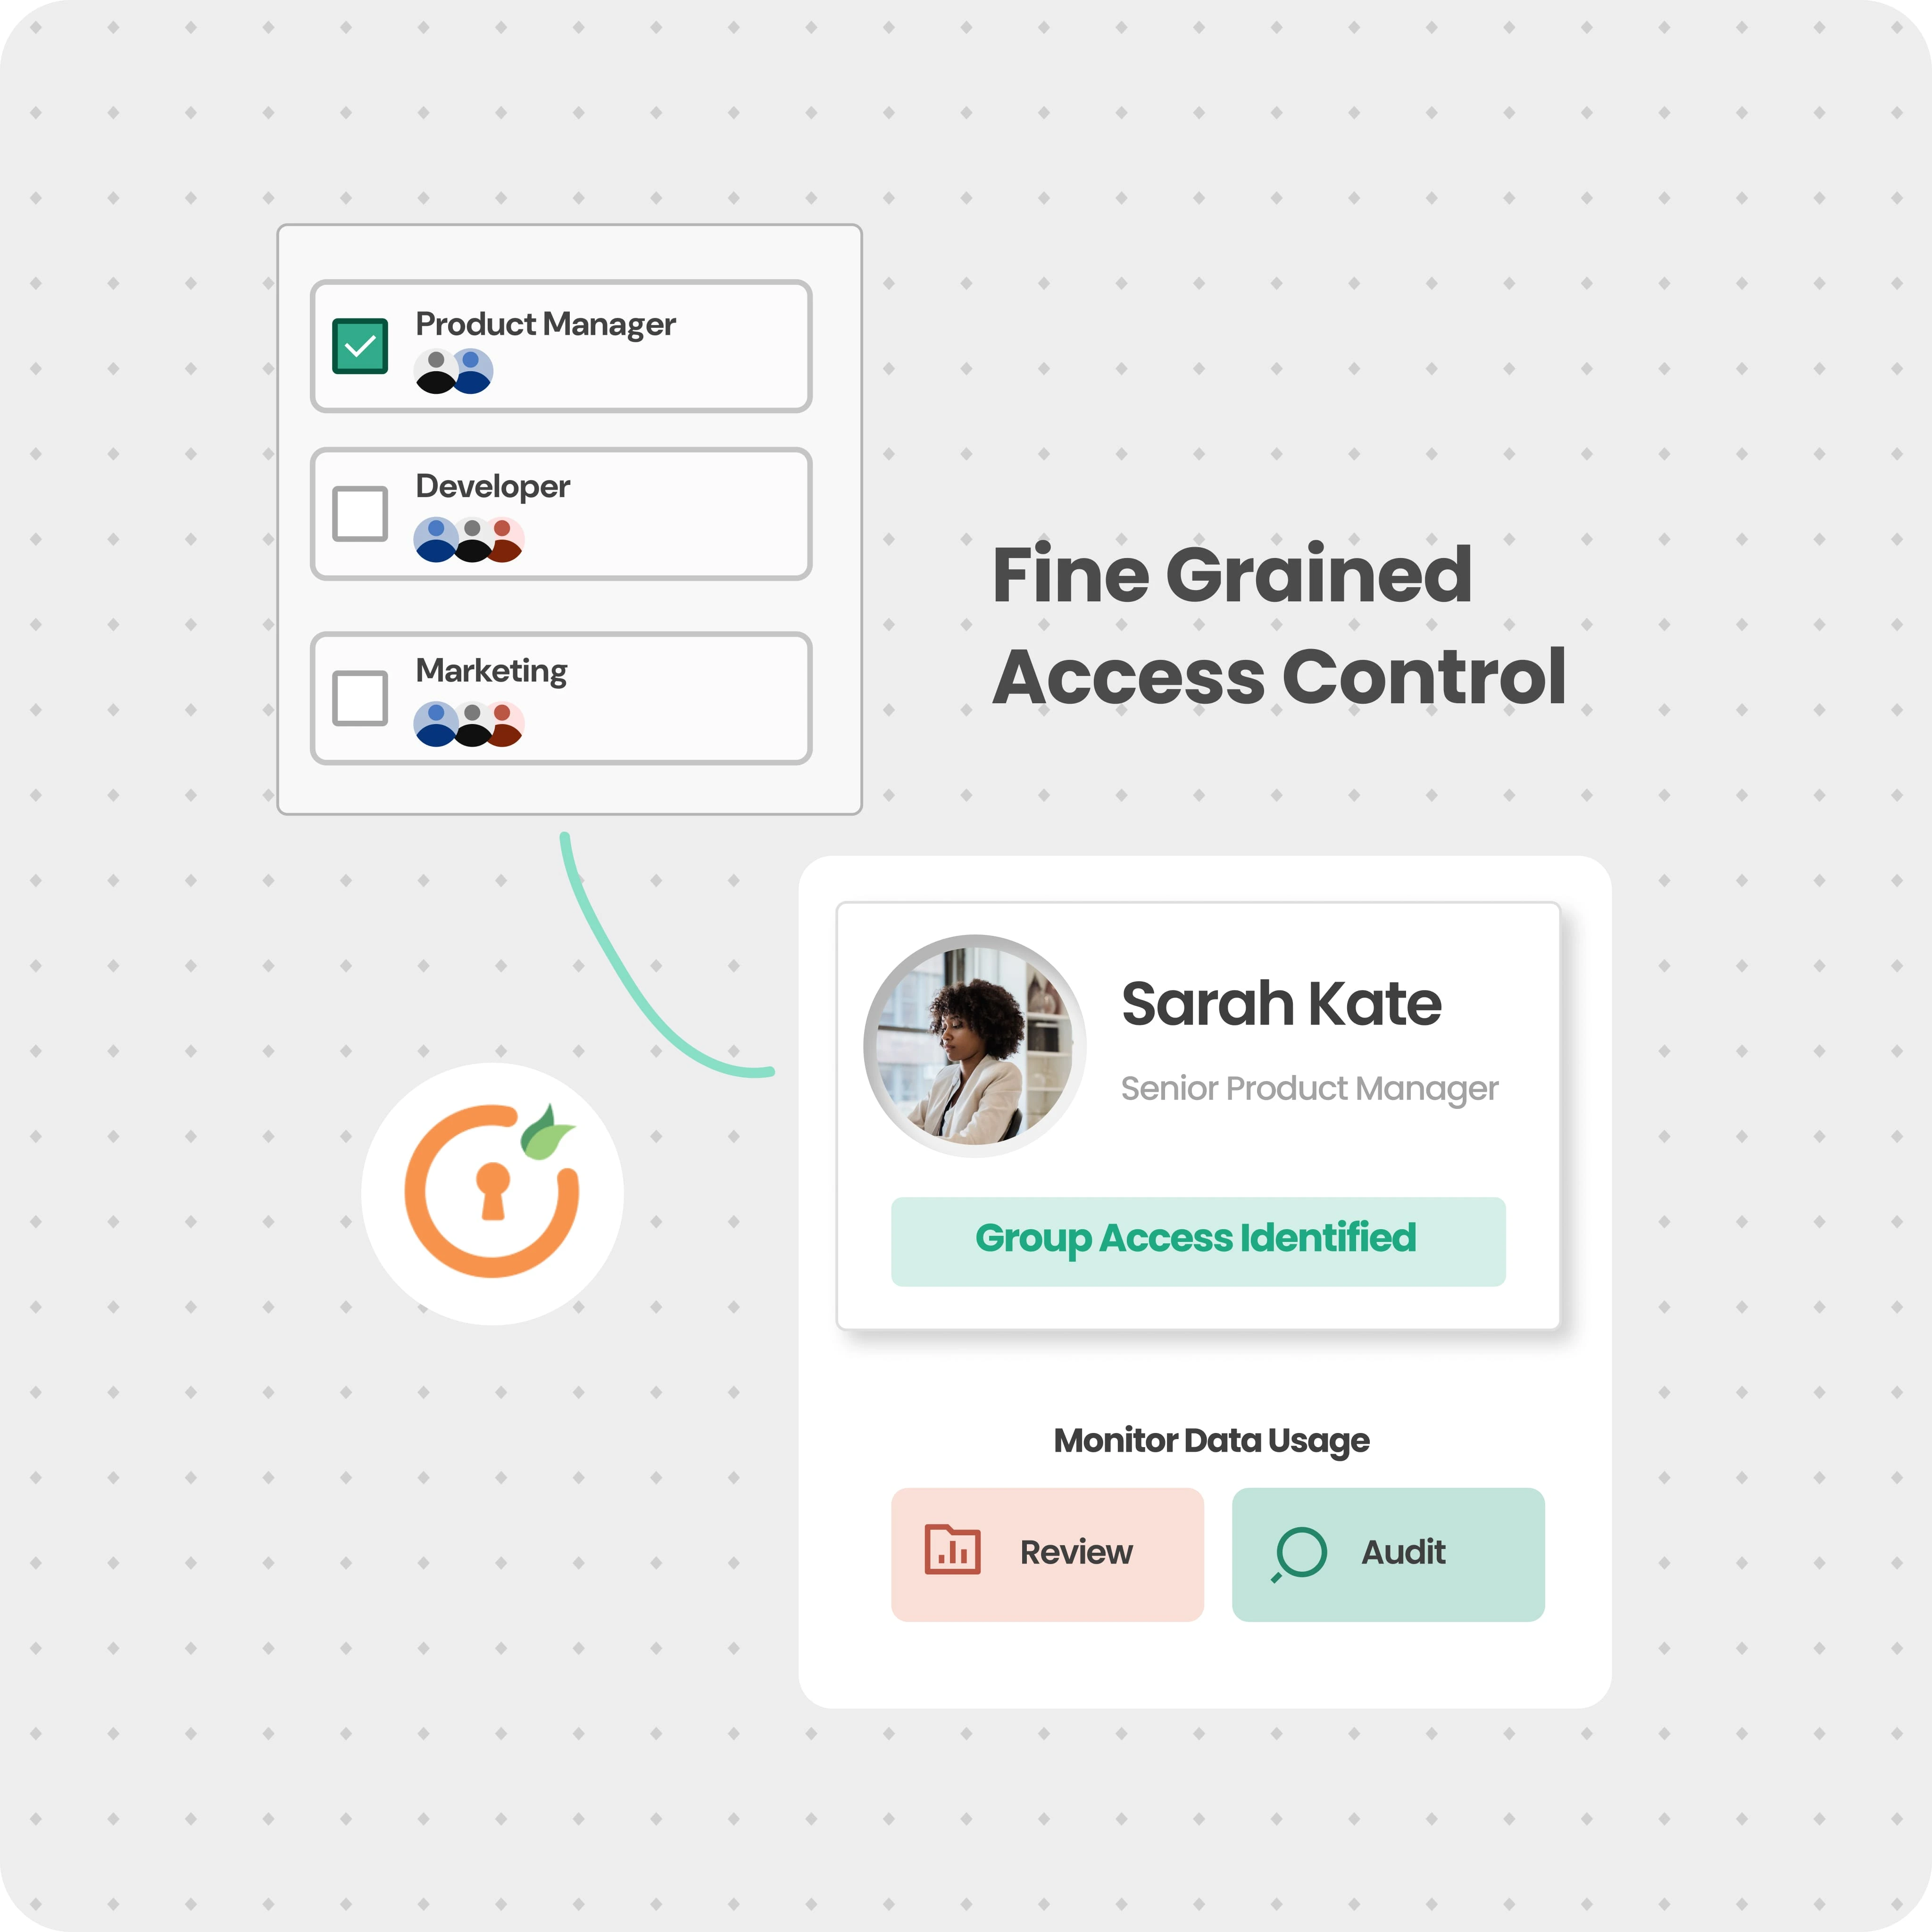
Gewähren Sie detaillierte Zugriffsrechte auf Anwendungs-, Prozess- oder Aufgabenebene, anstatt volle Administratorrechte zu vergeben, um eine präzise Kontrolle über die Benutzeraktionen zu gewährleisten.
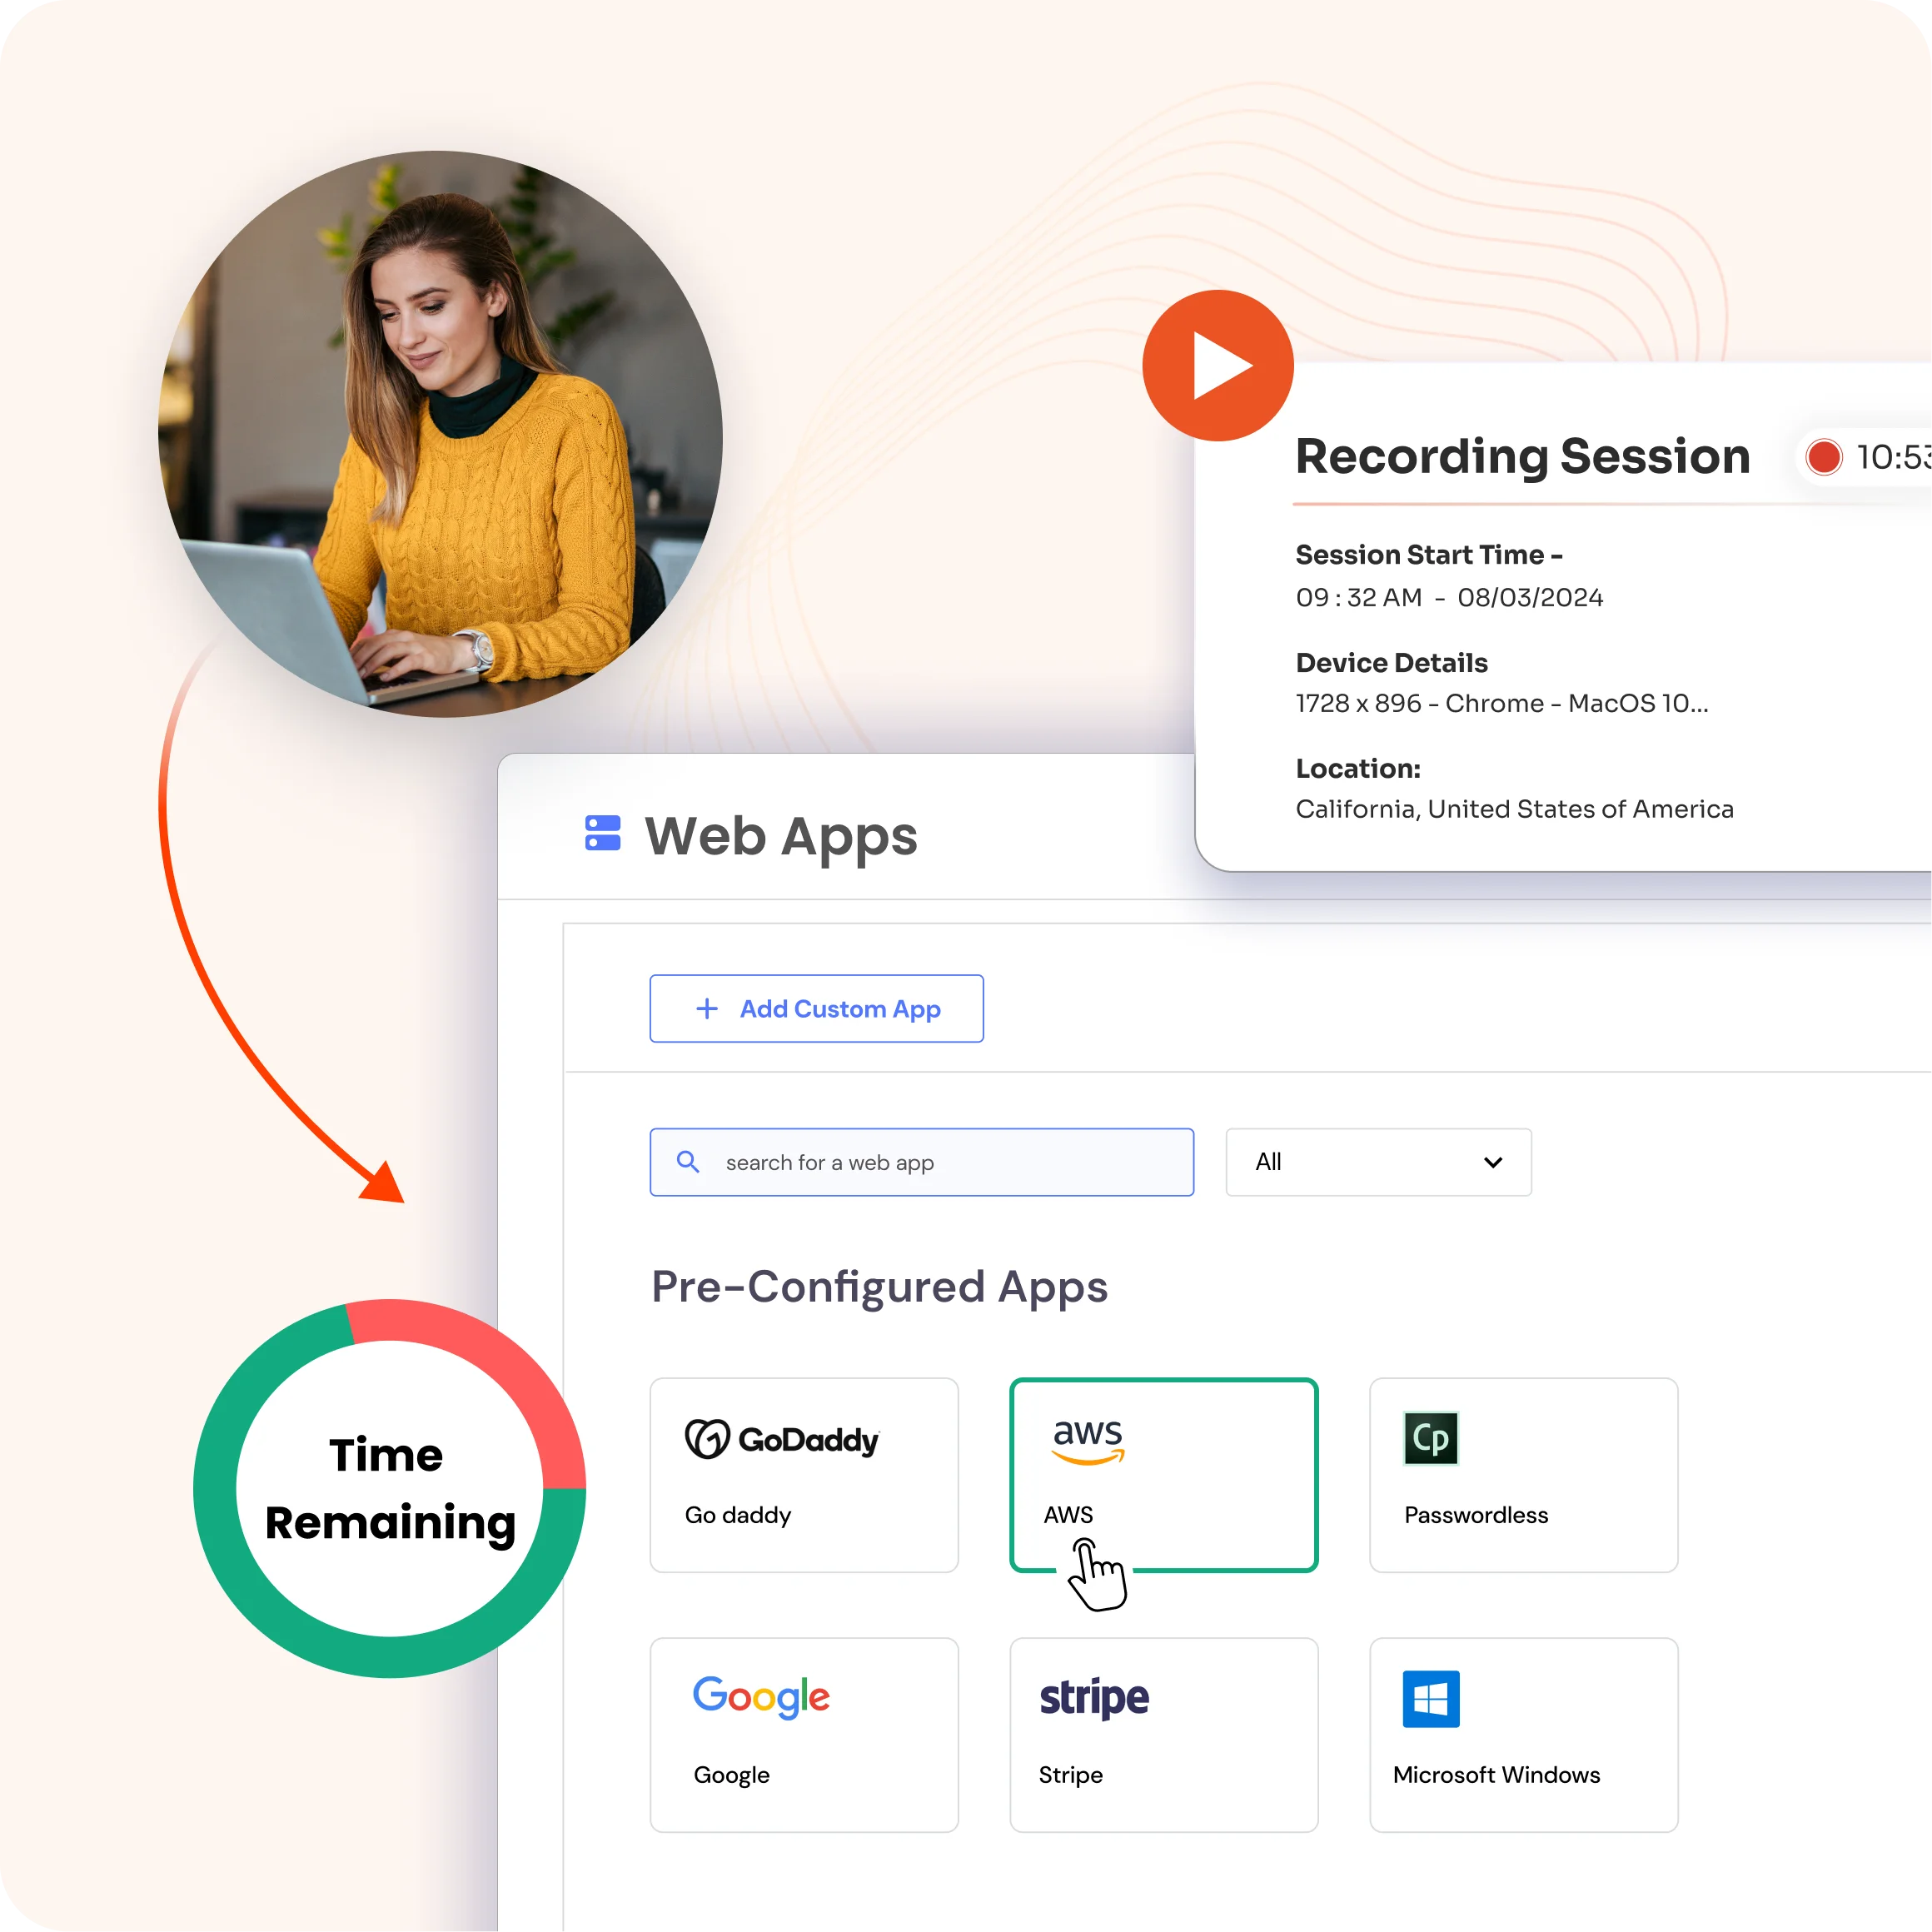
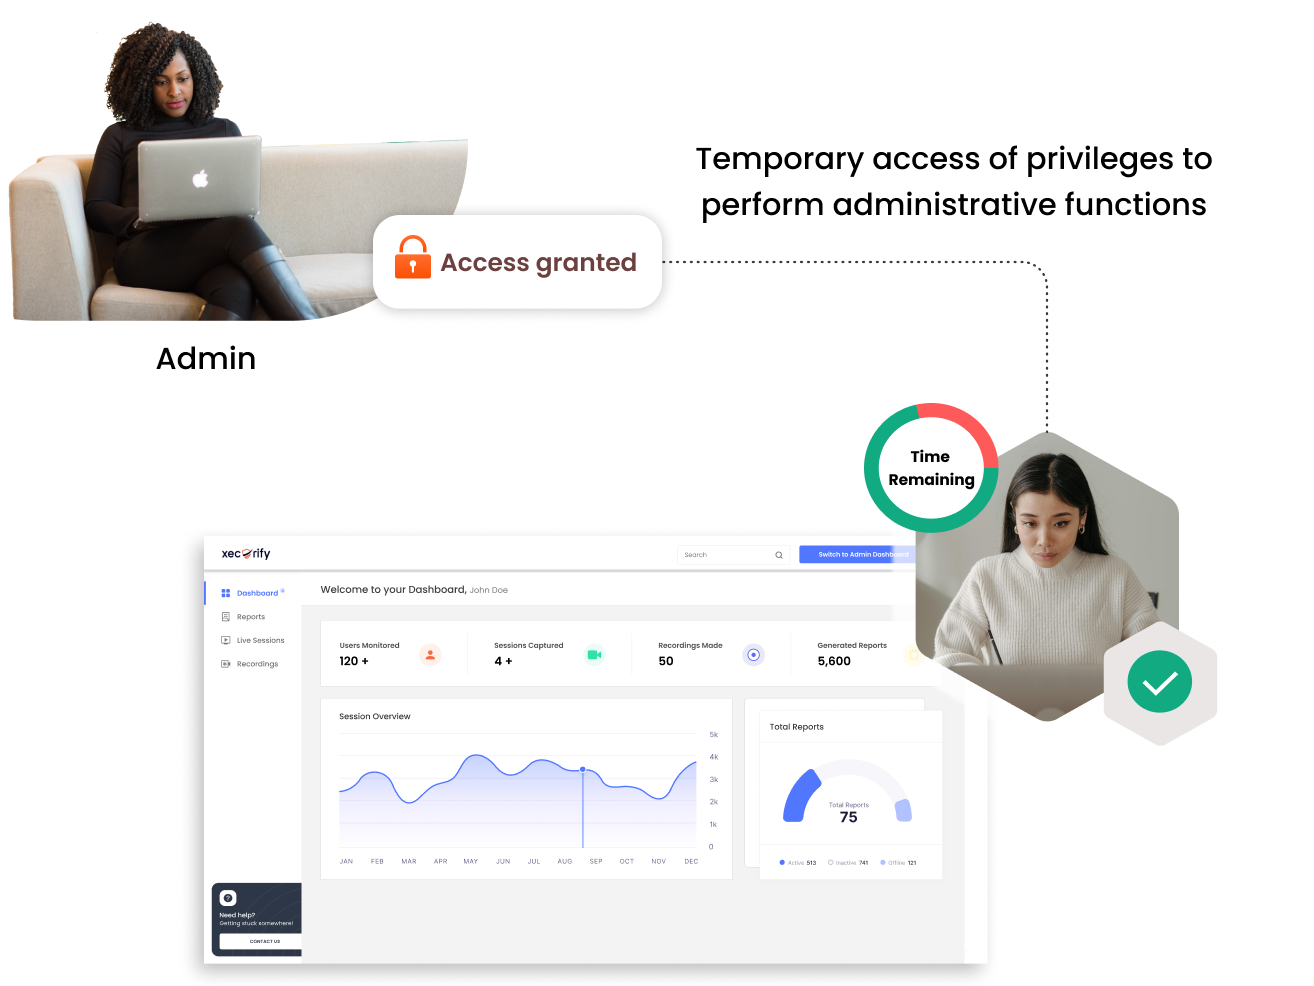
Aktivieren Sie temporäre, zeitlich begrenzte Zugriffsrechte für bestimmte Aufgaben und widerrufen Sie diese nach deren Abschluss automatisch, um dauerhafte Berechtigungen zu beseitigen.
Zentrale Richtlinien definieren und durchsetzen, um zu steuern, wie, wann und warum Berechtigungen für Benutzer, Systeme und Anwendungen erweitert werden.
Kontrollieren Sie, welche Anwendungen mit erhöhten Berechtigungen ausgeführt werden dürfen, und stellen Sie so sicher, dass Benutzer die erforderlichen Aufgaben sicher ausführen können, ohne ihnen vollen Systemzugriff zu gewähren.
Optimieren Sie Zugriffsanfragen durch strukturierte Genehmigungsworkflows und ermöglichen Sie die sichere Delegierung von Berechtigungen, ohne die Kontrolle zu beeinträchtigen.
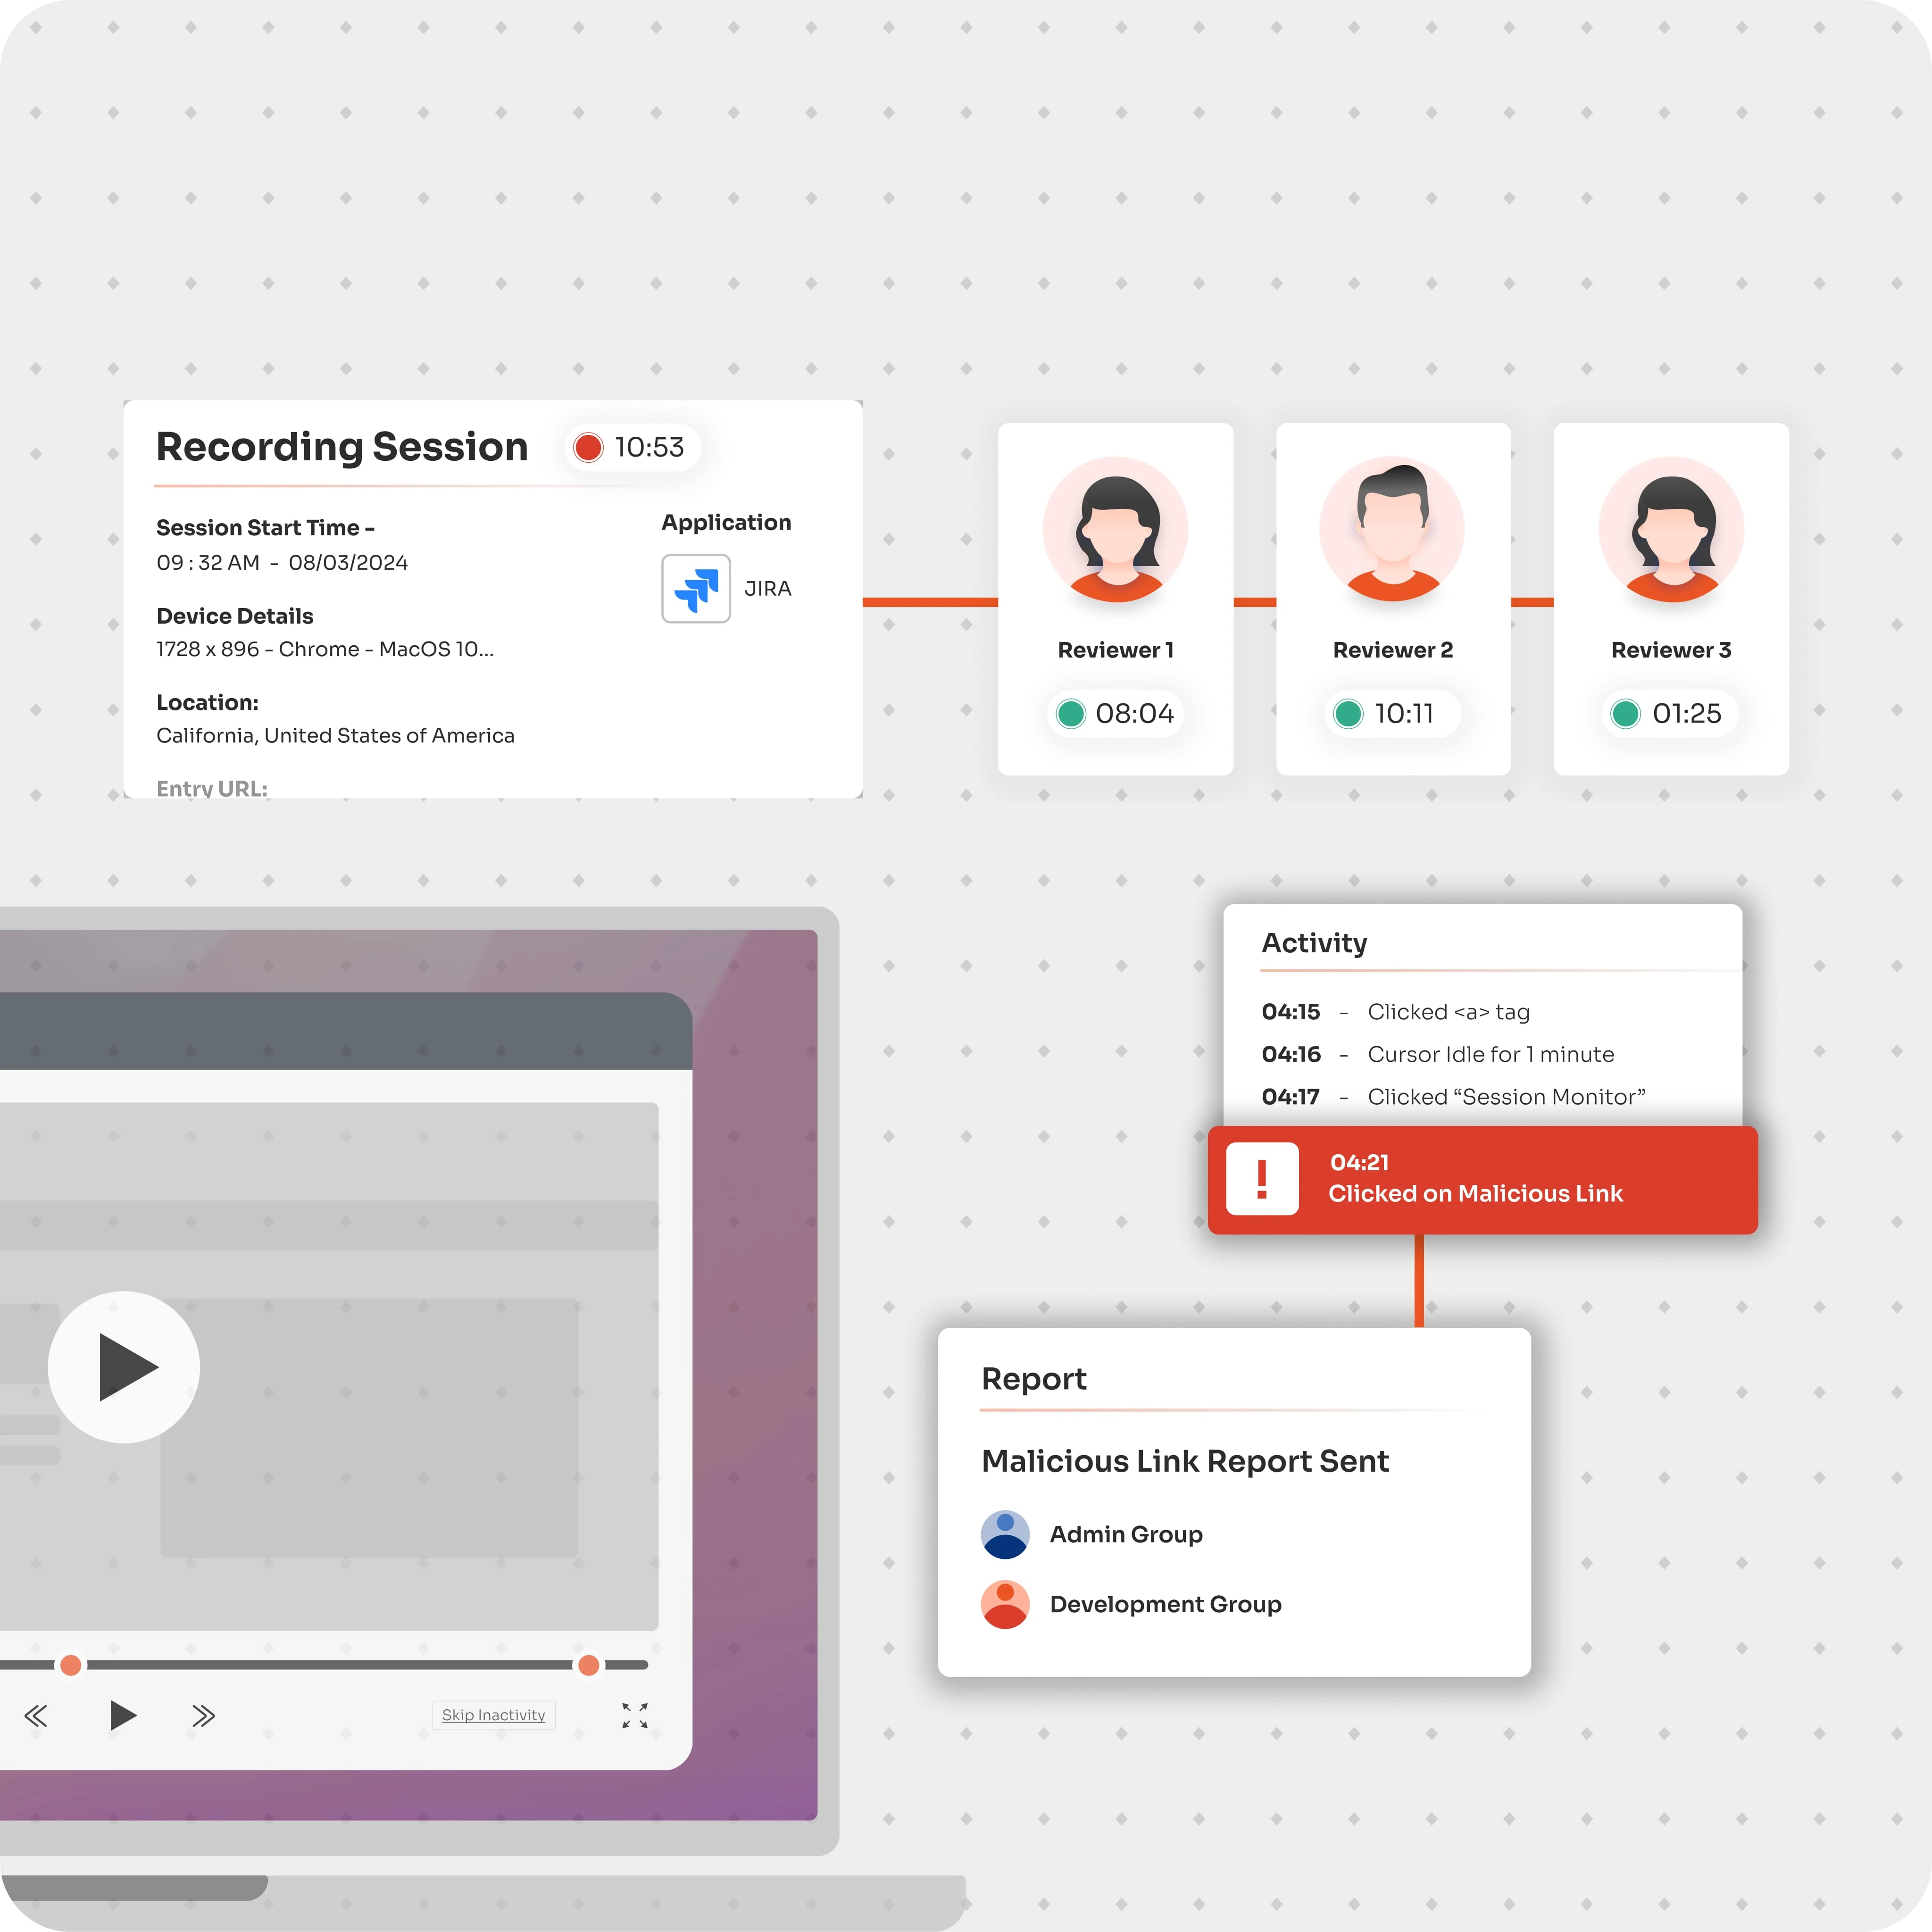
Alle privilegierten Aktivitäten werden mit detaillierten Protokollen erfasst und aufgezeichnet, um Transparenz, Verantwortlichkeit und die Bereitschaft zur Einhaltung der Vorschriften zu gewährleisten.
Gewähren Sie sicheren, zeitlich begrenzten Zugriff und verfolgen Sie jede privilegierte Aktion in Ihrer gesamten Umgebung.
Ein Benutzer versucht, eine Aktion auszuführen, die erhöhte Berechtigungen erfordert. Die Anfrage wird entweder automatisch erfasst oder über einen Self-Service-Workflow auf Basis vordefinierter Richtlinien initiiert.
Das System prüft die Anfrage anhand der konfigurierten Richtlinien. Bei Bedarf wird ein Genehmigungsprozess ausgelöst, um sicherzustellen, dass nur autorisierte und validierte Anfragen weitergeleitet werden.
Nach der Genehmigung erhält der Benutzer zeitlich befristete, aufgabenbezogene Zugriffsrechte mit erweiterten Berechtigungen. Diese Berechtigungen sind auf die jeweilige Anwendung, den jeweiligen Prozess oder die jeweilige Systemaktion beschränkt.
Alle privilegierten Aktivitäten werden kontinuierlich überwacht und protokolliert. Der Zugriff wird nach Abschluss der jeweiligen Aufgabe automatisch widerrufen, sodass keine dauerhaften Berechtigungen verbleiben.
Aspekt |
PEDM (Verwaltung von Rechteerhöhungen und -delegierungen) |
PAM (Privileged Access Management) |
| Hauptfokus | Steuert, wie erhöhte Berechtigungen für bestimmte Aufgaben erteilt werden. | Verwaltet und sichert privilegierte Konten und Zugangsdaten. |
| Geltungsbereich | Berechtigungskontrolle auf Anwendungs-, Prozess- und Aufgabenebene | Zugriff auf Infrastrukturebene (Server, Datenbanken, Netzwerkgeräte) |
| Zugangsart | Just-in-time, aufgabenbasierte Rechteerweiterung | Anmeldeinformationsverwaltung, Sitzungsvermittlung und persistente Administratorkonten |
| Nutzer | Verringert Stehprivilegien und begrenzt die seitliche Bewegung | Sichert privilegierte Zugangsdaten und überwacht risikoreiche Sitzungen |
| Schlüsselfunktion | Granulare Höhenangabe ohne vollständige Administratorrechte | Passwort-TresorSitzungsaufzeichnung und Zugriffsverwaltung |
Beseitigen Sie dauerhafte Berechtigungen und setzen Sie das Prinzip der minimalen Berechtigungen mit richtlinienbasierter Rechteerweiterung in Ihrer gesamten Umgebung durch.
Mitarbeiter benötigen häufig Administratorrechte zur Installation von Geschäftsanwendungen, was unnötige Sicherheitsrisiken birgt. PEDM ermöglicht die Ausführung genehmigter Anwendungen mit erweiterten Berechtigungen, ohne vollständige Administratorrechte zu gewähren. So wird sichergestellt, dass Benutzer die benötigten Anwendungen installieren können, während gleichzeitig eine strenge Kontrolle gewährleistet ist.
Entwickler und IT-Teams benötigen häufig erweiterte Zugriffsrechte für Debugging, Konfigurationen oder Bereitstellungen. PEDM bietet zeitlich begrenzte, aufgabenspezifische Berechtigungen, sodass sie wichtige Aktionen durchführen können, ohne dauerhafte Administratorrechte zu behalten.
Externe Dienstleister benötigen für Systemwartung oder Fehlerbehebung temporären Zugriff, der unkontrolliert Sicherheitslücken verursachen kann. PEDM ermöglicht zeitlich begrenzten Zugriff mit umfassender Überwachung und stellt sicher, dass alle Aktivitäten protokolliert und nach Abschluss automatisch widerrufen werden.
Organisationen haben mit übermäßigen oder permanenten Administratorrechten von Nutzern zu kämpfen, was das Risiko von Missbrauch und Angriffen erhöht. PEDM setzt auf das Prinzip der minimalen Berechtigungen , indem Zugriffe nur bei Bedarf und nur für spezifische Aufgaben gewährt werden. Dadurch wird die Gefährdung reduziert und gleichzeitig die betriebliche Effizienz erhalten.
miniOrange bietet eine Lösung für Privilege-Elevation- und Delegierungsmanagement, die granulare Kontrolle mit identitätsbasierter Zugriffskontrolle kombiniert.

Die Zugriffsrechte sollten auf der Grundlage der Benutzeridentität, der Rolle und des Zugriffskontexts entschieden werden, um sicherzustellen, dass erhöhte Zugriffsrechte nur dann gewährt werden, wenn dies wirklich erforderlich und angemessen ist.

Ermöglichen Sie Benutzern die Ausführung bestimmter Anwendungen oder Aufgaben mit erhöhten Berechtigungen, anstatt ihnen vollen Administratorzugriff zuzuweisen. Dadurch wird das Risiko reduziert, während die Produktivität erhalten bleibt.

Automatisierte Rechteausweitung durch vordefinierte Richtlinien bei gleichzeitiger Ermöglichung eines genehmigungsbasierten Zugriffs für sensible Aktionen, wodurch manuelle Eingriffe und Verzögerungen reduziert werden.
x
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com oder kontaktieren Sie uns.