Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Entdecken Sie umfassende PAM-Funktionen, Integrationsmethoden, Compliance-Vorteile und alles, was Sie brauchen, an einem Ort.
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com.
Bitte geben Sie eine gültige E-Mail-ID ein

Unser PAM-Workflow für Webanwendungen vereinfacht die Verwaltung von Web-Apps durch die Automatisierung von Anmeldeinformationen, Richtliniendurchsetzung und Sitzungsüberwachung vom Start bis zur Beendigung. Sichern Sie Ihre erste App in weniger als fünf Minuten.
1. Registrieren Sie die Webanwendung
Geben Sie die Anmelde-URL ein. Unsere PAM-Erweiterung erkennt die Authentifizierungsfelder automatisch; für die meisten Anwendungen sind keine manuellen Auswahlen erforderlich.
2. Definition von Richtlinien für privilegierten Zugriff
Weisen Sie Benutzern oder Gruppen rollenbasierte Zugriffsrechte zu, aktivieren Sie die Sitzungsaufzeichnung, erzwingen Sie kontextbezogene Multi-Faktor-Authentifizierung und konfigurieren Sie den Zugriff bedarfsgerecht pro Anwendung.
3. Die Nutzer starten, Sie behalten die Kontrolle
Benutzer starten Anwendungen über ihr PAM-Dashboard. Anmeldeinformationen werden dynamisch eingefügt, ohne den Benutzern zugänglich zu sein, und jede privilegierte Aktion wird in Echtzeit überwacht.
Erfahren Sie, wie miniOrange PAM Ihrem Unternehmen helfen kann, regulatorische Anforderungen zu erfüllen und Ihr Sicherheitsframework zu stärken.
Erfahren Sie mehr über PAM-Konformität
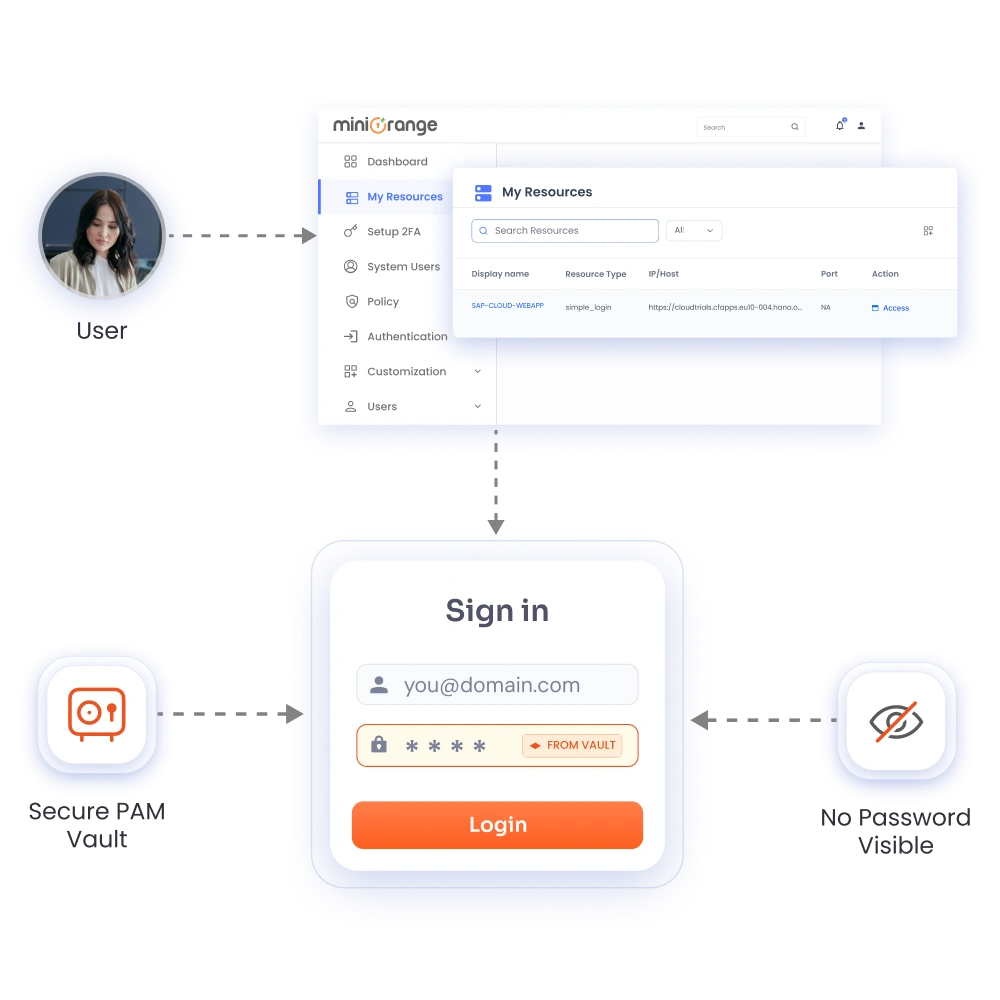
Gemeinsam genutzte Anmeldedaten in Tabellenkalkulationen oder Slack stellen eines der größten Sicherheitsrisiken für Webanwendungen dar. Wir speichern Zugangsdaten in einem verschlüsselten Tresor und geben sie erst dann ein, wenn ein Benutzer zum Öffnen einer Anwendung berechtigt ist. So muss niemand jemals ein Passwort einsehen oder kopieren.
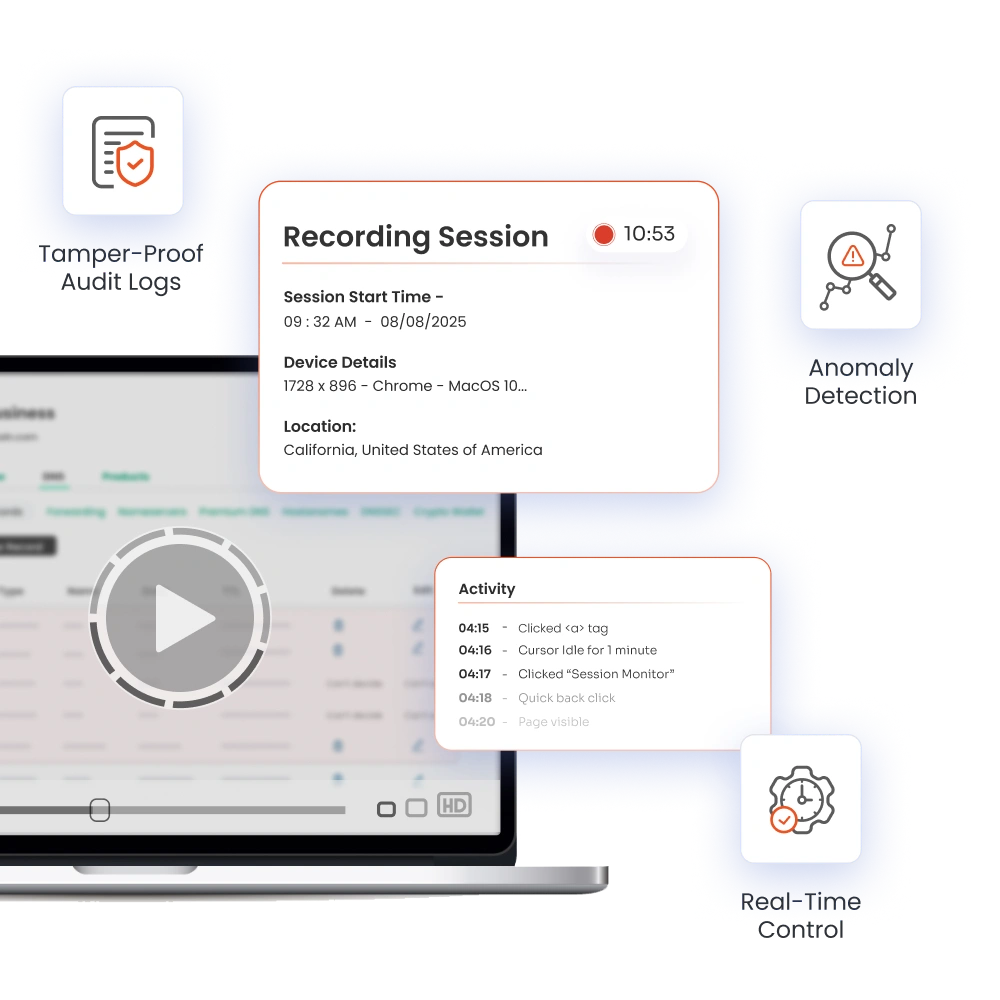
Es reicht nicht aus, nur zu wissen, wer sich angemeldet hat. Zeichnen Sie die gesamte Sitzung mit dem Web Session Manager auf , um eine lückenlose Dokumentation für Audits und Vorfälle zu gewährleisten. Administratoren können mit dem Web App Manager PAM bei verdächtigen Aktivitäten an einer Sitzung teilnehmen, live dabei sein, zusammenarbeiten oder sie beenden.
Um Datenlecks zu verhindern, sollten Kopier- und Einfügevorgänge zwischen der Remote-Websitzung und dem lokalen Gerät des Benutzers blockiert werden.
Die 2FA-Abfrage soll gezielt beim Start von Apps mit hohem Risiko ausgelöst werden, selbst wenn die App selbst keine MFA unterstützt.
Gewähren Sie temporären, bedarfsgerechten (JIT) privilegierten Zugriff (z. B. für zwei Stunden). Die Berechtigungen werden automatisch widerrufen, sobald die Sitzung abläuft.
Scannen, bereinigen und prüfen Sie alle Datei-Uploads und -Downloads innerhalb der privilegierten Websitzung.
Sicherheitsteams wählen miniOrange PAM Webanwendungen mit agentenlosen Zero-Trust-Steuerelementen absichern.
Es lässt sich schnell bereitstellen, erzwingt JIT-Zugriff und überwacht Sitzungen in Echtzeit.

Es werden weder Agenten noch eine komplexe Infrastruktur benötigt. Webanwendungen lassen sich schnell bereitstellen und sichern, ohne bestehende Systeme zu verändern.

Durch die Durchsetzung eines bedarfsgerechten privilegierten Zugriffs mit starker MFA wird sichergestellt, dass Benutzer nur dann Zugriff erhalten, wenn dies erforderlich ist.

Privilegierte Sitzungen aufzeichnen und überwachen sowie Anomalien in Echtzeit erkennen, mit sofortigen Warnmeldungen und Sitzungsbeendigung bei verdächtigen Aktivitäten.
Schützen Sie kritische Systeme mit KI-gestützter, identitätsbasierter Zugriffskontrolle, Zero-Trust-Durchsetzung und Echtzeit-Sitzungsüberwachung.

