Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Entdecken Sie umfassende PAM-Funktionen, Integrationsmethoden, Compliance-Vorteile und alles, was Sie brauchen, an einem Ort.
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com.
Bitte geben Sie eine gültige E-Mail-ID ein

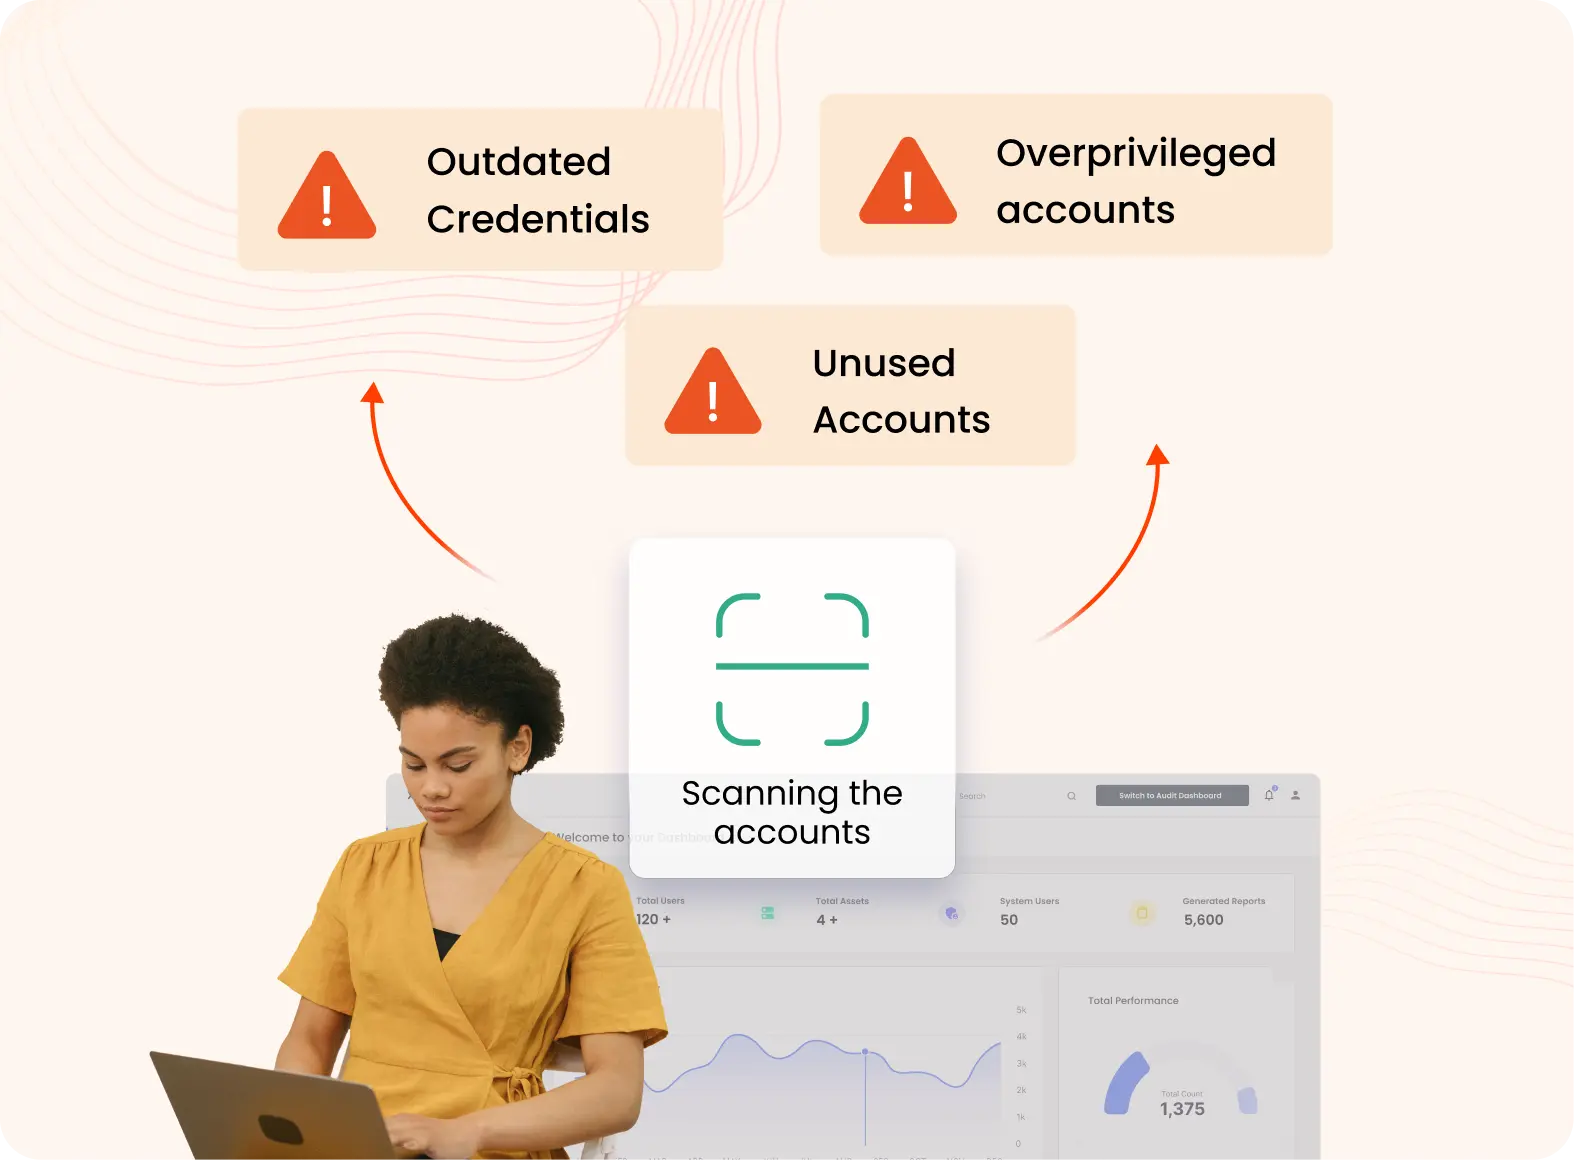
Die Ermittlung privilegierter Konten ist ein entscheidender Prozess zur Identifizierung, Kategorisierung und Verwaltung privilegierter Konten und Zugangsdaten in der IT-Infrastruktur eines Unternehmens. Sie hilft, versteckte oder nicht verwaltete Konten aufzudecken und so das Risiko unberechtigten Zugriffs, übermäßig privilegierter Konten und Hintertür-Schwachstellen zu reduzieren.
Ein Tool zur Ermittlung privilegierter Konten automatisiert diesen Prozess, bietet Echtzeit-Einblicke in kritische Konten und ermöglicht Unternehmen die Durchsetzung strenger Zugriffskontrollen. Als erster Schritt einer Strategie für das Management privilegierter Zugriffe (PAM) stärkt es die Sicherheitslage, schützt sensible Daten und gewährleistet die Einhaltung von Sicherheitsrichtlinien.
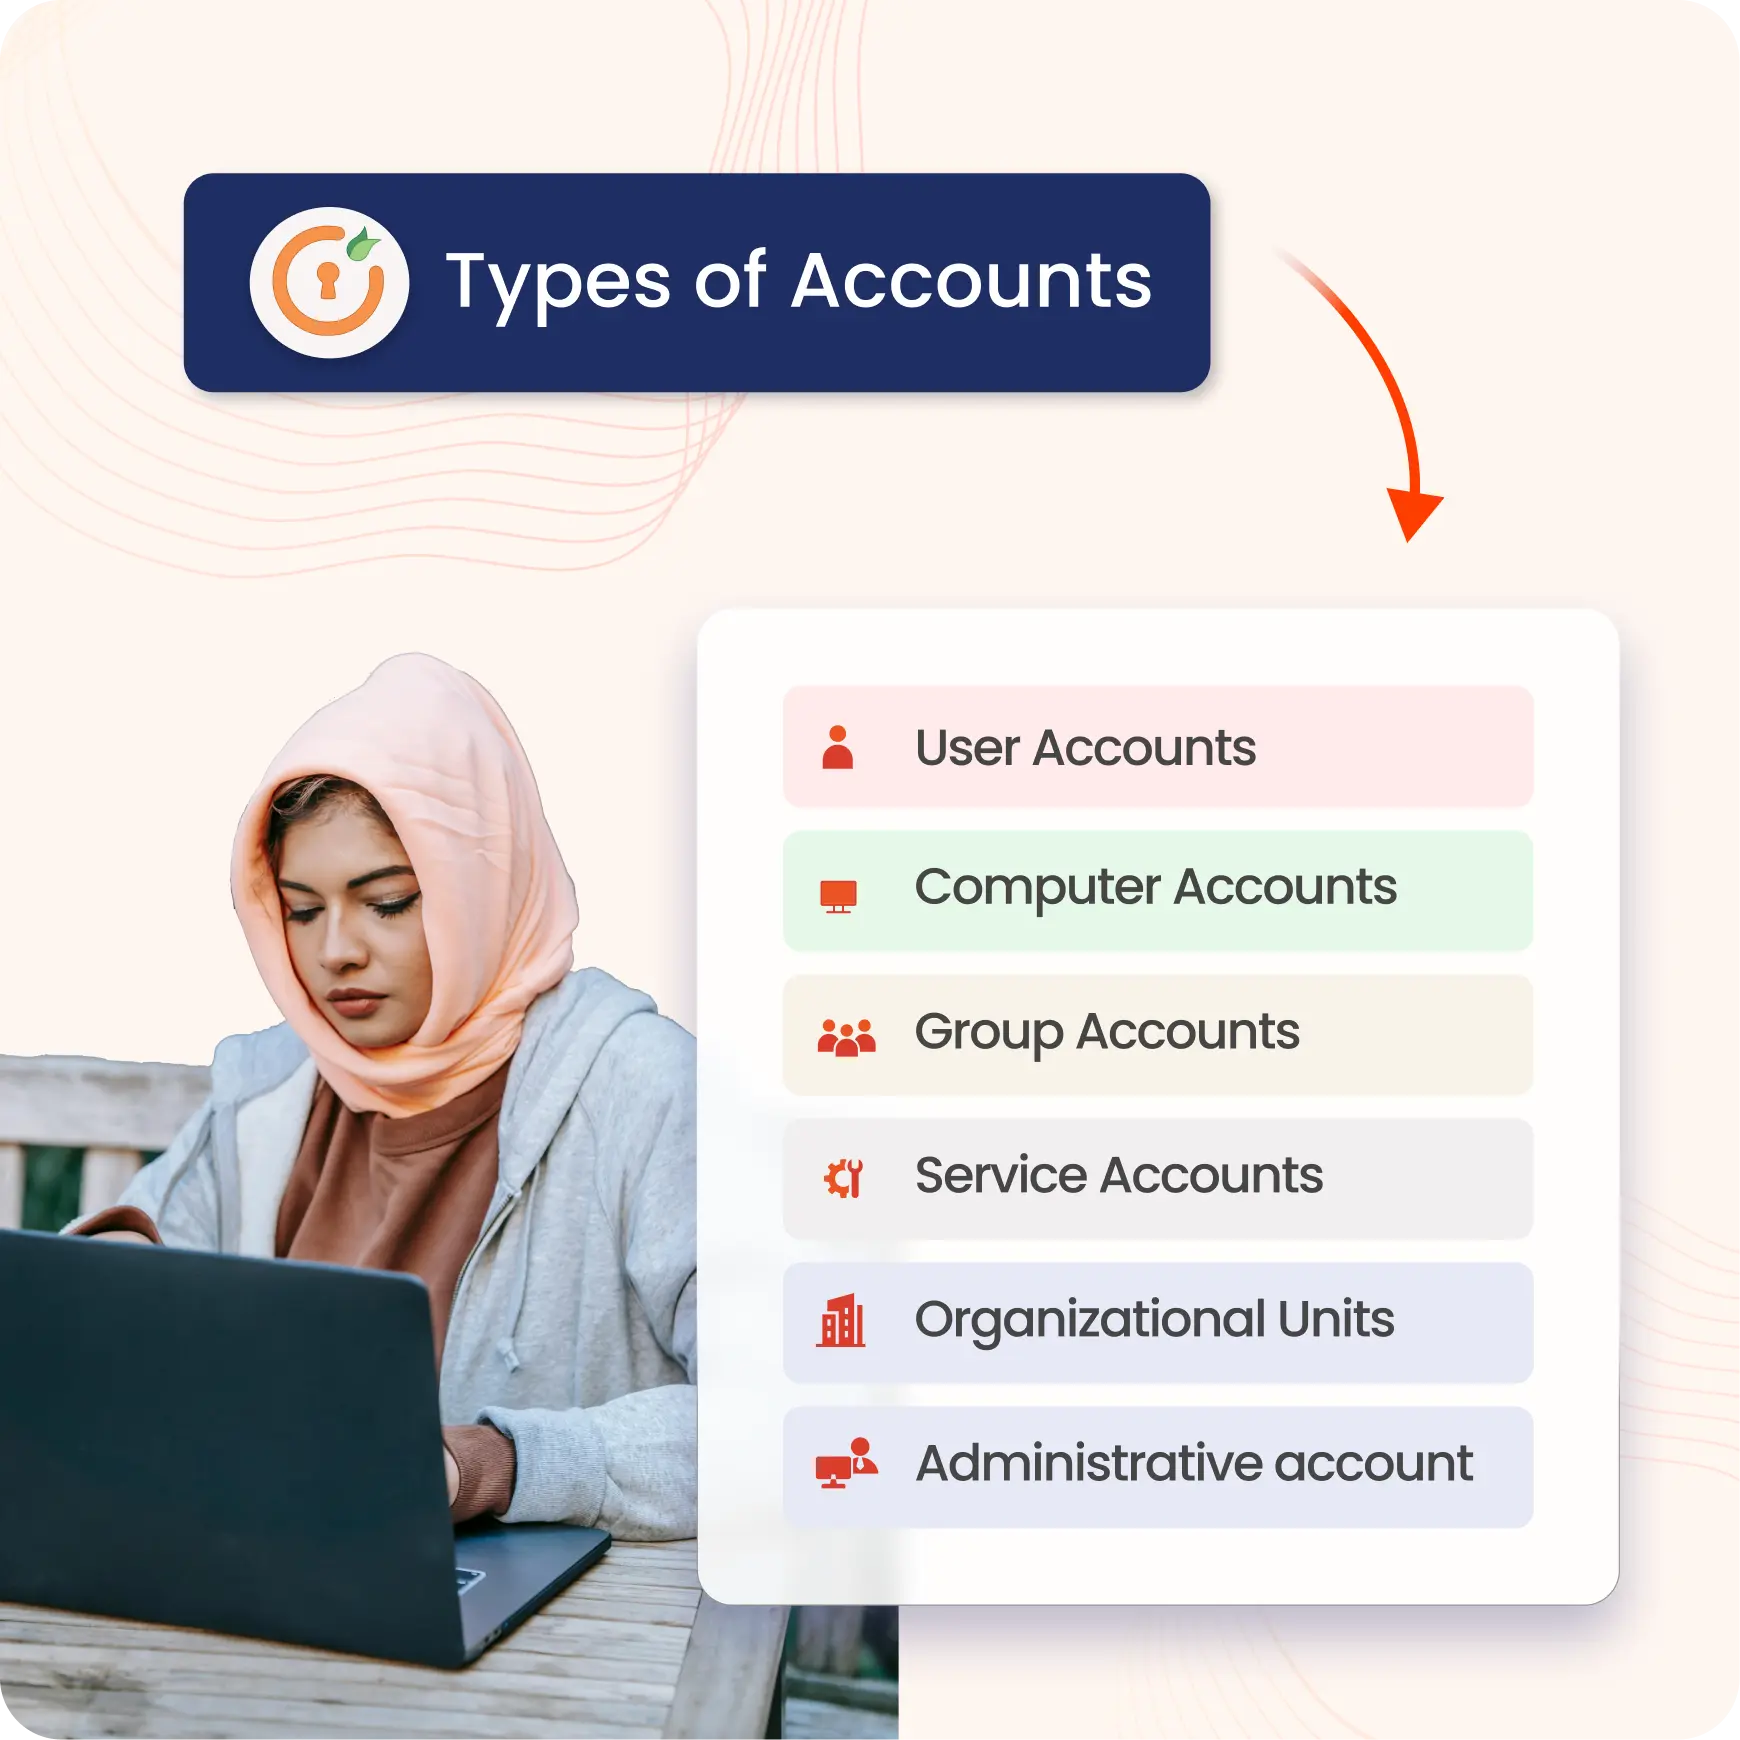
Diese Konten repräsentieren einzelne Personen im Netzwerk und umfassen sowohl Standardbenutzer als auch Administratoren mit erweiterten Berechtigungen. Benutzerkonten regeln den täglichen Zugriff auf Systeme und Anwendungen, während Administratorkonten (z. B. Domänenadministratoren, Unternehmensadministratoren) über erhöhte Berechtigungen zur Verwaltung von Active Directory und kritischen IT-Operationen verfügen.
Für jeden Computer, der der Active Directory (AD)-Domäne beitritt, wird ein solches Konto erstellt . Diese Konten gewährleisten eine sichere Kommunikation zwischen den Geräten und helfen bei der Verwaltung der Computerressourcen innerhalb des Netzwerks.
Sammlungen von Benutzer- und Computerkonten vereinfachen Berechtigungen und Zugriffskontrolle. Gruppenkonten ermöglichen die zentrale Verwaltung gemeinsamer Zugriffsrechte für mehrere Benutzer oder Systeme.
Spezialisierte Konten dienen zum Ausführen von Hintergrunddiensten und -prozessen. Diese Konten isolieren Berechtigungen für Dienste, gewährleisten so die Sicherheit und minimieren potenzielle Sicherheitslücken.
Container innerhalb von Active Directory, die Benutzerkonten, Gruppenkonten, Computerkonten und andere Organisationseinheiten enthalten. Organisationseinheiten organisieren und optimieren die Verwaltung von Verzeichnisobjekten.
Zu den privilegierten Anmeldeinformationen gehören Authentifizierungsgeheimnisse wie SSH-Schlüssel, API-Schlüssel, Zertifikate, Passwörter und Zugriffstoken, die von Benutzern, Diensten und Anwendungen verwendet werden. Die Identifizierung nicht verwalteter, offengelegter oder falsch konfigurierter Anmeldeinformationen trägt dazu bei, unberechtigten Zugriff zu verhindern, Sicherheitslücken zu schließen und Ihre allgemeine Sicherheitslage zu verbessern.
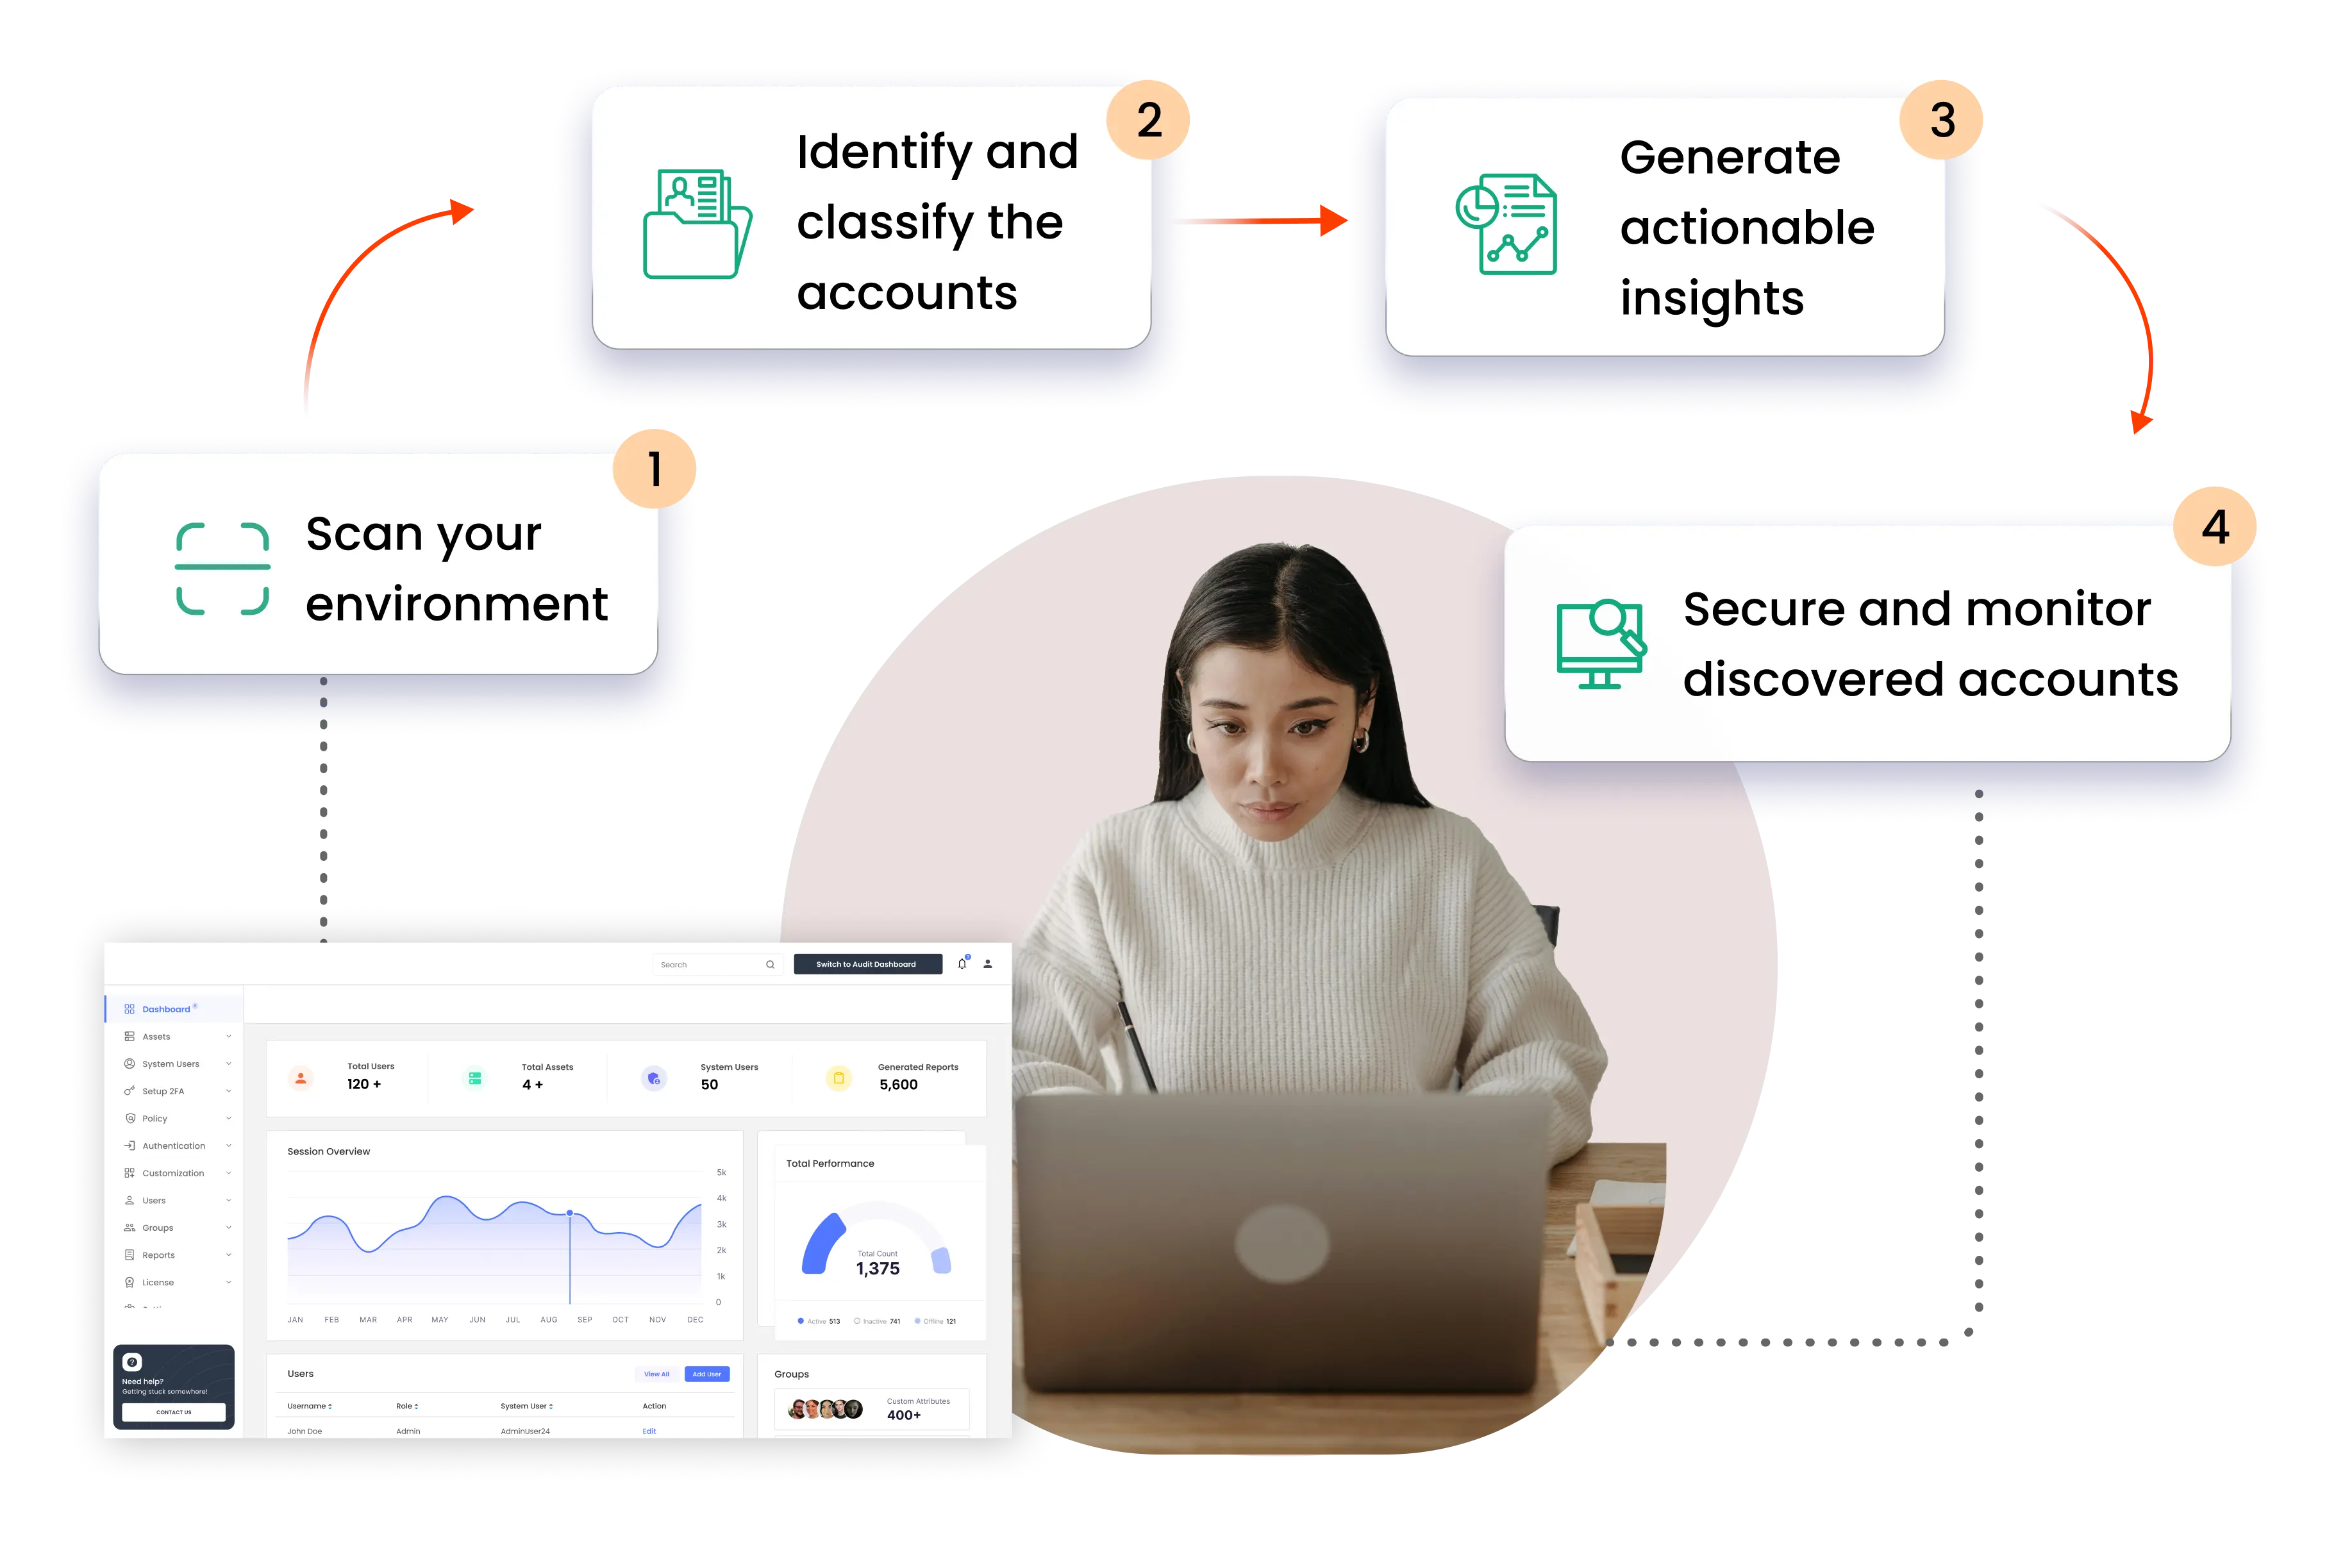
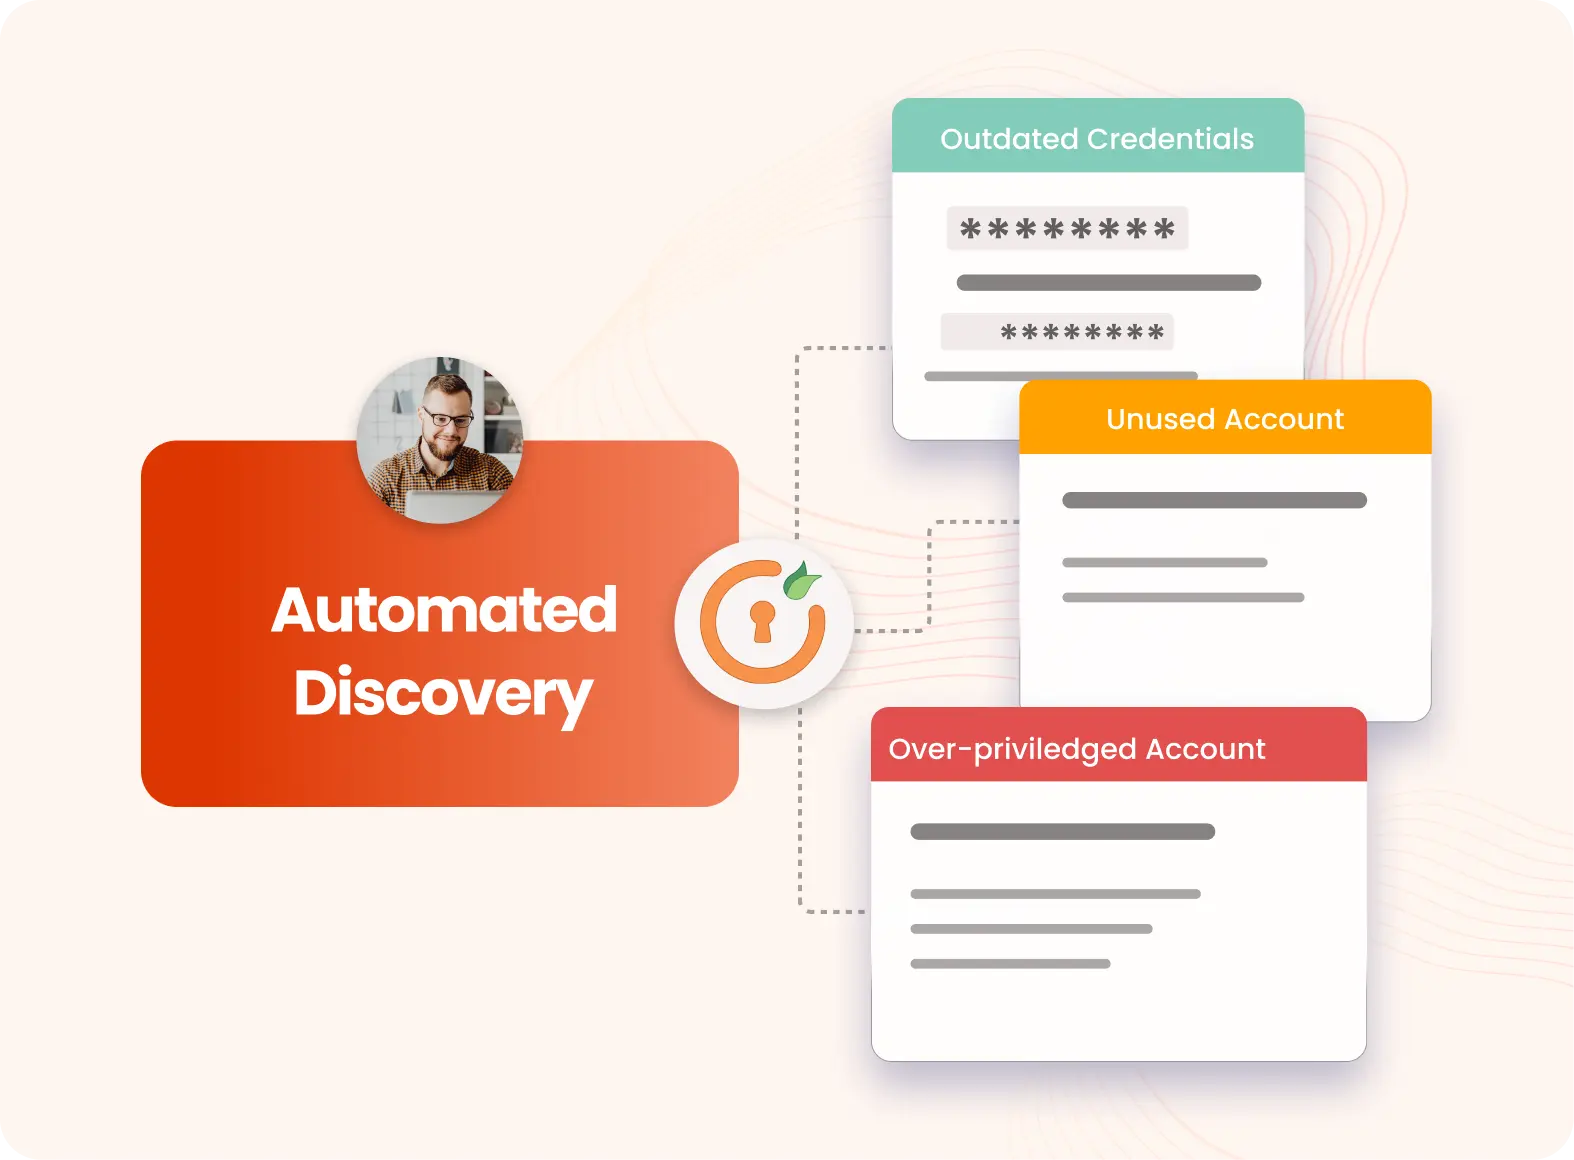
Es vereinfacht die Identifizierung privilegierter Konten im gesamten Unternehmen. Dieses Erkennungstool durchsucht Systeme, Anwendungen und Cloud-Plattformen und bietet einen umfassenden Überblick über alle Konten, einschließlich versteckter oder vergessener Konten.
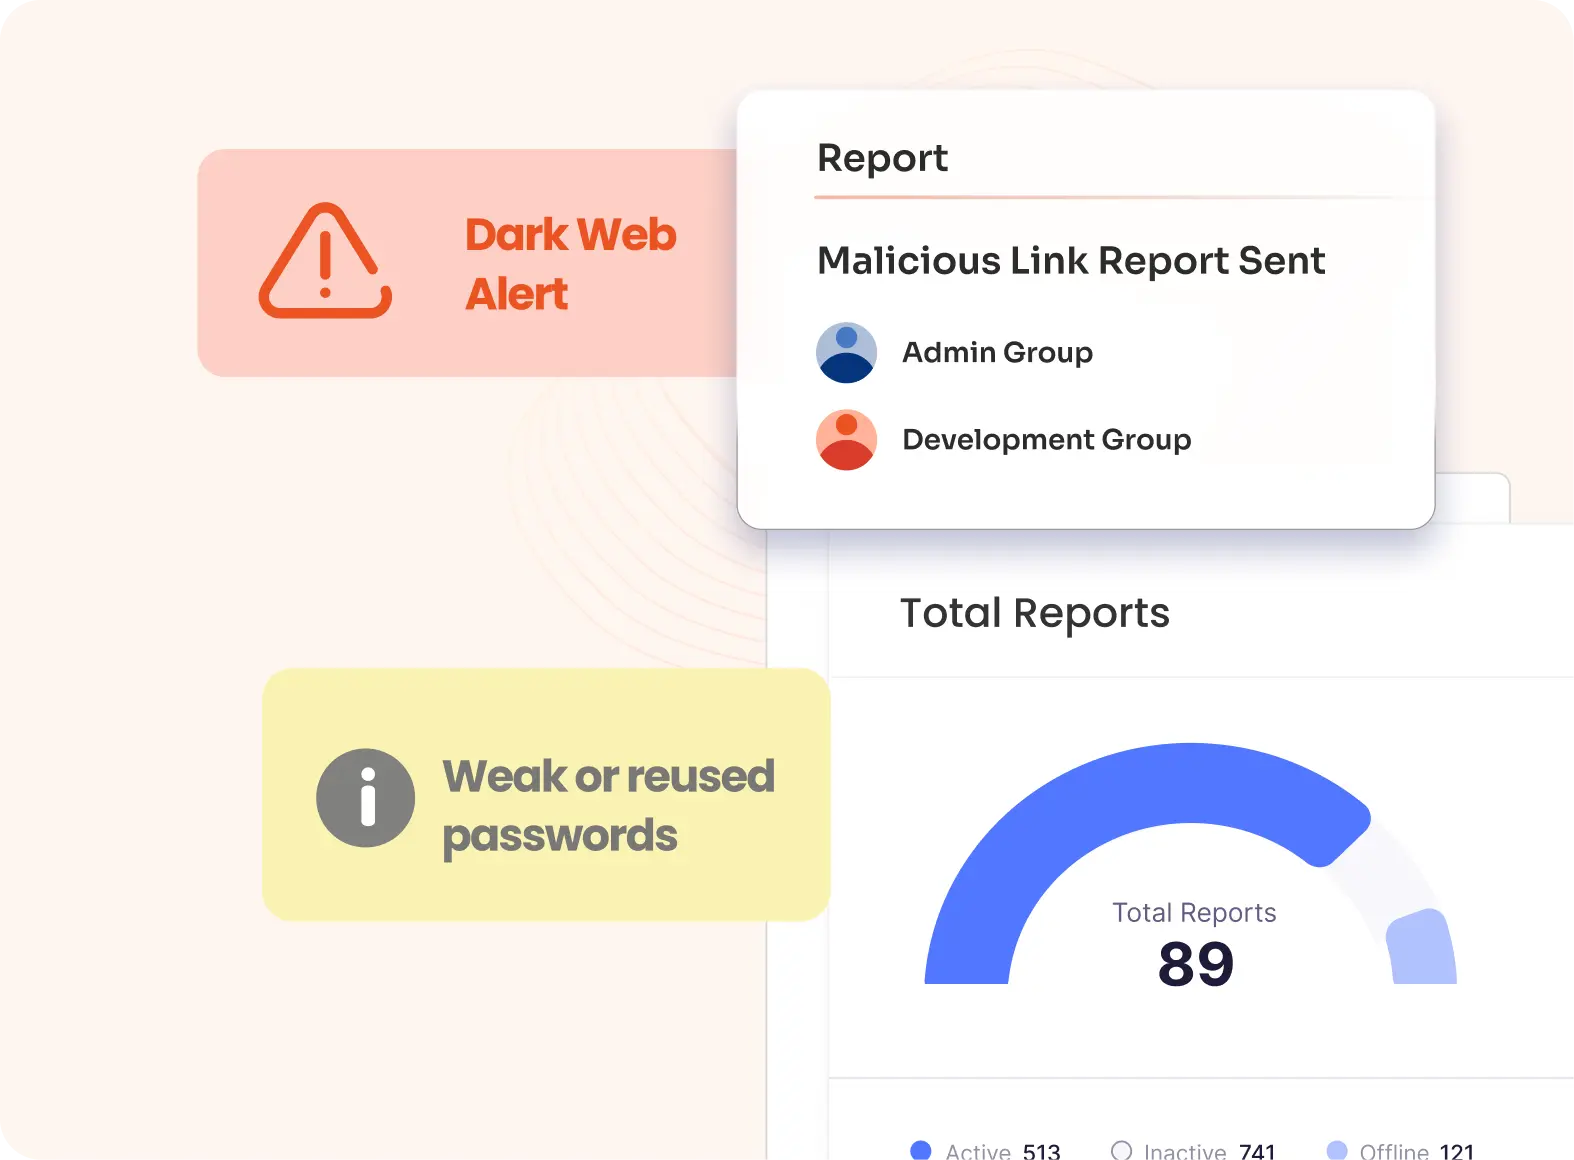
Echtzeitbenachrichtigungen senden sofort Warnmeldungen, wenn neue privilegierte Konten erstellt oder verdächtige Aktivitäten erkannt werden. Mithilfe von Echtzeitwarnungen können Sie schnell reagieren, um unbefugten Zugriff oder Sicherheitsverletzungen jeglicher Art zu verhindern.
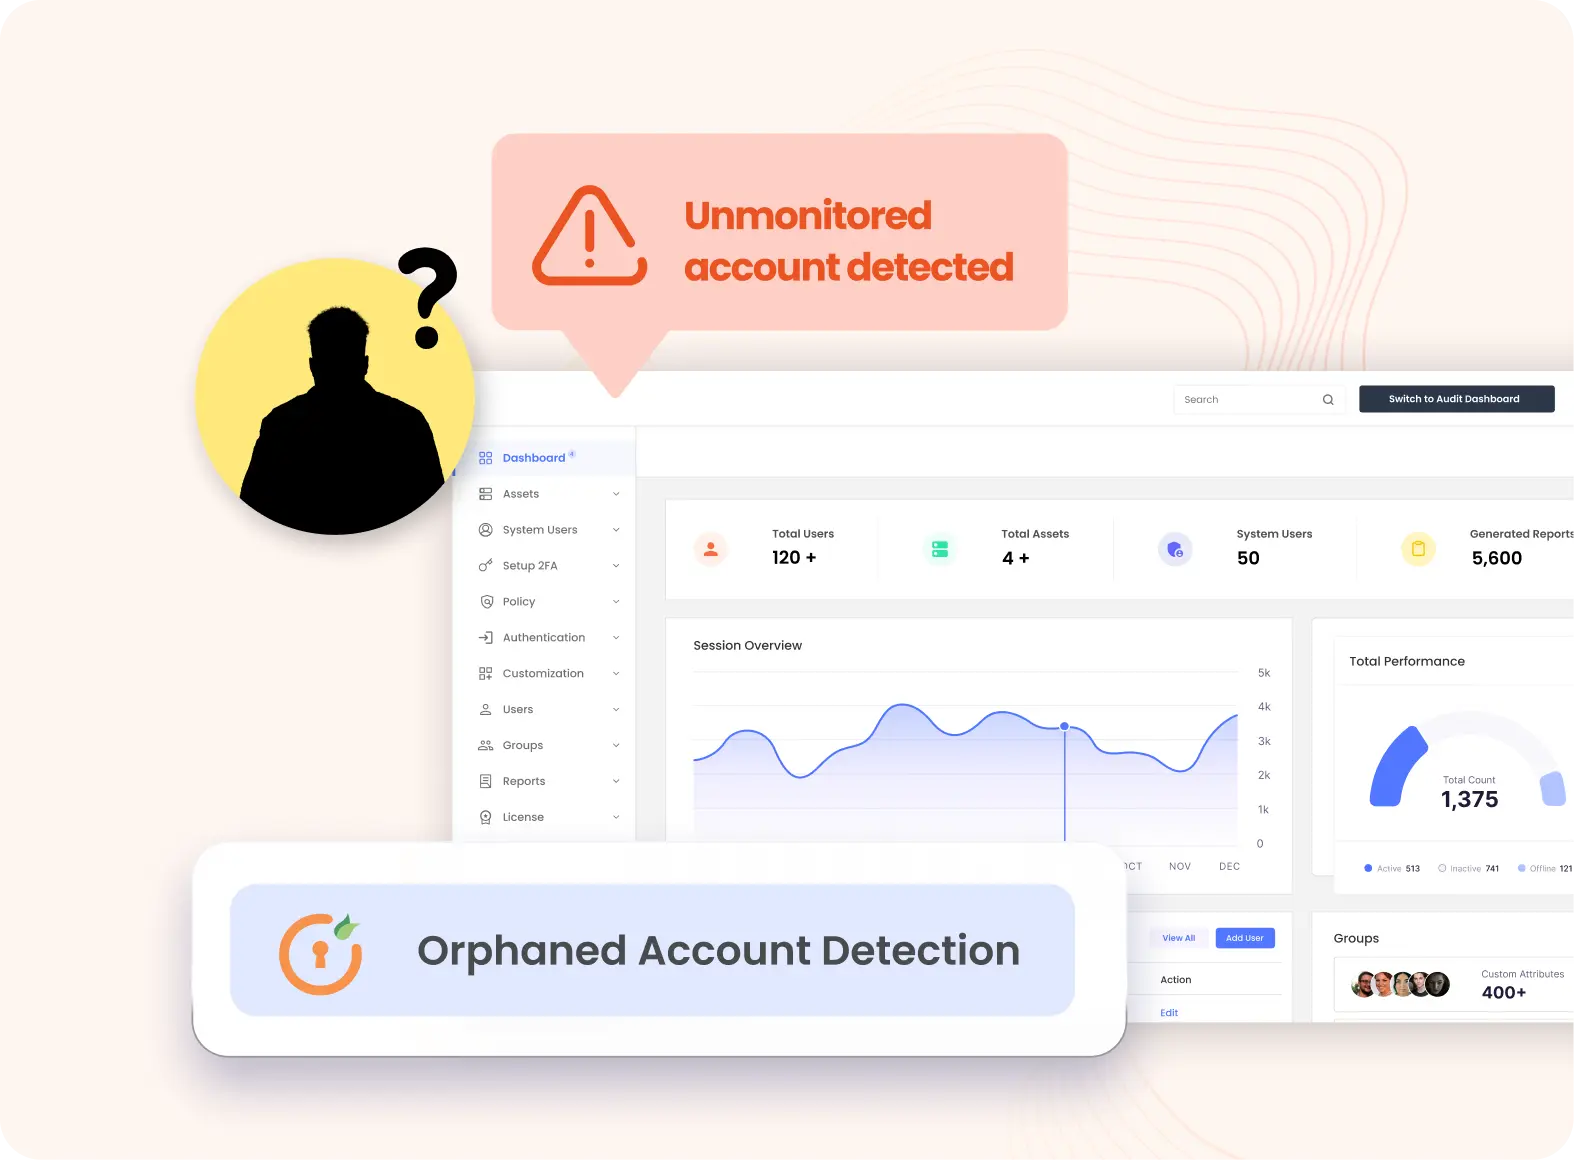
Identifiziert Konten ohne Besitzer oder solche, die in letzter Zeit nicht aktiv waren. Diese verwaisten Konten können ein erhebliches Sicherheitsrisiko darstellen und leicht ausgenutzt werden, wenn sie nicht behoben werden.
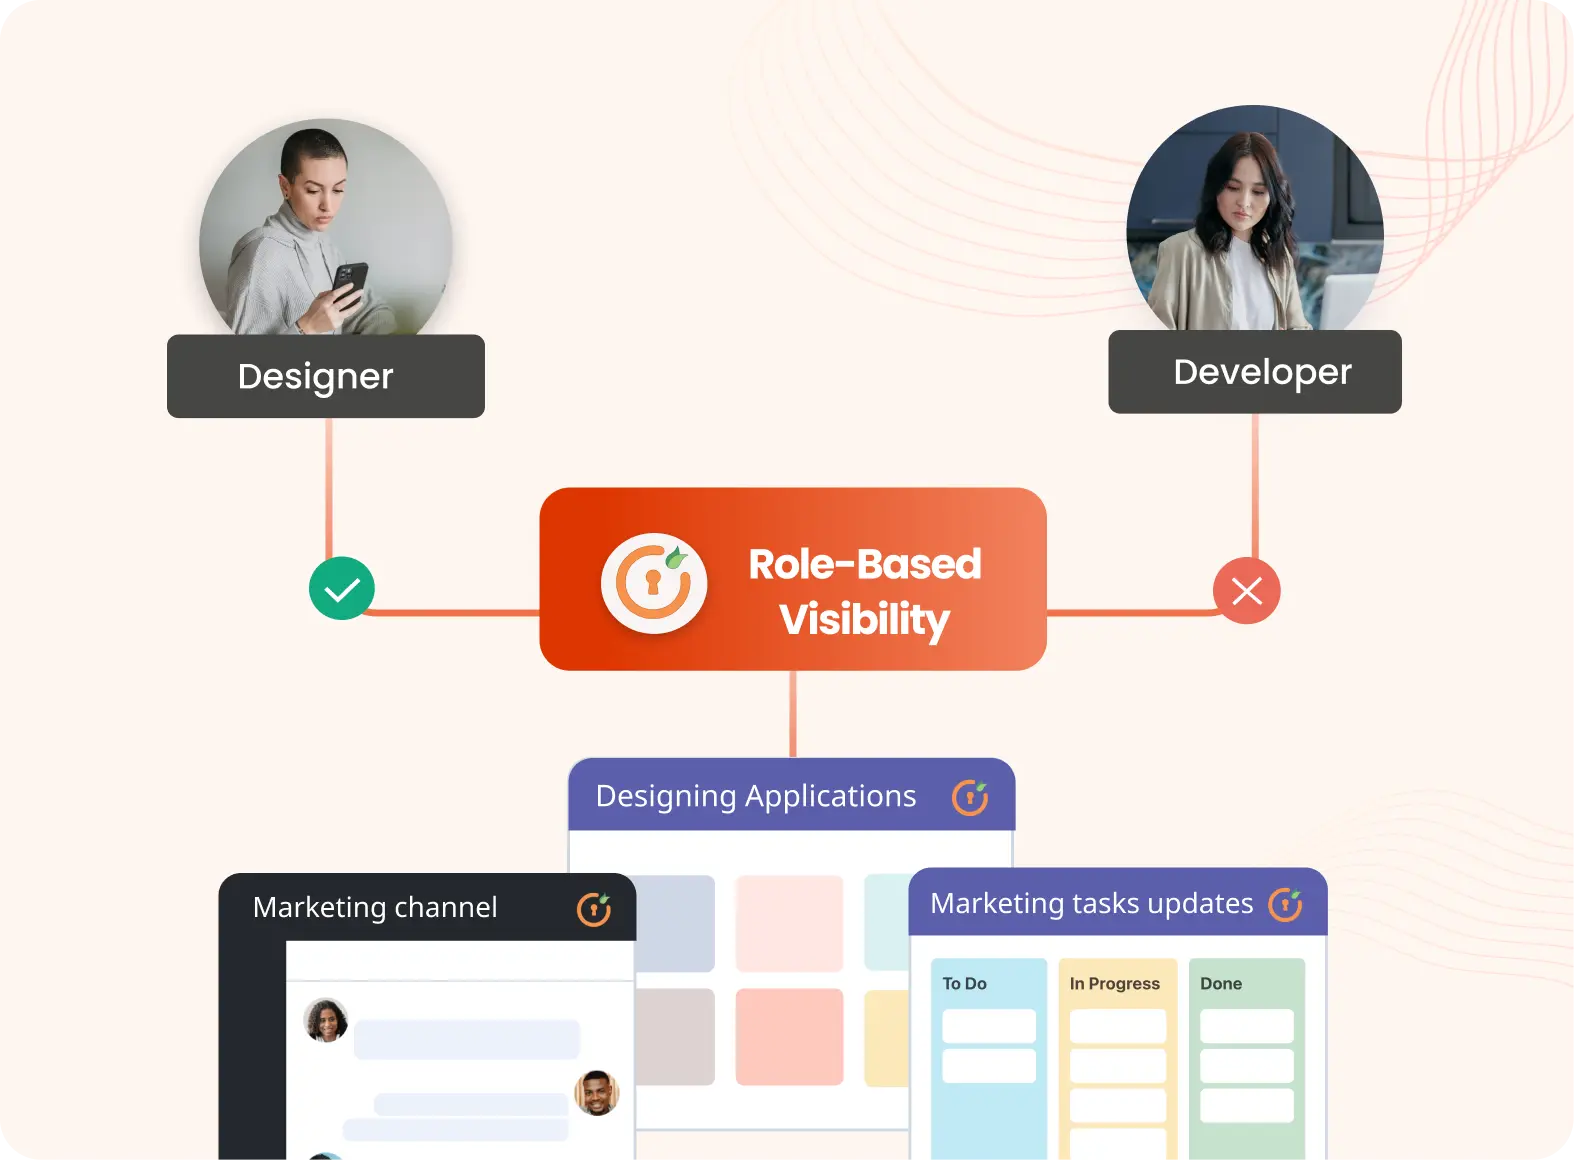
Bietet Administratoren und Prüfern detaillierten Zugriff auf Informationen privilegierter Konten. Die rollenbasierte Sichtbarkeit stellt sicher, dass Benutzer nur die für ihre Aufgaben/Verantwortlichkeiten relevanten Informationen sehen und erhöht somit die Sicherheit.
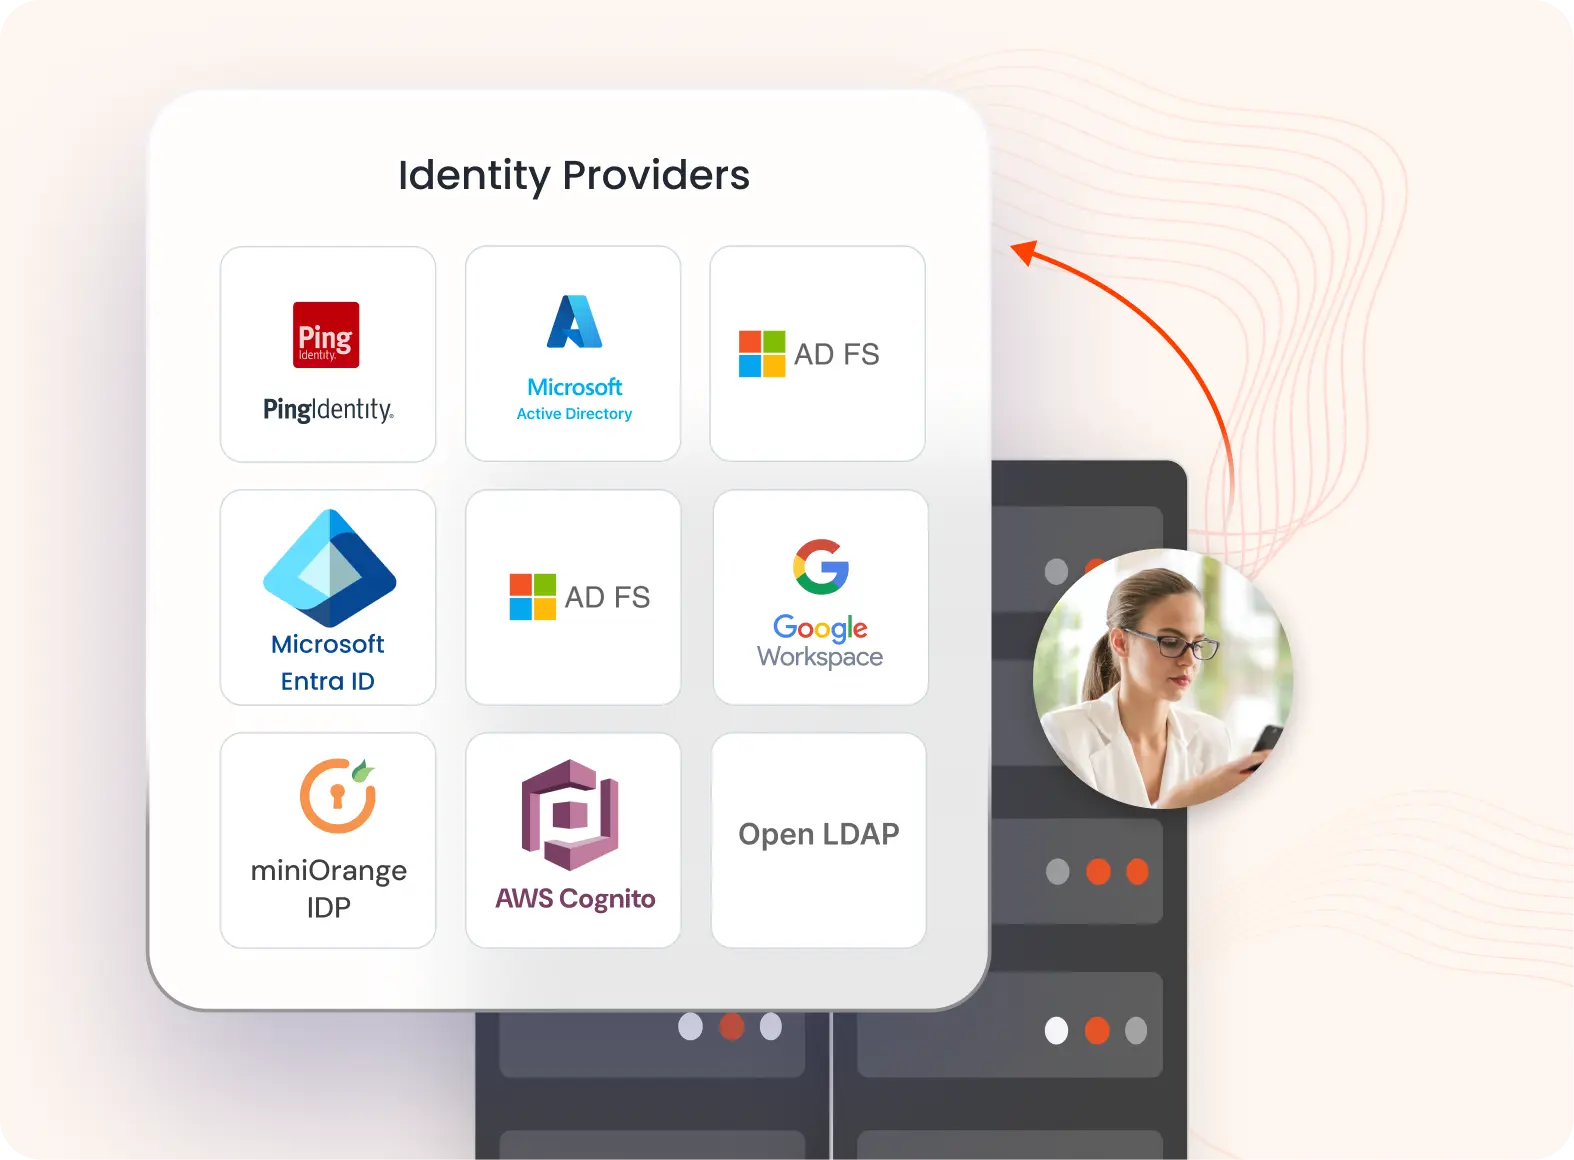
Mit branchenüblichen Verzeichnissen und Identitätsspeichern wie Active Directory und LDAP fügt sich die Lösung nahtlos in Ihre bestehende IT-Infrastruktur ein und vereinfacht die Kontoermittlung und -verwaltung.
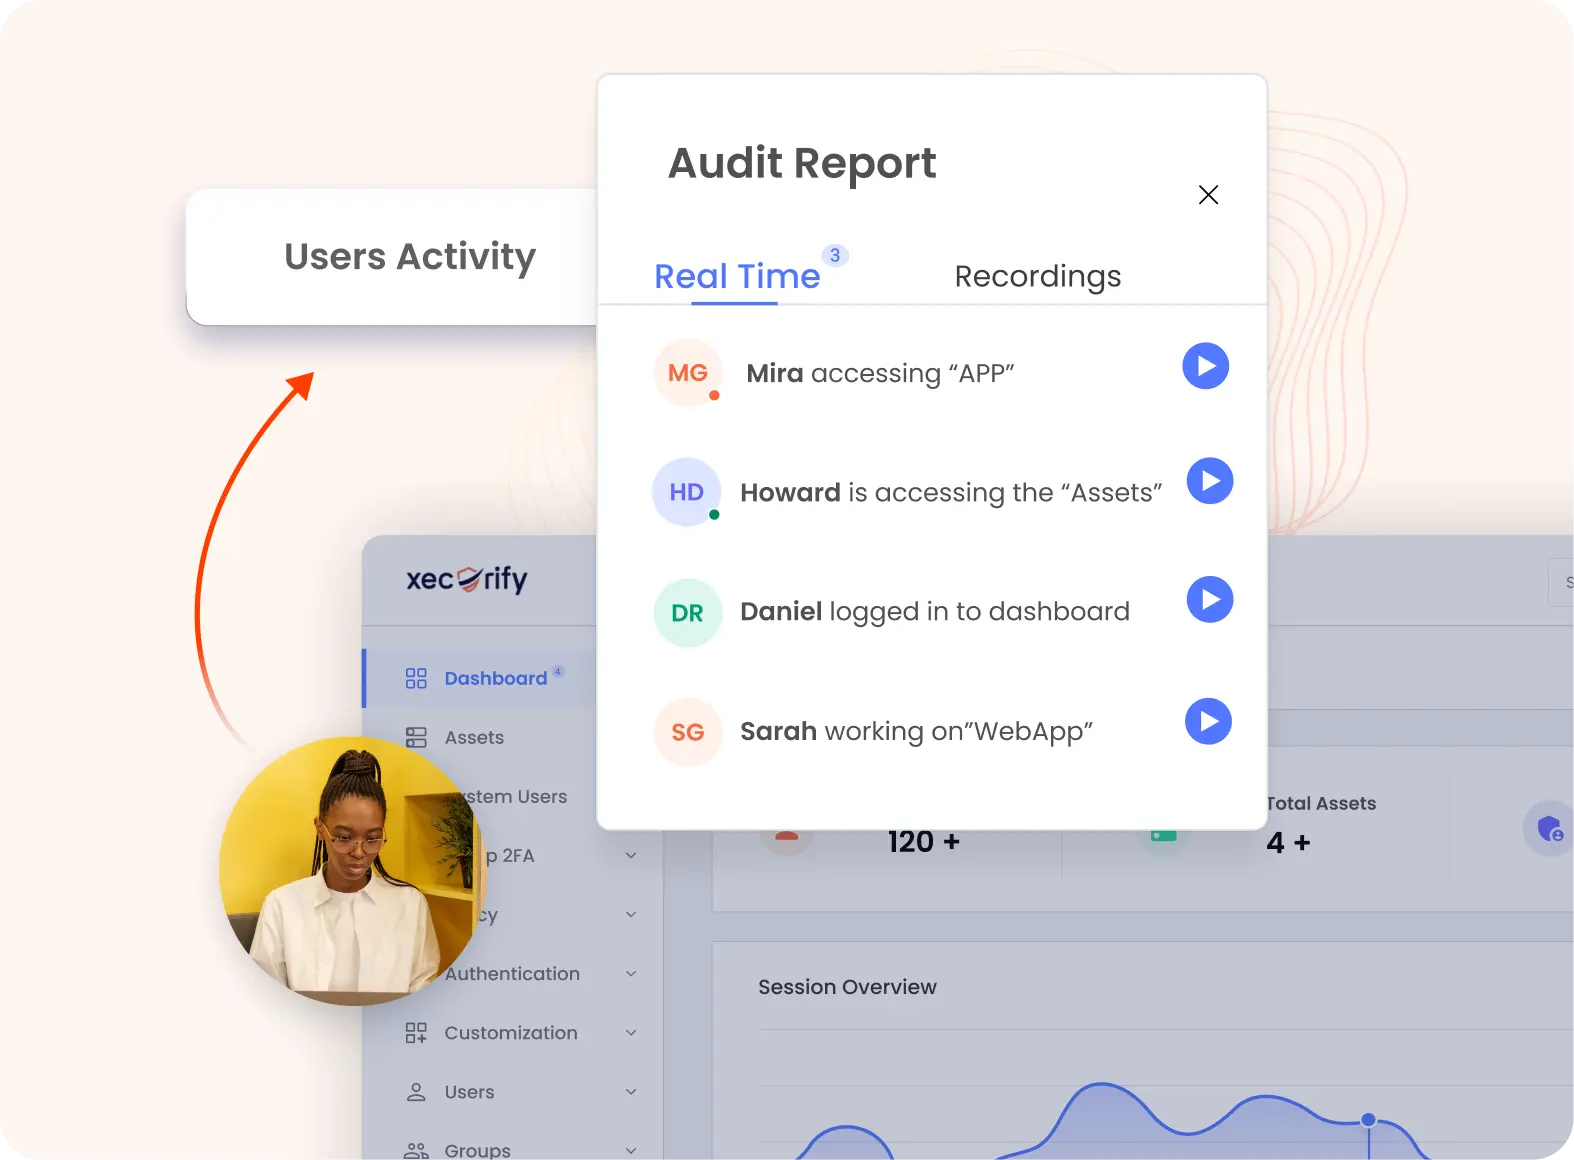
Es bietet vorgefertigte Berichte zur Erfüllung gesetzlicher Compliance-Anforderungen. Die Einhaltung von DSGVO, PCI DSS und HIPAA lässt sich mit dem Compliance-Reporting-Tool problemlos nachweisen.
Erfahren Sie, wie miniOrange PAM Ihrem Unternehmen helfen kann, regulatorische Anforderungen zu erfüllen und Ihr Sicherheitsframework zu stärken.
Erfahren Sie mehr über PAM-Konformität
Identifizieren und überwachen Sie alle privilegierten Konten in Ihrer IT-Infrastruktur, um blinde Flecken zu beseitigen.
Entdecken und beheben Sie Backdoor-Konten, abgelaufene Anmeldeinformationen und versteckte Zugriffspunkte, um Sicherheitslücken zu reduzieren.
Automatisieren Sie die Identifizierung privilegierter Konten für Echtzeittransparenz und Kontrolle über Zugriffsrechte.
Ich kann miniOrange gar nicht genug loben, ich bin mit dem Prozess und den Ergebnissen in jeder Hinsicht vollkommen zufrieden.
5.0
Toller technischer Service, tolles Produkt. Insgesamt tolle Leute. Diese Lösung ist sehr einfach und leicht zu implementieren
5.0