Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Entdecken Sie umfassende PAM-Funktionen, Integrationsmethoden, Compliance-Vorteile und alles, was Sie brauchen, an einem Ort.
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com.
Bitte geben Sie eine gültige E-Mail-ID ein

Ein Privileged Access Management (PAM) -Audit ist eine strukturierte Bewertung der Maßnahmen Ihres Unternehmens zur Kontrolle, Überwachung und Sicherung privilegierter Konten mit erweiterten Zugriffsrechten. Es stellt sicher, dass privilegierte Benutzer interne Sicherheitsrichtlinien und externe Vorschriften einhalten.
Der Auditprozess umfasst die Überprüfung von Zugriffsebenen, die Überwachung der Aktivitäten privilegierter Benutzer und die Analyse von Audit-Protokollen, um unautorisiertes Verhalten oder Richtlinienverstöße zu identifizieren.
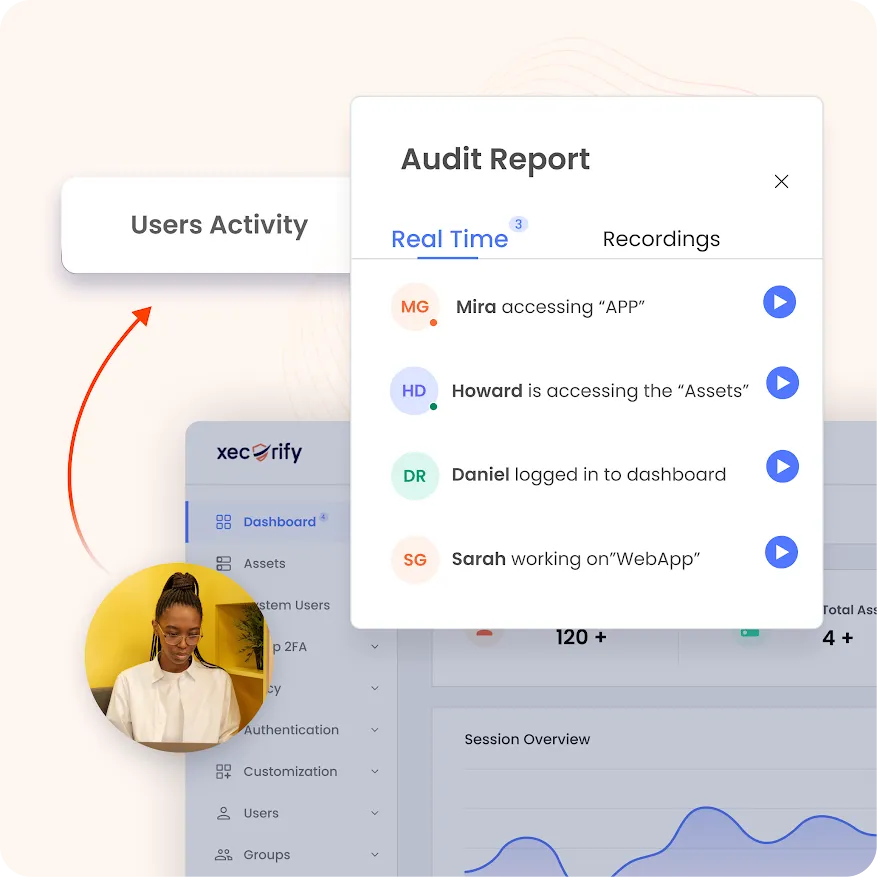
Ein PAM-Audit verfolgt die Aktivitäten privilegierter Benutzer und Sitzungen in Echtzeit, protokolliert wichtige Ereignisse wie Benutzeraktionen, IP-Adressen und Sitzungszeitstempel und hilft, verdächtiges Verhalten zu erkennen, bevor es zu einer Bedrohung wird. Es gewährleistet zudem die Einhaltung von Sicherheitsstandards wie SOX, HIPAA und ISO 27001 und stärkt so sowohl die Compliance als auch die allgemeine Sicherheit des Unternehmens.
Ermitteln und listen Sie alle Konten mit besonderen Zugriffsrechten in Ihrer Organisation auf. Dies umfasst Systemadministratoren, automatisierte Konten, die von Anwendungen verwendet werden, und temporäre Konten.
Vergessen Sie nicht, ungenutzte oder aufgegebene Konten (auch inaktive Konten genannt) zu finden, da diese riskant sein können. Eine vollständige Liste ist der erste Schritt für eine gute Zugriffsverwaltung.
Prüfen Sie, wer Zugriff auf welche Systeme hat und warum. Stellen Sie sicher, dass jeder nur den Zugriff hat, den er für seine Arbeit wirklich benötigt.
Achten Sie auf Konten mit zu vielen Berechtigungen oder solche, die zwischen verschiedenen Systemen verschoben werden können. Verwenden Sie rollenbasierte Regeln zur Zugriffskontrolle und dokumentieren Sie alle Ausnahmen.
Stellen Sie sicher, dass privilegierte Konten über starke Anmeldemethoden wie Multi-Faktor-Authentifizierung (MFA) verfügen . Achten Sie auf Schwachstellen wie gemeinsam genutzte oder statische Passwörter, die sich nie ändern. Moderne Methoden wie passwortlose Anmeldung oder risikobasierte MFA erhöhen die Sicherheit des Zugriffs, ohne die Benutzer zu belästigen.
Prüfen Sie, wie Passwörter für privilegierte Konten gespeichert, geändert und geschützt werden. Verwenden Sie einen sicheren Passwort-Tresor, um Passwörter sicher aufzubewahren und deren Wiederverwendung zu verhindern. Achten Sie darauf, dass Ihre Passwörter komplex sind und regelmäßig geändert werden, um das Risiko von Diebstahl oder Missbrauch zu minimieren.
Stellen Sie sicher, dass alle Aktivitäten privilegierter Konten, wie etwa Anmeldungen, ausgeführte Befehle, Datenzugriffe und alle vorgenommenen Änderungen, nachverfolgt werden.
Nutzen Sie Tools, um Sitzungen aufzuzeichnen und bei Bedarf später zu überprüfen. Richten Sie Warnmeldungen für verdächtige Aktionen ein und bewahren Sie die Protokolle sicher auf und verbinden Sie sie mit Ihrem zentralen Sicherheitsüberwachungssystem.
Stellen Sie sicher, dass Protokolle und Aktivitäten von privilegierten Konten an Ihr SIEM-System (Security Information and Event Management) gesendet werden . Dies hilft, ungewöhnliches Verhalten automatisch zu erkennen, beispielsweise wenn jemand plötzlich zusätzliche Zugriffsrechte erhält oder zu ungewöhnlichen Zeiten arbeitet. Erweiterte Tools können dabei helfen, Risiken zu priorisieren und so schneller reagieren zu können.
Privilegierter Zugriff sollte nur nach klaren Genehmigungsschritten über ein Ticketsystem gewährt werden . Überprüfen Sie, wie Zugriffsanfragen gestellt und genehmigt werden und wie lange der Zugriff gültig ist. Achten Sie auf fehlende Genehmigungen oder mangelhafte Dokumentation. Nutzen Sie Just-in-Time-Zugriff (JIT), um die Dauer von Sonderberechtigungen zu begrenzen und alle Genehmigungen nachzuverfolgen.
Privilegierte Zugriffsrechte sollten niemals einfach eingerichtet und dann vergessen werden. Überprüfen Sie regelmäßig, ob Benutzer ihre erweiterten Berechtigungen noch benötigen . Stellen Sie sicher, dass Vorgesetzte die Zugriffsrechte genehmigen und diese entfernen, wenn Mitarbeiter das Unternehmen wechseln oder das Unternehmen verlassen. Dies gewährleistet die Sicherheit Ihres Systems und beschränkt unnötige Zugriffe.
Prüfen Sie nicht nur die Technologie, sondern auch die Regeln und das Management von PAM. Prüfen Sie, ob die Richtlinien klar und aktuell sind und den Branchenstandards entsprechen.
Prüfen Sie, ob die Richtlinien mit Rahmenwerken wie NIST 800-53, ISO 27001 oder CIS Controls übereinstimmen . Solide Richtlinien tragen dazu bei, dass die Kontrollen eingehalten werden und auch Audits standhalten.
Erhalten Sie ständige Transparenz über alle privilegierten Vorgänge mit einem Echtzeit-Dashboard, das einen umfassenden Überblick über die Administratoraktivitäten bietet. Diese Funktion sorgt für verbesserte Übersicht und Sicherheit und hilft Administratoren, privilegierten Zugriff effektiv zu überwachen und zu verwalten.
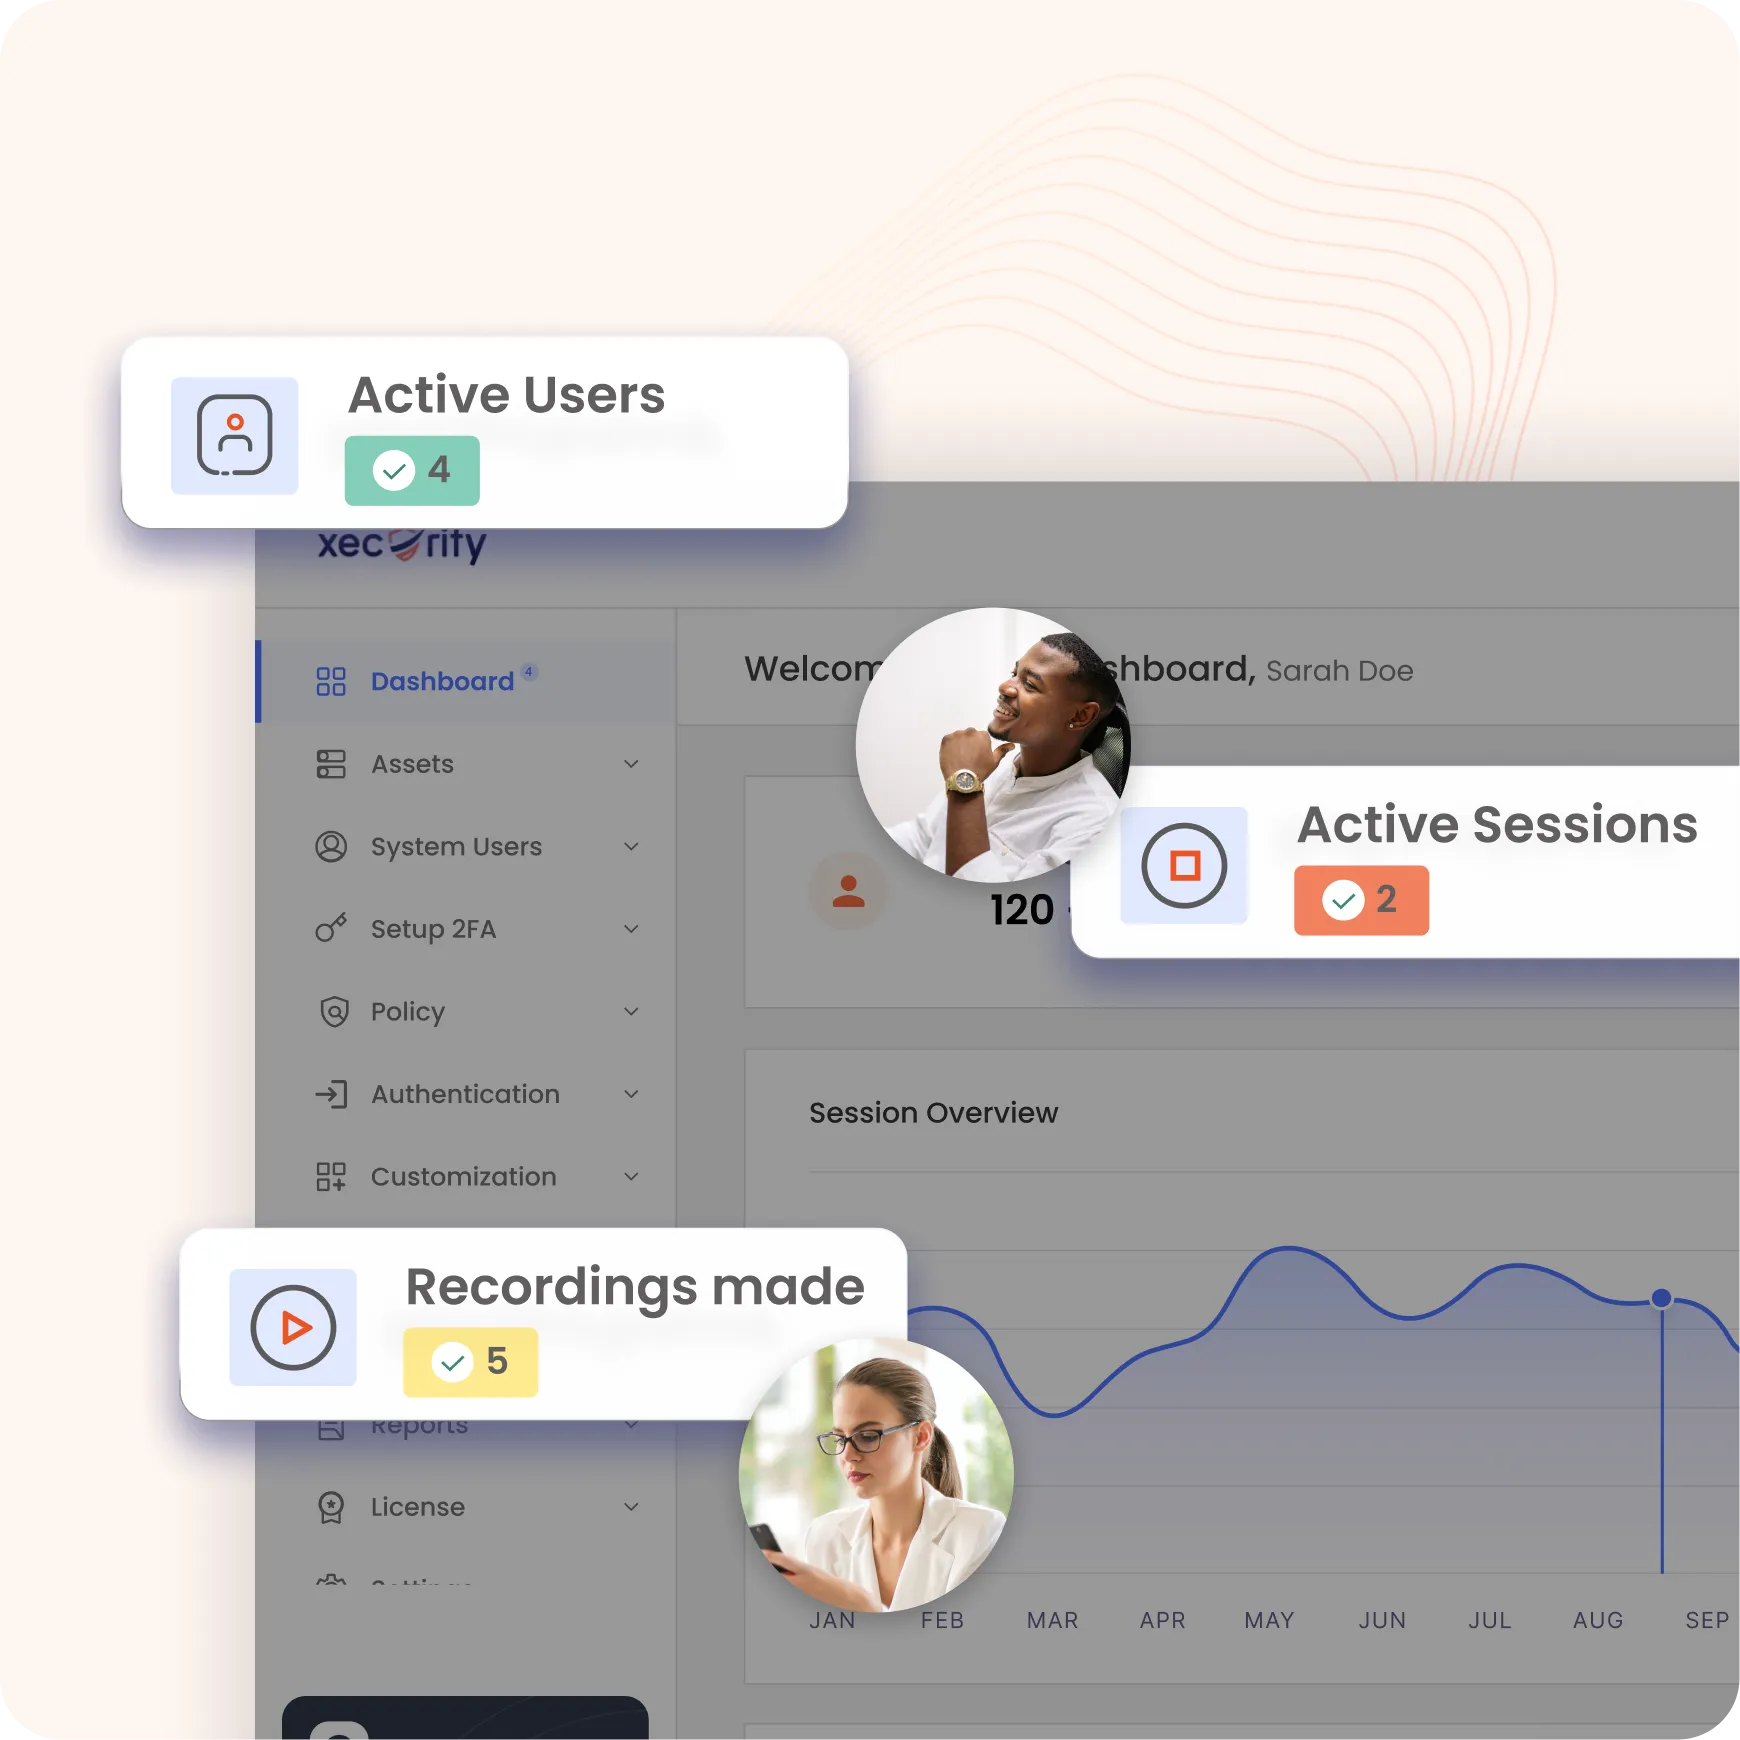
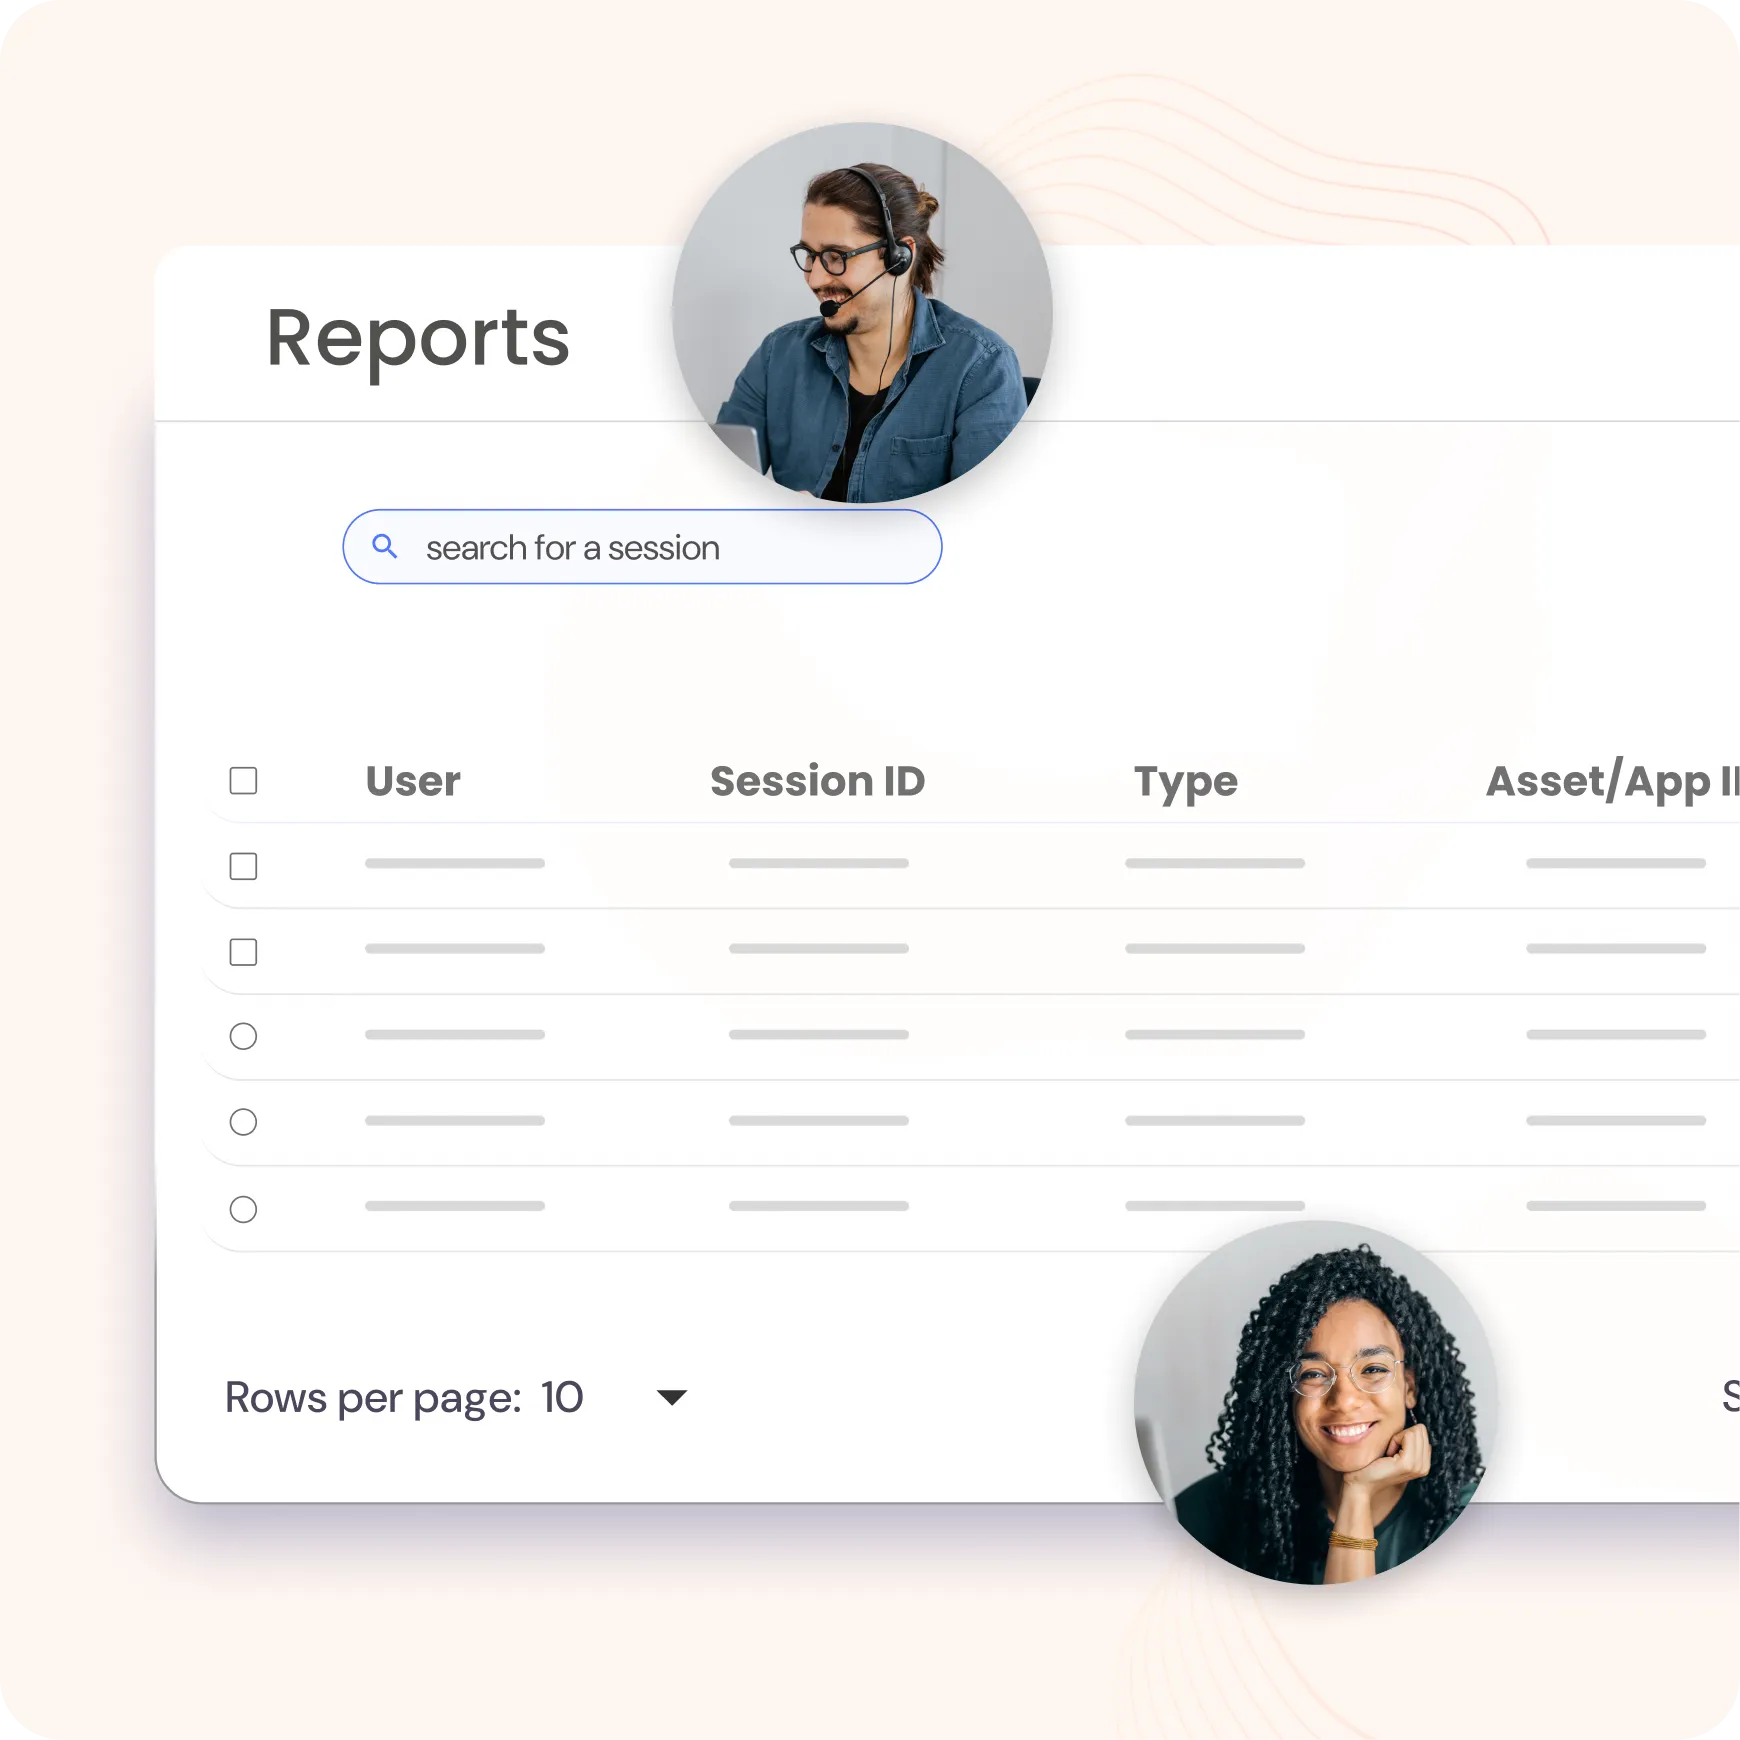
Passen Sie Ihren Berichtsprozess mit flexiblen Optionen an, um Berichte nach benutzerdefinierten Zeitplänen, auf Anfrage oder in regelmäßigen Abständen zu erstellen. Greifen Sie auf detaillierte und geplante Berichte in allen wichtigen Kategorien zu, darunter:
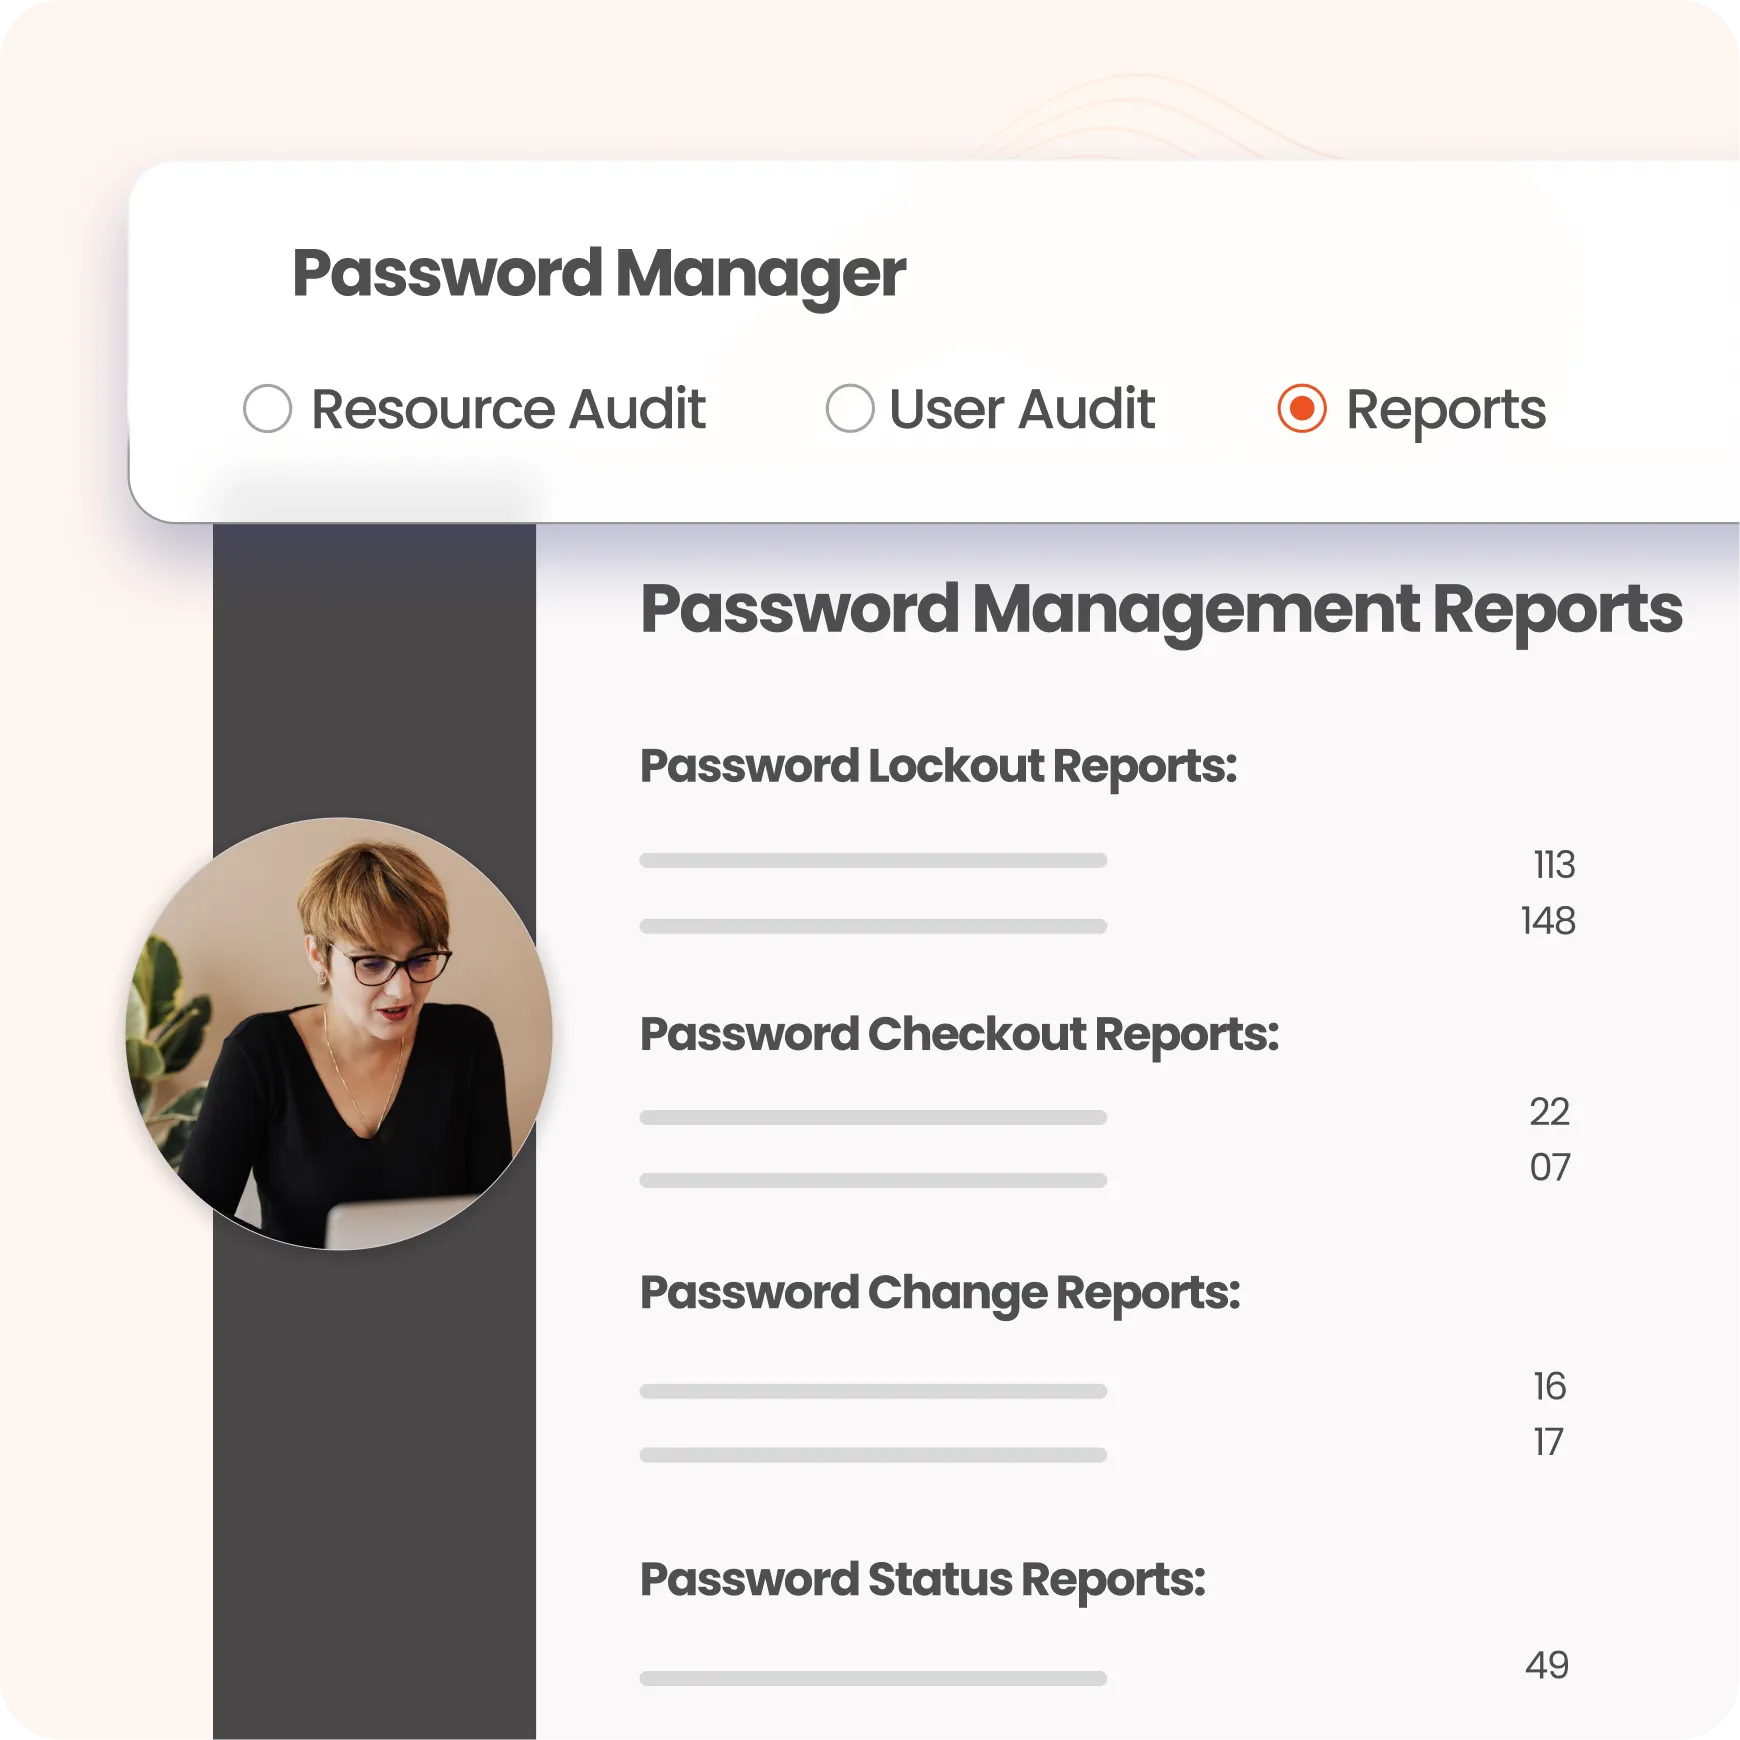
Verbessern Sie die Sicherheit mit umfassenden Passwortverwaltungsberichten , einschließlich:
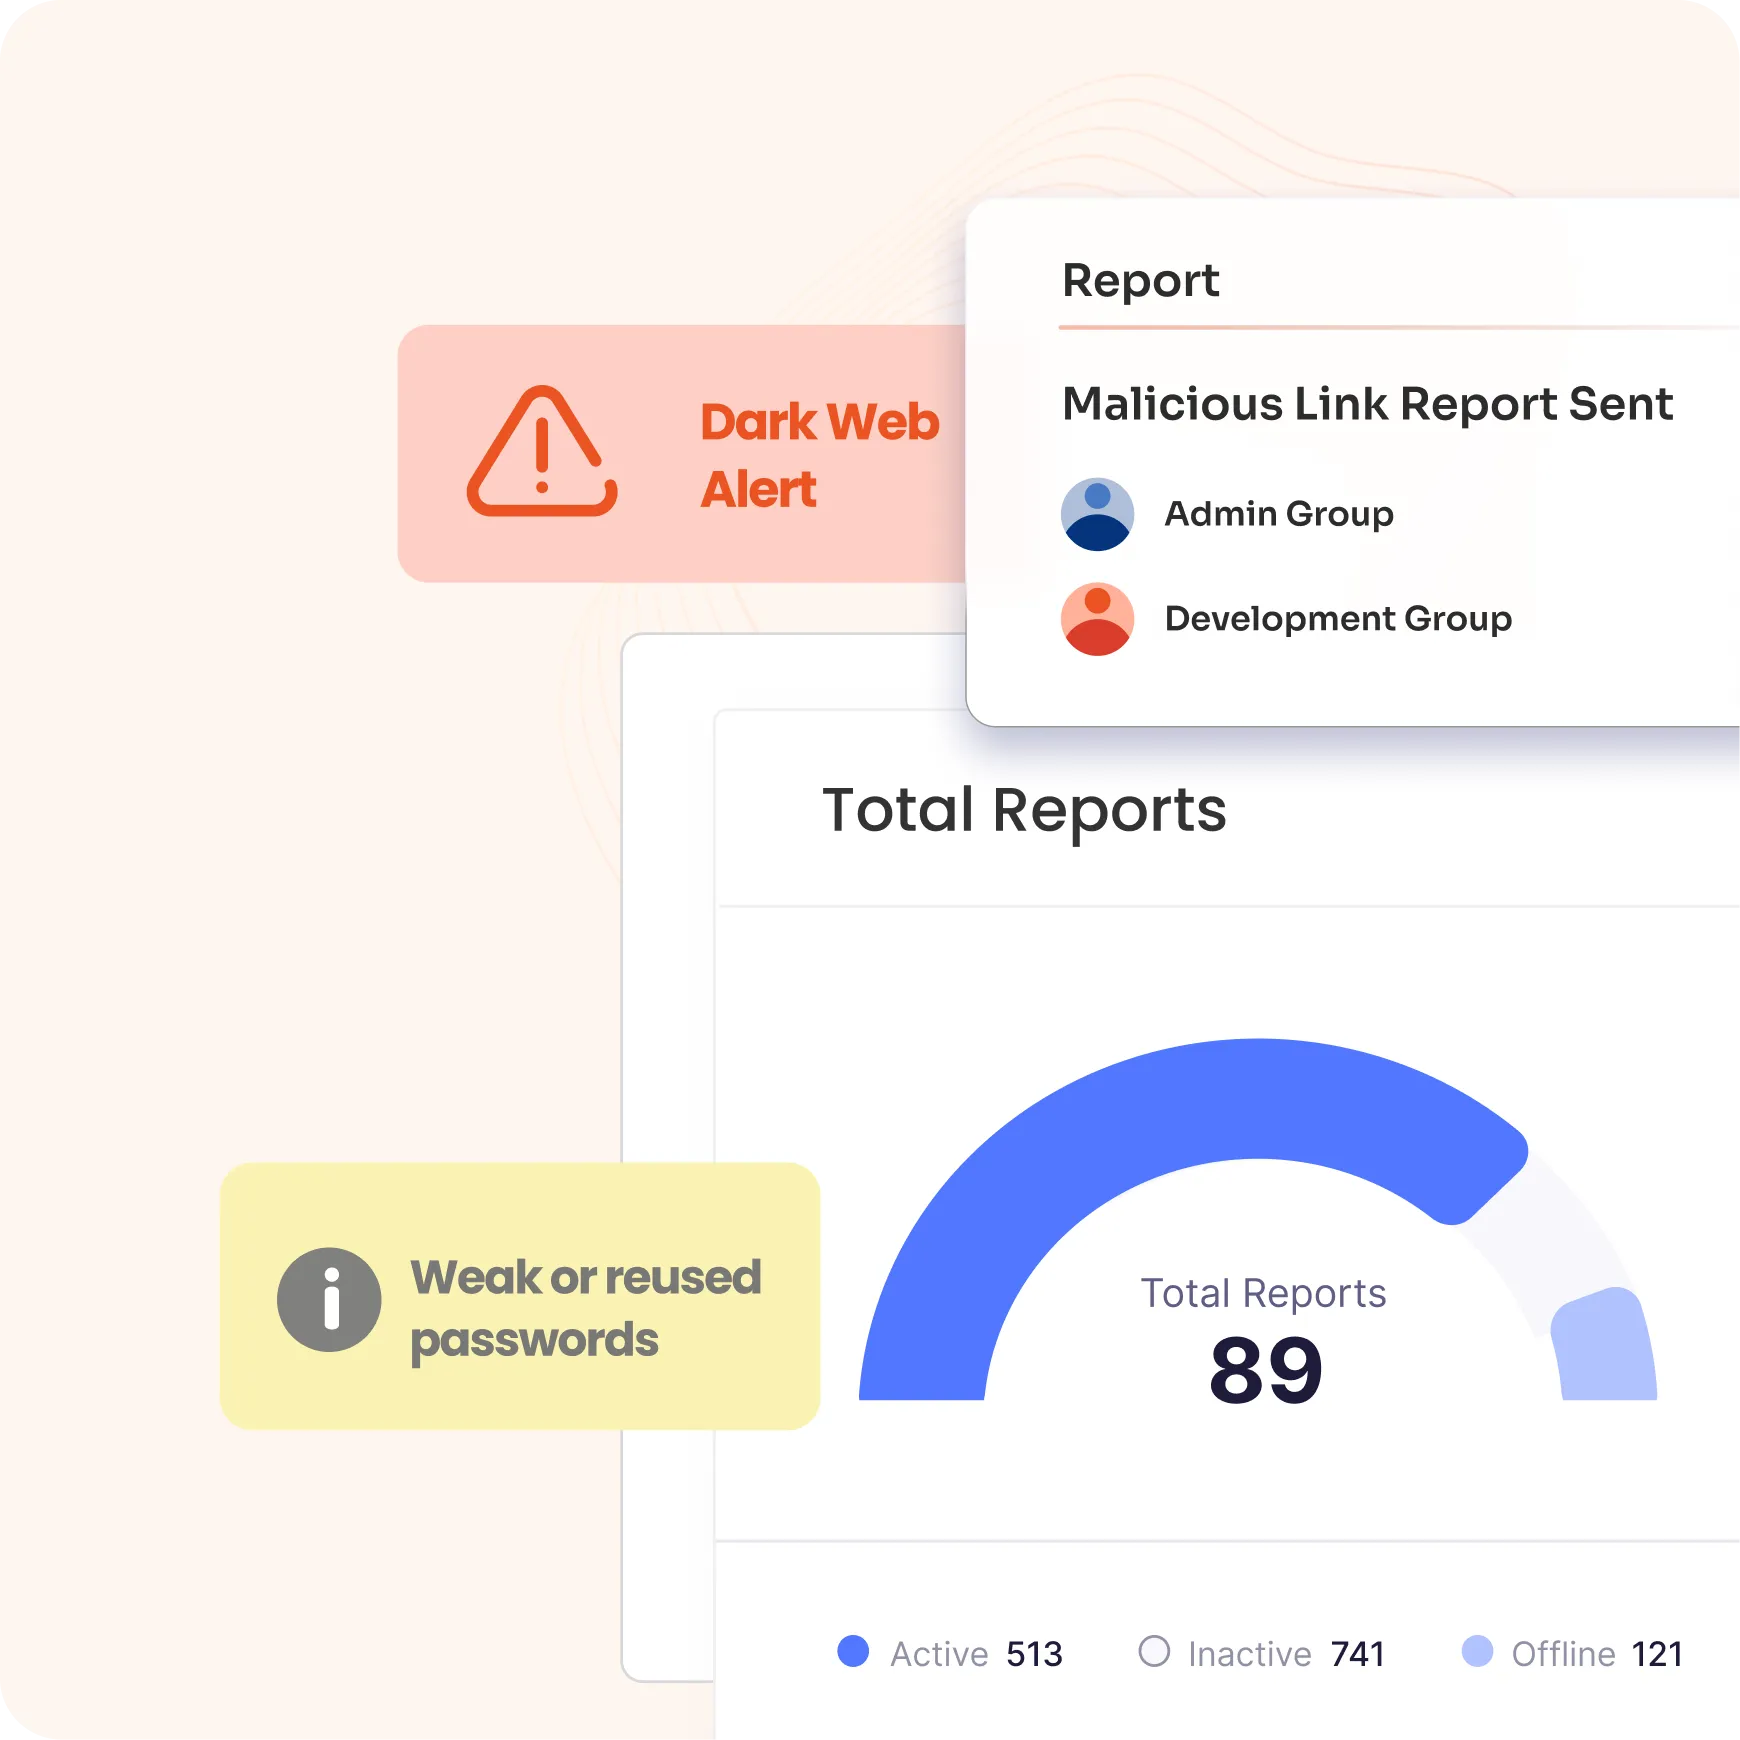
Nutzen Sie erweiterte Analysen, um Sitzungsaktivitäten zu überwachen und jeder Sitzung und jeder Benutzeraufgabe einen Risikowert zuzuweisen. Diese in SIEM integrierte Funktion hilft bei der Priorisierung von Audit-Bemühungen, indem sie potenziell riskantes Verhalten in Echtzeit identifiziert und so eine schnellere Reaktion auf Bedrohungen und ein verbessertes Sicherheitsmanagement ermöglicht.
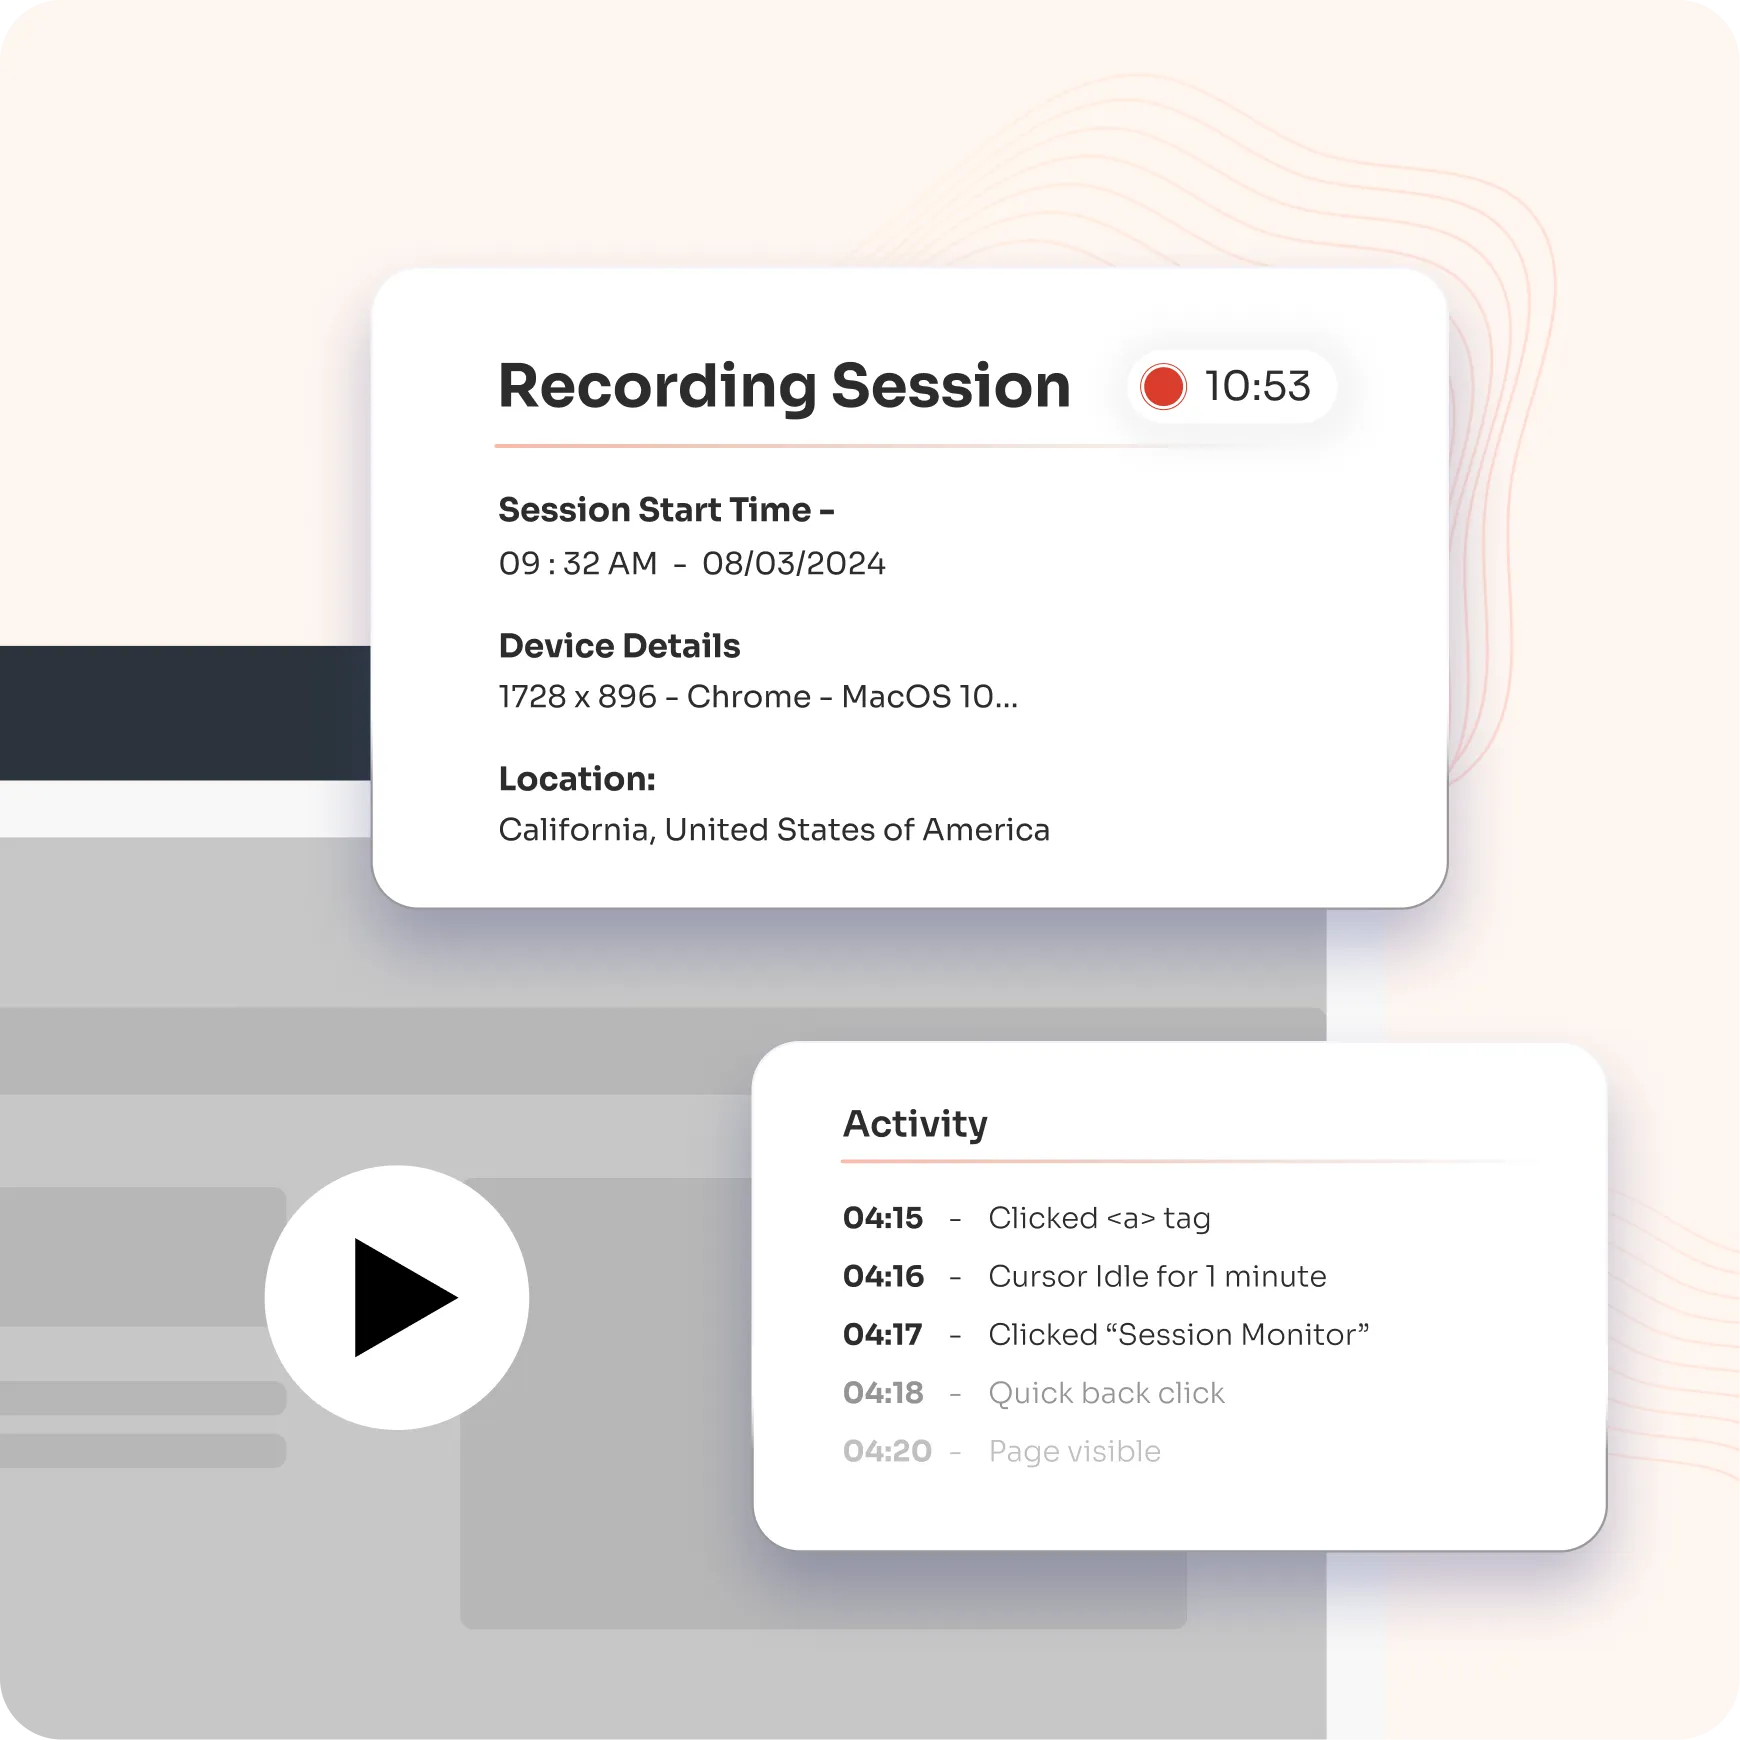
Ermöglichen Sie forensische Untersuchungen durch Sitzungsaufzeichnung und -wiedergabe und erstellen Sie gleichzeitig maßgeschneiderte Berichte. Integrierte Bedrohungsanalysen verbessern die Erkennung verdächtiger Aktivitäten in privilegierten Sitzungen und gewährleisten so eine umfassende Sicherheitsüberwachung und -reaktion.
Erfahren Sie, wie miniOrange PAM Ihrem Unternehmen helfen kann, regulatorische Anforderungen zu erfüllen und Ihr Sicherheitsframework zu stärken.
Erfahren Sie mehr über PAM-Konformität

Stellen Sie sicher, dass nur autorisierte Benutzer auf kritische Ressourcen zugreifen, und verringern Sie so das Risiko von Datenlecks.

Identifizieren Sie potenzielle Schwachstellen und schwache Praktiken, um Insider-Bedrohungen einzudämmen.

Passen Sie PAM-Praktiken an die Branchenvorschriften an, um Compliance-Anforderungen zu erfüllen und Strafen zu vermeiden.