Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Gewährleisten Sie mit den Produktfunktionen von Adaptive MFA einen proaktiven und kontinuierlichen Schutz vor Cybersicherheitsbedrohungen.

Die Authentifizierungsanfragen werden kontinuierlich anhand von Kontextsignalen wie Standort, Gerät und Netzwerkbedingungen bewertet, um die Multi-Faktor-Authentifizierung nur dann durchzusetzen, wenn verdächtige Aktivitäten erkannt werden.

Die verhaltensbasierte Authentifizierung analysiert Benutzeranmeldemuster und Verhaltensabweichungen, um Anomalien zu erkennen und zusätzliche Überprüfungen durchzuführen, wenn Zugriffsanfragen ungewöhnlich erscheinen.

Vertrauenswürdige und unbekannte Geräte werden anhand eindeutiger Geräteattribute erkannt, um Authentifizierungsentscheidungen zu stärken und das Risiko unberechtigten Zugriffs zu verringern.

Weisen Sie Authentifizierungsanfragen auf Basis von Kontextfaktoren dynamische Risikobewertungen zu, sodass Organisationen die Multi-Faktor-Authentifizierung (MFA) nur dann auslösen können, wenn ein erhöhtes Risiko besteht.

IT-Teams definieren klare bedingte Zugriffsregeln nach dem Prinzip „Wenn dies, dann das“ auf Basis von Rolle, Standort, Gerätevertrauen, Zeit, IP-Risiko und mehr, um zu entscheiden, ob der Zugriff erlaubt, MFA erzwungen oder blockiert werden soll.

Die Authentifizierungsmethoden werden dynamisch auf Basis des Benutzerkontexts, der Richtlinienbedingungen und der Risikostufen präsentiert, um ein Gleichgewicht zwischen Sicherheit und Benutzerfreundlichkeit zu schaffen.
miniOrange Adaptive Authentication schützt die Geschäftsanwendungen, auf die Ihre Teams angewiesen sind, mit intelligenter, kontextbezogener Zugriffskontrolle. Durch die Echtzeit-Analyse von Gerätevertrauen, Standort und Nutzerverhalten gewährleistet es nahtlosen Zugriff für vertrauenswürdige Benutzer und eine stärkere Verifizierung bei erhöhtem Risiko. Von Produktivitätssuiten bis hin zu Unternehmensplattformen – miniOrange schützt den Zugriff, ohne Arbeitsabläufe zu unterbrechen.
Entdecken Sie den Integrationskatalog der miniOrange-App
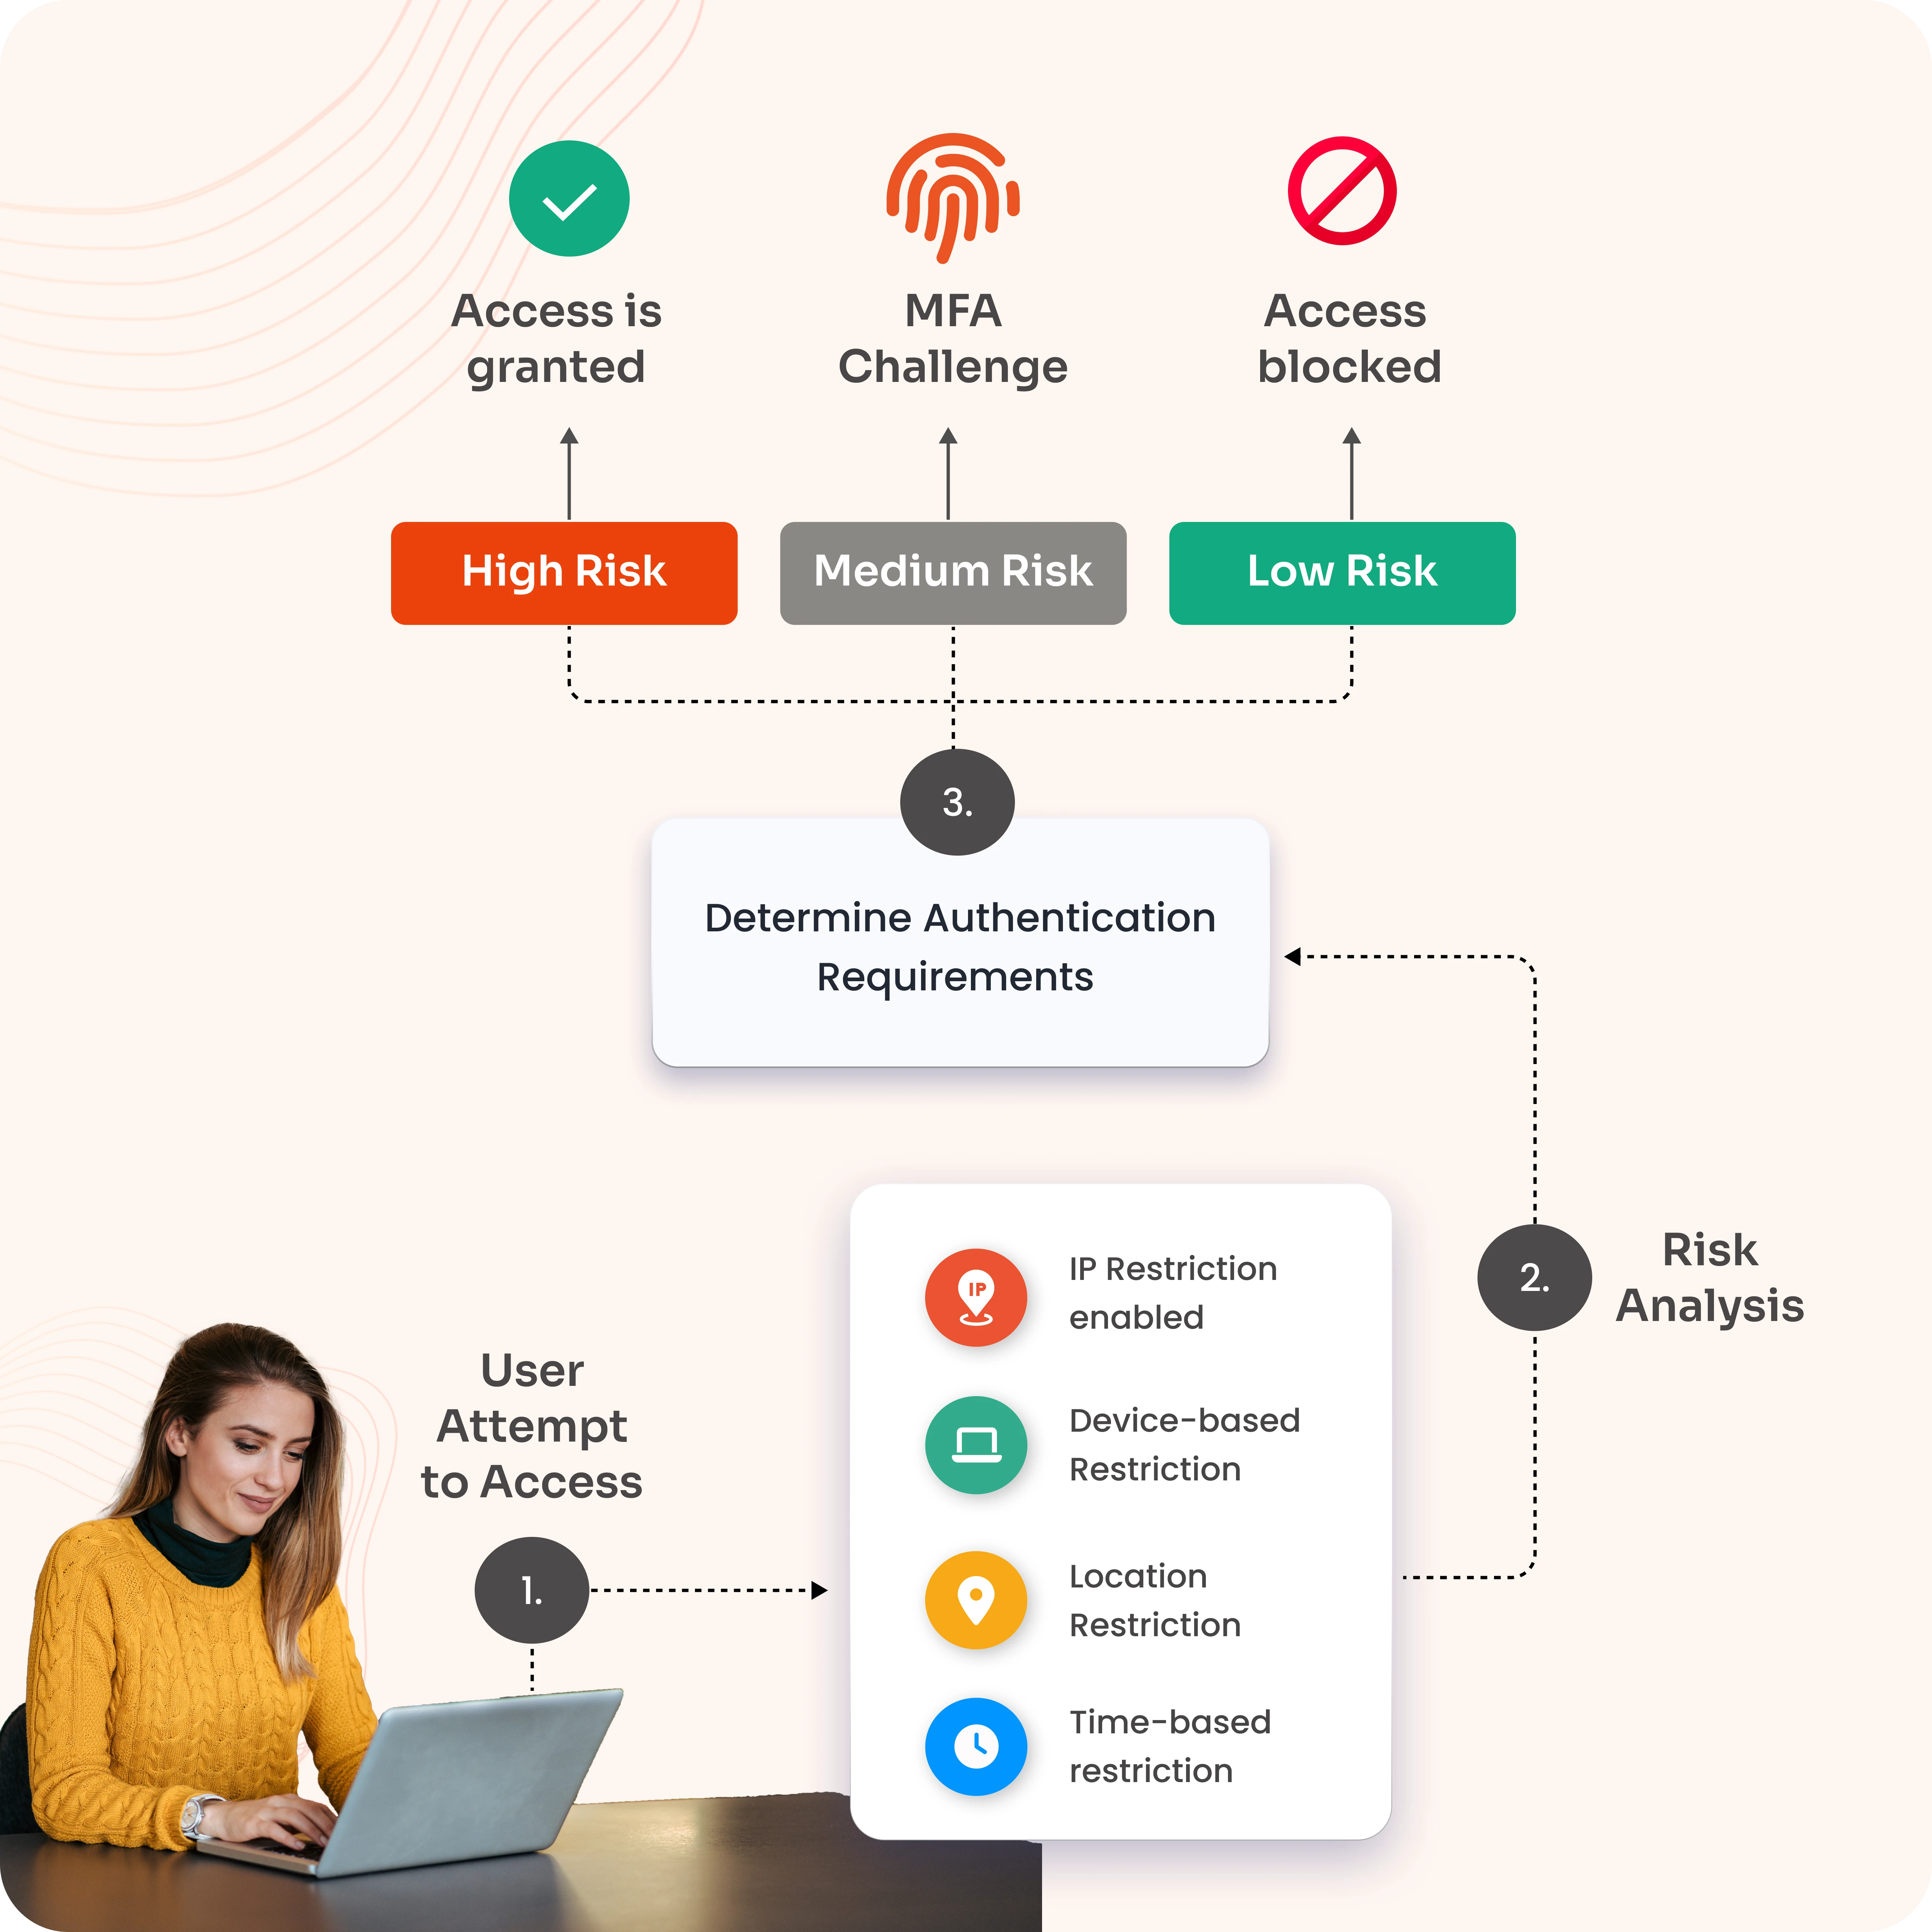
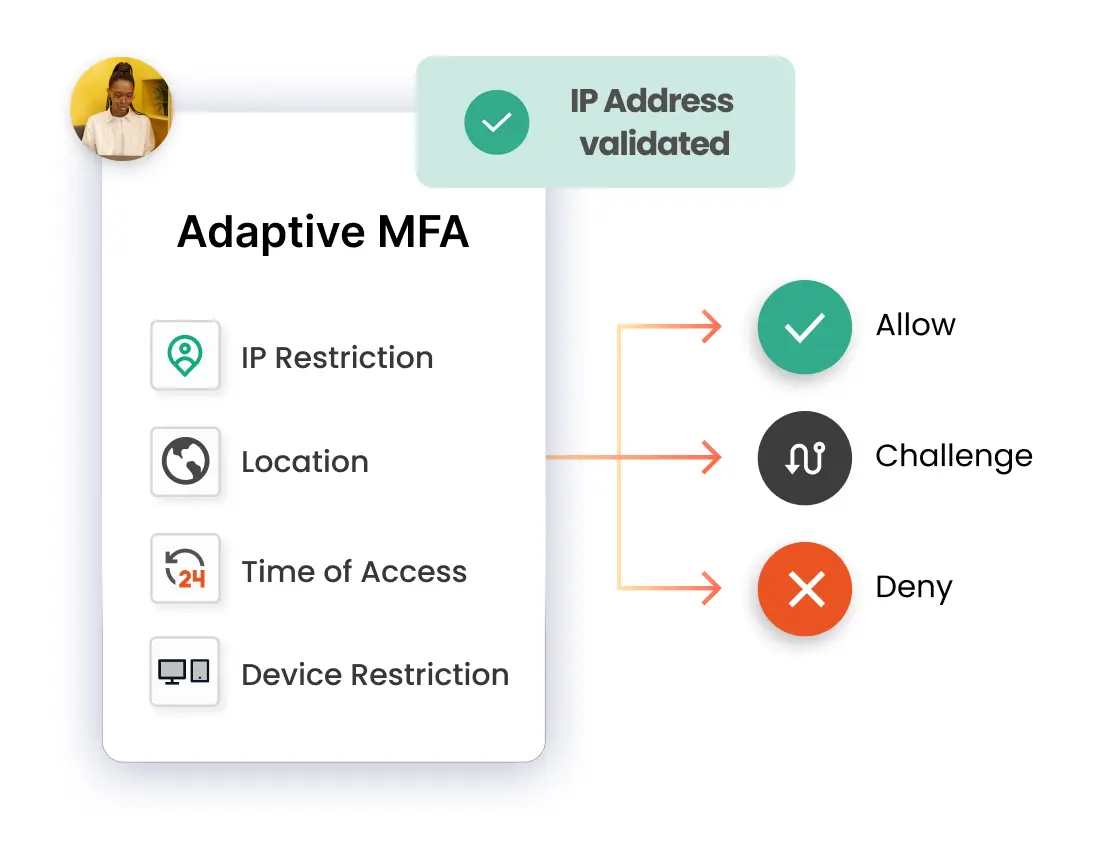
Die adaptive Multi-Faktor-Authentifizierung passt die Sicherheitsmaßnahmen an das Risiko einer Anmeldung oder Aktion an. Bei hohem Risiko werden zusätzliche Prüfungen wie Biometrie oder Einmalpasswörter (OTP) durchgeführt; bei mittlerem Risiko ist die Verifizierung weniger streng; und bei niedrigem Risiko erhalten Nutzer einen reibungslosen Zugriff. Die einzelnen Schritte werden im Folgenden erläutert:
Der Benutzer versucht, sich bei einem System oder einer Anwendung anzumelden oder eine Aktion auszuführen (z. B. Anmelden, eine Transaktion durchführen).
Das System führt eine risikobasierte Authentifizierungsbewertung durch, indem es verschiedene Faktoren analysiert, wie z. B.
Der Prozess überprüft und genehmigt neue oder nicht erkannte Geräte, sodass sich nur vertrauenswürdige Geräte bei einem Netzwerk oder System anmelden können.
Der Benutzer gibt die vom System angeforderten erforderlichen Authentifizierungsfaktoren ein.
Wenn der Benutzer die erforderlichen Authentifizierungsschritte erfolgreich abschließt, wird ihm der Zugriff gewährt.
Sehen Sie sich die Adaptive MFA-Demo an, um zu erfahren, wie Sie eine risikobasierte Authentifizierung für Ihre Anwendungen aktivieren können.
*Bitte kontaktieren Sie uns , um Mengenrabatte für höhere Nutzerstufen zu erhalten.
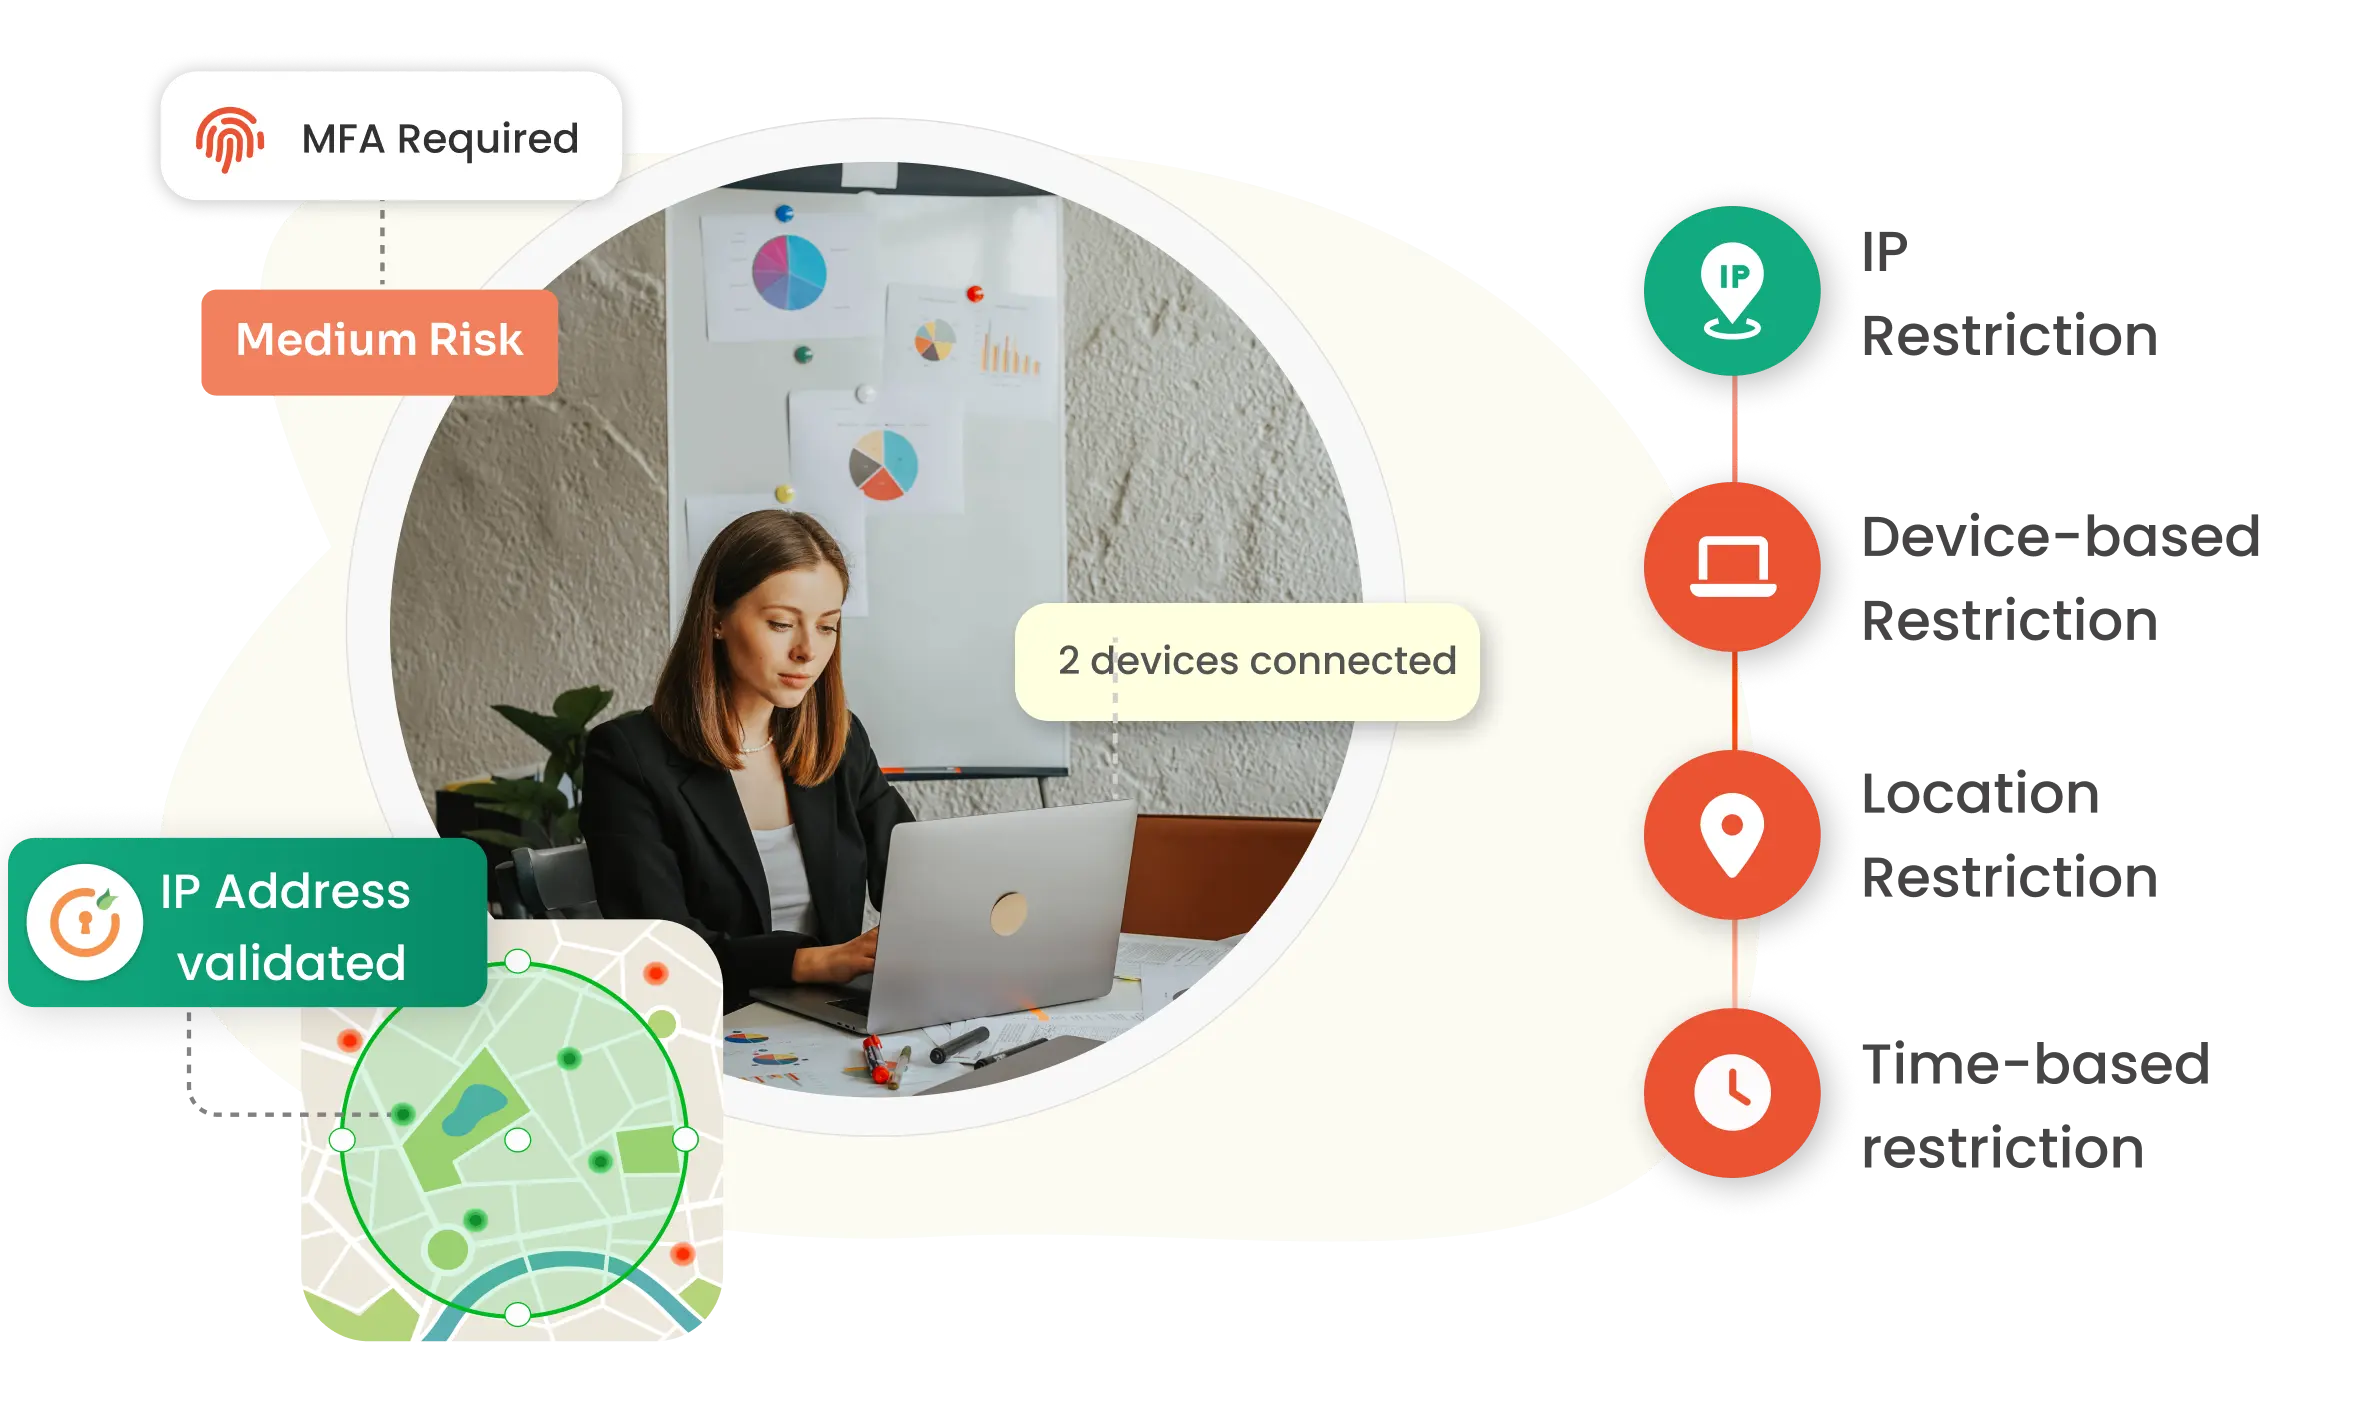
Bei Verwendung der IP-Beschränkung als risikobasierte Authentifizierung werden IP-Adressen vom Administrator konfiguriert und in eine Liste eingetragen. Der Zugriff wird entsprechend gewährt oder verweigert. Versucht ein Benutzer, sich bei einer der Anwendungen mit aktivierter risikobasierter Authentifizierung anzumelden, wird seine IP-Adresse mit der vordefinierten IP-Liste abgeglichen und die entsprechende Aktion ausgeführt (Zulassen, Verweigern oder Hinterfragen).
Bei der standortbasierten, risikobasierten Authentifizierung legt der Administrator eine Liste von Geo-Standorten fest und konfiguriert diese. Basierend auf den vom Administrator festgelegten Standortbeschränkungen wird Endbenutzern die Anmeldung entweder erlaubt oder verweigert. Wenn sich ein Benutzer mit aktivierter risikobasierter Authentifizierung anmeldet, werden seine Standortattribute mit der vom Administrator konfigurierten Standortliste abgeglichen. Darauf basierend wird dem Benutzer der Zugriff auf Ressourcen entweder erlaubt, zur Eingabe einer Bestätigung aufgefordert oder verweigert.
Mithilfe der gerätebasierten risikobasierten Authentifizierung kann der Administrator die Gerätebeschränkung durchsetzen , indem er Endbenutzern die Registrierung einer festgelegten Anzahl vertrauenswürdiger Geräte (ein Gerät entspricht einer Browsersitzung) ermöglicht. Nach der Registrierung können sich Benutzer mit einem vertrauenswürdigen Gerät uneingeschränkt anmelden. Überschreitet die Anzahl der registrierten Geräte das konfigurierte Limit, kann der Administrator weitere Geräteregistrierungen anfechten oder ablehnen.
Die risikobasierte Authentifizierung umfasst eine Zeitbeschränkungsrichtlinie , mit der Administratoren zulässige Anmeldezeiten und Zeitzonen festlegen können. Beim Anmelden werden die Zeitzone und die Systemzeit des Benutzers anhand der konfigurierten Richtlinie ausgewertet, um den Zugriff zu gewähren, zu verweigern oder basierend auf den definierten Regeln eine zusätzliche Authentifizierung auszulösen.
Adaptive MFA erhöht die Sicherheit, indem es Risikosignale (Standort, Gerät, Zeit, Benutzerverhalten usw.) dynamisch analysiert und zusätzliche Authentifizierungsschritte nur dann auslöst, wenn verdächtige Aktivitäten erkannt werden.

Passt Sicherheitsprüfungen dynamisch an kontextbezogene Aspekte wie Standort, Gerät oder IP-Adresse an und authentifiziert jede Zugriffsanforderung, nicht nur bei der Anmeldung, sondern während der gesamten Benutzersitzung.

Heim- und öffentliche Netzwerke verfügen oft nicht über den erforderlichen Schutz für Unternehmen, sodass Remote-Benutzer ein bevorzugtes Ziel für Bedrohungen sind. In dynamischen Arbeitskulturen ist es daher unerlässlich, jeden Zugriffsversuch zu überprüfen, um Ressourcen zu schützen.
Datenschutz durch Technikgestaltung, Datenstandort nach Wahl durch dediziertes Hosting in Cloud-Rechenzentren in den USA, der EU, Indien oder Australien
Google Workspace Security schützt Gmail, Drive und andere Workspace-Apps, indem es die adaptive Multi-Faktor-Authentifizierung (MFA) nur bei Risikosignalen anfordert. Zudem schützt es sensible Workloads wie Exchange Online, SharePoint, Teams und Admin-Portale mit starker Verifizierung.
Ergänzen Sie Ihr VPN-Netzwerk um adaptive Multi-Faktor-Authentifizierung (MFA) für sicheren Fernzugriff mit über 15 Authentifizierungsmethoden . Versucht ein Benutzer beispielsweise, sich von einem neuen Standort aus zu ungewöhnlichen Zeiten per VPN anzumelden, werden MFA-Abfragen durchgeführt, während reguläre Anmeldungen reibungslos funktionieren.
Verhindern Sie Cyberangriffe auf Anwendungen wie Salesforce, Slack oder Dropbox mit SSO- und MFA-Lösungen . Weicht das Anmeldeverhalten beispielsweise vom Normalverhalten ab (z. B. plötzlicher Zugriff von mehreren Geräten), fordert Adaptive MFA eine zusätzliche Verifizierung in allen verbundenen Anwendungen an.
Ich kann miniOrange gar nicht genug loben, ich bin mit dem Prozess und den Ergebnissen in jeder Hinsicht vollkommen zufrieden.
5.0
Toller technischer Service, tolles Produkt. Insgesamt tolle Leute. Diese Lösung ist sehr einfach und leicht zu implementieren
5.0