Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
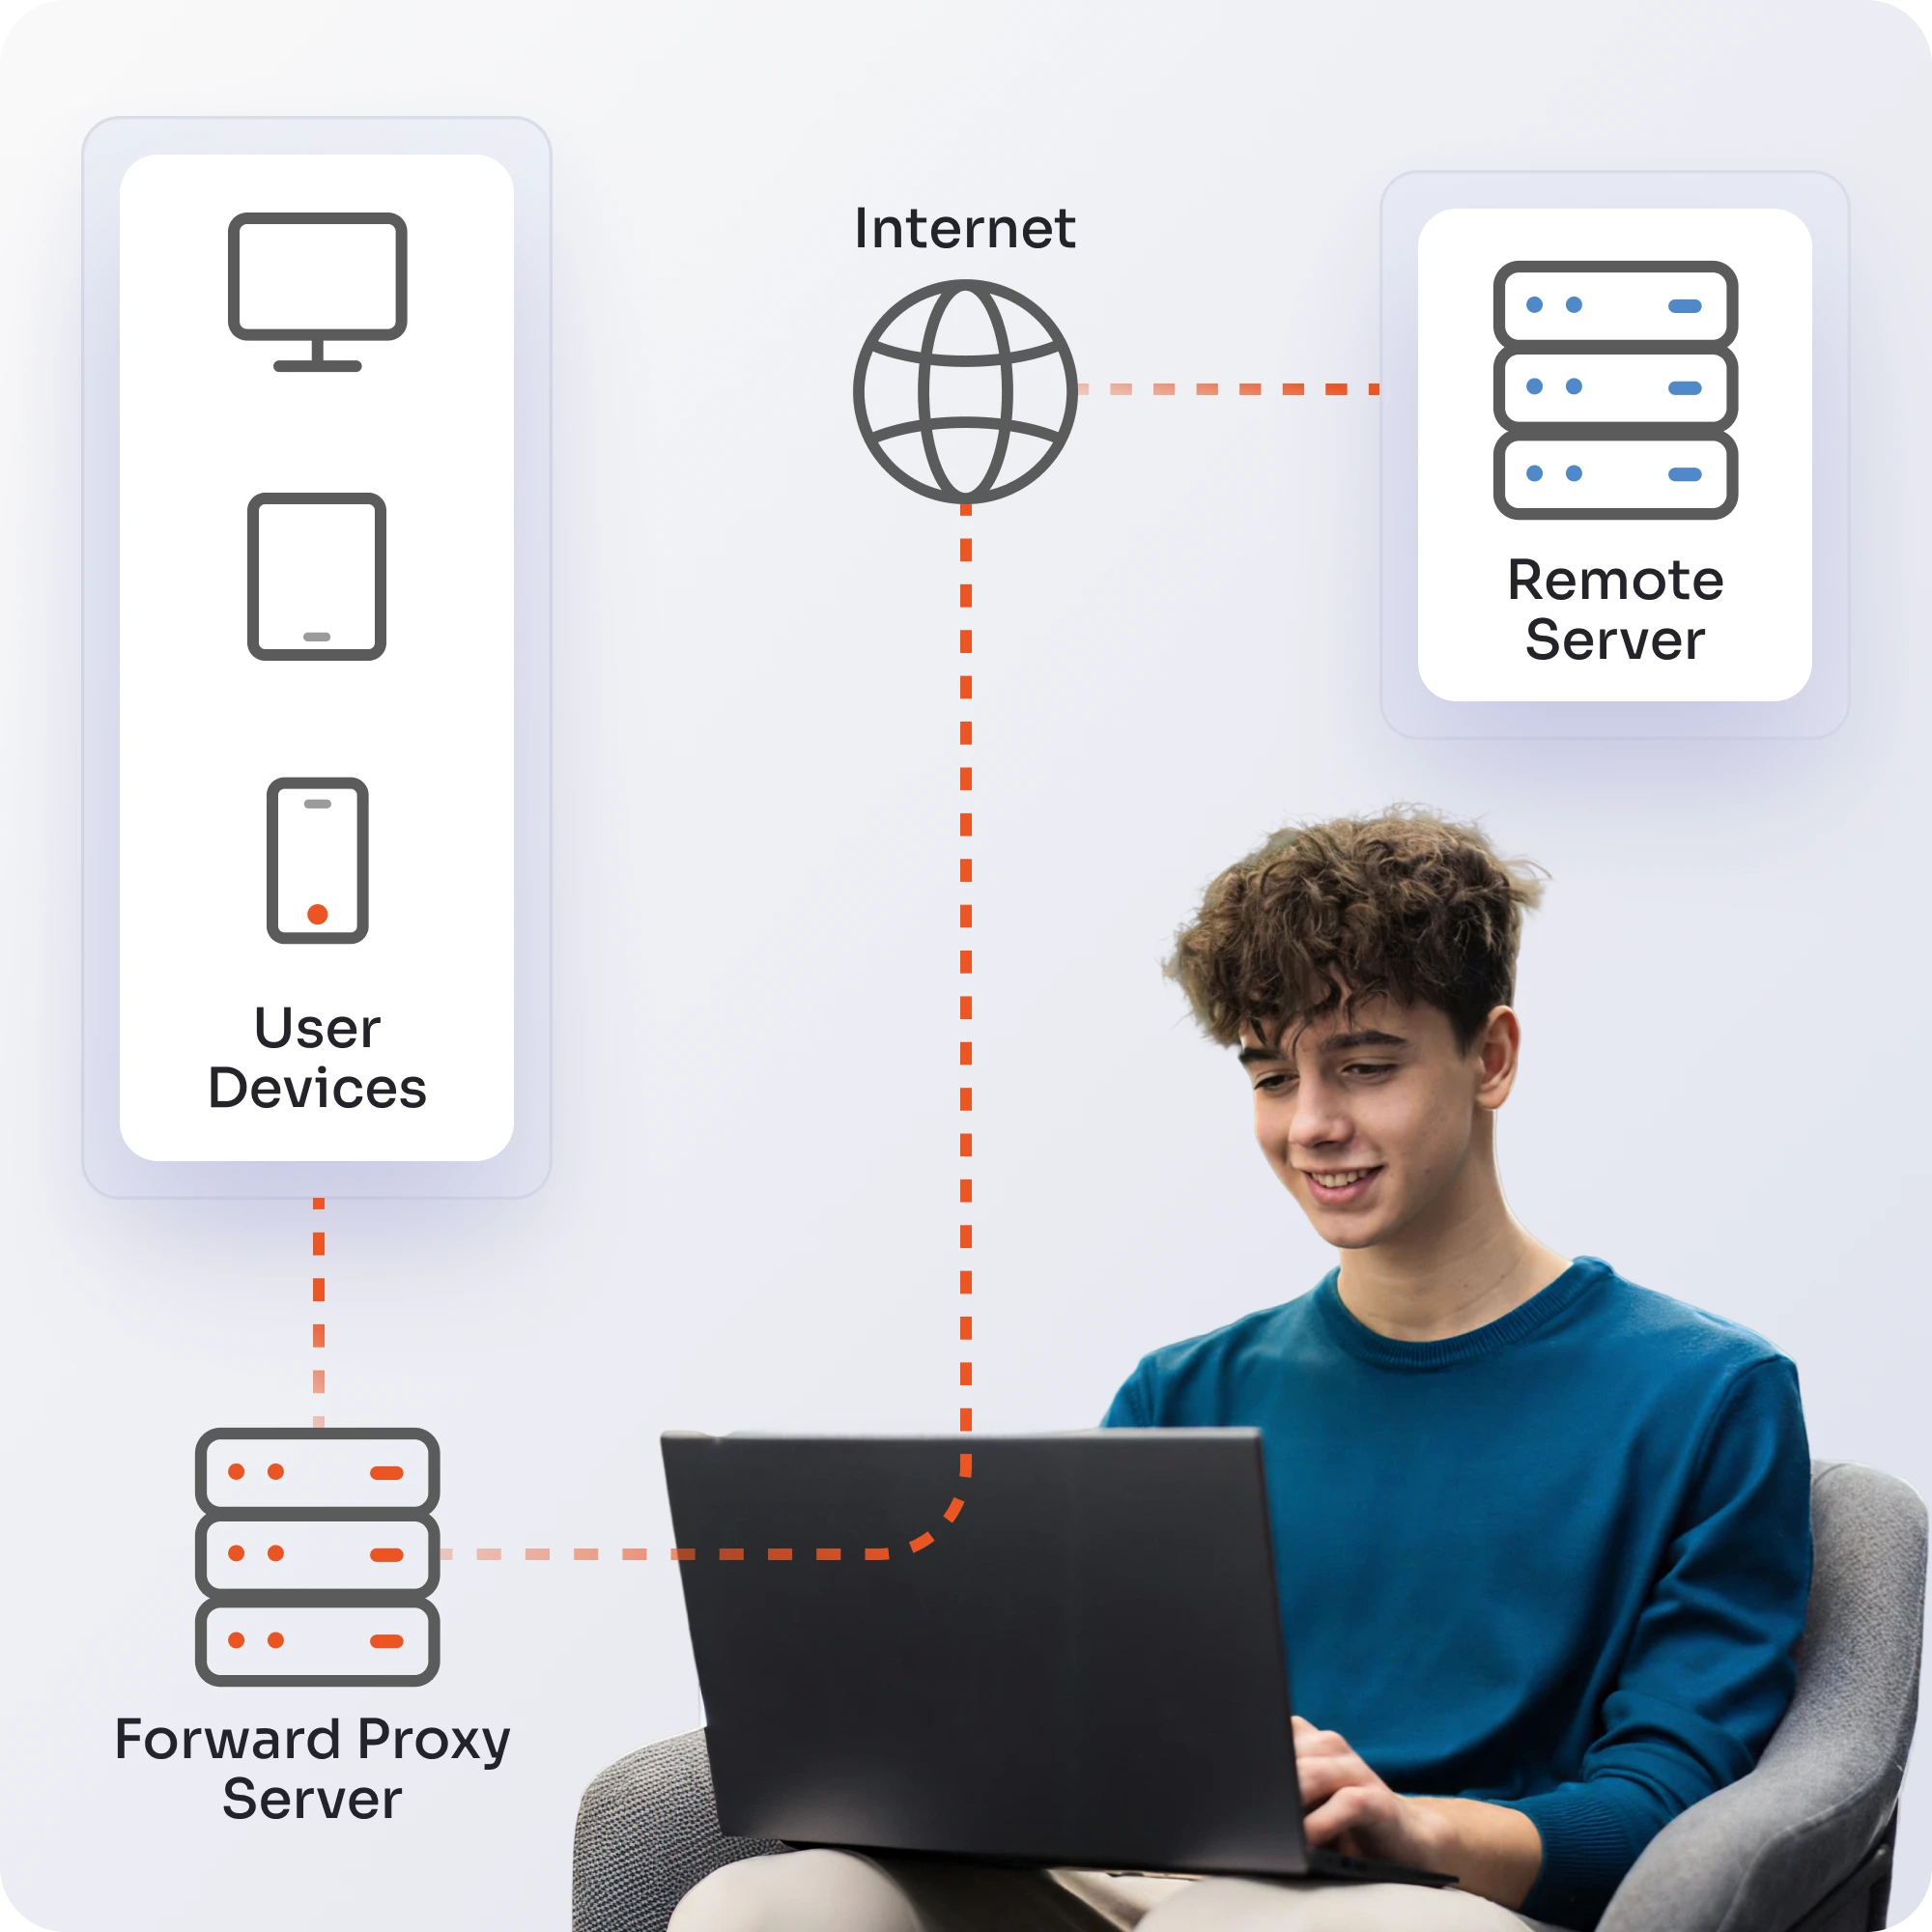
×Eine Forward-Proxy-Lösung fungiert als Vermittler zwischen den Client-Geräten und dem Internet und schützt Benutzer vor dem Zugriff auf schädliche Websites und der Gefährdung von Unternehmensressourcen.
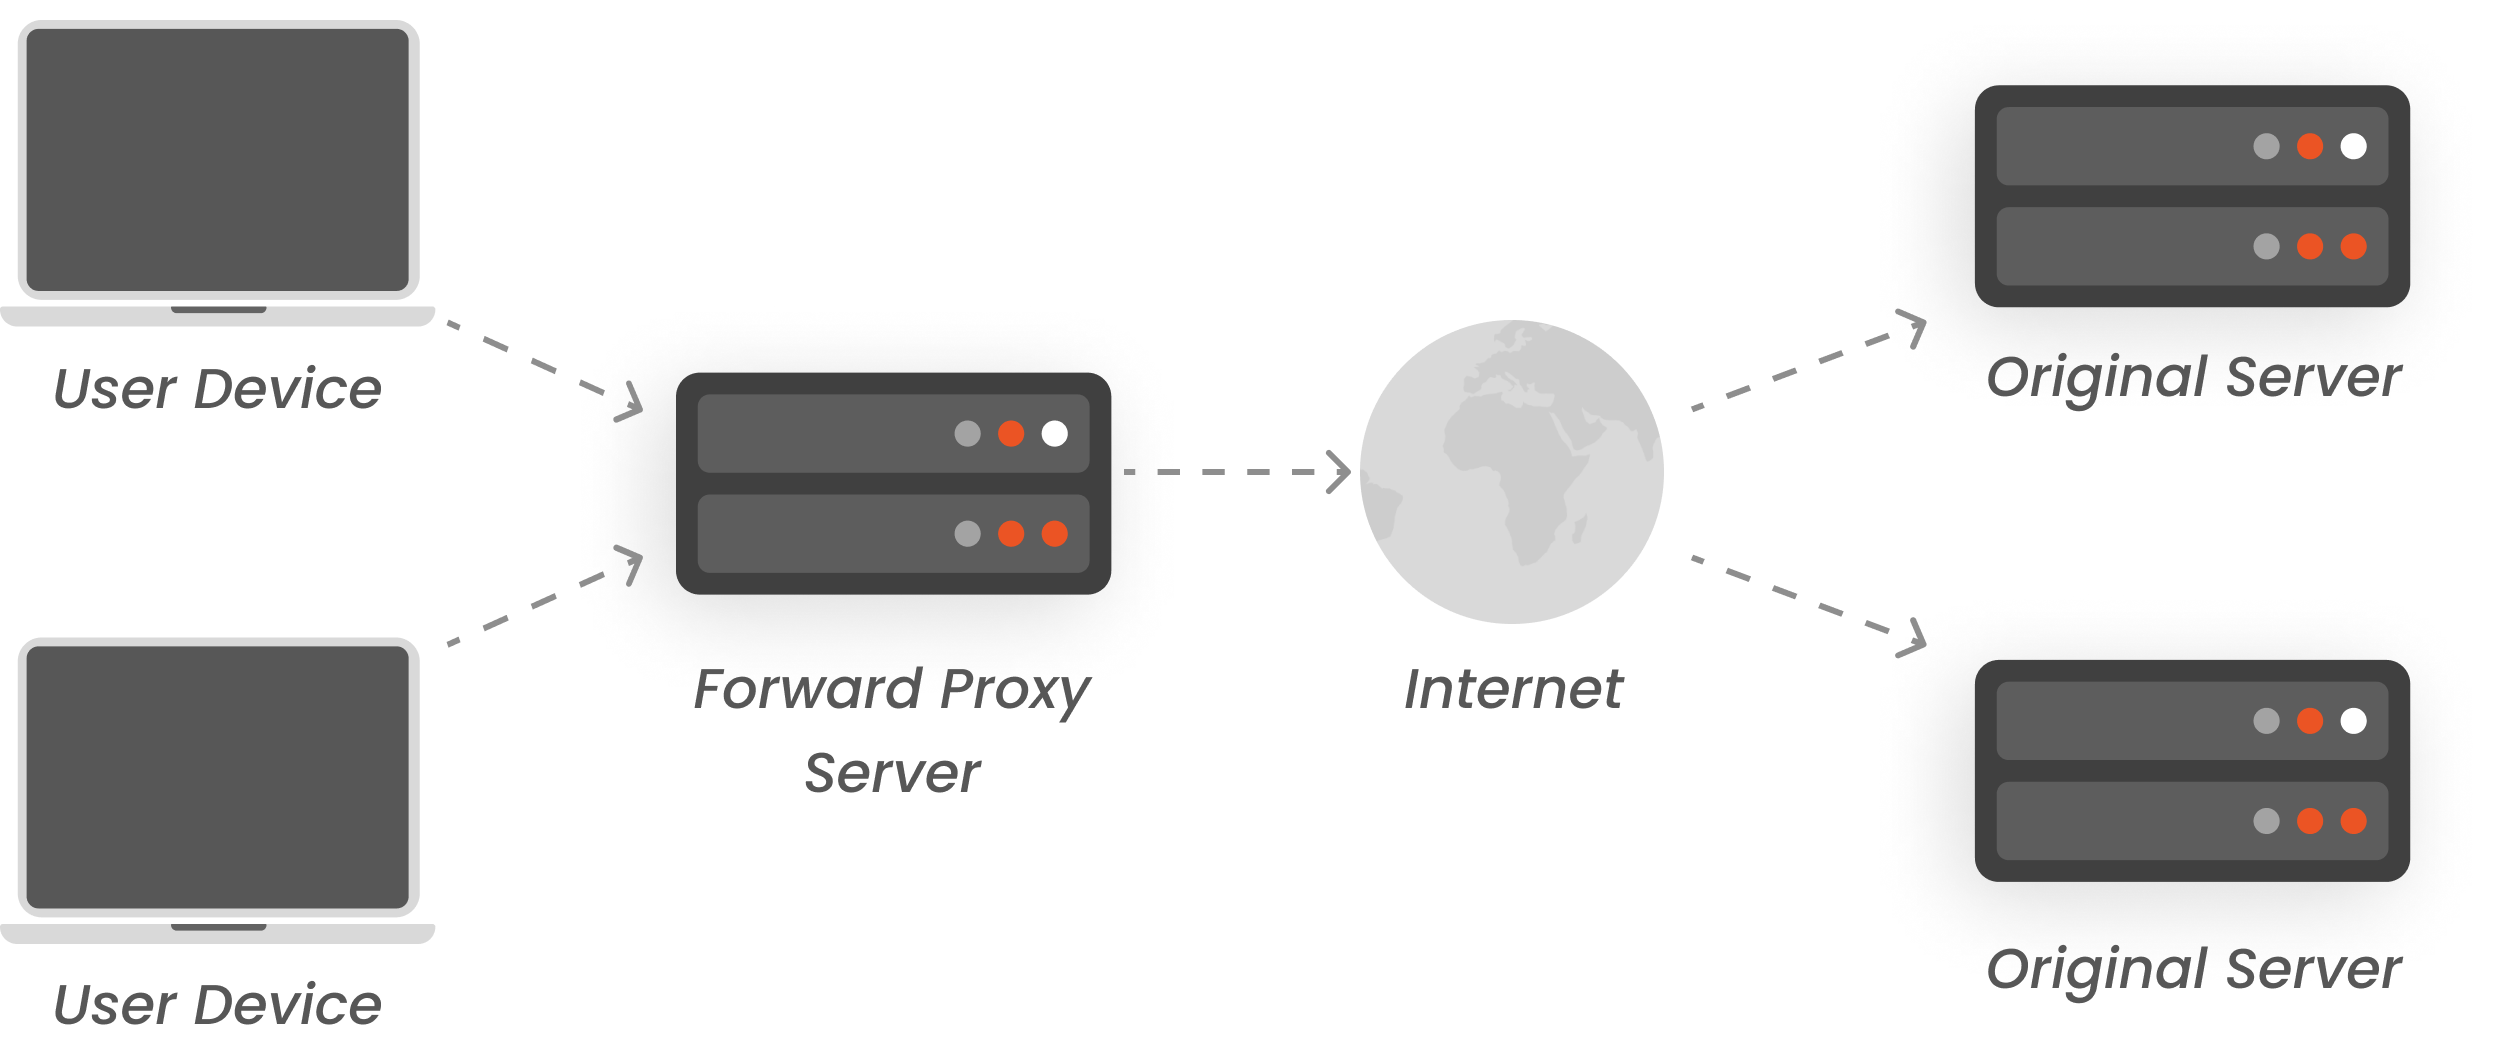
Eine Forward-Proxy-Lösung fungiert als Vermittler zwischen dem internen Netzwerk eines Unternehmens und dem Internet. Sie leitet Anfragen an Websites weiter und sendet die Antworten anschließend an das interne Netzwerk zurück. Forward-Proxys sind optimiert für die Kontrolle und Überwachung ausgehender Webanfragen, die Durchsetzung von Unternehmensrichtlinien sowie die Erkennung von Schatten-IT und Datenexfiltration. Diese Funktionen fehlen herkömmlichen Firewalls, wodurch Proxy-Server einen Vorteil bieten. Zudem speichert sie häufig aufgerufene Webseiten, um die Geschwindigkeit zu verbessern und Bandbreite zu sparen, und verbirgt die tatsächliche IP-Adresse der Nutzer, um deren Privatsphäre beim Surfen zu schützen.
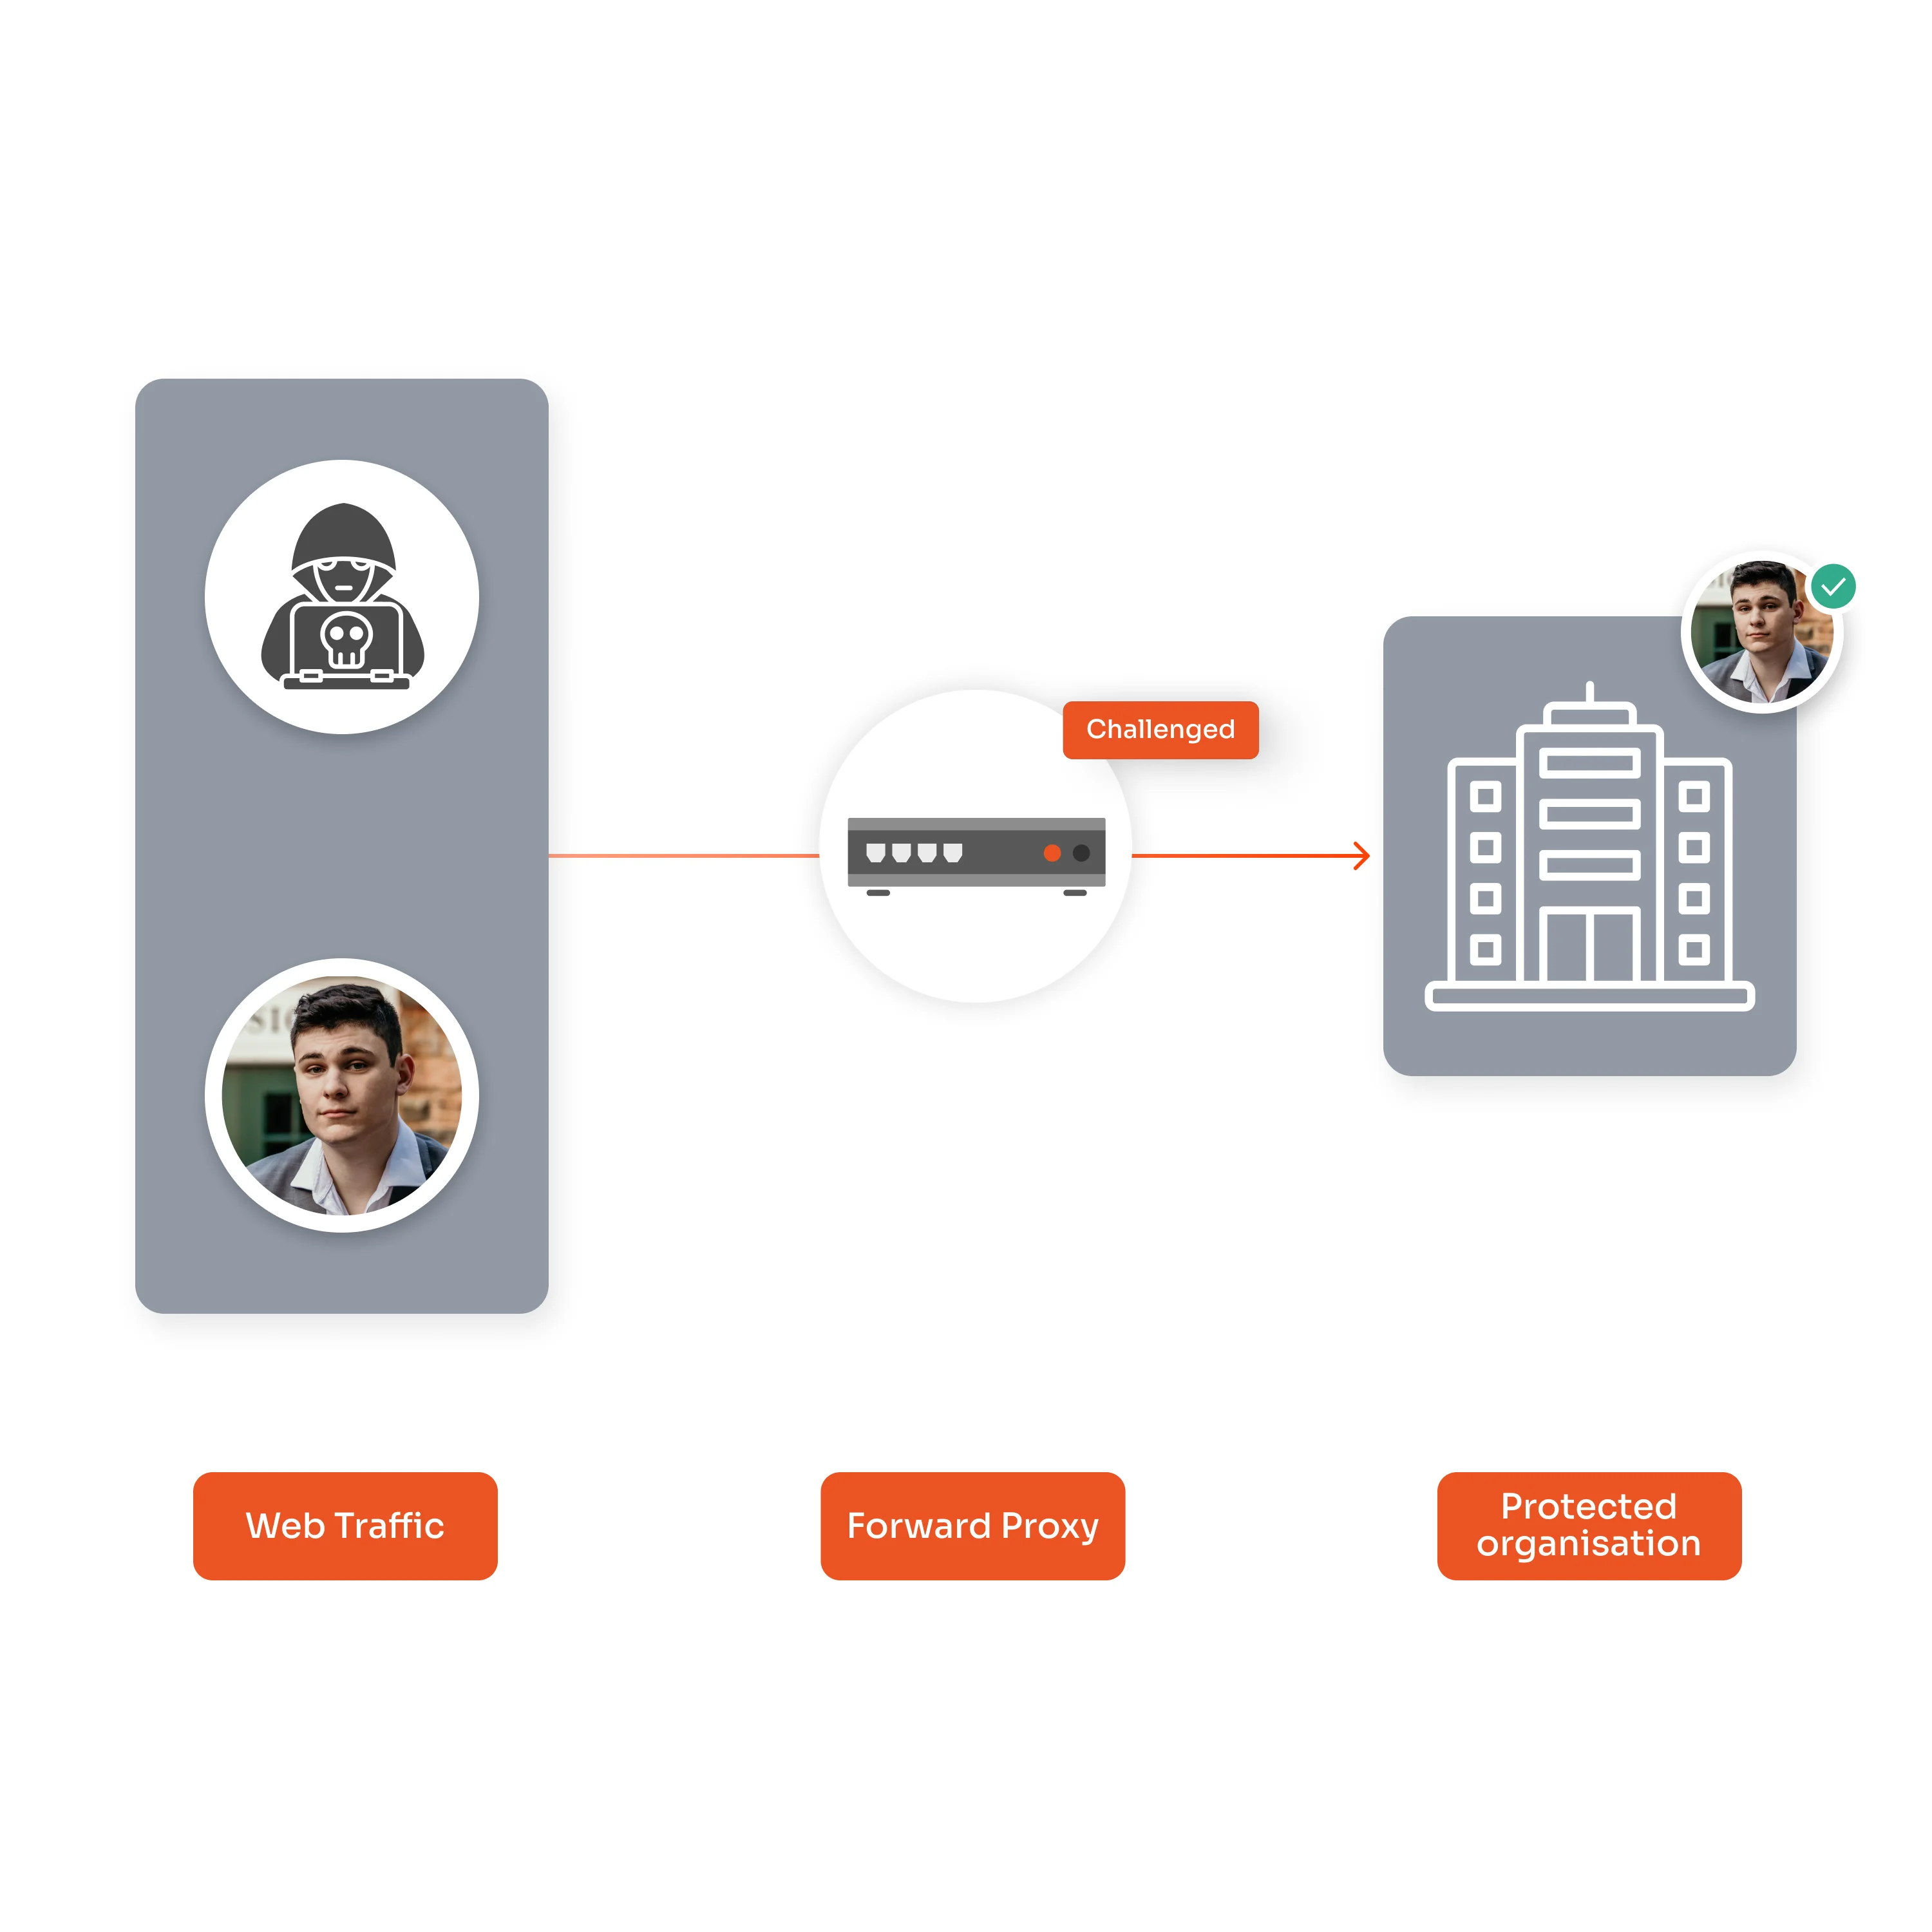
Das Gerät des Benutzers sendet eine Anfrage an den Proxyserver und nicht direkt an das Internet/die Site.
Der Proxyserver empfängt die Anfrage des Benutzers und fungiert als Gateway zwischen dem Benutzer und der Zielwebsite.
Überprüft die Anfrage anhand von Sicherheitsregeln, filtert Anfragen an blockierte/schädliche Websites heraus oder wendet Richtlinien wie Inhaltsbeschränkungen an.
Leitet die genehmigte Anfrage im Namen des Benutzers an die Website weiter und verbirgt dabei die tatsächliche IP-Adresse des Benutzers.
Die Website sendet ihre Antwort zurück an den Proxyserver, der die Daten dann sicher an das Gerät des Benutzers weiterleitet.
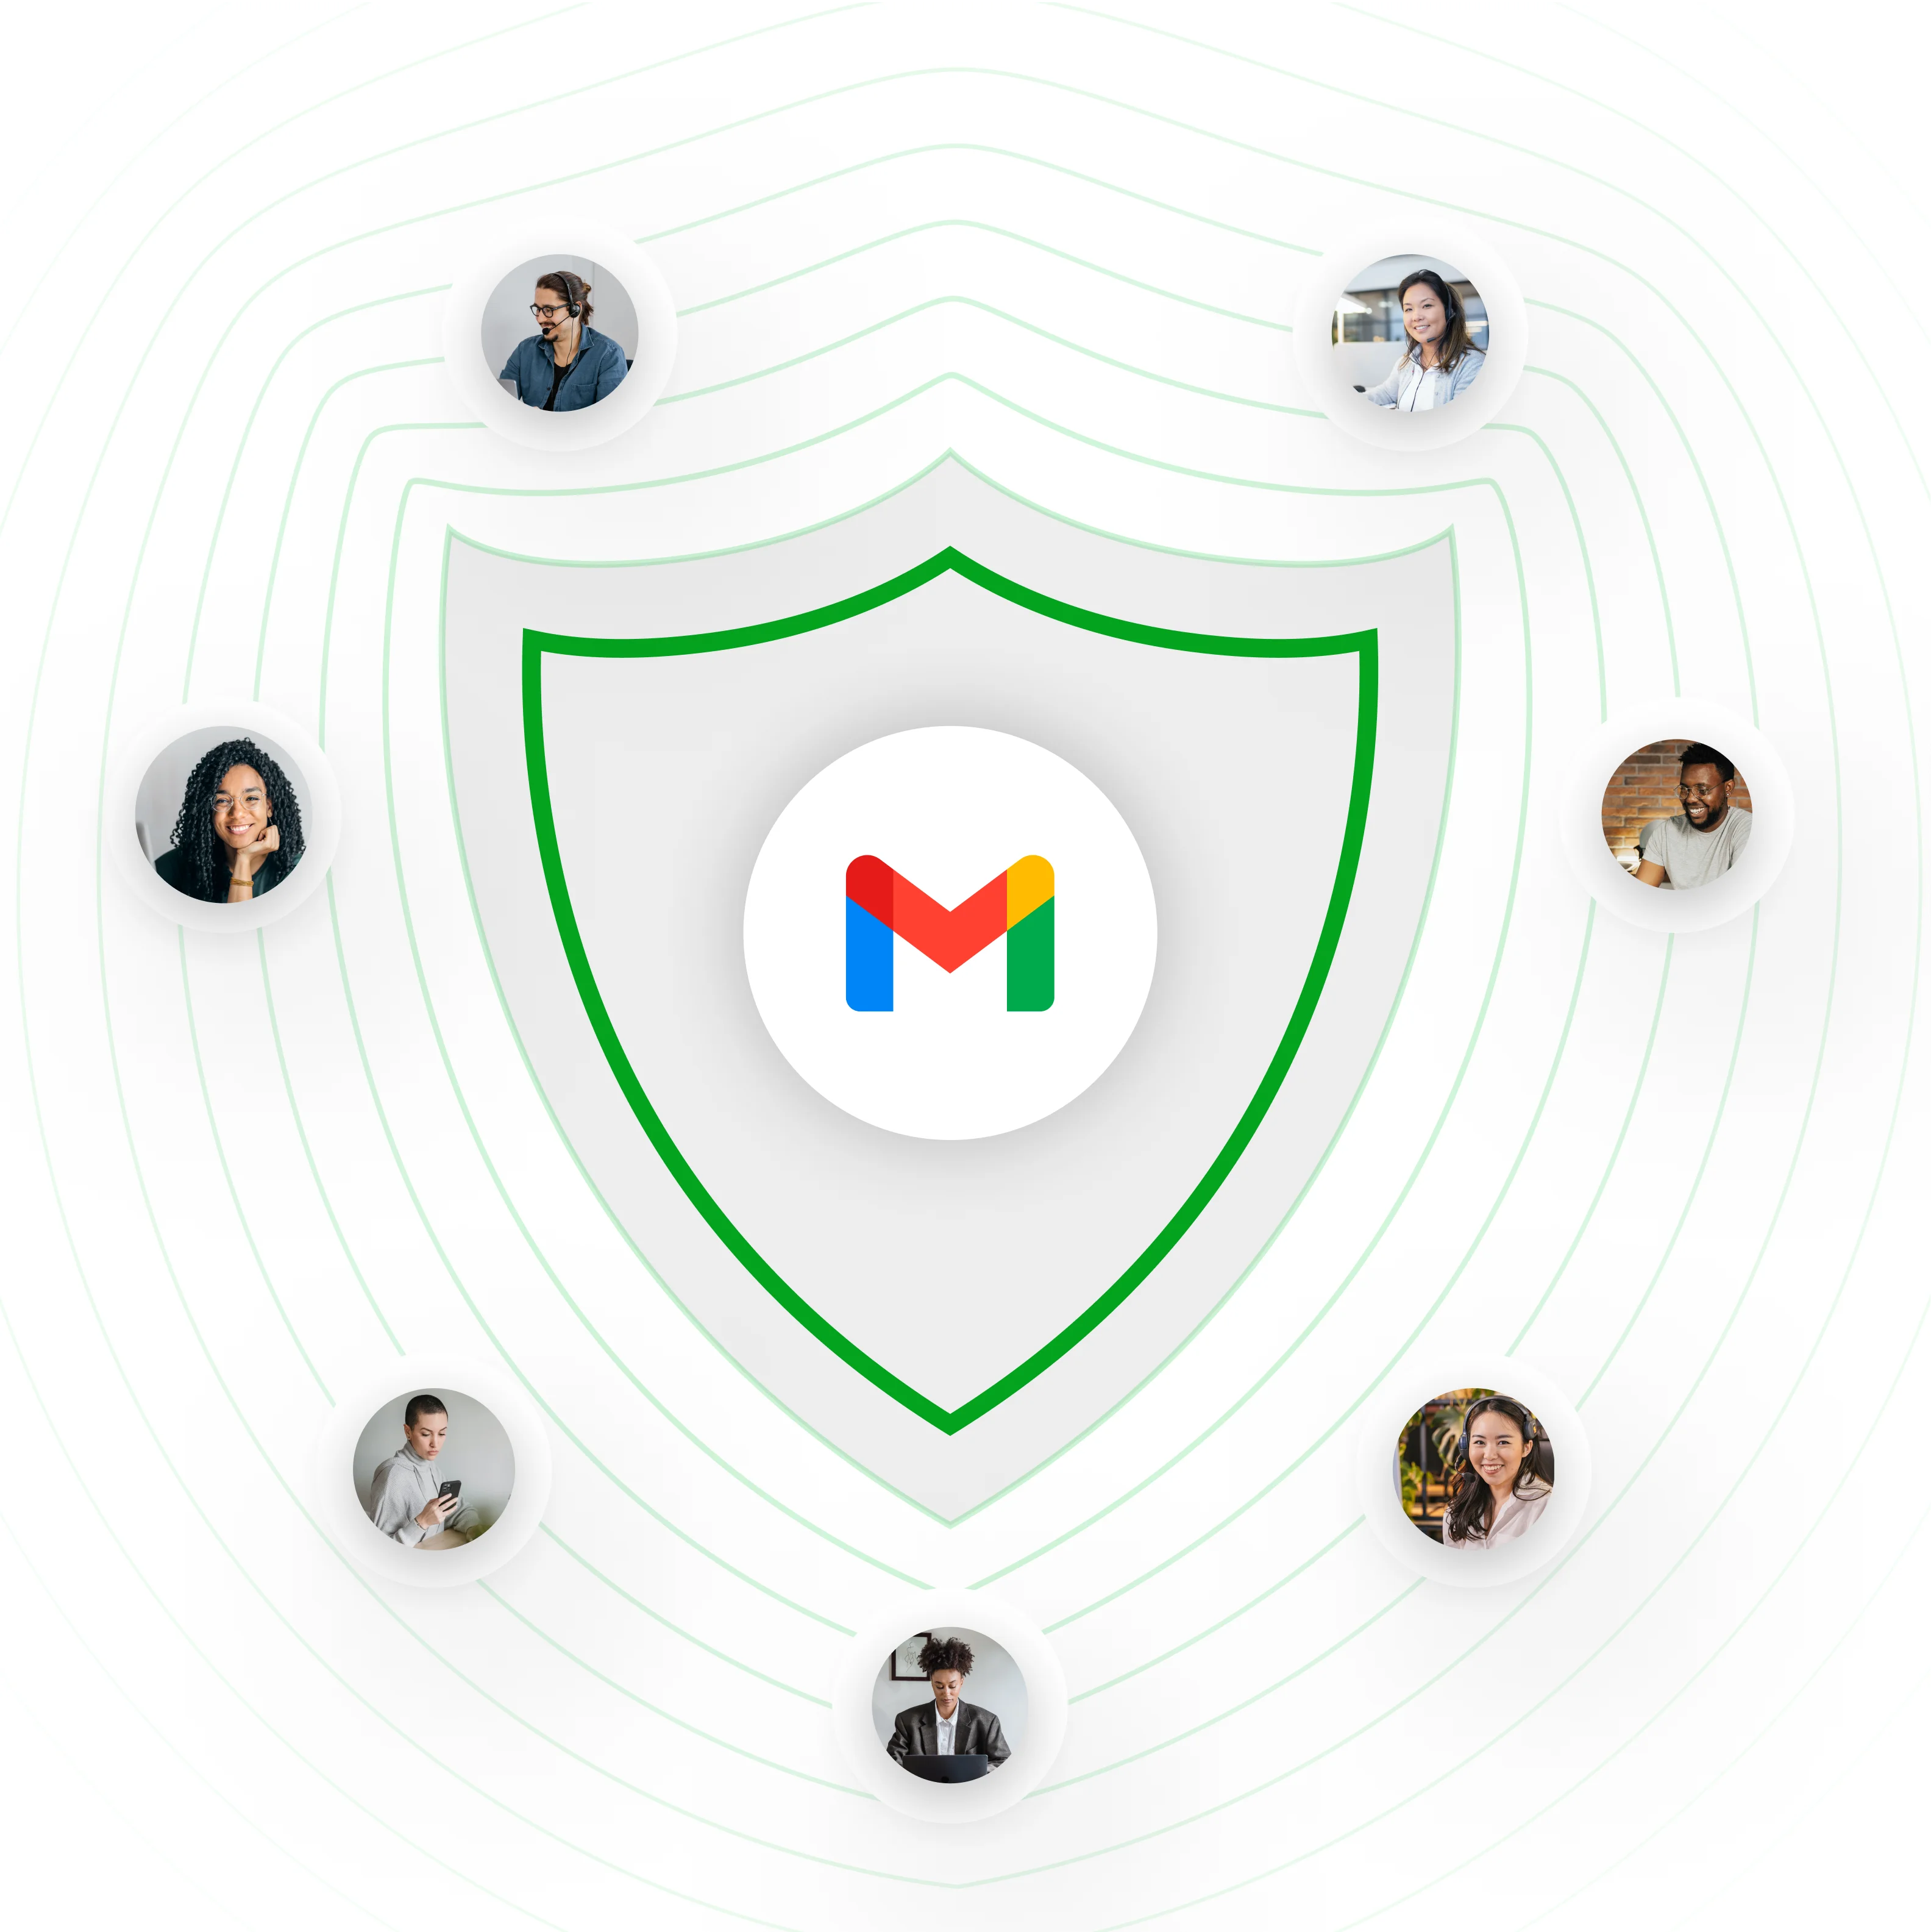
Das Datenrisiko steigt, wenn Mitarbeiter versuchen, auf ihren privaten E-Mail-Account über Firmengeräte zuzugreifen. Daher ist es wichtig, den privaten E-Mail-Zugriff (Gmail, Outlook, Hotmail usw.) während der Geschäftszeiten mit der miniOrange Forward Proxy-Lösung zu blockieren.
Diese Lösung fungiert als Puffer, der die Clientanforderung (Benutzerzugriffsanforderung) analysiert und gemäß den Richtlinien entsprechende Maßnahmen ergreift.
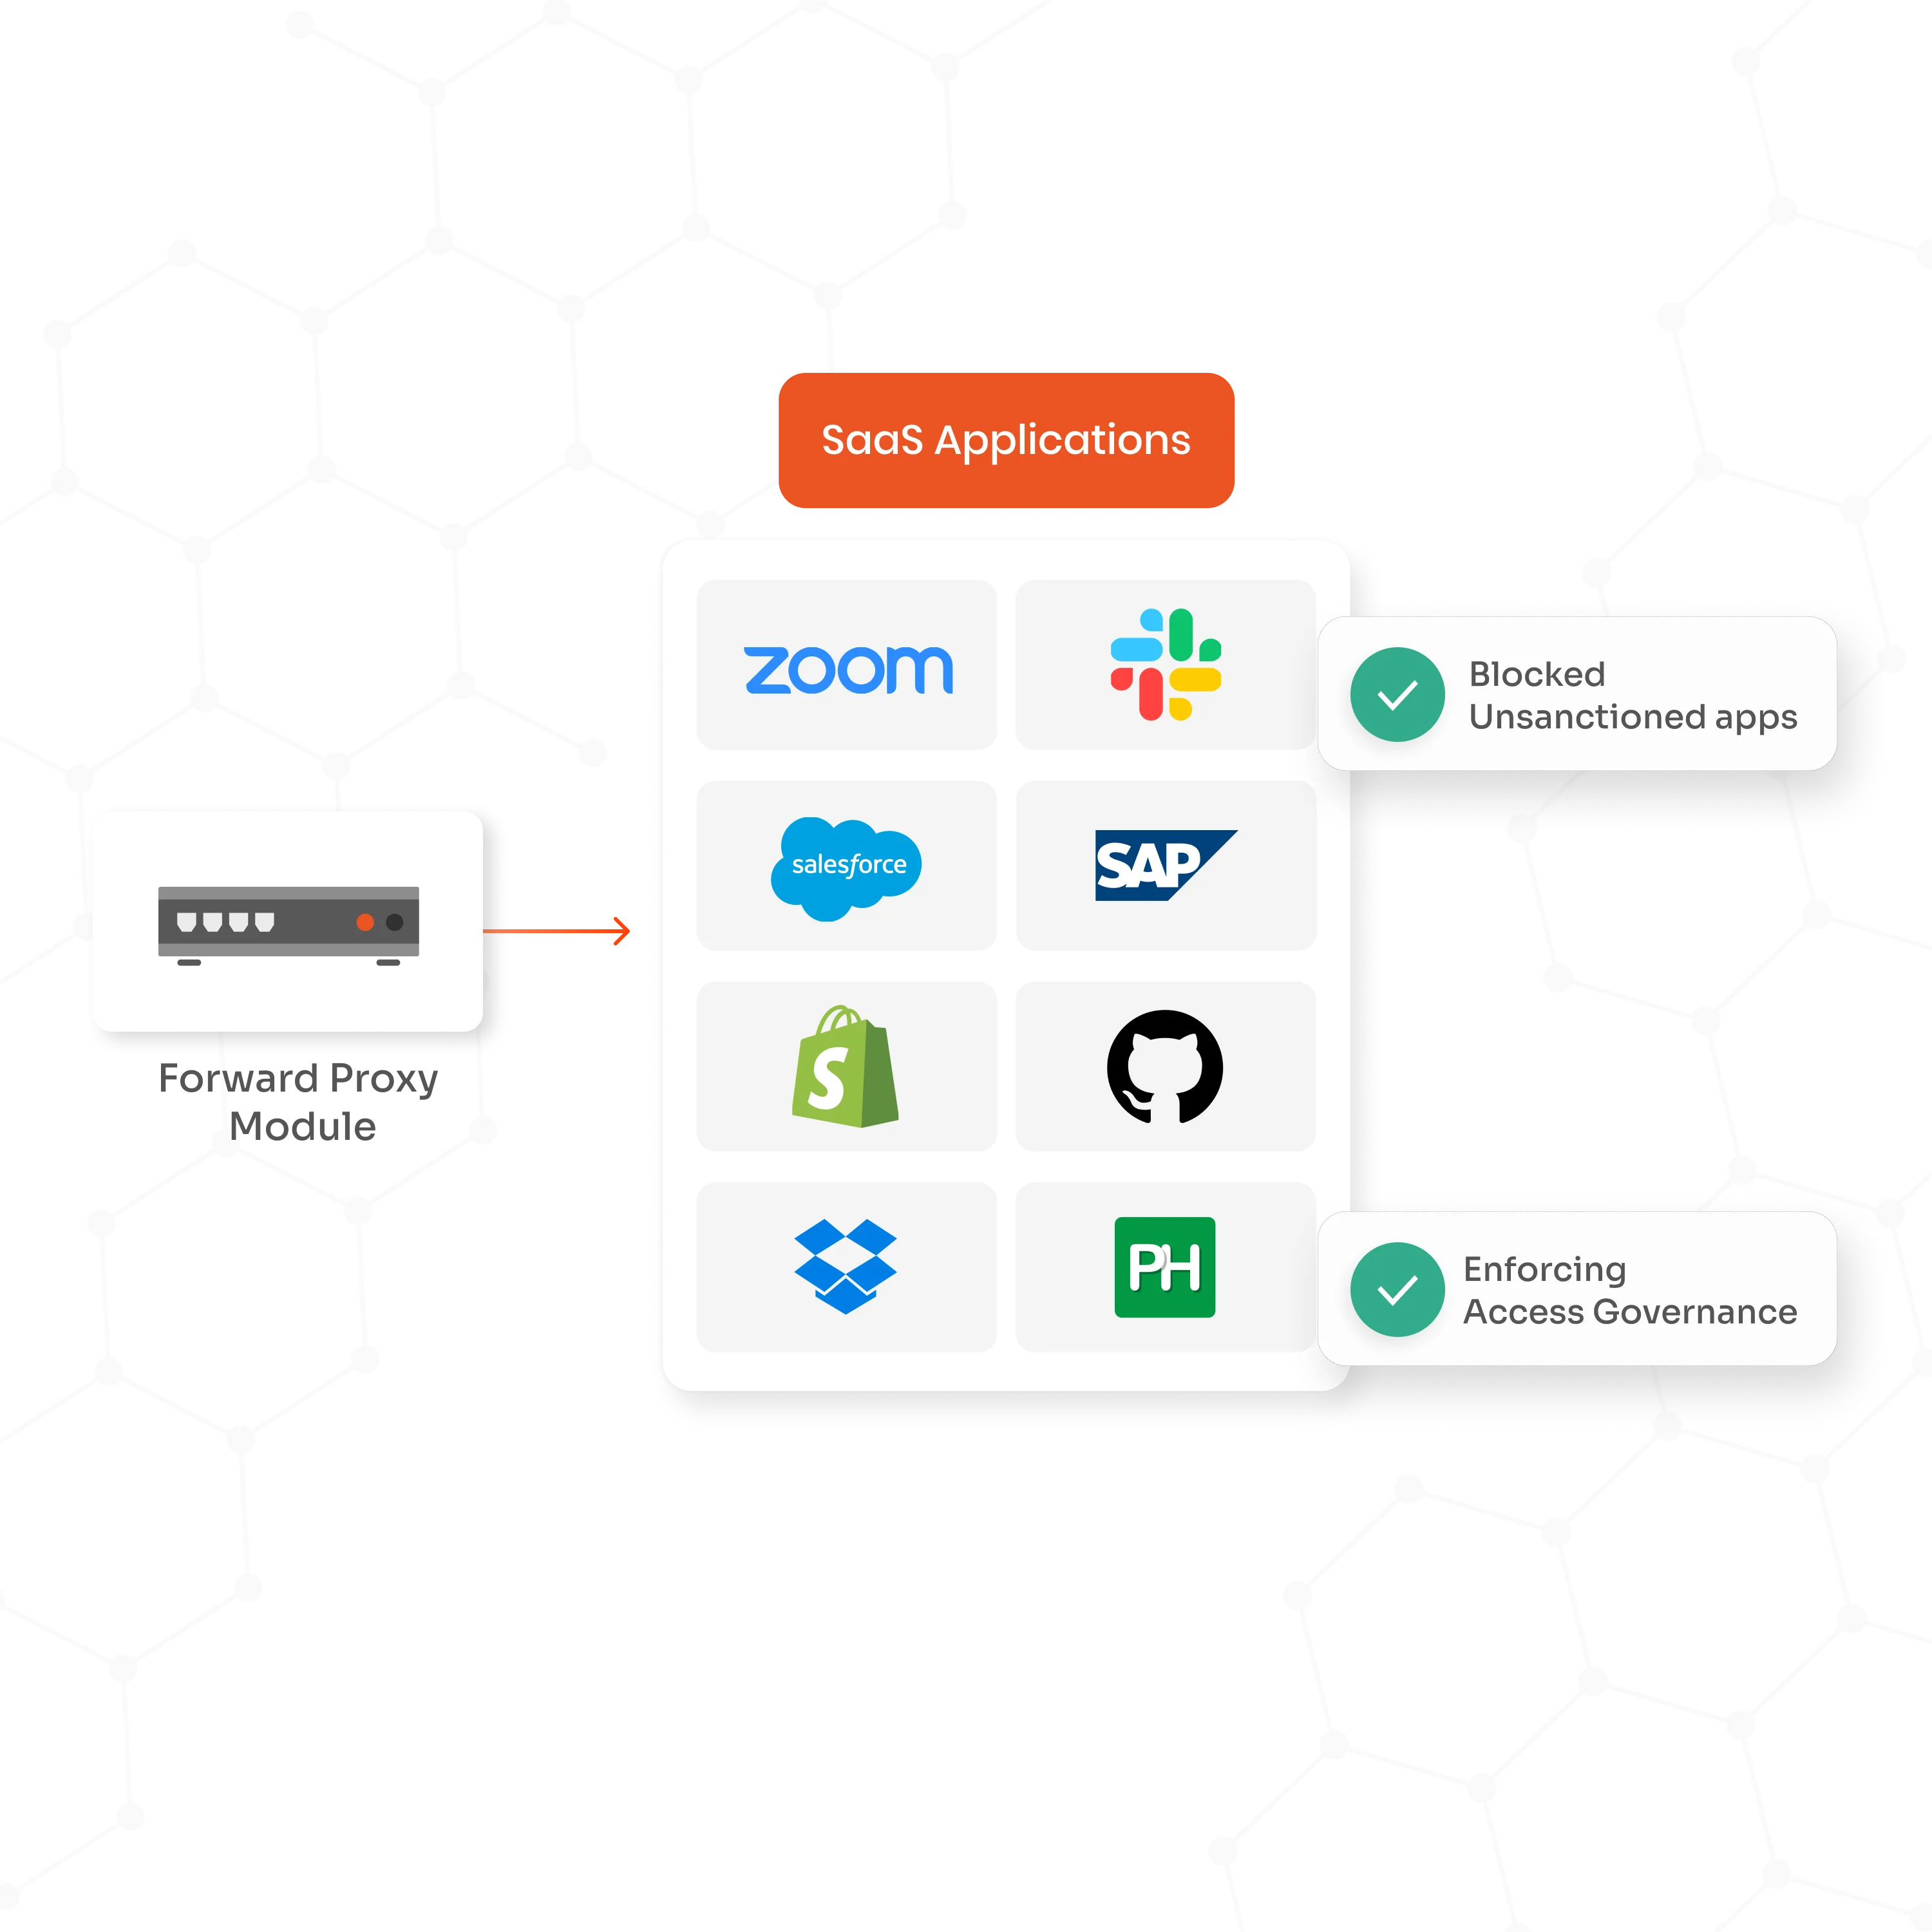
Die Forward-Proxy-Lösung bietet Einblick in den gesamten ausgehenden Webverkehr und ermöglicht es IT-Teams, Schatten-IT, auch bekannt als nicht genehmigte Apps und Geräte, die innerhalb des Netzwerks verwendet werden, zu erkennen und zu überwachen.
Durch die Analyse von Verkehrsmustern und Anwendungsnutzung identifiziert der Proxy nicht autorisierte Cloud-Dienste und unbekannte Software und hilft Unternehmen so, Risiken zu managen, Richtlinien durchzusetzen und die Kontrolle über ihre IT-Umgebung zu behalten.
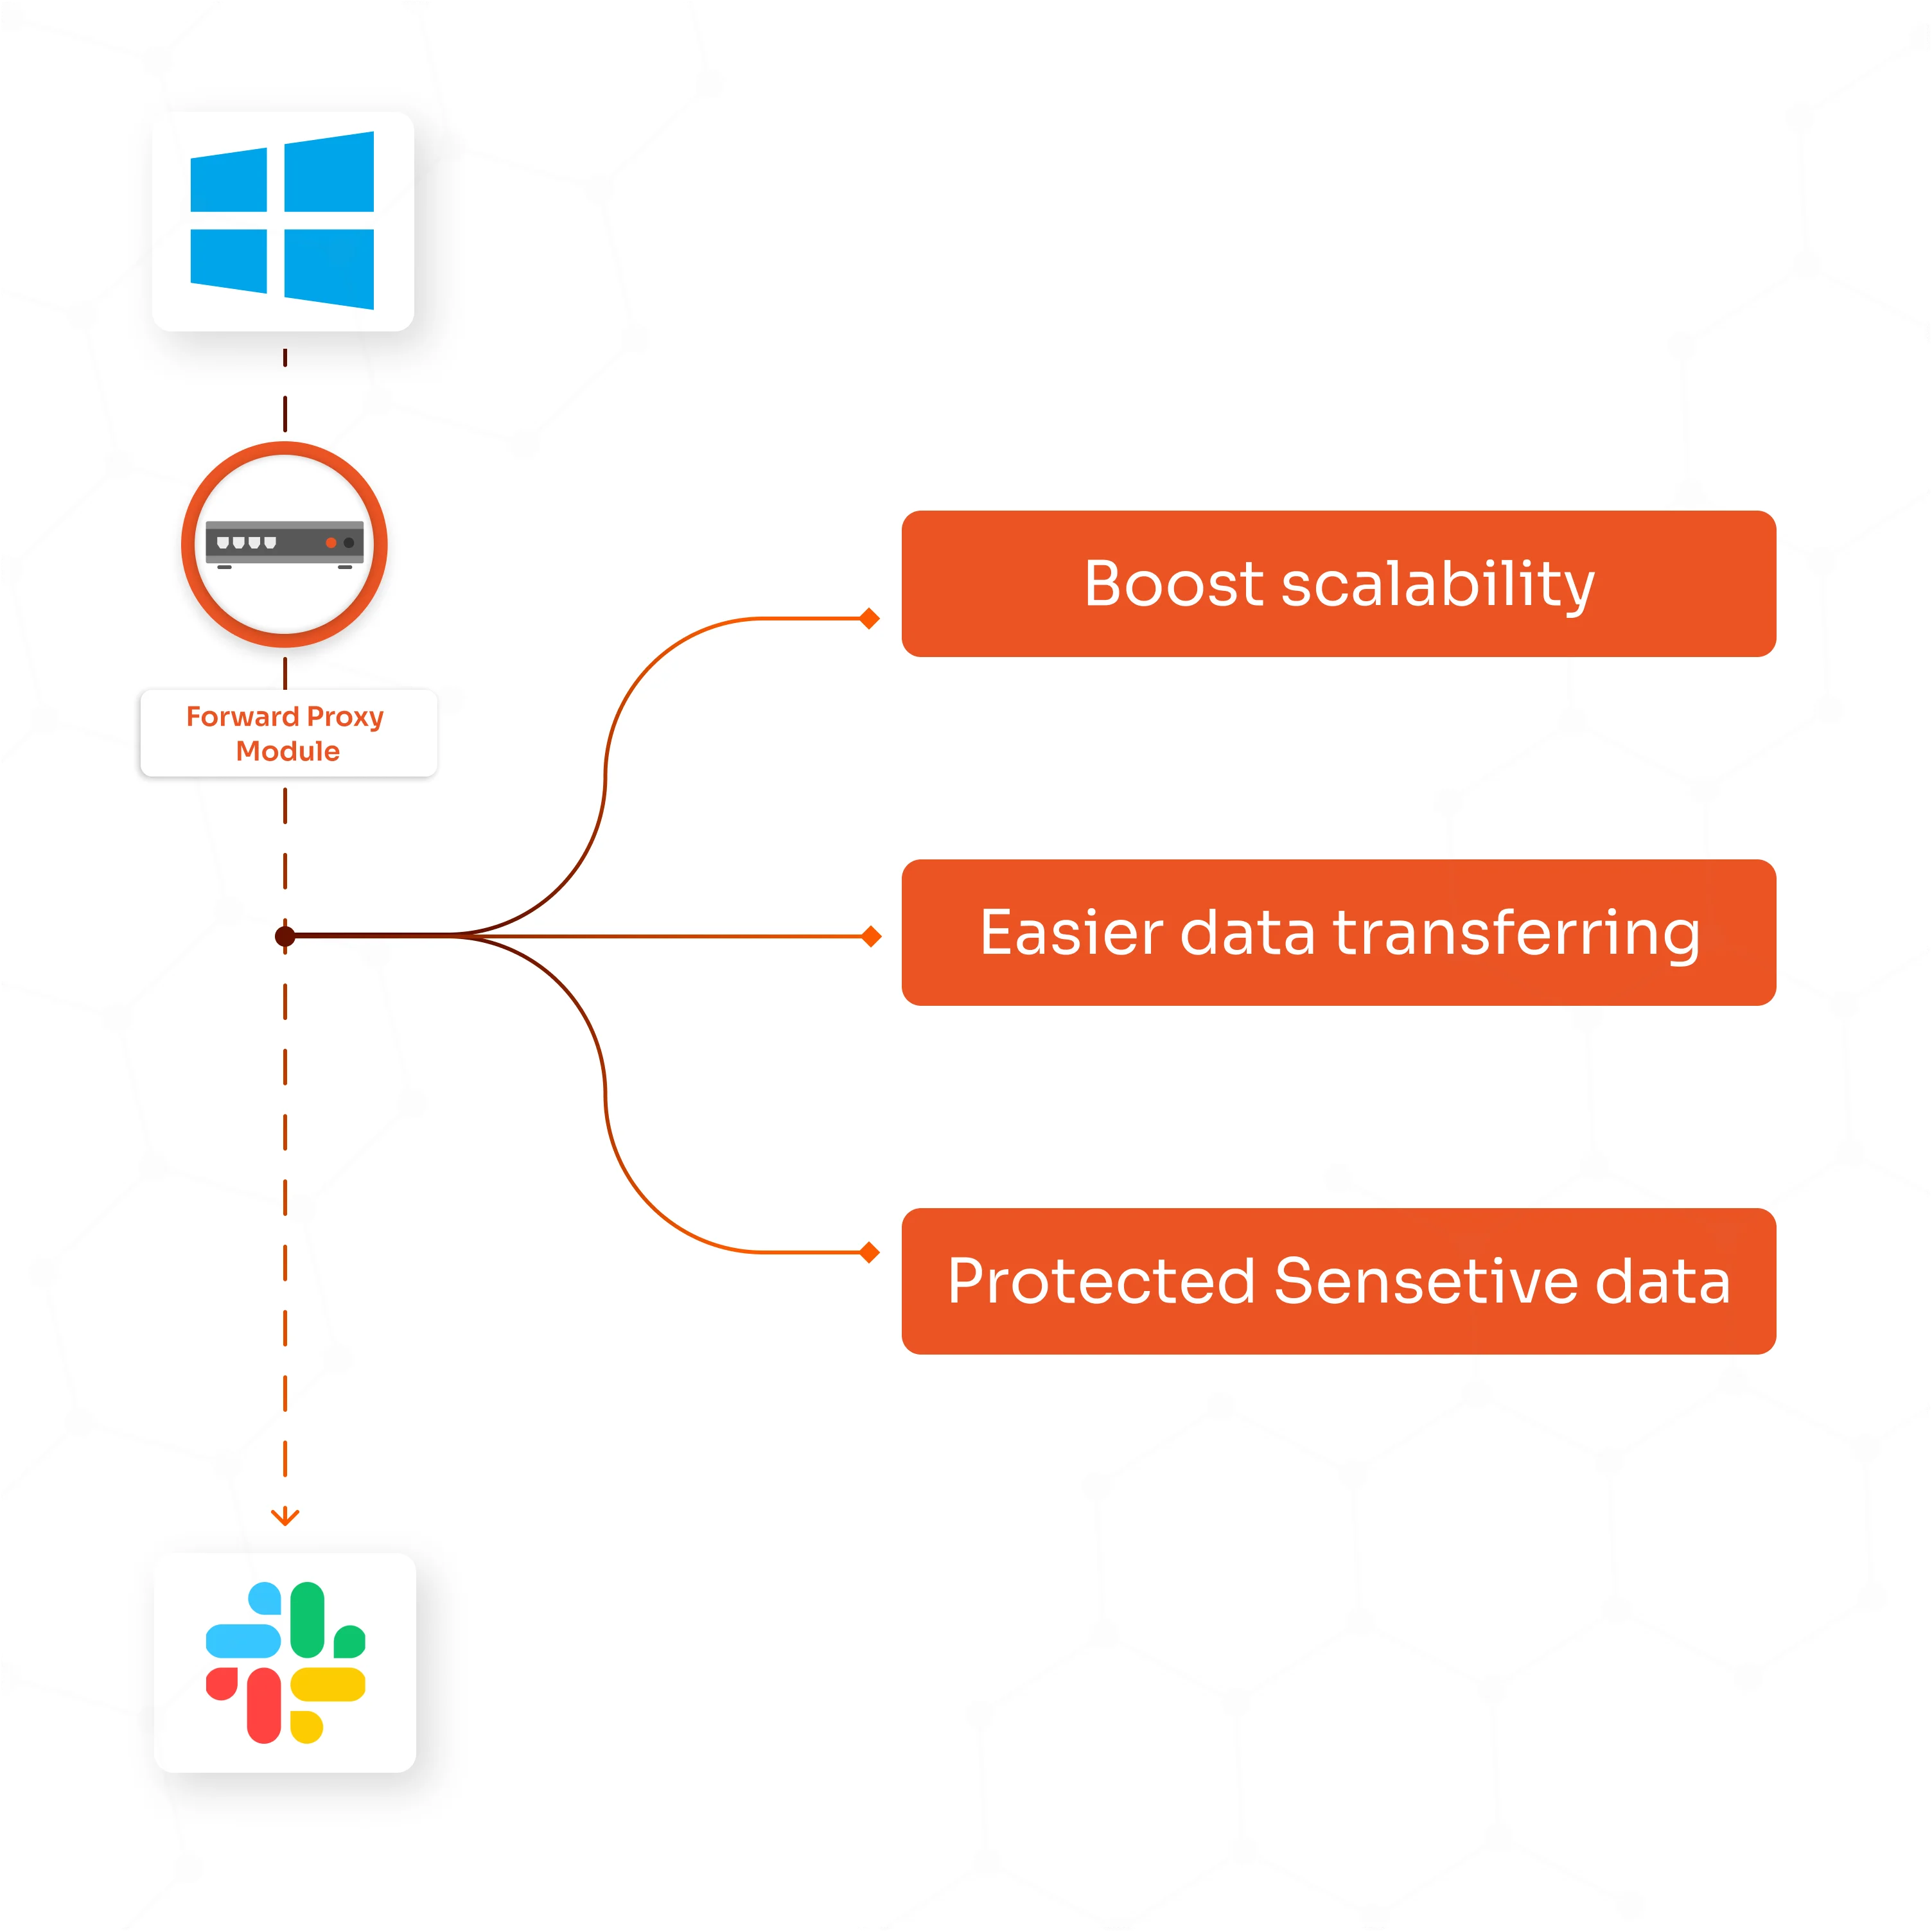
Ein Forward-Proxy filtert und überprüft den gesamten Webverkehr und schützt so vertrauliche Unternehmensdaten vor dem Durchsickern oder der Offenlegung über nicht autorisierte Cloud-Speicher oder riskante Websites.
Es blockiert den Zugriff auf schädliche Websites und verhindert Malware durch die Anwendung einer Echtzeit-Bedrohungserkennung. Multi-Faktor-Authentifizierung und adaptive MFA.
Ein Forward-Proxy schützt die Privatsphäre des Unternehmens, indem er interne Netzwerkdetails und Benutzeridentitäten vor externen Websites maskiert.
Indem sie alle Webanforderungen über den Proxy leiten, verbergen sie IP-Adressen und unbekannte Netzwerkstrukturen, reduzieren so die Angriffsfläche und schützen wertvolle interne Daten vor der Zuordnung oder Ausnutzung durch Cyber-Gegner.
Ich kann miniOrange gar nicht genug loben, ich bin mit dem Prozess und den Ergebnissen in jeder Hinsicht vollkommen zufrieden.
5.0
Toller technischer Service, tolles Produkt. Insgesamt tolle Leute. Diese Lösung ist sehr einfach und leicht zu implementieren
5.0
Ein CASB-Forward-Proxy fungiert als Vermittler zwischen Benutzern und den Cloud-Diensten, auf die sie zugreifen möchten. Er fängt den gesamten ausgehenden Datenverkehr zu Cloud-Anwendungen ab und sorgt so für Sicherheit.
Forward-Proxys werden häufig verwendet, um Single Sign-On (SSO) für Anwendungen hinzuzufügen , die standardmäßig kein Standard-SSO-Protokoll wie SAML, OAuth oder OpenID unterstützen.
Ein Forward-Proxy befindet sich zwischen den Client-Geräten und dem Internet und wird für die Anonymität der Clients, den Zugriff auf geografisch gesperrte oder eingeschränkte Inhalte, die Inhaltsfilterung und die Reduzierung der Bandbreite durch Caching verwendet. Ein Reverse-Proxy hingegen befindet sich vor den Webservern und wird für den Lastenausgleich, das SSL-Offloading, das Inhalts-Caching, den Schutz der Backend-Server und die Verhinderung direkter Angriffe auf Server verwendet.
Im Gegensatz zu Firewalls, die Daten hauptsächlich auf der Netzwerk- oder Transportebene (IP-Adressen und Ports) filtern, prüft und leitet eine Forward-Proxy-Lösung Anfragen auf der Anwendungsebene weiter. Dies ermöglicht eine genauere Kontrolle und die Möglichkeit, bestimmte Webinhalte und Protokolle (wie HTTP, HTTPS, FTP) zu filtern.